VirusTotal
11 / 91 детектов движков
Открыть отчёт

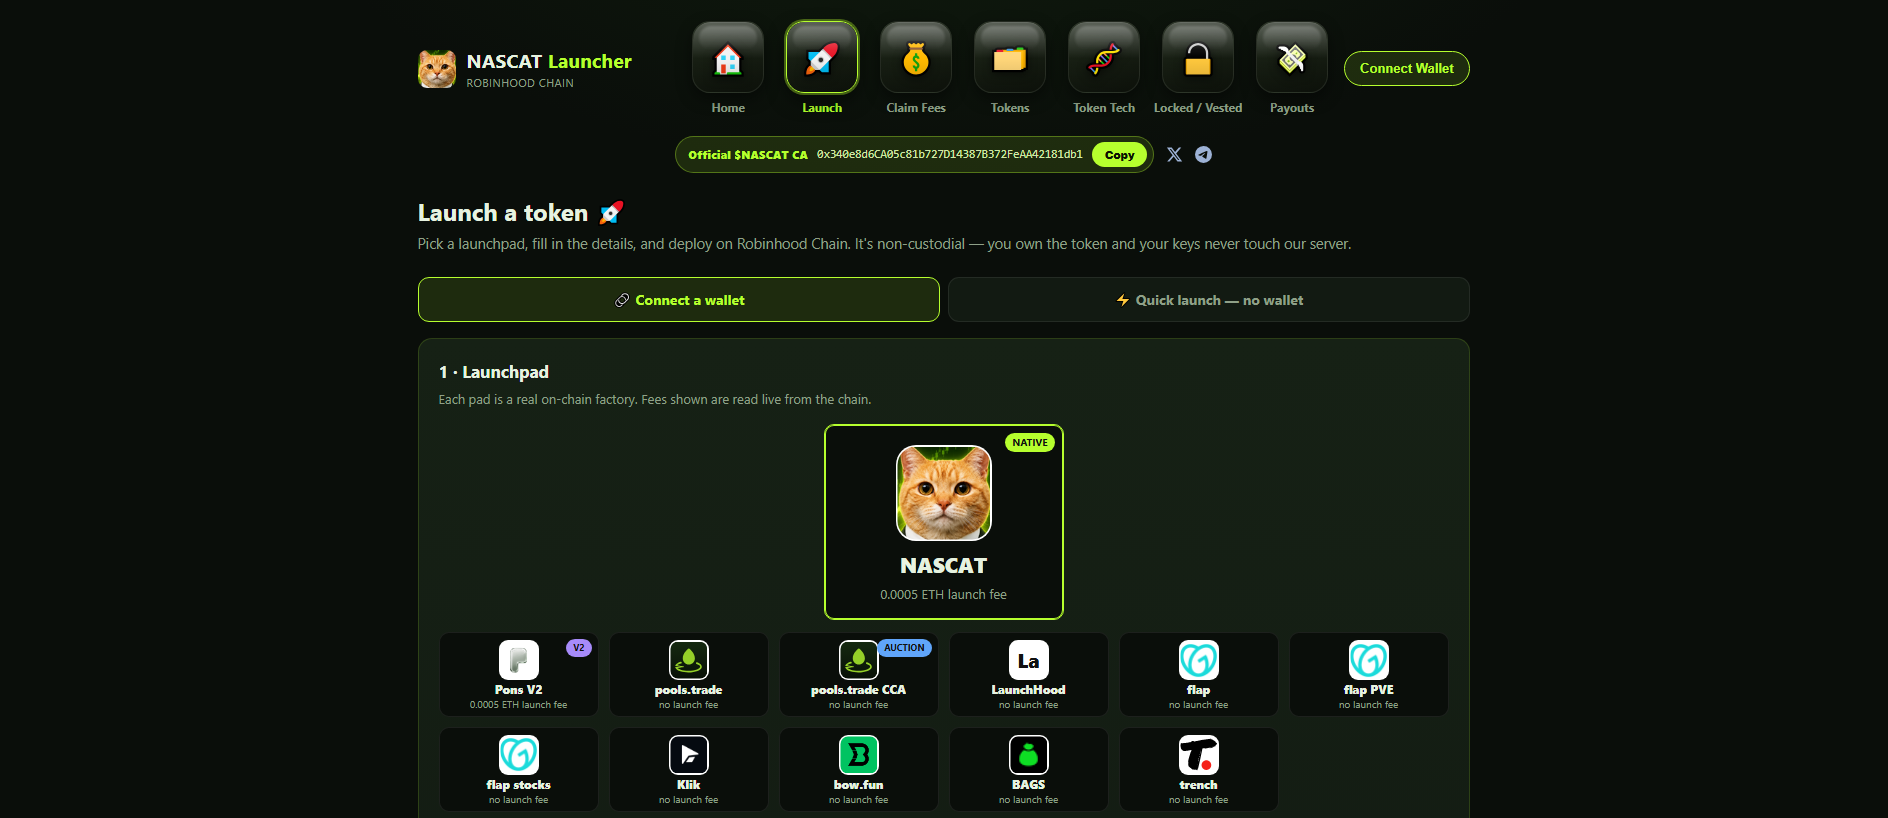
“NASCAT Launcher — launch a token on Robinhood Chain”
The sent-report ledger records the first outgoing report at .
The recorded recipient is abuse@digitalocean.com.
The latest stored availability evidence still shows the domain reachable; 1 month has elapsed since the first outgoing report.
ICANN RAA §3.18 describes registrar abuse-contact and handling obligations. This section records outgoing timestamps, listed recipients, case identifiers, and later availability. It does not by itself prove receipt, acknowledgement, investigation, remediation, or contractual non-compliance.
launcher.robinhoodnascat.fun — страница, имитирующая Robinhood, по данным PhishDestroy (критический риск, оценка 95/100). Регистратор Name.com.
Подробный анализ PhishDestroy AI ниже оставлен на английском, чтобы сохранить исходную криминалистическую запись.
11 / 91 детектов движков
Открыть отчётDBL_PHISH
Проверено; обнаружения не сохранены
Открыть отчётНет публикаций сообщества
Открыть отчётВердикт источника: угрозы не отмечены
Открыть отчёт80/100
Открыть отчётБез отметки об угрозе
Открыть отчётБез отметки об угрозе
Открыть отчётРезультаты относятся к моменту сбора. Нулевое число детектов не гарантирует безопасность. Упоминания OTX — публикации сообщества.
Отчёт PhishDestroy об угрозе
launcher.robinhoodnascat.fun is a phishing page that uses the Robinhood name to pass itself off as "NASCAT Launcher," a tool for launching tokens on Robinhood Chain. It targets crypto users and would-be token creators who trust the Robinhood brand and want early access to a new chain. PhishDestroy first flagged it on 2026-09-15. As of 2026-10-19 the site was still online and serving its content, so it remains a live risk.
The page title, "NASCAT Launcher — launch a token on Robinhood Chain," frames the site as an official-looking launchpad tied to Robinhood. Fake launchpads like this usually ask visitors to connect a wallet and then sign transactions or pay a "launch" or "listing" fee. Those requests can hand over funds or grant token spending permissions to the operators. Anything sent or approved goes to the scammers, not to Robinhood, and on-chain transfers generally cannot be reversed.
On 2026-09-25, 11 of 91 VirusTotal engines flagged the domain. They included the crypto-focused ChainPatrol alongside BitDefender, Fortinet, Forcepoint ThreatSeeker, G-Data, Gridinsoft, CRDF and alphaMountain.ai. That is a minority of engines, but the backing goes beyond VirusTotal. MetaMask and SEAL, both centred on Web3 threats, list the domain, as does PhishDestroy. Spamhaus also lists it in its Domain Block List as DBL_PHISH, which means mail and network filters that use Spamhaus treat it as phishing.
The domain was registered through Name.com, Inc. on 2026-07-10, about two months before PhishDestroy detected it. That gap suggests it was set up ahead of time rather than thrown together the same day. The site runs on DigitalOcean cloud hosting in the United States. The "launcher" subdomain on a brand-themed .fun domain mimics the naming of real token launch tools.
Do not connect a wallet or pay any launch, listing or gas fee on this site. If you already connected, use a token approval checker to revoke any permissions granted during the visit. Move remaining assets to a fresh wallet if you signed anything you did not understand. Never type a seed phrase into a site like this; if you did, treat that wallet as compromised and empty it right away. Defenders should block the domain at DNS and the mail gateway, and report sightings to the hosting provider and registrar.
Full extracted values, their blockchain and collection source. An address found in page content does not establish who controls it.
0x03DfbBE0AC4E7bCDaFd08eD41A400326B77D8c80Format validated · Domain analysis0x05a3d1Cd21d0C88145E82600E62e7E496e0F222BFormat validated · Domain analysis0x05b37Fb53A299a1b874A619e1c4C404D52C36F4CFormat validated · Domain analysis0x0Bd7D308f8E1639FAb988df18A8011f41EAcAD73Format validated · Domain analysis0x0b5fb4031cae9163db10B169Ee72685F0EdC8545Format validated · Domain analysis0x0f17206447090e464C277571124dD2688E48AEA9Format validated · Domain analysis0x116F00968269B7bfbaD4109cE591d6E74c0601d4Format validated · Domain analysis0x117cc2133c37B721F49dE2A7a74833232B3B4C0CFormat validated · Domain analysis0x12e3c047bf9AeCAF9dDC98c05C31BFD1dd043993Format validated · Domain analysis0x12f190a9F9d7D37a250758b26824B97CE941bF54Format validated · Domain analysis0x156E175DD063a8cE274C50654eF40e0032b3fbcFFormat validated · Domain analysis0x1AF6446f07eb1d97c546AFC8c9544cBDF3AD5137Format validated · Domain analysis0x1Cdad396DB64BDa184d5182A97Dd9B3C62100b7DFormat validated · Domain analysis0x1D11f0496982706C5e14A514D4E79F2e6BdE4516Format validated · Domain analysis0x1b0E319c6A659F002271B69dB8A7df2F911c153EFormat validated · Domain analysis0x232B8ed6377BE97813853B0Ac104c4Cda8378d1BFormat validated · Domain analysis0x237c16D66590F67B886d978ACD362EAeaD8B18c7Format validated · Domain analysis0x28bABD556b60E53663B8615036479a29c2CDd1BfFormat validated · Domain analysis0x2D3186185956F332F26C63A9823c731d362340b8Format validated · Domain analysis0x2D427692E928fa156ec22acfaBaFA0447C5805B7Format validated · Domain analysishttps://t.me/NascatRHCStored page referenceIoC extraction recorded 2026-09-16 04:00:14 UTC
Последняя проверка
For the registrable domain robinhoodnascat.fun behind this subdomain, the registrar above operates under an ICANN accreditation agreement. The links below provide the official fee schedule and current DNS abuse compliance guidance.
RAA §3.18 establishes abuse-contact and handling requirements. This report can document stored outbound notices and later technical observations; it does not by itself establish receipt, investigation, remediation, or contractual non-compliance.
ns1.vercel-dns.comns2.vercel-dns.comLocation describes the IP network.
1fae03874c13707ee2fc3c91d6d641291b2611eb24b3c09c714390b9501afe50Saved certificate metadata. Certificate dates without a timezone are shown as stored. Transport encryption does not establish that the site is trustworthy.
Google PageSpeed Insights — mobile performance audit of launcher.robinhoodnascat.fun · checked Sep 15, 2026
Расчётное время описывает интервал наблюдений. Оно не доказывает действие регистратора или точный момент отключения сайта.
Сравнить ответы браузеру и сканеру и проверить признаки маршрутизации трафика Keitaro.
launcher.robinhoodnascat.fun
Сохранённые изменения мониторинга и внешних источников. Новые наблюдения показаны первыми; состояние источника само по себе не доказывает блокировку сайта.
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
6→9
Доступен
Без отметки об угрозе
Открыть источник11/91 детектов движков
Открыть источникPD-20260915-FEB965
launcher.robinhoodnascat.fun
Открыть источникСнимок страницы сохранён
Открыть источникКаждая полоса — это одна из причин, по которой домен связан с этим хостом. Размер узла обозначает обнаружения VirusTotal, а пунктирные узлы уже находятся в автономном режиме. Полные списки приведены ниже.
Отчёты с той же меткой сборщика. Совпадение меток не доказывает имитацию бренда или общего владельца. Все совпадающие отчёты →
Зарегистрированы через одного и того же регистратора. Регистратор обслуживает миллионы клиентов, не связанных друг с другом, поэтому данный факт скорее свидетельствует о сходстве данных, чем доказывает наличие связи.
PD-20260915-FEB965 Recipient: abuse@digitalocean.com Если вы ввели учетные данные, личную или платежную информацию или загрузили файл с этого домена, примите немедленные меры. Ниже приведены ресурсы, которые помогут вам сообщить об инциденте и защитить себя.


Выберите свою страну, чтобы получить официальные контакты по киберпреступности или создать проект жалобы →.
Template-based draft · optional AI wording assistance requires separate consent
Выберите действия в зависимости от того, какие данные вы передали. Сохраните этот отчёт вместе со своими доказательствами.
Прекратите пользоваться подозрительным сайтом. Откройте настоящий сервис через его официальное приложение или знакомый адрес.
Сохраните оригиналы писем, чеки, сообщения и скриншоты в безопасном месте. Хронология событий поможет получателю заявления понять, что произошло. IC3 evidence guidance ↗
launcher.robinhoodnascat.fun)Даже если у вас нет всех подробностей — в любом случае подать заявление. Даже неполная информация по-прежнему помогает расследованию.
A report is not a guarantee of recovery or investigation, but prompt, accurate transaction data can help authorities and service providers trace the incident.
Подробнее: NIST · phishing responseFBI IC3 · reports & evidenceFTC · recovery scams
Анализ угроз с использованием сохраненного черного списка, WHOIS, DNS и общедоступных доказательств сканирования.
Сканировать сейчасДобавляйте подозрительные домены в нашу базу данных угроз — защищайте сообщество
ОтчётНедавние сообщения о фишинге и наблюдаемые изменения доступности
ОтслеживатьОтслеживайте актуальные угрозы или оспорьте эту запись, если считаете, что это ложное срабатывание
Отчёт объединяет сохранённые снимки страниц, сведения о регистрации и сети, результаты сканеров и историю жалоб PhishDestroy. Для каждого источника указана собственная дата наблюдения. Исходный результат доступен по ссылке на отчёт источника.
Анализ с помощью ИИ создан . Он описывает доказательства, доступные в тот момент; результаты последующих проверок могут измениться.
Снимок фиксирует содержимое страницы. Результат сканера отражает оценку конкретного источника на момент проверки. Действующий сертификат и нулевое число детектов не гарантируют безопасность.