Перейти к отчёту о безопасности
Безопасность домена и анализ угроз
docupdate.com.co favicon

docupdate.com.co

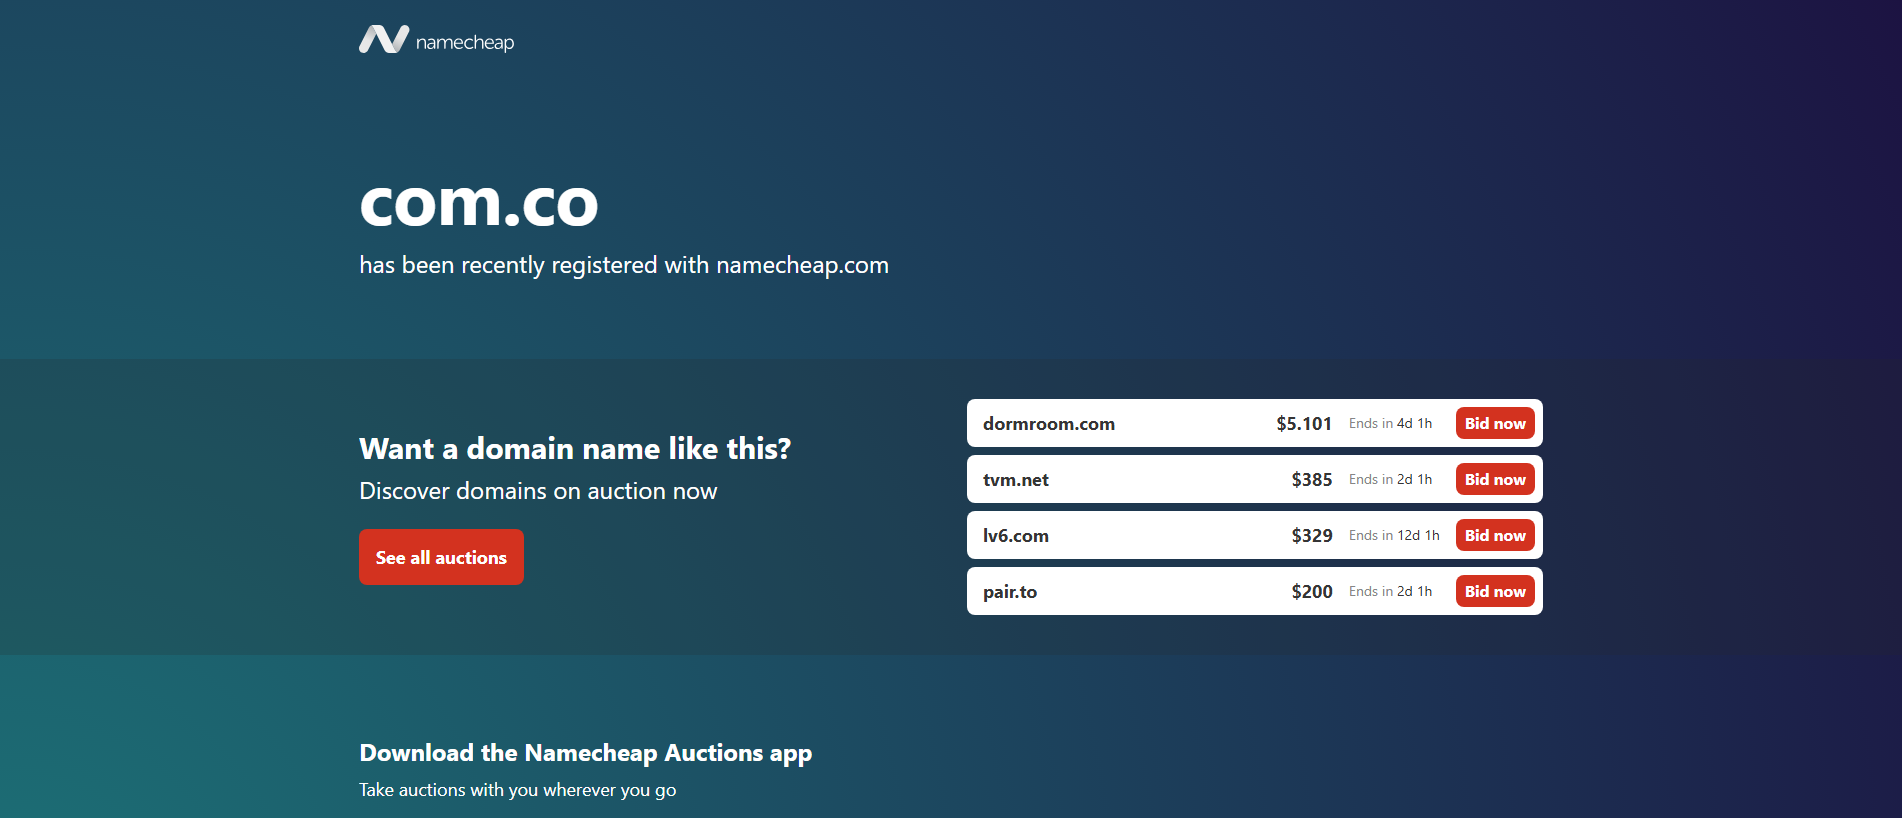
“com.co is registered at Namecheap”

Регистратор
Namecheap
IP-адрес
162.255.119.217
Регистрация
30.06.2026
Оценка PhishDestroy Критический
Доступность Последний известный активный Последнее сохраненное наблюдение о доступности Наблюдение · HTTP-проверка
Обнаружения VirusTotal: 6/89 Spamhaus DBL: DBL_PHISH Сохраненные совпадения в черном списке: 2. Автоматическая метка бренда: ["namecheap"]
OTX: 4 refs 14.09.2026 1 Report Sent
API
Этот домен был отмечен как вредоносный
Механизмы безопасности сообщают об обнаружении: 6. Публичные черные списки, сообщающие о совпадении: 2. Будьте предельно осторожны — не вводите учетные данные или личную информацию.
ABUSE NOTICE · 7D+ OPEN Outgoing abuse reports are recorded; the latest stored availability evidence still shows the domain reachable.
Notification and current-status evidence

The sent-report ledger records the first outgoing report at . The recorded recipient is abuse@namecheap.com. The latest stored availability evidence still shows the domain reachable; 1 month has elapsed since the first outgoing report.

ICANN RAA §3.18 describes registrar abuse-contact and handling obligations. This section records outgoing timestamps, listed recipients, case identifiers, and later availability. It does not by itself prove receipt, acknowledgement, investigation, remediation, or contractual non-compliance.

Elapsed since first report
1 month
Reports sent
1
Latest case ID
PD-20260914-84BA38
Current status
HTTP 302 at latest stored check
VirusTotal
детектов движков
Google Safe Browsing
OTX
публикаций сообщества
Снимки страницы
открыть галерею
Возраст домена
Отправлено жалоб
хронология
Краткий обзор отчёта

docupdate.com.co — страница, имитирующая ["namecheap"], по данным PhishDestroy (критический риск, оценка 95/100). Регистратор Namecheap.

Подробный анализ PhishDestroy AI ниже оставлен на английском, чтобы сохранить исходную криминалистическую запись.

Результаты источниковVirusTotal 6 / 89 · OTX 4 упоминания 7 источников

Spamhaus DBL

DBL_PHISH

Результаты относятся к моменту сбора. Нулевое число детектов не гарантирует безопасность. Упоминания OTX — публикации сообщества.

Анализ

Критический
VirusTotal
6 / 89
OTX
4 community refs
Снимки страницы
3

Отчёт PhishDestroy об угрозе

Overview

docupdate.com.co is an impersonation phishing page that poses as Namecheap. It targets people who manage domains and hosting there. PhishDestroy first flagged it on 2026-09-14. As of 2026-10-19 the site was still alive and its content was reachable through a redirect. The page title reads "com.co is registered at Namecheap", which looks like a routine registrar parking notice, while our analysis classifies the site as brand impersonation phishing.

How the scam works

Registrar impersonation works because domain owners expect routine messages from their provider: renewal reminders, verification requests or, as this domain's name hints, a document update. The victim lands on a page styled as Namecheap and is asked to sign in. Whatever they type goes to the operators, along with any one-time codes. A hijacked registrar account is valuable. Attackers can change DNS, redirect a business's website or email, or transfer domains away entirely.

Evidence

Six of 89 VirusTotal engines flag the domain as of 2026-09-18: CRDF, Forcepoint ThreatSeeker, Fortinet, Gridinsoft, SOCRadar and VIPRE. That count is modest, but these vendors reached their verdicts independently. Spamhaus lists it in its domain blocklist under the phishing category. MetaMask and SEAL carry it on their blocklists alongside PhishDestroy, so wallet users are warned as well. Four AlienVault OTX threat pulses also reference it.

Infrastructure

The domain was registered on 2026-06-30 through NAMECHEAP INC, 76 days before PhishDestroy detected it. That gap suggests it was registered in advance and later activated. It resolves to an address on Namecheap, Inc.'s own network in the US. Running a Namecheap lookalike on the real brand's registrar and hosting can make the page look more convincing at a glance.

What to do

If you entered Namecheap credentials on this site, change your password immediately from the official site, and reset two-factor authentication if you typed a code. Review your account for unfamiliar logins, contact or email changes, DNS edits, new API keys and pending domain transfers. Enable registrar lock on important domains. If you reused that password anywhere, change it there too. Defenders should block the domain at DNS and web proxies, search mail logs for messages pointing to it, and warn staff who administer domains to sign in only through bookmarked addresses.

Совпадения в блок-листахMetaMask · PhishDestroy · SEAL 3
MetaMask В списке Источник
PhishDestroy Список PhishDestroy Источник
SEAL В списке Источник

Последняя проверка

Сохранённый снимок · 3 captures

Данные домена

Домен
Вердикт URLScan Анализ завершён оценка 0 report ↗
Репутация IP оценка IP 0/100 0 reports проверено 14.10.2026
Метки OTX 2026-09activeall-domainsblocklistcontentcryptoдоменовdrainerfraudlivemonthlyphishdestroyphishingscam
Регистратор Namecheap IS(IS)
Контакт для жалобabuse@namecheap.com
Реестр ICANNICANN Lookup (RDAP) →
РегистрацияСоздано 30.06.2026 (111d) — Expires 30.06.2027
Статус HTTP302 Found (Temporary)
Технические деталиProvenance & timestamps
Впервые обнаружено14.09.2026
DOM Analysisanalyzed 14.09.2026score 95/1001 brand signal
Submitted URLhttp://docupdate.com.co/
ID дела
Observed page title
com.co is registered at Namecheap
Automated brand references
Namecheap
Сертификат TLS
Выдан YE1

Network & certificates

Stored technical evidence

Network & DNS

IP-адрес
162.255.119.217
Network ASN
AS22612
Organization
Web-hosting.com
Observed location
Los Angeles, US
Server header
nginx/1.28.3 (Ubuntu)

Серверы имён 2

  • dns1.registrar-servers.com
  • dns2.registrar-servers.com

Mail routing 5 MX records

  • eforward2.registrar-servers.compriority 10
  • eforward1.registrar-servers.compriority 10
  • eforward3.registrar-servers.compriority 10
  • eforward4.registrar-servers.compriority 15
  • eforward5.registrar-servers.compriority 20

Location describes the IP network.

Сертификат TLS

Issuer
YE1
Collection time
2026-10-20 16:03:00 UTC
Collection source
PhishDestroy collector

Saved certificate metadata. Certificate dates without a timezone are shown as stored. Transport encryption does not establish that the site is trustworthy.

Latest Classified Outcome 2026-10-19 22:41:31 UTC

Primary outcome Redirecting reason: HTTP redirect observed 80% confidence
Attribution source: Current Http Probe
Evidence layers Availability: Redirecting Content: Unknown DNS: Resolved Registration: Unknown
Latest HTTP observation Redirecting HTTP redirect observed 80% 2026-10-19 22:41:31 UTC
RDAP registration Неизвестно
Observed timeline last reachable: 2026-10-19 22:41:31 UTC
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Технологии · 2 identified
Detected via Cloudflare Radar · Wappalyzer engine
Пожаловаться на этот домен Предоставьте доказательства и помогите защитить других

Анализ VirusTotal

6 / Поставщики средств безопасности 89 отметили этот домен
View on VT
Last analyzed First positive detection Previous stored snapshot: 4 detections
CRDF
Forcepoint ThreatSeeker
Fortinet
Gridinsoft
SOCRadar
VIPRE
Данные регистрации и наблюдений2

Наблюдения доступности

Последняя доступность
Основание оценки
Доступен при последнем наблюдении

Расчётное время описывает интервал наблюдений. Оно не доказывает действие регистратора или точный момент отключения сайта.

Проверить клоакинг

Сравнить ответы браузеру и сканеру и проверить признаки маршрутизации трафика Keitaro.

docupdate.com.co
Сохранённый результат
Keitaro TDS
История сохранённых наблюдений20

Сохранённые изменения мониторинга и внешних источников. Новые наблюдения показаны первыми; состояние источника само по себе не доказывает блокировку сайта.

  1. Мониторинг доступности · Сохранённое состояние

    Неизвестно→redirected

    http_redirect

  2. Мониторинг доступности · Сохранённое состояние

    Неизвестно→redirected

    http_redirect

  3. Мониторинг доступности · Сохранённое состояние

    Неизвестно→redirected

    http_redirect

  4. Мониторинг доступности · Сохранённое состояние

    Неизвестно→redirected

    http_redirect

  5. Мониторинг доступности · Сохранённое состояние

    Неизвестно→redirected

    http_redirect

Более ранние наблюдения 15
  1. Мониторинг доступности · Сохранённое состояние

    Неизвестно→redirected

    http_redirect

  2. Мониторинг доступности · Сохранённое состояние

    Неизвестно→redirected

    http_redirect

  3. Мониторинг доступности · Сохранённое состояние

    Неизвестно→redirected

    http_redirect

  4. Мониторинг доступности · Сохранённое состояние

    Неизвестно→redirected

    http_redirect

  5. Мониторинг доступности · Сохранённое состояние

    Неизвестно→redirected

    http_redirect

  6. Мониторинг доступности · Сохранённое состояние

    Неизвестно→redirected

    http_redirect

  7. Мониторинг доступности · Сохранённое состояние

    Неизвестно→redirected

    http_redirect

  8. Мониторинг доступности · Сохранённое состояние

    Неизвестно→redirected

    http_redirect

  9. Мониторинг доступности · Сохранённое состояние

    Неизвестно→redirected

    http_redirect

  10. Мониторинг доступности · Сохранённое состояние

    Неизвестно→redirected

    http_redirect

  11. Мониторинг доступности · Сохранённое состояние

    Неизвестно→redirected

    http_redirect

  12. Мониторинг доступности · Сохранённое состояние

    Неизвестно→redirected

    http_redirect

  13. VirusTotal · Число обнаружений

    3→4

  14. VirusTotal · Число обнаружений

    2→3

  15. Мониторинг доступности · Первая запись в базе

    Доступен

Выполненные действия

6 записей
  1. AlienVault OTX

    4 публикации сообщества

    Открыть источник
  2. Google Safe Browsing

    Без отметки об угрозе

    Открыть источник
  3. VirusTotal

    6/89 детектов движков

    Открыть источник
  4. Жалоба отправлена

    PD-20260914-84BA38

    abuse@namecheap.com
  5. Добавлен в PhishDestroy

    docupdate.com.co

    Открыть источник
  6. URLScan

    Снимок страницы сохранён

    Открыть источник

Доказательства и внешние отчеты

Снимок отправленных доказательств
Sent: Ledger records: 1 Case ID: PD-20260914-84BA38 Recipient: abuse@namecheap.com
Page title stored with report: New Private Tab
PDF notice generated Notice text archived (289 chars)
Abuse notice text as sent to the provider
Registrar: Namecheap Inc (United States)
Policy Violations: Domain Registration Agreement prohibits hacking, misuse of domain to conduct attacks, scam and fraudulent activities; AUP allows immediate suspension
Applicable Laws: CFAA 18 U.S.C. §1030, Wire Fraud 18 U.S.C. §1343, CAN-SPAM Act
Глубокий анализ
Помощь и заявление

Повлиял ли на вас этот сайт?

6 evidence signal groups linked 1 сохранённых записей уведомлений Последний известный активный
If credentials were compromised, report immediately. Do not engage with recovery scammers.

Если вы ввели учетные данные, личную или платежную информацию или загрузили файл с этого домена, примите немедленные меры. Ниже приведены ресурсы, которые помогут вам сообщить об инциденте и защитить себя.

Официальные каналы для заявлений

Остерегайтесь мошенников, предлагающих услуги по восстановлению данных! Преступники могут снова связаться с жертвами, притворяясь следователями, адвокатами или агентами по восстановлению. Не платите авансовые платежи и не делитесь учетными данными. Узнайте больше о мошенничестве при получении компенсаций →

Сообщите об этом в местные органы власти

Выберите свою страну, чтобы получить официальные контакты по киберпреступности или создать проект жалобы →.

Каталог 97 стран

Template-based draft · optional AI wording assistance requires separate consent

Черновик по шаблону • помощь AI с формулировками включается только с отдельного согласия. · Просмотрите и отправьте его самостоятельно
После фишинговой атаки

Рекомендации и советы для пострадавших

Выберите действия в зависимости от того, какие данные вы передали. Сохраните этот отчёт вместе со своими доказательствами.

Что мне нужно сделать прямо сейчас?

Срочно

Прекратите пользоваться подозрительным сайтом. Откройте настоящий сервис через его официальное приложение или знакомый адрес.

  • Сменить все пароли — электронная почта, учетные записи Exchange и всё, что использует один и тот же пароль
  • Включить двухфакторную аутентификацию с помощью приложения-аутентификатора (а не SMS). Отключить восстановление с помощью SMS
  • Карты «Фриз» если вы ввели банковские реквизиты на фишинговом сайте

Какую информацию мне следует собрать для своего отчета?

Рекомендации ФБР

Сохраните оригиналы писем, чеки, сообщения и скриншоты в безопасном месте. Хронология событий поможет получателю заявления понять, что произошло. IC3 evidence guidance ↗

  • Сведения о платеже — если вы платили, сохраните чек, сумму, дату, платёжный сервис и данные получателя.
  • Точные даты и время — о каждой транзакции и первом контакте с мошенником
  • Скриншоты — мошеннические сайты, сообщения в чатах, электронные письма, транзакции в электронных кошельках, социальные сети
  • Все URL-адреса и домены используемые мошенником (в том числе docupdate.com.co)
  • Связь — электронные письма, текстовые сообщения, номера телефонов, имена пользователей, которые использовал мошенник

Даже если у вас нет всех подробностей — в любом случае подать заявление. Даже неполная информация по-прежнему помогает расследованию.

Куда мне следует сообщить об этом мошенничестве?

  • ФБР IC3 — Центр приема жалоб на интернет-преступления (федеральная система подачи заявлений в США)
  • Европол — Отчетность о киберпреступлениях в Европе (ЕС)
  • Ваш банк или платёжный сервис — если вы перевели деньги или раскрыли реквизиты карты, сразу свяжитесь со службой безопасности по официальным контактам.
  • Местная полиция — формирует официальный отчет, даже если они не могут принять меры сразу

A report is not a guarantee of recovery or investigation, but prompt, accurate transaction data can help authorities and service providers trace the incident.

Как обычно работает фишинг?

  • Поддельные веб-сайты — точные до пикселя копии легальных сайтов с незначительно измененными доменами
  • Забой свиней — доверие, завоеванное в течение нескольких недель через Telegram, WhatsApp или приложения для знакомств, а затем кража денег
  • Мошенничество, связанное с возвратом средств — fraudsters pose as recovery agents and demand upfront fees. Never share a seed phrase or pay before independently verifying the provider
  • Мошенничество с использованием искусственного интеллекта — дипфейки, автоматизированный фишинг и сайты, созданные с помощью искусственного интеллекта, из-за которых мошенничество становится сложнее обнаружить

Как я могу защитить себя в будущем?

  • Добавьте официальные сайты в закладки — никогда не переходите по ссылкам из электронных писем, личных сообщений или рекламных объявлений
  • Проверить домены — проверить PhishDestroy перед тем, как вступать во взаимодействие. Проверьте HTTPS, орфографию и возраст домена
  • «Слишком хорошо, чтобы быть правдой» = мошенничество — гарантированная доходность, поддержка со стороны знаменитостей, сжатые сроки

Подробнее: NIST · phishing responseFBI IC3 · reports & evidenceFTC · recovery scams

Будьте в курсе событий, берегите себя

Отслеживайте актуальные угрозы или оспорьте эту запись, если считаете, что это ложное срабатывание

Поток оперативных данных об угрозах Подать жалобу на это объявление
Об этом отчётеИсточники, даты наблюдений и исправления

Отчёт объединяет сохранённые снимки страниц, сведения о регистрации и сети, результаты сканеров и историю жалоб PhishDestroy. Для каждого источника указана собственная дата наблюдения. Исходный результат доступен по ссылке на отчёт источника.

Анализ с помощью ИИ создан . Он описывает доказательства, доступные в тот момент; результаты последующих проверок могут измениться.

Снимок фиксирует содержимое страницы. Результат сканера отражает оценку конкретного источника на момент проверки. Действующий сертификат и нулевое число детектов не гарантируют безопасность.

Разместить отчёт на сайтеКомпактный виджет со ссылкой на доказательства
HTML · IFRAME

Вставить этот отчет

Разместите эту информацию об угрозах на своём сайте или в блоге

embed.html
<iframe
  src="https://phishdestroy.io/ru/embed/domain/docupdate.com.co"
  title="PhishDestroy threat report for docupdate.com.co"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>