URLQuery
Обнаружений: 2
Не зафиксировано
Открыть отчёт 

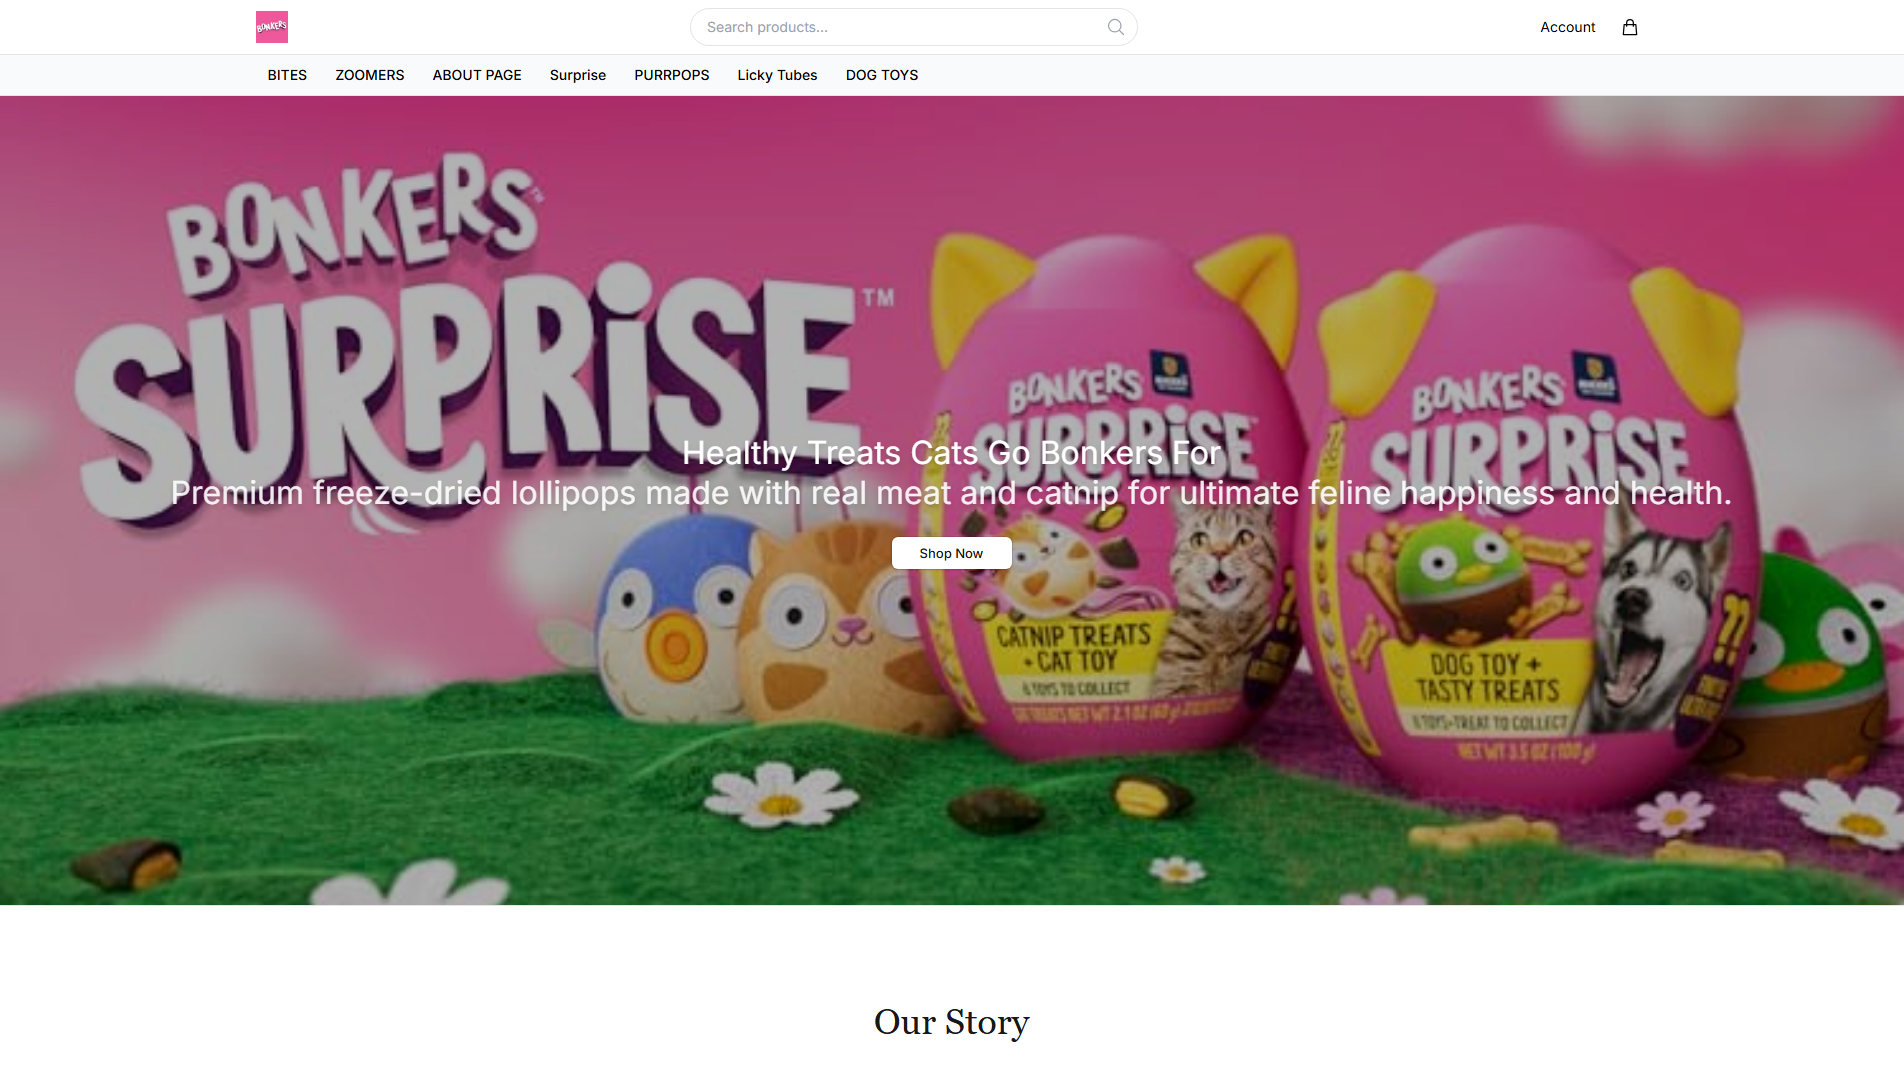
“Freeze-Dried Lollipop Cat Treats | BONKERS”
Проверка bonkersstyle.shop от PhishDestroy: сохранённые доказательства, DNS, TLS и статус в блоклистах. VirusTotal 0/92. Регистратор Dynadot.
Подробный анализ PhishDestroy AI ниже оставлен на английском, чтобы сохранить исходную криминалистическую запись.
Отчёт PhishDestroy об угрозе
PhishDestroy added bonkersstyle.shop to its internal blocklist because it resides in the 162.222.90.0/24 network, which hosts 740 confirmed scams and no known legitimate sites. The site’s recorded page presents a “BONKERS” brand selling cat treats and streetwear, and it returned HTTP 200 on 2026-10-25 when first observed.
Fake online‑store pages often collect payment details, shipping addresses, or login credentials by mimicking legitimate e‑commerce sites. Visitors who enter such information may have it used for fraud or identity theft. Because the page claims to sell products, the primary risk is credential or payment‑data harvesting.
VirusTotal scanned the domain on 2026-10-25 with 92 engines and reported zero detections. Google Safe Browsing checked on the same day and did not flag the site. OTX listed three pulses for the domain as of 2026-10-25, none of which indicate confirmed malicious activity. PhishDestroy’s internal list marked the domain as malicious on 2026-10-25. URLScan captured the site on 2026-10-25, assigning a malicious score of 100 and labeling it as a phishing “Fake Shop.”
The domain was registered on 2026-04-25 and resolves to 162.222.90.32, hosted behind Cloudflare. The IP belongs to Malakmadze Web LLC (ASN 199242, Georgia). TLS uses a Let’s Encrypt certificate issued 2026-10-22, valid to 2027-01-20, with AES‑128‑GCM. Open ports observed were 22, 80, 443, and 8000; DNSSEC was not enabled.
Visitors should avoid submitting any personal, login, or payment information on the site; if they have already done so, they should change any associated passwords and monitor accounts for unauthorized activity. Defenders can add bonkersstyle.shop to blocklists, monitor traffic to the recorded IP and ASN, and review logs for any connections to this domain.
Обнаружений: 2
Вредоносный
Открыть отчётНаблюдение: · Получено:
| Uuid | 01a17018-0457-772b-a369-f2fa72897b1c |
|---|---|
| Final url | https://bonkersstyle.shop/ |
| Статус | 200 |
| Перенаправлен | https-only |
| Redirects | [
{
"to": "https://bonkersstyle.shop/",
"from": "http://bonkersstyle.shop/",
"status": 307
},
{
"to": "http://bonkersstyle.shop/",
"from": "https://bonkersstyle.shop/",
"status": 307
},
{
"to": "https://bonkersstyle.shop/",
"from": "http://bonkersstyle.shop/",
"status": 301
}
] |
| Ip | 162.222.90.32 |
| Contacted domains | [
"fonts.gstatic.com",
"fonts.googleapis.com"
] |
| Contacted IP addresses | [
"142.251.14.94",
"142.251.14.95",
"162.222.90.32"
] |
| Asns | [
"15169",
"199242"
] |
| Countries | [
"US",
"GE"
] |
| Document hash | 341d6b279092994c4d75651b03670c78ccc06bfe0b2eabba034e4d3506e4f4f1 |
| Script hashes | [
"7b7064487d9e49bda3b45855b6dbceeb3f17d94f311da2c689309f6b73078118",
"da1c9803523e7a18f5f93419f7dbf9cab702b5a78564eb9dc0e18c32e492ae4f",
"56bef185cd5d43be7d55db75e9756858e8a4093525595194b8d3202210013efe",
"2d9ed79eb6d7a824a49129543fe8712e46fdc8f048e145692492d81f589f33b5",
"5790cd3ddf6d13150fad9403a3be5269f8bb5c8905966746bca6929477b611e0",
"9de785ee19ccdf688f837e8bf8d2bbdb4c1dabc04b8ee7166bc1f4057226e49d",
"91eb4c6e12d5d0f37080b53c6a8b513c579db4854839928eb478164ef6dc1d65",
"acfed8ce931532ba4fbcdbc534468ab16b1e4ab08c8f8b9859558b9fbfc86d3e",
"54674023c15e7c7d2c117eacd9399f7e7ff4a224093be6fbd07fba4480b882ba",
"5594b2dc49c9ed560d32392288f138c9e3f4cccd2c8c71d305060cf653ce80c2"
] |
| Globals | [
"webpackChunk_N_E",
"__next_f",
"$RC",
"next",
"_N_E_STYLE_LOAD",
"_N_E",
"Prism"
] |
| Файлы cookie | [
"_9k1_cid",
"_9k1_pv",
"_9k1_rg",
"_9k1_rid",
"_site_domain"
] |
| Storage keys | [
"analytics_session_id",
"analytics_session_id_ts",
"__analytics_utm__",
"analytics_visitor_id"
] |
| Tls | {
"san": [
"bonkersstyle.shop"
],
"cipher": "AES_128_GCM",
"issuer": "YE2",
"subject": "bonkersstyle.shop",
"protocol": "TLS 1.3",
"valid_to": "2027-01-20T11:59:28Z",
"valid_from": "2026-10-22T11:59:29Z"
} |
| Возраст домена, дней | 182 |
| Apex age days | 182 |
| Tls age days | 2 |
| Срок действия TLS, дней | 89 |
| Requests | 39 |
| Provider verdicts | {
"engines": {
"tags": [
"urlscan-ml",
"urlscan-ml-60c5e22"
],
"score": 88,
"malicious": true
},
"overall": {
"tags": [
"phishing"
],
"score": 100,
"brands": [
"fakeshop"
],
"malicious": true,
"categories": [
"phishing"
]
},
"urlscan": {
"tags": [
"phishing"
],
"score": 100,
"brands": [
"Fake Shop"
],
"malicious": true,
"categories": [
"phishing"
]
}
} |
| HTTP headers | {
"content-type": "text/html; charset=utf-8",
"x-frame-options": "SAMEORIGIN",
"x-content-type-options": "nosniff",
"referrer-policy": "strict-origin-when-cross-origin"
} |
0 / 92 детектов движков
Открыть отчётНаблюдение: · Получено:
| Vendor result counts | {
"timeout": 0,
"harmless": 55,
"malicious": 0,
"suspicious": 0,
"undetected": 37
} |
|---|---|
| Reputation | 0 |
| Создано | 2026-04-25T00:00:00Z |
| Updated | 2026-04-25T00:00:00Z |
| Впервые обнаружен | 2026-04-25T15:21:15Z |
| DNS-записи | [
{
"ttl": 1800,
"type": "SOA",
"rname": "dns.cloudflare.com",
"value": "bradley.ns.cloudflare.com"
},
{
"ttl": 21600,
"type": "NS",
"value": "lana.ns.cloudflare.com"
},
{
"ttl": 300,
"type": "A",
"value": "162.222.90.32"
},
{
"ttl": 21600,
"type": "NS",
"value": "bradley.ns.cloudflare.com"
}
] |
| Dns at | 2026-10-23T21:54:43Z |
| Jarm | 40d40d40d00000000043d43d00043d6aff5ab0f4fc31897186312c9e639319 |
| Certificate | {
"san": [
"bonkersstyle.shop"
],
"issuer": "Let's Encrypt / YE2",
"serial": "5896b40d7993171af9d8537b3d17871368",
"sha256": "3676cc611f7b97a826f603bec443a0e021e34a475f49a20023d13d929814b463",
"subject": "bonkersstyle.shop",
"valid_to": "2027-01-20T11:59:28Z",
"valid_from": "2026-10-22T11:59:29Z"
} |
Публикаций сообщества: 3
Открыть отчётВердикт источника: угрозы не отмечены
Наблюдение: · Получено:
| Uuid | 8d5d0bb3-fd72-4592-ae49-124cfa44abaa |
|---|---|
| Final url | https://bonkersstyle.shop/ |
| Статус | 200 |
| History | [
{
"url": "https://bonkersstyle.shop/",
"status": 200
}
] |
| DOM structure hash | 0a76ff000d39400581eae9d22bbd831dd9066ab998f26d170b092a2cb82236bb |
| Document hash | 27ebbaa3f4dc3f8a8fda48be3ab3b0dd1d285aca611eba8fc4fd44d595033f46 |
| Radar rank | {
"bucket": ">200000"
} |
| DNS-записи | [
{
"name": "bonkersstyle.shop",
"type": "A",
"value": "162.222.90.32"
}
] |
| DNSSEC действителен | false |
| Ip | 162.222.90.32 |
Без отметки об угрозе
Открыть отчётРезультаты относятся к моменту сбора. Нулевое число детектов не гарантирует безопасность. Упоминания OTX — публикации сообщества.
Сохранённые сведения о странице, сети и результатах проверок — с источниками и временем наблюдения.
| Mail configuration | {
"spf_lookups": 0
} |
|---|---|
| Записи CAA | {
"domain": "bonkersstyle.shop"
} |
| Protective DNS results | {
"resolvers": 12,
"blocked_count": 0
} |
| Trackers | {
"requests": 45,
"trackers": [
{
"name": "Google Fonts",
"company": "Google",
"country": "US",
"category": "Hosting",
"requests": 1
},
{
"name": "Google Static",
"company": "Google",
"country": "US",
"category": "Hosting",
"requests": 1
}
]
} |
| TLS connection | {
"alpn": "h2",
"cipher": "TLS_AES_128_GCM_SHA256",
"protocol": "TLSv1.3",
"versions": [
"TLSv1.2",
"TLSv1.3"
],
"authorized": true,
"forward_secrecy": true
} |
| Ports | {
"open": [
22,
80,
443,
8000
]
} |
| Dns server | {
"ns": [
{
"ip": "172.64.35.35",
"host": "bradley.ns.cloudflare.com"
},
{
"ip": "108.162.192.182",
"host": "lana.ns.cloudflare.com"
}
],
"zone": "bonkersstyle.shop"
} |
| Location | {
"ip": "162.222.90.32",
"asn": "199242",
"org": "Malakmadze Web LLC",
"country": "GE"
} |
| Ssl | {
"issuer": "Let's Encrypt / YE2",
"subject": "bonkersstyle.shop"
} |
| DNS-записи | {
"A": [
"162.222.90.32"
],
"NS": [
"bradley.ns.cloudflare.com",
"lana.ns.cloudflare.com"
],
"SOA": "{\"nsname\": \"bradley.ns.cloudflare.com\", \"hostmaster\": \"dns.cloudflare.com\", \"serial\": 2417922494, \"refresh\": 10000, \"retry\": 2400, \"expire\": 604800, \"minttl\": 1800}"
} |
| Dnssec | {
"ds": false,
"rrsig": false,
"dnskey": false
} |
| Get ip | {
"ip": "162.222.90.32",
"family": 4
} |
dcfff39fa6e06e277bc3787e528931b150d0fc6bc19cfb6f5d96ee1478f51644 · 1376972 bytes dc8b3cfe334443c20ff1b9f38cd96f9b8ef52e48d68f5c45851803ec9f378816 · 932928 bytes 703e91516f59e870568a9581d3b8fd28db853931613931099b49c6a06f67a6dd · 471008 bytes 703e91516f59e870568a9581d3b8fd28db853931613931099b49c6a06f67a6dd · 471008 bytes  (US)
Для этого gTLD указанный выше регистратор работает по соглашению об аккредитации ICANN. По ссылкам ниже доступны официальный перечень сборов и актуальные рекомендации по соблюдению требований в отношении злоупотреблений DNS.
RAA §3.18 establishes abuse-contact and handling requirements. This report can document stored outbound notices and later technical observations; it does not by itself establish receipt, investigation, remediation, or contractual non-compliance.
bradley.ns.cloudflare.comlana.ns.cloudflare.comМестоположение относится к IP-сети.
3676cc611f7b97a826f603bec443a0e021e34a475f49a20023d13d929814b463bonkersstyle.shopСохранённые метаданные сертификата. Даты сертификата без часового пояса показаны в исходном виде. Шифрование соединения не подтверждает, что сайту можно доверять.
Имена из сохранённой записи домена или кеша Certificate Transparency. Наличие имени само по себе не подтверждает доступность или вредоносную активность.
img.bonkersstyle.shopЗапись доменаИсходное время наблюдения этих имён не сохранено.
Google PageSpeed Insights — аудит производительности мобильной версии сайта bonkersstyle.shop · checked Oct 25, 2026
Метаданные ответов с отметками времени, сохранённые локальным конвейером сбора. Каждое значение ниже относится к указанному времени архивации.
http://bonkersstyle.shop/https://bonkersstyle.shop/Cache-Control: private, no-cache, no-store, max-age=0, must-revalidateContent-Encoding: gzipContent-Type: text/html; charset=utf-8summary_large_imageh3=":443"; ma=2592000private, no-cache, no-store, max-age=0, must-revalidategziptext/html; charset=utf-8Sat, 24 Oct 2026 22:48:15 GMT; rel=preload; as="style"strict-origin-when-cross-originchunkedRSC, Next-Router-State-Tree, Next-Router-Prefetch, Next-Router-Segment-Prefetch, Accept-Encoding1.1 CaddynosniffSAMEORIGIN1; mode=blockЗначения сохранены сборщиком; длинные значения при сборе могут быть сокращены.
Расчётное время описывает интервал наблюдений. Оно не доказывает действие регистратора или точный момент отключения сайта.
Сохранённые изменения мониторинга и внешних источников. Новые наблюдения показаны первыми; состояние источника само по себе не доказывает блокировку сайта.
Неизвестно→live_content
content_served
Доступен
Источник: мониторинг доступности. Здесь доступны ранние наблюдения и повторные состояния с разными датами или доказательствами. Полностью одинаковые записи показаны один раз; неизвестное состояние не доказывает недоступность сайта.
3 публикации сообщества
Открыть источник0/92 детектов движков
Открыть источникPD-20261024-2E27FC
bonkersstyle.shop
Открыть источникСнимок страницы сохранён
Открыть источникТот же IP 162.222.90.32 Вспомогательный сигнал 6
Регистратор: Dynadot Только для ознакомления 6
Каждая полоса — это одна из причин, по которой домен связан с этим хостом. Размер узла обозначает обнаружения VirusTotal, а пунктирные узлы уже находятся в автономном режиме. Полные списки приведены ниже. Полный список связанных отчётов
На этом исходном IP-адресе размещено несколько фишинговых доменов — инфраструктура может использоваться в разных кампаниях.
Зарегистрированы через одного и того же регистратора. Регистратор обслуживает миллионы клиентов, не связанных друг с другом, поэтому данный факт скорее свидетельствует о сходстве данных, чем доказывает наличие связи.
Сравнить ответы браузеру и сканеру и проверить признаки маршрутизации трафика Keitaro.
bonkersstyle.shop PD-20261024-2E27FC Recipient: abuse@rashost.com Если вы ввели учетные данные, личную или платежную информацию или загрузили файл с этого домена, примите немедленные меры. Ниже приведены ресурсы, которые помогут вам сообщить об инциденте и защитить себя.
Выберите свою страну, чтобы получить официальные контакты по киберпреступности или создать проект жалобы →.
Template-based draft · optional AI wording assistance requires separate consent
Выберите действия в зависимости от того, какие данные вы передали. Сохраните этот отчёт вместе со своими доказательствами.
Прекратите пользоваться подозрительным сайтом. Откройте настоящий сервис через его официальное приложение или знакомый адрес.
Сохраните оригиналы писем, чеки, сообщения и скриншоты в безопасном месте. Хронология событий поможет получателю заявления понять, что произошло. IC3 evidence guidance ↗
bonkersstyle.shop)Даже если у вас нет всех подробностей — в любом случае подать заявление. Даже неполная информация по-прежнему помогает расследованию.
Заявление не гарантирует возврат средств или возбуждение расследования, но своевременные и точные данные о транзакциях помогают правоохранительным органам и сервисам отследить инцидент.
Подробнее: NIST · phishing responseFBI IC3 · reports & evidenceFTC · recovery scams
Анализ угроз с использованием сохраненного черного списка, WHOIS, DNS и общедоступных доказательств сканирования.
Сканировать сейчасДобавляйте подозрительные домены в нашу базу данных угроз — защищайте сообщество
ОтчётНедавние сообщения о фишинге и наблюдаемые изменения доступности
ОтслеживатьОтслеживайте актуальные угрозы или оспорьте эту запись, если считаете, что это ложное срабатывание

IC3 не принимает вложения. Сохраните оригиналы доказательств для расследования. Правила IC3
Federal tips line1-800-CALL-FBI

Текущий сервис: Report Fraud. Англия, Уэльс и Северная Ирландия. Шотландия: 101.
Contact centre0300 123 2040Отчёт объединяет сохранённые снимки страниц, сведения о регистрации и сети, результаты сканеров и историю жалоб PhishDestroy. Для каждого источника указана собственная дата наблюдения. Исходный результат доступен по ссылке на отчёт источника.
Анализ с помощью ИИ создан . Он описывает доказательства, доступные в тот момент; результаты последующих проверок могут измениться.
Снимок фиксирует содержимое страницы. Результат сканера отражает оценку конкретного источника на момент проверки. Действующий сертификат и нулевое число детектов не гарантируют безопасность.