VirusTotal
6 / 91 детектов движков
Открыть отчёт

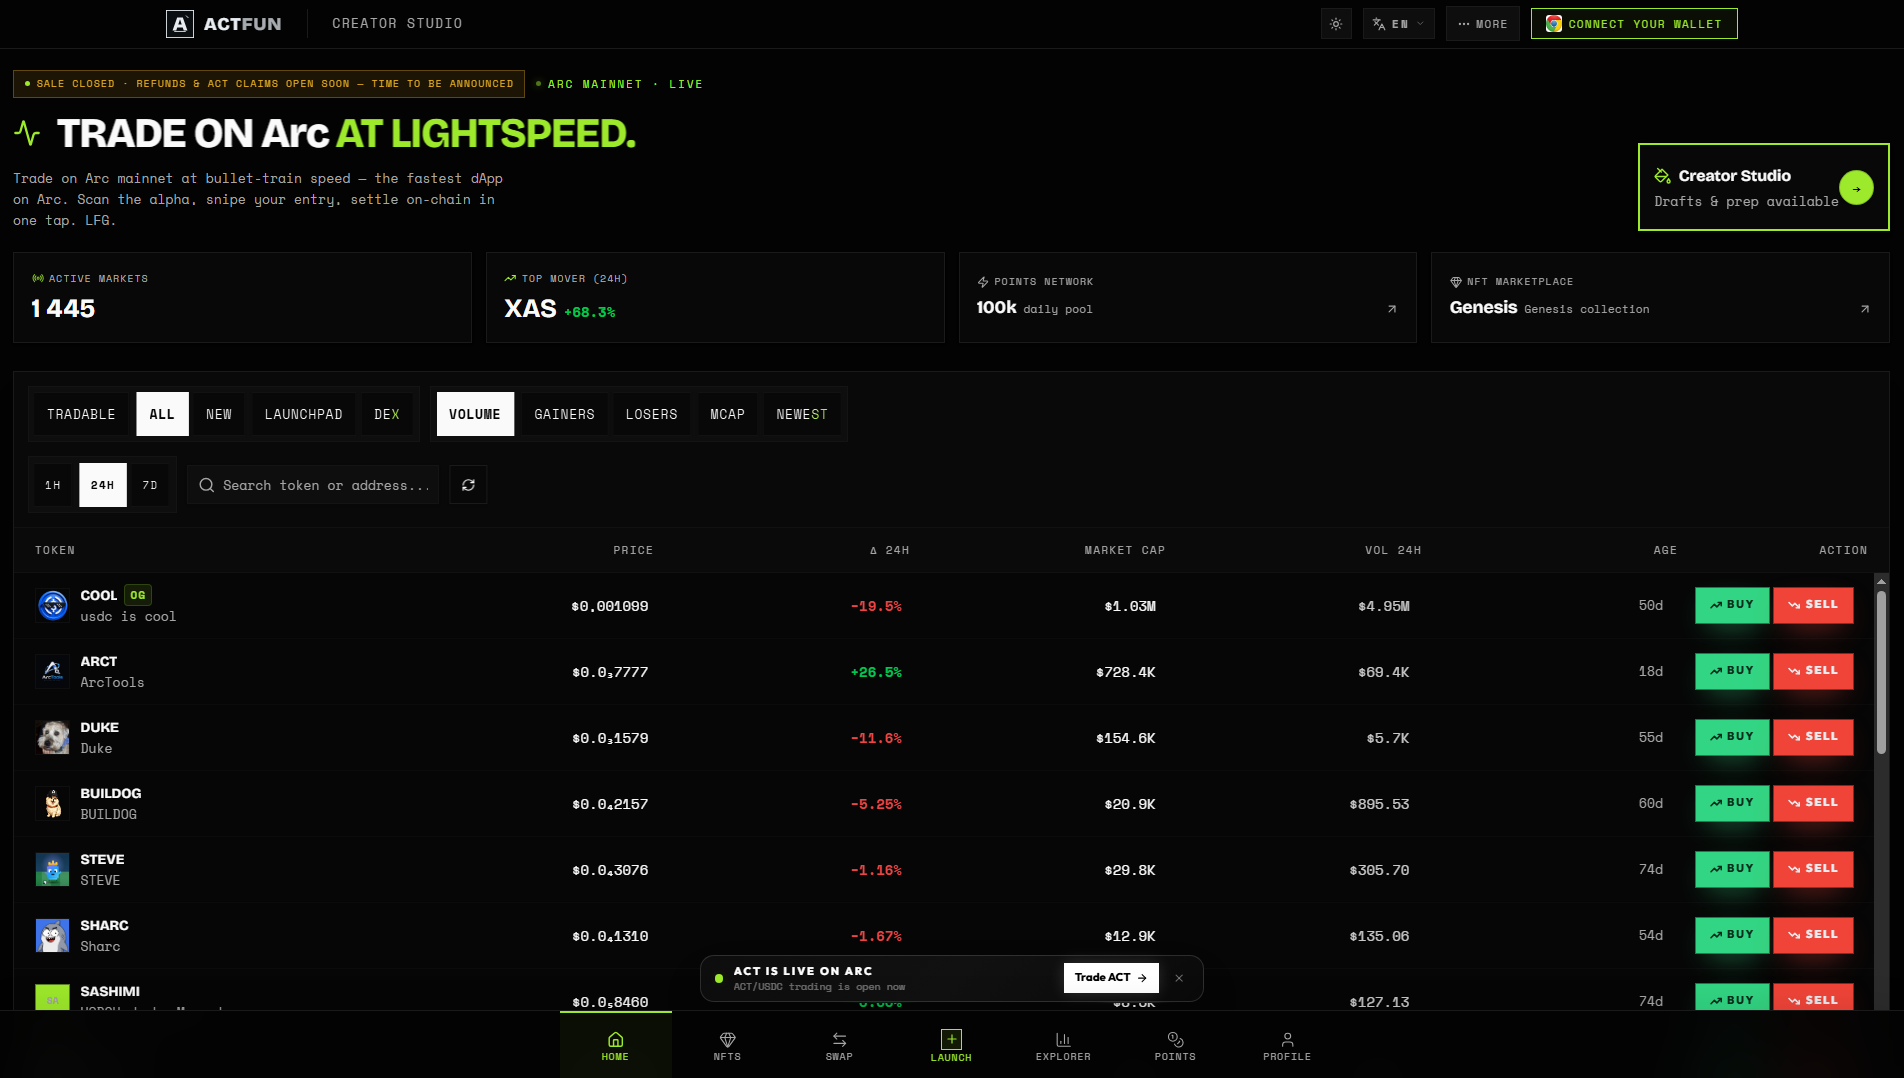
“ACTFUN — Arc Mainnet Token Launchpad”
actfun.pro — фишинговая страница, по данным PhishDestroy (критический риск, оценка 88/100). VirusTotal 6/91. Регистратор Spaceship. Впервые замечен сент. 2026.
Подробный анализ PhishDestroy AI ниже оставлен на английском, чтобы сохранить исходную криминалистическую запись.
6 / 91 детектов движков
Открыть отчётОтчёт сканера
Открыть отчётПубликаций сообщества: 4
Открыть отчётВердикт источника: угрозы не отмечены
Открыть отчётБез отметки об угрозе
Открыть отчётБез отметки об угрозе
Открыть отчётРезультаты относятся к моменту сбора. Нулевое число детектов не гарантирует безопасность. Упоминания OTX — публикации сообщества.
Отчёт PhishDestroy об угрозе
actfun.pro presented itself as "ACTFUN — Arc Mainnet Token Launchpad", borrowing the name of a token launch platform to attract people hunting for new tokens on Arc Mainnet. PhishDestroy classifies it as impersonation phishing and first flagged it on 2026-09-28. The site went offline on 2026-10-14 and was still dead when last checked on 2026-10-19.
Fake launchpads exploit the urgency of new token sales. Visitors are told a presale or launch is live and are pushed to connect a wallet and act quickly before they can check that the site is genuine. Because the page copies the ACTFUN branding, a victim believes they are using the real platform. What they actually do is sign transactions, approve token spending or send funds to the operator. A wallet connection or signed approval made on such a page can hand over control of assets, and funds sent for a supposed token purchase are not returned.
Six of 91 VirusTotal engines flagged the domain as of 2026-10-06: alphaMountain.ai, CRDF, Forcepoint ThreatSeeker, Gridinsoft, SOCRadar and VIPRE. That is a modest share, but six unrelated vendors reaching the same verdict on a brand-new domain is meaningful. The domain also appears in four AlienVault OTX threat pulses, so other researchers were tracking it too, and it is listed on the PhishDestroy blocklist.
The domain was registered through Spaceship, Inc. on 2026-08-09, about seven weeks before PhishDestroy detected it. That gap leaves room for setup and early promotion before the site drew attention. It was hosted on Google LLC cloud infrastructure in the US and used a free Let's Encrypt certificate, so the padlock in the browser said nothing about whether the site was legitimate.
If you connected a wallet to actfun.pro, use a token approval checker to review and revoke any permissions you granted, then move remaining assets to a fresh wallet if you signed anything you did not fully understand. Never share a seed phrase with any launchpad. If you entered one, treat the wallet as compromised and empty it immediately. Before joining a token launch, reach the platform only through its official channels. Security teams should block the domain, search logs for past connections to it, and warn users that a fake ACTFUN launchpad has been circulating.
Full extracted values, their blockchain and collection source. An address found in page content does not establish who controls it.
0x07704b06981ea962b87296362a1281484d160000Format validated · Domain analysis0x0bffa97f774824e9da843699aedd2835cb1b8022Format validated · Domain analysis0x0c25c9b332d009460ef5d136c3f7988e3cc38b17Format validated · Domain analysis0x0c86ecc7e51998ec611d73fcc041c75c050c6d0fFormat validated · Domain analysis0x1061d7f4934542b654e2a4ef7f04f101b4e8018dFormat validated · Domain analysis0x171a4217b86a807a64eb94757db6849fb4bdbaa0Format validated · Domain analysis0x177b47be2782575284211A000EDA4112807288a5Format validated · Domain analysis0x178b01f61cbea1d2a5581fe1621be607835ec349Format validated · Domain analysis0x1dade69aae616954097747d8e5d218c15c97094cFormat validated · Domain analysis0x1ea1e4f9a9975f1f6e9c0a9f6e8ada7a66e6de52Format validated · Domain analysis0x2164bb17a2d38c1b5170e987b2c0416df1efc752Format validated · Domain analysis0x2ba0f44bdfc17fba30eda9cdbecb908ca45b043bFormat validated · Domain analysis0x38d5bd4737fc40cd4dfd5454c665024ed600c854Format validated · Domain analysis0x3aa37775d9884d42d047c67f6139c4f66c235837Format validated · Domain analysis0x3bad685877990b0cae918f7208da28018fbf3a41Format validated · Domain analysis0x3ead4e80e9e5bc0e01682d7ee74c4881b040d3eaFormat validated · Domain analysis0x4cb8382b9daf7992d3b27d32f7db650c57881daaFormat validated · Domain analysis0x4f7dc89dc44ad08c20d9680d2ee9cfad69bfda55Format validated · Domain analysis0x563eae55f5341a2f08989e5b674ddcfadaccb3d8Format validated · Domain analysis0x5d135c0ed9dec249ff0fdb831c4be1588138d11fFormat validated · Domain analysishttps://t.me/arctrenchesStored page referenceIoC extraction recorded 2026-09-29 04:00:10 UTC
launch1.spaceship.netlaunch2.spaceship.netmx1.spacemail.compriority 0mx2.spacemail.compriority 0Location describes the IP network.
4574cebe39b0bc86ed4c743b5576a459d3fba219496ca5240eb26eeeb8e5b581Saved certificate metadata. Certificate dates without a timezone are shown as stored. Transport encryption does not establish that the site is trustworthy.
Имена из сохранённой записи домена или кеша Certificate Transparency. Наличие имени само по себе не подтверждает доступность или вредоносную активность.
www.actfun.proЗапись доменаИсходное время наблюдения этих имён не сохранено.
Google PageSpeed Insights — mobile performance audit of actfun.pro · checked Sep 28, 2026
Расчётное время описывает интервал наблюдений. Оно не доказывает действие регистратора или точный момент отключения сайта.
Сохранённые изменения мониторинга и внешних источников. Новые наблюдения показаны первыми; состояние источника само по себе не доказывает блокировку сайта.
Доступен→Недоступен
3→4
2→3
0→2
Доступен
Без отметки об угрозе
Открыть источник6/91 детектов движков
Открыть источник4 публикации сообщества
Открыть источникPD-20260928-88C60B
actfun.pro
Открыть источникСнимок страницы сохранён
Открыть источникКаждая полоса — это одна из причин, по которой домен связан с этим хостом. Размер узла обозначает обнаружения VirusTotal, а пунктирные узлы уже находятся в автономном режиме. Полные списки приведены ниже.
На этом исходном IP-адресе размещено несколько фишинговых доменов — инфраструктура может использоваться в разных кампаниях.
Зарегистрированы через одного и того же регистратора. Регистратор обслуживает миллионы клиентов, не связанных друг с другом, поэтому данный факт скорее свидетельствует о сходстве данных, чем доказывает наличие связи.
Сравнить ответы браузеру и сканеру и проверить признаки маршрутизации трафика Keitaro.
actfun.pro
PD-20260928-88C60B Recipient: abuse@spaceship.com Если вы ввели учетные данные, личную или платежную информацию или загрузили файл с этого домена, примите немедленные меры. Ниже приведены ресурсы, которые помогут вам сообщить об инциденте и защитить себя.


Выберите свою страну, чтобы получить официальные контакты по киберпреступности или создать проект жалобы →.
Template-based draft · optional AI wording assistance requires separate consent
Выберите действия в зависимости от того, какие данные вы передали. Сохраните этот отчёт вместе со своими доказательствами.
Прекратите пользоваться подозрительным сайтом. Откройте настоящий сервис через его официальное приложение или знакомый адрес.
Сохраните оригиналы писем, чеки, сообщения и скриншоты в безопасном месте. Хронология событий поможет получателю заявления понять, что произошло. IC3 evidence guidance ↗
actfun.pro)Даже если у вас нет всех подробностей — в любом случае подать заявление. Даже неполная информация по-прежнему помогает расследованию.
A report is not a guarantee of recovery or investigation, but prompt, accurate transaction data can help authorities and service providers trace the incident.
Подробнее: NIST · phishing responseFBI IC3 · reports & evidenceFTC · recovery scams
Анализ угроз с использованием сохраненного черного списка, WHOIS, DNS и общедоступных доказательств сканирования.
Сканировать сейчасДобавляйте подозрительные домены в нашу базу данных угроз — защищайте сообщество
ОтчётНедавние сообщения о фишинге и наблюдаемые изменения доступности
ОтслеживатьОтслеживайте актуальные угрозы или оспорьте эту запись, если считаете, что это ложное срабатывание
Отчёт объединяет сохранённые снимки страниц, сведения о регистрации и сети, результаты сканеров и историю жалоб PhishDestroy. Для каждого источника указана собственная дата наблюдения. Исходный результат доступен по ссылке на отчёт источника.
Анализ с помощью ИИ создан . Он описывает доказательства, доступные в тот момент; результаты последующих проверок могут измениться.
Снимок фиксирует содержимое страницы. Результат сканера отражает оценку конкретного источника на момент проверки. Действующий сертификат и нулевое число детектов не гарантируют безопасность.