Google Safe Browsing
Сохранена отметка об угрозе
Открыть отчёт
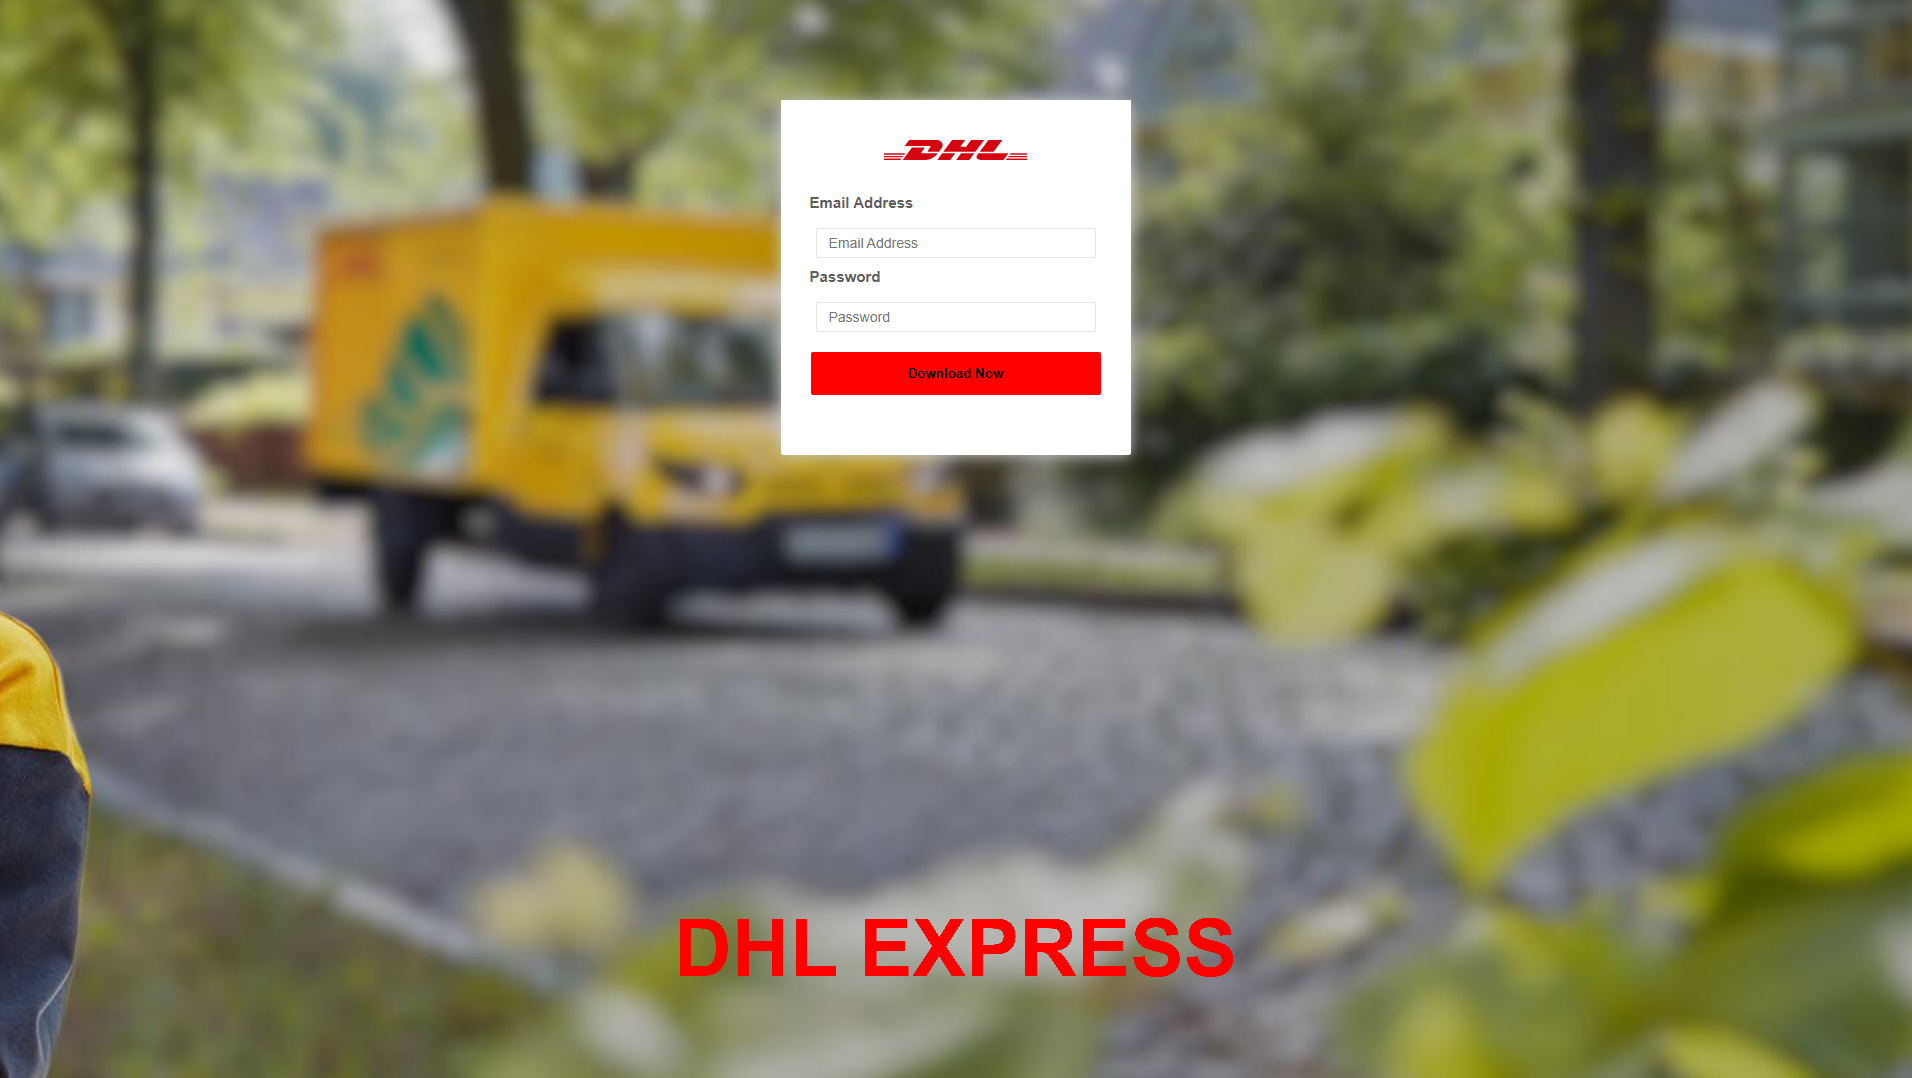
5985n9mff-funfn994784ecd853-8478h84.netlify.app — страница, имитирующая Dhl; PhishDestroy обнаружил домен 2026-10-25. Риск: критический (80/100). Регистратор: Netlify. Статус: Последний известный активный. Хостинг: Amazon.com, Inc. Google Safe Browsing помечает домен как опасный. Не вводите учётные данные и не подключайте кошелёк.
“DHL - Global Logistics”
5985n9mff-funfn994784ecd853-8478h84.netlify.app — страница, имитирующая Dhl, по данным PhishDestroy (критический риск, оценка 80/100). Регистратор Netlify.
Сводка ниже основана на сохранённых наблюдениях. Для каждого источника указана собственная дата сбора.
Сохранена отметка об угрозе
Открыть отчётВредоносный
Открыть отчётНаблюдение: · Получено:
| Uuid | 01a173e9-e421-701a-b09c-25f7e5740014 |
|---|---|
| Final url | https://5985n9mff-funfn994784ecd853-8478h84.netlify.app/ |
| Статус | 200 |
| Перенаправлен | https-only |
| Перенаправления | [
{
"to": "https://5985n9mff-funfn994784ecd853-8478h84.netlify.app/",
"from": "http://5985n9mff-funfn994784ecd853-8478h84.netlify.app/",
"status": 307
}
] |
| Ip | 2a05:d014:58f:6200::258 |
| Домены, с которыми установлен контакт | [
"ajax.googleapis.com",
"www.dhl.com"
] |
| IP-адреса, с которыми был установлен контакт | [
"2a00:1450:4001:c13::5f",
"2a05:d014:58f:6200::258"
] |
| Asns | [
"15169",
"16509"
] |
| Countries | [
"DE"
] |
| Хеш документа | c396352fadd545fdcfd54a79f9a59fd49c7ecfd714ec8653e7b9e95a976310f5 |
| Globals | [
"$",
"jQuery"
] |
| Tls | {
"san": [
"*.netlify.app",
"netlify.app"
],
"cipher": "AES_128_GCM",
"issuer": "DigiCert Global G2 TLS RSA SHA256 2020 CA1",
"subject": "*.netlify.app",
"protocol": "TLS 1.3",
"valid_to": "2027-03-19T23:59:59Z",
"valid_from": "2026-02-16T00:00:00Z"
} |
| Возраст домена, дней | 222 |
| Apex age days | 222 |
| Tls age days | 251 |
| Срок действия TLS, дней | 396 |
| Запросы | 8 |
| Решения провайдеров | {
"engines": {
"tags": [
"urlscan-ml",
"urlscan-ml-60c5e22"
],
"score": 99,
"malicious": true
},
"overall": {
"tags": [
"phishing"
],
"score": 100,
"brands": [
"dhl"
],
"malicious": true,
"categories": [
"phishing"
]
},
"urlscan": {
"tags": [
"phishing"
],
"score": 100,
"brands": [
"DHL"
],
"malicious": true,
"categories": [
"phishing"
]
}
} |
| Заголовки HTTP | {
"server": "Netlify",
"content-type": "text/html; charset=UTF-8",
"strict-transport-security": "max-age=31536000; includeSubDomains; preload"
} |
Отдельный сохраненный снимок монитора; не заменяет основную запись отчета и не определяет текущую доступность.
нет публикаций сообщества
Открыть отчётПроверка сохранена; вердикт отсутствует
Открыть отчёт78 / 100 · эвристическая оценка · 1 brand references · 1 classifications
Открыть отчётЭтот датированный анализ мониторинга сохранён отдельно от основного анализа PhishDestroy выше. Эвристическая оценка не является измеренной вероятностью.
Результаты относятся к моменту сбора. Нулевое число детектов не гарантирует безопасность. Упоминания OTX — публикации сообщества.
Сохранённые сведения о странице, сети и результатах проверок — с источниками и временем наблюдения.
Наблюдение: · Получено:
| Подсчёт результатов поставщиков | {
"timeout": 0,
"harmless": 48,
"malicious": 11,
"suspicious": 1,
"undetected": 32
} |
|---|---|
| Этикетки поставщиков | {
"ESET": "phishing",
"Lionic": "phishing",
"CyRadar": "phishing",
"Webroot": "malicious",
"Fortinet": "phishing",
"SOCRadar": "suspicious",
"LevelBlue": "phishing",
"OpenPhish": "phishing",
"Gridinsoft": "phishing",
"SCUMWARE.org": "malware",
"alphaMountain.ai": "phishing",
"Google Safe Browsing": "phishing"
} |
| Репутация | 0 |
| Теги | [
"hex",
"dga"
] |
| Категории | {
"alphaMountain.ai": "Phishing (alphaMountain.ai)"
} |
| Регистратор | Name.com, Inc. |
| Создано | 2018-05-08T22:48:05Z |
| Срок действия истекает | 2025-05-08T22:48:05Z |
| Обновлено | 2024-04-11T16:00:14Z |
| Впервые обнаружен | 2026-03-16T08:20:06Z |
| DNS-записи | [
{
"ttl": 311,
"type": "AAAA",
"value": "2600:1f18:16e:df01::258"
},
{
"ttl": 120,
"type": "A",
"value": "98.84.224.111"
},
{
"ttl": 311,
"type": "AAAA",
"value": "2600:1f18:16e:df01::259"
},
{
"ttl": 120,
"type": "A",
"value": "18.208.88.157"
}
] |
| Dns at | 2026-10-25T12:09:30Z |
| Jarm | 40d40d40d00000000043d43d00043d6aff5ab0f4fc31897186312c9e639319 |
| Сертификат | {
"san": [
"*.netlify.app",
"netlify.app"
],
"issuer": "DigiCert Inc / DigiCert Global G2 TLS RSA SHA256 2020 CA1",
"serial": "cd5d0afb0611b5bd9d692535c0ca7c4",
"sha256": "bc3a8134c21a842e64ea34d488826dd2ba50f59a3bcbaed1e6b71a4242de1478",
"subject": "*.netlify.app",
"valid_to": "2027-03-19T23:59:59Z",
"valid_from": "2026-02-16T00:00:00Z"
} |
| Данные регистрации | {
"registrar": "Name.com, Inc.",
"registrar_iana_id": "625",
"registrar_url": "http://www.name.com",
"created": "2018-05-08T22:48:05Z",
"updated": "2024-04-11T16:00:14Z",
"expires": "2025-05-08T22:48:05Z",
"status": [
"clientTransferProhibited"
],
"nameservers": [
"dns1.p01.nsone.net",
"dns2.p01.nsone.net",
"dns3.p01.nsone.net",
"dns4.p01.nsone.net"
],
"dnssec": "unsigned"
} |
| Настройка почты | {
"spf_lookups": 0
} |
|---|---|
| Записи CAA | {
"count": 2,
"domain": "netlify.app",
"issuers": [
"digicert.com;account=2d83e9ac9b6776c3f215150f6ebceea8cefe3bc2e1fb5efffb1d71e200575226"
]
} |
| Результаты проверки защитного DNS | {
"resolvers": 12,
"blocked_by": [
"CloudFlare Family"
],
"blocked_count": 1
} |
| Наблюдения за веб-архивом | {
"last": "2026-10-25T16:20:46Z",
"first": "2026-10-25T16:20:46Z",
"changes": 0,
"days_archived": 1,
"avg_page_bytes": 13595
} |
| Трекеры | {
"requests": 7,
"trackers": [
{
"name": "Google APIs",
"company": "Google",
"country": "US",
"category": "Hosting",
"requests": 1
}
]
} |
| Формы и смешанное содержимое | {
"third_party_scripts": 0
} |
| Статус | {
"up": true,
"code": 200,
"timings": {
"dns": 19,
"tls": 13,
"wait": 13,
"connect": 12,
"download": 163
},
"response_ms": 220
} |
| TLS-соединение | {
"alpn": "h2",
"cipher": "TLS_AES_128_GCM_SHA256",
"protocol": "TLSv1.3",
"versions": [
"TLSv1.2",
"TLSv1.3"
],
"authorized": true,
"forward_secrecy": true
} |
| Порты | {
"open": [
80,
443
]
} |
| Carbon | {
"bytes": 190411,
"co2_grams": 0.007,
"cleaner_than": 8
} |
| DNS-сервер | {
"ns": [
{
"ip": "198.51.44.1",
"host": "dns1.p01.nsone.net"
},
{
"ip": "198.51.45.1",
"host": "dns2.p01.nsone.net"
},
{
"ip": "198.51.44.65",
"host": "dns3.p01.nsone.net"
},
{
"ip": "198.51.45.65",
"host": "dns4.p01.nsone.net"
}
],
"zone": "netlify.app"
} |
| Местоположение | {
"ip": "2a05:d014:58f:6200::259",
"asn": "16509",
"org": "Amazon.com, Inc.",
"city": "Frankfurt",
"country": "DE"
} |
| SSL | {
"issuer": "DigiCert Inc / DigiCert Global G2 TLS RSA SHA256 2020 CA1",
"subject": "*.netlify.app"
} |
| DNS-записи | {
"A": [
"35.157.26.135",
"63.176.8.218"
],
"AAAA": [
"2a05:d014:58f:6200::259",
"2a05:d014:58f:6200::258"
]
} |
| DNSsec | {
"ds": false,
"rrsig": false,
"dnskey": false
} |
| Hsts | {
"header": "max-age=31536000; includeSubDomains; preload",
"message": "Site is compatible with the HSTS preload list!",
"compatible": true
} |
| Политики безопасности HTTP | {
"xFrameOptions": false,
"referrerPolicy": false,
"xXSSProtection": false,
"permissionsPolicy": false,
"xContentTypeOptions": false,
"contentSecurityPolicy": false,
"strictTransportPolicy": "max-age=31536000; includeSubDomains; preload",
"crossOriginOpenerPolicy": false,
"crossOriginEmbedderPolicy": false,
"crossOriginResourcePolicy": false
} |
| Get ip | {
"ip": "2a05:d014:58f:6200::258",
"family": 6
} |
| Перенаправления | {
"chain": [
"https://5985n9mff-funfn994784ecd853-8478h84.netlify.app"
]
} |
| Заголовки HTTP | {
"headers": {
"server": "Netlify",
"content-type": "text/html; charset=UTF-8",
"strict-transport-security": "max-age=31536000; includeSubDomains; preload"
}
} |
Нет. PhishDestroy относит 5985n9mff-funfn994784ecd853-8478h84.netlify.app к категории «страница, имитирующая Dhl» (риск: критический, 80/100); домен впервые обнаружен 2026-10-25. Google Safe Browsing помечает домен как опасный. Считайте сайт опасным.
Нет. Не подключайте кошелёк, не подписывайте сообщения и не одобряйте токены на 5985n9mff-funfn994784ecd853-8478h84.netlify.app. Фишинговые сайты запрашивают разрешения (approve, setApprovalForAll, Permit2), которые позволяют злоумышленнику вывести ваши активы, а подтверждённую транзакцию отменить нельзя.
Смените все пароли, которые вводили на этом сайте, и включите двухфакторную аутентификацию. Если вы подключали кошелёк или что-то подписывали, отзовите разрешения и переведите оставшиеся средства на новый кошелёк; никому не сообщайте сид-фразу. Пошаговая помощь: экстренная инструкция.
Последняя проверка
193b0196e6d8cad92675544d6a334fb4a283b7d4c158e98e3d0d7c0fe218d859 · 633756 bytes f7bf8fa06d32d5cd0aafac90e784fa01fefbfc1d56e08c04e6a397440b6358f4 · 669347 bytes 8015089a07c2719aeff59b8c84aea934867f35dbd016e3466c6ed8790ebbe505 · 695840 bytes  (US)
Репутация Edge-IP не связана с этим доменом.
Местоположение относится к IP-сети.
bc3a8134c21a842e64ea34d488826dd2ba50f59a3bcbaed1e6b71a4242de1478netlify.appСохранённые метаданные сертификата. Даты сертификата без часового пояса показаны в исходном виде. Шифрование соединения не подтверждает, что сайту можно доверять.
При последней проверке сайт отдавал свои страницы.
Метаданные ответов с отметками времени, сохранённые локальным конвейером сбора. Каждое значение ниже относится к указанному времени архивации.
http://5985n9mff-funfn994784ecd853-8478h84.netlify.app/https://5985n9mff-funfn994784ecd853-8478h84.netlify.app/Cache-Control: public,max-age=0,must-revalidateContent-Encoding: gzipContent-Type: text/html; charset=UTF-8Сервер: Netlifybytes22public,max-age=0,must-revalidate"Netlify Edge"; hit; ttl=31535978gzip12940text/html; charset=UTF-8Sun, 25 Oct 2026 16:20:27 GMT"199693f096f5ba88ab7ef17aeb0c045e-ssl-df"Netlifymax-age=31536000; includeSubDomains; preloadAccept-Encoding01M5SXT1N8CFMETQD27Z5KDTYKЗначения сохранены сборщиком; длинные значения при сборе могут быть сокращены.
Расчётное время описывает интервал наблюдений. Оно не доказывает действие регистратора или точный момент отключения сайта.
Сохранённые изменения мониторинга и внешних источников. Новые наблюдения показаны первыми; состояние источника само по себе не доказывает блокировку сайта.
Неизвестно→live_content
content_served
Без сохранённой отметки→Отметка сохранена
Доступен
Источник: мониторинг доступности. Каждое сохранённое наблюдение показано отдельно, включая записи с одинаковой датой или хешем, но разными источниками или состояниями DNS. Неизвестное состояние не доказывает недоступность сайта.
Отмечена угроза
Открыть источник5985n9mff-funfn994784ecd853-8478h84.netlify.app
Открыть источникСнимок страницы сохранён
Открыть источникСтраница сохранена в архиве
Открыть источникWe scan suspicious URLs, inspect public results and send evidence through the appropriate abuse-reporting channels. The dated events above show what is recorded for this domain. The directory below explains the wider workflow.
Capture the rendered page, requests and visible infrastructure.
Compare the available engine results and retain the analysis timestamp.
Check whether Google currently lists the URL as unsafe.
Inspect a public scan and its recorded network and classification data.
Look for indicator references and related community intelligence.
Compare archived captures and preserve historical context.
Look for matching indicators and associated threat records.
Inspect certificate records and related hostnames.
Compare security resolver responses and record observed blocking.
Inspect the public DNS, TLS, HTTP and technology surface.
Security services used for scanning, reputation checks and reporting are listed below. A service being listed is not evidence that it received, accepted or acted on this particular domain. Recorded submissions appear in the notification history above.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalURL analysis↗
 CloudflareRadar / abuse reporting↗ YandexSafe Browsing↗
 URLScan.ioПубличная проверка↗
 ESETSample / URL submission↗
 BitdefenderURL submission↗
 NortonSafe Web↗
 SymantecОбзор сайта↗
 AviraURL reporting↗
 Avast / AVGURL reporting↗
 «Касперский»OpenTIP↗
 Dr.WebОнлайн-сканер↗
 NetcraftAbuse reporting↗
 PhishTankCommunity reporting↗
 APWG eCXPhishing intelligence↗
 PhishStatsPublic feed↗
 Phish.ReportСообщение хостингу↗
 SpamhausDomain reputation↗
 PolySwarmMulti-engine analysis↗
 CheckPhishURL scan↗
 QutteraПроверка на вредоносное ПО↗
 URLqueryBrowser analysis↗
 Criminal IPAsset intelligence↗ CRDFЦентр угроз↗
 ScamadviserReputation check↗
 MyWOTCommunity reputation↗
Тот же фавикон Прямая ссылка 4
Граничный IP Netlify Только для ознакомления 6
Метка бренда: Dhl Вспомогательный сигнал 8
Регистратор: Netlify Только для ознакомления 6
Каждая полоса — это одна из причин, по которой домен связан с этим хостом. Размер узла обозначает обнаружения VirusTotal, а пунктирные узлы уже находятся в автономном режиме. Полные списки приведены ниже. Полный список связанных отчётов
Тот же хеш фавиконы или тот же заголовок страницы, что и у этого хоста.
Эти отчеты относятся к одному и тому же общему граничному IP-адресу. Они помогают при обнаружении отчетов, но не подразумевают совместное владение или общий исходный сервер.
Отчёты с той же меткой сборщика. Совпадение меток не доказывает имитацию бренда или общего владельца. Все совпадающие отчёты →
Зарегистрированы через одного и того же регистратора. Регистратор обслуживает миллионы клиентов, не связанных друг с другом, поэтому данный факт скорее свидетельствует о сходстве данных, чем доказывает наличие связи.
Недавно добавленные отчёты об угрозах. Эти ссылки не означают общую инфраструктуру или одного владельца.
Сравнить ответы браузеру и сканеру и проверить признаки маршрутизации трафика Keitaro.
5985n9mff-funfn994784ecd853-8478h84.netlify.app Если вы ввели учетные данные, личную или платежную информацию или загрузили файл с этого домена, примите немедленные меры. Ниже приведены ресурсы, которые помогут вам сообщить об инциденте и защитить себя.

IC3 не принимает вложения. Сохраните оригиналы доказательств для расследования. Правила IC3
Федеральная горячая линия1-800-CALL-FBI

Текущий сервис: Сообщить о мошенничестве. Англия, Уэльс и Северная Ирландия. Шотландия: 101.
Контакт-центр0300 123 2040Выберите свою страну, чтобы получить официальные контакты по киберпреступности или создать проект жалобы →.
Черновик по шаблону • помощь AI с формулировками включается только с отдельного согласия.
Выберите действия в зависимости от того, какие данные вы передали. Сохраните этот отчёт вместе со своими доказательствами.
Прекратите пользоваться подозрительным сайтом. Откройте настоящий сервис через его официальное приложение или знакомый адрес.
Сохраните оригиналы писем, чеки, сообщения и скриншоты в безопасном месте. Хронология событий поможет получателю заявления понять, что произошло. Руководство IC3 по сбору доказательств ↗
5985n9mff-funfn994784ecd853-8478h84.netlify.app)Даже если у вас нет всех подробностей — в любом случае подать заявление. Даже неполная информация по-прежнему помогает расследованию.
Заявление не гарантирует возврат средств или возбуждение расследования, но своевременные и точные данные о транзакциях помогают правоохранительным органам и сервисам отследить инцидент.
Подробнее: NIST · меры по противодействию фишингуFBI IC3 · отчеты и доказательстваФТК · мошенничество, связанное с возвратом средств
Анализ угроз с использованием сохраненного черного списка, WHOIS, DNS и общедоступных доказательств сканирования.
Сканировать сейчасДобавляйте подозрительные домены в нашу базу данных угроз — защищайте сообщество
ОтчётНедавние сообщения о фишинге и наблюдаемые изменения доступности
ОтслеживатьОтслеживайте актуальные угрозы или оспорьте эту запись, если считаете, что это ложное срабатывание
Отчёт объединяет сохранённые снимки страниц, сведения о регистрации и сети, результаты сканеров и историю жалоб PhishDestroy. Для каждого источника указана собственная дата наблюдения. Исходный результат доступен по ссылке на отчёт источника.
Снимок фиксирует содержимое страницы. Результат сканера отражает оценку конкретного источника на момент проверки. Действующий сертификат и нулевое число детектов не гарантируют безопасность.