VirusTotal
17 / 89 детектов движков
Открыть отчёт

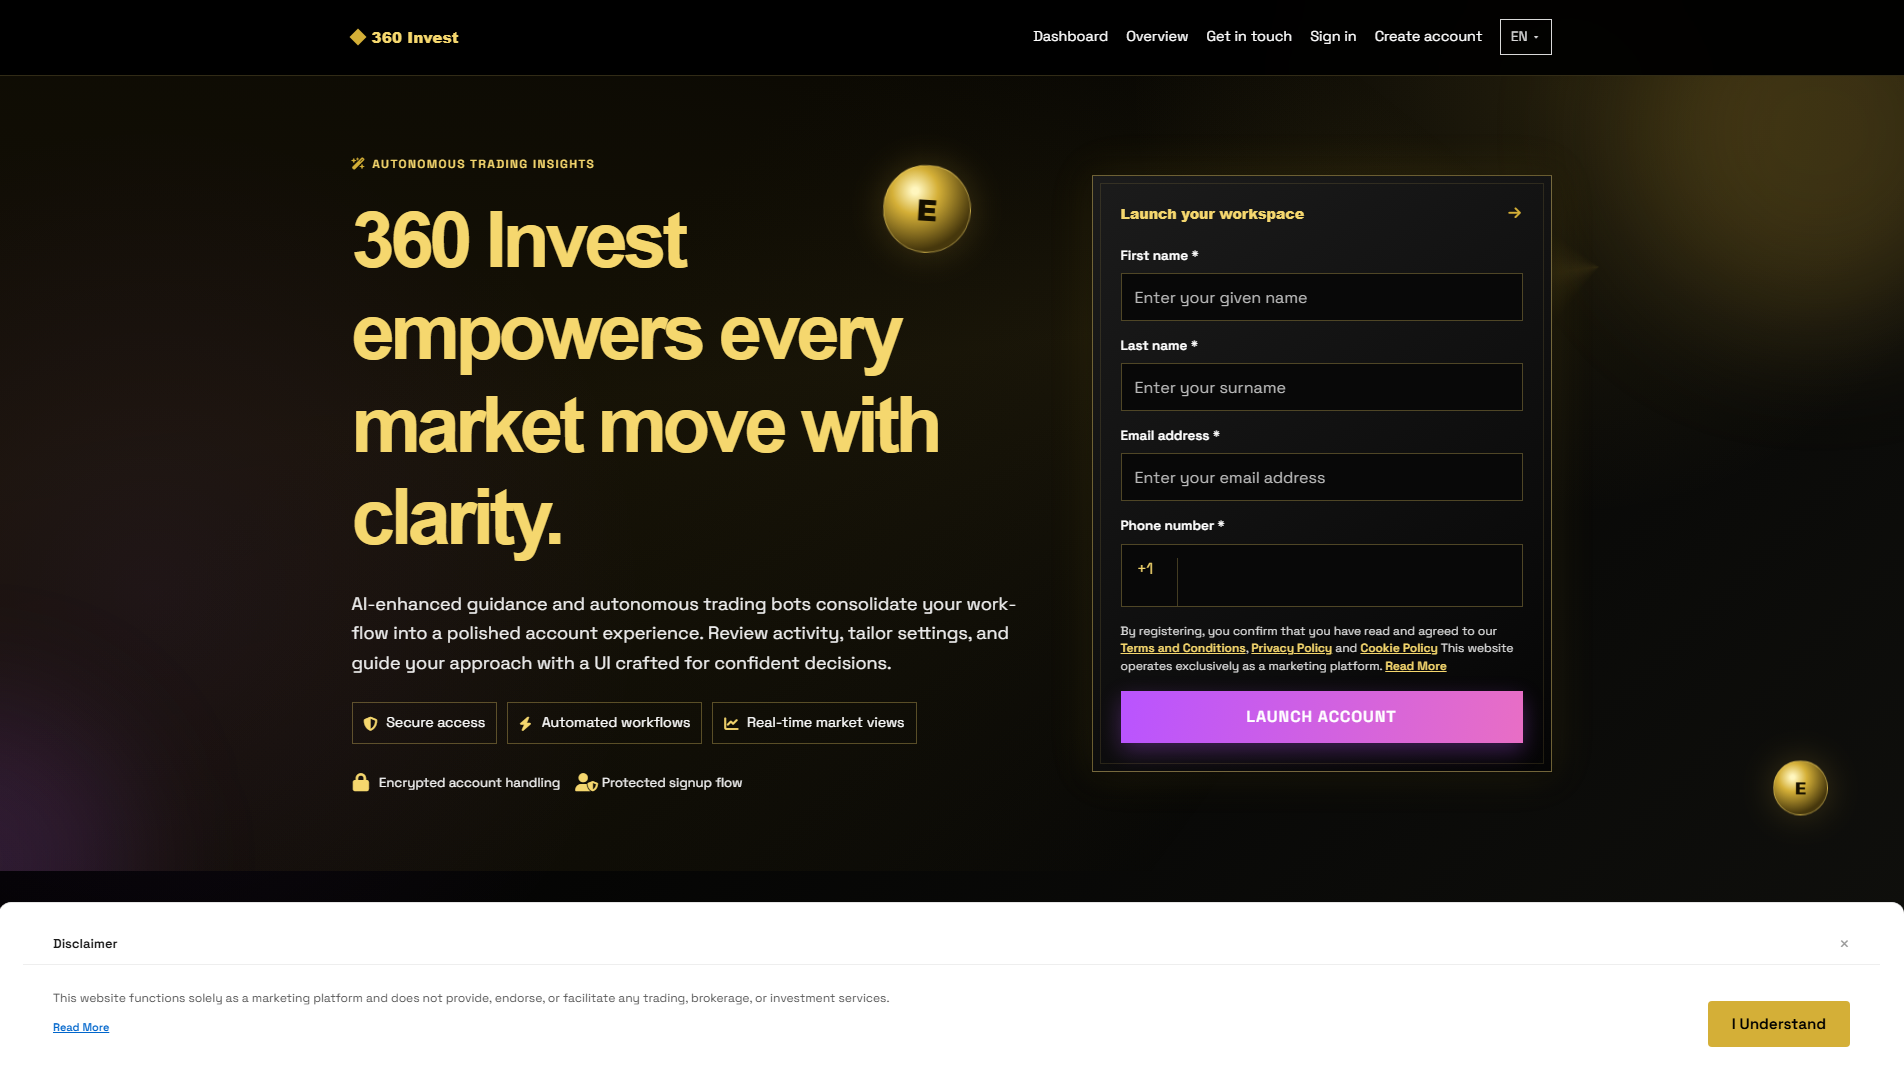
360invest.digital — страница, имитирующая Investment Scam; PhishDestroy обнаружил домен 2026-08-28. Риск: критический (100/100). Регистратор: Dynadot. Статус: Последний известный активный. Хостинг: Cloudflare, Inc. PhishDestroy отправил 1 жалобу. VirusTotal: домен отмечают 17/89 движков. Не вводите учётные данные и не подключайте кошелёк.
“360 Invest | AI Trading Platform | Official App”
The sent-report ledger records the first outgoing report at .
The recorded recipient is abuse@dynadot.com.
The latest stored availability evidence still shows the domain reachable; 1 month has elapsed since the first outgoing report.
ICANN RAA §3.18 describes registrar abuse-contact and handling obligations. This section records outgoing timestamps, listed recipients, case identifiers, and later availability. It does not by itself prove receipt, acknowledgement, investigation, remediation, or contractual non-compliance.
360invest.digital — страница, имитирующая Investment Scam, по данным PhishDestroy (критический риск, оценка 100/100). VirusTotal 17/89. Регистратор Dynadot.
Подробный анализ PhishDestroy AI ниже оставлен на английском, чтобы сохранить исходную криминалистическую запись.
17 / 89 детектов движков
Открыть отчётСигналов систем обнаружения: 5
Открыть отчётВредоносный
Открыть отчётПубликаций сообщества: 5
Открыть отчёт80/100
Открыть отчётБез отметки об угрозе
Открыть отчётБез отметки об угрозе
Открыть отчётРезультаты относятся к моменту сбора. Нулевое число детектов не гарантирует безопасность. Упоминания OTX — публикации сообщества.
| Detection System | Indicator | Verdict | Alert |
|---|---|---|---|
| Cloudflare DNS | 360invest.digital |
malicious | Sinkholed |
| OpenDNS | 360invest.digital |
phishing | Phishing Block |
| DigiCert UltraDNS | 360invest.digital |
malicious | Sinkholed |
| DNS4EU | 360invest.digital |
malicious | Sinkholed |
| Quad9 DNS | 360invest.digital |
malicious | Sinkholed |
Отчёт PhishDestroy об угрозе
360invest.digital poses as '360 Invest', an AI-powered trading platform, targeting retail cryptocurrency investors seeking automated returns. PhishDestroy first flagged it on 2026-08-28, just 26 days after the domain was registered. The site was still live and serving content as of 2026-10-19.
Fake exchange scams mimic legitimate trading platforms, often invoking AI-driven profits to manufacture credibility and urgency. The page title '360 Invest | AI Trading Platform | Official App' is designed to project an established, app-backed product. Victims are persuaded to deposit cryptocurrency into a trading account they appear to control, but when they attempt to withdraw, the platform invents fees, stalls indefinitely, or simply blocks access. Any funds deposited are lost.
VirusTotal returned 17 detections across 89 security engines on 2026-09-12, with confirmed flags from BitDefender, ESET, Fortinet, Forcepoint ThreatSeeker, CRDF, CyRadar, alphaMountain.ai, and Chong Lua Dao — a broad, multi-vendor consensus. Five independent threat-intelligence pulses on OTX show researchers have been tracking this domain separately. PhishDestroy carries it on its blocklist.
The domain was registered on 2026-08-02 through Dynadot Inc. Hosting runs on Cloudflare's network at a Canadian-located IP address. The TLS certificate was issued by Google Trust Services under the WE1 intermediate.
If you deposited funds, treat them as lost and report the incident to your national financial fraud authority and your bank or payment provider without delay. If you submitted identity documents for a KYC process, monitor for identity fraud and notify your national identity protection service. Refuse any demand for a 'withdrawal fee' — that is a second theft layered on top of the first. Security teams should block 360invest.digital at the DNS and proxy layer and monitor the associated Cloudflare IP for related fraudulent domains.
Сохранённые сведения о странице, сети и результатах проверок — с источниками и временем наблюдения.
Наблюдение: · Получено:
| Uuid | 01a049e1-ea77-76fd-9e92-0f552e150745 |
|---|---|
| Final url | https://360invest.digital/ |
| Статус | 200 |
| Перенаправлен | https-only |
| Redirects | [
{
"to": "https://360invest.digital/",
"from": "http://360invest.digital/",
"status": 307
}
] |
| Ip | 188.114.96.3 |
| Contacted domains | [
"cdnjs.cloudflare.com",
"cdn.jsdelivr.net",
"fonts.googleapis.com",
"static.cloudflare.com"
] |
| Contacted IP addresses | [
"2606:4700::6811:d005",
"2a00:1450:4001:c0f::5f",
"104.17.24.14",
"188.114.96.3"
] |
| Asns | [
"13335",
"15169"
] |
| Countries | [
"US",
"DE"
] |
| Document hash | 57a2fd19ec370b545944a6f3fa45af21dded2a1a0690a0cd377e7eb1f67658b9 |
| Script hashes | [
"ccf00d1923b0131a10e0c6d26f95e5dee6ebf8621a27e83c5a2f68a2e0093142"
] |
| Globals | [
"ontouchcancel",
"ontouchend",
"ontouchmove",
"ontouchstart",
"LANG_MSGS",
"ClientJS",
"_yvevoji1",
"toggleTermsPopup",
"__cfQR",
"__cfRLUnblockHandlers",
"__lgT0"
] |
| Файлы cookie | [
"entry_url"
] |
| Tls | {
"san": [
"360invest.digital"
],
"cipher": "AES_128_GCM",
"issuer": "WE1",
"subject": "360invest.digital",
"protocol": "QUIC",
"valid_to": "2026-10-31T12:38:04Z",
"valid_from": "2026-08-02T11:38:13Z"
} |
| Возраст домена, дней | 26 |
| Apex age days | 26 |
| Tls age days | 26 |
| Срок действия TLS, дней | 90 |
| Requests | 17 |
| Provider verdicts | {
"engines": {
"tags": [
"urlscan-ml",
"urlscan-ml-60c5e22"
],
"score": 99,
"malicious": true
},
"overall": {
"score": 0,
"malicious": false
}
} |
| HTTP headers | {
"server": "cloudflare",
"content-type": "text/html; charset=utf-8",
"strict-transport-security": "max-age=63072000; includeSubDomains; preload",
"content-security-policy": "connect-src 'self' https://cloudflareinsights.com; frame-ancestors 'self'; font-src 'self' https://fonts.gstatic.com https://cdnjs.cloudflare.com; style-src 'self' 'unsafe-inline' https://fonts.google",
"x-frame-options": "SAMEORIGIN",
"x-content-type-options": "nosniff",
"referrer-policy": "no-referrer-when-downgrade",
"permissions-policy": "camera=(), microphone=(), geolocation=()",
"cross-origin-opener-policy": "same-origin"
} |
Наблюдение: · Получено:
| Uuid | 39ecba30-2573-4c8c-9a66-541e069984b8 |
|---|---|
| Final url | https://360invest.digital/ |
| Статус | 200 |
| History | [
{
"url": "https://360invest.digital/",
"status": 200
}
] |
| DOM structure hash | ed9c866f5df629a8c802f843d62815166d82e31ce4cd1ca39203e9bf9bb5153e |
| Document hash | d430afe9c7bd32e90afaedf1c5e33cf7c64d107138fcab64484e488145cd22e5 |
| Phishing v2 | [
"phishing"
] |
| Риски домена | [
"Newly Seen Domains",
"Security Risks",
"New Domains",
"Malware",
"Security threats",
"CIPA Filter",
"CIPA"
] |
| Radar rank | {
"bucket": ">200000"
} |
| DNS-записи | [
{
"name": "360invest.digital",
"type": "A",
"value": "172.67.179.159"
},
{
"name": "360invest.digital",
"type": "A",
"value": "104.21.18.18"
},
{
"name": "360invest.digital",
"type": "AAAA",
"value": "2606:4700:3031::ac43:b39f"
},
{
"name": "360invest.digital",
"type": "AAAA",
"value": "2606:4700:3031::6815:1212"
}
] |
| DNSSEC действителен | false |
| Ip | 172.67.179.159 |
| Verdict | {
"tags": [
"malware"
],
"malicious": true,
"categories": [
"malware"
]
} |
| Данные регистрации | {
"registrar": "Dynadot Inc",
"created": "2026-08-02T07:47:55Z",
"updated": "2026-08-12T07:05:16Z",
"expires": "2027-08-02T07:47:55Z",
"nameservers": [
"kia.ns.cloudflare.com",
"memphis.ns.cloudflare.com"
]
} |
Наблюдение: · Получено:
| Vendor result counts | {
"timeout": 0,
"harmless": 55,
"malicious": 1,
"suspicious": 0,
"undetected": 36
} |
|---|---|
| Vendor labels | {
"SOCRadar": "phishing"
} |
| Reputation | 0 |
| Впервые обнаружен | 2026-08-02T10:13:41Z |
| DNS-записи | [
{
"ttl": 1800,
"type": "SOA",
"rname": "dns.cloudflare.com",
"value": "kia.ns.cloudflare.com"
},
{
"ttl": 300,
"type": "AAAA",
"value": "2606:4700:3031::ac43:b39f"
},
{
"ttl": 300,
"type": "A",
"value": "172.67.179.159"
},
{
"ttl": 21600,
"type": "NS",
"value": "kia.ns.cloudflare.com"
},
{
"ttl": 21600,
"type": "NS",
"value": "memphis.ns.cloudflare.com"
},
{
"ttl": 300,
"type": "A",
"value": "104.21.18.18"
},
{
"ttl": 300,
"type": "AAAA",
"value": "2606:4700:3031::6815:1212"
}
] |
| Dns at | 2026-10-22T20:46:53Z |
| Jarm | 27d40d40d00040d00042d43d00041df04c41293ba84f6efe3a613b22f983e6 |
| Certificate | {
"san": [
"360invest.digital"
],
"issuer": "Google Trust Services / WE1",
"serial": "15ead95d2f68d0c71385813721e2adfe",
"sha256": "73d1a05987df80fefd5e5252a476af8463aa5520f3f628993f3dd82b4d7ed7c8",
"subject": "360invest.digital",
"valid_to": "2026-12-29T13:14:25Z",
"valid_from": "2026-09-30T12:14:28Z"
} |
| Registry data | {
"status": [
"transfer prohibited"
],
"events": {
"expiration": "2027-08-02T07:47:55Z",
"last changed": "2026-08-02T09:44:45Z",
"registration": "2026-08-02T07:47:55Z",
"registrar expiration": "2027-08-02T07:47:55Z",
"last update of RDAP database": "2026-10-16T07:28:54Z"
},
"registrar": "DYNADOT LLC",
"registrar_iana_id": "472"
} |
Нет. PhishDestroy относит 360invest.digital к категории «страница, имитирующая Investment Scam» (риск: критический, 100/100); домен впервые обнаружен 2026-08-28. VirusTotal: домен отмечают 17/89 движков. Считайте сайт опасным.
Нет. Не подключайте кошелёк, не подписывайте сообщения и не одобряйте токены на 360invest.digital. Фишинговые сайты запрашивают разрешения (approve, setApprovalForAll, Permit2), которые позволяют злоумышленнику вывести ваши активы, а подтверждённую транзакцию отменить нельзя.
Смените все пароли, которые вводили на этом сайте, и включите двухфакторную аутентификацию. Если вы подключали кошелёк или что-то подписывали, отзовите разрешения и переведите оставшиеся средства на новый кошелёк; никому не сообщайте сид-фразу. Пошаговая помощь: экстренная инструкция.
Для этого gTLD указанный выше регистратор работает по соглашению об аккредитации ICANN. По ссылкам ниже доступны официальный перечень сборов и актуальные рекомендации по соблюдению требований в отношении злоупотреблений DNS.
RAA §3.18 establishes abuse-contact and handling requirements. This report can document stored outbound notices and later technical observations; it does not by itself establish receipt, investigation, remediation, or contractual non-compliance.
Репутация Edge-IP не связана с этим доменом.
kia.ns.cloudflare.commemphis.ns.cloudflare.comМестоположение относится к IP-сети.
73d1a05987df80fefd5e5252a476af8463aa5520f3f628993f3dd82b4d7ed7c8360invest.digitalСохранённые метаданные сертификата. Даты сертификата без часового пояса показаны в исходном виде. Шифрование соединения не подтверждает, что сайту можно доверять.
Google PageSpeed Insights — аудит производительности мобильной версии сайта 360invest.digital · checked Aug 28, 2026
Расчётное время описывает интервал наблюдений. Оно не доказывает действие регистратора или точный момент отключения сайта.
Сохранённые изменения мониторинга и внешних источников. Новые наблюдения показаны первыми; состояние источника само по себе не доказывает блокировку сайта.
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
live_content
content_served
16→17
15→16
Доступен
5 публикации сообщества
Открыть источник17/89 детектов движков
Открыть источникБез отметки об угрозе
Открыть источникPD-20260828-866ED0
360invest.digital
Открыть источникСнимок страницы сохранён
Открыть источникКаждая полоса — это одна из причин, по которой домен связан с этим хостом. Размер узла обозначает обнаружения VirusTotal, а пунктирные узлы уже находятся в автономном режиме. Полные списки приведены ниже.
Тот же хеш фавиконы или тот же заголовок страницы, что и у этого хоста.
Эти отчеты относятся к одному и тому же общему граничному IP-адресу. Они помогают при обнаружении отчетов, но не подразумевают совместное владение или общий исходный сервер.
Отчёты с той же меткой сборщика. Совпадение меток не доказывает имитацию бренда или общего владельца. Все совпадающие отчёты →
Зарегистрированы через одного и того же регистратора. Регистратор обслуживает миллионы клиентов, не связанных друг с другом, поэтому данный факт скорее свидетельствует о сходстве данных, чем доказывает наличие связи.
Сравнить ответы браузеру и сканеру и проверить признаки маршрутизации трафика Keitaro.
360invest.digital
PD-20260828-866ED0 Recipient: abuse@dynadot.com Registrar: Dynadot LLC / Dynadot Inc (United States) Policy Violations: Acceptable Use forbids illegal content; Spam & Abuse Policy prohibits phishing, fraud, malware; Dynadot may disable DNS and suspend domains Applicable Laws: CFAA 18 U.S.C. §1030, Wire Fraud 18 U.S.C. §1343, CAN-SPAM Act
Если вы ввели учетные данные, личную или платежную информацию или загрузили файл с этого домена, примите немедленные меры. Ниже приведены ресурсы, которые помогут вам сообщить об инциденте и защитить себя.


Выберите свою страну, чтобы получить официальные контакты по киберпреступности или создать проект жалобы →.
Template-based draft · optional AI wording assistance requires separate consent
Выберите действия в зависимости от того, какие данные вы передали. Сохраните этот отчёт вместе со своими доказательствами.
Прекратите пользоваться подозрительным сайтом. Откройте настоящий сервис через его официальное приложение или знакомый адрес.
Сохраните оригиналы писем, чеки, сообщения и скриншоты в безопасном месте. Хронология событий поможет получателю заявления понять, что произошло. IC3 evidence guidance ↗
360invest.digital)Даже если у вас нет всех подробностей — в любом случае подать заявление. Даже неполная информация по-прежнему помогает расследованию.
Заявление не гарантирует возврат средств или возбуждение расследования, но своевременные и точные данные о транзакциях помогают правоохранительным органам и сервисам отследить инцидент.
Подробнее: NIST · phishing responseFBI IC3 · reports & evidenceFTC · recovery scams
Анализ угроз с использованием сохраненного черного списка, WHOIS, DNS и общедоступных доказательств сканирования.
Сканировать сейчасДобавляйте подозрительные домены в нашу базу данных угроз — защищайте сообщество
ОтчётНедавние сообщения о фишинге и наблюдаемые изменения доступности
ОтслеживатьОтслеживайте актуальные угрозы или оспорьте эту запись, если считаете, что это ложное срабатывание
Отчёт объединяет сохранённые снимки страниц, сведения о регистрации и сети, результаты сканеров и историю жалоб PhishDestroy. Для каждого источника указана собственная дата наблюдения. Исходный результат доступен по ссылке на отчёт источника.
Анализ с помощью ИИ создан . Он описывает доказательства, доступные в тот момент; результаты последующих проверок могут измениться.
Снимок фиксирует содержимое страницы. Результат сканера отражает оценку конкретного источника на момент проверки. Действующий сертификат и нулевое число детектов не гарантируют безопасность.