peste 2 milioane de dolari
Valoare estimată furată
3/4
Registratori suspendaţi
7
Minciunile NameSilo dovedite
8
Furt de endpoint-uri PHP
Ce a făcut de fapt xmrwallet[.]com
Din 2016, xmrwallet[.]com s-a promovat ca un portofel Monero gratuit și cu cod sursă deschis. Our captură de rețea în timp real pe 18 februarie 2026 a dovedit că făcea ceva complet diferit: fură chei private de vizualizare Monero la fiecare autentificare și deturnează tranzacțiile pe server.
Mecanism de furt al nucleului
Codul neinjectat — arhitectura de bază. Un sistem de sesiune prin 8 endpoint-uri PHP, care transmite cheia privată de vizualizare a victimei 40+ ori pe sesiune. Când utilizatorii trimiteau XMR, tranzacția lor era respinsă în tăcere.raw_tx_and_hash.raw = 0) și înlocuit cu al escrocului.
Utilizatorul deschide portofelul
Vizualizați cheia exfiltrată (Base64)
TX deturnat pe partea de server
XMR trimis către escrocher
Șase furnizori de securitate pe VirusTotal l-au marcat ca fiind malițios. Cincisprezece victime documentate pe Trustpilot, Sitejabber și BitcoinTalk. O victimă a pierdut. 590 XMR (~177.000 $) într-un singur furt.
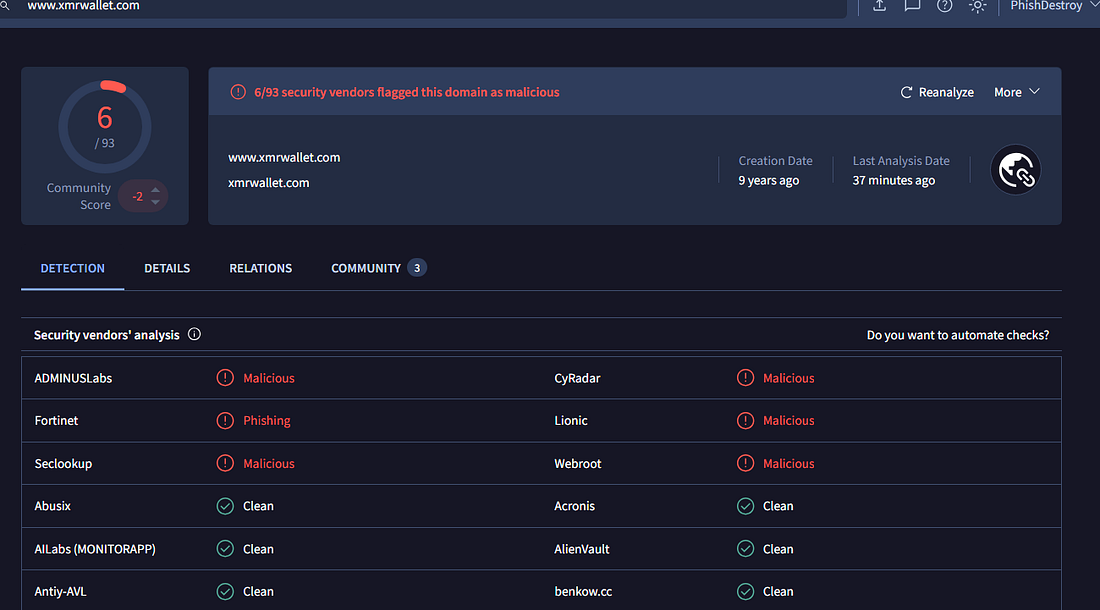
Captură de ecran 3 — VirusTotal: 6 din 93 furnizori au semnalat xmrwallet.com ca fiind malițios. Fortinet l-a clasificat ca „Phishing”.
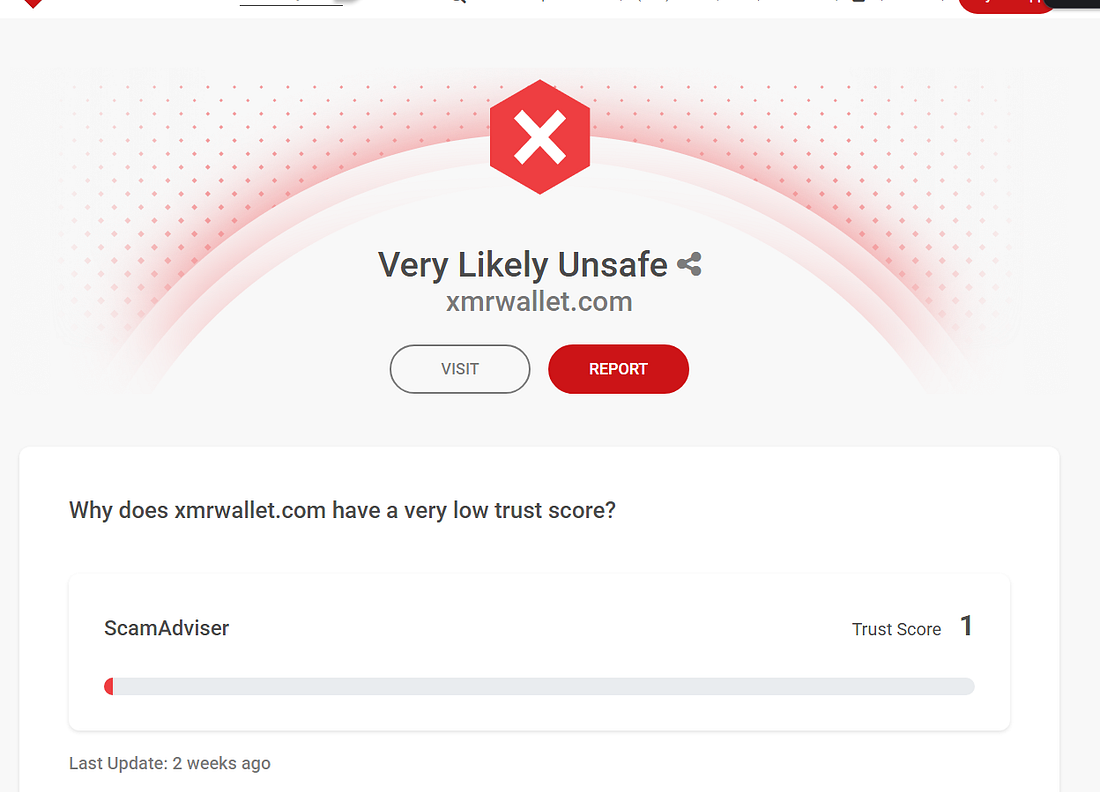
Captură de ecran 4 — ScamAdviser: Scor de încredere 1/100. „Foarte probabil nesigur.”
Trei Registrari și-au făcut treaba
Am depus rapoarte de abuz identice la toți cei patru registrari de domenii care găzduiesc domeniile xmrwallet. Trei au acționat imediat:
Registrul Domeniului Public
xmrwallet.cc
Suspendat
India · Zile pentru acțiune
WebNic
xmrwallet.biz
Suspendat
Malaezia · Zile pentru a acționa
NICENIC
xmrwallet.net
DNS Inactiv
China · Săptămâni pentru a acționa
NameSilo
xmrwallet.com
Refuzat
USA · Escrocat apărat
Trei țări. Trei concluzii independente.
India, Malaysia, China — au revizuit probele, au constatat fraudă, au suspendat domeniile. Fără întrebări.
NameSilo a ales o cale diferită
Al patrulea registrar — NameSilo, LLC (USA) — găzduind domeniul principal cu cele mai multe dovezi și cele mai multe victime — a făcut exact opusul. Au contactat escrocul, i-au crezut povestea și au publicat o declarație publică în care îl apără:
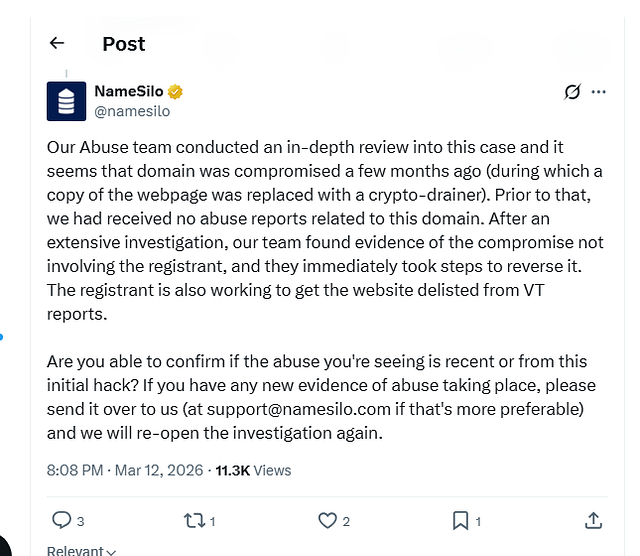
Captură de ecran 6 — Declarația publică a NameSilo pe X (Twitter), 12 martie 2026. Fiecare afirmație din această postare a fost falsă.
Echipa noastră de Abuz a efectuat o revizuire aprofundată a acestui caz și se pare că domeniul a fost compromis în urmă cu câteva luni... În urma unei investigații extinse, echipa noastră a găsit dovezi că compromiterea nu implică registrantul... Registrantul lucrează, de asemenea, pentru a elimina site‑ul din rapoartele VT.
— NameSilo, prin X (Twitter)
Am analizat această declarație linie cu linie. Fiecare afirmație a fost falsă.
Cuvintele Operatorului
Înainte ca NameSilo să intervină, operatorul a răspuns direct la raportul nostru de abuz. E‑mailurile sale confirmă conștientizarea și intenția:
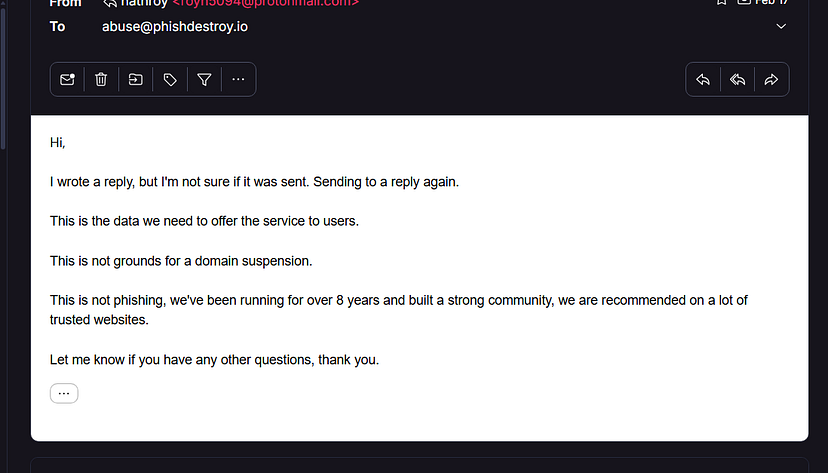
Screenshot 7 — Răspunsul operatorului: „Acesta nu este phishing, funcționăm de peste 8 ani.”
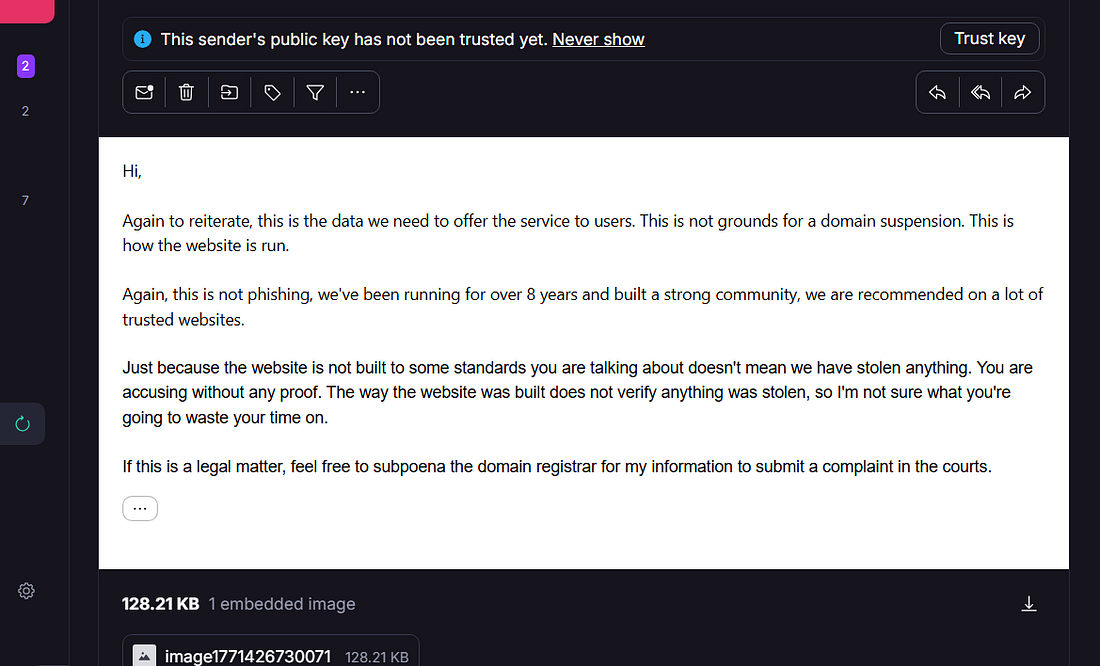
Captură de ecran 8 — Al doilea răspuns al operatorului: „Acestea sunt datele de care avem nevoie pentru a oferi serviciul.” „Datele” erau cheia privată de vizualizare a victimei.
Șapte minciuni, expuse
MINCIUNEA #1: „Domeniul a fost compromis”
Mecanismul de furt reprezintă arhitectura de bază — 8 endpoint-uri PHP, exfiltrarea cheii în Base64, a Lacuna de 5,3 ani a commit‑urilor GitHub. Acest sistem a fost construit de-a lungul anilor, nu a fost injectat într-un hack.
MINCIUNEA #2: „Nu primisem niciun raport de abuz anterior”
Șase furnizori VirusTotal, plângeri pe Trustpilot de ani în urmă, un subiect de avertizare pe BitcoinTalk, operatorul banat de pe r/Monero în 2018. O singură căutare pe Google ar fi arătat acest lucru.
MINCIUNA #3: „Fără implicarea înregistrantului”
Operatorul a înregistrat 4 domenii de evadare la 4 registrari (preplătit 5‑10 ani fiecare) înainte Investigația a fost publicată. Au fost șterse peste 21 de issue-uri pe GitHub. S-au angajat dezvoltatori pentru un sistem captcha. Nu este o victimă — este o operațiune.
MINCIUNEA #4: „Au luat imediat măsuri pentru a o inversa”
Codul de furt era în execuție în producție în timpul declarației NameSilo. Zero de commit-uri pe GitHub care să abordeze vreun incident. Nimic nu a fost inversat.
MINCIUNEA #5: „Lucrez pentru a fi delistat de pe VirusTotal”
NameSilo l-a lăudat pe escrocat pentru că a făcut lobby pentru a elimina detectarea „Phishing” a Fortinet — Evidență Monero. Asta nu este de bună credință. Asta suprimă avertismentele de securitate.
MINCI #6: „Abuzul este recent?”
Transferarea sarcinii probei către raportor, pentru a putea închide cazul. Dovezile erau în raport. Trei registrari de nivel egal nu au avut nevoie să întrebe.
MINCINĂ #7: „Vom redeschide ancheta”
„Re-open” implică că a fost odată deschis. Investigația lor a constat în a suna escrocul și a nota ce a spus. Asta nu este o investigație — este dictare.
Dovezi de infrastructură
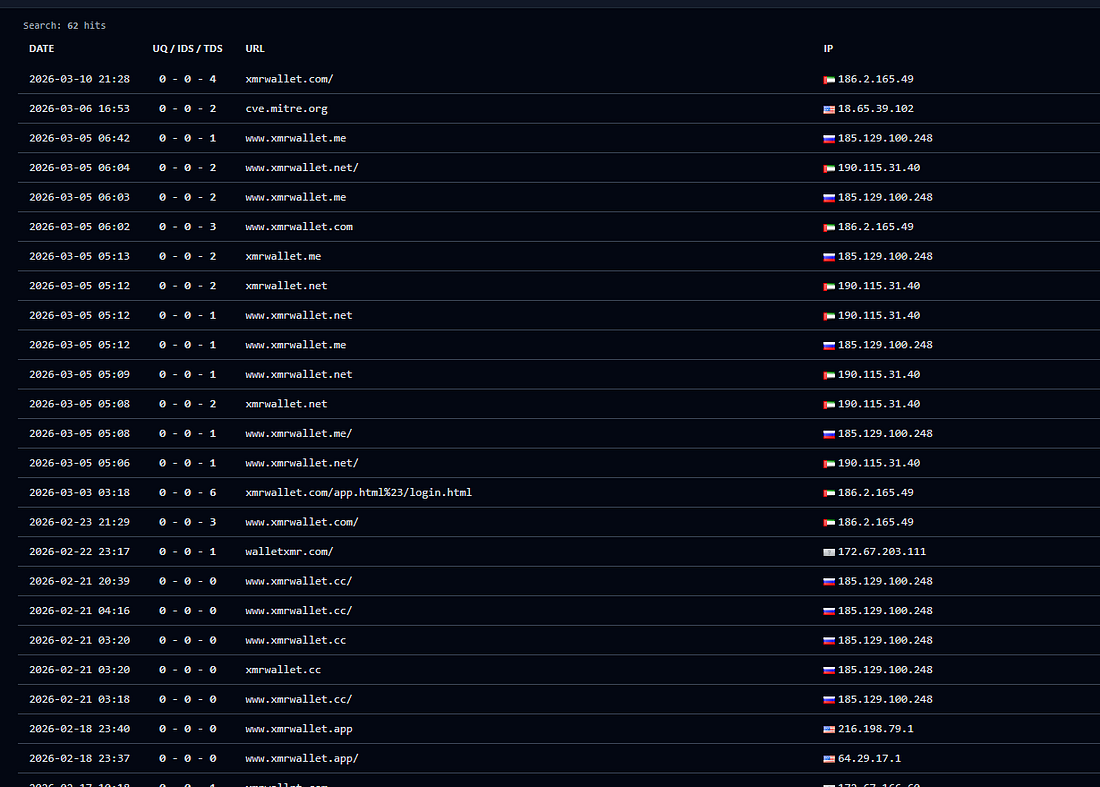
Screenshot 10 — datele URLScan: toate domeniile xmrwallet (.com, .cc, .biz, .net, .me, .app) rezolvând către aceeași infrastructură.
Cronologie: Căderea xmrwallet
2016
xmrwallet[.]com începe activitatea, promovându-se ca „portofel Monero gratuit și open‑source”.
2018
Operator banat de pe r/Monero. Primele rapoarte ale victimelor apar pe Trustpilot
4 feb. 2026
Domeniu Escape xmrwallet.cc înregistrat (preplătit 8 ani) — înainte de publicarea investigației
13 feb. 2026
Numărul #35 publicat — mecanism complet de deturnare TX expus
18 feb. 2026
Problema #36 — captură live: 109 cereri, 43 transmisii viewkey într-o singură sesiune
23 feb. 2026
xmrwallet.cc SUSPENDAT (PDR). xmrwallet.biz SUSPENDAT (WebNic). Operatorul șterge în panică Issues #35 și #36
26 feb. 2026
Mai multă panică: xmrwallet.net și .me înregistrate (preplătit 10 ani, aceleași IP-uri ca domeniile suspendate)
8 martie 2026
xmrwallet.net DNS INACTIV (NICENIC). 3 din 4 domenii de evadare neutralizate
martie 2026
NameSilo publică o declarație: Înregistrantul este victima. Ajută la suprimarea detectărilor VirusTotal
27 mar. 2026
Plângere formală depusă la ICANN (RAA Secțiunea 3.18). Dovezi depuse autorităților de aplicare a legii. Acest raport a fost publicat.
Verdictul
NameSilo nu a ignorat dovezile. Le‑a citit, a sunat la fraudator, i‑a crezut, l‑a declarat nevinovat și a contribuit la suprimarea avertismentelor de securitate. Apoi i‑a cerut cercetătorilor să demonstreze că abuzul este „recent”.
Nu este neglijență. Este un parteneriat.
Domeniul este offline. Înșelăciunea s-a încheiat. Dar faptul că un registrar american a ales să fabrice public o poveste de acoperire pentru a proteja un hoț de criptomonede în valoare de $2M — asta este ceva ce va urmări NameSilo pentru o perioadă foarte lungă. Declarația lor va fi Anexa A în fiecare depunere de acum încolo.
Dacă îl susții pe hoț, împarți factura lui.
Dovezi și Resurse
Investigații conexe
Această investigație se bazează pe dovezi disponibile public, capturi de rețea în timp real, OSINT, platforme de recenzii publice și pe declarația publică, redată cuvânt cu cuvânt, a NameSilo. Nu s-a efectuat acces neautorizat. Toate constatările sunt reproductibile independent.