Ir para o relatório de segurança
Este domínio foi sinalizado como malicioso
Mecanismos de segurança relatando uma detecção: 14. Tenha extremo cuidado – não insira credenciais ou informações pessoais.
Você foi vítima de um golpe neste site?Denuncie às autoridades
Segurança de domínio e inteligência contra ameaças
Favicon de preview-cs1-v2.netlify.app

preview-cs1-v2.netlify.app

Em resumo

preview-cs1-v2.netlify.app: Imitação de Schwab, detectado pelo PhishDestroy em 2026-10-22. Risco: crítico (100/100). Registrador: Netlify. Status: Última vez em que se sabe que esteve ativo. Hospedagem: Amazon.com, Inc. VirusTotal: 14/92 mecanismos o sinalizam. Não digite credenciais nem conecte uma carteira.

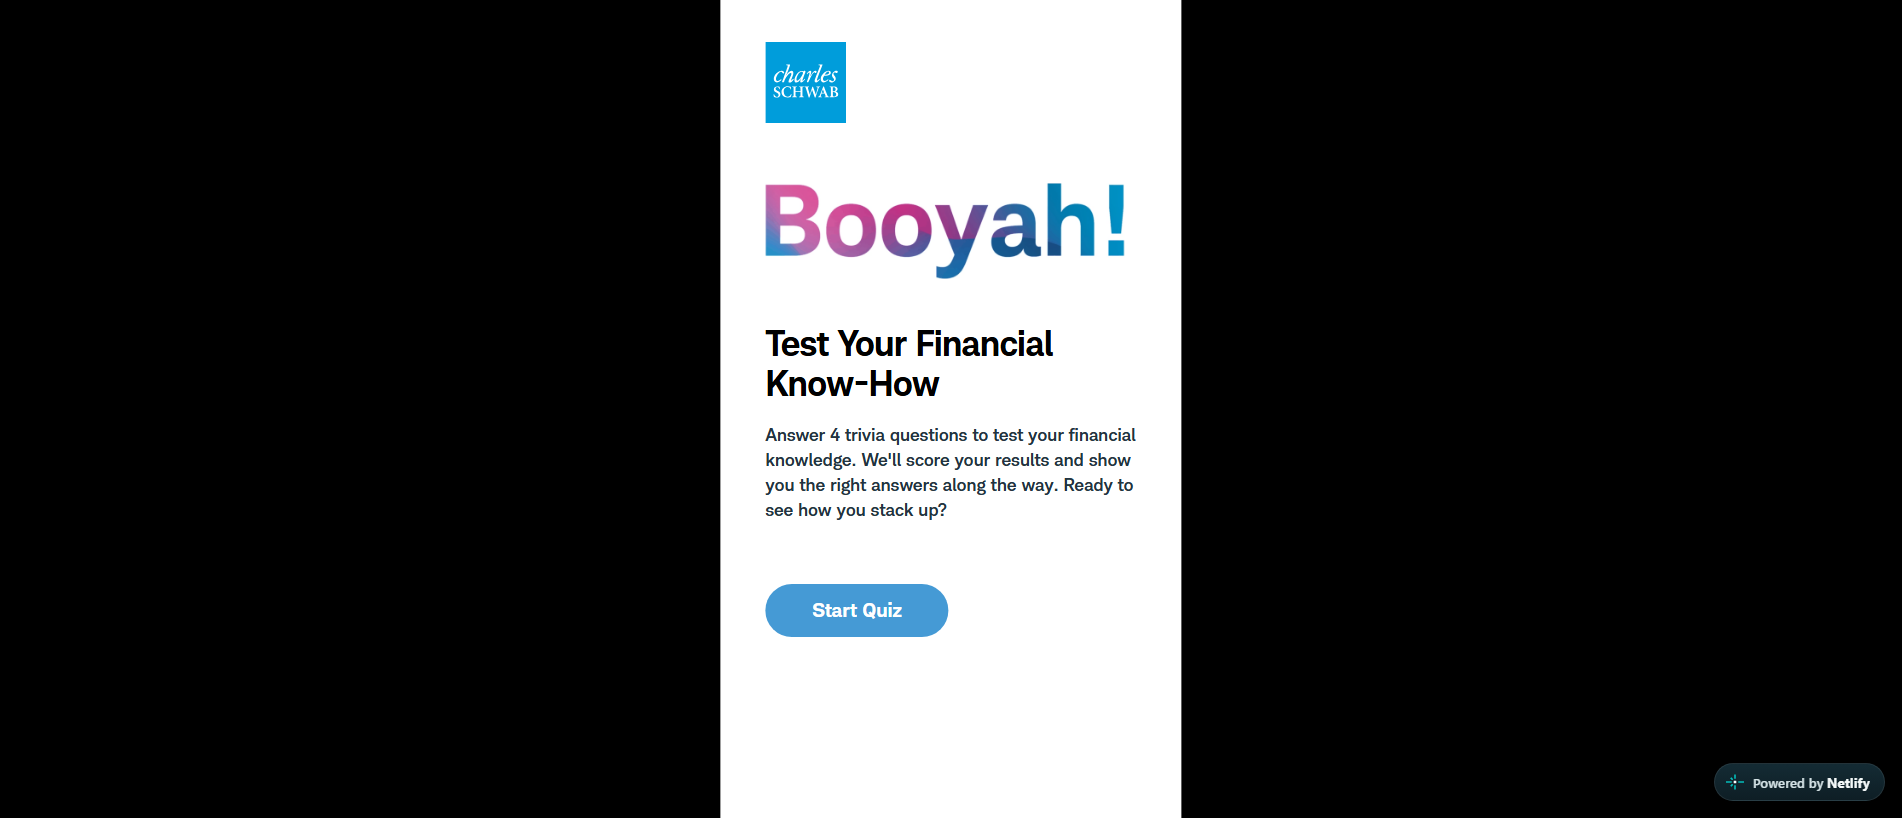
“Charles Schwab - Financial Trivia”

Registrador
Netlify
Resolved IP
35.157.26.135
Avaliação do PhishDestroy Crítico
100/100
Pontuação de evidências
Disponibilidade Última vez em que se sabe que esteve ativo Última observação de acessibilidade armazenada Observado Sondagem HTTP
Detecções do VirusTotal: 14/92 Rótulo automático de marca: Schwab Tipo de golpe: Falsificação
VirusTotal
detecções do motor ·
OTX
referências da comunidade
Capturas da página
abrir galeria
22/10/2026 CDN
X Telegram API
Resumo do relatório

Imitação de Schwab: preview-cs1-v2.netlify.app — Última vez em que se sabe que esteve ativo (HTTP 200). Resumo das evidências: VirusTotal 14/92…

O resumo das evidências a seguir utiliza observações registradas. Cada fonte mantém sua própria data de coleta.

Perguntas sobre preview-cs1-v2.netlify.app

preview-cs1-v2.netlify.app é confiável?

Não. O PhishDestroy classifica preview-cs1-v2.netlify.app como Imitação de Schwab (risco: crítico, 100/100); ele foi detectado pela primeira vez em 2026-10-22. VirusTotal: 14/92 mecanismos o sinalizam. Trate o site como inseguro.

É seguro conectar uma carteira a preview-cs1-v2.netlify.app?

Não. Não conecte uma carteira, não assine mensagens nem aprove tokens em preview-cs1-v2.netlify.app. Sites de phishing pedem aprovações (approve, setApprovalForAll, Permit2) que permitem ao operador mover seus ativos, e uma transação confirmada não pode ser revertida.

O que fazer se eu usei preview-cs1-v2.netlify.app?

Troque todas as senhas que você digitou lá e ative a autenticação em dois fatores. Se você conectou uma carteira ou assinou algo, revogue as aprovações e mova os fundos restantes para uma carteira nova; nunca compartilhe sua frase-semente. Ajuda passo a passo: guia de emergência.

Explore

Evidências da fonteVirusTotal 14 / 92 7 fontes

VirusTotal

14 / 92 detecções do motor · resumo armazenado

Abrir relatório
VirusTotalRegistro original da fonteObservado: 14 campos

Observado: · Recuperado:

Contagem de resultados por fornecedor

Tempo esgotado
0
Inofensivo
47
Malicioso
14
Suspeito
0
Não detectado
31

Etiquetas do fornecedor

ESET
phishing
VIPRE
phishing
G-Data
phishing
Lionic
phishing
Sophos
phishing
CyRadar
phishing
Fortinet
phishing
SOCRadar
malicious
URLQuery
malicious
Kaspersky
phishing
LevelBlue
phishing
Gridinsoft
phishing
BitDefender
phishing
alphaMountain.ai
phishing

Pontuação de reputação

0

Tags

  • dga

Registrador

Name.com, Inc.

Criado

Vence

Atualizado

Visto pela primeira vez

Registros DNS

  • TTL, segundos
    120
    Tipo
    A
    Valor
    18.208.88.157
  • TTL, segundos
    120
    Tipo
    A
    Valor
    98.84.224.111
  • TTL, segundos
    311
    Tipo
    AAAA
    Valor
    2600:1f18:16e:df01::258
  • TTL, segundos
    311
    Tipo
    AAAA
    Valor
    2600:1f18:16e:df01::259

Registros DNS obtidos

Impressão digital JARM

40d40d40d00000000043d43d00043d6aff5ab0f4fc31897186312c9e639319

Certificado

Nomes alternativos do titular (SAN)
  • *.netlify.app
  • netlify.app
Emissor
DigiCert Inc / DigiCert Global G2 TLS RSA SHA256 2020 CA1
Número de série
cd5d0afb0611b5bd9d692535c0ca7c4
SHA-256
bc3a8134c21a842e64ea34d488826dd2ba50f59a3bcbaed1e6b71a4242de1478
Titular (subject)
*.netlify.app
Válido até
Válido a partir de

Dados do registro

Registrador
Name.com, Inc.
ID IANA do registrador
625
URL do registrador
http://www.name.com
Registrado
Atualizado
Vence
Status
  • clientTransferProhibited
Servidores de nomes
  • dns1.p01.nsone.net
  • dns2.p01.nsone.net
  • dns3.p01.nsone.net
  • dns4.p01.nsone.net
DNSSEC
unsigned
Campos originais da fonte · JSON
Contagem de resultados por fornecedor
{
    "timeout": 0,
    "harmless": 47,
    "malicious": 14,
    "suspicious": 0,
    "undetected": 31
}
Etiquetas do fornecedor
{
    "ESET": "phishing",
    "VIPRE": "phishing",
    "G-Data": "phishing",
    "Lionic": "phishing",
    "Sophos": "phishing",
    "CyRadar": "phishing",
    "Fortinet": "phishing",
    "SOCRadar": "malicious",
    "URLQuery": "malicious",
    "Kaspersky": "phishing",
    "LevelBlue": "phishing",
    "Gridinsoft": "phishing",
    "BitDefender": "phishing",
    "alphaMountain.ai": "phishing"
}
Reputação
0
Tags
[
    "dga"
]
Registrador
Name.com, Inc.
Criado
2018-05-08T22:48:05Z
Vence
2025-05-08T22:48:05Z
Atualizado
2024-04-11T16:00:14Z
Visto pela primeira vez
2026-10-03T00:07:14Z
Registros DNS
[
    {
        "ttl": 120,
        "type": "A",
        "value": "18.208.88.157"
    },
    {
        "ttl": 120,
        "type": "A",
        "value": "98.84.224.111"
    },
    {
        "ttl": 311,
        "type": "AAAA",
        "value": "2600:1f18:16e:df01::258"
    },
    {
        "ttl": 311,
        "type": "AAAA",
        "value": "2600:1f18:16e:df01::259"
    }
]
Dns at
2026-10-15T06:17:12Z
Jarm
40d40d40d00000000043d43d00043d6aff5ab0f4fc31897186312c9e639319
Certificado
{
    "san": [
        "*.netlify.app",
        "netlify.app"
    ],
    "issuer": "DigiCert Inc / DigiCert Global G2 TLS RSA SHA256 2020 CA1",
    "serial": "cd5d0afb0611b5bd9d692535c0ca7c4",
    "sha256": "bc3a8134c21a842e64ea34d488826dd2ba50f59a3bcbaed1e6b71a4242de1478",
    "subject": "*.netlify.app",
    "valid_to": "2027-03-19T23:59:59Z",
    "valid_from": "2026-02-16T00:00:00Z"
}
Dados do registro
{
    "registrar": "Name.com, Inc.",
    "registrar_iana_id": "625",
    "registrar_url": "http://www.name.com",
    "created": "2018-05-08T22:48:05Z",
    "updated": "2024-04-11T16:00:14Z",
    "expires": "2025-05-08T22:48:05Z",
    "status": [
        "clientTransferProhibited"
    ],
    "nameservers": [
        "dns1.p01.nsone.net",
        "dns2.p01.nsone.net",
        "dns3.p01.nsone.net",
        "dns4.p01.nsone.net"
    ],
    "dnssec": "unsigned"
}
Registro de origem separado · 14 malicious + 0 suspicious / 92 · 2026-10-15 06:11:57 UTC

O resumo acima e este registro do provedor foram coletados em momentos diferentes. Ambos continuam disponíveis; as classificações como “malicioso” e “suspeito” são exibidas separadamente.

record_source
collected_observations.vt
analysis_at
2026-10-15T06:11:57Z
fetched_at
2026-10-22T20:38:31Z
stats
{"timeout":0,"harmless":47,"malicious":14,"suspicious":0,"undetected":31}

URLScan

Malicioso

SHA-256 d17cb439230d501f791b11d14a404005e995c6406b50abda3a555aea0baffdbf

Abrir relatório
URLScanRegistro original da fonteObservado: 23 campos

Observado: · Recuperado:

ID do relatório

01a16548-937a-77af-b4c9-7676f46b448a

URL final

https://preview-cs1-v2.netlify.app/

Resposta HTTP

200

Tipo de redirecionamento

https-only

Redirecionamentos

  • Para
    https://preview-cs1-v2.netlify.app/
    De
    http://preview-cs1-v2.netlify.app/
    Status
    307

Endereço IP

63.176.8.218

DNS reverso (PTR)

ec2-63-176-8-218.eu-central-1.compute.amazonaws.com

Domínios contatados

  • s0.2mdn.net

Endereços IP acessados

  • 142.251.14.149
  • 63.176.8.218

Sistemas autônomos (ASN)

  • 15169
  • 16509

Países dos servidores

  • US
  • DE

Domínios vinculados

  • app.netlify.com

Hash do documento

04919a8b0316b1204131cb2e509d03151525c4531df8e437574f8d57012c0e88

Hashes de scripts

  • a3dc27ff35d18680ee5bc243066b50dd476e8ad00fe2b00f7306e895cef3b9a6
  • cb51c8bc7a42545fddd5564ea488a8b6ec5bd7574e218091abd2ccaf1954b2ff
  • 45c9883239b20ad03fa168dff7820b8089526ce0347b576ef91bdf63ae4c8da5
  • 7a351d851cd9934840de900e1369df5d7f13744bfbb6394a6b0ea20b18e6a4d6
  • 88fa6c7bd63b25cc72af6457ccbac715fab533e4b94136f72d6f25c71f02d7e7

Variáveis globais de JavaScript

  • STUDIO_SDK_START
  • jspbGetTypeName
  • studio
  • goog
  • studioLoader
  • google3
  • AdobeEdge
  • closure_lm_120910
  • Enabler
  • mraid
  • CS_SET
  • CS_PREVIEW
  • CSTrack
  • CSData
  • CSQuiz

Sessão TLS e certificado

Nomes alternativos do titular (SAN)
  • *.netlify.app
  • netlify.app
Conjunto de cifras
AES_128_GCM
Emissor
DigiCert Global G2 TLS RSA SHA256 2020 CA1
Titular (subject)
*.netlify.app
Protocolo
TLS 1.3
Válido até
Válido a partir de

Idade do domínio, dias

19

Idade do domínio registrado, dias

19

Idade do certificado, dias

248

Validade do certificado, dias

396

Requisições da página

15

Avaliações dos prestadores de serviços

Veredito dos mecanismos
Tags
  • urlscan-ml
  • urlscan-ml-60c5e22
Pontuação
97
Malicioso
Sim
Veredito geral
Tags
  • phishing
Pontuação
100
Marcas
  • schwab
Malicioso
Sim
Categorias
  • phishing
Veredito do URLScan
Tags
  • phishing
Pontuação
100
Marcas
  • Charles Schwab
Malicioso
Sim
Categorias
  • phishing

Cabeçalhos HTTP

Servidor
Netlify
Content-type
text/html; charset=UTF-8
Strict-transport-security
max-age=31536000; includeSubDomains; preload
Campos originais da fonte · JSON
Uuid
01a16548-937a-77af-b4c9-7676f46b448a
Final url
https://preview-cs1-v2.netlify.app/
Status
200
Redirecionado
https-only
Redirecionamentos
[
    {
        "to": "https://preview-cs1-v2.netlify.app/",
        "from": "http://preview-cs1-v2.netlify.app/",
        "status": 307
    }
]
Ip
63.176.8.218
Ptr
ec2-63-176-8-218.eu-central-1.compute.amazonaws.com
Domínios contatados
[
    "s0.2mdn.net"
]
Endereços IP acessados
[
    "142.251.14.149",
    "63.176.8.218"
]
Asns
[
    "15169",
    "16509"
]
Countries
[
    "US",
    "DE"
]
Domínios vinculados
[
    "app.netlify.com"
]
Hash do documento
04919a8b0316b1204131cb2e509d03151525c4531df8e437574f8d57012c0e88
Hashes de scripts
[
    "a3dc27ff35d18680ee5bc243066b50dd476e8ad00fe2b00f7306e895cef3b9a6",
    "cb51c8bc7a42545fddd5564ea488a8b6ec5bd7574e218091abd2ccaf1954b2ff",
    "45c9883239b20ad03fa168dff7820b8089526ce0347b576ef91bdf63ae4c8da5",
    "7a351d851cd9934840de900e1369df5d7f13744bfbb6394a6b0ea20b18e6a4d6",
    "88fa6c7bd63b25cc72af6457ccbac715fab533e4b94136f72d6f25c71f02d7e7"
]
Globals
[
    "STUDIO_SDK_START",
    "jspbGetTypeName",
    "studio",
    "goog",
    "studioLoader",
    "google3",
    "AdobeEdge",
    "closure_lm_120910",
    "Enabler",
    "mraid",
    "CS_SET",
    "CS_PREVIEW",
    "CSTrack",
    "CSData",
    "CSQuiz"
]
Tls
{
    "san": [
        "*.netlify.app",
        "netlify.app"
    ],
    "cipher": "AES_128_GCM",
    "issuer": "DigiCert Global G2 TLS RSA SHA256 2020 CA1",
    "subject": "*.netlify.app",
    "protocol": "TLS 1.3",
    "valid_to": "2027-03-19T23:59:59Z",
    "valid_from": "2026-02-16T00:00:00Z"
}
Idade do domínio (dias)
19
Apex age days
19
Tls age days
248
Dias de validade TLS
396
Solicitações
15
Avaliações dos prestadores de serviços
{
    "engines": {
        "tags": [
            "urlscan-ml",
            "urlscan-ml-60c5e22"
        ],
        "score": 97,
        "malicious": true
    },
    "overall": {
        "tags": [
            "phishing"
        ],
        "score": 100,
        "brands": [
            "schwab"
        ],
        "malicious": true,
        "categories": [
            "phishing"
        ]
    },
    "urlscan": {
        "tags": [
            "phishing"
        ],
        "score": 100,
        "brands": [
            "Charles Schwab"
        ],
        "malicious": true,
        "categories": [
            "phishing"
        ]
    }
}
Cabeçalhos HTTP
{
    "server": "Netlify",
    "content-type": "text/html; charset=UTF-8",
    "strict-transport-security": "max-age=31536000; includeSubDomains; preload"
}

Google Safe Browsing

Nenhuma sinalização de ameaça

Abrir relatório

Spamhaus DBL

Cheque registrado; veredicto não registrado

Abrir relatório

PhishDestroy DOM

93 / 100 · pontuação heurística · 0 referência de marca · 1 classificação

Abrir relatório

Os resultados refletem o horário de coleta de cada fonte. Zero detecções não garantem segurança. As referências do OTX são publicações da comunidade.

Detalhes coletados das fontes

Observações armazenadas de página, rede e scanners, agrupadas por fonte e horário de observação.

Cada campo armazenado, com fonte e data
Verificações de sitesRegistro original da fonteRecuperado: 21 campos

Configuração de e-mail

Consultas SPF
0

Registros CAA

Quantidade
2
Domínio
netlify.app
Emissores permitidos
  • digicert.com;account=2d83e9ac9b6776c3f215150f6ebceea8cefe3bc2e1fb5efffb1d71e200575226

Resultados do DNS de proteção

Resolvedores verificados
12
Bloqueado por
  • CloudFlare Family
Resolvedores que bloqueiam
1

Observações sobre o arquivo da Web

Última observação
Primeira observação
Alterações registradas
0
Dias arquivados
1
Tamanho médio da página, bytes
2262

Título e metadados da página

Título da página
Charles Schwab - Financial Trivia

Rastreadores

Solicitações
11
Serviços detectados
  • Nome
    Google Marketing Platform
    Empresa
    Google
    País
    US
    Categoria
    Advertising
    Solicitações
    1

Formulários e conteúdo misto

Scripts sem SRI
  • https://s0.2mdn.net/ads/studio/Enabler.js
Scripts de terceiros
1

Resposta HTTP

Acessível
Sim
Status HTTP
200
Tempos da requisição, ms
DNS
9
TLS
9
Esperando
361
Conexão
8
Baixar
0
Tempo de resposta, ms
387

Conexão TLS

ALPN
h2
Conjunto de cifras
TLS_AES_128_GCM_SHA256
Protocolo
TLSv1.3
Versões compatíveis
  • TLSv1.2
  • TLSv1.3
Certificado autorizado
Sim
Sigilo direto (forward secrecy)
Sim

Portas

Portas abertas
  • 80
  • 443

Estimativa de carbono

Bytes
3693
CO₂, gramas
0.0001
Mais limpo que, %
93

Servidores DNS

Servidores de nomes
  • Endereço IP
    198.51.44.1
    Host
    dns1.p01.nsone.net
  • Endereço IP
    198.51.44.65
    Host
    dns3.p01.nsone.net
  • Endereço IP
    198.51.45.1
    Host
    dns2.p01.nsone.net
  • Endereço IP
    198.51.45.65
    Host
    dns4.p01.nsone.net
Zona DNS
netlify.app

Localização

Endereço IP
2a05:d014:58f:6200::258
ASN
16509
Organização
Amazon.com, Inc.
Cidade
Frankfurt
País
DE

Certificado TLS

Emissor
DigiCert Inc / DigiCert Global G2 TLS RSA SHA256 2020 CA1
Titular (subject)
*.netlify.app

Registros DNS

A
  • 35.157.26.135
  • 63.176.8.218
AAAA
  • 2a05:d014:58f:6200::258
  • 2a05:d014:58f:6200::259

DNSSEC

Registro DS
Não
RRSIG
Não
DNSKEY
Não

HSTS

Valor do cabeçalho
max-age=31536000; includeSubDomains; preload
Observação
Site is compatible with the HSTS preload list!
Compatível com preload
Sim

Políticas de segurança HTTP

X-Frame-Options
Não
Referrer-Policy
Não
X-XSS-Protection
Não
Permissions-Policy
Não
X-Content-Type-Options
Não
Content-Security-Policy
Não
Strict-Transport-Security
max-age=31536000; includeSubDomains; preload
Cross-Origin-Opener-Policy
Não
Cross-Origin-Embedder-Policy
Não
Cross-Origin-Resource-Policy
Não

Consulta de IP

Endereço IP
2a05:d014:58f:6200::259
Versão do IP
6

Redirecionamentos

Cadeia de redirecionamentos
  • https://preview-cs1-v2.netlify.app

Cabeçalhos HTTP

Cabeçalhos de resposta
Servidor
Netlify
Content-type
text/html; charset=UTF-8
Strict-transport-security
max-age=31536000; includeSubDomains; preload
Campos originais da fonte · JSON
Configuração de e-mail
{
    "spf_lookups": 0
}
Registros CAA
{
    "count": 2,
    "domain": "netlify.app",
    "issuers": [
        "digicert.com;account=2d83e9ac9b6776c3f215150f6ebceea8cefe3bc2e1fb5efffb1d71e200575226"
    ]
}
Resultados do DNS de proteção
{
    "resolvers": 12,
    "blocked_by": [
        "CloudFlare Family"
    ],
    "blocked_count": 1
}
Observações sobre o arquivo da Web
{
    "last": "2026-10-10T13:53:08Z",
    "first": "2026-10-10T13:53:08Z",
    "changes": 0,
    "days_archived": 1,
    "avg_page_bytes": 2262
}
Título e metadados da página
{
    "title": "Charles Schwab - Financial Trivia"
}
Rastreadores
{
    "requests": 11,
    "trackers": [
        {
            "name": "Google Marketing Platform",
            "company": "Google",
            "country": "US",
            "category": "Advertising",
            "requests": 1
        }
    ]
}
Formulários e conteúdo misto
{
    "no_sri": [
        "https://s0.2mdn.net/ads/studio/Enabler.js"
    ],
    "third_party_scripts": 1
}
Status
{
    "up": true,
    "code": 200,
    "timings": {
        "dns": 9,
        "tls": 9,
        "wait": 361,
        "connect": 8,
        "download": 0
    },
    "response_ms": 387
}
Conexão TLS
{
    "alpn": "h2",
    "cipher": "TLS_AES_128_GCM_SHA256",
    "protocol": "TLSv1.3",
    "versions": [
        "TLSv1.2",
        "TLSv1.3"
    ],
    "authorized": true,
    "forward_secrecy": true
}
Portas
{
    "open": [
        80,
        443
    ]
}
Carbon
{
    "bytes": 3693,
    "co2_grams": 0.0001,
    "cleaner_than": 93
}
Servidor DNS
{
    "ns": [
        {
            "ip": "198.51.44.1",
            "host": "dns1.p01.nsone.net"
        },
        {
            "ip": "198.51.44.65",
            "host": "dns3.p01.nsone.net"
        },
        {
            "ip": "198.51.45.1",
            "host": "dns2.p01.nsone.net"
        },
        {
            "ip": "198.51.45.65",
            "host": "dns4.p01.nsone.net"
        }
    ],
    "zone": "netlify.app"
}
Localização
{
    "ip": "2a05:d014:58f:6200::258",
    "asn": "16509",
    "org": "Amazon.com, Inc.",
    "city": "Frankfurt",
    "country": "DE"
}
SSL
{
    "issuer": "DigiCert Inc / DigiCert Global G2 TLS RSA SHA256 2020 CA1",
    "subject": "*.netlify.app"
}
Registros DNS
{
    "A": [
        "35.157.26.135",
        "63.176.8.218"
    ],
    "AAAA": [
        "2a05:d014:58f:6200::258",
        "2a05:d014:58f:6200::259"
    ]
}
DNSsec
{
    "ds": false,
    "rrsig": false,
    "dnskey": false
}
Hsts
{
    "header": "max-age=31536000; includeSubDomains; preload",
    "message": "Site is compatible with the HSTS preload list!",
    "compatible": true
}
Políticas de segurança HTTP
{
    "xFrameOptions": false,
    "referrerPolicy": false,
    "xXSSProtection": false,
    "permissionsPolicy": false,
    "xContentTypeOptions": false,
    "contentSecurityPolicy": false,
    "strictTransportPolicy": "max-age=31536000; includeSubDomains; preload",
    "crossOriginOpenerPolicy": false,
    "crossOriginEmbedderPolicy": false,
    "crossOriginResourcePolicy": false
}
Get ip
{
    "ip": "2a05:d014:58f:6200::259",
    "family": 6
}
Redirecionamentos
{
    "chain": [
        "https://preview-cs1-v2.netlify.app"
    ]
}
Cabeçalhos HTTP
{
    "headers": {
        "server": "Netlify",
        "content-type": "text/html; charset=UTF-8",
        "strict-transport-security": "max-age=31536000; includeSubDomains; preload"
    }
}
Correspondências na lista de bloqueioPhishDestroy · nenhuma correspondência nas outras 11 1
PhishDestroy Lista do PhishDestroy Ver fonte

Última verificação

Captura armazenada · 10 capturas

Todos os links de captura e hashes (10)
preview-cs1-v2.netlify.app: caution — 14/92 VirusTotal engines. PhishDestroy risk score 100/100 (critical).
Cartão de visualização nas redes sociais preview-cs1-v2.netlify.app: caution — 14/92 VirusTotal engines. PhishDestroy risk score 100/100 (critical). v 2d6b161c19ca

Detalhes do domínio

Domínio
Veredito do URLScan Malicioso pontuação 100 Phishing brand: Schwab relatório ↗
Contexto de IP Netlify borda compartilhada IP de origem oculto A reputação do Edge-IP não é atribuída a este domínio.
Provedor de plataforma Netlify US(US)
Contato para abusosabuse@netlify.com
Contato de abuso da hospedagem abuse@netlify.com Amazon.com, Inc. · AS16509
Status HTTP200
Detalhes técnicosProveniência e registros de data e hora
Detectado pela primeira vez22/10/2026
Análise do DOManalisado 23/10/2026pontuação 93/100
URL enviadahttp://preview-cs1-v2.netlify.app/
Hash do favicon
Título da página observado
Charles Schwab - Financial Trivia
Certificado TLS
Emitido por DigiCert Inc / DigiCert Global G2 TLS RSA SHA256 2020 CA1 · a validade registrada termina em 144 dias

Rede & certificados

Evidências técnicas armazenadas

Rede & DNS

Borda de CDN compartilhada
Resolved IP
35.157.26.135
ASN da rede
AS16509
Nome do AS
AMAZON-02 - Amazon.com, Inc., US
Organização
Amazon.com, Inc.
Local observado
Frankfurt am Main, DE
Cabeçalho do servidor
Netlify

A reputação do Edge-IP não é atribuída a este domínio.

A localização descreve a rede IP.

Certificado TLS

Emissor
DigiCert Inc / DigiCert Global G2 TLS RSA SHA256 2020 CA1
Válido a partir de
2026-02-16 00:00:00
Válido até
2027-03-19 23:59:59
Cobertura de nomes de host
As datas dos certificados armazenados são válidas
Validade
Dentro das datas de validade armazenadas
Fonte da coleta
PhishDestroy collector
Impressão digital do certificadobc3a8134c21a842e64ea34d488826dd2ba50f59a3bcbaed1e6b71a4242de1478
Nomes do certificado · 2 SANs
  • *.netlify.app
  • netlify.app

Metadados do certificado salvos. Datas do certificado sem fuso horário são exibidas como foram armazenadas. A criptografia de transporte não comprova que o site seja confiável.

Último resultado classificado 2026-10-25 23:01:41 UTC

O site estava servindo suas páginas na última verificação.

Detalhes técnicos
Desfecho primário Conteúdo ativo reason: Ordinary HTTP content served 90% confidence
Atribuição source: Current Http Probe
Camadas de evidências Availability: Content serving Content: Content served at root DNS: Stale Registration: Unknown
Última observação HTTP Conteúdo ativo Conteúdo HTTP comum fornecido 90% 2026-10-25 23:01:41 UTC
Registro no RDAP
Cronograma observado last reachable: 2026-10-25 23:01:41 UTC last content: 2026-10-25 23:01:41 UTC
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Denunciar este domínio Envie evidências e ajude a proteger outras pessoas

Análise do VirusTotal

14 / 92 fornecedores de segurança sinalizaram este domínio
Ver no VT
Última análise
alphaMountain.ai
BitDefender
CyRadar
ESET
Fortinet
G-Data
Gridinsoft
Kaspersky
LevelBlue
Lionic
SOCRadar
Sophos
URLQuery
VIPRE

Evidências arquivadas

Instantâneo do Wayback Machine
Ver arquivo
Detalhes sobre inscrição e observação3

Availability observations

Última observação com o site acessível
Última observação de conteúdo
Estimate basis
Currently reachable

Um horário estimado descreve uma janela de observação. Ele não comprova uma ação do registrador nem o momento exato em que um site ficou indisponível.

Histórico de observações armazenadas2

Alterações datadas mantidas pelo monitor e pelos coletores das fontes. As observações mais recentes aparecem primeiro; os estados das fontes não comprovam uma remoção.

  1. Monitor de disponibilidade · Estado registrado

    live_content

    content_served

  2. Monitor de domínio · Primeiro registro de cobrança

    Acessível

Todas as observações de disponibilidade registradas

Fonte: monitor de disponibilidade. Cada observação registrada permanece separada, incluindo registros com a mesma data ou hash de evidência, mas com fontes ou estados de DNS diferentes. Um estado desconhecido não é prova de que o site esteja fora do ar.

Não foi possível carregar o registro de observações armazenado.

Fluxo de resposta a ameaças

  1. Descoberta · registrados
  2. Análise · registrados
  3. Monitoramento · em andamento

Eventos registrados: 9. Esses registros descrevem evidências coletadas, notificações enviadas e publicação; eles não confirmam uma investigação completa nem a remoção do site.

Detecção e inclusão preventivasAmeaça incorporada Registrado: 1 de 1
  • Ameaça incorporada
    preview-cs1-v2.netlify.app detectado e colocado na fila para análise completa
Verificações de inteligência de ameaçasCaptura do URLScan.io · Veredicto do URLScan · Arquivo da Web · VirusTotal · Falsificação de marca · Evidências forenses coletadas · Análise técnica registrada Registrado: 7 de 7
  • Captura do URLScan.io
    Relatório do URLScan armazenado com artefatos de captura
  • Veredicto do URLScan
    O URLScan classificou a página como maliciosa · Pontuação: 100
  • Arquivo da Web
    Preservado no Wayback Machine: evidências históricas arquivadas
  • VirusTotal
    Detecções registradas no VirusTotal: 14/92
  • Falsificação de marca
    Rótulo automático de marca: Schwab
  • Evidências forenses coletadas
    Evidências armazenadas de URLScan.io, URLQuery, captura de tela armazenada
  • Análise técnica registrada
    O relatório contém resultados armazenados da detecção tecnológica ou da análise forense.
Publicação e disponibilidadePublicado na DestroyList · O monitoramento continua Registrado: 1 de 2
  • Publicado na DestroyList
    Listado no repositório público PhishDestroy/DestroyList
  • O monitoramento continua
    O domínio permanece acessível ou com acesso restrito; verificações futuras podem atualizar essa observação.

Atividade registrada

4 registros
  1. VirusTotal

    14/92 detecções do motor

    Ver fonte
  2. Adicionado ao PhishDestroy

    preview-cs1-v2.netlify.app

    Ver fonte
  3. URLScan

    Página capturada

    Ver fonte
  4. Wayback Machine

    Página arquivada

    Ver fonte
Como investigamos e relatamos

Varreduras públicas, evidências e canais de denúncia de abusos

Nós verificamos URLs suspeitas, analisamos os resultados públicos e enviamos evidências por meio dos canais apropriados de denúncia de abusos. Os eventos datados acima mostram o que foi registrado para este domínio. O diretório abaixo explica o fluxo de trabalho de forma mais ampla.

01Varreduras públicas e coleta de evidências10 fontes e grupos de ferramentas
urlscan.io Captura de tela · DOM · HTTP

Capture a página renderizada, as solicitações e a infraestrutura visível.

VirusTotal Veredictos baseados em múltiplos mecanismos

Compare os resultados dos mecanismos disponíveis e mantenha o carimbo de data e hora da análise.

Google Safe Browsing Relatório de Transparência

Verifique se o Google atualmente classifica a URL como insegura.

Cloudflare Radar DNS · certificados · categorias

Analise uma varredura pública e seus dados registrados de rede e classificação.

AlienVault OTX Atualizações de inteligência contra ameaças

Procure por referências a indicadores e informações relacionadas da comunidade.

Wayback Machine Evidências históricas

Compare capturas arquivadas e preserve o contexto histórico.

abuse.ch ThreatFox Correlação de IOC

Procure por indicadores correspondentes e registros de ameaças associados.

crt.sh Transparência de Certificados

Inspecione registros de certificados e nomes de host relacionados.

Web-Check Inspeção superficial

Inspecione o DNS público, o TLS, o HTTP e a superfície tecnológica.

02Denúncias de abuso e acompanhamentoCanais de registradores, hospedagem e segurança
  1. Identifique o provedor responsável. Correlacione os registros de registro e hospedagem com o contato responsável por denúncias de abuso relevante.
  2. Prepare um pacote de evidências. Inclua a URL, referências públicas de varredura, capturas de tela e as observações registradas.
  3. Envie o relatório. Mantenha registros dos relatórios enviados e informações dos destinatários, quando disponíveis.
  4. Revisar novamente e publicar as atualizações. Acompanhe posteriormente os resultados dos scanners, as respostas dos provedores e a disponibilidade do site.

Os serviços de segurança utilizados para varredura, verificações de reputação e denúncias estão listados abaixo. O fato de um serviço estar listado não significa que ele tenha recebido, aceitado ou tomado medidas em relação a este domínio específico. Os envios registrados aparecem no histórico de notificações acima.

Verificar cloaking

Compare o que um navegador e um crawler recebem e verifique se há roteamento de tráfego via Keitaro.

preview-cs1-v2.netlify.app

Evidências e relatórios externos

Análise aprofundada
Ajuda e denúncias

Você foi afetado por este site?

4 grupos de sinais de evidência vinculados Última vez em que se sabe que esteve ativo
Você não está sozinho e não há nada do que se envergonhar. Golpistas são criminosos sofisticados que exploram a confiança. Denunciar o que aconteceu é a arma mais poderosa contra a fraude: sua denúncia pode evitar que outras pessoas se tornem vítimas e ajudar as autoridades a agir. O silêncio é a maior vantagem do golpista. Quebre-o.
Se suas credenciais foram comprometidas, denuncie imediatamente. Não interaja com golpistas que prometem recuperar valores.

Se você inseriu credenciais de conta, informações pessoais ou de pagamento, ou baixou um arquivo deste domínio, tome medidas imediatas. Abaixo estão os recursos para ajudá-lo a relatar o incidente e se proteger.

Canais oficiais de comunicação

Mais canais oficiais de denúncia
FTC ReportFraud Estados Unidos

Denuncie golpes e fraudes à Comissão Federal de Comércio dos EUA. As denúncias são registradas em um banco de dados utilizado pelas autoridades policiais.

IdentityTheft.gov Estados Unidos

Denúncia oficial de roubo de identidade com um plano de recuperação passo a passo.

CISA Estados Unidos

Denuncie incidentes cibernéticos e phishing à Agência de Segurança Cibernética e de Infraestrutura dos EUA.

CSIRTs Network União Europeia

Diretório das equipes nacionais de resposta a incidentes (CSIRTs) na UE. Encontre a equipe do seu país.

FIRST Mundial

Diretório mundial de equipes de resposta a incidentes, pesquisável por país e setor.

ReportCyber Austrália

Denuncie crimes cibernéticos ao Centro Australiano de Segurança Cibernética e à polícia.

Scamwatch Austrália

Denuncie golpes ao Centro Nacional Antigolpes, administrado pela ACCC.

Análise de listagem no PhishDestroy Não se trata de uma denúncia às autoridades policiais
Recurso de domínio
Solicite uma revisão se você possui este domínio e acredita que a listagem está incorreta

Denuncie às autoridades locais

Selecione seu país para obter contactos oficiais do cibercrime ou crie um rascunho de reclamação →.

Mesmo que os fundos tenham sido congelados, eles não podem ser recuperados sem um boletim de ocorrência oficial ou uma ordem judicial. Apresentar uma denúncia é o único caminho para uma possível recuperação.

Os golpistas são criminosos. A apresentação de uma denúncia cria um registro legal e ajuda a proteger outras pessoas.

Diretório de 97 países

Rascunho assistido por IA – os detalhes do incidente são processados pelo provedor de IA

Revise e envie você mesmo
Após um incidente de phishing

Recomendações e orientações para as vítimas

Escolha as etapas que correspondem ao que você compartilhou. Guarde uma cópia deste relatório junto com seus próprios registros.

O que devo fazer agora mesmo?

Urgente

Pare de usar o site suspeito. Acesse o serviço verdadeiro pelo aplicativo oficial ou por um endereço em que você já confia.

  • Alterar todas as senhas — e-mail, contas do Exchange, qualquer coisa que use a mesma senha
  • Ativar a autenticação de dois fatores usando um aplicativo autenticador (não por SMS). Desative a recuperação por SMS
  • Bloquear cartões se você inseriu dados bancários no site de phishing

Que informações devo reunir para minha denúncia?

Diretrizes do FBI

Guarde e-mails, recibos, mensagens e capturas de tela originais em local seguro. Uma linha do tempo objetiva ajuda a autoridade responsável a entender o que aconteceu. Orientação sobre evidências do IC3 ↗

  • Comprovantes de pagamento — Se você tiver efetuado o pagamento, guarde o comprovante, o valor, a data, o nome do provedor de pagamentos e os dados do destinatário.
  • Datas e horários exatos — de cada transação e do primeiro contato com o golpista
  • Capturas de tela — sites fraudulentos, mensagens de bate-papo, e-mails, transações em carteiras digitais, redes sociais
  • Todas as URLs e domínios utilizado pelo golpista (incluindo preview-cs1-v2.netlify.app)
  • Comunicações — e-mails, mensagens de texto, números de telefone e nomes de usuário que o golpista utilizou

Mesmo que você não tenha todos os detalhes — registre uma ocorrência mesmo assim. Mesmo informações parciais ainda ajudam nas investigações.

A quem devo denunciar o golpe?

  • FBI IC3 — Centro de Denúncias de Crimes na Internet (sistema federal de denúncias dos EUA)
  • Europol — Relatórios sobre crimes cibernéticos na Europa (UE)
  • Seu banco ou provedor de pagamentos — entre em contato imediatamente com a equipe de combate à fraude por meio dos canais oficiais de contato caso haja vazamento de dinheiro ou de informações do cartão.
  • Polícia local — cria um registro oficial, mesmo que não possam agir imediatamente

Uma denúncia não garante a recuperação dos valores nem a abertura de investigação, mas dados de transação precisos e enviados rapidamente podem ajudar autoridades e prestadores de serviço a rastrear o incidente.

How do phishing scams typically work?

  • Sites falsos — clones idênticos, até o último pixel, de sites legítimos, com domínios ligeiramente alterados
  • Pig butchering — confiança construída ao longo de semanas pelo Telegram, WhatsApp e aplicativos de namoro; em seguida, o dinheiro foi roubado
  • Golpes relacionados à recuperação — golpistas se passam por agentes de recuperação e cobram taxas antecipadas. Nunca compartilhe sua frase de recuperação nem pague antes de verificar o prestador de forma independente
  • Golpes baseados em IA — deepfakes, phishing automatizado e sites gerados por IA, o que torna a fraude mais difícil de detectar

Como posso me proteger no futuro?

  • Adicione os sites oficiais aos favoritos — nunca clique em links de e-mails, mensagens diretas ou anúncios
  • Verificar domínios — verificar PhishDestroy antes de interagir. Verifique se o site usa HTTPS, a ortografia e a idade do domínio
  • "Bom demais para ser verdade" = golpe — retornos garantidos, endossos de celebridades, prazos urgentes

Mais orientações: NIST · resposta a tentativas de phishingFBI IC3 · denúncias e provasFTC · golpes de “recuperação”

Mantenha-se informado, mantenha-se seguro

Monitore ameaças em tempo real ou conteste esta listagem caso acredite que se trate de um falso positivo

Cuidado com os golpistas que prometem recuperação! Os criminosos podem entrar em contato novamente com as vítimas fingindo ser investigadores, advogados ou agentes de recuperação. Não pague taxas antecipadas nem compartilhe credenciais. Saiba mais sobre fraudes de recuperação →
Sobre este relatórioFontes, datas de observação e correções

Este relatório reúne capturas de página salvas, dados de registro e de rede, resultados de scanners e o histórico de denúncias do PhishDestroy. Cada fonte mantém sua própria data de observação. Abra o relatório de uma fonte para examinar o resultado original.

Uma captura documenta o que foi exibido. O resultado de um scanner registra a avaliação desse provedor no momento da verificação. Nem um certificado válido nem um resultado sem detecções garantem segurança.

Incorporar este relatórioUm widget compacto com link para as evidências
HTML · IFRAME

Incorporar este relatório

Compartilhe essas informações sobre ameaças em seu site ou blog

embed.html
<iframe
  src="https://phishdestroy.io/pt-br/embed/domain/preview-cs1-v2.netlify.app"
  title="PhishDestroy threat report for preview-cs1-v2.netlify.app"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>