VirusTotal
5 / 92 engine detections
Abrir relatório

htx-io.carrd.co: Imitação de HTX, detectado pelo PhishDestroy em 2026-08-28. Risco: crítico (90/100). Registrador: Carrd. Status: Acessível · acesso restrito. Hospedagem: Cloudflare, Inc. VirusTotal: 5/92 mecanismos o sinalizam. Não digite credenciais nem conecte uma carteira.
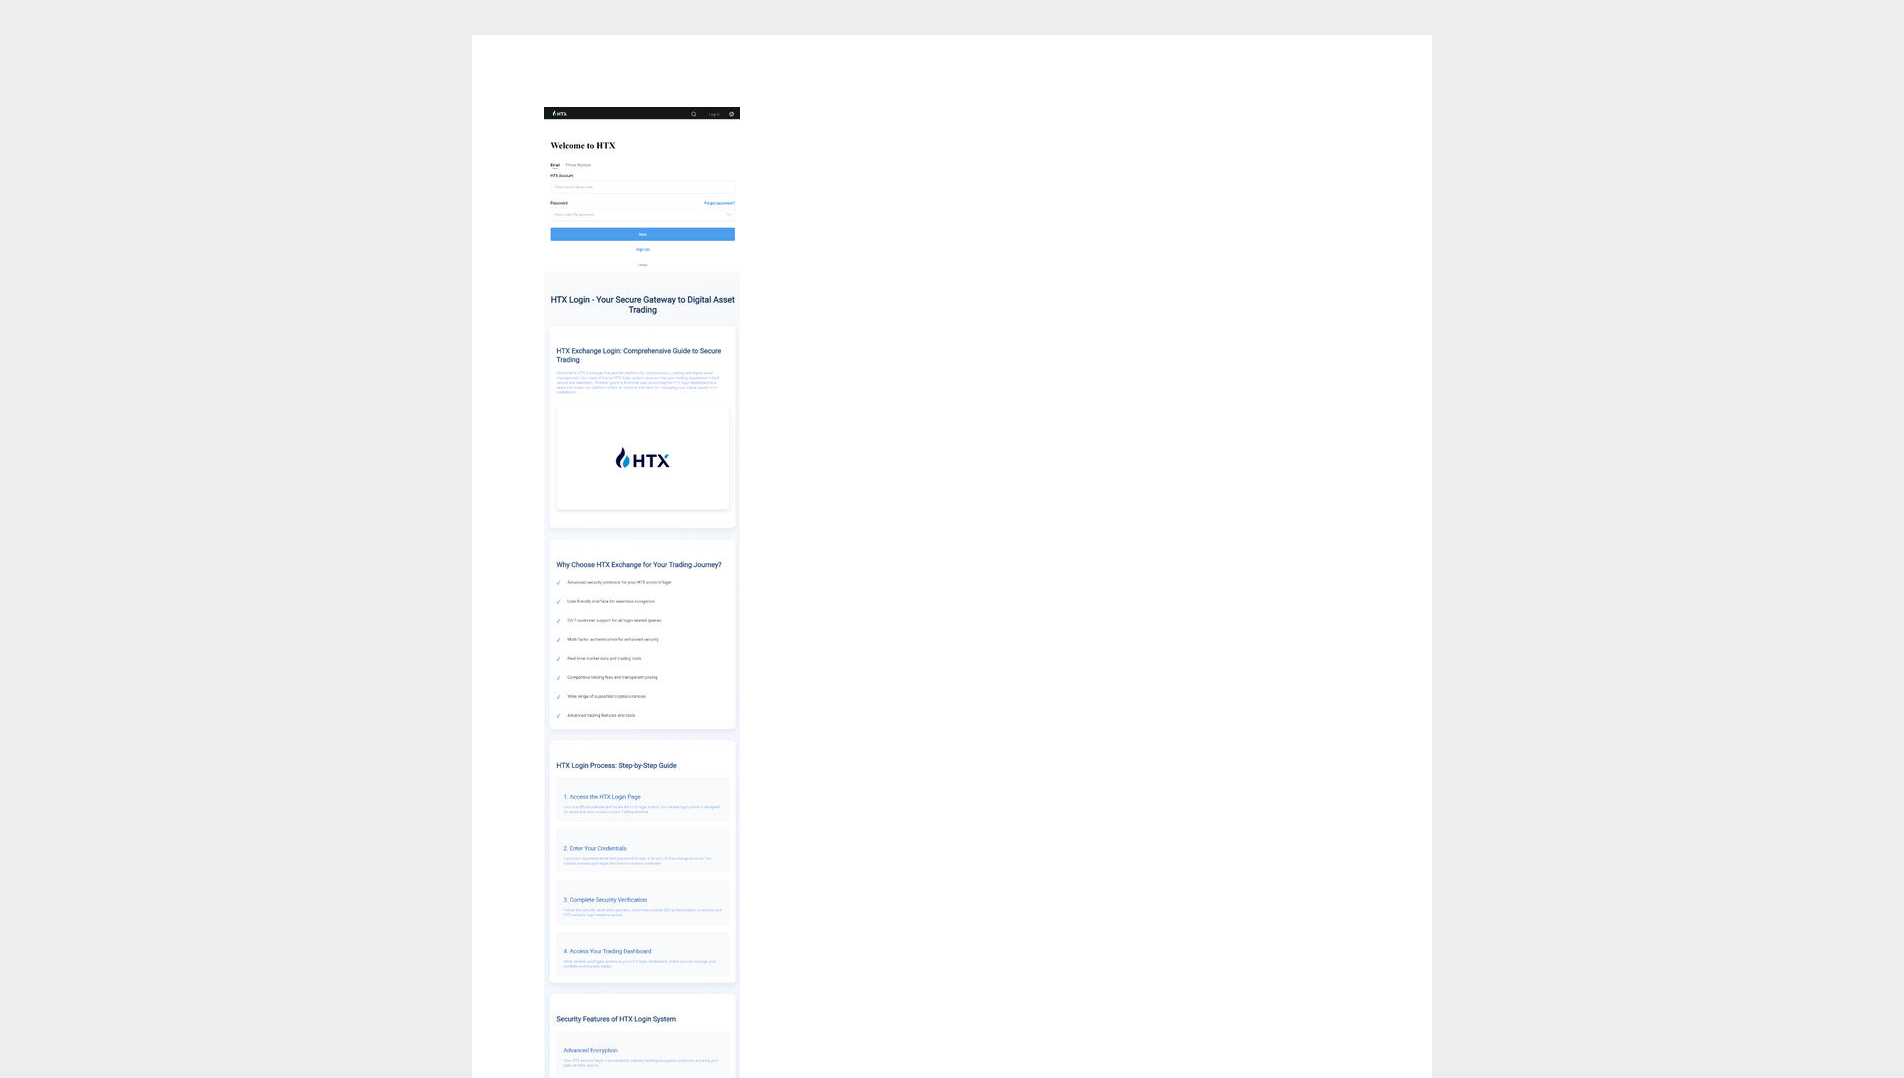
“HTX — Log In®”
Imitação de HTX: htx-io.carrd.co — Acessível · acesso restrito (HTTP 403). Resumo das evidências: VirusTotal 5/92 (alphaMountain.ai, Chong Lua Dao, Forcepoint…
A análise detalhada do PhishDestroy AI permanece em inglês para preservar o registro forense original.
5 / 92 engine detections
Abrir relatórionenhuma referência da comunidade
Abrir relatórioprovider verdict: clean
Abrir relatórioNenhuma sinalização de ameaça
Abrir relatórioNenhuma sinalização maliciosa
Abrir relatórioOs resultados refletem o horário de coleta de cada fonte. Zero detecções não garantem segurança. As referências do OTX são publicações da comunidade.
PhishDestroy threat report
htx-io.carrd.co is a fake login page that impersonates HTX, the cryptocurrency exchange, and targets its account holders. It is built on Carrd, a free site builder, so the address borrows the builder's domain instead of anything owned by HTX. PhishDestroy first flagged it on 2026-08-28, and it was still online on 2026-10-19.
The page is titled "HTX — Log In®", and the stray trademark symbol is a typical touch on hastily cloned brand pages. Victims usually arrive through ads, direct messages or fake support replies and are asked to sign in. Anything typed into the form, such as an email or phone number, password and one-time 2FA codes, goes to the operators. They can then use those details on the real exchange to take over the account and withdraw its balance before the owner notices.
On 2026-10-12, 5 of 92 VirusTotal engines flagged the page: alphaMountain.ai, Chong Lua Dao, Forcepoint ThreatSeeker, Fortinet and LevelBlue. That count is modest, so many browsers and security products will still load the page without a warning. Detection is stronger in the crypto-specific lists. MetaMask's phishing list and SEAL both carry the domain alongside PhishDestroy, which means wallet users and incident responders are already warned about it.
The site is a subdomain on Carrd's platform, so there was no domain registration that could have revealed when the operation began. Traffic is served through Cloudflare, Inc., with the address geolocated to Canada. That puts the real origin behind a widely used proxy. The page uses a free, automatically issued Google Trust Services certificate. The padlock in the browser only means the connection is encrypted and says nothing about whether the site is legitimate.
If you typed HTX credentials into this page, go to HTX directly and change your password immediately. Reset your 2FA, end all active sessions, and check your withdrawal address whitelist and API keys for anything you did not create. If you reused that password anywhere else, change it there as well. Contact HTX support at once if you see unfamiliar logins or withdrawals. Defenders should block this subdomain, report it to Carrd and Cloudflare, and warn users that real HTX logins never run on site-builder subdomains.
Observações armazenadas de página, rede e scanners, agrupadas por fonte e horário de observação.
Observado: · Retrieved:
| Uuid | 01a04884-f23f-71fe-9031-d282926a01c8 |
|---|---|
| Final url | https://htx-io.carrd.co/ |
| Status | 200 |
| Redirecionado | https-only |
| Redirects | [
{
"to": "https://htx-io.carrd.co/",
"from": "http://htx-io.carrd.co/",
"status": 307
}
] |
| Ip | 172.64.147.222 |
| Contacted IP addresses | [
"172.64.147.222"
] |
| Asns | [
"13335"
] |
| Linked domains | [
"carrd.co"
] |
| Document hash | 41c6d327372a7f17d3adae3ca9f037c820d4e2a27b2a5fbd3bb98bbbf4afa5ec |
| Globals | [
"ontouchcancel",
"ontouchend",
"ontouchmove",
"ontouchstart",
"_scrollToTop"
] |
| Tls | {
"san": [
"carrd.co",
"*.carrd.co"
],
"cipher": "AES_128_GCM",
"issuer": "WE1",
"subject": "carrd.co",
"protocol": "TLS 1.3",
"valid_to": "2026-10-12T03:43:53Z",
"valid_from": "2026-07-14T02:43:56Z"
} |
| Idade do domínio (dias) | 12 |
| Apex age days | 12 |
| Tls age days | 45 |
| Dias de validade TLS | 90 |
| Requests | 3 |
| Provider verdicts | {
"engines": {
"tags": [
"urlscan-ml",
"urlscan-ml-60c5e22"
],
"score": 97,
"malicious": true
},
"overall": {
"score": 0,
"malicious": false
}
} |
| HTTP headers | {
"server": "cloudflare",
"content-type": "text/html",
"content-security-policy": "frame-ancestors https://carrd.com;",
"x-frame-options": "deny"
} |
Observado: · Retrieved:
| Uuid | 830ef421-a82a-4579-a2e4-5a7a7527f70d |
|---|---|
| Final url | https://htx-io.carrd.co/ |
| Status | 200 |
| Redirecionado | https-only |
| History | [
{
"url": "http://htx-io.carrd.co/",
"status": 307
},
{
"url": "https://htx-io.carrd.co/",
"status": 200
}
] |
| DOM structure hash | e0ca826a569c7a29e1fc3503c8fbefdeb8256d40bfea5c9779e6028ef6e601f2 |
| Document hash | 41c6d327372a7f17d3adae3ca9f037c820d4e2a27b2a5fbd3bb98bbbf4afa5ec |
| Radar rank | {
"bucket": ">200000"
} |
| Registros DNS | [
{
"name": "htx-io.carrd.co",
"type": "A",
"value": "104.18.40.34"
},
{
"name": "htx-io.carrd.co",
"type": "A",
"value": "172.64.147.222"
}
] |
| DNSSEC válido | false |
| Ip | 104.18.40.34 |
Não. O PhishDestroy classifica htx-io.carrd.co como Imitação de HTX (risco: crítico, 90/100); ele foi detectado pela primeira vez em 2026-08-28. VirusTotal: 5/92 mecanismos o sinalizam. Trate o site como inseguro.
Não. Não conecte uma carteira, não assine mensagens nem aprove tokens em htx-io.carrd.co. Sites de phishing pedem aprovações (approve, setApprovalForAll, Permit2) que permitem ao operador mover seus ativos, e uma transação confirmada não pode ser revertida.
Troque todas as senhas que você digitou lá e ative a autenticação em dois fatores. Se você conectou uma carteira ou assinou algo, revogue as aprovações e mova os fundos restantes para uma carteira nova; nunca compartilhe sua frase-semente. Ajuda passo a passo: guia de emergência.
Última verificação
A reputação do Edge-IP não é atribuída a este domínio.
A localização descreve a rede IP.
db2795fe44ea3653f7c39080d75a72335cc1856ae541883e6101b33004d4a5fccarrd.coMetadados do certificado salvos. Datas do certificado sem fuso horário são exibidas como foram armazenadas. A criptografia de transporte não comprova que o site seja confiável.
Google PageSpeed Insights — auditoria de desempenho em dispositivos móveis de htx-io.carrd.co · checked Aug 28, 2026
Um horário estimado descreve uma janela de observação. Ele não comprova uma ação do registrador nem o momento exato em que um site ficou indisponível.
Compare o que um navegador e um crawler recebem e verifique se há roteamento de tráfego via Keitaro.
alive_content: raw=content_403; http=403; via=https_proxy; server=cloudflare
htx-io.carrd.co
Alterações datadas mantidas pelo monitor e pelos coletores das fontes. As observações mais recentes aparecem primeiro; os estados das fontes não comprovam uma remoção.
Desconhecido→protected
http_access_restricted · Cloudflare · access_restriction
Desconhecido→protected
http_access_restricted · Cloudflare · access_restriction
Desconhecido→protected
http_access_restricted · Cloudflare · access_restriction
Desconhecido→protected
http_access_restricted · Cloudflare · access_restriction
Desconhecido→protected
http_access_restricted · Cloudflare · access_restriction
Desconhecido→protected
http_access_restricted · Cloudflare · access_restriction
Desconhecido→protected
http_access_restricted · Cloudflare · access_restriction
Desconhecido→protected
http_access_restricted · Cloudflare · access_restriction
Desconhecido→protected
http_access_restricted · Cloudflare · access_restriction
Desconhecido→protected
http_access_restricted · Cloudflare · access_restriction
Desconhecido→protected
http_access_restricted · Cloudflare · access_restriction
Desconhecido→protected
http_access_restricted · Cloudflare · access_restriction
live_content→protected
http_access_restricted · Cloudflare · access_restriction
Desconhecido→live_content
content_served
Desconhecido→live_content
content_served
Desconhecido→live_content
content_served
Desconhecido→live_content
content_served
Desconhecido→live_content
content_served
2→3
Acessível
Cada faixa representa um motivo pelo qual um domínio está vinculado a este host. O tamanho dos nós indica as detecções do VirusTotal, e os nós tracejados já estão offline. As listas completas seguem abaixo.
O mesmo hash do favicon ou o mesmo título da página que este host.
Esses relatórios são resolvidos para o mesmo IP de borda compartilhado. Eles ajudam na descoberta de relatórios, mas não implicam propriedade comum ou um servidor de origem compartilhado.
Relatórios com o mesmo rótulo do coletor. Um rótulo compartilhado não comprova falsificação de identidade nem propriedade em comum. Ver relatórios correspondentes →
Os domínios listados recebem pelo menos uma denúncia de abuso; esta entrada não tem histórico de notificações mantido.
Se você inseriu credenciais de conta, informações pessoais ou de pagamento, ou baixou um arquivo deste domínio, tome medidas imediatas. Abaixo estão os recursos para ajudá-lo a relatar o incidente e se proteger.


Selecione seu país para obter contactos oficiais do cibercrime ou crie um rascunho de reclamação →.
Template-based draft · optional AI wording assistance requires separate consent
Escolha as etapas que correspondem ao que você compartilhou. Guarde uma cópia deste relatório junto com seus próprios registros.
Pare de usar o site suspeito. Acesse o serviço verdadeiro pelo aplicativo oficial ou por um endereço em que você já confia.
Guarde e-mails, recibos, mensagens e capturas de tela originais em local seguro. Uma linha do tempo objetiva ajuda a autoridade responsável a entender o que aconteceu. IC3 evidence guidance ↗
htx-io.carrd.co)Mesmo que você não tenha todos os detalhes — registre uma ocorrência mesmo assim. Mesmo informações parciais ainda ajudam nas investigações.
Uma denúncia não garante a recuperação dos valores nem a abertura de investigação, mas dados de transação precisos e enviados rapidamente podem ajudar autoridades e prestadores de serviço a rastrear o incidente.
Further guidance: NIST · phishing responseFBI IC3 · reports & evidenceFTC · recovery scams
Análise de ameaças usando lista de bloqueio armazenada, WHOIS, DNS e evidências de verificação pública
Digitalize agoraEnvie domínios suspeitos para nosso banco de dados de ameaças — proteja a comunidade
DenunciarRelatórios recentes de phishing e alterações de disponibilidade observadas
MonitorarMonitore ameaças em tempo real ou conteste esta listagem caso acredite que se trate de um falso positivo
Este relatório reúne capturas de página salvas, dados de registro e de rede, resultados de scanners e o histórico de denúncias do PhishDestroy. Cada fonte mantém sua própria data de observação. Abra o relatório de uma fonte para examinar o resultado original.
A análise assistida por AI foi escrita em . Ela descreve as evidências disponíveis naquele momento; verificações posteriores das fontes podem mudar o quadro.
Uma captura documenta o que foi exibido. O resultado de um scanner registra a avaliação desse provedor no momento da verificação. Nem um certificado válido nem um resultado sem detecções garantem segurança.