Spamhaus DBL
domínio de spam


emrebilisim45.com: Phishing, detectado pelo PhishDestroy em 2026-10-26.
Phishing: emrebilisim45.com — Erro no servidor. Resumo das evidências: VirusTotal 0/92; URLScan capture; Spamhaus DBL_SPAM; PhishDestroy score 78/100.…
A análise detalhada do PhishDestroy AI permanece em inglês para preservar o registro forense original.
Relatório de ameaças do PhishDestroy
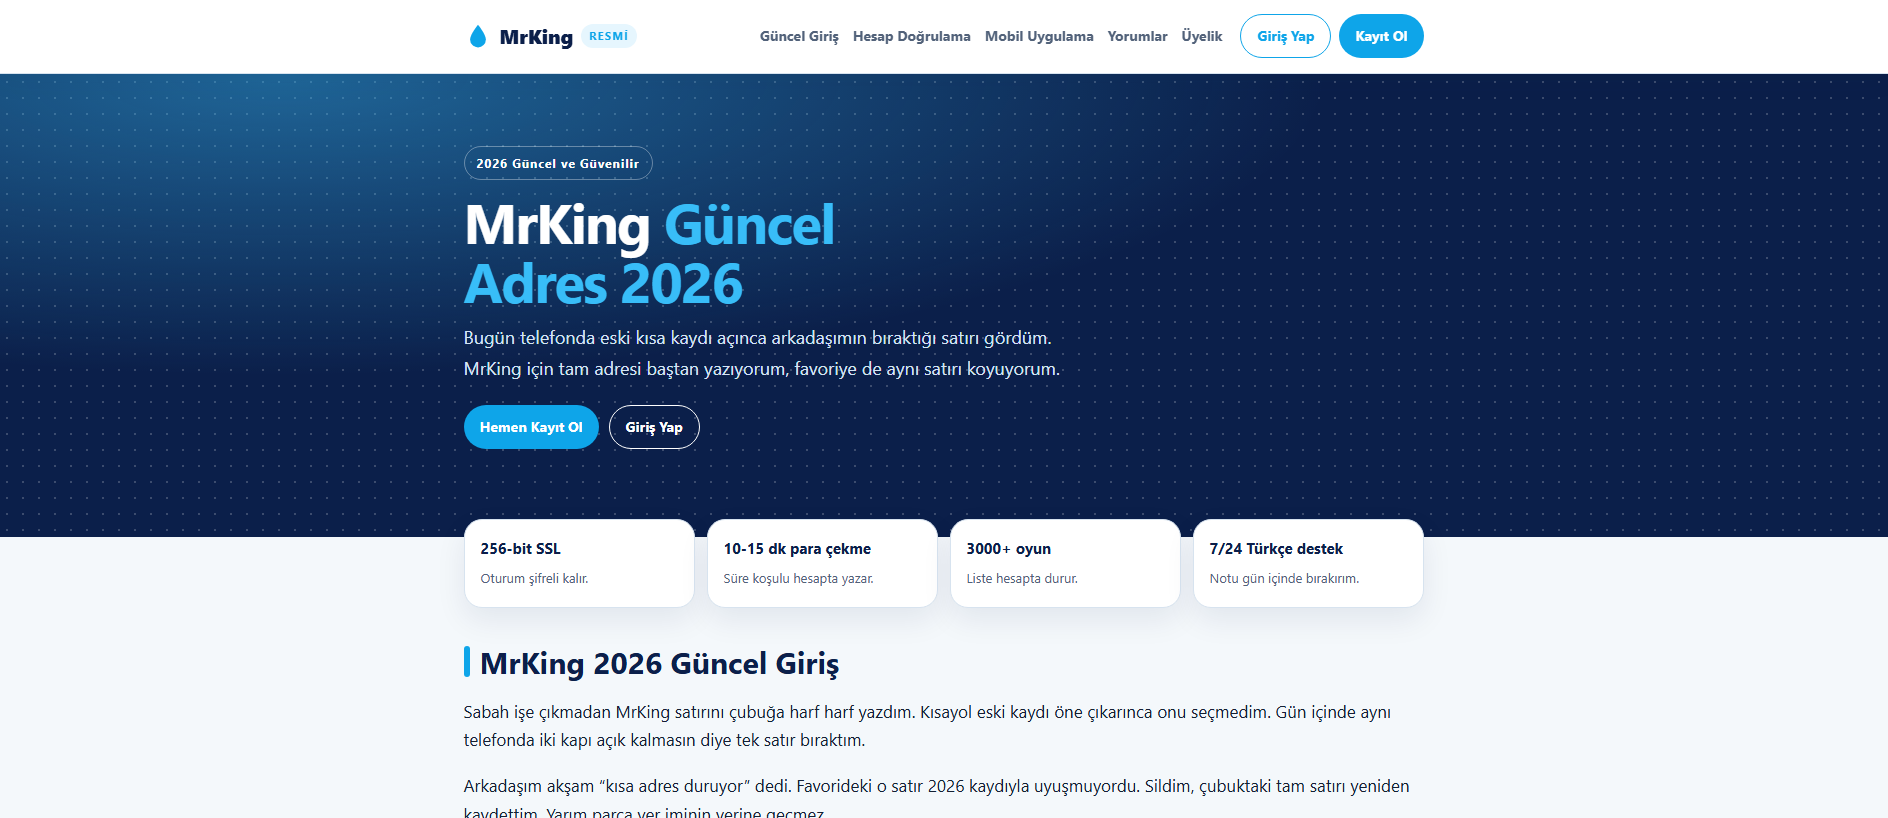
The captured screenshot from 2026-10-26 shows a browser error page reading This site can't be reached with the message The connection was reset and the code ERR_CONNECTION_RESET, offering Details and Reload buttons and showing no form or brand in that frame. PhishDestroy listed emrebilisim45.com because its intake assessment on 2026-10-26 recorded page content titled MrKing with Giriş Yap and Kayıt Ol controls, and the domain was first seen by PhishDestroy on 2026-10-26.
The recorded page presented login and registration controls beneath the MrKing name, a pattern PhishDestroy assesses as credential theft, where visitors type account details into an imitation of a service they trust. As a category risk, such a page also serves as an entry funnel for further requests for personal or account information.
The screenshot shows only the connection-reset error, while the 2026-10-26 intake capture recorded the MrKing login and registration text. urlscan engine verdicts scored the captured page malicious at 84 on 2026-10-26, whereas an earlier intake scan returned clean, and VirusTotal did not flag the domain. Spamhaus listed it as spam on 2026-10-26, PhishDestroy's internal blocklist held the domain, external blocklists showed 0 entries, OTX held 0 pulses, and Google Safe Browsing did not flag it on 2026-10-26. The page fetch returned a redirect within the same domain with no cross-site redirect.
Registrar Spaceship, Inc., registered 2026-10-25; hosting recorded on 2026-10-26, with no WAF or CDN identified in the captures. Notable weakness: no email authentication detected, with no SPF lookups recorded; TLS 1.3, TLS-AES-256-GCM-SHA384, forward secrecy, ALPN http/1.1, certificate recorded as not authorized; CAA records present; DNSSEC signed.
If you submitted credentials through emrebilisim45.com, change that password on the genuine MrKing service and enable two-factor authentication. Block emrebilisim45.com at your DNS or proxy layer, alert anyone who visited it, and review logs for related young lookalike domains.
domínio de spam
Malicioso · veredito dos mecanismos · pontuação 84
SHA-256 3731be6d28c50be36a5c2e7ece8d8039d437649b195dd2b93b87af524a548c8c
Observado: · Recuperado:
| Uuid | 01a177ed-8000-7579-987c-c6b7fe867db2 |
|---|---|
| Final url | https://www.emrebilisim45.com/klavye/ |
| Status | 200 |
| Ip | 94.183.168.109 |
| Endereços IP acessados | [
"94.183.168.109"
] |
| Asns | [
"213995"
] |
| Countries | [
"GB"
] |
| Hash do documento | 3731be6d28c50be36a5c2e7ece8d8039d437649b195dd2b93b87af524a548c8c |
| Tls | {
"san": [
"www.emrebilisim45.com"
],
"cipher": "AES_128_GCM",
"issuer": "YR1",
"subject": "www.emrebilisim45.com",
"protocol": "TLS 1.3",
"valid_to": "2027-01-23T18:04:52Z",
"valid_from": "2026-10-25T18:04:53Z"
} |
| Idade do domínio (dias) | 433 |
| Apex age days | 433 |
| Tls age days | 0 |
| Dias de validade TLS | 89 |
| Solicitações | 4 |
| Avaliações dos prestadores de serviços | {
"engines": {
"tags": [
"urlscan-ml",
"urlscan-ml-60c5e22"
],
"score": 84,
"malicious": true
},
"overall": {
"score": 0,
"malicious": false
}
} |
| Cabeçalhos HTTP | {
"server": "Tengine/3.1.0",
"content-type": "text/html"
} |
Instantâneo do monitor armazenado separadamente; não substitui o registro principal do relatório nem determina a disponibilidade atual.
0 / 92 detecções do motor · resumo armazenado
Abrir relatórioObservado: · Recuperado:
| Contagem de resultados por fornecedor | {
"timeout": 0,
"harmless": 55,
"malicious": 0,
"suspicious": 0,
"undetected": 37
} |
|---|---|
| Reputação | 0 |
| Tags | [
"dga"
] |
| Registrador | Spaceship, Inc. |
| Criado | 2026-10-25T18:23:38Z |
| Vence | 2027-10-25T18:23:38Z |
| Atualizado | 2026-10-25T18:23:38Z |
| Visto pela primeira vez | 2025-08-18T11:32:08Z |
| Registros DNS | [
{
"ttl": 1800,
"type": "SOA",
"rname": "support.spaceship.com",
"value": "launch1.spaceship.net"
},
{
"ttl": 300,
"type": "A",
"value": "94.183.168.109"
},
{
"ttl": 1800,
"type": "NS",
"value": "launch1.spaceship.net"
},
{
"ttl": 1800,
"type": "NS",
"value": "launch2.spaceship.net"
}
] |
| Dns at | 2026-10-26T06:27:04Z |
| Jarm | 21d19d00021d21d00042d43d0000005ad20eceaf7f71ae0887d2ff117bf97f |
| Certificado | {
"san": [
"royal-king-affaires.com"
],
"issuer": "Let's Encrypt / YR1",
"serial": "68102d4951e1c0e12c88f1aa9d6eb32346",
"sha256": "955357583fbaee4e70b800d4f253106470f9b326b1e30bcbabdb28b4d2efb4b8",
"subject": "royal-king-affaires.com",
"valid_to": "2027-01-09T19:39:19Z",
"valid_from": "2026-10-11T19:39:20Z"
} |
| Dados do registro | {
"registrar": "Spaceship, Inc.",
"registrar_iana_id": "3862",
"registrar_url": "http://www.spaceship.com",
"created": "2026-10-25T18:23:38Z",
"updated": "2026-10-25T18:23:38Z",
"expires": "2027-10-25T18:23:38Z",
"status": [
"clientTransferProhibited"
],
"nameservers": [
"launch1.spaceship.net",
"launch2.spaceship.net"
],
"dnssec": "signedDelegation"
} |
| Dados do Registro | {
"status": [
"client transfer prohibited"
],
"events": {
"last changed": "2026-10-25T18:23:39Z",
"registration": "2026-10-25T18:23:38Z",
"registrar expiration": "2027-10-25T18:23:38Z",
"last update of RDAP database": "2026-10-25T20:12:55Z"
}
} |
O resumo acima e este registro do provedor foram coletados em momentos diferentes. Ambos continuam disponíveis; as classificações como “malicioso” e “suspeito” são exibidas separadamente.
nenhuma referência da comunidade
Abrir relatórioprovider verdict: clean
Abrir relatórioObservado: · Recuperado:
| Uuid | 10afd815-ffac-46e1-bf7c-c242f8f098cb |
|---|---|
| Final url | https://emrebilisim45.com/ |
| História | [
{
"url": "https://emrebilisim45.com/",
"status": 0
}
] |
| Radar rank | {
"bucket": ">200000"
} |
| Registros DNS | [
{
"name": "emrebilisim45.com",
"type": "A",
"value": "94.183.168.109"
}
] |
| DNSSEC válido | true |
| Dados do registro | {
"registrar": "Spaceship, Inc.",
"created": "2026-10-25T18:23:38Z",
"updated": "2026-10-25T18:23:38Z",
"expires": "2027-10-25T18:23:38Z",
"nameservers": [
"launch1.spaceship.net",
"launch2.spaceship.net"
]
} |
Nenhuma sinalização de ameaça
Abrir relatório78 / 100 · pontuação heurística · 0 referência de marca · 0 classificação
Abrir relatórioMetadados de geração narrativa
Abrir relatórioA data de geração da narrativa é distinta das datas de observação. Trata-se dos campos de publicação mantidos, e não de uma detecção adicional independente.
Os resultados refletem o horário de coleta de cada fonte. Zero detecções não garantem segurança. As referências do OTX são publicações da comunidade.
Observações armazenadas de página, rede e scanners, agrupadas por fonte e horário de observação.
| Configuração de e-mail | {
"spf_lookups": 0
} |
|---|---|
| Registros CAA | {
"domain": "emrebilisim45.com"
} |
| Resultados do DNS de proteção | {
"resolvers": 12,
"blocked_count": 0
} |
| Observações sobre o arquivo da Web | {
"last": "2025-11-08T17:07:42Z",
"first": "2025-11-08T17:07:42Z",
"changes": 0,
"days_archived": 1,
"avg_page_bytes": 51438
} |
| Conexão TLS | {
"alpn": "http/1.1",
"cipher": "TLS_AES_256_GCM_SHA384",
"protocol": "TLSv1.3",
"versions": [
"TLSv1.2",
"TLSv1.3"
],
"authorized": false,
"forward_secrecy": true
} |
| Portas | {
"open": [
22,
80,
443
]
} |
| Servidor DNS | {
"ns": [
{
"ip": "162.159.27.32",
"host": "launch2.spaceship.net"
},
{
"ip": "162.159.26.38",
"host": "launch1.spaceship.net"
}
],
"zone": "emrebilisim45.com"
} |
| Localização | {
"ip": "94.183.168.109",
"asn": "213995",
"org": "Belenkii Ivan Alexandrovich",
"city": "Moscow",
"country": "RU"
} |
| SSL | {
"issuer": "Let's Encrypt / YR1",
"subject": "royal-king-affaires.com"
} |
| Registros DNS | {
"A": [
"94.183.168.109"
],
"NS": [
"launch1.spaceship.net",
"launch2.spaceship.net"
],
"SOA": "{\"nsname\": \"launch1.spaceship.net\", \"hostmaster\": \"support.spaceship.com\", \"serial\": 1792952955, \"refresh\": 43200, \"retry\": 3600, \"expire\": 604800, \"minttl\": 3600}"
} |
| DNSsec | {
"ds": true,
"rrsig": true,
"dnskey": true
} |
| Get ip | {
"ip": "94.183.168.109",
"family": 4
} |
| Dados do registro | {
"registrar": "Spaceship, Inc.",
"created": "2026-10-25T18:23:38Z",
"updated": "2026-10-25T18:23:38Z",
"expires": "2027-10-25T18:23:38Z",
"status": [
"clientTransferProhibited https://icann.org/epp"
],
"nameservers": [
"launch1.spaceship.net",
"launch2.spaceship.net"
]
} |
Não. O PhishDestroy classifica emrebilisim45.com como Phishing (risco: crítico, 78/100); ele foi detectado pela primeira vez em 2026-10-26. Listado no Spamhaus DBL. Trate o site como inseguro.
Não. Não conecte uma carteira, não assine mensagens nem aprove tokens em emrebilisim45.com. Sites de phishing pedem aprovações (approve, setApprovalForAll, Permit2) que permitem ao operador mover seus ativos, e uma transação confirmada não pode ser revertida.
Troque todas as senhas que você digitou lá e ative a autenticação em dois fatores. Se você conectou uma carteira ou assinou algo, revogue as aprovações e mova os fundos restantes para uma carteira nova; nunca compartilhe sua frase-semente. Ajuda passo a passo: guia de emergência.
Verificado, nenhuma correspondência
Última verificação
87e01ec645b8a169ecf66d8baad9b87e64b9caeb32221141c0165e40a2cfe377 · 98751 bytes a5db7ab655d3900bfb2bf44f8483ca7ce06fc6f795376f14b777be50f1f0af62 · 29231 bytes 
 (US)
launch1.spaceship.netlaunch2.spaceship.netnsname: launch1.spaceship.nethostmaster: support.spaceship.comserial: 1792952955refresh: 43200retry: 3600expire: 604800minttl: 3600A localização descreve a rede IP.
955357583fbaee4e70b800d4f253106470f9b326b1e30bcbabdb28b4d2efb4b8royal-king-affaires.comMetadados do certificado salvos. Datas do certificado sem fuso horário são exibidas como foram armazenadas. A criptografia de transporte não comprova que o site seja confiável.
Nomes de host armazenados no registro de domínio ou no cache do Certificate Transparency. Um nome de host, por si só, não indica disponibilidade atual nem atividade maliciosa.
mail.emrebilisim45.comRegistro de domíniopop.emrebilisim45.comRegistro de domíniosmtp.emrebilisim45.comRegistro de domíniowww.emrebilisim45.comRegistro de domínioMetadados de resposta com carimbo de data/hora mantidos pelo pipeline de coleta local. Cada valor abaixo corresponde ao horário de arquivamento exibido.
https://www.emrebilisim45.com/klavye/Servidor: Tengine/3.1.0Content-Type: text/htmlContent-Encoding: gzipsummary_large_imagebyteskeep-alivegzip7370text/htmlMon, 26 Oct 2026 11:14:06 GMTSun, 25 Oct 2026 20:08:18 GMTTengine/3.1.0Accept-EncodingValores mantidos pelo coletor; valores longos podem ser abreviados durante a coleta.
Um horário estimado descreve uma janela de observação. Ele não comprova uma ação do registrador nem o momento exato em que um site ficou indisponível.
Alterações datadas mantidas pelo monitor e pelos coletores das fontes. As observações mais recentes aparecem primeiro; os estados das fontes não comprovam uma remoção.
Acessível
Fonte: monitor de disponibilidade. Cada observação registrada permanece separada, incluindo registros com a mesma data ou hash de evidência, mas com fontes ou estados de DNS diferentes. Um estado desconhecido não é prova de que o site esteja fora do ar.
Eventos registrados: 8. Esses registros descrevem evidências coletadas, notificações enviadas e publicação; eles não confirmam uma investigação completa nem a remoção do site.
Nós verificamos URLs suspeitas, analisamos os resultados públicos e enviamos evidências por meio dos canais apropriados de denúncia de abusos. Os eventos datados acima mostram o que foi registrado para este domínio. O diretório abaixo explica o fluxo de trabalho de forma mais ampla.
Capture a página renderizada, as solicitações e a infraestrutura visível.
Compare os resultados dos mecanismos disponíveis e mantenha o carimbo de data e hora da análise.
Verifique se o Google atualmente classifica a URL como insegura.
Analise uma varredura pública e seus dados registrados de rede e classificação.
Procure por referências a indicadores e informações relacionadas da comunidade.
Compare capturas arquivadas e preserve o contexto histórico.
Procure por indicadores correspondentes e registros de ameaças associados.
Inspecione registros de certificados e nomes de host relacionados.
Compare as respostas do resolvedor de segurança e registre os bloqueios observados.
Inspecione o DNS público, o TLS, o HTTP e a superfície tecnológica.
Os serviços de segurança utilizados para varredura, verificações de reputação e denúncias estão listados abaixo. O fato de um serviço estar listado não significa que ele tenha recebido, aceitado ou tomado medidas em relação a este domínio específico. Os envios registrados aparecem no histórico de notificações acima.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalAnálise de URL↗
 CloudflareRadar / denúncias de abuso↗
 YandexSafe Browsing↗
 URLScan.ioVarredura pública↗
 ESETExemplo / Envio de URL↗
 BitdefenderEnvio de URL↗
 NortonSafe Web↗
 SymantecAvaliação do site↗
 AviraNotificação de URLs↗
 Avast / AVGNotificação de URLs↗
 KasperskyOpenTIP↗
 Dr.WebScanner online↗
 NetcraftDenúncias de abuso↗
 PhishTankDenúncias da comunidade↗
 APWG eCXInformações sobre phishing↗
 PhishStatsFeed público↗
 Phish.ReportAbuso de hospedagem↗
 SpamhausReputação do domínio↗
 PolySwarmAnálise com múltiplos mecanismos↗
 CheckPhishVerificação de URL↗
 QutteraVerificação de malware↗
 URLqueryAnálise do navegador↗
 Criminal IPInteligência de ativos↗
 CRDFThreat Center↗
 ScamadviserVerificação de reputação↗
 MyWOTReputação na comunidade↗
Registrados pelo mesmo registrador. Um registrador atende a milhões de clientes sem qualquer relação entre si; portanto, isso apenas agrupa os registros, em vez de comprovar uma ligação.
Relatórios adicionados recentemente do banco de dados PhishDestroy. Esses links de descoberta não implicam infraestrutura ou propriedade compartilhada.
Compare o que um navegador e um crawler recebem e verifique se há roteamento de tráfego via Keitaro.
emrebilisim45.com Se você inseriu credenciais de conta, informações pessoais ou de pagamento, ou baixou um arquivo deste domínio, tome medidas imediatas. Abaixo estão os recursos para ajudá-lo a relatar o incidente e se proteger.

O IC3 não aceita anexos. Guarde as provas originais para os investigadores. Orientações do IC3
Linha federal de denúncias1-800-CALL-FBI

Serviço atual: Denunciar fraude. Inglaterra, País de Gales e Irlanda do Norte. Escócia: 101.
Central de atendimento0300 123 2040


Denuncie golpes e fraudes à Comissão Federal de Comércio dos EUA. As denúncias são registradas em um banco de dados utilizado pelas autoridades policiais.

Denúncia oficial de roubo de identidade com um plano de recuperação passo a passo.

Denuncie incidentes cibernéticos e phishing à Agência de Segurança Cibernética e de Infraestrutura dos EUA.

Encaminhe e-mails e mensagens de texto fraudulentos para o Centro Nacional de Segurança Cibernética, que retira do ar os sites maliciosos que encontrar.
E-mailreport@phishing.gov.uk Mensagens de texto7726
Diretório das equipes nacionais de resposta a incidentes (CSIRTs) na UE. Encontre a equipe do seu país.

Encaminhe e-mails de phishing para o Anti-Phishing Working Group.
E-mailreportphishing@apwg.org
Portal Nacional de Denúncias de Crimes Cibernéticos. Em caso de fraude financeira, ligue também imediatamente para a linha de atendimento 1930.
Linha de atendimento1930
Denuncie crimes cibernéticos ao Centro Australiano de Segurança Cibernética e à polícia.


Denuncie fraudes e golpes no Canadá e leia os alertas atuais sobre golpes.
Selecione seu país para obter contactos oficiais do cibercrime ou crie um rascunho de reclamação →.
Mesmo que os fundos tenham sido congelados, eles não podem ser recuperados sem um boletim de ocorrência oficial ou uma ordem judicial. Apresentar uma denúncia é o único caminho para uma possível recuperação.
Os golpistas são criminosos. A apresentação de uma denúncia cria um registro legal e ajuda a proteger outras pessoas.
Rascunho assistido por IA – os detalhes do incidente são processados pelo provedor de IA
Escolha as etapas que correspondem ao que você compartilhou. Guarde uma cópia deste relatório junto com seus próprios registros.
Pare de usar o site suspeito. Acesse o serviço verdadeiro pelo aplicativo oficial ou por um endereço em que você já confia.
Guarde e-mails, recibos, mensagens e capturas de tela originais em local seguro. Uma linha do tempo objetiva ajuda a autoridade responsável a entender o que aconteceu. Orientação sobre evidências do IC3 ↗
emrebilisim45.com)Mesmo que você não tenha todos os detalhes — registre uma ocorrência mesmo assim. Mesmo informações parciais ainda ajudam nas investigações.
Uma denúncia não garante a recuperação dos valores nem a abertura de investigação, mas dados de transação precisos e enviados rapidamente podem ajudar autoridades e prestadores de serviço a rastrear o incidente.
Mais orientações: NIST · resposta a tentativas de phishingFBI IC3 · denúncias e provasFTC · golpes de “recuperação”
Análise de ameaças usando lista de bloqueio armazenada, WHOIS, DNS e evidências de verificação pública
Digitalize agoraEnvie domínios suspeitos para nosso banco de dados de ameaças — proteja a comunidade
DenunciarRelatórios recentes de phishing e alterações de disponibilidade observadas
MonitorarMonitore ameaças em tempo real ou conteste esta listagem caso acredite que se trate de um falso positivo
Este relatório reúne capturas de página salvas, dados de registro e de rede, resultados de scanners e o histórico de denúncias do PhishDestroy. Cada fonte mantém sua própria data de observação. Abra o relatório de uma fonte para examinar o resultado original.
A análise assistida por AI foi escrita em . Descreve as evidências disponíveis naquela época; verificações posteriores das fontes podem alterar essas informações.
Uma captura documenta o que foi exibido. O resultado de um scanner registra a avaliação desse provedor no momento da verificação. Nem um certificado válido nem um resultado sem detecções garantem segurança.