Ir para o relatório de segurança
Suspicious Domain — Listed on PhishDestroy
Listagem de ameaças PhishDestroy armazenadas. Tenha extremo cuidado – não insira credenciais ou informações pessoais.
Segurança de domínio e inteligência contra ameaças
Favicon de emprestimosimgl.vercel.app

emprestimosimgl.vercel.app

Registrador
Vercel
Resolved IP
64.29.17.3
Avaliação do PhishDestroy Alto
Disponibilidade Último ativo conhecido Última observação de acessibilidade armazenada Observado Verificações de sites · HTTP 200
Listagem de ameaças PhishDestroy armazenadas
VirusTotal
Não registrado
OTX
referências da comunidade
Cloudflare Radar
Não registrado
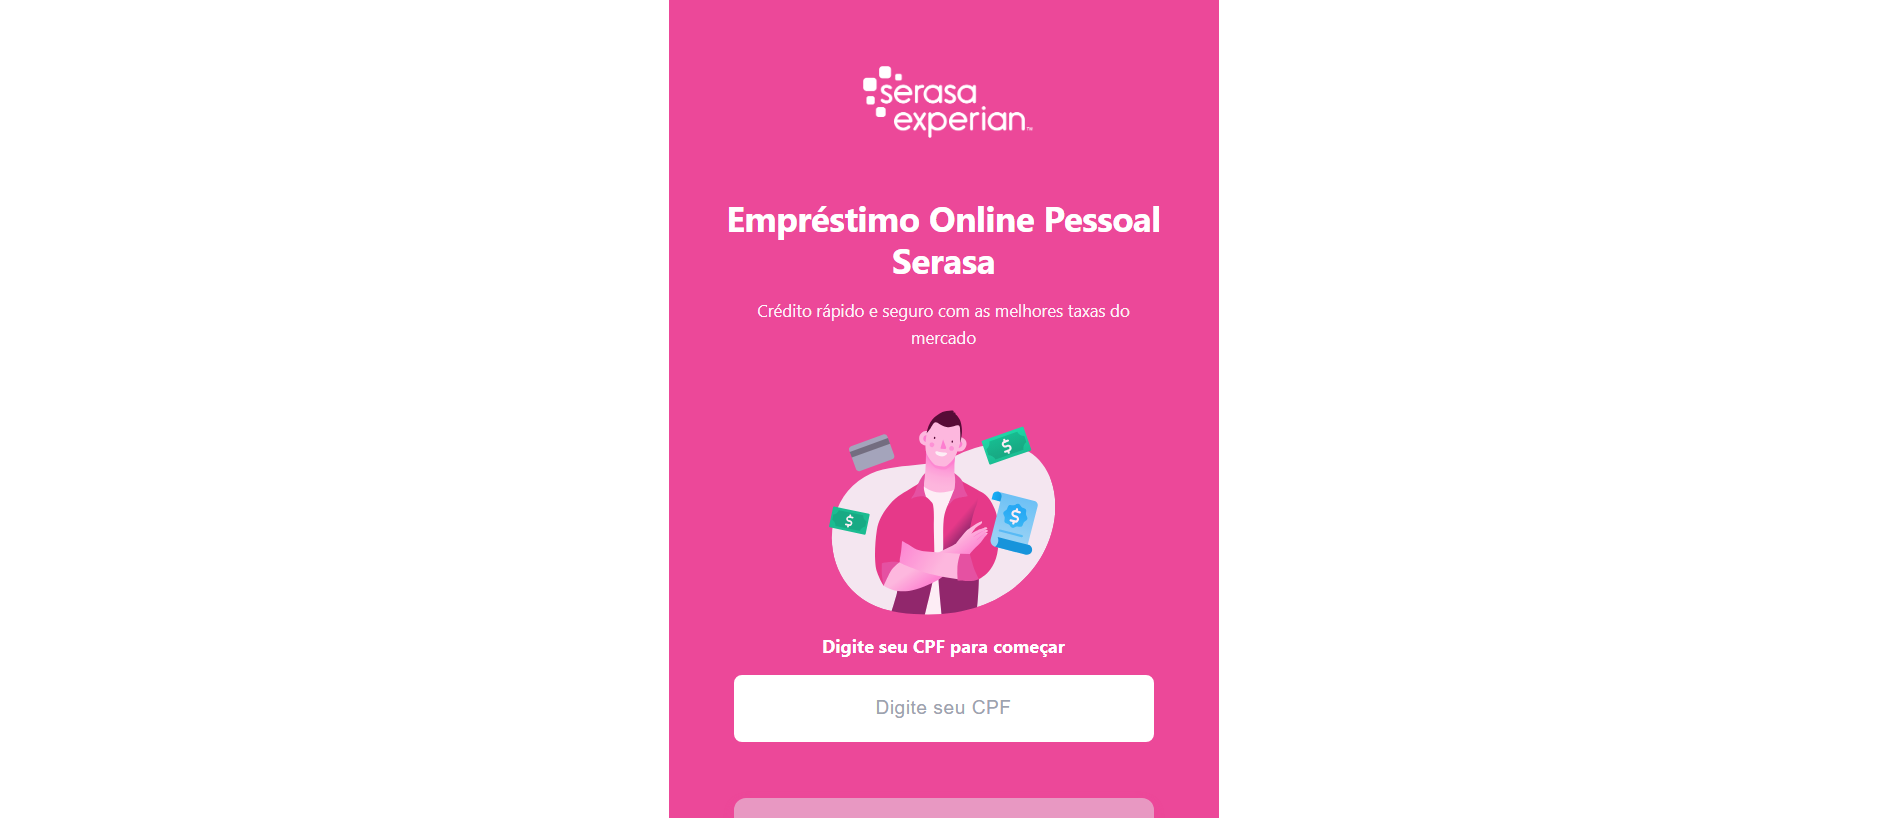
Capturas da página
abrir galeria
Idade do domínio
Não registrado
Denúncias enviadas
Não há registros enviados
25/10/2026 CDN
X Telegram API
Resumo do relatório

emprestimosimgl.vercel.app — Último ativo conhecido (HTTP 200). Resumo das evidências: URLScan capture; PhishDestroy score 68/100. Registrador: Vercel.

O resumo das evidências a seguir utiliza observações registradas. Cada fonte mantém sua própria data de coleta.

Evidências da fonte 5 sources

URLScan

Malicioso

Abrir relatório
URLScanRegistro original da fonteObservado: 23 campos

Observado: · Recuperado:

ID do relatório

01a17434-a3cd-722a-8093-604582aada41

URL final

https://emprestimosimgl.vercel.app/

Resposta HTTP

200

Tipo de redirecionamento

https-only

Redirecionamentos

  • Para
    https://emprestimosimgl.vercel.app/
    De
    http://emprestimosimgl.vercel.app/
    Status
    307

Endereço IP

64.29.17.67

Domínios contatados

  • www.googletagmanager.com
  • www.google.com
  • analytics.google.com
  • www.google-analytics.com
  • connect.facebook.net
  • stats.g.doubleclick.net
  • ad.doubleclick.net
  • googleads.g.doubleclick.net
  • cdn.utmify.com.br

Endereços IP acessados

  • 172.217.197.156
  • 142.251.174.139
  • 192.179.23.149
  • 142.251.155.119
  • 209.85.201.156
  • 172.217.222.102
  • 57.144.70.128
  • 104.26.11.205
  • 172.217.197.97
  • 64.29.17.67

Sistemas autônomos (ASN)

  • 15169
  • 32934
  • 13335
  • 16509

Países dos servidores

  • US

Hash do documento

9fbba0484906d91a9561b360c79057ca498c175b3db5dfa22e693b4f414904ed

Hashes de scripts

  • 0f0a5dc3d5a9a5a81f13aa725ac302d6c35b18209812dbfddde654d9fa0f0270

Variáveis globais de JavaScript

  • dataLayer
  • gtag
  • fbq
  • _fbq
  • paramsList
  • itemExpInDays
  • google_tag_data
  • google_tag_manager
  • onYouTubeIframeAPIReady
  • gaGlobal
  • GooglebQhCsO

Cookies

  • _fbp
  • _ga
  • _ga_8E4Y64NRLM
  • _gcl_au
  • _ga_190H8Y9SZG
  • test_cookie

Chaves de armazenamento do navegador

  • lastExternalReferrer
  • lastExternalReferrerTime
  • _gcl_ls

Sessão TLS e certificado

Nomes alternativos do titular (SAN)
  • *.vercel.app
Conjunto de cifras
AES_128_GCM
Emissor
WR1
Titular (subject)
*.vercel.app
Protocolo
TLS 1.3
Válido até
Válido a partir de

Idade do domínio, dias

254

Idade do domínio registrado, dias

2462

Idade do certificado, dias

56

Validade do certificado, dias

89

Requisições da página

25

Avaliações dos prestadores de serviços

Veredito dos mecanismos
Tags
  • urlscan-ml
  • urlscan-ml-60c5e22
Pontuação
67
Malicioso
Sim
Veredito geral
Tags
  • phishing
Pontuação
100
Marcas
  • experian
Malicioso
Sim
Categorias
  • phishing
Veredito do URLScan
Tags
  • phishing
Pontuação
100
Marcas
  • Experian
Malicioso
Sim
Categorias
  • phishing

Cabeçalhos HTTP

Servidor
Vercel
Content-type
text/html; charset=utf-8
Strict-transport-security
max-age=63072000; includeSubDomains; preload
Campos originais da fonte · JSON
Uuid
01a17434-a3cd-722a-8093-604582aada41
Final url
https://emprestimosimgl.vercel.app/
Status
200
Redirecionado
https-only
Redirecionamentos
[
    {
        "to": "https://emprestimosimgl.vercel.app/",
        "from": "http://emprestimosimgl.vercel.app/",
        "status": 307
    }
]
Ip
64.29.17.67
Domínios contatados
[
    "www.googletagmanager.com",
    "www.google.com",
    "analytics.google.com",
    "www.google-analytics.com",
    "connect.facebook.net",
    "stats.g.doubleclick.net",
    "ad.doubleclick.net",
    "googleads.g.doubleclick.net",
    "cdn.utmify.com.br"
]
Endereços IP acessados
[
    "172.217.197.156",
    "142.251.174.139",
    "192.179.23.149",
    "142.251.155.119",
    "209.85.201.156",
    "172.217.222.102",
    "57.144.70.128",
    "104.26.11.205",
    "172.217.197.97",
    "64.29.17.67"
]
Asns
[
    "15169",
    "32934",
    "13335",
    "16509"
]
Countries
[
    "US"
]
Hash do documento
9fbba0484906d91a9561b360c79057ca498c175b3db5dfa22e693b4f414904ed
Hashes de scripts
[
    "0f0a5dc3d5a9a5a81f13aa725ac302d6c35b18209812dbfddde654d9fa0f0270"
]
Globals
[
    "dataLayer",
    "gtag",
    "fbq",
    "_fbq",
    "paramsList",
    "itemExpInDays",
    "google_tag_data",
    "google_tag_manager",
    "onYouTubeIframeAPIReady",
    "gaGlobal",
    "GooglebQhCsO"
]
Cookies
[
    "_fbp",
    "_ga",
    "_ga_8E4Y64NRLM",
    "_gcl_au",
    "_ga_190H8Y9SZG",
    "test_cookie"
]
Storage keys
[
    "lastExternalReferrer",
    "lastExternalReferrerTime",
    "_gcl_ls"
]
Tls
{
    "san": [
        "*.vercel.app"
    ],
    "cipher": "AES_128_GCM",
    "issuer": "WR1",
    "subject": "*.vercel.app",
    "protocol": "TLS 1.3",
    "valid_to": "2026-11-27T19:48:08Z",
    "valid_from": "2026-08-29T19:48:09Z"
}
Idade do domínio (dias)
254
Apex age days
2462
Tls age days
56
Dias de validade TLS
89
Solicitações
25
Avaliações dos prestadores de serviços
{
    "engines": {
        "tags": [
            "urlscan-ml",
            "urlscan-ml-60c5e22"
        ],
        "score": 67,
        "malicious": true
    },
    "overall": {
        "tags": [
            "phishing"
        ],
        "score": 100,
        "brands": [
            "experian"
        ],
        "malicious": true,
        "categories": [
            "phishing"
        ]
    },
    "urlscan": {
        "tags": [
            "phishing"
        ],
        "score": 100,
        "brands": [
            "Experian"
        ],
        "malicious": true,
        "categories": [
            "phishing"
        ]
    }
}
Cabeçalhos HTTP
{
    "server": "Vercel",
    "content-type": "text/html; charset=utf-8",
    "strict-transport-security": "max-age=63072000; includeSubDomains; preload"
}
Registro de monitoramento separado · data não registrada

Instantâneo do monitor armazenado separadamente; não substitui o registro principal do relatório nem determina a disponibilidade atual.

record_source
domain_monitor.urlscan
uuid
01a17434-a3cd-722a-8093-604582aada41
pontuação
null
malicious
null
result_at
null
enriched_at
null
source_timestamps
{"urlscan_result_at":null,"urlscan_enriched_at":null}
timestamp_basis
Europa/Berlim, conforme utilizado no relatório atual; os carimbos de data e hora da fonte são mantidos literalmente

Google Safe Browsing

Nenhuma sinalização de ameaça

Abrir relatório

Spamhaus DBL

Cheque registrado; veredicto não registrado

Abrir relatório

PhishDestroy DOM

68 / 100 · pontuação heurística · 0 brand references · 0 classifications

Abrir relatório
Pontuação do monitor separado · 0 / 100 · 2026-10-25T19:20:11Z

Esta análise de monitoramento antiga é independente da análise principal do PhishDestroy apresentada acima. Uma pontuação heurística não representa uma probabilidade quantificada.

record_source
domain_monitor.dom_analysis
heuristic_score
0
analyzed_at
2026-10-25T19:20:11Z
source_timestamp
2026-10-25 20:20:11
timestamp_basis
Europa/Berlim, conforme utilizado no relatório atual; os carimbos de data e hora da fonte são mantidos literalmente

Os resultados refletem o horário de coleta de cada fonte. Zero detecções não garantem segurança. As referências do OTX são publicações da comunidade.

Detalhes coletados das fontes

Observações armazenadas de página, rede e scanners, agrupadas por fonte e horário de observação.

Cada campo armazenado, com fonte e data
VirusTotalRegistro original da fonteObservado: 14 campos

Observado: · Recuperado:

Contagem de resultados por fornecedor

Tempo esgotado
0
Inofensivo
47
Malicioso
14
Suspeito
0
Não detectado
31

Etiquetas do fornecedor

DNS8
phishing
ESET
phishing
VIPRE
phishing
G-Data
phishing
Lionic
phishing
Sophos
phishing
CyRadar
phishing
Webroot
malicious
Fortinet
phishing
SOCRadar
phishing
Gridinsoft
phishing
BitDefender
phishing
alphaMountain.ai
phishing
Forcepoint ThreatSeeker
phishing

Pontuação de reputação

0

Categorias

Sophos
phishing and fraud
Webroot
Phishing and Other Frauds
alphaMountain.ai
Phishing (alphaMountain.ai)
Forcepoint ThreatSeeker
phishing and other frauds

Registrador

Tucows Domains Inc

Criado

Vence

Atualizado

Visto pela primeira vez

Registros DNS

  • TTL, segundos
    300
    Tipo
    A
    Valor
    216.198.79.131
  • TTL, segundos
    300
    Tipo
    A
    Valor
    64.29.17.131

Registros DNS obtidos

Impressão digital JARM

3fd3fd00000000000043d43d00043dc3b2afa8a5ec09b510a8559aff7899fb

Certificado

Nomes alternativos do titular (SAN)
  • *.vercel.app
Emissor
Google Trust Services / WR1
Número de série
f7911168ffa7d0f4135e24792e7a52a8
SHA-256
8f46c4a0a289bfde4060d06986f2af761ee62d668dde972e6bef4687ee4f6093
Titular (subject)
*.vercel.app
Válido até
Válido a partir de

Dados do registro

Registrador
Tucows Domains Inc
ID IANA do registrador
69
URL do registrador
http://www.tucows.com
Registrado
Atualizado
Vence
Status
  • clientTransferProhibited
  • clientUpdateProhibited
Servidores de nomes
  • ns1.vercel-dns-3.com
  • ns2.vercel-dns-3.com
  • ns3.vercel-dns-3.com
  • ns4.vercel-dns-3.com
DNSSEC
unsigned
Campos originais da fonte · JSON
Contagem de resultados por fornecedor
{
    "timeout": 0,
    "harmless": 47,
    "malicious": 14,
    "suspicious": 0,
    "undetected": 31
}
Etiquetas do fornecedor
{
    "DNS8": "phishing",
    "ESET": "phishing",
    "VIPRE": "phishing",
    "G-Data": "phishing",
    "Lionic": "phishing",
    "Sophos": "phishing",
    "CyRadar": "phishing",
    "Webroot": "malicious",
    "Fortinet": "phishing",
    "SOCRadar": "phishing",
    "Gridinsoft": "phishing",
    "BitDefender": "phishing",
    "alphaMountain.ai": "phishing",
    "Forcepoint ThreatSeeker": "phishing"
}
Reputação
0
Categorias
{
    "Sophos": "phishing and fraud",
    "Webroot": "Phishing and Other Frauds",
    "alphaMountain.ai": "Phishing (alphaMountain.ai)",
    "Forcepoint ThreatSeeker": "phishing and other frauds"
}
Registrador
Tucows Domains Inc
Criado
2020-01-28T03:03:04Z
Vence
2026-01-28T03:03:04Z
Atualizado
2025-01-26T03:25:55Z
Visto pela primeira vez
2026-02-12T23:42:01Z
Registros DNS
[
    {
        "ttl": 300,
        "type": "A",
        "value": "216.198.79.131"
    },
    {
        "ttl": 300,
        "type": "A",
        "value": "64.29.17.131"
    }
]
Dns at
2026-10-23T00:00:25Z
Jarm
3fd3fd00000000000043d43d00043dc3b2afa8a5ec09b510a8559aff7899fb
Certificado
{
    "san": [
        "*.vercel.app"
    ],
    "issuer": "Google Trust Services / WR1",
    "serial": "f7911168ffa7d0f4135e24792e7a52a8",
    "sha256": "8f46c4a0a289bfde4060d06986f2af761ee62d668dde972e6bef4687ee4f6093",
    "subject": "*.vercel.app",
    "valid_to": "2026-11-27T19:48:08Z",
    "valid_from": "2026-08-29T19:48:09Z"
}
Dados do registro
{
    "registrar": "Tucows Domains Inc",
    "registrar_iana_id": "69",
    "registrar_url": "http://www.tucows.com",
    "created": "2020-01-28T03:03:04Z",
    "updated": "2025-01-26T03:25:55Z",
    "expires": "2026-01-28T03:03:04Z",
    "status": [
        "clientTransferProhibited",
        "clientUpdateProhibited"
    ],
    "nameservers": [
        "ns1.vercel-dns-3.com",
        "ns2.vercel-dns-3.com",
        "ns3.vercel-dns-3.com",
        "ns4.vercel-dns-3.com"
    ],
    "dnssec": "unsigned"
}
Verificações de sitesRegistro original da fonteRecuperado: 21 campos

Configuração de e-mail

Consultas SPF
0

Registros CAA

Quantidade
2
Domínio
vercel.app
Emissores permitidos
  • pki.goog
  • letsencrypt.org

Resultados do DNS de proteção

Resolvedores verificados
12
Bloqueado por
  • CloudFlare Family
Resolvedores que bloqueiam
1

Título e metadados da página

Título da página
serasa

Rastreadores

Solicitações
23
Serviços detectados
  • Nome
    Facebook
    Empresa
    Meta
    País
    US
    Categoria
    Advertising
    Solicitações
    3
  • Nome
    Facebook Custom Audience
    Empresa
    Meta
    País
    US
    Categoria
    Advertising
    Solicitações
    1
  • Nome
    Google
    Empresa
    Google
    País
    US
    Categoria
    Advertising
    Solicitações
    3
  • Nome
    Google Analytics with signals
    Empresa
    Google
    País
    US
    Categoria
    Advertising
    Solicitações
    1
  • Nome
    Google Dynamic Remarketing
    Empresa
    Google
    País
    US
    Categoria
    Advertising
    Solicitações
    1
  • Nome
    Google Marketing Platform
    Empresa
    Google
    País
    US
    Categoria
    Advertising
    Solicitações
    3
  • Nome
    Google Tag
    Empresa
    Google
    País
    US
    Categoria
    Advertising
    Solicitações
    6
  • Nome
    Facebook Connect
    Empresa
    Meta
    País
    US
    Categoria
    Site Analytics
    Solicitações
    2
  • Nome
    Google Analytics
    Empresa
    Google
    País
    US
    Categoria
    Site Analytics
    Solicitações
    1
  • Nome
    Google Tag Manager
    Empresa
    Google
    País
    US
    Categoria
    Utilities
    Solicitações
    1

Formulários e conteúdo misto

Scripts sem SRI
  • https://www.googletagmanager.com/gtag/js
  • https://www.googletagmanager.com/gtag/js
  • https://www.googletagmanager.com/gtag/js
  • https://cdn.utmify.com.br/scripts/utms/latest.js
Scripts de terceiros
4

Resposta HTTP

Acessível
Sim
Status HTTP
200
Tempos da requisição, ms
DNS
48
TLS
19
Esperando
22
Conexão
5
Baixar
0
Tempo de resposta, ms
94

Conexão TLS

ALPN
h2
Conjunto de cifras
TLS_AES_128_GCM_SHA256
Protocolo
TLSv1.3
Versões compatíveis
  • TLSv1.2
  • TLSv1.3
Certificado autorizado
Sim
Sigilo direto (forward secrecy)
Sim

Portas

Portas abertas
  • 80
  • 443

Estimativa de carbono

Bytes
3135
CO₂, gramas
0.0001
Mais limpo que, %
95

Servidores DNS

Servidores de nomes
  • Endereço IP
    205.251.199.60
    Host
    ns4.vercel-dns-3.com
  • Endereço IP
    205.251.193.92
    Host
    ns1.vercel-dns-3.com
  • Endereço IP
    205.251.194.149
    Host
    ns2.vercel-dns-3.com
  • Endereço IP
    205.251.197.116
    Host
    ns3.vercel-dns-3.com
Zona DNS
vercel.app

Cookies

Cookies
  • Nome
    _ga
  • Nome
    _ga_8E4Y64NRLM
  • Nome
    _ga_190H8Y9SZG
  • Nome
    _fbp
    SameSite
    Lax
  • Nome
    _gcl_au
  • Nome
    test_cookie
    Secure
    Sim
    SameSite
    None

Localização

Endereço IP
216.198.79.67
ASN
16509
Organização
Network Billing Systems
Cidade
Cleveland
País
US

Certificado TLS

Emissor
Google Trust Services / WR1
Titular (subject)
*.vercel.app

Registros DNS

A
  • 64.29.17.67
  • 216.198.79.67

DNSSEC

Registro DS
Não
RRSIG
Não
DNSKEY
Não

HSTS

Valor do cabeçalho
max-age=63072000; includeSubDomains; preload
Observação
Site is compatible with the HSTS preload list!
Compatível com preload
Sim

Políticas de segurança HTTP

X-Frame-Options
Não
Referrer-Policy
Não
X-XSS-Protection
Não
Permissions-Policy
Não
X-Content-Type-Options
Não
Content-Security-Policy
Não
Strict-Transport-Security
max-age=63072000; includeSubDomains; preload
Cross-Origin-Opener-Policy
Não
Cross-Origin-Embedder-Policy
Não
Cross-Origin-Resource-Policy
Não

Consulta de IP

Endereço IP
64.29.17.67
Versão do IP
4

Redirecionamentos

Cadeia de redirecionamentos
  • https://emprestimosimgl.vercel.app

Cabeçalhos HTTP

Cabeçalhos de resposta
Servidor
Vercel
Content-type
text/html; charset=utf-8
Strict-transport-security
max-age=63072000; includeSubDomains; preload
Campos originais da fonte · JSON
Configuração de e-mail
{
    "spf_lookups": 0
}
Registros CAA
{
    "count": 2,
    "domain": "vercel.app",
    "issuers": [
        "pki.goog",
        "letsencrypt.org"
    ]
}
Resultados do DNS de proteção
{
    "resolvers": 12,
    "blocked_by": [
        "CloudFlare Family"
    ],
    "blocked_count": 1
}
Título e metadados da página
{
    "title": "serasa"
}
Rastreadores
{
    "requests": 23,
    "trackers": [
        {
            "name": "Facebook",
            "company": "Meta",
            "country": "US",
            "category": "Advertising",
            "requests": 3
        },
        {
            "name": "Facebook Custom Audience",
            "company": "Meta",
            "country": "US",
            "category": "Advertising",
            "requests": 1
        },
        {
            "name": "Google",
            "company": "Google",
            "country": "US",
            "category": "Advertising",
            "requests": 3
        },
        {
            "name": "Google Analytics with signals",
            "company": "Google",
            "country": "US",
            "category": "Advertising",
            "requests": 1
        },
        {
            "name": "Google Dynamic Remarketing",
            "company": "Google",
            "country": "US",
            "category": "Advertising",
            "requests": 1
        },
        {
            "name": "Google Marketing Platform",
            "company": "Google",
            "country": "US",
            "category": "Advertising",
            "requests": 3
        },
        {
            "name": "Google Tag",
            "company": "Google",
            "country": "US",
            "category": "Advertising",
            "requests": 6
        },
        {
            "name": "Facebook Connect",
            "company": "Meta",
            "country": "US",
            "category": "Site Analytics",
            "requests": 2
        },
        {
            "name": "Google Analytics",
            "company": "Google",
            "country": "US",
            "category": "Site Analytics",
            "requests": 1
        },
        {
            "name": "Google Tag Manager",
            "company": "Google",
            "country": "US",
            "category": "Utilities",
            "requests": 1
        }
    ]
}
Formulários e conteúdo misto
{
    "no_sri": [
        "https://www.googletagmanager.com/gtag/js",
        "https://www.googletagmanager.com/gtag/js",
        "https://www.googletagmanager.com/gtag/js",
        "https://cdn.utmify.com.br/scripts/utms/latest.js"
    ],
    "third_party_scripts": 4
}
Status
{
    "up": true,
    "code": 200,
    "timings": {
        "dns": 48,
        "tls": 19,
        "wait": 22,
        "connect": 5,
        "download": 0
    },
    "response_ms": 94
}
Conexão TLS
{
    "alpn": "h2",
    "cipher": "TLS_AES_128_GCM_SHA256",
    "protocol": "TLSv1.3",
    "versions": [
        "TLSv1.2",
        "TLSv1.3"
    ],
    "authorized": true,
    "forward_secrecy": true
}
Portas
{
    "open": [
        80,
        443
    ]
}
Carbon
{
    "bytes": 3135,
    "co2_grams": 0.0001,
    "cleaner_than": 95
}
Servidor DNS
{
    "ns": [
        {
            "ip": "205.251.199.60",
            "host": "ns4.vercel-dns-3.com"
        },
        {
            "ip": "205.251.193.92",
            "host": "ns1.vercel-dns-3.com"
        },
        {
            "ip": "205.251.194.149",
            "host": "ns2.vercel-dns-3.com"
        },
        {
            "ip": "205.251.197.116",
            "host": "ns3.vercel-dns-3.com"
        }
    ],
    "zone": "vercel.app"
}
Cookies
{
    "cookies": [
        {
            "name": "_ga"
        },
        {
            "name": "_ga_8E4Y64NRLM"
        },
        {
            "name": "_ga_190H8Y9SZG"
        },
        {
            "name": "_fbp",
            "same_site": "Lax"
        },
        {
            "name": "_gcl_au"
        },
        {
            "name": "test_cookie",
            "secure": true,
            "same_site": "None"
        }
    ]
}
Localização
{
    "ip": "216.198.79.67",
    "asn": "16509",
    "org": "Network Billing Systems",
    "city": "Cleveland",
    "country": "US"
}
SSL
{
    "issuer": "Google Trust Services / WR1",
    "subject": "*.vercel.app"
}
Registros DNS
{
    "A": [
        "64.29.17.67",
        "216.198.79.67"
    ]
}
DNSsec
{
    "ds": false,
    "rrsig": false,
    "dnskey": false
}
Hsts
{
    "header": "max-age=63072000; includeSubDomains; preload",
    "message": "Site is compatible with the HSTS preload list!",
    "compatible": true
}
Políticas de segurança HTTP
{
    "xFrameOptions": false,
    "referrerPolicy": false,
    "xXSSProtection": false,
    "permissionsPolicy": false,
    "xContentTypeOptions": false,
    "contentSecurityPolicy": false,
    "strictTransportPolicy": "max-age=63072000; includeSubDomains; preload",
    "crossOriginOpenerPolicy": false,
    "crossOriginEmbedderPolicy": false,
    "crossOriginResourcePolicy": false
}
Get ip
{
    "ip": "64.29.17.67",
    "family": 4
}
Redirecionamentos
{
    "chain": [
        "https://emprestimosimgl.vercel.app"
    ]
}
Cabeçalhos HTTP
{
    "headers": {
        "server": "Vercel",
        "content-type": "text/html; charset=utf-8",
        "strict-transport-security": "max-age=63072000; includeSubDomains; preload"
    }
}

Explore

Correspondências na lista de bloqueioPhishDestroy 1
PhishDestroy PhishDestroy list Ver fonte

Captura armazenada · 3 capturas

Todos os links de captura e hashes (3)

Detalhes do domínio

Domínio
Contexto de IP Vercel shared edge IP de origem oculto A reputação do Edge-IP não é atribuída a este domínio.
Provedor de plataforma Vercel US(US)
Contato para abusosabuse@vercel.com
Status HTTP200
Detalhes técnicosProveniência e registros de data e hora
Detectado pela primeira vez25/10/2026
Análise do DOManalyzed 25/10/2026score 68/100
URL enviadahttp://emprestimosimgl.vercel.app/
Hash do favicon
Certificado TLS
Emitido por WR1 · a validade registrada termina em 32 dias

Rede & certificados

Evidências técnicas armazenadas

Rede & DNS

Borda de CDN compartilhada
Resolved IP
64.29.17.3
ASN da rede
AS16509
Organização
Network Billing Systems
Local observado
Cleveland, US
Cabeçalho do servidor
Vercel

A reputação do Edge-IP não é atribuída a este domínio.

A localização descreve a rede IP.

Certificado TLS

Emissor
WR1
Válido a partir de
2026-08-29 19:48:09
Válido até
2026-11-27 19:48:08
Cobertura de nomes de host
Datas do certificado armazenado válidas
Validade
Dentro das datas de validade armazenadas
Fonte da coleta
PhishDestroy collector
Impressão digital do certificado8f46c4a0a289bfde4060d06986f2af761ee62d668dde972e6bef4687ee4f6093
Nomes do certificado · 1 SAN
  • *.vercel.app

Metadados do certificado salvos. Datas do certificado sem fuso horário são exibidas como foram armazenadas. A criptografia de transporte não comprova que o site seja confiável.

Denunciar este domínio Envie evidências e ajude a proteger outras pessoas
Detalhes sobre inscrição e observação1

Availability observations

Última observação com o site acessível

Um horário estimado descreve uma janela de observação. Ele não comprova uma ação do registrador nem o momento exato em que um site ficou indisponível.

Histórico de observações armazenadas1

Alterações datadas mantidas pelo monitor e pelos coletores das fontes. As observações mais recentes aparecem primeiro; os estados das fontes não comprovam uma remoção.

  1. Monitor de domínio · Primeiro registro de cobrança

    Acessível

Todas as observações de disponibilidade registradas2

Fonte: monitor de disponibilidade. Cada observação registrada permanece separada, incluindo registros com a mesma data ou hash de evidência, mas com fontes ou estados de DNS diferentes. Um estado desconhecido não é prova de que o site esteja fora do ar.

  1. current_state_backfillunknown
    Observation source
    current_state_backfill
    Causa
    http_2xx_unclassified
    Availability state
    unknown
    Content state
    unknown
    DNS state
    stale
    Status HTTP registrado
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    40
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Carimbo de data e hora da fonte original
    2026-10-25 18:57:42.000000
    SHA-256 da evidência
    86eb96a2f7a2046ca69bffebd9c78d9d385fa7bdafedd039b393c71087db4ed0
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-25 18:57:42
    Evidence reason
  2. http_observationunknown
    Observation source
    http_observation
    Causa
    http_2xx_unclassified
    Availability state
    unknown
    Content state
    unknown
    DNS state
    unknown
    Status HTTP registrado
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    40
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Carimbo de data e hora da fonte original
    2026-10-25 18:57:42.000000
    SHA-256 da evidência
    86eb96a2f7a2046ca69bffebd9c78d9d385fa7bdafedd039b393c71087db4ed0
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-25 18:57:42
    Evidence reason

Atividade registrada

2 entries
  1. Adicionado ao PhishDestroy

    emprestimosimgl.vercel.app

    Ver fonte
  2. URLScan

    Página capturada

    Ver fonte
How we investigate & report

Public scans, evidence and abuse channels

We scan suspicious URLs, inspect public results and send evidence through the appropriate abuse-reporting channels. The dated events above show what is recorded for this domain. The directory below explains the wider workflow.

01Public scans & evidence collection10 sources and tool groups
urlscan.io Screenshot · DOM · HTTP

Capture the rendered page, requests and visible infrastructure.

VirusTotal Multi-engine verdicts

Compare the available engine results and retain the analysis timestamp.

Cloudflare Radar DNS · certificates · categories

Inspect a public scan and its recorded network and classification data.

AlienVault OTX Threat-intelligence pulses

Look for indicator references and related community intelligence.

Wayback Machine Historical evidence

Compare archived captures and preserve historical context.

crt.sh Certificate Transparency

Inspect certificate records and related hostnames.

DNS Security Filters Quad9 · AdGuard · CleanBrowsing

Compare security resolver responses and record observed blocking.

Web-Check Surface inspection

Inspect the public DNS, TLS, HTTP and technology surface.

02Abuse reports & follow-upRegistrar, hosting and security channels
  1. Identify the responsible provider. Match registration and hosting records to the relevant abuse contact.
  2. Prepare an evidence package. Include the URL, public scan references, captures and the recorded observations.
  3. Send the report. Keep outgoing report records and recipient information when available.
  4. Recheck and publish updates. Track later scanner verdicts, provider responses and site availability.

Security services used for scanning, reputation checks and reporting are listed below. A service being listed is not evidence that it received, accepted or acted on this particular domain. Recorded submissions appear in the notification history above.

Verificar cloaking

Compare o que um navegador e um crawler recebem e verifique se há roteamento de tráfego via Keitaro.

emprestimosimgl.vercel.app

Evidências e relatórios externos

Análise aprofundada
Ajuda e denúncias

Você foi afetado por este site?

3 grupos de sinais de evidência vinculados Último ativo conhecido
Você não está sozinho e não há nada do que se envergonhar. Golpistas são criminosos sofisticados que exploram a confiança. Denunciar o que aconteceu é a arma mais poderosa contra a fraude: sua denúncia pode evitar que outras pessoas se tornem vítimas e ajudar as autoridades a agir. O silêncio é a maior vantagem do golpista. Quebre-o.
Se suas credenciais foram comprometidas, denuncie imediatamente. Não interaja com golpistas que prometem recuperar valores.

Se você inseriu credenciais de conta, informações pessoais ou de pagamento, ou baixou um arquivo deste domínio, tome medidas imediatas. Abaixo estão os recursos para ajudá-lo a relatar o incidente e se proteger.

Canais oficiais de comunicação

Análise da listagem do PhishDestroy Não é um relatório de aplicação da lei
Recurso de domínio
Solicite uma revisão se você possui este domínio e acredita que a listagem está incorreta

Notifique as autoridades locais

Selecione seu país para obter contactos oficiais do cibercrime ou crie um rascunho de reclamação →.

Diretório de 97 países

Rascunho assistido por IA – os detalhes do incidente são processados pelo provedor de IA

Revise e envie você mesmo
Após um incidente de phishing

Recomendações e orientações para as vítimas

Escolha as etapas que correspondem ao que você compartilhou. Guarde uma cópia deste relatório junto com seus próprios registros.

O que devo fazer agora mesmo?

Urgente

Pare de usar o site suspeito. Acesse o serviço verdadeiro pelo aplicativo oficial ou por um endereço em que você já confia.

  • Alterar todas as senhas — e-mail, contas do Exchange, qualquer coisa que use a mesma senha
  • Ativar a autenticação de dois fatores usando um aplicativo autenticador (não por SMS). Desative a recuperação por SMS
  • Cartões de congelamento se você inseriu dados bancários no site de phishing

Que informações devo coletar para o meu relatório?

Diretrizes do FBI

Guarde e-mails, recibos, mensagens e capturas de tela originais em local seguro. Uma linha do tempo objetiva ajuda a autoridade responsável a entender o que aconteceu. Orientação sobre evidências do IC3 ↗

  • Comprovantes de pagamento — Se você tiver efetuado o pagamento, guarde o comprovante, o valor, a data, o nome do provedor de pagamentos e os dados do destinatário.
  • Datas e horários exatos — de cada transação e do primeiro contato com o golpista
  • Capturas de tela — sites fraudulentos, mensagens de bate-papo, e-mails, transações em carteiras digitais, redes sociais
  • Todas as URLs e domínios utilizado pelo golpista (incluindo emprestimosimgl.vercel.app)
  • Comunicações — e-mails, mensagens de texto, números de telefone e nomes de usuário que o golpista utilizou

Mesmo que você não tenha todos os detalhes — registre uma ocorrência mesmo assim. Mesmo informações parciais ainda ajudam nas investigações.

A quem devo denunciar o golpe?

  • FBI IC3 — Centro de Denúncias de Crimes na Internet (sistema federal de denúncias dos EUA)
  • Europol — Relatórios sobre crimes cibernéticos na Europa (UE)
  • Seu banco ou provedor de pagamentos — entre em contato imediatamente com a equipe de combate à fraude por meio dos canais oficiais de contato caso haja vazamento de dinheiro ou de informações do cartão.
  • Polícia local — cria um registro oficial, mesmo que não possam agir imediatamente

Uma denúncia não garante a recuperação dos valores nem a abertura de investigação, mas dados de transação precisos e enviados rapidamente podem ajudar autoridades e prestadores de serviço a rastrear o incidente.

How do phishing scams typically work?

  • Sites falsos — clones idênticos, até o último pixel, de sites legítimos, com domínios ligeiramente alterados
  • Abate de suínos — confiança construída ao longo de semanas pelo Telegram, WhatsApp e aplicativos de namoro; em seguida, o dinheiro foi roubado
  • Golpes relacionados à recuperação — golpistas se passam por agentes de recuperação e cobram taxas antecipadas. Nunca compartilhe sua frase de recuperação nem pague antes de verificar o prestador de forma independente
  • Golpes baseados em IA — deepfakes, phishing automatizado e sites gerados por IA, o que torna a fraude mais difícil de detectar

Como posso me proteger no futuro?

  • Adicione os sites oficiais aos favoritos — nunca clique em links de e-mails, mensagens diretas ou anúncios
  • Verificar domínios — verificar PhishDestroy antes de interagir. Verifique se o site usa HTTPS, a ortografia e a idade do domínio
  • "Bom demais para ser verdade" = golpe — retornos garantidos, endossos de celebridades, prazos urgentes

Mais orientações: NIST · resposta a tentativas de phishingFBI IC3 · denúncias e provasFTC · golpes relacionados à recuperação de dinheiro

Mantenha-se informado, mantenha-se seguro

Monitore ameaças em tempo real ou conteste esta listagem caso acredite que se trate de um falso positivo

Cuidado com os golpistas que prometem recuperação! Os criminosos podem entrar em contato novamente com as vítimas fingindo ser investigadores, advogados ou agentes de recuperação. Não pague taxas antecipadas nem compartilhe credenciais. Saiba mais sobre fraudes relacionadas à recuperação →
Sobre este relatórioFontes, datas de observação e correções

Este relatório reúne capturas de página salvas, dados de registro e de rede, resultados de scanners e o histórico de denúncias do PhishDestroy. Cada fonte mantém sua própria data de observação. Abra o relatório de uma fonte para examinar o resultado original.

Uma captura documenta o que foi exibido. O resultado de um scanner registra a avaliação desse provedor no momento da verificação. Nem um certificado válido nem um resultado sem detecções garantem segurança.

Incorporar este relatórioUm widget compacto com link para as evidências
HTML · IFRAME

Incorporar este relatório

Compartilhe essas informações sobre ameaças em seu site ou blog

embed.html
<iframe
  src="https://phishdestroy.io/pt-br/embed/domain/emprestimosimgl.vercel.app"
  title="PhishDestroy threat report for emprestimosimgl.vercel.app"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>