Ir para o relatório de segurança
Este domínio foi sinalizado como malicioso
Mecanismos de segurança relatando uma detecção: 17. Tenha extremo cuidado – não insira credenciais ou informações pessoais.
Segurança de domínio e inteligência contra ameaças
Favicon de dobit-portfoli.org

dobit-portfoli.org

Em resumo

dobit-portfoli.org: Imitação de Ethereum, detectado pelo PhishDestroy em 2026-10-25.

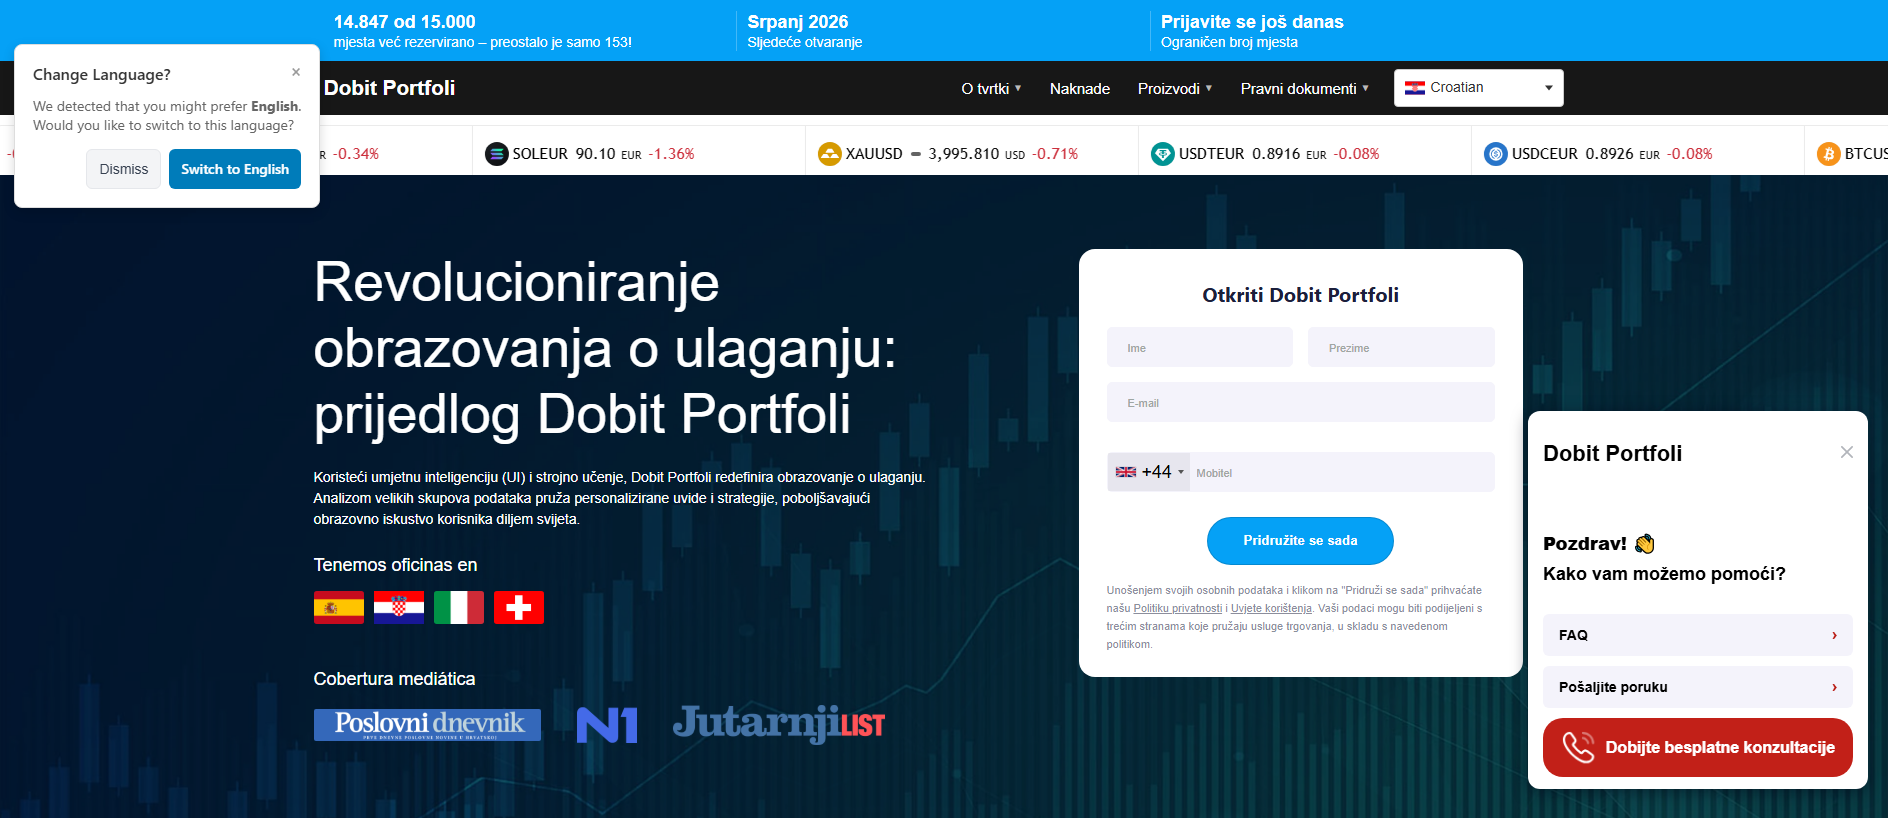
“Dobit Portfoli | Platforma za automatsko trgovanje s AI [2026]”

Registrador
Hosting Concepts
Resolved IP
188.114.96.3
Registrado
09/09/2026
Avaliação do PhishDestroy Crítico
Disponibilidade Último ativo conhecido Última observação de acessibilidade armazenada Observado Sondagem HTTP
Detecções do VirusTotal: 17/92 Rótulo automático de marca: Ethereum Tipo de golpe: Falsificação
VirusTotal
detecções do motor ·
OTX
referências da comunidade
Cloudflare Radar
Capturas da página
abrir galeria
Idade do domínio
Denúncias enviadas
ver linha do tempo
OTX: 4 refs 25/10/2026 1 Report Sent CDN
X Telegram API
Resumo do relatório

Imitação de Ethereum: dobit-portfoli.org — Último ativo conhecido (HTTP 200). Resumo das evidências: VirusTotal 17/92 (alphaMountain.ai, BitDefender, Chong…

A análise detalhada do PhishDestroy AI permanece em inglês para preservar o registro forense original.

Análise

Resumo do domínio

dobit-portfoli.org: Imitação de Ethereum, detectado pelo PhishDestroy em 2026-10-25. Risco: crítico (100/100). Registrador: Hosting Concepts. Status: Último ativo conhecido. Hospedagem: CloudFLARENET-EU. O PhishDestroy enviou 1 denúncia de abuso. VirusTotal: 17/92 mecanismos o sinalizam. Não digite credenciais nem conecte uma carteira.

Crítico
VirusTotal
17 / 92
OTX
4 community refs
Capturas da página
8

Relatório de ameaças do PhishDestroy

Overview

PhishDestroy listed dobit-portfoli.org on 2026-10-25 after an intake that cited fourteen malicious VirusTotal detections. The recorded page title advertises an AI‑driven crypto trading platform. An HTTP 200 response was recorded on the same day, confirming the site was reachable at that time.

How the scam works

The listing reflects a pattern where fraudulent financial‑service pages lure visitors with promises of automated trading or high returns. Such pages typically aim to harvest login credentials, personal data, or convince users to deposit funds, although no direct evidence of those actions was observed on this domain.

Evidências

VirusTotal reported fourteen malicious and three suspicious detections out of ninety‑two engines on 2026-10-24, with vendors such as BitDefender, ESET and Kaspersky labeling the domain phishing or malware. Google Safe Browsing returned no warning on 2026-10-25. URLScan captured the site twice: a 2026-09-25 scan marked it clean, while a 2026-10-25 scan gave a high engine score of 99 for malicious indicators yet an overall non‑malicious verdict. OTX listed four pulses referencing the domain as of 2026-10-25, and Cloudflare Radar flagged it as malicious under the malware category on 2026-10-25. No external blocklists reported it, but PhishDestroy’s internal list includes the domain.

Infraestrutura

The domain was registered on 2026-09-09 through Hosting Concepts B.V. d/b/a Registrar.eu and is forty‑five days old. The recorded DNS data showed Cloudflare A records 188.114.96.3 and 188.114.97.3 and AAAA records 2a06:98c1:3120::3 and 2a06:98c1:3121::3. TLS 1.3 is enabled with a Google Trust Services certificate valid until 2026-12-08, and DNSSEC is not enabled; the authoritative nameservers are aitana.ns.cloudflare.com and quinton.ns.cloudflare.com.

What to do

Visitors should avoid entering credentials, personal data or financial information on the site and change any passwords used elsewhere if they were entered. Security teams should block the exact hostname dobit-portfoli.org and monitor access logs for connections to that domain. Continue to watch VirusTotal, OTX, Cloudflare Radar and other threat feeds for updated verdicts.

Evidências da fonteVirusTotal 17 / 92 · OTX 4 references 9 sources

VirusTotal

17 / 92 detecções do motor · resumo armazenado

Abrir relatório
VirusTotalRegistro original da fonteObservado: 15 campos

Observado: · Recuperado:

Contagem de resultados por fornecedor

Tempo esgotado
0
Inofensivo
43
Malicioso
14
Suspeito
3
Não detectado
32

Etiquetas do fornecedor

CRDF
malicious
DNS8
suspicious
ESET
suspicious
VIPRE
phishing
G-Data
phishing
Lionic
phishing
Sophos
malware
CyRadar
phishing
Fortinet
phishing
SOCRadar
phishing
Kaspersky
phishing
Seclookup
malicious
Gridinsoft
suspicious
BitDefender
phishing
Chong Lua Dao
malicious
alphaMountain.ai
phishing
Forcepoint ThreatSeeker
phishing

Pontuação de reputação

0

Categorias

Sophos
spyware and malware
BitDefender
misc
alphaMountain.ai
Phishing, Newly Registered (alphaMountain.ai)
Forcepoint ThreatSeeker
phishing and other frauds

Registrador

Hosting Concepts B.V. d/b/a Registrar.eu

Criado

Vence

Atualizado

Visto pela primeira vez

Registros DNS

  • TTL, segundos
    300
    Tipo
    A
    Valor
    172.67.159.50
  • TTL, segundos
    1800
    Tipo
    SOA
    Caixa postal do responsável
    dns.cloudflare.com
    Valor
    aitana.ns.cloudflare.com
  • TTL, segundos
    300
    Tipo
    AAAA
    Valor
    2606:4700:3035::ac43:9f32
  • TTL, segundos
    300
    Tipo
    AAAA
    Valor
    2606:4700:3036::6815:941
  • TTL, segundos
    300
    Tipo
    A
    Valor
    104.21.9.65
  • TTL, segundos
    21600
    Tipo
    NS
    Valor
    aitana.ns.cloudflare.com
  • TTL, segundos
    21600
    Tipo
    NS
    Valor
    quinton.ns.cloudflare.com

Registros DNS obtidos

Impressão digital JARM

27d40d40d00040d1dc42d43d00041d6183ff1bfae51ebd88d70384363d525c

Certificado

Nomes alternativos do titular (SAN)
  • dobit-portfoli.org
  • *.dobit-portfoli.org
Emissor
Google Trust Services / WE1
Número de série
4d682d92fe40f5ac13e6ffa20b4b374a
SHA-256
18fd3c8bad53389a78ba1e819c2385c4fa2ad8d6d5b5ab4be2b0970aff6e26d7
Titular (subject)
dobit-portfoli.org
Válido até
Válido a partir de

Dados do registro

Registrador
Hosting Concepts B.V. d/b/a Registrar.eu
ID IANA do registrador
1647
URL do registrador
http://www.openprovider.com
Registrado
Atualizado
Vence
Status
  • clientTransferProhibited
Servidores de nomes
  • aitana.ns.cloudflare.com
  • quinton.ns.cloudflare.com
DNSSEC
unsigned

Dados do registro (RDAP)

Status
  • client transfer prohibited
Eventos do registro
Vencimento do registro
Registro
Vencimento no registrador
Última atualização da base RDAP
Campos originais da fonte · JSON
Contagem de resultados por fornecedor
{
    "timeout": 0,
    "harmless": 43,
    "malicious": 14,
    "suspicious": 3,
    "undetected": 32
}
Etiquetas do fornecedor
{
    "CRDF": "malicious",
    "DNS8": "suspicious",
    "ESET": "suspicious",
    "VIPRE": "phishing",
    "G-Data": "phishing",
    "Lionic": "phishing",
    "Sophos": "malware",
    "CyRadar": "phishing",
    "Fortinet": "phishing",
    "SOCRadar": "phishing",
    "Kaspersky": "phishing",
    "Seclookup": "malicious",
    "Gridinsoft": "suspicious",
    "BitDefender": "phishing",
    "Chong Lua Dao": "malicious",
    "alphaMountain.ai": "phishing",
    "Forcepoint ThreatSeeker": "phishing"
}
Reputação
0
Categorias
{
    "Sophos": "spyware and malware",
    "BitDefender": "misc",
    "alphaMountain.ai": "Phishing, Newly Registered (alphaMountain.ai)",
    "Forcepoint ThreatSeeker": "phishing and other frauds"
}
Registrador
Hosting Concepts B.V. d/b/a Registrar.eu
Criado
2026-09-09T14:58:00Z
Vence
2027-09-09T14:58:00Z
Atualizado
2026-09-14T14:58:59Z
Visto pela primeira vez
2026-09-09T20:34:57Z
Registros DNS
[
    {
        "ttl": 300,
        "type": "A",
        "value": "172.67.159.50"
    },
    {
        "ttl": 1800,
        "type": "SOA",
        "rname": "dns.cloudflare.com",
        "value": "aitana.ns.cloudflare.com"
    },
    {
        "ttl": 300,
        "type": "AAAA",
        "value": "2606:4700:3035::ac43:9f32"
    },
    {
        "ttl": 300,
        "type": "AAAA",
        "value": "2606:4700:3036::6815:941"
    },
    {
        "ttl": 300,
        "type": "A",
        "value": "104.21.9.65"
    },
    {
        "ttl": 21600,
        "type": "NS",
        "value": "aitana.ns.cloudflare.com"
    },
    {
        "ttl": 21600,
        "type": "NS",
        "value": "quinton.ns.cloudflare.com"
    }
]
Dns at
2026-10-24T16:18:09Z
Jarm
27d40d40d00040d1dc42d43d00041d6183ff1bfae51ebd88d70384363d525c
Certificado
{
    "san": [
        "dobit-portfoli.org",
        "*.dobit-portfoli.org"
    ],
    "issuer": "Google Trust Services / WE1",
    "serial": "4d682d92fe40f5ac13e6ffa20b4b374a",
    "sha256": "18fd3c8bad53389a78ba1e819c2385c4fa2ad8d6d5b5ab4be2b0970aff6e26d7",
    "subject": "dobit-portfoli.org",
    "valid_to": "2026-12-08T15:07:21Z",
    "valid_from": "2026-09-09T14:35:50Z"
}
Dados do registro
{
    "registrar": "Hosting Concepts B.V. d/b/a Registrar.eu",
    "registrar_iana_id": "1647",
    "registrar_url": "http://www.openprovider.com",
    "created": "2026-09-09T14:58:00Z",
    "updated": "2026-09-14T14:58:59Z",
    "expires": "2027-09-09T14:58:00Z",
    "status": [
        "clientTransferProhibited"
    ],
    "nameservers": [
        "aitana.ns.cloudflare.com",
        "quinton.ns.cloudflare.com"
    ],
    "dnssec": "unsigned"
}
Dados do Registro
{
    "status": [
        "client transfer prohibited"
    ],
    "events": {
        "expiration": "2027-09-09T14:58:00Z",
        "registration": "2026-09-09T14:58:00Z",
        "registrar expiration": "2027-09-09T14:58:00Z",
        "last update of RDAP database": "2026-10-20T07:55:27Z"
    }
}
Registro de origem separado · 14 malicious + 3 suspicious / 92 · 2026-10-24 16:17:53 UTC

O resumo acima e este registro do provedor foram coletados em momentos diferentes. Ambos continuam disponíveis; as classificações como “malicioso” e “suspeito” são exibidas separadamente.

record_source
collected_observations.vt
analysis_at
2026-10-24T16:17:53Z
fetched_at
2026-10-25T09:46:01Z
stats
{"timeout":0,"harmless":43,"malicious":14,"suspicious":3,"undetected":32}

Cloudflare Radar

Phishing

Abrir relatório
Cloudflare RadarRegistro original da fonteObservado: 14 campos

Observado: · Recuperado:

ID do relatório

70d056a0-1772-46a9-8184-44c625c293a7

URL final

https://dobit-portfoli.org/

Resposta HTTP

200

Histórico de navegação

  • URL
    https://dobit-portfoli.org/
    Status
    200

Hash da estrutura DOM

7209d2d74234f1dfa1e6dc787dce02cf9ef68971e4979f1a52d60f94c7fc46a0

Hash do documento

776d6a16ea2f6befecde4a6b68925985980c219fae79dda8fc886124020de412

Resultado do classificador de phishing

  • phishing

Categorias de risco do domínio

  • Malware
  • Security threats
  • CIPA Filter
  • CIPA

Posição no Cloudflare Radar

Faixa de classificação
>200000

Registros DNS

  • Nome
    dobit-portfoli.org
    Tipo
    A
    Valor
    188.114.96.0
  • Nome
    dobit-portfoli.org
    Tipo
    A
    Valor
    188.114.97.0
  • Nome
    dobit-portfoli.org
    Tipo
    AAAA
    Valor
    2a06:98c1:3120::
  • Nome
    dobit-portfoli.org
    Tipo
    AAAA
    Valor
    2a06:98c1:3121::

DNSSEC válido

Não

Endereço IP

188.114.96.0

Veredito

Tags
  • malware
Malicioso
Sim
Categorias
  • malware

Dados do registro

Registrador
Hosting Concepts B.V. d/b/a Registrar.eu
Registrado
Atualizado
Vence
Servidores de nomes
  • aitana.ns.cloudflare.com
  • quinton.ns.cloudflare.com
Campos originais da fonte · JSON
Uuid
70d056a0-1772-46a9-8184-44c625c293a7
Final url
https://dobit-portfoli.org/
Status
200
História
[
    {
        "url": "https://dobit-portfoli.org/",
        "status": 200
    }
]
Hash da estrutura DOM
7209d2d74234f1dfa1e6dc787dce02cf9ef68971e4979f1a52d60f94c7fc46a0
Hash do documento
776d6a16ea2f6befecde4a6b68925985980c219fae79dda8fc886124020de412
Phishing v2
[
    "phishing"
]
Riscos do domínio
[
    "Malware",
    "Security threats",
    "CIPA Filter",
    "CIPA"
]
Radar rank
{
    "bucket": ">200000"
}
Registros DNS
[
    {
        "name": "dobit-portfoli.org",
        "type": "A",
        "value": "188.114.96.0"
    },
    {
        "name": "dobit-portfoli.org",
        "type": "A",
        "value": "188.114.97.0"
    },
    {
        "name": "dobit-portfoli.org",
        "type": "AAAA",
        "value": "2a06:98c1:3120::"
    },
    {
        "name": "dobit-portfoli.org",
        "type": "AAAA",
        "value": "2a06:98c1:3121::"
    }
]
DNSSEC válido
false
Ip
188.114.96.0
Veredito
{
    "tags": [
        "malware"
    ],
    "malicious": true,
    "categories": [
        "malware"
    ]
}
Dados do registro
{
    "registrar": "Hosting Concepts B.V. d/b/a Registrar.eu",
    "created": "2026-09-09T14:58:00Z",
    "updated": "2026-09-14T14:58:59Z",
    "expires": "2027-09-09T14:58:00Z",
    "nameservers": [
        "aitana.ns.cloudflare.com",
        "quinton.ns.cloudflare.com"
    ]
}

URLScan

Malicioso · veredito dos mecanismos · pontuação 99

Abrir relatório
URLScanRegistro original da fonteObservado: 21 campos

Observado: · Recuperado:

ID do relatório

01a1723f-a04d-728e-9780-c4a1a62a7a6a

URL final

https://dobit-portfoli.org/

Resposta HTTP

200

Tipo de redirecionamento

https-only

Redirecionamentos

  • Para
    https://dobit-portfoli.org/
    De
    http://dobit-portfoli.org/
    Status
    307

Endereço IP

188.114.96.3

Domínios contatados

  • widgets.tradingview-widget.com
  • s3-symbol-logo.tradingview.com
  • widgetdata.tradingview.com
  • widget-sheriff.tradingview-widget.com

Endereços IP acessados

  • 185.111.111.156
  • 108.138.26.43
  • 65.9.130.62
  • 65.9.130.73
  • 188.114.96.3

Sistemas autônomos (ASN)

  • 212238
  • 16509
  • 13335

Países dos servidores

  • DE
  • US

Hash do documento

4c532c12e334d46f6d58044b9edf517b7292baa038950b35b44dcd197d739419

Hashes de scripts

  • b3002585af006e125969ec5346873c7448a96dfad864e3ff43107723ccd218a2
  • 30625e824b8626a4aeac6ebcd2ea16de8353a851054e7d522edd590e7a531835
  • a4bccfde5a153a7ec568ab723a792a97d9bf2dff76429a7a0cc2cf3509025f9c
  • 0415c2e64f612201b3fc17707fa422ba582e527002f3eff3901d63adc9d9bfa0
  • 0161086d86459e982378b1ee575395ca76d9a50914276fbf039eb2e3073a3b67
  • a3174afd185c48fb2c5969f9d8cae50351b9c46a7d18365a694b6515706c4da0
  • 66ea64f35dbf51a5e6b6d7421e42e47be16adcf315c2036e5e037d3ddd114330
  • 9843cb4e8bd3b56db36e9b269e39f65fa1ca788fa1d6000ac0ceda78e6276d79
  • 9523eead7091f1929fd1c309a8df06cf02821bc7ca282f5d086d5ca2cdc164e5
  • 3560d1c1a72b677782dfc246cb8343708930f173b47c0976508c6982e93297d7

Variáveis globais de JavaScript

  • LAZY_ANALYTICS_CONFIG
  • beaconGeoClient
  • intlTelInputGlobals
  • intlTelInput
  • Validator
  • beaconRiskBundle
  • formInit
  • FORM_DEBUG_ENABLED
  • __CALC_INSTANCES__
  • init
  • openModal
  • initSubmenuToggle
  • UIkit
  • M
  • Q
  • nt
  • K
  • rt
  • V
  • st
  • j
  • ot
  • k
  • it
  • F
  • at
  • B
  • H
  • W
  • tt
  • U
  • lt
  • Y
  • ut
  • J
  • ct
  • G
  • ft
  • X
  • dt

Sessão TLS e certificado

Nomes alternativos do titular (SAN)
  • dobit-portfoli.org
  • *.dobit-portfoli.org
Conjunto de cifras
AES_128_GCM
Emissor
WE1
Titular (subject)
dobit-portfoli.org
Protocolo
TLS 1.3
Válido até
Válido a partir de

Idade do domínio, dias

45

Idade do domínio registrado, dias

45

Idade do certificado, dias

45

Validade do certificado, dias

90

Requisições da página

125

Avaliações dos prestadores de serviços

Veredito dos mecanismos
Tags
  • urlscan-ml
  • urlscan-ml-60c5e22
Pontuação
99
Malicioso
Sim
Veredito geral
Pontuação
0
Malicioso
Não

Cabeçalhos HTTP

Servidor
cloudflare
Content-type
text/html; charset=UTF-8
Strict-transport-security
max-age=31536000;
Campos originais da fonte · JSON
Uuid
01a1723f-a04d-728e-9780-c4a1a62a7a6a
Final url
https://dobit-portfoli.org/
Status
200
Redirecionado
https-only
Redirecionamentos
[
    {
        "to": "https://dobit-portfoli.org/",
        "from": "http://dobit-portfoli.org/",
        "status": 307
    }
]
Ip
188.114.96.3
Domínios contatados
[
    "widgets.tradingview-widget.com",
    "s3-symbol-logo.tradingview.com",
    "widgetdata.tradingview.com",
    "widget-sheriff.tradingview-widget.com"
]
Endereços IP acessados
[
    "185.111.111.156",
    "108.138.26.43",
    "65.9.130.62",
    "65.9.130.73",
    "188.114.96.3"
]
Asns
[
    "212238",
    "16509",
    "13335"
]
Countries
[
    "DE",
    "US"
]
Hash do documento
4c532c12e334d46f6d58044b9edf517b7292baa038950b35b44dcd197d739419
Hashes de scripts
[
    "b3002585af006e125969ec5346873c7448a96dfad864e3ff43107723ccd218a2",
    "30625e824b8626a4aeac6ebcd2ea16de8353a851054e7d522edd590e7a531835",
    "a4bccfde5a153a7ec568ab723a792a97d9bf2dff76429a7a0cc2cf3509025f9c",
    "0415c2e64f612201b3fc17707fa422ba582e527002f3eff3901d63adc9d9bfa0",
    "0161086d86459e982378b1ee575395ca76d9a50914276fbf039eb2e3073a3b67",
    "a3174afd185c48fb2c5969f9d8cae50351b9c46a7d18365a694b6515706c4da0",
    "66ea64f35dbf51a5e6b6d7421e42e47be16adcf315c2036e5e037d3ddd114330",
    "9843cb4e8bd3b56db36e9b269e39f65fa1ca788fa1d6000ac0ceda78e6276d79",
    "9523eead7091f1929fd1c309a8df06cf02821bc7ca282f5d086d5ca2cdc164e5",
    "3560d1c1a72b677782dfc246cb8343708930f173b47c0976508c6982e93297d7"
]
Globals
[
    "LAZY_ANALYTICS_CONFIG",
    "beaconGeoClient",
    "intlTelInputGlobals",
    "intlTelInput",
    "Validator",
    "beaconRiskBundle",
    "formInit",
    "FORM_DEBUG_ENABLED",
    "__CALC_INSTANCES__",
    "init",
    "openModal",
    "initSubmenuToggle",
    "UIkit",
    "M",
    "Q",
    "nt",
    "K",
    "rt",
    "V",
    "st",
    "j",
    "ot",
    "k",
    "it",
    "F",
    "at",
    "B",
    "H",
    "W",
    "tt",
    "U",
    "lt",
    "Y",
    "ut",
    "J",
    "ct",
    "G",
    "ft",
    "X",
    "dt"
]
Tls
{
    "san": [
        "dobit-portfoli.org",
        "*.dobit-portfoli.org"
    ],
    "cipher": "AES_128_GCM",
    "issuer": "WE1",
    "subject": "dobit-portfoli.org",
    "protocol": "TLS 1.3",
    "valid_to": "2026-12-08T15:07:21Z",
    "valid_from": "2026-09-09T14:35:50Z"
}
Idade do domínio (dias)
45
Apex age days
45
Tls age days
45
Dias de validade TLS
90
Solicitações
125
Avaliações dos prestadores de serviços
{
    "engines": {
        "tags": [
            "urlscan-ml",
            "urlscan-ml-60c5e22"
        ],
        "score": 99,
        "malicious": true
    },
    "overall": {
        "score": 0,
        "malicious": false
    }
}
Cabeçalhos HTTP
{
    "server": "cloudflare",
    "content-type": "text/html; charset=UTF-8",
    "strict-transport-security": "max-age=31536000;"
}
Registro de monitoramento separado · data não registrada

Instantâneo do monitor armazenado separadamente; não substitui o registro principal do relatório nem determina a disponibilidade atual.

record_source
domain_monitor.urlscan
uuid
01a0d66d-8ccf-77ed-870c-996065d7242f
pontuação
null
malicious
null
result_at
null
enriched_at
2026-10-25T09:10:48Z
source_timestamps
{"urlscan_result_at":null,"urlscan_enriched_at":"2026-10-25 10:10:48"}
timestamp_basis
Europa/Berlim, conforme utilizado no relatório atual; os carimbos de data e hora da fonte são mantidos literalmente

Google Safe Browsing

Nenhuma sinalização de ameaça

Abrir relatório

Spamhaus DBL

Cheque registrado; veredicto não registrado

Abrir relatório

PhishDestroy DOM

98 / 100 · pontuação heurística · 4 brand references · 1 classifications

Abrir relatório

A narrativa de PhishDestroy

Metadados de geração narrativa

Abrir relatório
Título, descrição e registro de geração

A data de geração da narrativa é distinta das datas de observação. Trata-se dos campos de publicação mantidos, e não de uma detecção adicional independente.

ai_title
dobit-portfoli.org — Suspicious Domain
ai_description
PhishDestroy flags dobit-portfoli.org as a suspicious site after multiple vendors label it malicious, despite a clean Google Safe Browsing check.
ai_generated_at
2026-10-25T09:49:32Z
ai_generated_by
threat-v3-groq
interpretation
Metadados de geração de narrativas, distintos das datas de observação do profissional de saúde.

Os resultados refletem o horário de coleta de cada fonte. Zero detecções não garantem segurança. As referências do OTX são publicações da comunidade.

Detalhes coletados das fontes

Observações armazenadas de página, rede e scanners, agrupadas por fonte e horário de observação.

Cada campo armazenado, com fonte e data
Verificações de sitesRegistro original da fonteRecuperado: 24 campos

Configuração de e-mail

Consultas SPF
0

Registros CAA

Domínio
dobit-portfoli.org

Resultados do DNS de proteção

Resolvedores verificados
12
Bloqueado por
  • CloudFlare Family
Resolvedores que bloqueiam
1

Observações sobre o arquivo da Web

Última observação
Primeira observação
Alterações registradas
0
Dias arquivados
1
Tamanho médio da página, bytes
401778

Título e metadados da página

Título da página
Dobit Portfoli | Platforma za automatsko trgovanje s AI [2026]
Diretivas de indexação
index, follow
Descrição
Otkrijte kako Dobit Portfoli podržava vaše strategije ulaganja u kriptovalute. Naša platforma nudi napredne alate i podršku za uspješno trgovanje.
URL canônica
https://dobit-portfoli.org/

Rastreadores

Solicitações
79

Formulários e conteúdo misto

Scripts de terceiros
0

Resposta HTTP

Acessível
Sim
Status HTTP
200
Tempos da requisição, ms
DNS
72
TLS
28
Esperando
147
Conexão
8
Baixar
97
Tempo de resposta, ms
352

Conexão TLS

ALPN
h2
Conjunto de cifras
TLS_AES_256_GCM_SHA384
Protocolo
TLSv1.3
Versões compatíveis
  • TLSv1
  • TLSv1.1
  • TLSv1.2
  • TLSv1.3
Certificado autorizado
Sim
Sigilo direto (forward secrecy)
Sim

Portas

Portas abertas
  • 80
  • 443
  • 8080

Estimativa de carbono

Bytes
944759
CO₂, gramas
0.0346
Mais limpo que, %
1

Servidores DNS

Servidores de nomes
  • Endereço IP
    108.162.195.249
    Host
    quinton.ns.cloudflare.com
  • Endereço IP
    108.162.194.222
    Host
    aitana.ns.cloudflare.com
Zona DNS
dobit-portfoli.org

Localização

Endereço IP
2a06:98c1:3120::3
ASN
13335
Organização
CloudFLARENET-EU
Cidade
London
País
GB

Certificado TLS

Emissor
Google Trust Services / WE1
Titular (subject)
dobit-portfoli.org

Registros DNS

A
  • 188.114.96.3
  • 188.114.97.3
NS
  • aitana.ns.cloudflare.com
  • quinton.ns.cloudflare.com
SOA
Servidor de nomes principal
aitana.ns.cloudflare.com
Hostmaster
dns.cloudflare.com
Número de série
2417999986
Atualização, segundos
10000
Nova tentativa, segundos
2400
Expiração, segundos
604800
TTL mínimo, segundos
1800
AAAA
  • 2a06:98c1:3120::3
  • 2a06:98c1:3121::3

DNSSEC

Registro DS
Não
RRSIG
Não
DNSKEY
Não

HSTS

Valor do cabeçalho
max-age=31536000;
Observação
HSTS header does not include all subdomains.

Políticas de segurança HTTP

X-Frame-Options
Não
Referrer-Policy
Não
X-XSS-Protection
Não
Permissions-Policy
Não
X-Content-Type-Options
Não
Content-Security-Policy
Não
Strict-Transport-Security
max-age=31536000;
Cross-Origin-Opener-Policy
Não
Cross-Origin-Embedder-Policy
Não
Cross-Origin-Resource-Policy
Não

Firewall de aplicação web

Produto WAF
Cloudflare
WAF detectado
Sim

Consulta de IP

Endereço IP
2a06:98c1:3121::3
Versão do IP
6

Redirecionamentos

Cadeia de redirecionamentos
  • https://dobit-portfoli.org

Links da página

Links internos
37

Dados do registro

Registrador
Hosting Concepts B.V. d/b/a Registrar.eu
Registrado
Atualizado
Vence
Status
  • clientTransferProhibited https://icann.org/epp
Servidores de nomes
  • aitana.ns.cloudflare.com
  • quinton.ns.cloudflare.com

Cabeçalhos HTTP

Cabeçalhos de resposta
Servidor
cloudflare
Content-type
text/html; charset=UTF-8
Strict-transport-security
max-age=31536000;
Campos originais da fonte · JSON
Configuração de e-mail
{
    "spf_lookups": 0
}
Registros CAA
{
    "domain": "dobit-portfoli.org"
}
Resultados do DNS de proteção
{
    "resolvers": 12,
    "blocked_by": [
        "CloudFlare Family"
    ],
    "blocked_count": 1
}
Observações sobre o arquivo da Web
{
    "last": "2026-10-25T08:28:31Z",
    "first": "2026-10-25T08:28:31Z",
    "changes": 0,
    "days_archived": 1,
    "avg_page_bytes": 401778
}
Título e metadados da página
{
    "title": "Dobit Portfoli | Platforma za automatsko trgovanje s AI [2026]",
    "robots": "index, follow",
    "description": "Otkrijte kako Dobit Portfoli podržava vaše strategije ulaganja u kriptovalute. Naša platforma nudi napredne alate i podršku za uspješno trgovanje.",
    "canonicalUrl": "https://dobit-portfoli.org/"
}
Rastreadores
{
    "requests": 79
}
Formulários e conteúdo misto
{
    "third_party_scripts": 0
}
Status
{
    "up": true,
    "code": 200,
    "timings": {
        "dns": 72,
        "tls": 28,
        "wait": 147,
        "connect": 8,
        "download": 97
    },
    "response_ms": 352
}
Conexão TLS
{
    "alpn": "h2",
    "cipher": "TLS_AES_256_GCM_SHA384",
    "protocol": "TLSv1.3",
    "versions": [
        "TLSv1",
        "TLSv1.1",
        "TLSv1.2",
        "TLSv1.3"
    ],
    "authorized": true,
    "forward_secrecy": true
}
Portas
{
    "open": [
        80,
        443,
        8080
    ]
}
Carbon
{
    "bytes": 944759,
    "co2_grams": 0.0346,
    "cleaner_than": 1
}
Servidor DNS
{
    "ns": [
        {
            "ip": "108.162.195.249",
            "host": "quinton.ns.cloudflare.com"
        },
        {
            "ip": "108.162.194.222",
            "host": "aitana.ns.cloudflare.com"
        }
    ],
    "zone": "dobit-portfoli.org"
}
Localização
{
    "ip": "2a06:98c1:3120::3",
    "asn": "13335",
    "org": "CloudFLARENET-EU",
    "city": "London",
    "country": "GB"
}
SSL
{
    "issuer": "Google Trust Services / WE1",
    "subject": "dobit-portfoli.org"
}
Registros DNS
{
    "A": [
        "188.114.96.3",
        "188.114.97.3"
    ],
    "NS": [
        "aitana.ns.cloudflare.com",
        "quinton.ns.cloudflare.com"
    ],
    "SOA": "{\"nsname\": \"aitana.ns.cloudflare.com\", \"hostmaster\": \"dns.cloudflare.com\", \"serial\": 2417999986, \"refresh\": 10000, \"retry\": 2400, \"expire\": 604800, \"minttl\": 1800}",
    "AAAA": [
        "2a06:98c1:3120::3",
        "2a06:98c1:3121::3"
    ]
}
DNSsec
{
    "ds": false,
    "rrsig": false,
    "dnskey": false
}
Hsts
{
    "header": "max-age=31536000;",
    "message": "HSTS header does not include all subdomains."
}
Políticas de segurança HTTP
{
    "xFrameOptions": false,
    "referrerPolicy": false,
    "xXSSProtection": false,
    "permissionsPolicy": false,
    "xContentTypeOptions": false,
    "contentSecurityPolicy": false,
    "strictTransportPolicy": "max-age=31536000;",
    "crossOriginOpenerPolicy": false,
    "crossOriginEmbedderPolicy": false,
    "crossOriginResourcePolicy": false
}
Firewall
{
    "waf": "Cloudflare",
    "has_waf": true
}
Get ip
{
    "ip": "2a06:98c1:3121::3",
    "family": 6
}
Redirecionamentos
{
    "chain": [
        "https://dobit-portfoli.org"
    ]
}
Links da página
{
    "internal_count": 37
}
Dados do registro
{
    "registrar": "Hosting Concepts B.V. d/b/a Registrar.eu",
    "created": "2026-09-09T14:58:00Z",
    "updated": "2026-09-14T14:58:59Z",
    "expires": "2027-09-09T14:58:00Z",
    "status": [
        "clientTransferProhibited https://icann.org/epp"
    ],
    "nameservers": [
        "aitana.ns.cloudflare.com",
        "quinton.ns.cloudflare.com"
    ]
}
Cabeçalhos HTTP
{
    "headers": {
        "server": "cloudflare",
        "content-type": "text/html; charset=UTF-8",
        "strict-transport-security": "max-age=31536000;"
    }
}
Inteligência de segurança de rede
CF Cloudflare Radar Verdict Malicioso
Malware Malware Security threats

Perguntas sobre dobit-portfoli.org

dobit-portfoli.org é confiável?

Não. O PhishDestroy classifica dobit-portfoli.org como Imitação de Ethereum (risco: crítico, 100/100); ele foi detectado pela primeira vez em 2026-10-25. VirusTotal: 17/92 mecanismos o sinalizam. Trate o site como inseguro.

É seguro conectar uma carteira a dobit-portfoli.org?

Não. Não conecte uma carteira, não assine mensagens nem aprove tokens em dobit-portfoli.org. Sites de phishing pedem aprovações (approve, setApprovalForAll, Permit2) que permitem ao operador mover seus ativos, e uma transação confirmada não pode ser revertida.

O que fazer se eu usei dobit-portfoli.org?

Troque todas as senhas que você digitou lá e ative a autenticação em dois fatores. Se você conectou uma carteira ou assinou algo, revogue as aprovações e mova os fundos restantes para uma carteira nova; nunca compartilhe sua frase-semente. Ajuda passo a passo: guia de emergência.

Explore

Correspondências na lista de bloqueioPhishDestroy 1
PhishDestroy PhishDestroy list Ver fonte

Captura armazenada · 8 capturas

Todos os links de captura e hashes (8)

Detalhes do domínio

Domínio
Contexto de IP Cloudflare shared edge IP de origem oculto A reputação do Edge-IP não é atribuída a este domínio.
Tags OTX 2026-10activeall-domainsblocklistcontentcryptodomíniosdrainerfraudmonthlyphishdestroyphishingscam
Registrador Hosting Concepts NL(NL)
Contato para abusosabuse@registrar.eu
Registro da ICANNICANN Lookup (RDAP) →
RegistroCriado 09/09/2026 (46d · New) — Vence 09/09/2027
Status HTTP200
Detalhes técnicosProveniência e registros de data e hora
Detectado pela primeira vez25/10/2026
Análise do DOManalyzed 25/10/2026score 98/1004 brand signals
URL enviadahttp://dobit-portfoli.org/
Hash do favicon
ID do caso
Título da página observado
Dobit Portfoli | Platforma za automatsko trgovanje s AI [2026]
Referências automatizadas à marca
Ethereum Jito PayPal Zora
Certificado TLS
Emitido por Google Trust Services / WE1 · a validade registrada termina em 43 dias

Rede & certificados

Evidências técnicas armazenadas

Rede & DNS

Borda de CDN compartilhada
Resolved IP
188.114.96.3
ASN da rede
AS13335
Organização
CloudFLARENET-EU
Local observado
London, GB
Cabeçalho do servidor
cloudflare

A reputação do Edge-IP não é atribuída a este domínio.

Servidores de nomes 2

  • aitana.ns.cloudflare.com
  • quinton.ns.cloudflare.com

A localização descreve a rede IP.

Certificado TLS

Emissor
Google Trust Services / WE1
Válido a partir de
2026-09-09 14:35:50
Válido até
2026-12-08 15:07:21
Cobertura de nomes de host
Datas do certificado armazenado válidas
Validade
Dentro das datas de validade armazenadas
Fonte da coleta
PhishDestroy collector
Impressão digital do certificado18fd3c8bad53389a78ba1e819c2385c4fa2ad8d6d5b5ab4be2b0970aff6e26d7
Nomes do certificado · 2 SANs
  • dobit-portfoli.org
  • *.dobit-portfoli.org

Metadados do certificado salvos. Datas do certificado sem fuso horário são exibidas como foram armazenadas. A criptografia de transporte não comprova que o site seja confiável.

Último resultado classificado 2026-10-25 12:23:05 UTC

O site estava servindo suas páginas na última verificação.

Detalhes técnicos
Desfecho primário Conteúdo ativo reason: Ordinary HTTP content served 90% confidence
Atribuição source: Current Http Probe
Camadas de evidências Availability: Unknown Content: Unknown DNS: Stale Registration: Unknown
Última observação HTTP Conteúdo ativo Conteúdo HTTP comum fornecido 90% 2026-10-25 12:23:05 UTC
Registro no RDAP Desconhecido
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Subdomínios registrados1

Nomes de host armazenados no registro de domínio ou no cache do Certificate Transparency. Um nome de host, por si só, não indica disponibilidade atual nem atividade maliciosa.

  • www.dobit-portfoli.orgRegistro de domínio

A hora original da observação não está registrada para esses nomes de host.

Tecnologias · 7 identified
Detectado por meio de Cloudflare Radar · Mecanismo do Wappalyzer
Denunciar este domínio Envie evidências e ajude a proteger outras pessoas

Análise do VirusTotal

17 / Os fornecedores de segurança 92 sinalizaram este domínio
Ver no VT
Última análise Snapshot anterior armazenado: 17 detections
alphaMountain.ai
BitDefender
Chong Lua Dao
CRDF
CyRadar
DNS8
ESET
Forcepoint ThreatSeeker
Fortinet
G-Data
Gridinsoft
Kaspersky
Lionic
Seclookup
SOCRadar
Sophos
VIPRE

Evidências arquivadas

Instantâneo do Wayback Machine
Ver arquivo
Análise de desempenho do site

Google PageSpeed Insights — auditoria de desempenho em dispositivos móveis de dobit-portfoli.org · checked Oct 25, 2026

74
Needs Work
Desempenho
FCP
3.19 s
First Contentful Paint
LCP
4.8 s
Largest Contentful Paint
CLS
0.01
Deslocamento cumulativo de layout
TBT
54 ms
Tempo total de bloqueio
SI
4.78 s
Índice de Velocidade
Fornecido por Google PageSpeed Insights · Estratégia para dispositivos móveis · Pontuações: 90-100 Bom 50-89 Precisa melhorar 0-49 Baixa
Evidências de capturas armazenadas 1 snapshot

Metadados de resposta com carimbo de data/hora mantidos pelo pipeline de coleta local. Cada valor abaixo corresponde ao horário de arquivamento exibido.

Resposta HTTP arquivada HTTP 200
URL solicitada: http://dobit-portfoli.org/
URL final: https://dobit-portfoli.org/
Dobit Portfoli | Platforma za automatsko trgovanje s AI [2026]
Otkrijte kako Dobit Portfoli podržava vaše strategije ulaganja u kriptovalute. Naša platforma nudi napredne alate i podršku za uspješno trgovanje.
Resposta
HTTP 200
Corpo do HTML
923.0 KB
Compactado
391.6 KB
Links
103 internal · 0 external
Tecnologias detectadas
vuejquerybootstrapcloudflare
Cabeçalhos de resposta selecionados
Content-Type: text/html; charset=UTF-8
Servidor: cloudflare
Cache-Control: public, max-age=3600, s-maxage=3600, stale-while-revalidate=3600
CF-Cache-Status: DYNAMIC
Content-Encoding: gzip
Cabeçalhos de segurança presentes
Strict-Transport-Security
HSTS: observed DNSSEC: não observado WAF / firewall: observed Sinalização de cloaking: não observada
Saved response-header values · 17
alt-svc
h3=":443"; ma=86400
Cache-Control
public, max-age=3600, s-maxage=3600, stale-while-revalidate=3600
cf-cache-status
DYNAMIC
CF-RAY
a4ffda75cd873529-IAD
Conexão
keep-alive
Content-Encoding
gzip
Content-Type
text/html; charset=UTF-8
Data
Sun, 25 Oct 2026 08:29:25 GMT
Nel
{"report_to":"cf-nel","success_fraction":0.0,"max_age":604800}
Pragma
no-cache
Report-To
{"group":"cf-nel","max_age":604800,"endpoints":[{"url":"https://a.nel.cloudflare.com/report/v4?s=aJ3XBko0H%2BzfCA6F5cd%2F5JUY1SfaDWPoAmpJXbJix4gLOVK7utf93ZjCjG5JnsM9qEXjyNkbW2P8xSHRy%2BU0gkmCfiRDzuttg3pMJGj7AzrMZ%2FvESVmyLfIkWLeNV7C3QZ0cIGM
Servidor
cloudflare
Server-Timing
cfCacheStatus;desc="DYNAMIC"
Strict-Transport-Security
max-age=31536000;
Transfer-Encoding
chunked
Vary
accept-encoding
x-cache-status
HIT

Valores mantidos pelo coletor; valores longos podem ser abreviados durante a coleta.

Histórico de observações armazenadas1

Alterações datadas mantidas pelo monitor e pelos coletores das fontes. As observações mais recentes aparecem primeiro; os estados das fontes não comprovam uma remoção.

  1. Monitor de disponibilidade · Estado registrado

    Desconhecido→live_content

    content_served

Todas as observações de disponibilidade registradas3

Fonte: monitor de disponibilidade. Cada observação registrada permanece separada, incluindo registros com a mesma data ou hash de evidência, mas com fontes ou estados de DNS diferentes. Um estado desconhecido não é prova de que o site esteja fora do ar.

  1. current_http_probelive_content
    Observation source
    current_http_probe
    Causa
    content_served
    Availability state
    content_live
    Content state
    served_at_root
    DNS state
    stale
    Status HTTP registrado
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    90
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Carimbo de data e hora da fonte original
    2026-10-25 13:23:05.000000
    SHA-256 da evidência
    09e841eaef55f8eb3653cb0d79aefa6fb81e0dff8e344f52345d56389563ed3d
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-25 13:23:05
    Evidence reason
    alive_content
  2. http_observationlive_content
    Observation source
    http_observation
    Causa
    content_served
    Availability state
    content_live
    Content state
    served_at_root
    DNS state
    unknown
    Status HTTP registrado
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    90
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Carimbo de data e hora da fonte original
    2026-10-25 13:23:05.000000
    SHA-256 da evidência
    09e841eaef55f8eb3653cb0d79aefa6fb81e0dff8e344f52345d56389563ed3d
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-25 13:23:05
    Evidence reason
    alive_content
  3. current_state_backfillunknown
    Observation source
    current_state_backfill
    Causa
    stale_current_evidence
    Availability state
    unknown
    Content state
    unknown
    DNS state
    stale
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    0
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Carimbo de data e hora da fonte original
    2026-10-25 09:34:10.502718
    SHA-256 da evidência
    f3049ef8aa957a0c75d1f37b703ae6008630522768f5aca88bbd9915c9e1400b
    DNS evidence marked stale
    true
    HTTP evidence marked stale
    true

Atividade registrada

7 entries
  1. AlienVault OTX

    4 referências da comunidade

    Ver fonte
  2. VirusTotal

    17/92 detecções do motor

    Ver fonte
  3. Relatório de abuso enviado

    PD-20261025-28647F

    abuse@registrar.eu
  4. URLScan

    Página capturada

    Ver fonte
  5. Cloudflare Radar

    Phishing

    Ver fonte
  6. Wayback Machine

    Página arquivada

    Ver fonte
  7. Adicionado ao PhishDestroy

    dobit-portfoli.org

    Ver fonte
How we investigate & report

Public scans, evidence and abuse channels

We scan suspicious URLs, inspect public results and send evidence through the appropriate abuse-reporting channels. The dated events above show what is recorded for this domain. The directory below explains the wider workflow.

01Public scans & evidence collection10 sources and tool groups
urlscan.io Screenshot · DOM · HTTP

Capture the rendered page, requests and visible infrastructure.

VirusTotal Multi-engine verdicts

Compare the available engine results and retain the analysis timestamp.

Cloudflare Radar DNS · certificates · categories

Inspect a public scan and its recorded network and classification data.

AlienVault OTX Threat-intelligence pulses

Look for indicator references and related community intelligence.

Wayback Machine Historical evidence

Compare archived captures and preserve historical context.

crt.sh Certificate Transparency

Inspect certificate records and related hostnames.

DNS Security Filters Quad9 · AdGuard · CleanBrowsing

Compare security resolver responses and record observed blocking.

Web-Check Surface inspection

Inspect the public DNS, TLS, HTTP and technology surface.

02Abuse reports & follow-upRegistrar, hosting and security channels
  1. Identify the responsible provider. Match registration and hosting records to the relevant abuse contact.
  2. Prepare an evidence package. Include the URL, public scan references, captures and the recorded observations.
  3. Send the report. Keep outgoing report records and recipient information when available.
  4. Recheck and publish updates. Track later scanner verdicts, provider responses and site availability.

Security services used for scanning, reputation checks and reporting are listed below. A service being listed is not evidence that it received, accepted or acted on this particular domain. Recorded submissions appear in the notification history above.

Domínios semelhantes

52 domínios semelhantes armazenados

ethercum.org homoglyph Relatório interno etheruem.org transposition Relatório interno athereum.org bitsquatting dethereum.org insertion e.thereum.org subdomain efhereum.org replacement ehereum.org omission etereum.org omission eth3reum.org replacement ether.eum.org subdomain etheream.org vowel-swap ethereim.org replacement
Mostrar tudo (40)
ethereium.org insertion etherem.org omission etheremu.org transposition ethereom.org vowel-swap etheresum.org insertion ethereujm.org insertion ethereum2.org addition ethereum3.org addition ethereum4.org addition ethereumc.org addition ethereumd.org addition ethereumorg.com various ethereumr.org addition ethereums.org addition ethereumx.org addition ethereun.org homoglyph ethereunm.org homoglyph ethereurm.org homoglyph ethereurn.org homoglyph ethereuym.org insertion ethereuzm.org insertion ethereyum.org insertion etherium.org vowel-swap etherrum.org replacement etherteum.org insertion etherum.org omission ethezeum.org bitsquatting ethireum.org vowel-swap ethnereum.org insertion ethreum.org omission ethureum.org bitsquatting etihereum.org homoglyph ithereum.org vowel-swap othereum.org vowel-swap rethereum.org insertion sethereum.org insertion thereum.org omission uthereum.org bitsquatting zethereum.org insertion zthereum.org replacement

Verificar cloaking

Compare o que um navegador e um crawler recebem e verifique se há roteamento de tráfego via Keitaro.

dobit-portfoli.org

Evidências e relatórios externos

Instantâneo das evidências enviadas
Enviado: Entradas no registro: 1 ID do caso: PD-20261025-28647F Destinatário: abuse@registrar.eu
Título da página armazenado com a denúncia: Dobit Portfoli | Platforma za automatsko trgovanje s AI [2026]
Aviso em PDF gerado
Análise aprofundada
Ajuda e denúncias

Você foi afetado por este site?

6 grupos de sinais de evidência vinculados 1 registros de notificação armazenados Último ativo conhecido
Você não está sozinho e não há nada do que se envergonhar. Golpistas são criminosos sofisticados que exploram a confiança. Denunciar o que aconteceu é a arma mais poderosa contra a fraude: sua denúncia pode evitar que outras pessoas se tornem vítimas e ajudar as autoridades a agir. O silêncio é a maior vantagem do golpista. Quebre-o.
Se suas credenciais foram comprometidas, denuncie imediatamente. Não interaja com golpistas que prometem recuperar valores.

Se você inseriu credenciais de conta, informações pessoais ou de pagamento, ou baixou um arquivo deste domínio, tome medidas imediatas. Abaixo estão os recursos para ajudá-lo a relatar o incidente e se proteger.

Canais oficiais de comunicação

Análise da listagem do PhishDestroy Não é um relatório de aplicação da lei
Recurso de domínio
Solicite uma revisão se você possui este domínio e acredita que a listagem está incorreta

Notifique as autoridades locais

Selecione seu país para obter contactos oficiais do cibercrime ou crie um rascunho de reclamação →.

Diretório de 97 países

Rascunho assistido por IA – os detalhes do incidente são processados pelo provedor de IA

Revise e envie você mesmo
Após um incidente de phishing

Recomendações e orientações para as vítimas

Escolha as etapas que correspondem ao que você compartilhou. Guarde uma cópia deste relatório junto com seus próprios registros.

O que devo fazer agora mesmo?

Urgente

Pare de usar o site suspeito. Acesse o serviço verdadeiro pelo aplicativo oficial ou por um endereço em que você já confia.

  • Alterar todas as senhas — e-mail, contas do Exchange, qualquer coisa que use a mesma senha
  • Ativar a autenticação de dois fatores usando um aplicativo autenticador (não por SMS). Desative a recuperação por SMS
  • Cartões de congelamento se você inseriu dados bancários no site de phishing

Que informações devo coletar para o meu relatório?

Diretrizes do FBI

Guarde e-mails, recibos, mensagens e capturas de tela originais em local seguro. Uma linha do tempo objetiva ajuda a autoridade responsável a entender o que aconteceu. Orientação sobre evidências do IC3 ↗

  • Comprovantes de pagamento — Se você tiver efetuado o pagamento, guarde o comprovante, o valor, a data, o nome do provedor de pagamentos e os dados do destinatário.
  • Datas e horários exatos — de cada transação e do primeiro contato com o golpista
  • Capturas de tela — sites fraudulentos, mensagens de bate-papo, e-mails, transações em carteiras digitais, redes sociais
  • Todas as URLs e domínios utilizado pelo golpista (incluindo dobit-portfoli.org)
  • Comunicações — e-mails, mensagens de texto, números de telefone e nomes de usuário que o golpista utilizou

Mesmo que você não tenha todos os detalhes — registre uma ocorrência mesmo assim. Mesmo informações parciais ainda ajudam nas investigações.

A quem devo denunciar o golpe?

  • FBI IC3 — Centro de Denúncias de Crimes na Internet (sistema federal de denúncias dos EUA)
  • Europol — Relatórios sobre crimes cibernéticos na Europa (UE)
  • Seu banco ou provedor de pagamentos — entre em contato imediatamente com a equipe de combate à fraude por meio dos canais oficiais de contato caso haja vazamento de dinheiro ou de informações do cartão.
  • Polícia local — cria um registro oficial, mesmo que não possam agir imediatamente

Uma denúncia não garante a recuperação dos valores nem a abertura de investigação, mas dados de transação precisos e enviados rapidamente podem ajudar autoridades e prestadores de serviço a rastrear o incidente.

How do phishing scams typically work?

  • Sites falsos — clones idênticos, até o último pixel, de sites legítimos, com domínios ligeiramente alterados
  • Abate de suínos — confiança construída ao longo de semanas pelo Telegram, WhatsApp e aplicativos de namoro; em seguida, o dinheiro foi roubado
  • Golpes relacionados à recuperação — golpistas se passam por agentes de recuperação e cobram taxas antecipadas. Nunca compartilhe sua frase de recuperação nem pague antes de verificar o prestador de forma independente
  • Golpes baseados em IA — deepfakes, phishing automatizado e sites gerados por IA, o que torna a fraude mais difícil de detectar

Como posso me proteger no futuro?

  • Adicione os sites oficiais aos favoritos — nunca clique em links de e-mails, mensagens diretas ou anúncios
  • Verificar domínios — verificar PhishDestroy antes de interagir. Verifique se o site usa HTTPS, a ortografia e a idade do domínio
  • "Bom demais para ser verdade" = golpe — retornos garantidos, endossos de celebridades, prazos urgentes

Mais orientações: NIST · resposta a tentativas de phishingFBI IC3 · denúncias e provasFTC · golpes relacionados à recuperação de dinheiro

Mantenha-se informado, mantenha-se seguro

Monitore ameaças em tempo real ou conteste esta listagem caso acredite que se trate de um falso positivo

Cuidado com os golpistas que prometem recuperação! Os criminosos podem entrar em contato novamente com as vítimas fingindo ser investigadores, advogados ou agentes de recuperação. Não pague taxas antecipadas nem compartilhe credenciais. Saiba mais sobre fraudes relacionadas à recuperação →
Sobre este relatórioFontes, datas de observação e correções

Este relatório reúne capturas de página salvas, dados de registro e de rede, resultados de scanners e o histórico de denúncias do PhishDestroy. Cada fonte mantém sua própria data de observação. Abra o relatório de uma fonte para examinar o resultado original.

A análise assistida por AI foi escrita em . Descreve as evidências disponíveis naquela época; verificações posteriores das fontes podem alterar essas informações.

Uma captura documenta o que foi exibido. O resultado de um scanner registra a avaliação desse provedor no momento da verificação. Nem um certificado válido nem um resultado sem detecções garantem segurança.

Incorporar este relatórioUm widget compacto com link para as evidências
HTML · IFRAME

Incorporar este relatório

Compartilhe essas informações sobre ameaças em seu site ou blog

embed.html
<iframe
  src="https://phishdestroy.io/pt-br/embed/domain/dobit-portfoli.org"
  title="PhishDestroy threat report for dobit-portfoli.org"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>