VirusTotal
6 / 92 エンジンの検知
レポートを開く
privnotze.com:フィッシング。PhishDestroy が 2026-10-07 に検出しました。リスク:クリティカル(93/100)。レジストラ:NiceNIC。ステータス:最後に確認された稼働状態。ホスティング:Cloudflare, Inc。VirusTotal:6/92 のエンジンが検出。Spamhaus DBL に掲載。認証情報を入力したり、ウォレットを接続したりしないでください。
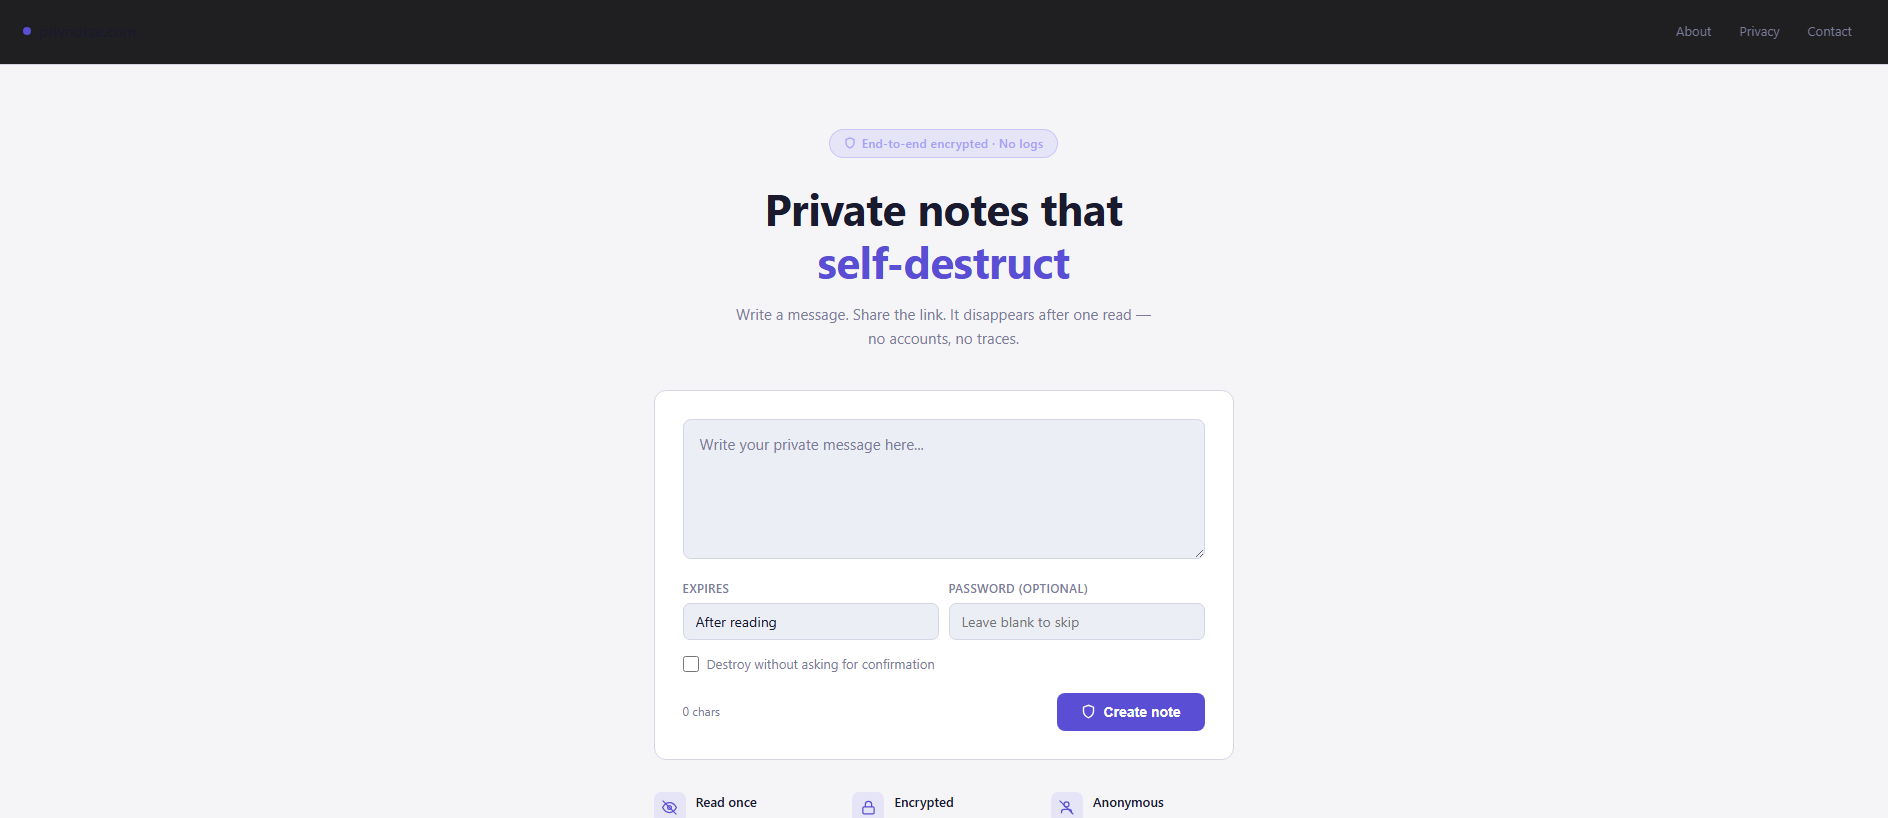
“privnotze.com — Private Self-Destructing Notes”
 NiceNIC
 104.21.12.200Cloudflare, Inc. · CDN
フィッシング: privnotze.com — 最後に確認された稼働状態 (HTTP 200). 証拠の概要: VirusTotal 6/92 (alphaMountain.ai, Forcepoint ThreatSeeker, Fortinet, Gridinsoft, SOCRadar); Spamhaus…
元のフォレンジック記録を保持するため、下の PhishDestroy AI 詳細分析は英語のままです。
privnotze.com:フィッシング。PhishDestroy が 2026-10-07 に検出しました。リスク:クリティカル(93/100)。レジストラ:NiceNIC。ステータス:最後に確認された稼働状態。ホスティング:Cloudflare, Inc。VirusTotal:6/92 のエンジンが検出。Spamhaus DBL に掲載。認証情報を入力したり、ウォレットを接続したりしないでください。
104.21.12.200Cloudflare, Inc. · CDNNiceNICPhishDestroyの脅威レポート
privnotze.com presents itself as "Private Self-Destructing Notes", a one-time secret-sharing tool of the kind people use to pass passwords, keys and wallet details. It is on the PhishDestroy blocklist, which first picked it up on 2026-10-07. The site was still online and serving content when last checked on 2026-10-19. Anyone who receives a link to it should treat the page as untrusted.
PhishDestroy has not yet assigned this domain a specific scheme. The risk comes from its premise: a notes service holds exactly what users most want kept private. A site that only claims to destroy messages after reading can quietly keep everything typed into it. Anything placed in such a note, including passwords, recovery phrases or private keys, could be exposed to whoever runs the domain.
Six of 92 engines on VirusTotal flagged the domain as of 2026-10-11: alphaMountain.ai, Forcepoint ThreatSeeker, Fortinet, Gridinsoft, SOCRadar and VIPRE. That is a minority, but it comes from unrelated vendors. Spamhaus lists the domain in its DBL with a spam classification. The domain also appears in four AlienVault OTX threat pulses, so other researchers have independently tracked it.
The domain was registered on 2026-09-30 through NICENIC INTERNATIONAL GROUP CO., LIMITED and reached the PhishDestroy blocklist a week later. A brand-new domain offering a security-sensitive service deserves caution. The site sits behind Cloudflare, with the address geolocated to Canada, which hides the actual origin server. It uses a free Let's Encrypt certificate, so the padlock shows only that the connection is encrypted, not that the operator can be trusted.
If you wrote a note on this site, assume its contents are compromised. Change any password it contained, rotate any API keys or credentials, and enable two-factor authentication on the affected accounts. If you put a recovery phrase or private key in a note, move the funds to a new wallet created from a fresh seed right away. Confirm any note you opened through this domain with the sender by another channel, and do not act on addresses or instructions it showed. Defenders should block the domain at DNS and web proxies and alert staff who share secrets through note services.
6 / 92 エンジンの検知
レポートを開くスパムドメイン
4 community references
レポートを開くスキャンレポート
レポートを開く脅威フラグなし
レポートを開く悪意ありのフラグなし
SHA-256 20f0be05d93cd7d2d886459f4d41620a3e631ce56dbe7eb4097f2c7f94590a29
93 / 100 · ヒューリスティックスコア · ブランド参照 0 件 · 分類 0 件
レポートを開くナラティブ生成のメタデータ
レポートを開くナラティブの生成日は、観測日とは別ものです。これらは保存された公開フィールドであり、追加の独立した検出結果ではありません。
結果は各ソースの収集時点のものです。検出ゼロは安全性を保証しません。OTX の参照情報はコミュニティによる公開情報です。
いいえ。PhishDestroy は privnotze.com を「フィッシング」に分類しています(リスク:クリティカル、93/100)。初回検出は 2026-10-07 です。VirusTotal:6/92 のエンジンが検出。Spamhaus DBL に掲載。安全でないサイトとして扱ってください。
いいえ。privnotze.com でウォレットを接続したり、メッセージに署名したり、トークンを承認したりしないでください。フィッシングサイトは運営者があなたの資産を移動できる承認(approve、setApprovalForAll、Permit2)を求め、確定した取引は取り消せません。
そこで入力したパスワードをすべて変更し、二要素認証を有効にしてください。ウォレットを接続したり署名したりした場合は、承認を取り消し、残りの資金を新しいウォレットに移してください。シードフレーズは決して共有しないでください。手順ガイド:緊急対応ガイド。
104.21.12.200 Cloudflare shared edge 発信元IPアドレスは非表示 Edge-IP の評判はこのドメインに起因しません。 (RU) PhishDestroyに関する調査 104.21.12.200Toronto, CAEdge-IP の評判はこのドメインに起因しません。
arely.ns.cloudflare.comrob.ns.cloudflare.com所在地は IP ネットワークの位置を示します。
d69c39603f8a09966ff4468944dde2f13f52c4739f3ea21e06601526ba5172cb保存された証明書のメタデータです。タイムゾーンのない証明書の日付は、保存時の値のまま表示しています。通信の暗号化は、サイトが信頼できることを示すものではありません。
最新の確認時、サイトはページを配信していました。
推定時刻は観測期間の幅を示すものです。レジストラによる措置や、サイトがアクセス不能になった正確な時点を証明するものではありません。
モニターと各ソースのコレクターが保持している、日付付きの変更履歴です。新しい観測から順に表示されます。ソースの状態はテイクダウンの証明ではありません。
live_content
content_served
live_content
content_served
live_content
content_served
live_content
content_served
live_content
content_served
live_content
content_served
live_content
content_served
live_content
content_served
live_content
content_served
live_content
content_served
live_content
content_served
live_content
content_served
live_content
content_served
live_content
content_served
live_content
content_served
到達可能
Source: domain_monitor. This stored snapshot does not establish current availability.
出典:可用性モニター。保持されている観測データはすべて個別に扱われます。これには、日付やエビデンスハッシュが同じであっても、ソースやDNSの状態が異なるレコードも含まれます。状態が「不明」であるからといって、そのサイトがオフラインであるとは限りません。
記録されたイベント:11件。これらの記録は、収集された証拠、送信された通知、およびブロックリストへの掲載について記述したものであり、調査の完了やサイトの閉鎖を保証するものではありません。
当社は不審なURLをスキャンし、公開されている結果を精査した上で、適切な不正利用報告チャネルを通じて証拠を送信します。上記の日付付きイベントは、このドメインに関して記録された内容を示しています。以下のディレクトリでは、より広範なワークフローについて説明しています。
レンダリングされたページ、リクエスト、および可視化されたインフラストラクチャをキャプチャします。
利用可能なエンジンの結果を比較し、分析のタイムスタンプを保持する。
Googleが現在、そのURLを「安全でない」としてリストアップしているかどうかを確認してください。
公開スキャン結果および記録されたネットワークデータや分類データを詳細に確認します。
インジケーターへの言及や関連するコミュニティ情報に注意を払ってください。
アーカイブされたキャプチャを比較し、過去の状況を保持します。
一致するインジケーターおよび関連する脅威レコードを検索します。
証明書レコードおよび関連するホスト名を検査します。
セキュリティリゾルバーの応答を比較し、確認されたブロック状況を記録します。
パブリックDNS、TLS、HTTP、および技術的攻撃対象領域を検査します。
スキャン、レピュテーションチェック、および報告に使用されるセキュリティサービスは以下の通りです。サービスがリストに掲載されていることは、そのサービスが当該ドメインに関する情報を受け取り、受理し、または対応したことを示すものではありません。記録された報告は、上記の通知履歴に表示されます。
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalURL分析↗
 CloudflareRadar / 不正利用報告↗
 YandexSafe Browsing↗
 URLScan.io公開スキャン↗
 ESETサンプル/URLの送信↗
 ビットディフェンダーURLの送信↗
 NortonSafe Web↗
 Symantecサイトレビュー↗
 AviraURLの報告↗
 Avast / AVGURLの報告↗
 カスペルスキーOpenTIP↗
 Dr.Webオンラインスキャナー↗
 ネットクラフト不正利用の報告↗
 PhishTankコミュニティによる報告↗
 APWG eCXフィッシング情報↗
 PhishStats公開フィード↗
 Phish.Reportホスティングに関する不正利用↗
 Spamhausドメインのレピュテーション↗
 PolySwarmマルチエンジン分析↗
 CheckPhishURLスキャン↗
 Qutteraマルウェアスキャン↗
 URLqueryブラウザ分析↗
 Criminal IPアセットインテリジェンス↗
 CRDFThreat Center↗
 Scamadviserレピュテーションチェック↗
 MyWOTコミュニティでの評判↗
同じファビコン 直接リンク 4
Cloudflare エッジIP 「ディスカバリー」のみ 1
レジストラ: NiceNIC 「ディスカバリー」のみ 6
各スポークは、そのドメインがこのレポートに関連付けられている理由の1つを示しています。ノードの大きさはVirusTotalでの検出件数を表し、破線のノードはすでにオフラインとなっています。完全なリストは以下に記載されています。 関連レポートの全一覧
このホストと同じファビコンのハッシュ、または同じページタイトルを持つもの。
これらのレポートは、同じ共有エッジ IP に解決されます。これらはレポートの検出に役立ちますが、共通の所有権や共有オリジン サーバーを意味するものではありません。
同じレジストラを通じて登録されています。レジストラは、互いに関係のない何百万もの顧客に対応しているため、この事実は関連性を証明するものではなく、単に報告をまとめているに過ぎません。
PhishDestroy データベースから最近追加されたレポート。これらの検出リンクは、共有インフラストラクチャや所有権を意味するものではありません。
ブラウザとクローラーが受け取る内容を比較し、Keitaro によるトラフィック振り分けの有無を確認します。
privnotze.com アカウント資格情報、個人情報、支払い情報を入力した場合、またはこのドメインからファイルをダウンロードした場合は、すぐに対処してください。インシデントを報告し、自分自身を守るのに役立つリソースを以下に示します。

IC3は添付ファイルを受け付けていません。捜査のために、証拠の原本は保管しておいてください。 IC3のガイダンス
連邦政府の通報ホットライン1-800-CALL-FBI

現在のサービス: 不正行為を通報する. イングランド、ウェールズ、北アイルランド。スコットランド:101。
コンタクトセンター0300 123 2040


詐欺メールやテキストメッセージは、発見した悪意のあるサイトを削除する「国家サイバーセキュリティセンター(NCSC)」に転送してください。
電子メールreport@phishing.gov.uk テキストメッセージ7726





サイバー犯罪の公式連絡先 または 苦情草稿を作成する → を取得するには、国を選択してください。
たとえ資金が凍結されていたとしても、警察への正式な被害届や裁判所の命令がなければ、その資金を取り戻すことはできません。被害届を提出することが、資金を取り戻す可能性のある唯一の手段です。
詐欺師は犯罪者です。通報を行うことで法的記録が残り、他の人々を守ることに繋がります。
AI 支援ドラフト — インシデントの詳細は AI プロバイダーによって処理されます
共有してしまった情報に応じて、該当する手順を選んでください。このレポートの写しを、ご自身の記録と一緒に保管してください。
不審なサイトの利用を中止してください。正規のサービスには、公式アプリか、すでに信頼しているアドレスからアクセスしてください。
元のメール、領収書、メッセージ、スクリーンショットを安全な場所に保管してください。事実に基づく時系列があると、受理する機関が状況を把握しやすくなります。 IC3の証拠に関するガイダンス ↗
privnotze.com)たとえすべての詳細がわかっていなくても―― とにかく報告を提出する. 不完全な情報であっても、捜査には役立つ。
その他のガイダンス: NIST・フィッシングへの対応FBI IC3 · 通報と証拠FTC・返金詐欺
保存されたブロックリスト、WHOIS、DNS、および公開スキャン証拠を使用した脅威分析
今すぐスキャン不審なドメインを当社の脅威データベースに報告してください — コミュニティを守りましょう
レポート最近のフィッシングレポートと観察された可用性の変化
監視このレポートは、保存されたページキャプチャ、登録・ネットワーク記録、スキャナーの結果、PhishDestroy の報告履歴をまとめたものです。各ソースにはそれぞれの観測日が保持されています。元の結果を確認するには、各ソースのレポートを開いてください。
AI 支援による分析の作成日時: . これは当時入手可能だった証拠について述べたものであり、その後の情報源の確認によって内容が変更される可能性があります。
キャプチャは、表示されていた内容を記録したものです。スキャナーの結果は、チェック時点におけるその提供元の評価を記録したものです。有効な証明書も、検出ゼロの結果も、安全性を保証するものではありません。