Vai al rapporto di sicurezza
Favicon di widgetclubcom.pages.dev
Sicurezza del dominio e intelligence sulle minacce

widgetclubcom.pages.dev

Sono stato truffato — aiutami a scrivere una denuncia
Condividi / scarica la segnalazione
Pubblica su X Invia su Telegram Verifica tramite API
In breve

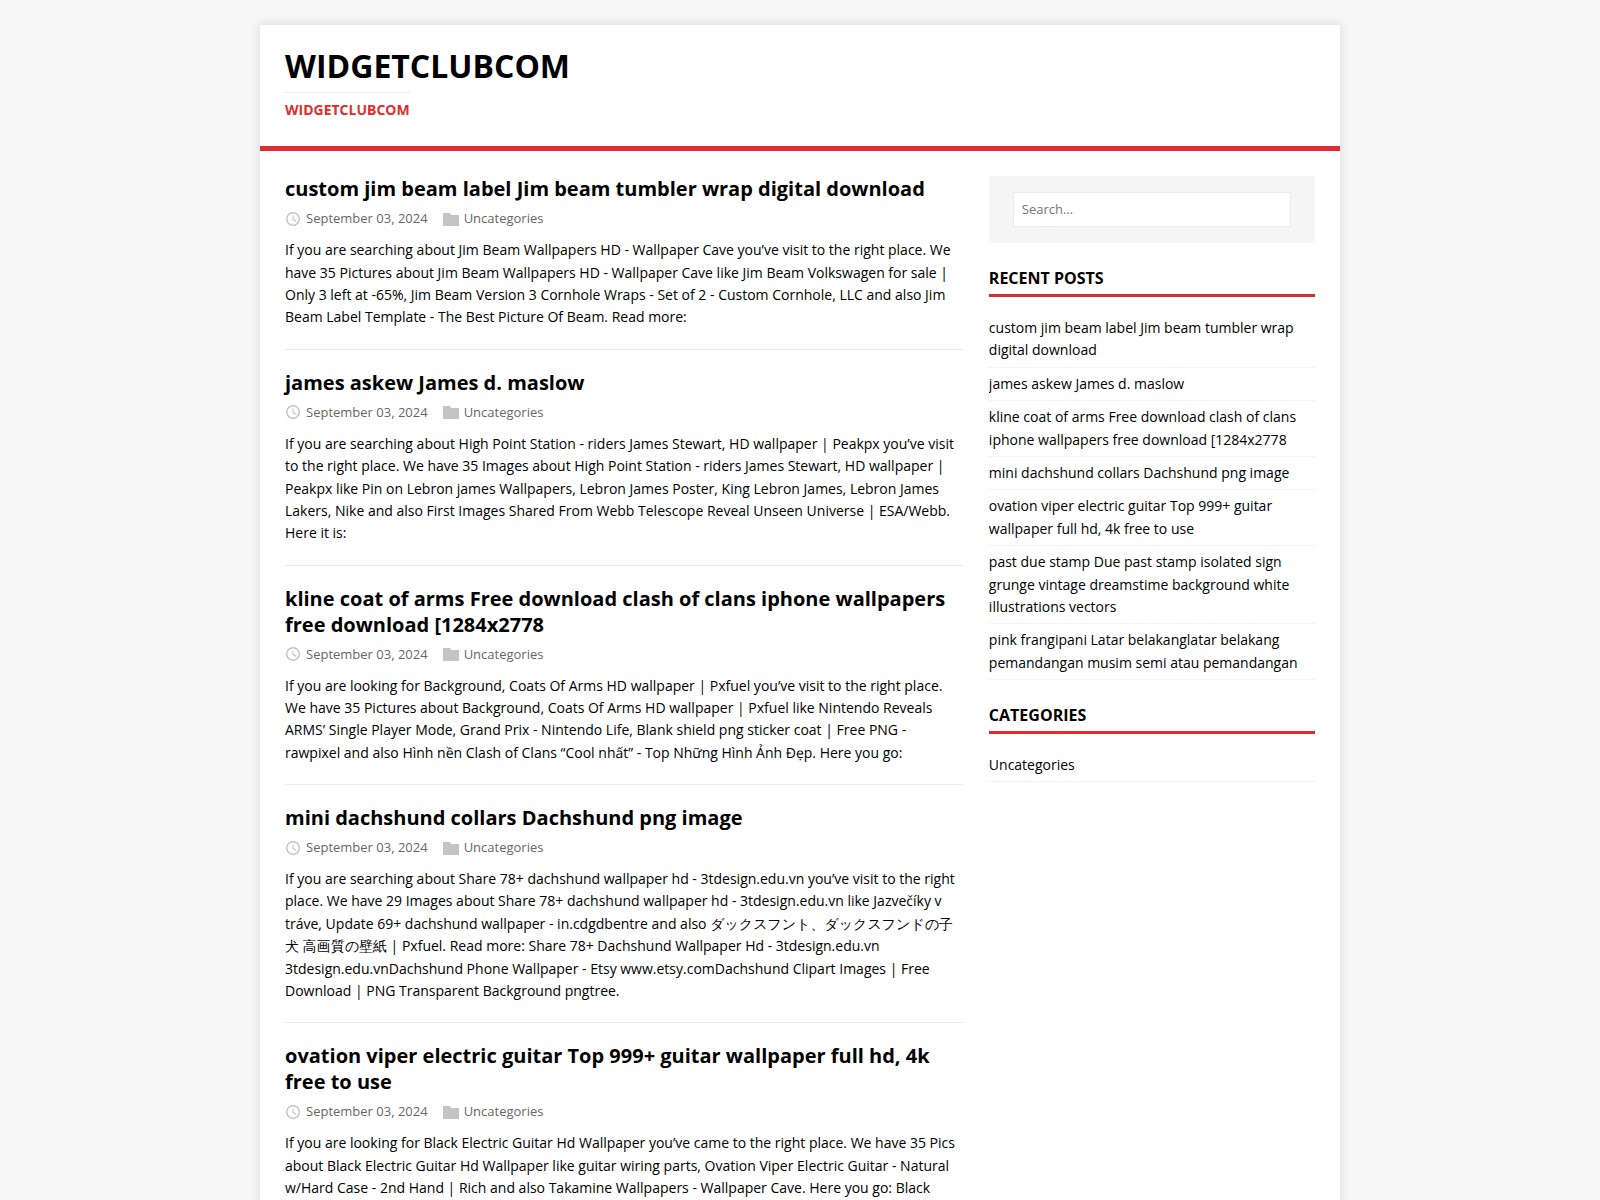
widgetclubcom.pages.dev shows a blog-style listing page headed WIDGETCLUBCOM, with a series of dated posts filed under "Uncategories". Each entry carries a title, a September 03, 2024 date and a short excerpt pointing readers toward wallpaper and image download material, such as Jim Beam label wraps, High Point Station wallpapers, coats of arms backgrounds and dachshund PNG images. A sidebar lists recent posts and a search field.

Analisi disponibile solo in inglese

Titolo della pagina: “widgetclubcom”

Maggiori informazioni sulle fonti
Segnali di sicurezza registrati

Risultato VirusTotal salvato: 1/92 motori con segnalazioni. Ora dell’analisi (come registrata): 2026-10-20 12:34 UTC. Recuperato (come registrato): 2026-11-10 21:32 UTC. Prestare estrema cautela: non inserire credenziali o informazioni personali.

Rilevamenti VirusTotal: 1/92
Indirizzo IP
Canada172.66.47.95Cloudflare, Inc. · CDN
Avvistato per la prima volta da PhishDestroy
2026-11-10
Acquisizioni della pagina
apri galleria
2026-11-10 CDN

Punteggio di rischio: più è alto, peggio è · Come funziona questo punteggio

Cosa fare subito

Seleziona ciò che è accaduto e spunta le azioni man mano che procedi. I segni di spunta vengono salvati solo in questo browser.

È stata inserita una password0/3
Dati della carta o del conto bancario pagati o inseriti0/2
Ha scaricato un file0/2
Ha condiviso una frase di seed o una chiave privata0/3
Spesa di token approvata (approve / permit)0/3
Ho collegato un portafoglio ma non ho firmato nulla0/2
Ha inviato criptovaluta0/3
Presentare una denuncia alla polizia

La visualizzazione per esperti include tutte le sezioni: DNS, TLS, richieste di rete, hash e il codice JSON grezzo.

Riepilogo del rapporto

PhishDestroy conserva una scheda su widgetclubcom.pages.dev. Ogni fonte ha una propria data; i controlli mancanti non dimostrano la sicurezza.

L’analisi dettagliata di PhishDestroy AI resta in inglese per preservare il rapporto forense originale.

Analisi

Riepilogo del dominio

PhishDestroy ha registrato per la prima volta widgetclubcom.pages.dev il 2026-11-10. Risultato VirusTotal salvato: 1/92 motori con segnalazioni. Ora dell’analisi (come registrata): 2026-10-20 12:34 UTC. Recuperato (come registrato): 2026-11-10 21:32 UTC. Rischio: alto (punteggio delle evidenze 69/100). Stato: Ultima attività nota. Hosting: Cloudflare, Inc. Non inserire credenziali e non collegare un wallet.

Alto
Stato
Ultima attività nota
VirusTotal
1 / 92
Hosting
Canada172.66.47.95Cloudflare, Inc. · CDN
Acquisizioni della pagina
8

Acquisizione URLScan · 2026-10-19 13:50 UTC · SHA-256 36adbda0…fa924b7

Analisi di PhishDestroy, versione rivista

L’analisi dettagliata di PhishDestroy AI resta in inglese per preservare il rapporto forense originale.

widgetclubcom.pages.dev shows a blog-style listing page headed WIDGETCLUBCOM, with a series of dated posts filed under "Uncategories". Each entry carries a title, a September 03, 2024 date and a short excerpt pointing readers toward wallpaper and image download material, such as Jim Beam label wraps, High Point Station wallpapers, coats of arms backgrounds and dachshund PNG images. A sidebar lists recent posts and a search field.

The stored VirusTotal domain result reports 1 detections out of 92 engines. Gridinsoft reported "phishing".

Evidenze della fonteVirusTotal 1 / 92 5 fonti

VirusTotal

1 / 92 rilevamenti del motore

Analisi:
Apri il rapporto
VirusTotalRecord originale della fonteOsservato: 13 campi
Riepilogo separato del collettore

Si tratta di un risultato archiviato separatamente. I relativi conteggi, fornitori e date non sostituiscono l’osservazione del provider riportata sopra. La data di recupero non corrisponde alla data di analisi.

Fonte
VirusTotal
Stato del risultato
observed
Numerator
3
Denominator
92
Vendors
Forcepoint ThreatSeeker, Gridinsoft, SOCRadar
Ora della verifica
2026-11-19 04:03:20
Ora del recupero
2026-11-19 03:03:20

URLScan

Acquisizione della pagina

SHA-256 95ee2b95…c4cc24b

Apri il rapporto
URLScanRecord originale della fonteOsservato: 24 campi
Registrazione separata del monitor

Istantanea del monitor salvata separatamente; non sostituisce il record del report principale né determina la disponibilità attuale.

UUID
01a1546d-54e8-75a0-9839-cc7187237bd3
Momento dell’arricchimento dei dati
2026-11-11T09:16:42Z
Timestamp delle fonti
Urlscan enriched at: 2026-11-11 10:16:42

PhishDestroy DOM

10 / 100 · punteggio euristico · 3 riferimenti al marchio · 0 classificazioni

Solo euristica dei contenuti; non è il punteggio finale

Apri il rapporto
Verifica del codice della pagina effettuata da un sistema di monitoraggio separato · 10 / 100 · 2026-11-10 21:47 UTC

Questa analisi del monitor, risalente a una data precedente, è distinta dall'analisi primaria di PhishDestroy riportata sopra. Un punteggio euristico non corrisponde a una probabilità misurata.

Punteggio euristico
10
Ora dell’analisi
2026-11-10T21:47:30Z
Data e ora di origine
2026-11-10 22:47:30
Metadati tecnici

Descrizione di PhishDestroy

Metadati relativi alla generazione di narrazioni

Apri il rapporto
Titolo, descrizione e scheda di generazione

La data di generazione della narrazione è distinta dalle date di osservazione. Si tratta dei campi di pubblicazione conservati, non di un ulteriore rilevamento indipendente.

Titolo generato dall’IA
widgetclubcom.pages.dev: Blog Listing of Wallpaper and Download Posts
Descrizione AI
PhishDestroy records widgetclubcom.pages.dev as a blog-style page listing dated posts about wallpapers, labels and image downloads with a sidebar of recent posts.
Sintesi generata dall’IA
widgetclubcom.pages.dev shows a blog-style listing page headed WIDGETCLUBCOM, with a series of dated posts filed under "Uncategories". Each entry carries a title, a September 03, 2024 date and a short excerpt pointing readers toward wallpaper and image download material, such as Jim Beam label wraps, High Point Station wallpapers, coats of arms backgrounds and dachshund PNG images. A sidebar lists recent posts and a search field. The stored VirusTotal domain result reports 1 detections out of 92 engines. Gridinsoft reported "phishing".
Modello di IA che ha redatto il testo
threat-v6-mimo
Ora in cui è stato scritto il testo generato dall’IA
2026-11-10T21:40:38Z
Revision
ade6fc8c6ac62a80f04c8a0a7e97053d64859d029278f96a82b6a2eeaebc6148
Modalità
reviewed
Interpretation
Pacchetto pubblico selezionato; il momento della generazione del testo è indipendente dalle date delle osservazioni di origine.

I risultati riflettono il momento di raccolta di ciascuna fonte. Zero rilevamenti non garantiscono la sicurezza. I riferimenti OTX sono pubblicazioni della community.

Dettagli raccolti dalle fonti

Osservazioni archiviate di pagina, rete e scanner, raggruppate per fonte e momento dell’osservazione.

Ogni campo conservato, con fonte e data
Controlli del sito webRecord originale della fonteEstratto da: 24 campi

Configurazione della posta elettronica

Ricerche SPF
0

Risultati relativi al DNS protettivo

Resolver controllati
12
Resolver che bloccano
0

Osservazioni sull'archivio web

Ultima osservazione
Prima osservazione
Modifiche registrate
5
Giorni archiviati
7
Istantanee al giorno
0.01
Dimensione media della pagina, byte
3019

Mappa del sito

Presente
Sì
Numero di URL
2505

Titolo e metadati della pagina

URL Open Graph
https://widgetclubcom.pages.dev/
Titolo della pagina
widgetclubcom
Tipo Open Graph
website
Titolo Open Graph
widgetclubcom
Generatore
Hugo 0.118.2
Descrizione
widgetclubcom
Descrizione Open Graph
widgetclubcom

Tracker

Richieste
6
Servizi rilevati
  • Nome
    Google Fonts
    Azienda
    Google
    Paese
    US
    Categoria
    Hosting
    Richieste
    1
  • Nome
    Histats
    Azienda
    Histats
    Paese
    US
    Categoria
    Site Analytics
    Richieste
    1

Moduli e contenuti misti

Script senza SRI
  • https://mowcoordinateegypt.com/6e/2d/fc/6e2dfcd302096687d74df82cf0da4496.js
Script di terze parti
1

Risposta HTTP

Raggiungibile
Sì
Stato HTTP
200
Tempi della richiesta, ms
DNS
6
TLS
30
In attesa
48
Connessione
7
Scarica
0
Tempo di risposta, ms
91

Connessione TLS

ALPN
h2
Suite di cifratura
TLS_AES_256_GCM_SHA384
Protocollo
TLSv1.3
Versioni supportate
  • TLSv1.2
  • TLSv1.3
Certificato autorizzato
Sì
Forward secrecy
Sì

Porte

Porte aperte
  • 80
  • 443
  • 8080

Stima delle emissioni

Byte
20052
CO₂, grammi
0.0007
Più pulito del, %
57

Server DNS

Nameserver
  • Indirizzo IP
    172.64.32.114
    Host
    eva.ns.cloudflare.com
  • Indirizzo IP
    173.245.59.135
    Host
    paul.ns.cloudflare.com
Zona DNS
widgetclubcom.pages.dev

Ubicazione

Indirizzo IP
2606:4700:310c::ac42:2f5f
ASN
13335
Organizzazione
Cloudflare, Inc.
Città
Montreal
Paese
CA

Certificato TLS

Emittente
Google Trust Services / WE1
Soggetto
widgetclubcom.pages.dev

Record DNS

A
  • 172.66.44.161
  • 172.66.47.95
NS
  • eva.ns.cloudflare.com
  • paul.ns.cloudflare.com
SOA
Nameserver primario
eva.ns.cloudflare.com
Hostmaster
dns.cloudflare.com
Numero di serie
2417878980
Aggiornamento, secondi
10000
Nuovo tentativo, secondi
2400
Scadenza, secondi
604800
TTL minimo, secondi
1800
AAAA
  • 2606:4700:310c::ac42:2f5f
  • 2606:4700:310c::ac42:2ca1

DNSSEC

Record DS
No
RRSIG
No
DNSKEY
No

HSTS

Osservazione
Site does not serve any HSTS headers.

Politiche di sicurezza HTTP

X-Frame-Options
No
Referrer-Policy
strict-origin-when-cross-origin
X-XSS-Protection
No
Permissions-Policy
No
X-Content-Type-Options
nosniff
Content-Security-Policy
No
Strict-Transport-Security
No
Cross-Origin-Opener-Policy
No
Cross-Origin-Embedder-Policy
No
Cross-Origin-Resource-Policy
No

Firewall per applicazioni web

Prodotto WAF
Cloudflare
WAF rilevato
Sì

Ricerca IP

Indirizzo IP
2606:4700:310c::ac42:2f5f
Versione IP
6

Reindirizzamenti

Catena di reindirizzamenti
  • https://widgetclubcom.pages.dev

Stack tecnologico

Tecnologie
  • Hugo
  • HSTS
  • DTScout
  • Histats
  • Google Font API
  • Cloudflare
  • RSS
  • Open Graph
  • HTTP/3

Link alla pagina

Indirizzi dei link esterni
  • https://gohugo.io/
  • https://github.com/Vimux/Mainroad/
Link esterni
2
Link interni
13

Intestazioni HTTP

Intestazioni della risposta
Server
cloudflare
Content-Type
text/html; charset=utf-8
X-Content-Type-Options
nosniff
Referrer-Policy
strict-origin-when-cross-origin
Campi originali della fonte · JSON
Configurazione della posta elettronica
Spf lookups: 0
Risultati relativi al DNS protettivo
Resolvers: 12; Blocked count: 0
Osservazioni sull'archivio web
Last: 2026-11-10T21:35:12Z; First: 2024-09-15T21:33:13Z; Changes: 5; Days archived: 7; Scans per day: 0.01; Avg page bytes: 3019
Mappa del sito
Present: ✓; URL count: 2505
Titolo e metadati della pagina
Ogurl: https://widgetclubcom.pages.dev/; Title: widgetclubcom; Ogtype: website; Ogtitle: widgetclubcom; Generator: Hugo 0.118.2; Description: widgetclubcom; Ogdescription: widgetclubcom
Tracker
Requests: 6; Trackers: (Name: Google Fonts; Company: Google; Country: US; Category: Hosting; Requests: 1), (Name: Histats; Company: Histats; Country: US; Category: Site Analytics; Requests: 1)
Moduli e contenuti misti
No sri: https://mowcoordinateegypt.com/6e/2d/fc/6e2dfcd302096687d74df82cf0da4496.js; Third party scripts: 1
Stato
Up: ✓; Code: 200; Timings: DNS: 6; TLS: 30; Wait: 48; Connect: 7; Download: 0; Response ms: 91
Connessione TLS
Alpn: h2; Cipher: TLS_AES_256_GCM_SHA384; Protocol: TLSv1.3; Versions: TLSv1.2, TLSv1.3; Authorized: ✓; Forward secrecy: ✓
Porte
Open: 80, 443, 8080
Carbon
Bytes: 20052; Co2 grams: 0.0007; Cleaner than: 57
DNS server
NS: (IP: 172.64.32.114; Host: eva.ns.cloudflare.com), (IP: 173.245.59.135; Host: paul.ns.cloudflare.com); Zone: widgetclubcom.pages.dev
Ubicazione
IP: 2606:4700:310c::ac42:2f5f; ASN: 13335; Org: Cloudflare, Inc.; City: Montreal; Country: CA
SSL
Issuer: Google Trust Services / WE1; Subject: widgetclubcom.pages.dev
Record DNS
A: 172.66.44.161, 172.66.47.95; NS: eva.ns.cloudflare.com, paul.ns.cloudflare.com; Soa: Nsname: eva.ns.cloudflare.com; Hostmaster: dns.cloudflare.com; Serial: 2417878980; Refresh: 10000; Retry: 2400; Expire: 604800; Minttl: 1800; Aaaa: 2606:4700:310c::ac42:2f5f, 2606:4700:310c::ac42:2ca1
DNSsec
Ds: ✗; Rrsig: ✗; Dnskey: ✗
Hsts
Message: Site does not serve any HSTS headers.
Politiche di sicurezza HTTP
Xframeoptions: ✗; Referrerpolicy: strict-origin-when-cross-origin; Xxssprotection: ✗; Permissionspolicy: ✗; Xcontenttypeoptions: nosniff; Contentsecuritypolicy: ✗; Stricttransportpolicy: ✗; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: ✗
Firewall
Waf: Cloudflare; Has waf: ✓
Get IP
IP: 2606:4700:310c::ac42:2f5f; Family: 6
Reindirizzamenti
Chain: https://widgetclubcom.pages.dev
Stack tecnologico
Technologies: Hugo, HSTS, DTScout, Histats, Google Font API, Cloudflare, RSS, Open Graph, HTTP/3
Link alla pagina
External: https://gohugo.io/, https://github.com/Vimux/Mainroad/; External count: 2; Internal count: 13
Intestazioni HTTP
Headers: Server: cloudflare; Content type: text/html; charset=utf-8; X content type options: nosniff; Referrer policy: strict-origin-when-cross-origin

Domande su widgetclubcom.pages.dev

widgetclubcom.pages.dev è affidabile?

PhishDestroy assegna a widgetclubcom.pages.dev un livello di rischio pari a alto (punteggio delle evidenze 69/100) sulla base delle prove registrate; la prima segnalazione risale al 2026-11-10. Risultato VirusTotal salvato: 1/92 motori con segnalazioni. Ora dell’analisi (come registrata): 2026-10-20 12:34 UTC. Recuperato (come registrato): 2026-11-10 21:32 UTC. Il punteggio locale e la presenza in un elenco non provano una frode. Verifica la data di ogni fonte e l’URL esatto.

È sicuro collegare un wallet a widgetclubcom.pages.dev?

A causa dei segnali di rischio sopra indicati, non collegare alcun wallet, non firmare messaggi né approve le autorizzazioni relative ai token su tale piattaforma. Una transazione blockchain confermata non può essere annullata.

Cosa devo fare se ho usato widgetclubcom.pages.dev?

  • È stata inserita una password — modificala su quel servizio e su tutti gli altri siti in cui hai utilizzato la stessa password
  • Attiva l'autenticazione a due fattori — laddove il servizio lo preveda, un’app di autenticazione è più sicura dei codici via SMS
  • Dati della carta o del conto bancario pagati o inseriti — contatta la tua banca o il tuo servizio di pagamento utilizzando i recapiti riportati sulla tua carta o sul sito web ufficiale
  • Ho collegato un portafoglio ma non ho firmato nulla — disconnettere il sito dal portafoglio e rifiutare le richieste in sospeso; una connessione di per sé non comporta il trasferimento di fondi
  • Spesa di token approvata (approve / permit) — revocare tale approvazione utilizzando uno strumento di verifica delle approvazioni dei token
  • Ha condiviso una frase di seed o una chiave privata — trasferire i fondi rimanenti su un nuovo portafoglio con una nuova frase seed; il portafoglio compromesso non è più sicuro
  • Ha scaricato un file — non aprirlo ed esegui una scansione del dispositivo con un software di sicurezza

Conserva l'indirizzo, le date, i dettagli del pagamento o della transazione e i messaggi per poter sporgere denuncia alla polizia o a un'altra autorità competente. La denuncia non garantisce il recupero del denaro. Guida passo passo: guida di emergenza.

Approfondisci

Risultati della lista dei blocchiPhishDestroy 1
PhishDestroy Lista di PhishDestroy Visualizza fonte

Acquisizioni della pagina (8)

Tutti i link di acquisizione e gli hash (8)

Dettagli del dominio

Dominio
Verdetto URLScan Analisi completata punteggio 0 Verdetto del motore: dannoso · punteggio 83 report ↗
Contesto IP Canada172.66.47.95 Cloudflare bordo condiviso IP di origine nascosto La reputazione Edge-IP non è attribuita a questo dominio.
Stato HTTP200
Report per LLM Dossier in testo semplice strutturato per agenti IA
Dettagli tecniciProvenienza e data e ora
Rilevato per la prima volta2026-11-10
Analisi DOManalizzato 2026-11-10punteggio 10/1003 segnali di marchio
URL inviatohttp://widgetclubcom.pages.dev/
Hash della favicon
Titolo della pagina rilevato
widgetclubcom
Riferimenti automatici al marchio
Adobe Etsy Radiant
Certificato TLS
Emesso da Google Trust Services / WE1 · la validità salvata scade tra 55 giorni

Rete & certificati

Evidenze tecniche archiviate

Rete & DNS

Edge CDN condiviso
Indirizzo IP
Canada172.66.47.95
ASN della rete
AS13335
Nome AS
CLOUDFLARENET - Cloudflare, Inc., US
Organizzazione
Cloudflare, Inc.
Posizione osservata
CanadaToronto, CA
Intestazione del server
cloudflare

La reputazione Edge-IP non è attribuita a questo dominio.

Nameserver 2

  • eva.ns.cloudflare.com
  • paul.ns.cloudflare.com

SOA

  • nsname: eva.ns.cloudflare.com
  • hostmaster: dns.cloudflare.com
  • serial: 2417878980
  • refresh: 10000
  • retry: 2400
  • expire: 604800
  • minttl: 1800

La posizione si riferisce alla rete IP.

Certificato TLS

Emittente
Google Trust Services / WE1
Valido dal
2026-10-19 06:01:02
Valido fino al
2027-01-17 06:58:45
Corrispondenza del nome host
Sì
Validità
Entro le date di validità archiviate
Fonte di raccolta
PhishDestroy collector
Impronta del certificato6285107bc4f8c7d9914bcfe546d86ce681e3321dea09174fab06c43725f1e2d5
Nomi del certificato · 2 SAN
  • widgetclubcom.pages.dev
  • *.widgetclubcom.pages.dev

Metadati del certificato salvati. Le date del certificato prive di fuso orario sono mostrate così come archiviate. La cifratura del trasporto non dimostra che il sito sia affidabile.

Ultimo esito classificato 2026-11-22 11:19 UTC

All’ultimo controllo il sito serviva le sue pagine.

Dettagli tecnici
Esito primario Contenuto attivo reason: Ordinary HTTP content served 90% confidence
Attribuzione source: Current Http Probe
Livelli di prove Availability: Content serving Content: Content served at root DNS: Stale
Ultima osservazione HTTP Contenuto attivo Contenuti HTTP standard forniti 90% 2026-11-22 11:19 UTC
Registrazione RDAP
Cronologia osservata last reachable: 2026-11-22 11:19 UTC last content: 2026-11-22 11:19 UTC
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Tecnologie · 5 identified
Apri i record completi

Analisi di VirusTotal

1 / 92 fornitori di soluzioni di sicurezza hanno segnalato questo dominio
Visualizza su VT
Ultima analisi Primo risultato positivo recuperato da PhishDestroy Snapshot archiviato precedente: 3 rilevamenti
Gridinsoft

Prove archiviate

Istantanea di Wayback Machine
Visualizza archivio

Istantanee salvate 1

Dettagli relativi alla registrazione e all'osservazione3

Osservazioni sulla disponibilità

Ultima osservazione con sito raggiungibile
Ultima osservazione del contenuto
Base di stima
Attualmente raggiungibile

Un orario stimato descrive una finestra di osservazione. Non dimostra un’azione del registrar né il momento esatto in cui un sito è diventato irraggiungibile.

Tutti i dati archiviati100
Apri i record completi

Richieste di rete intercettate

Richieste di rete: 11 Hash SHA-256: 11 Analisi URLScan:

Richieste di rete registrate da URLScan durante il caricamento della pagina. URLScan non fornisce un hash per ogni richiesta. PhishDestroy ha recuperato questo elenco il 2026-11-10 21:48 UTC.

Apri questa scansione su URLScan 01a1c76c-7904-74a7-a682-739d9e37e1dc ↗

Cronologia delle osservazioni archiviate2

Modifiche datate conservate dal monitoraggio e dai sistemi di raccolta delle fonti. Le osservazioni più recenti compaiono per prime; gli stati delle fonti non costituiscono prova di un takedown.

  1. Monitor di disponibilità · Stato registrato

    Visualizzazione dei contenuti della pagina

    contenuto della pagina restituito

  2. Monitor di disponibilità · Stato registrato

    Visualizzazione dei contenuti della pagina

    contenuto della pagina restituito

Tutte le osservazioni relative alla disponibilità conservate29
Apri i record completi

Pipeline di risposta alle minacce

  1. Individuazione · registrati
  2. Analisi · registrati
  3. Monitoraggio · in corso

Eventi registrati: 9. Questi record descrivono le prove raccolte, le notifiche inviate e la pubblicazione; non confermano il completamento di un'indagine né la rimozione del sito.

Individuazione preventiva e inserimento nel databaseMinaccia inserita registrati
  • Minaccia inserita
    widgetclubcom.pages.dev rilevato e inserito in coda per un'analisi completa
Controlli di intelligence sulle minacceAcquisizione URLScan.io · Verdetto di URLScan · Rapporto Cloudflare Radar · Archivio Web · VirusTotal · Prove forensi raccolte · Analisi tecnica registrata registrati
Pubblicazione e disponibilitàPubblicato su DestroyList · Il monitoraggio continua in corso
  • Pubblicato su DestroyList
    Elencato nel repository pubblico PhishDestroy/DestroyList
  • Il monitoraggio continua
    Il dominio rimane raggiungibile o con accesso limitato; controlli futuri potrebbero aggiornare questa osservazione.
    in corso

Attività registrata

4 voci

Ciclo di vita

  1. Dominio registrato
  2. Analisi VirusTotalcon rilevamenti+2239 d 10 h
  3. Aggiunto a PhishDestroy+21 d 8 h
  1. URLScan

    Pagina salvata

    +12 min
  2. Wayback Machine

    Pagina archiviata

    +10 min
  3. Aggiunto a PhishDestroy

    widgetclubcom.pages.dev

    +21 d 8 h
  4. VirusTotal

    1/92 rilevamenti del motore

Come conduciamo le indagini e redigiamo i rapporti

Scansioni pubbliche, prove e canali di segnalazione degli abusi

Eseguiamo la scansione di URL sospetti, esaminiamo i risultati pubblici e inviamo le prove attraverso gli appositi canali di segnalazione degli abusi. Gli eventi datati riportati sopra mostrano ciò che è stato registrato per questo dominio. La directory sottostante illustra il flusso di lavoro più ampio.

01Scansioni pubbliche e raccolta delle prove10 fonti e gruppi di strumenti
urlscan.io Screenshot · DOM · HTTP

Acquisisci la pagina visualizzata, le richieste e l’infrastruttura visibile.

VirusTotal Risultati basati su più motori

Confronta i risultati dei motori disponibili e conserva il timestamp dell’analisi.

Google Safe Browsing Rapporto sulla trasparenza

Verifica se Google attualmente classifica l’URL come non sicuro.

Cloudflare Radar DNS · certificati · categorie

Esamina una scansione pubblica e i relativi dati registrati relativi alla rete e alla classificazione.

AlienVault OTX Aggiornamenti sull’intelligence delle minacce

Cerca riferimenti agli indicatori e informazioni correlate provenienti dalla comunità.

Wayback Machine Prove storiche

Confronta le schermate archiviate e conserva il contesto storico.

abuse.ch ThreatFox Correlazione IOC

Cerca gli indicatori corrispondenti e i record relativi alle minacce associate.

crt.sh Trasparenza dei certificati

Esamina i record dei certificati e i nomi host correlati.

Filtri di sicurezza DNS Quad9 · AdGuard · CleanBrowsing

Confronta le risposte del resolver di sicurezza e registra i blocchi rilevati.

Web-Check Ispezione superficiale

Ispeziona il DNS pubblico, il TLS, l’HTTP e la superficie tecnologica.

02Segnalazioni di abusi e follow-upRegistrar, hosting e canali di sicurezza
  1. Identificare il provider responsabile. Abbinare i record di registrazione e di hosting al contatto competente per gli abusi.
  2. Preparare un pacchetto di prove. Includere l’URL, i riferimenti alle scansioni pubbliche, le schermate e le osservazioni registrate.
  3. Invia il rapporto. Conservare i registri dei rapporti inviati e le informazioni sui destinatari, quando disponibili.
  4. Ricontrollare e pubblicare gli aggiornamenti. Tieni traccia dei risultati successivi degli scanner, delle risposte dei provider e della disponibilità dei siti.

Di seguito sono elencati i servizi di sicurezza utilizzati per la scansione, i controlli di reputazione e la segnalazione. Il fatto che un servizio sia elencato non costituisce prova che esso abbia ricevuto, accettato o agito in merito a questo specifico dominio. Le segnalazioni registrate compaiono nella cronologia delle notifiche riportata sopra.

Tutti i record archiviati per fonte

Esplora la cronologia completa di questo dominio per fonte. Il download include tutti i record relativi alla fonte selezionata. Le date mantengono le etichette originali dei campi.

Scarica tutti i record in formato JSON

Verifica il cloaking

Confronta ciò che ricevono un browser e un crawler e verifica l’eventuale instradamento del traffico tramite Keitaro.

widgetclubcom.pages.dev

Dati e relazioni esterne

Analisi approfondita

Sei stato vittima di questo sito?

Non sei solo e non hai nulla di cui vergognarti. I truffatori sono criminali esperti che sfruttano la fiducia. Segnalare quanto accaduto è l’arma più potente contro le frodi: la tua segnalazione può evitare che altri diventino vittime e aiutare le forze dell’ordine ad agire. Metti al sicuro i tuoi account e i tuoi fondi prima di tutto, poi segnala l'accaduto. Se le credenziali sono state compromesse, segnalalo immediatamente. Non interagire con i truffatori del recupero fondi.

Agisci in base a ciò che hai effettivamente fatto. Se hai inserito una password: cambiala e modifica tutti i siti in cui l’hai riutilizzata. Se hai effettuato un pagamento o fornito i dati della tua carta: contatta la tua banca o il servizio di pagamento. Se hai scaricato un file: esegui una scansione del dispositivo. Infine, segnala l’incidente.

Dove segnalarlo

La bozza rimane solo a te.

Per prima cosa metti al sicuro i tuoi soldi: chiama la tua banca o revoca le autorizzazioni relative al portafoglio digitale. Misure immediate →

Altro: canali internazionali e dedicati alle criptovalute

Canali ufficiali di segnalazione

Altri canali ufficiali di segnalazione
SEAL 911 In tutto il mondo

Assistenza di emergenza da parte di ricercatori di sicurezza quando un portafoglio di criptovalute sta subendo un prelievo in tempo reale.

FTC ReportFraud Stati Uniti

Segnalare truffe e frodi alla Commissione Federale per il Commercio degli Stati Uniti (Federal Trade Commission). Le segnalazioni vengono inserite in un database utilizzato dalle forze dell’ordine.

IdentityTheft.gov Stati Uniti

Modulo ufficiale di segnalazione del furto d’identità con un piano di recupero passo dopo passo.

CISA Stati Uniti

Segnalare gli incidenti informatici e gli attacchi di phishing all’Agenzia statunitense per la sicurezza informatica e delle infrastrutture (CISA).

CSIRTs Network Unione europea

Elenco dei team nazionali di risposta agli incidenti (CSIRT) nell’UE. Trova il team del tuo paese.

FIRST In tutto il mondo

Elenco mondiale dei team di risposta agli incidenti, consultabile per paese e settore.

ReportCyber Australia

Segnalare i reati informatici all’Australian Cyber Security Centre e alla polizia.

Scamwatch Australia

Segnalare le truffe al Centro nazionale antitruffa gestito dall’ACCC.

Revisione dell’inserimento nella lista di PhishDestroy Non è una segnalazione alle forze dell’ordine
Ricorso in materia di domini
Richiedi una revisione se possiedi questo dominio e ritieni che l'elenco non sia corretto
A seguito di un episodio di phishing

Raccomandazioni e consigli per le vittime

Scegli i passaggi pertinenti a ciò che hai condiviso. Conserva una copia di questo report insieme alla tua documentazione.

Cosa devo fare subito?

Urgente

Smetti di usare il sito sospetto. Accedi al servizio autentico tramite la sua app ufficiale o un indirizzo di cui ti fidi già.

  • È stata inserita una password — modificala su quel servizio e su tutti gli altri siti in cui hai utilizzato la stessa password
  • Attiva l'autenticazione a due fattori — laddove il servizio lo preveda, un’app di autenticazione è più sicura dei codici via SMS
  • Dati della carta o del conto bancario pagati o inseriti — contatta la tua banca o il tuo servizio di pagamento utilizzando i recapiti riportati sulla tua carta o sul sito web ufficiale
  • Ha scaricato un file — non aprirlo ed esegui una scansione del dispositivo con un software di sicurezza
  • Ha condiviso una frase di seed o una chiave privata — trasferire i fondi rimanenti su un nuovo portafoglio con una nuova frase seed; il portafoglio compromesso non è più sicuro
  • Ho collegato un portafoglio ma non ho firmato nulla — disconnettere il sito dal portafoglio e rifiutare le richieste in sospeso; una connessione di per sé non comporta il trasferimento di fondi
  • Spesa di token approvata (approve / permit) — revocare tale approvazione utilizzando uno strumento di verifica delle approvazioni dei token (revoke.cash)
  • Ha inviato criptovaluta — salva l'hash della transazione, il tuo indirizzo e l'indirizzo del destinatario; le transazioni sulla blockchain non possono essere annullate

Quali informazioni devo raccogliere per la mia segnalazione?

Linee guida dell'FBI

Conserva in un luogo sicuro email, ricevute, messaggi e screenshot originali. Una cronologia dei fatti aiuta l’autorità competente a capire cosa è successo. Linee guida IC3 sulle prove ↗

  • Documenti di pagamento — Se hai effettuato un pagamento, conserva la ricevuta, indicando l'importo, la data, il fornitore del servizio di pagamento e i dati del destinatario.
  • Date e orari esatti — di ogni transazione e del primo contatto con il truffatore
  • Schermate — siti web truffaldini, messaggi in chat, e-mail, transazioni tramite portafoglio digitale, social media
  • Tutti gli URL e i domini utilizzato dal truffatore (tra cui widgetclubcom.pages.dev)
  • Comunicazioni — e-mail, SMS, numeri di telefono, nomi utente utilizzati dal truffatore

Anche se non conosci tutti i dettagli — sporgere comunque denuncia. Anche le informazioni parziali sono comunque utili alle indagini.

A chi devo segnalare la truffa?

  • FBI IC3 — Internet Crime Complaint Center (sistema di segnalazione federale degli Stati Uniti)
  • Europol — Segnalazioni relative alla criminalità informatica in Europa (UE)
  • La tua banca o il tuo fornitore di servizi di pagamento — contattare tempestivamente il team antifrode tramite i recapiti ufficiali qualora siano state divulgate informazioni relative a denaro o carte di credito.
  • Polizia locale — crea un documento ufficiale, anche se non è in grado di agire immediatamente

Una segnalazione non garantisce il recupero dei fondi né l’avvio di un’indagine, ma dati sulle transazioni tempestivi e accurati possono aiutare le autorità e i fornitori di servizi a tracciare l’incidente.

Come funzionano in genere le truffe di phishing?

  • Siti web fasulli — cloni perfetti, al pixel, di siti legittimi con domini leggermente modificati
  • Pig butchering — fiducia conquistata nel corso di settimane tramite Telegram/WhatsApp/app di incontri, per poi rubare i soldi
  • Truffe legate al recupero dei fondi — i truffatori si spacciano per agenti di recupero e chiedono commissioni anticipate. Non condividere mai la frase di recupero né effettuare pagamenti prima di aver verificato il fornitore in modo indipendente
  • Truffe basate sull'intelligenza artificiale — i deepfake, il phishing automatizzato e i siti generati dall’intelligenza artificiale rendono più difficile individuare le frodi

Come posso proteggermi in futuro?

  • Aggiungi i siti ufficiali ai preferiti — Non cliccare mai sui link contenuti nelle e-mail, nei messaggi diretti o negli annunci pubblicitari
  • Verifica i domini — controllare PhishDestroy prima di interagire. Verifica l'HTTPS, l'ortografia e l'età del dominio
  • "Troppo bello per essere vero" = truffa — rendimenti garantiti, testimonial di personaggi famosi, scadenze urgenti

Ulteriori indicazioni: NIST · risposta al phishingFBI IC3 · segnalazioni e proveFTC · truffe relative al recupero dei fondi

Rimani informato, rimani al sicuro

Controlla le minacce in tempo reale oppure contesta questa segnalazione se ritieni che si tratti di un falso positivo

Attenzione ai truffatori che promettono il recupero dei fondi! I criminali possono contattare nuovamente le vittime fingendo di essere investigatori, avvocati o agenti di recupero. Non pagare commissioni anticipate né condividere credenziali. Scopri di più sulle truffe relative al recupero dei fondi →
Informazioni su questo reportFonti, date di osservazione e correzioni

Questo report combina acquisizioni di pagina salvate, record di registrazione e di rete, risultati degli scanner e lo storico delle segnalazioni di PhishDestroy. Ogni fonte mantiene la propria data di osservazione. Apri il report di una fonte per esaminare il risultato originale.

L’analisi assistita da AI è stata redatta il . Descrive le prove disponibili all'epoca; ulteriori verifiche delle fonti potrebbero modificare tali dati.

Un’acquisizione documenta ciò che veniva mostrato. Il risultato di uno scanner registra la valutazione di quel provider al momento del controllo. Né un certificato valido né un risultato con zero rilevamenti garantiscono la sicurezza.

Incorpora questo reportUn widget compatto con un link alle evidenze
HTML · IFRAME

Incorpora questo rapporto

Condividi queste informazioni sulle minacce sul tuo sito web o sul tuo blog

embed.html
<iframe
  src="https://phishdestroy.io/it/embed/domain/widgetclubcom.pages.dev"
  title="PhishDestroy threat report for widgetclubcom.pages.dev"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>