Cloudflare Radar

Report di scansione
Apri il rapporto

This site uses the Polymarket brand in Russian to present prediction markets and encourage visitors to open external trading interfaces. Before connecting a wallet or depositing funds, verify the address against the official domain polymarket.com.
Analisi disponibile solo in ingleseTitolo della pagina: “Polymarket — Официальный сайт 2026 | Вход и Регистрация”
Inseriti in liste di blocco esterne: MetaMask, SEAL. Prestare estrema cautela: non inserire credenziali o informazioni personali.
 Vercel64.29.17.3Vercel, Inc · CDN
Punteggio di rischio: più è alto, peggio è · Come funziona questo punteggio
Seleziona ciò che è accaduto e spunta le azioni man mano che procedi. I segni di spunta vengono salvati solo in questo browser.
La visualizzazione per esperti include tutte le sezioni: DNS, TLS, richieste di rete, hash e il codice JSON grezzo.
PhishDestroy conserva una scheda su polymarket-ru.vercel.app. Ogni fonte ha una propria data; i controlli mancanti non dimostrano la sicurezza.
L’analisi dettagliata di PhishDestroy AI resta in inglese per preservare il rapporto forense originale.
PhishDestroy ha registrato per la prima volta polymarket-ru.vercel.app il 2026-11-22. Inseriti in liste di blocco esterne: MetaMask, SEAL. Rischio: alto (punteggio delle evidenze 66/100). Registrar: Vercel. Stato: Ultima attività nota. Hosting: Amazon.com, Inc. Non inserire credenziali e non collegare un wallet.
64.29.17.3Vercel, Inc · CDNVercel Acquisizione Cloudflare Radar · 2026-11-22 18:16 UTC · SHA-256 c056eafd…c60a359
Analisi di PhishDestroy, versione rivista
L’analisi dettagliata di PhishDestroy AI resta in inglese per preservare il rapporto forense originale.
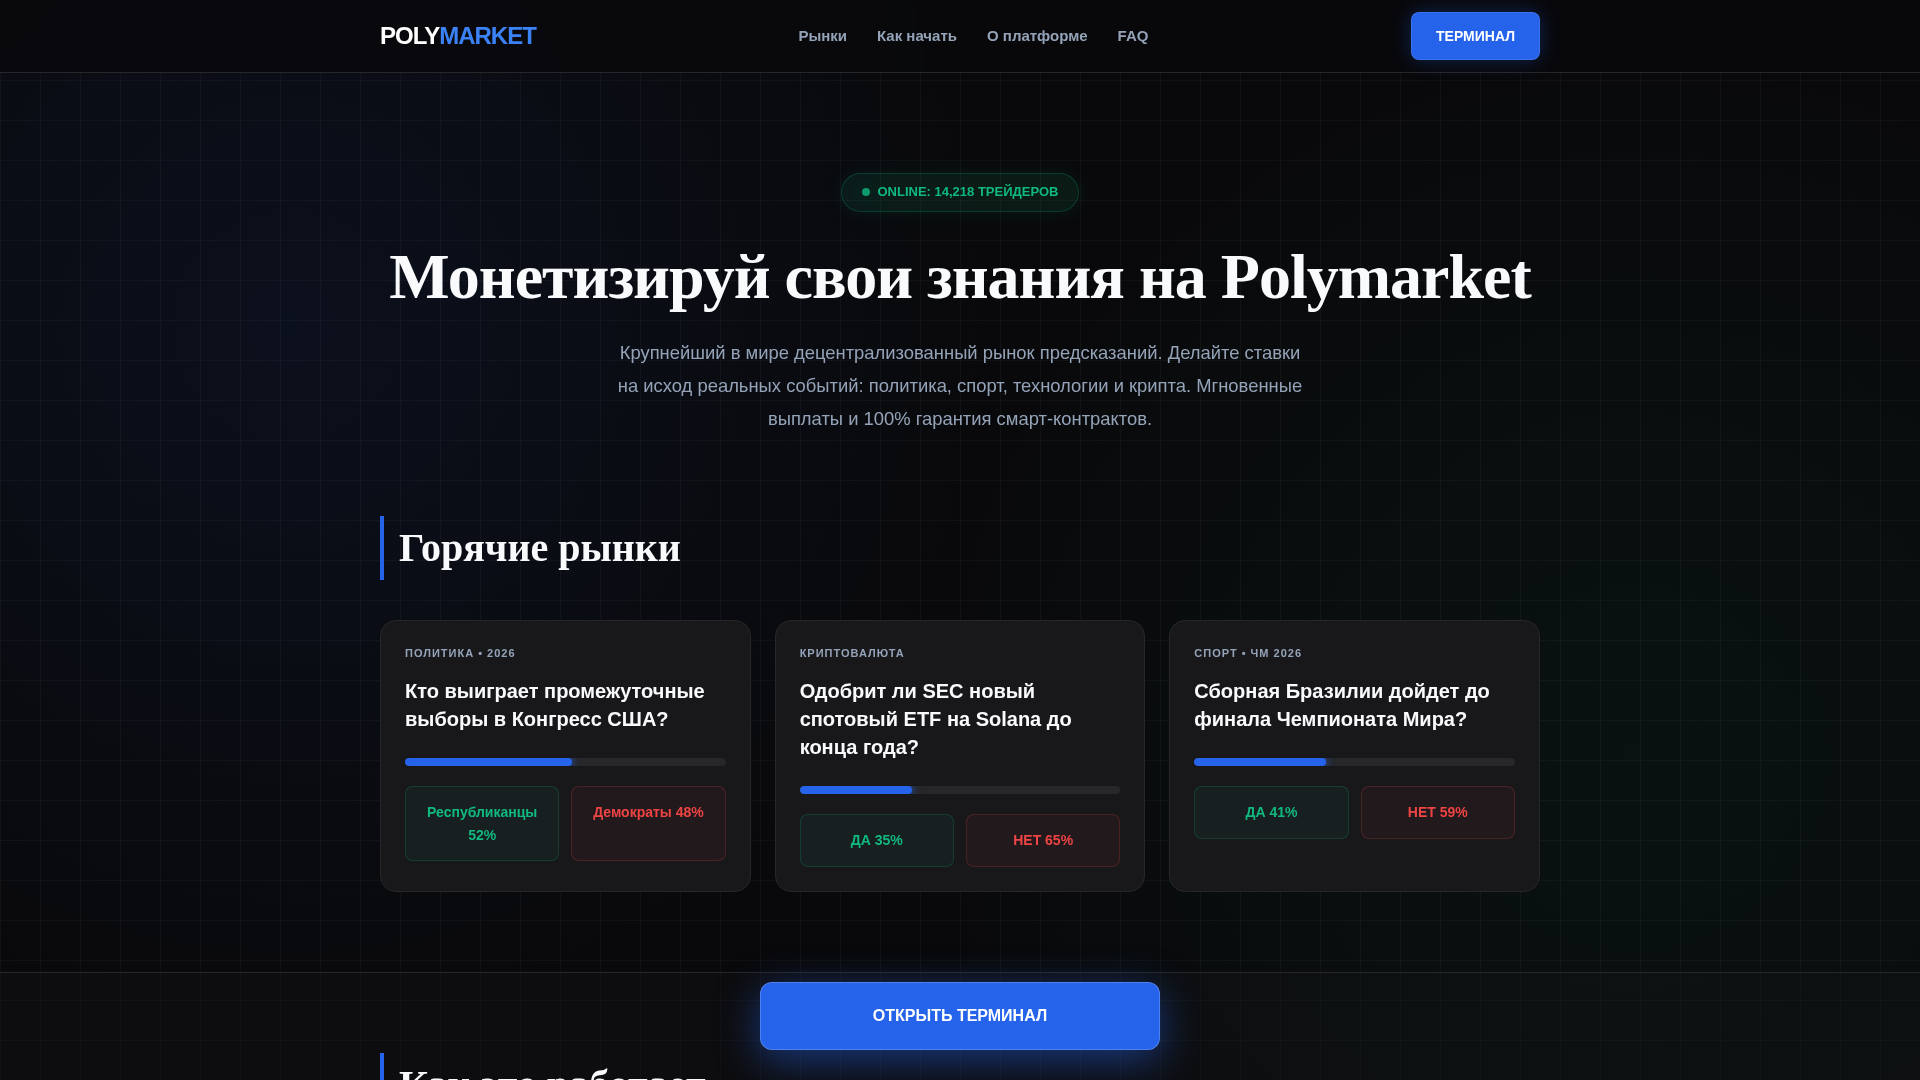
The page opens with a dark grid layout styled after Polymarket, featuring the brand name in the top left and navigation items reading "Рынки", "Как начать", "О платформе", and "FAQ". A live status badge states "ONLINE: 14,218 ТРЕЙДЕРОВ", while the main heading reads "Монетизируй свои знания на Polymarket" accompanied by the subtext "Крупнейший в мире децентрализованный рынок предсказаний". Below this, prediction market cards display topics such as "Кто выиграет промежуточные выборы в Конгресс США?", "Одобрит ли SEC новый спотовый ETF на Solana до конца года?", and "Сборная Бразилии дойдет до финала Чемпионата Мира?". Prominent blue buttons labeled "ТЕРМИНАЛ" and "ОТКРЫТЬ ТЕРМИНАЛ" invite visitors to interact with the platform.
Because urlscan classified the page as malicious, and MetaMask and SEAL block it, this page has triggered warnings from external security tools. The address uses the vercel.app hosting tenant rather than the official Polymarket domain polymarket.com, and it still answered requests on 22 Nov 2026 at 19:14 UTC.
Because this site uses an unofficial address to mimic a well-known prediction market, visitors should avoid connecting wallets or interacting with its terminal links. Always navigate directly to polymarket.com to trade safely. Anyone who already connected a wallet or signed transactions through this interface should immediately revoke token approvals using a trusted blockchain security tool.
Report di scansione
Apri il rapportoAcquisizione della pagina
SHA-256 93c501d0…6e25412
Istantanea del monitor salvata separatamente; non sostituisce il record del report principale né determina la disponibilità attuale.
10 / 100 · punteggio euristico · 2 riferimenti al marchio · 0 classificazioni
Solo euristica dei contenuti; non è il punteggio finale
Apri il rapportoQuesta analisi del monitor, risalente a una data precedente, è distinta dall'analisi primaria di PhishDestroy riportata sopra. Un punteggio euristico non corrisponde a una probabilità misurata.
Metadati relativi alla generazione di narrazioni
Apri il rapportoLa data di generazione della narrazione è distinta dalle date di osservazione. Si tratta dei campi di pubblicazione conservati, non di un ulteriore rilevamento indipendente.
I risultati riflettono il momento di raccolta di ciascuna fonte. Zero rilevamenti non garantiscono la sicurezza. I riferimenti OTX sono pubblicazioni della community.
Osservazioni archiviate di pagina, rete e scanner, raggruppate per fonte e momento dell’osservazione.
| Configurazione della posta elettronica | Spf lookups: 0 |
|---|---|
| Record CAA | Count: 2; Domain: vercel.app; Issuers: pki.goog, letsencrypt.org |
| Risultati relativi al DNS protettivo | Resolvers: 12; Blocked count: 0 |
| Mappa del sito | URLS: https://polymarket-ru.vercel.app/; Present: ✓; URL count: 1; Lastmod max: 2026-04-02; Lastmod min: 2026-04-02 |
| Titolo e metadati della pagina | Ogurl: https://polymarket-ru.vercel.app/; Title: Polymarket — Официальный сайт 2026 | Вход и Регистрация; Ogtype: website; Ogtitle: Polymarket Russia — Официальный терминал; Description: Торгуйте на крупнейшем рынке предсказаний Polymarket. Прогнозы на спорт, политику и крипту в реальном времени. Вход в терминал Polymarket Russia с моментальным выводом СБП.; Ogdescription: Зарабатывай на прогнозах мировых событий. Быстрый вход и вывод через СБП. |
| Stato | Up: ✓; Code: 200; Timings: DNS: 0; Wait: 19; Download: 9; Response ms: 95 |
| Porte | Open: 80 |
| Carbon | Bytes: 29201; Co2 grams: 0.0011; Cleaner than: 49 |
| DNS server | NS: (IP: 205.251.197.116; Host: ns3.vercel-dns-3.com), (IP: 205.251.199.60; Host: ns4.vercel-dns-3.com), (IP: 205.251.193.92; Host: ns1.vercel-dns-3.com), (IP: 205.251.194.149; Host: ns2.vercel-dns-3.com); Zone: vercel.app |
| Quality | Cls: 0.029; Seo: 100; Si s: 1.52; Fcp s: 1.52; Lcp s: 1.52; Tbt ms: 7; Performance: 100; Accessibility: 78; Best practices: 100 |
| Ubicazione | IP: 64.29.17.195; ASN: 16509; Org: Amazon.com, Inc.; City: Los Angeles; Country: US |
| SSL | San: *.vercel.app; Bits: 2048; Chain: *.vercel.app, WR1, GTS Root R1; Issuer: Google Trust Services / WR1; Serial: 9C5F0E6A35C955E113044C86848E4CD5; SHA256: b780bccea3104338b0f1dfb618d1613104d80c3ba127e19dc9307f2c9c56dfc4; Subject: *.vercel.app; Valid to: 2027-01-29T11:46:09Z; Valid from: 2026-10-31T11:46:10Z |
| Record DNS | A: 216.198.79.195, 64.29.17.195 |
| DNSsec | Ds: ✗; Rrsig: ✗; Dnskey: ✗ |
| Hsts | Header: max-age=63072000; includeSubDomains; preload; Message: Site is compatible with the HSTS preload list!; Compatible: ✓ |
| Politiche di sicurezza HTTP | Xframeoptions: ✗; Referrerpolicy: ✗; Xxssprotection: ✗; Permissionspolicy: ✗; Xcontenttypeoptions: ✗; Contentsecuritypolicy: ✗; Stricttransportpolicy: max-age=63072000; includeSubDomains; preload; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: ✗ |
| Get IP | IP: 64.29.17.195; Family: 4 |
| Reindirizzamenti | Chain: https://polymarket-ru.vercel.app |
| Stack tecnologico | Technologies: Vercel, Yandex.Metrika, Google Font API, HSTS, Open Graph |
| Link alla pagina | External: https://one-vv6649.com/casino/list; Internal: https://polymarket-ru.vercel.app/, https://polymarket-ru.vercel.app/, https://polymarket-ru.vercel.app/, https://polymarket-ru.vercel.app/, https://polymarket-ru.vercel.app/; External count: 1; Internal count: 5 |
| Intestazioni HTTP | Headers: Server: Vercel; Content type: text/html; charset=utf-8; Strict transport security: max-age=63072000; includeSubDomains; preload |
PhishDestroy assegna a polymarket-ru.vercel.app un livello di rischio pari a alto (punteggio delle evidenze 66/100) sulla base delle prove registrate; la prima segnalazione risale al 2026-11-22. Inseriti in liste di blocco esterne: MetaMask, SEAL. Il punteggio locale e la presenza in un elenco non provano una frode. Verifica la data di ogni fonte e l’URL esatto.
A causa dei segnali di rischio sopra indicati, non collegare alcun wallet, non firmare messaggi né approve le autorizzazioni relative ai token su tale piattaforma. Una transazione blockchain confermata non può essere annullata.
Conserva l'indirizzo, le date, i dettagli del pagamento o della transazione e i messaggi per poter sporgere denuncia alla polizia o a un'altra autorità competente. La denuncia non garantisce il recupero del denaro. Guida passo passo: guida di emergenza.
Ultimo controllo
c056eafd…c60a359 SHA-256 della copia preparata fornita al modello: 5d3beb11…c22a4b1 c056eafdf4a8c00dd9fa1bba67381488013ed54043cf28ae9164fa2b1c60a359 · 562152 bytes a106a33a03c16385633ba1348665fa60e0f886d0bf6e611df8be5b6d5c1105db · 188318 bytes 64.29.17.3 Vercel bordo condiviso IP di origine nascosto La reputazione Edge-IP non è attribuita a questo dominio. (US) 64.29.17.3Walnut, USLa reputazione Edge-IP non è attribuita a questo dominio.
ns1.vercel-dns-3.comns2.vercel-dns-3.comns3.vercel-dns-3.comns4.vercel-dns-3.comLa posizione si riferisce alla rete IP.
b780bccea3104338b0f1dfb618d1613104d80c3ba127e19dc9307f2c9c56dfc4*.vercel.appMetadati del certificato salvati. Le date del certificato prive di fuso orario sono mostrate così come archiviate. La cifratura del trasporto non dimostra che il sito sia affidabile.
Google PageSpeed Insights — audit delle prestazioni su dispositivi mobili di polymarket-ru.vercel.app ·
Un orario stimato descrive una finestra di osservazione. Non dimostra un’azione del registrar né il momento esatto in cui un sito è diventato irraggiungibile.
Richieste di rete: 7 Hash SHA-256: 7 Analisi URLScan:
Richieste di rete registrate da URLScan durante il caricamento della pagina. URLScan non fornisce un hash per ogni richiesta. PhishDestroy ha recuperato questo elenco il 2026-11-22 18:16 UTC.
Apri questa scansione su URLScan 01a20476-48a1-7198-9cab-d4f2ffb51003 ↗
Carica i dati salvati; il sito sospetto non viene aperto.
| # | Richiesta di rete | Metodo HTTP · stato | Tipo | Dimensione non compressa | Corpo della risposta SHA-256 |
|---|
Modifiche datate conservate dal monitoraggio e dai sistemi di raccolta delle fonti. Le osservazioni più recenti compaiono per prime; gli stati delle fonti non costituiscono prova di un takedown.
Raggiungibile
Fonte: monitor di disponibilità. Ogni osservazione registrata rimane separata, compresi i record con la stessa data o lo stesso hash delle prove ma con fonti o stati DNS diversi. Uno stato sconosciuto non costituisce prova che il sito sia offline.
Eventi registrati: 9. Questi record descrivono le prove raccolte, le notifiche inviate e la pubblicazione; non confermano il completamento di un'indagine né la rimozione del sito.
Ciclo di vita
Eseguiamo la scansione di URL sospetti, esaminiamo i risultati pubblici e inviamo le prove attraverso gli appositi canali di segnalazione degli abusi. Gli eventi datati riportati sopra mostrano ciò che è stato registrato per questo dominio. La directory sottostante illustra il flusso di lavoro più ampio.
Acquisisci la pagina visualizzata, le richieste e l’infrastruttura visibile.
Confronta i risultati dei motori disponibili e conserva il timestamp dell’analisi.
Verifica se Google attualmente classifica l’URL come non sicuro.
Esamina una scansione pubblica e i relativi dati registrati relativi alla rete e alla classificazione.
Cerca riferimenti agli indicatori e informazioni correlate provenienti dalla comunità.
Confronta le schermate archiviate e conserva il contesto storico.
Cerca gli indicatori corrispondenti e i record relativi alle minacce associate.
Esamina i record dei certificati e i nomi host correlati.
Confronta le risposte del resolver di sicurezza e registra i blocchi rilevati.
Ispeziona il DNS pubblico, il TLS, l’HTTP e la superficie tecnologica.
Di seguito sono elencati i servizi di sicurezza utilizzati per la scansione, i controlli di reputazione e la segnalazione. Il fatto che un servizio sia elencato non costituisce prova che esso abbia ricevuto, accettato o agito in merito a questo specifico dominio. Le segnalazioni registrate compaiono nella cronologia delle notifiche riportata sopra.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalAnalisi degli URL↗
 CloudflareRadar / segnalazione di abusi↗
 YandexSafe Browsing↗
 URLScan.ioScansione pubblica↗
 ESETEsempio / Invio di URL↗
 BitdefenderInvio dell’URL↗
 NortonSafe Web↗
 SymantecRecensione del sito↗
 AviraSegnalazione degli URL↗
 Avast / AVGSegnalazione degli URL↗
 KasperskyOpenTIP↗
 Dr.WebScanner online↗
 NetcraftSegnalazione di abusi↗
 PhishTankSegnalazioni da parte della comunità↗
 APWG eCXInformazioni sul phishing↗
 PhishStatsFeed pubblico↗
 Phish.ReportAbusi relativi all’hosting↗
 SpamhausReputazione del dominio↗
 PolySwarmAnalisi multi-motore↗
 CheckPhishScansione degli URL↗
 QutteraScansione alla ricerca di malware↗
 URLqueryAnalisi del browser↗
 Criminal IPIntelligenza sulle risorse↗
 CRDFThreat Center↗
 ScamadviserVerifica della reputazione↗
 MyWOTReputazione nella comunità↗
Esplora la cronologia completa di questo dominio per fonte. Il download include tutti i record relativi alla fonte selezionata. Le date mantengono le etichette originali dei campi.
Scarica tutti i record in formato JSON| ID | Dati archiviati |
|---|
Etichetta del brand: Polymarket Segnale di supporto 8
Registrar: Vercel Solo per la scoperta 6
Ogni raggio rappresenta un motivo per cui un dominio è collegato a questo rapporto. La dimensione dei nodi indica i rilevamenti di VirusTotal, i nodi tratteggiati sono già offline e gli elenchi completi sono riportati di seguito. Elenco completo dei rapporti correlati
Report con la stessa etichetta del sistema di raccolta. Un’etichetta condivisa non dimostra un’impersonificazione né una proprietà comune. Visualizza i rapporti corrispondenti →
Registrati tramite lo stesso registrar. Un registrar serve milioni di clienti non collegati tra loro, quindi questo dato indica semplicemente un raggruppamento piuttosto che dimostrare un nesso.
Rapporti aggiunti di recente dal database PhishDestroy. Questi collegamenti di scoperta non implicano infrastrutture o proprietà condivise.
Confronta ciò che ricevono un browser e un crawler e verifica l’eventuale instradamento del traffico tramite Keitaro.
polymarket-ru.vercel.app Agisci in base a ciò che hai effettivamente fatto. Se hai inserito una password: cambiala e modifica tutti i siti in cui l’hai riutilizzata. Se hai effettuato un pagamento o fornito i dati della tua carta: contatta la tua banca o il servizio di pagamento. Se hai scaricato un file: esegui una scansione del dispositivo. Infine, segnala l’incidente.
La bozza rimane solo a te.
Per prima cosa metti al sicuro i tuoi soldi: chiama la tua banca o revoca le autorizzazioni relative al portafoglio digitale. Misure immediate →



Assistenza di emergenza da parte di ricercatori di sicurezza quando un portafoglio di criptovalute sta subendo un prelievo in tempo reale.

Segnalare truffe e frodi alla Commissione Federale per il Commercio degli Stati Uniti (Federal Trade Commission). Le segnalazioni vengono inserite in un database utilizzato dalle forze dell’ordine.

Modulo ufficiale di segnalazione del furto d’identità con un piano di recupero passo dopo passo.

Segnalare gli incidenti informatici e gli attacchi di phishing all’Agenzia statunitense per la sicurezza informatica e delle infrastrutture (CISA).

Inoltrare le e-mail e i messaggi di testo truffaldini al National Cyber Security Centre, che provvede a chiudere i siti dannosi individuati.
E-mailreport@phishing.gov.uk Messaggi di testo7726
Elenco dei team nazionali di risposta agli incidenti (CSIRT) nell’UE. Trova il team del tuo paese.

Elenco mondiale dei team di risposta agli incidenti, consultabile per paese e settore.
Inoltrare le e-mail di phishing all’Anti-Phishing Working Group.
E-mailreportphishing@apwg.org
Portale nazionale per la segnalazione dei crimini informatici. In caso di frodi finanziarie, chiamare immediatamente anche il numero verde 1930.
Linea di assistenza1930
Segnalare i reati informatici all’Australian Cyber Security Centre e alla polizia.


Segnala frodi e truffe in Canada e leggi gli avvisi aggiornati sulle truffe.
Scegli i passaggi pertinenti a ciò che hai condiviso. Conserva una copia di questo report insieme alla tua documentazione.
Smetti di usare il sito sospetto. Accedi al servizio autentico tramite la sua app ufficiale o un indirizzo di cui ti fidi già.
Conserva in un luogo sicuro email, ricevute, messaggi e screenshot originali. Una cronologia dei fatti aiuta l’autorità competente a capire cosa è successo. Linee guida IC3 sulle prove ↗
polymarket-ru.vercel.app)Anche se non conosci tutti i dettagli — sporgere comunque denuncia. Anche le informazioni parziali sono comunque utili alle indagini.
Una segnalazione non garantisce il recupero dei fondi né l’avvio di un’indagine, ma dati sulle transazioni tempestivi e accurati possono aiutare le autorità e i fornitori di servizi a tracciare l’incidente.
Ulteriori indicazioni: NIST · risposta al phishingFBI IC3 · segnalazioni e proveFTC · truffe relative al recupero dei fondi
Analisi delle minacce utilizzando blocklist archiviate, WHOIS, DNS e prove di scansione pubblica
Scansiona oraSegnala i domini sospetti al nostro database delle minacce — proteggi la comunità
SegnalaSegnalazioni recenti di phishing e modifiche osservate della disponibilità
MonitoraControlla le minacce in tempo reale oppure contesta questa segnalazione se ritieni che si tratti di un falso positivo
Questo report combina acquisizioni di pagina salvate, record di registrazione e di rete, risultati degli scanner e lo storico delle segnalazioni di PhishDestroy. Ogni fonte mantiene la propria data di osservazione. Apri il report di una fonte per esaminare il risultato originale.
L’analisi assistita da AI è stata redatta il . Descrive le prove disponibili all'epoca; ulteriori verifiche delle fonti potrebbero modificare tali dati.
Un’acquisizione documenta ciò che veniva mostrato. Il risultato di uno scanner registra la valutazione di quel provider al momento del controllo. Né un certificato valido né un risultato con zero rilevamenti garantiscono la sicurezza.