Vai al rapporto di sicurezza
Sicurezza del dominio e intelligence sulle minacce
Favicon di kingjoker1102.cam

kingjoker1102.cam

In breve

kingjoker1102.cam: Imitazione di Steam, rilevato da PhishDestroy il 2026-10-25.

Registrar
Dynadot
Resolved IP
172.67.179.164
PhishDestroy assessment Alto
Prima osservazione Oct 25, 2026 09:48 UTC · PhishDestroy
Elenco delle minacce PhishDestroy archiviate Etichetta automatica del marchio: Steam
VirusTotal
engine detections
OTX
community references
Cloudflare Radar
Non registrato
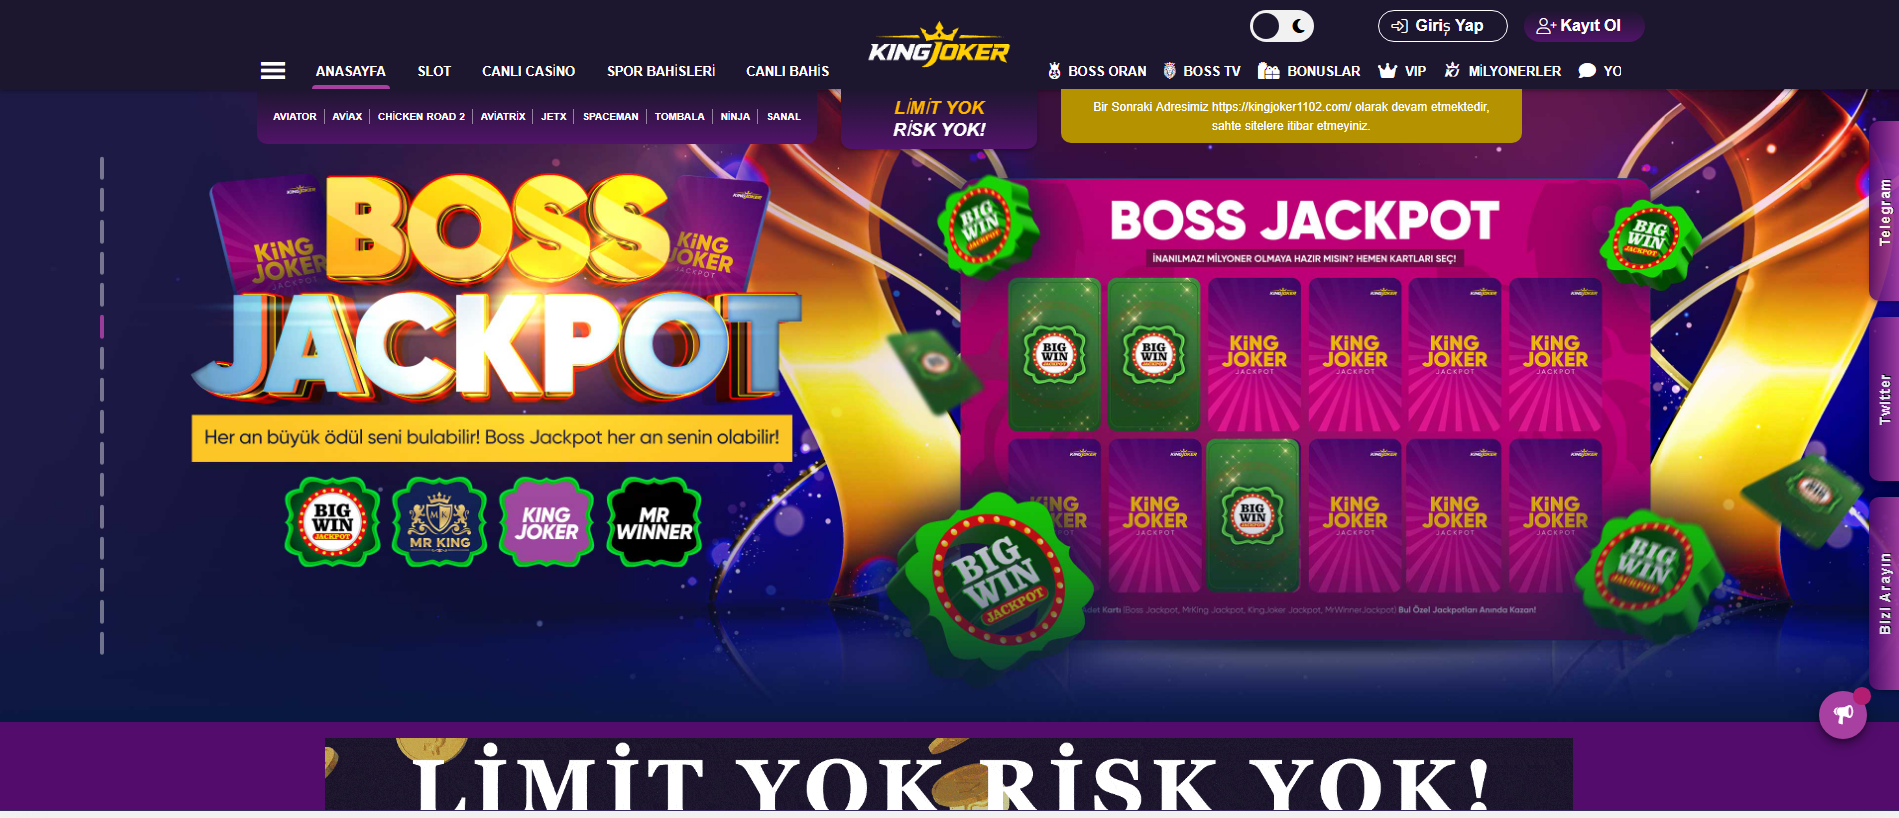
Acquisizioni della pagina
apri galleria
Età del dominio
Non registrato
Segnalazioni inviate
No sent record
OTX: 3 refs 25/10/2026 CDN
API
Suspicious Domain — Listed on PhishDestroy
Elenco delle minacce PhishDestroy archiviate. VirusTotal analysis stored; no vendor detections were recorded at check time. Prestare estrema cautela: non inserire credenziali o informazioni personali.
Riepilogo del rapporto

Imitazione di Steam: kingjoker1102.cam — Non verificato. Riepilogo delle prove: VirusTotal 0/92; URLScan capture; PhishDestroy score 45/100. Registrar: Dynadot.

L’analisi dettagliata di PhishDestroy AI resta in inglese per preservare il rapporto forense originale.

Analysis

Domain summary

kingjoker1102.cam: Imitazione di Steam, rilevato da PhishDestroy il 2026-10-25. Rischio: alto (45/100). Registrar: Dynadot. Hosting: Cloudflare, Inc. Non inserire credenziali e non collegare un wallet.

Alto
VirusTotal
0 / 92
OTX
3 community refs
Acquisizioni della pagina
6

PhishDestroy threat report

Overview

PhishDestroy added kingjoker1102.cam to its blocklist on 2026-10-25 after an automated intake flagged the domain as newly registered. The page claims to be an online casino, but the intake assessment found no evidence of fraud, impersonation, or malicious activity. The domain was first observed by PhishDestroy one day after its registration on 2026-10-24.

How the scam works

The listing reflects a generic risk that freshly‑registered domains can be used for phishing, fraudulent offers, or malware distribution, but no specific scam behavior was observed on this site. Without concrete indicators, the exact mechanism, if any, remains uncertain.

Evidence

VirusTotal scanned the domain on 2026-10-25 with 92 engines and reported zero malicious or suspicious detections. Google Safe Browsing checked on the same day and did not flag the site. OTX listed three pulses referencing the domain as of 2026-10-25. URLScan’s machine‑learning engine assigned a high malicious score (99) but its overall verdict was not malicious, and no external blocklists reported the domain.

Infrastructure

The domain was registered with Dynadot Inc on 2026-10-24 and resolves to Cloudflare’s network (IP 172.67.179.164 and 104.21.18.23) in Canada. TLS is provided by Let’s Encrypt, valid until 2027-01-22, and Cloudflare’s WAF is enabled. No additional hosting or registrar anomalies were identified.

What to do

Visitors should treat the site as untrusted and avoid submitting personal, financial, or login information. If credentials were entered, change them promptly; otherwise, no immediate remediation is required. Defenders can block the exact domain, monitor DNS queries for the recorded IPs, and review logs for any access attempts.

Evidenze della fonteVirusTotal 0 / 92 · OTX 3 references 5 sources

VirusTotal

0 / 92 engine detections

Apri il rapporto
VirusTotal · 2026-10-24T22:55:42Z

Osservato: · Retrieved:

Vendor result counts
{
    "timeout": 0,
    "harmless": 53,
    "malicious": 0,
    "suspicious": 0,
    "undetected": 39
}
Reputation
0
Registrar
Dynadot Inc
Creato
2026-10-24T22:36:24Z
Expires
2027-10-24T23:59:59Z
Updated
2026-10-24T22:36:29Z
Prima rilevazione
2026-10-24T22:55:54Z
Record DNS
[
    {
        "ttl": 21600,
        "type": "NS",
        "value": "cody.ns.cloudflare.com"
    },
    {
        "ttl": 21600,
        "type": "NS",
        "value": "mary.ns.cloudflare.com"
    },
    {
        "ttl": 300,
        "type": "A",
        "value": "104.21.18.23"
    },
    {
        "ttl": 1800,
        "type": "SOA",
        "rname": "dns.cloudflare.com",
        "value": "cody.ns.cloudflare.com"
    },
    {
        "ttl": 300,
        "type": "A",
        "value": "172.67.179.164"
    },
    {
        "ttl": 300,
        "type": "AAAA",
        "value": "2606:4700:3032::6815:1217"
    },
    {
        "ttl": 300,
        "type": "AAAA",
        "value": "2606:4700:3032::ac43:b3a4"
    }
]
Dns at
2026-10-24T22:55:54Z
Jarm
27d40d40d00040d1dc42d43d00041d6183ff1bfae51ebd88d70384363d525c
Certificate
{
    "san": [
        "*.kingjoker1102.cam",
        "kingjoker1102.cam"
    ],
    "issuer": "Let's Encrypt / YE1",
    "serial": "6c3dcc0b2cd2347cf6fcbc233286ac99339",
    "sha256": "07b802d143a4c5bd71f0e07aa19e1ae5c33f0f44e36b0d492c31c70aaeefc9a4",
    "subject": "kingjoker1102.cam",
    "valid_to": "2027-01-22T21:52:33Z",
    "valid_from": "2026-10-24T21:52:34Z"
}
Record di registrazione
{
    "registrar": "Dynadot Inc",
    "registrar_iana_id": "472",
    "registrar_url": "http://www.dynadot.com",
    "created": "2026-10-24T22:36:24Z",
    "updated": "2026-10-24T22:36:29Z",
    "expires": "2027-10-24T23:59:59Z",
    "status": [
        "addPeriod",
        "clientTransferProhibited",
        "serverTransferProhibited"
    ],
    "nameservers": [
        "cody.ns.cloudflare.com",
        "mary.ns.cloudflare.com"
    ],
    "dnssec": "unsigned"
}

Cloudflare Radar

Report di scansione

Non registrato
Apri il rapporto
Cloudflare Radar · 2026-10-25T10:19:54Z

Osservato: · Retrieved:

Uuid
f4b29cc7-4690-428f-b1b6-1944f490086e

URLScan

Acquisizione della pagina

Apri il rapporto
URLScan · 2026-10-25T09:48:25Z

Osservato: · Retrieved:

Uuid
01a17275-b092-7660-b56d-cf4aae0eb1cc
Final url
https://kingjoker1102.cam/
Stato
200
Ip
172.67.179.164
Contacted domains
[
    "www.googletagmanager.com",
    "region1.google-analytics.com",
    "unpkg.com",
    "cdnjs.cloudflare.com",
    "images.dmca.com",
    "fonts.googleapis.com",
    "static.cloudflareinsights.com",
    "ignite-sdk.nl-ams-1.linodeobjects.com",
    "cdn.pixelytrack.net"
]
Contacted IP addresses
[
    "216.239.34.36",
    "185.111.111.156",
    "142.251.127.95",
    "104.16.79.73",
    "104.18.0.22",
    "172.235.167.213",
    "104.17.25.14",
    "142.251.20.97",
    "172.67.179.164"
]
Asns
[
    "15169",
    "212238",
    "13335",
    "63949"
]
Countries
[
    "US",
    "DE",
    "NL"
]
Linked domains
[
    "bosstvgiris.com",
    "www.redly.cc",
    "redatc.biz",
    "www.dmca.com",
    "gamecheck.com",
    "redly.cc"
]
Document hash
fdb91651f1f6639ec4ad4db6d584f6e766670b257a7a0294348f482d93908c2b
Script hashes
[
    "193b88e3ad7815725949883d16037baadb084ec356bac5f0aa1f7c5a6a3bef70"
]
Globals
[
    "__kingFakeTs",
    "__xp3724",
    "__xpTS",
    "__xpGA",
    "__kingUiFix2026091902",
    "__kingInjectInstalled",
    "PushEngage",
    "_peq",
    "__kingHeadGuard",
    "__kingTsKick",
    "APP_ENV",
    "Laravel",
    "clientId",
    "LEGAL_ENTITY",
    "gtag",
    "dataLayer",
    "moment",
    "_",
    "igniteIntegrator",
    "webpackChunk_idnup_kingroyal",
    "Hammer",
    "__SENTRY__",
    "Agent",
    "jQuery",
    "$",
    "io",
    "Vue",
    "axios",
    "Fireworks",
    "__cfBeacon",
    "google_tag_data",
    "google_tag_manager",
    "e",
    "t",
    "n",
    "r",
    "onYouTubeIframeAPIReady",
    "gaGlobal"
]
Cookie
[
    "_ga",
    "_ga_D9C928N048",
    "_ga_GV84JLSBPT"
]
Storage keys
[
    "localStorage",
    "test",
    "featureControl:lastKnown",
    "newTransaction"
]
Tls
{
    "san": [
        "*.kingjoker1102.cam",
        "kingjoker1102.cam"
    ],
    "cipher": "AES_128_GCM",
    "issuer": "YE1",
    "subject": "kingjoker1102.cam",
    "protocol": "QUIC",
    "valid_to": "2027-01-22T21:52:33Z",
    "valid_from": "2026-10-24T21:52:34Z"
}
Età del dominio (giorni)
0
Apex age days
0
Tls age days
0
Giorni di validità TLS
89
Requests
160
Provider verdicts
{
    "engines": {
        "tags": [
            "urlscan-ml",
            "urlscan-ml-60c5e22"
        ],
        "score": 99,
        "malicious": true
    },
    "overall": {
        "score": 0,
        "malicious": false
    }
}
HTTP headers
{
    "server": "cloudflare",
    "content-type": "text/html; charset=utf-8"
}

I risultati riflettono il momento di raccolta di ciascuna fonte. Zero rilevamenti non garantiscono la sicurezza. I riferimenti OTX sono pubblicazioni della community.

Dettagli raccolti dalle fonti

Osservazioni archiviate di pagina, rete e scanner, raggruppate per fonte e momento dell’osservazione.

Every stored field, with its source and date
Website checks · 2026-10-25T10:21:00Z
Mail configuration
{
    "spf_lookups": 0
}
Record CAA
{
    "domain": "kingjoker1102.cam"
}
Protective DNS results
{
    "resolvers": 12,
    "blocked_count": 0
}
Web archive observations
{
    "last": "2026-10-25T09:49:18Z",
    "first": "2026-10-25T09:49:18Z",
    "changes": 0,
    "days_archived": 1,
    "avg_page_bytes": 12480
}
TLS connection
{
    "alpn": "h2",
    "cipher": "TLS_AES_256_GCM_SHA384",
    "protocol": "TLSv1.3",
    "versions": [
        "TLSv1",
        "TLSv1.1",
        "TLSv1.2",
        "TLSv1.3"
    ],
    "authorized": true,
    "forward_secrecy": true
}
Ports
{
    "open": [
        80,
        443,
        8080
    ]
}
Dns server
{
    "ns": [
        {
            "ip": "172.64.33.107",
            "host": "cody.ns.cloudflare.com"
        },
        {
            "ip": "108.162.192.134",
            "host": "mary.ns.cloudflare.com"
        }
    ],
    "zone": "kingjoker1102.cam"
}
Location
{
    "ip": "2606:4700:3032::6815:1217",
    "asn": "13335",
    "org": "Cloudflare, Inc.",
    "city": "Toronto",
    "country": "CA"
}
Ssl
{
    "issuer": "Let's Encrypt / YE1",
    "subject": "kingjoker1102.cam"
}
Record DNS
{
    "A": [
        "172.67.179.164",
        "104.21.18.23"
    ],
    "NS": [
        "cody.ns.cloudflare.com",
        "mary.ns.cloudflare.com"
    ],
    "SOA": "{\"nsname\": \"cody.ns.cloudflare.com\", \"hostmaster\": \"dns.cloudflare.com\", \"serial\": 2418377713, \"refresh\": 10000, \"retry\": 2400, \"expire\": 604800, \"minttl\": 1800}",
    "AAAA": [
        "2606:4700:3032::6815:1217",
        "2606:4700:3032::ac43:b3a4"
    ]
}
Dnssec
{
    "ds": false,
    "rrsig": false,
    "dnskey": false
}
Hsts
{
    "message": "Site does not serve any HSTS headers."
}
HTTP security policies
{
    "xFrameOptions": "SAMEORIGIN",
    "referrerPolicy": "same-origin",
    "xXSSProtection": false,
    "permissionsPolicy": false,
    "xContentTypeOptions": false,
    "contentSecurityPolicy": false,
    "strictTransportPolicy": false,
    "crossOriginOpenerPolicy": false,
    "crossOriginEmbedderPolicy": false,
    "crossOriginResourcePolicy": false
}
Firewall
{
    "waf": "Cloudflare",
    "has_waf": true
}
Get ip
{
    "ip": "2606:4700:3032::ac43:b3a4",
    "family": 6
}
Record di registrazione
{
    "registrar": "Dynadot Inc",
    "created": "2026-10-24T22:36:24Z",
    "updated": "2026-10-24T22:36:29Z",
    "expires": "2027-10-24T23:59:59Z",
    "status": [
        "serverTransferProhibited https://icann.org/epp",
        "clientTransferProhibited https://icann.org/epp",
        "addPeriod https://icann.org/epp"
    ],
    "nameservers": [
        "cody.ns.cloudflare.com",
        "mary.ns.cloudflare.com"
    ]
}
HTTP headers
{
    "headers": {
        "server": "cloudflare",
        "content-type": "text/html; charset=UTF-8",
        "x-frame-options": "SAMEORIGIN",
        "referrer-policy": "same-origin"
    }
}

Domande su kingjoker1102.cam

kingjoker1102.cam è affidabile?

No. PhishDestroy classifica kingjoker1102.cam come Imitazione di Steam (rischio: alto, 45/100); è stato rilevato per la prima volta il 2026-10-25. Considera il sito non sicuro.

È sicuro collegare un wallet a kingjoker1102.cam?

No. Non collegare un wallet, non firmare messaggi e non approvare token su kingjoker1102.cam. I siti di phishing chiedono autorizzazioni (approve, setApprovalForAll, Permit2) che permettono all’operatore di spostare i tuoi fondi, e una transazione confermata non si può annullare.

Cosa devo fare se ho usato kingjoker1102.cam?

Cambia tutte le password inserite su quel sito e attiva l’autenticazione a due fattori. Se hai collegato un wallet o firmato qualcosa, revoca le autorizzazioni e sposta i fondi rimasti su un nuovo wallet; non condividere mai la seed phrase. Guida passo passo: guida di emergenza.

Approfondisci

Blocklist matchesPhishDestroy 1
PhishDestroy PhishDestroy list Visualizza fonte

Acquisizione salvata · 6 acquisizioni

All capture links and hashes (6)
Automated brand references
Steam Telegram WhatsApp
Certificato TLS
Emesso da Let's Encrypt / YE1 · la validità salvata scade tra 89 giorni

Dettagli del dominio

Dominio
IP Context Cloudflare shared edge origin IP hidden La reputazione Edge-IP non è attribuita a questo dominio.
OTX tags 2026-10all-domainsblocklistcryptodominidrainerfraudlivemonthlyphishdestroyphishingscam
Registrar Dynadot US(US)
Contatto abusiabuse@dynadot.com
RegistrazioneExpires 24/10/2027
Dettagli tecniciProvenance & timestamps
Rilevato per la prima volta25/10/2026
DOM Analysisanalyzed 25/10/2026score 10/1003 brand signals
Submitted URLhttps://kingjoker1102.cam/
Favicon Hash
ID del caso
ICANN OVERSIGHT

Accreditamento e contesto RAA

Accreditamento del registrar e obblighi in materia di abusi DNS

Per questo gTLD, il registrar sopra indicato opera in base a un accordo di accreditamento ICANN. I link seguenti rimandano al tariffario ufficiale e alle indicazioni aggiornate sulla conformità in materia di abusi DNS.

L’accreditamento è un contratto, non una certificazione di sicurezza.

RAA §3.18 establishes abuse-contact and handling requirements. This report can document stored outbound notices and later technical observations; it does not by itself establish receipt, investigation, remediation, or contractual non-compliance.

Accountability draft Nulla viene inviato automaticamente.

Rete & certificati

Evidenze tecniche archiviate

Rete & DNS

Shared CDN edge
Resolved IP
172.67.179.164
ASN della rete
AS13335
Organization
Cloudflare, Inc.
Observed location
Toronto, CA
Server header
cloudflare

La reputazione Edge-IP non è attribuita a questo dominio.

Nameserver 2

  • cody.ns.cloudflare.com
  • mary.ns.cloudflare.com

La posizione si riferisce alla rete IP.

Certificato TLS

Issuer
Let's Encrypt / YE1
Valido dal
2026-10-24 21:52:34
Valido fino al
2027-01-22 21:52:33
Hostname coverage
Date del certificato archiviato valide
Validity
Entro le date di validità archiviate
Fonte di raccolta
PhishDestroy collector
Impronta del certificato07b802d143a4c5bd71f0e07aa19e1ae5c33f0f44e36b0d492c31c70aaeefc9a4
Nomi del certificato · 2 SAN
  • *.kingjoker1102.cam
  • kingjoker1102.cam

Metadati del certificato salvati. Le date del certificato prive di fuso orario sono mostrate così come archiviate. La cifratura del trasporto non dimostra che il sito sia affidabile.

Segnala questo dominio Invia le prove e contribuisci a proteggere gli altri

Prove archiviate

Wayback Machine Snapshot
Visualizza archivio
Registration & observation details1

Availability observations

Ultima osservazione con sito raggiungibile

Un orario stimato descrive una finestra di osservazione. Non dimostra un’azione del registrar né il momento esatto in cui un sito è diventato irraggiungibile.

Cronologia delle osservazioni archiviate1

Modifiche datate conservate dal monitoraggio e dai sistemi di raccolta delle fonti. Le osservazioni più recenti compaiono per prime; gli stati delle fonti non costituiscono prova di un takedown.

  1. Monitoraggio della disponibilità · Primo record di raccolta

    Raggiungibile

All retained availability observations1

Source: availability monitor. This journal includes earlier observations and repeated states with distinct dates or evidence. Identical records appear once; an unknown state is not proof that the site is offline.

  1. unknown
    Causa
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-25 10:48:56.000000
    SHA-256 della prova
    c950b10b9993c54e12666a373c1349a401d86169cba9334048cb4f49a8116608

Attività registrata

5 entries
  1. AlienVault OTX

    3 community references

    Visualizza fonte
  2. VirusTotal

    0/92 engine detections

    Visualizza fonte
  3. Wayback Machine

    Page archived

    Visualizza fonte
  4. Aggiunto a PhishDestroy

    kingjoker1102.cam

    Visualizza fonte
  5. URLScan

    Page captured

    Visualizza fonte

Verifica il cloaking

Confronta ciò che ricevono un browser e un crawler e verifica l’eventuale instradamento del traffico tramite Keitaro.

kingjoker1102.cam

Dati e relazioni esterne

Analisi approfondita
Help & reporting

Questo sito ti ha influenzato in qualche modo?

3 gruppi di segnali di evidenza collegati Non verificato
Se le credenziali sono state compromesse, segnalalo immediatamente. Non interagire con i truffatori del recupero fondi.

Se hai inserito credenziali dell'account, informazioni personali o di pagamento oppure hai scaricato un file da questo dominio, agisci immediatamente. Di seguito sono riportate le risorse per aiutarti a segnalare l'incidente e proteggerti.

Segnalalo alle autorità locali

Seleziona il tuo Paese per ottenere contatti ufficiali del crimine informatico o creare una bozza di reclamo →.

Elenco di 97 paesi

Template-based draft · optional AI wording assistance requires separate consent

Bozza assistita dall'intelligenza artificiale: i dettagli dell'incidente vengono elaborati dal fornitore di intelligenza artificiale · Controllalo e invialo tu stesso
After a phishing incident

Raccomandazioni e consigli per le vittime

Scegli i passaggi pertinenti a ciò che hai condiviso. Conserva una copia di questo report insieme alla tua documentazione.

Cosa devo fare subito?

Urgente

Smetti di usare il sito sospetto. Accedi al servizio autentico tramite la sua app ufficiale o un indirizzo di cui ti fidi già.

  • Modifica tutte le password — e-mail, account Exchange, qualsiasi servizio che utilizzi la stessa password
  • Abilita l'autenticazione a due fattori (2FA) utilizzando un'app di autenticazione (non via SMS). Disattiva il recupero tramite SMS
  • Carte congelate se hai inserito i tuoi dati bancari sul sito di phishing

Quali informazioni devo raccogliere per la mia relazione?

Linee guida dell'FBI

Conserva in un luogo sicuro email, ricevute, messaggi e screenshot originali. Una cronologia dei fatti aiuta l’autorità competente a capire cosa è successo. IC3 evidence guidance ↗

  • Documenti di pagamento — se hai effettuato un pagamento, conserva ricevuta, importo, data, fornitore del pagamento e dati del beneficiario.
  • Date e orari esatti — di ogni transazione e del primo contatto con il truffatore
  • Schermate — siti web truffaldini, messaggi in chat, e-mail, transazioni tramite portafoglio digitale, social media
  • Tutti gli URL e i domini utilizzato dal truffatore (tra cui kingjoker1102.cam)
  • Comunicazioni — e-mail, SMS, numeri di telefono, nomi utente utilizzati dal truffatore

Anche se non conosci tutti i dettagli — sporgere comunque denuncia. Anche le informazioni parziali sono comunque utili alle indagini.

A chi devo segnalare la truffa?

  • FBI IC3 — Internet Crime Complaint Center (sistema di segnalazione federale degli Stati Uniti)
  • Europol — Segnalazioni relative alla criminalità informatica in Europa (UE)
  • Your bank or payment provider — contatta tempestivamente il suo team antifrode tramite i recapiti ufficiali se sono stati esposti denaro o dati della carta.
  • Polizia locale — crea un documento ufficiale, anche se non è in grado di agire immediatamente

Una segnalazione non garantisce il recupero dei fondi né l’avvio di un’indagine, ma dati sulle transazioni tempestivi e accurati possono aiutare le autorità e i fornitori di servizi a tracciare l’incidente.

How do phishing scams typically work?

  • Siti web fasulli — cloni perfetti, al pixel, di siti legittimi con domini leggermente modificati
  • Macellazione dei suini — fiducia conquistata nel corso di settimane tramite Telegram/WhatsApp/app di incontri, per poi rubare i soldi
  • Truffe legate al recupero dei fondi — i truffatori si spacciano per agenti di recupero e chiedono commissioni anticipate. Non condividere mai la frase di recupero né effettuare pagamenti prima di aver verificato il fornitore in modo indipendente
  • Truffe basate sull'intelligenza artificiale — i deepfake, il phishing automatizzato e i siti generati dall’intelligenza artificiale rendono più difficile individuare le frodi

Come posso proteggermi in futuro?

  • Aggiungi i siti ufficiali ai preferiti — Non cliccare mai sui link contenuti nelle e-mail, nei messaggi diretti o negli annunci pubblicitari
  • Verifica i domini — controllare PhishDestroy prima di interagire. Verifica l'HTTPS, l'ortografia e l'età del dominio
  • "Troppo bello per essere vero" = truffa — rendimenti garantiti, testimonial di personaggi famosi, scadenze urgenti

Further guidance: NIST · phishing responseFBI IC3 · reports & evidenceFTC · recovery scams

Rimani informato, rimani al sicuro

Controlla le minacce in tempo reale oppure contesta questa segnalazione se ritieni che si tratti di un falso positivo

Official reporting routes

Europol
Trova il canale di segnalazione ufficiale per il tuo paese dell'UE
National police directory
Find your country
Attenzione ai truffatori che promettono il recupero dei fondi! I criminali possono contattare nuovamente le vittime fingendo di essere investigatori, avvocati o agenti di recupero. Non pagare commissioni anticipate né condividere credenziali. Scopri di più sulle frodi relative ai sussidi di recupero →
Informazioni su questo reportFonti, date di osservazione e correzioni

Questo report combina acquisizioni di pagina salvate, record di registrazione e di rete, risultati degli scanner e lo storico delle segnalazioni di PhishDestroy. Ogni fonte mantiene la propria data di osservazione. Apri il report di una fonte per esaminare il risultato originale.

L’analisi assistita da AI è stata redatta il . Descrive le evidenze disponibili in quel momento; le verifiche successive delle fonti possono modificare il quadro.

Un’acquisizione documenta ciò che veniva mostrato. Il risultato di uno scanner registra la valutazione di quel provider al momento del controllo. Né un certificato valido né un risultato con zero rilevamenti garantiscono la sicurezza.

Incorpora questo reportUn widget compatto con un link alle evidenze
HTML · IFRAME

Incorpora questo rapporto

Condividi queste informazioni sulle minacce sul tuo sito web o sul tuo blog

embed.html
<iframe
  src="https://phishdestroy.io/it/embed/domain/kingjoker1102.cam"
  title="PhishDestroy threat report for kingjoker1102.cam"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>