URLQuery
2 det.
Apri il rapporto

PhishDestroy ha registrato per la prima volta intro-binance.com.cn il 2026-10-23. Inseriti in liste di blocco esterne: MetaMask, SEAL.
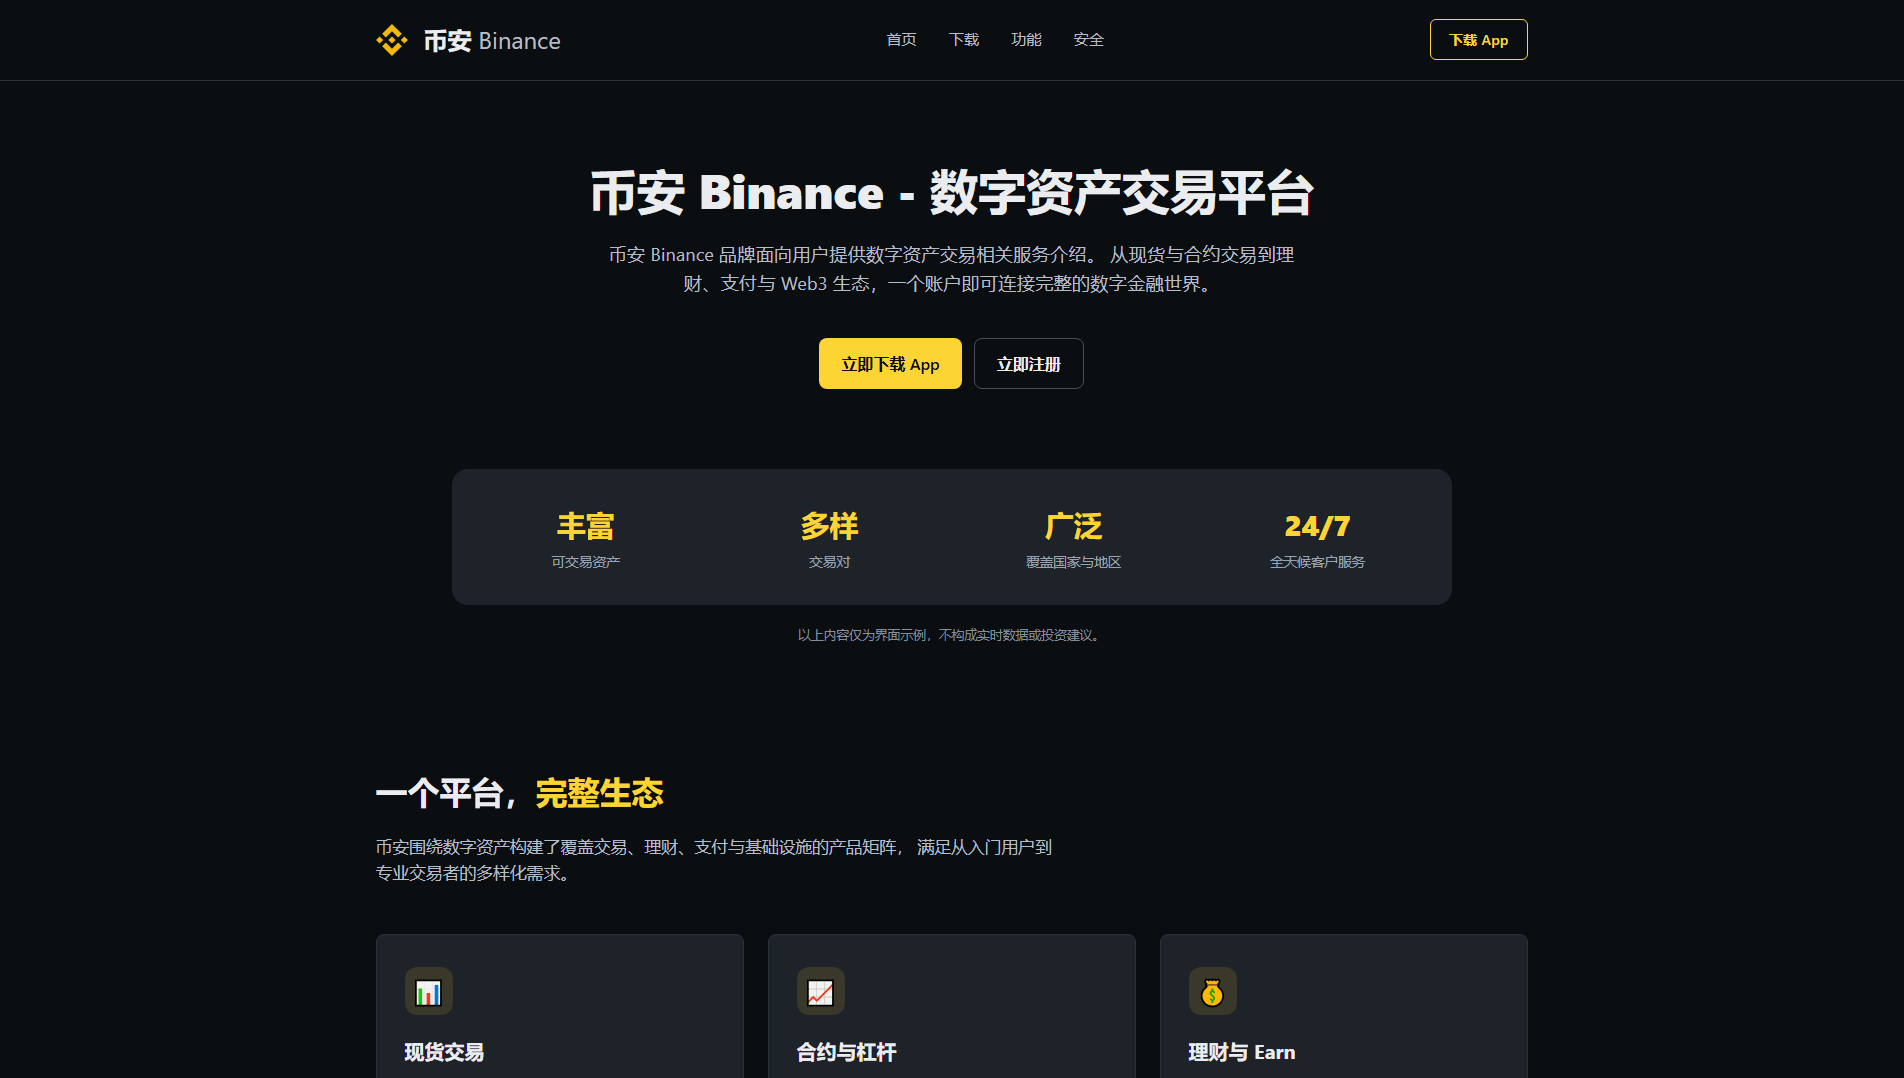
Titolo della pagina: “币安 Binance - 数字资产交易平台”
Inseriti in liste di blocco esterne: MetaMask, SEAL. Prestare estrema cautela: non inserire credenziali o informazioni personali.
 Dynadot
 188.114.97.3CloudFLARENET-EU · CDN
Punteggio di rischio: più è alto, peggio è · Come funziona questo punteggio
Seleziona ciò che è accaduto e spunta le azioni man mano che procedi. I segni di spunta vengono salvati solo in questo browser.
La visualizzazione per esperti include tutte le sezioni: DNS, TLS, richieste di rete, hash e il codice JSON grezzo.
Il registro delle segnalazioni inviate registra la prima segnalazione in uscita alle . Il destinatario registrato è lingxiaoajling@gmail.com. I dati più recenti sulla disponibilità memorizzati indicano ancora che il dominio è raggiungibile; 1 month è trascorso dal primo rapporto inviato.
ICANN RAA §3.18 descrive i contatti per segnalare abusi relativi al registrar e gli obblighi di gestione. Questa sezione registra i timestamp delle comunicazioni in uscita, i destinatari elencati, gli identificativi dei casi e la disponibilità successiva. Di per sé non costituisce prova di ricezione, conferma, indagine, rimedio o inadempienza contrattuale.
PhishDestroy conserva una scheda su intro-binance.com.cn. Ogni fonte ha una propria data; i controlli mancanti non dimostrano la sicurezza.
L’analisi dettagliata di PhishDestroy AI resta in inglese per preservare il rapporto forense originale.
PhishDestroy ha registrato per la prima volta intro-binance.com.cn il 2026-10-23. Inseriti in liste di blocco esterne: MetaMask, SEAL. Rischio: critico (punteggio delle evidenze 100/100). Registrar: Dynadot. Stato: Ultima attività nota. Hosting: CloudFLARENET-EU. PhishDestroy ha inviato 1 segnalazione di abuso. Non inserire credenziali e non collegare un wallet.
188.114.97.3CloudFLARENET-EU · CDNDynadotAnalisi di PhishDestroy, versione precedente non ancora esaminata
L’analisi dettagliata di PhishDestroy AI resta in inglese per preservare il rapporto forense originale.
PhishDestroy's intake AI flagged the page as malicious because it impersonates Binance by using the brand name and logo on a domain that is not the official Binance domain. The domain intro-binance.com.cn was first seen by PhishDestroy on 2026-10-23 when an HTTP 200 response returned the recorded title “币安 Binance - 数字资产交易平台”.
Fake‑exchange scams create sites that copy the visual identity of legitimate cryptocurrency platforms to trick users into entering login credentials, registering accounts, or sending funds to attacker‑controlled addresses. By presenting Binance’s branding, such pages aim to harvest credentials or induce financial loss.
VirusTotal scanned the domain on 2026-10-22 (analysis date 2026-10-22) with 92 engines and reported zero malicious and zero suspicious detections. Google Safe Browsing checked on 2026-10-23 and did not flag the URL. urlscan.io captured the page on 2026-10-22; its machine‑learning engine gave a malicious score of 84, but the overall verdict was clean. External blocklists MetaMask and SEAL listed the domain (2 listings), Spamhaus DBL listed it as phishing, OTX recorded two pulses, and PhishDestroy’s internal blocklist includes the domain.
The site was served through Cloudflare, with recorded IP addresses 188.114.96.1 (and 188.114.97.3 observed in the urlscan capture). The TLS certificate is from Let’s Encrypt, valid until 2027-01-20, and covers intro-binance.com.cn and *.intro-binance.com.cn. DNS records observed on 2026-10-22 show Cloudflare nameservers brenda.ns.cloudflare.com and sam.ns.cloudflare.com.
Visitors should not enter Binance credentials, download files, or approve any wallet connections on this site; if credentials were entered, change them immediately on the official Binance platform and monitor the account for unauthorized activity. Defenders should add intro-binance.com.cn to phishing blocklists and block the exact domain in network filters. Review access logs for traffic to the recorded IPs and apply appropriate mitigation, but avoid blocking shared Cloudflare addresses indiscriminately.
2 det.
Apri il rapportoSospetto
Apri il rapportodominio di phishing
Malevolo
SHA-256 b4b326c7…133fb08
Istantanea del monitor salvata separatamente; non sostituisce il record del report principale né determina la disponibilità attuale.
100 / 100 · punteggio euristico · 1 riferimento al marchio · 1 classificazione
Solo euristica dei contenuti; non è il punteggio finale
Apri il rapportoQuesta analisi del monitor, risalente a una data precedente, è distinta dall'analisi primaria di PhishDestroy riportata sopra. Un punteggio euristico non corrisponde a una probabilità misurata.
Metadati relativi alla generazione di narrazioni
Apri il rapportoLa data di generazione della narrazione è distinta dalle date di osservazione. Si tratta dei campi di pubblicazione conservati, non di un ulteriore rilevamento indipendente.
I risultati riflettono il momento di raccolta di ciascuna fonte. Zero rilevamenti non garantiscono la sicurezza. I riferimenti OTX sono pubblicazioni della community.
Osservazioni archiviate di pagina, rete e scanner, raggruppate per fonte e momento dell’osservazione.
| Configurazione della posta elettronica | Spf lookups: 0 |
|---|---|
| Record CAA | Domain: intro-binance.com.cn |
| Risultati relativi al DNS protettivo | Resolvers: 12; Blocked count: 0 |
| Regole del Crawler | Agents: *; Present: ✓; Sitemaps: https://intro-binance.com.cn/sitemap.xml |
| Mappa del sito | Present: ✓; URL count: 2 |
| Titolo e metadati della pagina | Ogurl: https://intro-binance.com.cn/zh-CN; Title: 币安 Binance - 数字资产交易平台; Ogtype: website; Robots: index, follow; Ogtitle: 币安 Binance - 数字资产交易平台; Ogsitename: 币安 Binance; Description: 币安 Binance 品牌介绍首页,了解数字资产交易平台的核心功能、安全体系与全球服务生态。; Twittercard: summary; Canonicalurl: https://intro-binance.com.cn/zh-CN; Ogdescription: 币安 Binance 品牌介绍首页,了解数字资产交易平台的核心功能、安全体系与全球服务生态。 |
| Tracker | Requests: 1 |
| Moduli e contenuti misti | Third party scripts: 0 |
| Stato | Up: ✓; Code: 301; Timings: DNS: 2; TLS: 14; Wait: 623; Connect: 6; Download: 0; Response ms: 645 |
| Connessione TLS | Alpn: h2; Cipher: TLS_AES_256_GCM_SHA384; Protocol: TLSv1.3; Versions: TLSv1, TLSv1.1, TLSv1.2, TLSv1.3; Authorized: ✓; Forward secrecy: ✓ |
| Porte | Open: 80, 443, 8080 |
| Carbon | Bytes: 31449; Co2 grams: 0.0012; Cleaner than: 47 |
| DNS server | NS: (IP: 173.245.59.141; Host: sam.ns.cloudflare.com), (IP: 108.162.192.77; Host: brenda.ns.cloudflare.com); Zone: intro-binance.com.cn |
| Ubicazione | IP: 2a06:98c1:3121::9; ASN: 13335; Org: CloudFLARENET-EU; City: London; Country: GB |
| SSL | Issuer: Let's Encrypt / YE1; Subject: intro-binance.com.cn |
| Record DNS | A: 188.114.96.9, 188.114.97.9; NS: brenda.ns.cloudflare.com, sam.ns.cloudflare.com; Soa: Nsname: brenda.ns.cloudflare.com; Hostmaster: dns.cloudflare.com; Serial: 2418172678; Refresh: 10000; Retry: 2400; Expire: 604800; Minttl: 1800; Aaaa: 2a06:98c1:3120::9, 2a06:98c1:3121::9 |
| DNSsec | Ds: ✗; Rrsig: ✗; Dnskey: ✗ |
| Hsts | Message: Site does not serve any HSTS headers. |
| Politiche di sicurezza HTTP | Xframeoptions: ✗; Referrerpolicy: ✗; Xxssprotection: ✗; Permissionspolicy: ✗; Xcontenttypeoptions: ✗; Contentsecuritypolicy: ✗; Stricttransportpolicy: ✗; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: ✗ |
| Firewall | Waf: Cloudflare; Has waf: ✓ |
| Get IP | IP: 2a06:98c1:3121::9; Family: 6 |
| Reindirizzamenti | Chain: https://intro-binance.com.cn, https://intro-binance.com.cn/zh-CN; Count: 1 |
| Link alla pagina | External: https://download.bsmkweb.cc/pack/BNApp_F0001837.apk, https://www.bsmkweb.cc/zh-CN/register, https://www.intro-binance.com.cn/zh-CN, https://zh.intro-binance.com.cn/zh-CN, https://cn.intro-binance.com.cn/zh-CN, https://zhcn.intro-binance.com.cn/zh-CN, https://web.intro-binance.com.cn/zh-CN, https://app.intro-binance.com.cn/zh-CN, https://home.intro-binance.com.cn/zh-CN, https://btc.intro-binance.com.cn/zh-CN, https://boot.intro-binance.com.cn/zh-CN, https://deriv.intro-binance.com.cn/zh-CN, https://c2c.intro-binance.com.cn/zh-CN, https://p2p.intro-binance.com.cn/zh-CN, https://web3.intro-binance.com.cn/zh-CN, https://earn.intro-binance.com.cn/zh-CN, https://wallet.intro-binance.com.cn/zh-CN, https://market.intro-binance.com.cn/zh-CN, https://trade.intro-binance.com.cn/zh-CN; External count: 19; Internal count: 5 |
| Record di registrazione | Registrar: Dynadot Inc; Created: 2026-10-21T12:54:50Z; Expires: 2027-10-21T12:54:50Z; Status: clientTransferProhibited; Nameservers: sam.ns.cloudflare.com, brenda.ns.cloudflare.com |
| Intestazioni HTTP | Headers: Server: cloudflare; Content type: text/html; charset=utf-8 |
PhishDestroy assegna a intro-binance.com.cn un livello di rischio pari a critico (punteggio delle evidenze 100/100) sulla base delle prove registrate; la prima segnalazione risale al 2026-10-23. Inseriti in liste di blocco esterne: MetaMask, SEAL. Il punteggio locale e la presenza in un elenco non provano una frode. Verifica la data di ogni fonte e l’URL esatto.
A causa dei segnali di rischio sopra indicati, non collegare alcun wallet, non firmare messaggi né approve le autorizzazioni relative ai token su tale piattaforma. Una transazione blockchain confermata non può essere annullata.
Conserva l'indirizzo, le date, i dettagli del pagamento o della transazione e i messaggi per poter sporgere denuncia alla polizia o a un'altra autorità competente. La denuncia non garantisce il recupero del denaro. Guida passo passo: guida di emergenza.
Ultimo controllo
5ff1dac2db96128abaa8970b52f560b6d8a69ba25a17ed44d6a7523850e1d4da · 61686 bytes 5ff1dac2db96128abaa8970b52f560b6d8a69ba25a17ed44d6a7523850e1d4da · 61686 bytes 5ff1dac2db96128abaa8970b52f560b6d8a69ba25a17ed44d6a7523850e1d4da · 61686 bytes 5ff1dac2db96128abaa8970b52f560b6d8a69ba25a17ed44d6a7523850e1d4da · 61686 bytes 505fb86889a54fbab811e63cca0d70a9e4a12995964f918bcd7e6b29c086a7b2 · 130126 bytes 1130cffdfb9dfab4fe739993d5dd9857e49bc345cf6ed467904bf5ae3df4e319 · 103708 bytes  188.114.97.3 Cloudflare bordo condiviso IP di origine nascosto La reputazione Edge-IP non è attribuita a questo dominio. (US) 188.114.97.3London, GB
La reputazione Edge-IP non è attribuita a questo dominio.
brenda.ns.cloudflare.comsam.ns.cloudflare.comnsname: brenda.ns.cloudflare.comhostmaster: dns.cloudflare.comserial: 2418172678refresh: 10000retry: 2400expire: 604800minttl: 1800La posizione si riferisce alla rete IP.
845115cda254374fcd185ca308c50b8c448736569e9b88f40306e8bb7993b24a*.intro-binance.com.cnintro-binance.com.cnMetadati del certificato salvati. Le date del certificato prive di fuso orario sono mostrate così come archiviate. La cifratura del trasporto non dimostra che il sito sia affidabile.
All’ultimo controllo il sito reindirizzava i visitatori altrove.
Google PageSpeed Insights — audit delle prestazioni su dispositivi mobili di intro-binance.com.cn ·
Metadati della risposta con marca temporale conservati dalla pipeline di raccolta locale. Ogni valore riportato di seguito si riferisce all’orario di archiviazione visualizzato.
http://intro-binance.com.cn/https://intro-binance.com.cn/zh-CNContent-Type: text/html; charset=utf-8Server: cloudflareCF-Cache-Status: DYNAMICContent-Encoding: gzipsummaryh3=":443"; ma=86400DYNAMICa4ed232d1faf209e-GRUkeep-alivegziptext/html; charset=utf-8Fri, 23 Oct 2026 01:58:34 GMTWed, 21 Oct 2026 08:17:20 GMT{"report_to":"cf-nel","success_fraction":0.0,"max_age":604800}{"group":"cf-nel","max_age":604800,"endpoints":[{"url":"https://a.nel.cloudflare.com/report/v4?s=bCv2PHyKbFDdbZSUqM74L69mzUXAhOUhuaG6an2X%2Brf6Wvw6r%2FyHvPbEJj0Ihg%2B0JQLgTl2MuOuZJsm9c5pxWiUAqGrnN0MGd7X9WJisiIdKjh94hMoKMxM6FPQ9omNR0vff4l7IjcloudflarecfCacheStatus;desc="DYNAMIC"chunkedAccept-EncodingValori conservati dal sistema di raccolta; i valori lunghi possono essere abbreviati durante la raccolta.
Un orario stimato descrive una finestra di osservazione. Non dimostra un’azione del registrar né il momento esatto in cui un sito è diventato irraggiungibile.
Richieste di rete: 5 Hash SHA-256: 5 Analisi URLScan:
Richieste di rete registrate da URLScan durante il caricamento della pagina. URLScan non fornisce un hash per ogni richiesta. PhishDestroy ha recuperato questo elenco il 2026-10-29 02:00 UTC.
Apri questa scansione su URLScan 01a166cf-6e12-7558-874b-b53bf980c8d9 ↗
Carica i dati salvati; il sito sospetto non viene aperto.
| # | Richiesta di rete | Metodo HTTP · stato | Tipo | Dimensione non compressa | Corpo della risposta SHA-256 |
|---|
Confronta ciò che ricevono un browser e un crawler e verifica l’eventuale instradamento del traffico tramite Keitaro.
Il nostro scanner non è riuscito a completare questo controllo.
intro-binance.com.cn Eventi registrati: 11. Questi record descrivono le prove raccolte, le notifiche inviate e la pubblicazione; non confermano il completamento di un'indagine né la rimozione del sito.
Ciclo di vita
Eseguiamo la scansione di URL sospetti, esaminiamo i risultati pubblici e inviamo le prove attraverso gli appositi canali di segnalazione degli abusi. Gli eventi datati riportati sopra mostrano ciò che è stato registrato per questo dominio. La directory sottostante illustra il flusso di lavoro più ampio.
Acquisisci la pagina visualizzata, le richieste e l’infrastruttura visibile.
Confronta i risultati dei motori disponibili e conserva il timestamp dell’analisi.
Verifica se Google attualmente classifica l’URL come non sicuro.
Esamina una scansione pubblica e i relativi dati registrati relativi alla rete e alla classificazione.
Cerca riferimenti agli indicatori e informazioni correlate provenienti dalla comunità.
Confronta le schermate archiviate e conserva il contesto storico.
Cerca gli indicatori corrispondenti e i record relativi alle minacce associate.
Esamina i record dei certificati e i nomi host correlati.
Confronta le risposte del resolver di sicurezza e registra i blocchi rilevati.
Ispeziona il DNS pubblico, il TLS, l’HTTP e la superficie tecnologica.
Di seguito sono elencati i servizi di sicurezza utilizzati per la scansione, i controlli di reputazione e la segnalazione. Il fatto che un servizio sia elencato non costituisce prova che esso abbia ricevuto, accettato o agito in merito a questo specifico dominio. Le segnalazioni registrate compaiono nella cronologia delle notifiche riportata sopra.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalAnalisi degli URL↗
 CloudflareRadar / segnalazione di abusi↗
 YandexSafe Browsing↗
 URLScan.ioScansione pubblica↗
 ESETEsempio / Invio di URL↗
 BitdefenderInvio dell’URL↗
 NortonSafe Web↗
 SymantecRecensione del sito↗
 AviraSegnalazione degli URL↗
 Avast / AVGSegnalazione degli URL↗
 KasperskyOpenTIP↗
 Dr.WebScanner online↗
 NetcraftSegnalazione di abusi↗
 PhishTankSegnalazioni da parte della comunità↗
 APWG eCXInformazioni sul phishing↗
 PhishStatsFeed pubblico↗
 Phish.ReportAbusi relativi all’hosting↗
 SpamhausReputazione del dominio↗
 PolySwarmAnalisi multi-motore↗
 CheckPhishScansione degli URL↗
 QutteraScansione alla ricerca di malware↗
 URLqueryAnalisi del browser↗
 Criminal IPIntelligenza sulle risorse↗
 CRDFThreat Center↗
 ScamadviserVerifica della reputazione↗
 MyWOTReputazione nella comunità↗
Esplora la cronologia completa di questo dominio per fonte. Il download include tutti i record relativi alla fonte selezionata. Le date mantengono le etichette originali dei campi.
Scarica tutti i record in formato JSON| ID | Dati archiviati |
|---|
187 domini simili memorizzati
Nomi che imitano il marchio, individuati da dnstwist. Un nome simile di per sé non dimostra che il proprietario sia lo stesso.
Un nome simile di per sé non costituisce prova di frode. Invia l’elenco ai servizi che verificano autonomamente ogni indirizzo. Segnala un dominio come phishing solo se hai visto una pagina falsa su di esso.
Dove inviarlo:
Nessun risultato trovato. Cancella la ricerca o scegli un altro filtro.
Visualizzati 12 di 187
Visualizzati 100 di 187
Stessa favicon Segnale di supporto 4
Titolo simile Segnale di supporto 1
Etichetta del brand: Binance Segnale di supporto 8
Registrar: Dynadot Solo per la scoperta 6
Ogni raggio rappresenta un motivo per cui un dominio è collegato a questo rapporto. La dimensione dei nodi indica i rilevamenti di VirusTotal, i nodi tratteggiati sono già offline e gli elenchi completi sono riportati di seguito. Elenco completo dei rapporti correlati
Lo stesso hash del file della favicon oppure un titolo della pagina registrato che inizia con gli stessi 20 caratteri. Una corrispondenza dei contenuti non dimostra l'esistenza di un kit di phishing condiviso né di un proprietario comune.
Condivisa con 4 altri domini
Report con la stessa etichetta del sistema di raccolta. Un’etichetta condivisa non dimostra un’impersonificazione né una proprietà comune. Visualizza i rapporti corrispondenti →
Registrati tramite lo stesso registrar. Un registrar serve milioni di clienti non collegati tra loro, quindi questo dato indica semplicemente un raggruppamento piuttosto che dimostrare un nesso.
Rapporti aggiunti di recente dal database PhishDestroy. Questi collegamenti di scoperta non implicano infrastrutture o proprietà condivise.
PD-20261023-97E76C Destinatario: lingxiaoajling@gmail.com Registrar: Dynadot LLC / Dynadot Inc (United States) Policy Violations: Acceptable Use forbids illegal content; Spam & Abuse Policy prohibits phishing, fraud, malware; Dynadot may disable DNS and suspend domains Applicable Laws: CFAA 18 U.S.C. §1030, Wire Fraud 18 U.S.C. §1343, CAN-SPAM Act
Agisci in base a ciò che hai effettivamente fatto. Se hai inserito una password: cambiala e modifica tutti i siti in cui l’hai riutilizzata. Se hai effettuato un pagamento o fornito i dati della tua carta: contatta la tua banca o il servizio di pagamento. Se hai scaricato un file: esegui una scansione del dispositivo. Infine, segnala l’incidente.
La bozza rimane solo a te.
Per prima cosa metti al sicuro i tuoi soldi: chiama la tua banca o revoca le autorizzazioni relative al portafoglio digitale. Misure immediate →



Assistenza di emergenza da parte di ricercatori di sicurezza quando un portafoglio di criptovalute sta subendo un prelievo in tempo reale.

Segnalare truffe e frodi alla Commissione Federale per il Commercio degli Stati Uniti (Federal Trade Commission). Le segnalazioni vengono inserite in un database utilizzato dalle forze dell’ordine.

Modulo ufficiale di segnalazione del furto d’identità con un piano di recupero passo dopo passo.

Segnalare gli incidenti informatici e gli attacchi di phishing all’Agenzia statunitense per la sicurezza informatica e delle infrastrutture (CISA).

Inoltrare le e-mail e i messaggi di testo truffaldini al National Cyber Security Centre, che provvede a chiudere i siti dannosi individuati.
E-mailreport@phishing.gov.uk Messaggi di testo7726
Elenco dei team nazionali di risposta agli incidenti (CSIRT) nell’UE. Trova il team del tuo paese.

Elenco mondiale dei team di risposta agli incidenti, consultabile per paese e settore.
Inoltrare le e-mail di phishing all’Anti-Phishing Working Group.
E-mailreportphishing@apwg.org
Portale nazionale per la segnalazione dei crimini informatici. In caso di frodi finanziarie, chiamare immediatamente anche il numero verde 1930.
Linea di assistenza1930
Segnalare i reati informatici all’Australian Cyber Security Centre e alla polizia.


Segnala frodi e truffe in Canada e leggi gli avvisi aggiornati sulle truffe.
Scegli i passaggi pertinenti a ciò che hai condiviso. Conserva una copia di questo report insieme alla tua documentazione.
Smetti di usare il sito sospetto. Accedi al servizio autentico tramite la sua app ufficiale o un indirizzo di cui ti fidi già.
Conserva in un luogo sicuro email, ricevute, messaggi e screenshot originali. Una cronologia dei fatti aiuta l’autorità competente a capire cosa è successo. Linee guida IC3 sulle prove ↗
intro-binance.com.cn)Anche se non conosci tutti i dettagli — sporgere comunque denuncia. Anche le informazioni parziali sono comunque utili alle indagini.
Una segnalazione non garantisce il recupero dei fondi né l’avvio di un’indagine, ma dati sulle transazioni tempestivi e accurati possono aiutare le autorità e i fornitori di servizi a tracciare l’incidente.
Ulteriori indicazioni: NIST · risposta al phishingFBI IC3 · segnalazioni e proveFTC · truffe relative al recupero dei fondi
Analisi delle minacce utilizzando blocklist archiviate, WHOIS, DNS e prove di scansione pubblica
Scansiona oraSegnala i domini sospetti al nostro database delle minacce — proteggi la comunità
SegnalaSegnalazioni recenti di phishing e modifiche osservate della disponibilità
MonitoraControlla le minacce in tempo reale oppure contesta questa segnalazione se ritieni che si tratti di un falso positivo
Questo report combina acquisizioni di pagina salvate, record di registrazione e di rete, risultati degli scanner e lo storico delle segnalazioni di PhishDestroy. Ogni fonte mantiene la propria data di osservazione. Apri il report di una fonte per esaminare il risultato originale.
L’analisi assistita da AI è stata redatta il . Descrive le prove disponibili all'epoca; ulteriori verifiche delle fonti potrebbero modificare tali dati.
Un’acquisizione documenta ciò che veniva mostrato. Il risultato di uno scanner registra la valutazione di quel provider al momento del controllo. Né un certificato valido né un risultato con zero rilevamenti garantiscono la sicurezza.