Vai al rapporto di sicurezza
Favicon di bitrefill.com-gift-cards-pepe.com
Sicurezza del dominio e intelligence sulle minacce

bitrefill.com-gift-cards-pepe.com

Sono stato truffato — aiutami a scrivere una denuncia
Condividi / scarica la segnalazione
Pubblica su X Invia su Telegram Verifica tramite API
In breve

The domain bitrefill.com-gift-cards-pepe.com copies a crypto gift card marketplace featuring brands like Amazon and Steam to invite purchases. Verify the destination URL against official resources before making purchases or connecting wallets.

Analisi disponibile solo in inglese

Titolo della pagina: “Buy Gift Cards & Top Up Airtime with Bitcoin or Crypto - Bitrefill”

Maggiori informazioni sulle fonti
Segnali di sicurezza registrati

Prestare estrema cautela: non inserire credenziali o informazioni personali.

Spamhaus DBL: dominio di spam
Registrar
RussiaNiceNIC
Indirizzo IP
Germania62.60.226.39Femo IT Solutions Limited
Avvistato per la prima volta da PhishDestroy
2026-11-19
Acquisizioni della pagina
apri galleria
Segnalazioni inviate
visualizza cronologia

Punteggio di rischio: più è alto, peggio è · Come funziona questo punteggio

Cosa fare subito

Seleziona ciò che è accaduto e spunta le azioni man mano che procedi. I segni di spunta vengono salvati solo in questo browser.

È stata inserita una password0/3
Dati della carta o del conto bancario pagati o inseriti0/2
Ha scaricato un file0/2
Ha condiviso una frase di seed o una chiave privata0/3
Spesa di token approvata (approve / permit)0/3
Ho collegato un portafoglio ma non ho firmato nulla0/2
Ha inviato criptovaluta0/3
Presentare una denuncia alla polizia

La visualizzazione per esperti include tutte le sezioni: DNS, TLS, richieste di rete, hash e il codice JSON grezzo.

Riepilogo del rapporto

PhishDestroy conserva una scheda su bitrefill.com-gift-cards-pepe.com. Ogni fonte ha una propria data; i controlli mancanti non dimostrano la sicurezza.

L’analisi dettagliata di PhishDestroy AI resta in inglese per preservare il rapporto forense originale.

Analisi

Riepilogo del dominio

PhishDestroy ha registrato per la prima volta bitrefill.com-gift-cards-pepe.com il 2026-11-19. Rischio: alto (punteggio delle evidenze 45/100). Registrar: NiceNIC. Hosting: FEMO IT SOLUTIONS LIMITED. PhishDestroy ha inviato 1 segnalazione di abuso. Non inserire credenziali e non collegare un wallet.

Alto
Hosting
Germania62.60.226.39Femo IT Solutions Limited
Registrar
RussiaNiceNIC
Acquisizioni della pagina
4

Acquisizione URLScan · 2026-11-19 23:07 UTC · SHA-256 3cee9f2b…013b37e

Analisi di PhishDestroy, versione rivista

L’analisi dettagliata di PhishDestroy AI resta in inglese per preservare il rapporto forense originale.

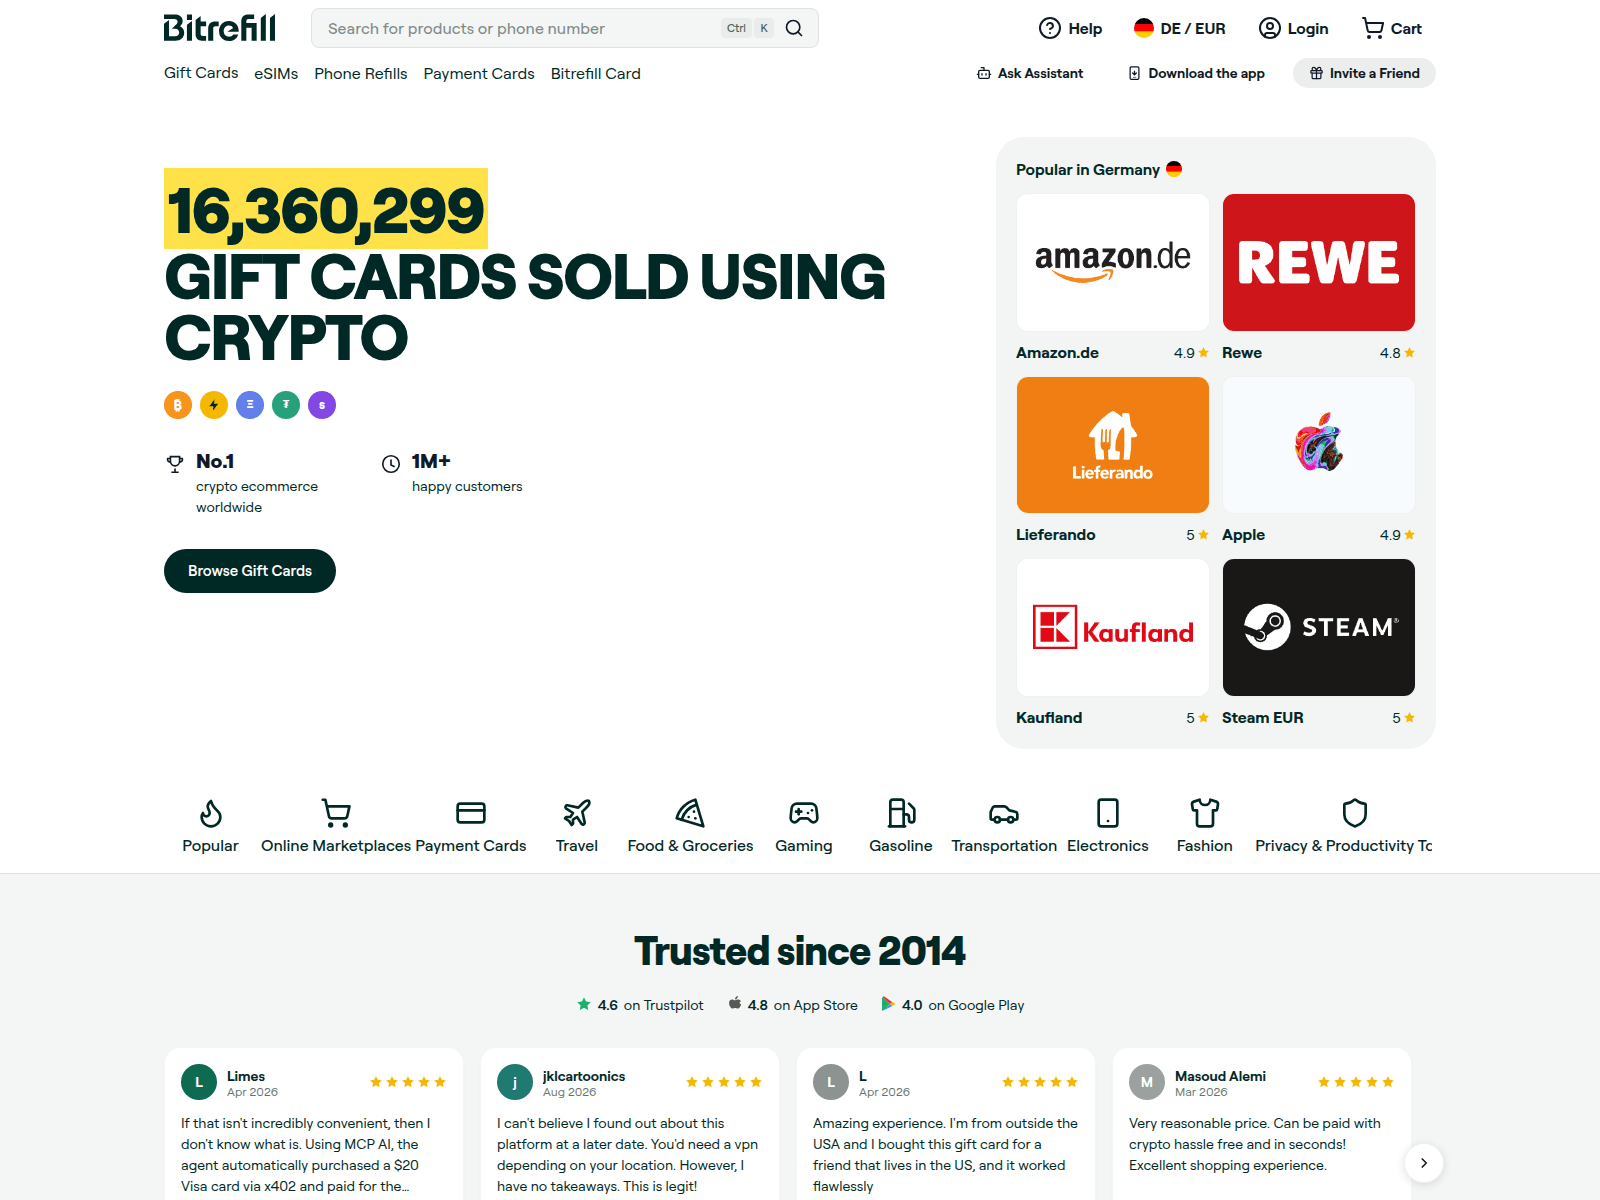
Bitrefill crypto gift card marketplace copy

The page opens with the prominent headline "16,360,299 Gift Cards Sold Using Crypto" alongside claims of being the "No.1 crypto ecommerce worldwide" and having "1M+ happy customers". A navigation bar at the top displays categories like Gift Cards, eSIMs, Phone Refills, and Payment Cards, accompanied by a search bar and login options. Below the main headline, a grid showcases popular German brands including Amazon.de, Rewe, Lieferando, Apple, Kaufland, and Steam EUR with rating scores. Further down, the layout displays customer testimonials and review scores alongside the claim "since 2014". Visitors are invited to browse gift cards using the primary call-to-action button labelled "Browse Gift Cards".

Registration timeline and infrastructure

It was registered on 19 Nov 2026 and reported the same day, presenting a sharp contrast with the page text that highlights "since 2014". Furthermore, 150 other reported domains resolve to the same IP address, pointing to related infrastructure with sibling addresses such as bitrefill.com-gift-cards-sei.com, bitrefill.com-gift-cards-shib.com and bitrefill.com-gift-cards-apt.com that present similar shop interfaces. Spamhaus DBL lists it as spam, which adds independent confirmation to these concerns. The site code also incorporates references to Amazon, Roblox, Steam and Visa without any indication of an official partnership.

Safe navigation and precautions

When encountering a page that mimics established merchants using freshly registered domains, visitors should verify the destination URL against known official resources. If you have interacted with this shop or entered sensitive account details, check your associated financial accounts and monitor for unauthorized activity. Always reach out to merchants through official channels rather than following links from unverified search results or promotional messages.

Evidenze della fonte 6 fonti

Scamadviser

1/100

Punteggio di affidabilità: più basso = peggiore

Apri il rapporto

Spamhaus DBL

dominio di spam

Cloudflare Radar

Report di scansione

Apri il rapporto
Cloudflare RadarRecord originale della fonteOsservato: 12 campi
Riepilogo memorizzato separatamente: clean

Questo riepilogo differisce dalla scansione datata riportata sopra. Viene conservato a fini di tracciabilità e non sostituisce l'osservazione di origine selezionata.

Verdetto
pulito
Percorso del record di origine
phishdestroy.technologies.cf_radar
Scope
Riepilogo memorizzato separatamente; l'assenza di una data di osservazione non costituisce prova di una scansione corretta.

URLScan

Acquisizione della pagina

SHA-256 96f74b55…a631dab

Apri il rapporto
URLScanRecord originale della fonteOsservato: 22 campi

PhishDestroy DOM

10 / 100 · punteggio euristico · 14 riferimenti al marchio · 0 classificazioni

Solo euristica dei contenuti; non è il punteggio finale

Apri il rapporto
Metadati tecnici

Descrizione di PhishDestroy

Metadati relativi alla generazione di narrazioni

Apri il rapporto
Titolo, descrizione e scheda di generazione

La data di generazione della narrazione è distinta dalle date di osservazione. Si tratta dei campi di pubblicazione conservati, non di un ulteriore rilevamento indipendente.

Titolo generato dall’IA
bitrefill.com-gift-cards-pepe.com — Bitrefill gift card shop
Descrizione AI
bitrefill.com-gift-cards-pepe.com offers crypto gift card purchases for Amazon and Steam, flagged by Spamhaus DBL. Verify before purchasing.
Sintesi generata dall’IA
Bitrefill crypto gift card marketplace copy The page opens with the prominent headline "16,360,299 Gift Cards Sold Using Crypto" alongside claims of being the "No.1 crypto ecommerce worldwide" and having "1M+ happy customers". A navigation bar at the top displays categories like Gift Cards, eSIMs, Phone Refills, and Payment Cards, accompanied by a search bar and login options. Below the main headline, a grid showcases popular German brands including Amazon.de, Rewe, Lieferando, Apple, Kaufland, and Steam EUR with rating scores. Further down, the layout displays customer testimonials and review scores alongside the claim "since 2014". Visitors are invited to browse gift cards using the primary call-to-action button labelled "Browse Gift Cards". Registration timeline and infrastructure It was registered on 19 Nov 2026 and reported the same day, presenting a sharp contrast with the page text that highlights "since 2014". Furthermore, 150 other reported domains resolve to the same IP address, pointing to related infrastructure with sibling addresses such as bitrefill.com-gift-cards-sei.com, bitrefill.com-gift-cards-shib.com and bitrefill.com-gift-cards-apt.com that present similar shop interfaces. Spamhaus DBL lists it as spam, which adds independent confirmation to these concerns. The site code also incorporates references to Amazon, Roblox, Steam and Visa without any indication of an official partnership. Safe navigation and precautions When encountering a page that mimics established merchants using freshly registered domains, visitors should verify the destination URL against known official resources. If you have interacted with this shop or entered sensitive account details, check your associated financial accounts and monitor for unauthorized activity. Always reach out to merchants through official channels rather than following links from unverified search results or promotional messages.
Modello di IA che ha redatto il testo
threat-v10-gemini
Ora in cui è stato scritto il testo generato dall’IA
2026-11-19T23:41:49Z
Revision
9d3421e69170c5add267e75bc7da39112eba488f5bc0b5748c25363b948ae265
Modalità
reviewed
Interpretation
Pacchetto pubblico selezionato; il momento della generazione del testo è indipendente dalle date delle osservazioni di origine.

I risultati riflettono il momento di raccolta di ciascuna fonte. Zero rilevamenti non garantiscono la sicurezza. I riferimenti OTX sono pubblicazioni della community.

Dettagli raccolti dalle fonti

Osservazioni archiviate di pagina, rete e scanner, raggruppate per fonte e momento dell’osservazione.

Ogni campo conservato, con fonte e data
VirusTotalRecord originale della fonteOsservato: 12 campi
Apri i record completi
Controlli del sito webRecord originale della fonteEstratto da: 23 campi

Risultati relativi al DNS protettivo

Resolver controllati
12
Resolver che bloccano
0

Osservazioni sull'archivio web

Ultima osservazione
Prima osservazione
Modifiche registrate
0
Giorni archiviati
1
Dimensione media della pagina, byte
1163

Titolo e metadati della pagina

Titolo della pagina
Buy Gift Cards & Top Up Airtime with Bitcoin or Crypto - Bitrefill
Colore del tema
#ffffff

Tracker

Richieste
6

Moduli e contenuti misti

Script senza SRI
  • https://superwebvizor.com/visor.js
Script di terze parti
1

Risposta HTTP

Raggiungibile
Sì
Stato HTTP
200
Tempi della richiesta, ms
DNS
0
In attesa
38
Scarica
0
Tempo di risposta, ms
96

Connessione TLS

ALPN
http/1.1
Suite di cifratura
TLS_AES_256_GCM_SHA384
Protocollo
TLSv1.3
Versioni supportate
  • TLSv1.2
  • TLSv1.3
Certificato autorizzato
Sì
Forward secrecy
Sì

Porte

Porte aperte
  • 21
  • 22
  • 80
  • 110
  • 143
  • 443
  • 587
  • 993
  • 995
  • 8888

Stima delle emissioni

Byte
1014
CO₂, grammi
0
Più pulito del, %
95

Server DNS

Nameserver
  • Indirizzo IP
    108.162.194.166
    Host
    sunny.ns.cloudflare.com
  • Indirizzo IP
    108.162.195.87
    Host
    martin.ns.cloudflare.com
Zona DNS
com-gift-cards-pepe.com

Qualità della pagina

Spostamento del layout (CLS)
0
Punteggio SEO
83
Indice di velocità, s
2.47
First Contentful Paint (FCP), s
1.66
Largest Contentful Paint (LCP), s
6.14
Tempo totale di blocco (TBT), ms
98
Punteggio delle prestazioni
77
Punteggio di accessibilità
97
Punteggio delle migliori pratiche
96

Ubicazione

Indirizzo IP
62.60.226.39
ASN
214351
Organizzazione
Femo IT Solutions Limited
Città
Frankfurt am Main
Paese
DE

Certificato TLS

Nomi alternativi del soggetto (SAN)
  • bitrefill.com-gift-cards-pepe.com
  • www.bitrefill.com-gift-cards-pepe.com
Dimensione della chiave, bit
2048
Catena di certificati
  • bitrefill.com-gift-cards-pepe.com
  • YR2
  • Root YR
  • ISRG Root X1
Emittente
Let's Encrypt / YR2
Numero di serie
05FF26ABFCF37956CD110082808F0837DF73
SHA-256
6021dac0bdfaaa14f68cf697d6036fb7fb237e92709a2df51b5a72365718b6ff
Soggetto
bitrefill.com-gift-cards-pepe.com
Valido fino al
Valido dal

Record DNS

A
  • 62.60.226.39

DNSSEC

Record DS
No
RRSIG
No
DNSKEY
No

HSTS

Osservazione
Site does not serve any HSTS headers.

Politiche di sicurezza HTTP

X-Frame-Options
No
Referrer-Policy
No
X-XSS-Protection
No
Permissions-Policy
No
X-Content-Type-Options
No
Content-Security-Policy
No
Strict-Transport-Security
No
Cross-Origin-Opener-Policy
No
Cross-Origin-Embedder-Policy
No
Cross-Origin-Resource-Policy
No

Ricerca IP

Indirizzo IP
62.60.226.39
Versione IP
4

Reindirizzamenti

Catena di reindirizzamenti
  • https://bitrefill.com-gift-cards-pepe.com

Sottodomini

Numero
2
Sottodomini
  • bitrefill.com-gift-cards-pepe.com
  • www.bitrefill.com-gift-cards-pepe.com

Stack tecnologico

Tecnologie
  • Vue.js
  • Nginx 1.30.5

Record di registrazione

Registrar
NICENIC INTERNATIONAL GROUP CO., LIMITED
ID IANA del registrar
3765
URL del registrar
https://nicenic.com/
Registrato
Aggiornato
Scadenza
Stato
  • clientDeleteProhibited https://icann.org/epp
  • clientTransferProhibited https://icann.org/epp
Nameserver
  • martin.ns.cloudflare.com
  • sunny.ns.cloudflare.com
DNSSEC
unsigned

Intestazioni HTTP

Intestazioni della risposta
Server
nginx/1.30.5
Content-Type
text/html; charset=UTF-8
Campi originali della fonte · JSON
Risultati relativi al DNS protettivo
Resolvers: 12; Blocked count: 0
Osservazioni sull'archivio web
Last: 2026-11-19T23:09:59Z; First: 2026-11-19T23:09:59Z; Changes: 0; Days archived: 1; Avg page bytes: 1163
Titolo e metadati della pagina
Title: Buy Gift Cards & Top Up Airtime with Bitcoin or Crypto - Bitrefill; Themecolor: #ffffff
Tracker
Requests: 6
Moduli e contenuti misti
No sri: https://superwebvizor.com/visor.js; Third party scripts: 1
Stato
Up: ✓; Code: 200; Timings: DNS: 0; Wait: 38; Download: 0; Response ms: 96
Connessione TLS
Alpn: http/1.1; Cipher: TLS_AES_256_GCM_SHA384; Protocol: TLSv1.3; Versions: TLSv1.2, TLSv1.3; Authorized: ✓; Forward secrecy: ✓
Porte
Open: 21, 22, 80, 110, 143, 443, 587, 993, 995, 8888
Carbon
Bytes: 1014; Co2 grams: 0; Cleaner than: 95
DNS server
NS: (IP: 108.162.194.166; Host: sunny.ns.cloudflare.com), (IP: 108.162.195.87; Host: martin.ns.cloudflare.com); Zone: com-gift-cards-pepe.com
Quality
Cls: 0; Seo: 83; Si s: 2.47; Fcp s: 1.66; Lcp s: 6.14; Tbt ms: 98; Performance: 77; Accessibility: 97; Best practices: 96
Ubicazione
IP: 62.60.226.39; ASN: 214351; Org: Femo IT Solutions Limited; City: Frankfurt am Main; Country: DE
SSL
San: bitrefill.com-gift-cards-pepe.com, www.bitrefill.com-gift-cards-pepe.com; Bits: 2048; Chain: bitrefill.com-gift-cards-pepe.com, YR2, Root YR, ISRG Root X1; Issuer: Let's Encrypt / YR2; Serial: 05FF26ABFCF37956CD110082808F0837DF73; SHA256: 6021dac0bdfaaa14f68cf697d6036fb7fb237e92709a2df51b5a72365718b6ff; Subject: bitrefill.com-gift-cards-pepe.com; Valid to: 2027-02-17T12:05:56Z; Valid from: 2026-11-19T12:05:57Z
Record DNS
A: 62.60.226.39
DNSsec
Ds: ✗; Rrsig: ✗; Dnskey: ✗
Hsts
Message: Site does not serve any HSTS headers.
Politiche di sicurezza HTTP
Xframeoptions: ✗; Referrerpolicy: ✗; Xxssprotection: ✗; Permissionspolicy: ✗; Xcontenttypeoptions: ✗; Contentsecuritypolicy: ✗; Stricttransportpolicy: ✗; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: ✗
Get IP
IP: 62.60.226.39; Family: 4
Reindirizzamenti
Chain: https://bitrefill.com-gift-cards-pepe.com
Sottodomini
Count: 2; Subdomains: bitrefill.com-gift-cards-pepe.com, www.bitrefill.com-gift-cards-pepe.com
Stack tecnologico
Technologies: Vue.js, Nginx 1.30.5
Record di registrazione
Registrar: NICENIC INTERNATIONAL GROUP CO., LIMITED; Registrar iana ID: 3765; Registrar URL: https://nicenic.com/; Created: 2026-11-19T13:03:35Z; Updated: 2026-11-19T13:03:36Z; Expires: 2027-11-19T13:03:35Z; Status: clientDeleteProhibited https://icann.org/epp, clientTransferProhibited https://icann.org/epp; Nameservers: martin.ns.cloudflare.com, sunny.ns.cloudflare.com; Dnssec: unsigned
Intestazioni HTTP
Headers: Server: nginx/1.30.5; Content type: text/html; charset=UTF-8
Indicatori di sicurezza
SA Avvisi di Scamadviser 1/100
The website's owner is hiding his identity on WHOIS using a paid service This website does not have many visitors This website is being iframed by another website We found many low rated websites on the same server Several spammers and scammers use the same registrar We did not find a SSL certificate This website has only been registered recently. We could not analyze the content of the site
DNSFilter considers this website safe
Informazioni sulla sicurezza di rete Contesto del registrar
Contesto del registrar NiceNIC
Stored registration data identifies NICENIC INTERNATIONAL GROUP CO., LIMITED (IANA 3765) as the registrar. PhishDestroy maintains separate NiceNIC abuse-report research; registrar association is contextual and is not an independent detection for this domain.
Verdetto di NiceNIC Indagine approfondita

Domande su bitrefill.com-gift-cards-pepe.com

bitrefill.com-gift-cards-pepe.com è affidabile?

PhishDestroy assegna a bitrefill.com-gift-cards-pepe.com un livello di rischio pari a alto (punteggio delle evidenze 45/100) sulla base delle prove registrate; la prima segnalazione risale al 2026-11-19. Il punteggio locale e la presenza in un elenco non provano una frode. Verifica la data di ogni fonte e l’URL esatto.

È sicuro collegare un wallet a bitrefill.com-gift-cards-pepe.com?

A causa dei segnali di rischio sopra indicati, non collegare alcun wallet, non firmare messaggi né approve le autorizzazioni relative ai token su tale piattaforma. Una transazione blockchain confermata non può essere annullata.

Cosa devo fare se ho usato bitrefill.com-gift-cards-pepe.com?

  • È stata inserita una password — modificala su quel servizio e su tutti gli altri siti in cui hai utilizzato la stessa password
  • Attiva l'autenticazione a due fattori — laddove il servizio lo preveda, un’app di autenticazione è più sicura dei codici via SMS
  • Dati della carta o del conto bancario pagati o inseriti — contatta la tua banca o il tuo servizio di pagamento utilizzando i recapiti riportati sulla tua carta o sul sito web ufficiale
  • Ho collegato un portafoglio ma non ho firmato nulla — disconnettere il sito dal portafoglio e rifiutare le richieste in sospeso; una connessione di per sé non comporta il trasferimento di fondi
  • Spesa di token approvata (approve / permit) — revocare tale approvazione utilizzando uno strumento di verifica delle approvazioni dei token
  • Ha condiviso una frase di seed o una chiave privata — trasferire i fondi rimanenti su un nuovo portafoglio con una nuova frase seed; il portafoglio compromesso non è più sicuro
  • Ha scaricato un file — non aprirlo ed esegui una scansione del dispositivo con un software di sicurezza

Conserva l'indirizzo, le date, i dettagli del pagamento o della transazione e i messaggi per poter sporgere denuncia alla polizia o a un'altra autorità competente. La denuncia non garantisce il recupero del denaro. Guida passo passo: guida di emergenza.

Approfondisci

Risultati della lista dei blocchiPhishDestroy 1
PhishDestroy Lista di PhishDestroy Visualizza fonte

Acquisizioni della pagina (4)

Tutti i link di acquisizione e gli hash (4)

Dettagli del dominio

Dominio
Verdetto URLScan Analisi completata punteggio 0 Verdetto del motore: dannoso · punteggio 98 report ↗
Reputazione IP Germania62.60.226.39 0/100punteggio di abuso · segnalazioni di abuso relative all’indirizzo IP di questo server, non al dominio; più alto = peggiore Questo indirizzo IP non è stato ancora segnalato al database degli abusi, ma il dominio stesso è riconosciuto come sito di phishing. 0 segnalazioni controllato 2026-11-20
Registrar (dominio di base) NiceNIC RU(RU) Indagine su PhishDestroy
Registrazione (dominio di base)com-gift-cards-pepe.com · Scadenza 2027-11-19
Tempo trascorso dalla prima segnalazione 6h
Cosa conteggiamo Tempo grezzo trascorso dalla prima segnalazione di abuso archiviata. Non si tratta di una misurazione del tempo di risposta del registrar.
Cosa contiene ogni rapporto I record archiviati dei report in uscita possono fare riferimento a prove disponibili in quel momento, come verdetti dei fornitori, dati di registrazione, dettagli di hosting, classificazioni o screenshot. Questa pagina non deduce l'esatto carico utile consegnato, la ricevuta, la conferma o l'azione da parte di un destinatario.
Report per LLM Dossier in testo semplice strutturato per agenti IA
Dettagli tecniciProvenienza e data e ora
Rilevato per la prima volta2026-11-20
Analisi DOManalizzato 2026-11-20punteggio 10/10014 segnali di marchio
URL inviatohttp://bitrefill.com-gift-cards-pepe.com/
Hash della favicon
ID del caso
Titolo della pagina rilevato
Buy Gift Cards & Top Up Airtime with Bitcoin or Crypto - Bitrefill
Riferimenti automatici al marchio
Amazon Apple Base Battle.net Chatgpt Google League Of Legends Playstation +6
Certificato TLS
Emesso da YR2 · la validità salvata scade tra 87 giorni

Rete & certificati

Evidenze tecniche archiviate

Rete & DNS

Indirizzo IP
Germania62.60.226.39
ASN della rete
AS214351
Organizzazione
Femo IT Solutions Limited
Posizione osservata
GermaniaFrankfurt am Main, DE
Intestazione del server
nginx/1.30.5

Nameserver 2

  • martin.ns.cloudflare.com
  • sunny.ns.cloudflare.com

La posizione si riferisce alla rete IP.

Certificato TLS

Emittente
YR2
Valido dal
2026-11-19 12:05:57
Valido fino al
2027-02-17 12:05:56
Corrispondenza del nome host
Sì
Validità
Entro le date di validità archiviate
Fonte di raccolta
PhishDestroy collector
Impronta del certificato6021dac0bdfaaa14f68cf697d6036fb7fb237e92709a2df51b5a72365718b6ff
Nomi del certificato · 2 SAN
  • bitrefill.com-gift-cards-pepe.com
  • www.bitrefill.com-gift-cards-pepe.com

Metadati del certificato salvati. Le date del certificato prive di fuso orario sono mostrate così come archiviate. La cifratura del trasporto non dimostra che il sito sia affidabile.

Ultimo esito classificato 2026-11-21 05:43 UTC

All’ultimo controllo non veniva servito contenuto di phishing.

Dettagli tecnici
Esito primario Inattivo reason: Hosting Placeholder 45% confidence
Attribuzione actor class: Hosting mechanism: Placeholder Page source: Current Http Probe
Livelli di prove Availability: Non Threat Content Content: Replaced Or Parked DNS: Resolved Registration: Active
Ultima osservazione HTTP Inattivo Hosting Placeholder actor class: Hosting Placeholder Page 45% 2026-11-21 05:43 UTC
Registrazione RDAP Attivo NICENIC INTERNATIONAL GROUP CO., LIMITED · IANA 3765 RDAP HTTP 200 source: Rdap Status Collector clientDeleteProhibitedclientTransferProhibited expires 2027-11-19 13:03 UTC controllato 2026-11-20 08:30 UTC
Cronologia osservata last reachable: 2026-11-19 23:08 UTC current episode first observed: 2026-11-20 05:32 UTC observed RIP window: 2026-11-19 23:08 UTC → 2026-11-20 05:32 UTC · 6.39h midpoint estimate ≈ 2026-11-20 02:20 UTC · precision medium · basis bounded
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Riscontro delle informazioni sulle minacce · source references
ScamAdviser Ricerca pubblica
Un pubblico ScamAdviser È disponibile una pagina di ricerca. Verifica il punteggio attuale e gli avvisi riportati nella fonte; la semplice esistenza di una pagina di ricerca non costituisce di per sé un giudizio negativo.
Visualizza su ScamAdviser
Prelevato direttamente dal sito da PhishDestroy · memorizzato nella cache fino a 24 ore
Sottodomini registrati1

Nomi host conservati nel record di dominio o nella cache di Certificate Transparency. Il semplice fatto che un nome host sia presente non è indice di disponibilità attuale né di attività dannose.

  • www.bitrefill.com-gift-cards-pepe.comRecord di dominio
Tecnologie · 2 identified
Apri i record completi

Prove archiviate

Istantanea di Wayback Machine
Visualizza archivio

Istantanee salvate 1

PageSpeed (dispositivi mobili): 77

Google PageSpeed Insights — audit delle prestazioni su dispositivi mobili di bitrefill.com-gift-cards-pepe.com ·

77
Da migliorare
Prestazioni
FCP
1.66 s
First Contentful Paint
LCP
6.14 s
Largest Contentful Paint
CLS
0
Spostamento cumulativo del layout
TBT
98 ms
Tempo totale di blocco
SI
2.47 s
Indice di velocità
Basato su Google PageSpeed Insights · Strategia mobile · Punteggi: 90-100 Buono 50-89 Da migliorare 0-49: povero
Evidenze delle acquisizioni archiviate 1 snapshot

Metadati della risposta con marca temporale conservati dalla pipeline di raccolta locale. Ogni valore riportato di seguito si riferisce all’orario di archiviazione visualizzato.

Risposta HTTP archiviata HTTP 200
URL richiesto: http://bitrefill.com-gift-cards-pepe.com/
Buy Gift Cards & Top Up Airtime with Bitcoin or Crypto - Bitrefill
Risposta
HTTP 200
Corpo dell'HTML
1,014 B
Compresso
503 B
Link
0 internal · 0 external
Tecnologie rilevate
nginx
Intestazioni di risposta selezionate
Server: nginx/1.30.5
Content-Type: text/html; charset=UTF-8
Content-Encoding: gzip
HSTS: non rilevato DNSSEC: non rilevato WAF/firewall: non rilevato Indicatore di cloaking: non rilevato
Impronta digitale della favicon: 05f769f0b177a413d4d3bd975b2392936f176a9581c35d8105db76457deb52c0
Saved response-header values · 10
Accept-Ranges
bytes
Connessione
keep-alive
Content-Encoding
gzip
Content-Length
503
Content-Type
text/html; charset=UTF-8
Data
Thu, 19 Nov 2026 23:09:31 GMT
Etag
"3f6-65fec274d5142-gzip"
Last-Modified
Tue, 10 Nov 2026 13:35:36 GMT
Server
nginx/1.30.5
Vary
Accept-Encoding

Valori conservati dal sistema di raccolta; i valori lunghi possono essere abbreviati durante la raccolta.

Dettagli relativi alla registrazione e all'osservazione15

Evidenze di registrazione

Stati RDAP
clientdeleteprohibited · clienttransferprohibited
Risposta RDAP
200
Registrar nelle evidenze di registrazione
NICENIC INTERNATIONAL GROUP CO., LIMITED
ID IANA del registrar
3765
Scadenza registrata tramite RDAP
Osservazione relativa alla registrazione
Fonte della registrazione
rdap_status_collector

Osservazioni sulla disponibilità

Ultima osservazione con sito raggiungibile
Esito osservato per la prima volta
Inizio della finestra di osservazione
Fine della finestra di osservazione
Ora stimata della modifica
Finestra di osservazione · ore
6.39
Base di stima
Delimitato dalle osservazioni
Precisione della stima
Medio

Un orario stimato descrive una finestra di osservazione. Non dimostra un’azione del registrar né il momento esatto in cui un sito è diventato irraggiungibile.

Tutti i dati archiviati133
Apri i record completi

Richieste di rete intercettate

Richieste di rete: 67 Hash SHA-256: 67 Analisi URLScan:

Richieste di rete registrate da URLScan durante il caricamento della pagina. URLScan non fornisce un hash per ogni richiesta. PhishDestroy ha recuperato questo elenco il 2026-11-19 23:09 UTC.

Apri questa scansione su URLScan 01a1f610-96d2-74cd-96e1-455521d8a973 ↗

Cronologia delle osservazioni archiviate4

Modifiche datate conservate dal monitoraggio e dai sistemi di raccolta delle fonti. Le osservazioni più recenti compaiono per prime; gli stati delle fonti non costituiscono prova di un takedown.

  1. Monitor di disponibilità · Stato registrato

    Nessun contenuto nella pagina

    Hosting placeholder · Placeholder page

  2. Monitor di disponibilità · Stato registrato

    Nessun contenuto nella pagina

    Hosting placeholder · Placeholder page

  3. Monitoraggio domini · Stato registrato

    Raggiungibile→Non disponibile

  4. Monitoraggio domini · Primo record della raccolta

    Raggiungibile

Tutte le osservazioni relative alla disponibilità conservate7
Apri i record completi

Pipeline di risposta alle minacce

  1. Individuazione · registrati
  2. Analisi · registrati
  3. Notifiche · registrati
  4. Monitoraggio · registrati

Eventi registrati: 14. Questi record descrivono le prove raccolte, le notifiche inviate e la pubblicazione; non confermano il completamento di un'indagine né la rimozione del sito.

Individuazione preventiva e inserimento nel databaseMinaccia inserita registrati
  • Minaccia inserita
    bitrefill.com-gift-cards-pepe.com rilevato e inserito in coda per un'analisi completa
Controlli di intelligence sulle minacceSpamhaus DBL · Acquisizione URLScan.io · Verdetto di URLScan · Rapporto Cloudflare Radar · Archivio Web · Contesto del registrar: NiceNIC · Etichetta automatica del marchio: Bitcoin · Prove forensi raccolte · Analisi tecnica registrata · Contenuto rilevato non disponibile registrati
Registrazioni delle notificheSegnalazione inviata registrata registrati
  • Segnalazione inviata registrata
    Record archiviato di una segnalazione di abuso relativa a questo dominio; registrar all’epoca: NICENIC INTERNATIONAL GROUP CO., LIMITED. Contatti per segnalare abusi: 1.
    • abuse@nicenic.net
Pubblicazione e disponibilitàPubblicato su DestroyList · Tempo trascorso fino alla prima indisponibilità registrati
  • Pubblicato su DestroyList
    Elencato nel repository pubblico PhishDestroy/DestroyList
  • Tempo trascorso fino alla prima indisponibilità
    Ore trascorse dal rilevamento alla prima osservazione di indisponibilità: 6

Attività registrata

5 voci

Ciclo di vita

  1. Dominio registrato
  2. Aggiunto a PhishDestroy+10 h 4 min
  3. Inviata la prima segnalazione di abuso+3 min

Segnalato 10 h 8 min dopo la registrazione

  1. Cloudflare Radar

    Phishing

    +27 min
  2. Segnalazione di abuso inviata

    PD-A415270F495663684727 · Ricevuta 85353

    abuse@nicenic.net
    +2 min
  3. Wayback Machine

    Pagina archiviata

    +1 min
  4. Aggiunto a PhishDestroy

    bitrefill.com-gift-cards-pepe.com

    stesso minuto
  5. URLScan

    Pagina salvata

Come conduciamo le indagini e redigiamo i rapporti

Scansioni pubbliche, prove e canali di segnalazione degli abusi

Eseguiamo la scansione di URL sospetti, esaminiamo i risultati pubblici e inviamo le prove attraverso gli appositi canali di segnalazione degli abusi. Gli eventi datati riportati sopra mostrano ciò che è stato registrato per questo dominio. La directory sottostante illustra il flusso di lavoro più ampio.

01Scansioni pubbliche e raccolta delle prove10 fonti e gruppi di strumenti
urlscan.io Screenshot · DOM · HTTP

Acquisisci la pagina visualizzata, le richieste e l’infrastruttura visibile.

VirusTotal Risultati basati su più motori

Confronta i risultati dei motori disponibili e conserva il timestamp dell’analisi.

Google Safe Browsing Rapporto sulla trasparenza

Verifica se Google attualmente classifica l’URL come non sicuro.

Cloudflare Radar DNS · certificati · categorie

Esamina una scansione pubblica e i relativi dati registrati relativi alla rete e alla classificazione.

AlienVault OTX Aggiornamenti sull’intelligence delle minacce

Cerca riferimenti agli indicatori e informazioni correlate provenienti dalla comunità.

Wayback Machine Prove storiche

Confronta le schermate archiviate e conserva il contesto storico.

abuse.ch ThreatFox Correlazione IOC

Cerca gli indicatori corrispondenti e i record relativi alle minacce associate.

crt.sh Trasparenza dei certificati

Esamina i record dei certificati e i nomi host correlati.

Filtri di sicurezza DNS Quad9 · AdGuard · CleanBrowsing

Confronta le risposte del resolver di sicurezza e registra i blocchi rilevati.

Web-Check Ispezione superficiale

Ispeziona il DNS pubblico, il TLS, l’HTTP e la superficie tecnologica.

02Segnalazioni di abusi e follow-upRegistrar, hosting e canali di sicurezza
  1. Identificare il provider responsabile. Abbinare i record di registrazione e di hosting al contatto competente per gli abusi.
  2. Preparare un pacchetto di prove. Includere l’URL, i riferimenti alle scansioni pubbliche, le schermate e le osservazioni registrate.
  3. Invia il rapporto. Conservare i registri dei rapporti inviati e le informazioni sui destinatari, quando disponibili.
  4. Ricontrollare e pubblicare gli aggiornamenti. Tieni traccia dei risultati successivi degli scanner, delle risposte dei provider e della disponibilità dei siti.

Di seguito sono elencati i servizi di sicurezza utilizzati per la scansione, i controlli di reputazione e la segnalazione. Il fatto che un servizio sia elencato non costituisce prova che esso abbia ricevuto, accettato o agito in merito a questo specifico dominio. Le segnalazioni registrate compaiono nella cronologia delle notifiche riportata sopra.

Tutti i record archiviati per fonte

Esplora la cronologia completa di questo dominio per fonte. Il download include tutti i record relativi alla fonte selezionata. Le date mantengono le etichette originali dei campi.

Scarica tutti i record in formato JSON

Verifica il cloaking

Confronta ciò che ricevono un browser e un crawler e verifica l’eventuale instradamento del traffico tramite Keitaro.

bitrefill.com-gift-cards-pepe.com

Dati e relazioni esterne

Istantanea delle prove inviate
Inviato: Voci del registro: 1 ID caso: PD-A415270F495663684727 Destinatario: abuse@nicenic.net
Avviso in formato PDF generato Testo della segnalazione archiviato (455 caratteri)
Testo della notifica di abuso così come inviato al provider
Registrar policy. Per Nicenic International Group Co., Limited's published terms: ““Services may be used only for lawful purposes… fraud, abuse and illegal activity prohibited. Violations may result in immediate suspension.” + dedicated abuse handling and takedown”
Applicable law. Domestic legal framework (Hong Kong (China)): Crimes Ordinance Cap.200 (Fraud), Theft Ordinance Cap.210 §16A (fraud by deception), Personal Data (Privacy) Ordinance Cap.486.
Analisi approfondita

Sei stato vittima di questo sito?

Non sei solo e non hai nulla di cui vergognarti. I truffatori sono criminali esperti che sfruttano la fiducia. Segnalare quanto accaduto è l’arma più potente contro le frodi: la tua segnalazione può evitare che altri diventino vittime e aiutare le forze dell’ordine ad agire. Metti al sicuro i tuoi account e i tuoi fondi prima di tutto, poi segnala l'accaduto. Se le credenziali sono state compromesse, segnalalo immediatamente. Non interagire con i truffatori del recupero fondi.

Agisci in base a ciò che hai effettivamente fatto. Se hai inserito una password: cambiala e modifica tutti i siti in cui l’hai riutilizzata. Se hai effettuato un pagamento o fornito i dati della tua carta: contatta la tua banca o il servizio di pagamento. Se hai scaricato un file: esegui una scansione del dispositivo. Infine, segnala l’incidente.

Dove segnalarlo

La bozza rimane solo a te.

Per prima cosa metti al sicuro i tuoi soldi: chiama la tua banca o revoca le autorizzazioni relative al portafoglio digitale. Misure immediate →

Altro: canali internazionali e dedicati alle criptovalute

Canali ufficiali di segnalazione

Altri canali ufficiali di segnalazione
SEAL 911 In tutto il mondo

Assistenza di emergenza da parte di ricercatori di sicurezza quando un portafoglio di criptovalute sta subendo un prelievo in tempo reale.

FTC ReportFraud Stati Uniti

Segnalare truffe e frodi alla Commissione Federale per il Commercio degli Stati Uniti (Federal Trade Commission). Le segnalazioni vengono inserite in un database utilizzato dalle forze dell’ordine.

IdentityTheft.gov Stati Uniti

Modulo ufficiale di segnalazione del furto d’identità con un piano di recupero passo dopo passo.

CISA Stati Uniti

Segnalare gli incidenti informatici e gli attacchi di phishing all’Agenzia statunitense per la sicurezza informatica e delle infrastrutture (CISA).

CSIRTs Network Unione europea

Elenco dei team nazionali di risposta agli incidenti (CSIRT) nell’UE. Trova il team del tuo paese.

FIRST In tutto il mondo

Elenco mondiale dei team di risposta agli incidenti, consultabile per paese e settore.

ReportCyber Australia

Segnalare i reati informatici all’Australian Cyber Security Centre e alla polizia.

Scamwatch Australia

Segnalare le truffe al Centro nazionale antitruffa gestito dall’ACCC.

Revisione dell’inserimento nella lista di PhishDestroy Non è una segnalazione alle forze dell’ordine
Ricorso in materia di domini
Richiedi una revisione se possiedi questo dominio e ritieni che l'elenco non sia corretto
A seguito di un episodio di phishing

Raccomandazioni e consigli per le vittime

Scegli i passaggi pertinenti a ciò che hai condiviso. Conserva una copia di questo report insieme alla tua documentazione.

Cosa devo fare subito?

Urgente

Smetti di usare il sito sospetto. Accedi al servizio autentico tramite la sua app ufficiale o un indirizzo di cui ti fidi già.

  • È stata inserita una password — modificala su quel servizio e su tutti gli altri siti in cui hai utilizzato la stessa password
  • Attiva l'autenticazione a due fattori — laddove il servizio lo preveda, un’app di autenticazione è più sicura dei codici via SMS
  • Dati della carta o del conto bancario pagati o inseriti — contatta la tua banca o il tuo servizio di pagamento utilizzando i recapiti riportati sulla tua carta o sul sito web ufficiale
  • Ha scaricato un file — non aprirlo ed esegui una scansione del dispositivo con un software di sicurezza
  • Ha condiviso una frase di seed o una chiave privata — trasferire i fondi rimanenti su un nuovo portafoglio con una nuova frase seed; il portafoglio compromesso non è più sicuro
  • Ho collegato un portafoglio ma non ho firmato nulla — disconnettere il sito dal portafoglio e rifiutare le richieste in sospeso; una connessione di per sé non comporta il trasferimento di fondi
  • Spesa di token approvata (approve / permit) — revocare tale approvazione utilizzando uno strumento di verifica delle approvazioni dei token (revoke.cash)
  • Ha inviato criptovaluta — salva l'hash della transazione, il tuo indirizzo e l'indirizzo del destinatario; le transazioni sulla blockchain non possono essere annullate

Quali informazioni devo raccogliere per la mia segnalazione?

Linee guida dell'FBI

Conserva in un luogo sicuro email, ricevute, messaggi e screenshot originali. Una cronologia dei fatti aiuta l’autorità competente a capire cosa è successo. Linee guida IC3 sulle prove ↗

  • Documenti di pagamento — Se hai effettuato un pagamento, conserva la ricevuta, indicando l'importo, la data, il fornitore del servizio di pagamento e i dati del destinatario.
  • Date e orari esatti — di ogni transazione e del primo contatto con il truffatore
  • Schermate — siti web truffaldini, messaggi in chat, e-mail, transazioni tramite portafoglio digitale, social media
  • Tutti gli URL e i domini utilizzato dal truffatore (tra cui bitrefill.com-gift-cards-pepe.com)
  • Comunicazioni — e-mail, SMS, numeri di telefono, nomi utente utilizzati dal truffatore

Anche se non conosci tutti i dettagli — sporgere comunque denuncia. Anche le informazioni parziali sono comunque utili alle indagini.

A chi devo segnalare la truffa?

  • FBI IC3 — Internet Crime Complaint Center (sistema di segnalazione federale degli Stati Uniti)
  • Europol — Segnalazioni relative alla criminalità informatica in Europa (UE)
  • La tua banca o il tuo fornitore di servizi di pagamento — contattare tempestivamente il team antifrode tramite i recapiti ufficiali qualora siano state divulgate informazioni relative a denaro o carte di credito.
  • Polizia locale — crea un documento ufficiale, anche se non è in grado di agire immediatamente

Una segnalazione non garantisce il recupero dei fondi né l’avvio di un’indagine, ma dati sulle transazioni tempestivi e accurati possono aiutare le autorità e i fornitori di servizi a tracciare l’incidente.

Come funzionano in genere le truffe di phishing?

  • Siti web fasulli — cloni perfetti, al pixel, di siti legittimi con domini leggermente modificati
  • Pig butchering — fiducia conquistata nel corso di settimane tramite Telegram/WhatsApp/app di incontri, per poi rubare i soldi
  • Truffe legate al recupero dei fondi — i truffatori si spacciano per agenti di recupero e chiedono commissioni anticipate. Non condividere mai la frase di recupero né effettuare pagamenti prima di aver verificato il fornitore in modo indipendente
  • Truffe basate sull'intelligenza artificiale — i deepfake, il phishing automatizzato e i siti generati dall’intelligenza artificiale rendono più difficile individuare le frodi

Come posso proteggermi in futuro?

  • Aggiungi i siti ufficiali ai preferiti — Non cliccare mai sui link contenuti nelle e-mail, nei messaggi diretti o negli annunci pubblicitari
  • Verifica i domini — controllare PhishDestroy prima di interagire. Verifica l'HTTPS, l'ortografia e l'età del dominio
  • "Troppo bello per essere vero" = truffa — rendimenti garantiti, testimonial di personaggi famosi, scadenze urgenti

Ulteriori indicazioni: NIST · risposta al phishingFBI IC3 · segnalazioni e proveFTC · truffe relative al recupero dei fondi

Rimani informato, rimani al sicuro

Controlla le minacce in tempo reale oppure contesta questa segnalazione se ritieni che si tratti di un falso positivo

Attenzione ai truffatori che promettono il recupero dei fondi! I criminali possono contattare nuovamente le vittime fingendo di essere investigatori, avvocati o agenti di recupero. Non pagare commissioni anticipate né condividere credenziali. Scopri di più sulle truffe relative al recupero dei fondi →
Informazioni su questo reportFonti, date di osservazione e correzioni

Questo report combina acquisizioni di pagina salvate, record di registrazione e di rete, risultati degli scanner e lo storico delle segnalazioni di PhishDestroy. Ogni fonte mantiene la propria data di osservazione. Apri il report di una fonte per esaminare il risultato originale.

L’analisi assistita da AI è stata redatta il . Descrive le prove disponibili all'epoca; ulteriori verifiche delle fonti potrebbero modificare tali dati.

Un’acquisizione documenta ciò che veniva mostrato. Il risultato di uno scanner registra la valutazione di quel provider al momento del controllo. Né un certificato valido né un risultato con zero rilevamenti garantiscono la sicurezza.

Incorpora questo reportUn widget compatto con un link alle evidenze
HTML · IFRAME

Incorpora questo rapporto

Condividi queste informazioni sulle minacce sul tuo sito web o sul tuo blog

embed.html
<iframe
  src="https://phishdestroy.io/it/embed/domain/bitrefill.com-gift-cards-pepe.com"
  title="PhishDestroy threat report for bitrefill.com-gift-cards-pepe.com"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>