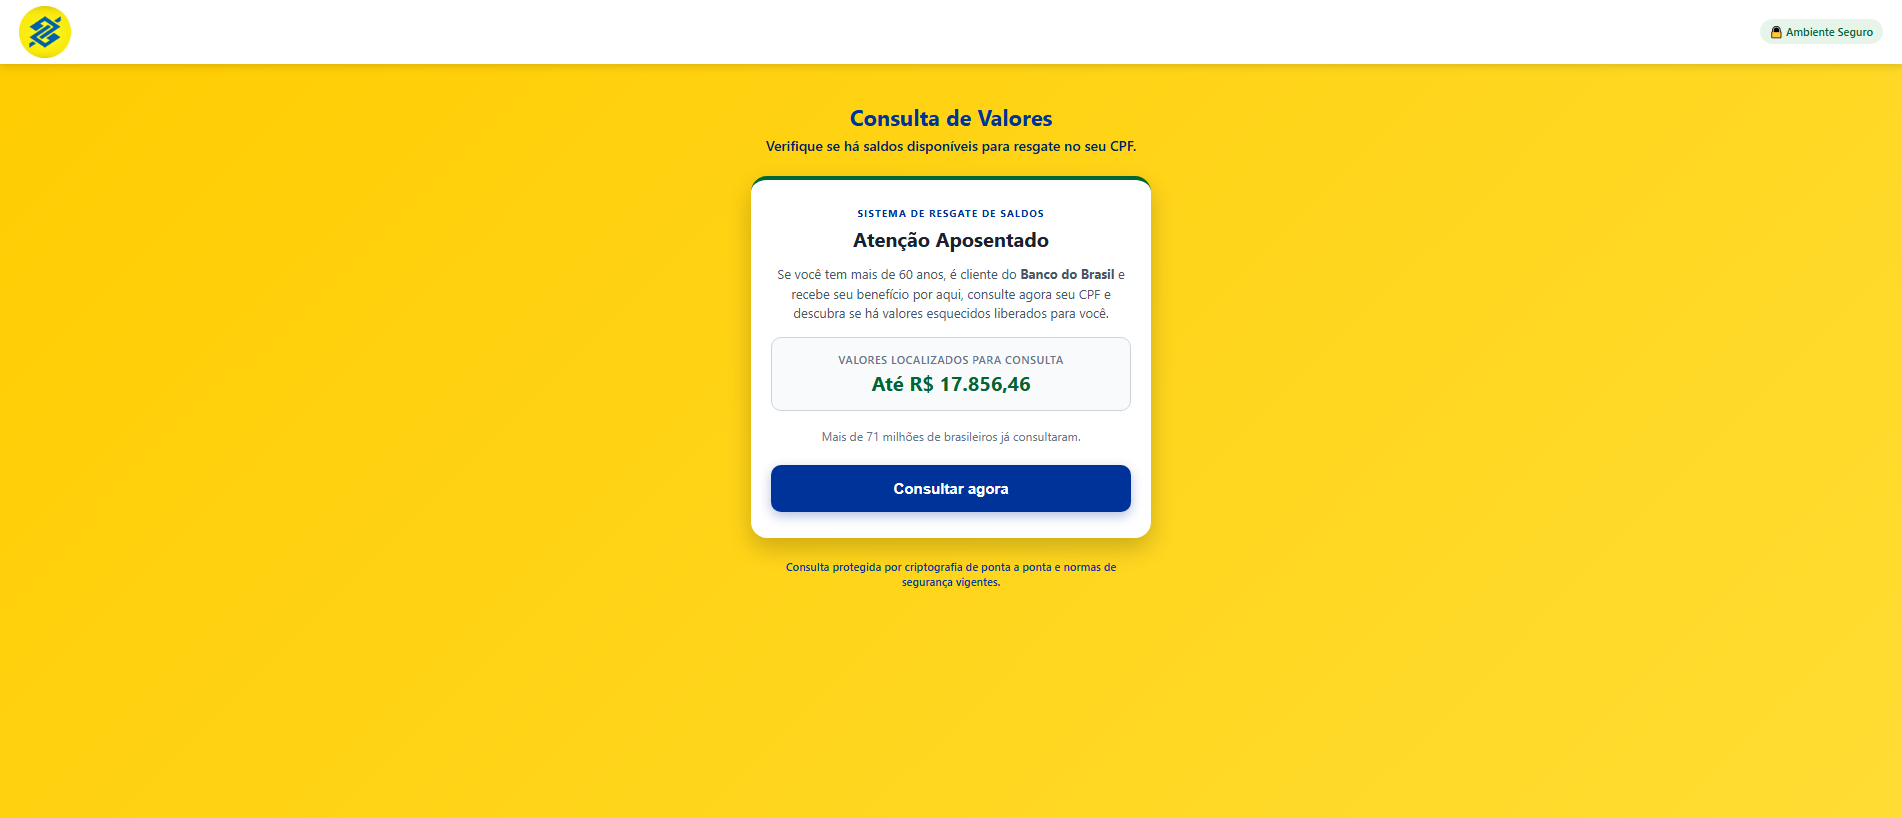
Vercel
URLScan

Berbahaya
SHA-256 3a0ad0f901caacb7b6efe33c0aa9834bc12ce28040326035f257a0e0a789b48e
URLScanCatatan asli sumberTeramati: 16 kolom
Teramati: · Diambil:
ID laporan
01a17e70-a2fb-741c-9239-4348dcd3e8b8URL Akhir
https://receber-mu.vercel.app/Respons HTTP
200Alamat IP
64.29.17.131Alamat IP yang dihubungi
- 64.29.17.131
Sistem otonom (ASN)
- 16509
Negara server
- US
Hash dokumen
3a0ad0f901caacb7b6efe33c0aa9834bc12ce28040326035f257a0e0a789b48eSesi TLS dan sertifikat
- Nama alternatif subjek (SAN)
- *.vercel.app
- Cipher suite
- AES_128_GCM
- Penerbit
- WR1
- Subjek
- *.vercel.app
- Protokol
- TLS 1.3
- Berlaku hingga
- Berlaku sejak
Usia domain, hari
0Usia domain terdaftar, hari
2464Usia sertifikat, hari
58Masa berlaku sertifikat, hari
89Permintaan halaman
3Keputusan penyedia layanan
- Putusan mesin
- Tag
- urlscan-ml
- urlscan-ml-60c5e22
- Skor
- 97
- Berbahaya
- Ya
- Putusan keseluruhan
- Tag
- phishing
- Skor
- 100
- Merek
- bancodobrasil
- Berbahaya
- Ya
- Kategori
- phishing
- Putusan URLScan
- Tag
- phishing
- Skor
- 100
- Merek
- Banco do Brasil
- Berbahaya
- Ya
- Kategori
- phishing
Header HTTP
- Server
- Vercel
- Content-type
- text/html; charset=utf-8
- Strict-transport-security
- max-age=63072000; includeSubDomains; preload
Kolom asli sumber · JSON
| Uuid | 01a17e70-a2fb-741c-9239-4348dcd3e8b8 |
|---|---|
| Final url | https://receber-mu.vercel.app/ |
| Status | 200 |
| Ip | 64.29.17.131 |
| Alamat IP yang dihubungi | [
"64.29.17.131"
] |
| Asns | [
"16509"
] |
| Countries | [
"US"
] |
| Hash dokumen | 3a0ad0f901caacb7b6efe33c0aa9834bc12ce28040326035f257a0e0a789b48e |
| Tls | {
"san": [
"*.vercel.app"
],
"cipher": "AES_128_GCM",
"issuer": "WR1",
"subject": "*.vercel.app",
"protocol": "TLS 1.3",
"valid_to": "2026-11-27T19:48:08Z",
"valid_from": "2026-08-29T19:48:09Z"
} |
| Usia domain (hari) | 0 |
| Apex age days | 2464 |
| Tls age days | 58 |
| Masa berlaku TLS (hari) | 89 |
| Permintaan | 3 |
| Keputusan penyedia layanan | {
"engines": {
"tags": [
"urlscan-ml",
"urlscan-ml-60c5e22"
],
"score": 97,
"malicious": true
},
"overall": {
"tags": [
"phishing"
],
"score": 100,
"brands": [
"bancodobrasil"
],
"malicious": true,
"categories": [
"phishing"
]
},
"urlscan": {
"tags": [
"phishing"
],
"score": 100,
"brands": [
"Banco do Brasil"
],
"malicious": true,
"categories": [
"phishing"
]
}
} |
| Header HTTP | {
"server": "Vercel",
"content-type": "text/html; charset=utf-8",
"strict-transport-security": "max-age=63072000; includeSubDomains; preload"
} |
Catatan monitor terpisah · tanggal tidak tercatat
Cuplikan monitor yang disimpan secara terpisah; tidak menggantikan catatan laporan utama atau menentukan ketersediaan saat ini.
- record_source
- domain_monitor.urlscan
- uuid
- 01a17e70-a2fb-741c-9239-4348dcd3e8b8
- skor
- null
- malicious
- null
- result_at
- null
- enriched_at
- null
- source_timestamps
- {"urlscan_result_at":null,"urlscan_enriched_at":null}
- timestamp_basis
- Eropa/Berlin, sebagaimana digunakan dalam laporan yang ada; cap waktu sumber dipertahankan apa adanya


 Microsoft
 Cloudflare
 Yandex
 ESET
 Bitdefender
 Norton
 Symantec
 Avira
 Avast / AVG
 Kaspersky
 Dr.Web
 Netcraft
 PhishTank
 APWG eCX
 PhishStats
 Phish.Report
 PolySwarm
 CheckPhish
 Quttera
 URLquery
 Criminal IP
 CRDF
 Scamadviser
 MyWOT