Lompat ke laporan keamanan
Domain ini telah ditandai sebagai berbahaya
Analisis forensik PhishDestroy menandai domain ini. Berhati-hatilah — jangan memasukkan kredensial atau informasi pribadi.
Apakah Anda menjadi korban penipuan oleh situs ini?Laporkan ke pihak berwenang
Keamanan domain dan intelijen ancaman
Favicon bottesanfibioco.shop

bottesanfibioco.shop

“Bottes d'hiver pour femmes et hommes | Bottes Anfibio”

Alamat IP
Georgia162.222.90.56Malakmadze Web LLC
Terdaftar
27/04/2026
Pertama kali teramati
27/10/2026
Penilaian PhishDestroy Kritis
73/100
Skor bukti
Ketersediaan Terakhir diketahui aktif Pengamatan keterjangkauan tersimpan terbaru Teramati Pemeriksaan HTTP
Jenis penipuan: Phishing umum
VirusTotal
deteksi mesin ·
URLQuery
deteksi
OTX
referensi komunitas
URLScan
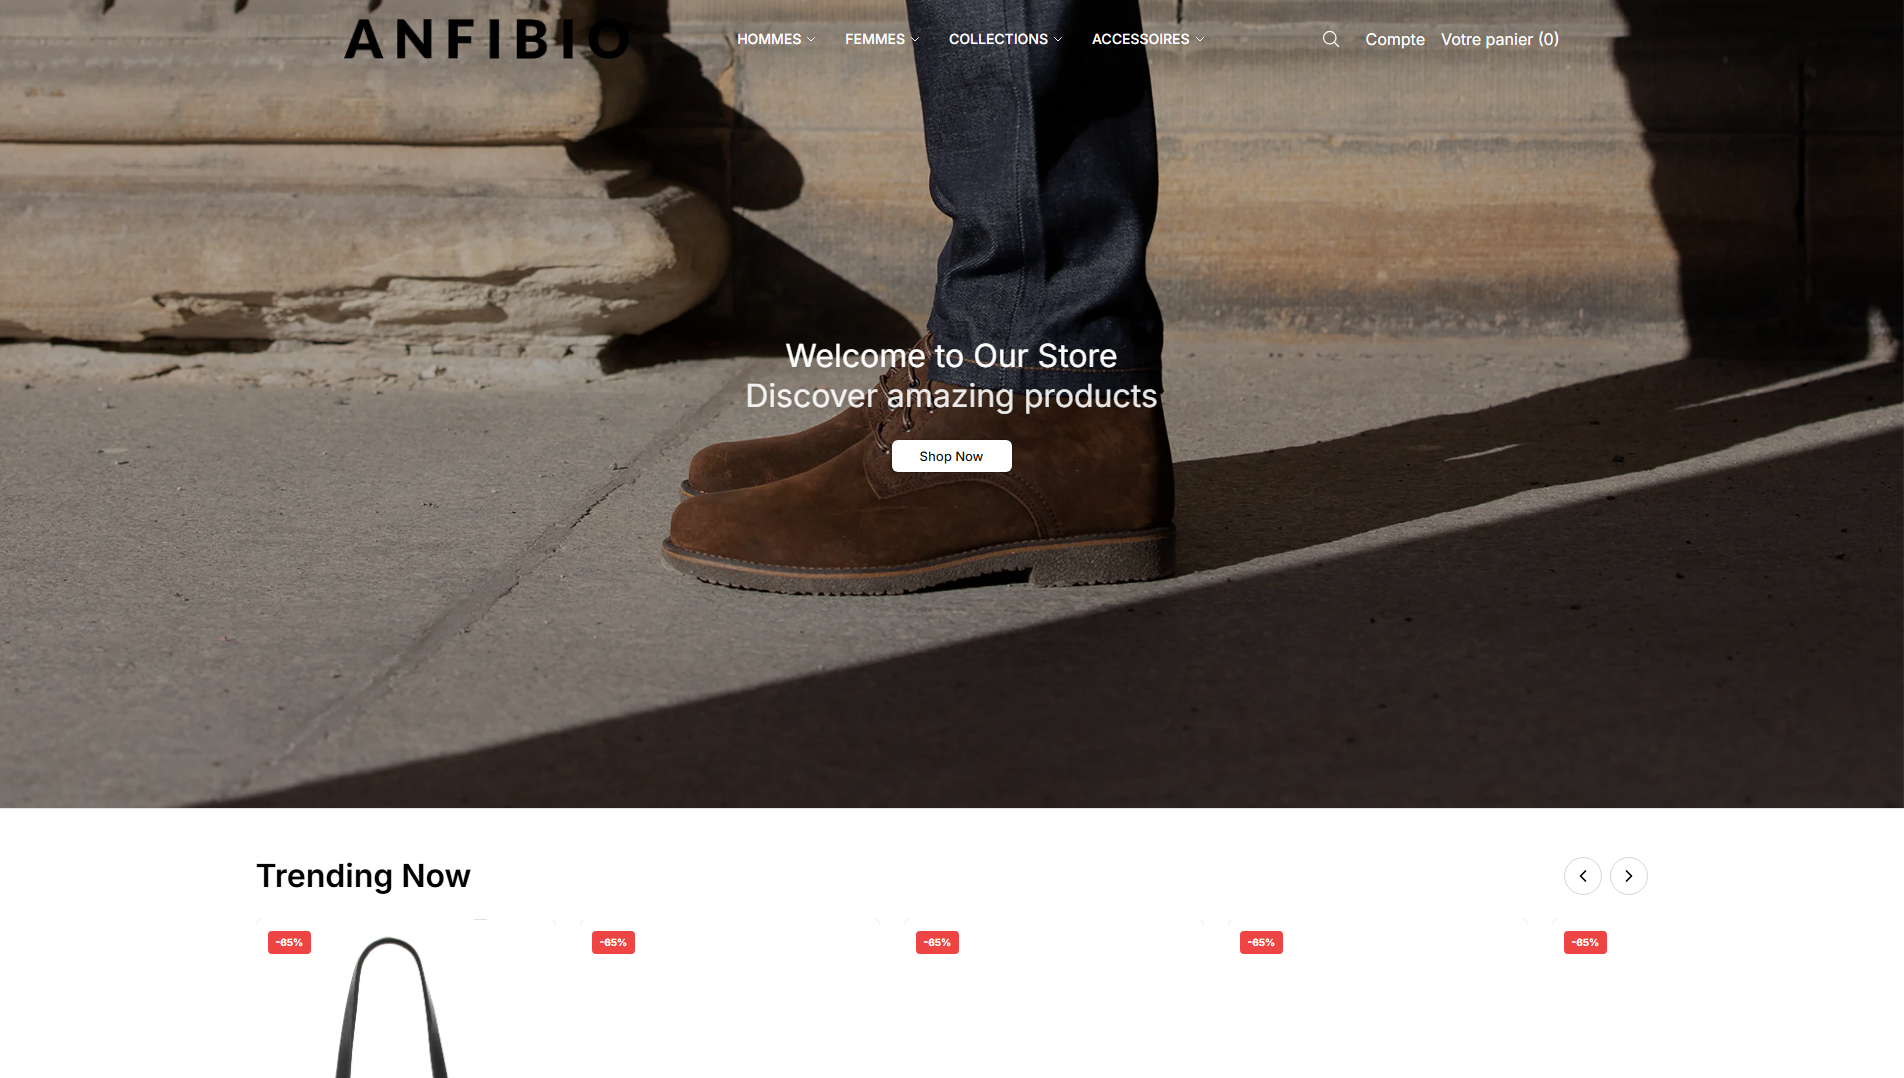
Tangkapan halaman
buka galeri
Usia domain
Laporan terkirim
lihat lini masa
OTX: 4 referensi 27/10/2026 1 laporan terkirim
X Telegram API
Ringkasan laporan

bottesanfibioco.shop — Terakhir diketahui aktif (HTTP 200). Ringkasan bukti: VirusTotal 0/92; URLQuery 2 det.; URLScan capture; PhishDestroy score 73/100.

Analisis terperinci PhishDestroy AI di bawah tetap berbahasa Inggris untuk menjaga catatan forensik asli.

Analisis

Kritis
Status
Terakhir diketahui aktif
VirusTotal
0 / 92
Jenis penipuan
Phishing umum
Layanan Hosting
Georgia162.222.90.56Malakmadze Web LLC
Terdaftar
27/04/2026
OTX
4 community refs
Tangkapan halaman
4

Laporan Ancaman PhishDestroy

Overview

PhishDestroy’s automated intake flagged the site as malicious because it impersonates the Anfibio brand, advertises 65 % off winter boots on a generic shop template, and uses the unrelated domain bottesanfibioco.shop. The page excerpt captured on 2026-10-27 shows a banner for “Bottes d'hiver … -65%” and a product listing for a Nomad Backpack. PhishDestroy first observed the domain on 2026-10-27, receiving an HTTP 200 response after a 307 redirect from http to https.

How the scam works

Fake‑store impersonation typically involves registering a look‑alike or unrelated domain, deploying a ready‑made e‑commerce template, and advertising heavily discounted goods to lure shoppers. Victims are prompted to submit personal or payment details, which can be harvested for fraud or resale.

Bukti

VirusTotal scanned the domain on 2026-10-27 with 92 engines and reported 0 malicious and 0 suspicious detections. Google Safe Browsing checked the same day and did not flag the site. urlscan.io captured the page on 2026-10-27 and returned a malicious verdict with a score of 100, categorising it as phishing and labeling it a fake shop. PhishDestroy’s internal blocklist marks the domain as malicious, external blocklists showed no entries, and OTX listed four pulses referencing the domain.

Infrastruktur

The domain was registered on 2026-04-27 and is 182 days old, using Cloudflare nameservers bradley.ns.cloudflare.com and lana.ns.cloudflare.com. The recorded IP is 162.222.90.56, belonging to ASN 199242 (Malakmadze Web LLC, Georgia), and the site presented a Let’s Encrypt certificate issued on 2026-10-24 and valid until 2027-01-22; the tech stack includes Node.js, React and Next.js with typical e‑commerce components.

What to do

Visitors should avoid providing any personal, payment, or login information on this site and monitor financial accounts for unauthorized activity; if credentials were entered, change the associated passwords immediately. Defenders can block bottesanfibioco.shop at the DNS or proxy level, add the IP 162.222.90.56 to deny‑lists, and review server logs for requests to this domain.

Bukti sumberVirusTotal 0 / 92 · OTX 4 references 9 sumber

URLScan

Berbahaya

SHA-256 04d05978fdb111358073ab0524e5c1fafc0826615c206987618416b8bd8a4747

Buka laporan
URLScanCatatan asli sumberTeramati: 22 kolom

Teramati: · Diambil:

ID laporan

01a17bfa-064a-7144-95ac-522f6c361ad0

URL Akhir

https://bottesanfibioco.shop/

Respons HTTP

200

Jenis pengalihan

https-only

Pengalihan

  • Ke
    https://bottesanfibioco.shop/
    Dari
    http://bottesanfibioco.shop/
    Status
    307

Alamat IP

162.222.90.56

Domain yang dihubungi

  • fonts.gstatic.com
  • fonts.googleapis.com

Alamat IP yang dihubungi

  • 142.250.154.94
  • 142.251.20.95
  • 162.222.90.56

Sistem otonom (ASN)

  • 15169
  • 199242

Negara server

  • US
  • GE

Hash dokumen

04d05978fdb111358073ab0524e5c1fafc0826615c206987618416b8bd8a4747

Hash skrip

  • 7b7064487d9e49bda3b45855b6dbceeb3f17d94f311da2c689309f6b73078118
  • da1c9803523e7a18f5f93419f7dbf9cab702b5a78564eb9dc0e18c32e492ae4f
  • 56bef185cd5d43be7d55db75e9756858e8a4093525595194b8d3202210013efe
  • 2d9ed79eb6d7a824a49129543fe8712e46fdc8f048e145692492d81f589f33b5
  • 5790cd3ddf6d13150fad9403a3be5269f8bb5c8905966746bca6929477b611e0
  • 9de785ee19ccdf688f837e8bf8d2bbdb4c1dabc04b8ee7166bc1f4057226e49d
  • 91eb4c6e12d5d0f37080b53c6a8b513c579db4854839928eb478164ef6dc1d65
  • acfed8ce931532ba4fbcdbc534468ab16b1e4ab08c8f8b9859558b9fbfc86d3e
  • 54674023c15e7c7d2c117eacd9399f7e7ff4a224093be6fbd07fba4480b882ba
  • 5594b2dc49c9ed560d32392288f138c9e3f4cccd2c8c71d305060cf653ce80c2

Variabel global JavaScript

  • __next_f
  • webpackChunk_N_E
  • next
  • _N_E_STYLE_LOAD
  • Prism

Cookie

  • _rre_cid
  • _rre_pv
  • _rre_rg
  • _rre_rid
  • _site_domain

Kunci penyimpanan browser

  • analytics_session_id
  • analytics_session_id_ts
  • __analytics_utm__
  • analytics_visitor_id

Usia domain, hari

182

Usia domain terdaftar, hari

182

Usia sertifikat, hari

2

Masa berlaku sertifikat, hari

89

Permintaan halaman

60

Keputusan penyedia layanan

Putusan mesin
Tag
  • urlscan-ml
  • urlscan-ml-60c5e22
Skor
93
Berbahaya
Ya
Putusan keseluruhan
Tag
  • phishing
Skor
100
Merek
  • fakeshop
Berbahaya
Ya
Kategori
  • phishing
Putusan URLScan
Tag
  • phishing
Skor
100
Merek
  • Fake Shop
Berbahaya
Ya
Kategori
  • phishing

Header HTTP

Content-type
image/png
Kolom asli sumber · JSON
Uuid
01a17bfa-064a-7144-95ac-522f6c361ad0
Final url
https://bottesanfibioco.shop/
Status
200
Dialihkan
https-only
Pengalihan
[
    {
        "to": "https://bottesanfibioco.shop/",
        "from": "http://bottesanfibioco.shop/",
        "status": 307
    }
]
Ip
162.222.90.56
Domain yang dihubungi
[
    "fonts.gstatic.com",
    "fonts.googleapis.com"
]
Alamat IP yang dihubungi
[
    "142.250.154.94",
    "142.251.20.95",
    "162.222.90.56"
]
Asns
[
    "15169",
    "199242"
]
Countries
[
    "US",
    "GE"
]
Hash dokumen
04d05978fdb111358073ab0524e5c1fafc0826615c206987618416b8bd8a4747
Hash skrip
[
    "7b7064487d9e49bda3b45855b6dbceeb3f17d94f311da2c689309f6b73078118",
    "da1c9803523e7a18f5f93419f7dbf9cab702b5a78564eb9dc0e18c32e492ae4f",
    "56bef185cd5d43be7d55db75e9756858e8a4093525595194b8d3202210013efe",
    "2d9ed79eb6d7a824a49129543fe8712e46fdc8f048e145692492d81f589f33b5",
    "5790cd3ddf6d13150fad9403a3be5269f8bb5c8905966746bca6929477b611e0",
    "9de785ee19ccdf688f837e8bf8d2bbdb4c1dabc04b8ee7166bc1f4057226e49d",
    "91eb4c6e12d5d0f37080b53c6a8b513c579db4854839928eb478164ef6dc1d65",
    "acfed8ce931532ba4fbcdbc534468ab16b1e4ab08c8f8b9859558b9fbfc86d3e",
    "54674023c15e7c7d2c117eacd9399f7e7ff4a224093be6fbd07fba4480b882ba",
    "5594b2dc49c9ed560d32392288f138c9e3f4cccd2c8c71d305060cf653ce80c2"
]
Globals
[
    "__next_f",
    "webpackChunk_N_E",
    "next",
    "_N_E_STYLE_LOAD",
    "Prism"
]
Cookie
[
    "_rre_cid",
    "_rre_pv",
    "_rre_rg",
    "_rre_rid",
    "_site_domain"
]
Storage keys
[
    "analytics_session_id",
    "analytics_session_id_ts",
    "__analytics_utm__",
    "analytics_visitor_id"
]
Usia domain (hari)
182
Apex age days
182
Tls age days
2
Masa berlaku TLS (hari)
89
Permintaan
60
Keputusan penyedia layanan
{
    "engines": {
        "tags": [
            "urlscan-ml",
            "urlscan-ml-60c5e22"
        ],
        "score": 93,
        "malicious": true
    },
    "overall": {
        "tags": [
            "phishing"
        ],
        "score": 100,
        "brands": [
            "fakeshop"
        ],
        "malicious": true,
        "categories": [
            "phishing"
        ]
    },
    "urlscan": {
        "tags": [
            "phishing"
        ],
        "score": 100,
        "brands": [
            "Fake Shop"
        ],
        "malicious": true,
        "categories": [
            "phishing"
        ]
    }
}
Header HTTP
{
    "content-type": "image/png"
}
Catatan monitor terpisah · tanggal tidak tercatat

Cuplikan monitor yang disimpan secara terpisah; tidak menggantikan catatan laporan utama atau menentukan ketersediaan saat ini.

record_source
domain_monitor.urlscan
uuid
01a17bfa-064a-7144-95ac-522f6c361ad0
skor
null
malicious
null
result_at
null
enriched_at
2026-10-27T09:11:02Z
source_timestamps
{"urlscan_result_at":null,"urlscan_enriched_at":"2026-10-27 10:11:02"}
timestamp_basis
Eropa/Berlin, sebagaimana digunakan dalam laporan yang ada; cap waktu sumber dipertahankan apa adanya

VirusTotal

0 / 92 deteksi mesin · ringkasan yang tersimpan

Buka laporan
VirusTotalCatatan asli sumberTeramati: 9 kolom

Teramati: · Diambil:

Jumlah hasil vendor

Waktu habis
0
Tidak berbahaya
55
Berbahaya
0
Mencurigakan
0
Tidak terdeteksi
37

Skor reputasi

0

Dibuat

Diperbarui

Pertama terlihat

Catatan DNS

  • TTL, detik
    21600
    Jenis
    NS
    Nilai
    lana.ns.cloudflare.com
  • TTL, detik
    21600
    Jenis
    NS
    Nilai
    bradley.ns.cloudflare.com
  • TTL, detik
    1800
    Jenis
    SOA
    Alamat penanggung jawab
    dns.cloudflare.com
    Nilai
    bradley.ns.cloudflare.com
  • TTL, detik
    300
    Jenis
    A
    Nilai
    162.222.90.56

Waktu pengambilan catatan DNS

Sidik jari JARM

40d40d40d00000000043d43d00043d6aff5ab0f4fc31897186312c9e639319

Sertifikat

Nama alternatif subjek (SAN)
  • bottesanfibioco.shop
Penerbit
Let's Encrypt / YE1
Nomor seri
5816320269ef0a72a0d19f7f809756bf26c
SHA-256
0c9f2e4960f778bc4a6f91d01c3c329a25dde736617b93f6a409b6ea4907e214
Subjek
bottesanfibioco.shop
Berlaku hingga
Berlaku sejak
Kolom asli sumber · JSON
Jumlah hasil vendor
{
    "timeout": 0,
    "harmless": 55,
    "malicious": 0,
    "suspicious": 0,
    "undetected": 37
}
Reputasi
0
Dibuat
2026-04-27T00:00:00Z
Diperbarui
2026-04-27T00:00:00Z
Pertama terlihat
2026-04-27T19:24:08Z
Catatan DNS
[
    {
        "ttl": 21600,
        "type": "NS",
        "value": "lana.ns.cloudflare.com"
    },
    {
        "ttl": 21600,
        "type": "NS",
        "value": "bradley.ns.cloudflare.com"
    },
    {
        "ttl": 1800,
        "type": "SOA",
        "rname": "dns.cloudflare.com",
        "value": "bradley.ns.cloudflare.com"
    },
    {
        "ttl": 300,
        "type": "A",
        "value": "162.222.90.56"
    }
]
Dns at
2026-10-27T06:37:47Z
Jarm
40d40d40d00000000043d43d00043d6aff5ab0f4fc31897186312c9e639319
Sertifikat
{
    "san": [
        "bottesanfibioco.shop"
    ],
    "issuer": "Let's Encrypt / YE1",
    "serial": "5816320269ef0a72a0d19f7f809756bf26c",
    "sha256": "0c9f2e4960f778bc4a6f91d01c3c329a25dde736617b93f6a409b6ea4907e214",
    "subject": "bottesanfibioco.shop",
    "valid_to": "2027-01-22T12:36:38Z",
    "valid_from": "2026-10-24T12:36:39Z"
}
Catatan sumber terpisah · 0 malicious + 0 suspicious / 92 · 2026-10-27 06:30:57 UTC

Ringkasan di atas dan catatan penyedia ini dikumpulkan pada waktu yang berbeda. Keduanya tetap tersedia; klasifikasi berbahaya dan mencurigakan ditampilkan secara terpisah.

record_source
collected_observations.vt
analysis_at
2026-10-27T06:30:57Z
fetched_at
2026-10-27T06:43:06Z
stats
{"timeout":0,"harmless":55,"malicious":0,"suspicious":0,"undetected":37}

Cloudflare Radar

provider verdict: clean

Buka laporan
Cloudflare RadarCatatan asli sumberTeramati: 11 kolom

Teramati: · Diambil:

ID laporan

9f4f2449-2d07-4f89-acc4-c57594158800

URL Akhir

https://bottesanfibioco.shop/

Respons HTTP

200

Riwayat navigasi

  • URL
    https://bottesanfibioco.shop/
    Status
    200

Hash struktur DOM

b5cd13128cdd16ba7da9222c8907ecb88b1ac2e75af90655c30e2db2b2411097

Hash dokumen

aadf9d89b5756f0ceb0e8d28ae05b02e631edfc167e30a6c73ecf4f49fb39bbd

Kategori risiko domain

  • Clothing
  • Society & Lifestyle
  • Ecommerce
  • Shopping & Auctions

Peringkat Cloudflare Radar

Rentang peringkat
>200000

Catatan DNS

  • Nama
    bottesanfibioco.shop
    Jenis
    A
    Nilai
    162.222.90.56

DNSSEC valid

Tidak

Alamat IP

162.222.90.56
Kolom asli sumber · JSON
Uuid
9f4f2449-2d07-4f89-acc4-c57594158800
Final url
https://bottesanfibioco.shop/
Status
200
Sejarah
[
    {
        "url": "https://bottesanfibioco.shop/",
        "status": 200
    }
]
Hash struktur DOM
b5cd13128cdd16ba7da9222c8907ecb88b1ac2e75af90655c30e2db2b2411097
Hash dokumen
aadf9d89b5756f0ceb0e8d28ae05b02e631edfc167e30a6c73ecf4f49fb39bbd
Risiko domain
[
    "Clothing",
    "Society & Lifestyle",
    "Ecommerce",
    "Shopping & Auctions"
]
Radar rank
{
    "bucket": ">200000"
}
Catatan DNS
[
    {
        "name": "bottesanfibioco.shop",
        "type": "A",
        "value": "162.222.90.56"
    }
]
DNSSEC valid
false
Ip
162.222.90.56

Google Safe Browsing

Tidak ada penanda ancaman

Buka laporan

Spamhaus DBL

Catatan telah diperiksa; putusan tidak disimpan

Buka laporan

PhishDestroy DOM

73 / 100 · skor heuristik · 1 referensi merek · 1 klasifikasi

Buka laporan
Skor monitor terpisah · 10 / 100 · 2026-10-27T06:50:41Z

Analisis monitor yang sudah ketinggalan zaman ini terpisah dari analisis utama PhishDestroy di atas. Skor heuristik bukanlah probabilitas yang terukur.

record_source
domain_monitor.dom_analysis
heuristic_score
10
analyzed_at
2026-10-27T06:50:41Z
source_timestamp
2026-10-27 07:50:41
timestamp_basis
Eropa/Berlin, sebagaimana digunakan dalam laporan yang ada; cap waktu sumber dipertahankan apa adanya

Narasi PhishDestroy

Metadata pembangkitan narasi

Buka laporan
Judul, deskripsi, dan catatan generasi

Tanggal pembentukan narasi berbeda dengan tanggal pengamatan. Ini adalah kolom publikasi yang disimpan, bukan hasil deteksi tambahan yang independen.

ai_title
bottesanfibioco.shop — Fake Anfibio Store
ai_description
PhishDestroy flagged bottesanfibioco.shop as a malicious fake‑store impersonating Anfibio, advertising 65 % off winter boots on a generic shop template.
ai_generated_at
2026-10-27T06:47:19Z
ai_generated_by
threat-v3-groq
interpretation
Metadata pembentukan narasi, terpisah dari tanggal pengamatan penyedia layanan.

Hasil mencerminkan waktu pengumpulan setiap sumber. Nol deteksi tidak menjamin keamanan. Referensi OTX adalah publikasi komunitas.

Detail sumber yang dikumpulkan

Pengamatan halaman, jaringan, dan pemindai yang tersimpan, dikelompokkan berdasarkan sumber dan waktu pengamatan.

Setiap kolom tersimpan, beserta sumber dan tanggalnya
Pemeriksaan situs webCatatan asli sumberDiambil: 14 kolom

Konfigurasi email

Pencarian SPF
0

Catatan CAA

Domain
bottesanfibioco.shop

Hasil DNS pelindung

Resolver yang diperiksa
12
Resolver yang memblokir
0

Pengamatan arsip web

Pengamatan terakhir
Pengamatan pertama
Perubahan tercatat
0
Hari terarsip
1
Ukuran halaman rata-rata, byte
68789

Pelacak

Permintaan
44
Layanan terdeteksi
  • Nama
    Google Fonts
    Perusahaan
    Google
    Negara
    US
    Kategori
    Layanan Hosting
    Permintaan
    1
  • Nama
    Google Static
    Perusahaan
    Google
    Negara
    US
    Kategori
    Layanan Hosting
    Permintaan
    1

Koneksi TLS

ALPN
h2
Cipher suite
TLS_AES_128_GCM_SHA256
Protokol
TLSv1.3
Versi yang didukung
  • TLSv1.2
  • TLSv1.3
Sertifikat terotorisasi
Ya
Forward secrecy
Ya

Port

Port terbuka
  • 22
  • 80
  • 443
  • 8000

Server DNS

Server nama
  • Alamat IP
    108.162.195.35
    Host
    bradley.ns.cloudflare.com
  • Alamat IP
    108.162.192.182
    Host
    lana.ns.cloudflare.com
Zona DNS
bottesanfibioco.shop

Lokasi

Alamat IP
162.222.90.56
ASN
199242
Organisasi
Malakmadze Web LLC
Negara
GE

Sertifikat TLS

Penerbit
Let's Encrypt / YE1
Subjek
bottesanfibioco.shop

Catatan DNS

A
  • 162.222.90.56
NS
  • bradley.ns.cloudflare.com
  • lana.ns.cloudflare.com
SOA
Nameserver utama
bradley.ns.cloudflare.com
Hostmaster
dns.cloudflare.com
Nomor seri
2418126732
Refresh, detik
10000
Coba ulang, detik
2400
Kedaluwarsa, detik
604800
TTL minimum, detik
1800

DNSSEC

Catatan DS
Tidak
RRSIG
Tidak
DNSKEY
Tidak

Pencarian IP

Alamat IP
162.222.90.56
Versi IP
4

Tumpukan teknologi

Teknologi
  • Cart Functionality
  • Node.js
  • React
  • Next.js
  • Priority Hints
  • Google Font API
  • Webpack
  • Prism
  • Open Graph
  • Module Federation
  • HTTP/3
Kolom asli sumber · JSON
Konfigurasi email
{
    "spf_lookups": 0
}
Catatan CAA
{
    "domain": "bottesanfibioco.shop"
}
Hasil DNS pelindung
{
    "resolvers": 12,
    "blocked_count": 0
}
Pengamatan arsip web
{
    "last": "2026-10-27T06:11:19Z",
    "first": "2026-10-27T06:11:19Z",
    "changes": 0,
    "days_archived": 1,
    "avg_page_bytes": 68789
}
Pelacak
{
    "requests": 44,
    "trackers": [
        {
            "name": "Google Fonts",
            "company": "Google",
            "country": "US",
            "category": "Hosting",
            "requests": 1
        },
        {
            "name": "Google Static",
            "company": "Google",
            "country": "US",
            "category": "Hosting",
            "requests": 1
        }
    ]
}
Koneksi TLS
{
    "alpn": "h2",
    "cipher": "TLS_AES_128_GCM_SHA256",
    "protocol": "TLSv1.3",
    "versions": [
        "TLSv1.2",
        "TLSv1.3"
    ],
    "authorized": true,
    "forward_secrecy": true
}
Port
{
    "open": [
        22,
        80,
        443,
        8000
    ]
}
Server DNS
{
    "ns": [
        {
            "ip": "108.162.195.35",
            "host": "bradley.ns.cloudflare.com"
        },
        {
            "ip": "108.162.192.182",
            "host": "lana.ns.cloudflare.com"
        }
    ],
    "zone": "bottesanfibioco.shop"
}
Lokasi
{
    "ip": "162.222.90.56",
    "asn": "199242",
    "org": "Malakmadze Web LLC",
    "country": "GE"
}
SSL
{
    "issuer": "Let's Encrypt / YE1",
    "subject": "bottesanfibioco.shop"
}
Catatan DNS
{
    "A": [
        "162.222.90.56"
    ],
    "NS": [
        "bradley.ns.cloudflare.com",
        "lana.ns.cloudflare.com"
    ],
    "SOA": "{\"nsname\": \"bradley.ns.cloudflare.com\", \"hostmaster\": \"dns.cloudflare.com\", \"serial\": 2418126732, \"refresh\": 10000, \"retry\": 2400, \"expire\": 604800, \"minttl\": 1800}"
}
DNSsec
{
    "ds": false,
    "rrsig": false,
    "dnskey": false
}
Get ip
{
    "ip": "162.222.90.56",
    "family": 4
}
Tech stack
{
    "technologies": [
        "Cart Functionality",
        "Node.js",
        "React",
        "Next.js",
        "Priority Hints",
        "Google Font API",
        "Webpack",
        "Prism",
        "Open Graph",
        "Module Federation",
        "HTTP/3"
    ]
}

Jelajahi

Pertandingan dalam daftar blokirPhishDestroy · tidak ditemukan kecocokan di 11 lainnya 1
PhishDestroy Daftar PhishDestroy Lihat sumber

Terakhir diperiksa

Tangkapan tersimpan · 4 tangkapan

Semua tautan penangkapan dan hash (4)
bottesanfibioco.shop: phishdestroy risk analysis, risk score 73/100 (critical); not yet listed by external security vendors.
Kartu pratinjau media sosial bottesanfibioco.shop: phishdestroy risk analysis, risk score 73/100 (critical); not yet listed by external security vendors. v cb5975c33fa3

Detail domain

Domain
Reputasi IP Georgia162.222.90.56 skor penyalahgunaan 0/100 0 laporan diperiksa 27/10/2026
Tag OTX 2026-10activeall-domainsblocklistcontentcryptodomainsdrainerfraudlivemonthlyphishdestroyphishingscam
Registrar Tidak diketahui
Kontak penyalahgunaanabuse@rashost.com
PendaftaranDibuat 27/04/2026 (184d)
Negara pendaftarAmerika Serikat VirusTotal WHOIS
Pemegang nama domain037fe422b392eb3f VirusTotal WHOIS
Status HTTP200
Detail teknisAsal-usul & cap waktu
Pertama Kali Terdeteksi27/10/2026
Analisis DOMdianalisis 27/10/2026skor 73/1001 sinyal merek
URL yang Dikirimkanhttp://bottesanfibioco.shop/
Hash Favicon
ID kasus
Judul halaman yang terdeteksi
Bottes d'hiver pour femmes et hommes | Bottes Anfibio
Referensi merek otomatis
Backpack
Sertifikat TLS
Diterbitkan oleh Let's Encrypt / YE2 · masa berlaku tersimpan berakhir dalam 26 hari

Jaringan & sertifikat

Bukti teknis tersimpan

Jaringan & DNS

Alamat IP
Georgia162.222.90.56
ASN jaringan
AS199242
Nama AS
malakmadze Malakmadze Web LLC, GE
Organisasi
Malakmadze Web LLC
Lokasi yang teramati
GeorgiaLos Angeles, GE

Server nama 2

  • bradley.ns.cloudflare.com
  • lana.ns.cloudflare.com

SOA

  • nsname: bradley.ns.cloudflare.com
  • hostmaster: dns.cloudflare.com
  • serial: 2418126732
  • refresh: 10000
  • retry: 2400
  • expire: 604800
  • minttl: 1800

Lokasi menggambarkan jaringan IP.

Sertifikat TLS

Penerbit
Let's Encrypt / YE2
Berlaku sejak
2026-08-25 13:25:02
Berlaku hingga
2026-11-23 13:25:01
Cakupan nama host
Tanggal sertifikat yang tersimpan masih berlaku
Masa Berlaku
Dalam rentang tanggal validitas tersimpan
Sumber pengumpulan
PhishDestroy collector
Sidik jari sertifikatf559c6734a0d3b36a3a97c4e9cd447718854e403d3081c7f53b9669b56ea5143
Nama sertifikat · 1 SAN
  • bottesanfibioco.shop

Metadata sertifikat yang disimpan. Tanggal sertifikat tanpa zona waktu ditampilkan sebagaimana disimpan. Enkripsi transport tidak membuktikan bahwa situs tersebut tepercaya.

Hasil klasifikasi terbaru 2026-10-27 12:30:55 UTC

Pada pemeriksaan terakhir, situs masih menyajikan halamannya.

Detail teknis
Hasil utama Konten aktif reason: Ordinary HTTP content served 90% confidence
Sumber source: Current Http Probe
Lapisan bukti Availability: Unreachable Content: Unknown DNS: Stale Registration: Unknown
Pengamatan HTTP terbaru Konten aktif Konten HTTP biasa yang disajikan 90% 2026-10-27 12:30:55 UTC
Pendaftaran RDAP
Jadwal yang diamati last reachable: 2026-10-27 06:10:44 UTC
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Subdomain yang terdaftar1

Nama host yang tersimpan dalam catatan domain atau cache Certificate Transparency. Nama host saja tidak dapat dijadikan bukti ketersediaan saat ini atau adanya aktivitas berbahaya.

  • img.bottesanfibioco.shopCatatan domain
Teknologi · 1 identified
Terdeteksi melalui Cloudflare Radar · Mesin Wappalyzer
Laporkan Domain Ini Kirimkan bukti & bantu lindungi orang lain

Bukti Terarsip

Cuplikan Wayback Machine
Lihat arsip
Analisis Performa Situs

Google PageSpeed Insights — audit performa seluler untuk bottesanfibioco.shop · checked Oct 27, 2026

70
Needs Work
Kinerja
FCP
2.93 s
First Contentful Paint
LCP
8.47 s
Largest Contentful Paint
CLS
0.013
Pergeseran Tata Letak Kumulatif
TBT
53 ms
Total Waktu Pemblokiran
SI
3.31 s
Indeks Kecepatan
Didukung oleh Google PageSpeed Insights · Strategi seluler · Skor: 90–100 Baik 50–89 Perlu Perbaikan 0–49 Rendah
Bukti tangkapan tersimpan 1 snapshot

Metadata respons bertanda waktu yang disimpan oleh pipeline pengumpulan lokal. Setiap nilai di bawah ini berlaku untuk waktu arsip yang ditampilkan.

Respons HTTP yang diarsipkan HTTP 200
URL yang diminta: http://bottesanfibioco.shop/
URL akhir: https://bottesanfibioco.shop/
Bottes d'hiver pour femmes et hommes | Bottes Anfibio
Livraison gratuite. Explorez nos bottes d'hiver imperméables en cuir pleine fleur. Des chaussures chaudes, stylisées et confortables. Fait au Canada. À Montréal depuis 1968.
Respons
HTTP 200
Bagian tubuh HTML
462.4 KB
Terkompresi
58.9 KB
Tautan
35 internal · 0 external
Teknologi yang terdeteksi
vuereact
Header respons yang dipilih
Cache-Control: private, no-cache, no-store, max-age=0, must-revalidate
Content-Encoding: gzip
Content-Type: text/html; charset=utf-8
Header keamanan ada
X-Frame-OptionsX-Content-Type-OptionsX-XSS-ProtectionReferrer-Policy
HSTS: tidak teramati DNSSEC: tidak teramati WAF / firewall: observed Penanda cloaking: tidak teramati
Judul Open Graph: Bottes d'hiver pour femmes et hommes
Deskripsi Open Graph: Livraison gratuite. Explorez nos bottes d'hiver imperméables en cuir pleine fleur. Des chaussures chaudes, stylisées et confortables. Fait au Canada. À Montréal depuis 1968.
Twitter card: summary_large_image
Saved response-header values · 13
Alt-Svc
h3=":443"; ma=2592000
Cache-Control
private, no-cache, no-store, max-age=0, must-revalidate
Content-Encoding
gzip
Content-Type
text/html; charset=utf-8
Tanggal
Tue, 27 Oct 2026 06:11:31 GMT
Tautan
; rel=preload; as="style"
Referrer-Policy
strict-origin-when-cross-origin
Transfer-Encoding
chunked
Vary
RSC, Next-Router-State-Tree, Next-Router-Prefetch, Next-Router-Segment-Prefetch, Accept-Encoding
Via
1.1 Caddy
X-Content-Type-Options
nosniff
X-Frame-Options
SAMEORIGIN
X-XSS-Protection
1; mode=block

Nilai yang disimpan oleh kolektor; nilai yang panjang dapat dipersingkat saat pengumpulan.

Rincian pendaftaran & pengamatan1

Availability observations

Pengamatan terakhir saat situs dapat dijangkau

Waktu perkiraan menggambarkan rentang pengamatan. Waktu ini tidak membuktikan tindakan registrar atau saat pasti situs menjadi tidak tersedia.

Riwayat pengamatan tersimpan2

Perubahan bertanggal yang disimpan oleh pemantau dan kolektor sumber. Pengamatan terbaru ditampilkan lebih dulu; status sumber bukan bukti bahwa situs telah diturunkan.

  1. Pemantau ketersediaan · Status yang tercatat

    live_content

    content_served

  2. Pemantau domain · Catatan koleksi pertama

    Dapat dijangkau

Semua pengamatan ketersediaan yang disimpan4

Sumber: pemantau ketersediaan. Setiap pengamatan yang disimpan tetap terpisah, termasuk catatan dengan tanggal atau hash bukti yang sama namun sumber atau status DNS yang berbeda. Status "tidak diketahui" bukanlah bukti bahwa situs tersebut sedang offline.

  1. current_http_probelive_content
    Observation source
    current_http_probe
    Penyebab
    content_served
    Availability state
    content_live
    Content state
    served_at_root
    DNS state
    stale
    Status HTTP yang tercatat
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    90
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Cap waktu sumber asli
    2026-10-27 13:30:55.000000
    SHA-256 bukti
    47ad1f0f329192a837aa64ba5eff04e98b978f89e7fbeefc850e5f4bfa9bb164
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-27 13:30:55
    Evidence reason
    alive_content
  2. http_observationlive_content
    Observation source
    http_observation
    Penyebab
    content_served
    Availability state
    content_live
    Content state
    served_at_root
    DNS state
    unknown
    Status HTTP yang tercatat
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    90
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Cap waktu sumber asli
    2026-10-27 13:30:55.000000
    SHA-256 bukti
    47ad1f0f329192a837aa64ba5eff04e98b978f89e7fbeefc850e5f4bfa9bb164
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-27 13:30:55
    Evidence reason
    alive_content
  3. current_state_backfillunknown
    Observation source
    current_state_backfill
    Penyebab
    probe_inconclusive
    Availability state
    unreachable
    Content state
    unknown
    DNS state
    stale
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    20
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Cap waktu sumber asli
    2026-10-27 07:10:44.000000
    SHA-256 bukti
    44f32e10278876479455fc0f1c7c7c4bc424afcdd6df69e044fd07ebf69ef139
    HTTP probe value as recorded
    0 · tidak ada kode respons HTTP yang tercatat
    Evidence timestamp as recorded
    2026-10-27 07:10:44
    Evidence reason
  4. http_observationunknown
    Observation source
    http_observation
    Penyebab
    probe_inconclusive
    Availability state
    unreachable
    Content state
    unknown
    DNS state
    unknown
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    20
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Cap waktu sumber asli
    2026-10-27 07:10:44.000000
    SHA-256 bukti
    44f32e10278876479455fc0f1c7c7c4bc424afcdd6df69e044fd07ebf69ef139
    HTTP probe value as recorded
    0 · tidak ada kode respons HTTP yang tercatat
    Evidence timestamp as recorded
    2026-10-27 07:10:44
    Evidence reason

Alur Tanggapan Ancaman

  1. Penemuan · tercatat
  2. Analisis · tercatat
  3. Pemberitahuan · tercatat
  4. Pemantauan · sedang berlangsung

Peristiwa yang tercatat: 10. Catatan ini menjelaskan bukti yang dikumpulkan, pemberitahuan yang dikirimkan, dan publikasi; catatan ini tidak menjamin penyelidikan yang lengkap atau penutupan situs.

Penemuan & Pemasukan PreventifAncaman Telah Dimasukkan Tercatat: 1 dari 1
  • Ancaman Telah Dimasukkan
    bottesanfibioco.shop terdeteksi dan dimasukkan ke antrian untuk analisis menyeluruh
Pemeriksaan Intelijen AncamanTangkapan Layar URLScan.io · Hasil Pemeriksaan URLScan · Laporan Cloudflare Radar · Arsip Web · Referensi Komunitas OTX · Bukti Forensik yang Dikumpulkan · Analisis Teknis yang Tercatat Tercatat: 7 dari 7
  • Tangkapan Layar URLScan.io
    Laporan URLScan yang disimpan beserta artefak penangkapan
  • Hasil Pemeriksaan URLScan
    URLScan mengklasifikasikan halaman tersebut sebagai berbahaya · Skor: 100
  • Laporan Cloudflare Radar
    Laporan Cloudflare Radar yang tersimpan tersedia. Tautan laporan tersebut saja tidak berarti bahwa domain tersebut diklasifikasikan sebagai berbahaya, dan hal itu tidak membuktikan bahwa setiap bidang jaringan telah terekam.
  • Arsip Web
    Tersimpan di Wayback Machine: bukti historis yang diarsipkan
  • Referensi Komunitas OTX
    Referensi publikasi komunitas di AlienVault OTX: 4. Referensi tersebut bukanlah keputusan resmi dari vendor dan tidak termasuk dalam skor bukti.
  • Bukti Forensik yang Dikumpulkan
    Bukti yang disimpan dari URLScan.io, URLQuery, tangkapan layar yang disimpan
  • Analisis Teknis yang Tercatat
    Laporan tersebut berisi hasil deteksi teknologi atau analisis forensik yang telah disimpan.
Catatan PemberitahuanLaporan yang Dikirim Tercatat Tercatat: 1 dari 1
  • Laporan yang Dikirim Tercatat
    Catatan yang disimpan mengenai laporan penyalahgunaan terkait domain ini; pendaftar pada saat itu: Rashost. Kontak penyalahgunaan: 1.
    • abuse@rashost.com
Pencantuman & KetersediaanDestroyList Dipublikasikan · Pemantauan Berlanjut Tercatat: 1 dari 2
  • DestroyList Dipublikasikan
    Terdaftar di repositori publik PhishDestroy/DestroyList
  • Pemantauan Berlanjut
    Domain tersebut tetap dapat diakses atau dibatasi aksesnya; pemeriksaan di masa mendatang mungkin akan memperbarui pengamatan ini.

Aktivitas tercatat

6 entri
  1. AlienVault OTX

    4 referensi komunitas

    Lihat sumber
  2. VirusTotal

    0/92 deteksi mesin

    Lihat sumber
  3. Laporan penyalahgunaan telah dikirim

    PD-20261027-8502A0 · Tanda terima 83824

    abuse@rashost.com
  4. Wayback Machine

    Halaman telah diarsipkan

    Lihat sumber
  5. Ditambahkan ke PhishDestroy

    bottesanfibioco.shop

    Lihat sumber
  6. URLScan

    Halaman telah disimpan

    Lihat sumber
Cara kami menyelidiki & melaporkan

Pemindaian publik, bukti, dan saluran pelaporan penyalahgunaan

Kami memindai URL yang mencurigakan, memeriksa hasil publik, dan mengirimkan bukti melalui saluran pelaporan penyalahgunaan yang sesuai. Peristiwa bertanggal di atas menunjukkan apa yang tercatat untuk domain ini. Direktori di bawah ini menjelaskan alur kerja secara lebih luas.

01Pemindaian publik & pengumpulan bukti10 sumber dan kelompok alat
urlscan.io Tangkapan layar · DOM · HTTP

Tangkap halaman yang ditampilkan, permintaan, dan infrastruktur yang terlihat.

VirusTotal Hasil penilaian multi-mesin

Bandingkan hasil mesin yang tersedia dan pertahankan cap waktu analisis.

Google Safe Browsing Laporan Transparansi

Periksa apakah Google saat ini mencantumkan URL tersebut sebagai tidak aman.

Cloudflare Radar DNS · sertifikat · kategori

Periksa hasil pemindaian publik beserta data jaringan dan klasifikasi yang terekam.

AlienVault OTX Pembaruan intelijen ancaman

Cari referensi indikator dan informasi intelijen komunitas yang terkait.

Wayback Machine Bukti historis

Bandingkan tangkapan layar yang diarsipkan dan pertahankan konteks historisnya.

crt.sh Transparansi Sertifikat

Periksa catatan sertifikat dan nama host terkait.

Filter Keamanan DNS Quad9 · AdGuard · CleanBrowsing

Bandingkan respons resolver keamanan dan catat pemblokiran yang teramati.

Web-Check Pemeriksaan permukaan

Periksa DNS publik, TLS, HTTP, dan permukaan teknologi.

02Laporan penyalahgunaan & tindak lanjutSaluran pendaftar, hosting, dan keamanan
  1. Identifikasi penyedia yang bertanggung jawab. Mencocokkan catatan pendaftaran dan hosting dengan kontak penyalahgunaan yang relevan.
  2. Siapkan paket bukti. Sertakan URL, referensi pemindaian publik, tangkapan layar, dan pengamatan yang tercatat.
  3. Kirim laporan. Simpan catatan laporan yang dikirimkan dan informasi penerima jika tersedia.
  4. Periksa kembali dan terbitkan pembaruan. Lacak hasil pemindaian selanjutnya, tanggapan penyedia layanan, dan ketersediaan situs.

Layanan keamanan yang digunakan untuk pemindaian, pemeriksaan reputasi, dan pelaporan tercantum di bawah ini. Pencantuman suatu layanan dalam daftar ini bukan merupakan bukti bahwa layanan tersebut telah menerima, menyetujui, atau menindaklanjuti domain tertentu ini. Pengajuan yang tercatat muncul dalam riwayat pemberitahuan di atas.

Periksa cloaking

Bandingkan apa yang diterima browser dan crawler, serta periksa perutean trafik Keitaro.

bottesanfibioco.shop

Bukti & Laporan Eksternal

Snapshot bukti yang dikirim
Dikirim: Catatan buku besar: 1 ID Kasus: PD-20261027-8502A0 Penerima: abuse@rashost.com
Judul halaman yang disimpan bersama laporan: Bottes d'hiver pour femmes et hommes | Bottes Anfibio
Pemberitahuan PDF yang dihasilkan
Analisis Mendalam
Bantuan & pelaporan

Apakah Anda Terkena Dampak dari Situs Ini?

5 kelompok sinyal bukti tertaut 1 catatan notifikasi tersimpan Terakhir diketahui aktif
Anda tidak sendirian dan tidak ada yang perlu dipermalukan. Penipu adalah penjahat canggih yang memanfaatkan kepercayaan. Melaporkan pengalaman Anda adalah senjata paling ampuh melawan penipuan: laporan Anda dapat mencegah orang lain menjadi korban dan membantu penegak hukum bertindak. Diam adalah keuntungan terbesar penipu. Pecahkan keheningan itu.
Jika kredensial telah dibobol, segera laporkan. Jangan berurusan dengan penipu yang mengaku dapat memulihkan dana.

Jika Anda memasukkan kredensial akun, informasi pribadi atau pembayaran, atau mengunduh file dari domain ini, segera ambil tindakan. Di bawah ini adalah sumber daya untuk membantu Anda melaporkan insiden tersebut dan melindungi diri Anda sendiri.

Saluran pelaporan resmi

Saluran pelaporan resmi lainnya
FTC ReportFraud Amerika Serikat

Laporkan penipuan dan kecurangan ke Komisi Perdagangan Federal AS (FTC). Laporan tersebut akan dimasukkan ke dalam basis data yang digunakan oleh penegak hukum.

IdentityTheft.gov Amerika Serikat

Laporan resmi pencurian identitas beserta rencana pemulihan langkah demi langkah.

CISA Amerika Serikat

Laporkan insiden siber dan phishing ke Badan Keamanan Siber dan Infrastruktur AS (CISA).

CSIRTs Network Uni Eropa

Daftar tim tanggap insiden nasional (CSIRT) di Uni Eropa. Temukan tim untuk negara Anda.

FIRST Seluruh dunia

Direktori global tim tanggap insiden, yang dapat dicari berdasarkan negara dan sektor.

ReportCyber Australia

Laporkan kejahatan siber ke Australian Cyber Security Centre dan kepolisian.

Scamwatch Australia

Laporkan penipuan ke Pusat Anti-Penipuan Nasional yang dikelola oleh ACCC.

Laporkan ke Otoritas Lokal Anda

Pilih negara Anda untuk mendapatkan kontak resmi kejahatan dunia maya, atau membuat draf pengaduan →.

Bahkan jika dana telah dibekukan, dana tersebut tidak dapat dikembalikan tanpa laporan polisi resmi atau perintah pengadilan. Mengajukan pengaduan adalah satu-satunya cara untuk kemungkinan pemulihan dana.

Penipu adalah penjahat. Mengajukan laporan akan menciptakan catatan hukum dan membantu melindungi orang lain.

Direktori 97 negara

Draf yang dibantu AI — detail insiden diproses oleh penyedia AI

Tinjau dan kirimkan sendiri
Setelah terjadinya insiden phishing

Rekomendasi & Saran bagi Para Korban

Pilih langkah yang sesuai dengan informasi yang Anda bagikan. Simpan salinan laporan ini bersama catatan Anda sendiri.

Apa yang harus saya lakukan segera?

Mendesak

Berhenti menggunakan situs yang mencurigakan. Buka layanan yang asli melalui aplikasi resminya atau alamat yang sudah Anda percayai.

  • Ubah semua kata sandi — email, akun Exchange, apa pun yang menggunakan kata sandi yang sama
  • Aktifkan 2FA menggunakan aplikasi otentikator (bukan SMS). Nonaktifkan pemulihan berbasis SMS
  • Bekukan kartu jika Anda telah memasukkan detail perbankan di situs phishing tersebut

Informasi apa saja yang harus saya kumpulkan untuk laporan saya?

Pedoman FBI

Simpan email, tanda terima, pesan, dan tangkapan layar asli di tempat yang aman. Kronologi faktual membantu otoritas penerima memahami apa yang terjadi. Panduan Bukti IC3 ↗

  • Bukti pembayaran — Jika Anda sudah melakukan pembayaran, simpanlah struknya, beserta jumlah, tanggal, penyedia layanan pembayaran, dan rincian penerima.
  • Tanggal dan waktu yang tepat — dari setiap transaksi dan kontak pertama dengan penipu
  • Tangkapan layar — situs web penipuan, pesan obrolan, email, transaksi dompet digital, media sosial
  • Semua URL & domain digunakan oleh penipu (termasuk bottesanfibioco.shop)
  • Komunikasi — email, pesan teks, nomor telepon, dan nama pengguna yang digunakan oleh penipu tersebut

Meskipun kamu belum mengetahui semua detailnya — tetap saja ajukan laporan. Informasi yang tidak lengkap tetap dapat membantu penyelidikan.

Ke mana saya harus melaporkan penipuan ini?

  • FBI IC3 — Pusat Pengaduan Kejahatan Internet (Laporan tingkat federal AS)
  • Europol — Pelaporan kejahatan siber di Eropa (UE)
  • Bank Anda atau penyedia layanan pembayaran Anda — segera hubungi tim penanggulangan penipuan melalui detail kontak resmi jika uang atau informasi kartu Anda bocor.
  • Polisi setempat — membuat catatan resmi, meskipun mereka tidak dapat bertindak segera

Laporan tidak menjamin dana akan kembali atau kasus akan diselidiki, tetapi data transaksi yang akurat dan segera disampaikan dapat membantu pihak berwenang dan penyedia layanan melacak insiden tersebut.

How do phishing scams typically work?

  • Situs web palsu — salinan yang persis sama dengan situs asli, dengan domain yang sedikit diubah
  • Pig butchering — kepercayaan yang dibangun selama beberapa minggu melalui Telegram/WhatsApp/aplikasi kencan, lalu uangnya dicuri
  • Penipuan pemulihan — penipu menyamar sebagai agen pemulihan dan meminta biaya di muka. Jangan pernah membagikan frasa pemulihan atau membayar sebelum memverifikasi penyedia secara independen
  • Penipuan yang didukung oleh kecerdasan buatan — deepfakes, serangan phishing otomatis, dan situs yang dihasilkan oleh kecerdasan buatan (AI) yang membuat penipuan semakin sulit dideteksi

Bagaimana cara saya melindungi diri di masa depan?

  • Tandai situs resmi — jangan pernah mengklik tautan dari email, pesan langsung (DM), atau iklan
  • Memverifikasi domain — periksa PhishDestroy Sebelum berinteraksi. Periksa HTTPS, ejaan, dan usia domain
  • "Terlalu bagus untuk jadi kenyataan" = penipuan — imbal hasil yang dijamin, dukungan dari selebriti, tenggat waktu yang mendesak

Panduan lebih lanjut: NIST · Tindakan Penanggulangan PhishingFBI IC3 · laporan & buktiFTC · penipuan pemulihan

Tetap Terinformasi, Tetap Aman

Pantau ancaman secara langsung atau ajukan keberatan terhadap daftar ini jika Anda yakin ini merupakan false positive

Waspadalah terhadap penipu yang mengatasnamakan pemulihan! Penjahat dapat menghubungi korban lagi sambil berpura-pura menjadi penyelidik, pengacara, atau agen pemulihan. Jangan membayar biaya di muka atau membagikan kredensial. Pelajari lebih lanjut tentang penipuan pemulihan →
Tentang laporan iniSumber, tanggal pengamatan, dan koreksi

Laporan ini menggabungkan tangkapan halaman yang disimpan, catatan pendaftaran dan jaringan, hasil pemindai, serta riwayat pelaporan PhishDestroy. Setiap sumber menyimpan tanggal pengamatannya sendiri. Buka laporan sumber untuk memeriksa hasil aslinya.

Analisis berbantuan AI ditulis pada . Penjelasan ini menguraikan bukti-bukti yang tersedia pada saat itu; hasil verifikasi sumber di kemudian hari dapat berubah.

Tangkapan mendokumentasikan apa yang ditampilkan. Hasil pemindai mencatat penilaian penyedia tersebut pada saat pemeriksaan. Baik sertifikat yang valid maupun hasil tanpa deteksi tidak menjamin keamanan.

Sematkan laporan iniWidget ringkas dengan tautan ke bukti
HTML · IFRAME

Sematkan Laporan Ini

Bagikan informasi ancaman ini di situs web atau blog Anda

embed.html
<iframe
  src="https://phishdestroy.io/id/embed/domain/bottesanfibioco.shop"
  title="PhishDestroy threat report for bottesanfibioco.shop"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>