सुरक्षा रिपोर्ट पर जाएँ
brdcrest.shop का फ़ेविकॉन
डोमेन सुरक्षा और ख़तरे की आसूचना

brdcrest.shop

मुझे ठगा गया — रिपोर्ट लिखने में मेरी मदद करें
रिपोर्ट साझा करें / डाउनलोड करें
X पर पोस्ट Telegramपर भेजें APIके माध्यम से जांचें
संक्षेप में

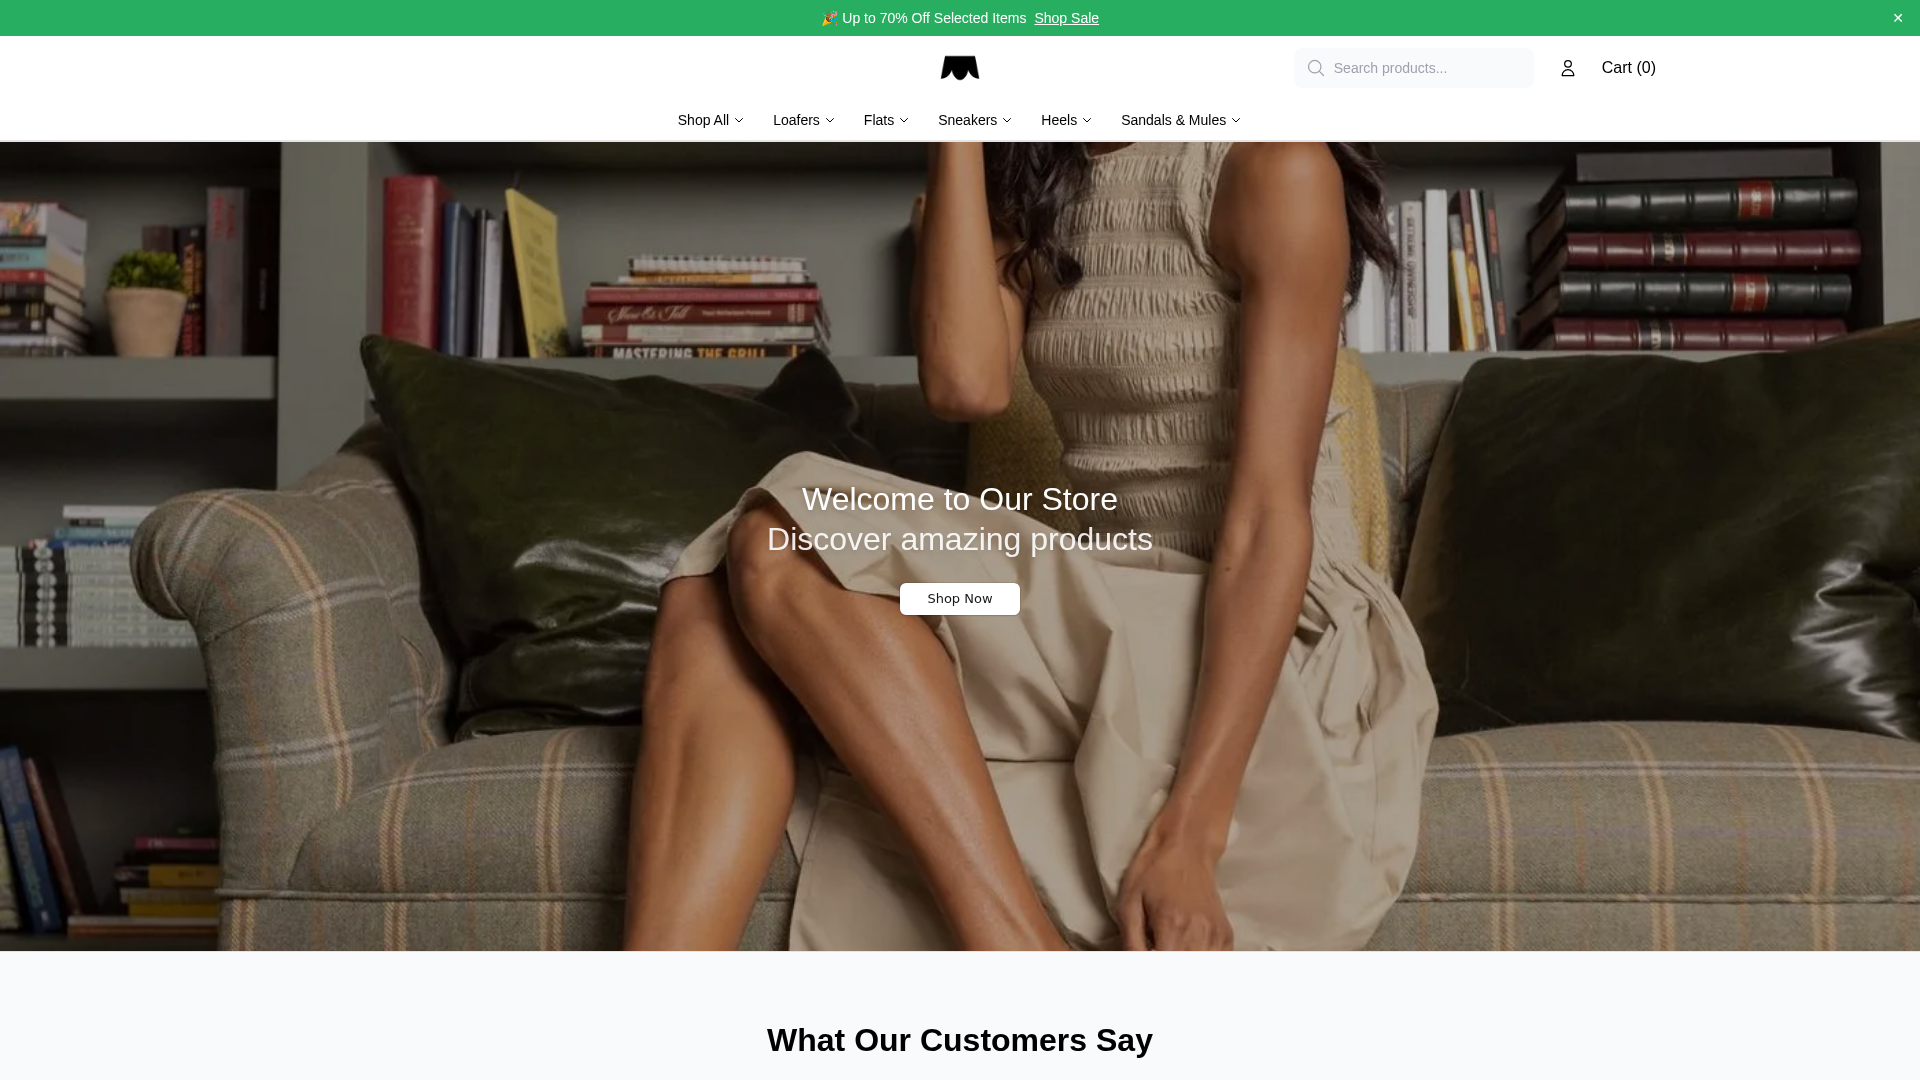
On 2026-11-06, brdcrest.shop displayed a storefront homepage. A green banner at the top advertises "Up to 70% Off Selected Items" with a "Shop Sale" link, above a header containing a search field, an account icon and a cart showing zero items. Category links include Shop All, Loafers, Flats, Sneakers, Heels, and Sandals & Mules. A hero image shows a person seated on a couch with overlaid text reading "Welcome to Our Store" and "Discover amazing products" above a "Shop Now" button, followed by a "What Our Customers Say" heading.

विश्लेषण केवल अंग्रेज़ी में उपलब्ध है

पेज का शीर्षक: “Stylish Flats & Comfortable Shoes for Women | Birdies”

स्रोतों के बारे में और अधिक
सहेजे गए सुरक्षा संकेत

सहेजा गया VirusTotal परिणाम: 13/92 इंजनों ने चेतावनी दी। दुर्भावनापूर्ण: 10। संदिग्ध: 3। विश्लेषण का समय (सहेजे गए रिकॉर्ड के अनुसार): 2026-11-01 17:34 UTC। प्राप्ति का समय (सहेजे गए रिकॉर्ड के अनुसार): 2026-11-06 22:25 UTC। अत्यधिक सावधानी बरतें - क्रेडेंशियल या व्यक्तिगत जानकारी दर्ज न करें।

वायरस का कुल पता लगाना: 13/92 Google Safe Browsing: खतरे का ध्वज दर्ज किया गया
IP पता
जॉर्जिया188.244.119.43Malakmadze Web LLC
PhishDestroy द्वारा पहली बार देखा गया
2026-11-05
ओटीएक्स
सामुदायिक संदर्भ
पेज कैप्चर
गैलरी खोलें
OTX: 4 संदर्भ 2026-11-05

जोखिम स्कोर, जितना अधिक = उतना ही बुरा · यह स्कोर कैसे काम करता है

अभी क्या करें

घटी हुई घटना चुनें और जैसे-जैसे आप आगे बढ़ें, चरणों पर टिक करें। ये टिक केवल इसी ब्राउज़र में ही रहते हैं।

पासवर्ड दर्ज किया गया0/3
भुगतान किया गया या दर्ज किया गया कार्ड या बैंक विवरण0/2
फ़ाइल डाउनलोड करना0/2
सीड फ़्रेज़ या प्राइवेट की साझा करना0/3
अनुमोदित टोकन खर्च (approve / permit)0/3
वॉलेट कनेक्ट किया लेकिन कुछ भी साइन नहीं किया0/2
क्रिप्टो भेजना0/3
पुलिस रिपोर्ट दर्ज करें

विशेषज्ञ दृश्य में प्रत्येक अनुभाग होता है: DNS, TLS, नेटवर्क अनुरोध, हैश और कच्चा JSON।

रिपोर्ट सारांश

PhishDestroy में brdcrest.shop का रिकॉर्ड है। हर स्रोत के अवलोकन की अपनी तारीख है; जाँच का अभाव सुरक्षा का प्रमाण नहीं है।

मूल फॉरेंसिक रिकॉर्ड सुरक्षित रखने के लिए नीचे का विस्तृत PhishDestroy AI विश्लेषण अंग्रेज़ी में रखा गया है।

विश्लेषण

डोमेन सारांश

PhishDestroy ने पहली बार brdcrest.shop को 2026-11-05 पर रिकॉर्ड किया। सहेजा गया VirusTotal परिणाम: 13/92 इंजनों ने चेतावनी दी। दुर्भावनापूर्ण: 10। संदिग्ध: 3। विश्लेषण का समय (सहेजे गए रिकॉर्ड के अनुसार): 2026-11-01 17:34 UTC। प्राप्ति का समय (सहेजे गए रिकॉर्ड के अनुसार): 2026-11-06 22:25 UTC। Google Safe Browsing इसे खतरनाक बताता है। जोखिम: गंभीर (साक्ष्य स्कोर 100/100)। स्थिति: अंतिम ज्ञात सक्रिय। होस्टिंग: Malakmadze Web LLC। लॉगिन जानकारी न डालें और वॉलेट कनेक्ट न करें।

गंभीर
स्थिति
अंतिम ज्ञात सक्रिय
VirusTotal
13 / 92
होस्टिंग
जॉर्जिया188.244.119.43Malakmadze Web LLC
ओटीएक्स
4 community refs
पेज कैप्चर
7

Cloudflare Radar कैप्चर · 2026-11-06 22:27 UTC · SHA-256 2a9a8d37…9c7a31b

PhishDestroy विश्लेषण, समीक्षित संस्करण

मूल फॉरेंसिक रिकॉर्ड सुरक्षित रखने के लिए नीचे का विस्तृत PhishDestroy AI विश्लेषण अंग्रेज़ी में रखा गया है।

On 2026-11-06, brdcrest.shop displayed a storefront homepage. A green banner at the top advertises "Up to 70% Off Selected Items" with a "Shop Sale" link, above a header containing a search field, an account icon and a cart showing zero items. Category links include Shop All, Loafers, Flats, Sneakers, Heels, and Sandals & Mules. A hero image shows a person seated on a couch with overlaid text reading "Welcome to Our Store" and "Discover amazing products" above a "Shop Now" button, followed by a "What Our Customers Say" heading.

The stored VirusTotal domain result reports 13 detections out of 92 engines. CRDF reported "malicious"; G-Data reported "phishing".

स्रोत साक्ष्यVirusTotal 13 / 92 · Google Safe Browsing: चिह्नित · OTX 4 संदर्भ 6 स्रोत

VirusTotal

13 / 92 इंजन का पता लगाना

विश्लेषण:
रिपोर्ट खोलें
VirusTotalस्रोत का मूल रिकॉर्डदेखा गया: 9 फ़ील्ड
अलग कलेक्टर सारांश

यह एक अलग संग्रहीत परिणाम है। इसकी गिनती, विक्रेता और तिथियाँ ऊपर दिए गए प्रदाता अवलोकन को प्रतिस्थापित नहीं करतीं। पुनर्प्राप्ति तिथि विश्लेषण तिथि नहीं है।

स्रोत
VirusTotal
परिणाम स्थिति
observed
Numerator
13
Denominator
92
Vendors
alphaMountain.ai, BitDefender, CRDF, Forcepoint ThreatSeeker, Fortinet, G-Data, Google Safe Browsing, Gridinsoft, LevelBlue, Lionic, Netcraft, SOCRadar, Sophos
पर देखा गया
2026-11-01 17:34:42
जाँच का समय
2026-11-06 23:25:59
प्राप्ति का समय
2026-11-06 22:26:00
तकनीकी मेटाडेटा

PhishDestroy कथा

कथा निर्माण मेटाडेटा

रिपोर्ट खोलें
शीर्षक, विवरण और पीढ़ी रिकॉर्ड

कथानक निर्माण की तिथि अवलोकन तिथियों से अलग होती है। ये प्रकाशित किए गए रखे गए क्षेत्र हैं, न कि कोई अतिरिक्त स्वतंत्र पता लगाना।

एआई शीर्षक
brdcrest.shop: Recorded shoe store homepage with sale banner
एआई विवरण
PhishDestroy records brdcrest.shop as a storefront page showing a sale banner, footwear category navigation, a hero image and a customer reviews heading.
एआई सारांश
On 2026-11-06, brdcrest.shop displayed a storefront homepage. A green banner at the top advertises "Up to 70% Off Selected Items" with a "Shop Sale" link, above a header containing a search field, an account icon and a cart showing zero items. Category links include Shop All, Loafers, Flats, Sneakers, Heels, and Sandals & Mules. A hero image shows a person seated on a couch with overlaid text reading "Welcome to Our Store" and "Discover amazing products" above a "Shop Now" button, followed by a "What Our Customers Say" heading. The stored VirusTotal domain result reports 13 detections out of 92 engines. CRDF reported "malicious"; G-Data reported "phishing".
टेक्स्ट लिखने वाला एआई मॉडल
threat-v6-mimo
AI द्वारा टेक्स्ट लिखे जाने का समय
2026-11-07T15:59:57Z
Revision
4c6a70dbab1120befc2f833deafd0effc34712c7269bf1f87bd6db7b0b181efb
मोड
reviewed
Interpretation
चयनित सार्वजनिक पैकेज; टेक्स्ट निर्माण का समय स्रोत अवलोकन तिथियों से अलग है।

परिणाम हर स्रोत के संग्रह समय को दर्शाते हैं। शून्य डिटेक्शन सुरक्षा की गारंटी नहीं है। OTX संदर्भ सामुदायिक प्रकाशन हैं।

एकत्रित स्रोत विवरण

संग्रहीत पेज, नेटवर्क और स्कैनर अवलोकन, स्रोत और अवलोकन समय के अनुसार समूहित।

हर संग्रहीत फ़ील्ड, उसके स्रोत और तारीख के साथ
वेबसाइट जाँचेंस्रोत का मूल रिकॉर्डप्राप्त किया गया: 11 फ़ील्ड

मेल विन्यास

SPF लुकअप
0

संरक्षणात्मक DNS परिणाम

जाँचे गए रिज़ॉल्वर
12
ब्लॉक करने वाले रिज़ॉल्वर
0

ट्रैकर्स

अनुरोध
45
पाई गई सेवाएँ
  • नाम
    Google Fonts
    कंपनी
    Google
    देश
    US
    श्रेणी
    होस्टिंग
    अनुरोध
    1
  • नाम
    Google Static
    कंपनी
    Google
    देश
    US
    श्रेणी
    होस्टिंग
    अनुरोध
    1

TLS कनेक्शन

ALPN
h2
सिफ़र सूट
TLS_AES_128_GCM_SHA256
प्रोटोकॉल
TLSv1.3
समर्थित संस्करण
  • TLSv1.2
  • TLSv1.3
प्रमाणपत्र सत्यापित
हाँ
फ़ॉरवर्ड सीक्रेसी
हाँ

पोर्ट

खुले पोर्ट
  • 22
  • 80
  • 443
  • 8000

DNS सर्वर

नेमसर्वर
  • IP पता
    172.64.33.149
    होस्ट
    will.ns.cloudflare.com
  • IP पता
    172.64.34.63
    होस्ट
    shubhi.ns.cloudflare.com
DNS ज़ोन
brdcrest.shop

स्थान

IP पता
188.244.119.43
ASN
199242
संगठन
Malakmadze Web LLC
देश
GE

TLS प्रमाणपत्र

जारीकर्ता
Let's Encrypt / YE1
विषय (Subject)
brdcrest.shop

DNS रिकॉर्ड

A
  • 188.244.119.43
NS
  • will.ns.cloudflare.com
  • shubhi.ns.cloudflare.com
SOA
प्राथमिक नेमसर्वर
shubhi.ns.cloudflare.com
होस्टमास्टर
dns.cloudflare.com
सीरियल नंबर
2417643818
रिफ़्रेश, सेकंड
10000
पुनः प्रयास, सेकंड
2400
समाप्ति, सेकंड
604800
न्यूनतम TTL, सेकंड
1800

DNSSEC

DS रिकॉर्ड
नहीं
RRSIG
नहीं
DNSKEY
नहीं

IP लुकअप

IP पता
188.244.119.43
IP संस्करण
4
स्रोत के मूल फ़ील्ड · JSON
मेल विन्यास
Spf lookups: 0
संरक्षणात्मक DNS परिणाम
Resolvers: 12; Blocked count: 0
ट्रैकर्स
Requests: 45; Trackers: (Name: Google Fonts; Company: Google; Country: US; Category: Hosting; Requests: 1), (Name: Google Static; Company: Google; Country: US; Category: Hosting; Requests: 1)
TLS कनेक्शन
Alpn: h2; Cipher: TLS_AES_128_GCM_SHA256; Protocol: TLSv1.3; Versions: TLSv1.2, TLSv1.3; Authorized: ✓; Forward secrecy: ✓
पोर्ट
Open: 22, 80, 443, 8000
DNS server
NS: (IP: 172.64.33.149; Host: will.ns.cloudflare.com), (IP: 172.64.34.63; Host: shubhi.ns.cloudflare.com); Zone: brdcrest.shop
स्थान
IP: 188.244.119.43; ASN: 199242; Org: Malakmadze Web LLC; Country: GE
एसएसएल
Issuer: Let's Encrypt / YE1; Subject: brdcrest.shop
DNS रिकॉर्ड
A: 188.244.119.43; NS: will.ns.cloudflare.com, shubhi.ns.cloudflare.com; Soa: Nsname: shubhi.ns.cloudflare.com; Hostmaster: dns.cloudflare.com; Serial: 2417643818; Refresh: 10000; Retry: 2400; Expire: 604800; Minttl: 1800
डीएनएससेक
Ds: ✗; Rrsig: ✗; Dnskey: ✗
Get IP
IP: 188.244.119.43; Family: 4

brdcrest.shop के बारे में सवाल

क्या brdcrest.shop भरोसेमंद है?

PhishDestroy ने दर्ज किए गए साक्ष्यों के आधार पर brdcrest.shop को गंभीर जोखिम (साक्ष्य स्कोर 100/100) के रूप में रेट किया है; इसे पहली बार 2026-11-05 को दर्ज किया गया था। सहेजा गया VirusTotal परिणाम: 13/92 इंजनों ने चेतावनी दी। दुर्भावनापूर्ण: 10। संदिग्ध: 3। विश्लेषण का समय (सहेजे गए रिकॉर्ड के अनुसार): 2026-11-01 17:34 UTC। प्राप्ति का समय (सहेजे गए रिकॉर्ड के अनुसार): 2026-11-06 22:25 UTC। Google Safe Browsing इसे खतरनाक बताता है। स्थानीय स्कोर और किसी सूची में दर्ज होना धोखाधड़ी का प्रमाण नहीं हैं। हर स्रोत की तारीख और सटीक URL जाँचें।

क्या brdcrest.shop से वॉलेट कनेक्ट करना सुरक्षित है?

उपरोक्त जोखिम संकेतों के कारण, वॉलेट कनेक्ट न करें, संदेशों पर हस्ताक्षर न करें या वहाँ टोकन अनुमतियाँ approve न करें। एक पुष्टि किया गया ब्लॉकचेन लेनदेन वापस नहीं किया जा सकता।

अगर मैंने brdcrest.shop इस्तेमाल किया है तो क्या करूँ?

  • पासवर्ड दर्ज किया गया — उस सेवा पर और हर दूसरी साइट पर इसे बदलें जहाँ आपने वही पासवर्ड इस्तेमाल किया था।
  • दो-चरणीय प्रमाणीकरण चालू करें — जहाँ सेवा इसे प्रदान करती है; एक ऑथेंटिकेटर ऐप SMS कोड से अधिक सुरक्षित है।
  • भुगतान किया गया या दर्ज किया गया कार्ड या बैंक विवरण — अपने कार्ड पर दिए गए संपर्क विवरण या इसकी आधिकारिक वेबसाइट के माध्यम से अपने बैंक या भुगतान सेवा से संपर्क करें।
  • वॉलेट कनेक्ट किया लेकिन कुछ भी साइन नहीं किया — वॉलेट में साइट को डिस्कनेक्ट करें और लंबित अनुरोधों को अस्वीकार करें; केवल एक कनेक्शन अपने आप धनराशि स्थानांतरित नहीं करता।
  • अनुमोदित टोकन खर्च (approve / permit) — टोकन-अनुमोदन चेकर के साथ उस अनुमोदन को रद्द करें
  • सीड फ़्रेज़ या प्राइवेट की साझा करना — बाकी बचे फंड को एक नए सीड वाक्यांश वाले नए वॉलेट में स्थानांतरित करें; खुला हुआ वॉलेट अब सुरक्षित नहीं है।
  • फ़ाइल डाउनलोड करना — इसे न खोलें और सुरक्षा सॉफ़्टवेयर से डिवाइस को स्कैन करें।

पुलिस या किसी अन्य सक्षम प्राधिकारी को रिपोर्ट करने के लिए पते, तिथियाँ, भुगतान या लेनदेन के विवरण और संदेशों को सुरक्षित रखें। रिपोर्ट करने से पैसे वापस मिलने की गारंटी नहीं होती। चरण-दर-चरण सहायता: आपातकालीन गाइड.

और देखें

ब्लॉकलिस्ट मिलानPhishDestroy 1
PhishDestroy PhishDestroy सूची स्रोत देखें

पेज कैप्चर (7)

सभी कैप्चर लिंक और हैश (7)

डोमेन विवरण

डोमेन
URLScan का निर्णय दुर्भावनापूर्ण स्कोर 100 फ़िशिंग brand: Fakeshop रिपोर्ट ↗
गूगल सुरक्षित ब्राउज़िंग ध्वजांकित सामाजिक इंजीनियरिंग जांचा गया 2026-11-20
IP प्रतिष्ठा जॉर्जिया188.244.119.43 0/100दुरुपयोग स्कोर · इस सर्वर के आईपी पते के बारे में दुरुपयोग रिपोर्ट, डोमेन के बारे में नहीं; उच्च = अधिक खराब इस आईपी पते की अब तक दुरुपयोग डेटाबेस में रिपोर्ट नहीं की गई है, लेकिन डोमेन स्वयं फ़िशिंग के रूप में पहचाना गया है। 0 रिपोर्ट जांचा गया 2026-11-07
OTX टैग्स 2026-11activeall-domainsblocklistcontentcryptodomainsdrainerfraudlivemonthlyphishdestroyphishingscam
रजिस्ट्रार
दुरुपयोग संपर्कabuse@rashost.com
HTTP स्थिति200
LLM रिपोर्ट सादा-पाठ डोज़ियर AI एजेंटों के लिए संरचित
तकनीकी विवरणउत्पत्ति और समय-मुद्रांक
पहली बार पता चला2026-11-05
डीओएम विश्लेषणविश्लेषित 2026-11-07स्कोर 0/100
सबमिट किया गया यूआरएलhttp://brdcrest.shop/
फ़ैविकॉन हैश
पृष्ठ शीर्षक देखा गया
Stylish Flats & Comfortable Shoes for Women | Birdies
TLS प्रमाणपत्र
जारीकर्ता Let's Encrypt / YE1 · सहेजी गई वैधता 30 दिन में समाप्त

नेटवर्क & प्रमाणपत्र

संग्रहीत तकनीकी साक्ष्य

नेटवर्क & DNS

IP पता
जॉर्जिया188.244.119.43
नेटवर्क ASN
AS199242
संगठन
Malakmadze Web LLC
निरीक्षित स्थान
जॉर्जियाGE

नेमसर्वर 2

  • shubhi.ns.cloudflare.com
  • will.ns.cloudflare.com

SOA

  • nsname: shubhi.ns.cloudflare.com
  • hostmaster: dns.cloudflare.com
  • serial: 2417643818
  • refresh: 10000
  • retry: 2400
  • expire: 604800
  • minttl: 1800

स्थान IP नेटवर्क को दर्शाता है।

TLS प्रमाणपत्र

जारीकर्ता
Let's Encrypt / YE1
मान्यता आरंभ
2026-09-24 12:05:04
मान्यता समाप्ति
2026-12-23 12:05:03
होस्टनाम मिलान
हाँ
वैधता
संग्रहीत वैधता तिथियों के भीतर
संग्रह स्रोत
PhishDestroy collector
प्रमाणपत्र फ़िंगरप्रिंटcc30511e11477cf707bf3d894a604d443c8f4abaa9024c453117fac4fa0c0991
प्रमाणपत्र के नाम · 1 SAN
  • brdcrest.shop

संग्रहीत प्रमाणपत्र मेटाडेटा। बिना टाइमज़ोन वाली प्रमाणपत्र तिथियाँ संग्रहीत रूप में ही दिखाई गई हैं। ट्रांसपोर्ट एन्क्रिप्शन से यह सिद्ध नहीं होता कि साइट भरोसेमंद है।

नवीनतम वर्गीकृत परिणाम 2026-11-22 11:23 UTC

अंतिम जांच के समय साइट अपने पेज दिखा रही थी।

तकनीकी विवरण
प्राथमिक परिणाम सक्रिय सामग्री reason: Ordinary HTTP content served 90% confidence
आरोपण source: Current Http Probe
साक्ष्य परतें Availability: Content serving Content: Content served at root DNS: Resolved
नवीनतम HTTP अवलोकन सक्रिय सामग्री साधारण HTTP सामग्री परोसी गई 90% 2026-11-22 11:23 UTC
RDAP पंजीकरण
निरीक्षित समयरेखा last reachable: 2026-11-22 11:23 UTC last content: 2026-11-22 11:23 UTC
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
तकनीकें · 6 identified
पूर्ण रिकॉर्ड खोलें

वायरसटोटल विश्लेषण

13 / 92 सुरक्षा विक्रेताओं ने इस डोमेन को चिह्नित किया
VT पर देखें
अंतिम विश्लेषण PhishDestroy द्वारा प्राप्त पहला सकारात्मक परिणाम
CRDF
G-Data
Lionic
सोफोस
Fortinet
नेटक्राफ्ट
SOCRadar
LevelBlue
Gridinsoft
BitDefender
alphaMountain.ai
गूगल सुरक्षित ब्राउज़िंग
Forcepoint ThreatSeeker
पेजस्पीड (मोबाइल): 59

Google PageSpeed Insights — मोबाइल परफ़ॉर्मेंस ऑडिट: brdcrest.shop ·

59
काम की आवश्यकता
प्रदर्शन
FCP
1.83 s
First Contentful Paint
LCP
6.45 s
सबसे बड़ा संतोषजनक पेंट
CLS
0.002
संचयी लेआउट शिफ्ट
TBT
349 ms
कुल अवरोधन समय
SI
9.05 s
गति सूचकांक
डेटा स्रोत: Google PageSpeed Insights · मोबाइल रणनीति · स्कोर: 90-100 अच्छा 50-89 सुधार की आवश्यकता 0-49 खराब
पंजीकरण और अवलोकन विवरण3

उपलब्धता अवलोकन

अंतिम पहुँच-योग्य अवलोकन
अंतिम सामग्री अवलोकन
आधार अनुमान
वर्तमान में पहुँच योग्य

अनुमानित समय एक अवलोकन अवधि को दर्शाता है। यह रजिस्ट्रार की किसी कार्रवाई या साइट के अनुपलब्ध होने के सटीक क्षण को सिद्ध नहीं करता।

सभी संग्रहीत डेटा105
पूर्ण रिकॉर्ड खोलें

कैप्चर किए गए नेटवर्क अनुरोध

नेटवर्क अनुरोध: 49 SHA-256 हैश: 49 URLScan स्कैन:

नेटवर्क अनुरोध जिन्हें पेज लोड करते समय URLScan ब्राउज़र ने रिकॉर्ड किया। URLScan प्रत्येक अनुरोध के लिए हैश प्रदान नहीं करता। PhishDestroy ने इस सूची को 2026-11-08 16:30 UTC को प्राप्त किया।

URLScanपर यह स्कैन खोलें। 01a1bbe3-23e6-7149-9954-e42ccf4d2754 ↗

संग्रहीत अवलोकन इतिहास17
पूर्ण रिकॉर्ड खोलें
अलग मॉनिटर HTTP अवलोकन

स्रोत: domain_monitor। यह संग्रहीत स्नैपशॉट वर्तमान उपलब्धता स्थापित नहीं करता।

निरीक्षित · यूटीसी
रिकॉर्ड किया गया HTTP स्टेटस
200
दर्ज किया गया जांच मान
200
मूल स्रोत का समय-स्टाम्प
2026-11-06 17:28:09
सभी प्रतिधारित उपलब्धता अवलोकन61
पूर्ण रिकॉर्ड खोलें

धमकी प्रतिक्रिया पाइपलाइन

  1. खोज · रिकॉर्ड किया गया
  2. विश्लेषण · रिकॉर्ड किया गया
  3. निगरानी · प्रगति में

रिकॉर्ड किए गए घटनाक्रम: 10। ये रिकॉर्ड एकत्रित साक्ष्य, प्रेषित सूचनाएं और प्रकाशन का वर्णन करते हैं; ये पूर्ण जांच या निष्कासन की पुष्टि नहीं करते।

पूर्व-सक्रिय खोज और समावेशनधमकी शामिल की गई रिकॉर्ड किया गया
  • धमकी शामिल की गई
    brdcrest.shop का पता चला और पूर्ण विश्लेषण के लिए कतारबद्ध किया गया
खतरे की खुफिया जांचेंURLScan.io कैप्चर · URLScan निर्णय · Cloudflare Radar रिपोर्ट · VirusTotal · Google Safe Browsing · OTX समुदाय संदर्भ · फोरेंसिक साक्ष्य एकत्रित · तकनीकी विश्लेषण दर्ज रिकॉर्ड किया गया
प्रकाशन और उपलब्धताDestroyList प्रकाशित · निगरानी जारी है जारी
  • DestroyList प्रकाशित
    सार्वजनिक रिपॉजिटरी PhishDestroy/DestroyList में सूचीबद्ध
  • निगरानी जारी है
    डोमेन पहुँच योग्य या पहुँच-प्रतिबंधित बना रहता है; भविष्य के परीक्षण इस अवलोकन को अपडेट कर सकते हैं।
    जारी

दर्ज गतिविधि

5 प्रविष्टियाँ

जीवनचक्र

  1. VirusTotal विश्लेषण जिसमें डिटेक्शन शामिल हैं
  2. PhishDestroy में जोड़ा गया+3 दिन 12 घंटे
  1. गूगल सुरक्षित ब्राउज़िंग

    धमकी झंडा दर्ज

    +12 दिन 0 घंटे
  2. यूआरएलस्कैन

    पृष्ठ कैप्चर किया गया

    +27 घंटे 29 मिनट
  3. एलियनवॉल्ट ओटीएक्स

    4 सामुदायिक संदर्भ

    +54 घंटे 1 मिनट
  4. PhishDestroy में जोड़ा गया

    brdcrest.shop

    +3 दिन 12 घंटे
  5. VirusTotal

    13/92 इंजन का पता लगाना

हम कैसे जांच और रिपोर्ट करते हैं

सार्वजनिक स्कैन, साक्ष्य और दुरुपयोग चैनल

हम संदिग्ध यूआरएल स्कैन करते हैं, सार्वजनिक परिणामों की जांच करते हैं और उपयुक्त दुरुपयोग-रिपोर्टिंग चैनलों के माध्यम से साक्ष्य भेजते हैं। ऊपर दिए गए पुराने इवेंट्स दिखाते हैं कि इस डोमेन के लिए क्या रिकॉर्ड किया गया है। नीचे दी गई निर्देशिका व्यापक कार्यप्रवाह को समझाती है।

01सार्वजनिक स्कैन और साक्ष्य संग्रह10 स्रोत और उपकरण समूह
urlscan.io स्क्रीनशॉट · DOM · HTTP

रेंडर किए गए पेज, अनुरोधों और दृश्यमान अवसंरचना को कैप्चर करें।

VirusTotal मल्टी-इंजन निर्णय

उपलब्ध इंजन परिणामों की तुलना करें और विश्लेषण टाइमस्टैम्प को बनाए रखें।

Cloudflare Radar DNS · प्रमाणपत्र · श्रेणियाँ

एक सार्वजनिक स्कैन और उसके रिकॉर्ड किए गए नेटवर्क तथा वर्गीकरण डेटा का निरीक्षण करें।

एलियनवॉल्ट ओटीएक्स खतरे की खुफिया पल्स

सूचक संदर्भों और संबंधित सामुदायिक खुफिया जानकारी की तलाश करें।

वेबैक मशीन ऐतिहासिक साक्ष्य

संग्रहीत कैप्चर की तुलना करें और ऐतिहासिक संदर्भ को संरक्षित करें।

abuse.ch ThreatFox IOC सहसंबंध

मिलते-जुलते संकेतों और संबंधित खतरे के रिकॉर्डों की तलाश करें।

crt.sh प्रमाणपत्र पारदर्शिता

प्रमाणपत्र रिकॉर्ड और संबंधित होस्टनामों की जाँच करें।

DNS सुरक्षा फ़िल्टर Quad9 · AdGuard · CleanBrowsing

सुरक्षा रिज़ॉल्वर प्रतिक्रियाओं की तुलना करें और देखी गई ब्लॉकिंग को रिकॉर्ड करें।

Web-Check सतही निरीक्षण

सार्वजनिक DNS, TLS, HTTP और तकनीकी सतह का निरीक्षण करें।

02दुरुपयोग रिपोर्ट और अनुवर्ती कार्रवाईरजिस्ट्रार, होस्टिंग और सुरक्षा चैनल
  1. जिम्मेदार प्रदाता की पहचान करें। पंजीकरण और होस्टिंग रिकॉर्ड को संबंधित दुरुपयोग संपर्क से मिलाएँ।
  2. सबूतों का एक पैकेज तैयार करें। URL, सार्वजनिक स्कैन संदर्भ, कैप्चर और दर्ज अवलोकन शामिल करें।
  3. रिपोर्ट भेजें। जब उपलब्ध हो, तो भेजे गए रिपोर्ट रिकॉर्ड और प्राप्तकर्ता की जानकारी बनाए रखें।
  4. पुनः जाँचें और अपडेट प्रकाशित करें। बाद में स्कैनर के निर्णय, प्रदाता की प्रतिक्रियाएँ और साइट की उपलब्धता को ट्रैक करें।

स्कैनिंग, प्रतिष्ठा जांच और रिपोर्टिंग के लिए उपयोग की जाने वाली सुरक्षा सेवाएं नीचे सूचीबद्ध हैं। किसी सेवा का सूचीबद्ध होना इस बात का प्रमाण नहीं है कि उसने इस विशिष्ट डोमेन को प्राप्त, स्वीकार या उस पर कार्रवाई की है। रिकॉर्ड की गई सबमिशन ऊपर अधिसूचना इतिहास में दिखाई देती हैं।

GoogleSafe Browsing GoogleWeb Risk MicrosoftSmartScreen VirusTotalयूआरएल विश्लेषण Cloudflareरडार / दुरुपयोग रिपोर्टिंग YandexSafe Browsing यूआरएलस्कैन डॉट आईओसार्वजनिक स्कैन ईएसईटीनमूना / URL सबमिशन बिटडेफ़ेंडरयूआरएल सबमिशन NortonSafe Web Symantecसाइट समीक्षा अवीरायूआरएल रिपोर्टिंग Avast / AVGयूआरएल रिपोर्टिंग कास्परस्कीOpenTIP डॉ.वेबऑनलाइन स्कैनर नेटक्राफ्टदुरुपयोग रिपोर्टिंग फ़िशटैंकसमुदाय रिपोर्टिंग APWG eCXफ़िशिंग इंटेलिजेंस फ़िशस्टैट्ससार्वजनिक फ़ीड Phish.Reportहोस्टिंग दुरुपयोग Spamhausडोमेन प्रतिष्ठा पॉलीस्वार्ममल्टी-इंजन विश्लेषण CheckPhishयूआरएल स्कैन Qutteraमैलवेयर स्कैन URLqueryब्राउज़र विश्लेषण Criminal IPसंपत्ति खुफिया जानकारी CRDFThreat Center Scamadviserप्रतिष्ठा जाँच MyWOTसामुदायिक प्रतिष्ठा
स्रोत के अनुसार सभी संग्रहीत रिकॉर्ड

इस डोमेन का स्रोत-आधारित संपूर्ण इतिहास ब्राउज़ करें। डाउनलोड में चयनित स्रोत के प्रत्येक रिकॉर्ड को शामिल किया गया है। दिनांकों में उनके मूल फ़ील्ड लेबल बरकरार हैं।

सभी रिकॉर्ड JSON के रूप में डाउनलोड करें

क्लोकिंग की जाँच

ब्राउज़र और क्रॉलर को मिलने वाली सामग्री की तुलना करें, और Keitaro ट्रैफ़िक रूटिंग की जाँच करें।

brdcrest.shop

साक्ष्य और बाहरी रिपोर्टें

गहन विश्लेषण

क्या आप इस साइट से प्रभावित हुए हैं?

आप अकेले नहीं हैं, और इसमें शर्मिंदा होने जैसा कुछ नहीं है। धोखेबाज़ चालाक अपराधी होते हैं जो भरोसे का फ़ायदा उठाते हैं। अपनी घटना की रिपोर्ट करना धोखाधड़ी के ख़िलाफ़ सबसे मज़बूत हथियार है: आपकी रिपोर्ट दूसरों को शिकार बनने से बचा सकती है और क़ानून प्रवर्तन को कार्रवाई में मदद कर सकती है। पहले अपने खातों और धन को सुरक्षित करें, फिर रिपोर्ट करें। यदि लॉगिन विवरण से समझौता हुआ है, तो तुरंत रिपोर्ट करें। रिकवरी के नाम पर ठगी करने वालों से संपर्क न करें।

आपने वास्तव में जो किया, उस पर कार्रवाई करें। पासवर्ड दर्ज किया: उसे बदलें और जहाँ-जहाँ आपने उसका पुन: उपयोग किया, वहाँ भी बदलें। भुगतान किया या कार्ड विवरण दिए: अपने बैंक या भुगतान सेवा से संपर्क करें। फ़ाइल डाउनलोड की: डिवाइस को स्कैन करें। फिर घटना की रिपोर्ट करें।

इसे कहाँ रिपोर्ट करें

ड्राफ्ट केवल आपके पास ही रहता है।

सबसे पहले अपने पैसे सुरक्षित करें: अपने बैंक को कॉल करें या वॉलेट अनुमोदन रद्द करें। तत्काल कदम →

और: अंतरराष्ट्रीय और क्रिप्टो चैनल

आधिकारिक रिपोर्टिंग मार्ग

अधिक आधिकारिक रिपोर्टिंग मार्ग
SEAL 911 विश्वव्यापी

जब आपका क्रिप्टो वॉलेट अभी खाली हो रहा हो, तो सुरक्षा शोधकर्ताओं से आपातकालीन सहायता।

FTC ReportFraud संयुक्त राज्य अमेरिका

घोटालों और धोखाधड़ी की रिपोर्ट यूएस फेडरल ट्रेड कमीशन को करें। रिपोर्टें एक डेटाबेस में दर्ज की जाती हैं जिसका उपयोग कानून प्रवर्तन द्वारा किया जाता है।

IdentityTheft.gov संयुक्त राज्य अमेरिका

चरण-दर-चरण पुनर्प्राप्ति योजना के साथ आधिकारिक पहचान चोरी रिपोर्ट।

CISA संयुक्त राज्य अमेरिका

साइबर घटनाओं और फ़िशिंग की रिपोर्ट यूएस साइबर सुरक्षा और अवसंरचना सुरक्षा एजेंसी को करें।

NCSC यूनाइटेड किंगडम

ठगी से संबंधित ईमेल और टेक्स्ट संदेशों को राष्ट्रीय साइबर सुरक्षा केंद्र को अग्रेषित करें, जो अपनी पहचान की गई दुर्भावनापूर्ण साइटों को हटा देता है।

ईमेलreport@phishing.gov.uk टेक्स्ट संदेश7726
CSIRTs Network यूरोपीय संघ

यूरोपीय संघ में राष्ट्रीय घटना प्रतिक्रिया टीमों (CSIRTs) की निर्देशिका। अपने देश के लिए टीम खोजें।

FIRST विश्वव्यापी

घटना प्रतिक्रिया टीमों की विश्वव्यापी निर्देशिका, जिसे देश और क्षेत्र के अनुसार खोजा जा सकता है।

APWG विश्वव्यापी

फ़िशिंग ईमेल को एंटी-फ़िशिंग वर्किंग ग्रुप को फॉरवर्ड करें।

ईमेलreportphishing@apwg.org
cybercrime.gov.in भारत

राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल। वित्तीय धोखाधड़ी के लिए, तुरंत 1930 हेल्पलाइन पर भी कॉल करें।

हेल्पलाइन1930
ReportCyber ऑस्ट्रेलिया

ऑस्ट्रेलियाई साइबर सुरक्षा केंद्र और पुलिस को साइबर अपराध की रिपोर्ट करें।

Scamwatch ऑस्ट्रेलिया

ACCC द्वारा संचालित राष्ट्रीय धोखाधड़ी-रोधी केंद्र को धोखाधड़ियों की रिपोर्ट करें।

Canadian Anti-Fraud Centre कनाडा

कनाडा में धोखाधड़ी और घोटालों की रिपोर्ट करें और वर्तमान घोटाला अलर्ट पढ़ें।

फिशिंग घटना के बाद

पीड़ितों के लिए सिफारिशें और सलाह

आपने जो जानकारी साझा की है, उसके अनुसार कदम चुनें। इस रिपोर्ट की एक प्रति अपने रिकॉर्ड के साथ रखें।

मुझे तुरंत क्या करना चाहिए?

अत्यावश्यक

संदिग्ध साइट का उपयोग बंद करें। असली सेवा को उसके आधिकारिक ऐप या किसी ऐसे पते से खोलें जिस पर आप पहले से भरोसा करते हैं।

  • पासवर्ड दर्ज किया गया — उस सेवा पर और हर दूसरी साइट पर इसे बदलें जहाँ आपने वही पासवर्ड इस्तेमाल किया था।
  • दो-चरणीय प्रमाणीकरण चालू करें — जहाँ सेवा इसे प्रदान करती है; एक ऑथेंटिकेटर ऐप SMS कोड से अधिक सुरक्षित है।
  • भुगतान किया गया या दर्ज किया गया कार्ड या बैंक विवरण — अपने कार्ड पर दिए गए संपर्क विवरण या इसकी आधिकारिक वेबसाइट के माध्यम से अपने बैंक या भुगतान सेवा से संपर्क करें।
  • फ़ाइल डाउनलोड करना — इसे न खोलें और सुरक्षा सॉफ़्टवेयर से डिवाइस को स्कैन करें।
  • सीड फ़्रेज़ या प्राइवेट की साझा करना — बाकी बचे फंड को एक नए सीड वाक्यांश वाले नए वॉलेट में स्थानांतरित करें; खुला हुआ वॉलेट अब सुरक्षित नहीं है।
  • वॉलेट कनेक्ट किया लेकिन कुछ भी साइन नहीं किया — वॉलेट में साइट को डिस्कनेक्ट करें और लंबित अनुरोधों को अस्वीकार करें; केवल एक कनेक्शन अपने आप धनराशि स्थानांतरित नहीं करता।
  • अनुमोदित टोकन खर्च (approve / permit) — टोकन-अनुमोदन चेकर के साथ उस अनुमोदन को रद्द करें (रद्द करें.कैश)
  • क्रिप्टो भेजना — लेनदेन हैश, आपका पता और प्राप्तकर्ता का पता सहेजें; ब्लॉकचेन लेनदेन को उलटा नहीं जा सकता।

मैं अपनी रिपोर्ट के लिए कौन सी जानकारी एकत्र करूँ?

एफबीआई दिशानिर्देश

मूल ईमेल, रसीदें, संदेश और स्क्रीनशॉट किसी सुरक्षित स्थान पर रखें। तथ्यों पर आधारित समयरेखा से शिकायत प्राप्त करने वाली संस्था को यह समझने में मदद मिलती है कि क्या हुआ। IC3 साक्ष्य मार्गदर्शन ↗

  • भुगतान रिकॉर्ड — यदि आपने भुगतान किया है, तो रसीद, राशि, तारीख, भुगतान प्रदाता और प्राप्तकर्ता का विवरण सहेजें।
  • सटीक तिथियाँ और समय — प्रत्येक लेनदेन और ठग के साथ पहली बातचीत का
  • स्क्रीनशॉट — घोटाला वेबसाइट, चैट संदेश, ईमेल, वॉलेट लेनदेन, सोशल मीडिया
  • सभी यूआरएल और डोमेन धोखेबाज़ द्वारा उपयोग किया गया (सहित brdcrest.shop)
  • संचार — ईमेल, टेक्स्ट संदेश, फोन नंबर, उपयोगकर्ता नाम जिनका उपयोग ठग ने किया

भले ही आपके पास सभी विवरण न हों — फिर भी रिपोर्ट दर्ज करें. आंशिक जानकारी अभी भी जांच में मदद करती है।

मुझे इस घोटाले की रिपोर्ट कहाँ करनी चाहिए?

  • एफबीआई आईसी3 — इंटरनेट अपराध शिकायत केंद्र (अमेरिकी संघीय रिपोर्टिंग)
  • यूरोपोल — यूरोपीय साइबर अपराध रिपोर्टिंग (ईयू)
  • आपका बैंक या भुगतान प्रदाता — यदि धन या कार्ड की जानकारी उजागर हुई है, तो आधिकारिक संपर्क विवरण के माध्यम से तुरंत इसकी धोखाधड़ी टीम से संपर्क करें।
  • स्थानीय पुलिस — एक आधिकारिक रिकॉर्ड बनाता है, भले ही वे तुरंत कार्रवाई न कर सकें

रिपोर्ट करने से रिकवरी या जाँच की गारंटी नहीं मिलती, लेकिन समय पर दिया गया सटीक लेन-देन डेटा अधिकारियों और सेवा प्रदाताओं को घटना का पता लगाने में मदद कर सकता है।

फिशिंग घोटाले आमतौर पर कैसे काम करते हैं?

  • नकली वेबसाइटें — थोड़े बदले हुए डोमेन के साथ वैध साइटों के पिक्सेल-परफेक्ट क्लोन
  • पिग बचेरिंग — टेलीग्राम/व्हाट्सएप/डेटिंग ऐप्स के माध्यम से हफ्तों में बनाया गया भरोसा, फिर पैसे चोरी
  • रिकवरी घोटाले — धोखेबाज़ रिकवरी एजेंट बनकर अग्रिम शुल्क माँगते हैं। सेवा प्रदाता की स्वतंत्र रूप से पुष्टि किए बिना कभी भी सीड फ़्रेज़ साझा न करें और न ही भुगतान करें
  • एआई-संचालित धोखाधड़ियाँ — डीपफेक, स्वचालित फ़िशिंग, और एआई-जनित साइटें धोखाधड़ी का पता लगाना कठिन बना रही हैं

मैं भविष्य में खुद को कैसे सुरक्षित रख सकता हूँ?

  • आधिकारिक साइटों को बुकमार्क करें — ईमेल, डीएम, या विज्ञापनों में दिए गए लिंक पर कभी क्लिक न करें
  • डोमेन सत्यापित करें — की जाँच करें PhishDestroy संवाद करने से पहले HTTPS, वर्तनी, डोमेन की आयु की जाँच करें।
  • "सच होने के लिए बहुत अच्छा" = घोटाला — गारंटीशुदा रिटर्न, सेलिब्रिटी समर्थन, तत्काल समय-सीमाएँ

अतिरिक्त मार्गदर्शन: एनआईएसटी · फ़िशिंग प्रतिक्रियाएफबीआई आईसी3 · रिपोर्ट और साक्ष्यएफटीसी · रिकवरी घोटाले

जानकारी में रहें, सुरक्षित रहें

लाइव खतरों की निगरानी करें या यदि आपको लगता है कि यह एक गलत सकारात्मक है तो इस लिस्टिंग को चुनौती दें।

रिकवरी ठगों से सावधान रहें! अपराधी जांचकर्ता, वकील या रिकवरी एजेंट होने का नाटक करते हुए पीड़ितों से दोबारा संपर्क कर सकते हैं। अग्रिम शुल्क का भुगतान न करें या क्रेडेंशियल साझा न करें। रिकवरी धोखाधड़ी के बारे में और जानें →
इस रिपोर्ट के बारे मेंस्रोत, अवलोकन तिथियाँ और सुधार

यह रिपोर्ट संग्रहीत पेज कैप्चर, पंजीकरण और नेटवर्क रिकॉर्ड, स्कैनर परिणाम और PhishDestroy रिपोर्टिंग इतिहास को एक साथ प्रस्तुत करती है। हर स्रोत अपनी अवलोकन तिथि बनाए रखता है। मूल परिणाम देखने के लिए स्रोत रिपोर्ट खोलें।

AI-सहायता प्राप्त विश्लेषण लिखे जाने की तिथि: . यह उस समय उपलब्ध साक्ष्यों का वर्णन करता है; बाद में स्रोत जांच बदल सकती हैं।

कैप्चर दर्ज करता है कि उस समय क्या दिखाया गया था। स्कैनर का परिणाम जाँच के समय उस प्रदाता का आकलन दर्ज करता है। न तो वैध प्रमाणपत्र और न ही शून्य डिटेक्शन वाला परिणाम सुरक्षा की गारंटी है।

इस रिपोर्ट को एम्बेड करेंसाक्ष्य के लिंक वाला एक छोटा विजेट
HTML · IFRAME

इस रिपोर्ट को एम्बेड करें

इस थ्रेट इंटेलिजेंस को अपनी वेबसाइट या ब्लॉग पर साझा करें।

embed.html
<iframe
  src="https://phishdestroy.io/hi/embed/domain/brdcrest.shop"
  title="PhishDestroy threat report for brdcrest.shop"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>