Aller au rapport de sécurité
Sécurité des domaines et renseignements sur les menaces
netrofx.ltd favicon

netrofx.ltd

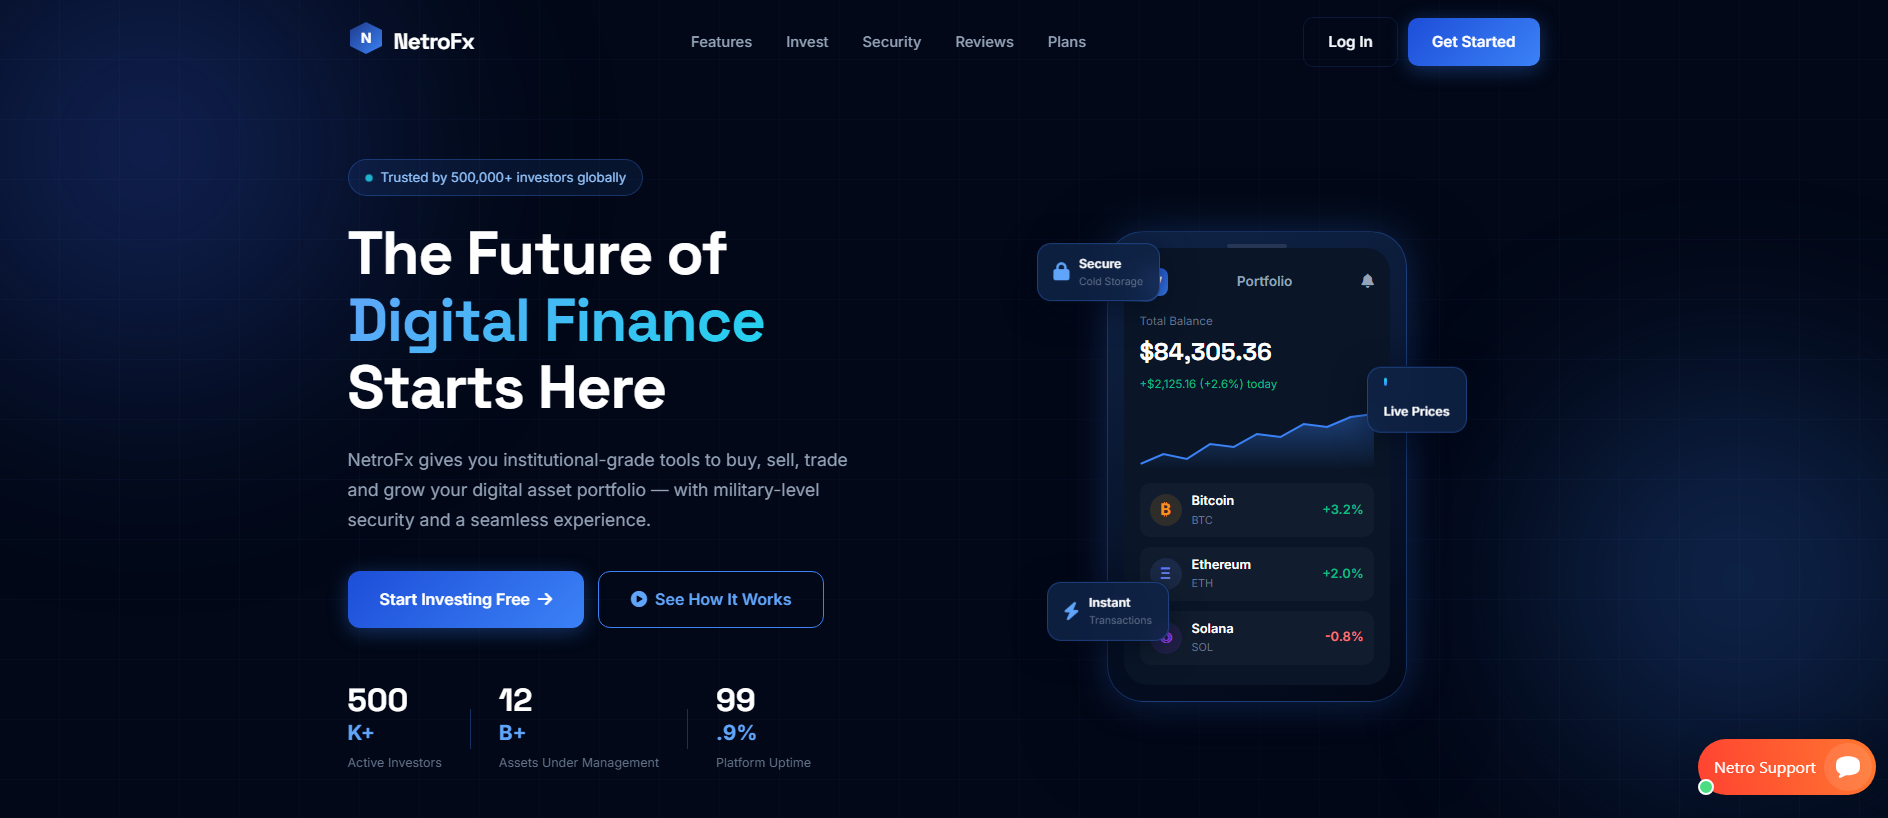
“NetroFx — Trade, Grow & Secure Your Digital Assets”

Bureau d’enregistrement
NameCheap
Resolved IP
163.61.188.2
Registered
16/04/2026
PhishDestroy assessment Critique
Disponibilité Contenu indisponible Le contenu n'était pas disponible dans la dernière observation Observé · HTTP probe
Détections VirusTotal : 6/91 Spamhaus DBL: DBL_SPAM Type d'arnaque : Impersonation
OTX: 4 refs 17/09/2026 1 Report Sent
API
Ce domaine a été signalé comme malveillant
Moteurs de sécurité signalant une détection : 6. Faites preuve d’une extrême prudence – ne saisissez pas d’informations d’identification ou d’informations personnelles.
VirusTotal
engine detections
Google Safe Browsing
URLQuery
detections
OTX
community references
Page captures
open gallery
Domain age
Reports sent
view timeline
Résumé du rapport

Hameçonnage: netrofx.ltd — Contenu indisponible. Résumé des preuves: VirusTotal 6/91 (alphaMountain.ai, CRDF, Forcepoint ThreatSeeker, Fortinet, SOCRadar)…

L’analyse détaillée de PhishDestroy AI reste en anglais afin de préserver le relevé forensique original.

Source evidenceVirusTotal 6 / 91 · OTX 4 references 7 sources

Spamhaus DBL

DBL_SPAM

Results reflect each source’s collection time. Zero detections do not guarantee safety. OTX references are community publications.

Analysis

Critique
VirusTotal
6 / 91
OTX
4 community refs
Page captures
3

PhishDestroy threat report

Overview

netrofx.ltd presented itself as NetroFx, a platform promising to help visitors "Trade, Grow & Secure Your Digital Assets." PhishDestroy classifies it as an impersonation phishing page aimed at crypto holders and would-be traders. We first flagged it on 2026-09-17. The site has been offline since 2026-09-28, and its DNS was still inactive at the last check on 2026-10-19.

How the scam works

The page title pitches three things at once: trading, growth and security. That combination is built to win the trust of people who want their crypto to earn more. Impersonation pages of this kind borrow a trading brand's name and look, then funnel visitors toward signing up, logging in or moving funds onto the fake platform. Whatever a victim types or sends there goes straight to the operators. That can mean account credentials, personal details or deposited assets.

Evidence

On 2026-09-26, VirusTotal showed 6 of 91 engines flagging the domain as malicious: alphaMountain.ai, CRDF, Forcepoint ThreatSeeker, Fortinet, SOCRadar and desenmascara.me. That is a small share of engines, but they are independent vendors reaching the same verdict. Spamhaus lists the domain in its DBL under the spam category. It also appears in 4 AlienVault OTX threat pulses, which means other researchers have been tracking it. Among blocklists, it is carried by PhishDestroy.

Infrastructure

The domain was registered through NameCheap, Inc. on 2026-04-16, about five months before PhishDestroy detected it. It may have been held quietly or run under the radar for that time. It was hosted on the NEW DHAKA HARDWARE network, with the server located in the US. Its free Let's Encrypt certificate gave it the padlock icon, which proves nothing about who ran the site.

What to do

If you signed up or logged in on netrofx.ltd, change that password wherever you reused it and turn on two-factor authentication. Treat any personal or identity documents you uploaded as exposed. If you sent funds, keep the transaction records and report them to your exchange and to law enforcement. Do not pay any "fee" offered to release or recover your balance. Defenders should block the domain and the hosting IP 163.61.188.2, and check logs for any users who visited between 2026-04-16 and 2026-09-28.

Blocklist matchesPhishDestroy 1
PhishDestroy PhishDestroy list View source

Capture enregistrée · 3 captures

Observed page title
NetroFx — Trade, Grow & Secure Your Digital Assets
Certificat TLS
Émis par Let's Encrypt / YR1 · stored validity ends in 31 days

Domain details

Domaine
URLScan verdict Analyse terminée score 0 report ↗
Réputation de l’IP abuse score 16/100 5 reports DDoS AttackPort ScanBrute-Force checked 23/09/2026
OTX tags 2026-09activeall-domainsblocklistcontentcryptocrypto scamdomainesdrainerfraudmonthlyphishdestroyphishingscam
Bureau d’enregistrement NameCheap (Unknown)
EnregistrementCréé 16/04/2026 (187d) — Expires 16/04/2027
Délai avant la première indisponibilité 11 days
Ce que nous comptons Temps écoulé entre le premier rapport d'abus stocké et la première observation indiquant que le contenu n'était pas disponible. Cela n’établit pas la cause.
Ce que contient chaque rapport Les enregistrements de rapports sortants stockés peuvent faire référence à des preuves disponibles à ce moment-là, telles que les verdicts des fournisseurs, les données d'enregistrement, les détails d'hébergement, les classifications ou les captures d'écran. Cette page ne déduit pas la charge utile exacte livrée, la réception, l'accusé de réception ou l'action d'un destinataire.
Détails techniquesProvenance & timestamps
Première détection17/09/2026
Submitted URLhttps://netrofx.ltd/
Favicon Hash
ID du dossier
ICANN OVERSIGHT

Contexte de l’accréditation et du RAA

Registrar accreditation and DNS abuse obligations

For this gTLD, the registrar above operates under an ICANN accreditation agreement. The links below provide the official fee schedule and current DNS abuse compliance guidance.

Accreditation is a contract, not a safety certification.

RAA §3.18 establishes abuse-contact and handling requirements. This report can document stored outbound notices and later technical observations; it does not by itself establish receipt, investigation, remediation, or contractual non-compliance.

Accountability draft Rien n’est envoyé automatiquement.

Network & certificates

Stored technical evidence

Network & DNS

Resolved IP
163.61.188.2
Network ASN
AS153568
Organization
MIT
Observed location
Staten Island, US
Server header
LiteSpeed

Serveurs de noms 4

  • dns1.lytehosting.com
  • dns2.lytehosting.com
  • dns3.lytehosting.com
  • dns4.lytehosting.com

Mail routing 1 MX record

  • netrofx.ltdpriority 0

Location describes the IP network.

Certificat TLS

Issuer
Let's Encrypt / YR1
Valid from
2026-08-23 14:54:19
Valid until
2026-11-21 14:54:18
Validity
Within stored validity dates
Collection time
2026-09-23 16:02:05 UTC
Collection source
PhishDestroy collector
Certificate fingerprintb094bc3c2bd93a247c452661dbf08233ab746c07336fdd442f4a285a46c0d357

Saved certificate metadata. Certificate dates without a timezone are shown as stored. Transport encryption does not establish that the site is trustworthy.

Latest Classified Outcome 2026-10-20 08:21:37 UTC

Primary outcome DNS inactif reason: DNS NXDOMAIN 80% confidence
Attribution source: Dns Cache
Evidence layers Availability: DNS inactive Content: Unreachable DNS: NXDOMAIN Registration: Unknown
Latest HTTP observation Inconnu Probe Inconclusive 20% 2026-10-19 01:16:43 UTC
RDAP registration Inconnu
Observed timeline last reachable: 2026-09-27 22:00:34 UTC current episode first observed: 2026-09-30 16:14:55 UTC observed RIP window: 2026-09-27 22:00:34 UTC → 2026-09-30 16:14:55 UTC · 66.24h midpoint estimate ≈ 2026-09-29 07:07:44 UTC · precision low · basis bounded
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Technologies · 4 identified
Detected via Cloudflare Radar · Wappalyzer engine
Signaler ce domaine Envoyez des éléments de preuve et contribuez à protéger les autres

Analyse VirusTotal

6 / Les fournisseurs de sécurité 91 ont signalé ce domaine
View on VT
Last analyzed First positive detection Previous stored snapshot: 6 detections
alphaMountain.ai
CRDF
Forcepoint ThreatSeeker
Fortinet
SOCRadar
desenmascara.me

Preuves archivées

Wayback Machine Snapshot
Un instantané historique est disponible pour l’examen des preuves
View Archive
Analyse des performances du site

Google PageSpeed Insights — mobile performance audit of netrofx.ltd · checked Sep 24, 2026

65
Needs Work
Performance
FCP
4.96s
First Contentful Paint
LCP
5.86s
Largest Contentful Paint
CLS
0
Cumulative Layout Shift
TBT
0ms
Total Blocking Time
SI
5.75s
Speed Index
Powered by Google PageSpeed Insights · Mobile strategy · Scores: 90-100 Good 50-89 Needs Work 0-49 Poor
Registration & observation details8

Availability observations

Last reachable observation
Outcome first observed
Observation window starts
Observation window ends
Estimated change time
Observation window · hours
66.24
Estimate basis
Bounded by observations
Estimate precision
Low

An estimated time describes an observation window. It does not prove a registrar action or the exact moment a site became unavailable.

Check for cloaking

Compare what a browser and a crawler receive, and check for Keitaro traffic routing.

netrofx.ltd
Résultat enregistré
Cloaked / Filtered
Stored observation history13

Dated changes retained by the monitor and source collectors. Newest observations appear first; source states are not proof of a takedown.

  1. Availability monitor · Recorded state

    Inconnu→dns_inactive

    dns_nxdomain

  2. Availability monitor · Recorded state

    Inconnu→dns_inactive

    dns_nxdomain

  3. Availability monitor · Recorded state

    Inconnu→dns_inactive

    dns_nxdomain

  4. Availability monitor · Recorded state

    Inconnu→dns_inactive

    dns_nxdomain

  5. Availability monitor · Recorded state

    Inconnu→dns_inactive

    dns_nxdomain

Earlier observations 8
  1. Availability monitor · Recorded state

    Inconnu→dns_inactive

    dns_nxdomain

  2. Availability monitor · Recorded state

    Inconnu→dns_inactive

    dns_nxdomain

  3. Availability monitor · Recorded state

    Inconnu→dns_inactive

    dns_nxdomain

  4. Availability monitor · Recorded state

    Inconnu→dns_inactive

    dns_nxdomain

  5. Availability monitor · Recorded state

    dns_inactive

    dns_nxdomain

  6. Availability monitor · Recorded state

    Accessible→Indisponible

  7. VirusTotal · Detection count

    1→6

  8. Availability monitor · First collection record

    Accessible

Recorded activity

6 entries
  1. Google Safe Browsing

    No threat flag

    View source
  2. AlienVault OTX

    4 community references

    View source
  3. VirusTotal

    6/91 engine detections

    View source
  4. Abuse report sent

    PD-20260924-0F55EA

    abuse@namecheap.com
  5. URLScan

    Page captured

    View source
  6. Added to PhishDestroy

    netrofx.ltd

    View source

Renseignement communautaire

4 signalements communautaires

CatégorieOTHER_INVESTMENT_SCAM

Data submited by Intelligence for good

Données factuelles et rapports externes

Third-Party Detection — ChainAbuse
4 reports filed for netrofx.ltd · category: Other Investment Scam · source checked
Flagged by Intelligence for Good on Sep 28, 2026 — automated submission, not a user testimony. Source: ChainAbuse (TRM Labs).
Instantané des preuves transmises
Sent: Ledger records: 1 Case ID: PD-20260924-0F55EA Recipient: abuse@namecheap.com
Page title stored with report: NetroFx — Trade, Grow & Secure Your Digital Assets
PDF notice generated Notice text archived (289 chars)
Abuse notice text as sent to the provider
Registrar: Namecheap Inc (United States)
Policy Violations: Domain Registration Agreement prohibits hacking, misuse of domain to conduct attacks, scam and fraudulent activities; AUP allows immediate suspension
Applicable Laws: CFAA 18 U.S.C. §1030, Wire Fraud 18 U.S.C. §1343, CAN-SPAM Act
Référencement naturel et nom de domaine
Analyse approfondie
Help & reporting

Ce site vous a-t-il affecté ?

6 evidence signal groups linked 1 stored notification records Contenu indisponible
If credentials were compromised, report immediately. Do not engage with recovery scammers.

Si vous avez saisi des informations d'identification de compte, des informations personnelles ou de paiement, ou téléchargé un fichier à partir de ce domaine, agissez immédiatement. Vous trouverez ci-dessous des ressources pour vous aider à signaler l'incident et à vous protéger.

Official reporting routes

Méfiez-vous des escrocs qui prétendent vous aider à récupérer vos biens ! Les criminels peuvent recontacter leurs victimes tout en se faisant passer pour des enquêteurs, des avocats ou des agents de recouvrement. Ne payez pas de frais initiaux et ne partagez pas vos informations d'identification. En savoir plus sur la fraude liée aux aides à la reprise →

Signalez-le à vos autorités locales

Sélectionnez votre pays pour obtenir contacts officiels en matière de cybercriminalité ou créer un projet de plainte →.

Annuaire de 97 pays

Template-based draft · optional AI wording assistance requires separate consent

Brouillon assisté par l'IA : les détails de l'incident sont traités par le fournisseur d'IA · Examinez-le et soumettez-le vous-même
After a phishing incident

Recommandations et conseils à l'intention des victimes

Choose the steps that match what you shared. Keep a copy of this report alongside your own records.

Que dois-je faire tout de suite ?

Urgent

Stop using the suspicious site. Open the real service through its official app or an address you already trust.

  • Modifier tous les mots de passe — e-mail, comptes Exchange, tout ce qui utilise le même mot de passe
  • Activer l'authentification à deux facteurs (2FA) en utilisant une application d'authentification (et non par SMS). Désactivez la récupération par SMS
  • Cartes « Freeze » si vous avez saisi vos coordonnées bancaires sur le site de hameçonnage

Quelles informations dois-je rassembler pour mon rapport ?

Directives du FBI

Keep original emails, receipts, messages and screenshots in a secure place. A factual timeline helps the receiving authority understand what happened. IC3 evidence guidance ↗

  • Payment records — if you paid, save the receipt, amount, date, payment provider and recipient details.
  • Dates et horaires exacts — de chaque transaction et du premier contact avec l'escroc
  • Captures d'écran — sites web frauduleux, messages de chat, e-mails, transactions via des portefeuilles numériques, réseaux sociaux
  • Toutes les URL et tous les noms de domaine utilisés par l'escroc (notamment netrofx.ltd)
  • Communications — les e-mails, SMS, numéros de téléphone et noms d'utilisateur utilisés par l'escroc

Même si vous ne disposez pas de tous les détails — déposer quand même une plainte. Même des informations partielles peuvent aider les enquêtes.

À qui dois-je signaler cette arnaque ?

  • FBI IC3 — Centre de signalement des délits sur Internet (système fédéral américain de signalement)
  • Europol — Rapports sur la cybercriminalité en Europe (UE)
  • Your bank or payment provider — contact its fraud team promptly through official contact details if money or card information was exposed.
  • Police locale — permet de consigner officiellement la situation, même s’ils ne peuvent pas agir immédiatement

A report is not a guarantee of recovery or investigation, but prompt, accurate transaction data can help authorities and service providers trace the incident.

How do phishing scams typically work?

  • Faux sites web — des clones identiques au pixel près de sites légitimes, dont les noms de domaine ont été légèrement modifiés
  • Découpe du porc — une relation de confiance établie au fil des semaines via Telegram, WhatsApp ou des applications de rencontre, puis une escroquerie financière
  • Arnaques liées au recouvrement — fraudsters pose as recovery agents and demand upfront fees. Never share a seed phrase or pay before independently verifying the provider
  • Escroqueries basées sur l'IA — les « deepfakes », le hameçonnage automatisé et les sites générés par l'IA, qui rendent la fraude plus difficile à détecter

Comment puis-je me protéger à l'avenir ?

  • Ajouter les sites officiels à vos favoris — Ne cliquez jamais sur les liens contenus dans les e-mails, les messages privés ou les publicités
  • Vérifier les noms de domaine — vérifier si PhishDestroy avant d'entrer en contact. Vérifiez le protocole HTTPS, l'orthographe et l'ancienneté du domaine
  • « Trop beau pour être vrai » = arnaque — des rendements garantis, des témoignages de célébrités, des délais serrés

Further guidance: NIST · phishing responseFBI IC3 · reports & evidenceFTC · recovery scams

Restez informés, restez en sécurité

Surveillez les menaces en temps réel ou signalez cette alerte si vous pensez qu'il s'agit d'un faux positif

Flux d'alertes en temps réel Contester cette annonce
About this reportSources, observation dates and corrections

This report combines saved page captures, registration and network records, scanner results and PhishDestroy reporting history. Each source keeps its own observation date. Open a source report to inspect the original result.

The AI-assisted analysis was written on . It describes the evidence available at that time; later source checks can change.

A capture documents what was shown. A scanner result records that provider’s assessment at the time of its check. Neither a valid certificate nor a zero-detection result is a guarantee of safety.

Embed this reportA compact widget with a link to the evidence
HTML · IFRAME

Intégrer ce rapport

Partagez ces informations sur les menaces sur votre site web ou votre blog

embed.html
<iframe
  src="https://phishdestroy.io/fr/embed/domain/netrofx.ltd"
  title="PhishDestroy threat report for netrofx.ltd"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>