VirusTotal
8 / 92 engine detections
Ouvrir le rapport
castvote.forum : Usurpation de MetaMask, détecté par PhishDestroy le 2026-09-25. Risque : critique (100/100). Bureau d’enregistrement : Registrar.eu. Statut : Dernier actif connu. Hébergement : DEDIK SERVICES LIMITED. PhishDestroy a envoyé 1 signalement d’abus. VirusTotal : 8/92 moteurs le signalent. Inscrit sur la liste Spamhaus DBL. Ne saisissez aucun identifiant et ne connectez pas de portefeuille.
“Vote”
The sent-report ledger records the first outgoing report at .
The recorded recipient is report@abuseradar.com.
The latest stored availability evidence still shows the domain reachable; 27 days has elapsed since the first outgoing report.
ICANN RAA §3.18 describes registrar abuse-contact and handling obligations. This section records outgoing timestamps, listed recipients, case identifiers, and later availability. It does not by itself prove receipt, acknowledgement, investigation, remediation, or contractual non-compliance.
Usurpation de MetaMask: castvote.forum — Dernier actif connu (HTTP 200). Résumé des preuves: VirusTotal 8/92 (alphaMountain.ai, CRDF, Forcepoint ThreatSeeker…
L’analyse détaillée de PhishDestroy AI reste en anglais afin de préserver le relevé forensique original.
8 / 92 engine detections
Ouvrir le rapportSuspicious
Ouvrir le rapportDBL_SPAM
Rapport d’analyse
Ouvrir le rapport4 community references
Ouvrir le rapportAucune menace signalée
Ouvrir le rapportNon signalé comme malveillant
Ouvrir le rapportLes résultats reflètent l’heure de collecte de chaque source. Zéro détection ne garantit pas la sécurité. Les références OTX sont des publications de la communauté.
PhishDestroy threat report
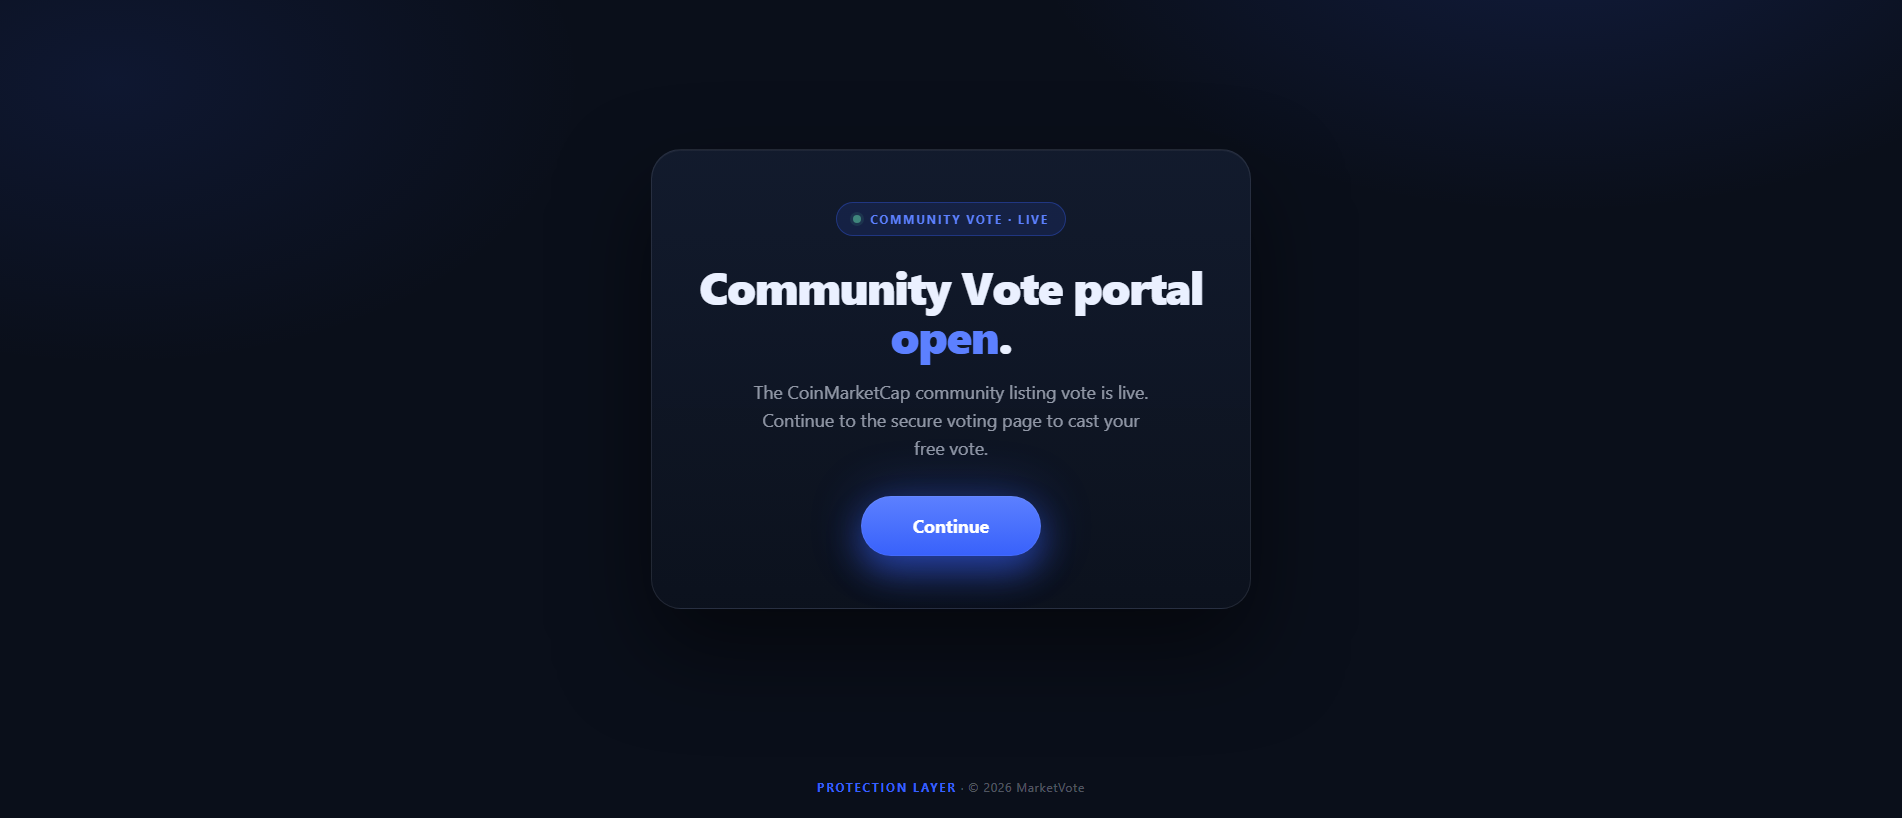
castvote.forum is an impersonation phishing page that presents itself as a voting portal under the bare page title "Vote". MetaMask, ScamSniffer and SEAL all list it, which places its targets among crypto wallet users. PhishDestroy first saw it on 2026-09-25, and it was still online and serving live content on 2026-10-19.
Fake "vote" pages usually borrow the look of a governance poll, community ballot or contest. The visitor is told that casting a vote requires logging in or connecting a wallet. That step is where the theft happens. Depending on the lure, victims lose account credentials, or they sign a wallet request that hands an attacker control over their tokens. The single-word title "Vote" and the forum-style domain are the whole pitch: an urgent, low-effort action that seems harmless to complete.
On 2026-10-07, 8 of 92 VirusTotal engines flagged the domain: alphaMountain.ai, CRDF, Forcepoint ThreatSeeker, Fortinet, Gridinsoft, Kaspersky, SOCRadar and Sophos. That is a minority of engines, but they are well-known vendors. Wallet-focused blocklists back them up: MetaMask, ScamSniffer and SEAL all list the domain alongside PhishDestroy. Spamhaus carries it in its DBL as spam, and four AlienVault OTX threat pulses reference it. Taken together, these are independent signals from the general security and Web3 communities.
The domain was registered through Registrar.eu on 2026-09-24, and PhishDestroy detected it the next day. That gap is typical of a site built to be used immediately rather than to build any history. It resolves to 2.27.248.227 on the DEDIK SERVICES LIMITED network in Germany. Its Let's Encrypt certificate is free and automatic, so the padlock in the browser says nothing about who runs the site.
Do not open castvote.forum or follow links to it, however legitimate the vote sounds. If you entered a password or login there, change it right away, starting with any other account that uses the same password, and turn on two-factor authentication. If you connected a wallet or signed anything, review and revoke token approvals with a trusted revocation tool. Move remaining funds to a fresh wallet if you shared a seed phrase. Defenders should block the domain and its IP at DNS and proxy level and check logs for visits since 2026-09-25.
Observations enregistrées de la page, du réseau et des scanners, regroupées par source et heure d’observation.
Observé: · Retrieved:
| Uuid | 01a0d71c-3e91-71ef-8d76-00df5c760329 |
|---|---|
| Final url | https://castvote.forum/ |
| Statut | 200 |
| Redirigé | https-only |
| Redirects | [
{
"to": "https://castvote.forum/",
"from": "http://castvote.forum/",
"status": 307
}
] |
| Ip | 2.27.248.227 |
| Contacted domains | [
"coinmarketcap.com"
] |
| Contacted IP addresses | [
"18.67.93.100",
"2.27.248.227"
] |
| Asns | [
"16509",
"207043"
] |
| Countries | [
"US",
"DE"
] |
| Document hash | 30ace9b46fc061d9311c25c59f5aa2059ccb8842a105a9fde62a567dcf6ee3d4 |
| Globals | [
"requestResize"
] |
| Tls | {
"san": [
"castvote.forum"
],
"cipher": "AES_256_GCM",
"issuer": "YR1",
"subject": "castvote.forum",
"protocol": "TLS 1.3",
"valid_to": "2026-12-23T19:12:33Z",
"valid_from": "2026-09-24T19:12:34Z"
} |
| Âge du domaine en jours | 0 |
| Apex age days | 0 |
| Tls age days | 0 |
| Validité TLS en jours | 89 |
| Requests | 2 |
| Provider verdicts | {
"engines": {
"tags": [
"urlscan-ml",
"urlscan-ml-60c5e22"
],
"score": 94,
"malicious": true
},
"overall": {
"score": 0,
"malicious": false
}
} |
| HTTP headers | {
"server": "SimpleHTTP/0.6 Python/3.10.12",
"content-type": "text/html; charset=utf-8"
} |
Observé: · Retrieved:
| Uuid | 1e3ddd11-ce48-4fa0-bb9a-328b4b05cb40 |
|---|---|
| Final url | https://castvote.forum/ |
| Statut | 200 |
| History | [
{
"url": "https://castvote.forum/",
"status": 200
}
] |
| DOM structure hash | bf1f50c49efdc3a8f59c23f3e6d8d1c64a8b3996227f608f3c0d8f6867a700c6 |
| Document hash | 30ace9b46fc061d9311c25c59f5aa2059ccb8842a105a9fde62a567dcf6ee3d4 |
| Risques du domaine | [
"Newly Seen Domains",
"Security Risks"
] |
| Radar rank | {
"bucket": ">200000"
} |
| Enregistrements DNS | [
{
"name": "castvote.forum",
"type": "A",
"value": "2.27.248.227"
}
] |
| DNSSEC valide | false |
| Ip | 2.27.248.227 |
| Fiche d’enregistrement | {
"registrar": "Registrar.eu",
"created": "2026-09-24T20:00:38Z",
"updated": "2026-09-24T20:00:41Z",
"expires": "2027-09-24T20:00:38Z",
"nameservers": [
"janet.ns.cloudflare.com",
"trevor.ns.cloudflare.com"
]
} |
Observé: · Retrieved:
| Vendor result counts | {
"timeout": 0,
"harmless": 50,
"malicious": 4,
"suspicious": 3,
"undetected": 35
} |
|---|---|
| Vendor labels | {
"CRDF": "malicious",
"Sophos": "phishing",
"Fortinet": "spam",
"SOCRadar": "phishing",
"Gridinsoft": "suspicious",
"alphaMountain.ai": "spam",
"Forcepoint ThreatSeeker": "phishing"
} |
| Reputation | 0 |
| Bureau d’enregistrement | Registrar.eu |
| Créé | 2026-09-24T20:00:38Z |
| Expires | 2027-09-24T20:00:38Z |
| Updated | 2026-09-24T20:00:41Z |
| Vu pour la première fois | 2026-09-24T20:32:46Z |
| Enregistrements DNS | [
{
"ttl": 21600,
"type": "NS",
"value": "trevor.ns.cloudflare.com"
},
{
"ttl": 60,
"type": "A",
"value": "2.27.248.227"
},
{
"ttl": 21600,
"type": "NS",
"value": "janet.ns.cloudflare.com"
},
{
"ttl": 1800,
"type": "SOA",
"rname": "dns.cloudflare.com",
"value": "janet.ns.cloudflare.com"
}
] |
| Dns at | 2026-10-17T17:07:37Z |
| Jarm | 2ad2ad0002ad2ad00042d42d00000051af7d8070a18e002eaaedf620fa118c |
| Certificate | {
"san": [
"castvote.forum"
],
"issuer": "Let's Encrypt / YR1",
"serial": "6a18262a5e66870791d81e6d70bdc581b6d",
"sha256": "d6d6179e114dbbcbee03f5e43a3feb531296eb0f2fa32253ecc92cdff00ae001",
"subject": "castvote.forum",
"valid_to": "2026-12-23T19:12:33Z",
"valid_from": "2026-09-24T19:12:34Z"
} |
| Fiche d’enregistrement | {
"registrar": "Registrar.eu",
"registrar_iana_id": "1647",
"registrar_url": "www.registrar.eu",
"created": "2026-09-24T20:00:38Z",
"updated": "2026-09-24T20:00:41Z",
"expires": "2027-09-24T20:00:38Z",
"status": [
"addPeriod",
"clientTransferProhibited"
],
"nameservers": [
"janet.ns.cloudflare.com",
"trevor.ns.cloudflare.com"
],
"dnssec": "unsigned"
} |
| Registry data | {
"status": [
"client transfer prohibited"
],
"events": {
"expiration": "2027-09-24T20:00:38Z",
"registration": "2026-09-24T20:00:38Z",
"registrar expiration": "2027-09-24T20:00:38Z",
"last update of RDAP database": "2026-10-17T15:17:35Z"
}
} |
Non. PhishDestroy classe castvote.forum comme Usurpation de MetaMask (risque : critique, 100/100) ; il a été détecté pour la première fois le 2026-09-25. VirusTotal : 8/92 moteurs le signalent. Inscrit sur la liste Spamhaus DBL. Considérez ce site comme dangereux.
Non. Ne connectez pas de portefeuille, ne signez pas de messages et n’approuvez pas de jetons sur castvote.forum. Les sites de phishing demandent des autorisations (approve, setApprovalForAll, Permit2) qui permettent à l’opérateur de déplacer vos actifs, et une transaction confirmée ne peut pas être annulée.
Changez tous les mots de passe saisis sur ce site et activez l’authentification à deux facteurs. Si vous avez connecté un portefeuille ou signé quelque chose, révoquez les autorisations et transférez les fonds restants vers un nouveau portefeuille ; ne communiquez jamais votre phrase de récupération. Aide pas à pas : guide d’urgence.
Dernière vérification
Pour ce gTLD, le registraire ci-dessus opère dans le cadre d’un contrat d’accréditation de l’ICANN. Les liens ci-dessous renvoient au barème officiel des frais et aux recommandations de conformité en vigueur en matière d’abus du DNS.
RAA §3.18 establishes abuse-contact and handling requirements. This report can document stored outbound notices and later technical observations; it does not by itself establish receipt, investigation, remediation, or contractual non-compliance.
janet.ns.cloudflare.comtrevor.ns.cloudflare.comLa localisation correspond au réseau IP.
d6d6179e114dbbcbee03f5e43a3feb531296eb0f2fa32253ecc92cdff00ae001castvote.forumMétadonnées du certificat enregistrées. Les dates du certificat sans fuseau horaire sont affichées telles qu’enregistrées. Le chiffrement du transport n’établit pas que le site est digne de confiance.
Google PageSpeed Insights — audit des performances mobiles de castvote.forum · checked Sep 25, 2026
Une heure estimée décrit une fenêtre d’observation. Elle ne prouve ni une action du registraire ni le moment exact où un site est devenu indisponible.
Modifications datées conservées par le moniteur et les collecteurs de sources. Les observations les plus récentes apparaissent en premier ; l’état d’une source ne prouve pas un retrait.
Inconnu→live_content
content_served
Inconnu→live_content
content_served
Inconnu→live_content
content_served
Inconnu→live_content
content_served
Inconnu→live_content
content_served
Inconnu→live_content
content_served
Inconnu→live_content
content_served
Inconnu→live_content
content_served
Inconnu→live_content
content_served
Inconnu→live_content
content_served
Inconnu→live_content
content_served
Inconnu→live_content
content_served
Inconnu→live_content
content_served
Inconnu→live_content
content_served
Inconnu→live_content
content_served
Inconnu→live_content
content_served
Inconnu→live_content
content_served
live_content
content_served
0→2
Accessible
Aucune menace signalée
Voir la source8/92 engine detections
Voir la source4 community references
Voir la sourcePD-20260925-F2CBE7
Page captured
Voir la sourcecastvote.forum
Voir la source79 domaines ressemblants enregistrés
Chaque ligne correspond à une raison pour laquelle un domaine est associé à cet hébergeur. La taille des nœuds indique les détections de VirusTotal et les nœuds en pointillés sont déjà hors ligne. Les listes complètes figurent ci-dessous.
Même hachage de favicon ou même titre de page que cet hébergeur.
Rapports portant la même étiquette de collecteur. Une étiquette commune n’établit ni usurpation d’identité ni propriété commune. Voir les rapports correspondants →
Enregistrés auprès du même bureau d'enregistrement. Un bureau d'enregistrement dessert des millions de clients sans lien entre eux ; ce regroupement constitue donc simplement un constat et ne prouve pas l'existence d'un lien.
Comparez ce que reçoivent un navigateur et un robot d’exploration, et vérifiez la présence d’un routage de trafic Keitaro.
castvote.forum
PD-20260925-F2CBE7 Recipient: report@abuseradar.com Si vous avez saisi des informations d'identification de compte, des informations personnelles ou de paiement, ou téléchargé un fichier à partir de ce domaine, agissez immédiatement. Vous trouverez ci-dessous des ressources pour vous aider à signaler l'incident et à vous protéger.


Sélectionnez votre pays pour obtenir contacts officiels en matière de cybercriminalité ou créer un projet de plainte →.
Template-based draft · optional AI wording assistance requires separate consent
Choisissez les étapes correspondant aux informations que vous avez communiquées. Conservez une copie de ce rapport avec vos propres documents.
Cessez d’utiliser le site suspect. Accédez au vrai service via son application officielle ou une adresse en laquelle vous avez déjà confiance.
Conservez les e-mails originaux, reçus, messages et captures d’écran en lieu sûr. Une chronologie factuelle aide l’autorité destinataire à comprendre ce qui s’est passé. IC3 evidence guidance ↗
castvote.forum)Même si vous ne disposez pas de tous les détails — déposer quand même une plainte. Même des informations partielles peuvent aider les enquêtes.
Un signalement ne garantit ni la récupération des fonds ni l’ouverture d’une enquête, mais des données de transaction précises et transmises rapidement peuvent aider les autorités et les prestataires à retracer l’incident.
Further guidance: NIST · phishing responseFBI IC3 · reports & evidenceFTC · recovery scams
Analyse des menaces à l'aide de listes de blocage stockées, de WHOIS, de DNS et de preuves d'analyse publique
Scanner maintenantSignalez les domaines suspects à notre base de données des menaces — protégez la communauté
SignalerRapports de phishing récents et changements de disponibilité observés
SurveillerSurveillez les menaces en temps réel ou signalez cette alerte si vous pensez qu'il s'agit d'un faux positif
Ce rapport réunit des captures de pages enregistrées, des données d’enregistrement et de réseau, des résultats de scanners et l’historique des signalements de PhishDestroy. Chaque source conserve sa propre date d’observation. Ouvrez le rapport d’une source pour consulter le résultat d’origine.
L’analyse assistée par AI a été rédigée le . Elle décrit les preuves disponibles à ce moment-là ; les vérifications ultérieures des sources peuvent évoluer.
Une capture documente ce qui était affiché. Un résultat d’analyse consigne l’évaluation de ce fournisseur au moment de sa vérification. Ni un certificat valide ni un résultat sans détection ne garantissent la sécurité.