URLQuery
2 det.
Ouvrir le rapport
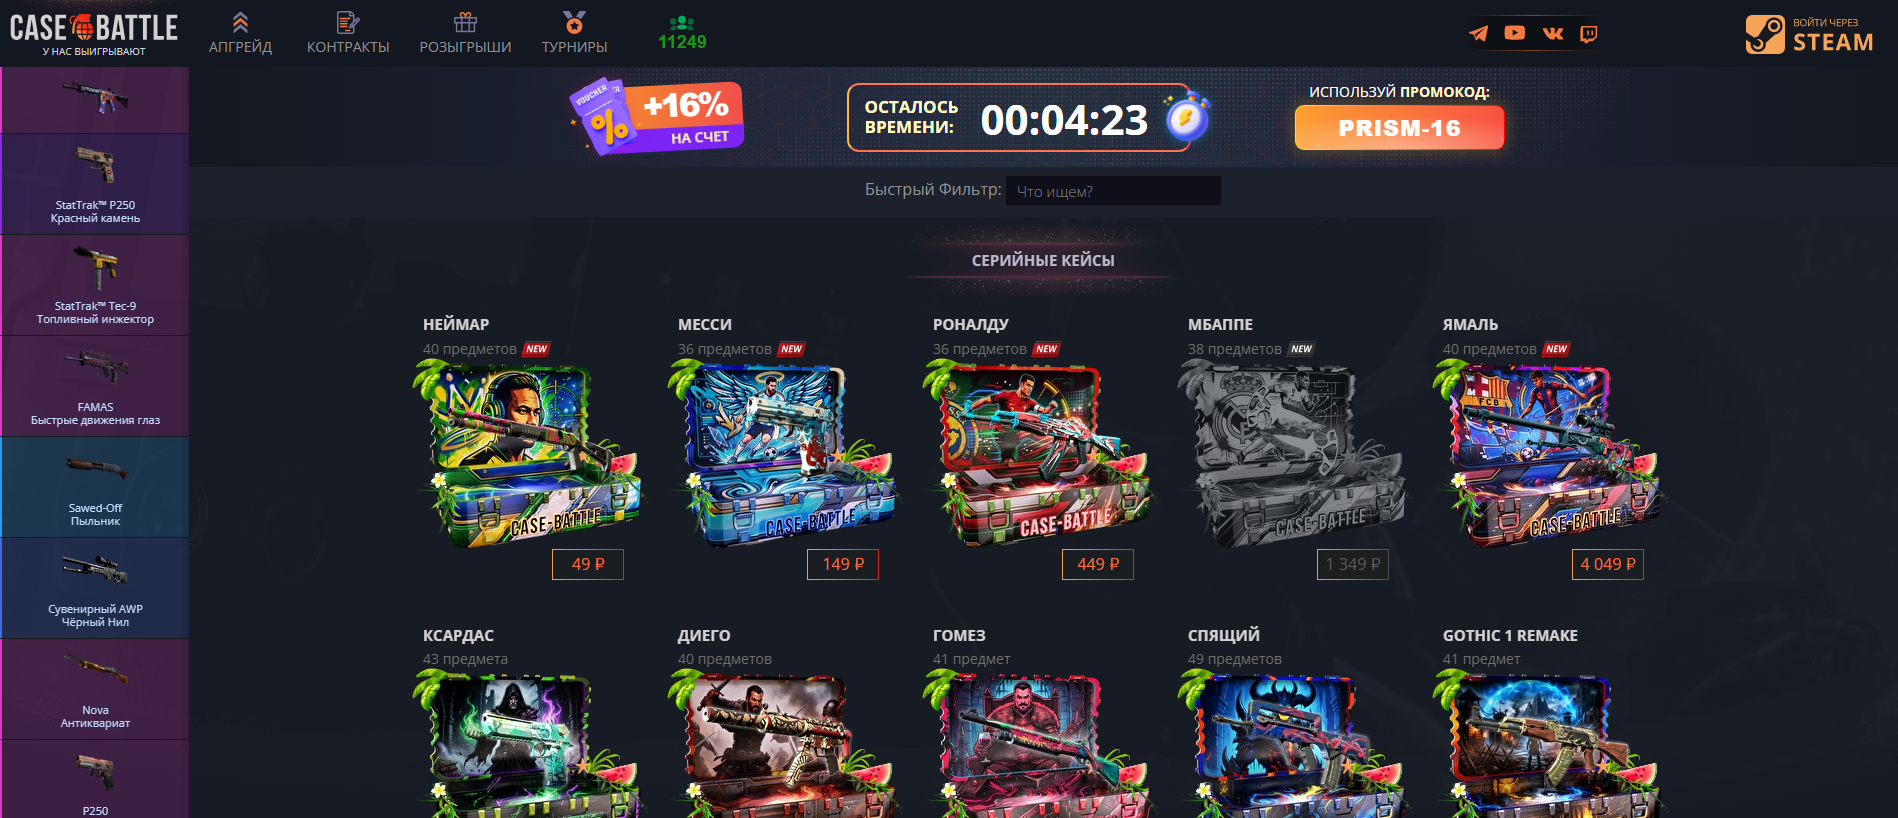
casebattle.click : Usurpation de Cs2, détecté par PhishDestroy le 2026-10-27.
“CASE-BATTLE :: Официальный Сайт — У нас выигрывают крутые скины CS:GO”
 Dynadot
 45.95.42.25Host Sailor Ltd
Usurpation de Cs2: casebattle.click — Dernière activité connue (HTTP 200). Résumé des preuves: VirusTotal 0/92; URLQuery 2 det.; URLScan capture; PhishDestroy…
L’analyse détaillée de PhishDestroy AI reste en anglais afin de préserver le relevé forensique original.
casebattle.click : Usurpation de Cs2, détecté par PhishDestroy le 2026-10-27. Risque : élevé (68/100). Bureau d’enregistrement : Dynadot. Statut : Dernière activité connue. Hébergement : Host Sailor Ltd. PhishDestroy a envoyé 1 signalement d’abus. Ne saisissez aucun identifiant et ne connectez pas de portefeuille.
45.95.42.25Host Sailor LtdDynadotRapport sur la menace PhishDestroy
PhishDestroy’s intake system classified casebattle.click as malicious due to its recent registration (2026-10-05, 22 days old) and a high AI‑phishing confidence score. The recorded page title advertises an official CS:GO case‑opening service, which the prior assessment identified as a typical impersonation tactic. PhishDestroy first observed the domain on 2026-10-28 and recorded an HTTP 200 response on that date. The domain is listed on PhishDestroy’s internal blocklist as of 2026-10-27.
Fake CS:GO case‑opening or skin‑gambling sites lure players by presenting themselves as official services that promise free or high‑value in‑game items. Victims are typically asked to link their Steam account or deposit skins before a supposed win, allowing operators to steal the linked account or transferred items once the victim complies.
VirusTotal scanned the domain on 2026-10-24 (retrieved 2026-10-28) and reported zero malicious detections out of 92 engines. Google Safe Browsing checked the URL on 2026-10-28 and did not flag it. urlscan.io captured the site on 2026-10-28; its machine‑learning engine gave a malicious score of 99 and applied phishing‑related tags, while the overall verdict was neutral. PhishDestroy’s internal blocklist marked the domain as malicious (checked 2026-10-27). OTX listed no pulses for the domain (checked 2026-10-28) and external blocklists returned zero matches (checked 2026-10-27).
The domain was registered through Dynadot, LLC on 2026-10-05 and resolves to IPv4 address 45.95.42.25, which belongs to Host Sailor Ltd in the Netherlands. DNS is served by Cloudflare name servers tani.ns.cloudflare.com and zeus.ns.cloudflare.com. The site uses a Let’s Encrypt TLS 1.3 certificate valid from 2026-10-21 to 2027-01-19. Open ports observed at the time of scanning were 22, 80 and 443.
Users should avoid visiting the site and never provide Steam credentials or deposit skins; if any credentials were entered, change the associated Steam password and enable two‑factor authentication. Organizations should block casebattle.click at the network perimeter and monitor access logs for connections to that exact domain. Continue to follow threat‑intelligence updates for any changes to the domain’s status.
2 det.
Ouvrir le rapportMalveillant · verdict des moteurs · score 99
Ouvrir le rapportObservé: · Consulté le:
| Uuid | 01a17f9c-46c7-74a9-a7f0-7fc2cfdce957 |
|---|---|
| Final url | https://casebattle.click/ |
| Statut | 200 |
| Ip | 45.95.42.25 |
| Domaines contactés | [
"cdn6.gamecontent.io",
"fonts.gstatic.com",
"case-battle.tel",
"case-battle.life",
"powerfulgg.pro",
"fonts.googleapis.com"
] |
| Adresses IP contactées | [
"2606:4700:3030::ac43:c6a7",
"172.67.74.38",
"201.51.18.17",
"142.251.14.94",
"2a00:1450:4001:c15::5f",
"95.129.237.203",
"45.95.42.25"
] |
| Asns | [
"13335",
"210976",
"15169",
"57724",
"60117"
] |
| Countries | [
"DE",
"US",
"RU",
"NL"
] |
| Domaines liés | [
"casesbattle.net",
"case-battle.life"
] |
| Hachage du document | 5b700903bccf35bd08ebc7ef670cb354be7165fb605988b0ceef04d89206e9d3 |
| Hachages de scripts | [
"25c4355cd14ee327e82c1ecff1e8647462bfc07959f3839c071388860cc6f30d",
"d8d7e600cd9bd97551a621e7508977ae56453dbdf8212c9b40b5603bc958f4cd",
"3b7709b3f38356824727f0545bb84f9689a32605bc94e0079723a5f8de95d7e3"
] |
| Globals | [
"egl_0x376f",
"egl_0x26ba",
"toggleA",
"closeModal",
"openModal",
"goToLogin",
"randomizeOnline",
"checkButtons",
"LOGIN_LINK",
"modal",
"closeBtn",
"actions",
"check1",
"check2",
"authBtn"
] |
| Cookies | [
"uv"
] |
| Storage keys | [
"uv"
] |
| Tls | {
"san": [
"casebattle.click",
"www.casebattle.click"
],
"cipher": "AES_128_GCM",
"issuer": "YE1",
"subject": "casebattle.click",
"protocol": "TLS 1.3",
"valid_to": "2027-01-19T13:54:37Z",
"valid_from": "2026-10-21T13:54:38Z"
} |
| Âge du domaine en jours | 19 |
| Apex age days | 19 |
| Tls age days | 6 |
| Validité TLS en jours | 89 |
| Demandes | 197 |
| Avis des prestataires | {
"engines": {
"tags": [
"urlscan-ml",
"urlscan-ml-60c5e22"
],
"score": 99,
"malicious": true
},
"overall": {
"score": 0,
"malicious": false
}
} |
| En-têtes HTTP | {
"server": "openresty",
"content-type": "text/html"
} |
0 / 92 détections de moteurs · résumé enregistré
Ouvrir le rapportObservé: · Consulté le:
| Nombre de résultats par fournisseur | {
"timeout": 0,
"harmless": 55,
"malicious": 0,
"suspicious": 0,
"undetected": 37
} |
|---|---|
| Réputation | 0 |
| Bureau d’enregistrement | Dynadot, LLC |
| Créé | 2026-10-05T16:32:55Z |
| Date d'expiration | 2027-10-05T16:32:55Z |
| Mise à jour | 2026-10-07T06:41:16Z |
| Vu pour la première fois | 2026-10-08T08:28:28Z |
| Enregistrements DNS | [
{
"ttl": 21600,
"type": "NS",
"value": "tani.ns.cloudflare.com"
},
{
"ttl": 1800,
"type": "SOA",
"rname": "dns.cloudflare.com",
"value": "tani.ns.cloudflare.com"
},
{
"ttl": 21600,
"type": "NS",
"value": "zeus.ns.cloudflare.com"
},
{
"ttl": 300,
"type": "A",
"value": "45.95.42.25"
}
] |
| Dns at | 2026-10-24T02:56:58Z |
| Jarm | 27d40d40d00040d00042d43d000000e1ea2a807a629b496b664cf07ad7c08d |
| Certificat | {
"san": [
"casebattle.click",
"www.casebattle.click"
],
"issuer": "Let's Encrypt / YE1",
"serial": "6e157ed71793c3ea232e884c76aa36baf18",
"sha256": "12af1f566264bf3ec27bacb81d874d504ade84617b737a09af5153f9bb54f821",
"subject": "casebattle.click",
"valid_to": "2027-01-19T13:54:37Z",
"valid_from": "2026-10-21T13:54:38Z"
} |
| Fiche d’enregistrement | {
"registrar": "Dynadot, LLC",
"registrar_iana_id": "472",
"registrar_url": "www.dynadot.com",
"created": "2026-10-05T16:32:55Z",
"updated": "2026-10-07T06:41:16Z",
"expires": "2027-10-05T16:32:55Z",
"status": [
"addPeriod",
"clientTransferProhibited"
],
"nameservers": [
"ns1.dyna-ns.net",
"ns2.dyna-ns.net"
],
"dnssec": "unsigned"
} |
| Données du registre | {
"status": [
"transfer prohibited"
],
"events": {
"expiration": "2027-10-05T16:32:55Z",
"last changed": "2026-10-07T06:41:17Z",
"registration": "2026-10-05T16:32:55Z",
"registrar expiration": "2027-10-05T16:32:55Z",
"last update of RDAP database": "2026-10-16T07:45:19Z"
}
} |
Le résumé ci-dessus et cette fiche de fournisseur ont été recueillis à des moments différents. Les deux restent disponibles ; les classifications « malveillantes » et « suspectes » sont affichées séparément.
aucune référence de la communauté
Ouvrir le rapportprovider verdict: clean
Ouvrir le rapportObservé: · Consulté le:
| Uuid | e33b7305-44d3-4ea5-b152-3447682967af |
|---|
Aucune menace signalée
Ouvrir le rapportChèque enregistré ; verdict non retenu
Ouvrir le rapport68 / 100 · score heuristique · 3 références de marque · 1 classification
Ouvrir le rapportMétadonnées relatives à la génération narrative
Ouvrir le rapportLa date de génération du récit est distincte des dates d'observation. Il s'agit des champs de publication conservés, et non d'une détection supplémentaire indépendante.
Les résultats reflètent l’heure de collecte de chaque source. Zéro détection ne garantit pas la sécurité. Les références OTX sont des publications de la communauté.
Observations enregistrées de la page, du réseau et des scanners, regroupées par source et heure d’observation.
| Configuration de la messagerie | {
"spf_lookups": 0
} |
|---|---|
| Enregistrements CAA | {
"domain": "casebattle.click"
} |
| Résultats de la protection DNS | {
"resolvers": 12,
"blocked_count": 0
} |
| Observations relatives aux archives Web | {
"last": "2026-10-27T23:05:14Z",
"first": "2026-10-27T23:05:14Z",
"changes": 0,
"days_archived": 1,
"avg_page_bytes": 42647
} |
| Titre de la page et métadonnées | {
"ogUrl": "https://casebattle.click/",
"title": "CASE-BATTLE :: Официальный Сайт — У нас выигрывают крутые скины CS:GO",
"ogType": "website",
"robots": "index,follow",
"ogImage": "https://casebattle.click/img/logo-footer.png",
"ogTitle": "CASE-BATTLE — кейсы и апгрейды CS:GO",
"description": "Открывай кейсы, апгрейди скины и выигрывай крутые призы на CASE-BATTLE. Официальный сайт с поддержкой Steam и быстрой выплатой дропов.",
"twitterCard": "summary_large_image",
"canonicalUrl": "https://casebattle.click/",
"ogDescription": "Открывай кейсы, участвуй в розыгрышах и апгрейдах, выводи скины быстро и безопасно."
} |
| Suiveurs | {
"requests": 123,
"trackers": [
{
"name": "Google Fonts",
"company": "Google",
"country": "US",
"category": "Hosting",
"requests": 1
},
{
"name": "Google Static",
"company": "Google",
"country": "US",
"category": "Hosting",
"requests": 4
}
]
} |
| Formulaires et contenu mixte | {
"third_party_scripts": 0
} |
| Statut | {
"up": true,
"code": 200,
"timings": {
"dns": 30,
"tls": 120,
"wait": 173,
"connect": 18,
"download": 241
},
"response_ms": 582
} |
| Connexion TLS | {
"alpn": "h2",
"cipher": "TLS_AES_256_GCM_SHA384",
"protocol": "TLSv1.3",
"versions": [
"TLSv1.2",
"TLSv1.3"
],
"authorized": true,
"forward_secrecy": true
} |
| Ports | {
"open": [
22,
80,
443
]
} |
| Carbon | {
"bytes": 299556,
"co2_grams": 0.011,
"cleaner_than": 1
} |
| Serveur DNS | {
"ns": [
{
"ip": "108.162.192.224",
"host": "tani.ns.cloudflare.com"
},
{
"ip": "108.162.193.249",
"host": "zeus.ns.cloudflare.com"
}
],
"zone": "casebattle.click"
} |
| Cookies | {
"cookies": [
{
"name": "uv",
"session": true
}
]
} |
| Lieu | {
"ip": "45.95.42.25",
"asn": "60117",
"org": "Host Sailor Ltd",
"city": "Hoofddorp",
"country": "NL"
} |
| SSL | {
"issuer": "Let's Encrypt / YE1",
"subject": "casebattle.click"
} |
| Enregistrements DNS | {
"A": [
"45.95.42.25"
],
"NS": [
"zeus.ns.cloudflare.com",
"tani.ns.cloudflare.com"
],
"SOA": "{\"nsname\": \"tani.ns.cloudflare.com\", \"hostmaster\": \"dns.cloudflare.com\", \"serial\": 2418293991, \"refresh\": 10000, \"retry\": 2400, \"expire\": 604800, \"minttl\": 1800}"
} |
| DNSsec | {
"ds": false,
"rrsig": false,
"dnskey": false
} |
| Hsts | {
"message": "Site does not serve any HSTS headers."
} |
| Politiques de sécurité HTTP | {
"xFrameOptions": false,
"referrerPolicy": false,
"xXSSProtection": false,
"permissionsPolicy": false,
"xContentTypeOptions": false,
"contentSecurityPolicy": false,
"strictTransportPolicy": false,
"crossOriginOpenerPolicy": false,
"crossOriginEmbedderPolicy": false,
"crossOriginResourcePolicy": false
} |
| Get ip | {
"ip": "45.95.42.25",
"family": 4
} |
| Redirections | {
"chain": [
"https://casebattle.click"
]
} |
| Liens vers les pages | {
"external": [
"https://case-battle.life/",
"https://case-battle.life/",
"https://case-battle.life/upgrade",
"https://case-battle.life/contract",
"https://case-battle.life/giveaway",
"https://case-battle.life/tournament/131",
"https://m.sitehelp.me/telegram",
"https://www.youtube.com/c/CaseBattle",
"https://m.sitehelp.me/vkGroup",
"https://www.twitch.tv/casebattle_official",
"https://case-battle.life/support",
"https://casesbattle.net/terms",
"https://casesbattle.net/aml-policy",
"https://casesbattle.net/security-policy",
"https://casesbattle.net/auth",
"https://case-battle.life/auth",
"https://case-battle.life/terms",
"https://case-battle.life/security-policy",
"https://case-battle.life/aml-policy",
"https://case-battle.life/faq"
],
"external_count": 20,
"internal_count": 171
} |
| Fiche d’enregistrement | {
"registrar": "Dynadot, LLC",
"created": "2026-10-05T16:32:55Z",
"updated": "2026-10-21T14:45:21Z",
"expires": "2027-10-05T16:32:55Z",
"status": [
"clientTransferProhibited https://icann.org/epp"
],
"nameservers": [
"tani.ns.cloudflare.com",
"zeus.ns.cloudflare.com"
]
} |
| En-têtes HTTP | {
"headers": {
"server": "openresty",
"content-type": "text/html"
}
} |
Non. PhishDestroy classe casebattle.click comme Usurpation de Cs2 (risque : élevé, 68/100) ; il a été détecté pour la première fois le 2026-10-27. Considérez ce site comme dangereux.
Non. Ne connectez pas de portefeuille, ne signez pas de messages et n’approuvez pas de jetons sur casebattle.click. Les sites de phishing demandent des autorisations (approve, setApprovalForAll, Permit2) qui permettent à l’opérateur de déplacer vos actifs, et une transaction confirmée ne peut pas être annulée.
Changez tous les mots de passe saisis sur ce site et activez l’authentification à deux facteurs. Si vous avez connecté un portefeuille ou signé quelque chose, révoquez les autorisations et transférez les fonds restants vers un nouveau portefeuille ; ne communiquez jamais votre phrase de récupération. Aide pas à pas : guide d’urgence.
Vérifié, aucune correspondance
Dernière vérification
9ad5454b8f52704ef0174814c6572021728f4941590464bb4960d85276d25128 · 462717 bytes b646f2dd9e9b877f940db605f5bedc2619ad6acfb011138a666383b38a375de8 · 988163 bytes  (US)
Pour ce gTLD, le registraire ci-dessus opère dans le cadre d’un contrat d’accréditation de l’ICANN. Les liens ci-dessous renvoient au barème officiel des frais et aux recommandations de conformité en vigueur en matière d’abus du DNS.
RAA §3.18 establishes abuse-contact and handling requirements. This report can document stored outbound notices and later technical observations; it does not by itself establish receipt, investigation, remediation, or contractual non-compliance.
45.95.42.25Hoofddorp, NLtani.ns.cloudflare.comzeus.ns.cloudflare.comnsname: tani.ns.cloudflare.comhostmaster: dns.cloudflare.comserial: 2418293991refresh: 10000retry: 2400expire: 604800minttl: 1800La localisation correspond au réseau IP.
12af1f566264bf3ec27bacb81d874d504ade84617b737a09af5153f9bb54f821casebattle.clickwww.casebattle.clickMétadonnées du certificat enregistrées. Les dates du certificat sans fuseau horaire sont affichées telles qu’enregistrées. Le chiffrement du transport n’établit pas que le site est digne de confiance.
Noms d'hôte conservés dans l'enregistrement de domaine ou dans le cache de Certificate Transparency. Un nom d'hôte ne suffit pas à lui seul à établir la disponibilité actuelle ou l'existence d'une activité malveillante.
www.casebattle.clickEnregistrement de domaineGoogle PageSpeed Insights — audit des performances mobiles de casebattle.click · checked Oct 28, 2026
Métadonnées de réponse horodatées conservées par la chaîne de collecte locale. Chaque valeur ci-dessous se rapporte à l’heure d’archivage affichée.
https://casebattle.click/Serveur: openrestyContent-Type: text/htmlContent-Encoding: gzipsummary_large_imagekeep-alivegziptext/htmlTue, 27 Oct 2026 23:05:20 GMTopenrestychunkedcasebattle.clickValeurs conservées par le collecteur ; les valeurs longues peuvent être raccourcies lors de la collecte.
Une heure estimée décrit une fenêtre d’observation. Elle ne prouve ni une action du registraire ni le moment exact où un site est devenu indisponible.
Modifications datées conservées par le moniteur et les collecteurs de sources. Les observations les plus récentes apparaissent en premier ; l’état d’une source ne prouve pas un retrait.
Accessible
Source : moniteur de disponibilité. Chaque observation enregistrée est traitée séparément, y compris les enregistrements présentant la même date ou le même hachage de preuve, mais dont les sources ou les états DNS diffèrent. Un état « inconnu » ne signifie pas nécessairement que le site est hors ligne.
Événements enregistrés : 10. Ces enregistrements décrivent les preuves recueillies, les notifications envoyées et la publication ; ils ne confirment pas qu’une enquête ait été menée à son terme ni qu’un retrait ait eu lieu.
PD-20261027-62FBC9 · Accusé de réception 83990
Page enregistrée
Voir la source0/92 détections de moteurs
Voir la sourcePage archivée
Voir la sourcecasebattle.click
Voir la sourceNous analysons les URL suspectes, examinons les résultats publics et transmettons les preuves via les canaux de signalement d'abus appropriés. Les événements datés ci-dessus indiquent ce qui a été enregistré pour ce domaine. La rubrique ci-dessous explique le processus dans son ensemble.
Capturez la page affichée, les requêtes et l'infrastructure visible.
Comparez les résultats des moteurs disponibles et conservez l'horodatage de l'analyse.
Vérifiez si Google répertorie actuellement cette URL comme non sécurisée.
Examiner un scan public ainsi que les données réseau et de classification qui y sont enregistrées.
Recherchez les références aux indicateurs et les informations issues de la communauté à ce sujet.
Comparer les captures archivées et conserver le contexte historique.
Recherchez les indicateurs correspondants et les fiches de menaces associées.
Inspecter les enregistrements de certificats et les noms d'hôtes associés.
Comparer les réponses des résolveurs de sécurité et enregistrer les blocages observés.
Inspecter les surfaces technologiques publiques DNS, TLS et HTTP.
Les services de sécurité utilisés pour l'analyse, la vérification de la réputation et le signalement sont répertoriés ci-dessous. Le fait qu'un service figure dans cette liste ne signifie pas pour autant qu'il ait reçu, accepté ou traité ce domaine en particulier. Les signalements enregistrés apparaissent dans l'historique des notifications ci-dessus.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalAnalyse des URL↗
 CloudflareRadar / signalement d'abus↗
 YandexSafe Browsing↗
 URLScan.ioAnalyse publique↗
 ESETExemple / Soumission d'URL↗
 BitdefenderSoumission d'URL↗
 NortonSafe Web↗
 SymantecÉvaluation du site↗
 AviraSignalement d'URL↗
 Avast / AVGSignalement d'URL↗
 KasperskyOpenTIP↗
 Dr.WebScanner en ligne↗
 NetcraftSignalement d'abus↗
 PhishTankSignalement par la communauté↗
 APWG eCXRenseignements sur le phishing↗
 PhishStatsFlux public↗
 Phish.ReportAbus d'hébergement↗
 SpamhausRéputation des domaines↗
 PolySwarmAnalyse multi-moteurs↗
 CheckPhishAnalyse des URL↗
 QutteraAnalyse des logiciels malveillants↗
 URLqueryAnalyse du navigateur↗
 Criminal IPRenseignements sur les ressources↗
 CRDFThreat Center↗
 ScamadviserVérification de la réputation↗
 MyWOTRéputation au sein de la communauté↗
Enregistrés auprès du même bureau d'enregistrement. Un bureau d'enregistrement dessert des millions de clients sans lien entre eux ; ce regroupement constitue donc simplement un constat et ne prouve pas l'existence d'un lien.
Rapports récemment ajoutés à partir de la base de données PhishDestroy. Ces liens de découverte n’impliquent pas d’infrastructure ou de propriété partagée.
Comparez ce que reçoivent un navigateur et un robot d’exploration, et vérifiez la présence d’un routage de trafic Keitaro.
casebattle.click PD-20261027-62FBC9 Destinataire : abuse@hostsailor.com Si vous avez saisi des informations d'identification de compte, des informations personnelles ou de paiement, ou téléchargé un fichier à partir de ce domaine, agissez immédiatement. Vous trouverez ci-dessous des ressources pour vous aider à signaler l'incident et à vous protéger.

L'IC3 n'accepte pas les pièces jointes. Conservez les preuves originales pour les enquêteurs. Conseils de l'IC3
Ligne d'alerte fédérale1-800-CALL-FBI

Service actuel : Signaler une fraude. Angleterre, Pays de Galles et Irlande du Nord. Écosse : 101.
Centre de contact0300 123 2040


Signalez les escroqueries et les fraudes à la Commission fédérale du commerce des États-Unis. Les signalements sont enregistrés dans une base de données utilisée par les forces de l'ordre.

Formulaire officiel de signalement d’usurpation d’identité, accompagné d’un plan de rétablissement étape par étape.

Signalez les incidents cybernétiques et les tentatives d’hameçonnage à l’Agence américaine de cybersécurité et de sécurité des infrastructures (CISA).

Transférez les e-mails et SMS frauduleux au Centre national de cybersécurité, qui procède à la suppression des sites malveillants qu’il identifie.
E-mailreport@phishing.gov.uk SMS7726
Répertoire des équipes nationales d’intervention en cas d’incident (CSIRT) dans l’UE. Trouvez l’équipe de votre pays.

Annuaire mondial des équipes d’intervention en cas d’incident, consultable par pays et par secteur.
Transférez les e-mails de hameçonnage à l’Anti-Phishing Working Group.
E-mailreportphishing@apwg.org
Portail national de signalement des cybercrimes. En cas de fraude financière, appelez également sans tarder la ligne d'assistance au 1930.
Ligne d'assistance1930
Signalez les cybercrimes au Centre australien de cybersécurité et à la police.

Signalez les escroqueries au Centre national de lutte contre la fraude géré par l’ACCC.

Signalez les fraudes et les escroqueries au Canada et consultez les alertes actuelles concernant les escroqueries.
Sélectionnez votre pays pour obtenir contacts officiels en matière de cybercriminalité ou créer un projet de plainte →.
Même si des fonds ont été gelés, ils ne peuvent être récupérés sans procès-verbal de police officiel ou sans décision de justice. Le dépôt d’une plainte est la seule voie permettant un éventuel recouvrement.
Les escrocs sont des criminels. Le fait de déposer plainte crée un dossier judiciaire et contribue à protéger d’autres personnes.
Brouillon assisté par l'IA : les détails de l'incident sont traités par le fournisseur d'IA
Choisissez les étapes correspondant aux informations que vous avez communiquées. Conservez une copie de ce rapport avec vos propres documents.
Cessez d’utiliser le site suspect. Accédez au vrai service via son application officielle ou une adresse en laquelle vous avez déjà confiance.
Conservez les e-mails originaux, reçus, messages et captures d’écran en lieu sûr. Une chronologie factuelle aide l’autorité destinataire à comprendre ce qui s’est passé. Guide de l'IC3 sur les éléments de preuve ↗
casebattle.click)Même si vous ne disposez pas de tous les détails — déposer quand même une plainte. Même des informations partielles peuvent aider les enquêtes.
Un signalement ne garantit ni la récupération des fonds ni l’ouverture d’une enquête, mais des données de transaction précises et transmises rapidement peuvent aider les autorités et les prestataires à retracer l’incident.
Informations complémentaires: NIST · Réponse aux tentatives d'hameçonnageFBI IC3 · signalements et preuvesFTC · escroqueries à la « récupération »
Analyse des menaces à l'aide de listes de blocage stockées, de WHOIS, de DNS et de preuves d'analyse publique
Scanner maintenantSignalez les domaines suspects à notre base de données des menaces — protégez la communauté
SignalerRapports de phishing récents et changements de disponibilité observés
SurveillerSurveillez les menaces en temps réel ou signalez cette alerte si vous pensez qu'il s'agit d'un faux positif
Ce rapport réunit des captures de pages enregistrées, des données d’enregistrement et de réseau, des résultats de scanners et l’historique des signalements de PhishDestroy. Chaque source conserve sa propre date d’observation. Ouvrez le rapport d’une source pour consulter le résultat d’origine.
L’analyse assistée par AI a été rédigée le . Ce texte présente les éléments dont on disposait à l'époque ; les vérifications ultérieures des sources peuvent entraîner des modifications.
Une capture documente ce qui était affiché. Un résultat d’analyse consigne l’évaluation de ce fournisseur au moment de sa vérification. Ni un certificat valide ni un résultat sans détection ne garantissent la sécurité.