VirusTotal
14 / 89 engine detections
Ouvrir le rapport

bscita.online : Usurpation de WhatsApp, détecté par PhishDestroy le 2026-09-05. Risque : critique (98/100). Bureau d’enregistrement : Hostinger. Statut : Erreur de serveur. Hébergement : FranTech Solutions. VirusTotal : 14/89 moteurs le signalent. Ne saisissez aucun identifiant et ne connectez pas de portefeuille.
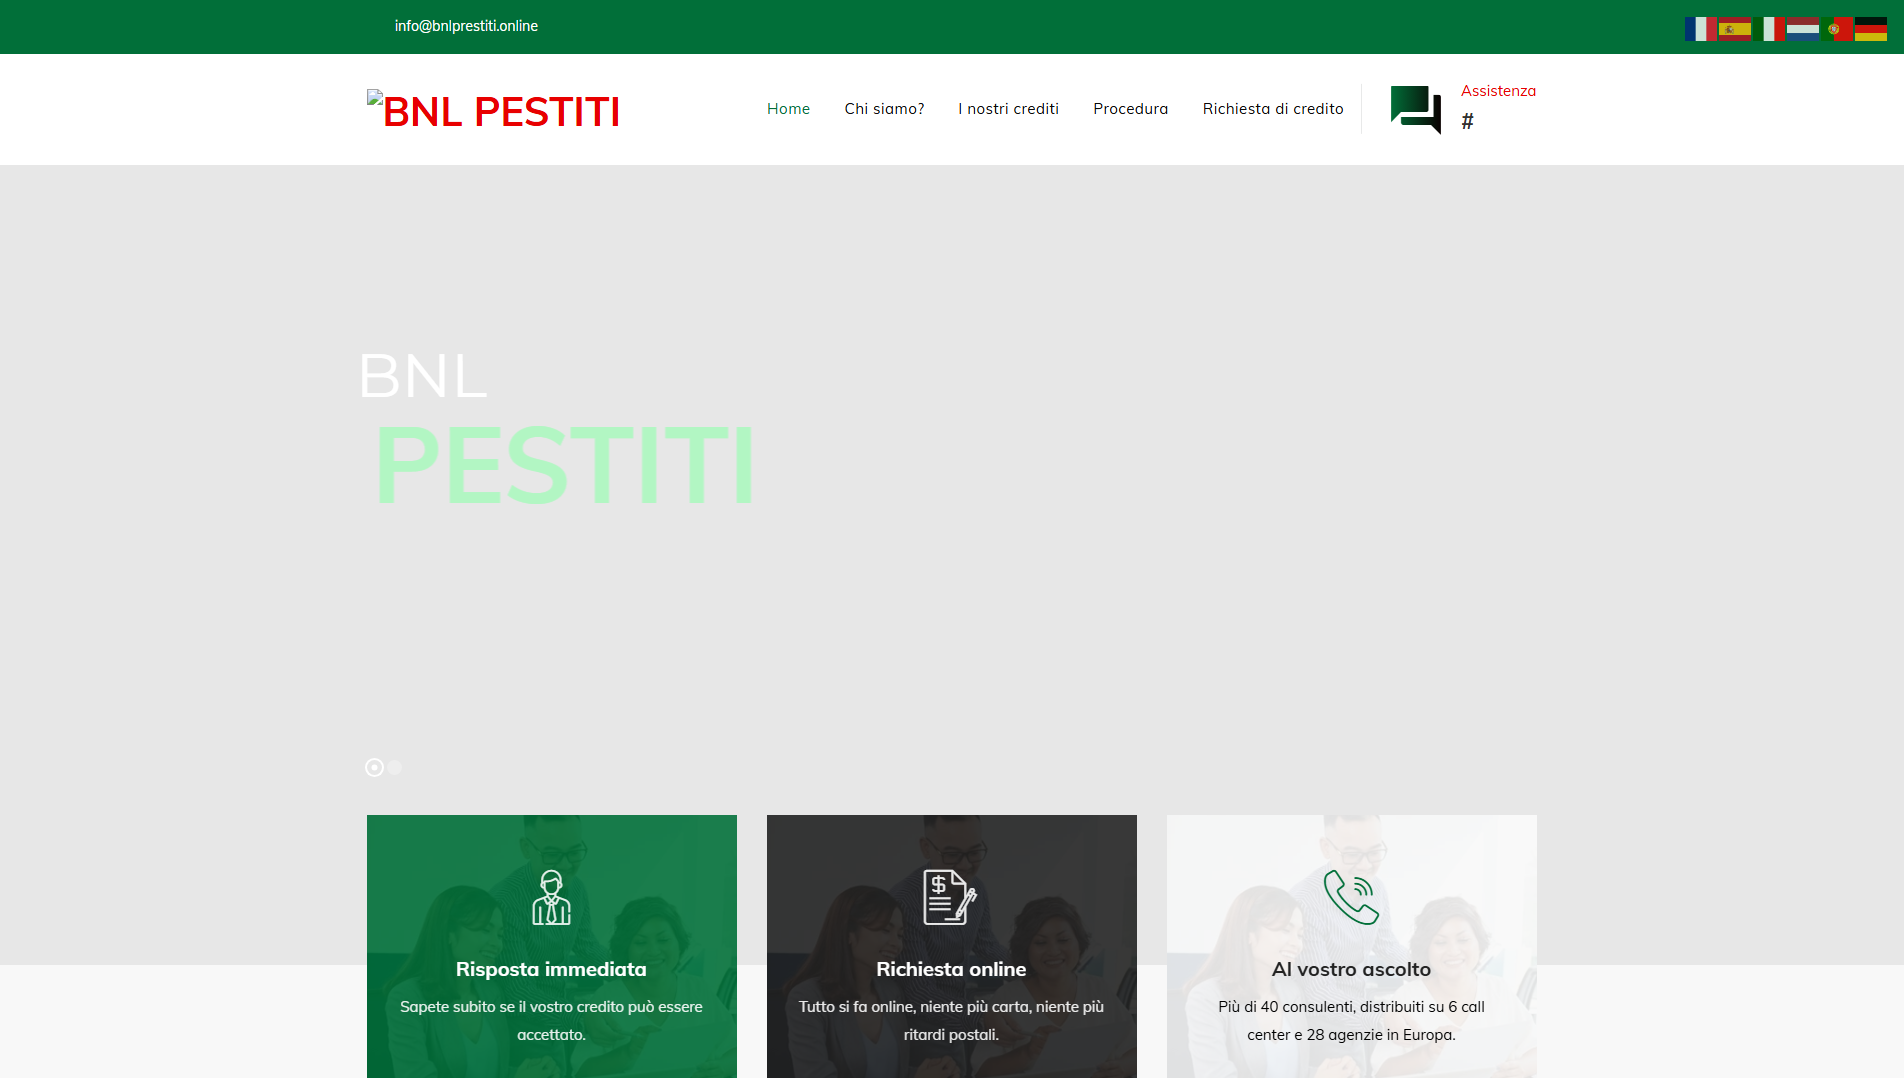
“403 Forbidden”
Usurpation de WhatsApp: bscita.online — Erreur de serveur (HTTP 500). Résumé des preuves: VirusTotal 14/89 (alphaMountain.ai, BitDefender, CRDF, ESET…
L’analyse détaillée de PhishDestroy AI reste en anglais afin de préserver le relevé forensique original.
14 / 89 engine detections
Ouvrir le rapportMalveillant
Ouvrir le rapport4 community references
Ouvrir le rapportprovider verdict: clean
Ouvrir le rapport80/100
Ouvrir le rapportAucune menace signalée
Ouvrir le rapportLes résultats reflètent l’heure de collecte de chaque source. Zéro détection ne garantit pas la sécurité. Les références OTX sont des publications de la communauté.
PhishDestroy threat report
bscita.online is an impersonation phishing site that urlscan.io matched to BNP Paribas, so it targets the bank's retail and online banking customers. PhishDestroy first flagged it on 2026-09-05, four days after the domain was registered. As of 2026-10-19 the site was still online and serving content. Its page title reads "403 Forbidden," a server error message, while our classification is an impersonation phishing page.
Bank impersonation pages copy the look of a real login portal and are usually reached through texts or emails warning of a blocked account, a suspicious payment or a required security check. The victim types their client number and password into the fake form, often followed by one-time codes, card details or answers that let criminals approve transactions. With those details the operators can sign in to the real account, add payees and move money out before the victim notices. The ".online" domain carries no BNP Paribas branding, so the only thing tying it to the bank is the page content.
On 2026-09-18, 14 of 89 VirusTotal engines flagged the domain, including BitDefender, ESET, Fortinet, Forcepoint ThreatSeeker, G-Data, Gridinsoft, CRDF and alphaMountain.ai. That is a minority of engines, but the vendors come from several unrelated security companies. urlscan.io returned a malicious verdict and identified BNP Paribas as the brand being imitated. The domain also appears in four AlienVault OTX threat pulses, and PhishDestroy lists it on its blocklist.
The domain was registered through HOSTINGER operations, UAB on 2026-09-01 and was already in phishing use by 2026-09-05, which fits a domain bought specifically for this campaign. It resolves to 198.251.81.14 on the FranTech Solutions network in the United States. The site has a free, automated Let's Encrypt certificate, so a padlock in the browser says nothing about whether it is legitimate.
If you entered BNP Paribas credentials here, change your password through the official app or website right away and call the bank using the number on your card. Ask the bank to review recent payees, transfers and authorised devices. If you shared one-time codes or card details, ask the bank to block the card and watch your statements. Report the message that sent you here to the bank's phishing contact. Security teams should block the domain and its IP and search mail and proxy logs for users who reached it.
Observations enregistrées de la page, du réseau et des scanners, regroupées par source et heure d’observation.
Observé: · Retrieved:
| Uuid | 01a07297-0561-73ad-9492-3edf061fe771 |
|---|---|
| Final url | https://bscita.online/ |
| Statut | 200 |
| Ip | 198.251.81.14 |
| Ptr | s13.my-control-panel.com |
| Contacted domains | [
"fonts.gstatic.com",
"mentry-demo.pbminfotech.com",
"fonts.googleapis.com",
"ajax.googleapis.com",
"visie-financien.com",
"bnlprestiti.online"
] |
| Contacted IP addresses | [
"104.26.11.153",
"142.250.195.227",
"142.250.195.170",
"142.250.183.42",
"198.251.81.14"
] |
| Asns | [
"13335",
"15169",
"53667"
] |
| Countries | [
"US"
] |
| Linked domains | [
"bnlprestiti.online",
"wa.me"
] |
| Social | [
"https://wa.me/33751386689"
] |
| Document hash | d6ef30a02dc90ed246a83cd43b700ff43a10da0ed16eac223b8a52a310f47652 |
| Script hashes | [
"cb6f2d32c49d1c2b25e9ffc9aaafa3f83075346c01bcd4ae6eb187392a4292cf",
"5274f11e6fb32ae0cf2dfb9f8043272865c397a7c4223b4cfa7d50ea52fbde89",
"90afb5170da8bd804df90ade7cfab799d58c6d801338445f75e2b75d46c0d70b",
"43bebda830e31d306e1da01e3035d4a78c284493be8884f4a99e6fe0ea3b2476",
"3fd7cd504f1b499f7a7b2077047bfe1b17cb6ffec659626cda05681d6e360e9f",
"5592e13092f531fa00fa7f74f307e764173a83902da5fa807a3a6c6c3b918660",
"fee58d2e97370bee7d9d77f9cafbb8230cbbc0393eabb7a950ed239ba6df5055",
"5fe46d2da01452067736578431f6c6e8116a24e616f58c72d9d81fdb2c7c9569",
"1060091178cbd6c843b802f516f230f1a3a1e85f1afbd6ef84d80e5430ba457e"
] |
| Globals | [
"jQuery",
"themesion_circle_progressbar",
"themesion_set_team_right_column",
"themesion_carousel",
"themesion_number_rotate",
"themesion_img_size_correction",
"thsn_js_variables",
"themesion_sticky_header",
"thsn_toggleSidebar",
"thsn_preloader",
"themesion_stretched_col_calc",
"thsn_sorting",
"thsn_back_to_top",
"thsn_navbar",
"thsn_lightbox",
"thsn_video_popup",
"thsn_testimonial",
"thsn_search_btn",
"thsn_gallery",
"thsn_validate",
"thsn_tta_faq_click_solution",
"qis__rates",
"setREVStartSize",
"RSIW",
"RSIH",
"RS_MODULES",
"revslider_showDoubleJqueryError",
"swv",
"wpcf7"
] |
| Tls | {
"san": [
"*.bscita.online",
"bscita.online"
],
"cipher": "AES_128_GCM",
"issuer": "YE2",
"subject": "bscita.online",
"protocol": "TLS 1.3",
"valid_to": "2026-12-01T05:17:23Z",
"valid_from": "2026-09-02T05:17:24Z"
} |
| Âge du domaine en jours | 4 |
| Apex age days | 4 |
| Tls age days | 3 |
| Validité TLS en jours | 89 |
| Requests | 93 |
| Provider verdicts | {
"engines": {
"tags": [
"urlscan-ml",
"urlscan-ml-60c5e22"
],
"score": 96,
"malicious": true
},
"overall": {
"tags": [
"phishing"
],
"score": 100,
"brands": [
"bnpparibas"
],
"malicious": true,
"categories": [
"phishing"
]
},
"urlscan": {
"tags": [
"phishing"
],
"score": 100,
"brands": [
"BNP Paribas"
],
"malicious": true,
"categories": [
"phishing"
]
}
} |
| HTTP headers | {
"server": "LiteSpeed",
"content-type": "text/html; charset=UTF-8"
} |
Observé: · Retrieved:
| Uuid | 5879d429-e5d6-4f0b-b180-0cdd78dc185d |
|---|---|
| Final url | https://bscita.online/ |
| Statut | 200 |
| History | [
{
"url": "https://bscita.online/",
"status": 200
}
] |
| DOM structure hash | d888747499b5deab9742d67785fe8b4f828dc6fd5b3ab2754b327a2f26fe9cea |
| Document hash | 7a77d44e846a1652191ba778e56c60e6ead91798233df3dd6bae226a32263660 |
| Risques du domaine | [
"Newly Seen Domains",
"Security Risks",
"New Domains"
] |
| Radar rank | {
"bucket": ">200000"
} |
| Enregistrements DNS | [
{
"name": "bscita.online",
"type": "A",
"value": "198.251.81.14"
}
] |
| DNSSEC valide | false |
| Ip | 198.251.81.14 |
| Fiche d’enregistrement | {
"registrar": "HOSTINGER operations, UAB",
"created": "2026-09-01T13:13:05Z",
"updated": "2026-09-01T13:13:06Z",
"expires": "2027-09-01T13:13:05Z",
"nameservers": [
"helios.dns-parking.com",
"aster.dns-parking.com"
]
} |
Non. PhishDestroy classe bscita.online comme Usurpation de WhatsApp (risque : critique, 98/100) ; il a été détecté pour la première fois le 2026-09-05. VirusTotal : 14/89 moteurs le signalent. Considérez ce site comme dangereux.
Non. Ne connectez pas de portefeuille, ne signez pas de messages et n’approuvez pas de jetons sur bscita.online. Les sites de phishing demandent des autorisations (approve, setApprovalForAll, Permit2) qui permettent à l’opérateur de déplacer vos actifs, et une transaction confirmée ne peut pas être annulée.
Changez tous les mots de passe saisis sur ce site et activez l’authentification à deux facteurs. Si vous avez connecté un portefeuille ou signé quelque chose, révoquez les autorisations et transférez les fonds restants vers un nouveau portefeuille ; ne communiquez jamais votre phrase de récupération. Aide pas à pas : guide d’urgence.
 (LT)
Pour ce gTLD, le registraire ci-dessus opère dans le cadre d’un contrat d’accréditation de l’ICANN. Les liens ci-dessous renvoient au barème officiel des frais et aux recommandations de conformité en vigueur en matière d’abus du DNS.
RAA §3.18 establishes abuse-contact and handling requirements. This report can document stored outbound notices and later technical observations; it does not by itself establish receipt, investigation, remediation, or contractual non-compliance.
ns19.asurahosting.comns20.asurahosting.commail.bscita.onlinepriority 10La localisation correspond au réseau IP.
15142ce2a4b9d961b9c156a0805c5f9dee14102b6b8ee9b24bbff573a9431f4e*.bscita.onlinebscita.onlineMétadonnées du certificat enregistrées. Les dates du certificat sans fuseau horaire sont affichées telles qu’enregistrées. Le chiffrement du transport n’établit pas que le site est digne de confiance.
Google PageSpeed Insights — audit des performances mobiles de bscita.online · checked Sep 5, 2026
Une heure estimée décrit une fenêtre d’observation. Elle ne prouve ni une action du registraire ni le moment exact où un site est devenu indisponible.
Comparez ce que reçoivent un navigateur et un robot d’exploration, et vérifiez la présence d’un routage de trafic Keitaro.
transient_500: raw=transient_500; http=500; via=http_proxy; server=LiteSpeed
bscita.online
Modifications datées conservées par le moniteur et les collecteurs de sources. Les observations les plus récentes apparaissent en premier ; l’état d’une source ne prouve pas un retrait.
Inconnu→live_content
content_served
Inconnu→live_content
content_served
redirected→live_content
content_served
Inconnu→redirected
http_redirect
Inconnu→live_content
content_served
redirected→live_content
content_served
live_content→redirected
http_redirect
Inconnu→live_content
content_served
Inconnu→live_content
content_served
live_content→redirected
http_redirect
Inconnu→live_content
content_served
live_content→redirected
http_redirect
Inconnu→live_content
content_served
Inconnu→protected
http_access_restricted · access_restriction
live_content→redirected
http_redirect
Inconnu→live_content
content_served
Inconnu→live_content
content_served
Inconnu→live_content
content_served
Inconnu→live_content
content_served
redirected→live_content
content_served
live_content→redirected
http_redirect
Inconnu→live_content
content_served
Inconnu→live_content
content_served
Inconnu→live_content
content_served
live_content→redirected
http_redirect
Inconnu→live_content
content_served
live_content
content_served
5→10
4→5
3→4
2→3
Accessible
4 community references
Voir la sourceAucune menace signalée
Voir la source14/89 engine detections
Voir la sourcebscita.online
Voir la sourcePage captured
Voir la sourceChaque ligne correspond à une raison pour laquelle un domaine est associé à cet hébergeur. La taille des nœuds indique les détections de VirusTotal et les nœuds en pointillés sont déjà hors ligne. Les listes complètes figurent ci-dessous.
Même hachage de favicon ou même titre de page que cet hébergeur.
Cette adresse IP d'origine héberge plusieurs domaines de phishing : l'infrastructure peut être partagée entre les campagnes.
Rapports portant la même étiquette de collecteur. Une étiquette commune n’établit ni usurpation d’identité ni propriété commune. Voir les rapports correspondants →
Enregistrés auprès du même bureau d'enregistrement. Un bureau d'enregistrement dessert des millions de clients sans lien entre eux ; ce regroupement constitue donc simplement un constat et ne prouve pas l'existence d'un lien.
Les domaines répertoriés font l’objet d’au moins un signalement d’abus ; cette entrée n’a aucun historique de notifications conservé.
Si vous avez saisi des informations d'identification de compte, des informations personnelles ou de paiement, ou téléchargé un fichier à partir de ce domaine, agissez immédiatement. Vous trouverez ci-dessous des ressources pour vous aider à signaler l'incident et à vous protéger.


Sélectionnez votre pays pour obtenir contacts officiels en matière de cybercriminalité ou créer un projet de plainte →.
Template-based draft · optional AI wording assistance requires separate consent
Choisissez les étapes correspondant aux informations que vous avez communiquées. Conservez une copie de ce rapport avec vos propres documents.
Cessez d’utiliser le site suspect. Accédez au vrai service via son application officielle ou une adresse en laquelle vous avez déjà confiance.
Conservez les e-mails originaux, reçus, messages et captures d’écran en lieu sûr. Une chronologie factuelle aide l’autorité destinataire à comprendre ce qui s’est passé. IC3 evidence guidance ↗
bscita.online)Même si vous ne disposez pas de tous les détails — déposer quand même une plainte. Même des informations partielles peuvent aider les enquêtes.
Un signalement ne garantit ni la récupération des fonds ni l’ouverture d’une enquête, mais des données de transaction précises et transmises rapidement peuvent aider les autorités et les prestataires à retracer l’incident.
Further guidance: NIST · phishing responseFBI IC3 · reports & evidenceFTC · recovery scams
Analyse des menaces à l'aide de listes de blocage stockées, de WHOIS, de DNS et de preuves d'analyse publique
Scanner maintenantSignalez les domaines suspects à notre base de données des menaces — protégez la communauté
SignalerRapports de phishing récents et changements de disponibilité observés
SurveillerSurveillez les menaces en temps réel ou signalez cette alerte si vous pensez qu'il s'agit d'un faux positif
Ce rapport réunit des captures de pages enregistrées, des données d’enregistrement et de réseau, des résultats de scanners et l’historique des signalements de PhishDestroy. Chaque source conserve sa propre date d’observation. Ouvrez le rapport d’une source pour consulter le résultat d’origine.
L’analyse assistée par AI a été rédigée le . Elle décrit les preuves disponibles à ce moment-là ; les vérifications ultérieures des sources peuvent évoluer.
Une capture documente ce qui était affiché. Un résultat d’analyse consigne l’évaluation de ce fournisseur au moment de sa vérification. Ni un certificat valide ni un résultat sans détection ne garantissent la sécurité.