Aller au rapport de sécurité
Sécurité des domaines et renseignements sur les menaces
Favicon de benridge.shop

benridge.shop

En bref

benridge.shop : Hameçonnage, détecté par PhishDestroy le 2026-10-13.

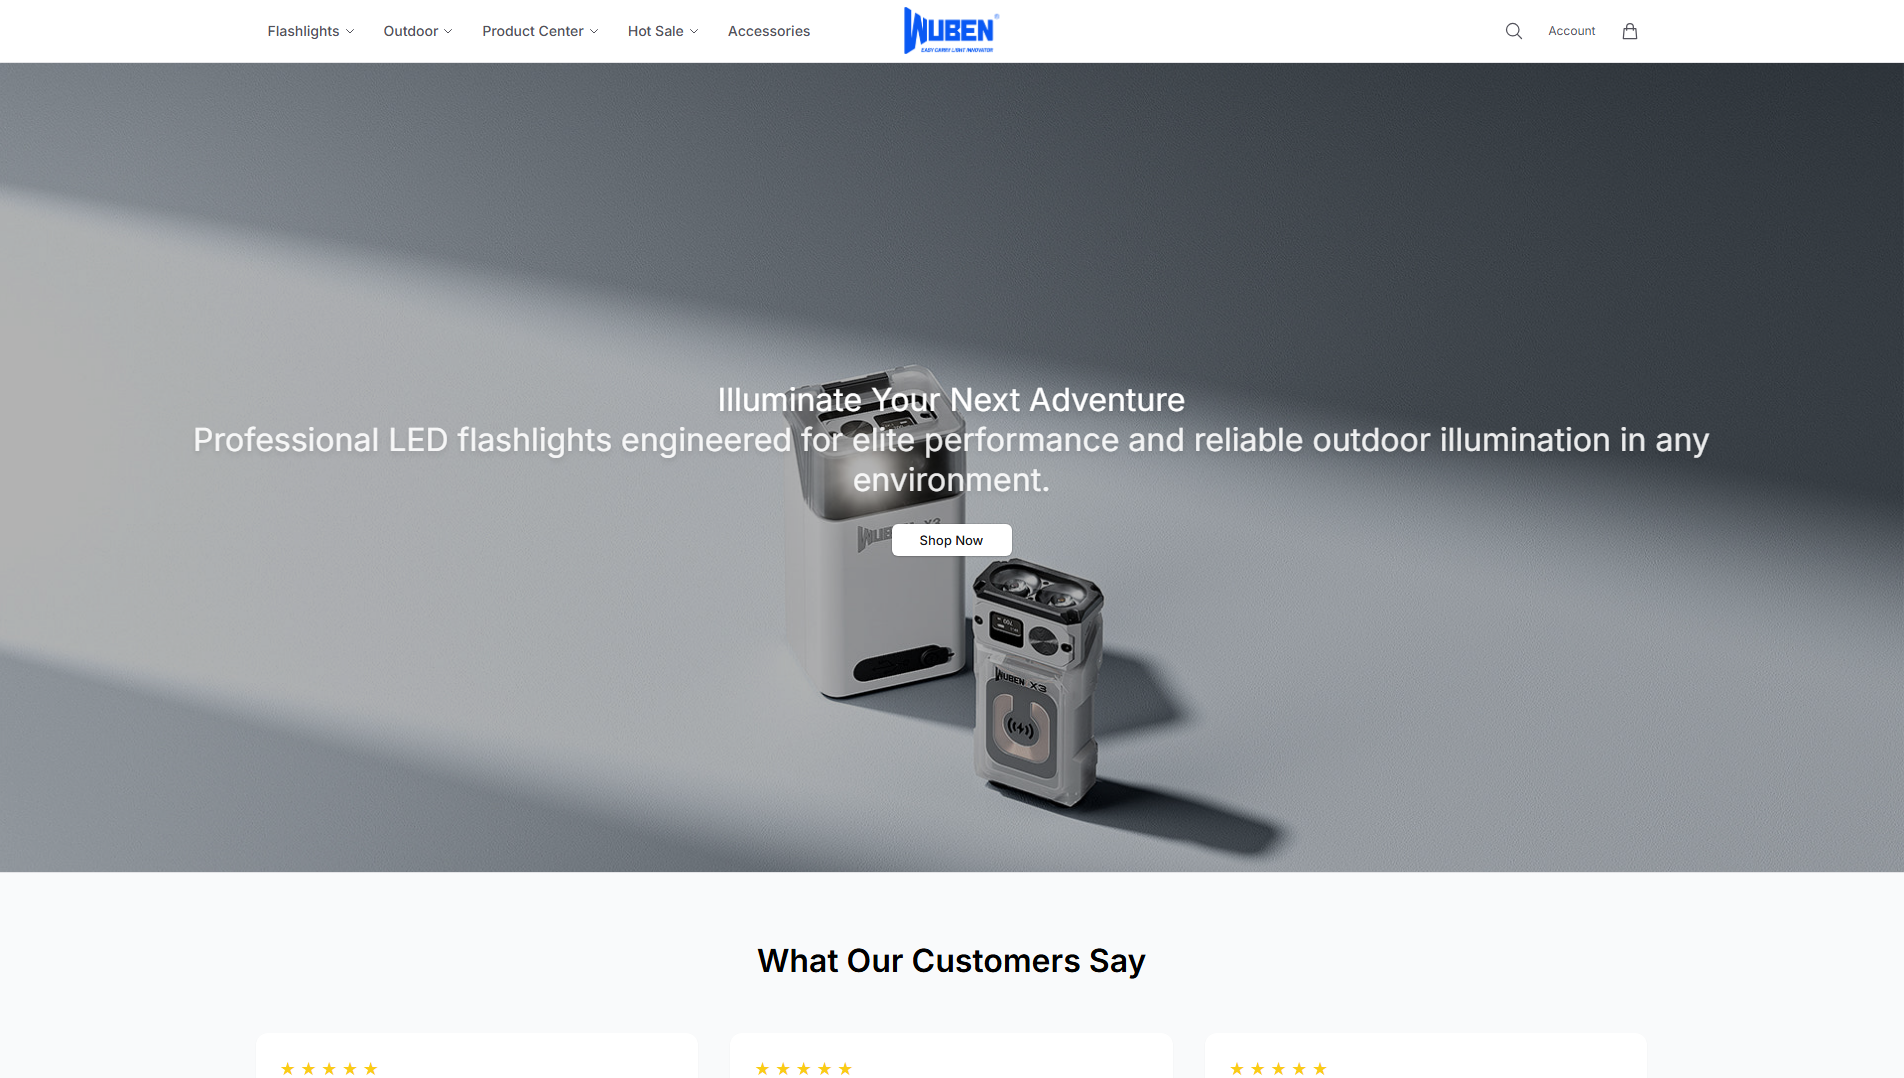
“Flashlights Official Site | LED Lighting Products | WUBEN”

Bureau d’enregistrement
Dynadot
Resolved IP
195.96.130.252
Registered
10/06/2026
PhishDestroy assessment Critique
Première observation Oct 13, 2026 06:11 UTC · PhishDestroy
Détections VirusTotal : 6/92 Type d'arnaque : E-Commerce Scam
VirusTotal
engine detections
OTX
community references
Cloudflare Radar
source verdict
Captures de la page
ouvrir la galerie
Âge du domaine
Signalements envoyés
No sent record
OTX: 4 refs 13/10/2026
API
Ce domaine a été signalé comme malveillant
Moteurs de sécurité signalant une détection : 6. Faites preuve d’une extrême prudence – ne saisissez pas d’informations d’identification ou d’informations personnelles.
Résumé du rapport

Hameçonnage: benridge.shop — Non vérifié. Résumé des preuves: VirusTotal 6/92 (alphaMountain.ai, CRDF, Forcepoint ThreatSeeker, Fortinet, Gridinsoft); URLScan…

L’analyse détaillée de PhishDestroy AI reste en anglais afin de préserver le relevé forensique original.

Analysis

Domain summary

benridge.shop : Hameçonnage, détecté par PhishDestroy le 2026-10-13. Risque : critique (88/100). Bureau d’enregistrement : Dynadot. Hébergement : Malakmadze Web LLC. VirusTotal : 6/92 moteurs le signalent. Ne saisissez aucun identifiant et ne connectez pas de portefeuille.

Critique
VirusTotal
6 / 92
OTX
4 community refs
Captures de la page
4

PhishDestroy threat report

Overview

benridge.shop presents itself as the "Flashlights Official Site" of WUBEN, a real LED lighting brand. PhishDestroy classifies it as an e-commerce scam: a fake online shop aimed at people searching for WUBEN flashlights and related gear. The domain name has no connection to the brand it borrows. We first flagged it on 2026-10-13, and it was still online and serving shop content when last checked on 2026-10-19.

How the scam works

The page copies WUBEN's branding and product line under a title that claims to be the official store. Fake shops like this usually draw buyers in with discounts that are hard to resist, then take card or other payment details at checkout. The victim either receives nothing or receives a cheap item unrelated to the order. Card details and personal information entered at checkout can also be reused for further fraud.

Evidence

urlscan.io rates the site malicious and specifically identifies it as a fake shop, which matches our classification. VirusTotal shows 4 of 92 engines flagging it: CRDF, Forcepoint ThreatSeeker, Gridinsoft and SOCRadar, as of 2026-10-17. That count is low, so most browser and antivirus protections may not warn visitors yet. The domain also appears in 4 AlienVault OTX threat pulses, which shows other researchers are tracking it.

Infrastructure

The domain was registered through Dynadot Inc. on 2026-06-10, about four months before PhishDestroy detected it. That gap fits a shop that had time to build out its catalog before attracting attention. It is hosted at 195.96.130.252 on the Malakmadze Web LLC network in the United States. The site has a free Let's Encrypt certificate, so the browser padlock only means the connection is encrypted. It says nothing about whether the seller is legitimate.

What to do

If you paid on benridge.shop, contact your bank or card issuer right away, report the transaction as fraud and ask for a chargeback. If you used a card, ask about replacing it. Do not send extra money for "customs", "shipping" or "verification" if anyone asks. If you created an account, change that password everywhere you reused it. Expect follow-up phishing that uses your order details. To buy WUBEN products, use the brand's real store or an authorized retailer. Defenders should block the domain and its hosting IP, and report it to the registrar and host to support takedown.

Preuves des sourcesVirusTotal 6 / 92 · OTX 4 references 5 sources

VirusTotal

6 / 92 engine detections

Ouvrir le rapport
VirusTotal · 2026-10-17T02:00:14Z

Observé: · Retrieved:

Vendor result counts
{
    "timeout": 0,
    "harmless": 53,
    "malicious": 3,
    "suspicious": 2,
    "undetected": 34
}
Vendor labels
{
    "CRDF": "malicious",
    "SOCRadar": "phishing",
    "Gridinsoft": "suspicious",
    "alphaMountain.ai": "spam",
    "Forcepoint ThreatSeeker": "phishing"
}
Reputation
0
Categories
{
    "alphaMountain.ai": "Spam (alphaMountain.ai)"
}
Vu pour la première fois
2026-06-10T04:55:14Z
Enregistrements DNS
[
    {
        "ttl": 1800,
        "type": "SOA",
        "rname": "dns.cloudflare.com",
        "value": "amit.ns.cloudflare.com"
    },
    {
        "ttl": 21600,
        "type": "NS",
        "value": "deb.ns.cloudflare.com"
    },
    {
        "ttl": 300,
        "type": "A",
        "value": "195.96.130.252"
    },
    {
        "ttl": 21600,
        "type": "NS",
        "value": "amit.ns.cloudflare.com"
    }
]
Dns at
2026-10-17T02:00:28Z
Jarm
40d40d40d00000000043d43d00043d6aff5ab0f4fc31897186312c9e639319
Certificate
{
    "san": [
        "benridge.shop"
    ],
    "issuer": "Let's Encrypt / YE2",
    "serial": "6e2c8f91a96cf78cd6d38196ac12323a9d9",
    "sha256": "d14eab13c7ddd5cc127d3443c519c62996a534dd1d7376e2417bc66a83ab3a08",
    "subject": "benridge.shop",
    "valid_to": "2027-01-05T17:00:38Z",
    "valid_from": "2026-10-07T17:00:39Z"
}

URLScan

Malveillant

Ouvrir le rapport
URLScan · 2026-10-13T06:10:11Z

Observé: · Retrieved:

Uuid
01a133e1-daf5-7671-abb8-e181bb18ec07
Final url
https://benridge.shop/
Statut
200
Redirigé
https-only
Redirects
[
    {
        "to": "https://benridge.shop/",
        "from": "http://benridge.shop/",
        "status": 307
    }
]
Ip
195.96.130.252
Contacted domains
[
    "www.wubenlight.com",
    "fonts.gstatic.com",
    "fonts.googleapis.com"
]
Contacted IP addresses
[
    "23.227.38.74",
    "192.178.183.94",
    "142.251.14.95",
    "195.96.130.252"
]
Asns
[
    "13335",
    "15169",
    "199242"
]
Countries
[
    "CA",
    "US"
]
Document hash
682cf8db9e627e962e7df5e2d3db263b40a384aff9274e7a340830d4a2943c52
Script hashes
[
    "f75772611b8378789fc49a0f18e1311dfa7c8d62c76b48b82f7ef6a2c3e17f32",
    "da1c9803523e7a18f5f93419f7dbf9cab702b5a78564eb9dc0e18c32e492ae4f",
    "56bef185cd5d43be7d55db75e9756858e8a4093525595194b8d3202210013efe",
    "2d9ed79eb6d7a824a49129543fe8712e46fdc8f048e145692492d81f589f33b5",
    "91eb4c6e12d5d0f37080b53c6a8b513c579db4854839928eb478164ef6dc1d65",
    "acfed8ce931532ba4fbcdbc534468ab16b1e4ab08c8f8b9859558b9fbfc86d3e",
    "5790cd3ddf6d13150fad9403a3be5269f8bb5c8905966746bca6929477b611e0",
    "54674023c15e7c7d2c117eacd9399f7e7ff4a224093be6fbd07fba4480b882ba",
    "ef598e4df04d2d336c9267057130a0ab7a499d928810f0bceb6393f28a5fcb03",
    "915eca2ddd30cf0f0dcf655424d66e36e55d66a038b3365bfff815980b355c29"
]
Globals
[
    "__next_f",
    "webpackChunk_N_E",
    "next",
    "_N_E_STYLE_LOAD",
    "Prism"
]
Cookies
[
    "_wqd_cid",
    "_wqd_rg",
    "_wqd_rid",
    "_site_domain"
]
Storage keys
[
    "analytics_session_id",
    "analytics_session_id_ts",
    "__analytics_utm__",
    "analytics_visitor_id"
]
Tls
{
    "san": [
        "benridge.shop"
    ],
    "cipher": "AES_128_GCM",
    "issuer": "YE2",
    "subject": "benridge.shop",
    "protocol": "TLS 1.3",
    "valid_to": "2027-01-05T17:00:38Z",
    "valid_from": "2026-10-07T17:00:39Z"
}
Âge du domaine en jours
125
Apex age days
125
Tls age days
5
Validité TLS en jours
89
Requests
40
Provider verdicts
{
    "engines": {
        "tags": [
            "urlscan-ml",
            "urlscan-ml-60c5e22"
        ],
        "score": 88,
        "malicious": true
    },
    "overall": {
        "tags": [
            "phishing"
        ],
        "score": 100,
        "brands": [
            "fakeshop"
        ],
        "malicious": true,
        "categories": [
            "phishing"
        ]
    },
    "urlscan": {
        "tags": [
            "phishing"
        ],
        "score": 100,
        "brands": [
            "Fake Shop"
        ],
        "malicious": true,
        "categories": [
            "phishing"
        ]
    }
}
HTTP headers
{
    "content-type": "text/html; charset=utf-8",
    "x-frame-options": "SAMEORIGIN",
    "x-content-type-options": "nosniff",
    "referrer-policy": "strict-origin-when-cross-origin"
}

Cloudflare Radar

provider verdict: clean

Non enregistré
Ouvrir le rapport
Cloudflare Radar · 2026-10-13T06:12:44Z

Observé: · Retrieved:

Uuid
a19fd835-22ae-4a70-a5e8-6606e85ce258
Final url
https://benridge.shop/
Statut
200
History
[
    {
        "url": "https://benridge.shop/",
        "status": 200
    }
]
DOM structure hash
f617e741fb689a9d7ad09d6429c4e1a0e3142cfa3d2376f673c3eca66de6411d
Document hash
288d59dd6a551b7b2beef991765b84731035a1aab4e1e10857e7c77e4cb7d2bc
Radar rank
{
    "bucket": ">200000"
}
Enregistrements DNS
[
    {
        "name": "benridge.shop",
        "type": "A",
        "value": "195.96.130.252"
    }
]
DNSSEC valide
false
Ip
195.96.130.252

Les résultats reflètent l’heure de collecte de chaque source. Zéro détection ne garantit pas la sécurité. Les références OTX sont des publications de la communauté.

Détails collectés sur les sources

Observations enregistrées de la page, du réseau et des scanners, regroupées par source et heure d’observation.

Every stored field, with its source and date
Website checks · 2026-10-24T03:58:03Z
Mail configuration
{
    "spf_lookups": 0
}
Enregistrements CAA
{
    "domain": "benridge.shop"
}
Protective DNS results
{
    "resolvers": 12,
    "blocked_count": 0
}
Web archive observations
{
    "last": "2026-10-13T06:13:39Z",
    "first": "2026-10-13T06:13:39Z",
    "changes": 0,
    "days_archived": 1,
    "avg_page_bytes": 53415
}
Ports
{
    "open": [
        22,
        80,
        443,
        8000
    ]
}
Dns server
{
    "ns": [
        {
            "ip": "173.245.58.92",
            "host": "deb.ns.cloudflare.com"
        },
        {
            "ip": "108.162.193.63",
            "host": "amit.ns.cloudflare.com"
        }
    ],
    "zone": "benridge.shop"
}
Location
{
    "ip": "195.96.130.252",
    "asn": "199242",
    "org": "Malakmadze Web LLC",
    "city": "Los Angeles",
    "country": "US"
}
Enregistrements DNS
{
    "A": [
        "195.96.130.252"
    ],
    "NS": [
        "amit.ns.cloudflare.com",
        "deb.ns.cloudflare.com"
    ],
    "SOA": "{\"nsname\": \"amit.ns.cloudflare.com\", \"hostmaster\": \"dns.cloudflare.com\", \"serial\": 2416763976, \"refresh\": 10000, \"retry\": 2400, \"expire\": 604800, \"minttl\": 1800}"
}
Dnssec
{
    "ds": false,
    "rrsig": false,
    "dnskey": false
}
Get ip
{
    "ip": "195.96.130.252",
    "family": 4
}

Questions sur benridge.shop

benridge.shop est-il légitime ?

Non. PhishDestroy classe benridge.shop comme Hameçonnage (risque : critique, 88/100) ; il a été détecté pour la première fois le 2026-10-13. VirusTotal : 6/92 moteurs le signalent. Considérez ce site comme dangereux.

Peut-on connecter un portefeuille à benridge.shop sans risque ?

Non. Ne connectez pas de portefeuille, ne signez pas de messages et n’approuvez pas de jetons sur benridge.shop. Les sites de phishing demandent des autorisations (approve, setApprovalForAll, Permit2) qui permettent à l’opérateur de déplacer vos actifs, et une transaction confirmée ne peut pas être annulée.

Que faire si j’ai utilisé benridge.shop ?

Changez tous les mots de passe saisis sur ce site et activez l’authentification à deux facteurs. Si vous avez connecté un portefeuille ou signé quelque chose, révoquez les autorisations et transférez les fonds restants vers un nouveau portefeuille ; ne communiquez jamais votre phrase de récupération. Aide pas à pas : guide d’urgence.

Explorer

Blocklist matchesPhishDestroy 1
PhishDestroy PhishDestroy list Voir la source

Capture enregistrée · 4 captures

All capture links and hashes (4)
Observed page title
Flashlights Official Site | LED Lighting Products | WUBEN
Certificat TLS
Émis par Let's Encrypt / YE2 · la validité enregistrée expire dans 72 jours

Détails du domaine

Domaine
URLScan verdict Malveillant score 100 Phishing brand: Fakeshop report ↗
Réputation de l’IP abuse score 0/100 0 reports checked 13/10/2026
OTX tags 2026-10activeall-domainsblocklistcontentcryptodomainesdrainerfraudlivemonthlyphishdestroyphishingscam
Bureau d’enregistrement Dynadot US(US)
Contact anti-abus["abuse@dynadot.com"]
Registre de l'ICANNICANN Lookup (RDAP) →
EnregistrementCréé 10/06/2026 (137d) — Expires 10/06/2027
Détails techniquesProvenance & timestamps
Première détection13/10/2026
DOM Analysisanalyzed 13/10/2026score 88/100
Submitted URLhttp://benridge.shop/
Favicon Hash
ICANN OVERSIGHT

Contexte de l’accréditation et du RAA

Accréditation du registraire et obligations en matière d’abus du DNS

Pour ce gTLD, le registraire ci-dessus opère dans le cadre d’un contrat d’accréditation de l’ICANN. Les liens ci-dessous renvoient au barème officiel des frais et aux recommandations de conformité en vigueur en matière d’abus du DNS.

L’accréditation est un contrat, pas une certification de sécurité.

RAA §3.18 establishes abuse-contact and handling requirements. This report can document stored outbound notices and later technical observations; it does not by itself establish receipt, investigation, remediation, or contractual non-compliance.

Accountability draft Rien n’est envoyé automatiquement.

Réseau & certificats

Preuves techniques enregistrées

Réseau & DNS

Resolved IP
195.96.130.252
ASN du réseau
AS199242
Organization
HMZ Web Hosting Co
Observed location
Los Angeles, US

Serveurs de noms 2

  • amit.ns.cloudflare.com
  • deb.ns.cloudflare.com

La localisation correspond au réseau IP.

Certificat TLS

Issuer
Let's Encrypt / YE2
Début de validité
2026-10-07 17:00:39
Fin de validité
2027-01-05 17:00:38
Validity
Dans la période de validité enregistrée
Collection time
2026-10-13 07:02:10 UTC
Source de collecte
PhishDestroy collector
Empreinte du certificatd14eab13c7ddd5cc127d3443c519c62996a534dd1d7376e2417bc66a83ab3a08

Métadonnées du certificat enregistrées. Les dates du certificat sans fuseau horaire sont affichées telles qu’enregistrées. Le chiffrement du transport n’établit pas que le site est digne de confiance.

Technologies · 1 identified
Detected via Cloudflare Radar · Wappalyzer engine
Signaler ce domaine Envoyez des éléments de preuve et contribuez à protéger les autres

Analyse VirusTotal

6 / Les fournisseurs de sécurité 92 ont signalé ce domaine
Voir sur VT
Dernière analyse First positive detection Instantané précédent enregistré : 4 detections
alphaMountain.ai
CRDF
Forcepoint ThreatSeeker
Fortinet
Gridinsoft
SOCRadar

Preuves archivées

Wayback Machine Snapshot
Voir l’archive
Analyse des performances du site

Google PageSpeed Insights — audit des performances mobiles de benridge.shop · checked Oct 13, 2026

90
Good
Performance
FCP
2.92 s
First Contentful Paint
LCP
2.92 s
Largest Contentful Paint
CLS
0.037
Cumulative Layout Shift
TBT
62 ms
Total Blocking Time
SI
2.99 s
Speed Index
Données fournies par Google PageSpeed Insights · Mobile strategy · Scores: 90-100 Good 50-89 Needs Work 0-49 Poor
Registration & observation details2

Availability observations

Dernière observation d’accessibilité
Dernière observation du contenu

Une heure estimée décrit une fenêtre d’observation. Elle ne prouve ni une action du registraire ni le moment exact où un site est devenu indisponible.

Historique des observations enregistrées20

Modifications datées conservées par le moniteur et les collecteurs de sources. Les observations les plus récentes apparaissent en premier ; l’état d’une source ne prouve pas un retrait.

  1. Moniteur de disponibilité · État enregistré

    Indisponible→Accessible

  2. Moniteur de disponibilité · État enregistré

    Accessible→Indisponible

  3. Moniteur de disponibilité · État enregistré

    Inconnu→live_content

    content_served

  4. Moniteur de disponibilité · État enregistré

    Indisponible→Accessible

  5. Moniteur de disponibilité · État enregistré

    Accessible→Indisponible

Earlier observations 15
  1. Moniteur de disponibilité · État enregistré

    Inconnu→live_content

    content_served

  2. Moniteur de disponibilité · État enregistré

    Inconnu→live_content

    content_served

  3. Moniteur de disponibilité · État enregistré

    Indisponible→Accessible

  4. Moniteur de disponibilité · État enregistré

    Accessible→Indisponible

  5. Moniteur de disponibilité · État enregistré

    Inconnu→live_content

    content_served

  6. Moniteur de disponibilité · État enregistré

    Indisponible→Accessible

  7. Moniteur de disponibilité · État enregistré

    Accessible→Indisponible

  8. Moniteur de disponibilité · État enregistré

    Inconnu→live_content

    content_served

  9. Moniteur de disponibilité · État enregistré

    Indisponible→Accessible

  10. Moniteur de disponibilité · État enregistré

    Accessible→Indisponible

  11. Moniteur de disponibilité · État enregistré

    Inconnu→live_content

    content_served

  12. Moniteur de disponibilité · État enregistré

    Indisponible→Accessible

  13. Moniteur de disponibilité · État enregistré

    Accessible→Indisponible

  14. Moniteur de disponibilité · État enregistré

    Inconnu→live_content

    content_served

  15. Moniteur de disponibilité · Premier enregistrement de collecte

    Accessible

All retained availability observations36

Source: availability monitor. This journal includes earlier observations and repeated states with distinct dates or evidence. Identical records appear once; an unknown state is not proof that the site is offline.

  1. unknown
    Cause
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-25 04:49:04.000000
    SHA-256 de la preuve
    54e162ee7b51f9fdef462809fc681d3f445949a5c8ed17f03a692bd1fbbfef2f
  2. unknown
    Cause
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-24 12:50:40.000000
    SHA-256 de la preuve
    5046267948d93682b15baba6e33f27910e43ff36214018a21bbb3d6bb818859c
  3. unknown
    Cause
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-24 00:52:36.000000
    SHA-256 de la preuve
    babbb2b4bc3c9c057b6ee2cc0fcf19690024d7555838bb8ece01cec09b106ac0
  4. unknown
    Cause
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-23 22:56:16.207510
    SHA-256 de la preuve
    c5f098587335747ecb0284c1aaf394d9a7f57967b624ae64d7c6e3e96d6d5417
  5. unknown
    Cause
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-23 12:58:31.000000
    SHA-256 de la preuve
    5ca1c6097798dc3964d97dd22e601cc3ba305f35ede95b13883c9f42b4048d02
  6. unknown
    Cause
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-23 04:48:51.000000
    SHA-256 de la preuve
    750c15c19f8b1a94ac698ec2118ae24ec855e6173a39d1509997e2a2a2e6dd75
  7. unknown
    Cause
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-22 22:55:15.888363
    SHA-256 de la preuve
    3b646e5bc1bac379c47f59c89fb9159326ef6c40d3366eb6dfd5fa43e677c4aa
  8. unknown
    Cause
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-22 12:43:24.000000
    SHA-256 de la preuve
    d8efbb0592346cf37102c819015c6aca55fe27a1b03db1f7d9f958aed038e96a
  9. unknown
    Cause
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-22 00:45:25.000000
    SHA-256 de la preuve
    5fb87bcc7d4f50986b4c7413c80897412076c825750f045a94534278304faa73
  10. unknown
    Cause
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-21 16:53:36.928467
    SHA-256 de la preuve
    80d44683077929d57cc69d3d485aa4d0ee469673c8067e794714c21730456f32
  11. unknown
    Cause
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-21 12:44:03.000000
    SHA-256 de la preuve
    4c0c606a4325437427067f8c64fece28327d17522ff74e323bc6ded7971f8046
  12. unknown
    Cause
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-21 04:29:44.000000
    SHA-256 de la preuve
    20da643d77ed3f9e00c61260c59810e8fb540ceaf935634bcdcd36ccccf92bff
  13. unknown
    Cause
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-20 10:34:10.046063
    SHA-256 de la preuve
    93e3461daad9958e4befb2346e526707f1bc266ffa789fbfdf7d132fa5b1efd9
  14. live_content
    Cause
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-20 00:44:03.000000
    SHA-256 de la preuve
    3011d376e4a04aabeca701b8c58fe4ad1704ee6fbd6dc63976aed08bd71dece6
  15. live_content
    Cause
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-19 12:45:20.000000
    SHA-256 de la preuve
    d82993bcfe754c7573dff60c8acd8aeaf7b5360a1992659a798676a58a3fc7a7
  16. unknown
    Cause
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-19 10:31:41.406166
    SHA-256 de la preuve
    ab771cb4fd4d1624c96860733b8c46e5d71b2d001303b4c5f972af9a2c3588d3
  17. live_content
    Cause
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-19 04:25:59.000000
    SHA-256 de la preuve
    c60b97d98404856e189b98326980046ea42d22802e14ea5584d521d3054c9982
  18. live_content
    Cause
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-18 12:43:01.000000
    SHA-256 de la preuve
    22c93a30d075dcffcbb94621c0a82bdf73cf5d3d4b548c5742f4a51a51341058
  19. unknown
    Cause
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-18 10:31:11.136624
    SHA-256 de la preuve
    f3c336477cb20fa0872883c7508ff8bb0d4a394079592695fceea20370004fd7
  20. live_content
    Cause
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-18 00:44:06.000000
    SHA-256 de la preuve
    a732902347a7d97dfd75f9919feb65407f83aeef838549ef24553bda1e3f4519
  21. live_content
    Cause
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-17 12:43:29.000000
    SHA-256 de la preuve
    dace66c70bfb8431a7b4764b03266ff35d87fc9d901446116f277ef39678698a
  22. unknown
    Cause
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-17 10:21:17.216685
    SHA-256 de la preuve
    41c3b8372162cf9e786ec4b1c7f8d3ca90fc3d0ceda783e16a4318fabbd94852
  23. live_content
    Cause
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-17 04:22:27.000000
    SHA-256 de la preuve
    fec96348ae346bc198e0c190b4d5dc248f49efdd789a4c852e9918eebb586102
  24. live_content
    Cause
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-17 00:44:05.000000
    SHA-256 de la preuve
    9eba26360899fdb89f53c36bc9568ff49dc52fa51a72a91b8fd479bb17470322
  25. live_content
    Cause
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-16 12:44:42.000000
    SHA-256 de la preuve
    4f550b3343b4e0b10f56a4b4c66cab8352afa01e56a910b8d864bb0353407f5a
  26. unknown
    Cause
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-16 10:21:12.836105
    SHA-256 de la preuve
    3572e26901028ce21e670214f865752574a1a7a57fb4f689314ff6e73343930e
  27. live_content
    Cause
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-16 00:43:50.000000
    SHA-256 de la preuve
    aad2b8262aea23e25294c62fed591490bd1128ac736815f9c03a161adfc14b62
  28. live_content
    Cause
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-15 12:45:18.000000
    SHA-256 de la preuve
    fc2170f01093404cc57d5f7728538239f1bbb014754e7f026e48e292f43a9293
  29. unknown
    Cause
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-15 10:21:12.532729
    SHA-256 de la preuve
    2b1e8c7f2d3ab53e0e6017ac6f13c44f894bbf259b28766c5d743d986403c114
  30. live_content
    Cause
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-15 04:22:19.000000
    SHA-256 de la preuve
    d649c0a3d1677d38e54d149faa4bcea90203e57e7b4e9c23d9445da33ea98b26
  31. live_content
    Cause
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-14 12:43:23.000000
    SHA-256 de la preuve
    f0eb8a158ddda74d80d28d6bfa65469192e97f561b4f84d03c51c552c2c272e8
  32. unknown
    Cause
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-14 10:21:11.905042
    SHA-256 de la preuve
    3bc342539ba1df53fad8cd8011c9957780d4aba7001b1207bcb59fb4730c2056
  33. live_content
    Cause
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-14 01:00:55.000000
    SHA-256 de la preuve
    1fa8485c68f45df4186dbff0078de4ae9bbe9f3698ec1892f4980777a624f89d
  34. live_content
    Cause
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-13 13:04:12.000000
    SHA-256 de la preuve
    78248bc6fdc15c1d5c14f39c7d0ab72c2775947aecede59ece7ec37ad132d9fd
  35. unknown
    Cause
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-13 10:20:58.356103
    SHA-256 de la preuve
    f6435c7c81c164bf738af227849ce19831ad2d3c1c42528aef6e644813d6ca75
  36. unknown
    Cause
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-13 08:11:48.000000
    SHA-256 de la preuve
    62c0ace714b0e32e077d2b7729c9aaa573bf2126404aeaea0c304fcc0ae8e99f

Activité enregistrée

5 entries
  1. VirusTotal

    6/92 engine detections

    Voir la source
  2. AlienVault OTX

    4 community references

    Voir la source
  3. Wayback Machine

    Page archived

    Voir la source
  4. Ajouté à PhishDestroy

    benridge.shop

    Voir la source
  5. URLScan

    Page captured

    Voir la source

Vérifier le cloaking

Comparez ce que reçoivent un navigateur et un robot d’exploration, et vérifiez la présence d’un routage de trafic Keitaro.

benridge.shop

Données factuelles et rapports externes

Référencement naturel et nom de domaine
Analyse approfondie
Help & reporting

Ce site vous a-t-il affecté ?

4 groupes de signaux de preuve liés Non vérifié
Si vos identifiants ont été compromis, signalez-le immédiatement. Ne répondez pas aux escrocs qui promettent de récupérer vos fonds.

Si vous avez saisi des informations d'identification de compte, des informations personnelles ou de paiement, ou téléchargé un fichier à partir de ce domaine, agissez immédiatement. Vous trouverez ci-dessous des ressources pour vous aider à signaler l'incident et à vous protéger.

Signalez-le à vos autorités locales

Sélectionnez votre pays pour obtenir contacts officiels en matière de cybercriminalité ou créer un projet de plainte →.

Annuaire de 97 pays

Template-based draft · optional AI wording assistance requires separate consent

Brouillon assisté par l'IA : les détails de l'incident sont traités par le fournisseur d'IA · Examinez-le et soumettez-le vous-même
After a phishing incident

Recommandations et conseils à l'intention des victimes

Choisissez les étapes correspondant aux informations que vous avez communiquées. Conservez une copie de ce rapport avec vos propres documents.

Que dois-je faire tout de suite ?

Urgent

Cessez d’utiliser le site suspect. Accédez au vrai service via son application officielle ou une adresse en laquelle vous avez déjà confiance.

  • Modifier tous les mots de passe — e-mail, comptes Exchange, tout ce qui utilise le même mot de passe
  • Activer l'authentification à deux facteurs (2FA) en utilisant une application d'authentification (et non par SMS). Désactivez la récupération par SMS
  • Cartes « Freeze » si vous avez saisi vos coordonnées bancaires sur le site de hameçonnage

Quelles informations dois-je rassembler pour mon rapport ?

Directives du FBI

Conservez les e-mails originaux, reçus, messages et captures d’écran en lieu sûr. Une chronologie factuelle aide l’autorité destinataire à comprendre ce qui s’est passé. IC3 evidence guidance ↗

  • Justificatifs de paiement — si vous avez payé, conservez le reçu, le montant, la date, le prestataire de paiement et les coordonnées du bénéficiaire.
  • Dates et horaires exacts — de chaque transaction et du premier contact avec l'escroc
  • Captures d'écran — sites web frauduleux, messages de chat, e-mails, transactions via des portefeuilles numériques, réseaux sociaux
  • Toutes les URL et tous les noms de domaine utilisés par l'escroc (notamment benridge.shop)
  • Communications — les e-mails, SMS, numéros de téléphone et noms d'utilisateur utilisés par l'escroc

Même si vous ne disposez pas de tous les détails — déposer quand même une plainte. Même des informations partielles peuvent aider les enquêtes.

À qui dois-je signaler cette arnaque ?

  • FBI IC3 — Centre de signalement des délits sur Internet (système fédéral américain de signalement)
  • Europol — Rapports sur la cybercriminalité en Europe (UE)
  • Your bank or payment provider — contactez rapidement son service antifraude via ses coordonnées officielles si de l’argent ou des données de carte ont été exposés.
  • Police locale — permet de consigner officiellement la situation, même s’ils ne peuvent pas agir immédiatement

Un signalement ne garantit ni la récupération des fonds ni l’ouverture d’une enquête, mais des données de transaction précises et transmises rapidement peuvent aider les autorités et les prestataires à retracer l’incident.

How do phishing scams typically work?

  • Faux sites web — des clones identiques au pixel près de sites légitimes, dont les noms de domaine ont été légèrement modifiés
  • Découpe du porc — une relation de confiance établie au fil des semaines via Telegram, WhatsApp ou des applications de rencontre, puis une escroquerie financière
  • Arnaques liées au recouvrement — des escrocs se font passer pour des agents de récupération et exigent des frais à l’avance. Ne communiquez jamais votre phrase de récupération et ne payez rien avant d’avoir vérifié le prestataire de manière indépendante
  • Escroqueries basées sur l'IA — les « deepfakes », le hameçonnage automatisé et les sites générés par l'IA, qui rendent la fraude plus difficile à détecter

Comment puis-je me protéger à l'avenir ?

  • Ajouter les sites officiels à vos favoris — Ne cliquez jamais sur les liens contenus dans les e-mails, les messages privés ou les publicités
  • Vérifier les noms de domaine — vérifier si PhishDestroy avant d'entrer en contact. Vérifiez le protocole HTTPS, l'orthographe et l'ancienneté du domaine
  • « Trop beau pour être vrai » = arnaque — des rendements garantis, des témoignages de célébrités, des délais serrés

Further guidance: NIST · phishing responseFBI IC3 · reports & evidenceFTC · recovery scams

Restez informés, restez en sécurité

Surveillez les menaces en temps réel ou signalez cette alerte si vous pensez qu'il s'agit d'un faux positif

Official reporting routes

Méfiez-vous des escrocs qui prétendent vous aider à récupérer vos biens ! Les criminels peuvent recontacter leurs victimes tout en se faisant passer pour des enquêteurs, des avocats ou des agents de recouvrement. Ne payez pas de frais initiaux et ne partagez pas vos informations d'identification. En savoir plus sur la fraude liée aux aides à la reprise →
À propos de ce rapportSources, dates d’observation et corrections

Ce rapport réunit des captures de pages enregistrées, des données d’enregistrement et de réseau, des résultats de scanners et l’historique des signalements de PhishDestroy. Chaque source conserve sa propre date d’observation. Ouvrez le rapport d’une source pour consulter le résultat d’origine.

L’analyse assistée par AI a été rédigée le . Elle décrit les preuves disponibles à ce moment-là ; les vérifications ultérieures des sources peuvent évoluer.

Une capture documente ce qui était affiché. Un résultat d’analyse consigne l’évaluation de ce fournisseur au moment de sa vérification. Ni un certificat valide ni un résultat sans détection ne garantissent la sécurité.

Intégrer ce rapportUn widget compact avec un lien vers les preuves
HTML · IFRAME

Intégrer ce rapport

Partagez ces informations sur les menaces sur votre site web ou votre blog

embed.html
<iframe
  src="https://phishdestroy.io/fr/embed/domain/benridge.shop"
  title="PhishDestroy threat report for benridge.shop"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>