Ir al informe de seguridad
Gambling site flagged as fraudulent — Listed on PhishDestroy
Lista de amenazas de PhishDestroy almacenada. VirusTotal analysis stored; no vendor detections were recorded at check time. Tenga extrema precaución: no ingrese credenciales o información personal.
¿Ha sido víctima de una estafa en este sitio web?Denunciar a las autoridades
Seguridad de dominio e inteligencia sobre amenazas
Favicon de permaijaya668.xyz

permaijaya668.xyz

En resumen

permaijaya668.xyz: Estafa de apuestas, detectado por PhishDestroy el 2026-10-27.

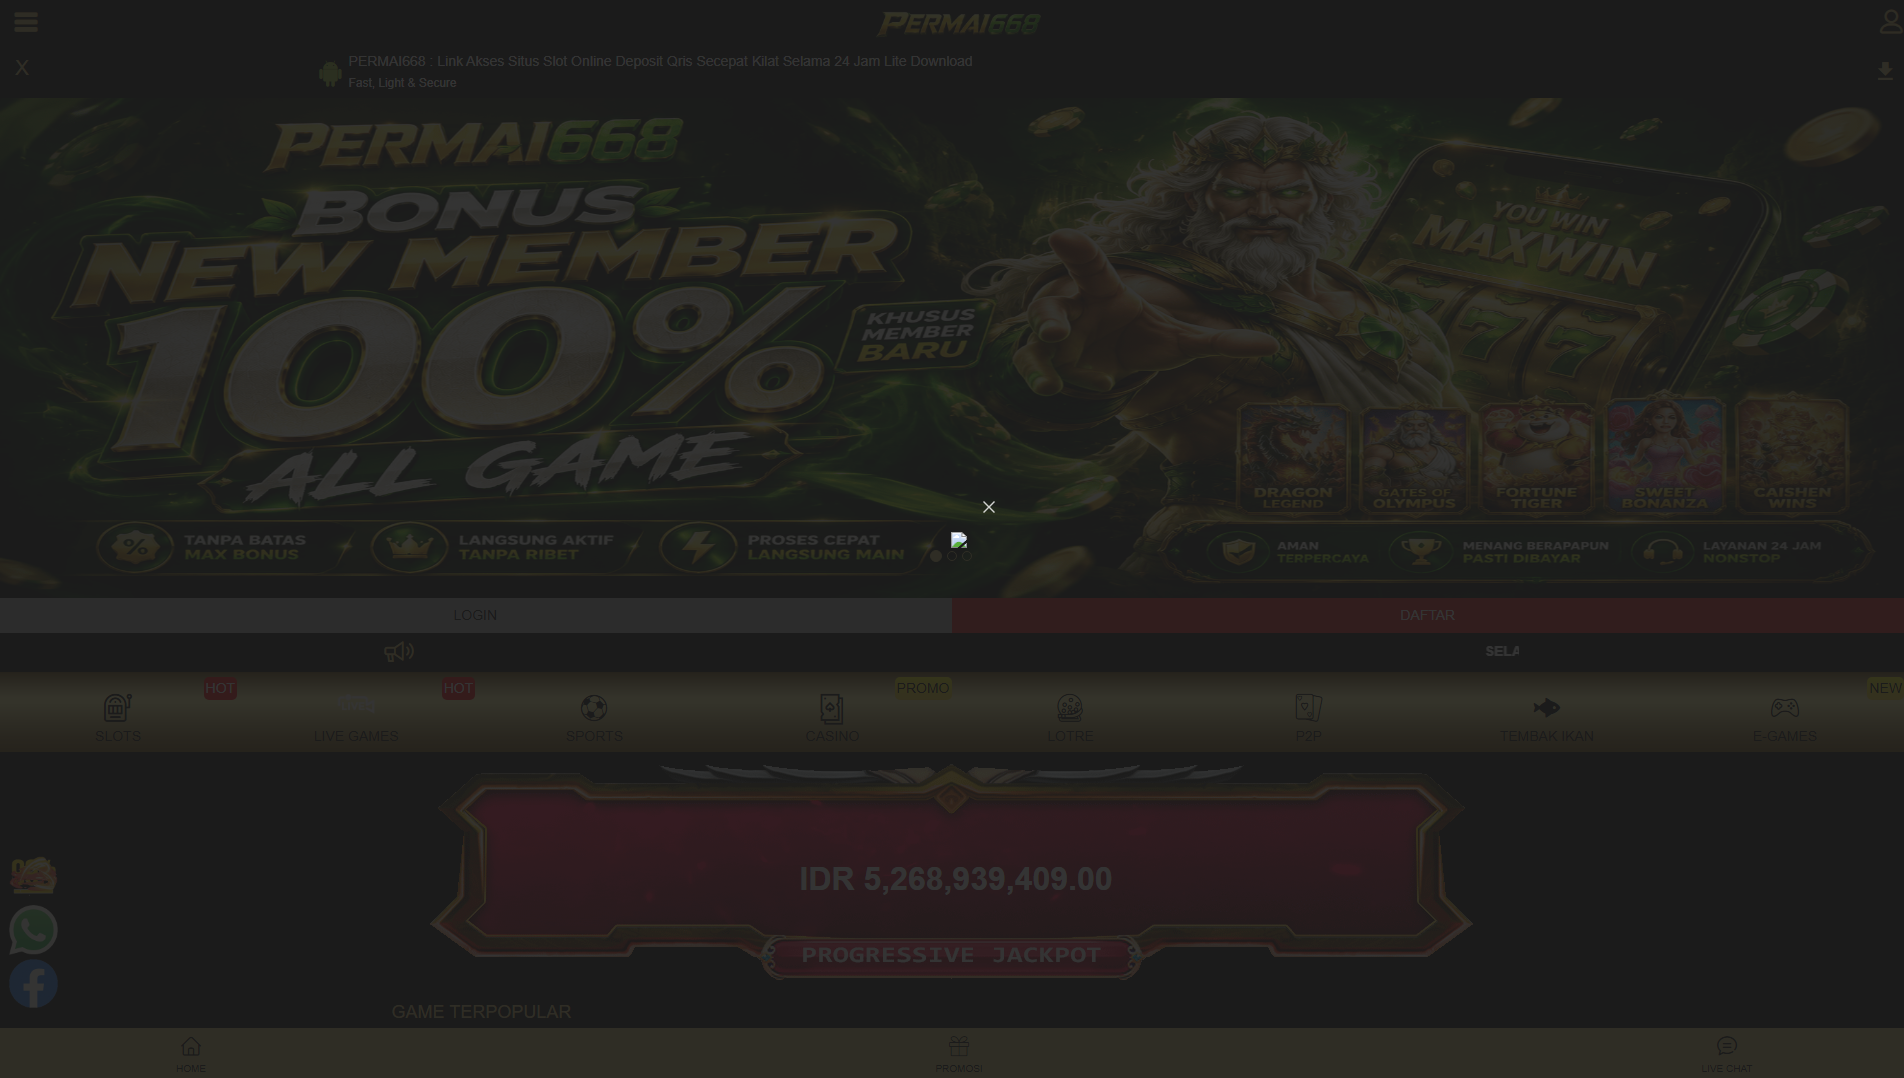
“PERMAI668 : Link Akses Situs Slot Online Deposit Qris Secepat Kilat Selama 24 Jam”

Registrador
Estados UnidosNamecheap
Dirección IP
Reino Unido188.114.97.3CloudFLARENET-EU · CDN
Registrado
23/10/2026
Observado por primera vez
27/10/2026
Evaluación de PhishDestroy Medio
25/100
Puntuación de evidencias
Disponibilidad Última vez que se supo que estaba activo Última observación de accesibilidad almacenada Observado Sondeo HTTP
Lista de amenazas de PhishDestroy almacenada Tipo de estafa: Apuestas Dominio joven: 4 días de antigüedad
VirusTotal
detecciones del motor ·
OTX
referencias de la comunidad
URLScan
veredicto de los motores · puntuación 98
Cloudflare Radar
Capturas de la página
abrir galería
Antigüedad del dominio
Denuncias enviadas
ver cronología
OTX: 3 referencias 27/10/2026 1 denuncia enviada CDN
X Telegram API
Resumen del informe

Estafa de apuestas: permaijaya668.xyz — Última vez que se supo que estaba activo (HTTP 200). Resumen de las pruebas: VirusTotal 0/92; URLScan capture…

El análisis detallado de PhishDestroy AI se mantiene en inglés para conservar el registro forense original.

Análisis

Resumen del dominio

permaijaya668.xyz: Estafa de apuestas, detectado por PhishDestroy el 2026-10-27. Riesgo: medio (25/100). Registrador: Namecheap. Estado: Última vez que se supo que estaba activo. Alojamiento: CloudFLARENET-EU. PhishDestroy envió 1 denuncia de abuso. No introduzcas credenciales ni conectes una billetera.

Medio
Estado
Última vez que se supo que estaba activo
VirusTotal
0 / 92
Tipo de estafa
Apuestas
Alojamiento web
Reino Unido188.114.97.3CloudFLARENET-EU · CDN
Registrador
Estados UnidosNamecheap
Registrado
23/10/2026
OTX
3 community refs
Capturas de la página
8

Informe sobre la amenaza PhishDestroy

Overview

PhishDestroy’s automated assessment classified permaijaya668.xyz as a gambling site deemed fraudulent. The captured page excerpt read “SELAMAT DATANG DI PERMAIN668 ! SITUS JUDI ONLINE PALING VIRAL 2026 TERPERCAYA GAMPANG MAXWIN !!!”, advertising the site as a trusted online gambling service. The domain was first seen by PhishDestroy on 2026-10-27 and returned an HTTP 200 response on that date.

How the scam works

Fraudulent gambling sites lure visitors with promises of easy winnings and claims of official endorsement, then require deposits before allowing play. After funds are transferred, the operators typically disappear or refuse payouts, causing financial loss and possible misuse of collected personal data.

Pruebas

VirusTotal scanned the domain on 2026-10-27 with 92 engines and reported zero detections and zero suspicious results. Google Safe Browsing checked the same day and did not flag the URL. URLScan captured the site on 2026-10-24; its overall verdict was clean but its machine‑learning engine assigned a malicious score of 98 and labeled it as phishing. PhishDestroy’s internal blocklist contains the domain, while external lists such as Spamhaus DBL reported no matches; OTX listed three pulses referencing the domain as of 2026-10-27.

Infraestructura

The domain was registered with NameCheap on 2026-10-23. DNS records observed on 2026-10-27 listed A records 172.67.138.115, 188.114.96.3, 188.114.97.3 and AAAA records 2a06:98c1:3120::3 and 2a06:98c1:3121::3. The TLS certificate captured on 2026-10-27 was issued by Let’s Encrypt, covered *.permaijaya668.xyz and permaijaya668.xyz, and was valid until 2027-01-21. Nameservers recorded were malavika.ns.cloudflare.com and sterling.ns.cloudflare.com, and DNSSEC was not enabled.

What to do

Visitors should avoid submitting any personal, financial, or login information to the site; if they have already done so, they should monitor accounts for unauthorized activity and change relevant passwords. Defenders can add permaijaya668.xyz to their blocklists and monitor network logs for connections to that exact hostname.

Evidencias de las fuentesVirusTotal 0 / 92 · OTX 3 references 9 fuentes

Cloudflare Radar

Phishing

Abrir informe
Cloudflare RadarRegistro original de la fuenteObservado: 13 campos

Observado: · Consultado el:

ID del informe

d3ace1fd-23ea-4904-a416-1599580c8c9f

URL final

https://permaijaya668.xyz/m/

Respuesta HTTP

200

Historial de navegación

  • URL
    https://permaijaya668.xyz/
    Estado
    200
  • URL
    https://permaijaya668.xyz/m/
    Estado
    200

Hash de la estructura DOM

4ef9a8fcad65e854fd84a7dfd80f0b2329244268d7c41961fc0ed0db153b3166

Hash del documento

5fc90bb1f2e84f6bbdaef46ed26836dbc4dc83f31f2fd17062b7f126f88360d9

Resultado del clasificador de phishing

  • phishing

Categorías de riesgo del dominio

  • Newly Seen Domains
  • Security Risks
  • New Domains

Clasificación de Cloudflare Radar

Rango de clasificación
>200000

Registros DNS

  • Nombre
    permaijaya668.xyz
    Tipo
    A
    Valor
    188.114.97.3
  • Nombre
    permaijaya668.xyz
    Tipo
    A
    Valor
    188.114.96.3
  • Nombre
    permaijaya668.xyz
    Tipo
    AAAA
    Valor
    2a06:98c1:3121::3
  • Nombre
    permaijaya668.xyz
    Tipo
    AAAA
    Valor
    2a06:98c1:3120::3

DNSSEC válido

No

Dirección IP

188.114.97.3

Ficha de registro

Registrador
NameCheap, Inc.
Registrado
Actualizado
Caduca
Servidores de nombres
  • dns1.registrar-servers.com
  • dns2.registrar-servers.com
Campos originales de la fuente · JSON
Uuid
d3ace1fd-23ea-4904-a416-1599580c8c9f
Final url
https://permaijaya668.xyz/m/
Estado
200
Historia
[
    {
        "url": "https://permaijaya668.xyz/",
        "status": 200
    },
    {
        "url": "https://permaijaya668.xyz/m/",
        "status": 200
    }
]
Hash de la estructura DOM
4ef9a8fcad65e854fd84a7dfd80f0b2329244268d7c41961fc0ed0db153b3166
Hash del documento
5fc90bb1f2e84f6bbdaef46ed26836dbc4dc83f31f2fd17062b7f126f88360d9
Phishing v2
[
    "phishing"
]
Riesgos del dominio
[
    "Newly Seen Domains",
    "Security Risks",
    "New Domains"
]
Radar rank
{
    "bucket": ">200000"
}
Registros DNS
[
    {
        "name": "permaijaya668.xyz",
        "type": "A",
        "value": "188.114.97.3"
    },
    {
        "name": "permaijaya668.xyz",
        "type": "A",
        "value": "188.114.96.3"
    },
    {
        "name": "permaijaya668.xyz",
        "type": "AAAA",
        "value": "2a06:98c1:3121::3"
    },
    {
        "name": "permaijaya668.xyz",
        "type": "AAAA",
        "value": "2a06:98c1:3120::3"
    }
]
DNSSEC válido
false
Ip
188.114.97.3
Ficha de registro
{
    "registrar": "NameCheap, Inc.",
    "created": "2026-10-23T16:45:28Z",
    "updated": "2026-10-23T16:45:33Z",
    "expires": "2027-10-23T23:59:59Z",
    "nameservers": [
        "dns1.registrar-servers.com",
        "dns2.registrar-servers.com"
    ]
}
Resumen almacenado por separado: suspicious · No se ha registrado la fecha de observación

Este resumen difiere de la imagen escaneada con fecha que aparece más arriba. Se conserva a efectos de procedencia y no sustituye a la observación de origen seleccionada.

verdict
suspicious
categories
["Security Risks","New Domains"]
observed_at
null
source_path
phishdestroy.technologies.cf_radar
scope
Resumen almacenado por separado; la ausencia de una fecha de observación no es indicio de que la exploración esté en buen estado.

URLScan

Malicioso · veredicto de los motores · puntuación 98

SHA-256 b0037bb9ea4d768278751883d6e52e5dbd50320b6e265c357749488690b639c2

Abrir informe
URLScanRegistro original de la fuenteObservado: 23 campos

Observado: · Consultado el:

ID del informe

01a17d1b-4a16-75a1-a010-8ec744262d08

URL final

https://permaijaya668.xyz/m/

Respuesta HTTP

200

Dirección IP

172.67.138.115

Dominios contactados

  • files.sitestatic.net
  • cdn.sitestatic.net
  • semuapastiaman.xyz
  • blogger.googleusercontent.com
  • connect.facebook.net
  • encrypted-tbn0.gstatic.com
  • fonts.gstatic.com
  • fonts.googleapis.com
  • static.cloudflareinsights.com
  • cdn.robotaset.com
  • code.jquery.com
  • ug.winkck.com
  • permaijaya668.xyzgetpokerjackpotamt
  • permaijaya668.xyzassets

Direcciones IP con las que se ha establecido contacto

  • 172.253.63.113
  • 142.251.179.132
  • 172.253.115.94
  • 172.253.122.95
  • 104.16.79.73
  • 57.144.70.128
  • 104.18.39.34
  • 151.101.193.155
  • 172.67.204.210
  • 45.194.53.52
  • 172.67.138.115

Sistemas autónomos (ASN)

  • 15169
  • 13335
  • 32934
  • 54113
  • 209242

Países de los servidores

  • US
  • SC

Dominios vinculados

  • api.whatsapp.com
  • t.me
  • direct.lc.chat
  • www.facebook.com

Enlaces a redes sociales

  • https://api.whatsapp.com/send
  • https://t.me/https://api.whatsapp.com/send
  • https://www.facebook.com

Hash del documento

b0037bb9ea4d768278751883d6e52e5dbd50320b6e265c357749488690b639c2

Hashes de scripts

  • a9eebfafb1ee067deaad02cfdc79318cbc37381cc7a315754a881b2d648c1c53

Variables globales de JavaScript

  • fbq
  • _fbq
  • $
  • jQuery
  • Sweetalert2
  • SweetAlert
  • Swal
  • sweetAlert
  • swal
  • registerPopup
  • callBackgroundPage
  • openNavItem
  • closeNav
  • getRandomDepositData
  • addRandomDepositItems
  • getRandomData
  • addRandomListItems
  • newI
  • isAuth
  • currencyCode
  • lang
  • agentCode
  • formatNumber
  • convertToNumber
  • formatCurrency
  • prize
  • ajax_jackpot
  • popitup
  • popup
  • commaSeparateNumber
  • getRandomIntInclusive
  • accLength
  • bankAccLength
  • lazySizes
  • xhr_get
  • showLoadingImgFn
  • removeLoadingImgFn
  • json_get
  • ajax_submit
  • json_post

Cookies

  • PHPSESSID
  • __cf_bm
  • _fbp

Claves de almacenamiento del navegador

  • lastExternalReferrer
  • lastExternalReferrerTime

Sesión TLS y certificado

Nombres alternativos del sujeto (SAN)
  • *.permaijaya668.xyz
  • permaijaya668.xyz
Conjunto de cifrado
AES_128_GCM
Emisor
YE1
Sujeto
permaijaya668.xyz
Protocolo
QUIC
Válido hasta
Válido desde

Antigüedad del dominio, días

2

Antigüedad del dominio registrado, días

2

Antigüedad del certificado, días

3

Validez del certificado, días

89

Solicitudes de la página

184

Veredictos de los proveedores

Veredicto de los motores
Etiquetas
  • urlscan-ml
  • urlscan-ml-60c5e22
Puntuación
98
Malicioso
Sí
Veredicto general
Puntuación
0
Malicioso
No

Encabezados HTTP

Servidor
cloudflare
Content-type
text/html; charset=UTF-8
Campos originales de la fuente · JSON
Uuid
01a17d1b-4a16-75a1-a010-8ec744262d08
Final url
https://permaijaya668.xyz/m/
Estado
200
Ip
172.67.138.115
Dominios contactados
[
    "files.sitestatic.net",
    "cdn.sitestatic.net",
    "semuapastiaman.xyz",
    "blogger.googleusercontent.com",
    "connect.facebook.net",
    "encrypted-tbn0.gstatic.com",
    "fonts.gstatic.com",
    "fonts.googleapis.com",
    "static.cloudflareinsights.com",
    "cdn.robotaset.com",
    "code.jquery.com",
    "ug.winkck.com",
    "permaijaya668.xyzgetpokerjackpotamt",
    "permaijaya668.xyzassets"
]
Direcciones IP con las que se ha establecido contacto
[
    "172.253.63.113",
    "142.251.179.132",
    "172.253.115.94",
    "172.253.122.95",
    "104.16.79.73",
    "57.144.70.128",
    "104.18.39.34",
    "151.101.193.155",
    "172.67.204.210",
    "45.194.53.52",
    "172.67.138.115"
]
Asns
[
    "15169",
    "13335",
    "32934",
    "54113",
    "209242"
]
Countries
[
    "US",
    "SC"
]
Dominios vinculados
[
    "api.whatsapp.com",
    "t.me",
    "direct.lc.chat",
    "www.facebook.com"
]
Redes sociales
[
    "https://api.whatsapp.com/send",
    "https://t.me/https://api.whatsapp.com/send",
    "https://www.facebook.com"
]
Hash del documento
b0037bb9ea4d768278751883d6e52e5dbd50320b6e265c357749488690b639c2
Hashes de scripts
[
    "a9eebfafb1ee067deaad02cfdc79318cbc37381cc7a315754a881b2d648c1c53"
]
Globals
[
    "fbq",
    "_fbq",
    "$",
    "jQuery",
    "Sweetalert2",
    "SweetAlert",
    "Swal",
    "sweetAlert",
    "swal",
    "registerPopup",
    "callBackgroundPage",
    "openNavItem",
    "closeNav",
    "getRandomDepositData",
    "addRandomDepositItems",
    "getRandomData",
    "addRandomListItems",
    "newI",
    "isAuth",
    "currencyCode",
    "lang",
    "agentCode",
    "formatNumber",
    "convertToNumber",
    "formatCurrency",
    "prize",
    "ajax_jackpot",
    "popitup",
    "popup",
    "commaSeparateNumber",
    "getRandomIntInclusive",
    "accLength",
    "bankAccLength",
    "lazySizes",
    "xhr_get",
    "showLoadingImgFn",
    "removeLoadingImgFn",
    "json_get",
    "ajax_submit",
    "json_post"
]
Cookies
[
    "PHPSESSID",
    "__cf_bm",
    "_fbp"
]
Storage keys
[
    "lastExternalReferrer",
    "lastExternalReferrerTime"
]
Tls
{
    "san": [
        "*.permaijaya668.xyz",
        "permaijaya668.xyz"
    ],
    "cipher": "AES_128_GCM",
    "issuer": "YE1",
    "subject": "permaijaya668.xyz",
    "protocol": "QUIC",
    "valid_to": "2027-01-21T17:43:48Z",
    "valid_from": "2026-10-23T17:43:49Z"
}
Antigüedad del dominio en días
2
Apex age days
2
Tls age days
3
Días de validez TLS
89
Solicitudes
184
Veredictos de los proveedores
{
    "engines": {
        "tags": [
            "urlscan-ml",
            "urlscan-ml-60c5e22"
        ],
        "score": 98,
        "malicious": true
    },
    "overall": {
        "score": 0,
        "malicious": false
    }
}
Encabezados HTTP
{
    "server": "cloudflare",
    "content-type": "text/html; charset=UTF-8"
}
Registro de monitorización independiente · fecha no registrada

Instantánea del monitor almacenada por separado; no sustituye al registro principal del informe ni determina la disponibilidad actual.

record_source
domain_monitor.urlscan
uuid
01a17d1b-4a16-75a1-a010-8ec744262d08
puntuación
null
malicious
null
result_at
null
enriched_at
null
source_timestamps
{"urlscan_result_at":null,"urlscan_enriched_at":null}
timestamp_basis
Europa/Berlín, tal y como se utiliza en el informe actual; las marcas de tiempo de origen se conservan tal cual

VirusTotal

0 / 92 detecciones del motor · resumen guardado

Abrir informe
VirusTotalRegistro original de la fuenteObservado: 13 campos

Observado: · Consultado el:

Recuento de resultados de proveedores

Tiempo agotado
0
Inofensivo
55
Malicioso
0
Sospechoso
0
No detectado
37

Puntuación de reputación

0

Etiquetas

  • dga

Registrador

NAMECHEAP INC

Creado

Caduca

Actualizado

Visto por primera vez

Registros DNS

  • TTL, segundos
    300
    Tipo
    MX
    Valor
    eforward4.registrar-servers.com
    Prioridad
    15
  • TTL, segundos
    1800
    Tipo
    SOA
    Buzón del responsable
    dns.cloudflare.com
    Valor
    malavika.ns.cloudflare.com
  • TTL, segundos
    21600
    Tipo
    NS
    Valor
    malavika.ns.cloudflare.com
  • TTL, segundos
    300
    Tipo
    A
    Valor
    104.21.56.243
  • TTL, segundos
    300
    Tipo
    MX
    Valor
    eforward1.registrar-servers.com
    Prioridad
    10
  • TTL, segundos
    21600
    Tipo
    NS
    Valor
    sterling.ns.cloudflare.com
  • TTL, segundos
    300
    Tipo
    AAAA
    Valor
    2606:4700:3032::6815:38f3
  • TTL, segundos
    300
    Tipo
    MX
    Valor
    eforward2.registrar-servers.com
    Prioridad
    10
  • TTL, segundos
    300
    Tipo
    MX
    Valor
    eforward5.registrar-servers.com
    Prioridad
    20
  • TTL, segundos
    300
    Tipo
    MX
    Valor
    eforward3.registrar-servers.com
    Prioridad
    10
  • TTL, segundos
    300
    Tipo
    AAAA
    Valor
    2606:4700:3034::ac43:8a73
  • TTL, segundos
    300
    Tipo
    TXT
    Valor
    v=spf1 include:spf.efwd.registrar-servers.com ~all
  • TTL, segundos
    300
    Tipo
    A
    Valor
    172.67.138.115

Registros DNS obtenidos

Huella JARM

27d40d40d00040d1dc42d43d00041d6183ff1bfae51ebd88d70384363d525c

Certificado

Nombres alternativos del sujeto (SAN)
  • *.permaijaya668.xyz
  • permaijaya668.xyz
Emisor
Let's Encrypt / YE1
Número de serie
6b18edf45c09f9730eed044e5094f233e1b
SHA-256
0101650d1fa9fd0cef97ac6ecc2fcb8e6c10652d283e8310a7e80dc520c33d02
Sujeto
permaijaya668.xyz
Válido hasta
Válido desde

Ficha de registro

Registrador
NAMECHEAP INC
ID de IANA del registrador
1068
URL del registrador
http://www.namecheap.com
Registrado
Actualizado
1-01-01T00:00:00Z
Caduca
Estado
  • addPeriod
  • clientTransferProhibited
  • serverTransferProhibited
Servidores de nombres
  • malavika.ns.cloudflare.com
  • sterling.ns.cloudflare.com
DNSSEC
unsigned
Campos originales de la fuente · JSON
Recuento de resultados de proveedores
{
    "timeout": 0,
    "harmless": 55,
    "malicious": 0,
    "suspicious": 0,
    "undetected": 37
}
Reputación
0
Etiquetas
[
    "dga"
]
Registrador
NAMECHEAP INC
Creado
2026-10-23T16:45:28Z
Caduca
2027-10-23T23:59:59Z
Actualizado
2026-10-23T16:45:33Z
Visto por primera vez
2026-10-23T18:48:49Z
Registros DNS
[
    {
        "ttl": 300,
        "type": "MX",
        "value": "eforward4.registrar-servers.com",
        "priority": 15
    },
    {
        "ttl": 1800,
        "type": "SOA",
        "rname": "dns.cloudflare.com",
        "value": "malavika.ns.cloudflare.com"
    },
    {
        "ttl": 21600,
        "type": "NS",
        "value": "malavika.ns.cloudflare.com"
    },
    {
        "ttl": 300,
        "type": "A",
        "value": "104.21.56.243"
    },
    {
        "ttl": 300,
        "type": "MX",
        "value": "eforward1.registrar-servers.com",
        "priority": 10
    },
    {
        "ttl": 21600,
        "type": "NS",
        "value": "sterling.ns.cloudflare.com"
    },
    {
        "ttl": 300,
        "type": "AAAA",
        "value": "2606:4700:3032::6815:38f3"
    },
    {
        "ttl": 300,
        "type": "MX",
        "value": "eforward2.registrar-servers.com",
        "priority": 10
    },
    {
        "ttl": 300,
        "type": "MX",
        "value": "eforward5.registrar-servers.com",
        "priority": 20
    },
    {
        "ttl": 300,
        "type": "MX",
        "value": "eforward3.registrar-servers.com",
        "priority": 10
    },
    {
        "ttl": 300,
        "type": "AAAA",
        "value": "2606:4700:3034::ac43:8a73"
    },
    {
        "ttl": 300,
        "type": "TXT",
        "value": "v=spf1 include:spf.efwd.registrar-servers.com ~all"
    },
    {
        "ttl": 300,
        "type": "A",
        "value": "172.67.138.115"
    }
]
Dns at
2026-10-27T09:43:14Z
Jarm
27d40d40d00040d1dc42d43d00041d6183ff1bfae51ebd88d70384363d525c
Certificado
{
    "san": [
        "*.permaijaya668.xyz",
        "permaijaya668.xyz"
    ],
    "issuer": "Let's Encrypt / YE1",
    "serial": "6b18edf45c09f9730eed044e5094f233e1b",
    "sha256": "0101650d1fa9fd0cef97ac6ecc2fcb8e6c10652d283e8310a7e80dc520c33d02",
    "subject": "permaijaya668.xyz",
    "valid_to": "2027-01-21T17:43:48Z",
    "valid_from": "2026-10-23T17:43:49Z"
}
Ficha de registro
{
    "registrar": "NAMECHEAP INC",
    "registrar_iana_id": "1068",
    "registrar_url": "http://www.namecheap.com",
    "created": "2026-10-23T16:45:28Z",
    "updated": "1-01-01T00:00:00Z",
    "expires": "2027-10-23T16:45:28Z",
    "status": [
        "addPeriod",
        "clientTransferProhibited",
        "serverTransferProhibited"
    ],
    "nameservers": [
        "malavika.ns.cloudflare.com",
        "sterling.ns.cloudflare.com"
    ],
    "dnssec": "unsigned"
}
Registro de origen independiente · 0 malicious + 0 suspicious / 92 · 2026-10-27 09:38:55 UTC

El resumen anterior y este registro del proveedor se recopilaron en momentos diferentes. Ambos siguen estando disponibles; las clasificaciones como «malicioso» y «sospechoso» se muestran por separado.

record_source
collected_observations.vt
analysis_at
2026-10-27T09:38:55Z
fetched_at
2026-10-27T11:57:49Z
stats
{"timeout":0,"harmless":55,"malicious":0,"suspicious":0,"undetected":37}

Google Safe Browsing

Sin amenazas marcadas

Abrir informe

Spamhaus DBL

Se ha registrado el cheque; no se ha conservado el veredicto

Abrir informe

PhishDestroy DOM

10 / 100 · puntuación heurística · 7 referencias de marca · 1 clasificación

Abrir informe
Puntuación del monitor independiente · 10 / 100 · 2026-10-27T12:02:06Z

Este análisis de monitorización anticuado es independiente del análisis principal de PhishDestroy que figura más arriba. Una puntuación heurística no es una probabilidad cuantificada.

record_source
domain_monitor.dom_analysis
heuristic_score
10
analyzed_at
2026-10-27T12:02:06Z
source_timestamp
2026-10-27 13:02:06
timestamp_basis
Europa/Berlín, tal y como se utiliza en el informe actual; las marcas de tiempo de origen se conservan tal cual

Narrativa de PhishDestroy

Metadatos de generación narrativa

Abrir informe
Título, descripción y registro de generación

La fecha de generación de la narrativa es independiente de las fechas de observación. Se trata de los campos de publicación conservados, no de una detección adicional independiente.

ai_title
permaijaya668.xyz — Gambling site flagged as fraudulent
ai_description
PhishDestroy flagged permaijaya668.xyz on 2026-10-27 as a fraudulent gambling site after observing Indonesian promotional text claiming a trusted online gambling service.
ai_generated_at
2026-10-27T11:59:04Z
ai_generated_by
threat-v3-groq
interpretation
Metadatos de generación narrativa, independientes de las fechas de observación del proveedor.

Los resultados reflejan la hora de recopilación de cada fuente. Cero detecciones no garantizan la seguridad. Las referencias de OTX son publicaciones de la comunidad.

Detalles recopilados de las fuentes

Observaciones almacenadas de la página, la red y los escáneres, agrupadas por fuente y hora de observación.

Cada campo guardado, con su fuente y fecha
Comprobaciones de sitios webRegistro original de la fuenteConsultado el: 25 campos

Configuración del correo electrónico

Registros MX
  • eforward3.registrar-servers.com
  • eforward4.registrar-servers.com
  • eforward5.registrar-servers.com
  • eforward1.registrar-servers.com
  • eforward2.registrar-servers.com
Registro SPF
v=spf1 include:spf.efwd.registrar-servers.com ~all
Consultas SPF
1

Registros CAA

Dominio
permaijaya668.xyz

Resultados de DNS de protección

Resolutores comprobados
12
Resolutores que bloquean
0

Observaciones sobre el archivo web

Última observación
Primera observación
Cambios registrados
0
Días archivados
1
Tamaño medio de página, bytes
2685

Título de la página y metadatos

Título de la página
PERMAI668 : Link Akses Situs Slot Online Deposit Qris Secepat Kilat Selama 24 Jam
Autor
PERMAI668 : Link Akses Situs Slot Online Deposit Qris Secepat Kilat Selama 24 Jam
Tipo Open Graph
website
Directivas de indexación
index, no follow
Palabras clave
PERMAI668, PERMAI668 LOGIN, PERMAI668 DAFTAR. PERMAI668 LINK, PERMAI668 ALTERNATIF, PERMAI668 SLOT, PERMAI668 GACOR.
Descripción
PERMAI668 : Link Akses Situs Slot Online Deposit Qris Secepat Kilat Selama 24 Jam - PERMAI668 menghadirkan link akses situs slot online deposit QRIS secepat kilat selama 24 jam. Nikmati sistem lancar & proteksi terbaik. Daftar sekarang!
URL canónica
https://pejuangbet138vip.com

Rastreadores

Solicitudes
1

Formularios y contenido mixto

Scripts de terceros
0

Respuesta HTTP

Accesible
Sí
Estado HTTP
200
Tiempos de la solicitud, ms
DNS
2
TLS
59
Esperando
643
Conexión
6
Descargar
0
Tiempo de respuesta, ms
710

Conexión TLS

ALPN
h2
Conjunto de cifrado
TLS_AES_256_GCM_SHA384
Protocolo
TLSv1.3
Versiones compatibles
  • TLSv1
  • TLSv1.1
  • TLSv1.2
  • TLSv1.3
Certificado autorizado
Sí
Confidencialidad directa (forward secrecy)
Sí

Puertos

Puertos abiertos
  • 80
  • 443
  • 8080

Estimación de carbono

Bytes
3193
CO₂, gramos
0.0001
Más limpio que, %
95

Servidores DNS

Servidores de nombres
  • Dirección IP
    108.162.195.143
    Host
    sterling.ns.cloudflare.com
  • Dirección IP
    162.159.38.165
    Host
    malavika.ns.cloudflare.com
Zona DNS
permaijaya668.xyz

Cookies

Cookies
  • Nombre
    PHPSESSID
    Cookie de sesión
    Sí
  • Nombre
    __cf_bm
    Secure
    Sí
    HTTP-only
    Sí
    SameSite
    None
  • Nombre
    _fbp
    SameSite
    Lax

Ubicación

Dirección IP
2a06:98c1:3121::3
ASN
13335
Organización
CloudFLARENET-EU
Ciudad
London
País
GB

Certificado TLS

Emisor
Let's Encrypt / YE1
Sujeto
permaijaya668.xyz

Registros DNS

A
  • 188.114.96.3
  • 188.114.97.3
MX
  • Servidor de correo
    eforward2.registrar-servers.com
    Prioridad
    10
  • Servidor de correo
    eforward1.registrar-servers.com
    Prioridad
    10
  • Servidor de correo
    eforward4.registrar-servers.com
    Prioridad
    15
  • Servidor de correo
    eforward3.registrar-servers.com
    Prioridad
    10
  • Servidor de correo
    eforward5.registrar-servers.com
    Prioridad
    20
NS
  • malavika.ns.cloudflare.com
  • sterling.ns.cloudflare.com
SOA
Servidor de nombres principal
malavika.ns.cloudflare.com
Hostmaster
dns.cloudflare.com
Número de serie
2418391696
Actualización, segundos
10000
Reintento, segundos
2400
Caducidad, segundos
604800
TTL mínimo, segundos
1800
TXT
  • v=spf1 include:spf.efwd.registrar-servers.com ~all
AAAA
  • 2a06:98c1:3121::3
  • 2a06:98c1:3120::3

DNSSEC

Registro DS
No
RRSIG
No
DNSKEY
No

HSTS

Observación
Site does not serve any HSTS headers.

Políticas de seguridad HTTP

X-Frame-Options
No
Referrer-Policy
No
X-XSS-Protection
No
Permissions-Policy
No
X-Content-Type-Options
No
Content-Security-Policy
No
Strict-Transport-Security
No
Cross-Origin-Opener-Policy
No
Cross-Origin-Embedder-Policy
No
Cross-Origin-Resource-Policy
No

Cortafuegos de aplicaciones web

Producto WAF
Cloudflare
WAF detectado
Sí

Consulta de IP

Dirección IP
2a06:98c1:3121::3
Versión de IP
6

Redirecciones

Cadena de redireccionamientos
  • https://permaijaya668.xyz

Pila tecnológica

Tecnologías
  • lit-html
  • lit-element
  • Cloudflare
  • HTTP/3

Ficha de registro

Registrador
NameCheap, Inc.
Registrado
Actualizado
Caduca
Estado
  • serverTransferProhibited https://icann.org/epp
  • clientTransferProhibited https://icann.org/epp
  • addPeriod https://icann.org/epp
Servidores de nombres
  • malavika.ns.cloudflare.com
  • sterling.ns.cloudflare.com

Encabezados HTTP

Encabezados de respuesta
Servidor
cloudflare
Content-type
text/html; charset=UTF-8
Campos originales de la fuente · JSON
Configuración del correo electrónico
{
    "mx": [
        "eforward3.registrar-servers.com",
        "eforward4.registrar-servers.com",
        "eforward5.registrar-servers.com",
        "eforward1.registrar-servers.com",
        "eforward2.registrar-servers.com"
    ],
    "spf": "v=spf1 include:spf.efwd.registrar-servers.com ~all",
    "spf_lookups": 1
}
Registros CAA
{
    "domain": "permaijaya668.xyz"
}
Resultados de DNS de protección
{
    "resolvers": 12,
    "blocked_count": 0
}
Observaciones sobre el archivo web
{
    "last": "2026-10-27T11:25:06Z",
    "first": "2026-10-27T11:25:06Z",
    "changes": 0,
    "days_archived": 1,
    "avg_page_bytes": 2685
}
Título de la página y metadatos
{
    "title": "PERMAI668 : Link Akses Situs Slot Online Deposit Qris Secepat Kilat Selama 24 Jam",
    "author": "PERMAI668 : Link Akses Situs Slot Online Deposit Qris Secepat Kilat Selama 24 Jam",
    "ogType": "website",
    "robots": "index,  no follow",
    "keywords": "PERMAI668, PERMAI668 LOGIN, PERMAI668 DAFTAR. PERMAI668 LINK, PERMAI668 ALTERNATIF, PERMAI668 SLOT, PERMAI668 GACOR.",
    "description": "PERMAI668 : Link Akses Situs Slot Online Deposit Qris Secepat Kilat Selama 24 Jam - PERMAI668 menghadirkan link akses situs slot online deposit QRIS secepat kilat selama 24 jam. Nikmati sistem lancar & proteksi terbaik. Daftar sekarang!",
    "canonicalUrl": "https://pejuangbet138vip.com"
}
Rastreadores
{
    "requests": 1
}
Formularios y contenido mixto
{
    "third_party_scripts": 0
}
Estado
{
    "up": true,
    "code": 200,
    "timings": {
        "dns": 2,
        "tls": 59,
        "wait": 643,
        "connect": 6,
        "download": 0
    },
    "response_ms": 710
}
Conexión TLS
{
    "alpn": "h2",
    "cipher": "TLS_AES_256_GCM_SHA384",
    "protocol": "TLSv1.3",
    "versions": [
        "TLSv1",
        "TLSv1.1",
        "TLSv1.2",
        "TLSv1.3"
    ],
    "authorized": true,
    "forward_secrecy": true
}
Puertos
{
    "open": [
        80,
        443,
        8080
    ]
}
Carbon
{
    "bytes": 3193,
    "co2_grams": 0.0001,
    "cleaner_than": 95
}
Servidor DNS
{
    "ns": [
        {
            "ip": "108.162.195.143",
            "host": "sterling.ns.cloudflare.com"
        },
        {
            "ip": "162.159.38.165",
            "host": "malavika.ns.cloudflare.com"
        }
    ],
    "zone": "permaijaya668.xyz"
}
Cookies
{
    "cookies": [
        {
            "name": "PHPSESSID",
            "session": true
        },
        {
            "name": "__cf_bm",
            "secure": true,
            "http_only": true,
            "same_site": "None"
        },
        {
            "name": "_fbp",
            "same_site": "Lax"
        }
    ]
}
Ubicación
{
    "ip": "2a06:98c1:3121::3",
    "asn": "13335",
    "org": "CloudFLARENET-EU",
    "city": "London",
    "country": "GB"
}
SSL
{
    "issuer": "Let's Encrypt / YE1",
    "subject": "permaijaya668.xyz"
}
Registros DNS
{
    "A": [
        "188.114.96.3",
        "188.114.97.3"
    ],
    "MX": [
        "{\"exchange\": \"eforward2.registrar-servers.com\", \"priority\": 10}",
        "{\"exchange\": \"eforward1.registrar-servers.com\", \"priority\": 10}",
        "{\"exchange\": \"eforward4.registrar-servers.com\", \"priority\": 15}",
        "{\"exchange\": \"eforward3.registrar-servers.com\", \"priority\": 10}",
        "{\"exchange\": \"eforward5.registrar-servers.com\", \"priority\": 20}"
    ],
    "NS": [
        "malavika.ns.cloudflare.com",
        "sterling.ns.cloudflare.com"
    ],
    "SOA": "{\"nsname\": \"malavika.ns.cloudflare.com\", \"hostmaster\": \"dns.cloudflare.com\", \"serial\": 2418391696, \"refresh\": 10000, \"retry\": 2400, \"expire\": 604800, \"minttl\": 1800}",
    "TXT": [
        "v=spf1 include:spf.efwd.registrar-servers.com ~all"
    ],
    "AAAA": [
        "2a06:98c1:3121::3",
        "2a06:98c1:3120::3"
    ]
}
DNSsec
{
    "ds": false,
    "rrsig": false,
    "dnskey": false
}
Hsts
{
    "message": "Site does not serve any HSTS headers."
}
Políticas de seguridad HTTP
{
    "xFrameOptions": false,
    "referrerPolicy": false,
    "xXSSProtection": false,
    "permissionsPolicy": false,
    "xContentTypeOptions": false,
    "contentSecurityPolicy": false,
    "strictTransportPolicy": false,
    "crossOriginOpenerPolicy": false,
    "crossOriginEmbedderPolicy": false,
    "crossOriginResourcePolicy": false
}
Cortafuegos
{
    "waf": "Cloudflare",
    "has_waf": true
}
Get ip
{
    "ip": "2a06:98c1:3121::3",
    "family": 6
}
Redirecciones
{
    "chain": [
        "https://permaijaya668.xyz"
    ]
}
Tech stack
{
    "technologies": [
        "lit-html",
        "lit-element",
        "Cloudflare",
        "HTTP/3"
    ]
}
Ficha de registro
{
    "registrar": "NameCheap, Inc.",
    "created": "2026-10-23T16:45:28Z",
    "updated": "2026-10-23T16:45:33Z",
    "expires": "2027-10-23T23:59:59Z",
    "status": [
        "serverTransferProhibited https://icann.org/epp",
        "clientTransferProhibited https://icann.org/epp",
        "addPeriod https://icann.org/epp"
    ],
    "nameservers": [
        "malavika.ns.cloudflare.com",
        "sterling.ns.cloudflare.com"
    ]
}
Encabezados HTTP
{
    "headers": {
        "server": "cloudflare",
        "content-type": "text/html; charset=UTF-8"
    }
}

Preguntas sobre permaijaya668.xyz

¿Es permaijaya668.xyz legítimo?

No. PhishDestroy clasifica permaijaya668.xyz como Estafa de apuestas (riesgo: medio, 25/100); se detectó por primera vez el 2026-10-27. Considera el sitio inseguro.

¿Es seguro conectar una billetera a permaijaya668.xyz?

No. No conectes una billetera, no firmes mensajes ni apruebes tokens en permaijaya668.xyz. Los sitios de phishing piden aprobaciones (approve, setApprovalForAll, Permit2) que permiten al operador mover tus activos, y una transacción confirmada no se puede revertir.

¿Qué hago si usé permaijaya668.xyz?

Cambia todas las contraseñas que introdujiste allí y activa la autenticación en dos pasos. Si conectaste una billetera o firmaste algo, revoca las aprobaciones y mueve los fondos restantes a una billetera nueva; nunca compartas tu frase semilla. Ayuda paso a paso: guía de emergencia.

Explorar

Coincidencias en la lista de bloqueadosPhishDestroy · no hay coincidencias en las otras 11 1
PhishDestroy Lista de PhishDestroy Ver fuente

Última comprobación

Captura guardada · 8 capturas

Todos los enlaces de captura y los hash (8)
Título de la página observado
PERMAI668 : Link Akses Situs Slot Online Deposit Qris Secepat Kilat Selama 24 Jam
Referencias automáticas a marcas
Amazon Dodo Facebook Gemini Instagram Telegram WhatsApp
Certificado TLS
Emitido por YE1 · la validez guardada termina en 85 días
permaijaya668.xyz: under review, risk score 25/100 (medium); not yet listed by external security vendors.
Tarjeta de vista previa en redes sociales permaijaya668.xyz: under review, risk score 25/100 (medium); not yet listed by external security vendors. v de16d1a11a80

Detalles del dominio

Dominio
Contexto de IP Reino Unido188.114.97.3 Cloudflare borde compartido IP de origen oculta La reputación de Edge-IP no se atribuye a este dominio.
Etiquetas OTX 2026-10all-domainsblocklistcryptodomainsdrainerfraudlivemonthlyphishdestroyphishingscam
Registrador Namecheap US(US)
Contacto de abusoabuse@namecheap.com
Registro de la ICANNICANN Lookup (RDAP) →
RegistroCreado 23/10/2026 (4d · Brand New!) — Caduca 23/10/2027
País del titularEstados Unidos VirusTotal WHOIS
Titular3b5f76ecd769308fc9567a2e0465e35bs@withheldforprivacy.com VirusTotal WHOIS
Estado HTTP200
Detalles técnicosProcedencia y marcas de tiempo
Primera detección27/10/2026
Análisis del DOManalizado 27/10/2026puntuación 10/1007 señales de marca
URL enviadahttps://permaijaya668.xyz/m/
Hash del favicon
ID del caso
ICANN OVERSIGHT

Acreditación y contexto RAA

Acreditación del registrador y obligaciones frente al abuso del DNS

Para este gTLD, el registrador indicado arriba opera en virtud de un acuerdo de acreditación de la ICANN. Los enlaces siguientes ofrecen el baremo oficial de tarifas y las directrices vigentes de cumplimiento sobre el abuso del DNS.

La acreditación es un contrato, no una certificación de seguridad.

RAA §3.18 establishes abuse-contact and handling requirements. This report can document stored outbound notices and later technical observations; it does not by itself establish receipt, investigation, remediation, or contractual non-compliance.

Accountability draft No se envía nada automáticamente.

Red & certificados

Evidencias técnicas almacenadas

Red & DNS

Punto de acceso CDN compartido
Dirección IP
Reino Unido188.114.97.3
ASN de la red
AS13335
Organización
CloudFLARENET-EU
Ubicación observada
Reino UnidoLondon, GB
Encabezado del servidor
cloudflare

La reputación de Edge-IP no se atribuye a este dominio.

Servidores de nombres 2

  • malavika.ns.cloudflare.com
  • sterling.ns.cloudflare.com

SOA

  • nsname: malavika.ns.cloudflare.com
  • hostmaster: dns.cloudflare.com
  • serial: 2418391696
  • refresh: 10000
  • retry: 2400
  • expire: 604800
  • minttl: 1800

Contacto del registrador para casos de abuso VirusTotal WHOIS

Enrutamiento del correo 5 MX records

  • eforward4.registrar-servers.compriority 15
  • eforward1.registrar-servers.compriority 10
  • eforward2.registrar-servers.compriority 10
  • eforward5.registrar-servers.compriority 20
  • eforward3.registrar-servers.compriority 10

La ubicación corresponde a la red IP.

Certificado TLS

Emisor
YE1
Válido desde
2026-10-23 17:43:49
Válido hasta
2027-01-21 17:43:48
Cobertura de nombres de host
Fechas de validez de los certificados almacenados
Validez
Dentro de las fechas de validez almacenadas
Fuente de recopilación
PhishDestroy collector
Huella digital del certificado0101650d1fa9fd0cef97ac6ecc2fcb8e6c10652d283e8310a7e80dc520c33d02
Nombres del certificado · 2 SAN
  • *.permaijaya668.xyz
  • permaijaya668.xyz

Metadatos del certificado guardados. Las fechas del certificado sin zona horaria se muestran tal como se almacenaron. El cifrado del transporte no demuestra que el sitio sea de confianza.

Verificación de licencias de casino y juegos de azar
Licencia de juego no verificada
This domain markets casino/gambling services. Scam casinos routinely display fake Curaçao, MGA, or Kahnawake license badges that don’t exist in the real registries. Comprueba siempre el número de licencia en la base de datos oficial del organismo regulador antes de realizar un depósito. If the site shows a seal but no clickable registry link — or the linked registry page doesn’t exist — treat it as fraudulent.
Curaçao eGaming (official) Malta Gaming Authority Comisión del Juego del Reino Unido PA Gaming Control Kahnawake Gaming Gibraltar Gambling
Tecnologías · 9 identified
Detectado a través de Cloudflare Radar · Motor Wappalyzer
Denunciar este dominio Envía pruebas y ayuda a proteger a los demás

Evidencias archivadas

Instantánea de Wayback Machine
Ver archivo
Análisis del rendimiento del sitio

Google PageSpeed Insights — auditoría de rendimiento móvil de permaijaya668.xyz · checked Oct 27, 2026

62
Needs Work
Rendimiento
FCP
3.04 s
Primer renderizado con contenido
LCP
31.94 s
Largest Contentful Paint
CLS
0.121
Desplazamiento acumulativo de la maquetación
TBT
76 ms
Tiempo total de bloqueo
SI
5.05 s
Índice de velocidad
Datos proporcionados por Google PageSpeed Insights · Estrategia móvil · Puntuaciones: 90-100: Bueno 50-89: Necesita mejoras 0-49: Pobre
Evidencias de capturas almacenadas 1 snapshot

Metadatos de respuesta con marca de tiempo conservados por la canalización de recopilación local. Cada valor siguiente corresponde a la hora de archivado mostrada.

Respuesta HTTP archivada HTTP 200
URL solicitada: https://permaijaya668.xyz/m/
PERMAI668 : Link Akses Situs Slot Online Deposit Qris Secepat Kilat Selama 24 Jam
PERMAI668 menghadirkan link akses situs slot online deposit QRIS secepat kilat selama 24 jam. Nikmati sistem lancar & proteksi terbaik. Daftar sekarang!
Respuesta
HTTP 200
Cuerpo del HTML
206.0 KB
Comprimido
23.4 KB
Enlaces
169 internal · 9 external
Tecnologías detectadas
jquerybootstrapcloudflare
Encabezados de respuesta seleccionados
Content-Type: text/html; charset=UTF-8
Servidor: cloudflare
Cache-Control: no-store, no-cache, must-revalidate
CF-Cache-Status: DYNAMIC
Content-Encoding: gzip
HSTS: no observado DNSSEC: no observado WAF / firewall: observed Indicador de cloaking: no observado
Título de Open Graph: PERMAI668 : Link Akses Situs Slot Online Deposit Qris Secepat Kilat Selama 24 Jam
Descripción de Open Graph: PERMAI668 menghadirkan link akses situs slot online deposit QRIS secepat kilat selama 24 jam. Nikmati sistem lancar & proteksi terbaik. Daftar sekarang!
Saved response-header values · 16
alt-svc
h3=":443"; ma=86400
Cache-Control
no-store, no-cache, must-revalidate
cf-cache-status
DYNAMIC
CF-RAY
a5115684cdf8066a-GRU
Conexión
keep-alive
Content-Encoding
gzip
Content-Type
text/html; charset=UTF-8
Fecha
Tue, 27 Oct 2026 11:25:06 GMT
Caduca
Thu, 19 Nov 1981 08:52:00 GMT
Nel
{"report_to":"cf-nel","success_fraction":0.0,"max_age":604800}
Pragma
no-cache
Report-To
{"group":"cf-nel","max_age":604800,"endpoints":[{"url":"https://a.nel.cloudflare.com/report/v4?s=84h2LzGQiwrbWE3Wasw%2FMqEo%2BbaLdEmnH03lAjn6ZnChd6Ip8H9O5GPBdib5mBHpcqiQUoEw50SozyX0LEpMVWmojK9FJejbLx3hz02kvHW0NJr4SHYXf80OgEfpFNlh8HVmUg%3D%3
Servidor
cloudflare
Server-Timing
cfCacheStatus;desc="DYNAMIC"
Transfer-Encoding
chunked
Vary
Accept-Encoding

Valores conservados por el recopilador; los valores largos pueden acortarse durante la recopilación.

Detalles sobre la inscripción y la asistencia como observador1

Availability observations

Última observación con el sitio accesible

Una hora estimada describe una ventana de observación. No demuestra una acción del registrador ni el momento exacto en que un sitio dejó de estar disponible.

Historial de observaciones almacenadas1

Cambios fechados conservados por el monitor y los recopiladores de fuentes. Las observaciones más recientes aparecen primero; el estado de una fuente no prueba una retirada.

  1. Monitor de dominios · Primer registro de cobro

    Accesible

Todas las observaciones de disponibilidad registradas2

Fuente: monitor de disponibilidad. Cada observación guardada se mantiene por separado, incluidos los registros con la misma fecha o el mismo hash de evidencia, pero con fuentes o estados de DNS diferentes. Un estado desconocido no es prueba de que el sitio esté fuera de línea.

  1. current_state_backfillunknown
    Observation source
    current_state_backfill
    Causa
    http_2xx_unclassified
    Availability state
    unknown
    Content state
    unknown
    DNS state
    stale
    Estado HTTP registrado
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    40
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Marca de tiempo de la fuente original
    2026-10-27 12:27:01.000000
    SHA-256 de la evidencia
    e2cf441b3528dbfe9aae3ddba89f03f4fd62af85cda140429a0a30ea368b1cca
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-27 12:27:01
    Evidence reason
  2. http_observationunknown
    Observation source
    http_observation
    Causa
    http_2xx_unclassified
    Availability state
    unknown
    Content state
    unknown
    DNS state
    unknown
    Estado HTTP registrado
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    40
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Marca de tiempo de la fuente original
    2026-10-27 12:27:01.000000
    SHA-256 de la evidencia
    e2cf441b3528dbfe9aae3ddba89f03f4fd62af85cda140429a0a30ea368b1cca
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-27 12:27:01
    Evidence reason

Proceso de respuesta ante amenazas

  1. Detección · registrados
  2. Análisis · registrados
  3. Notificaciones · registrados
  4. Supervisión · en curso

Eventos registrados: 10. Estos registros describen las pruebas recopiladas, las notificaciones enviadas y la publicación; no confirman que se haya completado la investigación ni que se haya procedido al cierre del sitio.

Detección e incorporación preventivasAmenaza incorporada Registrado: 1 de 1
  • Amenaza incorporada
    permaijaya668.xyz detectado y puesto en cola para su análisis completo
Comprobaciones de inteligencia sobre amenazasCaptura de URLScan.io · Veredicto de URLScan · Informe de Cloudflare Radar · Archivo Web · Referencias de la comunidad OTX · Pruebas forenses recopiladas · Análisis técnico registrado Registrado: 7 de 7
  • Captura de URLScan.io
    Informe de URLScan almacenado con artefactos de captura
  • Veredicto de URLScan
    Los motores de aprendizaje automático de URLScan clasificaron la página como maliciosa. · Puntuación: 98
  • Informe de Cloudflare Radar
    Hay disponible un informe almacenado de Cloudflare Radar. El mero hecho de que exista el enlace al informe no significa que el dominio haya sido clasificado como malicioso, ni prueba que se hayan capturado todos los campos de red.
  • Archivo Web
    Conservado en la «Wayback Machine»: pruebas históricas archivadas
  • Referencias de la comunidad OTX
    Referencias a publicaciones de la comunidad en AlienVault OTX: 3. Las referencias no constituyen veredictos del proveedor y se excluyen de la puntuación de pruebas.
  • Pruebas forenses recopiladas
    Pruebas almacenadas procedentes de URLScan.io, URLQuery, captura de pantalla guardada
  • Análisis técnico registrado
    El informe contiene los resultados almacenados de la detección tecnológica o del análisis forense.
Registros de notificacionesInforme enviado registrado Registrado: 1 de 1
  • Informe enviado registrado
    Registro almacenado de una denuncia de abuso sobre este dominio; registrador en ese momento: NAMECHEAP INC. Contactos de abuso: 1.
    • abuse@namecheap.com
Publicación y disponibilidadPublicado en DestroyList · La supervisión continúa Registrado: 1 de 2
  • Publicado en DestroyList
    Incluido en el repositorio público PhishDestroy/DestroyList
  • La supervisión continúa
    El dominio sigue siendo accesible o tiene el acceso restringido; futuras comprobaciones podrían actualizar esta observación.

Actividad registrada

7 entradas
  1. AlienVault OTX

    3 referencias de la comunidad

    Ver fuente
  2. Cloudflare Radar

    Phishing

    Ver fuente
  3. VirusTotal

    0/92 detecciones del motor

    Ver fuente
  4. Informe de abuso enviado

    PD-20261027-0FB095 · Recibo 83866

    abuse@namecheap.com
  5. Añadido a PhishDestroy

    permaijaya668.xyz

    Ver fuente
  6. URLScan

    Página capturada

    Ver fuente
  7. Wayback Machine

    Página archivada

    Ver fuente
Cómo investigamos y denunciamos

Escaneos públicos, pruebas y canales de denuncia de abusos

Analizamos las URL sospechosas, examinamos los resultados públicos y enviamos las pruebas a través de los canales adecuados de denuncia de abusos. Los eventos fechados que aparecen arriba muestran lo que se ha registrado para este dominio. El directorio que figura a continuación explica el flujo de trabajo en su conjunto.

01Escaneos públicos y recopilación de pruebas10 fuentes y grupos de herramientas
urlscan.io Captura de pantalla · DOM · HTTP

Captura la página renderizada, las solicitudes y la infraestructura visible.

VirusTotal Veredictos de múltiples motores

Compara los resultados de los motores disponibles y conserva la marca de tiempo del análisis.

Google Safe Browsing Informe de transparencia

Comprueba si Google tiene actualmente esa URL catalogada como insegura.

Cloudflare Radar DNS · certificados · categorías

Examina un análisis público y sus datos registrados de red y clasificación.

AlienVault OTX Actualizaciones de inteligencia sobre amenazas

Busca referencias a indicadores e información relacionada de la comunidad.

Wayback Machine Evidencia histórica

Compara capturas archivadas y conserva el contexto histórico.

abuse.ch ThreatFox Correlación de IOC

Busca indicadores coincidentes y registros de amenazas asociados.

crt.sh Transparencia de certificados

Inspeccionar los registros de certificados y los nombres de host relacionados.

Filtros de seguridad de DNS Quad9 · AdGuard · CleanBrowsing

Comparar las respuestas del resolutor de seguridad y registrar los bloqueos observados.

Web-Check Inspección superficial

Inspecciona el DNS público, el TLS, el HTTP y la superficie tecnológica.

02Denuncias de abusos y seguimientoCanales de registradores, alojamiento y seguridad
  1. Identificar al proveedor responsable. Relacionar los registros de registro y alojamiento con el contacto de abuso correspondiente.
  2. Preparar un paquete de pruebas. Incluye la URL, las referencias de los escaneos públicos, las capturas de pantalla y las observaciones registradas.
  3. Enviar el informe. Conserva los registros de los informes enviados y la información de los destinatarios, cuando esté disponible.
  4. Revisar de nuevo y publicar las actualizaciones. Realiza un seguimiento posterior de los resultados de los escáneres, las respuestas de los proveedores y la disponibilidad del sitio web.

A continuación se enumeran los servicios de seguridad utilizados para el escaneo, las comprobaciones de reputación y la notificación de incidencias. El hecho de que un servicio aparezca en la lista no implica que haya recibido, aceptado o tomado medidas respecto a este dominio en concreto. Las notificaciones registradas aparecen en el historial de notificaciones anterior.

Comprobar cloaking

Compara lo que reciben un navegador y un rastreador, y comprueba si hay enrutamiento de tráfico de Keitaro.

permaijaya668.xyz

Datos y informes externos

Instantánea de evidencia enviada
Enviado: Entradas del registro: 1 ID del caso: PD-20261027-0FB095 Destinatario: abuse@namecheap.com
Aviso en PDF generado Texto del aviso archivado (289 caracteres)
Texto del aviso de abuso tal como se envió al proveedor
Registrar: Namecheap Inc (United States)
Policy Violations: Domain Registration Agreement prohibits hacking, misuse of domain to conduct attacks, scam and fraudulent activities; AUP allows immediate suspension
Applicable Laws: CFAA 18 U.S.C. §1030, Wire Fraud 18 U.S.C. §1343, CAN-SPAM Act
Análisis en profundidad
Ayuda y notificación de incidencias

¿Te has visto afectado por este sitio web?

5 grupos de señales de evidencia vinculados 1 registros de notificación almacenados Última vez que se supo que estaba activo
No está solo y no tiene nada de qué avergonzarse. Los estafadores son delincuentes sofisticados que se aprovechan de la confianza. Denunciar lo ocurrido es el arma más poderosa contra el fraude: su denuncia puede evitar que otros se conviertan en víctimas y ayudar a las autoridades a actuar. El silencio es la mayor ventaja del estafador. Rómpalo.
Si tus credenciales se han visto comprometidas, denúncialo de inmediato. No interactúes con estafadores que prometen recuperar tus fondos.

Si ingresó credenciales de cuenta, información personal o de pago, o descargó un archivo de este dominio, tome medidas inmediatas. A continuación encontrará recursos que le ayudarán a informar el incidente y protegerse.

Canales oficiales de notificación

Más vías oficiales de denuncia
FTC ReportFraud Estados Unidos

Denuncia las estafas y los fraudes a la Comisión Federal de Comercio de EE. UU. Las denuncias se incorporan a una base de datos utilizada por las fuerzas del orden.

IdentityTheft.gov Estados Unidos

Denuncia oficial de robo de identidad con un plan de recuperación paso a paso.

CISA Estados Unidos

Denuncia los incidentes cibernéticos y el phishing a la Agencia de Ciberseguridad y Seguridad de las Infraestructuras de EE. UU.

CSIRTs Network Unión Europea

Directorio de equipos nacionales de respuesta a incidentes (CSIRT) de la UE. Encuentra el equipo de tu país.

FIRST A nivel mundial

Directorio mundial de equipos de respuesta a incidentes, con búsqueda por país y sector.

cybercrime.gov.in India

Portal nacional de denuncia de delitos cibernéticos. En caso de fraude financiero, llama también inmediatamente a la línea de ayuda 1930.

Línea de ayuda1930
ReportCyber Australia

Denuncia los delitos cibernéticos al Centro Australiano de Ciberseguridad y a la policía.

Scamwatch Australia

Denuncia las estafas al Centro Nacional contra el Fraude, gestionado por la ACCC.

Denúnciala ante las autoridades locales

Seleccione su país para obtener contactos oficiales de cibercrimen o crear un borrador de queja →.

Aunque los fondos se hayan congelado, no pueden recuperarse sin una denuncia policial oficial o una orden judicial. Presentar una denuncia es la única vía para una posible recuperación.

Los estafadores son delincuentes. Presentar una denuncia genera un registro legal y ayuda a proteger a otras personas.

directorio de 97 países

Borrador asistido por IA: el proveedor de IA procesa los detalles del incidente

Revíselo y envíelo usted mismo
Tras un incidente de phishing

Recomendaciones y consejos para las víctimas

Elige los pasos que correspondan a lo que compartiste. Guarda una copia de este informe junto con tus propios registros.

¿Qué debo hacer ahora mismo?

Urgente

Deja de usar el sitio sospechoso. Abre el servicio real desde su aplicación oficial o una dirección en la que ya confíes.

  • Cambiar todas las contraseñas — correo electrónico, cuentas de Exchange, cualquier cosa que utilice la misma contraseña
  • Activar la autenticación de dos factores utilizando una aplicación de autenticación (no SMS). Desactivar la recuperación mediante SMS
  • Bloquear tarjetas si has introducido tus datos bancarios en la página de phishing

¿Qué información debo recopilar para mi denuncia?

Directrices del FBI

Guarda los correos originales, recibos, mensajes y capturas de pantalla en un lugar seguro. Una cronología objetiva ayuda a la autoridad receptora a entender lo ocurrido. Guía sobre la evidencia del IC3 ↗

  • Comprobantes de pago — Si has realizado un pago, guarda el recibo, el importe, la fecha, el proveedor de pago y los datos del destinatario.
  • Fechas y horas exactas — de cada transacción y del primer contacto con el estafador
  • Capturas de pantalla — páginas web fraudulentas, mensajes de chat, correos electrónicos, transacciones con monederos electrónicos, redes sociales
  • Todas las URL y dominios utilizados por el estafador (incluidos permaijaya668.xyz)
  • Comunicaciones — correos electrónicos, mensajes de texto, números de teléfono y nombres de usuario que utilizó el estafador

Aunque no tengas todos los detalles — presenta la denuncia de todos modos. Incluso la información parcial sigue siendo útil para las investigaciones.

¿Dónde debo denunciar la estafa?

  • IC3 del FBI — Centro de Denuncias de Delitos en Internet (sistema federal de denuncia de EE. UU.)
  • Europol — Informes sobre la ciberdelincuencia en Europa (UE)
  • Tu banco o proveedor de pagos — ponerse en contacto con su equipo de lucha contra el fraude lo antes posible a través de los datos de contacto oficiales si se ha filtrado información sobre dinero o tarjetas.
  • Policía local — deja constancia oficial, aunque no puedan actuar de inmediato

Una denuncia no garantiza la recuperación de los fondos ni una investigación, pero unos datos de transacción precisos y aportados con rapidez pueden ayudar a las autoridades y a los proveedores de servicios a rastrear el incidente.

How do phishing scams typically work?

  • Páginas web falsas — Clones idénticos al milímetro de sitios web legítimos, con dominios ligeramente modificados
  • «Pig butchering» — Se ganaba la confianza de las víctimas a lo largo de varias semanas a través de Telegram, WhatsApp o aplicaciones de citas, y luego les robaban el dinero.
  • Estafas relacionadas con la recuperación — los estafadores se hacen pasar por agentes de recuperación y exigen pagos por adelantado. Nunca compartas tu frase semilla ni pagues sin antes verificar al proveedor de forma independiente
  • Estafas basadas en la inteligencia artificial — los «deepfakes», el phishing automatizado y los sitios web generados por IA, que hacen que el fraude sea más difícil de detectar

¿Cómo puedo protegerme en el futuro?

  • Añadir a favoritos las páginas web oficiales — Nunca hagas clic en enlaces de correos electrónicos, mensajes directos o anuncios
  • Verificar dominios — comprobar si PhishDestroy antes de interactuar. Comprueba que sea HTTPS, la ortografía y la antigüedad del dominio
  • «Demasiado bueno para ser verdad» = estafa — rendimientos garantizados, recomendaciones de famosos, plazos urgentes

Más información: NIST · respuesta al phishingFBI IC3 · denuncias y pruebasFTC · estafas de recuperación

Mantente informado, mantente a salvo

Supervisa las amenazas en tiempo real o impugna esta entrada si crees que se trata de un falso positivo.

¡Cuidado con los estafadores que se hacen pasar por empresas de recuperación de datos! Los delincuentes pueden volver a contactar a las víctimas haciéndose pasar por investigadores, abogados o agentes de recuperación. No pague tarifas por adelantado ni comparta credenciales. Más información sobre el fraude de recuperación →
Acerca de este informeFuentes, fechas de observación y correcciones

Este informe combina capturas de página guardadas, datos de registro y de red, resultados de escáneres y el historial de denuncias de PhishDestroy. Cada fuente conserva su propia fecha de observación. Abre el informe de una fuente para consultar el resultado original.

El análisis asistido por AI se redactó el . En él se describen los datos disponibles en aquel momento; las comprobaciones posteriores de las fuentes pueden dar lugar a cambios.

Una captura documenta lo que se mostraba. Un resultado de escáner registra la evaluación de ese proveedor en el momento de su comprobación. Ni un certificado válido ni un resultado sin detecciones garantizan la seguridad.

Insertar este informeUn widget compacto con un enlace a las evidencias
HTML · IFRAME

Incrustar este informe

Comparte esta información sobre amenazas en tu página web o blog

embed.html
<iframe
  src="https://phishdestroy.io/es/embed/domain/permaijaya668.xyz"
  title="PhishDestroy threat report for permaijaya668.xyz"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>