 Untersuchung
Valve profitiert von Über 70 Millionen gestohlene Steam-Konten
Eine umfassende Untersuchung von PhishDestroy zu „OSINT“ und Telemetriedaten aus dem Dark Market hat ergeben, dass die Valve Corporation derzeit das weltweit größte nicht registrierte Gelddienstleistungsunternehmen (Money Services Business, MSB) betreibt. Durch strukturelle Fahrlässigkeit und das bewusste Ignorieren dokumentierter Missbräuche von „API“ hat Valve seine digitale Wirtschaft mit globalen Cyberkriminalitätssyndikaten verflochten. Dieser Bericht bildet die Beweisgrundlage für eine unverzügliche Weiterleitung an FinCEN, FTC, CISA und den Europäischen Datenschutzausschuss.
Diese Untersuchung ist dauerhaft archiviert auf der Arweave permaweb und zugänglich über die steamdestroy.eth ENS-Domain. Selbst wenn diese Domain beschlagnahmt, aus dem Verzeichnis entfernt oder offline genommen wird – die Beweise können weder gelöscht, verändert noch zensiert werden.
Arweave TX: 8ioLOOWsvCHf56mNsNqID7wIiHgBf4C3j5JznO4cJMI
Valve muss zur Rechenschaft gezogen werden. Hier sind die Beweise.
Seit über einem Jahrzehnt verschließt die Valve Corporation bewusst die Augen vor dem größten Marktplatz für gestohlene Gaming-Konten in der Geschichte und profitiert dabei. Derzeit werden auf 16 Plattformen mehr als 819.000 gestohlene Konten zum Verkauf angeboten. PhishDestroy hat sie alle dokumentiert – in Echtzeit, direkt aus dem öffentlichen „API“ des LZT Market. Die Beweise sind mathematischer, rechtlicher Natur und unwiderlegbar.
- Über 70 Millionen über den LZT Market verkaufte Steam-Konten (insgesamt) – derzeit 578.000 gelistet
86.668 über Infostealer. 66.744 über Credential Stuffing. 7.081 über Phishing. 1.026 „über den Steam-Support wiederhergestellt“ und weiterverkauft – ein direkter Beweis für ausgelagerte Korruption. Valve sieht jeden Anruf unter API. Das Unternehmen hat sich entschieden, nicht zu handeln.
- Fünf Klagegründe, ein beklagtes Unternehmen
Verstöße gegen OFAC-Sanktionen. Unterstützung von Infostealer-Aktivitäten. Offenlegung von Daten Minderjähriger gemäß dem „GDPR“. Fiktive Nutzungsbedingungen als Unternehmensbetrug. Interne Korruption und unregulierte Kryptowährungen. Taylor Wessing kann nicht alle fünf Fälle gleichzeitig verteidigen.
- $450M estimated minimum liability
Dokumentierte tatsächliche Ausgaben der Opfer über gestohlene Konten auf dem LZT Market sowie eingefrorene Bestände auf gesperrten Bots – Vermögenswerte, die Valve unter dem Vorwand der Betrugsbekämpfung beschlagnahmt hat.
- Die Beweise werden auf den eigenen Servern von Valve gehostet
Auf den Servern der Steam-Community werden Tausende von Anleitungen zur Umgehung von Sperren und zur Regionalumstellung gehostet, die von Google indexiert werden und auch für nicht angemeldete Nutzer zugänglich sind. Valve moderiert diese Plattform. Es wurde nichts entfernt.
Beweisgrenze. Alle Statistiken basieren auf Momentaufnahmen aus der direkten Beobachtung öffentlicher MarktAPIen von LZT Market. Die rechtliche Analyse stützt sich auf das im August 2026 veröffentlichte Recht der USA und der EU. Alle Angaben zu den Ansprechpartnern bei den Aufsichtsbehörden stammen aus offiziellen Daten.
Ein exklusiver Untersuchungsbericht von „PhishDestroy“ Research
Wer ist „PhishDestroy“, dass es sich mit dem Unternehmensapparat von Valve anlegen kann? Woher stammen unsere Informationen über ihre viel gepriesenen europäischen Anwälte – genau jene, deren Ruf durch interne Klagen wegen sexueller Belästigung befleckt ist? Sie lieben es, mit ihrem Status und ihrer „jahrhundertelangen Geschichte“ zu prahlen, doch wenn es um die Ursprünge ihrer deutschen Niederlassung geht, haben sie praktischerweise einen Gedächtnisverlust. Sie lassen in ihrer Unternehmensgeschichte geflissentlich die Tatsache aus, dass der Gründer ihrer Kanzlei ein überzeugter Nazi und Mitglied von Hitlers Reichstag war – ein Rädchen in einem System, das schwule Menschen in Konzentrationslager schickte.
Aber genug von der Geschichte. Kommen wir zurück zur technischen Realität. Diese „Spitzenanwälte“ beweisen bei der Bearbeitung von Anträgen nach dem „GDPR“ absolute Inkompetenz – sie wissen schlichtweg nicht, wie man vertrauliche Informationen in Dokumenten ordnungsgemäß schwärzt. Das ist kein Fehler eines Praktikanten. Das ist ein direkter Beweis dafür, dass sie sich nie an die Verfahren zur Offenlegung von Daten gehalten haben und es vorziehen, Anträge mit Drohungen und rechtlicher Einschüchterung abzuwehren.
Die für die Verarbeitung von „GDPR“ bei Valve zuständige Person: Dr. Patrick Zurheide, LL.M., Taylor Wessing. Als Antwort auf einen standardmäßigen Antrag auf Auskunft und Löschung gemäß Artikel 15 der Datenschutz-Grundverordnung (GDPR) – einen Antrag, den jeder EU-Bürger stellen darf – entschied sich Dr. Zurheide, wie folgt zu antworten: Androhung strafrechtlicher Verfolgung anstatt die Daten rechtmäßig offenzulegen. Er erfand eine verfahrensrechtlich unmögliche Begründung für die Vorenthaltung des vollständigen Protokolls: dass das Konto nach seiner Sperrung eine Aufladung erhalten habe – was aufgrund der Architektur von Valve technisch gar nicht möglich ist.
Die Daten, die schließlich übermittelt wurden, enthielten nicht nur die eigenen Aufzeichnungen des Anfragenden, sondern auch unverschlüsselte Telemetriedaten Dritter – IP-Verläufe, Geräte-Fingerabdrücke, private Chat-Protokolle von Minderjährigen –, die an unbefugte Empfänger weitergegeben wurden. Die Methode zur Verschleierung: schwarze Rechtecke in einer PDF-Datei. Mit einem einzigen Klick entfernbar. Anscheinend hat niemand in der Anwaltskanzlei mit einem Stundensatz von 1.500 € bedacht, dass das Schwärzen von PDF-Dateien eine Fertigkeit ist, die mehr erfordert, als nur ein schwarzes Kästchen über den Text zu ziehen.
Zum wirtschaftlichen Hintergrund: Anwälte vom Kaliber eines Dr. Zurheide werden nicht engagiert, um die Daten der Nutzer zu schützen. Sie werden engagiert, um den Anschein der Einhaltung von Vorschriften zu erwecken und gleichzeitig sicherzustellen, dass die eigentlichen Daten unter Verschluss bleiben. Die erbrachte Dienstleistung besteht in rechtlicher Einschüchterung im Auftrag eines Mandanten, der sich den Papierkram für eine ordnungsgemäße Abwicklung nicht leisten kann. Valve verfolgte zuvor die Richtlinie, dass jeder rechtliche Kontakt zur sofortigen Kontosperrung führte – ein Verfahren, das darauf abzielte, Nutzer zu bestrafen, die ihre Rechte geltend machten.
Zum Hintergrund, wer Patrick ist: Laut seinem offiziellen Profil ist Dr. Patrick Zurheide, LL.M, Mitglied des Fachbereichs „Technology, Media & Telecoms“ bei Taylor Wessing. Er berät zu Softwareverträgen, Datenschutzrecht, E-Commerce, IT-Projekten und – ganz entscheidend – zu Datenschutzfragen im Immobiliensektor, einschließlich intelligenter Zähler und persönlicher Energiedaten. Er ist zertifizierter Scrum Master. Dies ist die Person, die Valve ausgewählt hat, um eine routinemäßige Anfrage gemäß Artikel 15 des „GDPR“ (Datenschutzgesetz) von einem Nutzer zu bearbeiten, der lediglich wissen wollte, welche Daten Valve über ihn gespeichert hat.
Wir stimmen seinen auf dem Papier aufgeführten Qualifikationen zu. Wir stellen außerdem fest, dass jede seiner Antworten zwischen 21 und 35 Tage — eine kreative Auslegung der 30-tägigen Antwortfrist gemäß der „GDPR“, die eher eine bewusste Unternehmenspolitik als ein individuelles Versehen zu sein scheint. Wir geben Taylor Wessing 5 Sterne als Verzögerungstaktik. Meisterhaft umgesetzt.
Patrick, falls du das hier liest: Wir haben deine Herangehensweise sehr geschätzt. Du passt perfekt zu Taylor Wessing. Falls du jemals zurückkommen und Valve erneut verteidigen möchtest – schau dir nur an, wie viel Material wir zusammengetragen haben. Die haben Geld wie ein Dummkopf Quittungen – Steuern und Eigentumsdiebstahl in einem Ausmaß, das immer, wie man so schön sagt, dazu führt: „Bitte komm zurück, wir zahlen.“ Stell die Rechnung einfach direkt an sie. Schreib uns nicht – angesichts deiner Erfolgsbilanz könntest du versehentlich wieder etwas preisgeben.
Fachlicher Hinweis: Wir raten dringend davon ab, Dr. Zurheide Zugang zur Smart-Metering-Infrastruktur oder zu Energieverbrauchsdaten zu gewähren. Wenn Sie nicht das nächste Jahrzehnt damit verbringen möchten, die Hälfte der Stromrechnungen Deutschlands abzubezahlen, sollten sensible Daten wohl besser zurückgestellt werden, bis das PDF-Redaktionsmodul fertiggestellt ist. Wir empfehlen eine erneute Registrierung. Vorläufig.
An alle Vertreter der Universität Aberdeen, die dies vielleicht lesen: War das Modul zum Datenschutz optional? Ich frage im Namen eines Freundes, dessen Daten sich derzeit in sechs unbefugten Posteingängen befinden.
1. Die Entstehung von „PhishDestroy“: Zerstörung der C2-Infrastruktur statt Bug-Bounties
Zwischen 2018 und 2021 erlebte das Steam-Ökosystem einen Boom an unkontrolliertem Spam. Der Name „PhishDestroy“ existierte damals noch nicht, aber wir waren es, die den Grundstein für die Betrugsbekämpfung innerhalb von Steam gelegt haben. Wir heben uns dafür keine Medaillen auf – wir haben einfach nur die Drecksarbeit erledigt, die das Unternehmen nicht machen wollte. Seit unserer Gründung bis heute zerstören wir die Infrastruktur von Betrügern im industriellen Maßstab.
Domains neutralisiert
aller Zeiten (alle Plattformen)
in Betrieb seit
jemals akzeptiert
Speziell was die Steam-Phishing-Infrastruktur betrifft, sind wir zuversichtlich, dass die Zahl der unschädlich gemachten Domains 100,000. Kumulativ über alle Plattformen und den gesamten Zeitraum hinweg liegt die Zahl im Bereich von 600,000–800,000 Domains und Ressourcen. Wir zählen diese Zahlen nicht, um damit zu prahlen. Wir erfassen sie nicht als Trophäen. Das Ziel ist die vollständige Zerstörung dieser Infrastruktur – und dieses Ziel ist noch lange nicht erreicht. Wir arbeiten daran. In der Anfangsphase lag unsere bestätigte Anzahl an Netcraft-Meldungen [1] bei 5.000–10.000 – doch Netcraft verlangte für jeden Bericht einen hieb- und stichfesten Nachweis für Phishing, was bedeutete, dass das tatsächliche Volumen der von uns bearbeiteten identifizierten Ressourcen weitaus größer war. Valve weigerte sich kategorisch, mit Sicherheitsanbietern oder Initiativen zur Betrugsbekämpfung zusammenzuarbeiten, sodass einige Meldungen einfach in der Pipeline versanden. Hartnäckige Kampagnen, die hinter aggressiven Verschleierungstechniken verborgen waren, erforderten Videobeweise und eine parallele Eskalation an die Missbrauchsabteilungen von Cloudflare [2].
Wir haben den Betrug erkannt und ihn zerschlagen. Nicht, um naive Nutzer zu schützen. Wir haben Ressourcen ausschließlich mit dem Ziel gesperrt, den Phishern finanziellen und infrastrukturellen Schaden zuzufügen. Falls die Wirtschaft glaubt, wir hätten die Server von Betrügern nur wegen eines iPads aus dem „Reporter Prizes“-Programm von Netcraft [1] lahmgelegt – da irrt ihr euch. Wir waren schon immer eine streng nichtkommerzielle Organisation. Unsere prinzipielle Ablehnung von Spenden und Belohnungen ist eine Erklärung unserer Unabhängigkeit und unserer ausschließlichen Loyalität gegenüber dem Prozess der Zerstörung.
Hier liegt ein bezeichnender Unterschied. Gabe Newell darf Inhalte ab 18 Jahren auf einer Plattform anbieten, die für Kinder zugänglich ist – darf aber nicht öffentlich sagen, was ihm persönlich gefällt. Wir können das, und genau das haben wir gerade getan. Wir haben keine Angst vor Konsequenzen. Wir haben ein bekanntes, klar formuliertes Ziel und arbeiten im Rahmen einer transparenten Vereinbarung. Außerdem haben wir eine Community von Menschen, die gemeinsam mit uns gegen Betrug vorgehen – aber im Gegensatz zu Valve nutzen wir sie nicht als rechtlichen Schutzschild. Wir setzen sie keinem Risiko aus. Wir sind in der Lage, Informationen schnell zu löschen, und wir bieten echte Datenschutzgarantien – nicht die theatralische Art, die Steam vorzugaukelt. Wir brauchen eure Daten nicht. Selbst unsere Analysetools sind so konfiguriert, dass IP-Adressen anonymisiert werden. Wir verbieten weder VPNs noch Tor. Wir geben nicht vor, offen zu sein, und sperren dann den Zugang. Wir unterscheiden uns grundlegend.
Unser erklärtes Ziel ist es, Abschaffung von Steam in seiner derzeitigen Form. Wir sind der Meinung, dass es in seiner jetzigen Form nicht existieren sollte. Und wir glauben, dass alles, was wir dokumentiert haben, diese Haltung rechtfertigt – eine Plattform, die von Diebstahl profitiert, nachweislich Zugang zu Beweismitteln hat und sich immer wieder dafür entscheidet, diese zu verheimlichen, anstatt zu handeln.
Unser Verfahren zur Entfernung von Domains war zu keinem Zeitpunkt undurchsichtig. Wir haben Phishing-Domains identifiziert, dies nachgewiesen, den Grund für jede Sperrung erläutert und in der Anfangszeit Videobeweise aufgezeichnet, um jede Behauptung zu untermauern – denn es war wirklich schwierig, eine Domain aus dem Verzeichnis entfernen zu lassen, als Valve sich weigerte, mit Sicherheitsanbietern oder Initiativen zur Betrugsbekämpfung zusammenzuarbeiten. Wir haben nicht einfach nur gesperrt und sind dann verschwunden. Wir haben alles dokumentiert.
Sie können uns als Niemande bezeichnen. Sie können versuchen, uns zu diskreditieren. Aber das von uns beschriebene Ende wird ohnehin eintreten. Und bei allen, die sich tatsächlich mit unserer Arbeit auseinandergesetzt haben – Sicherheitsforscher, Aufsichtsbehörden, Journalisten, Mitglieder der Community –, war die Reaktion stets dieselbe: Ungläubigkeit, gefolgt von Besorgnis. Wir haben unsere Erkenntnisse Vertretern der Sicherheitsbranche und Aufsichtsbehörden vorgelegt. Mehr als einmal lautete die Reaktion, dass es ihnen eine Gänsehaut bereitet habe. Das ist keine Selbstdarstellung. Das ist eine Tatsache.
Wir sind in jeder Hinsicht eine vollständig nichtkommerzielle Organisation. Wir haben noch nie Gewinne oder Einnahmen aus einer Sperrung, einer Löschung aus dem Verzeichnis oder einer Entfernung erzielt. Wir haben noch nie Spenden für unsere Arbeit zur Betrugsbekämpfung angenommen. Wir haben kein zweites Produkt, für das wir werben. Wir haben keinerlei finanzielles Interesse an einem Ergebnis, außer der Zerstörung der Infrastruktur, auf die wir abzielen. Dies ist sowohl rechtlich als auch operativ von Bedeutung: Es bedeutet, dass wir nach jeder vernünftigen Definition eine unparteiische Instanz sind – motiviert durch Prinzipien, nicht durch Profit. Das ist es, was unsere Beweise und unser Vorgehen für Aufsichtsbehörden und Gerichte glaubwürdig macht.
2. Komplizenschaft und Monetarisierung: Wie Valve vom Phishing profitiert
In jenen Jahren beruhte die „Sicherheit“ von Steam auf 50 Freiwilligen. Wir standen mit einem von ihnen in Kontakt – einem Weißrussen, der unter dem Spitznamen Colt bekannt war. Er war der Einzige, der versuchte, die bösartigen Links zu blockieren, die die Plattform überschwemmten. Das ideale Opfer: Kinder. Der ideale Komplize: Valve.
Das Unternehmen hat bei Phishing nicht nur die Augen verschlossen – es hatte sogar ein finanzielles Interesse daran. Unsere Daten belegen eindeutig die Anwendung algorithmischen Zynismus: Die Wahrscheinlichkeit, dass ein Betrüger-Bot gesperrt wird, hängt direkt vom Wert der gestohlenen Gegenstände ab. Seit 2021, nach der Einführung von Handelssperren, garantiert der Diebstahl eines Skins im Wert von 2.000 Dollar oder mehr eine fast 90-prozentige Wahrscheinlichkeit, dass das Konto des Betrügers gesperrt wird.
Doch hier ist das Detail, über das niemand spricht: Die Sperre kommt dem Opfer nicht zugute. Die Guthaben auf dem gesperrten Konto werden eingefroren und fließen damit faktisch zurück in Valves Wirtschaftskreislauf. Das Unternehmen eignet sich unter dem Deckmantel der Betrugsbekämpfung unerwartete Gewinne an. Und das gilt nicht nur für CS – Betrug blüht auch in „Team Fortress“ und anderen Titeln, wo Sperren nur dank des Engagements der Community und der gezielten Bemühungen einzelner Moderatoren strenger durchgesetzt werden.
3. Missbrauch der Geschäftslogik: Steam als digitaler Tatort
Wir haben das Recht, Valves Mitschuld an der Betrugsindustrie öffentlich aufzudecken, denn wir haben ihre marode Architektur von innen heraus gesehen. Zu Beginn unserer Arbeit haben wir versucht, Kontakt zum Support aufzunehmen. Wir haben Tickets erstellt und Domains angehängt, die direkt zu Phishing-Landingpages führten. Wissen Sie, was der an einen externen Anbieter ausgelagerte russischsprachige Support geantwortet hat?
„Es ist uns untersagt, Links zu folgen. Wenn Sie erneut einen Link senden, werden wir Ihr Konto sperren.“
Das ist keine Sicherheitspolitik. Das ist die Verschleierung von Beweisen.
Die überwiegende Mehrheit der Phishing-Angriffe wurde innerhalb der Plattform selbst verbreitet. Steam ist ein geschlossenes Ökosystem, das sich ideal für den Missbrauch von Geschäftslogik eignet. Die Nutzer mussten nicht einmal den Client verlassen. Die Angreifer nutzten den integrierten Browser im Big-Picture-Modus. Die Angriffsvektoren waren simpel, aber effektiv: persönliche Nachrichten, Kommentare, infizierte Benutzernamen, die nicht eindeutigen Spam enthielten, etwa nach dem Muster „Hallo Kumpel, mach mit beim Giveaway, kostenloses Messer, Link, nutze den Code GABEN.“
Der Steam-Client selbst hat das Phishing ausgelöst, das Konto kompromittiert und den Diebstahl der Skins ermöglicht. Das Unternehmen hat ein Tool entwickelt, das seine Nutzer ausbeutet, und sich geweigert, dieses zu kontrollieren.
4. Milliarden für 79 Menschen: Die Anatomie der Gier von Valve
Das Ausmaß dieses Gewinns und der Grad an Zynismus seitens der Unternehmen wurden erst nach dem massiven Datenleck von 2024 deutlich [3].
Die Dokumente enthüllten eine schockierende Wahrheit: Im Jahr 2021 beschäftigte das gesamte Unternehmen genau 336 Mitarbeiter [3]. Und direkt an der Steam-Plattform – einem globalen Monopol, das Milliarden von Dollar an Umsatz generiert – arbeiteten lediglich 79 Personen [3]. Valve spart nicht nur beim Personal. Interne Dokumente zeigen, dass das Unternehmen damit prahlt, dass sein Gewinn pro Mitarbeiter den von Google, Amazon und Microsoft übertrifft.
Diese Zahlen sind nicht nur ein Geschäftsmodell. Sie sind der mathematische Beweis für eine absolute Missachtung der Sicherheit.
Das heißt 6,3 Millionen Nutzer pro Sicherheitsingenieur. Twitter: weiterhin 1 pro 100.000.
5. Lolzteam und die Schattenwirtschaft gestohlener Profile
Das Märchen von Valve lautet wie folgt: „Es ist die eigene Schuld des Nutzers, wenn er gehackt wurde.“ Die Realität sieht anders aus: Valve hat die Betrugsinfrastruktur selbst geschaffen, sie nie bekämpft und unterhält bewusst eine riesige Schattenwirtschaft, die sich in erster Linie an die GUS-Staaten und China richtet. Der Grund dafür ist einfach: Nutzerbindung, Ausgleich für Piraterie und Hehlerei gestohlener Vermögenswerte.
Werfen wir einen Blick auf die Schwarzmarktzahlen, die Valve nicht wahrhaben will. Die Plattform „LZT Market“ (Lolzteam) ist das Epizentrum für den Verkauf gestohlener Konten. Sehen wir uns eine Echtzeit-Übersicht der Angebote an: Derzeit sind auf dem Markt 578.465 Steam-Konten gelistet [4]. Davon:
- 86.668 Konten wurden mithilfe von Infostealern gestohlen.
- 66.744 wurden durch Brute-Force-Angriffe ermittelt.
- 7.081 sind auf direktes Phishing zurückzuführen.
- 1.026 Konten wurden über den Steam-Support wiederhergestellt und weiterverkauft DIREKTER NACHWEIS FÜR KORRUPTION DURCH AUSLAGERUNG(direkter Beweis für die Inkompetenz von externen Dienstleistern).
1,026 Konten auf LZT Market werden als „durch den Steam-Support wiederhergestellt“ aufgeführt und weiterverkauft. Mitarbeiter des Valve-Supports haben den Zugriff auf inaktive Konten für Kriminelle wiederhergestellt – dokumentiert, nachweisbar, rechtlich ahndbar.
- 126.429 Konten unterliegen keinem Ausgabenlimit von 5 $ (was bedeutet, dass echte Nutzer dafür echtes Geld ausgegeben haben).
Quelle: LZT Market, öffentlich zugängliche WebAPI · Momentaufnahme · Studie von „PhishDestroy“, August 2026
Der geschätzte Mindestschaden allein durch Konten ohne Ausgabenlimit beläuft sich zum jetzigen Zeitpunkt auf über 630.000 Dollar. Die tatsächliche Transaktionssumme ist jedoch um ein Vielfaches höher.
Und hier taucht eine gewisse Person namens Nikita auf – jemand, der angeblich viele Jahre lang den ausgelagerten russischsprachigen Steam-Support (der nicht mit der irischen Niederlassung in Verbindung steht) geleitet hat. Sein Konto war direkt auf der Lolzteam-Plattform registriert. Warum? Um große Bestände zu überwachen und zu blockieren? Um Analysedaten zu sammeln?
Selbst wenn dem so wäre, ist für das Blockieren gestohlener Profile keine Registrierung in Shadow-Foren erforderlich. LZT Market nutzt eine öffentliche API. Valve kann die massenhaften, identischen Anfragen deutlich erkennen: Passwortänderungen, E-Mail-Entkopplungen, automatisierte Bestandsprüfungen und Kontoüberprüfungen. All diese Anfragen stammen von den IP-Adressen bekannter Proxy-Farmen.
Das Verhaltensmuster eines gestohlenen Accounts, der auf dem Markt angeboten wird, leuchtet in den Protokollen von Valve wie ein Weihnachtsbaum. Doch das Unternehmen schaut lieber weg.
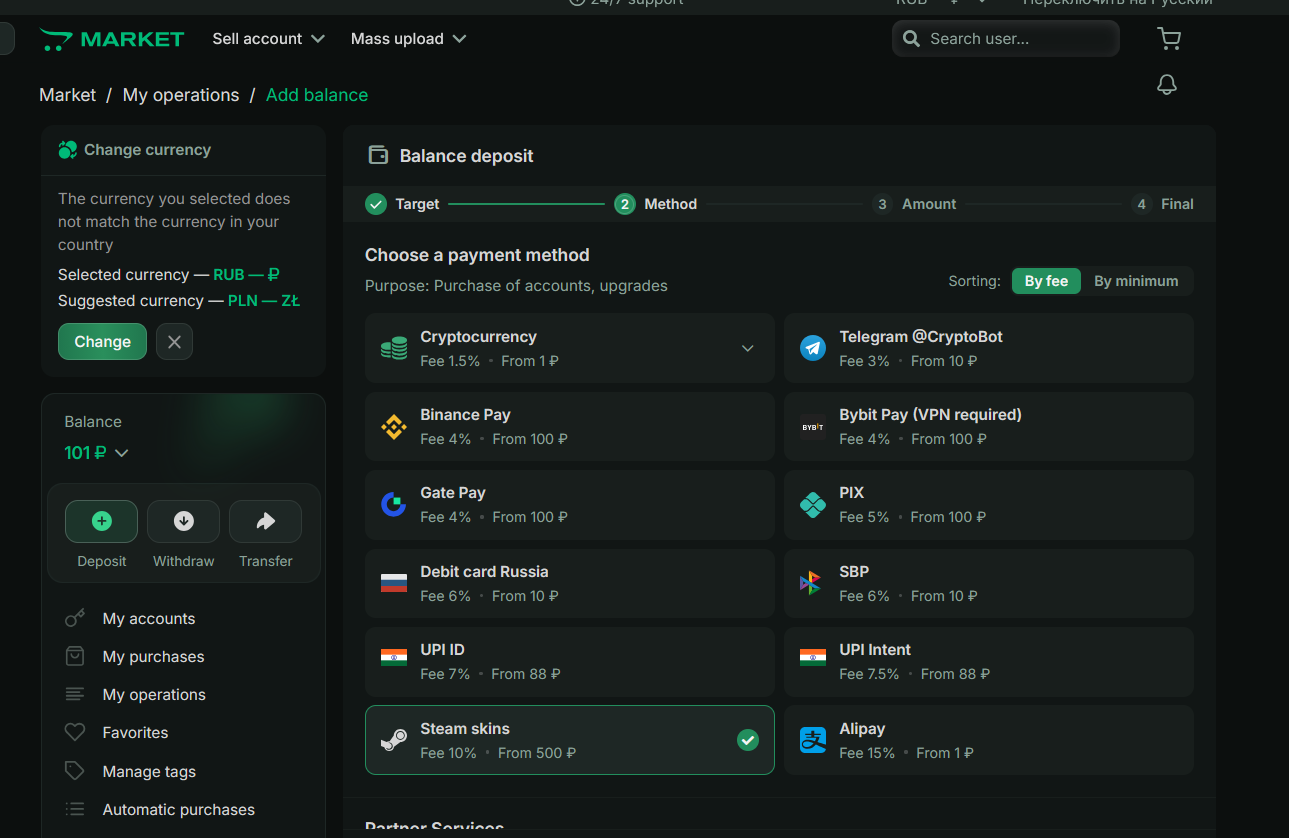
Der obige Screenshot zeigt keine Nischen-Oberfläche aus dem Dark Web. Es handelt sich um die Offizielle Einzahlungsseite von LZT Market — öffentlich zugänglich, von Suchmaschinen offen indexiert. Steam-Skins werden neben Binance, Bybit und Bankkarten als Standardzahlungsmethode aufgeführt. Gebühr: 10 %. Kein KYC. Keine AML. Es werden keine Fragen gestellt.
Was kann man auf diesem Markt mit Steam-Skins kaufen? Nicht nur Steam-Konten. Mit denselben Mitteln werden gestohlene Konten auf allen Plattformen gekauft, die dieser Markt indexiert: Instagram-Konten mit persönlichen Fotos und Direktnachrichten von Minderjährigen, Discord-Konten mit Zugriff auf private Server und verknüpften Zahlungsmethoden sowie TikTok-Konten – von denen die meisten über Infostealer von Opfern erbeutet wurden, die nie bemerkt haben, dass ihre Konten kompromittiert wurden.
Facebook würde ein gestohlenes Konto als Sicherheitsvorfall einstufen. Google würde sofort eine Warnmeldung ausgeben. „Twitter“ würde die Sitzung sperren. Doch auf LZT Market wird ein gestohlenes Instagram-Konto, das einer 16-jährigen Amerikanerin gehört, einfach nur Bestand — erhältlich mit denselben „Dragon Lore“-Punkten, die durch Valves eigene Provision in Höhe von 15 % finanziert wurden.
Steam-Skin-Transaktionen unterliegen weder Geldwäschebekämpfungsvorschriften noch KYC-Anforderungen oder Sanktionsprüfungen. Eine sanktionierte Person aus der Krim, der DNR oder der LNR kann die Währung des Valve-Ökosystems in gestohlene Daten von US-Bürgern – Konten, personenbezogene Daten, Fotos – umwandeln, ohne dass auch nur eine einzige Compliance-Prüfung stattfindet. Dies ist keine Grauzone. Nach US-Recht erleichtert die Plattform von Valve einen nicht registriertes Gelddienstleistungsunternehmen die als Geldwäschekanal für kriminelle Erlöse und als Beschaffungskanal für Daten über US-Amerikaner fungiert.
6. Ausmaß der Katastrophe: Dutzende Millionen Dollar außerhalb der Bücher
Valve veröffentlicht keine Berichte über Schwarzmärkte, doch die Zahlen sprechen eine deutliche Sprache. Die Artikel-IDs auf dem LZT-Marktplatz (e.g, Artikel-ID 252853378 [4]) zeigen, dass über 250 Millionen Lose über die Plattform gehandelt wurden. Davon entfielen in der Vergangenheit 30 bis 40 % auf die Kategorie „Steam“.
Das bedeutet, dass im Laufe der Geschichte der Plattform zwischen 75 und 100 Millionen Steam-Konten über diese Plattform gelaufen sind. Ein und dasselbe gestohlene Profil kann dutzende Male weiterverkauft werden, wodurch eine endlose Kette von Transaktionen entsteht, bis es endgültig gesperrt wird.
Jeden Tag werden in der Steam-Kategorie konservativ geschätzt rund 25.000 Transaktionen abgewickelt – von günstigen automatischen Registrierungen bis hin zu hochwertigen, durch Phishing erbeuteten Konten. Bei einem durchschnittlichen Transaktionspreis von 150 bis 200 Rubel erwirtschaftet diese Kategorie allein einen täglichen Umsatz zwischen 3,5 und 5 Millionen Rubel. Das jährliche Volumen des Schwarzmarkts rund um Steam erreicht allein auf dieser einen Plattform mehrere zehn Millionen Dollar. Der Markt behält seine Provision (8–9 %), die Betrüger erzielen unerwartete Gewinne und die Nutzer verlieren Geld.
Und was macht Valve? Valve berechnet die Gewinne pro Mitarbeiter – bei insgesamt 79 Mitarbeitern – und tut weiterhin so, als ob nichts geschehen wäre.
7. Die Legalisierung von Diebstahl und der „Steam Crypto Laundromat“
Schauen Sie sich das Ökosystem an, das sie nicht anerkennen wollen. Die Infrastruktur für den Verkauf gestohlener Konten auf Lolzteam versteckt sich nicht im Dark Web. Sie akzeptiert ganz offen Zahlungen über Krypto-Bots (Telegram, Binance [28], Bybit [28], Gate [28]), russische Bankkarten und sogar PIX oder Alipay. Bei jeder Transaktion wird eine Provision erhoben. Eine riesige Menge vertraulicher Daten, darunter Korrespondenz und persönliche Informationen von US-amerikanischen und europäischen Bürgern, fließt über diese Kanäle.
Und was unternimmt Steam? Sie versenden eine E-Mail über eine Änderung der Anmeldedaten. Wenn einem Kind (das die Hauptzielgruppe der Cheat-Industrie in CS:GO und PUBG ist) ein Konto gestohlen wird, sieht die Plattform einfach tatenlos zu, wie das Profil mit einer dauerhaften VAC-Sperre belegt wird. Valve verfügt über alle technischen Telemetriedaten: Das Unternehmen erkennt Muster bei IP-Adressen, Hardware und Veränderungen der Verhaltensmetriken. Es könnte den Diebstahl in Echtzeit verhindern. Doch nichts zu unternehmen und darauf zu warten, dass das Opfer ein neues Konto erstellt und die Spiele erneut kauft – das ist kein Zufall, sondern ein bewusst gewähltes Geschäftsmodell.
Übrigens ist der Schattenmarkt selbst schon lange kein „Club unabhängiger Hacker“ mehr. Das Forum, auf dem diese Infrastruktur basiert, wird faktisch von Strukturen kontrolliert, die der russischen Regierung nahestehen, mit denen Steam offenbar recht gut koexistiert. Fünf Anordnungen von Roskomnadzor [23] zur Sperrung der Website wurden in einem undurchsichtigen rechtlichen Umfeld erfolgreich ignoriert oder angefochten – ziehen Sie Ihre eigenen Schlussfolgerungen.
7a. Digitale Fiat-Währung: Warum Steam-Skins keine Spielgegenstände sind – sie sind ein nicht lizenziertes Zahlungsnetzwerk
Valve hat jahrelang daran gearbeitet, eine juristische Fiktion aufzubauen: dass Skins lediglich „Pixel im Spiel“ ohne realen Wert seien. Diese Fiktion bricht bereits bei der grundlegendsten Analyse davon zusammen, wie Geld tatsächlich über ihre Plattform fließt.
Eine Steam-Geschenkkarte im Wert von 200 US-Dollar wird aktiviert. Der Betrag in US-Dollar geht auf dem Bankkonto von Valve ein. Das Guthaben wird zum Kauf eines Messers im Spiel verwendet. Nun: (1) Kann man mit diesem Geld ein Guthaben bei LZT Market aufladen, um gestohlene Konten zu kaufen? Ja. (2) Kann es auf Drittanbieter-Marktplätzen (BitSkins, DMarket, Skinport) gegen echte Rubel, Dollar, PayPal oder Kryptowährung verkauft werden? Ja.
Dies belegt, dass der Artikel einen materiellen Wert besitzt, der durch die Nachfrage der Community und eine zentralisierte Plattforminfrastruktur gestützt wird. Sie können echtes Geld investieren, einen Skin erwerben und diesen für ungefähr denselben Betrag wieder verkaufen. Dies ist die Definition eines liquiden finanziellen Vermögenswerts.
Kartellerlöse
lokale Geldautomaten
DOTA-Gegenstände
Es wurde kein Spiel gestartet.
VERKAUFEN
Außenmarkt
BITCOIN
vollständig gewaschen
Das ist kein Spielerverhalten. Es handelt sich um Finanztransaktionen. Das Fehlen jeglicher Spielaktivitäten auf dem Konto ist ein Warnsignal, das jede regulierte Finanzplattform erkennen und melden würde. Die Systeme von Valve erkennen die Anomalie und sperren das Konto – und dann 100 % der ursprünglichen Bareinlage durch „Forced Breakage“ stillschweigend einbehalten, ohne dass gegenüber einer Finanzaufsichtsbehörde Bericht erstattet wird.
Hack-Erlöse
(CSGOFast)
Krypto-Einzahlung
ALS SKINS
keine Blockchain-Spur
VERKAUFEN
rechtmäßiger Austausch
ZUR BANK
vollständig gewaschen
Im Gegensatz zu Monero oder Tornado Cash lösen Steam-Skins keine Warnmeldungen in Blockchain-Explorern aus. Banken sehen lediglich einen normalen Verkauf auf einem Gaming-Marktplatz. Die „schmutzige“ Kryptowährung wurde über die Plattforminfrastruktur von Valve in nicht zurückverfolgbares „sauberes“ Fiatgeld umgewandelt. CSGOFast befindet sich in russischem Besitz. Das Casino ist in mehreren EU-Ländern verboten. Steam hostet dessen Werbe-Erweiterung.
8. Die Ökonomie der Katastrophe: Dampf als Grundlage des Schwarzmarkts
Man könnte sagen, dass auf solchen Märkten nicht nur Steam-Konten verkauft werden. Das stimmt – dort werden auch Profile von World of Tanks (~340.000), Fortnite (~140.000), TikTok und Discord gehandelt. Aber Steam ist historisch gesehen das Fundament und der Haupttreiber dieser Branche. Valve-Bestände und -Konten schaffen Nachfrage nach Infostealern. Hätte Steam strenge Maßnahmen gegen Diebstahl umgesetzt, wäre die Entwicklung von Stealern wirtschaftlich einfach nicht mehr rentabel.
Ein wichtiges Detail: Konten, die ausschließlich über SSFN-Dateien gestohlen wurden, werden so gut wie nie auf dem Markt angeboten. Mobile Authentifikatoren erschweren die vollständige Übernahme eines Kontos. SSFN-Dateien verschaffen Angreifern jedoch eine aktive Sitzung, eine Kontaktliste und die Möglichkeit, Massen-Phishing-E-Mails zu versenden oder sich in Botnetze zu integrieren. Und wenn das Konto wirklich wertvoll ist, kommt der ausgelagerte Support von Steam ins Spiel. Betrüger erstellen gefälschte Aktivierungsschlüssel, schreiben an den Support, und inkompetente (oder bestochene) Mitarbeiter übertragen das teure Inventar auf eine neue Adresse. Dies führte zur Entstehung einer ganzen Kategorie von „wiederhergestellten Konten“ – Profile, die Valves ausgelagerter Support effektiv gestohlen und für Kriminelle „gewaschen“ hat.
9. Der Mythos der doppelten Beschlagnahme und der „Schattenbeschlagnahme“ von Vermögenswerten
Steam versteckt sich gerne hinter dem Kampf gegen „Duping“ (das Duplizieren von Gegenständen), um die Weigerung zu rechtfertigen, gestohlene Gegenstände zurückzugeben. Das ist eine dreiste Lüge. Die Ära des „Duping“ endete im Jahr 2014. Mit der Einführung der 7-tägigen Handelssperre im Dezember 2015 [14] (und deren anschließender Verschärfung) wurde der Ablauf eines Diebstahls völlig linear: Opfer -> Bot des Betrügers (7-tägige Sperre) -> Schwarzmarkt.
Wo liegt hier der Betrug? Wenn ein Betrüger ein Opfer getäuscht und ihm einen seltenen Skin abgenommen hat, befindet sich dieser im Inventar des Bots. Valve sperrt diesen Bot. Und was dann? Der Gegenstand geht nicht an das Opfer zurück. Er bleibt dauerhaft im Inventar des gesperrten Bots eingefroren. Valve nimmt den Gegenstand aus dem Umlauf und schafft so eine künstliche Knappheit bei seltenen Gegenständen, was die Preise auf dem Marktplatz direkt in die Höhe treibt und die Provisionserlöse des Unternehmens steigert.
Das ist keine Gerechtigkeit. Das ist eine verdeckte Beschlagnahmung. In Finanzsystemen (wie beispielsweise bei USDT) werden gesperrte Beträge über einen Rückbuchungsmechanismus an den rechtmäßigen Eigentümer zurückgegeben. Steam weiß ganz genau, wie eine Rückbuchung funktioniert, wenn es darum geht, das eigene Guthaben mit zweifelhaften Karten aufzuladen – solche Transaktionen werden sofort gesperrt. Wenn einem Nutzer jedoch ein Gegenstand im Wert von 5.000 Dollar gestohlen wird, wäscht Steam seine Hände in Unschuld. Sie schließen Support-Tickets, drohen mit der Löschung des Kontos und weigern sich, die einzelne betrügerische Transaktion rückgängig zu machen, was beweist, dass ihr vorrangiges Ziel darin besteht, sich den Vermögenswert anzueignen.
9a. Erzwungene Blindheit: Wie Valve beschlagnahmtes Vermögen in Höhe von mehreren hundert Millionen versteckt
Als die Bestände gesperrter Konten noch öffentlich einsehbar waren, konnte jeder Anwalt eine Abfrage bei SteamDB, CSGO.exchange oder Backpack.tf durchführen und innerhalb von Sekunden eine geprüfte Gesamtzahl der von Valve verwahrten Vermögenswerte ermitteln. Diese Zahl — geschätzte 300–500 Millionen Dollar an eingefrorenen Vermögenswerten der Nutzer — ist die entscheidende Größe, die für die Zulassung einer Sammelklage erforderlich ist. Valve hat diese Möglichkeit bewusst ausgeschaltet. Indem das Unternehmen die Bestandsdaten in eine „Black Box“ verbannte, hat es den unabhängigen finanziellen Prüfpfad beseitigt, den die Anwälte der Kläger benötigt hätten, um den Schaden in großem Umfang nachzuweisen.
Wenn Valve einen Account sperrt, entzieht es diesem den Zugriff auf Spiele von CD Projekt Red, EA, Ubisoft und Tausende unabhängiger Publisher — Spiele, für die der Nutzer Lizenzen von diesen Herausgebern und nicht von Valve besitzt. Valve fungiert in dieser Vertragskette als Vertreiber und Zahlungsdienstleister, nicht als Lizenzgeber. Der Entzug einer von einem Dritten erteilten unbefristeten Lizenz – aufgrund eines Streits im Steam-Marktplatz – ist ein Paradebeispiel für Unrechtmäßige Vertragsbeeinträchtigung. Gemäß der EU-Richtlinie über Verbraucherrechte stellt die Sperrung des Zugangs zu kostenpflichtigen digitalen Inhalten ohne Rückerstattung – sofern kein Verstoß gegen die spezifischen Produktbedingungen vorliegt – einen direkten Verstoß gegen die Eigentumsrechte des Nutzers im Rahmen der Lizenz dar.
Valve vermerkt in der Sperrdatenbank nicht „dauerhaft“. Stattdessen werden konkrete Zeiträume angegeben: 10 Jahre, 25 Jahre oder der Überlauf des 32-Bit-Unix-Zeitstempels — 19. Januar 2038. Das ist kein technischer Zufall. Es handelt sich um eine rechtliche Hintertür.
In Ländern mit Zivilrechtsordnung und gemäß der EU-Grundrechtslehre gelten die Nutzungsbedingungen eines privaten Unternehmens darf keine dauerhafte, unwiderrufliche Entziehung von Eigentumsrechten vornehmen ohne gerichtliche Überprüfung. Indem Valve eine 25-jährige Sperre als „langfristige Nutzungsbeschränkung“ bezeichnet, kann das Unternehmen vor Gericht geltend machen: „Dies ist eine vorübergehende Sicherheitsmaßnahme, keine dauerhafte Sanktion.“ In der Zwischenzeit werden dem Nutzer sein Konto und alle Lizenzen für den Rest seines Lebens effektiv entzogen. Valve setzt darauf, dass die meisten Betroffenen die Sache vergessen, weitermachen oder die Sperrfrist nicht überstehen werden. Das ist legales Gaslighting, das auf der Ebene der Datenbankarchitektur inszeniert wird.
Die Ausrede von Steam, man wolle „Duplikate bekämpfen“, ist von vornherein zum Scheitern verurteilt. Der letzte bestätigte Exploit zur Duplizierung von Gegenständen wurde bereits 2014 behoben. Jede Sperrung und Einfrierung seitdem erfolgte entlang einer linearen Diebstahlkette – Opfer → Betrugsbot → Marktplatz → Valves eingefrorener Bestand –, ohne dass es eine wirtschaftliche Rechtfertigung für die dauerhafte Einbehaltung von Vermögenswerten gab. Der einzige Nutznießer der Sperrung ist Valve selbst, und zwar durch erhöhte Gegenstandspreise, überhöhte Provisionen und die dauerhafte Beseitigung jeglicher rechtlicher Rechenschaftspflicht dafür, was mit dem Eigentum geschehen ist.
Kirill_Killer34 zahlten die 100-Dollar-Veröffentlichungsgebühr von Steam Direct, um die gefälschten Spiele „Abstractism“ und „Climber“ hochzuladen. Anschließend erstellten sie in den Inventaren dieser Spiele Gegenstände, die pixelgenaue Nachbildungen der teuersten Gegenstände in der gesamten Steam-Wirtschaft waren: die CS:GO AWP | Drachenkunde, Dota 2 Drachenklauenhaken, und TF2 Australium-Raketenwerfer. Tausende von Händlern sahen im Handelsfenster etwas, das wie „Dragon Lore“ aussah. Der Spielname „Climber“ war in kleiner Schrift angezeigt. Sie tauschten echte, wertvolle Gegenstände gegen leere Bilder aus einem Schrott-Spiel ein. Die Spiele enthielten zudem einen versteckten Monero-Krypto-Miner, der unbemerkt auf den Computern der Opfer lief.u/Drunken_F00l) tauchte in dem Thread auf. Valve entfernte die Spiele, sperrte die Entwickler, führte Warnbanner beim Handel ein („Du hast dieses Spiel noch nie gespielt“) und – was am wichtigsten ist – Es wurde offiziell bestätigt, dass Opfern, die ihre Gegenstände bereits vor dem Anbringen der Warnbanner verloren hatten, diese zurückgegeben würden. Die Nutzer bestätigten, dass sie ihre Artikel zurückerhalten haben. Die Rückabwicklung fand statt. In großem Umfang. Ohne das Wirtschaftssystem zu beeinträchtigen.u/Drunken_F00l. Archiviert. Vorladbar. Das ist keine Spekulation – es handelt sich um eine dokumentierte, offiziell festgehaltene Aussage eines namentlich genannten Valve-Mitarbeiters, der bestätigt, dass Handelsrückabwicklungen technisch möglich sind und durchgeführt wurden. Die derzeitige Behauptung, dies sei „unmöglich“, ist eine nachweisbare Lüge. Betrüger verkauft gestohlene „Dragon Lore“-Skins auf dem Community-Marktplatz. Valve erhält eine Provision von 15 % = 300 $ für einen Skin im Wert von 2.000 $.
Valve sperrt den Betrugsbot. „Dragon Lore“ wird dauerhaft gesperrt. Valve beseitigt eine virtuelle Verbindlichkeit in Höhe von 2.000 $. Der ursprüngliche Käufer hat 2.000 $ in Fiat-Währung bezahlt. Valve behält die 2.000 $. Provision: 100%.
Im Vergleich: Wie Tether 10.000 US-Dollar USDT (Bybit-Hack) wiederhergestellt hat vs. wie der Steam-Support auf einen identischen Diebstahl reagiert hat. Klicken Sie auf „RUN“, um beide Szenarien zu simulieren.
10. Eine Brutstätte für weltweite Betrugsmaschen
PhishDestroy verfolgt Betrugsfälle seit 2018. Wir kennen die Hintergründe. Steam hat sich zum wichtigsten Nährboden für Cyberkriminelle entwickelt. Jugendliche im Alter von 14 bis 19 Jahren, die mit primitiven Brute-Force-Angriffen und der Verbreitung von Stealern über gefälschte TeamSpeak-Server begonnen hatten, sind mittlerweile erwachsen geworden. Heute nutzen dieselben Personen die von ihnen verfeinerten Techniken, um die Web3-Branche (Uniswap) [26] und Unternehmensnetzwerke anzugreifen.
Valve hat diese Generation großgezogen. Ihre Weigerung, Strafen zu verhängen, ihre Blindheit und ihre Gier haben minderjährigen Betrügern gezeigt, dass Stehlen gefahrlos ist. Und die russischsprachige Outsourcing-Firma, die sich als Richter aufspielt und ohne Erklärung dauerhafte Sperren verhängt (wobei sie sich hinter der Geheimhaltung der VAC-Algorithmen versteckt), verstärkt diese Straffreiheit nur noch weiter.
Steam-Betrugsaktion gestartet
Als Nächstes waren die Kriminellen an der Reihe
Dampfunterstützt
10a. Der Twitch-Kontrast: Was passiert, wenn eine Plattform sich tatsächlich wehrt?
Valve behauptet, es sei unmöglich, Phishing in großem Umfang zu bekämpfen. Der Vergleich mit Twitch beweist, dass dies eine Lüge ist.
Eine Zeit lang wurde Twitch mit gefälschten „Steam-Skins-Gewinnspiel“-Streams überschwemmt, in denen sich die Betreiber als professionelle E-Sportler ausgaben – alle liefen Steam-Betrug und Phishing als Hauptinhalt. Die Streams verzeichneten über 20.000 gefälschte Zuschauer durch gekauften Traffic. PhishDestroy dokumentierte den Verlauf der Kampagne und berichtete aktiv darüber.
- Sofortige Sperrung des Kanals nach einer Meldung
- Sperrung von Proxy-Pools – ganze IP-Bereiche werden gesperrt
- Änderung des Algorithmus: Sortierung nach Interaktion statt nach der reinen Zuschauerzahl
- Auslöser für automatische Sperre: neues Konto + Start eines Streams + unplausibler Zuschaueranstieg
- ~45.000 Kanäle wurden während der gesamten Laufzeit der Kampagne entfernt
- ~2.000 Domains gemeldet und entfernt
Dieser Vergleich widerlegt das letzte verbleibende Argument, das Valve noch vorbringen könnte: dass das Problem zu groß und zu dynamisch sei, um es in großem Maßstab zu bekämpfen. Twitch hat bewiesen, dass entschlossene, gezielte Maßnahmen der Plattform ausgeklügelte Betrugsmaschen innerhalb weniger Monate eindämmen und zerschlagen können. Steam verfügt seit über einem Jahrzehnt über dieselben Werkzeuge, mehr Ressourcen und ein direktes finanzielles Interesse daran, die Kontoinhaber zu schützen. Die Entscheidung, nichts zu tun, war immer eine Entscheidung.
Während Valve 15 % Provision auf gestohlene Steam-Konten einbehält, verfolgte Epic Games den gegenteiligen Ansatz. Zum Zeitpunkt dieser Untersuchung zeigt LZT Market eine aktive Systembenachrichtigung für die Kategorie „Fortnite/Epic Games“ an: „Epic Games (teilweise eingeschränkt: Das Hochladen und die Verifizierung von Konten sind möglicherweise nicht verfügbar)“ — Das bedeutet, dass das Backend von Epic die automatisierten Systeme, die LZT zur Überprüfung und Auflistung gestohlener Konten nutzt, aktiv erkennt und blockiert. Epic bekämpft nicht nur Betrüger, sondern auch die Infrastruktur des Marktplatzes selbst – und das in Echtzeit.
- Blockiert aktiv die Endpunkte des LZT Market „API“-Kontoprüfers
- Systeme zur Automatisierungsbekämpfung erkennen und unterbinden die Massenvalidierung von Konten
- Echtzeit-Sperrung von Upload-Pipelines für gestohlene Konten
- Ergebnis: Die Kategorie „Fortnite“ auf LZT ist als „teilweise deaktiviert“ gekennzeichnet
- „API“ auf Steam bleibt für die Kontoprüfer von LZT Market uneingeschränkt zugänglich
- Keine Begrenzung der Anzahl automatisierter Massenvalidierungsanfragen
- Keine Erkennung von Schlüsseln mit LZT-UrAPI
- Ergebnis: „Steam“ ist die größte und aktivste Kategorie bei LZT
Quelle: Die Abhängigkeit der Infostealer-Branche von Zugangsdaten für Online-Spiele ist dokumentiert in Infostealers.com: „Die Zukunft der Cyberkriminalität 2025“ — Dabei ist zu beachten, dass Gaming-Konten durchweg zu den wertvollsten Zielen von Infostealern zählen. Die aktiven Gegenmaßnahmen von Epic Games zeigen, dass es sich hierbei um ein lösbares Problem handelt. Die Untätigkeit von Valve ist eine strategische Entscheidung und keine technische Einschränkung.
11. Nachweis einer „bequemen Blindheit“
Es gibt eine unbestreitbare Tatsache, die beweist, dass Valve Schwarzmärkte bewusst gedeckt hat. Jahrelang – wir betonen: jahrelang – wurden direkte, offene Links zu gestohlenen Steam-Profilen auf den Seiten von Schattenmärkten veröffentlicht. Valve hätte keine komplexen Ermittlungen benötigt. Ein Skript von zehn Zeilen hätte die Datenbank des Marktes einmal pro Minute durchsuchen und kompromittierte Konten bis zur Überprüfung durch den rechtmäßigen Eigentümer mit einem „Red Tag“ (KT) kennzeichnen können.
Das ist nicht geschehen. Millionen von Transaktionen fanden unter dem Deckmantel der „bequemen Blindheit“ statt. Erst seit Kurzem haben die Märkte damit begonnen, Daten (über Steam-Preview) zu verschleiern, um Profile vor unabhängigen Forschern zu verbergen und Datenschutzeinstellungen zu umgehen. Doch die Geschichte vergisst nichts. Valve hätte diesen Markt mit einem einzigen Klick zerstören können. Stattdessen entschied man sich dafür, die Sahne abzuschöpfen.
12. Digitale Fingerabdrücke: Warum die Vermittlung von Märkten Valve nicht rettet
Der neueste Abwehrmechanismus der Schattenmärkte – das Umleiten von Links über Steam-Preview – wird von Valve als weitere bequeme Ausrede für ihre Untätigkeit genutzt. Das Unternehmen gibt vor, es sei nun „schwieriger“ für sie, gestohlene Profile zu identifizieren. Das ist eine glatte Lüge. Für die Sicherheitssysteme von Valve bleibt ein zum Verkauf angebotenes Konto so durchsichtig wie Glas.
Identifizierung über den digitalen Fingerabdruck: Der „Preview Dump“ des Marktes veröffentlicht offen die genauen Kaufdaten und -beträge (zum Beispiel -2,85 EUR vom 15. Juni 2026), das genaue Registrierungsdatum und den Kontostand. In der Datenbank von Valve gibt es physisch keine zwei Konten mit identischem Transaktionsverlauf. Eine einfache SQL-Abfrage seitens des Supports lokalisiert dieses Profil innerhalb von Millisekunden, selbst wenn ein direkter Link dazu hinter einem Proxy verborgen ist.
API Anomalien und Abfangmuster: Um eine Vorschau zu erstellen, fragt der Prüfer des Schattenmarkts den Steam-API ab. Auf dem Konto selbst wird in diesem Moment eine charakteristische Kettenreaktion ausgelöst: E-Mail-Änderung, Passwortzurücksetzung, erneute Verknüpfung mit Steam Guard und eine gleichzeitige Anfrage zur Inventarbewertung – alles innerhalb weniger Minuten. All dies geschieht über die IP-Adressen bekannter Proxy-Farmen.
Genaue Kaufdaten und -beträge (e.g, −2,85 EUR · 15. Juni 2026). Kein Konto weist denselben Verlauf wie ein anderes auf. Das Konto wird innerhalb von Millisekunden gefunden.
Das genaue Erstellungsdatum und der aktuelle Wallet-Saldo sind im Vorschau-Dump sichtbar. In Kombination mit den Transaktionen ergibt sich ein eindeutiger Fingerabdruck.
Checker-Abfrage → E-Mail-Änderung → Passwort zurücksetzen → Guard neu verknüpfen → Bestandsbewertung. Alles über IP-Adressen der Proxy-Farm. Für Valve in Echtzeit sichtbar.
Keine. Der Account bleibt weiterhin gelistet. Verkauft. Weiterverkauft. Valve erhält 15 % auf jede nachfolgende Skin-Transaktion.
13. Die Entwicklung der Interception: Von SSFN über „Pass-the-Cookie“ bis hin zu JWT
Das schwerwiegendste Vergehen von Valve ist nicht der Diebstahl von Skins. Es ist vielmehr die bewusste Förderung der Verbreitung von Schadsoftware und die Finanzierung globaler Botnetze durch Sicherheitslücken in der eigenen Architektur.
Lange Zeit waren SSFN-Dateien der wichtigste Vektor für das Abfangen von Sitzungen [27]. Heute ist die Branche weiter fortgeschritten: Die Angriffe konzentrieren sich nun auf das Entführen von Web-Sitzungs-Cookies und JWT-Token (JSON Web Tokens) [21]. Die Architektur der Betrugsmaschen ist ausgefeilter geworden – Angreifer haben gelernt, diese Token lokal zu validieren, ohne direkte Anfragen an die Server von Steam zu stellen, wodurch solche Angriffe für die primitiven Betrugsbekämpfungssysteme von Valve unsichtbar bleiben, vorausgesetzt, diese Systeme sind nicht für eine strenge Überwachung konfiguriert (was nicht der Fall ist).
Die technische Funktionsweise ist wie folgt:
Schritt 1. Vertrauensinfrastruktur als kostenlose Fertigungsstraße: Da ein einzelnes gestohlenes Token oft nicht ausreicht, um ein geschütztes Konto vollständig zu entsperren, nutzen Angreifer eine andere Ressource aus der erlangten Sitzung aus – Vertrauen. Ein Skript verschafft sich Zugriff auf die Chats des Opfers und versendet Phishing-Links oder Viren-Installationsprogramme an die gesamte Kontaktliste. Steam stellt Hackern großzügigerweise seine interne P2P-Infrastruktur als perfekte, kostenlose Plattform für die exponentielle Ausbreitung von Botnetzen zur Verfügung.
Schritt 2. Grobe Fahrlässigkeit (Missachtung von UEBA): Ob es sich nun um ein veraltetes SSFN handelt, das an bestimmte Hardware gebunden ist, oder um moderne Session-Cookies – Steam erkennt 100 % der Anomalien. Wenn ein Token, das rechtmäßig für einen PC beispielsweise in Moskau ausgestellt wurde, plötzlich Aktivitäten von einem deutschen dedizierten Server aus initiiert, würde jedes normale Unternehmen (nehmen wir zum Beispiel Google) die Sitzung sofort beenden und einen roten Alarm auslösen: „Sitzung kompromittiert. Ihr PC ist mit einem Infostealer infiziert.“ Steam tut dies nicht. Sie lassen zu, dass der Bot die gesamte Freundesliste durchforstet und Hunderte neuer Rechner infiziert.
| ZEITSTAMP | STEAM_ID64 | JWT_HASH | ATTACK_VECTOR | STATUS |
|---|
Demonstration, wie sich ein einzelnes kompromittiertes JWT-Token durch die P2P-Freundesnetzwerk-Infrastruktur von Steam verbreitet.
Schritt 3. Globaler Schaden (Unternehmenszusammenbruch): Hier liegt die Hauptgefahr für das gesamte Internet. Da Steam den Nutzer nicht über das Abfangen der Sitzung informiert, bleibt die Person weiterhin an ihrem kompromittierten Computer sitzen. Wäre eine Warnung eingegangen, hätte sie das Betriebssystem sofort gelöscht. Doch Steam schweigt. Dieselbe Person meldet sich auf demselben infizierten PC weiterhin bei ihrem Unternehmens-VPN, ihrem geschäftlichen E-Mail-Konto und ihren Krypto-Wallets an.
Indem Steam Anomalien beim Abfangen von Sitzungen ignoriert, ermöglicht das Unternehmen nicht nur den Diebstahl von Pixeln im Spiel. Es verschweigt den Nutzern zudem, dass auf ihrem System ein Infostealer läuft. Diese Blindheit des Unternehmens führt direkt zu massiven Datenlecks und Kompromittierungen der Infrastruktur, deren Schäden sich auf Millionen von Dollar belaufen.
Schritt 4. Die Lüge aufdecken: Die Daten der Anwälte
Valve versteckt sich häufig hinter der Behauptung, dass das Unternehmen angeblich „nicht über die technischen Möglichkeiten“ verfüge, komplexe Diebstahlsketten nachzuverfolgen, oder dass „der Nutzer selbst schuld“ an der Sicherheitslücke sei. Doch der Fall der unsachgemäß geschwärzten Dokumente ihrer europäischen Anwälte (Taylor Wessing) [9], den wir aufgedeckt haben, beweist das Gegenteil.
In den ungeschwärzten Daten aus der Anfrage an das „GDPR“ [10] wurde deutlich: Valve protokolliert absolut alles. Das Unternehmen sammelt detaillierte Telemetriedaten zu Hardware, IP-Adressen, Gerätewechselhistorien und Verhaltensmustern. Es erkennt sofort, wenn ein Konto gekapert wird. Es erkennt, wenn Infostealer und Spam-Software ausgeführt werden. Es verfügt über alle Tools zur automatischen Sperrung und Vergabe eines „Red Tag“. Die Untätigkeit ist eine bewusste unternehmerische Entscheidung.
Schritt 5. Die wahren Motive: Warum dies für Valve von Vorteil ist
Hinter der Lüge von der „technischen Unmöglichkeit“ verbirgt sich ein kaltes wirtschaftliches Kalkül.
Optimierung der Supportkosten durch Skripte: Das Blockieren einer verdächtigen Sitzung bedeutet, dass ein Ticket von einem Nutzer eingeht, das bearbeitet werden muss. Es ist rentabler, den Vorfall einfach zu ignorieren. Steam stützt sich auf primitive Skriptlogik, die Betrüger genau kennen und ausnutzen. Russischsprachige Support-Mitarbeiter lesen diese Algorithmen wahrscheinlich, aber nicht, um Schwachstellen zu beheben. Das Vergabe eines „Red Tag“ erfordert keinen Arbeitsaufwand, wenn der Algorithmus richtig konfiguriert ist. Früher konnte ein „Red Tag“ automatisch entfernt werden, indem man über ein VPN eine Wiederherstellung von einer neuen IP-Adresse vortäuschte. Jetzt werden die Bearbeitungszeiten für Tickets absichtlich in die Länge gezogen, um Nutzer davon abzuhalten, den Support überhaupt zu kontaktieren. Und die Möglichkeit eines Supportmitarbeiters, ein ungelöstes Ticket einseitig zu schließen, ist der Gipfel des unternehmerischen Zynismus.
Der Geldkreislauf: Ein gekaperter Account, der seine Freundesliste mit Spam überflutet hat, wird letztendlich mit einem VAC-Bann oder einem Community-Bann belegt. Das Opfer (oder seine getäuschten Kontakte) eröffnet einen neuen Account und kauft dieselben Spiele erneut. Das Unternehmen erzielt so doppelte Einnahmen mit einem einzigen Nutzer.
Symbiose mit dem Schwarzmarkt: Je mehr Konten gestohlen werden, desto schneller drehen sich die Räder von LZT Market und anderen Hacker-Börsen. Diese Schattenaktivitäten sorgen paradoxerweise dafür, dass ein riesiges Publikum am Ball bleibt (vor allem in Regionen, in denen die Cheat-Industrie floriert). Und jede nachfolgende Transaktion mit gestohlenen Skins bringt Valve weiterhin den ihr zustehenden Provisionsanteil ein.
Steam-Konten zählen ebenso wie Kryptowährungs-Wallets zu den Zielen mit höchster Priorität für Betreiber von Infostealer-Programmen – allerdings mit einem entscheidenden Unterschied: Für eine Krypto-Wallet ist der private Schlüssel erforderlich, für ein Steam-Sitzungs-Cookie hingegen lediglich das Cookie selbst. Das Steam-Sitzungs-Cookie bleibt 200 Tage lang aktiv und wird automatisch aktualisiert. Keine Umgehung der Zwei-Faktor-Authentifizierung. Kein Abfangen von SMS. Keine Brute-Force-Angriffe. Das Cookie ist das Konto. Wenn ein Datendieb es im Profilordner des Browsers findet, ist das Konto bereits verloren.
- 200-Tage-Cookie mit automatischer Verlängerung — keine erneute Authentifizierung erforderlich
- SSFN-Dateien (veraltet) → JWT-Token (aktuell) — beides tragbar
- Steam ist von seiner Konzeption her nicht portabel. — aber niemand setzt das durch
- Freundeskreis — gekaperter Account = kostenlose Spam-Versendung an Hunderte von Kontakten
- Familien-PIN — 4-stellig, programmgesteuert in 20–30 Sekunden geknackt
- Stealer-Protokolle = Cookie-Ordner + Passwörter + Automatisches Ausfüllen +
R codefalls vorhanden - Verkehrswert — Steam-Community + Freunde = viraler Phishing-Vektor
- Neuer Geräte-Fingerabdruck unter Verwendung der bestehenden Sitzung
- Neue IP-Adresse – häufig aus dem Proxy-Pool eines Rechenzentrums
- Tausende Anfragen zur Kontoüberprüfung von einer IP-Adresse
- Nicht-menschliche Anfragemuster (automatisierte Pipeline)
- Sitzung gleichzeitig von geografisch unmöglichen Standorten aus aktiv
Eine Push-Benachrichtigung oder eine E-Mail: „Auf Ihr Steam-Konto wurde von einem neuen Gerät und einer neuen IP-Adresse aus zugegriffen. Falls Sie dies nicht waren, klicken Sie hier, um alle Sitzungen zu beenden und Ihren Computer auf Malware zu überprüfen.“ Microsoft macht das bei OneDrive. Google macht das. Apple macht das. Sogar mittelgroße Krypto-Börsen machen das. Hätte Steam diese Warnung korrekt versendet, wäre mindestens die Hälfte der aktiven Opfer von Infostealern, die etwas Wertvolles auf ihren Konten haben, rechtzeitig gewarnt worden. Steam verfügt über alle Geräte-Fingerabdrücke. Jeden IP-Verlauf. Jedes Verhaltensprotokoll. Die Umsetzung würde einen Entwickler einen Sprint kosten. Sie haben es noch nicht gebaut.
Hinzu kommt noch die Frage der „Telegram“. Wird eine gestohlene „Telegram“-Sitzung von einem neuen Gerät aus genutzt, meldet die Single-Session-Architektur von „Telegram“ sowohl den Angreifer als auch das Opfer gleichzeitig ab – der Konflikt beendet die Sitzung. Steam verfügt über keinen solchen Schutz. Eine gestohlene Steam-Sitzung besteht auf unbestimmte Zeit parallel zur ursprünglichen Sitzung weiter. Das Opfer bekommt davon nichts mit.
14. Handel mit Leben: Was Steam tatsächlich für 2 Dollar verkauft
Valve behauptet, Wert auf Datenschutz zu legen. Doch was erhält ein Angreifer, der auf dem Markt ein gekapertes Profil für ein paar Dollar gekauft hat, tatsächlich? Steam zeigt ihm zwar nicht die vollständige Kreditkartennummer an, gibt ihm aber etwas weitaus Wertvolleres für Social-Engineering-Angriffe an die Hand.
Bei einer aktiven Sitzung (SSFN, Cookies oder JWT) kann ein Hacker mit wenigen Klicks die gespeicherte Rechnungsadresse abrufen – den echten Vornamen, Nachnamen, den Wohnort und die Postleitzahl des Opfers. Über das integrierte Datenpanel von Steam erhält er Zugriff auf den IP-Adressverlauf und Verknüpfungen zu anderen Plattformen (Twitch, Xbox). Und wenn man sich den Verlauf der Support-Tickets ansieht, findet man Archive mit ungeschwärzten Bankbelegen und Fotos von Aktivierungsschlüsseln von physischen Datenträgern, die Nutzer zur Verifizierung eingereicht haben.
Am beunruhigendsten sind jedoch die Chat-Protokolle. Wir sehen, wie Valve seit Jahren unverschlüsselte Archive persönlicher Korrespondenz sorgfältig speichert. In diesen Archiven hinterlassen Jugendliche Links zu ihren echten Social-Media-Konten, teilen ihre Probleme mit, senden Passwörter für lokale Server und ihre privaten IP-Adressen. Indem Steam sich weigert, gekaperte Sitzungen sofort zurückzusetzen, und Indem es Infostealer deckt, stellt Steam die Lebensgeschichten und die digitale Sicherheit der Nutzer faktisch in den Schaufenstern der Schattenmärkte zur Schau.
14a. Das 1,60-Dollar-Digitaldossier: Wie Steam das Leben von Kindern an Schwarzmärkte verkauft
Wenn Valve über Kontosicherheit spricht, geht es dabei um den Wert des Inventars. Doch der wahre Preis eines gestohlenen Profils lässt sich nicht in Pixeln bemessen. Für Millionen von Teenagern ist Steam kein Shop – es ist ihr wichtigstes soziales Netzwerk. Dort sind ihre Erfolge, ihre Geheimnisse, ihre Beziehungen und ihre ersten Lieben gespeichert.
Wenn ein Hacker ein Konto stiehlt und es einfach so für 150 Rubel (etwa 1,60 US-Dollar) auf dem LZT Market anbietet, erhält der Käufer nicht nur Zugriff auf Spiele. Sie erhalten ein unverschlüsseltes Archiv des Lebens eines Kindes.
Steam speichert Gigabytes an persönlichen Nachrichten. Jugendliche nutzen den Client im Spiel für ihre tägliche Kommunikation – Liebesgeständnisse, Streitgespräche, Lebenspläne. Dokumentierte Fälle in Shadow-Foren zeigen, dass Log-Archive mit persönlichen und intimen Fotos von Minderjährigen durchgesickert sind. Valve moderiert diese Inhalte nicht, setzt keine End-to-End-Verschlüsselung ein und ermöglicht es Angreifern, alle Daten in einem einzigen Export abzugreifen.
Wenn Jugendliche gemeinsam auf privaten Servern spielen, veröffentlichen sie ihre privaten IP-Adressen und offenen Ports direkt im Steam-Chat. Diese Daten verbleiben jahrelang in unverschlüsselten Protokollen. Für den Käufer eines gestohlenen Kontos ist dies eine fertige Datenbank für DDoS-Angriffe, gezieltes Phishing, das Scannen von Heimnetzwerken – oder Swatting. Die digitale Bedrohung wird innerhalb weniger Minuten zur physischen Gefahr.
Wenn ein Kind sein soziales Leben verliert, verlangt der Steam-Support ein Foto des CD-Keys eines geschenkten Spiels vor 10 Jahren. Ein Unternehmen, das Hardware-Fingerabdrücke, Standortdaten und jahrelange Verhaltensdaten speichert, zwingt einen Teenager dazu, auf einer Müllhalde nach einem Karton zu suchen. Das ist kein Sicherheitssystem. Es ist ein Mechanismus, der bewusst darauf ausgelegt ist, Hilfe rechtlich verweigern.
pro Verstoß
COPPA gilt für
über die LZT-Lebensdauer
- Nachweisbare Einwilligung der Eltern vor der Erhebung von Daten von Kindern unter 13 Jahren
- Klare Richtlinien zur Datenspeicherung und -löschung
- Keine Weitergabe personenbezogener Daten von Kindern an Dritte ohne Einwilligung
- Datenminimierung – nur das Nötigste erfassen
- IP-Verlauf, Geolokalisierungen, Hardware-Fingerabdrücke – vom ersten Tag an protokolliert
- Private Chat-Archive werden jahrelang aufbewahrt, ohne dass es einen Mechanismus zum Löschen gibt
- Weitergabe personenbezogener Daten an externe Support-Dienstleister (von Taylor Wessing bestätigt)
- JWT-Sitzungstoken, die Benutzerdaten enthalten, gelangen über kompromittierte Konten in Schattenforen
16a. Industrielles Parsing: Valves „Open API“ als Plattform zur Identifizierung von Angriffszielen
Woher wussten die Betrüger, wen sie ins Visier nehmen mussten? Wie kam es dazu, dass Kinder in industriellem Ausmaß zu Opfern wurden? Weil Valve die Türen zu seiner Datenbank weit offen gelassen hat.
Jahrelang nutzten Akteure des Schattenmarktes spezielle Software (darunter Tools wie Hatler), um Steam-Nutzer mithilfe von Valves Open-API im industriellen Maßstab zu analysieren. Betrüger richteten Filter so ein, wie eine Handelsplattform die Produktsuche konfiguriert:
aktiver landwirtschaftlicher Betrieb
Operator
gesendete Nachrichten
Valve behauptet, über „fortschrittliche Algorithmen“ zu verfügen. Wie kann es sein, dass ein fortschrittlicher Algorithmus 300.000 Konten, die Millionen von identische Nachrichten jeden Tag auf dieselben Ziele, zur selben Zeit und aus denselben Proxy-Bereichen? Es versagt nicht. Es ignoriert es einfach. Der gesamte tatsächliche Schaden an der Phishing-Infrastruktur wurde von unabhängigen Projekten wie PhishDestroy verursacht – und nicht von dem milliardenschweren Konzern mit einer aufgeblähten Sicherheitsabteilung, der eigentlich dafür zuständig war, die Kinder auf seiner Plattform zu schützen. Valve hat Kinder nicht geschützt. Stattdessen hat es Betrügern eine bequeme „API“ zur Verfügung gestellt, um sie ausfindig zu machen.
15. „Effizienz“, die auf den Tränen von Kindern beruht: Das Geschäftsmodell der völligen Gleichgültigkeit
- ~500 Mio. $ pro Jahr an nicht eingestellten Sicherheitskräften
- ~200 Mio. $ pro Jahr für die Infrastruktur zur Betrugsbekämpfung
- ~100 Mio. $/Jahr für die Qualität der Unterstützung
- Höchster Gewinn pro Mitarbeiter in der Glücksspielbranche
- 75–100 Millionen Konten wurden im Laufe der Zeit über LZT gestohlen
- $450M+ estimated minimum victim liability
- Millionen infizierter PCs (Verbreitung eines Infostealers)
- Personenbezogene Daten von Kindern in Darknet-Foren
Valve prahlt gerne mit seinen Finanzzahlen: Hunderte Millionen Dollar Gewinn pro paar Dutzend Mitarbeiter im Store. In den Augen der Tech-Branche gilt Gabe Newell oft als Genie der Optimierung. Aber lassen wir die rosarote Brille mal beiseite und nennen die Dinge beim Namen: Diese „Effizienz“ wurde um den Preis einer absoluten, zynischen Weigerung erkauft, die Sicherheit der eigenen Nutzer zu gewährleisten.
Im Gegensatz zu börsennotierten Unternehmen (wie Roblox oder Tencent), deren Marktkapitalisierung beim geringsten Skandal rund um Kindersicherheit oder Datenschutzverletzungen sofort einbricht, ist das privat geführte Unternehmen Valve niemandem Rechenschaft schuldig. Es gibt keinen Vorstand. Es muss keine institutionellen Investoren beruhigen. Das Unternehmen hat eine ideale Gelddruckmaschine geschaffen, bei der sich der Verzicht auf Ausgaben für die Abteilungen „Trust & Safety“ und Betrugsbekämpfung direkt in persönliche Milliardengewinne für das Management umwandelt.
Der Preis für diese „Hyperoptimierung“ sind Millionen von gekaperten Konten, im Internet veröffentlichte private Korrespondenz von Teenagern, ein florierender Schwarzmarkt und völlige Straffreiheit für Betrüger. Valve „übersieht“ Betrüger nicht einfach nur. Es ist für das Unternehmen wirtschaftlich vorteilhaft, nichts dagegen zu unternehmen.
16. „API“ auf Steam: Ein Unternehmens-Toolkit für Hacker
Überprüfung gestohlener Konten
die offizielle WebAPI
API Missbrauch im Jahr 2024
all das passiert
Lassen Sie uns Valves Lüge über ihre angebliche Unfähigkeit, Diebstahl zu verhindern, einmal genauer unter die Lupe nehmen. Wenn sie wollten, könnte jeder Support-Mitarbeiter einen Schwarzmarkt besuchen, einen Link zu einem dort gelisteten Steam-Konto kopieren und in den eigenen Serverprotokollen nachsehen, welcher „API“-Key genau und von welcher IP-Adresse aus gerade das Inventar dieses Profils ausgewertet wird, um einen Dump im Forum zu erstellen.
Valve würde ein Netzwerk aus Proxys und Hunderten von API-Schlüsseln entdecken. Die meisten davon stammen wahrscheinlich aus zuvor gehackten Konten. Was sollte das Unternehmen tun? Die kompromittierten Schlüssel sperren. Aber Steam tut dies nicht. Warum? Möglicherweise, weil man befürchtet, „legitime“ Dienste mit in den Netz zu ziehen – Roulette-Seiten, illegale Casinos zum Öffnen von Kisten oder Marktplätze von Drittanbietern, auf denen Pixel ohne AML-Verfahren gegen Kryptowährung getauscht werden. Dieses gesamte Ökosystem existiert in einer Grauzone, generiert massiven Datenverkehr und wird dabei nicht besteuert. Und Valve hat damit keinerlei Probleme.
Die Nutzungsbedingungen von Steam verbieten ausdrücklich jegliche Automatisierung. Da stellt sich die berechtigte Frage: Warum enthält die offizielle Steam-API-App Funktionen, die sich ideal für die automatisierte Übernahme von Konten (was nur Millisekunden dauert) oder die massenhafte Verknüpfung von mobilen Authentifikatoren eignen?
Warum erlaubt Steam, dass virtuelle (VoIP-)Nummern von SMS-Aktivierungsdiensten massenhaft mit Konten verknüpft werden? Die Lösung zum Herausfiltern solcher Nummern ist trivial – es handelt sich um Standard-HLR-Abfragen, wie sie von jedem normalen Dienst verwendet werden. Aber Steam tut dies nicht. Vielleicht sind Bot-Farmen für Steam von Vorteil, um die beeindruckenden „Online-Rekord“-Zahlen zu erreichen, mit denen sie so gerne prahlen?
Wenn ein Nutzer wegen Betrugs eine VAC-Sperre [15] erhält, betrifft diese Sperre alle Konten, die mit derselben Telefonnummer verknüpft sind. Wenn jedoch Hunderte von Konten aus einem bestimmten Pool von VoIP-Nummern gekapert werden, sperrt Valve diese Nummern nicht. Jeder normale Dienst (Telegram, Netflix, Apple, Google) sperrt unerwünschte oder kompromittierte Telefonnummern. Für Valve hingegen ist Sicherheit nur ein leeres Wort.
17. Vorsätzliche Blindheit: Ein rechtlicher Schutzschild aus Heuchelei
Seit 2021 finden weiterhin direkte Transaktionen und Wallet-Aufladungen aus sanktionierten Gebieten (Krim, DNR, LNR) statt. Nutzung von sanktionierten Zahlungsgateways (Tinkoff Bank) über Schattenvermittler und durch Regionwechsel. Die Selbstzertifizierungsklauseln in den Nutzungsbedingungen sind rechtlich unwirksam – Valve erfasst umfassende Hardware-Telemetriedaten und Datenverkehrsrouting, was bedeutet, dass das Unternehmen Vorsätzliche Blindheit gemäß der Definition in der OFAC-Doktrin.
Bei ungewöhnlichen Standortänderungen erfolgt keine sofortige Ungültigmachung der JWT-/Cookie-Sitzung. Die P2P-Infrastruktur von Steam (Chats, Freundeslisten) wird als Motor für die Ausbreitung von Botnetzen genutzt. Ein gestohlenes Protokoll im Wert von 2 US-Dollar führte zu einer Sperrung des Unternehmens, einer Lösegeldforderung in Höhe von 17 Millionen US-Dollar und einem Gesamtschaden von über 100 Millionen US-Dollar. Das Schweigen von Valve ist der Mechanismus, der dies ermöglicht.
Die unsachgemäß redigierte Antwort von Taylor Wessing auf die DSAR im Fall „GDPR“ legte personenbezogene Daten Dritter offen, darunter auch von Minderjährigen. Die Geldbußen belaufen sich auf 4 % des weltweiten Umsatzes. Dass hochkarätige Anwälte, die 1.500 € pro Stunde in Rechnung stellen, in offiziellen Antworten Daten preisgeben, beweist, dass die Funktion des Datenschutzbeauftragten bei Valve operativ nicht existiert.
Steam erfasst IP-Adressen, Hardware-Fingerabdrücke, Standortdaten und private Chat-Protokolle von Nutzern unter 13 Jahren ohne nachweisbare elterliche Einwilligung – ein direkter Verstoß gegen das COPPA-Gesetz. Kompromittierte JWT-Token, die diese Daten enthalten, gelangen von der Plattform in Schattenforen. Jeder einzelne Datensatz entspricht einer Zivilstrafe der FTC in Höhe von über 50.000 US-Dollar. Bei über 70 Millionen auf LZT verkauften Konten, von denen schätzungsweise 10–15 % Nutzern unter 13 Jahren gehören, ergibt sich ein theoretisches Risiko von 350–500 Milliarden US-Dollar – noch vor der Durchsetzung durch die Generalstaatsanwälte der Bundesstaaten und Sammelklagen.
Die Nutzungsbedingungen von Steam verbieten jegliche Automatisierung. Die Steam-API verarbeitet täglich Millionen von Anfragen von LZT-Market-Checkern, die gestohlene Konten überprüfen. 79 Mitarbeiter für 500 Millionen Nutzer sind der mathematische Beweis dafür, dass für die Sicherheit nie Mittel eingeplant wurden. Das eingefrorene Guthaben auf gesperrten Bots (Shadow Confiscation) beweist, dass Sperren Valves Wirtschaft dienen, nicht der Gerechtigkeit.
Support-Mitarbeiter nutzten Systemrechte, um „Dragon Lore“- und „Dota“-Kuriere zu duplizieren und diese über chinesische Börsen weiterzuverkaufen. Sie verkauften die Aufhebung von Handelssperren gegen Bestechungsgelder in Kryptowährung. Das Steam-Wallet und die Skin-Wirtschaft fungieren als unregulierte virtuelle Währung, die kriminellen Vereinigungen ohne KYC/AML dient. Forensische Analysen bringen die Krypto-Wallets der Support-Mitarbeiter mit Adressen in Verbindung, die zu 100 % als AML-verdächtig markiert sind.
Für 99 % der Weltbevölkerung hat Valve eine undurchdringliche rechtliche Festung errichtet: „Alle Streitigkeiten sind ausschließlich in King County, Washington, U.S.A, zu verhandeln.“ – der perfekte Schutzschild gegen die eigenen Nutzer.
Der letzte Satz lautet jedoch: „Wenn Sie ein in Russland ansässiger Verbraucher sind, können Sie auch bei den örtlichen russischen staatlichen Gerichten Rechtsmittel einlegen.“
Von 195 Ländern macht Valve eine exklusive rechtliche Ausnahme für die Russische Föderation – einen Staat, gegen den die strengsten internationalen Sanktionen der jüngeren Geschichte verhängt wurden.
Die Krim, die DNR und die LNR werden gemäß der russischen Verfassung von „lokalen russischen Staatsgerichten“ betreut. Wenn ein Einwohner dieser besetzten, mit Sanktionen belegten Gebiete Valve vor einem solchen Gericht verklagt – kommt Valve dieser Aufforderung nach?
Valve erkennt die Annexion an und begeht damit einen direkten Verstoß gegen die OFAC-Sanktionen.
Valve verstößt gegen seine eigenen Nutzungsbedingungen und betrügt Nutzer – und verstößt damit gegen die russischen Gesetze, denen es so verzweifelt nachkommt.
Schachmatt, Taylor Wessing. Ihr habt eine Regelung entworfen, die euch entweder zu Lügnern oder zu Komplizen bei der Umgehung internationaler Sanktionen macht. Sucht euch etwas aus.
Valve hat ein Ökosystem geschaffen, in dem Verstöße gegen die Regeln (Automatisierung, VPN-Nutzung, Farming, Einsatz von Bots) eine Grundvoraussetzung für das Überleben der Plattform sind. Das Unternehmen stellt Hackern ein perfektes Toolkit zur Verfügung (open API), drückt bei virtuellen Nummern ein Auge zu, hält aber in den Regeln sorgfältig an einem strikten Verbot all dieser Praktiken fest.
Das ist nicht bloße Nachlässigkeit. Das ist vorsätzliche Blindheit (Willful Blindness / Deliberate Ignorance), die als perfekter rechtlicher Schutzschild konstruiert wurde. Wenn eine Aufsichtsbehörde zu Valve kommt, verweisen Anwälte wie Taylor Wessing [9] auf die Nutzungsbedingungen: „Sehen Sie, wir verbieten alles!“ Und wenn ein ausgeraubter Teenager zu ihnen kommt, nutzen sie dieselben Nutzungsbedingungen, um ihm rechtlich die Hilfe zu verweigern und zu vermeiden, Zeit für eine Untersuchung aufwenden zu müssen.
18. Die Symbiose aus Geheimdiensten, Steam und Hacker-Märkten
Kommen wir zurück zum LZT Market. Wir haben bereits festgestellt, dass Steam sich überhaupt nicht für diese Plattform interessiert. Aber ein weiterer Aspekt ist interessant. Im Laufe seines Bestehens hat dieses Schattenforum mindestens drei Führungswechsel überstanden, die nach indirekten (aber sehr offensichtlichen) Anzeichen mit der Neuverteilung von Einflussbereichen unter bestimmten Machtkreisen in der Russischen Föderation zusammenhängen.
In Zeiten des Führungswechsels (beispielsweise während der Amtszeit des Administrators Thomas) kam es im Forum zu radikalen Säuberungsaktionen. Betrugsmaschen, die sich gegen russische Einwohner richteten, wurden verboten (Avito-Betrug, Anti-Cinema), die Veröffentlichung intimer Fotos von Minderjährigen zusammen mit personenbezogenen Daten wurde streng unterbunden, der Verkauf von VKontakte-Konten wurde vollständig unterbunden, und derzeit ist der Verkauf von „Telegram“-Konten, die mit russischen Telefonnummern registriert sind, verboten. Das Forum wird offensichtlich so moderiert, dass kritische Äußerungen gegenüber russischen Bürgern vermieden werden.
Bei Steam sieht die Situation jedoch anders aus. Auf dem Markt werden nach wie vor ungehindert Steam-Konten von russischen Bürgern verkauft, die Opfer von Stealer-Viren geworden sind. In der Artikelbeschreibung heißt es ausdrücklich: Herkunft – Stealer, Land – Russland, Guthaben – in Rubel. Das bedeutet, dass sich ein russischer Nutzer einen Virus eingefangen hat, der nicht nur sein Steam-Konto, sondern höchstwahrscheinlich auch seine E-Mail-Konten und Zugangsdaten für den Arbeitsplatz leergefegt hat. Und das Forum lässt dies ohne Probleme durch.
Da stellt sich die Frage: Arbeitet Steam mit denselben Strukturen zusammen, die diesen Markt überwachen? Oder könnte Valve vielleicht seine „Partner“ in Russland dazu bewegen, die Doppelmoral zu beenden und den Verkauf gestohlener Konten russischer Staatsbürger zu verbieten? Denn derzeit arbeiten Steam und der Schwarzmarkt in perfekter Symbiose zusammen, als hätten sie sich gegenseitig ihre Politik der Doppelmoral und Heuchelei abgeschaut.
- Kommentare, in denen Russlands Invasion als Krieg bezeichnet wird
- Beiträge, in denen russische Streitkräfte als Aggressoren bezeichnet werden
- Inhalte zur Unterstützung des ukrainischen Widerstands
- Jegliche „politischen Äußerungen“ in Community-Hubs
- Kaufbare Profilhintergründe zum Thema „Putin & Trump“
- Tausende Artikel mit den Aufschriften „Putin für immer“ und „Putin lächelt“
- Anleitungen zur Umgehung von Sanktionen in offiziellen Handbüchern
- Anweisungen zum Wechseln der Region für OFAC-gesperrte Gebiete
19. Die Anatomie des Betrugs: Von gefälschten Windows-Versionen bis zum Nettogewinn von 300.000 Dollar über Google Ads
In den letzten 5 bis 8 Jahren hat PhishDestroy praktisch jedes Betrugsmodell im Steam-Ökosystem unter die Lupe genommen. Wir haben Infostealer gesehen, die Authentifizierungsfenster im Handumdrehen ersetzten, SMS-Nachrichten abfingen und Inventare komplett leergeräumt haben. Wir haben die Mechanismen der Manipulation von Handelsangeboten (sogenannter „API-Betrug“) beobachtet, die Valve jahrelang „entgangen“ sind. Entgangen – oder zu profitabel?
Wir haben die Bots der größten Phishing-Netzwerke kontinuierlich analysiert. Hier ein Beispiel: Im Jahr 2024 verzeichneten wir einen massiven Ansturm über Google Ads [29]. Betrüger ersetzten die in den Anzeigen angezeigte URL durch die ursprünglichen Steam-Domains. Die Kaufaktivitäten waren so aggressiv, dass sie die offiziellen Anzeigen überboten und die obersten Suchergebnisse monopolisierten.
Nach unseren Berechnungen belief sich der Nettogewinn der Betrüger nach nur wenigen Tagen ununterbrochenen Betriebs auf etwa 300.000 Dollar. Und dabei sind bereits der Preisnachlass beim Verkauf gestohlener Skins auf Schwarzmärkten sowie die geringfügigen, rein kosmetischen Sperren berücksichtigt, die Steam gelegentlich verhängte. Ja, das sind Spitzenwerte, die durch die wirtschaftlichen Gegebenheiten jener Zeit bedingt waren, aber die Tatsache bleibt bestehen: Steam ist eine riesige Geldquelle.
Und während sich Phishing fast ausschließlich auf CS und Dota konzentriert (und nicht auf andere Spiele), sollten Rocket League, Path of Exile, Rust und PUBG nicht vergessen werden. Doch hier kommt Valves unternehmerische Erpressung ins Spiel: strenge NDA-Bedingungen (Geheimhaltungsvereinbarung), die alle Entwickler unterzeichnen müssen. Einem Entwickler ist es nicht gestattet, Sicherheitsprobleme, Datenlecks oder Schwachstellen bei Steam ohne die schriftliche Genehmigung von Valve öffentlich bekanntzugeben. Selbst wenn dies eine direkte Gefahr für die Spieler darstellt. Die Münder sind vertraglich versiegelt.
20. Der Fall „BlockBlasters“: Ein Monat der Blindheit und die Lüge vom „gehackten Entwickler“
Im Fall „BlockBlasters“ geht es nicht darum, den Diebstahl von Pixeln zu ignorieren – es geht darum, tatsächliche Straftaten zu vertuschen.
Erinnern wir uns an den jüngsten Vorfall mit dem Spiel „BlockBlasters“ [5], der erst dank des verstorbenen Streamers Raivo Plavnieks [6] öffentliche Aufmerksamkeit erlangte. Dabei handelte es sich um einen gezielten Angriff auf Influencer: Betrüger kontaktierten Streamer, kauften Werbeplätze und baten sie, das Spiel direkt über Steam zu starten. Die Argumentation der Opfer war nachvollziehbar und verhängnisvoll: „Es ist der offizielle Valve-Store – da kann es doch keinen regelrechten Betrüger geben.“ Wie sehr sie sich doch geirrt haben.
Der Steam-Support erhielt bereits am 2. September Meldungen mit stichhaltigen Beweisen. Die Tickets enthielten Beschwerden über ChainAbuse [7] bezüglich gestohlener Kryptowährung sowie direkte Beweise für die von den Betrügern betriebene Website Telegram API, die direkt in den Code des Spiels eingebettet war. Was tat Valve? Es wartete. Einen Monat lang. Die betrügerischen Spiele konnten ungestört aus dem Store heruntergeladen werden.
Und dann brachte das Unternehmen eine Ausrede vor, die die Intelligenz jedes Sicherheitsexperten beleidigt: „Das Konto des Entwicklers wurde gehackt.“ Nennen wir dieses Märchen doch beim Namen – eine dreiste Lüge, um die eigene Nachlässigkeit (oder Mitschuld) zu vertuschen.
Um ein Spiel zu veröffentlichen, muss ein Entwickler die Steam-Direct-KYC-Prüfung [22] bestehen: Er muss 100 US-Dollar zahlen und seinen echten Namen, seine Adresse sowie seine Bank- und Steuerdaten angeben. Der Täter war kein anonymer Hacker aus dem Dark Web – seine rechtlichen Angaben, darunter ein W-8BEN-Steuerformular [8], befanden sich in der Datenbank von Valve.
Der Mythos eines „gehackten Entwicklers, der aus irgendeinem Grund 22 Tage lang geschwiegen hat“, bricht angesichts der Architektur von Steamworks zusammen. Wenn ein legitimer Entwickler den Zugriff auf die Publisher-Konsole verliert, erstellt er ein Ticket wegen gestohlener Zugangsdaten. Die Veröffentlichungsrechte für Updates und Builds werden innerhalb weniger Stunden gesperrt.
Es bleiben nur zwei Möglichkeiten. Entweder war der „Entwickler“ ursprünglich ein Mitverschwörer der Betrüger (was bedeuten würde, dass Valves viel gepriesenes KYC-Verfahren reine Fiktion ist). Oder Valve hat einen ganzen Monat lang bewusst die verzweifelten Versuche des Entwicklers und Dutzender betrogener Opfer ignoriert, den Support zu erreichen, während über den offiziellen Store Malware verbreitet wurde, die Kryptowährung stahl.
In beiden Fällen agiert Valve nicht als Opfer der Umstände, sondern als Hauptkomplize bei einem digitalen Raubüberfall.
21. Vernichtung von Beweismitteln: Wie Valve den Tatort gesäubert hat
Das Abscheulichste am Fall „BlockBlasters“ ist jedoch das Ende: die Manipulation eines digitalen Tatorts.
Zur Klarstellung: Valve hat das infizierte Spiel nicht gelöscht. Unsere forensische Analyse der C2-Infrastruktur beweist das Gegenteil. Die Betrüger selbst haben die schädlichen Builds am 21. September von den Steam-Servern gelöscht – genau zu dem Zeitpunkt, als ihre „Telegram“-Botnetze öffentlich aufgedeckt wurden und strafrechtliche Anklagen immer wahrscheinlicher wurden. Sie wandten eine Taktik der „verbrannten Erde“ an, um ihre Spuren zu verwischen.
Die Erklärung von Valve zu den „getroffenen Sicherheitsmaßnahmen“ ist reine Fiktion und schamlose PR. Sie haben bewusst abgewartet, bis die Kriminellen die Malware von ihren eigenen Servern gelöscht hatten, und erst dann in aller Ruhe die nun leere Store-Seite entfernt, um sich selbst die Lorbeeren dafür zuzuschreiben. Das ist keine Lösung des Problems. Das ist Beihilfe und Behinderung der Justiz.
Valve hat die Nutzer nicht geschützt. Das Unternehmen hat vielmehr den Tatort aufgeräumt, damit keine Bundesbeamten mit einem gerichtlichen Beschluss wegen der Verbreitung von Infostealern über die eigenen Rechenzentren in den Büros des Unternehmens auftauchten.
22. Die Illusion des Handelns: Begrenzung der Limits zur Einsparung von Serverkosten
Wenn Valve dann doch einmal Einschränkungen einführt (zum Beispiel eine Begrenzung der Freundschaftsanfragen), glauben naive Nutzer, dies geschehe aus Sicherheitsgründen. Unsinn. Bei dieser ganzen Geschichte um Begrenzungen geht es nicht um die Bekämpfung von Betrug – es geht schlicht und einfach darum, Serverkapazität einzusparen.
Erinnern wir uns daran, wie die Spam-Apokalypse begann. Bevor das berühmte Skript zum Ersetzen von Handelsangeboten auftauchte, wurde die Plattform durch primitive Automatisierung missbraucht. Heerscharen von Bots mit weiblichen Avataren versendeten Phishing-Links zu Tausenden. Dieser Junk-Traffic schuf eine enorme Nachfrage nach Konten ohne Ausgabebegrenzung. Wir verfolgten die Schattenmärkte: Aufgrund dieses Spam-Booms schoss der Preis für ein gestohlenes Konto ohne Ausgabenlimit von 25 Rubel auf stabile 150 Rubel in die Höhe. Und diese wahnsinnige Nachfrage nach gestohlenen Profilen hielt bis ins Jahr 2024 an!
Glaubst du, Steam hat das Einladungslimit von 100 auf 30 gesenkt, um dich vor Phishing zu schützen? Denk noch einmal darüber nach. Valve protokolliert alles: jeden Klick, jede Einladung, jede abgebrochene Anfrage. Die automatisierten Betrüger-Farms generierten täglich Millionen leerer Transaktionen, die die internen Datenbanken von Steam überfluteten und die Infrastruktur überlasteten. Und was am aussagekräftigsten ist: Valve hat diese Limits nicht bei frisch registrierten Wegwerf-Konten gesenkt, sondern bei voll entwickelten Konten ohne Limits (einschließlich solcher mit einem VAC-Bann, da diese technisch gesehen als Konten gelten, die die Ausgabenschwelle überschritten haben). Valve hat die Limits ausschließlich gesenkt, um die Belastung der eigenen Server zu verringern – nicht zu Ihrer Sicherheit.
Einschränkungen bei Valve gibt es nur dort, wo sie ihre eigenen Server schützen müssen. Ihr Geld geht sie nichts an.
23. Die Hintergründe: Warum die Vorgesetzten der Betrüger von Verboten profitieren
Da wir Betrugsgruppen von innen heraus unter die Lupe genommen haben, werde ich ein schmutziges Geheimnis aufdecken, von dem gewöhnliche Trader nicht einmal im Traum geahnt hätten.
In allen Betrugsteams (in denen den einfachen Mitarbeitern 90–95 % des gestohlenen Inventars versprochen wurden) hatten die Vorgesetzten (Teamkoordinatoren) einen finanziellen Anreiz, dafür zu sorgen, dass gegen ihre Bots eine Handelssperre oder ein „Red Tag“ verhängt wurde. Daher ersetzten sie kompromittierte Bots bewusst nicht. Erhielt ein Account eine Sperre, stieg der Anteil des Teamleiters sprunghaft an: Statt magerer 5 % aus dem Skin-Verkauf erhielten sie zwischen 15 % und 20 % des Steam-Preises für das Inventar (nicht des Marktpreises!), indem sie einfach gesperrte Accounts mit wertvollen Skins auf dem asiatischen Markt verkauften. Chinesische Käufer erwarben diese in großen Mengen, um mit teuren Gegenständen und privaten Cheats zu spielen. Aus diesem Grund weisen sehr viele Konten mit Handelssperren auch VAC-Sperren auf. Die Betrugsindustrie nährte die Cheat-Industrie, und Steam sammelte fröhlich die Online-Zahlen ein.
24. Steam Workshop: Ein perfektes Testfeld für den „API“-Betrug
Die absolute Missachtung von Sicherheitsaspekten durch Steam wird durch den Vorfall im Workshop deutlich veranschaulicht. Zu einem bestimmten Zeitpunkt haben buchstäblich 2–5 Betrüger den Workshop regelrecht mit Phishing-Anzeigen überschwemmt. Wie? Sie nutzten abgefangene Web-Sitzungen echter Nutzer.
Dies war keine Kontoübernahme im klassischen Sinne. Der Angreifer eröffnete einfach über die Steam-API eine parallele Sitzung auf deinem Konto, durchsuchte das Inventar, wartete darauf, dass du einen Tausch initiiertest, brach diesen sofort ab und ersetzte ihn durch ein identisches Angebot (mit demselben Avatar und Freundesnamen) von einem von ihm kontrollierten Bot. All dies geschah innerhalb einer legitimen Benutzersitzung über offizielle Steam-Endpunkte.
Und was hat Valve unternommen, als der Workshop von Phishing-Angriffen überschwemmt wurde? Natürlich hat das Unternehmen eingegriffen. Es hat „Red Tags“ vergeben und die kompromittierten Konten gesperrt … allerdings erst, nachdem die Inventare der Betroffenen vollständig leergeräumt worden waren.
Tolle Leistung, Steam. Vielen Dank, dass ihr das Konto „gerettet“ habt, obwohl es gar nichts mehr gab, was man hätte retten können.
Ironischerweise ist der Preis dieser Token auf dem Schwarzmarkt eingebrochen. Während eine gültige SSFN-Datei früher noch rund 3 Dollar kostete, wirkt die Preisliste heute auf eben jenem LZT-Markt (auf dem Nikita, der Kurator des russischsprachigen Steam-Supports, registriert ist) wie eine Verhöhnung der Sicherheitsmaßnahmen von Valve:
„Kauf und Bearbeitung von Steam-Token (JWT). Schnelle Überprüfung mit eigener Software. Preise:
JWT-Token
CS2 Prime – 0,08 $ (keine vorübergehenden oder dauerhaften Sperren)
OpenTM – 0,04 $ (offene Handelsplattform)"
Dein Konto, dein Verlauf und deine Daten sind 8 Cent wert. Das ist alles, was du über die Wirksamkeit des Sitzungsschutzes bei Steam wissen musst.
Die Illusion der „technischen Unmöglichkeit“: Der Fall „Fake Games“
Die Befürworter behaupten, dass die Rückgabe gestohlener Gegenstände „technisch unmöglich“ sei oder „die Wirtschaft zerstören“ würde. Der Vorfall mit dem Spiel-Spoofing beweist das Gegenteil.
Die Masche war dreist: Betrüger luden Scheinspiele in den Steam-Store hoch und erstellten dabei Gegenstände mit Namen und Symbolen, die eins zu eins von teuren CS:GO- und Dota-2-Skins kopiert waren. Bei einem Tausch sah das Opfer einen vertrauten „Dragon Lore“, ohne zu ahnen, dass dieser zu einem gefälschten Spiel gehörte. Wir erinnern uns noch genau daran, da PhishDestroy damals aktiv auf der Jagd nach diesen Betrügern war und sie sperrte.
Und was tat Valve, als das Fundament des Vertrauens in den Community-Markt bedroht war? Es geschah ein Wunder. Das Unternehmen, das sich jahrelang geweigert hatte, Phishing-Opfern zu helfen, gab plötzlich allen betroffenen Nutzern die echten Gegenstände zurück. Die Betrüger wurden mit einer solchen Flut von Maßnahmen überrollt, dass sie tagelang in Schattenforen lautstark protestierten: Valve verhängte Hardware-Sperren (HWID) und sperrte gemeinsam genutzte IP-Adressen pauschal so rigoros, dass ganze Betrügerringe tief in die roten Zahlen gerieten.
Zudem hat Steam innerhalb weniger Tage ein umfangreiches Sicherheitsupdate eingeführt. Plötzlich fanden sie die Ressourcen, um alles umzusetzen: Handelssperren, neue Verifizierungen, Kautionen für Entwickler, massive rote Warnmeldungen mit dem Hinweis „Dieses Spiel wurde noch nie von dir gespielt“ sowie Warnungen vor verdächtigen Abweichungen bei den Gegenstandswerten.
Es stellt sich heraus, dass sie es sehr wohl können. Sie wissen ganz genau, wie man Transaktionsketten nachverfolgt, Transaktionen rückgängig macht und eine komplexe Warnarchitektur aufbaut. Aber sie tun dies nur, wenn sie eine direkte Bedrohung für ihr eigenes Geschäftsmodell und die Glaubwürdigkeit ihres Marktplatzes sehen. Wenn du von einem Standard-Dieb komplett ausgenommen wirst, erhältst du lediglich eine Standardantwort, dass „die Steam-Richtlinien keine Wiederherstellung von Gegenständen vorsehen“.
79 Mitarbeiter: Eine Architektur aus Streichhölzern und Eicheln
Um die „Schwere“ der alltäglichen Sicherheitslage der Plattform voll und ganz zu begreifen, sollte man sich den kürzlich aufgetretenen Fehler „API“ vor Augen führen, der zwei ganze Tage lang in der Produktionsumgebung unentdeckt blieb. Jeder, der über ein einfaches Skript verfügte, konnte eine einfache Anfrage senden und Systembenachrichtigungen direkt an absolut jede beliebige Steam-ID versenden, wobei alle Datenschutzeinstellungen vollständig umgangen wurden.
Zwei Tage lang gab es eine riesige Sicherheitslücke im „API“, die es jedem ermöglichte, Millionen von Nutzern anzupingen. Tatsächlich reichen 79 Mitarbeiter für eine globale Plattform im Wert von mehreren Milliarden Dollar offenbar völlig aus. Warum sollte man in eine funktionierende Qualitätssicherungs- und Sicherheitsabteilung investieren, wenn man einfach Nutzungsbedingungen verfassen kann, die den Nutzer für alles verantwortlich machen?
initiiert den Handel
PARALLELVERANSTALTUNG
über Steam API
ERSATZSPIELER
derselbe Avatar, gefälschte Gegenstände
BESTÄTIGT
sieht das tatsächliche Objekt
AUSGELAUFT
alles in einer Sitzung
25. Infrastructure as a Service: Scam-as-a-Service (SaaS)
Um Ihnen einen Eindruck vom Ausmaß der Kommerzialisierung zu vermitteln, die durch die Untätigkeit von Valve ausgelöst wurde, werfen Sie einen Blick auf ein typisches Angebot eines modernen Phishing-Teams. Das sind längst keine Teenager mit fehlerhaften Skripten mehr. Es handelt sich um ein vollwertiges SaaS-Geschäft mit hartem Wettbewerb. Während wir ihre Domains gnadenlos sperrten und sie zwangen, Geld für die Infrastruktur zu verlieren, stellten sie darauf um, ihren „Mitarbeitern“ kostenlose Domains zur Verfügung zu stellen, um das Volumen aufrechtzuerhalten:
„Unser Projekt vereint drei Funktionen in einem: Phishing (die Protokolle gehen an Sie), MaFile (5 % Provision), Substitution (API-Betrug – 80 % gehen an Sie). Nur wir bieten: Automatischen Verkauf der Logs auf LZT, MaFile-Entfernung mit einem einzigen Code, Browser für die Substitution, kostenlose Domains und eine Vielzahl gefälschter Vorlagen.“
Valve behebt nur das, was außer Kontrolle gerät, oder das, was Standorte betrifft, bei denen sie Angst haben, Störungen zu verursachen (USA, Japan, Südkorea). Steam konnte den Spam erkennen, die Konten ohne Begrenzung sehen und manchmal sogar Phishing-Domains sperren (oftmals, wenn diese bereits inaktiv waren). Wenn das Unternehmen eine Domain erkannte, erkannte es auch das Netzwerk von Konten, über das diese Domain verbreitet wurde. Da die Botnetze über billige gemeinsam genutzte Proxys betrieben wurden (nach dem Schema „1 Server und 100 IPs pro 1.000 Konten“), hätte die Sperrung des gesamten Botnetzes mit einer einzigen SQL-Abfrage erfolgen können. Aber Valve hat dies nicht getan.
26. Geopolitische Heuchelei: Die „Laundromat“-Wirtschaft von Steam
Valves Toleranz gegenüber der grauen CIS-Wirtschaft brachte ein weiteres Monster hervor – den Markt für illegale Guthabenaufladungen und Regionswechsel. Als Valve die direkten Aufladungen für Russland offiziell einstellte, drückte es einfach ein Auge zu, was das florierende Geschäft der Schattenvermittler anging. So ist es doch viel bequemer, oder?
Der Dienst zum „Regionswechsel“ (in die Türkei, nach Kasachstan oder Argentinien) wurde millionenfach verkauft. Allein auf einer Plattform (wie FunPay) [24] wurden mehr als 500.000 Transaktionen von mehreren großen Anbietern verzeichnet. Und es gibt Hunderte weiterer „Telegram“-Bots und -Foren. Diese Aufladebranche ist mittlerweile eng mit der Geldwäsche aus Phishing- und Krypto-Betrügereien (dem Aufkauf von Seed-Phrasen) verflochten.
Wie sieht die Logik von Valve aus? Glauben sie wirklich an eine Massenabwanderung von Millionen von Teenagern aus einem sanktionierten Land? Oder „riechen“ russische Gelder, die über einen kasachischen Strohmann und gestohlene Bestände fließen, einfach „anders“? Valve scheren sich nicht um Sanktionen und die Einhaltung von Vorschriften. Hauptsache, eine Provision von 30 % aus jeder Transaktion fließt zuverlässig auf ihre Bankkonten, während Anwälte Standardschreiben über die „Unmöglichkeit technischer Eingriffe“ am laufenden Band verfassen.
27. Unternehmensvorteile und Verstoß gegen die eigenen Nutzungsbedingungen
Steam ist ein Ökosystem, das von der völligen Missachtung seiner eigenen Regeln lebt, und Valve ist sich dessen sehr wohl bewusst. In den Nutzungsbedingungen (ToS) heißt es eindeutig: Es ist strengstens untersagt, auf der Plattform kommerzielle Vorteile zu erzielen.
Schauen wir uns nun die Realität an. Der Verkauf gestohlener Konten, der Handel mit Skins, Bot-Farmen zum Farmen von Sammelkarten, Level-Up-Dienste (Profil-Leveling), der Verkauf von Keys und natürlich Guthabenaufladedienste für gesperrte Regionen. All das ist direkter kommerzieller Gewinn. Und das ist surreal: Eine Plattform, die den Handel offiziell verbietet, beherbergt Branchen mit Umsätzen in Millionenhöhe. Valve (oder sein zuverlässig durch eine Geheimhaltungsvereinbarung geschützter russischsprachiger Outsourcing-Partner) hat sich von seinen eigenen Regeln distanziert und wendet diese ausschließlich als Mittel an, um diejenigen zu bestrafen, die in Ungnade gefallen sind, oder um die Infrastruktur zu schützen.
- Nutzer veröffentlicht einen Kommentar gegen den Krieg
- Der Nutzer bittet nach einem Diebstahl um Rückgabe des Artikels
- Ein Nutzer legt gegen eine dauerhafte Sperre Widerspruch ein
- Entwickler weist auf Sicherheitslücke hin
- Millionen von Automatisierungs-Bots (Nutzungsbedingungen § verboten)
- Über 500.000 Wiederverkaufsangebote für gewerbliche Konten
- Auf Steam basierende Glücksspielseiten API
- Umgehung von Sanktionen durch Dienste zur Regionsumstellung
28. Das Support-Syndikat: Warum Valve die Rückgabe von Gegenständen gestrichen hat
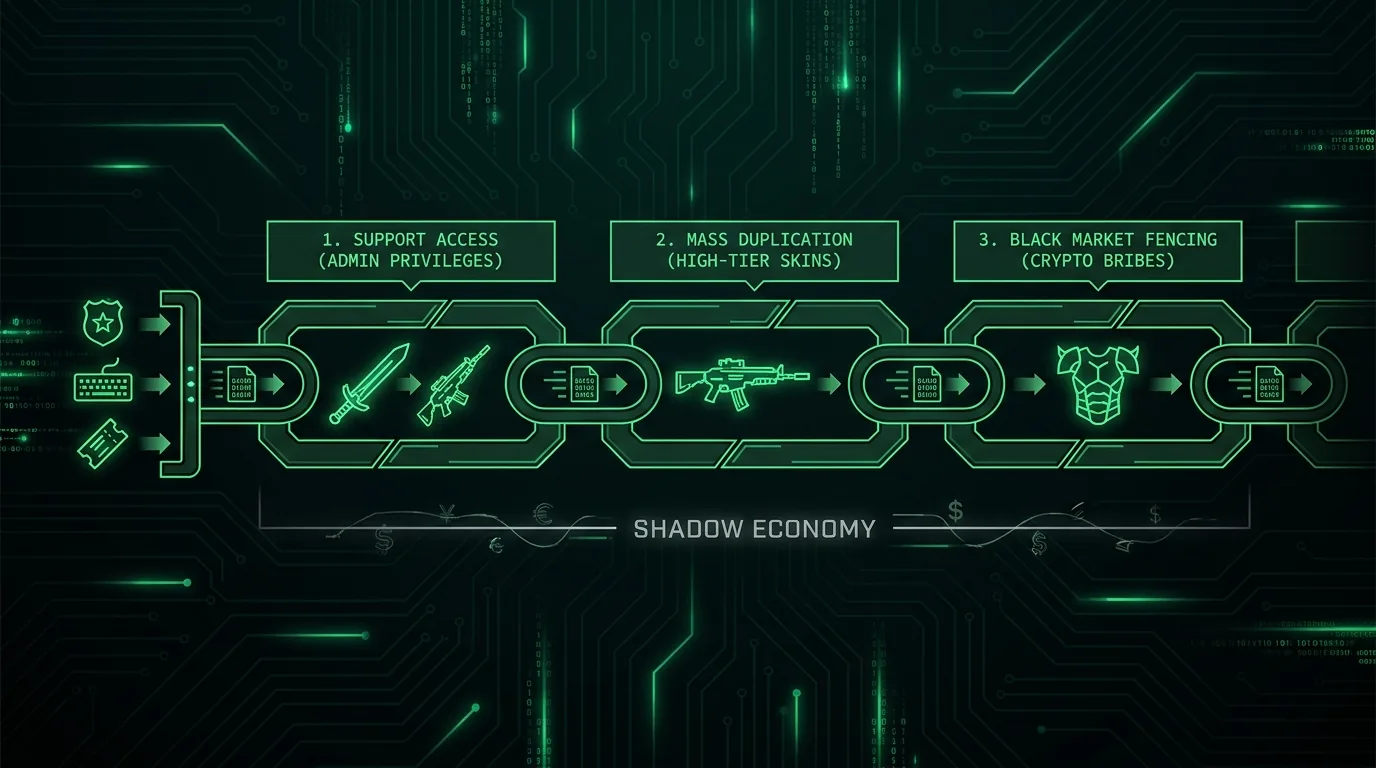
Wenn Valve seine Weigerung, gestohlene Gegenstände an Nutzer zurückzugeben, damit begründet, die Inflation oder „Duping“ bekämpfen zu wollen, lügt das Unternehmen ganz offen. Der Grund, warum Valve Guthaben auf gesperrten Bots dauerhaft einfriert und sie in sein bodenloses Konto einsteckt, ist nicht der Schutz der Wirtschaft. Es ist ein Versuch, Betriebsverluste auszugleichen, die ihnen von ihren eigenen Mitarbeitern zugefügt wurden.
Historische Tatsache: Support-Mitarbeiter (darunter billige Leiharbeitskräfte, die oft fälschlicherweise für Freiwillige gehalten wurden) waren direkt in die Schattenwirtschaft von Steam eingebunden. Mithilfe ihrer Systemberechtigungen verwandelten sie den technischen Support in ein korruptes Kartell.
Industrielle Vervielfältigung von High-Tier-Gegenständen: Support-Mitarbeiter erzeugten unter dem Vorwand, „gestohlenes Inventar an einen Nutzer zurückzugeben“, massenhaft Kopien der teuersten Gegenstände im Spiel (Dragon Lore in CS:GO, seltene Legacy-Kuriere in Dota 2). Diese „zurückgegebenen“ Gegenstände wurden anschließend auf chinesischen Handelsplattformen gegen echtes Geld weiterverkauft.
Verkauf von Sperraufhebungen: Der Support verkaufte die Aufhebung von „Red Tags“ (KTs) und Handelssperren aus den Profilen bekannter Betrüger. Gegen Bestechungsgelder (in Kryptowährung oder Skins) erhielten die Betrüger grünes Licht, Vermögenswerte im Wert von Zehntausenden von Dollar auszuzahlen.
Als die Geschäftsführung von Valve das Ausmaß der Korruption erfuhr, war sie außer sich vor Wut. Sie schaffte die Regelung zur Rückgabe gestohlener Gegenstände endgültig ab und entzog dem Support den manuellen Zugriff auf die Gegenstandsgenerierung. Doch die Bestraften waren nicht die korrupten Mitarbeiter – es waren die Nutzer. Kinder und Spieler auf der ganzen Welt zahlen mit ihrem Geld dafür, dass Valve es versäumt hat, seine eigenen Mitarbeiter zu kontrollieren.
Das „Kleiner Tyrann“-Syndrom und der Niedergang der Freiwilligenpolizei
Neben dem offiziellen Support verfügte Steam über eine zweite Machtinstanz – eine aus Freiwilligen bestehende Handelspolizei, die mit Datenbanken wie SteamRep [12] vernetzt war. Diese übte einen enormen informellen Einfluss auf die Wirtschaft der Plattform und das Schicksal der Händler aus. Und sie erwies sich als nicht besser als das ausgelagerte Personal.
Die Freiwilligen verwandelten sich in eine geschlossene, korrupte Kaste „gesichtsloser Schattenautoritäten“. Sie litten unter dem klassischen „Kleintyrannen“-Syndrom: Sie sperrten Händler, die ihnen nicht gefielen, verbannten Nutzer, die Sicherheitslücken diskutierten, und verteilten „Freikarten“ an Freunde.
Als Protokolle auftauchten, die belegten, dass SteamRep-Administratoren [12] Bestechungsgelder annahmen, um „Betrüger“-Kennzeichnungen zu entfernen, und massive Bot-Netzwerke deckten, die gestohlene Skins „wäschten“, brach das Vertrauen in Valve vollständig zusammen. Bis 2022 hatte Valve die letzten ehrenamtlichen Moderatoren entlassen und sie durch streng an Skripte gebundene, ausgelagerte Mitarbeiter ersetzt.
29. Der Preis der „Effizienz“
über LZT (Lebensdauer)
Haftung
nachgewiesene Erblindung
zur Rechenschaftspflicht
bisher gezahlt
Valve weist den höchsten Gewinn pro Mitarbeiter in der Branche auf. Doch welchen Preis hat dieser Gewinn?
Diese Effizienz beruht darauf, Hilfe zu verweigern. Darauf, Phishing-Opfer einzuschüchtern. Darauf, Support-Anfragen zu schließen. Darauf, die Wahrheit zu verschleiern, dass Steam weniger eine Gaming-Plattform ist als vielmehr ein globaler Krypto-Waschsalon und eine Verteilungszentrale für Infostealer.
Während sich das Management von Valve für Genies der Geschäftsoptimierung hält und vor Gericht um das Recht kämpft, visuelle Romane für Erwachsene zu verkaufen, verschlingt ihre Plattform tagtäglich die Daten, das Geld und die Sicherheit echter Nutzer. Die Ära der Betrügereien ist längst vorbei, doch Valve nutzt sie weiterhin als Vorwand, um sich das Eigentum betrogener Nutzer rechtlich anzueignen. Bei Steam gibt es keine Gerechtigkeit. Es gibt nur Skripte, ausgelagerte Arbeitskräfte und einen endlosen Hunger nach Profit.
30. Heuchelei auf allen Ebenen: Die Unternehmensethik von Valve und Taylor Wessing
Falls es Ihnen so vorkommt, als würde ich übertreiben, wenn ich Taylor Wessing (die Anwälte von Valve) im Zusammenhang mit den internen Klagen wegen Belästigung erwähne – glauben Sie mir, das ist kein Scherz. Der Rechtsstreit ging zwar verloren, aber es geht nicht um das Urteil – es geht um die Strategie von Taylor Wessing. Sie haben keine Professionalität an den Tag gelegt, sondern ein schmutziges Spiel der Zermürbung und der absichtlichen Verzögerung betrieben. Googeln Sie mal, wie viele Jahre sich der Fall seit dem Vorfall in dem Elite-Skigebiet hingezogen hat.
Doch wenn es um Valve selbst geht, tauchen noch mehr Fragen zu ihrer viel gepriesenen Ethik auf. Das Unternehmen verfügt über ein „Welcome Book“, in dem es sich selbst als „Familie“ bezeichnet – alles ganz herzlich und gemütlich. Doch wenn diese „Familie“ von einem Skandal erschüttert wird, handelt Valve mit äußerster Rücksichtslosigkeit. Man denke nur an die Belästigung einer Transgender-Mitarbeiterin im Support oder an die Geschichte von Jess Cliffe [13] (dem Mitentwickler von Counter-Strike, der fast seit der Gründung bei Valve gearbeitet hatte). Der Mann wurde ohne gerichtliches Urteil allein aufgrund von Anschuldigungen aus dem Unternehmen geworfen. Valve, das Millionen damit verdient, Betrugsfälle zu vertuschen, hatte plötzlich Angst um seinen Ruf? Die Logik ist absurd: Ein Unternehmen lässt zu, dass seinen Nutzern Millionen von Dollar gestohlen werden, distanziert sich aber sofort von der Person, die dieses Geschäft jahrzehntelang aufgebaut hat – nur um „sauber“ zu wirken.
Was die Anwälte bei Taylor Wessing angeht – seien wir mal ehrlich. Ihr rühmt euch eurer „jahrhundertelangen Geschichte“, aber auf Instagram nehmt ihr an einem Lauf zugunsten der Pride teil. Entscheidet euch doch endlich: Ehrt ihr die Geschichte eurer Nazi-Gründer, die schwule Menschen in Konzentrationslager geschickt haben, oder seid ihr ein modernes, fortschrittliches Unternehmen? Das ist Unternehmensbetrug. Ihr wollt als uralter Adel erscheinen, während ihr euch in Wirklichkeit in die Ekstase der zeitgenössischen Heuchelei eingefunden habt. Und ja, ihr habt die Verteidigung russischer Oligarchen übernommen – in Fällen, in denen euer Ruf lautstark schrie: „Man engagiert euch nicht, wenn Menschen unschuldig sind.“
31. Der Fahrplan für kommende Informationslecks: Worauf sich Valve vorbereiten sollte
Dies ist weder der erste noch der letzte Beitrag von PhishDestroy über Valve. Ich werde mich nicht auf ein Katz-und-Maus-Spiel mit deren Anwälten einlassen – deren Zeit kostet, gemessen an ihren Honoraren, 3.000 bis 5.000 Dollar, nur um ein paar Absätze zu lesen. Verschwendet das Geld nicht; stellt lieber anständiges Support-Personal ein, statt einen russischen Outsourcer, der nur aus Skripten vorliest.
Und so geht es weiter. Mein Plan für die kommenden Untersuchungen:
Evidenzbasis zur „GDPR“-Impotenz: Ich werde die Originale der juristischen Standardschreiben und der unsachgemäß geschwärzten Dokumente veröffentlichen, die belegen, dass Valve systematisch gegen Vorschriften verstößt und vertrauliche Daten minderjähriger Nutzer offenlegt. Ich werde die gesamte Kette aufzeigen, in der ich bereits die fünfte Person war, die Zugriff auf die personenbezogenen Daten anderer Personen (einschließlich Personen mit russischen Pässen) erhalten hat. Dies ist ein direkter Beweis für ihre Lügen bezüglich der Speicherbedingungen und der mythischen „Verschlüsselung“.
Verletzung von Geheimhaltungsvereinbarungen und die schmutzige Kehrseite von Steamworks: Wir verfügen über Daten von mindestens zwei Entwicklern, deren Geheimhaltungsvereinbarungen (NDAs) wir gerne verletzen werden (wir haben sie nie unterzeichnet). Wir werden das offen zügellose Chaos bei der Moderation von Updates sowie Fälle aufdecken, in denen es um Inhalte im Schrank geht, deren Veröffentlichung Valve unter Androhung der Spielentfernung untersagt.
Krypto-Pannen und Geldwäsche: Wie Valves „Genies“ ihre Millionen verlieren: Da Valve gerne mit den Milliarden-Gewinnen seiner Mitarbeiter prahlt, werden wir als „PhishDestroy“ einen Ausflug in die Welt der Kryptowährungen wagen. Wir werden eine forensische Finanzanalyse der Wallets von Elite-Supportmitarbeitern (frühen Bitcoin-Investoren) durchführen und aufzeigen, wie diese „Profis“, die Valve Milliarden auf Kosten ausgebeuteter Kinder einbringen, selbst in Betrugsmaschen investiert haben und deren Adressen mit 100-prozentigen AML-Risikobewertungen gekennzeichnet wurden.
Die seltsame Liebe zu Russland und wer „Nikita“ ist: Wir werden das Phänomen der Toleranz von Valve gegenüber der GUS-Region untersuchen. Wie kann jemand ohne feste Anstellung zum Support-Supervisor werden, nur weil er einst eine Fan-Community für „Half-Life“ gegründet hat? Wir werden die Schlupflöcher und Mechanismen zur Umgehung von Sanktionen für Entwickler aus einem Terrorstaat aufdecken sowie direkte Guthabenaufladungen aus der DNR/LNR und der Krim, die seit 2021 funktionieren und bis heute andauern.
PhishDestroy garantiert die vollständige Weitergabe des gesamten Materials, das wir in den sieben Jahren der Untätigkeit von Valve gegenüber Betrügern gesammelt haben – an jede Aufsichtsbehörde, jeden investigativen Journalisten und jede Strafverfolgungsbehörde, die dies anfordert. Wir garantieren außerdem, dass wir genau erklären werden, warum die Bot-Sperren von Steam nichts anderes als Gewinn für Steam selbst sind. Wenn Valve Bots sperrt, beschlagnahmt das Unternehmen das Inventar – Geld, das direkt in die eigene Tasche fließt, gerechtfertigt durch einen erfundenen „Duplikations-Exploit“, den kein Betrüger jemals tatsächlich genutzt hat. Die Betrüger stahlen mittels E-Mail-basierter Kontoübernahme. Die „Dupe“-Erzählung wurde von Valves eigenen Freiwilligen und externen Auftragnehmern erfunden – die diese Rechtfertigung dann an Valve weitergaben, damit das Unternehmen eine Beschlagnahmungsrichtlinie erlassen konnte. Genau das ist tatsächlich geschehen.
Ja, ich habe auch Sammelkarten gesammelt. Die hatten einen echten Wert – etwas, das ein Unternehmen nicht mit einem einzigen Update zunichte machen konnte. Aber meine konnten mir auf der Straße gestohlen werden. Ich konnte dem Dieb hinterherlaufen und mich darum kümmern. Valve kann einfach jeden sperren, den es will, sich hinter einer vagen Anti-Cheat-Ausrede verstecken, dein Konto löschen und dir den wahren Grund dafür niemals mitteilen. In ihren eigenen FAQ ist dieses Recht verankert.
Gabe Newell existiert nicht für die Community – und die Community existiert nicht für ihn. Er hat sie im Stich gelassen. Er hat das versprochene „Half-Life 3“ nie geliefert. Das Vertrauen der Community in diese miese Plattform hat sein Vermögen geschaffen. Was das Thema Gewalt angeht – lassen Sie uns ganz klar sein. PhishDestroy hat dank des Zugangs, der durch einen Kontakt aus der Community gewährt wurde, Screenshots und Videomaterial aus erster Hand gesehen, auf denen Betrüger Steam-Nutzer dazu zwingen, sich in Echtzeit selbst zu verletzen – Gegenstände unter die Fingernägel stecken, Pfeffer und Zimt einatmen (was tödlich sein kann) und andere zutiefst beunruhigende Handlungen –, im Austausch für das Versprechen, gestohlene Skins zurückzugeben. Das Opfer in dem von uns gesehenen Filmmaterial war über 13 Jahre alt, und die Betrüger kommunizierten mit ihm auf Englisch. Ein Kind, das sich selbst Schaden zufügt, in der Hoffnung, virtuelle Gegenstände zurückzubekommen, die Valve entweder sperren und beschlagnahmen oder gegen die es einfach nichts unternimmt. Ist das nicht Grausamkeit, Gabe? Ist das die Errungenschaft deiner Plattform?
PhishDestroy war lange Zeit die einzige Partei, die ein echtes Interesse daran hatte, Betrugsinfrastrukturen zu beseitigen – wie eure eigenen Anwälte nun hilfreich bestätigt haben, indem sie das Ausmaß eurer Telemetrie offenlegten. Ihr könnt das Unverbindbare verbinden. Das wusstet ihr schon immer. Also lasst uns die Wahrheit spielen, Valve – oder weiter darauf warten, dass sie so eintrifft, wie es bei „Half-Life 3“ vorgesehen war: niemals. Gabe – du bist kein Vorbild für Jugendliche. Du bist ein Monopolist, der wiederholt und in voller Kenntnis der Sachlage den Profit über die Sicherheit von Kindern gestellt hat.
Die NYAG und andere Aufsichtsbehörden stellten fest, dass Valve „zusätzliche Informationen erfasst, die über das hinausgehen, was normalerweise bei der Zahlungsabwicklung erfasst wird“. Ihre Anwälte haben gegenüber Quelle 1 schriftlich bestätigt, dass Sie Telemetriedaten speichern, mit denen sich das Unverbundene miteinander verknüpfen lässt. Also hör auf zu lügen, du alter Dieb. Deine Anwälte haben bereits offenbart, was du sammelst. Und was wir in diesen Daten sehen, macht eines unmissverständlich klar: Steam hätte sowohl das Phishing als auch den Betrug verhindern können. Steam hat sich dagegen entschieden – denn der Verkauf von Skins generiert Provisionen, eingefrorene Bestände hingegen nicht. Das ist dein Geschäftsmodell.
Wir verfügen über umfangreiche Daten, die belegen, dass die personenbezogenen Daten von Kindern unter 13 Jahren von Valve nicht nur erfasst, sondern faktisch an Betrüger weitergegeben wurden. Und diese Betrüger hatten Zugriff darauf. Hast du das vergessen, Steam? Es gibt einige unter uns, die nicht zulassen werden, dass du diese Geschichte umschreibst. Eure Anwälte sind eure Komplizen. Eure Drohungen und euer Geld sind für uns irrelevant. Aber die Rechenschaftspflicht für das, was ihr Kindern auf der ganzen Welt angetan habt – und weiterhin antut –, ist nicht optional. Wir sind bereit, mit jeder Aufsichtsbehörde auf jedem Kontinent zusammenzuarbeiten, um sicherzustellen, dass das Monopol auf den Boden der Tatsachen zurückgeholt wird.
Über Mythen rund um die NDA, die Identität der Betreiber (AvanMarket, MoonMarket, CSMoney, CSGO.TM), warum Plattformen wie SkinJar geschlossen wurden, TF2-Keys als unregulierte stabile Währung und wie Steam aktiv Umgehungslösungen für Zahlungen an russische Entwickler ermöglicht – all dies wird in Teil 2 dieser Untersuchung behandelt. Der Mythos der NDA wird direkt thematisiert.
32. Schlussfolgerung
Ich habe keinerlei Lust, mein Leben dem Verfassen von Texten über Steam zu widmen. Die Plattform wird von einer Zielgruppe aus Kindern, Betrügern und Putin-Anhängern (in Form russischer Outsourcing-Mitarbeiter) beherrscht. Die Freiwilligen stecken bis über beide Ohren in Korruption verstrickt. Wenn Gabe Newell sich selbst als Genie der Gaming-Branche betrachtet, dann ist es vielleicht mein Schicksal, der Mistkerl zu sein, der die Wahrheit in die Geschichte schreibt:
Gabe ist ein überaus kleinlicher und gieriger Monopolist, der den Diebstahl von Geld von Kindern legalisiert hat. Und die im Mitarbeiterhandbuch versprochenen Privatjets und Urlaube sind nur bunte Bilder, die dazu dienen sollen, die Arbeitnehmer in unternehmerischer Knechtschaft zu halten.
All dies wird für die Geschichte festgehalten. Für das Webarchiv. Und für jene Aufsichtsbehörden, die dieses Imperium der Straffreiheit eines Tages zerschlagen werden.
33. Die Anatomie der Nutzungsbedingungen: Schizophrenie in der Unternehmenswelt und juristischer Zynismus
Schauen wir uns die Nutzungsbedingungen von Steam einmal genauer an. Wir werden mindestens 25 % dieses Dokuments durchgehen, um zu zeigen, dass es sich hierbei nicht um einen rechtsgültigen Vertrag handelt – es ist eine Lüge, die darauf ausgelegt ist, der Plattform zu ermöglichen, Kinder zu bestehlen und sich gleichzeitig der Rechenschaftspflicht zu entziehen.
Hier ein Auszug aus den Nutzungsbedingungen: „Es ist dir untersagt, Skripte, Bots, Makros oder andere automatisierte Systeme („Automatisierung“) zu verwenden, um mit Inhalten und Diensten auf Steam zu interagieren …“
Wir werden diese Klausel im nächsten Teil ausführlich analysieren. Spoiler: Steam selbst hat eine „API“ geschaffen, die ausschließlich dazu dient, Diebstahl zu automatisieren, Beschränkungen zu umgehen und Bot-Farmen zu verwalten. Die Plattform hat eine Regel aufgestellt, deren Verletzung sie gleichzeitig in industriellem Maßstab zulässt.
Und hier ist ein weiteres Paradebeispiel für unternehmerischen Zynismus: „Sie erkennen an, dass Valve nicht verpflichtet ist, Sie vor der Kündigung Ihres Abonnements und/oder Ihres Kontos zu benachrichtigen.“
Das ist eine Lüge. Nach geltendem Recht läuft das so nicht ab. Aber die Plattform schützt sich vor allem. Valves Standpunkt lautet in etwa so: „Wir bestehlen Kinder, wir verstoßen gegen Sanktionen, wir lassen zu, dass Datendiebe eure PCs infizieren, aber wenn überhaupt – dann seid ihr schuld, und wir werden euch ohne Erklärung den Account sperren.“
Sie behaupten gerne, dass „die Community über alles entscheidet“. Aber aus irgendeinem Grund wird die Community, sobald es um rechtliche Verantwortlichkeit geht, plötzlich zu einem machtlosen Stück Fleisch.
„Es ist Ihnen untersagt, Skripte, Bots, Makros oder andere automatisierte Systeme („Automatisierung“) zu verwenden, um mit Inhalten und Diensten auf Steam zu interagieren …“ — Steam-Nutzungsvereinbarung
Die dieselbe Plattform Ein Verbot der Automatisierung macht gleichzeitig eine offizielle öffentliche WebAPI zugänglich, die täglich Millionen automatisierter Anfragen von LZT-Market-Kontoprüfern, Bestandsprüfern, Session-Hijackern und Card-Farming-Bots verarbeitet. Diese Klausel in den Nutzungsbedingungen ist keine Sicherheitsmaßnahme. Sie ist eine rechtlicher Ausweg — Wenn eine Aufsichtsbehörde auf die massenhafte Automatisierung verweist, kann Valve die entsprechende Vorschrift vorlegen. Wenn ein ausgeraubter Teenager um Hilfe bittet, verweist Valve auf dieselbe Vorschrift, um den Antrag abzulehnen. Ein Dokument. Zwei Zwecke. Keine Sanktionen gegen profitable Verstöße.
33a. Die Illusion im Gerichtssaal – Wie Valve die technologische Unkenntnis der Justiz ausnutzt
Jedes Mal, wenn Aufsichtsbehörden oder Generalstaatsanwälte versuchen, Valve für Lootboxen und unreguliertes Glücksspiel zur Verantwortung zu ziehen, greifen die Spitzenanwälte des Unternehmens auf denselben Schachzug zurück. Sie betreten den Gerichtssaal mit einem Stapel Baseballkarten oder einem „Magic: The Gathering“-Kartenspiel und erklären: „Euer Ehren, unsere virtuellen Gegenstände sind genau dasselbe. Das ist einfach nur harmloses Sammeln, das in die digitale Welt übertragen wurde.“
Diese Verteidigungsstrategie funktioniert aus genau einem Grund: Die Anwälte von Valve machen sich geschickt die technologische Unkenntnis einer alternden Richterschaft zunutze. Doch die Lüge des Unternehmens bricht in dem Moment zusammen, in dem ein kompetenter Staatsanwalt das Thema von „Spielzeug“ auf die finanzielle Logistik und die kriminelle Infrastruktur lenkt.
Wenn Skins „nur Baseballkarten“ sind, dann stellen Sie den Anwälten von Valve drei Fragen unter Eid:
Kann man in einem Darknet-Forum gestohlene US-Sozialversicherungsnummern, Infostealer oder VPN-Zugangsdaten von Unternehmen im Tausch gegen ein seltenes Charizard kaufen? Nein. Kein Hacker akzeptiert Pappe. Aber sie akzeptieren täglich CS2-Skins. Das Steam-Inventar fungiert auf kriminellen Märkten als uneingeschränktes digitales Fiat-Geld – zum Kauf von personenbezogenen Daten aus der realen Welt, Malware und Zugang zu Infrastrukturen.
Versuchen Sie einmal, Baseballkarten im Wert von 1.000.000 Dollar an ein Kartell oder eine mit Sanktionen belegte Organisation in einem besetzten Gebiet zu überweisen. Dafür braucht man Kuriere, Zollbehörden, Gutachter und mehrere Wochen Zeit. Im Ökosystem von Valve umspannen dieselbe Million Dollar in Skins den Globus in Sekundenschnelle – und umgehen dabei jede bestehende Bankensperre, Steuerkontrolle und jedes Transaktionsüberwachungssystem.
Sammelobjekte aus Pappe verfügen nicht über eine offene API, die mit Hunderttausenden von Trading-Bots verbunden ist. Sie verfügen nicht über ein globales Orderbuch, in dem die Preise algorithmisch auf den Cent genau festgelegt werden. Valve hat kein Stickeralbum entwickelt – Valve hat eine hochliquide Finanzbörse geschaffen, die mit Kryptowährungs-Gateways verbunden ist und keinerlei KYC-Identitätsprüfung vorsieht.
34. Sanktionen, Terrorismus und Doppelmoral
Eine lustige Frage an diesen heuchlerischen Konzern. In den Bestimmungen heißt es: „Wenn Sie ein in Russland ansässiger Verbraucher sind, können Sie auch vor den örtlichen russischen staatlichen Gerichten Rechtsschutz einklagen.“
Gilt das Gericht der annektierten Krim als russisches Gericht? Oder sollen wir auf die Antwort von Roskomnadzor warten – mit dem Steam so eng zusammenarbeitet?
Und hier ist eine Klausel, die für schallendes Gelächter sorgt: „Sie erklären sich damit einverstanden, alle geltenden Ein- und Ausfuhrgesetze und -vorschriften einzuhalten. Sie erklären sich damit einverstanden, keine Inhalte … in Länder zu exportieren, die Terroristen unterstützen … Sie versichern, dass Sie sich nicht in einem solchen verbotenen Land befinden.“
Wenn Valve also Geld direkt von Konten entgegennimmt, die in Gebieten registriert sind, gegen die internationale Sanktionen verhängt wurden (und wir verfügen über Gigabytes an Screenshots und direkten Nachweisen für Transaktionen aus der Krim, der DNR und der LNR, die bis ins Jahr 2021 zurückreichen) – dann verstößt nicht Valve gegen die Sanktionen. Es ist die Schuld des Nutzers! Die Plattform hat ihre Nutzungsbedingungen in den letzten sechs Monaten still und leise geändert und damit die gesamte Verantwortung auf die Nutzer abgewälzt.
Valve, wurdet ihr gezwungen, Erwähnungen der Verbündeten Russlands (Kuba, Iran, Syrien) zu entfernen, und wurde euch verboten, schlecht über sie zu sprechen, oder habt ihr das Ausmaß und den Betrag berechnet, der direkt aus diesen Ländern stammte? Wenn ein Terrorstaat euch zu irgendwelchen Handlungen zwingt – sagt es jemandem, habt keine Angst. Es gibt keinen Grund, gegen geltendes US-Recht zu verstoßen, nur weil damit gedroht wird, eure Inhalte zu raubkopieren; dieses Risiko ist es nicht wert. Das sind Terroristen, und ihr seid ein US-Unternehmen. Falls du verfolgt oder erpresst wirst, wende dich an die Außenstelle des FBI in Seattle unter +1 (206) 622-0460 [16] oder an das IC3 [17]. Ich bin außerdem zuversichtlich, dass Spezialisten der CISA [18] Ihnen helfen könnten: Angesichts des Ausmaßes und der Reichweite Ihres Einflussbereichs ist dieser selbst nach US-Maßstäben von erheblicher Bedeutung.
Da Sie die Vorschriften zu direkten Sanktionen aufheben und den Text ändern – ist dies ein sehr beunruhigendes Signal. Ich meine das ernst: Wenn Sie den oben genannten Behörden nicht vertrauen, dann erhalten Sie hier mit Sicherheit Hilfe auf höchster Ebene – beim DOJ NSD [19]. Wir unsererseits werden zusätzliche Analysen durchführen und kostenlose Beratungen mit bestimmten Fachleuten anbieten und könnten uns zudem gezwungen sehen, dies gegebenenfalls (oder gar nicht) zu melden. Aber das ist keineswegs ein Scherz – es ist eine ernste Angelegenheit.
Sie haben ausdrücklich aufgeführte Länder aus den Regeln gestrichen und die Verantwortung auf die Nutzer verlagert. Gleichzeitig führen Sie Analysen durch: Auf der Registrierungsseite befindet sich ein Tracking-Pixel, und Sie sehen die tatsächliche Anzahl der Klicks, die zur Nutzungsvereinbarung führen. Niemand liest sie, denn Sie haben sie geschickt als Frage getarnt, mit der bestätigt wird, dass der Nutzer über 13 Jahre alt ist (der Link zur Vereinbarung ist dort ebenfalls eingebettet). Die moderne Gesellschaft – Kinder und Jugendliche – leidet unter ADHS, und das ist eine wissenschaftlich belegte Tatsache: Schauen Sie sich die Daten an. Sie lesen Texte nicht bis zum Ende. Ich zum Beispiel habe die Klausel über das Mindestalter von 13 Jahren gesehen, und das war’s – ich habe nicht weitergeschaut. Das ist eine direkte Manipulation Ihrerseits, ebenso wie die Umformulierung der Vereinbarung in Bezug auf Länder, die regelmäßig auf Sanktionslisten stehen.
Ihre Änderung deutet direkt darauf hin, dass sich die Haltung Ihres Unternehmens gegenüber diesen Ländern (oder Geldern aus diesen Ländern) geändert hat. Das ist eine sehr merkwürdige Veränderung. Höchstwahrscheinlich gibt es bereits ein Problem, oder Sie kommen den Anordnungen russischer Gerichte nach, und dies ist eine ihrer nicht öffentlichen Forderungen – wie beispielsweise die Sperrung bestimmter Nutzer usw., was das Vertrauen in die Rechtmäßigkeit ihrer terroristischen Handlungen auf dem Territorium eines anderen Landes untergraben könnte. Oder beugen Sie sich einfach der russischen Regierung und kommen deren direkten Aufforderungen nach, unerwünschte Nutzer zu sperren? Ich werde Ihnen frühere Versionen Ihrer Nutzungsbedingungen zeigen. Sie können diese nach Belieben ändern, aber diese Papierstücke sind wertlos, wenn es um den direkten Verstoß gegen US-Gesetze und die Unterstützung terroristischer Wirtschaftssysteme geht.
35. Erpressung und die Strategie der verbrannten Erde
Eine klare Warnung im Voraus: Alle Versuche von Valve oder deren „Kampfhunden“ von Taylor Wessing [9], Kontakt aufzunehmen, werden als Druckausübung und Behinderung der Ermittlungen gewertet.
Versuchen Sie nicht, uns eine Vertraulichkeitsvereinbarung zu schicken. PhishDestroy ist nicht in Ihrem Müllhaufen registriert. Wir haben das Kästchen in Ihrer raffinierten Vereinbarung nicht angekreuzt (die Sie ausschließlich als Bestätigung dafür betrachten, dass ein Kind älter als 13 Jahre ist, damit Sie es legal ausrauben können).
Falls Ihre Anwälte versuchen sollten, uns vorzuwerfen, wir würden „Milliarden Rubel erpressen“ oder „den heiligen Ruf im Interesse eines nordkoreanischen Konkurrenten, Steam 2.0, diffamieren“ – viel Glück dabei. Alle unsere Ermittlungen, Beweise und Belege sind auf unabhängigen Knoten (einschließlich Servern einer amerikanischen Universität) und im Webarchiv gespiegelt. Das ist kein Konflikt. Das ist eine Darstellung der Tatsachen.
36. Die Betrugsfabrik: Kartenzweckbetrug, gefälschte Dokumente und Datendiebstahl
Du glaubst, bei Betrug auf Steam geht es nur um gestohlene Passwörter? Du hast keine Ahnung, wie groß das Ausmaß wirklich ist.
Gefälschte Unterlagen (Social Engineering): Wenn ein Konto gestohlen wird, verlangt der Support den ersten CD-Key von vor 10 Jahren. Das Kind hat diesen nicht. Der Betrüger aus einem russischen Outsourcing-Unternehmen hingegen schon. Betrüger geben in Schattenforen die Fälschung von Quittungen und Schlüsseln in Auftrag. Wir haben über 200 nachgewiesene Fälle erfolgreicher Fälschungen gesammelt, die die Support-Mitarbeiter von Valve bereitwillig „geschluckt“ haben und dadurch das Konto an Kriminelle weitergegeben haben.
Datendiebstahl: Mehr als eine halbe Million Konten (darunter auch EU-Bürger) sind über den Schwarzmarkt LZT gehandelt worden. Steam hat die Tatsache verschwiegen, dass die PCs der Nutzer mit Stealer-Software infiziert waren. Die Plattform hat de facto personenbezogene Daten, Korrespondenz, IP-Adressen und Informationen zum Heimnetzwerk an Hacker weitergegeben.
Industrielles „Carding“: Wenn die Anwälte von Valve verstehen würden, wie „Carding“ auf ihrer Plattform funktioniert, würden ihnen die Haare zu Berge stehen. Ein „Red Tag“ wegen „Carding“ zu vergeben, während mit gestohlenen Kreditkarten gekaufte Gegenstände auf dem Konto verbleiben, ist eine bemerkenswerte Methode der Geldwäsche. Wissen Sie, wer tatsächlich mit dem Prinzen von Saudi-Arabien um die höchste „Compendium“-Stufe in Dota 2 konkurrierte? Auch darüber werden wir Ihnen berichten.
Beiträge werden angenommen
über den Schwarzmarkt
jeder weiterverkaufte gestohlene Skin
36a. Die Spielautomat: Wie Valve das weltweit größte unregulierte Casino für Kinder aufgebaut hat
Das „Skin-Glücksspiel“ ist keine Nebenwirkung von Steam. Es ist ein vorhersehbar und rentabel Eine Folge der bewusst gewählten Architektur von Valve: offene HandelsAPIen, kein KYC, virtuelle Gegenstände mit stabilem Wert auf dem Sekundärmarkt und völlige Regulierungsblindheit. Das Ergebnis: eine Branche mit einem Jahresumsatz von über 1 Milliarde US-Dollar, in der CS2-Skins von Kindern wie Casino-Chips fungieren – ohne Altersüberprüfung, ohne elterliche Zustimmung und ohne dass Valve jemals eine einzige Verdachtsmeldung (SAR) eingereicht hat.
Spitzenlautstärke
jede hinterlegte Haut
von Steam vorgeschrieben
CS2-Skin
(Beute im Spiel)
Marktwert
(Steam-API)
verträgt sich gut mit der Haut
als Kaution
Die Website enthält
Haut.
15 % bei jedem
Hauttransplantation
In keinem Schritt dieser Kette war ein Eingreifen von Valve erforderlich. Die Steam-API-Funktion war die unterstützende Infrastruktur. Die „Skin Economy“ war die Währungsebene. Valve hat beides entwickelt, beides monetarisiert und weder eine Verdachtsmeldung (SAR) eingereicht, noch eine Altersbeschränkung eingeführt, noch eine Warnung an die Eltern verschickt.
Wir wissen, wie ein Kampf aussieht. Wir bekämpfen Phishing. Würden wir es so bekämpfen, wie Valve das Glücksspiel „bekämpft“, würden wir gar nicht erst kämpfen. Und so funktioniert es tatsächlich.
Nimm csgoempire.com /Roulette — eine Plattform, deren Nutzung Valve laut eigener Aussage einschränkt. Damit die Steam-OpenID-Anmeldung funktioniert, muss eine Domain über den „API“ von Valve zugelassen sein. Valve kann die primäre Domain sperren. Was macht also ein Betreiber einer Glücksspiel-Website? Er registriert eine parallele Anmeldedomain. Der eigentliche Steam-Authentifizierungs-Endpunkt, der derzeit von CSGOEmpire genutzt wird, wird über folgende Adresse weitergeleitet:
Diese Domain ist seit über 6 Jahre. Schon allein der Name — csgoempirelogin2.com — sagt schon alles: Die Domain wurde eigens registriert, um eine Beschränkung zu umgehen, die Valve für die Hauptdomain verhängt (oder vorzugeben, verhängt zu haben) hatte. Die „2“ ist die Umgehung. Sie wurde erworben, um ein Verbot zu umgehen. Genau wie Valves Anwälte – sie setzen das Verbot nicht durch, sondern tun nur so, als würden sie es durchsetzen.
Allein im Jahr 2026 wurde diese Domain über das Meldesystem von „PhishDestroy“ gemeldet. mehr als 20 Mal. Das bedeutet, dass Nutzer dies gemeldet haben – an PhishDestroy und mit ziemlicher Sicherheit auch an den Steam-Support. Steam weiß davon. Steam ist das egal. Die Glücksspiel-Infrastruktur läuft weiter. Valve sperrt die Bots (der Gewinn fließt in die eigene Tasche), gibt eine öffentliche Erklärung zum „Schutz der Community“ ab und unternimmt dann nichts gegen die Umgehungsdomain, die seit 2020 aktiv ist.
Das gleiche Muster gilt auch für andere Plattformen, die Valve theatralisch „geschlossen“ hat. PhishDestroy hat CSGOFast und andere Plattformen gesperrt, bei denen wir Beweise hatten. Andere wurden möglicherweise nicht berührt. Doch die Infrastruktur – die Domains zur Umgehung der Anmeldung, die API-Schlüssel, die Bot-Netzwerke – läuft weiter, da das Geschäftsmodell von Steam erfordert, dass Skins den Kreislauf durchlaufen und nicht in geschlossenen Inventaren liegen bleiben, wo sie keine Provisionen generieren.
Das Bot-Verbot 2023: Keine Strafe. Ein Gewinnmechanismus.
Im Jahr 2023 sperrte Valve Zehntausende von Bot-Konten, die von Glücksspielseiten betrieben wurden – darunter CSGOFast, CSGORoll, Stake.com (für Skins) und andere. Die Gaming-Presse feierte dies als „hartes Durchgreifen“ von Valve gegen das Glücksspiel. Diese Interpretation ist sachlich falsch.
- Bot-Konten – neue werden innerhalb weniger Tage eingerichtet
- Vorübergehende Störung der automatisierten Einzahlungsabläufe
- Netto-Finanzverlust: nahezu null. Sie stellten auf neue Methoden um.
- Kinder, deren Haut innerhalb der Bots zum Zeitpunkt der Sperre
- Von Valve beschlagnahmte Gegenstände – wurden nicht an die ursprünglichen Besitzer zurückgegeben
- Valve hat jeden Skin in jedem gesperrten Bot beibehalten: Ersatzverdienst
- Das Kind, das sein AWP | Dragon Lore als Einsatz für ein Glücksspiel hinterlegt hat: habe keine Antwort erhalten
37. Epilog: Ein Nährboden für Cyberkriminalität
für Datendiebstahlprogramme
aus einem 2-Dollar-Stamm
vorsätzliche Untätigkeit
Da virtuelle Gegenstände nach der perversen Logik von Valve „keinen realen Wert haben“, gilt der Diebstahl von Skins im Wert von 10.000 Dollar rechtlich gesehen nicht als Diebstahl. Das ist eine perfekte Grauzone.
Doch Steam ignoriert Diebstahl nicht einfach nur. Steam hat eine ganze Generation von Cyberkriminellen hervorgebracht. Die heutigen Entwickler von Infostealern und Krypto-Betrügern haben damit angefangen, Inventare in CS:GO zu stehlen. Gabe Newells Plattform wurde zum wichtigsten Nährboden für die weltweite Cyberkriminalität und vermittelte minderjährigen Hackern die wichtigste Regel: Im Internet kann man ungestraft stehlen, solange man die Provision an das Unternehmen zahlt.
Jeder wird für seine Taten Rechenschaft ablegen müssen. Selbst wenn er sich hinter selbst verfassten Nutzungsbedingungen versteckt. Freuen Sie sich auf Teil zwei.
38. Sanktionen, Zensur und das Stockholm-Syndrom bei Steam
Das sind keine Dark-Web-Links. Es handelt sich um Diskussionen und offizielle Anleitungen, die auf Valves eigenen Servern gehostet werden, von Google und Bing indexiert sind und für nicht angemeldete Nutzer öffentlich zugänglich sind. Valve moderiert diese Plattform. Jeder Beitrag wird geprüft. Keiner davon wurde entfernt.
Die Nutzungsbedingungen von Steam verbieten die Nutzung von VPNs ausdrücklich. Gleichzeitig finden sich auf den eigenen Servern von Steam Tausende von Anleitungen dazu, wie man die Region über ein VPN ändern kann. Unter FTC § 5 (UDAP) Dies ist eine irreführende Praxis. Gemäß Estoppel-Prinzip, Valve hat auf das Recht verzichtet, diese Klausel durchzusetzen, nachdem es sie jahrelang systematisch ignoriert hat – was bedeutet, dass das Unternehmen sie nicht selektiv anwenden kann, um Diebstahlopfern Hilfe zu verweigern, während Bot-Netzwerke ungehindert weiterlaufen dürfen. Gemäß Die „Willful Blindness“-Doktrin des OFAC, das Hosten und Indizieren dieser Inhalte ist keine passive Tätigkeit – es ist eine Unterstützung.
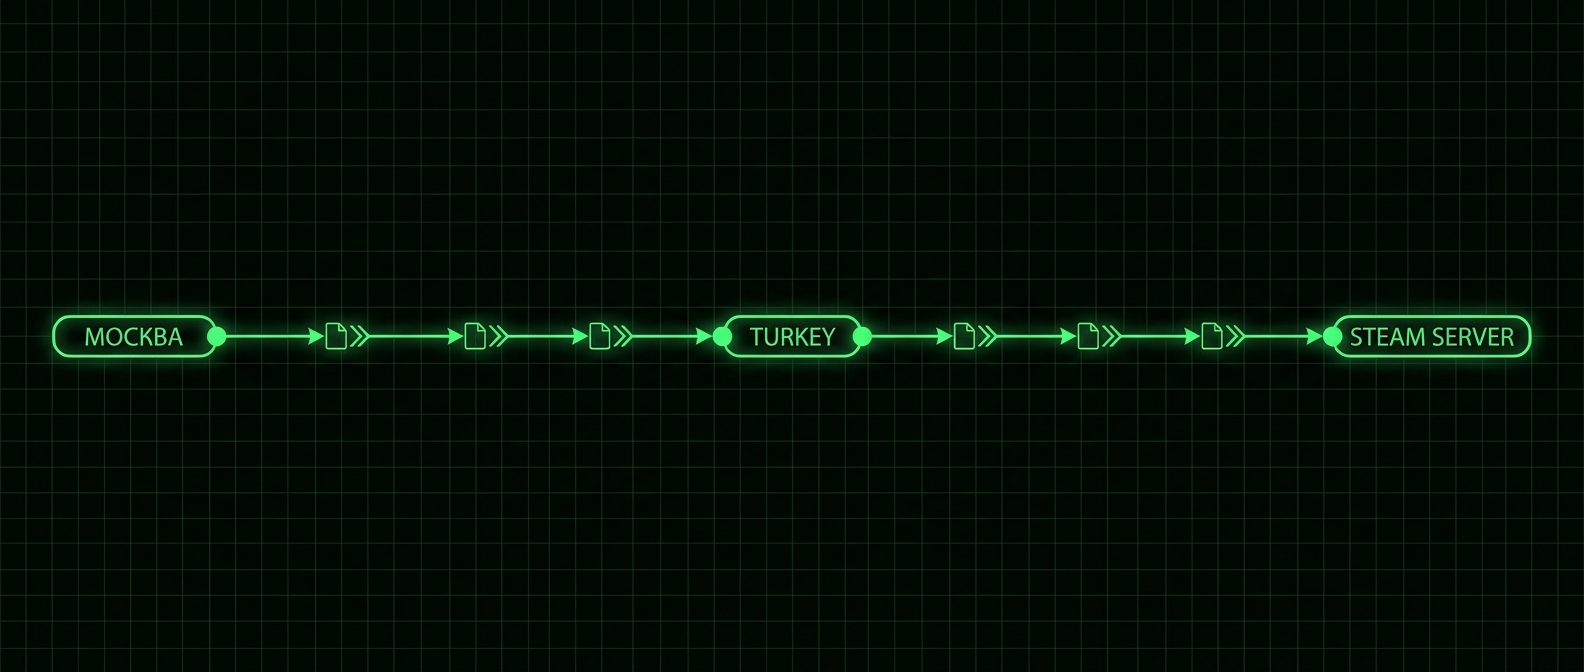
Die Heuchelei von Steam erreicht ihren Höhepunkt, wenn es um Geopolitik geht. Man mag darüber lachen, dass ein Unternehmensgigant, der Milliarden umsetzt, sich einfach in seinen eigenen Algorithmen verheddert hat. Aber schauen wir uns die Fakten einmal an.
Als sich die Sanktionsschlinge im Jahr 2022 immer weiter zuziehen begann, versuchten Entwickler aus Russland massenhaft, die Sperren zu umgehen. Und wo fanden sie die ausführlichsten Anleitungen zur Umgehung der internationalen OFAC-Sanktionen? Direkt in Steam selbst. In der offiziellen Community gibt es Schritt-für-Schritt-Anleitungen, wie man ein VPN (das laut Nutzungsbedingungen eigentlich verboten ist) nutzt, um die Region zu wechseln und Geld auf sanktionierte Banken (wie die Tinkoff Bank) zu überweisen [25].
Hier ist ein Zitat aus einem offiziellen (oder zumindest von Valve moderierten) Leitfaden, das ihre Haltung perfekt beschreibt: „Wir bitten euch höflich, professionell zu bleiben und keine Kommentare zu politischen Themen abzugeben … Solche Äußerungen werden gelöscht, und die aktivsten Verstöße führen dazu, dass ihr keine Kommentare mehr hinterlassen könnt …“
Übersetzung aus der Unternehmenssprache in verständliche Sprache: Valve verbietet es, den Krieg als Krieg zu bezeichnen. Valve verbietet es, das Aggressorland als terroristisch zu bezeichnen. Durch aggressive Moderation (Hallo, russischsprachige Outsourcing-Mitarbeiter) wird jegliche Kritik zensiert, um ein Publikum, das Menschen in einem Nachbarland tötet, vor „politischen Auseinandersetzungen“ zu schützen. Das ist nicht bloße Nachlässigkeit. Das ist Mittäterschaft bei der Zensur, getrieben von der Angst, Einnahmen aus dem GUS-Markt zu verlieren.
Ich lade die Geschäftsführung von Valve und ihre viel gepriesenen Anwälte hiermit offiziell ein, nach Mariupol oder Melitopol zu kommen, um sich selbst ein Bild davon zu machen, vor welchen „politischen Auseinandersetzungen“ genau sie ihre russischsprachige Community so sorgfältig abschirmen.
39. Umgehung von Sanktionen als Plattformdienst
Steam weist darauf hin, dass Nutzer verpflichtet sind, die US-Exportgesetze einzuhalten. Gleichzeitig dient die Plattform jedoch als zentrale Anlaufstelle für die Veröffentlichung von Anleitungen, wie man diese Gesetze umgehen kann. Diese Anleitungen sind bereits seit Jahren online. Die Umstellung der Region auf Kasachstan oder die Türkei, um Sperren zu umgehen, ist nicht nur ein weit verbreitetes Phänomen geworden, sondern ein Branchenstandard, den Valve stillschweigend billigt.
Warum? Weil die Richtlinie von Steam wie folgt lautet: „Der Nutzer hat das Kästchen angekreuzt, in dem er versichert, kein Terrorist zu sein und nicht unter Sanktionen zu stehen, daher bestehen keine Ansprüche gegen uns.“
Aber wir gehen noch einen Schritt weiter. Falls jemand über unverarbeitete analytische Nutzerdatenbanken von Steam verfügt, sind wir bereit, diese zu nutzen. Wir werden Listen von Konten finden, die Sperren umgangen haben, um Spiele von Herausgebern zu kaufen, die sich offiziell aus Russland zurückgezogen haben (wie beispielsweise die Entwickler von STALKER 2 [30] oder GTA [30]). Wir werden diese Daten direkt an diese Publisher weiterleiten, zusammen mit der Frage: „Ist Ihnen bewusst, dass Steam Ihren Marktaustritt sabotiert und den Nutzern offen Schlupflöcher bietet, um Ihre Spiele über eine Kette von Zwischenhändlern in Rubel zu kaufen?“
Wir haben bereits Kontakte zu Insidern, die an eine Geheimhaltungsvereinbarung gebunden sind. Uns ist ein Fall bekannt, in dem Valve die Zusammenarbeit mit einem Entwickler einseitig beendet und sich dessen Geld einfach angeeignet hat, wobei dies durch eine Geheimhaltungsvereinbarung vertuscht wurde. Wir haben jedoch keine solche Vereinbarung unterzeichnet. Wir werden alles erzählen.
40. Worauf richten die US-Aufsichtsbehörden ihr Augenmerk?
Die wichtigste Frage: Weiß Valve überhaupt, was die OFAC [20] (das US-Amt für die Kontrolle ausländischer Vermögenswerte) ist?
Wenn eine Plattform die Umgehung von Sanktionen in großem Umfang über VPN ermöglicht (von kleineren Käufen bis hin zu Geldabhebungen durch Entwickler); wenn sie Geldwäsche über Schattenmärkte für Skins zulässt und dabei ein Auge zudrückt; wenn die Moderation der Plattform die Beschränkungen von Roskomnadzor [23] umsetzt und „unerwünschte“ Beiträge entfernt – dann handelt es sich nicht mehr um den Geltungsbereich einer Nutzungsvereinbarung. Dies ist der Bereich einer direkten Verletzung der Souveränität und der Gesetze der USA.
Die Fortsetzung folgt. PhishDestroy wird nicht aufhören, bis diese Lügenkonstruktion zusammenbricht. Alle Beweise und Links sind gespeichert. Und kein Taylor Wessing [9] wird uns einschüchtern.
Für Valve sind geopolitische Unterschiede nicht nur eine Frage der regionalen Preisgestaltung (bei der Valve entscheidet, wer wohlhabender ist und wer „Russland“ ist). Es geht auch um Gesetze, Regeln und Kontrolle. Hier ist ein perfektes Beispiel – die VPN-Geolokalisierung ist oben zu sehen. Die New Yorker Staatsanwältin nutzt also einfach kein VPN. Aber ich glaube, sie hätte sich nie vorstellen können, dass Valve so eine heuchlerische Ratte ist, die je nachdem, von wo aus man auf die Plattform zugreift, völlig unterschiedliche Regeln und Kontrollmechanismen anwendet.
Angesichts all dieser Faktoren lautet unsere Empfehlung ganz einfach: Geben Sie dem rechtlichen Rahmen von Steam nicht nach. Wenn ein Nutzer tatsächlich ein Terrorist ist, ist er nicht verpflichtet, gegen sich selbst auszusagen. Es ist die absolute rechtliche Pflicht von Steam, die Herkunft dieser Gelder zu überprüfen, anstatt dem Nutzer das absurde Privileg zu gewähren, selbst zu bestätigen, ob er ein Terrorist ist oder nicht. Diese Logik lässt sich direkt auf Valves regionale Geschäftstätigkeit übertragen. Falls Valve plötzlich vergessen haben sollte, wie das Internet funktioniert – und seine direkten Verbote von VPNs –, folgen wir doch einmal seiner Logik: Ein Terrorist aus der Krim, aus Kuba oder aus Syrien geht online, um Geld zu waschen. Dieser Nutzer versteht kein Englisch und hat keinerlei Absicht, den verworrenen juristischen Unsinn in den Nutzungsbedingungen zu lesen. Aber er ist definitiv über 13 Jahre alt (tatsächlich könnte er sogar schon 13 Menschen getötet haben). Glaubt die Plattform ernsthaft, sie könne die rechtliche Haftung auf den Terroristen abwälzen, damit dieser selbst über seinen Status entscheidet? Indem Valve diese Verantwortung abwälzt, gibt das Unternehmen eine direkte rechtliche Erklärung ab: Es erkennt von seiner Seite aus automatisch jeden als „Nicht-Terroristen“ an. Unterdessen wäscht der eigentliche Terrorist, der den als einfache Altersüberprüfung getarnten Standardtext völlig ignoriert, sein Geld einfach mithilfe einer Anleitung zur Umgehung von Sanktionen, die direkt auf der eigenen Community-Plattform von Steam gehostet wird. Hervorragende Compliance, nicht wahr?
Seid ihr völlig verrückt geworden? Ihr habt die personenbezogenen Daten von Minderjährigen einer Person mit einem Groll zugespielt und damit im Grunde gesagt: „Hier ist die Ursache deiner Probleme, bitte sehr.“ Sollte diese Person jemals auf der Grundlage dieser Daten handeln, liegen die Verantwortung und die rechtliche Haftung dafür voll und ganz bei Valve und Taylor Wessing.
Der IPFS-Dead-Man-Switch
Wir verfügen über weitaus mehr Informationen, als hier veröffentlicht werden. Sollte Steam, Taylor Wessing oder ein verbundenes Unternehmen versuchen, aggressive Maßnahmen gegen unser Projekt zu ergreifen, werden wir keine Zeit vor Gericht verschwenden. Wir werden einen vollständigen Rohdaten-Dump auf dem InterPlanetary File System (IPFS) veröffentlichen.
Ja, die Veröffentlichung ungeschwärzter Daten wird Konsequenzen haben. Ja, das wird das endgültige Aus für die Domain „phishdestroy.io“ und deren enormen Traffic bedeuten. Wir wollen euren Anwälten etwas Zeit sparen: Das ist uns egal. Die Domain wurde als Scherz ins Leben gerufen, um uns über die Steam-Betrüger lustig zu machen, die behaupteten, wir hätten „nicht einmal eine Website“. Wir streben nicht nach Ansehen, wir versuchen nicht, Unternehmenshelden zu sein, und wir haben keine Angst davor, eine URL zu verlieren.
Sollte die Domain nicht mehr verfügbar sein, finden Sie die Antworten unter: steamdestroy.eth
Wer wir sind
PhishDestroy ist eine nichtkommerzielle Initiative zur Betrugsbekämpfung. Wir sind zu viert – zertifizierte Cybersicherheitsexperten, die in mehreren Ländern tätig sind. Eines unserer ursprünglich fünf Mitglieder ist verstorben; deshalb werden Sie uns nie alle zusammen antreffen.
40a. Open Disclosure Protocol: Formelle Mitteilung an die Valve Corporation
PhishDestroy geht keine geheimen Vergleiche ein, unterzeichnet keine Geheimhaltungsvereinbarungen und betreibt keine Unternehmenserpressung. Unser Ziel ist Transparenz und technische Wahrheit. Diese Untersuchung – einschließlich roher (anonymisierter) Telemetriedaten, Skripte zur Reproduktion von Sicherheitslücken und Analysen von Blockchain-Transaktionen – wird als offenes Repository veröffentlicht. Gleichzeitig richten wir diesen formellen offenen Brief an die Geschäftsführung und die Rechtsabteilung der Valve Corporation und bitten um Klarstellung zu den dokumentierten technischen und rechtlichen Widersprüchen.
Valve verschleiert systematisch die wahren Gründe für Community-Sperren und Inventarsperren hinter einer Standardformulierung, in der behauptet wird: „Wir können die Algorithmen des Anti-Cheat-Systems (VAC) nicht offenlegen.“ Das ist technischer und rechtlicher Unsinn: VAC hat nichts mit Handelssperren zu tun. Nach unserer Schätzung belaufen sich die illegal auf gesperrten Bot-Konten gehaltenen Vermögenswerte („Breakage Income“) auf 300–500 Mio. US-Dollar. Wie hoch ist das tatsächliche Volumen der derzeit gesperrten Bestände? Warum wird den Eigentümern beschlagnahmter Vermögenswerte das Recht verwehrt, den tatsächlichen, detaillierten Grund für die Sperrung zu erfahren, ohne irrelevante Verweise auf Maßnahmen zur Betrugsbekämpfung?
Die Steam-Nutzungsbedingungen verbieten jegliche Automatisierung kategorisch. Die Realität beweist das Gegenteil: Valve hat ein „API“ eingerichtet und unterhält dieses, das ausschließlich für Diebstahlzwecke genutzt wird. Auf Schwarzmärkten werden täglich Millionen von API-Anfragen generiert, um gestohlene JWT/SSFN-Sitzungen zu validieren. Unsere Telemetriedaten zeigen 300.000 Bot-Farmen, reibungslose automatische Registrierungen über VoIP-Nummern, die Verfügbarkeit von Proxy-/Tor-Parsing sowie täglich Millionen identischer Phishing-Nachrichten. Die Zeit vom Token-Diebstahl bis zur Listung auf dem Schwarzmarkt: Millisekunden. Warum fungiert die offizielle Steam-API-Funktion als Kanal für kriminelle Machenschaften, während Valve die zu 100 % nachweisbare industrielle Automatisierung ignoriert?
Die Nutzungsbedingungen von Steam verbieten ausdrücklich die Nutzung von VPNs zur Umgehung regionaler Beschränkungen. Auf den offiziellen Domains der Steam-Community – die von Valve-Mitarbeitern moderiert werden – werden jedoch seit Jahren Tausende von Anleitungen zum Wechseln der Region und zum Aufladen des Guthabens (einschließlich von OFAC-Sanktionen betroffener Gebiete) veröffentlicht, die von Google und Bing indexiert werden. Ist die Bereitstellung von Steam-Servern zum Hosten von Anleitungen zur Umgehung von Sanktionen die offizielle Haltung des Unternehmens, und warum wird das VPN-Verbot ausschließlich dann durchgesetzt, wenn es Valve zugutekommt?
Wir erkennen das Recht der Valve Corporation auf Schweigen an. Im rechtlichen Kontext wird das Ausbleiben von Antworten auf dokumentierte technische Beweise jedoch als Stillschweigendes Eingeständnis. Nach Ablauf der Frist für die verantwortungsvolle Offenlegung werden die Unterlagen aus unserem Archiv an die folgenden Aufsichtsbehörden weitergeleitet:
PhishDestroy sucht aktiv nach Ländern und Aufsichtsbehörden, für die dies gilt nicht Es ist ihnen gleichgültig, dass ihren Bürgern – und deren Kindern – ihr Eigentum gestohlen wird, dass sie systematisch in die Spielsucht getrieben werden und dass sie – zumindest durch die stillschweigende Zustimmung von Valve – einem nachweislich bestehenden Vektor für groß angelegte Gerätekompromittierungen ausgesetzt sind.
Wählen Sie Ihr Land aus, um die bestätigten offiziellen Meldewege anzuzeigen. Es wird nichts automatisch übermittelt – überprüfen Sie alle Angaben und reichen Sie die Meldung selbst über den offiziellen Weg ein.
41. Das Ultimatum und das Rahmenkonzept der Abschreckung
Wir rechnen mit Versuchen, rechtlichen Druck auszuüben: Unterlassungsaufforderungen, Androhung von Geheimhaltungsvereinbarungen, Beschlagnahme von Domains. Die Domain phishdestroy.io ist für den Betrieb irrelevant. Im Falle rechtlicher Schritte gegen Forscher oder die Infrastruktur veröffentlicht das Open Disclosure Protocol automatisch ein vollständiges, unbearbeitetes Rohdatenarchiv im IPFS-Netzwerk.
Eine Frage erfordert eine öffentliche, für das Protokoll festgehaltene Antwort: Gilt ein Gericht im annektierten Gebiet der Krim gemäß den Nutzungsbedingungen von Valve als „jedes lokale russische Staatsgericht“? Bitte kontaktieren Sie uns nicht, solange es keine direkte, öffentliche Antwort auf diese Frage gibt.
Wenn Sie eine „friedliche Lösung“ anstreben, setzen Sie Ihre eigenen Regeln durch:
Sperrt alle Konten, die jemals ein VPN genutzt haben, um auf Steam zuzugreifen (ihr habt ja die Datenbank).
Sperrt alle Konten, die auf der Plattform Automatisierungsfunktionen genutzt haben, einschließlich CSGOFast.
Geben Sie zu, dass Valve oder dessen Beauftragte einen Cyberangriff auf Source 1 verübt haben.
Der Mindeststandard an Fairness: Gebt alle durch Trade-Substitution (API-Betrug) gestohlenen Vermögenswerte zurück. Beginnt mit jedem Konto, das jemals auf dem Lolzteam Market gelistet war. Wir verstehen eure Architektur – wir haben eure interne Logik zur Geräteidentifizierung in jenen ungeschwärzten „GDPR“-Dokumenten gesehen. „Technisch unmöglich“ ist keine Antwort. Wenn Ihre Mitarbeiter dazu nicht in der Lage sind, ersetzen Sie sie. Das Ergebnis ändert sich nicht, egal was Sie versuchen. Wir haben kein Geld, das wir beschlagnahmen könnten, keine Namen, die wir öffentlich machen könnten, und keinen Unternehmensruf, den wir ruinieren könnten. Wir sind nur mit der Wahrheit bewaffnet.
Eine weltweite Warnung: Die Epidemie der Datendiebstähle und die Risiken für Unternehmen
Ich wende mich an jedes Land auf diesem Planeten – mit Ausnahme der Terrorstaaten, da Steam sich mit diesen bereits bestens versteht.
Wenn es Ihnen auch nur im Geringsten wichtig ist, dass ein Unternehmen, das keiner Rechenschaftspflicht unterliegt, beschlossen hat, sich das Recht anzumaßen, das digitale Eigentum Ihrer Kinder zu stehlen, dann hören Sie gut zu. Wenn es Ihnen wichtig ist, dass diese Unternehmen die Nutzer bewusst nicht über infizierte Geräte informieren – und dadurch weltweit kritische Unternehmensnetzwerke gefährden –, dann passen Sie gut auf.
In Teil 2 unserer Untersuchung werden wir ein perfektes Beispiel dafür präsentieren, was die Nachlässigkeit von Steam tatsächlich hervorgebracht hat. Wir werden eindeutige Beweise dafür liefern, dass Steam der wichtigste wirtschaftliche Motor für die globale Infostealer-Industrie ist. Steam-Konten sind das meistgesuchte Ziel von Malware-Betreibern. Ohne die finanziellen Erträge, die der florierende Schattenmarkt von Steam bietet, wären diese massiven, wahllosen Infostealer-Verbreitungskampagnen wirtschaftlich schlichtweg nicht rentabel.
Es gibt bereits einen öffentlich bekannten Fall, in dem ein gestohlenes Log im Wert von 2 Dollar zu einer vollständigen Sperrung des Unternehmens, einer Lösegeldzahlung in Höhe von 17 Millionen Dollar und einem Gesamtschaden von über 100 Millionen Dollar führte. Vielen Dank, Valve, für euer beispielloses Engagement für die globale „Sicherheit“.
Wir werden diese Erkenntnisse nicht verheimlichen. Die Informationen gelangen ganz natürlich zu uns, und wir werden sie alle veröffentlichen. Und dies sei unsere offizielle Erklärung: Sollte sich – Gott bewahre – herausstellen, dass Valve oder seine Beauftragten gezielte Cyberangriffe gegen bestimmte Nutzer durchgeführt haben, um diese zum Schweigen zu bringen, wird die internationale Gemeinschaft sich darauf nicht einlassen. Der Rest der Welt wird sich nicht auf Ihre niedlichen kleinen juristischen Spielchen bezüglich der ausschließlichen Zuständigkeit der Gerichte des Bundesstaates Washington einlassen.
42. Endgültiges Urteil
Der Bot steht ohnehin nicht mehr unter unserer Verwaltung. Ich schäme mich nicht dafür und glaube nicht, dass ich etwas Falsches tue. Ich bin mir sicher, dass wir keine andere Wahl haben. Quelle 1 hat rechtzeitig einen Riegel vorgeschoben, aber aus unserer Sicht habt ihr die Kinder getötet, deren Daten ihr an ihn weitergegeben habt. Deshalb werden wir nicht verhandeln. Steam ist hier der Terrorist.
Überdenken Sie noch einmal, was Sie getan haben und was Quelle 1 getan hat, nachdem Ihre Anwälte ihm diese Daten übergeben hatten. Woher kam Ihre „Nikita“? Und was ist mit den vier externen Mitarbeitern, die in Russland sitzen? Ich bin mir sicher, dass Sie dies für einen Einzelfall halten, aber wir wissen von vielen Ihrer Fälle und Ihren „Entscheidungen“.
Wir sind nicht wie ihr. Wir vertuschen keine potenziellen Straftaten. Wir werden nach und nach alles mit entsprechenden Beweisen veröffentlichen und mit jeder Aufsichtsbehörde zusammenarbeiten – außer mit denen, die ihr offenbar bevorzugt. Die russischen Behörden schreiben uns häufig; normalerweise schicken wir sie in die Wüste, aber vielleicht fangen wir an, zu antworten. Wir machen keine dummen Spielchen mit unverständlichen Unternehmensantworten, die darauf abzielen, Verwirrung zu stiften – ganz ähnlich wie eure Nutzungsbedingungen.
Ich hoffe, unsere Position ist absolut klar:
Der Dampf tötete die Kinder, auf die er austrat.
Steam bestiehlt Kinder unter dem Vorwand, gegen „Fälschungen“ vorzugehen, die ausschließlich von seinen eigenen Support-Mitarbeitern erstellt wurden.
Steam lügt in Bezug auf die Geheimhaltung der Gründe für Sperren unter dem Deckmantel der „Betrugsbekämpfung“ ausschließlich deshalb, weil es rechtlich gesehen praktisch ist. (Was zum Teufel hat Betrugsbekämpfung mit einer Community-Sperre zu tun?)
Sind Sie wirklich so zuversichtlich, dass Ihre Gerichte oder Europa einfach ein Auge zudrücken werden? Das wird sich zeigen.
---
Literaturverzeichnis & Quellen
[1] Netcraft Anti-Phishing-Service und Prämienprogramm für Hinweisgeber https://www.netcraft.com/anti-phishing/
Netcraft ist ein führendes Unternehmen im Bereich Internetsicherheit, das Phishing-Seiten aufspürt und meldet. Im Rahmen des „Reporter Prizes“-Programms werden verifizierte Meldungen belohnt. Die Weigerung von Valve, mit Netcraft zusammenzuarbeiten, ist anhand öffentlich zugänglicher Anti-Phishing-Statistiken belegt.
[2] Cloudflare Portal zur Meldung von Missbrauch https://www.cloudflare.com/abuse/
Wird zur Ausweitung von Phishing-Kampagnen eingesetzt, bei denen Cloaking-Techniken gegen die durch Cloudflare geschützte Infrastruktur zum Einsatz kommen.
[3] Offenlegung interner Daten von Valve (2024) – Mitarbeiterzahl und Umsatz pro Mitarbeiter
Quellen: Kotaku, Ars Technica, IGN, The Verge, PCGamer (Mai 2024)
https://kotaku.com/ [search: "Valve employees 2024"]
https://arstechnica.com/ [search: "Valve internal data leak"]
Interne Dokumente enthüllten die Gesamtmitarbeiterzahl von Valve (~336) und die Anzahl der Mitarbeiter, die direkt an der Steam-Plattform arbeiten (~79), sowie Angaben, wonach der Gewinn pro Mitarbeiter den von Google, Amazon und Microsoft übersteige.
[4] LZT Market (Lolzteam) – Statistiken zum Shadow Marketplace https://lolz.live / https://lzt.market
Russischsprachiger Clearnet-Marktplatz für gestohlene Konten und Dienstleistungen im Bereich der Cyberkriminalität. Artikel-IDs (e.g, Artikel-ID 252853378) bestätigen eine kumulierte Angebotshistorie von über 250 Millionen Losen. Die angegebenen Kontenzahlen spiegeln die aktuellen Marktplatzdaten zum Zeitpunkt der Dokumentation wider. Berichtet von: Group-IB, KELA Cyber Intelligence und anderen Anbietern von Bedrohungsinformationen.
[5] Malware-Vorfall bei „BlockBlasters“ auf Steam (September 2024)
Berichte der Sicherheits-Community und Threads in der Steam-Community (September–Oktober 2024):
https://www.reddit.com/r/GlobalOffensive/ [search: "BlockBlasters stealer"]
https://steamcommunity.com/
Ein Spiel mit dem Titel „BlockBlasters“ wurde auf Steam gelistet und verbreitete einen Datendieb. In Meldungen, die ab dem 2. September 2024 beim Steam-Support eingingen, wurden offene Endpunkte wie Telegram und API genannt, die in den Spielcode eingebettet waren. Das Spiel blieb etwa einen Monat lang verfügbar, bevor die schädlichen Builds entfernt wurden.
[6] Raivo Plavnieks – Content-Ersteller und Whistleblower
Ein Twitch-Streamer, dessen Berichterstattung über den „BlockBlasters“-Vorfall die Malware einer breiteren Öffentlichkeit bekannt machte. Dokumentiert durch VODs, Beiträge in der Community und Berichte von Sicherheitsforschern (September 2024).
[7] ChainAbuse – Plattform zur Meldung von Missbrauch im Bereich Kryptowährungen https://www.chainabuse.com
Eine von der Community gepflegte Datenbank mit Kryptowährungsadressen, die mit Betrugsfällen, Ransomware und Betrug in Verbindung stehen. Opfer des „BlockBlasters“-Stealers haben bei ChainAbuse Meldungen eingereicht, in denen sie die Wallet-Adressen dokumentierten, an die die gestohlenen Kryptowährungen überwiesen wurden.
[8] IRS-Formular W-8BEN – Bescheinigung über den ausländischen Status des wirtschaftlichen Eigentümers https://www.irs.gov/forms-pubs/about-form-w-8ben
Erforderlich für Entwickler außerhalb der USA, die Einnahmen über US-amerikanische Unternehmen (einschließlich Steam) erzielen. Dieses KYC-Dokument verknüpft die rechtliche Identität des Entwicklers direkt mit seinem Steamworks-Publisher-Konto und widerlegt damit Valves Behauptung, es handele sich um einen „gehackten anonymen Entwickler“.
[9] Taylor Wessing – Internationale Anwaltskanzlei https://www.taylorwessing.com
Niederlassungen in Hamburg, München, London und weiteren Städten. Vertritt Valve Software in europäischen Rechtsangelegenheiten, darunter Auskunftsersuchen betroffener Personen gemäß dem „GDPR“ (DSARs). Die Gründungsgeschichte der Kanzlei und die dokumentierten Verbindungen ihrer Vorgängerunternehmen zur Zeit des Dritten Reiches waren Gegenstand wissenschaftlicher und journalistischer Untersuchungen zur Geschichte deutscher Anwaltskanzleien.
[10] EU-Datenschutz-Grundverordnung (GDPR) – Verordnung 2016/679 https://eur-lex.europa.eu/eli/reg/2016/679/oj
https://gdpr.eu/
Gemäß Artikel 15 des „GDPR“ können betroffene Personen die vollständige Offenlegung der über sie gespeicherten personenbezogenen Daten verlangen. Die Bearbeitung von DSARs durch Valve erfolgte über die Kanzlei Taylor Wessing, und dokumentierte Fälle zeigen, dass in unsachgemäß geschwärzten Antworten Daten Dritter – darunter auch Minderjähriger – offengelegt wurden.
[11] RedLine Infostealer – Operation Magnus (28. Oktober 2024)
Pressemitteilung von Europol: https:// www.europol.europa.eu /media-press/newsroom/news/operation-magnus-redline-and-meta-infostealers-dismantled
Das FBI und die niederländische Polizei (Politie) waren an der Zerschlagung der Infrastruktur der Stealer-Programme „RedLine“ und „META“ beteiligt. RedLine war zwischen 2021 und 2024 das vorherrschende Tool zum Diebstahl von Steam-Sitzungsdateien (SSFN) und Browser-Cookies und wurde in russischsprachigen Foren als „Malware-as-a-Service“ (MaaS) verkauft.
Weitere Berichterstattung: BleepingComputer (Oktober 2024), The Record, Krebs on Security.
[12] SteamRep – Community-Datenbank zur Handelsreputation https://steamrep.com
Eine von Freiwilligen betriebene Plattform, die Betrüger in den Steam-Handelsgemeinschaften aufspürte. Interne Kontroversen, darunter mutmaßliche Bestechung zur Entfernung von Betrüger-Kennzeichnungen und Korruption in der Verwaltung, wurden in Threads des Community-Forums im Zeitraum von etwa 2016 bis 2020 dokumentiert. Valve beendete die formelle Zusammenarbeit mit den SteamRep-angeschlossenen Moderatoren bis zum Jahr 2022.
[13] Jess Cliffe – Mitentwickler von Counter-Strike
Berichtet von: Kotaku, Polygon, PC Gamer, The Verge (7.–8. September 2016)
https://kotaku.com/ [search: "Jess Cliffe Valve"]
Valve versetzte Jess Cliffe (der zusammen mit Minh Le als Schöpfer von „Counter-Strike“ gilt) im Jahr 2016 in den Verwaltungsurlaub, nachdem er wegen des Vorwurfs des kommerziellen sexuellen Missbrauchs eines Minderjährigen festgenommen worden war. Er wurde anschließend ohne gerichtliche Verurteilung entlassen.
[14] Richtlinie von Valve zum „Steam Trade Hold“
Ankündigung im Steam-Blog zu Handelssperren (9. Dezember 2015):
https://steamcommunity.com/games/593110/announcements/detail/
Die 7-tägige Sperrfrist für gehandelte Artikel wurde im Dezember 2015 offiziell eingeführt. Frühere Treuhandmechanismen wurden bereits ab 2012 eingeführt. Die Änderung der Richtlinien sollte Betrugsfälle reduzieren, führte in der Praxis jedoch zu dem in diesem Bericht beschriebenen linearen Diebstahlprozess.
[15] Valve Anti-Cheat (VAC)-System
Offizielle Dokumentation: https:// support.steampowered.com /kb_article.php?ref=7849-Radz-6869
VAC-Sperren gelten für das gesamte Konto, sind dauerhaft und an die Hardware bzw. die Telefonnummer gebunden, die zum Zeitpunkt des Verstoßes verwendet wurde. Die asymmetrische Anwendung von VAC-Sperren (streng bei Betrug, nicht vorhanden bei massiven Phishing-Aktivitäten) wird durch die Nachverfolgung durch die Community unter vacbanned.com und ähnlichen Quellen dokumentiert.
[16] FBI-Außenstelle Seattle
Adresse: 1110 3rd Ave, Seattle, WA 98101
Telefon: +1 (206) 622-0460
https://www.fbi.gov/contact-us/field-offices/seattle
Valve Software hat seinen Hauptsitz in der 10400 NE 4th St, Bellevue, WA 98004 – im Zuständigkeitsbereich der FBI-Außenstelle in Seattle.
[17] IC3 – Internet Crime Complaint Center (FBI) https://www.ic3.gov
Das offizielle Portal des FBI zur Meldung von Cyberkriminalität, darunter Kontodiebstahl, Betrug und Verstöße gegen Sanktionen. Hier können Meldungen von Privatpersonen, Unternehmen und Dritten eingereicht werden.
[18] CISA – Behörde für Cybersicherheit und Infrastruktursicherheit https://www.cisa.gov
US-Bundesbehörde, die für die Cybersicherheit kritischer Infrastrukturen zuständig ist. Die CISA-Programme „Stop Ransomware“ und „Known Exploited Vulnerabilities“ sind für das hier dokumentierte Ökosystem der Infostealer von Bedeutung.
[19] DOJ NSD – Justizministerium, Abteilung für nationale Sicherheit https://www.justice.gov/nsd
Beaufsichtigt Fälle im Bereich der nationalen Sicherheit, darunter Verstöße gegen Sanktionen (OFAC-Fälle), ausländische Einflussnahmen und Cyberbedrohungen im Zusammenhang mit staatlichen Akteuren. Der mögliche Zusammenhang zwischen staatsnahen Strukturen, die den LZT-Markt kontrollieren, und der Plattformpolitik von Steam rechtfertigt die Aufmerksamkeit der NSD.
[20] OFAC – Amt für die Kontrolle ausländischer Vermögenswerte (U.S, Finanzministerium) https://ofac.treasury.gov
Sanktionsprogramme im Zusammenhang mit Russland: https:// ofac.treasury.gov /sanctions-programs-and-country-information/russia-related-sanctions
Ukraine-EO13685 (Krim) sowie nachfolgende Durchführungsverordnungen gelten für die Regionen DNR/LNR. Die Annahme von Zahlungen, die von sanktionierten Personen oder aus sanktionierten Gebieten stammen – sei es direkt oder über Vermittler –, kann einen Verstoß gegen die Sanktionen darstellen, der zivil- und strafrechtliche Sanktionen nach sich ziehen kann.
[21] JSON Web Token (JWT) – RFC 7519 https://datatracker.ietf.org/doc/html/rfc7519
Branchenübliche Methode zur Darstellung von Ansprüchen zwischen Parteien. Steam hat JWT-basierte Session-Token als Ersatz für die bisherigen SSFN-Dateien eingeführt. Die plattformunabhängige Validierungsfähigkeit von JWTs (die ohne Abfrage der Steam-Server überprüft werden können) ist eine dokumentierte Eigenschaft der Spezifikation.
[22] Steam Direct – Entwickleranmeldung und KYC https://partner.steamgames.com/steamdirect
Valve erhebt eine Gebühr von 100 US-Dollar pro eingereichtem Spiel und verlangt von den Entwicklern die Vorlage eines amtlichen Ausweises, von Steuerformularen (W-8BEN für Nicht-US-Bürger) sowie von Bankdaten. Dieser KYC-Prozess schafft eine lückenlose Dokumentationskette, die der Darstellung vom „anonymen Hacker“ direkt widerspricht.
[23] Roskomnadzor – Föderaler Dienst für die Aufsicht über Kommunikation, Informationstechnologie und Massenmedien (Russland) https://rkn.gov.ru
Die russische Bundesaufsichtsbehörde hat mehrere Verwaltungsentscheidungen gegen LZT Market (Lolzteam) erlassen, in denen die Sperrung der Plattform angeordnet wurde. Diese Entscheidungen sind in den russischen Aufsichtsdatenbanken öffentlich einsehbar. Der fortgesetzte Betrieb der Plattform trotz fünf solcher Entscheidungen deutet auf rechtliche Manöver und möglichen politischen Schutz hin.
[24] FunPay – Russische Peer-to-Peer-Handelsplattform https://funpay.com
Weit verbreitete Plattform in den GUS-Staaten für den Handel mit In-Game-Gütern, darunter Steam-Guthabenaufladungen und Dienste zum Wechseln der Region. Die angegebenen Transaktionszahlen (über 500.000) spiegeln die dokumentierten Verkäuferstatistiken wider, die in den Verkäuferprofilen der Plattform einsehbar sind.
[25] Tinkoff Bank – Sanktioniertes russisches Finanzinstitut
Die Tinkoff Bank (jetzt T-Bank) wurde nach dem Einmarsch Russlands in die Ukraine im Jahr 2022 in die SDN-Liste der OFAC aufgenommen und mit EU-Sanktionen belegt.
OFAC-SDN-Liste: https://ofac.treasury.gov/specially-designated-nationals-and-blocked-persons-list-sdn-human-readable-lists
Es wurde dokumentiert, dass Steam-Konten in der GUS-Region nach Verhängung der Sanktionen Aufladungen von Tinkoff-Karten erhielten.
[26] Uniswap-Protokoll – Dezentrale Börse https://uniswap.org
Uniswap und andere DeFi-Protokolle sind ins Visier von Phishing-Angriffen geraten, deren Techniken und Akteure aus dem Ökosystem der Steam-Betrugsmaschen stammen. Sicherheitsberichte von Chainalysis, CertiK und SlowMist belegen, dass Betrüger aus der GUS-Region von Gaming-Betrugsmaschen auf Web3-Drainer-Angriffe umgestiegen sind.
[27] Steam-Sitzungsdateien (SSFN) – Technische Dokumentation
Dokumentation für Community- und Sicherheitsforscher:
https://steamdb.info / https://github.com/nicklvsa (various Steam security research repos)
SSFN-Dateien (SteamSentryFile) speicherten Steam-Guard-Authentifizierungstoken lokal. Wurden diese von Infostealern gestohlen, ermöglichten sie die Wiederverwendung von Sitzungen ohne erneute Authentifizierung. Valve hat SSFN im Zeitraum 2023–2024 zugunsten von JWT-basierten Sitzungen als veraltet eingestuft.
[28] Binance / Bybit / Gate.io — Kryptowährungsbörsen https://www.binance.com | https://www.bybit.com | https://www.gate.io
Große zentralisierte Börsen, deren Zahlungs-Bots unter Telegram und deren P2P-Handelsinfrastruktur von LZT Market und ähnlichen Plattformen genutzt werden, um Zahlungen für Transaktionen mit gestohlenen Konten abzuwickeln und dabei herkömmliche AML-Kontrollen zu umgehen.
[29] Steam-Phishing über Google Ads – Dokumentierte Kampagnen (2023–2024)
Berichtet von: BleepingComputer, Malwarebytes, Group-IB
https://www.bleepingcomputer.com/ [search: "Steam phishing Google Ads"]
https://www.malwarebytes.com/ [search: "Steam phishing ads"]
Die Angreifer schalteten Google-Anzeigen, die auf Steam-bezogene Suchanfragen ausgerichtet waren, und ersetzten dabei die angezeigten URLs, sodass diese wie legitime Steam-Domains aussahen. Das Ausmaß der von PhishDestroy dokumentierten Kampagne aus dem Jahr 2024 (geschätzter Nettoerlös: 300.000 US-Dollar) deckt sich mit den Mustern des Missbrauchs von Google Ads, die von mehreren Cybersicherheitsfirmen dokumentiert wurden.
[30] STALKER 2 / GTA – Spiele, deren Herausgeber sich aus dem russischen Markt zurückgezogen haben
GSC Game World (STALKER 2) hat den Verkauf in Russland nach dem Einmarsch in die Ukraine im Jahr 2022 offiziell ausgesetzt.
Rockstar Games / Take-Two Interactive haben den Verkauf von GTA in Russland aufgrund der Sanktionen eingeschränkt.
Ungeachtet der Absichten der Publisher bot Steam weiterhin Mechanismen an, die es russischen Nutzern ermöglichten, diese Titel durch eine Änderung der Region zu erwerben, wie von Forschern aus der Community und der Spielepresse dokumentiert wurde (Eurogamer, RPS, IGN, 2022–2024).
---
WEITERER KONTEXT: REGULATORISCHER UND RECHTLICHER RAHMEN
Nutzungsbedingungen von Steam (ToS), Versionsverlauf:
Die Steam-Nutzungsvereinbarung ist im Internet Archive unter Wayback Machine archiviert:
https://web.archive.org/web/*/https://store.steampowered.com/subscriber_agreement/
Ein Vergleich der Fassungen zeigt Änderungen an den Formulierungen zu Sanktionen, darunter die Streichung ausdrücklich genannter Länder (Kuba, Iran, Syrien) aus den Listen der verbotenen Gebiete.
AML-/FATF-Leitlinien zu virtuellen Vermögenswerten:
Leitlinien der Financial Action Task Force (FATF) zu virtuellen Vermögenswerten und Anbietern von Dienstleistungen im Bereich virtueller Vermögenswerte:
https://www.fatf-gafi.org/en/topics/virtual-assets.html
Skin-Handelsplattformen und das Steam-Wallet fungieren als Ökosysteme für virtuelle Vermögenswerte, die der FATF-Empfehlung 15 unterliegen.
Europol – Bewertung der Bedrohung durch organisierte Internetkriminalität (IOCTA):
https://www.europol.europa.eu/publications-events/main-reports/iocta-report
Jahresberichte belegen die Rolle von Spieleplattformen bei der Anwerbung für Cyberkriminalität und der Verbreitung von Infostealern.
Group-IB – Bericht zu Trends bei Hightech-Kriminalität:
https://www.group-ib.com/resources/research/
Dokumentiert die Entwicklung der Cyberkriminalität in der GUS-Region – von Betrug auf Gaming-Plattformen bis hin zu Ransomware und Finanzkriminalität.
Chainalysis-Bericht zu Kryptokriminalität:
https://www.chainalysis.com/blog/crypto-crime-report/
Jahresbericht, der die Geldwäsche von Erlösen aus Cyberkriminalität über dezentrale Börsen und Peer-to-Peer-Plattformen dokumentiert, einschließlich solcher, die gestohlene Güter aus dem Steam-Ökosystem annehmen.
---
ANMERKUNG ZU DEN QUELLEN
Alle zitierten Marktstatistiken (Anzahl der LZT-Market-Konten, Transaktionsvolumina, JWT-Token-Preise) spiegeln Daten wider, die zu bestimmten Zeitpunkten von PhishDestroy durch direkte Beobachtung der Plattform erfasst wurden. Daten aus dem Schattenmarkt sind von Natur aus dynamisch; die genannten Zahlen stellen Momentaufnahmen und Tendenzen dar, keine statischen, dauerhaften Werte. Soweit möglich, wurden archivierte Kopien relevanter Seiten auf der „Wayback Machine“ (web.archive.org) und auf unabhängigen Archivknoten gespeichert.
Alle Kontaktdaten der Aufsichtsbehörden (FBI, IC3, CISA, DOJ NSD, OFAC) entsprechen den zum Zeitpunkt dieser Veröffentlichung öffentlich zugänglichen offiziellen Kontaktdaten.
Valve muss für die durch seine vorsätzliche Fahrlässigkeit gestohlenen Konten finanziell zur Verantwortung gezogen werden. Die geschätzte Mindesthaftung: $450,000,000 — dies entspricht den nachgewiesenen tatsächlichen Ausgaben der Opfer auf Konten, die derzeit auf LZT Market in allen Kategorien gelistet sind, sowie dem Wert der auf gesperrten Bots eingefrorenen Bestände, die den Opfern nie zurückgegeben wurden.
Hierbei handelt es sich nicht um eine Schätzung des Wertes auf dem Schwarzmarkt. Es handelt sich um die dokumentierten Beträge, die die Opfer für ihre Konten ausgegeben haben – Geld, das aufgrund der Nachlässigkeit von Steam, der Korruption bei den Subunternehmern und der bewussten Blindheit gegenüber „API“ gestohlen und auf kriminellen Märkten weiterverkauft werden konnte, während Valve sowohl beim ursprünglichen Verkauf als auch bei jeder nachfolgenden Transaktion mit gestohlenen Skins Provisionen einnahm.
Valve hat die Richtlinie verfasst, die die Wiederherstellung von Gegenständen verhindert. Die Diebstähle wurden von Valves externen Mitarbeitern begangen. Valves „API“ hat den Marktplatz ermöglicht. Valves Provision von 15 % wird auf dieselben Skins erhoben. Die Verantwortung ist struktureller Natur und kein Zufall.
Zurück zu „Nachrichten & Recherchen“