Zum Sicherheitsbericht springen
Domänensicherheit und Bedrohungsinformationen
treuepunktegegenprodukte49se.ink favicon

treuepunktegegenprodukte49se.ink

“treuepunktegegenprodukte49se.ink”

Drohungsurteil Kritisch 96/100 Evidenzbewertung
Verfügbarkeit Inhalt nicht verfügbar Der Inhalt war in der letzten Beobachtung nicht verfügbar
VirusTotal-Erkennungen: 4/89 Spamhaus DBL: DBL_SPAM Markenidentität: Unknown Junge Domäne: 1 Tage alt
OTX: 4 refs 22.09.2026 Unbekannt 1 Report Sent CDN
Actions API
⚠️
Diese Domain wurde als bösartig markiert.
Sicherheits-Engines melden eine Entdeckung: 4. Seien Sie äußerst vorsichtig – Geben Sie keine Anmeldeinformationen oder persönlichen Daten ein.
Berichtsübersicht

treuepunktegegenprodukte49se.ink — Inhalt nicht verfügbar (HTTP 404). Markenidentität: Unknown; Betrugstyp: Impersonation. Zusammenfassung der Beweislage: VirusTotal 4/89 (alphaMountain.ai, CRDF, Gridinsoft, SOCRadar); URLQuery 2 det.; URLScan capture; Spamhaus DBL_SPAM; PhishDestroy score 96/100. Registrar: Dominet (HK).

Die ausführliche Analyse von PhishDestroy AI bleibt auf Englisch, damit der ursprüngliche forensische Bericht unverändert bleibt.

Zusammenfassung der Beweislage

KRITISCH
Bewertung
96/100

PhishDestroy first observed treuepunktegegenprodukte49se.ink on Sep 22, 2026. Stored content metadata identifies Unknown as the apparent target. The captured page title is “treuepunktegegenprodukte49se.ink”. Stored page analysis classifies the content as impersonation. Current evidence score: 96/100 (critical).

Positive findings are stored from 3 sources: VirusTotal, Spamhaus DBL, and URLQuery. VirusTotal recorded 4 detections among 89 engines: alphaMountain.ai, CRDF, Gridinsoft, SOCRadar on Sep 23, 2026 at 00:45 UTC. Spamhaus DBL: DBL_SPAM on Sep 22, 2026 at 22:30 UTC. URLQuery recorded 2 detections; no observation timestamp was retained. Non-positive and contextual checks: AlienVault OTX listed 4 community pulse references (not vendor detections) on Sep 23, 2026 at 00:46 UTC. The separate external-blocklist snapshot contained no matches on Sep 22, 2026 at 22:20 UTC. Google Safe Browsing returned no flag on Sep 23, 2026 at 00:45 UTC. URLScan captured the page on Sep 22, 2026 at 20:36 UTC.

HTTP 404 was recorded on Sep 22, 2026 at 23:04 UTC; content was unavailable. Registration records for the domain list Dominet (HK) Limited as the registrar and Sep 21, 2026 as the creation date. Registration preceded first observation by 1 day. At collection time, the hostname resolved to 188.114.96.3 on AS13335 (Cloudflare, Inc.). The IP and ASN identify shared Cloudflare edge infrastructure; the origin server is not established by this address. DOM analysis on Sep 22, 2026 at 22:20 UTC returned 96/100. The evidence archive retains 2 visual captures from PhishDestroy and URLScan. TLS metadata lists Let's Encrypt / YE1 as the certificate issuer with validity through Dec 20, 2026; checked Sep 22, 2026 at 22:02 UTC.

The content indicators and 3 positive source findings support the current Unknown-themed impersonation classification.

VirusTotal
VirusTotal
4 det.
URLQuery
URLQuery
2 det.
OTX references
URLScan
URLScan
TLS-Zertifikat
Let's Encrypt / YE1
Alter
1d Brand New!
Beobachteter Status
Inhalt nicht verfügbar 404
PhishDestroy
DestroyList
Gelistet
Reports Sent
1
Datenabdeckung VirusTotal 4 / 89 URLQuery 2 det. OTX 4 community references CF-Radar scan completed URLScan capture gespeicherter Bericht TLS valid certificate, 88d WHOIS 1d old Screenshot 2 captures · 2 sources

Forensic History & Detection Timeline

This timeline displays historical security and status checkpoints observed by the PhishDestroy automated monitoring network. It records domain lifecycle updates, scanner changes, and threat telemetry over time.
  1. VirusTotal Detections Update Sep 23, 2026 · 01:12 UTC
    VirusTotal scanner detections updated from 3 to 4. Added scanner alerts: CRDF.
  2. Domain Status Transition Sep 23, 2026 · 01:04 UTC
    Domain state transitioned from alive to dead.
  3. VirusTotal Detections Update Sep 22, 2026 · 23:39 UTC
    VirusTotal scanner detections updated from 2 to 3. Added scanner alerts: Gridinsoft.
  4. Threat First Observed Sep 22, 2026 · 22:36 UTC
    Domain ingestion complete. Initial state is marked as alive pointing to IP 188.114.96.3.

Pipeline zur Reaktion auf Sicherheitsbedrohungen

Entdeckung
Checks
Reports
Verfügbarkeit
16/16
Sent Report Recorded
Stored sent-report record for registrar Dominet (HK) Limited, hosting provider, 1 abuse contact
domainabuse@service.aliyun.com
22.09.2026

Status der öffentlichen Sperrliste

Analyse von Erkennung und Umgehung

Überprüfung der Cloaking- und Traffic-Verteilung

Noch nicht eingescannt Bislang wurde noch kein Unterschied zwischen Crawler und Browser festgestellt.

Gespeicherte Beobachtungen zum Vergleich zwischen Crawler und Browser für diesen Host sowie eine Echtzeit-Fingerabdruckprüfung für Verkehrsverteilungssysteme im Keitaro-Stil.

Gespeichertes Cloaking-Flag
Noch nicht eingescannt
Letzter Tarnungsscan
Vom Scanner erkannter Server-Header
cloudflare

Anmerkung des Scanners: dead_http: raw=http_404; http=404; via=https_direct; server=cloudflare

Live-TDS-Fingerabdruckprüfung
Sieben Keitaro-Fingerabdrücke sowie ein Vergleich zwischen Crawler und Browser, der vom „PhishDestroy“-Scanner ausgeführt wird, wenn dieses Fenster geöffnet ist.
Warten

Gespeicherte Aufnahme · 2 sources

Seitentitel
treuepunktegegenprodukte49se.ink
TLS-Zertifikat
Valid transport encryption · Ausgestellt von Let's Encrypt / YE1 · valid for 88 days

Domain-Intelligenz

Domain
Server / ASN cloudflare · AS13335 Cloudflare, Inc.
IP Context Cloudflare shared edge origin IP hidden Die Edge-IP-Reputation wird dieser Domäne nicht zugeordnet.
OTX Tags 2026-09activeall-domainsblocklistcontentcryptoDomainsdrainerfraudlivemonthlyphishdestroyphishingscam
Registrar Dominet (HK) US(US)
IP-Adresse 188.114.96.3 CDN
StandortCA Toronto, CA
NetzwerkAS13335 · CloudFlare, Inc.
Die Ursprungs-IP ist hinter einem CDN-Proxy verborgen. Reverse-IP-Ergebnisse für die Edge-Adresse enthalten nicht verwandte Mandanten; Um den Ursprung zu finden, sind passive DNS- oder Zertifikatstransparenzdaten erforderlich.
RegistrierungErstellt 21.09.2026 (1d · Brand New!) Expires 21.09.2027
HTTP-Status404 Not Found
Zeit bis zur ersten Nichtverfügbarkeit 2h
Was wir zählen Verstrichene Zeit von der ersten gespeicherten Missbrauchsmeldung bis zur ersten Feststellung, dass der Inhalt nicht verfügbar war. Damit ist die Ursache nicht geklärt.
Was jeder Bericht enthält Gespeicherte Ausgangsberichtsaufzeichnungen können auf zu diesem Zeitpunkt verfügbare Beweise verweisen, wie z. B. Urteile von Anbietern, Registrierungsdaten, Hosting-Details, Klassifizierungen oder Screenshots. Diese Seite lässt keine Rückschlüsse auf die genaue zugestellte Nutzlast, den Empfang, die Bestätigung oder die Aktion eines Empfängers zu.
Technische DetailsDNS, SSL-SANs, Zeitstempel
Erstmals entdeckt22.09.2026
DOM Analysisanalyzed 23.09.2026score 96/100
Submitted URLhttp://treuepunktegegenprodukte49se.ink/6GvDs1k
Nameserveraisha.ns.cloudflare.comelmo.ns.cloudflare.com
TLS Fingerprint
TLS Observationvalid from 21.09.2026scanned 23.09.2026
Favicon Hash
Fall-ID
ICANN OVERSIGHT

Akkreditierung und RAA-Kontext

Registrar accreditation and DNS abuse obligations

For this gTLD, the registrar above operates under an ICANN accreditation agreement. The links below provide the official fee schedule and current DNS abuse compliance guidance.

Accreditation is a contract, not a safety certification.

RAA §3.18 establishes abuse-contact and handling requirements. This report can document stored outbound notices and later technical observations; it does not by itself establish receipt, investigation, remediation, or contractual non-compliance.

Accountability draft Nichts wird automatisch gesendet.
Technologien · 2 identified
Detected via Cloudflare Radar · Wappalyzer engine
Diese Domain melden Reichen Sie Beweismaterial ein und helfen Sie mit, andere zu schützen

VirusTotal-Analyse

4 / 89 Sicherheitsanbieter haben diese Domain markiert
View on VT
Last analyzed First positive detection Previous stored snapshot: 4 detections
alphaMountain.ai
CRDF
Gridinsoft
SOCRadar

Nachweise und externe Berichte

Momentaufnahme der übermittelten Beweise
Sent: Ledger records: 1 Case ID: PD-20260922-435BB5 Recipient: domainabuse@service.aliyun.com
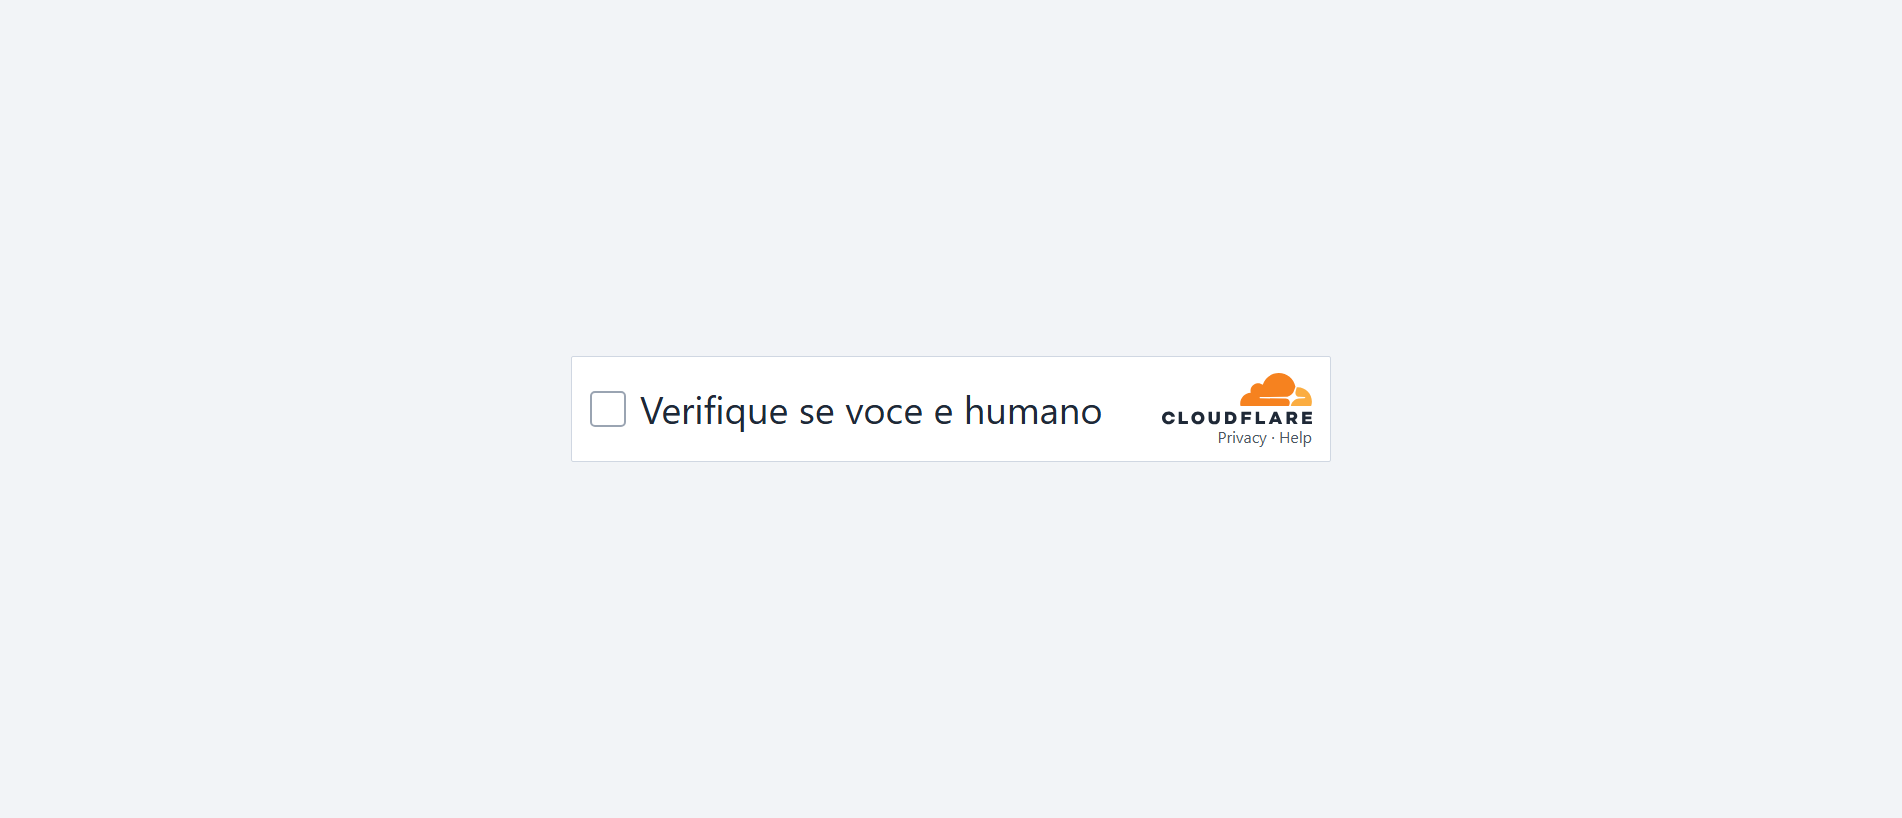
Page title stored with report: Verify you are human
URLScan evidence VirusTotal evidence URLQuery evidence Screenshot 18.8 KB
PDF notice generated Notice text archived (653 chars)
Abuse notice text as sent to the provider
Policy Violations:
Illegal Activities: Active phishing operation targeting victims
Fraud & Deception: Impersonation of legitimate services
Identity Theft: Collection of credentials under false pretenses
Applicable Laws (US):
18 U.S.C. § 1343 - Wire Fraud
18 U.S.C. § 1030 - Computer Fraud and Abuse Act (CFAA)
15 U.S.C. § 45 - FTC Act (Deceptive Practices)
Federal laws prohibit wire fraud, computer fraud, and deceptive business practices.
Action Required: This evidence-backed report demonstrates clear violations requiring suspension per your policies. Continued hosting exposes your organization to regulatory scrutiny and potential legal liability.

Wurden Sie von dieser Website betroffen?

If credentials were compromised, report immediately. Do not engage with recovery scammers.

Wenn Sie Kontoanmeldeinformationen, persönliche oder Zahlungsinformationen eingegeben oder eine Datei von dieser Domain heruntergeladen haben, ergreifen Sie sofort Maßnahmen. Nachfolgend finden Sie Ressourcen, die Ihnen helfen, den Vorfall zu melden und sich zu schützen.

Europol
Finden Sie den offiziellen Meldekanal für Ihr EU-Land
National police directory
Vorsicht vor Betrügern, die mit der Rückforderung von Geldern locken! Kriminelle nehmen unter Umständen erneut Kontakt zu Opfern auf und geben dabei vor, Ermittler, Anwälte oder Beitreibungsbeamte zu sein. Zahlen Sie keine Vorabgebühren und geben Sie keine Anmeldeinformationen weiter. Erfahren Sie mehr über Betrug im Zusammenhang mit Wiederaufbaumaßnahmen →

Melden Sie sich bei Ihren örtlichen Behörden

Wählen Sie Ihr Land aus, um Offizielle Kontakte im Bereich Cyberkriminalität oder einen Beschwerdeentwurf erstellen → zu erhalten.

97-Länder-Verzeichnis
KI-gestützter Entwurf – Vorfalldetails werden vom KI-Anbieter verarbeitet Überprüfen Sie es und reichen Sie es selbst ein

Jede beliebige Domain prüfen

Bedrohungsanalyse anhand gespeicherter Blocklisten, WHOIS, DNS und öffentlicher Scan-Beweise

Jetzt scannen

Phishing melden

Melden Sie verdächtige Domains an unsere Bedrohungsdatenbank – schützen Sie die Community

Melden

Echtzeit-Bedrohungsfeed

Aktuelle Phishing-Meldungen und beobachtete Verfügbarkeitsänderungen

Überwachen

Bleiben Sie auf dem Laufenden, bleiben Sie sicher

Beobachten Sie aktuelle Bedrohungen oder legen Sie Widerspruch gegen diesen Eintrag ein, wenn Sie der Meinung sind, dass es sich um einen Fehlalarm handelt

Echtzeit-Bedrohungsfeed Einspruch gegen diesen Eintrag einlegen
HTML · IFRAME

Diesen Bericht einbetten

Teilen Sie diese Bedrohungsinformationen auf Ihrer Website oder in Ihrem Blog

embed.html
<iframe
  src="https://phishdestroy.io/de/embed/domain/treuepunktegegenprodukte49se.ink"
  title="PhishDestroy threat report for treuepunktegegenprodukte49se.ink"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>