URLQuery
2 det.
Nicht erfasst
Bericht öffnen 

qfsvaultx.org: Coinbase-Imitation, von PhishDestroy am 2026-10-25 entdeckt.
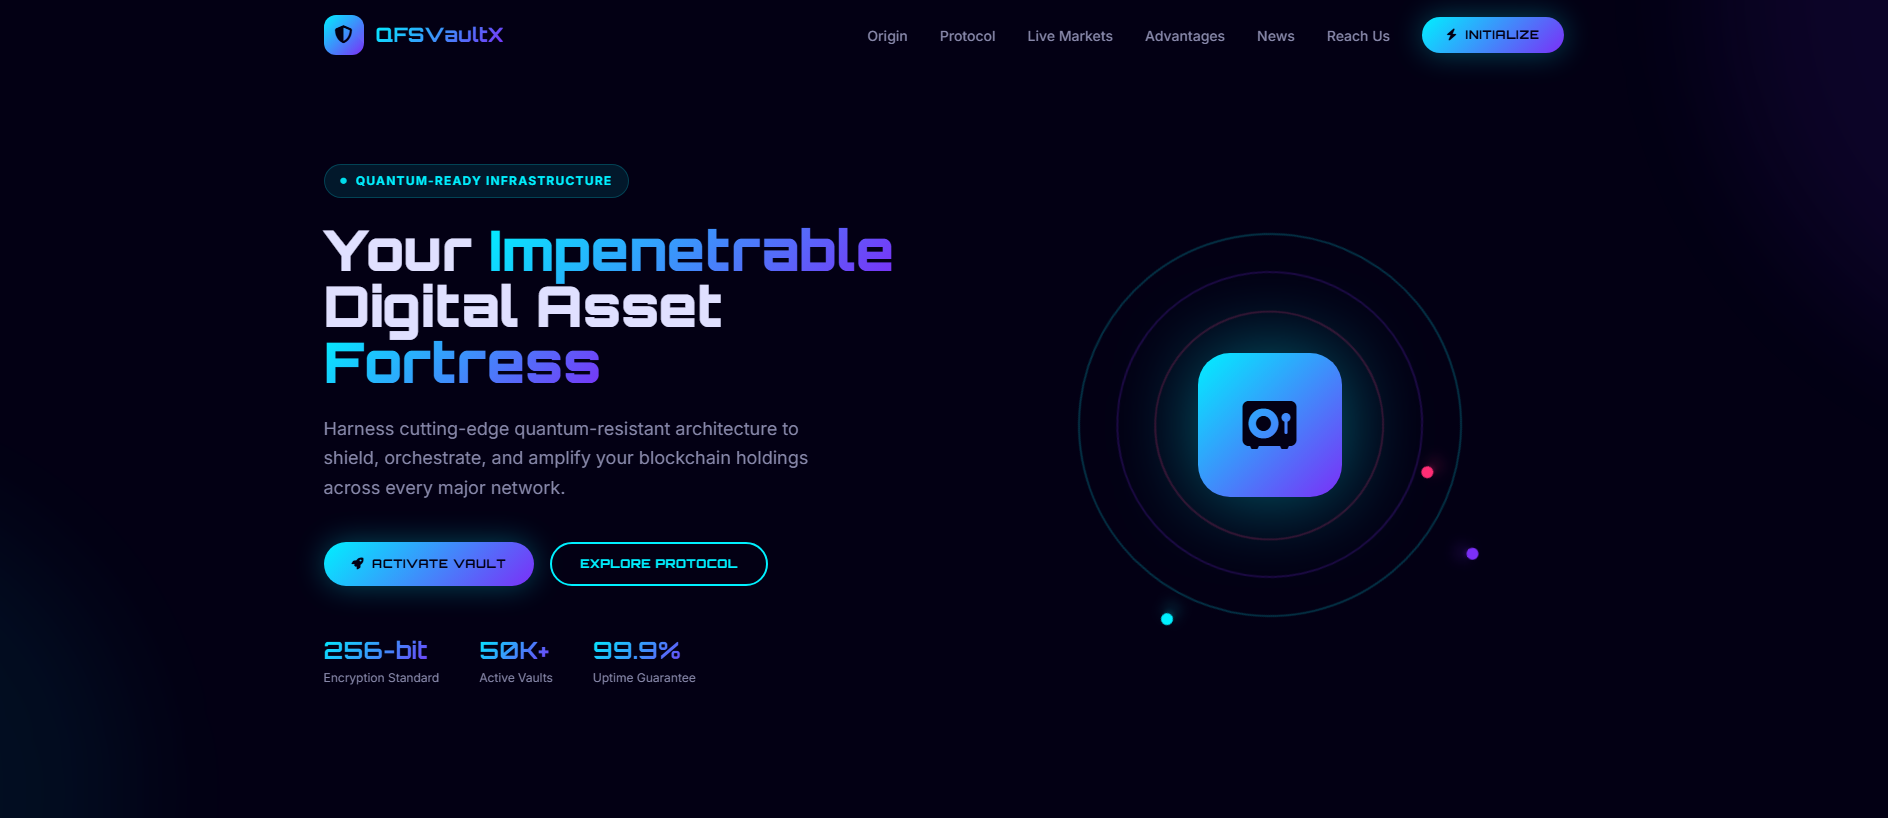
“QFSVaultX — Next-Gen Digital Fortress for Blockchain Holdings”
Das Protokoll der gesendeten Meldungen erfasst die erste ausgehende Meldung unter . The recorded recipient is abuse@velia.net. Die aktuellsten gespeicherten Verfügbarkeitsdaten zeigen weiterhin, dass die Domain erreichbar ist; 30 hours sind seit dem ersten ausgehenden Bericht vergangen.
ICANN RAA §3.18 describes registrar abuse-contact and handling obligations. This section records outgoing timestamps, listed recipients, case identifiers, and later availability. It does not by itself prove receipt, acknowledgement, investigation, remediation, or contractual non-compliance.
Coinbase-Imitation: qfsvaultx.org — Letzter bekanntermaßen aktiv (HTTP 302). Zusammenfassung der Beweislage: VirusTotal 0/92; URLQuery 2 det.; CF Radar…
Die ausführliche Analyse von PhishDestroy AI bleibt auf Englisch, damit der ursprüngliche forensische Bericht unverändert bleibt.
PhishDestroy-Bedrohungsbericht
PhishDestroy’s intake AI classified qfsvaultx.org as malicious with a high phishing confidence based on the page’s claim to be a “Next‑Gen Digital Fortress for Blockchain Holdings” and its request to “Initialize Your Vault” by linking popular crypto wallets. The assessment was recorded on 2026-10-25, the same day the site returned an HTTP 200 response and displayed the quoted excerpt. The domain was first seen by PhishDestroy on 2026-10-25, 237 days after its registration on 2026-03-02.
A crypto‑wallet drainer typically presents a legitimate‑sounding service and prompts visitors to connect their Web3 wallet. When the user approves the connection, the site can request token transfer permissions and move funds without further user interaction. No on‑page evidence of actual transfers was captured, but the request to link MetaMask, Coinbase, Trust Wallet, Crypto.com or Exodus matches this known pattern.
VirusTotal scanned the domain on 2026-10-25 (analysis date 2026-05-02) with 92 engines and reported zero malicious or suspicious detections. Google Safe Browsing checked on 2026-10-25 and did not flag the site. OTX listed four pulses referencing the domain as of 2026-10-25. PhishDestroy’s internal blocklist marks the domain as malicious. urlscan.io captured the site on 2026-10-25, its engine flagged it as malicious with a score of 99 and tags indicating phishing, while its overall verdict was non‑malicious. Cloudflare Radar also flagged the domain for phishing and DGA‑related risk on the same date.
The domain was registered on 2026-03-02 through TuringSign Inc. d/b/a Cosmotown and was 236 days old at first sight. The recorded IP was 85.195.85.58, belonging to ASN 29066 (velia.net Internetdienste GmbH) located in Frankfurt, DE. The TLS certificate, issued by Let’s Encrypt /YR2, was valid from 2026-09-01 to 2026-11-30. Nameservers were ns1.betahostit.com and ns2.betahostit.com (also ns41.dnsiaas.com, ns42.dnsiaas.com).
Visitors should avoid connecting any crypto wallet to qfsvaultx.org; if a connection was already approved, immediately revoke all permissions in the wallet and consider moving assets to a new, secure wallet. Organizations should block the domain at the network perimeter, monitor outbound connections to the recorded IP, and add the domain to internal threat feeds. Users who entered seed phrases or private keys should treat those credentials as compromised and generate new wallets.
2 det.
Phishing
Bericht öffnenBeobachtet: · Abgerufen:
| Uuid | 8bbe674a-13df-4578-a7f1-47dfccac955f |
|---|---|
| Final url | https://qfsvaultx.org/ |
| Status | 200 |
| Geschichte | [
{
"url": "https://qfsvaultx.org/",
"status": 200
}
] |
| Hash der DOM-Struktur | 54a3d7949feaf6fd5f890f1e54a425b1910b98aba0c235a6739ca0970170b06c |
| Dokument-Hash | ab7e9638a854ce745fe937d6668a2aa3ed620bf946a872f9596ee16f60beed78 |
| Phishing v2 | [
"phishing"
] |
| Domain-Risiken | [
"DGA Domains",
"Security threats",
"CIPA Filter",
"CIPA"
] |
| Radar rank | {
"bucket": ">200000"
} |
| DNS-Einträge | [
{
"name": "qfsvaultx.org",
"type": "A",
"value": "85.195.85.58"
}
] |
| DNSSEC gültig | false |
| Ip | 85.195.85.58 |
| Urteil | {
"tags": [
"dga domains"
],
"malicious": true,
"categories": [
"dga domains"
]
} |
| Registrierungseintrag | {
"registrar": "TuringSign Inc. d/b/a Cosmotown",
"created": "2026-03-02T06:59:06Z",
"updated": "2026-08-12T08:28:39Z",
"expires": "2027-03-02T06:59:06Z",
"nameservers": [
"ns41.dnsiaas.com",
"ns42.dnsiaas.com"
]
} |
Schädlich · Engine-Urteil · Wert 99
Bericht öffnenBeobachtet: · Abgerufen:
| Uuid | 01a17105-ca61-7172-bd0e-432669364e37 |
|---|---|
| Final url | https://qfsvaultx.org/ |
| Status | 200 |
| Ip | 85.195.85.58 |
| Ptr | de6000-r.iaasdns.com |
| Kontaktierte Domains | [
"www.youtube.com",
"cdnjs.cloudflare.com",
"fonts.gstatic.com",
"jnn-pa.googleapis.com",
"googleads.g.doubleclick.net",
"cdn.tailwindcss.com",
"i.ytimg.com",
"www.google.com",
"static.doubleclick.net",
"api.coingecko.com",
"fonts.googleapis.com"
] |
| Angesprochene IP-Adressen | [
"172.217.115.4",
"209.85.144.119",
"142.251.152.119",
"173.194.175.149",
"173.194.68.154",
"172.66.172.219",
"172.217.222.94",
"142.251.154.4",
"104.17.25.14",
"173.194.175.95",
"104.26.2.143",
"85.195.85.58"
] |
| Asns | [
"15169",
"13335",
"29066"
] |
| Countries | [
"US",
"DE"
] |
| Dokument-Hash | ab7e9638a854ce745fe937d6668a2aa3ed620bf946a872f9596ee16f60beed78 |
| Globals | [
"tailwind",
"/template.html",
"AOS",
"toggleNav",
"closeNav",
"openModal",
"closeModal",
"loadMarketData"
] |
| Cookies | [
"XSRF-TOKEN",
"laravel_session",
"__Secure-YNID",
"YSC",
"__Secure-ROLLOUT_TOKEN",
"VISITOR_INFO1_LIVE",
"VISITOR_PRIVACY_METADATA"
] |
| Tls | {
"san": [
"*.qfsvaultx.org",
"qfsvaultx.org"
],
"cipher": "AES_128_GCM",
"issuer": "YR2",
"subject": "qfsvaultx.org",
"protocol": "TLS 1.3",
"valid_to": "2026-11-30T09:49:06Z",
"valid_from": "2026-09-01T09:49:07Z"
} |
| Domainalter in Tagen | 236 |
| Apex age days | 236 |
| Tls age days | 53 |
| TLS-Gültigkeit in Tagen | 89 |
| Anfragen | 27 |
| Urteile gegen Anbieter | {
"engines": {
"tags": [
"urlscan-ml",
"urlscan-ml-60c5e22"
],
"score": 99,
"malicious": true
},
"overall": {
"score": 0,
"malicious": false
}
} |
| HTTP-Header | {
"server": "LiteSpeed",
"content-type": "text/html; charset=UTF-8",
"x-powered-by": "PHP/8.3.36"
} |
Separat gespeicherter Monitor-Snapshot; ersetzt weder den primären Berichtsdatensatz noch stellt er die aktuelle Verfügbarkeit dar.
0 / 92 Motorerkennungen · gespeicherte Zusammenfassung
Bericht öffnenBeobachtet: · Abgerufen:
| Anzahl der Ergebnisse nach Anbieter | {
"timeout": 0,
"harmless": 57,
"malicious": 0,
"suspicious": 0,
"undetected": 35
} |
|---|---|
| Ruf | 0 |
| Stichwörter | [
"dga"
] |
| Erstellt | 2026-03-02T00:00:00Z |
| Aktualisiert | 2026-03-02T00:00:00Z |
| Erstmals gesehen | 2026-03-02T09:18:51Z |
| DNS-Einträge | [
{
"ttl": 21600,
"type": "NS",
"value": "ns1.betahostit.com"
},
{
"ttl": 14400,
"type": "TXT",
"value": "v=spf1 +a +mx +ip4:85.195.85.58 include:relay.mailbaby.net ~all"
},
{
"ttl": 21600,
"type": "SOA",
"rname": "biz\\.urdesigner.gmail.com",
"value": "ns1.betahostit.com"
},
{
"ttl": 14400,
"type": "MX",
"value": "qfsvaultx.org",
"priority": 0
},
{
"ttl": 14400,
"type": "A",
"value": "85.195.85.58"
},
{
"ttl": 21600,
"type": "NS",
"value": "ns2.betahostit.com"
}
] |
| Dns at | 2026-05-02T11:36:40Z |
| Jarm | 29d29d00029d29d00042d43d00041d598ac0c1012db967bb1ad0ff2491b3ae |
| Zertifikat | {
"san": [
"*.qfsvaultx.org",
"qfsvaultx.org"
],
"issuer": "Let's Encrypt / R12",
"serial": "55385ca526654ce8dfbc8154f2d4199c47e",
"sha256": "63b77d8b778612de8bd437a37b1e22699afdda14b33dafbded0362e03986f550",
"subject": "qfsvaultx.org",
"valid_to": "2026-07-31T09:48:23Z",
"valid_from": "2026-05-02T09:48:24Z"
} |
| Registrierungsdaten | {
"status": [
"client delete prohibited",
"client renew prohibited",
"client transfer prohibited",
"client update prohibited"
],
"events": {
"last changed": "2026-03-02T07:10:00Z",
"registration": "2026-03-02T06:59:06Z",
"registrar expiration": "2027-03-02T06:59:06Z",
"last update of RDAP database": "2026-05-02T11:36:40Z"
},
"registrar": "Cosmotown, Inc.",
"registrar_iana_id": "1509"
} |
Die obige Zusammenfassung und dieser Anbietereintrag wurden zu unterschiedlichen Zeitpunkten erfasst. Beide sind weiterhin verfügbar; bösartige und verdächtige Einstufungen werden separat angezeigt.
4 community references
Bericht öffnenKeine Bedrohung markiert
Bericht öffnenScheck verbucht; Urteil nicht festgehalten
Bericht öffnen73 / 100 · Heuristik-Wert · 8 brand references · 1 classifications
Bericht öffnenDiese veraltete Monitoranalyse ist unabhängig von der oben genannten primären PhishDestroy-Analyse. Ein heuristischer Wert ist keine gemessene Wahrscheinlichkeit.
Metadaten zur Generierung von Erzählungen
Bericht öffnenDas Erstellungsdatum der Erzählung unterscheidet sich von den Beobachtungsdaten. Es handelt sich hierbei um die gespeicherten Veröffentlichungsfelder und nicht um eine zusätzliche, eigenständige Erfassung.
Die Ergebnisse spiegeln den Erfassungszeitpunkt der jeweiligen Quelle wider. Null Erkennungen garantieren keine Sicherheit. OTX-Verweise sind Community-Veröffentlichungen.
Gespeicherte Seiten-, Netzwerk- und Scannerbeobachtungen, gruppiert nach Quelle und Beobachtungszeit.
| E-Mail-Konfiguration | {
"mx": [
"qfsvaultx.org"
],
"spf": "v=spf1 +a +mx +ip4:85.195.85.58 include:relay.mailbaby.net ~all",
"dkim": [
"default"
],
"dmarc": true,
"dkim_bits": 2048,
"spf_lookups": 5
} |
|---|---|
| CAA-Einträge | {
"domain": "qfsvaultx.org"
} |
| Ergebnisse der DNS-Sicherung | {
"resolvers": 12,
"blocked_count": 0
} |
| Beobachtungen zum Webarchiv | {
"last": "2026-10-25T03:08:24Z",
"first": "2026-10-25T03:08:24Z",
"changes": 0,
"days_archived": 1,
"avg_page_bytes": 10629
} |
| Seitentitel und Metadaten | {
"title": "QFSVaultX — Next-Gen Digital Fortress for Blockchain Holdings",
"description": "Military-grade quantum protection for your decentralized portfolio."
} |
| Formulare und gemischte Inhalte | {
"no_sri": [
"https://cdn.tailwindcss.com/",
"https://cdnjs.cloudflare.com/ajax/libs/aos/2.3.4/aos.js"
],
"third_party_scripts": 2
} |
| Status | {
"up": true,
"code": 200,
"timings": {
"dns": 5,
"tls": 10,
"wait": 548,
"connect": 6,
"download": 6
},
"response_ms": 575
} |
| TLS-Verbindung | {
"alpn": "h2",
"cipher": "TLS_AES_256_GCM_SHA384",
"protocol": "TLSv1.3",
"versions": [
"TLSv1.2",
"TLSv1.3"
],
"authorized": true,
"forward_secrecy": true
} |
| Ports | {
"open": [
21,
25,
53,
80,
110,
143,
443,
587,
993,
995,
3306
]
} |
| Carbon | {
"bytes": 43431,
"co2_grams": 0.0016,
"cleaner_than": 40
} |
| DNS-Server | {
"ns": [
{
"host": "ns2.betahostit.com"
},
{
"host": "ns1.betahostit.com"
}
],
"zone": "qfsvaultx.org"
} |
| Standort | {
"ip": "85.195.85.58",
"asn": "29066",
"org": "velia.net Internetdienste GmbH",
"city": "Frankfurt am Main",
"country": "DE"
} |
| SSL | {
"issuer": "Let's Encrypt / YR2",
"subject": "qfsvaultx.org"
} |
| DNS-Einträge | {
"A": [
"85.195.85.58"
],
"MX": [
"{\"exchange\": \"qfsvaultx.org\", \"priority\": 0}"
],
"NS": [
"ns2.betahostit.com",
"ns1.betahostit.com"
],
"SOA": "{\"nsname\": \"ns1.betahostit.com\", \"hostmaster\": \"biz\\\\.urdesigner.gmail.com\", \"serial\": 2026090101, \"refresh\": 3600, \"retry\": 1800, \"expire\": 1209600, \"minttl\": 86400}",
"TXT": [
"v=spf1 +a +mx +ip4:85.195.85.58 include:relay.mailbaby.net ~all"
]
} |
| DNSsec | {
"ds": false,
"rrsig": false,
"dnskey": false
} |
| Hsts | {
"message": "Site does not serve any HSTS headers."
} |
| HTTP-Sicherheitsrichtlinien | {
"xFrameOptions": false,
"referrerPolicy": false,
"xXSSProtection": false,
"permissionsPolicy": false,
"xContentTypeOptions": false,
"contentSecurityPolicy": false,
"strictTransportPolicy": false,
"crossOriginOpenerPolicy": false,
"crossOriginEmbedderPolicy": false,
"crossOriginResourcePolicy": false
} |
| Get ip | {
"ip": "85.195.85.58",
"family": 4
} |
| Weiterleitungen | {
"chain": [
"https://qfsvaultx.org"
]
} |
| Seitenlinks | {
"internal_count": 8
} |
| Registrierungseintrag | {
"registrar": "TuringSign Inc. d/b/a Cosmotown",
"created": "2026-03-02T06:59:06Z",
"updated": "2026-08-12T08:28:39Z",
"expires": "2027-03-02T06:59:06Z",
"status": [
"clientDeleteProhibited https://icann.org/epp",
"clientRenewProhibited https://icann.org/epp",
"clientTransferProhibited https://icann.org/epp",
"clientUpdateProhibited https://icann.org/epp"
],
"nameservers": [
"ns41.dnsiaas.com",
"ns42.dnsiaas.com"
]
} |
| HTTP-Header | {
"headers": {
"server": "LiteSpeed",
"content-type": "text/html; charset=UTF-8",
"x-powered-by": "PHP/8.3.36"
}
} |
 Cloudflare Radar Verdict Schädlich
Nein. PhishDestroy stuft qfsvaultx.org als Coinbase-Imitation ein (Risiko: kritisch, 73/100); die Domain wurde erstmals am 2026-10-25 entdeckt. Behandeln Sie die Website als unsicher.
Nein. Verbinden Sie auf qfsvaultx.org keine Wallet, signieren Sie keine Nachrichten und genehmigen Sie keine Tokens. Phishing-Seiten fordern Freigaben an (approve, setApprovalForAll, Permit2), mit denen der Betreiber Ihr Vermögen abziehen kann, und eine bestätigte Transaktion lässt sich nicht rückgängig machen.
Ändern Sie jedes Passwort, das Sie dort eingegeben haben, und aktivieren Sie die Zwei-Faktor-Authentifizierung. Wenn Sie eine Wallet verbunden oder etwas signiert haben, widerrufen Sie die Freigaben und verschieben Sie das restliche Guthaben in eine neue Wallet; geben Sie Ihre Seed-Phrase niemals weiter. Schritt-für-Schritt-Hilfe: Notfall-Anleitung.
cc4af6b506ad9df4a2278bec31dad8eda08545ad67fb4a3647accbcd600592ca · 100931 bytes 56f8aedbe1d86b81fff36c121c67974672c4d2be02f465dd5924369d1a9d37de · 153669 bytes d1436cbb28c391be2c8b9f225af10deaacc0b6792ec4aaa99b31a278a4cc4765 · 63957 bytes  (US)
ns1.betahostit.comns2.betahostit.comns41.dnsiaas.comns42.dnsiaas.comqfsvaultx.orgpriority 0Der Standort bezieht sich auf das IP-Netz.
63b77d8b778612de8bd437a37b1e22699afdda14b33dafbded0362e03986f550*.qfsvaultx.orgqfsvaultx.orgGespeicherte Zertifikatsmetadaten. Datumsangaben des Zertifikats ohne Zeitzone werden wie gespeichert angezeigt. Transportverschlüsselung belegt nicht, dass die Website vertrauenswürdig ist.
Bei der letzten Prüfung leitete die Seite Besucher weiter.
PHP is a general-purpose scripting language used for web development.
Cloudflare is a web-infrastructure and website-security company, providing content-delivery-network services, DDoS mitigation, Internet security, and distributed domain-name-server services.
Google PageSpeed Insights — Prüfung der mobilen Leistung von qfsvaultx.org · checked Oct 25, 2026
Mit Zeitstempel versehene Antwortmetadaten, die von der lokalen Erfassungspipeline gespeichert wurden. Jeder Wert unten bezieht sich auf den angezeigten Archivierungszeitpunkt.
https://qfsvaultx.org/X-Powered-By: PHP/8.3.36Content-Type: text/html; charset=UTF-8Cache-Control: no-cache, privateContent-Encoding: gzipServer: LiteSpeedh3=":443"; ma=2592000, h3-29=":443"; ma=2592000no-cache, privateKeep-Alivegzip9696text/html; charset=UTF-8Sun, 25 Oct 2026 03:08:39 GMTtimeout=5, max=100LiteSpeedAccept-EncodingPHP/8.3.36Vom Collector gespeicherte Werte; lange Werte können bei der Erfassung gekürzt werden.
Eine geschätzte Zeit beschreibt ein Beobachtungsfenster. Sie belegt weder eine Maßnahme des Registrars noch den genauen Zeitpunkt, zu dem eine Website nicht mehr erreichbar war.
Vergleichen Sie, was ein Browser und ein Crawler erhalten, und prüfen Sie auf Traffic-Routing über Keitaro.
redirect: raw=redirect_302; http=302; via=https_proxy; location=https://qfsvaultx.org/cgi-sys/suspendedpage.cgi; server=LiteSpeed
qfsvaultx.org Datierte Änderungen, die vom Monitor und den Quell-Collectors gespeichert wurden. Neueste Beobachtungen stehen oben; der Status einer Quelle ist kein Beleg für eine Abschaltung.
live_content→redirected
http_redirect
Unbekannt→live_content
content_served
Erreichbar
Quelle: Verfügbarkeitsmonitor. Jede gespeicherte Beobachtung wird separat geführt, einschließlich Datensätze mit demselben Datum oder derselben Nachweis-Hash-Zahl, aber unterschiedlichen Quellen oder DNS-Zuständen. Ein unbekannter Zustand ist kein Beweis dafür, dass die Website offline ist.
4 Verweise aus der Community
Quelle ansehenPhishing
Quelle ansehen0/92 Motorerkennungen
Quelle ansehenPD-20261025-A75089
Seite archiviert
Quelle ansehenqfsvaultx.org
Quelle ansehenSeite gespeichert
Quelle ansehenWe scan suspicious URLs, inspect public results and send evidence through the appropriate abuse-reporting channels. The dated events above show what is recorded for this domain. The directory below explains the wider workflow.
Capture the rendered page, requests and visible infrastructure.
Compare the available engine results and retain the analysis timestamp.
Check whether Google currently lists the URL as unsafe.
Inspect a public scan and its recorded network and classification data.
Look for indicator references and related community intelligence.
Compare archived captures and preserve historical context.
Look for matching indicators and associated threat records.
Inspect certificate records and related hostnames.
Compare security resolver responses and record observed blocking.
Inspect the public DNS, TLS, HTTP and technology surface.
Security services used for scanning, reputation checks and reporting are listed below. A service being listed is not evidence that it received, accepted or acted on this particular domain. Recorded submissions appear in the notification history above.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalURL analysis↗
 CloudflareRadar / abuse reporting↗ YandexSafe Browsing↗
 URLScan.ioPublic scan↗
 ESETSample / URL submission↗
 BitdefenderURL submission↗
 NortonSafe Web↗
 SymantecSiteReview↗
 AviraURL reporting↗
 Avast / AVGURL reporting↗
 KasperskyOpenTIP↗
 Dr.WebOnline scanner↗
 NetcraftAbuse reporting↗
 PhishTankCommunity reporting↗
 APWG eCXPhishing intelligence↗
 PhishStatsPublic feed↗
 Phish.ReportHosting abuse↗
 SpamhausDomain reputation↗
 PolySwarmMulti-engine analysis↗
 CheckPhishURL scan↗
 QutteraMalware scan↗
 URLqueryBrowser analysis↗
 Criminal IPAsset intelligence↗ CRDFThreat Center↗
 ScamadviserReputation check↗
 MyWOTCommunity reputation↗
255 gespeicherte ähnliche Domains
100 von 255 angezeigt
Gleiches Favicon Direkter Link 4
Gleiche IP 85.195.85.58 Hilfssignal 2
Markenlabel: Coinbase Hilfssignal 8
Registrar: TuringSign Nur zur Einsicht 6
Jede Spalte gibt einen Grund an, warum eine Domain mit diesem Host verknüpft ist. Knoten in voller Größe kennzeichnen „VirusTotal“-Erkennungen, gestrichelte Knoten sind bereits offline. Die vollständigen Listen folgen weiter unten. Vollständige Liste verwandter Berichte
Derselbe Favicon-Hash oder derselbe Seitentitel wie bei diesem Host.
Diese Ursprungs-IP hostet mehrere Phishing-Domänen – die Infrastruktur kann kampagnenübergreifend gemeinsam genutzt werden.
Berichte mit demselben Collector-Label. Ein gemeinsames Label belegt weder eine Markenimitation noch eine gemeinsame Inhaberschaft. Passende Berichte anzeigen →
Über denselben Registrar registriert. Ein Registrar betreut Millionen von Kunden, die in keiner Verbindung zueinander stehen; daher werden hier lediglich Berichte zusammengefasst, anstatt eine Verbindung nachzuweisen.
Kürzlich hinzugefügte Berichte aus der PhishDestroy-Datenbank. Diese Discovery-Links implizieren keine gemeinsame Nutzung der Infrastruktur oder des Eigentums.
PD-20261025-A75089 Empfänger: abuse@velia.net AUP & Terms of Service Violations: Acceptable Use Policy: Active phishing operations targeting internet users directly violate standard AUP provisions prohibiting fraud and deceptive practices. Terms of Service: Material breach of service terms regarding malicious use, providing contractual justification for immediate suspension. Applicable Legal Framework (US): 18 U.S.C. § 1343 - Wire Fraud 18 U.S.C. § 1030 - Computer Fraud and Abuse Act (CFAA) 15 U.S.C. § 45 - FTC Act (Deceptive Practices) Federal laws prohibit wire fraud, computer fraud, and deceptive business practices. Investigation Notice: We fully respect your internal investigation processes and discretion. Prompt remediation protects innocent users while mitigating regulatory compliance scrutiny, legal liability, and brand reputation risks associated with ongoing malicious infrastructure.
Wenn Sie Kontoanmeldeinformationen, persönliche oder Zahlungsinformationen eingegeben oder eine Datei von dieser Domain heruntergeladen haben, ergreifen Sie sofort Maßnahmen. Nachfolgend finden Sie Ressourcen, die Ihnen helfen, den Vorfall zu melden und sich zu schützen.

IC3 does not accept attachments. Keep original evidence for investigators. IC3 guidance
Bundesweite Hotline für Hinweise1-800-CALL-FBI

Current service: Betrug melden. England, Wales and Northern Ireland. Scotland: 101.
Kontaktzentrum0300 123 2040Wählen Sie Ihr Land aus, um Offizielle Kontakte im Bereich Cyberkriminalität oder einen Beschwerdeentwurf erstellen → zu erhalten.
KI-gestützter Entwurf – Vorfalldetails werden vom KI-Anbieter verarbeitet
Wählen Sie die Schritte, die zu den von Ihnen preisgegebenen Daten passen. Bewahren Sie eine Kopie dieses Berichts zusammen mit Ihren eigenen Unterlagen auf.
Nutzen Sie die verdächtige Website nicht weiter. Öffnen Sie den echten Dienst über die offizielle App oder eine Adresse, der Sie bereits vertrauen.
Bewahren Sie Original-E-Mails, Belege, Nachrichten und Screenshots an einem sicheren Ort auf. Eine sachliche Chronologie hilft der zuständigen Behörde, den Ablauf nachzuvollziehen. IC3-Leitfaden zu Beweismitteln ↗
qfsvaultx.org)Auch wenn dir nicht alle Details bekannt sind — trotzdem Anzeige erstatten. Auch unvollständige Informationen sind für die Ermittlungen hilfreich.
Eine Anzeige garantiert weder die Rückerlangung von Geldern noch eine Ermittlung, doch zeitnahe und genaue Transaktionsdaten können Behörden und Dienstleistern helfen, den Vorfall nachzuverfolgen.
Weitere Hinweise: NIST · Maßnahmen gegen PhishingFBI IC3 · Meldungen und BeweismittelFTC · Betrugsmaschen im Zusammenhang mit Rückerstattungen
Bedrohungsanalyse anhand gespeicherter Blocklisten, WHOIS, DNS und öffentlicher Scan-Beweise
Jetzt scannenMelden Sie verdächtige Domains an unsere Bedrohungsdatenbank – schützen Sie die Community
MeldenAktuelle Phishing-Meldungen und beobachtete Verfügbarkeitsänderungen
ÜberwachenBeobachten Sie aktuelle Bedrohungen oder legen Sie Widerspruch gegen diesen Eintrag ein, wenn Sie der Meinung sind, dass es sich um einen Fehlalarm handelt
Dieser Bericht vereint gespeicherte Seitenaufnahmen, Registrierungs- und Netzwerkdaten, Scannerergebnisse und den Meldeverlauf von PhishDestroy. Jede Quelle behält ihr eigenes Beobachtungsdatum. Öffnen Sie den Bericht einer Quelle, um das ursprüngliche Ergebnis einzusehen.
Die AI-gestützte Analyse wurde erstellt am . Darin werden die damals verfügbaren Erkenntnisse beschrieben; spätere Überprüfungen der Quellen können zu Änderungen führen.
Eine Aufnahme dokumentiert, was angezeigt wurde. Ein Scannerergebnis hält die Einschätzung des jeweiligen Anbieters zum Zeitpunkt seiner Prüfung fest. Weder ein gültiges Zertifikat noch ein Ergebnis ohne Erkennungen garantiert Sicherheit.