Zum Sicherheitsbericht springen
Domänensicherheit und Bedrohungsinformationen
Favicon von instaram-clone-green.vercel.app

instaram-clone-green.vercel.app

Kurz gesagt

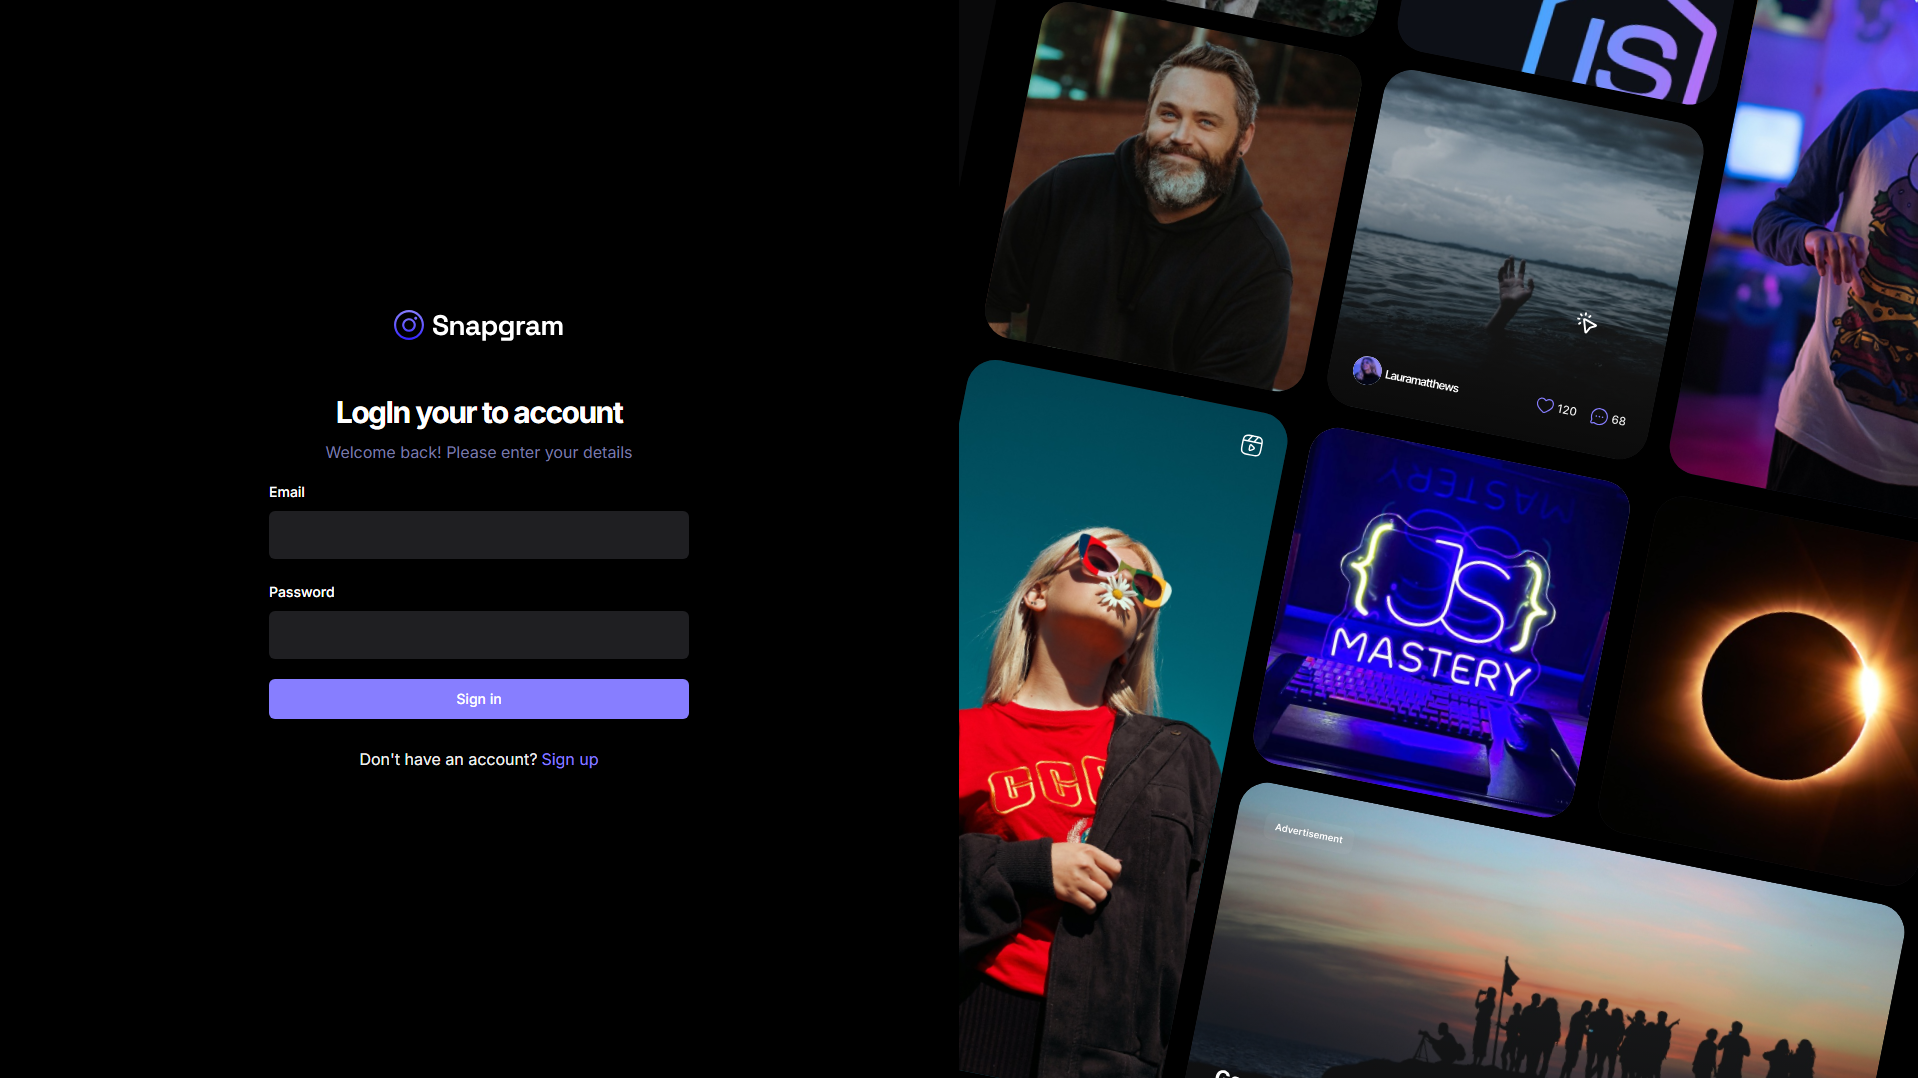
instaram-clone-green.vercel.app: Instagram-Imitation, von PhishDestroy am 2026-10-22 entdeckt. Risiko: kritisch (100/100). Registrar: Vercel. Status: Letzter bekanntermaßen aktiv. Hosting: Amazon.com, Inc. VirusTotal: 20/92 Engines melden die Domain. Geben Sie keine Zugangsdaten ein und verbinden Sie keine Wallet.

“Instagram Clone”

Registrar
Vercel
Resolved IP
216.198.79.131
PhishDestroy assessment Kritisch
Verfügbarkeit Letzter bekanntermaßen aktiv Letzte gespeicherte Erreichbarkeitsbeobachtung Beobachtet · HTTP probe
VirusTotal-Erkennungen: 20/92 Automatische Markenkennung: Instagram
VirusTotal
engine detections
OTX
community references
Cloudflare Radar
Nicht erfasst
Seitenaufnahmen
zur Galerie
Domainalter
Nicht erfasst
Gesendete Meldungen
No sent record
22.10.2026 CDN
API
Diese Domain wurde als bösartig markiert.
Sicherheits-Engines melden eine Entdeckung: 20. Seien Sie äußerst vorsichtig – Geben Sie keine Anmeldeinformationen oder persönlichen Daten ein.
Berichtsübersicht

Instagram-Imitation: instaram-clone-green.vercel.app — Letzter bekanntermaßen aktiv (HTTP 200). Zusammenfassung der Beweislage: VirusTotal 20/92…

The evidence summary below uses retained observations. Each source keeps its own collection date.

QuellennachweiseVirusTotal 20 / 92 4 sources

VirusTotal

20 / 92 engine detections

Bericht öffnen
VirusTotal · 2026-10-20T15:07:24Z

Beobachtet: · Retrieved:

Vendor result counts
{
    "timeout": 0,
    "harmless": 45,
    "malicious": 19,
    "suspicious": 1,
    "undetected": 27
}
Vendor labels
{
    "ESET": "phishing",
    "Ermes": "phishing",
    "VIPRE": "phishing",
    "G-Data": "phishing",
    "Lionic": "phishing",
    "Sophos": "phishing",
    "CyRadar": "phishing",
    "Webroot": "malicious",
    "Emsisoft": "phishing",
    "Fortinet": "phishing",
    "Netcraft": "malicious",
    "SOCRadar": "suspicious",
    "URLQuery": "malicious",
    "Kaspersky": "phishing",
    "LevelBlue": "phishing",
    "Gridinsoft": "phishing",
    "MalwareURL": "phishing",
    "BitDefender": "phishing",
    "alphaMountain.ai": "phishing",
    "Forcepoint ThreatSeeker": "phishing"
}
Reputation
0
Registrar
Tucows Domains Inc
Erstellt
2020-01-28T03:03:04Z
Expires
2026-01-28T03:03:04Z
Updated
2025-01-26T03:25:55Z
Erstmals gesehen
2026-10-08T15:53:19Z
DNS-Einträge
[
    {
        "ttl": 300,
        "type": "A",
        "value": "216.198.79.3"
    },
    {
        "ttl": 300,
        "type": "A",
        "value": "64.29.17.3"
    }
]
Dns at
2026-10-20T15:12:45Z
Jarm
3fd3fd00000000000043d43d00043dc3b2afa8a5ec09b510a8559aff7899fb
Certificate
{
    "san": [
        "*.vercel.app"
    ],
    "issuer": "Google Trust Services / WR1",
    "serial": "f7911168ffa7d0f4135e24792e7a52a8",
    "sha256": "8f46c4a0a289bfde4060d06986f2af761ee62d668dde972e6bef4687ee4f6093",
    "subject": "*.vercel.app",
    "valid_to": "2026-11-27T19:48:08Z",
    "valid_from": "2026-08-29T19:48:09Z"
}
Registrierungseintrag
{
    "registrar": "Tucows Domains Inc",
    "registrar_iana_id": "69",
    "registrar_url": "http://www.tucows.com",
    "created": "2020-01-28T03:03:04Z",
    "updated": "2025-01-26T03:25:55Z",
    "expires": "2026-01-28T03:03:04Z",
    "status": [
        "clientTransferProhibited",
        "clientUpdateProhibited"
    ],
    "nameservers": [
        "ns1.vercel-dns-3.com",
        "ns2.vercel-dns-3.com",
        "ns3.vercel-dns-3.com",
        "ns4.vercel-dns-3.com"
    ],
    "dnssec": "unsigned"
}

Google Safe Browsing

Keine Bedrohung markiert

Bericht öffnen

URLScan

Nicht als schädlich markiert

Bericht öffnen
URLScan · 2026-10-22T20:32:47Z

Beobachtet: · Retrieved:

Uuid
01a16550-dbd8-72ac-bd11-82ee4fc499e3
Final url
https://instaram-clone-green.vercel.app/
Status
200
Weitergeleitet
https-only
Redirects
[
    {
        "to": "https://instaram-clone-green.vercel.app/",
        "from": "http://instaram-clone-green.vercel.app/",
        "status": 307
    }
]
Ip
64.29.17.67
Contacted domains
[
    "cloud.appwrite.io",
    "fonts.gstatic.com",
    "fonts.googleapis.com"
]
Contacted IP addresses
[
    "142.251.14.94",
    "104.20.22.179",
    "142.250.154.95",
    "64.29.17.67"
]
Asns
[
    "15169",
    "13335",
    "16509"
]
Countries
[
    "US"
]
Document hash
73e57fb292e8c23c4a033b769d2f5fd0cfbae6f46d13b7e77a32b67de10ce350
Script hashes
[
    "1dedf534357e283fd86d2af9940b2e1e8b40d8eda79f08a67a1fd4d8841a4f15"
]
Globals
[
    "__reactRouterVersion"
]
Tls
{
    "san": [
        "*.vercel.app"
    ],
    "cipher": "AES_128_GCM",
    "issuer": "WR1",
    "subject": "*.vercel.app",
    "protocol": "TLS 1.3",
    "valid_to": "2026-11-27T19:48:08Z",
    "valid_from": "2026-08-29T19:48:09Z"
}
Domainalter in Tagen
14
Apex age days
14
Tls age days
54
TLS-Gültigkeit in Tagen
89
Requests
21
Provider verdicts
{
    "engines": {
        "tags": [
            "urlscan-ml",
            "urlscan-ml-60c5e22"
        ],
        "score": 100,
        "malicious": true
    },
    "overall": {
        "score": 0,
        "malicious": false
    }
}
HTTP headers
{
    "server": "Vercel",
    "content-type": "text/html; charset=utf-8",
    "strict-transport-security": "max-age=63072000; includeSubDomains; preload"
}

Die Ergebnisse spiegeln den Erfassungszeitpunkt der jeweiligen Quelle wider. Null Erkennungen garantieren keine Sicherheit. OTX-Verweise sind Community-Veröffentlichungen.

Erfasste Quelldetails

Gespeicherte Seiten-, Netzwerk- und Scannerbeobachtungen, gruppiert nach Quelle und Beobachtungszeit.

Every stored field, with its source and date
Website checks · 2026-10-23T15:36:35Z
Mail configuration
{
    "spf_lookups": 0
}
CAA-Einträge
{
    "count": 2,
    "domain": "vercel.app",
    "issuers": [
        "letsencrypt.org",
        "pki.goog"
    ]
}
Protective DNS results
{
    "resolvers": 12,
    "blocked_by": [
        "CloudFlare Family"
    ],
    "blocked_count": 1
}
Web archive observations
{
    "last": "2026-10-19T16:17:33Z",
    "first": "2026-10-19T16:17:33Z",
    "changes": 0,
    "days_archived": 1,
    "avg_page_bytes": 949
}
Seitentitel und Metadaten
{
    "title": "Instagram Clone"
}
Trackers
{
    "requests": 17,
    "trackers": [
        {
            "name": "Google Fonts",
            "company": "Google",
            "country": "US",
            "category": "Hosting",
            "requests": 1
        },
        {
            "name": "Google Static",
            "company": "Google",
            "country": "US",
            "category": "Hosting",
            "requests": 1
        }
    ]
}
Formulare und gemischte Inhalte
{
    "third_party_scripts": 0
}
Status
{
    "up": true,
    "code": 200,
    "timings": {
        "dns": 50,
        "tls": 14,
        "wait": 15,
        "connect": 6,
        "download": 0
    },
    "response_ms": 85
}
TLS connection
{
    "alpn": "h2",
    "cipher": "TLS_AES_128_GCM_SHA256",
    "protocol": "TLSv1.3",
    "versions": [
        "TLSv1.2",
        "TLSv1.3"
    ],
    "authorized": true,
    "forward_secrecy": true
}
Ports
{
    "open": [
        80,
        443
    ]
}
Carbon
{
    "bytes": 478,
    "co2_grams": 0,
    "cleaner_than": 95
}
Dns server
{
    "ns": [
        {
            "ip": "205.251.197.116",
            "host": "ns3.vercel-dns-3.com"
        },
        {
            "ip": "205.251.193.92",
            "host": "ns1.vercel-dns-3.com"
        },
        {
            "ip": "205.251.194.149",
            "host": "ns2.vercel-dns-3.com"
        },
        {
            "ip": "205.251.199.60",
            "host": "ns4.vercel-dns-3.com"
        }
    ],
    "zone": "vercel.app"
}
Location
{
    "ip": "64.29.17.67",
    "asn": "16509",
    "org": "Amazon.com, Inc.",
    "city": "Walnut",
    "country": "US"
}
Ssl
{
    "issuer": "Google Trust Services / WR1",
    "subject": "*.vercel.app"
}
DNS-Einträge
{
    "A": [
        "64.29.17.67",
        "216.198.79.67"
    ]
}
Dnssec
{
    "ds": false,
    "rrsig": false,
    "dnskey": false
}
Hsts
{
    "header": "max-age=63072000; includeSubDomains; preload",
    "message": "Site is compatible with the HSTS preload list!",
    "compatible": true
}
HTTP security policies
{
    "xFrameOptions": false,
    "referrerPolicy": false,
    "xXSSProtection": false,
    "permissionsPolicy": false,
    "xContentTypeOptions": false,
    "contentSecurityPolicy": false,
    "strictTransportPolicy": "max-age=63072000; includeSubDomains; preload",
    "crossOriginOpenerPolicy": false,
    "crossOriginEmbedderPolicy": false,
    "crossOriginResourcePolicy": false
}
Get ip
{
    "ip": "64.29.17.67",
    "family": 4
}
Redirects
{
    "chain": [
        "https://instaram-clone-green.vercel.app"
    ]
}
Tech stack
{
    "technologies": [
        "Vercel",
        "HSTS"
    ]
}
HTTP headers
{
    "headers": {
        "server": "Vercel",
        "content-type": "text/html; charset=utf-8",
        "strict-transport-security": "max-age=63072000; includeSubDomains; preload"
    }
}

Fragen zu instaram-clone-green.vercel.app

Ist instaram-clone-green.vercel.app seriös?

Nein. PhishDestroy stuft instaram-clone-green.vercel.app als Instagram-Imitation ein (Risiko: kritisch, 100/100); die Domain wurde erstmals am 2026-10-22 entdeckt. VirusTotal: 20/92 Engines melden die Domain. Behandeln Sie die Website als unsicher.

Ist es sicher, eine Wallet mit instaram-clone-green.vercel.app zu verbinden?

Nein. Verbinden Sie auf instaram-clone-green.vercel.app keine Wallet, signieren Sie keine Nachrichten und genehmigen Sie keine Tokens. Phishing-Seiten fordern Freigaben an (approve, setApprovalForAll, Permit2), mit denen der Betreiber Ihr Vermögen abziehen kann, und eine bestätigte Transaktion lässt sich nicht rückgängig machen.

Was soll ich tun, wenn ich instaram-clone-green.vercel.app genutzt habe?

Ändern Sie jedes Passwort, das Sie dort eingegeben haben, und aktivieren Sie die Zwei-Faktor-Authentifizierung. Wenn Sie eine Wallet verbunden oder etwas signiert haben, widerrufen Sie die Freigaben und verschieben Sie das restliche Guthaben in eine neue Wallet; geben Sie Ihre Seed-Phrase niemals weiter. Schritt-für-Schritt-Hilfe: Notfall-Anleitung.

Weiterlesen

Blocklist matchesPhishDestroy 1
PhishDestroy PhishDestroy list Quelle ansehen

Gespeicherte Aufnahme · 9 Aufnahmen

All capture links and hashes (9)

Domaindetails

Domain
URLScan verdict Analyse abgeschlossen score 0 report ↗
IP Context Vercel shared edge origin IP hidden Die Edge-IP-Reputation wird dieser Domäne nicht zugeordnet.
Plattformanbieter Vercel US(US)
Abuse-Kontaktabuse@vercel.com
HTTP-Status200
Technische DetailsProvenance & timestamps
Erstmals entdeckt22.10.2026
DOM Analysisanalyzed 23.10.2026score 68/1001 brand signal
Submitted URLhttp://instaram-clone-green.vercel.app/
Favicon Hash
Observed page title
Instagram Clone
Automated brand references
Instagram
TLS-Zertifikat
Ausgestellt von Google Trust Services / WR1 · gespeicherte Gültigkeit endet in 33 Tagen

Netzwerk & Zertifikate

Gespeicherte technische Beweise

Netzwerk & DNS

Shared CDN edge
Resolved IP
216.198.79.131
Netzwerk-ASN
AS16509
Organization
Amazon.com, Inc.
Observed location
Walnut, US
Server header
Vercel

Die Edge-IP-Reputation wird dieser Domäne nicht zugeordnet.

Der Standort bezieht sich auf das IP-Netz.

TLS-Zertifikat

Issuer
Google Trust Services / WR1
Gültig ab
2026-08-29 19:48:09
Gültig bis
2026-11-27 19:48:08
Hostname coverage
Zertifikat laut gespeicherten Daten gültig
Validity
Innerhalb des gespeicherten Gültigkeitszeitraums
Erfassungsquelle
PhishDestroy collector
Fingerabdruck des Zertifikats8f46c4a0a289bfde4060d06986f2af761ee62d668dde972e6bef4687ee4f6093
Zertifikatsnamen · 1 SAN
  • *.vercel.app

Gespeicherte Zertifikatsmetadaten. Datumsangaben des Zertifikats ohne Zeitzone werden wie gespeichert angezeigt. Transportverschlüsselung belegt nicht, dass die Website vertrauenswürdig ist.

Latest Classified Outcome 2026-10-25 02:54:33 UTC

Primary outcome Aktive Inhalte reason: Ordinary HTTP content served 90% confidence
Attribution source: Current Http Probe
Evidence layers Availability: Content serving Content: Content served at root DNS: Stale Registration: Unknown
Latest HTTP observation Aktive Inhalte Ordinary HTTP content served 90% 2026-10-25 02:54:33 UTC
RDAP registration Unbekannt
Observed timeline last reachable: 2026-10-25 02:54:33 UTC last content: 2026-10-25 02:54:33 UTC
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Diese Domain melden Reichen Sie Beweismaterial ein und helfen Sie mit, andere zu schützen

VirusTotal-Analyse

20 / 92 Sicherheitsanbieter haben diese Domain markiert
Auf VT ansehen
Zuletzt analysiert
alphaMountain.ai
BitDefender
CyRadar
Ermes
ESET
Emsisoft
Forcepoint ThreatSeeker
Fortinet
G-Data
Gridinsoft
Kaspersky
LevelBlue
Lionic
MalwareURL
Netcraft
SOCRadar
Sophos
URLQuery
VIPRE
Webroot

Archivierte Beweise

Wayback Machine Snapshot
Archiv ansehen
Registration & observation details3

Availability observations

Letzte Beobachtung der Erreichbarkeit
Letzte Inhaltsbeobachtung
Estimate basis
Currently reachable

Eine geschätzte Zeit beschreibt ein Beobachtungsfenster. Sie belegt weder eine Maßnahme des Registrars noch den genauen Zeitpunkt, zu dem eine Website nicht mehr erreichbar war.

Gespeicherter Beobachtungsverlauf2

Datierte Änderungen, die vom Monitor und den Quell-Collectors gespeichert wurden. Neueste Beobachtungen stehen oben; der Status einer Quelle ist kein Beleg für eine Abschaltung.

  1. Verfügbarkeitsmonitor · Erfasster Zustand

    Unbekannt→live_content

    content_served

  2. Verfügbarkeitsmonitor · Erster Erfassungseintrag

    Erreichbar

All retained availability observations5

Source: availability monitor. This journal includes earlier observations and repeated states with distinct dates or evidence. Identical records appear once; an unknown state is not proof that the site is offline.

  1. live_content
    Ursache
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-25 03:54:33.000000
    Beweis-SHA-256
    073b3b019c28761f8d1e5d6e4a117c4d3c85fc47a76a14b78a6ecb7632e80c01
  2. live_content
    Ursache
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-24 12:00:40.000000
    Beweis-SHA-256
    dece67267c68409a40bb0dde0edbc27b9d9024e3bc7c75abbe2a121b210caa78
  3. live_content
    Ursache
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-24 00:00:48.000000
    Beweis-SHA-256
    0baa750447db201bb3035a45716cbcea71eac8bf7b171007c76afa7123d00b6e
  4. live_content
    Ursache
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-23 12:00:42.000000
    Beweis-SHA-256
    2275b052f5aad97a298af9dad98c4994ff588a370f6020ec6c252c72f30c91e9
  5. unknown
    Ursache
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-22 22:34:10.000000
    Beweis-SHA-256
    15cc9d235b1744969f83a876e5ab51ddabdc33d26c299a4d2838dac0e398037f

Erfasste Aktivitäten

4 entries
  1. VirusTotal

    20/92 engine detections

    Quelle ansehen
  2. Zu PhishDestroy hinzugefügt

    instaram-clone-green.vercel.app

    Quelle ansehen
  3. URLScan

    Page captured

    Quelle ansehen
  4. Wayback Machine

    Page archived

    Quelle ansehen

Auf Cloaking prüfen

Vergleichen Sie, was ein Browser und ein Crawler erhalten, und prüfen Sie auf Traffic-Routing über Keitaro.

instaram-clone-green.vercel.app

Nachweise und externe Berichte

Eingehende Analyse
Help & reporting

Wurden Sie von dieser Website betroffen?

3 verknüpfte Gruppen von Beweissignalen Letzter bekanntermaßen aktiv
Wenn Zugangsdaten kompromittiert wurden, melden Sie dies sofort. Lassen Sie sich nicht auf Betrüger ein, die versprechen, Ihr Geld zurückzuholen.

Wenn Sie Kontoanmeldeinformationen, persönliche oder Zahlungsinformationen eingegeben oder eine Datei von dieser Domain heruntergeladen haben, ergreifen Sie sofort Maßnahmen. Nachfolgend finden Sie Ressourcen, die Ihnen helfen, den Vorfall zu melden und sich zu schützen.

Melden Sie sich bei Ihren örtlichen Behörden

Wählen Sie Ihr Land aus, um Offizielle Kontakte im Bereich Cyberkriminalität oder einen Beschwerdeentwurf erstellen → zu erhalten.

97-Länder-Verzeichnis

Template-based draft · optional AI wording assistance requires separate consent

KI-gestützter Entwurf – Vorfalldetails werden vom KI-Anbieter verarbeitet · Überprüfen Sie es und reichen Sie es selbst ein
After a phishing incident

Empfehlungen und Ratschläge für Betroffene

Wählen Sie die Schritte, die zu den von Ihnen preisgegebenen Daten passen. Bewahren Sie eine Kopie dieses Berichts zusammen mit Ihren eigenen Unterlagen auf.

Was soll ich sofort tun?

Dringend

Nutzen Sie die verdächtige Website nicht weiter. Öffnen Sie den echten Dienst über die offizielle App oder eine Adresse, der Sie bereits vertrauen.

  • Alle Passwörter ändern — E-Mail, Exchange-Konten, alles, wofür dasselbe Passwort verwendet wird
  • 2FA aktivieren mit einer Authentifizierungs-App (nicht per SMS). Deaktivieren Sie die SMS-basierte Wiederherstellung
  • Karten einfrieren Falls Sie auf der Phishing-Seite Ihre Bankdaten eingegeben haben

Welche Informationen sollte ich für meinen Bericht sammeln?

FBI-Richtlinien

Bewahren Sie Original-E-Mails, Belege, Nachrichten und Screenshots an einem sicheren Ort auf. Eine sachliche Chronologie hilft der zuständigen Behörde, den Ablauf nachzuvollziehen. IC3 evidence guidance ↗

  • Zahlungsbelege — wenn Sie bezahlt haben, bewahren Sie Beleg, Betrag, Datum, Zahlungsdienstleister und Empfängerdaten auf.
  • Genaue Daten und Uhrzeiten — jeder Transaktion und des ersten Kontakts mit dem Betrüger
  • Screenshots — betrügerische Websites, Chat-Nachrichten, E-Mails, Wallet-Transaktionen, soziale Medien
  • Alle URLs und Domains die der Betrüger verwendet (einschließlich instaram-clone-green.vercel.app)
  • Kommunikation — E-Mails, SMS, Telefonnummern, Benutzernamen, die der Betrüger verwendet hat

Auch wenn dir nicht alle Details bekannt sind — trotzdem Anzeige erstatten. Auch unvollständige Informationen sind für die Ermittlungen hilfreich.

Wo soll ich den Betrugsfall melden?

  • FBI IC3 — Internet Crime Complaint Center (Meldestelle der US-Bundesbehörden)
  • Europol — Meldungen zu Cyberkriminalität in Europa (EU)
  • Your bank or payment provider — wenden Sie sich umgehend über die offiziellen Kontaktdaten an die Betrugsabteilung, wenn Geld oder Kartendaten betroffen waren.
  • Ortspolizei — sorgt für eine offizielle Dokumentation, auch wenn sie nicht sofort handeln können

Eine Anzeige garantiert weder die Rückerlangung von Geldern noch eine Ermittlung, doch zeitnahe und genaue Transaktionsdaten können Behörden und Dienstleistern helfen, den Vorfall nachzuverfolgen.

How do phishing scams typically work?

  • Gefälschte Websites — pixelgenaue Kopien legitimer Websites mit leicht abgeänderten Domains
  • Schweineschlachtung — über Wochen hinweg über Telegram, WhatsApp und Dating-Apps aufgebautes Vertrauen, dann wurde Geld gestohlen
  • Betrugsmaschen im Zusammenhang mit der Rückforderung von Geldern — Betrüger geben sich als Rückholungsdienste aus und verlangen Vorabgebühren. Geben Sie niemals eine Seed-Phrase weiter und zahlen Sie nicht, bevor Sie den Anbieter unabhängig überprüft haben
  • Durch KI gestützte Betrugsmaschen — Deepfakes, automatisiertes Phishing und KI-generierte Websites, die es erschweren, Betrugsversuche zu erkennen

Wie kann ich mich in Zukunft schützen?

  • Offizielle Websites als Lesezeichen speichern — Klicken Sie niemals auf Links in E-Mails, Direktnachrichten oder Anzeigen
  • Domains überprüfen — nachsehen, ob PhishDestroy Bevor Sie Kontakt aufnehmen: Überprüfen Sie HTTPS, die Rechtschreibung und das Alter der Domain.
  • „Zu schön, um wahr zu sein“ = Betrug — garantierte Renditen, Prominente als Werbeträger, dringende Fristen

Further guidance: NIST · phishing responseFBI IC3 · reports & evidenceFTC · recovery scams

Bleiben Sie auf dem Laufenden, bleiben Sie sicher

Beobachten Sie aktuelle Bedrohungen oder legen Sie Widerspruch gegen diesen Eintrag ein, wenn Sie der Meinung sind, dass es sich um einen Fehlalarm handelt

Official reporting routes

Vorsicht vor Betrügern, die mit der Rückforderung von Geldern locken! Kriminelle nehmen unter Umständen erneut Kontakt zu Opfern auf und geben dabei vor, Ermittler, Anwälte oder Beitreibungsbeamte zu sein. Zahlen Sie keine Vorabgebühren und geben Sie keine Anmeldeinformationen weiter. Erfahren Sie mehr über Betrug im Zusammenhang mit Wiederaufbaumaßnahmen →
Über diesen BerichtQuellen, Beobachtungsdaten und Korrekturen

Dieser Bericht vereint gespeicherte Seitenaufnahmen, Registrierungs- und Netzwerkdaten, Scannerergebnisse und den Meldeverlauf von PhishDestroy. Jede Quelle behält ihr eigenes Beobachtungsdatum. Öffnen Sie den Bericht einer Quelle, um das ursprüngliche Ergebnis einzusehen.

Eine Aufnahme dokumentiert, was angezeigt wurde. Ein Scannerergebnis hält die Einschätzung des jeweiligen Anbieters zum Zeitpunkt seiner Prüfung fest. Weder ein gültiges Zertifikat noch ein Ergebnis ohne Erkennungen garantiert Sicherheit.

Diesen Bericht einbettenEin kompaktes Widget mit Link zu den Beweisen
HTML · IFRAME

Diesen Bericht einbetten

Teilen Sie diese Bedrohungsinformationen auf Ihrer Website oder in Ihrem Blog

embed.html
<iframe
  src="https://phishdestroy.io/de/embed/domain/instaram-clone-green.vercel.app"
  title="PhishDestroy threat report for instaram-clone-green.vercel.app"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>