OTX

keine Community-Verweise
Bericht öffnen

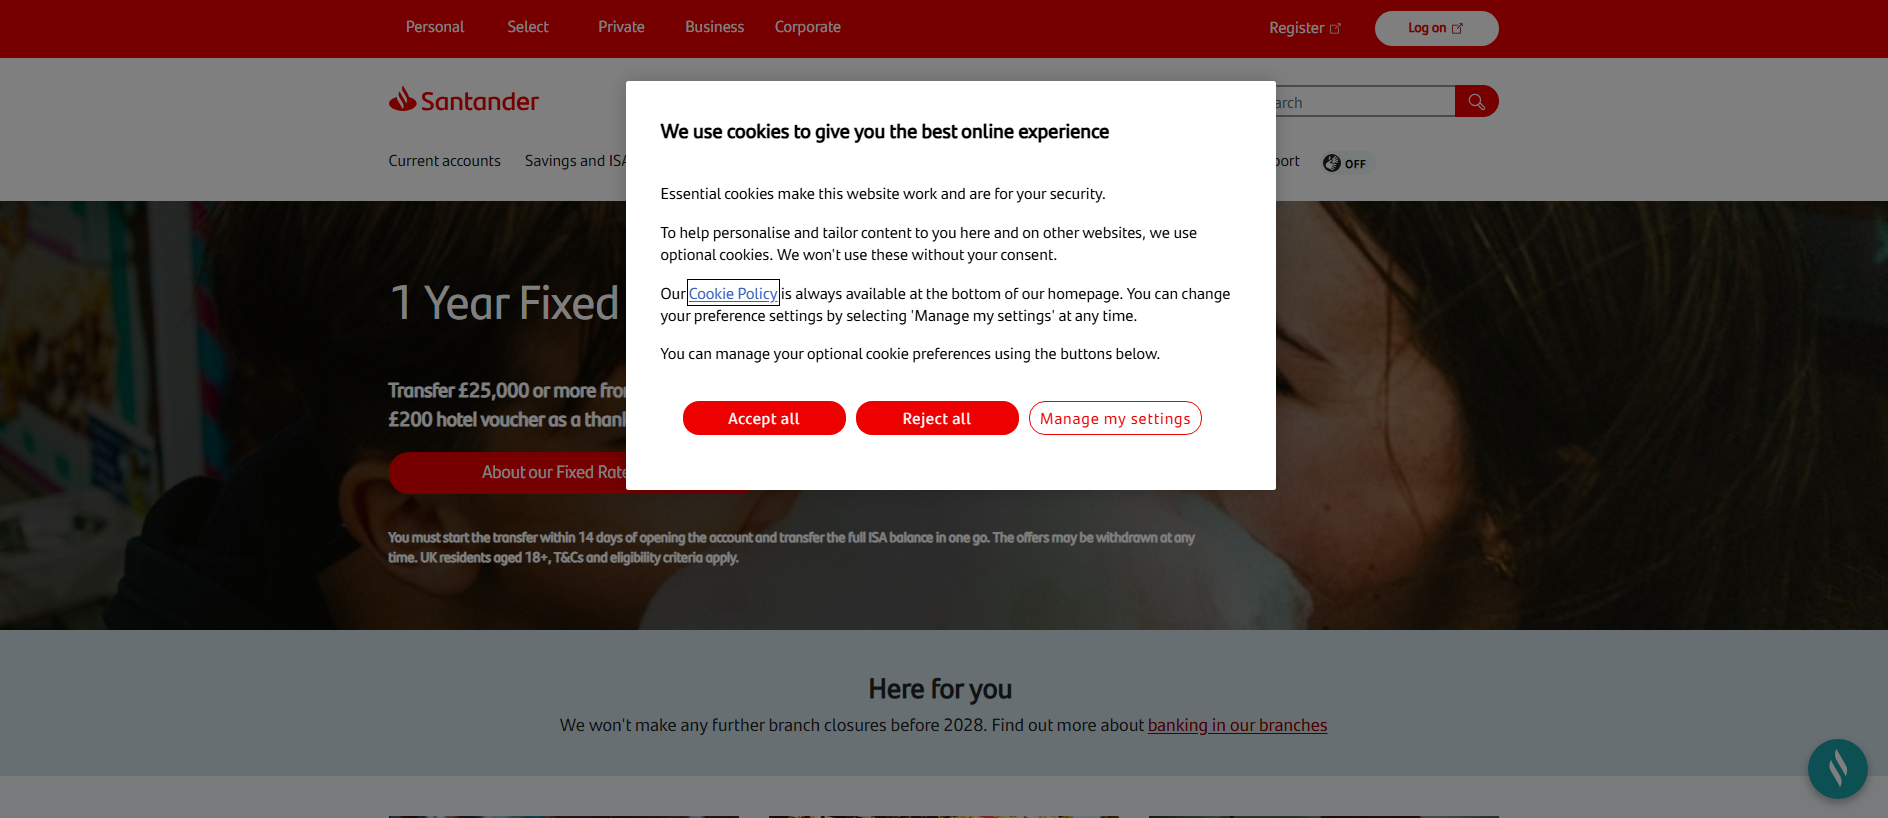
failed-recipient-add.firebaseapp.com: Base-Imitation, von PhishDestroy am 2026-10-26 entdeckt. Risiko: hoch (68/100). Registrar: Google Domains. Status: Letzter bekanntermaßen aktiv. Hosting: Fastly, Inc. Geben Sie keine Zugangsdaten ein und verbinden Sie keine Wallet.
“Personal | Santander UK”
Base-Imitation: failed-recipient-add.firebaseapp.com — Letzter bekanntermaßen aktiv (HTTP 200). Zusammenfassung der Beweislage: PhishDestroy score 68/100.…
Die nachstehende Zusammenfassung der Beweislage stützt sich auf die gespeicherten Beobachtungen. Jede Quelle behält ihr eigenes Erfassungsdatum bei.
keine Community-Verweise
Bericht öffnenKeine Bedrohung markiert
Bericht öffnenNicht als schädlich markiert
Bericht öffnenBeobachtet: · Abgerufen:
| Uuid | 01a175f2-1319-7283-8699-30261d0d1d13 |
|---|---|
| Final url | https://www.santander.co.uk/ |
| Status | 200 |
| Weitergeleitet | off-domain |
| Weiterleitungen | [
{
"to": "https://failed-recipient-add.firebaseapp.com/",
"from": "http://failed-recipient-add.firebaseapp.com/",
"status": 307
},
{
"to": "https://www.santander.co.uk/",
"from": "https://failed-recipient-add.firebaseapp.com/"
}
] |
| Ip | 2.20.142.42 |
| Ptr | a2-20-142-42.deploy.static.akamaitechnologies.com |
| Kontaktierte Domains | [
"cdn-ukwest.onetrust.com",
"failed-recipient-add.firebaseapp.com",
"dam.santander.co.uk",
"assets.adobedtm.com",
"events.launchdarkly.com",
"app.launchdarkly.com",
"www.recaptcha.net"
] |
| Angesprochene IP-Adressen | [
"34.236.176.195",
"151.101.193.55",
"2.20.142.41",
"172.64.155.119",
"2.23.245.90",
"2.20.142.42",
"199.36.158.100"
] |
| Asns | [
"14618",
"54113",
"20940",
"13335",
"16625"
] |
| Countries | [
"US",
"DE"
] |
| Verlinkte Domains | [
"www.santanderprivate.co.uk",
"retail.santander.co.uk",
"branchlocator.santander.com",
"www.axa.co.uk",
"santander.insure-systems.co.uk",
"www.santandertravelinsurance.co.uk",
"financial-support.santander.co.uk",
"www.santanderx.com",
"app.santanderopenacademy.com",
"www.psr.org.uk",
"takefive-stopfraud.org.uk",
"www.santander.com",
"www.fca.org.uk",
"www.onetrust.com"
] |
| Dokument-Hash | 2197b61ba93f0f8195ae5616c9fd376bebca470e7063694b54857d08a3fd8d81 |
| Skript-Hashes | [
"0d74066306fdde57b017896f917edca25c2fe84ba2903cf37846a4873d40eb82",
"661193ed078bea5203043eb6591df3e844f4a817594d2cc4e0fc7f3a6198e66f",
"7a2ca17353aa0b92ab3a1d36bf38fdb0dffa8957a02fb1b9483d6133452f5000",
"4401495d778be61216f7e1aee30038247fc86b4d6d0fe8bf33832975ca59f38e",
"929dd46ca2f71fc4d10c10dc6907545a71496c6e17f20c33c56500cea84a13c6",
"6761104bed3b5c056d9c773fbbad4d0a89a2d2febfe12191f562b0e1a0755116"
] |
| Globals | [
"digitalData",
"_satellite",
"__satelliteLoaded",
"__alloyMonitors",
"__alloyNS",
"alloy",
"adobe",
"Visitor",
"s_c_il",
"s_c_in",
"AppMeasurement",
"s_gi",
"s_pgicq",
"s_objectID",
"s_giq",
"OneTrustStub",
"OptanonWrapper",
"once",
"jQuery",
"drupalSettings",
"Drupal",
"tabbable",
"loadjs",
"_",
"Popper",
"Util",
"Alert",
"Button",
"Carousel",
"Collapse",
"Dropdown",
"Modal",
"ScrollSpy",
"Tab",
"Toast",
"Tooltip",
"Popover",
"updateHeight",
"addVerticalPaddings",
"checkHeights"
] |
| Cookies | [
"OptanonConsent"
] |
| Storage keys | [
"VA_CONTEXT_undefined",
"ld:64804c69b338e813559c2a2a:$diagnostics",
"VA_STATE_undefined",
"VA_CONTEXT_PUBLICRETAIL",
"VA_STATE_PUBLICRETAIL"
] |
| Tls | {
"san": [
"firebaseapp.com",
"*.firebaseapp.com"
],
"cipher": "AES_128_GCM",
"issuer": "WR4",
"subject": "firebaseapp.com",
"protocol": "TLS 1.3",
"valid_to": "2026-12-22T18:00:28Z",
"valid_from": "2026-09-23T18:00:29Z"
} |
| Domainalter in Tagen | 4961 |
| Apex age days | 3992 |
| Tls age days | 24 |
| TLS-Gültigkeit in Tagen | 198 |
| Umbrella rank | 374900 |
| Anfragen | 68 |
| Urteile gegen Anbieter | {
"engines": {
"tags": [
"urlscan-ml",
"urlscan-ml-60c5e22"
],
"score": -100,
"malicious": false
},
"overall": {
"score": 0,
"malicious": false
}
} |
| HTTP-Header | {
"content-type": "text/html; charset=utf-8",
"strict-transport-security": "max-age=31556926; includeSubDomains; preload"
} |
Separat gespeicherter Monitor-Snapshot; ersetzt weder den primären Berichtsdatensatz noch stellt er die aktuelle Verfügbarkeit dar.
Scheck verbucht; Urteil nicht festgehalten
Bericht öffnen68 / 100 · Heuristik-Wert · 3 brand references · 1 classifications
Bericht öffnenDiese veraltete Monitoranalyse ist unabhängig von der oben genannten primären PhishDestroy-Analyse. Ein heuristischer Wert ist keine gemessene Wahrscheinlichkeit.
Die Ergebnisse spiegeln den Erfassungszeitpunkt der jeweiligen Quelle wider. Null Erkennungen garantieren keine Sicherheit. OTX-Verweise sind Community-Veröffentlichungen.
Gespeicherte Seiten-, Netzwerk- und Scannerbeobachtungen, gruppiert nach Quelle und Beobachtungszeit.
Beobachtet: · Abgerufen:
| Anzahl der Ergebnisse nach Anbieter | {
"timeout": 0,
"harmless": 47,
"malicious": 15,
"suspicious": 0,
"undetected": 30
} |
|---|---|
| Herstelleretiketten | {
"DNS8": "phishing",
"ESET": "phishing",
"VIPRE": "phishing",
"G-Data": "phishing",
"Lionic": "phishing",
"Sophos": "phishing",
"Fortinet": "phishing",
"SOCRadar": "phishing",
"LevelBlue": "phishing",
"Seclookup": "malicious",
"Gridinsoft": "phishing",
"BitDefender": "phishing",
"Criminal IP": "phishing",
"alphaMountain.ai": "phishing",
"Forcepoint ThreatSeeker": "phishing"
} |
| Ruf | 0 |
| Kategorien | {
"alphaMountain.ai": "Phishing (alphaMountain.ai)"
} |
| Registrar | MarkMonitor Inc. |
| Erstellt | 2012-10-15T18:12:22Z |
| Läuft ab | 2027-10-15T18:12:22Z |
| Aktualisiert | 2026-09-13T10:18:21Z |
| Erstmals gesehen | 2023-10-22T21:11:56Z |
| DNS-Einträge | [
{
"ttl": 300,
"type": "A",
"value": "199.36.158.100"
},
{
"ttl": 300,
"type": "TXT",
"value": "v=DKIM1; k=rsa; t=s; p=MIGfMA0GCSqGSIb3DQEBAQUAA4GNADCBiQKBgQDPtW5iwpXVPiH5FzJ7Nrl8USzuY9zqqzjE0D1r04xDN6qwziDnmgcFNNfMewVKN2D1O+2J9N14hRprzByFwfQW76yojh54Xu3uSbQ3JP0A7k8o8GutRF8zbFUA8n0ZH2y0cIEjMliXY4W4LwPA7m4q0ObmvSjhd63O9d8z1XkUBwIDAQAB"
},
{
"ttl": 300,
"type": "AAAA",
"value": "2620:0:890::100"
},
{
"ttl": 300,
"type": "TXT",
"value": "v=spf1 redirect=_spf.google.com"
}
] |
| Dns at | 2026-10-19T23:32:10Z |
| Jarm | 29d3fd00029d29d00041d41d00041d6b5eefa2404a56c2ced79a0d16afe36c |
| Zertifikat | {
"san": [
"firebaseapp.com",
"*.firebaseapp.com"
],
"issuer": "Google Trust Services / WR4",
"serial": "6739a2897e2a0d3b0ae167cf7c0ccf9f",
"sha256": "044f879fc66c5b0ffe5f059867a14d1245a8f289de612e1dadc662f7cfbf44a6",
"subject": "firebaseapp.com",
"valid_to": "2026-12-22T18:00:28Z",
"valid_from": "2026-09-23T18:00:29Z"
} |
| Registrierungseintrag | {
"registrar": "MarkMonitor Inc.",
"registrar_iana_id": "292",
"registrar_url": "http://www.markmonitor.com",
"created": "2012-10-15T18:12:22Z",
"updated": "2026-09-13T10:18:21Z",
"expires": "2027-10-15T00:00:00Z",
"status": [
"clientDeleteProhibited",
"clientTransferProhibited",
"clientUpdateProhibited"
],
"nameservers": [
"ns-cloud-c1.googledomains.com",
"ns-cloud-c2.googledomains.com",
"ns-cloud-c3.googledomains.com",
"ns-cloud-c4.googledomains.com"
],
"dnssec": "unsigned"
} |
| E-Mail-Konfiguration | {
"spf": "v=spf1 redirect=_spf.google.com",
"dkim": [
"default",
"google",
"selector1",
"selector2",
"k1",
"k2",
"k3",
"s1"
],
"dkim_bits": 1024,
"spf_lookups": 1
} |
|---|---|
| CAA-Einträge | {
"count": 1,
"domain": "firebaseapp.com",
"issuers": [
"pki.goog"
]
} |
| Ergebnisse der DNS-Sicherung | {
"resolvers": 12,
"blocked_by": [
"CloudFlare Family"
],
"blocked_count": 1
} |
| Seitentitel und Metadaten | {
"title": "Online"
} |
| Tracker | {
"requests": 1
} |
| Formulare und gemischte Inhalte | {
"third_party_scripts": 0
} |
| Status | {
"up": true,
"code": 200,
"timings": {
"dns": 7,
"tls": 19,
"wait": 24,
"connect": 27,
"download": 0
},
"response_ms": 77
} |
| TLS-Verbindung | {
"alpn": "h2",
"cipher": "TLS_AES_128_GCM_SHA256",
"protocol": "TLSv1.3",
"versions": [
"TLSv1.2",
"TLSv1.3"
],
"authorized": true,
"forward_secrecy": true
} |
| Ports | {
"open": [
80,
443
]
} |
| Carbon | {
"bytes": 2888,
"co2_grams": 0.0001,
"cleaner_than": 95
} |
| DNS-Server | {
"ns": [
{
"ip": "216.239.34.108",
"host": "ns-cloud-c2.googledomains.com"
},
{
"ip": "216.239.36.108",
"host": "ns-cloud-c3.googledomains.com"
},
{
"ip": "216.239.38.108",
"host": "ns-cloud-c4.googledomains.com"
},
{
"ip": "216.239.32.108",
"host": "ns-cloud-c1.googledomains.com"
}
],
"zone": "firebaseapp.com"
} |
| Standort | {
"ip": "2620:0:890::100",
"asn": "54113",
"org": "Fastly, Inc.",
"city": "Mountain View",
"country": "US"
} |
| SSL | {
"issuer": "Google Trust Services / WR4",
"subject": "firebaseapp.com"
} |
| DNS-Einträge | {
"A": [
"199.36.158.100"
],
"TXT": [
"v=spf1 redirect=_spf.google.com",
"v=DKIM1; k=rsa; t=s; p=MIGfMA0GCSqGSIb3DQEBAQUAA4GNADCBiQKBgQDPtW5iwpXVPiH5FzJ7Nrl8USzuY9zqqzjE0D1r04xDN6qwziDnmgcFNNfMewVKN2D1O+2J9N14hRprzByFwfQW76yojh54Xu3uSbQ3JP0A7k8o8GutRF8zbFUA8n0ZH2y0cIEjMliXY4W4LwPA7m4q0ObmvSjhd63O9d8z1XkUBwIDAQAB"
],
"AAAA": [
"2620:0:890::100"
]
} |
| DNSsec | {
"ds": false,
"rrsig": false,
"dnskey": false
} |
| Hsts | {
"header": "max-age=31556926; includeSubDomains; preload",
"message": "Site is compatible with the HSTS preload list!",
"compatible": true
} |
| HTTP-Sicherheitsrichtlinien | {
"xFrameOptions": false,
"referrerPolicy": false,
"xXSSProtection": false,
"permissionsPolicy": false,
"xContentTypeOptions": false,
"contentSecurityPolicy": false,
"strictTransportPolicy": "max-age=31556926; includeSubDomains; preload",
"crossOriginOpenerPolicy": false,
"crossOriginEmbedderPolicy": false,
"crossOriginResourcePolicy": false
} |
| Get ip | {
"ip": "2620:0:890::100",
"family": 6
} |
| Weiterleitungen | {
"chain": [
"https://failed-recipient-add.firebaseapp.com"
]
} |
| HTTP-Header | {
"headers": {
"content-type": "text/html; charset=utf-8",
"strict-transport-security": "max-age=31556926; includeSubDomains; preload"
}
} |
Nein. PhishDestroy stuft failed-recipient-add.firebaseapp.com als Base-Imitation ein (Risiko: hoch, 68/100); die Domain wurde erstmals am 2026-10-26 entdeckt. Behandeln Sie die Website als unsicher.
Nein. Verbinden Sie auf failed-recipient-add.firebaseapp.com keine Wallet, signieren Sie keine Nachrichten und genehmigen Sie keine Tokens. Phishing-Seiten fordern Freigaben an (approve, setApprovalForAll, Permit2), mit denen der Betreiber Ihr Vermögen abziehen kann, und eine bestätigte Transaktion lässt sich nicht rückgängig machen.
Ändern Sie jedes Passwort, das Sie dort eingegeben haben, und aktivieren Sie die Zwei-Faktor-Authentifizierung. Wenn Sie eine Wallet verbunden oder etwas signiert haben, widerrufen Sie die Freigaben und verschieben Sie das restliche Guthaben in eine neue Wallet; geben Sie Ihre Seed-Phrase niemals weiter. Schritt-für-Schritt-Hilfe: Notfall-Anleitung.
e45871fc5bda8a0bb173e8103a21e0fbed7aac273bb0baaf213c83b35faaa576 · 336426 bytes  (US)
Die Edge-IP-Reputation wird dieser Domäne nicht zugeordnet.
Der Standort bezieht sich auf das IP-Netz.
044f879fc66c5b0ffe5f059867a14d1245a8f289de612e1dadc662f7cfbf44a6firebaseapp.com*.firebaseapp.comGespeicherte Zertifikatsmetadaten. Datumsangaben des Zertifikats ohne Zeitzone werden wie gespeichert angezeigt. Transportverschlüsselung belegt nicht, dass die Website vertrauenswürdig ist.
Eine geschätzte Zeit beschreibt ein Beobachtungsfenster. Sie belegt weder eine Maßnahme des Registrars noch den genauen Zeitpunkt, zu dem eine Website nicht mehr erreichbar war.
Datierte Änderungen, die vom Monitor und den Quell-Collectors gespeichert wurden. Neueste Beobachtungen stehen oben; der Status einer Quelle ist kein Beleg für eine Abschaltung.
Erreichbar
Quelle: Verfügbarkeitsmonitor. Jede gespeicherte Beobachtung wird separat geführt, einschließlich Datensätze mit demselben Datum oder derselben Nachweis-Hash-Zahl, aber unterschiedlichen Quellen oder DNS-Zuständen. Ein unbekannter Zustand ist kein Beweis dafür, dass die Website offline ist.
failed-recipient-add.firebaseapp.com
Quelle ansehenSeite gespeichert
Quelle ansehenWe scan suspicious URLs, inspect public results and send evidence through the appropriate abuse-reporting channels. The dated events above show what is recorded for this domain. The directory below explains the wider workflow.
Capture the rendered page, requests and visible infrastructure.
Compare the available engine results and retain the analysis timestamp.
Check whether Google currently lists the URL as unsafe.
Inspect a public scan and its recorded network and classification data.
Look for indicator references and related community intelligence.
Compare archived captures and preserve historical context.
Look for matching indicators and associated threat records.
Inspect certificate records and related hostnames.
Compare security resolver responses and record observed blocking.
Inspect the public DNS, TLS, HTTP and technology surface.
Security services used for scanning, reputation checks and reporting are listed below. A service being listed is not evidence that it received, accepted or acted on this particular domain. Recorded submissions appear in the notification history above.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalURL analysis↗
 CloudflareRadar / abuse reporting↗ YandexSafe Browsing↗
 URLScan.ioPublic scan↗
 ESETSample / URL submission↗
 BitdefenderURL submission↗
 NortonSafe Web↗
 SymantecSiteReview↗
 AviraURL reporting↗
 Avast / AVGURL reporting↗
 KasperskyOpenTIP↗
 Dr.WebOnline scanner↗
 NetcraftAbuse reporting↗
 PhishTankCommunity reporting↗
 APWG eCXPhishing intelligence↗
 PhishStatsPublic feed↗
 Phish.ReportHosting abuse↗
 SpamhausDomain reputation↗
 PolySwarmMulti-engine analysis↗
 CheckPhishURL scan↗
 QutteraMalware scan↗
 URLqueryBrowser analysis↗
 Criminal IPAsset intelligence↗ CRDFThreat Center↗
 ScamadviserReputation check↗
 MyWOTCommunity reputation↗
Gleiches Favicon Direkter Link 4
Ähnlicher Titel Hilfssignal 1
Akamai-Edge-IP Nur zur Einsicht 6
Markenlabel: Base Hilfssignal 8
Registrar: Google Domains Nur zur Einsicht 6
Jede Spalte gibt einen Grund an, warum eine Domain mit diesem Host verknüpft ist. Knoten in voller Größe kennzeichnen „VirusTotal“-Erkennungen, gestrichelte Knoten sind bereits offline. Die vollständigen Listen folgen weiter unten. Vollständige Liste verwandter Berichte
Derselbe Favicon-Hash oder derselbe Seitentitel wie bei diesem Host.
Diese Berichte werden auf dieselbe gemeinsame Edge-IP aufgelöst. Sie helfen bei der Berichtserkennung, bedeuten jedoch keinen gemeinsamen Besitz oder einen gemeinsamen Ursprungsserver.
Berichte mit demselben Collector-Label. Ein gemeinsames Label belegt weder eine Markenimitation noch eine gemeinsame Inhaberschaft. Passende Berichte anzeigen →
Über denselben Registrar registriert. Ein Registrar betreut Millionen von Kunden, die in keiner Verbindung zueinander stehen; daher werden hier lediglich Berichte zusammengefasst, anstatt eine Verbindung nachzuweisen.
Kürzlich hinzugefügte Berichte aus der PhishDestroy-Datenbank. Diese Discovery-Links implizieren keine gemeinsame Nutzung der Infrastruktur oder des Eigentums.
Vergleichen Sie, was ein Browser und ein Crawler erhalten, und prüfen Sie auf Traffic-Routing über Keitaro.
failed-recipient-add.firebaseapp.com Wenn Sie Kontoanmeldeinformationen, persönliche oder Zahlungsinformationen eingegeben oder eine Datei von dieser Domain heruntergeladen haben, ergreifen Sie sofort Maßnahmen. Nachfolgend finden Sie Ressourcen, die Ihnen helfen, den Vorfall zu melden und sich zu schützen.

IC3 does not accept attachments. Keep original evidence for investigators. IC3 guidance
Bundesweite Hotline für Hinweise1-800-CALL-FBI

Current service: Betrug melden. England, Wales and Northern Ireland. Scotland: 101.
Kontaktzentrum0300 123 2040Wählen Sie Ihr Land aus, um Offizielle Kontakte im Bereich Cyberkriminalität oder einen Beschwerdeentwurf erstellen → zu erhalten.
KI-gestützter Entwurf – Vorfalldetails werden vom KI-Anbieter verarbeitet
Wählen Sie die Schritte, die zu den von Ihnen preisgegebenen Daten passen. Bewahren Sie eine Kopie dieses Berichts zusammen mit Ihren eigenen Unterlagen auf.
Nutzen Sie die verdächtige Website nicht weiter. Öffnen Sie den echten Dienst über die offizielle App oder eine Adresse, der Sie bereits vertrauen.
Bewahren Sie Original-E-Mails, Belege, Nachrichten und Screenshots an einem sicheren Ort auf. Eine sachliche Chronologie hilft der zuständigen Behörde, den Ablauf nachzuvollziehen. IC3-Leitfaden zu Beweismitteln ↗
failed-recipient-add.firebaseapp.com)Auch wenn dir nicht alle Details bekannt sind — trotzdem Anzeige erstatten. Auch unvollständige Informationen sind für die Ermittlungen hilfreich.
Eine Anzeige garantiert weder die Rückerlangung von Geldern noch eine Ermittlung, doch zeitnahe und genaue Transaktionsdaten können Behörden und Dienstleistern helfen, den Vorfall nachzuverfolgen.
Weitere Hinweise: NIST · Maßnahmen gegen PhishingFBI IC3 · Meldungen und BeweismittelFTC · Betrugsmaschen im Zusammenhang mit Rückerstattungen
Bedrohungsanalyse anhand gespeicherter Blocklisten, WHOIS, DNS und öffentlicher Scan-Beweise
Jetzt scannenMelden Sie verdächtige Domains an unsere Bedrohungsdatenbank – schützen Sie die Community
MeldenAktuelle Phishing-Meldungen und beobachtete Verfügbarkeitsänderungen
ÜberwachenBeobachten Sie aktuelle Bedrohungen oder legen Sie Widerspruch gegen diesen Eintrag ein, wenn Sie der Meinung sind, dass es sich um einen Fehlalarm handelt
Dieser Bericht vereint gespeicherte Seitenaufnahmen, Registrierungs- und Netzwerkdaten, Scannerergebnisse und den Meldeverlauf von PhishDestroy. Jede Quelle behält ihr eigenes Beobachtungsdatum. Öffnen Sie den Bericht einer Quelle, um das ursprüngliche Ergebnis einzusehen.
Eine Aufnahme dokumentiert, was angezeigt wurde. Ein Scannerergebnis hält die Einschätzung des jeweiligen Anbieters zum Zeitpunkt seiner Prüfung fest. Weder ein gültiges Zertifikat noch ein Ergebnis ohne Erkennungen garantiert Sicherheit.