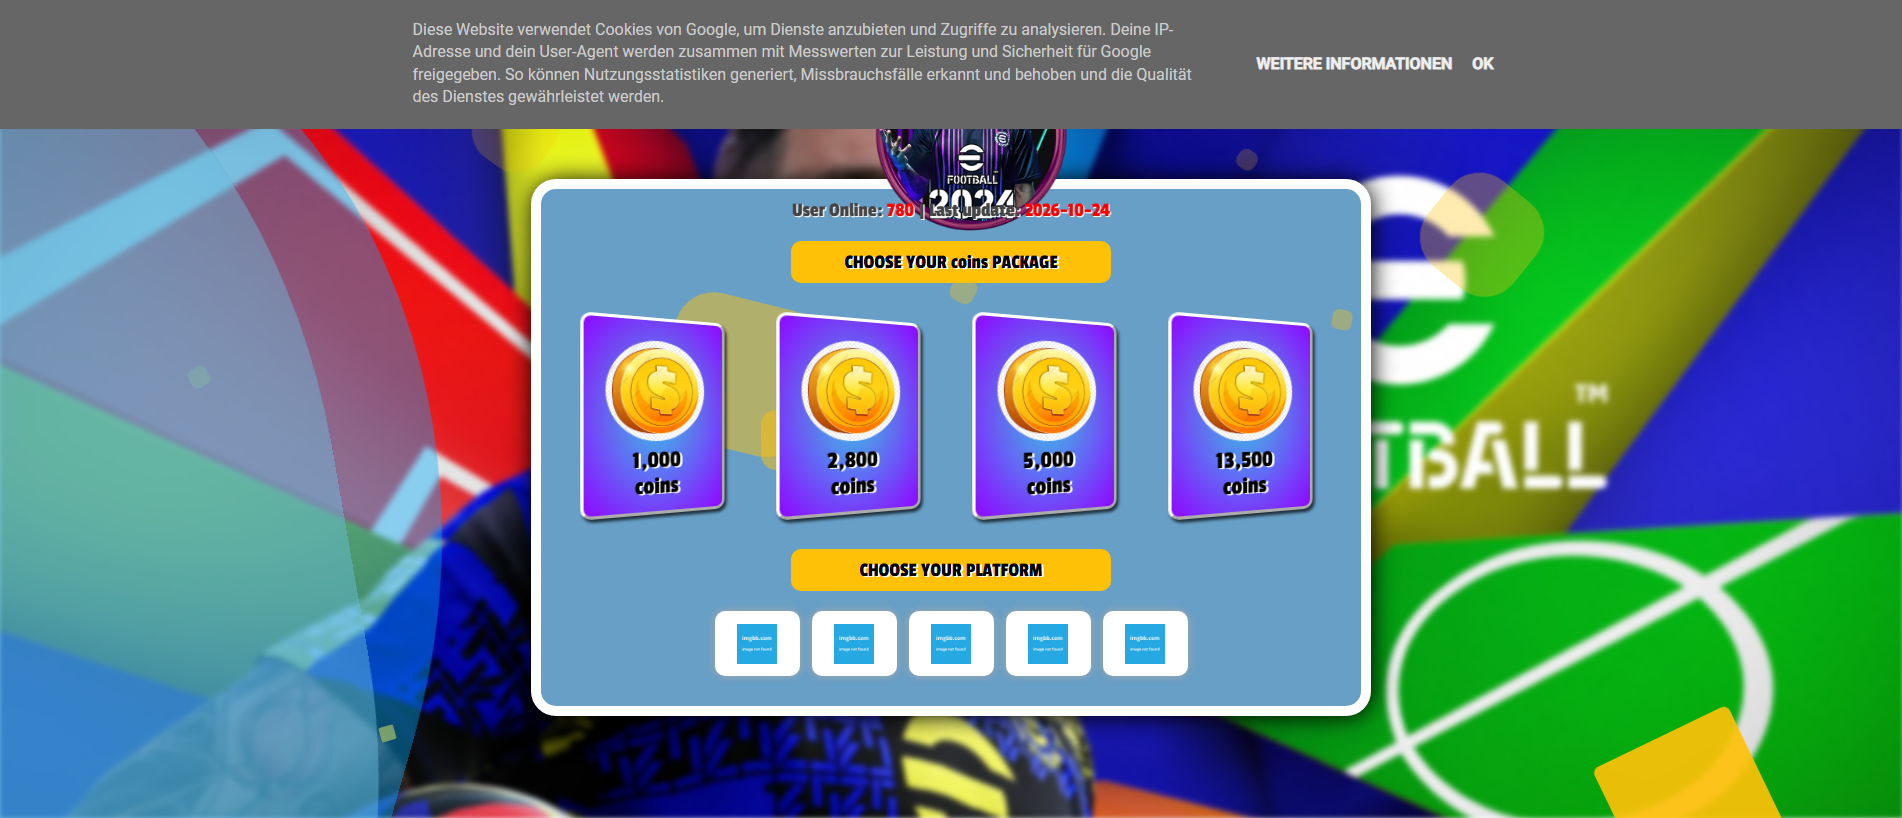
Netzwerk & DNS
- Resolved IP
- 142.251.14.132
- Netzwerk-ASN
- AS15169
- Organization
- Google LLC
- Observed location
- Frankfurt am Main, DE
- Server header
- GSE
Der Standort bezieht sich auf das IP-Netz.


“CLAIM YOUR COINS PACKAGE coins Generator”
efootball00.blogspot.com — Letzter bekanntermaßen aktiv (HTTP 200). Zusammenfassung der Beweislage: PhishDestroy score 68/100. Registrar: Google Domains.
The evidence summary below uses retained observations. Each source keeps its own collection date.
| Quelle | Result | Recorded · UTC | Evidence |
|---|---|---|---|
URLScan | Nicht als schädlich markiert | Bericht öffnen | |
Die Ergebnisse spiegeln den Erfassungszeitpunkt der jeweiligen Quelle wider. Null Erkennungen garantieren keine Sicherheit. OTX-Verweise sind Community-Veröffentlichungen.
 (US)
Der Standort bezieht sich auf das IP-Netz.
7e702db2cd863f12878210369da95cee319bdb748393501d05c91b69cf032638misc-sni.blogspot.comblogspot.ae*.blogspot.aeblogspot.al*.blogspot.alblogspot.am*.blogspot.amblogspot.ba*.blogspot.bablogspot.beGespeicherte Zertifikatsmetadaten. Datumsangaben des Zertifikats ohne Zeitzone werden wie gespeichert angezeigt. Transportverschlüsselung belegt nicht, dass die Website vertrauenswürdig ist.
Eine geschätzte Zeit beschreibt ein Beobachtungsfenster. Sie belegt weder eine Maßnahme des Registrars noch den genauen Zeitpunkt, zu dem eine Website nicht mehr erreichbar war.
Gespeicherte Seiten-, Netzwerk- und Scannerbeobachtungen, gruppiert nach Quelle und Beobachtungszeit.
Beobachtet: · Retrieved:
| Uuid | 01a16eb8-82c6-76f4-9c54-d2715c4984b2 |
|---|---|
| Final url | https://efootball00.blogspot.com/ |
| Status | 200 |
| Ip | 142.250.195.129 |
| Ptr | maa03s40-in-f1.1e100.net |
| Contacted domains | [
"www.blogger.com",
"i.ibb.co",
"dtvpp42hfuyb2.cloudfront.net",
"apis.google.com",
"resources.blogblog.com",
"fonts.gstatic.com",
"img.konami.com",
"www.konami.com",
"d2jiwo73gmsmk.cloudfront.net",
"static.cloudflareinsights.com",
"d13pxqgp3ixdbh.cloudfront.net",
"png.pngtree.com",
"images-wixmp-ed30a86b8c4ca887773594c2.wixmp.com",
"fonts.googleapis.com"
] |
| Contacted IP addresses | [
"18.67.95.68",
"172.217.25.195",
"23.198.53.43",
"184.24.251.8",
"18.67.95.164",
"104.16.79.73",
"3.175.116.183",
"23.237.219.162",
"104.18.3.157",
"18.67.93.110",
"172.217.25.174",
"142.251.42.105",
"172.217.25.170",
"142.250.195.129"
] |
| Asns | [
"16509",
"15169",
"16625",
"13335",
"30058"
] |
| Countries | [
"US",
"AU"
] |
| Document hash | 04d05978fdb111358073ab0524e5c1fafc0826615c206987618416b8bd8a4747 |
| Globals | [
"setAttributeOnload",
"gapi",
"___jsl",
"VwkJc_TWK_nYbvVc",
"_F_toggles",
"osapi",
"gadgets",
"shindig",
"iframer",
"ToolbarApi",
"iframes",
"IframeBase",
"Iframe",
"IframeProxy",
"IframeWindow",
"xfContentLocker",
"__cfRLUnblockHandlers",
"CPBContentLocker",
"xfLock",
"xfGetFeedURL",
"xfGetIframeURL",
"xfGetIframeHTML",
"xfUnlock",
"xfOfferComplete",
"xfOffersComplete",
"xfCheckForLead",
"xfComplete",
"CPABuildLock",
"CPABuildGetFeedURL",
"CPABuildGetIframeURL",
"CPABuildGetIframeHTML",
"CPABuildUnlock",
"CPABuildOfferComplete",
"CPABuildOffersComplete",
"CPABuildCheckForLead",
"CPABuildComplete",
"_RH",
"_Vm",
"_uj",
"_Ew"
] |
| Domainalter in Tagen | 0 |
| Apex age days | 0 |
| Tls age days | 25 |
| TLS-Gültigkeit in Tagen | 83 |
| Requests | 34 |
| Provider verdicts | {
"engines": {
"tags": [
"urlscan-ml",
"urlscan-ml-60c5e22"
],
"score": 100,
"malicious": true
},
"overall": {
"score": 0,
"malicious": false
}
} |
| HTTP headers | {
"content-type": "image/png"
} |
Beobachtet: · Retrieved:
| Vendor result counts | {
"timeout": 0,
"harmless": 0,
"malicious": 0,
"suspicious": 0,
"undetected": 92
} |
|---|---|
| Reputation | 0 |
| Registrar | MarkMonitor Inc. |
| Erstellt | 2000-07-31T21:38:58Z |
| Expires | 2027-07-31T21:38:58Z |
| Updated | 2026-06-29T10:34:06Z |
| Erstmals gesehen | 2026-10-24T16:23:04Z |
| DNS-Einträge | [
{
"ttl": 300,
"type": "AAAA",
"value": "2607:f8b0:4001:c0f::84"
},
{
"ttl": 300,
"type": "A",
"value": "173.194.193.132"
},
{
"ttl": 300,
"type": "CNAME",
"value": "blogspot.l.googleusercontent.com"
}
] |
| Dns at | 2026-10-24T17:25:16Z |
| Jarm | 27d40d40d29d40d1dc42d43d00041ded961c16c68658e95145597cf992c36c |
| Certificate | {
"san": [
"misc-sni.blogspot.com",
"blogspot.ae",
"*.blogspot.ae",
"blogspot.al",
"*.blogspot.al",
"blogspot.am",
"*.blogspot.am",
"blogspot.ba",
"*.blogspot.ba",
"blogspot.be"
],
"issuer": "Google Trust Services / WE2",
"serial": "814ac5b024f8ff6f10caaecf9f796a9f",
"sha256": "7e702db2cd863f12878210369da95cee319bdb748393501d05c91b69cf032638",
"subject": "misc-sni.blogspot.com",
"valid_to": "2026-12-21T18:40:33Z",
"valid_from": "2026-09-28T18:40:34Z"
} |
| Registrierungseintrag | {
"registrar": "MarkMonitor Inc.",
"registrar_iana_id": "292",
"registrar_url": "http://www.markmonitor.com",
"created": "2000-07-31T07:00:00Z",
"updated": "2026-06-29T10:34:06Z",
"expires": "2027-07-31T00:00:00Z",
"status": [
"clientDeleteProhibited",
"clientTransferProhibited",
"clientUpdateProhibited",
"serverDeleteProhibited",
"serverTransferProhibited",
"serverUpdateProhibited"
],
"nameservers": [
"ns1.google.com",
"ns2.google.com",
"ns3.google.com",
"ns4.google.com"
],
"dnssec": "unsigned"
} |
| Mail configuration | {
"spf_lookups": 0
} |
|---|---|
| CAA-Einträge | {
"count": 1,
"domain": "blogspot.com",
"issuers": [
"pki.goog"
]
} |
| Protective DNS results | {
"resolvers": 12,
"blocked_count": 0
} |
| Web archive observations | {
"last": "2025-11-16T11:21:42Z",
"first": "2025-11-16T11:21:42Z",
"changes": 0,
"days_archived": 1,
"avg_page_bytes": 7739
} |
| Crawler rules | {
"agents": [
"Mediapartners-Google",
"*"
],
"present": true,
"sitemaps": [
"https://efootball00.blogspot.com/sitemap.xml"
]
} |
| Seitentitel und Metadaten | {
"title": "CLAIM YOUR COINS PACKAGE coins Generator",
"ogTitle": "CLAIM YOUR COINS PACKAGE coins Generator",
"description": "CLAIM YOUR COINS PACKAGE coins Generator",
"ogDescription": "CLAIM YOUR COINS PACKAGE coins Generator"
} |
| Trackers | {
"requests": 29,
"trackers": [
{
"name": "Amazon CloudFront",
"company": "Amazon",
"country": "US",
"category": "Hosting",
"requests": 6
},
{
"name": "Google APIs",
"company": "Google",
"country": "US",
"category": "Hosting",
"requests": 2
},
{
"name": "Google Fonts",
"company": "Google",
"country": "US",
"category": "Hosting",
"requests": 1
},
{
"name": "Google Static",
"company": "Google",
"country": "US",
"category": "Hosting",
"requests": 1
},
{
"name": "Wix Media Platform",
"company": "Wix",
"country": "IL",
"category": "Hosting",
"requests": 1
},
{
"name": "blogspot.com",
"company": "Google",
"country": "US",
"category": "Misc",
"requests": 9
},
{
"name": "Cloudflare Insights",
"company": "Cloudflare",
"country": "US",
"category": "Site Analytics",
"requests": 1
},
{
"name": "Google+ Platform",
"company": "Google",
"country": "US",
"category": "Social Media",
"requests": 1
}
]
} |
| Formulare und gemischte Inhalte | {
"no_sri": [
"https://apis.google.com/js/platform.js",
"https://d2jiwo73gmsmk.cloudfront.net/f60b020.js"
],
"third_party_scripts": 3
} |
| Status | {
"up": true,
"code": 200,
"timings": {
"dns": 5,
"tls": 31,
"wait": 156,
"connect": 39,
"download": 8
},
"response_ms": 239
} |
| TLS connection | {
"alpn": "h2",
"cipher": "TLS_AES_256_GCM_SHA384",
"protocol": "TLSv1.3",
"versions": [
"TLSv1",
"TLSv1.1",
"TLSv1.2",
"TLSv1.3"
],
"authorized": true,
"forward_secrecy": true
} |
| Ports | {
"open": [
80,
443
]
} |
| Carbon | {
"bytes": 33975,
"co2_grams": 0.0012,
"cleaner_than": 45
} |
| Dns server | {
"ns": [
{
"ip": "216.239.38.10",
"host": "ns4.google.com"
},
{
"ip": "216.239.34.10",
"host": "ns2.google.com"
},
{
"ip": "216.239.32.10",
"host": "ns1.google.com"
},
{
"ip": "216.239.36.10",
"host": "ns3.google.com"
}
],
"zone": "blogspot.com"
} |
| Location | {
"ip": "2a00:1450:4001:c25::84",
"asn": "15169",
"org": "Google LLC",
"city": "Frankfurt am Main",
"country": "DE"
} |
| Ssl | {
"issuer": "Google Trust Services / WE2",
"subject": "misc-sni.blogspot.com"
} |
| DNS-Einträge | {
"A": [
"142.251.14.132"
],
"AAAA": [
"2a00:1450:4001:c25::84"
],
"CNAME": [
"blogspot.l.googleusercontent.com"
]
} |
| Dnssec | {
"ds": true,
"rrsig": false,
"dnskey": true
} |
| Hsts | {
"message": "Site does not serve any HSTS headers."
} |
| HTTP security policies | {
"xFrameOptions": false,
"referrerPolicy": false,
"xXSSProtection": "1; mode=block",
"permissionsPolicy": false,
"xContentTypeOptions": "nosniff",
"contentSecurityPolicy": false,
"strictTransportPolicy": false,
"crossOriginOpenerPolicy": false,
"crossOriginEmbedderPolicy": false,
"crossOriginResourcePolicy": false
} |
| Get ip | {
"ip": "2a00:1450:4001:c25::84",
"family": 6
} |
| Redirects | {
"chain": [
"https://efootball00.blogspot.com"
]
} |
| HTTP headers | {
"headers": {
"server": "GSE",
"content-type": "text/html; charset=UTF-8",
"x-content-type-options": "nosniff"
}
} |
Datierte Änderungen, die vom Monitor und den Quell-Collectors gespeichert wurden. Neueste Beobachtungen stehen oben; der Status einer Quelle ist kein Beleg für eine Abschaltung.
Erreichbar
efootball00.blogspot.com
Quelle ansehenPage captured
Quelle ansehenGleiches Favicon Direkter Link 4
Gleiche IP 142.251.14.132 Hilfssignal 6
Registrar: Google Domains Nur zur Einsicht 6
Jede Spalte gibt einen Grund an, warum eine Domain mit diesem Host verknüpft ist. Knoten in voller Größe kennzeichnen „VirusTotal“-Erkennungen, gestrichelte Knoten sind bereits offline. Die vollständigen Listen folgen weiter unten. Vollständige Liste verwandter Berichte
Derselbe Favicon-Hash oder derselbe Seitentitel wie bei diesem Host.
Diese Ursprungs-IP hostet mehrere Phishing-Domänen – die Infrastruktur kann kampagnenübergreifend gemeinsam genutzt werden.
Über denselben Registrar registriert. Ein Registrar betreut Millionen von Kunden, die in keiner Verbindung zueinander stehen; daher werden hier lediglich Berichte zusammengefasst, anstatt eine Verbindung nachzuweisen.
Vergleichen Sie, was ein Browser und ein Crawler erhalten, und prüfen Sie auf Traffic-Routing über Keitaro.
efootball00.blogspot.com Wenn Sie Kontoanmeldeinformationen, persönliche oder Zahlungsinformationen eingegeben oder eine Datei von dieser Domain heruntergeladen haben, ergreifen Sie sofort Maßnahmen. Nachfolgend finden Sie Ressourcen, die Ihnen helfen, den Vorfall zu melden und sich zu schützen.

IC3 does not accept attachments. Keep original evidence for investigators. IC3 guidance
Federal tips line1-800-CALL-FBI

Current service: Report Fraud. England, Wales and Northern Ireland. Scotland: 101.
Contact centre0300 123 2040Wählen Sie Ihr Land aus, um Offizielle Kontakte im Bereich Cyberkriminalität oder einen Beschwerdeentwurf erstellen → zu erhalten.
Template-based draft · optional AI wording assistance requires separate consent
Wählen Sie die Schritte, die zu den von Ihnen preisgegebenen Daten passen. Bewahren Sie eine Kopie dieses Berichts zusammen mit Ihren eigenen Unterlagen auf.
Nutzen Sie die verdächtige Website nicht weiter. Öffnen Sie den echten Dienst über die offizielle App oder eine Adresse, der Sie bereits vertrauen.
Bewahren Sie Original-E-Mails, Belege, Nachrichten und Screenshots an einem sicheren Ort auf. Eine sachliche Chronologie hilft der zuständigen Behörde, den Ablauf nachzuvollziehen. IC3 evidence guidance ↗
efootball00.blogspot.com)Auch wenn dir nicht alle Details bekannt sind — trotzdem Anzeige erstatten. Auch unvollständige Informationen sind für die Ermittlungen hilfreich.
Eine Anzeige garantiert weder die Rückerlangung von Geldern noch eine Ermittlung, doch zeitnahe und genaue Transaktionsdaten können Behörden und Dienstleistern helfen, den Vorfall nachzuverfolgen.
Further guidance: NIST · phishing responseFBI IC3 · reports & evidenceFTC · recovery scams
Bedrohungsanalyse anhand gespeicherter Blocklisten, WHOIS, DNS und öffentlicher Scan-Beweise
Jetzt scannenMelden Sie verdächtige Domains an unsere Bedrohungsdatenbank – schützen Sie die Community
MeldenAktuelle Phishing-Meldungen und beobachtete Verfügbarkeitsänderungen
ÜberwachenBeobachten Sie aktuelle Bedrohungen oder legen Sie Widerspruch gegen diesen Eintrag ein, wenn Sie der Meinung sind, dass es sich um einen Fehlalarm handelt
Dieser Bericht vereint gespeicherte Seitenaufnahmen, Registrierungs- und Netzwerkdaten, Scannerergebnisse und den Meldeverlauf von PhishDestroy. Jede Quelle behält ihr eigenes Beobachtungsdatum. Öffnen Sie den Bericht einer Quelle, um das ursprüngliche Ergebnis einzusehen.
Eine Aufnahme dokumentiert, was angezeigt wurde. Ein Scannerergebnis hält die Einschätzung des jeweiligen Anbieters zum Zeitpunkt seiner Prüfung fest. Weder ein gültiges Zertifikat noch ein Ergebnis ohne Erkennungen garantiert Sicherheit.