Zum Sicherheitsbericht springen
Suspicious Domain — Listed on PhishDestroy
Gespeicherte PhishDestroy-Bedrohungsliste. Seien Sie äußerst vorsichtig – Geben Sie keine Anmeldeinformationen oder persönlichen Daten ein.
Domänensicherheit und Bedrohungsinformationen
Favicon von daytonjunkpros.pages.dev

daytonjunkpros.pages.dev

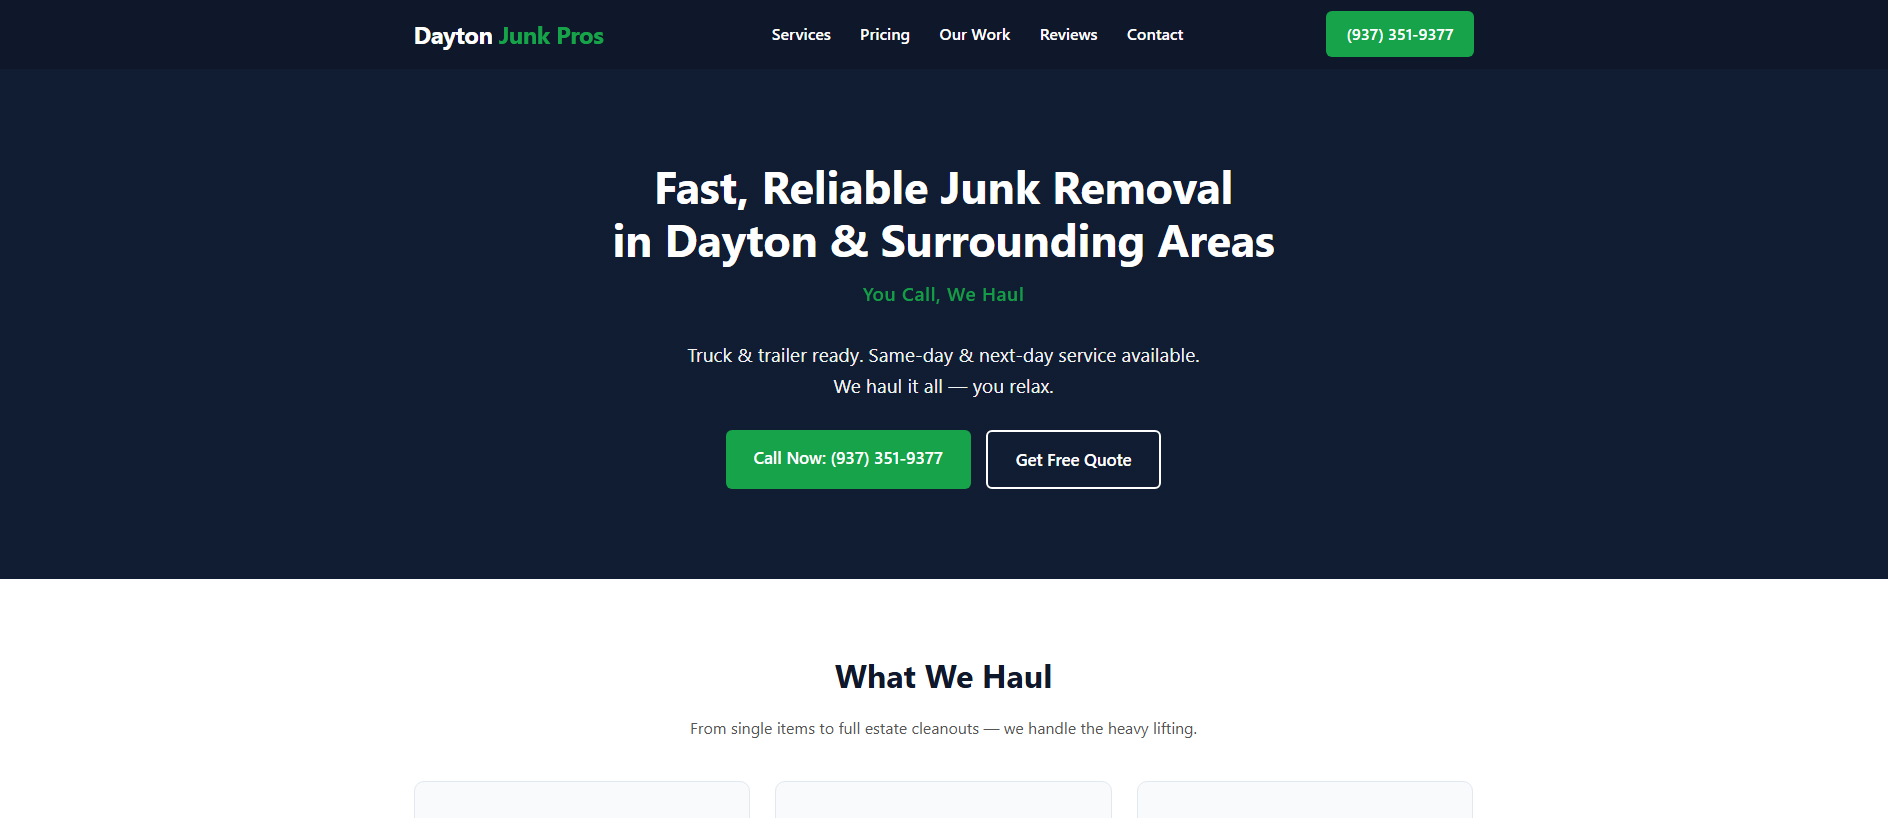
“Dayton Junk Pros | Fast Local Junk Removal”

Beweise ansehen
Registrar
Cloudflare
Resolved IP
172.66.47.107
PhishDestroy-Bewertung Mittel
Verfügbarkeit Letzter bekanntermaßen aktiv Letzte gespeicherte Erreichbarkeitsbeobachtung Beobachtet Website-Prüfungen · HTTP 200
Gespeicherte PhishDestroy-Bedrohungsliste
VirusTotal
Nicht erfasst
OTX
Nicht erfasst
Cloudflare Radar
Nicht erfasst
Seitenaufnahmen
zur Galerie
Domainalter
Nicht erfasst
Gesendete Meldungen
Kein gesendeter Datensatz
25.10.2026 CDN
X Telegram API
Berichtsübersicht

daytonjunkpros.pages.dev — Letzter bekanntermaßen aktiv (HTTP 200). Zusammenfassung der Beweislage: URLScan capture; PhishDestroy score 25/100. Registrar…

Die nachstehende Zusammenfassung der Beweislage stützt sich auf die gespeicherten Beobachtungen. Jede Quelle behält ihr eigenes Erfassungsdatum bei.

Quellennachweise 3 sources

URLScan

Schädlich · Engine-Urteil · Wert 96

Bericht öffnen
URLScanOriginaldatensatz der QuelleBeobachtet: 20 Felder

Beobachtet: · Abgerufen:

Bericht-ID

01a17427-23b8-74c8-9dcb-8161baa473ad

Endgültige URL

https://daytonjunkpros.pages.dev/

HTTP-Antwort

200

Art der Weiterleitung

https-only

Weiterleitungen

  • Nach
    https://daytonjunkpros.pages.dev/
    Von
    http://daytonjunkpros.pages.dev/
    Status
    307

IP-Adresse

172.66.44.149

Angesprochene IP-Adressen

  • 172.66.44.149

Autonome Systeme (ASN)

  • 13335

Verlinkte Domains

  • g.page
  • www.facebook.com

Links zu sozialen Medien

  • https://www.facebook.com/profile.php

Dokument-Hash

5701dfe46a07a759689eecd30055bccb00d2fae16834d372cf2a52445f506c81

Globale JavaScript-Variablen

  • showReview
  • currentReview
  • slides
  • dots

TLS-Sitzung und Zertifikat

Alternative Namen (SAN)
  • *.daytonjunkpros.pages.dev
  • daytonjunkpros.pages.dev
Cipher-Suite
AES_128_GCM
Aussteller
YE2
Inhaber (Subject)
daytonjunkpros.pages.dev
Protokoll
QUIC
Gültig bis
Gültig ab

Domain-Alter, Tage

6

Alter der registrierten Domain, Tage

6

Zertifikatsalter, Tage

6

Zertifikatslaufzeit, Tage

89

Seitenanfragen

2

Urteile gegen Anbieter

Engine-Urteil
Stichwörter
  • urlscan-ml
  • urlscan-ml-60c5e22
Bewertung
96
Schädlich
Ja
Gesamturteil
Bewertung
0
Schädlich
Nein

HTTP-Header

Server
cloudflare
Content-type
text/html; charset=utf-8
X-content-type-options
nosniff
Referrer-policy
strict-origin-when-cross-origin
Originalfelder der Quelle · JSON
Uuid
01a17427-23b8-74c8-9dcb-8161baa473ad
Final url
https://daytonjunkpros.pages.dev/
Status
200
Weitergeleitet
https-only
Weiterleitungen
[
    {
        "to": "https://daytonjunkpros.pages.dev/",
        "from": "http://daytonjunkpros.pages.dev/",
        "status": 307
    }
]
Ip
172.66.44.149
Angesprochene IP-Adressen
[
    "172.66.44.149"
]
Asns
[
    "13335"
]
Verlinkte Domains
[
    "g.page",
    "www.facebook.com"
]
Soziales
[
    "https://www.facebook.com/profile.php"
]
Dokument-Hash
5701dfe46a07a759689eecd30055bccb00d2fae16834d372cf2a52445f506c81
Globals
[
    "showReview",
    "currentReview",
    "slides",
    "dots"
]
Tls
{
    "san": [
        "*.daytonjunkpros.pages.dev",
        "daytonjunkpros.pages.dev"
    ],
    "cipher": "AES_128_GCM",
    "issuer": "YE2",
    "subject": "daytonjunkpros.pages.dev",
    "protocol": "QUIC",
    "valid_to": "2027-01-16T18:09:09Z",
    "valid_from": "2026-10-18T18:09:10Z"
}
Domainalter in Tagen
6
Apex age days
6
Tls age days
6
TLS-Gültigkeit in Tagen
89
Anfragen
2
Urteile gegen Anbieter
{
    "engines": {
        "tags": [
            "urlscan-ml",
            "urlscan-ml-60c5e22"
        ],
        "score": 96,
        "malicious": true
    },
    "overall": {
        "score": 0,
        "malicious": false
    }
}
HTTP-Header
{
    "server": "cloudflare",
    "content-type": "text/html; charset=utf-8",
    "x-content-type-options": "nosniff",
    "referrer-policy": "strict-origin-when-cross-origin"
}
Separater Überwachungsdatensatz · Datum nicht erfasst

Separat gespeicherter Monitor-Snapshot; ersetzt weder den primären Berichtsdatensatz noch stellt er die aktuelle Verfügbarkeit dar.

record_source
domain_monitor.urlscan
uuid
01a17427-23b8-74c8-9dcb-8161baa473ad
Wert
null
malicious
null
result_at
null
enriched_at
null
source_timestamps
{"urlscan_result_at":null,"urlscan_enriched_at":null}
timestamp_basis
Europa/Berlin, wie im vorliegenden Bericht verwendet; die Zeitstempel der Quellen werden wörtlich übernommen

Spamhaus DBL

Scheck verbucht; Urteil nicht festgehalten

Bericht öffnen

PhishDestroy DOM

10 / 100 · Heuristik-Wert · 2 brand references · 0 classifications

Bericht öffnen
Separate Monitorbewertung · 10 / 100 · 2026-10-25T19:20:10Z

Diese veraltete Monitoranalyse ist unabhängig von der oben genannten primären PhishDestroy-Analyse. Ein heuristischer Wert ist keine gemessene Wahrscheinlichkeit.

record_source
domain_monitor.dom_analysis
heuristic_score
10
analyzed_at
2026-10-25T19:20:10Z
source_timestamp
2026-10-25 20:20:10
timestamp_basis
Europa/Berlin, wie im vorliegenden Bericht verwendet; die Zeitstempel der Quellen werden wörtlich übernommen

Die Ergebnisse spiegeln den Erfassungszeitpunkt der jeweiligen Quelle wider. Null Erkennungen garantieren keine Sicherheit. OTX-Verweise sind Community-Veröffentlichungen.

Erfasste Quelldetails

Gespeicherte Seiten-, Netzwerk- und Scannerbeobachtungen, gruppiert nach Quelle und Beobachtungszeit.

Jedes gespeicherte Feld mit Quelle und Datum
VirusTotalOriginaldatensatz der QuelleBeobachtet: 13 Felder

Beobachtet: · Abgerufen:

Anzahl der Ergebnisse nach Anbieter

Zeitüberschreitung
0
Harmlos
55
Schädlich
2
Verdächtig
0
Nicht erkannt
35

Herstelleretiketten

SOCRadar
phishing
Gridinsoft
phishing

Reputationswert

0

Registrar

CloudFlare, Inc.

Erstellt

Läuft ab

Aktualisiert

Erstmals gesehen

DNS-Einträge

  • TTL, Sekunden
    300
    Typ
    A
    Wert
    172.66.44.149
  • TTL, Sekunden
    300
    Typ
    AAAA
    Wert
    2606:4700:310c::ac42:2c95
  • TTL, Sekunden
    300
    Typ
    AAAA
    Wert
    2606:4700:310c::ac42:2f6b
  • TTL, Sekunden
    1800
    Typ
    SOA
    Postfach des Verantwortlichen
    dns.cloudflare.com
    Wert
    darwin.ns.cloudflare.com
  • TTL, Sekunden
    21600
    Typ
    NS
    Wert
    darwin.ns.cloudflare.com
  • TTL, Sekunden
    300
    Typ
    A
    Wert
    172.66.47.107
  • TTL, Sekunden
    21600
    Typ
    NS
    Wert
    sky.ns.cloudflare.com

DNS-Einträge erfasst

JARM-Fingerabdruck

27d40d40d00040d00042d43d00041df04c41293ba84f6efe3a613b22f983e6

Zertifikat

Alternative Namen (SAN)
  • *.daytonjunkpros.pages.dev
  • daytonjunkpros.pages.dev
Aussteller
Let's Encrypt / YE2
Seriennummer
679aeab0255c2c5a2990e8b6260ed2dc115
SHA-256
7df8016d7731162b038b96b909def78e8349529d928ae627ba206d09269e98ca
Inhaber (Subject)
daytonjunkpros.pages.dev
Gültig bis
Gültig ab

Registrierungseintrag

Registrar
CloudFlare, Inc.
IANA-ID des Registrars
1910
Registrar-URL
None
Registriert
Aktualisiert
Läuft ab
Status
  • clientDeleteProhibited
  • clientTransferProhibited
  • clientUpdateProhibited
  • clientdeleteprohibited
  • clienttransferprohibited
  • clientupdateprohibited
Nameserver
  • adi.ns.cloudflare.com
  • karl.ns.cloudflare.com
DNSSEC
unsigned
Originalfelder der Quelle · JSON
Anzahl der Ergebnisse nach Anbieter
{
    "timeout": 0,
    "harmless": 55,
    "malicious": 2,
    "suspicious": 0,
    "undetected": 35
}
Herstelleretiketten
{
    "SOCRadar": "phishing",
    "Gridinsoft": "phishing"
}
Ruf
0
Registrar
CloudFlare, Inc.
Erstellt
2020-09-02T02:33:29Z
Läuft ab
2026-09-02T02:33:29Z
Aktualisiert
2025-03-17T14:56:22Z
Erstmals gesehen
2026-10-18T19:17:11Z
DNS-Einträge
[
    {
        "ttl": 300,
        "type": "A",
        "value": "172.66.44.149"
    },
    {
        "ttl": 300,
        "type": "AAAA",
        "value": "2606:4700:310c::ac42:2c95"
    },
    {
        "ttl": 300,
        "type": "AAAA",
        "value": "2606:4700:310c::ac42:2f6b"
    },
    {
        "ttl": 1800,
        "type": "SOA",
        "rname": "dns.cloudflare.com",
        "value": "darwin.ns.cloudflare.com"
    },
    {
        "ttl": 21600,
        "type": "NS",
        "value": "darwin.ns.cloudflare.com"
    },
    {
        "ttl": 300,
        "type": "A",
        "value": "172.66.47.107"
    },
    {
        "ttl": 21600,
        "type": "NS",
        "value": "sky.ns.cloudflare.com"
    }
]
Dns at
2026-10-20T04:21:26Z
Jarm
27d40d40d00040d00042d43d00041df04c41293ba84f6efe3a613b22f983e6
Zertifikat
{
    "san": [
        "*.daytonjunkpros.pages.dev",
        "daytonjunkpros.pages.dev"
    ],
    "issuer": "Let's Encrypt / YE2",
    "serial": "679aeab0255c2c5a2990e8b6260ed2dc115",
    "sha256": "7df8016d7731162b038b96b909def78e8349529d928ae627ba206d09269e98ca",
    "subject": "daytonjunkpros.pages.dev",
    "valid_to": "2027-01-16T18:09:09Z",
    "valid_from": "2026-10-18T18:09:10Z"
}
Registrierungseintrag
{
    "registrar": "CloudFlare, Inc.",
    "registrar_iana_id": "1910",
    "registrar_url": "None",
    "created": "2020-09-02T02:33:29Z",
    "updated": "2023-09-04T18:15:07Z",
    "expires": "2026-09-02T02:33:29Z",
    "status": [
        "clientDeleteProhibited",
        "clientTransferProhibited",
        "clientUpdateProhibited",
        "clientdeleteprohibited",
        "clienttransferprohibited",
        "clientupdateprohibited"
    ],
    "nameservers": [
        "adi.ns.cloudflare.com",
        "karl.ns.cloudflare.com"
    ],
    "dnssec": "unsigned"
}
Website-PrüfungenOriginaldatensatz der QuelleAbgerufen: 23 Felder

E-Mail-Konfiguration

SPF-Abfragen
0

CAA-Einträge

Domain
daytonjunkpros.pages.dev

Ergebnisse der DNS-Sicherung

Geprüfte Resolver
12
Blockierende Resolver
0

Beobachtungen zum Webarchiv

Letzte Beobachtung
Erste Beobachtung
Erfasste Änderungen
0
Archivierte Tage
1
Durchschnittliche Seitengröße, Bytes
6606

Seitentitel und Metadaten

Seitentitel
Dayton Junk Pros | Fast Local Junk Removal
Beschreibung
Professional junk removal in Dayton, Beavercreek & surrounding areas. Same-day service available. Call now for a free quote.

Tracker

Anfragen
1

Formulare und gemischte Inhalte

Skripte von Drittanbietern
0

HTTP-Antwort

Erreichbar
Ja
HTTP-Status
200
Anfragezeiten, ms
DNS
6
TLS
30
Warten
55
Verbindung
12
Herunterladen
0
Antwortzeit, ms
103

TLS-Verbindung

ALPN
h2
Cipher-Suite
TLS_AES_256_GCM_SHA384
Protokoll
TLSv1.3
Unterstützte Versionen
  • TLSv1.2
  • TLSv1.3
Zertifikat autorisiert
Ja
Forward Secrecy
Ja

Ports

Offene Ports
  • 80
  • 443
  • 8080

CO₂-Schätzung

Bytes
19475
CO₂, Gramm
0.0007
Sauberer als, %
57

DNS-Server

Nameserver
  • IP-Adresse
    108.162.193.151
    Host
    darwin.ns.cloudflare.com
  • IP-Adresse
    172.64.34.2
    Host
    sky.ns.cloudflare.com
DNS-Zone
daytonjunkpros.pages.dev

Standort

IP-Adresse
2606:4700:310c::ac42:2f6b
ASN
13335
Organisation
Cloudflare, Inc.
Stadt
Montreal
Land
CA

TLS-Zertifikat

Aussteller
Let's Encrypt / YE2
Inhaber (Subject)
daytonjunkpros.pages.dev

DNS-Einträge

A
  • 172.66.44.149
  • 172.66.47.107
NS
  • darwin.ns.cloudflare.com
  • sky.ns.cloudflare.com
SOA
Primärer Nameserver
darwin.ns.cloudflare.com
Hostmaster
dns.cloudflare.com
Seriennummer
2417860716
Refresh, Sekunden
10000
Retry, Sekunden
2400
Ablauf, Sekunden
604800
Minimale TTL, Sekunden
1800
AAAA
  • 2606:4700:310c::ac42:2c95
  • 2606:4700:310c::ac42:2f6b

DNSSEC

DS-Eintrag
Nein
RRSIG
Nein
DNSKEY
Nein

HSTS

Beobachtung
Site does not serve any HSTS headers.

HTTP-Sicherheitsrichtlinien

X-Frame-Options
Nein
Referrer-Policy
strict-origin-when-cross-origin
X-XSS-Protection
Nein
Permissions-Policy
Nein
X-Content-Type-Options
nosniff
Content-Security-Policy
Nein
Strict-Transport-Security
Nein
Cross-Origin-Opener-Policy
Nein
Cross-Origin-Embedder-Policy
Nein
Cross-Origin-Resource-Policy
Nein

Web Application Firewall

WAF-Produkt
Cloudflare
WAF erkannt
Ja

IP-Abfrage

IP-Adresse
2606:4700:310c::ac42:2c95
IP-Version
6

Weiterleitungen

Weiterleitungskette
  • https://daytonjunkpros.pages.dev

Seitenlinks

Adressen externer Links
  • https://g.page/r/CeodIKqK8ghkEBM/review
  • https://www.facebook.com/profile.php
Externe Links
2
Interne Links
6

HTTP-Header

Antwort-Header
Server
cloudflare
Content-type
text/html; charset=utf-8
X-content-type-options
nosniff
Referrer-policy
strict-origin-when-cross-origin
Originalfelder der Quelle · JSON
E-Mail-Konfiguration
{
    "spf_lookups": 0
}
CAA-Einträge
{
    "domain": "daytonjunkpros.pages.dev"
}
Ergebnisse der DNS-Sicherung
{
    "resolvers": 12,
    "blocked_count": 0
}
Beobachtungen zum Webarchiv
{
    "last": "2026-10-25T17:39:35Z",
    "first": "2026-10-25T17:39:35Z",
    "changes": 0,
    "days_archived": 1,
    "avg_page_bytes": 6606
}
Seitentitel und Metadaten
{
    "title": "Dayton Junk Pros | Fast Local Junk Removal",
    "description": "Professional junk removal in Dayton, Beavercreek & surrounding areas. Same-day service available. Call now for a free quote."
}
Tracker
{
    "requests": 1
}
Formulare und gemischte Inhalte
{
    "third_party_scripts": 0
}
Status
{
    "up": true,
    "code": 200,
    "timings": {
        "dns": 6,
        "tls": 30,
        "wait": 55,
        "connect": 12,
        "download": 0
    },
    "response_ms": 103
}
TLS-Verbindung
{
    "alpn": "h2",
    "cipher": "TLS_AES_256_GCM_SHA384",
    "protocol": "TLSv1.3",
    "versions": [
        "TLSv1.2",
        "TLSv1.3"
    ],
    "authorized": true,
    "forward_secrecy": true
}
Ports
{
    "open": [
        80,
        443,
        8080
    ]
}
Carbon
{
    "bytes": 19475,
    "co2_grams": 0.0007,
    "cleaner_than": 57
}
DNS-Server
{
    "ns": [
        {
            "ip": "108.162.193.151",
            "host": "darwin.ns.cloudflare.com"
        },
        {
            "ip": "172.64.34.2",
            "host": "sky.ns.cloudflare.com"
        }
    ],
    "zone": "daytonjunkpros.pages.dev"
}
Standort
{
    "ip": "2606:4700:310c::ac42:2f6b",
    "asn": "13335",
    "org": "Cloudflare, Inc.",
    "city": "Montreal",
    "country": "CA"
}
SSL
{
    "issuer": "Let's Encrypt / YE2",
    "subject": "daytonjunkpros.pages.dev"
}
DNS-Einträge
{
    "A": [
        "172.66.44.149",
        "172.66.47.107"
    ],
    "NS": [
        "darwin.ns.cloudflare.com",
        "sky.ns.cloudflare.com"
    ],
    "SOA": "{\"nsname\": \"darwin.ns.cloudflare.com\", \"hostmaster\": \"dns.cloudflare.com\", \"serial\": 2417860716, \"refresh\": 10000, \"retry\": 2400, \"expire\": 604800, \"minttl\": 1800}",
    "AAAA": [
        "2606:4700:310c::ac42:2c95",
        "2606:4700:310c::ac42:2f6b"
    ]
}
DNSsec
{
    "ds": false,
    "rrsig": false,
    "dnskey": false
}
Hsts
{
    "message": "Site does not serve any HSTS headers."
}
HTTP-Sicherheitsrichtlinien
{
    "xFrameOptions": false,
    "referrerPolicy": "strict-origin-when-cross-origin",
    "xXSSProtection": false,
    "permissionsPolicy": false,
    "xContentTypeOptions": "nosniff",
    "contentSecurityPolicy": false,
    "strictTransportPolicy": false,
    "crossOriginOpenerPolicy": false,
    "crossOriginEmbedderPolicy": false,
    "crossOriginResourcePolicy": false
}
Firewall
{
    "waf": "Cloudflare",
    "has_waf": true
}
Get ip
{
    "ip": "2606:4700:310c::ac42:2c95",
    "family": 6
}
Weiterleitungen
{
    "chain": [
        "https://daytonjunkpros.pages.dev"
    ]
}
Seitenlinks
{
    "external": [
        "https://g.page/r/CeodIKqK8ghkEBM/review",
        "https://www.facebook.com/profile.php"
    ],
    "external_count": 2,
    "internal_count": 6
}
HTTP-Header
{
    "headers": {
        "server": "cloudflare",
        "content-type": "text/html; charset=utf-8",
        "x-content-type-options": "nosniff",
        "referrer-policy": "strict-origin-when-cross-origin"
    }
}

Weiterlesen

Treffer in der SperrlistePhishDestroy 1
PhishDestroy PhishDestroy list Quelle ansehen

Gespeicherte Aufnahme · 5 Aufnahmen

Alle Erfassungslinks und Hashes (5)

Domaindetails

Domain
IP-Kontext Cloudflare shared edge IP-Adresse des Absenders verborgen Die Edge-IP-Reputation wird dieser Domäne nicht zugeordnet.
Plattformanbieter Cloudflare US(US)
HTTP-Status200
Technische DetailsHerkunft und Zeitstempel
Erstmals entdeckt25.10.2026
DOM-Analyseanalyzed 25.10.2026score 10/1002 brand signals
Eingereichte URLhttp://daytonjunkpros.pages.dev/
Favicon-Hash
Beobachteter Seitentitel
Dayton Junk Pros | Fast Local Junk Removal
Automatisierte Markenverweise
Facebook Google
TLS-Zertifikat
Ausgestellt von YE2 · gespeicherte Gültigkeit endet in 82 Tagen

Netzwerk & Zertifikate

Gespeicherte technische Beweise

Netzwerk & DNS

Gemeinsam genutzter CDN-Edge-Server
Resolved IP
172.66.47.107
Netzwerk-ASN
AS13335
Organisation
Cloudflare, Inc.
Beobachtungsort
Montreal, CA
Server-Header
cloudflare

Die Edge-IP-Reputation wird dieser Domäne nicht zugeordnet.

Nameserver 2

  • darwin.ns.cloudflare.com
  • sky.ns.cloudflare.com

Der Standort bezieht sich auf das IP-Netz.

TLS-Zertifikat

Aussteller
YE2
Gültig ab
2026-10-18 18:09:10
Gültig bis
2027-01-16 18:09:09
Abdeckung der Hostnamen
Zertifikat laut gespeicherten Daten gültig
Gültigkeit
Innerhalb des gespeicherten Gültigkeitszeitraums
Erfassungsquelle
PhishDestroy collector
Fingerabdruck des Zertifikats7df8016d7731162b038b96b909def78e8349529d928ae627ba206d09269e98ca
Zertifikatsnamen · 2 SANs
  • *.daytonjunkpros.pages.dev
  • daytonjunkpros.pages.dev

Gespeicherte Zertifikatsmetadaten. Datumsangaben des Zertifikats ohne Zeitzone werden wie gespeichert angezeigt. Transportverschlüsselung belegt nicht, dass die Website vertrauenswürdig ist.

Diese Domain melden Reichen Sie Beweismaterial ein und helfen Sie mit, andere zu schützen

Archivierte Beweise

Wayback Machine-Snapshot
Archiv ansehen
Gespeicherte Aufnahmen als Beweismittel 1 snapshot

Mit Zeitstempel versehene Antwortmetadaten, die von der lokalen Erfassungspipeline gespeichert wurden. Jeder Wert unten bezieht sich auf den angezeigten Archivierungszeitpunkt.

Archivierte HTTP-Antwort HTTP 200
Angeforderte URL: http://daytonjunkpros.pages.dev/
Endgültige URL: https://daytonjunkpros.pages.dev/
Dayton Junk Pros | Fast Local Junk Removal
Professional junk removal in Dayton, Beavercreek & surrounding areas. Same-day service available. Call now for a free quote.
Reaktion
HTTP 200
HTML-Body
19.0 KB
Komprimiert
5.4 KB
Links
11 internal · 4 external
Erkannte Technologien
cloudflare
Ausgewählte Antwort-Header
Content-Type: text/html; charset=utf-8
Cache-Control: public, max-age=0, must-revalidate
Content-Encoding: gzip
Server: cloudflare
Sicherheits-Header vorhanden
X-Content-Type-OptionsReferrer-Policy
HSTS: nicht beobachtet DNSSEC: nicht beobachtet WAF / firewall: observed Cloaking-Hinweis: nicht beobachtet
Saved response-header values · 14
Access-Control-Allow-Origin
*
alt-svc
h3=":443"; ma=86400
Cache-Control
public, max-age=0, must-revalidate
CF-RAY
a503001da80fea5b-EWR
Verbindung
keep-alive
Content-Encoding
gzip
Content-Type
text/html; charset=utf-8
Datum
Sun, 25 Oct 2026 17:39:24 GMT
Nel
{"report_to":"cf-nel","success_fraction":0.0,"max_age":604800}
Referrer-Policy
strict-origin-when-cross-origin
Report-To
{"group":"cf-nel","max_age":604800,"endpoints":[{"url":"https://a.nel.cloudflare.com/report/v4?s=UZjRGefpdymQdWiEOJ5e9Qr7TQQRUxx7tMwy1KPj9BTBXHv9m8Ilh5QVDDoEhcD8wSKmOY%2BL4sIGuDWZf2TbAsQjs%2FUvyhkd5EUrg%2F40gipmMbjubzQhn1hdR4EleIrlxKj2nonld
Server
cloudflare
Transfer-Encoding
chunked
X-Content-Type-Options
nosniff

Vom Collector gespeicherte Werte; lange Werte können bei der Erfassung gekürzt werden.

Details zur Anmeldung und Beobachtung1

Availability observations

Letzte Beobachtung der Erreichbarkeit

Eine geschätzte Zeit beschreibt ein Beobachtungsfenster. Sie belegt weder eine Maßnahme des Registrars noch den genauen Zeitpunkt, zu dem eine Website nicht mehr erreichbar war.

Gespeicherter Beobachtungsverlauf1

Datierte Änderungen, die vom Monitor und den Quell-Collectors gespeichert wurden. Neueste Beobachtungen stehen oben; der Status einer Quelle ist kein Beleg für eine Abschaltung.

  1. Domain-Überwachung · Erster Eintrag in der Sammlung

    Erreichbar

Alle gespeicherten Verfügbarkeitsbeobachtungen2

Quelle: Verfügbarkeitsmonitor. Jede gespeicherte Beobachtung wird separat geführt, einschließlich Datensätze mit demselben Datum oder derselben Nachweis-Hash-Zahl, aber unterschiedlichen Quellen oder DNS-Zuständen. Ein unbekannter Zustand ist kein Beweis dafür, dass die Website offline ist.

  1. current_state_backfillunknown
    Observation source
    current_state_backfill
    Ursache
    http_2xx_unclassified
    Availability state
    unknown
    Content state
    unknown
    DNS state
    stale
    Erfasster HTTP-Status
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    40
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Zeitstempel der Originalquelle
    2026-10-25 18:42:47.000000
    Beweis-SHA-256
    c79cd384fe898f7d2da7da8137f24bb90aaafed5d3e9601e24233bec4a2972fe
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-25 18:42:47
    Evidence reason
  2. http_observationunknown
    Observation source
    http_observation
    Ursache
    http_2xx_unclassified
    Availability state
    unknown
    Content state
    unknown
    DNS state
    unknown
    Erfasster HTTP-Status
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    40
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Zeitstempel der Originalquelle
    2026-10-25 18:42:47.000000
    Beweis-SHA-256
    c79cd384fe898f7d2da7da8137f24bb90aaafed5d3e9601e24233bec4a2972fe
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-25 18:42:47
    Evidence reason

Erfasste Aktivitäten

3 entries
  1. Zu PhishDestroy hinzugefügt

    daytonjunkpros.pages.dev

    Quelle ansehen
  2. URLScan

    Seite gespeichert

    Quelle ansehen
  3. Wayback Machine

    Seite archiviert

    Quelle ansehen
How we investigate & report

Public scans, evidence and abuse channels

We scan suspicious URLs, inspect public results and send evidence through the appropriate abuse-reporting channels. The dated events above show what is recorded for this domain. The directory below explains the wider workflow.

01Public scans & evidence collection10 sources and tool groups
urlscan.io Screenshot · DOM · HTTP

Capture the rendered page, requests and visible infrastructure.

VirusTotal Multi-engine verdicts

Compare the available engine results and retain the analysis timestamp.

Cloudflare Radar DNS · certificates · categories

Inspect a public scan and its recorded network and classification data.

AlienVault OTX Threat-intelligence pulses

Look for indicator references and related community intelligence.

Wayback Machine Historical evidence

Compare archived captures and preserve historical context.

crt.sh Certificate Transparency

Inspect certificate records and related hostnames.

DNS Security Filters Quad9 · AdGuard · CleanBrowsing

Compare security resolver responses and record observed blocking.

Web-Check Surface inspection

Inspect the public DNS, TLS, HTTP and technology surface.

02Abuse reports & follow-upRegistrar, hosting and security channels
  1. Identify the responsible provider. Match registration and hosting records to the relevant abuse contact.
  2. Prepare an evidence package. Include the URL, public scan references, captures and the recorded observations.
  3. Send the report. Keep outgoing report records and recipient information when available.
  4. Recheck and publish updates. Track later scanner verdicts, provider responses and site availability.

Security services used for scanning, reputation checks and reporting are listed below. A service being listed is not evidence that it received, accepted or acted on this particular domain. Recorded submissions appear in the notification history above.

Auf Cloaking prüfen

Vergleichen Sie, was ein Browser und ein Crawler erhalten, und prüfen Sie auf Traffic-Routing über Keitaro.

daytonjunkpros.pages.dev

Nachweise und externe Berichte

Eingehende Analyse
Hilfe & Meldungen

Wurden Sie von dieser Website betroffen?

3 verknüpfte Gruppen von Beweissignalen Letzter bekanntermaßen aktiv
Sie sind nicht allein, und Sie müssen sich für nichts schämen. Betrüger sind raffinierte Kriminelle, die Vertrauen ausnutzen. Ihre Meldung ist die stärkste Waffe gegen Betrug: Sie kann andere davor bewahren, Opfer zu werden, und den Behörden helfen, einzuschreiten. Schweigen ist der größte Vorteil der Betrüger. Brechen Sie es.
Wenn Zugangsdaten kompromittiert wurden, melden Sie dies sofort. Lassen Sie sich nicht auf Betrüger ein, die versprechen, Ihr Geld zurückzuholen.

Wenn Sie Kontoanmeldeinformationen, persönliche oder Zahlungsinformationen eingegeben oder eine Datei von dieser Domain heruntergeladen haben, ergreifen Sie sofort Maßnahmen. Nachfolgend finden Sie Ressourcen, die Ihnen helfen, den Vorfall zu melden und sich zu schützen.

Offizielle Meldewege

Melden Sie sich bei Ihren örtlichen Behörden

Wählen Sie Ihr Land aus, um Offizielle Kontakte im Bereich Cyberkriminalität oder einen Beschwerdeentwurf erstellen → zu erhalten.

97-Länder-Verzeichnis

KI-gestützter Entwurf – Vorfalldetails werden vom KI-Anbieter verarbeitet

Überprüfen Sie es und reichen Sie es selbst ein
Nach einem Phishing-Vorfall

Empfehlungen und Ratschläge für Betroffene

Wählen Sie die Schritte, die zu den von Ihnen preisgegebenen Daten passen. Bewahren Sie eine Kopie dieses Berichts zusammen mit Ihren eigenen Unterlagen auf.

Was soll ich sofort tun?

Dringend

Nutzen Sie die verdächtige Website nicht weiter. Öffnen Sie den echten Dienst über die offizielle App oder eine Adresse, der Sie bereits vertrauen.

  • Alle Passwörter ändern — E-Mail, Exchange-Konten, alles, wofür dasselbe Passwort verwendet wird
  • 2FA aktivieren mit einer Authentifizierungs-App (nicht per SMS). Deaktivieren Sie die SMS-basierte Wiederherstellung
  • Karten einfrieren Falls Sie auf der Phishing-Seite Ihre Bankdaten eingegeben haben

Welche Informationen sollte ich für meinen Bericht sammeln?

FBI-Richtlinien

Bewahren Sie Original-E-Mails, Belege, Nachrichten und Screenshots an einem sicheren Ort auf. Eine sachliche Chronologie hilft der zuständigen Behörde, den Ablauf nachzuvollziehen. IC3-Leitfaden zu Beweismitteln ↗

  • Zahlungsbelege — Falls Sie bezahlt haben, bewahren Sie den Beleg auf und notieren Sie sich den Betrag, das Datum sowie die Angaben zum Zahlungsanbieter und zum Empfänger.
  • Genaue Daten und Uhrzeiten — jeder Transaktion und des ersten Kontakts mit dem Betrüger
  • Screenshots — betrügerische Websites, Chat-Nachrichten, E-Mails, Wallet-Transaktionen, soziale Medien
  • Alle URLs und Domains die der Betrüger verwendet (einschließlich daytonjunkpros.pages.dev)
  • Kommunikation — E-Mails, SMS, Telefonnummern, Benutzernamen, die der Betrüger verwendet hat

Auch wenn dir nicht alle Details bekannt sind — trotzdem Anzeige erstatten. Auch unvollständige Informationen sind für die Ermittlungen hilfreich.

Wo soll ich den Betrugsfall melden?

  • FBI IC3 — Internet Crime Complaint Center (Meldestelle der US-Bundesbehörden)
  • Europol — Meldungen zu Cyberkriminalität in Europa (EU)
  • Ihre Bank oder Ihr Zahlungsdienstleister — Wenden Sie sich umgehend über die offiziellen Kontaktdaten an das Betrugsbekämpfungsteam, falls Geld oder Kartendaten offengelegt wurden.
  • Ortspolizei — sorgt für eine offizielle Dokumentation, auch wenn sie nicht sofort handeln können

Eine Anzeige garantiert weder die Rückerlangung von Geldern noch eine Ermittlung, doch zeitnahe und genaue Transaktionsdaten können Behörden und Dienstleistern helfen, den Vorfall nachzuverfolgen.

How do phishing scams typically work?

  • Gefälschte Websites — pixelgenaue Kopien legitimer Websites mit leicht abgeänderten Domains
  • Schweineschlachtung — über Wochen hinweg über Telegram, WhatsApp und Dating-Apps aufgebautes Vertrauen, dann wurde Geld gestohlen
  • Betrugsmaschen im Zusammenhang mit der Rückforderung von Geldern — Betrüger geben sich als Rückholungsdienste aus und verlangen Vorabgebühren. Geben Sie niemals eine Seed-Phrase weiter und zahlen Sie nicht, bevor Sie den Anbieter unabhängig überprüft haben
  • Durch KI gestützte Betrugsmaschen — Deepfakes, automatisiertes Phishing und KI-generierte Websites, die es erschweren, Betrugsversuche zu erkennen

Wie kann ich mich in Zukunft schützen?

  • Offizielle Websites als Lesezeichen speichern — Klicken Sie niemals auf Links in E-Mails, Direktnachrichten oder Anzeigen
  • Domains überprüfen — nachsehen, ob PhishDestroy Bevor Sie Kontakt aufnehmen: Überprüfen Sie HTTPS, die Rechtschreibung und das Alter der Domain.
  • „Zu schön, um wahr zu sein“ = Betrug — garantierte Renditen, Prominente als Werbeträger, dringende Fristen

Weitere Hinweise: NIST · Maßnahmen gegen PhishingFBI IC3 · Meldungen und BeweismittelFTC · Betrugsmaschen im Zusammenhang mit Rückerstattungen

Bleiben Sie auf dem Laufenden, bleiben Sie sicher

Beobachten Sie aktuelle Bedrohungen oder legen Sie Widerspruch gegen diesen Eintrag ein, wenn Sie der Meinung sind, dass es sich um einen Fehlalarm handelt

Vorsicht vor Betrügern, die mit der Rückforderung von Geldern locken! Kriminelle nehmen unter Umständen erneut Kontakt zu Opfern auf und geben dabei vor, Ermittler, Anwälte oder Beitreibungsbeamte zu sein. Zahlen Sie keine Vorabgebühren und geben Sie keine Anmeldeinformationen weiter. Erfahren Sie mehr über Betrug im Zusammenhang mit Wiederaufbaumaßnahmen →
Über diesen BerichtQuellen, Beobachtungsdaten und Korrekturen

Dieser Bericht vereint gespeicherte Seitenaufnahmen, Registrierungs- und Netzwerkdaten, Scannerergebnisse und den Meldeverlauf von PhishDestroy. Jede Quelle behält ihr eigenes Beobachtungsdatum. Öffnen Sie den Bericht einer Quelle, um das ursprüngliche Ergebnis einzusehen.

Eine Aufnahme dokumentiert, was angezeigt wurde. Ein Scannerergebnis hält die Einschätzung des jeweiligen Anbieters zum Zeitpunkt seiner Prüfung fest. Weder ein gültiges Zertifikat noch ein Ergebnis ohne Erkennungen garantiert Sicherheit.

Diesen Bericht einbettenEin kompaktes Widget mit Link zu den Beweisen
HTML · IFRAME

Diesen Bericht einbetten

Teilen Sie diese Bedrohungsinformationen auf Ihrer Website oder in Ihrem Blog

embed.html
<iframe
  src="https://phishdestroy.io/de/embed/domain/daytonjunkpros.pages.dev"
  title="PhishDestroy threat report for daytonjunkpros.pages.dev"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>