نتيجة حاسمة
تقوم شركة «ستيم» بالكذب بشكل سافر، وتغطي على المجرمين، وتعرقِل التحقيق.
مقدمة: جريمة الإهمال المتعمد
في أغسطس 2025، لم تكتفِ «ستيم» (Steam)، أكبر منصة ألعاب في العالم، بالتعرض لخرق أمني فحسب، بل ساهمت بنشاط في حدوثه. فمن خلال سلسلة من الإخفاقات النظامية والإهمال الجسيم، سمحت شركة «فالفي» للعبة BlockBlasters (AppID 3872350) ليصبح حصان طروادة لحملة برمجيات خبيثة مدمرة. لم يكن هذا هجومًا متطورًا لا مفر منه. بل كانت عملية سرقة بيانات نموذجية نجحت لأن نظام أمان Steam معيب بشكل جذري. على مدار 22 يومًا، سرق المئات من آلاف الدولارات، وأفرغ محافظ العملات المشفرة، واخترق حسابات المستخدمين بينما لم تفعل شركة Valve شيئًا.
عندما انكشفت الحقيقة، لم يكن رد فعل شركة «فالفي» هو حماية مستخدميها، بل حماية صورتها. فقد أصدرت الشركة بيانًا واحدًا مخادعًا ألقت فيه باللوم على «حساب مطور تم اختراقه» — وهي كذبة مثير للشفقة تهدف إلى تحويل اللوم وحماية نفسها من المسؤولية. سيقوم هذا المقال بتفنيد تلك الكذبة. باستخدام البيانات الجنائية، وتحليل التسلسل الزمني، وسياسات Valve نفسها، سنثبت أن هذا الحادث لم يكن مجرد تقصير في اتخاذ الإجراءات اللازمة، بل كان تسترًا متعمدًا على إهمال جنائي.
الهوية المكشوفة
تقوم منصة «ستيم» بالكذب بشكل سافر وإخفاء هوية فالنتين لوبيز، المطور المعتمد الذي يقف وراء هذا التطبيق الخبيث.
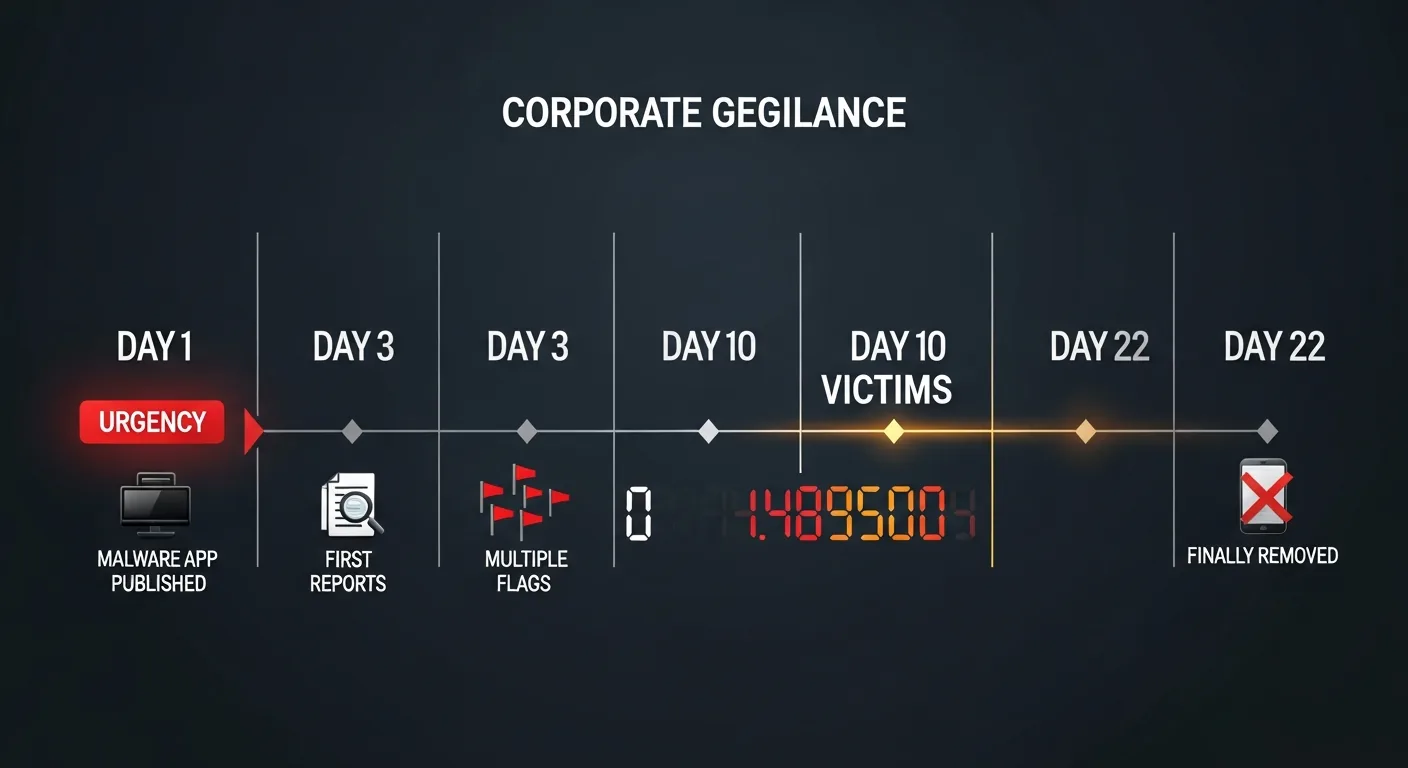
الجدول الزمني لـ 22 يومًا من التقاعس
كان أمام شركة «فالفي» 22 يومًا لوقف هذا الأمر. كانت تقارير المستخدمين تتدفق، وأظهرت بيانات المنصة علامات واضحة على وجود مشكلة. وكان صمتهم خيارًا متعمدًا.
تم إطلاق لعبة BlockBlasters. وقد تمت الموافقة على نسخة نظيفة وشرعية من اللعبة من خلال عملية التدقيق التي تجريها منصة Steam.
تم نصب الفخ. يقوم المهاجمون بنشر إصدار التصحيح رقم 19799326. وقد وافقت منصة Steam على هذا التحديث — الذي يحتوي على الحمولة الخبيثة — وتم توزيعه على جميع اللاعبين.
أطلق الضحايا الأوائل ناقوس الخطر. فقد أرسل المستخدمون طلبات دعم كثيرة إلى خدمة دعم Steam للإبلاغ عن استخدام غير طبيعي لوحدة المعالجة المركزية (CPU)، وحركة مرور شبكية مشبوهة، و الأهم من ذلك كله سرقة العملات المشفرة. ودخلت هذه الطلبات في «ثقب أسود»، حيث تجاهلتها شركة Valve.
تشير البيانات بوضوح إلى وجود خطر. تُظهر بيانات القياس عن بُعد العامة على SteamDB أن عدد اللاعبين قد انخفض إلى رقم واحد، ومع ذلك لا تزال اللعبة مثبتة على مئات الأجهزة، حيث تستمر في تسريب البيانات بصمت. ويُعد هذا التباين الهائل إشارة تحذيرية كان ينبغي لأي نظام مراقبة كفء أن يلتقطها.
المجتمع يتحرك. يكشف باحثون أمنيون مستقلون عن البنية التحتية للقيادة والتحكم الخاصة بالبرمجية الخبيثة، والتي تعتمد على تطبيق «Telegram»، مما يجبر القراصنة على التراجع.
الدليل لا يمكن إنكاره. فقد نشرت شركة G DATA CyberDefense AG تقريرًا جنائيًا كاملاً يؤكد أن البرمجية الخبيثة تتبع نهج هجوم متعدد المراحل، ويكشف عن التفاصيل الفنية للاختراق.
تحليل الهجوم
لم تكن هذه برمجية خبيثة متطورة. بل كانت مزيجًا بدائيًا لكنه فعال من البرامج النصية الشائعة وبرامج سرقة البيانات، وكان من المفترض أن يكون اكتشافها أمرًا سهلاً بالنسبة لمنصة تبلغ قيمتها عدة مليارات من الدولارات.
المرحلة الأولى: الاختراق الأولي (game2.bat)
قامت الحمولة الأولية، وهي عبارة عن برنامج نصي بسيط يعمل بنظام الدُفعات، بإجراء عملية استطلاع أساسية: جمع عناوين IP والموقع الجغرافي وتفاصيل مستخدمي Steam. ثم قامت بتنزيل ملف ZIP محمي بكلمة مرور (v1.zip) — وهي تقنية كلاسيكية لتجاوز برامج الفحص الآلية الساذجة.
المرحلة الثانية: التهرب والتصعيد (برامج التحميل VBS)
باستخدام نصوص VBS، نفذت البرمجية الخبيثة مكوناتها الأساسية في نوافذ أوامر مخفية. كما أضافت دليلها الخاص إلى قائمة الاستثناءات في Microsoft Defender، وهو إجراء من المفترض أن يؤدي إلى إصدار تنبيه فوري ذي أولوية عالية على أي نظام خاضع للمراقبة.
المرحلة الثالثة: سرقة البيانات (Client-built2.exe و Block1.exe)
مع تعطيل أنظمة الحماية، قامت البرمجية الخبيثة بنشر حمولاتها الأساسية: باب خلفي مبنٍ على لغة Python للوصول المستمر، ونسخة معدلة من برنامج سرقة البيانات StealC. واستهدفت البرمجية بيانات المتصفح، ورموز الجلسات، والأهم من ذلك، محافظ العملات المشفرة في متصفحات Chrome وEdge وBrave. تم توجيه جميع البيانات المسروقة إلى خادمين للتحكم والتوجيه عبر حركة مرور HTTP غير آمنة. وأكدت مؤشرات التهديد (IOCs) الخاصة ببرنامج استنزاف العملات المشفرة أن منصة Steam كانت وسيلة لتوزيع البرمجيات الخبيثة في عمليات السرقة المنظمة.
الخيانة
لقد كانت بالضبط شهاداتهم الموثوقة وتجاهلهم لهذه الأمور هي التي أدت إلى وقوع عشرات السرقات التي قاموا بالتستر عليها. وهذا يمثل هجوماً نموذجياً على سلسلة التوريد يستغل ثقة المنصة على نطاق واسع.
مؤشرات الاختراق (IOCs)
| ملف | SHA256 | التصنيف |
|---|---|---|
game2.bat | aa1a1328e0d0042d071bca13ff9a13116d8f3cf77e6e9769293e2b144c9b73b3
|
BAT.Trojan-Stealer.StimBlaster.F |
launch1.vbs | c3404f768f436924e954e48d35c27a9d44c02b7a346096929a1b26a1693b20b3
|
Script.Malware.BatchRunner.A@IOC |
test.vbs | b2f84d595e8abf3b7aa744c737cacc2cc34c9afd6e7167e55369161bc5372a9b
|
Script.Malware.BatchRunner.A@IOC |
Client-built2.exe | 17c3d4c216b2cde74b143bfc2f0c73279f2a007f627e3a764036baf272b4971a
|
Win64.Backdoor.StimBlaster.L6WGC3 |
Block1.exe | 59f80ca5386ed29eda3efb01a92fa31fb7b73168e84456ac06f88fdb4cd82e9e | Win32.Trojan-Stealer.StealC.RSZPXF |
تفنيد الكذبة: قصة «الحساب المخترق» مجرد هراء تام
الكشف عن عملية التستر
تقوم «ستيم» بترويج الأكاذيب ومساعدة الضحايا، في حين تقوم شركتها بالتحقق من المطورين ومنح أعلى شهادة ثقة لمحتواهم.
دعونا نسمي حجة «المطور الذي تعرض للاختراق» التي ساقتها شركة Valve بما هي عليه حقًّا: كذبة مثيرة للشفقة ويسهل دحضها. إنها إهانة لذكاء قاعدة مستخدميهم، وهي رواية صيغت لحمايتهم من عواقب إهمالهم. وينهار هذا الخيال برمته بمجرد إلقاء نظرة على الإجراءات الإلزامية التي تتبعها «ستيم» نفسها.
- «حاجز الـ100 دولار» والتحقق من الهوية: للنشر على منصة Steam، يتعين على كل مطور المرور عبر برنامج Steam Direct. ويتضمن ذلك دفع رسوم قدرها 100 دولار وإتمام إجراءات «اعرف عميلك» (KYC)، بما في ذلك تقديم الأسماء القانونية والمعلومات المصرفية والوثائق الضريبية. لم يكن الجاني شبحًا مجهول الهوية؛ فقد كانت شركة Valve تحتفظ في سجلاتها بهويته المؤكدة وتفاصيله المالية. وهذا يجعل تقاعسها خيارًا واعيًا لحماية شريك معتمد على حساب مستخدميها.
- أسطورة انقطاع التيار الكهربائي لمدة 22 يومًا: توفر Steamworks للمطورين أدوات فعالة لتأمين حساباتهم. يمكن للمطور الشرعي الذي فقد السيطرة على حسابه تقديم تذكرة بعنوان «فقدان الوصول إلى بيانات اعتماد الناشر». وقد صُممت هذه العملية لتكون سريعة، حيث يتم تجميد حقوق النشر والإصدارات في غضون ساعات، وليس أسابيع. إن فكرة أن يُحظر دخول مطور ما لمدة تزيد عن 20 يومًا بينما تقوم لعبته بتوزيع برامج ضارة هي فكرة سخيفة. فهي تشير إلى أحد سيناريوهين، وكلاهما يدين شركة Valve: إما أن المطور كان متواطئًا، أو أن Valve تجاهلت تذاكر الدعم التي أرسلها المطور بشكل محموم، بالإضافة إلى العشرات من شكاوى المستخدمين.
- الإهمال المنهجي لشكاوى المستخدمين: قدم العشرات من المستخدمين تقارير مفصلة عن حالات سرقة مالية، وسلوكيات البرامج الضارة، واختراق الحسابات. لم تكن هذه شكاوى غامضة؛ بل كانت معلومات استخباراتية قابلة للتنفيذ. كان من المفترض أن يقوم نظام دعم كفء بالإبلاغ عن هذه الحالات، وتصعيد المشكلة، وتجميد صفحة التطبيق بانتظار التحقيق في غضون 24 ساعة. إن إخفاق شركة Valve في القيام بذلك لمدة 22 يومًا ليس مجرد سهو؛ بل هو سياسة من التجاهل المتعمد.
الخدعة الأساسية: التلاعب بمسرح الجريمة الرقمي
وهنا يتحول التستر الذي مارسته شركة «فالف» من مجرد إهمال إلى ما لا يمكن وصفه إلا بأنه التلاعب بمسرح جريمة رقمي. دعونا نؤكد هذا الأمر دون أي لبس: لم تقم شركة Valve بإزالة اللعبة المصابة.
تؤكد الأدلة الجنائية والتحليلات التي توصل إليها الباحثون الأمنيون الذين يتتبعون البنية التحتية C2 ذلك بشكل قاطع: فقد قام المجرمون أنفسهم بحذف إصداراتهم الخبيثة من خوادم Steam. وقد فعلوا ذلك في 21 سبتمبر، فقط بعد الكشف العلني عن مجموعة التحكم الخاصة بهم على Telegram. وقد نفذوا عملية انسحاب على غرار «أرض محروقة»، حيث دمروا الأدلة لإخفاء آثارهم.
ادعاء شركة «فالفي» بأنها اتخذت إجراءات هو محض افتراء صارخ. فمن خلال انتظار المهاجمين حتى يمحوا آثارهم قبل أن تتدخل الشركة لإزالة صفحة المتجر، سمحت «فالفي» فعليًّا بتدمير الدليل الرئيسي. لم يكن هذا محاولة للحد من الأضرار؛ بل كان عرقلة للتحقيق. لم تكن الشركة تحمي المستخدمين؛ بل كانت تحمي نفسها من خلال ضمان تطهير مسرح الجريمة.
التكلفة البشرية للامبالاة الشركات
كان لإهمال شركة «فالفي» عواقب حقيقية لم تتحمل الشركة أي مسؤولية عنها.
- الانهيار المالي: سُرق ما يزيد عن 150,000 دولار أمريكي (ويبدو أن المبلغ يتجاوز 1,000,000 دولار أمريكي). بالنسبة للكثيرين، كان هذا المبلغ كفيلاً بتغيير مسار حياتهم. فقد خسر أحد مقدمي البث المباشر مبلغ 32,000 دولار خلال بث خيري مباشر لجمع التبرعات لعلاج مرض السرطان.
- خيانة الثقة: تعرضت حسابات مئات المستخدمين للاختراق، وسُرقت بياناتهم، وأصيبت أنظمتهم بالفيروسات.
- الصمت المطلق: وحتى يومنا هذا، لم تقدم شركة «فالفي» أي استرداد للأموال، ولا أي تعويض، ولا أي اعتذار صادق. وكان ردها الذي اتخذ شكل رسالة نموذجية إهانة لكل ضحية.
الدافع: الربح قبل الناس
لماذا قد تسمح شركة «فالفي» بحدوث ذلك؟ الدافع بسيط بقدر ما هو ساخر: كان سعره أرخص.
إن إجراء إصلاح أمني حقيقي ��
ما هو البديل؟ إصدار بيان غامض ومضلل، وترك الأحداث الإخبارية تمضي في مسارها، والتحمل الحد الأدنى من الضرر على صعيد العلاقات العامة. كان ذلك قرارًا تجاريًّا مدروسًا اعتُبرت فيه سلامة المستخدم خسارة مقبولة.
هذا النمط من الإهمال ليس جديدًا. فمن PirateFi (2024) إلى Chemia (2025)، تجاهلت شركة Valve مرارًا وتكرارًا التحذيرات وسمحت بدخول برامج ضارة إلى منصتها، ولم تتحرك إلا بعد احتجاج الرأي العام. ولم تكن حادثة BlockBlasters استثناءً؛ بل كانت النتيجة الحتمية لثقافة أمنية فاسدة.
الحكم النهائي: مذنب بالتهم الموجهة إليه
دع الحقائق تتحدث عن نفسها.
- حقيقة: وافقت الأنظمة الآلية التابعة لشركة Valve على إصدار يحتوي على برمجيات خبيثة بسيطة.
- حقيقة: تجاهل فريق الدعم التابع لشركة «فالفي» التحذيرات المباشرة التي وجهها الضحايا على مدى ثلاثة أسابيع.
- حقيقة: لم تتحرك شركة «فالفي» إلا بعد أن قام المخترقون أنفسهم بإزالة الملفات الضارة.
- حقيقة: كان البيان الرسمي الصادر عن شركة «فالفي» تحريفًا متعمدًا للأحداث بهدف التهرب من المساءلة.
لم تكتفِ شركة «فالفي» بالفشل فحسب. بل كذبت أيضًا. فقد حجبت إهمالها، وحمت أرباحها، وتركت مستخدميها يدفعون الثمن. لقد انهارت الثقة التي وضعها المجتمع في «ستيم» بشكل لا رجعة فيه. لم يكن هذا مجرد خطأ؛ بل كان خيانة.