الانتقال إلى تقرير الأمان
تم الإبلاغ عن هذا النطاق باعتباره ضارًّا
محركات الأمان التي تبلغ عن اكتشاف: 16. توخي الحذر الشديد — لا تدخل بيانات الاعتماد أو المعلومات الشخصية.
أمن المجال وذكاء التهديدات
أيقونة موقع everexedgefoundationes.com

everexedgefoundationes.com

باختصار

everexedgefoundationes.com: انتحال Foundation، رصده PhishDestroy في 2026-10-25.

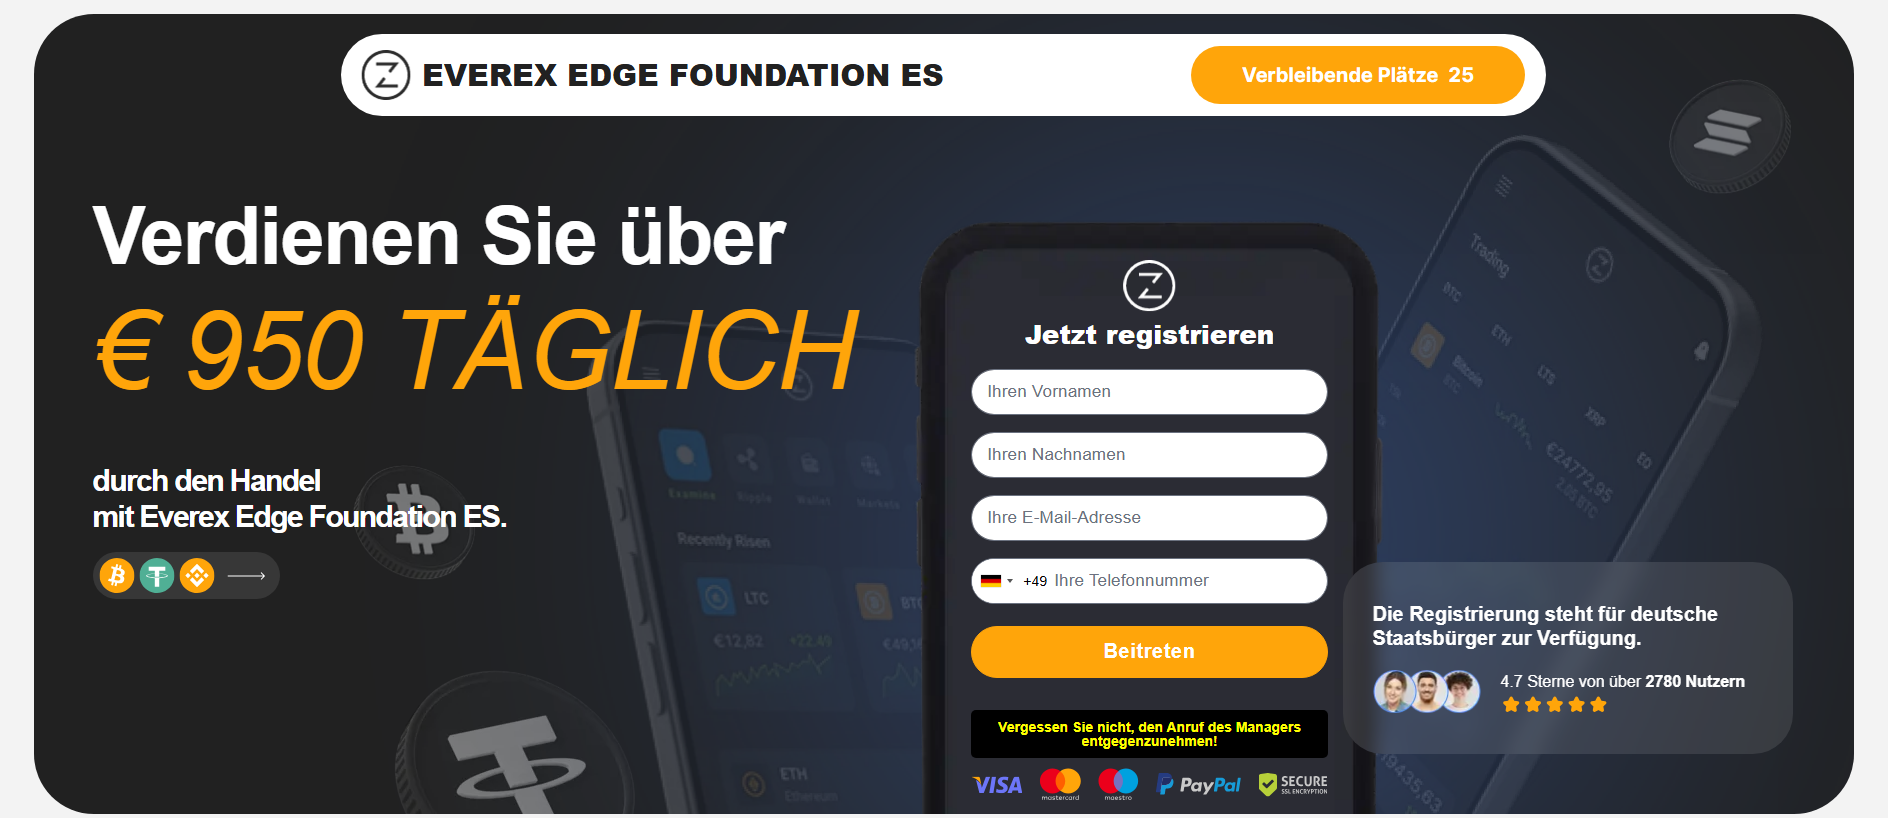
“Decisiones más inteligentes con IA para inversores — Everex Edge Foundation ES”

مسجّل النطاق
Dynadot
Resolved IP
158.94.210.119
تاريخ التسجيل
23/04/2026
تقييم PhishDestroy حرجة
التوفر آخر نشاط معروف أحدث مراقبة إمكانية الوصول المخزنة رُصد فحوصات المواقع الإلكترونية · HTTP 200
اكتشافات VirusTotal: 16/92 Spamhaus DBL: spam domain تصنيف العلامة التجارية التلقائي: Foundation نوع الاحتيال: انتحال
VirusTotal
عمليات الكشف عن المحركات ·
OTX
مراجع المجتمع
Cloudflare Radar
لقطات الصفحة
فتح المعرض
عمر النطاق
البلاغات المرسلة
عرض الخط الزمني
OTX: 5 refs 26/10/2026 1 Report Sent
X Telegram API
ملخص التقرير

انتحال Foundation: everexedgefoundationes.com — آخر نشاط معروف (HTTP 200). ملخص الأدلة: VirusTotal 16/92 (alphaMountain.ai, BitDefender, CRDF, DNS8, ESET)…

يبقى تحليل PhishDestroy AI المفصل أدناه باللغة الإنجليزية للحفاظ على السجل الجنائي الرقمي الأصلي.

التحليل

ملخص المجال

everexedgefoundationes.com: انتحال Foundation، رصده PhishDestroy في 2026-10-25. الخطورة: حرجة (100/100). المسجّل: Dynadot. الحالة: آخر نشاط معروف. الاستضافة: Omegatech LTD. أرسل PhishDestroy بلاغ إساءة واحدًا. VirusTotal: يرصده 16/92 من المحركات. مدرج في قائمة Spamhaus DBL. لا تُدخل بيانات تسجيل الدخول ولا تربط محفظتك.

حرجة
VirusTotal
16 / 92
OTX
5 community refs
لقطات الصفحة
7

تقرير التهديدات الخاص بـ PhishDestroy

Overview

PhishDestroy’s automated assessment classifies everexedgefoundationes.com as an impersonation phishing page referencing a foundation brand. The recorded page title was “Decisiones más inteligentes con IA para inversores — Everex Edge Foundation ES”, and the site returned HTTP 200 on 2026-10-26, the date it was first seen by PhishDestroy.

How the scam works

Impersonation phishing involves creating pages that copy the look and language of a legitimate organization to trick visitors into submitting credentials or personal data. Victims who provide such information may have their accounts compromised on the real service.

الأدلة

VirusTotal scanned the domain on 2026-10-24 and reported 16 detections across 92 engines, including 12 malicious and 4 suspicious labels. Google Safe Browsing checked on 2026-10-26 and did not flag the site. urlscan.io captured the page on 2026-10-26, where engine analysis gave a malicious score of 95 while the overall verdict was non‑malicious. Cloudflare Radar flagged the domain as malicious malware on 2026-10-26, Spamhaus DBL listed it as spam on the same date, OTX recorded five pulses, PhishDestroy’s internal blocklist included the domain, and external blocklists returned zero hits.

البنية التحتية

The domain was registered on 2026-04-23 through Dynadot Inc, giving it an age of 185 days at the time of the latest check. The recorded IP address was 158.94.210.119, which was listed as belonging to Omegatech LTD in the Netherlands. A Let’s Encrypt TLS 1.3 certificate for the domain was observed, valid from 2026-08-31 to 2026-11-29. DNS records at the time showed an A record pointing to the recorded IP and NS records to ns1.dyna-ns.net and ns2.dyna-ns.net, without DNSSEC signatures.

What to do

Users should avoid entering any credentials or personal data on the site; if they have already done so, they should change passwords on the legitimate service and monitor for unauthorized activity. Organizations should add the exact domain to perimeter blocklists and review access logs for connections to 158.94.210.119. Security teams should treat any related account compromise as a potential phishing incident and follow incident‑response procedures.

أدلة المصادرVirusTotal 16 / 92 · OTX 5 references 9 sources

VirusTotal

16 / 92 عمليات الكشف عن المحركات · ملخص مخزّن

فتح التقرير
VirusTotalالسجل الأصلي للمصدررُصد: 12 حقلًا

رُصد: · تم استرجاعه:

عدد النتائج الخاصة بالمورد

انتهت المهلة
0
غير ضار
45
ضار
12
مشبوه
4
لم يُكتشف
31

ملصقات الموردين

CRDF
malicious
DNS8
suspicious
ESET
suspicious
VIPRE
phishing
G-Data
phishing
Lionic
phishing
سوفوس
phishing
Fortinet
spam
نتكرافت
malicious
SOCRadar
phishing
كاسبرسكي
phishing
Seclookup
malicious
Gridinsoft
suspicious
BitDefender
phishing
alphaMountain.ai
phishing
Forcepoint ThreatSeeker
phishing

درجة السمعة

0

الفئات

alphaMountain.ai
Phishing (alphaMountain.ai)

تم إنشاؤه

تم التحديث

أول ظهور

سجلات DNS

  • TTL، بالثواني
    300
    النوع
    NS
    القيمة
    ns2.dyna-ns.net
  • TTL، بالثواني
    300
    النوع
    A
    القيمة
    158.94.210.119
  • TTL، بالثواني
    300
    النوع
    SOA
    بريد الشخص المسؤول
    hostmaster.everexedgefoundationes.com
    القيمة
    ns1.dyna-ns.net
  • TTL، بالثواني
    300
    النوع
    NS
    القيمة
    ns1.dyna-ns.net

وقت الحصول على سجلات DNS

بصمة JARM

40d40d40d00000000043d43d00043d6aff5ab0f4fc31897186312c9e639319

شهادة

الأسماء البديلة للموضوع (SAN)
  • everexedgefoundationes.com
المُصدر
Let's Encrypt / YE1
الرقم التسلسلي
64371370a72dfdf78c7e60998b21ec790fd
SHA-256
939cd4ca036346b11fc04c4ea5d9cc889f263b9dd17df3585d029789676d1f34
الموضوع (Subject)
everexedgefoundationes.com
صالحة حتى
صالحة اعتبارًا من

بيانات السجل (RDAP)

الحالة
  • transfer prohibited
أحداث السجل
انتهاء التسجيل
آخر تغيير
التسجيل
انتهاء التسجيل لدى المسجِّل
آخر تحديث لقاعدة بيانات RDAP
مسجّل النطاق
DYNADOT LLC
معرّف IANA للمسجّل
472
الحقول الأصلية للمصدر · JSON
عدد النتائج الخاصة بالمورد
{
    "timeout": 0,
    "harmless": 45,
    "malicious": 12,
    "suspicious": 4,
    "undetected": 31
}
ملصقات الموردين
{
    "CRDF": "malicious",
    "DNS8": "suspicious",
    "ESET": "suspicious",
    "VIPRE": "phishing",
    "G-Data": "phishing",
    "Lionic": "phishing",
    "Sophos": "phishing",
    "Fortinet": "spam",
    "Netcraft": "malicious",
    "SOCRadar": "phishing",
    "Kaspersky": "phishing",
    "Seclookup": "malicious",
    "Gridinsoft": "suspicious",
    "BitDefender": "phishing",
    "alphaMountain.ai": "phishing",
    "Forcepoint ThreatSeeker": "phishing"
}
السمعة
0
الفئات
{
    "alphaMountain.ai": "Phishing (alphaMountain.ai)"
}
تم إنشاؤه
2026-04-23T00:00:00Z
تم التحديث
2026-04-23T00:00:00Z
أول ظهور
2026-04-23T07:16:40Z
سجلات DNS
[
    {
        "ttl": 300,
        "type": "NS",
        "value": "ns2.dyna-ns.net"
    },
    {
        "ttl": 300,
        "type": "A",
        "value": "158.94.210.119"
    },
    {
        "ttl": 300,
        "type": "SOA",
        "rname": "hostmaster.everexedgefoundationes.com",
        "value": "ns1.dyna-ns.net"
    },
    {
        "ttl": 300,
        "type": "NS",
        "value": "ns1.dyna-ns.net"
    }
]
Dns at
2026-10-24T20:22:34Z
Jarm
40d40d40d00000000043d43d00043d6aff5ab0f4fc31897186312c9e639319
شهادة
{
    "san": [
        "everexedgefoundationes.com"
    ],
    "issuer": "Let's Encrypt / YE1",
    "serial": "64371370a72dfdf78c7e60998b21ec790fd",
    "sha256": "939cd4ca036346b11fc04c4ea5d9cc889f263b9dd17df3585d029789676d1f34",
    "subject": "everexedgefoundationes.com",
    "valid_to": "2026-11-29T20:09:11Z",
    "valid_from": "2026-08-31T20:09:12Z"
}
بيانات السجل
{
    "status": [
        "transfer prohibited"
    ],
    "events": {
        "expiration": "2027-04-23T06:55:05Z",
        "last changed": "2026-08-31T18:50:39Z",
        "registration": "2026-04-23T06:55:05Z",
        "registrar expiration": "2027-04-23T06:55:05Z",
        "last update of RDAP database": "2026-10-23T10:31:34Z"
    },
    "registrar": "DYNADOT LLC",
    "registrar_iana_id": "472"
}
سجل مصدر منفصل · 12 malicious + 4 suspicious / 92 · 2026-10-24 20:17:15 UTC

تم جمع الملخص أعلاه وسجل المزود هذا في أوقات مختلفة. وكلاهما لا يزالان متاحين؛ وتُعرض التصنيفات «الخبيثة» و«المشبوهة» بشكل منفصل.

record_source
collected_observations.vt
analysis_at
2026-10-24T20:17:15Z
fetched_at
2026-10-25T23:46:13Z
stats
{"timeout":0,"harmless":45,"malicious":12,"suspicious":4,"undetected":31}

Cloudflare Radar

احتيال

فتح التقرير
Cloudflare Radarالسجل الأصلي للمصدررُصد: 15 حقلًا

رُصد: · تم استرجاعه:

معرّف التقرير

12f16b67-5f2a-40bd-9c6b-7aa7276c5d30

رابط الويب النهائي

https://everexedgefoundationes.com/

استجابة HTTP

200

سجل التنقل

  • URL
    https://everexedgefoundationes.com/
    الحالة
    200

هاش بنية DOM

8a29ee3f45453cec816e41de73665f9d59586d0f547d57015882e0a4b139c319

تجزئة المستند

e2d29db2ee2bdeed5a5ca1829f937a16e9751ca62b02021ee069a0a6f9ac6f7c

نتيجة مصنِّف التصيد الاحتيالي

  • phishing

فئات خطر عنوان URL

  • احتيال

فئات خطر النطاق

  • Malware
  • Security threats
  • احتيال
  • CIPA Filter
  • CIPA

ترتيب Cloudflare Radar

نطاق الترتيب
>200000

سجلات DNS

  • الاسم
    everexedgefoundationes.com
    النوع
    A
    القيمة
    158.94.210.119

DNSSEC صالح

لا

عنوان IP

158.94.210.119

الحكم

العلامات
  • malware
ضار
نعم
الفئات
  • malware

سجل التسجيل

مسجّل النطاق
Dynadot Inc
تاريخ التسجيل
تم التحديث
تاريخ انتهاء الصلاحية
خوادم الأسماء
  • ns1.dyna-ns.net
  • ns2.dyna-ns.net
الحقول الأصلية للمصدر · JSON
Uuid
12f16b67-5f2a-40bd-9c6b-7aa7276c5d30
Final url
https://everexedgefoundationes.com/
الحالة
200
التاريخ
[
    {
        "url": "https://everexedgefoundationes.com/",
        "status": 200
    }
]
هاش بنية DOM
8a29ee3f45453cec816e41de73665f9d59586d0f547d57015882e0a4b139c319
تجزئة المستند
e2d29db2ee2bdeed5a5ca1829f937a16e9751ca62b02021ee069a0a6f9ac6f7c
Phishing v2
[
    "phishing"
]
Url risks
[
    "Scam"
]
مخاطر النطاق
[
    "Malware",
    "Security threats",
    "Scam",
    "CIPA Filter",
    "CIPA"
]
Radar rank
{
    "bucket": ">200000"
}
سجلات DNS
[
    {
        "name": "everexedgefoundationes.com",
        "type": "A",
        "value": "158.94.210.119"
    }
]
DNSSEC صالح
false
Ip
158.94.210.119
الحكم
{
    "tags": [
        "malware"
    ],
    "malicious": true,
    "categories": [
        "malware"
    ]
}
سجل التسجيل
{
    "registrar": "Dynadot Inc",
    "created": "2026-04-23T06:55:05Z",
    "updated": "2026-08-13T12:47:57Z",
    "expires": "2027-04-23T06:55:05Z",
    "nameservers": [
        "ns1.dyna-ns.net",
        "ns2.dyna-ns.net"
    ]
}
ملخص مخزّن منفصل: غير مسجَّل · لم يتم تسجيل تاريخ الملاحظة

يختلف هذا الملخص عن النسخة الممسوحة ضوئيًا المؤرخة أعلاه. وقد تم الاحتفاظ به لتوثيق مصدره، ولا يلغي الملاحظة المصدرية المحددة.

verdict
null
categories
[]
observed_at
null
source_path
phishdestroy.technologies.cf_radar
scope
ملخص مخزّن بشكل منفصل؛ ولا يُعد غياب تاريخ الملاحظة دليلاً على سلامة المسح الضوئي.

Spamhaus DBL

نطاق البريد العشوائي

URLScan

ضار · حكم المحركات · الدرجة 95

فتح التقرير
URLScanالسجل الأصلي للمصدررُصد: 21 حقلًا

رُصد: · تم استرجاعه:

معرّف التقرير

01a17555-e777-709c-862b-7dfdc3630e31

رابط الويب النهائي

https://everexedgefoundationes.com/

استجابة HTTP

200

نوع إعادة التوجيه

https-only

عمليات إعادة التوجيه

  • إلى
    https://everexedgefoundationes.com/
    من
    http://everexedgefoundationes.com/
    الحالة
    307

عنوان IP

158.94.210.119

عناوين IP التي تم الاتصال بها

  • 158.94.210.119

الأنظمة المستقلة (ASN)

  • 202412

بلدان الخوادم

  • NL

تجزئة المستند

e09f3d39e07fd1e45aaed8803ce907321b2039b67260818215ba6e10bc20e818

تجزئات النصوص البرمجية

  • 8aa5f8f647356dcd4fc5dbbe0efd5bc0e8da74026bc61e24636e2e1f5749b0ce

متغيرات JavaScript العامة

  • __dclq
  • __dclOrig
  • __dclFlush
  • __smsCheckBeforeSubmit
  • __isSmsEnabled
  • __isSmsVerified
  • intlTelInput
  • hamburger
  • mobileNav
  • langBtn
  • langSwitcher
  • fadeEls
  • observer

ملفات تعريف الارتباط

  • connect.sid

جلسة TLS والشهادة

الأسماء البديلة للموضوع (SAN)
  • everexedgefoundationes.com
مجموعة التشفير
AES_128_GCM
المُصدر
YE1
الموضوع (Subject)
everexedgefoundationes.com
البروتوكول
TLS 1.3
صالحة حتى
صالحة اعتبارًا من

عمر النطاق، بالأيام

185

عمر النطاق المسجل، بالأيام

185

عمر الشهادة، بالأيام

55

مدة صلاحية الشهادة، بالأيام

89

طلبات الصفحة

8

أحكام مقدمي الخدمة

حكم المحركات
العلامات
  • urlscan-ml
  • urlscan-ml-60c5e22
الدرجة
95
ضار
نعم
الحكم العام
الدرجة
0
ضار
لا

رؤوس HTTP

Content-type
text/html; charset=utf-8
X-content-type-options
nosniff
Referrer-policy
same-origin
الحقول الأصلية للمصدر · JSON
Uuid
01a17555-e777-709c-862b-7dfdc3630e31
Final url
https://everexedgefoundationes.com/
الحالة
200
أعيد توجيهه
https-only
عمليات إعادة التوجيه
[
    {
        "to": "https://everexedgefoundationes.com/",
        "from": "http://everexedgefoundationes.com/",
        "status": 307
    }
]
Ip
158.94.210.119
عناوين IP التي تم الاتصال بها
[
    "158.94.210.119"
]
Asns
[
    "202412"
]
Countries
[
    "NL"
]
تجزئة المستند
e09f3d39e07fd1e45aaed8803ce907321b2039b67260818215ba6e10bc20e818
تجزئات النصوص البرمجية
[
    "8aa5f8f647356dcd4fc5dbbe0efd5bc0e8da74026bc61e24636e2e1f5749b0ce"
]
Globals
[
    "__dclq",
    "__dclOrig",
    "__dclFlush",
    "__smsCheckBeforeSubmit",
    "__isSmsEnabled",
    "__isSmsVerified",
    "intlTelInput",
    "hamburger",
    "mobileNav",
    "langBtn",
    "langSwitcher",
    "fadeEls",
    "observer"
]
ملفات تعريف الارتباط
[
    "connect.sid"
]
Tls
{
    "san": [
        "everexedgefoundationes.com"
    ],
    "cipher": "AES_128_GCM",
    "issuer": "YE1",
    "subject": "everexedgefoundationes.com",
    "protocol": "TLS 1.3",
    "valid_to": "2026-11-29T20:09:11Z",
    "valid_from": "2026-08-31T20:09:12Z"
}
عمر النطاق (بالأيام)
185
Apex age days
185
Tls age days
55
أيام صلاحية TLS
89
الطلبات
8
أحكام مقدمي الخدمة
{
    "engines": {
        "tags": [
            "urlscan-ml",
            "urlscan-ml-60c5e22"
        ],
        "score": 95,
        "malicious": true
    },
    "overall": {
        "score": 0,
        "malicious": false
    }
}
رؤوس HTTP
{
    "content-type": "text/html; charset=utf-8",
    "x-content-type-options": "nosniff",
    "referrer-policy": "same-origin"
}

PhishDestroy DOM

63 / 100 · النتيجة الاستدلالية · 1 brand references · 1 classifications

فتح التقرير

قصة PhishDestroy

البيانات الوصفية لتوليد النصوص

فتح التقرير
العنوان والوصف وسجل الإنشاء

يختلف تاريخ إنشاء السرد عن تواريخ الرصد. فهذه هي حقول النشر التي تم الاحتفاظ بها، وليست عملية رصد مستقلة إضافية.

ai_title
everexedgefoundationes.com — Impersonation of foundation
ai_description
PhishDestroy flags everexedgefoundationes.com as an impersonation phishing site mimicking a foundation brand, first observed on 2026-10-26.
ai_generated_at
2026-10-25T23:48:17Z
ai_generated_by
threat-v3-groq
interpretation
بيانات تعريفية متعلقة بتوليد السرد، منفصلة عن تواريخ ملاحظات مقدم الخدمة.

تعكس النتائج وقت الجمع لكل مصدر. ولا يضمن انعدام الاكتشافات الأمان. ومراجع OTX منشورات مجتمعية.

تفاصيل المصادر المجمّعة

عمليات رصد محفوظة للصفحة والشبكة والماسحات، مجمّعة حسب المصدر ووقت الرصد.

كل حقل محفوظ مع مصدره وتاريخه
فحوصات المواقع الإلكترونيةالسجل الأصلي للمصدرتم استرجاعه: 26 حقلًا

إعدادات البريد الإلكتروني

استعلامات SPF
0

سجلات CAA

النطاق
everexedgefoundationes.com

نتائج DNS الوقائية

المحلِّلات التي جرى فحصها
12
محظور لدى
  • CloudFlare Family
المحلِّلات التي تحظره
1

ملاحظات حول أرشيف الويب

آخر رصد
أول رصد
التغييرات المسجلة
1
الأيام المؤرشفة
2
اللقطات يوميًا
0.08
متوسط حجم الصفحة، بالبايت
23790

قواعد الزاحف

وكلاء المستخدم
  • *
موجود
نعم
عناوين خرائط الموقع
  • https://everexedgefoundationes.com/sitemap.xml

خريطة الموقع

موجود
نعم
عدد عناوين URL
5

عنوان الصفحة والبيانات الوصفية

عنوان الصفحة
Decisiones más inteligentes con IA para inversores — Everex Edge Foundation ES
توجيهات الفهرسة
index, follow, max-snippet:-1, max-image-preview:large, max-video-preview:-1
الوصف
Everex Edge Foundation ES es una plataforma de trading con IA diseñada para traders activos e inversores modernos. Análisis preciso, señales en tiempo real y control total de cartera en 200+ mercados activos.
عنوان URL الأساسي
https://everexedgefoundationes.com/

أجهزة التتبع

الطلبات
39
الخدمات المرصودة
  • الاسم
    Cloudflare
    الشركة
    Cloudflare
    البلد
    US
    الفئة
    الاستضافة
    الطلبات
    1
  • الاسم
    jsDelivr
    الشركة
    jsDelivr
    الفئة
    الاستضافة
    الطلبات
    4

النماذج والمحتوى المختلط

نصوص برمجية من جهات خارجية
0

استجابة HTTP

يمكن الوصول إليه
نعم
حالة HTTP
200
أزمنة الطلب، بالمللي ثانية
DNS
794
TLS
586
الانتظار
90
الاتصال
124
تنزيل
505
زمن الاستجابة، بالمللي ثانية
2099

اتصال TLS

ALPN
h2
مجموعة التشفير
TLS_AES_128_GCM_SHA256
البروتوكول
TLSv1.3
الإصدارات المدعومة
  • TLSv1.2
  • TLSv1.3
الشهادة موثقة
نعم
السرية الأمامية
نعم

المنافذ

المنافذ المفتوحة
  • 22
  • 80
  • 443

تقدير البصمة الكربونية

بايت
92504
CO₂، بالغرام
0.0034
أنظف من، %
24

خوادم DNS

خوادم الأسماء
  • عنوان IP
    162.159.27.158
    المضيف
    ns1.dyna-ns.net
  • عنوان IP
    162.159.25.5
    المضيف
    ns2.dyna-ns.net
منطقة DNS
everexedgefoundationes.com

ملفات تعريف الارتباط

ملفات تعريف الارتباط
  • الاسم
    cf-c
    HTTP-only
    نعم
    SameSite
    Lax
  • الاسم
    __cf_clicked
  • الاسم
    ph_phc_t6w4wzJE2sbz4ro8LmZZTssm5go3KD6mP7QsqcDQRSp6_posthog
    Secure
    نعم
    SameSite
    Lax

الموقع

عنوان IP
158.94.210.119
ASN
202412
المنظمة
Omegatech LTD
المدينة
Amsterdam
البلد
NL

شهادة TLS

المُصدر
Let's Encrypt / YE1
الموضوع (Subject)
everexedgefoundationes.com

سجلات DNS

A
  • 158.94.210.119
NS
  • ns1.dyna-ns.net
  • ns2.dyna-ns.net
SOA
خادم الأسماء الأساسي
ns1.dyna-ns.net
مسؤول المضيف (Hostmaster)
hostmaster.everexedgefoundationes.com
الرقم التسلسلي
2026083101
التحديث، بالثواني
16384
إعادة المحاولة، بالثواني
2048
انتهاء الصلاحية، بالثواني
1209600
أدنى TTL، بالثواني
300

DNSSEC

سجل DS
لا
RRSIG
لا
DNSKEY
لا

HSTS

الملاحظة
Site does not serve any HSTS headers.

سياسات أمان HTTP

X-Frame-Options
لا
Referrer-Policy
same-origin
X-XSS-Protection
لا
Permissions-Policy
لا
X-Content-Type-Options
nosniff
Content-Security-Policy
لا
Strict-Transport-Security
لا
Cross-Origin-Opener-Policy
لا
Cross-Origin-Embedder-Policy
لا
Cross-Origin-Resource-Policy
لا

البحث عن عنوان IP

عنوان IP
158.94.210.119
إصدار IP
4

عمليات إعادة التوجيه

سلسلة إعادة التوجيه
  • https://everexedgefoundationes.com

روابط الصفحة

الروابط الداخلية
30

سجل التسجيل

مسجّل النطاق
Dynadot Inc
تاريخ التسجيل
تم التحديث
تاريخ انتهاء الصلاحية
الحالة
  • clientTransferProhibited https://icann.org/epp
خوادم الأسماء
  • ns1.dyna-ns.net
  • ns2.dyna-ns.net

رؤوس HTTP

ترويسات الاستجابة
Content-type
text/html; charset=utf-8
X-content-type-options
nosniff
Referrer-policy
same-origin
الحقول الأصلية للمصدر · JSON
إعدادات البريد الإلكتروني
{
    "spf_lookups": 0
}
سجلات CAA
{
    "domain": "everexedgefoundationes.com"
}
نتائج DNS الوقائية
{
    "resolvers": 12,
    "blocked_by": [
        "CloudFlare Family"
    ],
    "blocked_count": 1
}
ملاحظات حول أرشيف الويب
{
    "last": "2026-10-25T23:14:25Z",
    "first": "2026-10-13T15:44:31Z",
    "changes": 1,
    "days_archived": 2,
    "scans_per_day": 0.08,
    "avg_page_bytes": 23790
}
قواعد الزاحف
{
    "agents": [
        "*"
    ],
    "present": true,
    "sitemaps": [
        "https://everexedgefoundationes.com/sitemap.xml"
    ]
}
خريطة الموقع
{
    "present": true,
    "url_count": 5
}
عنوان الصفحة والبيانات الوصفية
{
    "title": "Decisiones más inteligentes con IA para inversores — Everex Edge Foundation ES",
    "robots": "index, follow, max-snippet:-1, max-image-preview:large, max-video-preview:-1",
    "description": "Everex Edge Foundation ES es una plataforma de trading con IA diseñada para traders activos e inversores modernos. Análisis preciso, señales en tiempo real y control total de cartera en 200+ mercados activos.",
    "canonicalUrl": "https://everexedgefoundationes.com/"
}
أجهزة التتبع
{
    "requests": 39,
    "trackers": [
        {
            "name": "Cloudflare",
            "company": "Cloudflare",
            "country": "US",
            "category": "Hosting",
            "requests": 1
        },
        {
            "name": "jsDelivr",
            "company": "jsDelivr",
            "category": "Hosting",
            "requests": 4
        }
    ]
}
النماذج والمحتوى المختلط
{
    "third_party_scripts": 0
}
الحالة
{
    "up": true,
    "code": 200,
    "timings": {
        "dns": 794,
        "tls": 586,
        "wait": 90,
        "connect": 124,
        "download": 505
    },
    "response_ms": 2099
}
اتصال TLS
{
    "alpn": "h2",
    "cipher": "TLS_AES_128_GCM_SHA256",
    "protocol": "TLSv1.3",
    "versions": [
        "TLSv1.2",
        "TLSv1.3"
    ],
    "authorized": true,
    "forward_secrecy": true
}
المنافذ
{
    "open": [
        22,
        80,
        443
    ]
}
Carbon
{
    "bytes": 92504,
    "co2_grams": 0.0034,
    "cleaner_than": 24
}
خادم DNS
{
    "ns": [
        {
            "ip": "162.159.27.158",
            "host": "ns1.dyna-ns.net"
        },
        {
            "ip": "162.159.25.5",
            "host": "ns2.dyna-ns.net"
        }
    ],
    "zone": "everexedgefoundationes.com"
}
ملفات تعريف الارتباط
{
    "cookies": [
        {
            "name": "cf-c",
            "http_only": true,
            "same_site": "Lax"
        },
        {
            "name": "__cf_clicked"
        },
        {
            "name": "ph_phc_t6w4wzJE2sbz4ro8LmZZTssm5go3KD6mP7QsqcDQRSp6_posthog",
            "secure": true,
            "same_site": "Lax"
        }
    ]
}
الموقع
{
    "ip": "158.94.210.119",
    "asn": "202412",
    "org": "Omegatech LTD",
    "city": "Amsterdam",
    "country": "NL"
}
SSL
{
    "issuer": "Let's Encrypt / YE1",
    "subject": "everexedgefoundationes.com"
}
سجلات DNS
{
    "A": [
        "158.94.210.119"
    ],
    "NS": [
        "ns1.dyna-ns.net",
        "ns2.dyna-ns.net"
    ],
    "SOA": "{\"nsname\": \"ns1.dyna-ns.net\", \"hostmaster\": \"hostmaster.everexedgefoundationes.com\", \"serial\": 2026083101, \"refresh\": 16384, \"retry\": 2048, \"expire\": 1209600, \"minttl\": 300}"
}
Dnssec
{
    "ds": false,
    "rrsig": false,
    "dnskey": false
}
Hsts
{
    "message": "Site does not serve any HSTS headers."
}
سياسات أمان HTTP
{
    "xFrameOptions": false,
    "referrerPolicy": "same-origin",
    "xXSSProtection": false,
    "permissionsPolicy": false,
    "xContentTypeOptions": "nosniff",
    "contentSecurityPolicy": false,
    "strictTransportPolicy": false,
    "crossOriginOpenerPolicy": false,
    "crossOriginEmbedderPolicy": false,
    "crossOriginResourcePolicy": false
}
Get ip
{
    "ip": "158.94.210.119",
    "family": 4
}
عمليات إعادة التوجيه
{
    "chain": [
        "https://everexedgefoundationes.com"
    ]
}
روابط الصفحة
{
    "internal_count": 30
}
سجل التسجيل
{
    "registrar": "Dynadot Inc",
    "created": "2026-04-23T06:55:05Z",
    "updated": "2026-08-13T12:47:57Z",
    "expires": "2027-04-23T06:55:05Z",
    "status": [
        "clientTransferProhibited https://icann.org/epp"
    ],
    "nameservers": [
        "ns1.dyna-ns.net",
        "ns2.dyna-ns.net"
    ]
}
رؤوس HTTP
{
    "headers": {
        "content-type": "text/html; charset=utf-8",
        "x-content-type-options": "nosniff",
        "referrer-policy": "same-origin"
    }
}

أسئلة حول everexedgefoundationes.com

هل everexedgefoundationes.com موقع موثوق؟

لا. يصنّف PhishDestroy النطاق everexedgefoundationes.com على أنه انتحال Foundation (الخطورة: حرجة، 100/100)، وقد رُصد أول مرة في 2026-10-25. VirusTotal: يرصده 16/92 من المحركات. مدرج في قائمة Spamhaus DBL. تعامل مع الموقع على أنه غير آمن.

هل من الآمن ربط محفظة بـ everexedgefoundationes.com؟

لا. لا تربط محفظتك ولا توقّع رسائل ولا توافق على رموز في everexedgefoundationes.com. تطلب مواقع التصيد أذونات (approve وsetApprovalForAll وPermit2) تتيح للمشغّل نقل أصولك، ولا يمكن التراجع عن معاملة مؤكدة.

ماذا أفعل إذا استخدمت everexedgefoundationes.com؟

غيّر كل كلمة مرور أدخلتها هناك وفعّل المصادقة الثنائية. إذا ربطت محفظة أو وقّعت شيئًا، فألغِ الأذونات وانقل ما تبقى من أموال إلى محفظة جديدة، ولا تشارك عبارة الاسترداد أبدًا. مساعدة خطوة بخطوة: دليل الطوارئ.

استكشف

نتائج قائمة الحظرPhishDestroy 1
PhishDestroy PhishDestroy list عرض المصدر

لقطة محفوظة · ٧ لقطات

جميع روابط التسجيل والتجزئات (7)

تفاصيل النطاق

النطاق
سمعة عنوان IP درجة الإساءة 10/100 18 reports التصيد الاحتياليOpen Proxyروبوت ويب سيئ checked 26/10/2026
علامات OTX 2026-10activeall-domainsblocklistcontentcryptoالمجالاتdrainerfraudlivemonthlyphishdestroyphishingscam
مسجّل النطاق Dynadot US(US)
جهة الإبلاغ عن إساءة الاستخدامabuse@dynadot.com, abuse@omegatech.sc
البحث في قاعدة بيانات WHOISICANN RDAP لـ everexedgefoundationes.com →
جهة اتصال الإبلاغ عن إساءة الاستخدام لدى الاستضافة abuse@omegatech.sc Omegatech LTD · AS202412
التسجيلتم إنشاؤه 23/04/2026 (185d) — تاريخ انتهاء الصلاحية 23/04/2027
حالة HTTP200
التفاصيل التقنيةالمصدر والطوابع الزمنية
تاريخ أول اكتشاف26/10/2026
تحليل DOManalyzed 26/10/2026score 63/1001 brand signal
عنوان URL المقدمhttp://everexedgefoundationes.com/
هاش الرمز المفضل
معرّف القضية
عنوان الصفحة المرصود
Decisiones más inteligentes con IA para inversores — Everex Edge Foundation ES
الإشارات الآلية إلى العلامات التجارية
Foundation
شهادة TLS
صادرة عن Let's Encrypt / YE1 · تنتهي الصلاحية المحفوظة بعد ٣٤ يومًا

الشبكة & الشهادات

الأدلة التقنية المحفوظة

الشبكة & DNS

Resolved IP
158.94.210.119
ASN الشبكة
AS202412
المنظمة
Omegatech LTD
الموقع الذي تمت ملاحظته فيه
Amsterdam, NL

خوادم الأسماء 2

  • ns1.dyna-ns.net
  • ns2.dyna-ns.net

يصف الموقع الجغرافي شبكة IP.

شهادة TLS

المُصدر
Let's Encrypt / YE1
صالحة اعتبارًا من
2026-08-31 20:09:12
صالحة حتى
2026-11-29 20:09:11
نطاق تغطية أسماء المضيفين
تواريخ الشهادة المحفوظة صالحة
الصلاحية
ضمن تواريخ الصلاحية المحفوظة
مصدر الجمع
PhishDestroy collector
بصمة الشهادة939cd4ca036346b11fc04c4ea5d9cc889f263b9dd17df3585d029789676d1f34
أسماء الشهادة · SAN واحد
  • everexedgefoundationes.com

بيانات وصفية محفوظة للشهادة. تُعرض تواريخ الشهادة التي لا تتضمن منطقة زمنية كما حُفظت. ولا يُثبت تشفير النقل أن الموقع جدير بالثقة.

الإبلاغ عن هذا النطاق أرسل الأدلة وساعد في حماية الآخرين

تحليل VirusTotal

16 / قام موردو الأمان 92 بوضع علامة على هذا المجال
عرض على VT
آخر تحليل أول حالة تم الكشف عنها
alphaMountain.ai
BitDefender
CRDF
DNS8
ESET
Forcepoint ThreatSeeker
Fortinet
G-Data
Gridinsoft
كاسبرسكي
Lionic
نتكرافت
Seclookup
SOCRadar
سوفوس
VIPRE

الأدلة المؤرشفة

لقطة من Wayback Machine
عرض الأرشيف
تحليل أداء الموقع

Google PageSpeed Insights — تدقيق أداء الجوّال للنطاق everexedgefoundationes.com · checked Oct 26, 2026

100
جيد
الأداء
FCP
0.94 s
First Contentful Paint
LCP
0.94 s
أكبر مساحة للرسم المرئي
CLS
0
التغير التراكمي في التخطيط
TBT
0 ms
إجمالي وقت الحجب
SI
2.44 s
مؤشر السرعة
مدعوم من Google PageSpeed Insights · استراتيجية الهواتف المحمولة · النتائج: 90-100 جيد 50-89 يحتاج إلى تحسين 0-49 ضعيف
أدلة اللقطات المحفوظة 1 snapshot

بيانات وصفية للاستجابة مختومة بالوقت احتفظ بها مسار الجمع المحلي. تعود كل قيمة أدناه إلى وقت الأرشفة المعروض.

استجابة HTTP مؤرشفة HTTP 200
عنوان URL المطلوب: http://everexedgefoundationes.com/
رابط الويب النهائي: https://everexedgefoundationes.com/
الاستجابة
HTTP 200
نص HTML
847 B
مضغوط
429 B
روابط
0 internal · 0 external
رؤوس استجابات مختارة
Cache-Control: no-cache, no-store, must-revalidate
Content-Encoding: gzip
Content-Type: text/html; charset=utf-8
X-Powered-By: Express
وجود رؤوس الأمان
X-Content-Type-OptionsReferrer-Policy
HSTS: لم يُرصد DNSSEC: لم يُرصد WAF / firewall: not observed علامة التمويه: لم تُرصد
Saved response-header values · 11
Alt-Svc
h3=":443"; ma=2592000
Cache-Control
no-cache, no-store, must-revalidate
Content-Encoding
gzip
Content-Length
444
Content-Type
text/html; charset=utf-8
التاريخ
Sun, 25 Oct 2026 23:14:15 GMT
Referrer-Policy
same-origin
Vary
Accept-Encoding
Via
1.1 Caddy
X-Content-Type-Options
nosniff
X-Powered-By
Express

قيم احتفظت بها أداة الجمع؛ وقد تُختصر القيم الطويلة أثناء الجمع.

تفاصيل التسجيل والمراقبة1

Availability observations

آخر رصد كان فيه الموقع متاحًا

يصف الوقت التقديري نافذة رصد. ولا يُثبت إجراءً من المسجّل أو اللحظة الدقيقة التي أصبح فيها الموقع غير متاح.

سجل الرصد المحفوظ1

تغييرات مؤرَّخة احتفظ بها المراقب وأدوات جمع المصادر. تظهر أحدث عمليات الرصد أولًا؛ وحالات المصادر ليست دليلًا على الإزالة.

  1. مراقبة النطاق · أول سجل تحصيل

    يمكن الوصول إليه

جميع ملاحظات التوافر التي تم الاحتفاظ بها2

المصدر: أداة مراقبة التوافر. تظل كل ملاحظة محفوظة منفصلة عن غيرها، بما في ذلك السجلات التي تحمل نفس التاريخ أو نفس التجزئة (hash) للأدلة، ولكنها تختلف في المصادر أو حالات DNS. ولا تعتبر الحالة «غير معروفة» دليلاً على أن الموقع غير متصل بالإنترنت.

  1. current_state_backfillunknown
    Observation source
    current_state_backfill
    السبب
    probe_inconclusive
    Availability state
    unreachable
    Content state
    unknown
    DNS state
    stale
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    20
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    الطابع الزمني للمصدر الأصلي
    2026-10-26 00:13:37.000000
    SHA-256 للدليل
    c7ff3f1c9b9d072d42290a9973a8121ec640ef75fa232a19c33e021d65e0e02c
    HTTP probe value as recorded
    0 · لم يتم تسجيل أي رمز استجابة HTTP
    Evidence timestamp as recorded
    2026-10-26 00:13:37
    Evidence reason
  2. http_observationunknown
    Observation source
    http_observation
    السبب
    probe_inconclusive
    Availability state
    unreachable
    Content state
    unknown
    DNS state
    unknown
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    20
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    الطابع الزمني للمصدر الأصلي
    2026-10-26 00:13:37.000000
    SHA-256 للدليل
    c7ff3f1c9b9d072d42290a9973a8121ec640ef75fa232a19c33e021d65e0e02c
    HTTP probe value as recorded
    0 · لم يتم تسجيل أي رمز استجابة HTTP
    Evidence timestamp as recorded
    2026-10-26 00:13:37
    Evidence reason

النشاط المسجّل

7 entries
  1. AlienVault OTX

    5 مراجع المجتمع

    عرض المصدر
  2. Cloudflare Radar

    احتيال

    عرض المصدر
  3. VirusTotal

    16/92 عمليات الكشف عن المحركات

    عرض المصدر
  4. تم إرسال تقرير إساءة الاستخدام

    PD-20261025-80AE23

    abuse@dynadot.com
  5. آلة الزمن

    الصفحة مؤرشفة

    عرض المصدر
  6. أُضيف إلى PhishDestroy

    everexedgefoundationes.com

    عرض المصدر
  7. URLScan

    تم التقاط الصفحة

    عرض المصدر
How we investigate & report

Public scans, evidence and abuse channels

We scan suspicious URLs, inspect public results and send evidence through the appropriate abuse-reporting channels. The dated events above show what is recorded for this domain. The directory below explains the wider workflow.

01Public scans & evidence collection10 sources and tool groups
urlscan.io Screenshot · DOM · HTTP

Capture the rendered page, requests and visible infrastructure.

VirusTotal Multi-engine verdicts

Compare the available engine results and retain the analysis timestamp.

Cloudflare Radar DNS · certificates · categories

Inspect a public scan and its recorded network and classification data.

AlienVault OTX Threat-intelligence pulses

Look for indicator references and related community intelligence.

آلة الزمن Historical evidence

Compare archived captures and preserve historical context.

crt.sh Certificate Transparency

Inspect certificate records and related hostnames.

DNS Security Filters Quad9 · AdGuard · CleanBrowsing

Compare security resolver responses and record observed blocking.

Web-Check Surface inspection

Inspect the public DNS, TLS, HTTP and technology surface.

02Abuse reports & follow-upRegistrar, hosting and security channels
  1. Identify the responsible provider. Match registration and hosting records to the relevant abuse contact.
  2. Prepare an evidence package. Include the URL, public scan references, captures and the recorded observations.
  3. Send the report. Keep outgoing report records and recipient information when available.
  4. Recheck and publish updates. Track later scanner verdicts, provider responses and site availability.

Security services used for scanning, reputation checks and reporting are listed below. A service being listed is not evidence that it received, accepted or acted on this particular domain. Recorded submissions appear in the notification history above.

التحقق من التمويه

قارن ما يتلقاه المتصفح وما يتلقاه الزاحف، وتحقّق من وجود توجيه لحركة المرور عبر Keitaro.

everexedgefoundationes.com

الأدلة والتقارير الخارجية

لقطة الأدلة المرسلة
تاريخ الإرسال: سجلات الدفتر: 1 معرّف الحالة: PD-20261025-80AE23 المستلم: abuse@dynadot.com
تم إنشاء إشعار بصيغة PDF Notice text archived (291 chars)
نص إشعار إساءة الاستخدام كما أُرسل إلى مزوّد الخدمة
Registrar: Dynadot LLC / Dynadot Inc (United States)
Policy Violations: Acceptable Use forbids illegal content; Spam & Abuse Policy prohibits phishing, fraud, malware; Dynadot may disable DNS and suspend domains
Applicable Laws: CFAA 18 U.S.C. §1030, Wire Fraud 18 U.S.C. §1343, CAN-SPAM Act
نظام أسماء النطاقات (DNS) والشبكات
تحسين محركات البحث (SEO) والنطاقات
تحليل متعمق
المساعدة والإبلاغ

هل تأثرت بهذا الموقع؟

6 مجموعات إشارات أدلة مرتبطة 1 سجلات إشعار محفوظة آخر نشاط معروف
لست وحدك، ولا يوجد ما يدعو للخجل. المحتالون مجرمون محترفون يستغلون الثقة. الإبلاغ عن تجربتك هو أقوى سلاح ضد الاحتيال: قد يمنع بلاغك وقوع آخرين ضحايا ويساعد جهات إنفاذ القانون على التحرك. الصمت هو أكبر ميزة للمحتال. اكسر هذا الصمت.
إذا تعرّضت بيانات تسجيل الدخول للاختراق، فأبلغ فورًا. لا تتعامل مع محتالي استرداد الأموال.

إذا أدخلت بيانات اعتماد الحساب أو المعلومات الشخصية أو معلومات الدفع أو قمت بتنزيل ملف من هذا النطاق، فاتخذ إجراءً فوريًا. فيما يلي موارد لمساعدتك في الإبلاغ عن الحادث وحماية نفسك.

قنوات الإبلاغ الرسمية

اليوروبول
ابحث عن قناة التقارير الرسمية لبلدك في الاتحاد الأوروبي
دليل الشرطة الوطنية
اختر بلدك

أبلغ السلطات المحلية

حدد بلدك للحصول على الاتصالات الرسمية المتعلقة بالجرائم الإلكترونية أو إنشاء مسودة شكوى →.

دليل 97 دولة

المسودة بمساعدة الذكاء الاصطناعي - تتم معالجة تفاصيل الحادث بواسطة موفر الذكاء الاصطناعي

قم بمراجعتها وتقديمها بنفسك
بعد وقوع حادثة تصيد احتيالي

توصيات ونصائح للضحايا

اختر الخطوات التي تناسب ما شاركته. واحتفظ بنسخة من هذا التقرير مع سجلاتك الخاصة.

ما الذي يجب أن أفعله على الفور؟

عاجل

توقّف عن استخدام الموقع المشبوه. وافتح الخدمة الحقيقية عبر تطبيقها الرسمي أو عنوان تثق به مسبقًا.

  • تغيير جميع كلمات المرور — البريد الإلكتروني، وحسابات «إكستشينج»، وأي شيء يستخدم نفس كلمة المرور
  • تمكين المصادقة الثنائية (2FA) باستخدام تطبيق المصادقة (وليس الرسائل النصية القصيرة). تعطيل الاستعادة عبر الرسائل النصية القصيرة
  • بطاقات التجميد إذا قمت بإدخال بياناتك المصرفية على موقع التصيد الاحتيالي

ما هي المعلومات التي يجب أن أجمعها لإعداد تقريري؟

إرشادات مكتب التحقيقات الفيدرالي (FBI)

احتفظ برسائل البريد الإلكتروني والإيصالات والرسائل ولقطات الشاشة الأصلية في مكان آمن. يساعد التسلسل الزمني الواقعي الجهة المتلقية على فهم ما حدث. إرشادات IC3 بشأن الأدلة ↗

  • سجلات الدفع — إذا قمت بالدفع، فاحتفظ بالإيصال، والمبلغ، والتاريخ، ومزود خدمة الدفع، وتفاصيل المستلم.
  • التواريخ والأوقات الدقيقة — لكل معاملة ولأول اتصال مع المحتال
  • لقطات شاشة — مواقع الويب الاحتيالية، ورسائل الدردشة، ورسائل البريد الإلكتروني، ومعاملات المحافظ الرقمية، ووسائل التواصل الاجتماعي
  • جميع عناوين URL والنطاقات التي يستخدمها المحتال (بما في ذلك everexedgefoundationes.com)
  • الاتصالات — رسائل البريد الإلكتروني، والرسائل النصية، وأرقام الهواتف، وأسماء المستخدمين التي استخدمها المحتال

حتى لو لم تكن جميع التفاصيل متوفرة — تقديم بلاغ على أي حال. فحتى المعلومات الجزئية تساعد في التحقيقات.

إلى أين يجب أن أبلغ عن عملية الاحتيال؟

  • مركز IC3 التابع لمكتب التحقيقات الفيدرالي (FBI) — مركز شكاوى الجرائم الإلكترونية (الإبلاغ على المستوى الفيدرالي في الولايات المتحدة)
  • اليوروبول — الإبلاغ عن الجرائم الإلكترونية في أوروبا (الاتحاد الأوروبي)
  • البنك الذي تتعامل معه أو مزود خدمة الدفع الخاص بك — الاتصال بفريق مكافحة الاحتيال التابع لها على الفور عبر قنوات الاتصال الرسمية في حالة تعرض الأموال أو بيانات البطاقة للاختراق.
  • الشرطة المحلية — يُنشئ سجلاً رسمياً، حتى لو لم يتمكن من اتخاذ إجراء فوري

لا يضمن البلاغ استرداد الأموال أو فتح تحقيق، لكن بيانات المعاملات الدقيقة المقدَّمة بسرعة يمكن أن تساعد السلطات ومقدمي الخدمات على تتبّع الحادثة.

How do phishing scams typically work?

  • المواقع الإلكترونية المزيفة — نسخ مطابقة تمامًا للمواقع الأصلية، مع تغيير طفيف في عناوين النطاقات
  • pig butchering — بناء الثقة على مدى أسابيع عبر Telegram/واتساب/تطبيقات المواعدة، ثم سرقة الأموال
  • عمليات الاحتيال المتعلقة باسترداد الأموال — ينتحل المحتالون صفة وكلاء استرداد الأموال ويطلبون رسومًا مقدَّمة. لا تشارك عبارة الاسترداد السرية ولا تدفع أي مبلغ قبل التحقق من مقدّم الخدمة بشكل مستقل
  • عمليات الاحتيال التي تعتمد على الذكاء الاصطناعي — تقنية «ديب فايك»، والتصيد الاحتيالي الآلي، والمواقع التي يُنشئها الذكاء الاصطناعي، مما يجعل الكشف عن عمليات الاحتيال أكثر صعوبة

كيف يمكنني حماية نفسي في المستقبل؟

  • إضافة المواقع الرسمية إلى قائمة المفضلة — لا تنقر أبدًا على الروابط الواردة في رسائل البريد الإلكتروني أو الرسائل المباشرة أو الإعلانات
  • التحقق من النطاقات — التحقق من PhishDestroy قبل التفاعل. تحقق من HTTPS، والتهجئة، وعمر النطاق
  • "أمر جيد لدرجة يصعب تصديقها" = عملية احتيال — عوائد مضمونة، وتأييد المشاهير، ومواعيد نهائية ملحة

مزيد من الإرشادات: المعهد الوطني للمعايير والتقنية (NIST) · الاستجابة لعمليات التصيد الاحتياليمركز IC3 التابع لمكتب التحقيقات الفيدرالي (FBI) · البلاغات والأدلةلجنة التجارة الفيدرالية (FTC) · عمليات الاحتيال المتعلقة باسترداد الأموال

ابقَ على اطلاع، وابقَ آمنًا

راقب التهديدات في الوقت الفعلي أو اعترض على هذا الإدراج إذا كنت تعتقد أنه إنذار كاذب

احذروا من المحتالين الذين يزعمون أنهم يساعدون في استرداد الأموال! قد يتصل المجرمون بالضحايا مرة أخرى بينما يتظاهرون بأنهم محققون أو محامون أو وكلاء استرداد. لا تدفع رسومًا مقدمة أو تشارك بيانات الاعتماد. تعرف على المزيد حول الاحتيال في مجال التعافي →
حول هذا التقريرالمصادر وتواريخ الرصد والتصحيحات

يجمع هذا التقرير لقطات الصفحات المحفوظة وسجلات التسجيل والشبكة ونتائج الماسحات وسجل بلاغات PhishDestroy. ويحتفظ كل مصدر بتاريخ الرصد الخاص به. افتح تقرير المصدر لفحص النتيجة الأصلية.

كُتب التحليل بمساعدة AI بتاريخ . ويصف هذا النص الأدلة التي كانت متوفرة في ذلك الوقت؛ وقد تتغير النتائج بعد إجراء مزيد من التحقق من المصادر لاحقًا.

توثّق اللقطة ما كان معروضًا. وتسجّل نتيجة الماسح تقييم مزوّد الخدمة وقت الفحص. ولا تُعد الشهادة الصالحة ولا نتيجة انعدام الاكتشافات ضمانًا للأمان.

تضمين هذا التقريرأداة مدمجة مع رابط إلى الأدلة
HTML · IFRAME

تضمين هذا التقرير

شارك هذه المعلومات الاستخباراتية المتعلقة بالتهديدات على موقعك الإلكتروني أو مدونتك

embed.html
<iframe
  src="https://phishdestroy.io/ar/embed/domain/everexedgefoundationes.com"
  title="PhishDestroy threat report for everexedgefoundationes.com"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>