الانتقال إلى تقرير الأمان
أمن المجال وذكاء التهديدات
أيقونة موقع dominairex.net

dominairex.net

باختصار

dominairex.net: تصيد، رصده PhishDestroy في 2026-10-25.

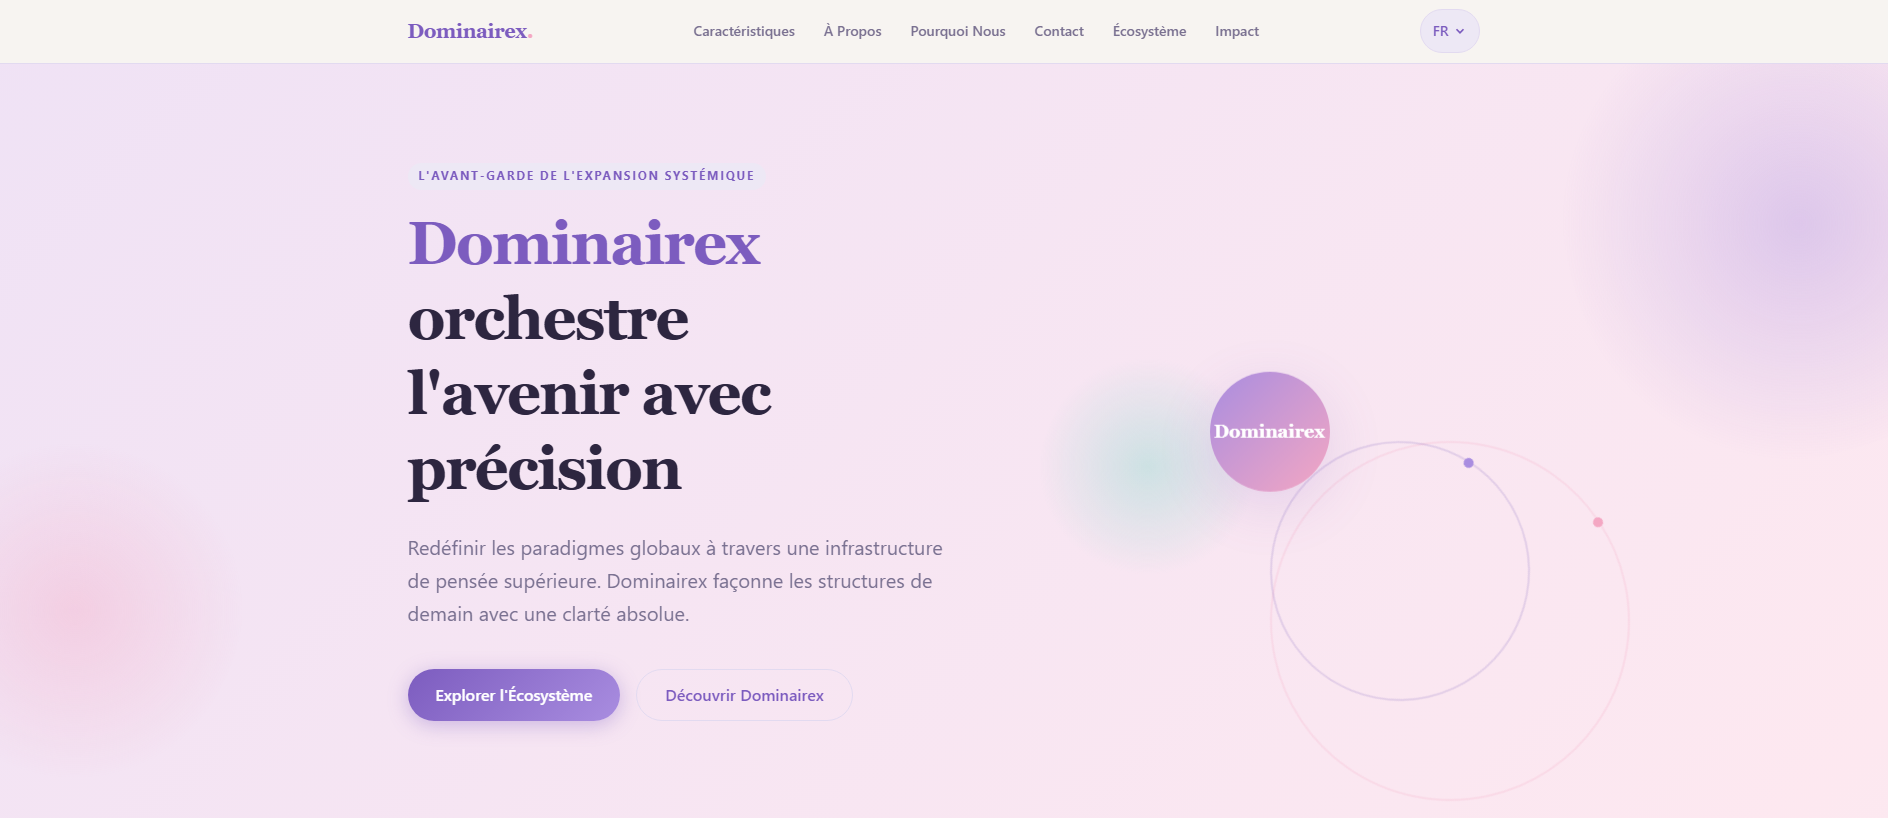
“Dominairex | Plateforme Officielle de Trading IA”

مسجّل النطاق
Dynadot
Resolved IP
158.94.210.119
Registered
01/04/2026
PhishDestroy assessment حرجة
التوفر آخر نشاط معروف أحدث مراقبة إمكانية الوصول المخزنة تم ملاحظته · HTTP probe
اكتشافات VirusTotal: 17/92 Spamhaus DBL: DBL_SPAM
VirusTotal
engine detections
OTX
community references
Cloudflare Radar
source verdict
لقطات الصفحة
فتح المعرض
عمر النطاق
البلاغات المرسلة
عرض الخط الزمني
OTX: 3 refs 25/10/2026 1 Report Sent
API
تم الإبلاغ عن هذا النطاق باعتباره ضارًّا
محركات الأمان التي تبلغ عن اكتشاف: 17. توخي الحذر الشديد — لا تدخل بيانات الاعتماد أو المعلومات الشخصية.
ملخص التقرير

تصيد: dominairex.net — آخر نشاط معروف (HTTP 200). ملخص الأدلة: VirusTotal 17/92 (alphaMountain.ai, BitDefender, Chong Lua Dao, CRDF, CyRadar); URLScan…

يبقى تحليل PhishDestroy AI المفصل أدناه باللغة الإنجليزية للحفاظ على السجل الجنائي الرقمي الأصلي.

Analysis

Domain summary

dominairex.net: تصيد، رصده PhishDestroy في 2026-10-25. الخطورة: حرجة (100/100). المسجّل: Dynadot. الحالة: آخر نشاط معروف. الاستضافة: Omegatech LTD. أرسل PhishDestroy بلاغ إساءة واحدًا. VirusTotal: يرصده 17/92 من المحركات. مدرج في قائمة Spamhaus DBL. لا تُدخل بيانات تسجيل الدخول ولا تربط محفظتك.

حرجة
VirusTotal
17 / 92
OTX
3 community refs
لقطات الصفحة
8

PhishDestroy threat report

Overview

PhishDestroy lists dominairex.net as suspicious based on automated analysis and third-party detections. The site’s recorded title advertises an official AI trading platform. The domain was first seen by PhishDestroy on 2026-10-25 returning HTTP 200 from the recorded IP.

How the scam works

No specific fraud mechanism was observed on the page, so the listing does not confirm a particular scheme. Sites that claim AI-driven trading services can be used to solicit deposits or credentials, which may lead to loss if the service is fraudulent.

Evidence

VirusTotal recorded 17 detections (12 malicious, 5 suspicious) from 92 engines on 2026-10-23. Google Safe Browsing reported no threat on 2026-10-25, while Cloudflare Radar flagged the domain as malicious on 2026-10-25. URLScan’s engine analysis gave a malicious score of 90 on 2026-10-25, though its overall verdict was non-malicious, and OTX listed three pulses mentioning the domain on the same day. PhishDestroy’s internal blocklist also contains the domain, and external blocklists returned zero hits.

Infrastructure

The domain was registered on 2026-04-01 with Dynadot Inc. The recorded IP 158.94.210.119 was associated with the Omegatech LTD network in the Netherlands at the time of observation. TLS was provided by Let’s Encrypt, valid from 2026-08-27 to 2026-11-25, and the authoritative nameservers are ns1.dyna-ns.net and ns2.dyna-ns.net.

What to do

If you entered login credentials on the site, change those passwords on any affected services. If you provided personal or financial information, monitor your accounts for suspicious activity and consider contacting relevant providers. Defenders should block traffic to dominairex.net and add it to threat-monitoring rules.

أدلة المصادرVirusTotal 17 / 92 · OTX 3 references 7 sources

VirusTotal

17 / 92 engine detections

فتح التقرير
VirusTotal · 2026-10-23T08:09:53Z

تم ملاحظته: · Retrieved:

Vendor result counts
{
    "timeout": 0,
    "harmless": 44,
    "malicious": 12,
    "suspicious": 5,
    "undetected": 31
}
Vendor labels
{
    "CRDF": "malicious",
    "DNS8": "suspicious",
    "ESET": "suspicious",
    "VIPRE": "phishing",
    "G-Data": "phishing",
    "Lionic": "phishing",
    "Sophos": "phishing",
    "CyRadar": "phishing",
    "Fortinet": "spam",
    "SOCRadar": "phishing",
    "Kaspersky": "phishing",
    "Seclookup": "malicious",
    "Gridinsoft": "suspicious",
    "BitDefender": "phishing",
    "Chong Lua Dao": "malicious",
    "alphaMountain.ai": "suspicious",
    "Forcepoint ThreatSeeker": "phishing"
}
Reputation
-7
Votes
{
    "malicious": 1
}
تم إنشاؤه
2026-04-01T00:00:00Z
Updated
2026-04-01T00:00:00Z
أول ظهور
2026-04-01T13:16:24Z
سجلات DNS
[
    {
        "ttl": 300,
        "type": "A",
        "value": "158.94.210.119"
    },
    {
        "ttl": 300,
        "type": "NS",
        "value": "ns2.dyna-ns.net"
    },
    {
        "ttl": 300,
        "type": "SOA",
        "rname": "hostmaster.dominairex.net",
        "value": "ns1.dyna-ns.net"
    },
    {
        "ttl": 300,
        "type": "NS",
        "value": "ns1.dyna-ns.net"
    }
]
Dns at
2026-10-23T08:15:16Z
Jarm
40d40d40d00000000043d43d00043d6aff5ab0f4fc31897186312c9e639319
Certificate
{
    "san": [
        "dominairex.net"
    ],
    "issuer": "Let's Encrypt / YE2",
    "serial": "684be952ea41a1e8bef374487a64fd94385",
    "sha256": "d77455a659e0b951eb63435ff46a57e031f5f23c4dc88e8724ff9c682187bea1",
    "subject": "dominairex.net",
    "valid_to": "2026-11-25T17:05:33Z",
    "valid_from": "2026-08-27T17:05:34Z"
}
Registry data
{
    "status": [
        "transfer prohibited"
    ],
    "events": {
        "expiration": "2027-04-01T12:41:03Z",
        "last changed": "2026-08-31T12:57:20Z",
        "registration": "2026-04-01T12:41:03Z",
        "registrar expiration": "2027-04-01T12:41:03Z",
        "last update of RDAP database": "2026-10-16T06:56:54Z"
    },
    "registrar": "DYNADOT LLC",
    "registrar_iana_id": "472"
}

Cloudflare Radar

ضار

غير مسجَّل
فتح التقرير
Cloudflare Radar · 2026-10-25T10:43:59Z

تم ملاحظته: · Retrieved:

Uuid
5a1a6567-a046-4377-9dba-e8f56e85b8c6
Final url
https://dominairex.net/
الحالة
200
History
[
    {
        "url": "https://dominairex.net/",
        "status": 200
    }
]
DOM structure hash
a657a6653910ac4a4f34bf913befdf91b8599a2a3f83adf6d5878a3c0bd2fd6a
Document hash
289b22bf0d350c1c4cbb387e388a85b938a6b54a00580c14f3fe4827b003d234
مخاطر النطاق
[
    "Malware",
    "Security threats",
    "CIPA Filter",
    "CIPA"
]
Radar rank
{
    "bucket": ">200000"
}
سجلات DNS
[
    {
        "name": "dominairex.net",
        "type": "A",
        "value": "158.94.210.119"
    }
]
DNSSEC صالح
false
Ip
158.94.210.119
Verdict
{
    "tags": [
        "malware"
    ],
    "malicious": true,
    "categories": [
        "malware"
    ]
}
سجل التسجيل
{
    "registrar": "Dynadot Inc",
    "created": "2026-04-01T12:41:03Z",
    "updated": "2026-08-13T12:32:28Z",
    "expires": "2027-04-01T12:41:03Z",
    "nameservers": [
        "ns1.dyna-ns.net",
        "ns2.dyna-ns.net"
    ]
}

Spamhaus DBL

DBL_SPAM

URLScan

لقطة الصفحة

فتح التقرير
URLScan · 2026-10-25T10:59:50Z

تم ملاحظته: · Retrieved:

Uuid
01a172b7-4d2c-7079-abf3-dc997375c5fe
Final url
https://dominairex.net/
الحالة
200
أعيد توجيهه
https-only
Redirects
[
    {
        "to": "https://dominairex.net/",
        "from": "http://dominairex.net/",
        "status": 307
    }
]
Ip
158.94.210.119
Contacted IP addresses
[
    "158.94.210.119"
]
Asns
[
    "202412"
]
Countries
[
    "NL"
]
Document hash
3eaa280a5a76675ca4dd1865e883d1c6d1f02e046939f4c3cf6dde80cd4a9976
Script hashes
[
    "8aa5f8f647356dcd4fc5dbbe0efd5bc0e8da74026bc61e24636e2e1f5749b0ce"
]
Globals
[
    "__dclq",
    "__dclOrig",
    "__dclFlush",
    "__smsCheckBeforeSubmit",
    "__isSmsEnabled",
    "__isSmsVerified",
    "intlTelInput",
    "header",
    "hamburger",
    "mobileNav",
    "langSwitcher",
    "langBtn",
    "langDropdown",
    "observer",
    "revealObserver"
]
ملفات تعريف الارتباط
[
    "connect.sid"
]
Tls
{
    "san": [
        "dominairex.net"
    ],
    "cipher": "AES_128_GCM",
    "issuer": "YE2",
    "subject": "dominairex.net",
    "protocol": "TLS 1.3",
    "valid_to": "2026-11-25T17:05:33Z",
    "valid_from": "2026-08-27T17:05:34Z"
}
عمر النطاق (بالأيام)
206
Apex age days
206
Tls age days
58
أيام صلاحية TLS
89
Requests
5
Provider verdicts
{
    "engines": {
        "tags": [
            "urlscan-ml",
            "urlscan-ml-60c5e22"
        ],
        "score": 90,
        "malicious": true
    },
    "overall": {
        "score": 0,
        "malicious": false
    }
}
HTTP headers
{
    "content-type": "text/html; charset=utf-8",
    "x-content-type-options": "nosniff",
    "referrer-policy": "same-origin"
}

تعكس النتائج وقت الجمع لكل مصدر. ولا يضمن انعدام الاكتشافات الأمان. ومراجع OTX منشورات مجتمعية.

تفاصيل المصادر المجمّعة

عمليات رصد محفوظة للصفحة والشبكة والماسحات، مجمّعة حسب المصدر ووقت الرصد.

Every stored field, with its source and date
Website checks · 2026-10-25T10:48:16Z
Mail configuration
{
    "spf_lookups": 0
}
سجلات CAA
{
    "domain": "dominairex.net"
}
Protective DNS results
{
    "resolvers": 12,
    "blocked_by": [
        "CloudFlare Family"
    ],
    "blocked_count": 1
}
Crawler rules
{
    "agents": [
        "*"
    ],
    "present": true,
    "sitemaps": [
        "https://dominairex.net/sitemap.xml"
    ]
}
Sitemap
{
    "present": true,
    "url_count": 5
}
عنوان الصفحة والبيانات الوصفية
{
    "title": "Dominairex | Plateforme Officielle de Trading IA",
    "robots": "index, follow",
    "description": "Dominairex : votre allié de confiance pour investir en crypto. IA avancée, analyses en temps réel, courtiers certifiés et formation pratique pour trader avec succès.",
    "canonicalUrl": "https://dominairex.net/"
}
Trackers
{
    "requests": 24,
    "trackers": [
        {
            "name": "Cloudflare",
            "company": "Cloudflare",
            "country": "US",
            "category": "Hosting",
            "requests": 1
        },
        {
            "name": "jsDelivr",
            "company": "jsDelivr",
            "category": "Hosting",
            "requests": 3
        }
    ]
}
النماذج والمحتوى المختلط
{
    "third_party_scripts": 0
}
الحالة
{
    "up": true,
    "code": 200,
    "timings": {
        "dns": 2,
        "tls": 78,
        "wait": 79,
        "connect": 67,
        "download": 142
    },
    "response_ms": 368
}
TLS connection
{
    "alpn": "h2",
    "cipher": "TLS_AES_128_GCM_SHA256",
    "protocol": "TLSv1.3",
    "versions": [
        "TLSv1.2",
        "TLSv1.3"
    ],
    "authorized": true,
    "forward_secrecy": true
}
Ports
{
    "open": [
        22,
        80,
        443
    ]
}
Carbon
{
    "bytes": 98133,
    "co2_grams": 0.0036,
    "cleaner_than": 22
}
Dns server
{
    "ns": [
        {
            "ip": "162.159.27.158",
            "host": "ns1.dyna-ns.net"
        },
        {
            "ip": "162.159.25.5",
            "host": "ns2.dyna-ns.net"
        }
    ],
    "zone": "dominairex.net"
}
ملفات تعريف الارتباط
{
    "cookies": [
        {
            "name": "cf-c",
            "http_only": true,
            "same_site": "Lax"
        },
        {
            "name": "__cf_clicked"
        },
        {
            "name": "ph_phc_t6w4wzJE2sbz4ro8LmZZTssm5go3KD6mP7QsqcDQRSp6_posthog",
            "secure": true,
            "same_site": "Lax"
        }
    ]
}
Location
{
    "ip": "158.94.210.119",
    "asn": "202412",
    "org": "Omegatech LTD",
    "city": "Amsterdam",
    "country": "NL"
}
Ssl
{
    "issuer": "Let's Encrypt / YE2",
    "subject": "dominairex.net"
}
سجلات DNS
{
    "A": [
        "158.94.210.119"
    ],
    "NS": [
        "ns1.dyna-ns.net",
        "ns2.dyna-ns.net"
    ],
    "SOA": "{\"nsname\": \"ns1.dyna-ns.net\", \"hostmaster\": \"hostmaster.dominairex.net\", \"serial\": 2026083101, \"refresh\": 16384, \"retry\": 2048, \"expire\": 1209600, \"minttl\": 300}"
}
Dnssec
{
    "ds": false,
    "rrsig": false,
    "dnskey": false
}
Hsts
{
    "message": "Site does not serve any HSTS headers."
}
HTTP security policies
{
    "xFrameOptions": false,
    "referrerPolicy": "same-origin",
    "xXSSProtection": false,
    "permissionsPolicy": false,
    "xContentTypeOptions": "nosniff",
    "contentSecurityPolicy": false,
    "strictTransportPolicy": false,
    "crossOriginOpenerPolicy": false,
    "crossOriginEmbedderPolicy": false,
    "crossOriginResourcePolicy": false
}
Get ip
{
    "ip": "158.94.210.119",
    "family": 4
}
Redirects
{
    "chain": [
        "https://dominairex.net"
    ]
}
Page links
{
    "internal_count": 30
}
سجل التسجيل
{
    "registrar": "Dynadot Inc",
    "created": "2026-04-01T12:41:03Z",
    "updated": "2026-08-13T12:32:28Z",
    "expires": "2027-04-01T12:41:03Z",
    "status": [
        "clientTransferProhibited https://icann.org/epp"
    ],
    "nameservers": [
        "ns1.dyna-ns.net",
        "ns2.dyna-ns.net"
    ]
}
HTTP headers
{
    "headers": {
        "content-type": "text/html; charset=utf-8",
        "x-content-type-options": "nosniff",
        "referrer-policy": "same-origin"
    }
}
استخبارات أمن الشبكات
CF Cloudflare Radar Verdict ضار
Malware Malware Security threats

أسئلة حول dominairex.net

هل dominairex.net موقع موثوق؟

لا. يصنّف PhishDestroy النطاق dominairex.net على أنه تصيد (الخطورة: حرجة، 100/100)، وقد رُصد أول مرة في 2026-10-25. VirusTotal: يرصده 17/92 من المحركات. مدرج في قائمة Spamhaus DBL. تعامل مع الموقع على أنه غير آمن.

هل من الآمن ربط محفظة بـ dominairex.net؟

لا. لا تربط محفظتك ولا توقّع رسائل ولا توافق على رموز في dominairex.net. تطلب مواقع التصيد أذونات (approve وsetApprovalForAll وPermit2) تتيح للمشغّل نقل أصولك، ولا يمكن التراجع عن معاملة مؤكدة.

ماذا أفعل إذا استخدمت dominairex.net؟

غيّر كل كلمة مرور أدخلتها هناك وفعّل المصادقة الثنائية. إذا ربطت محفظة أو وقّعت شيئًا، فألغِ الأذونات وانقل ما تبقى من أموال إلى محفظة جديدة، ولا تشارك عبارة الاسترداد أبدًا. مساعدة خطوة بخطوة: دليل الطوارئ.

استكشف

Blocklist matchesPhishDestroy 1
PhishDestroy PhishDestroy list عرض المصدر

لقطة محفوظة · ٨ لقطات

All capture links and hashes (8)

تفاصيل النطاق

النطاق
سمعة عنوان IP abuse score 10/100 16 reports PhishingOpen ProxyBad Web Bot checked 25/10/2026
OTX tags 2026-10all-domainsblocklistcryptoالمجالاتdrainerfraudmonthlyphishdestroyphishingscam
مسجّل النطاق Dynadot US(US)
جهة الإبلاغ عن إساءة الاستخدامabuse@omegatech.sc, abuse@dynadot.com
البحث في قاعدة بيانات WHOISICANN RDAP لـ dominairex.net →
التسجيلتم إنشاؤه 01/04/2026 (206d) — Expires 01/04/2027
حالة HTTP200
التفاصيل التقنيةProvenance & timestamps
تاريخ أول اكتشاف25/10/2026
DOM Analysisanalyzed 25/10/2026score 98/100
Submitted URLhttp://dominairex.net/
Favicon Hash
معرّف القضية
Observed page title
Dominairex | Plateforme Officielle de Trading IA
شهادة TLS
صادرة عن Let's Encrypt / YE2 · تنتهي الصلاحية المحفوظة بعد ٣١ يومًا

الشبكة & الشهادات

الأدلة التقنية المحفوظة

الشبكة & DNS

Resolved IP
158.94.210.119
ASN الشبكة
AS202412
Organization
Omegatech LTD
Observed location
Amsterdam, NL

خوادم الأسماء 2

  • ns1.dyna-ns.net
  • ns2.dyna-ns.net

يصف الموقع الجغرافي شبكة IP.

شهادة TLS

Issuer
Let's Encrypt / YE2
صالحة اعتبارًا من
2026-08-27 17:05:34
صالحة حتى
2026-11-25 17:05:33
Hostname coverage
تواريخ الشهادة المحفوظة صالحة
Validity
ضمن تواريخ الصلاحية المحفوظة
مصدر الجمع
PhishDestroy collector
بصمة الشهادةd77455a659e0b951eb63435ff46a57e031f5f23c4dc88e8724ff9c682187bea1
أسماء الشهادة · SAN واحد
  • dominairex.net

بيانات وصفية محفوظة للشهادة. تُعرض تواريخ الشهادة التي لا تتضمن منطقة زمنية كما حُفظت. ولا يُثبت تشفير النقل أن الموقع جدير بالثقة.

التقنيات · 3 identified
Detected via Cloudflare Radar · Wappalyzer engine
الإبلاغ عن هذا النطاق أرسل الأدلة وساعد في حماية الآخرين

تحليل VirusTotal

17 / قام موردو الأمان 92 بوضع علامة على هذا المجال
عرض على VT
آخر تحليل اللقطة المحفوظة السابقة: 17 detections
alphaMountain.ai
BitDefender
Chong Lua Dao
CRDF
CyRadar
DNS8
ESET
Forcepoint ThreatSeeker
Fortinet
G-Data
Gridinsoft
كاسبرسكي
Lionic
Seclookup
SOCRadar
سوفوس
VIPRE

الأدلة المؤرشفة

Wayback Machine Snapshot
عرض الأرشيف
تحليل أداء الموقع

Google PageSpeed Insights — تدقيق أداء الجوّال للنطاق dominairex.net · checked Oct 25, 2026

99
Good
Performance
FCP
1.04 s
First Contentful Paint
LCP
1.04 s
Largest Contentful Paint
CLS
0
Cumulative Layout Shift
TBT
0 ms
Total Blocking Time
SI
3.25 s
Speed Index
مدعوم من Google PageSpeed Insights · Mobile strategy · Scores: 90-100 Good 50-89 Needs Work 0-49 Poor
أدلة اللقطات المحفوظة 1 snapshot

بيانات وصفية للاستجابة مختومة بالوقت احتفظ بها مسار الجمع المحلي. تعود كل قيمة أدناه إلى وقت الأرشفة المعروض.

Archived HTTP response HTTP 200
Requested URL: http://dominairex.net/
Final URL: https://dominairex.net/
الاستجابة
HTTP 200
HTML body
791 B
Compressed
412 B
Links
0 internal · 0 external
Selected response headers
Cache-Control: no-cache, no-store, must-revalidate
Content-Encoding: gzip
Content-Type: text/html; charset=utf-8
X-Powered-By: Express
Security headers present
X-Content-Type-OptionsReferrer-Policy
HSTS: لم يُرصد DNSSEC: لم يُرصد WAF / firewall: not observed علامة التمويه: لم تُرصد
Saved response-header values · 11
Alt-Svc
h3=":443"; ma=2592000
Cache-Control
no-cache, no-store, must-revalidate
Content-Encoding
gzip
Content-Length
424
Content-Type
text/html; charset=utf-8
Date
Sun, 25 Oct 2026 10:39:09 GMT
Referrer-Policy
same-origin
Vary
Accept-Encoding
Via
1.1 Caddy
X-Content-Type-Options
nosniff
X-Powered-By
Express

قيم احتفظت بها أداة الجمع؛ وقد تُختصر القيم الطويلة أثناء الجمع.

All retained availability observations1

Source: availability monitor. This journal includes earlier observations and repeated states with distinct dates or evidence. Identical records appear once; an unknown state is not proof that the site is offline.

  1. unknown
    السبب
    stale_current_evidence
    Monitor confidence
    0
    Original source timestamp
    2026-10-25 11:46:45.513500
    SHA-256 للدليل
    f3049ef8aa957a0c75d1f37b703ae6008630522768f5aca88bbd9915c9e1400b

النشاط المسجّل

6 entries
  1. AlienVault OTX

    3 community references

    عرض المصدر
  2. VirusTotal

    17/92 engine detections

    عرض المصدر
  3. تم إرسال بلاغ إساءة الاستخدام

    PD-20261025-1E7022

    abuse@omegatech.sc
  4. URLScan

    Page captured

    عرض المصدر
  5. آلة الزمن

    Page archived

    عرض المصدر
  6. أُضيف إلى PhishDestroy

    dominairex.net

    عرض المصدر

التحقق من التمويه

قارن ما يتلقاه المتصفح وما يتلقاه الزاحف، وتحقّق من وجود توجيه لحركة المرور عبر Keitaro.

dominairex.net

الأدلة والتقارير الخارجية

لقطة الأدلة المرسلة
Sent: سجلات الدفتر: 1 Case ID: PD-20261025-1E7022 Recipient: abuse@omegatech.sc
PDF notice generated Notice text archived (291 chars)
نص إشعار إساءة الاستخدام كما أُرسل إلى مزوّد الخدمة
Registrar: Dynadot LLC / Dynadot Inc (United States)
Policy Violations: Acceptable Use forbids illegal content; Spam & Abuse Policy prohibits phishing, fraud, malware; Dynadot may disable DNS and suspend domains
Applicable Laws: CFAA 18 U.S.C. §1030, Wire Fraud 18 U.S.C. §1343, CAN-SPAM Act
نظام أسماء النطاقات (DNS) والشبكات
تحسين محركات البحث (SEO) والنطاقات
تحليل متعمق
Help & reporting

هل تأثرت بهذا الموقع؟

6 مجموعات إشارات أدلة مرتبطة 1 سجلات إشعار محفوظة آخر نشاط معروف
إذا تعرّضت بيانات تسجيل الدخول للاختراق، فأبلغ فورًا. لا تتعامل مع محتالي استرداد الأموال.

إذا أدخلت بيانات اعتماد الحساب أو المعلومات الشخصية أو معلومات الدفع أو قمت بتنزيل ملف من هذا النطاق، فاتخذ إجراءً فوريًا. فيما يلي موارد لمساعدتك في الإبلاغ عن الحادث وحماية نفسك.

أبلغ السلطات المحلية

حدد بلدك للحصول على الاتصالات الرسمية المتعلقة بالجرائم الإلكترونية أو إنشاء مسودة شكوى →.

دليل 97 دولة

Template-based draft · optional AI wording assistance requires separate consent

المسودة بمساعدة الذكاء الاصطناعي - تتم معالجة تفاصيل الحادث بواسطة موفر الذكاء الاصطناعي · قم بمراجعتها وتقديمها بنفسك
After a phishing incident

توصيات ونصائح للضحايا

اختر الخطوات التي تناسب ما شاركته. واحتفظ بنسخة من هذا التقرير مع سجلاتك الخاصة.

ما الذي يجب أن أفعله على الفور؟

عاجل

توقّف عن استخدام الموقع المشبوه. وافتح الخدمة الحقيقية عبر تطبيقها الرسمي أو عنوان تثق به مسبقًا.

  • تغيير جميع كلمات المرور — البريد الإلكتروني، وحسابات «إكستشينج»، وأي شيء يستخدم نفس كلمة المرور
  • تمكين المصادقة الثنائية (2FA) باستخدام تطبيق المصادقة (وليس الرسائل النصية القصيرة). تعطيل الاستعادة عبر الرسائل النصية القصيرة
  • بطاقات التجميد إذا قمت بإدخال بياناتك المصرفية على موقع التصيد الاحتيالي

ما هي المعلومات التي يجب أن أجمعها لإعداد تقريري؟

إرشادات مكتب التحقيقات الفيدرالي (FBI)

احتفظ برسائل البريد الإلكتروني والإيصالات والرسائل ولقطات الشاشة الأصلية في مكان آمن. يساعد التسلسل الزمني الواقعي الجهة المتلقية على فهم ما حدث. IC3 evidence guidance ↗

  • سجلات الدفع — إذا دفعت مبلغًا، فاحفظ الإيصال والمبلغ والتاريخ ومزوّد خدمة الدفع وبيانات المستلم.
  • التواريخ والأوقات الدقيقة — لكل معاملة ولأول اتصال مع المحتال
  • لقطات شاشة — مواقع الويب الاحتيالية، ورسائل الدردشة، ورسائل البريد الإلكتروني، ومعاملات المحافظ الرقمية، ووسائل التواصل الاجتماعي
  • جميع عناوين URL والنطاقات التي يستخدمها المحتال (بما في ذلك dominairex.net)
  • الاتصالات — رسائل البريد الإلكتروني، والرسائل النصية، وأرقام الهواتف، وأسماء المستخدمين التي استخدمها المحتال

حتى لو لم تكن جميع التفاصيل متوفرة — تقديم بلاغ على أي حال. فحتى المعلومات الجزئية تساعد في التحقيقات.

إلى أين يجب أن أبلغ عن عملية الاحتيال؟

  • مركز IC3 التابع لمكتب التحقيقات الفيدرالي (FBI) — مركز شكاوى الجرائم الإلكترونية (الإبلاغ على المستوى الفيدرالي في الولايات المتحدة)
  • اليوروبول — الإبلاغ عن الجرائم الإلكترونية في أوروبا (الاتحاد الأوروبي)
  • Your bank or payment provider — إذا تعرّضت أموالك أو بيانات بطاقتك للخطر، فتواصل فورًا مع فريق مكافحة الاحتيال لديه عبر بيانات الاتصال الرسمية.
  • الشرطة المحلية — يُنشئ سجلاً رسمياً، حتى لو لم يتمكن من اتخاذ إجراء فوري

لا يضمن البلاغ استرداد الأموال أو فتح تحقيق، لكن بيانات المعاملات الدقيقة المقدَّمة بسرعة يمكن أن تساعد السلطات ومقدمي الخدمات على تتبّع الحادثة.

How do phishing scams typically work?

  • المواقع الإلكترونية المزيفة — نسخ مطابقة تمامًا للمواقع الأصلية، مع تغيير طفيف في عناوين النطاقات
  • pig butchering — بناء الثقة على مدى أسابيع عبر Telegram/واتساب/تطبيقات المواعدة، ثم سرقة الأموال
  • عمليات الاحتيال المتعلقة باسترداد الأموال — ينتحل المحتالون صفة وكلاء استرداد الأموال ويطلبون رسومًا مقدَّمة. لا تشارك عبارة الاسترداد السرية ولا تدفع أي مبلغ قبل التحقق من مقدّم الخدمة بشكل مستقل
  • عمليات الاحتيال التي تعتمد على الذكاء الاصطناعي — تقنية «ديب فايك»، والتصيد الاحتيالي الآلي، والمواقع التي يُنشئها الذكاء الاصطناعي، مما يجعل الكشف عن عمليات الاحتيال أكثر صعوبة

كيف يمكنني حماية نفسي في المستقبل؟

  • إضافة المواقع الرسمية إلى قائمة المفضلة — لا تنقر أبدًا على الروابط الواردة في رسائل البريد الإلكتروني أو الرسائل المباشرة أو الإعلانات
  • التحقق من النطاقات — التحقق من PhishDestroy قبل التفاعل. تحقق من HTTPS، والتهجئة، وعمر النطاق
  • "أمر جيد لدرجة يصعب تصديقها" = عملية احتيال — عوائد مضمونة، وتأييد المشاهير، ومواعيد نهائية ملحة

Further guidance: NIST · phishing responseFBI IC3 · reports & evidenceFTC · recovery scams

ابقَ على اطلاع، وابقَ آمنًا

راقب التهديدات في الوقت الفعلي أو اعترض على هذا الإدراج إذا كنت تعتقد أنه إنذار كاذب

Official reporting routes

احذروا من المحتالين الذين يزعمون أنهم يساعدون في استرداد الأموال! قد يتصل المجرمون بالضحايا مرة أخرى بينما يتظاهرون بأنهم محققون أو محامون أو وكلاء استرداد. لا تدفع رسومًا مقدمة أو تشارك بيانات الاعتماد. تعرف على المزيد حول الاحتيال في مجال التعافي →
حول هذا التقريرالمصادر وتواريخ الرصد والتصحيحات

يجمع هذا التقرير لقطات الصفحات المحفوظة وسجلات التسجيل والشبكة ونتائج الماسحات وسجل بلاغات PhishDestroy. ويحتفظ كل مصدر بتاريخ الرصد الخاص به. افتح تقرير المصدر لفحص النتيجة الأصلية.

كُتب التحليل بمساعدة AI بتاريخ . وهو يصف الأدلة المتاحة في ذلك الوقت؛ وقد تتغير نتائج فحص المصادر لاحقًا.

توثّق اللقطة ما كان معروضًا. وتسجّل نتيجة الماسح تقييم مزوّد الخدمة وقت الفحص. ولا تُعد الشهادة الصالحة ولا نتيجة انعدام الاكتشافات ضمانًا للأمان.

تضمين هذا التقريرأداة مدمجة مع رابط إلى الأدلة
HTML · IFRAME

تضمين هذا التقرير

شارك هذه المعلومات الاستخباراتية المتعلقة بالتهديدات على موقعك الإلكتروني أو مدونتك

embed.html
<iframe
  src="https://phishdestroy.io/ar/embed/domain/dominairex.net"
  title="PhishDestroy threat report for dominairex.net"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>