Google Safe Browsing
تم تسجيل علامة التهديد
فتح التقرير
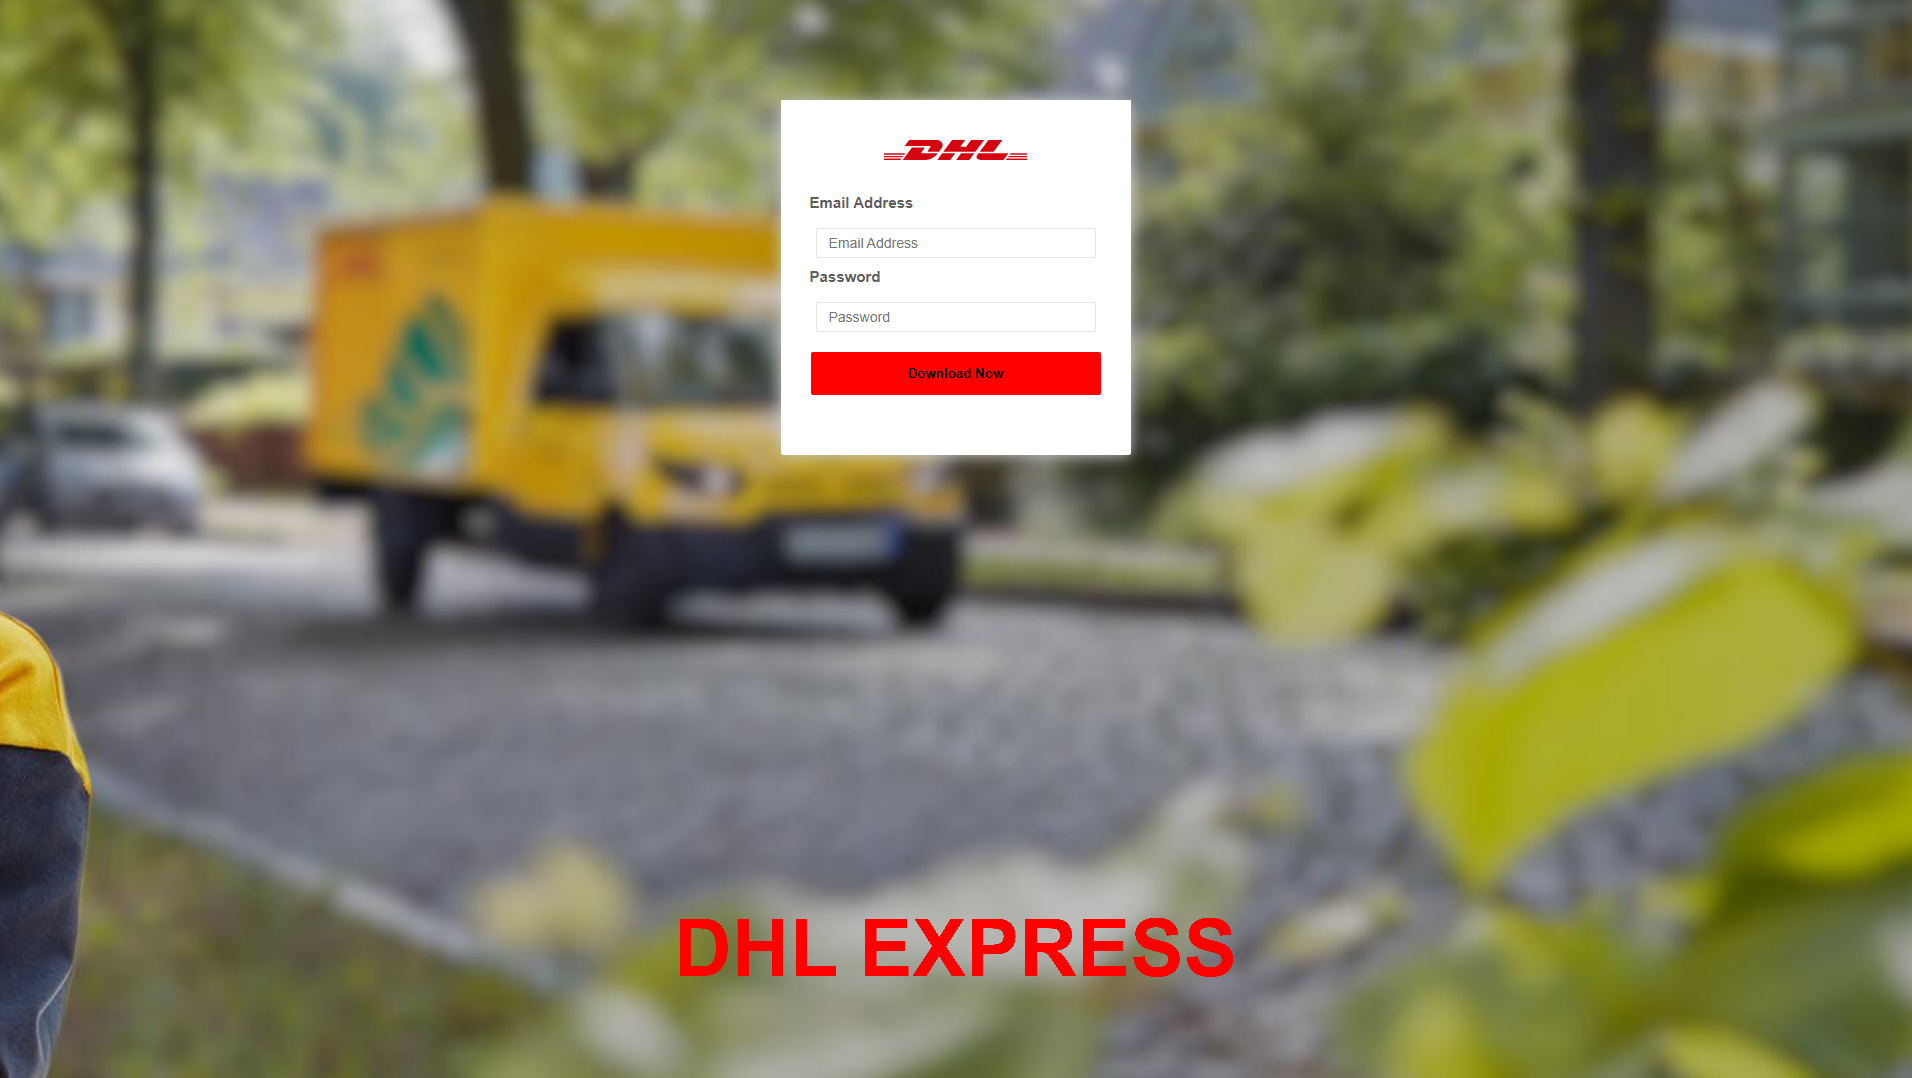
5985n9mff-funfn994784ecd853-8478h84.netlify.app: انتحال Dhl، رصده PhishDestroy في 2026-10-25. الخطورة: حرجة (80/100). المسجّل: Netlify. الحالة: آخر نشاط معروف. الاستضافة: Amazon.com, Inc. يصنّفه Google Safe Browsing على أنه خطير. لا تُدخل بيانات تسجيل الدخول ولا تربط محفظتك.
“DHL - Global Logistics”
انتحال Dhl: 5985n9mff-funfn994784ecd853-8478h84.netlify.app — آخر نشاط معروف (HTTP 200). ملخص الأدلة: URLScan malicious verdict; Google Safe Browsing flagged…
يستخدم ملخص الأدلة الوارد أدناه الملاحظات التي تم الاحتفاظ بها. ويحتفظ كل مصدر بتاريخ التجميع الخاص به.
تم تسجيل علامة التهديد
فتح التقريرضار
فتح التقريررُصد: · تم استرجاعه:
| Uuid | 01a173e9-e421-701a-b09c-25f7e5740014 |
|---|---|
| Final url | https://5985n9mff-funfn994784ecd853-8478h84.netlify.app/ |
| الحالة | 200 |
| أعيد توجيهه | https-only |
| عمليات إعادة التوجيه | [
{
"to": "https://5985n9mff-funfn994784ecd853-8478h84.netlify.app/",
"from": "http://5985n9mff-funfn994784ecd853-8478h84.netlify.app/",
"status": 307
}
] |
| Ip | 2a05:d014:58f:6200::258 |
| النطاقات التي تم الاتصال بها | [
"ajax.googleapis.com",
"www.dhl.com"
] |
| عناوين IP التي تم الاتصال بها | [
"2a00:1450:4001:c13::5f",
"2a05:d014:58f:6200::258"
] |
| Asns | [
"15169",
"16509"
] |
| Countries | [
"DE"
] |
| تجزئة المستند | c396352fadd545fdcfd54a79f9a59fd49c7ecfd714ec8653e7b9e95a976310f5 |
| Globals | [
"$",
"jQuery"
] |
| Tls | {
"san": [
"*.netlify.app",
"netlify.app"
],
"cipher": "AES_128_GCM",
"issuer": "DigiCert Global G2 TLS RSA SHA256 2020 CA1",
"subject": "*.netlify.app",
"protocol": "TLS 1.3",
"valid_to": "2027-03-19T23:59:59Z",
"valid_from": "2026-02-16T00:00:00Z"
} |
| عمر النطاق (بالأيام) | 222 |
| Apex age days | 222 |
| Tls age days | 251 |
| أيام صلاحية TLS | 396 |
| الطلبات | 8 |
| أحكام مقدمي الخدمة | {
"engines": {
"tags": [
"urlscan-ml",
"urlscan-ml-60c5e22"
],
"score": 99,
"malicious": true
},
"overall": {
"tags": [
"phishing"
],
"score": 100,
"brands": [
"dhl"
],
"malicious": true,
"categories": [
"phishing"
]
},
"urlscan": {
"tags": [
"phishing"
],
"score": 100,
"brands": [
"DHL"
],
"malicious": true,
"categories": [
"phishing"
]
}
} |
| رؤوس HTTP | {
"server": "Netlify",
"content-type": "text/html; charset=UTF-8",
"strict-transport-security": "max-age=31536000; includeSubDomains; preload"
} |
لقطة شاشة مخزنة بشكل منفصل؛ لا تحل محل سجل التقرير الأساسي ولا تحدد مدى توفره حاليًا.
لا توجد مراجع مجتمعية
فتح التقريرتم تسجيل المحضر؛ ولم يتم الاحتفاظ بالحكم
فتح التقرير78 / 100 · النتيجة الاستدلالية · 1 brand references · 1 classifications
فتح التقريرهذا التحليل القديم للشاشة مستقل عن التحليل الأساسي لـ PhishDestroy المذكور أعلاه. ولا تُعد النتيجة الاستدلالية احتمالية مقاسة.
تعكس النتائج وقت الجمع لكل مصدر. ولا يضمن انعدام الاكتشافات الأمان. ومراجع OTX منشورات مجتمعية.
عمليات رصد محفوظة للصفحة والشبكة والماسحات، مجمّعة حسب المصدر ووقت الرصد.
رُصد: · تم استرجاعه:
| عدد النتائج الخاصة بالمورد | {
"timeout": 0,
"harmless": 48,
"malicious": 11,
"suspicious": 1,
"undetected": 32
} |
|---|---|
| ملصقات الموردين | {
"ESET": "phishing",
"Lionic": "phishing",
"CyRadar": "phishing",
"Webroot": "malicious",
"Fortinet": "phishing",
"SOCRadar": "suspicious",
"LevelBlue": "phishing",
"OpenPhish": "phishing",
"Gridinsoft": "phishing",
"SCUMWARE.org": "malware",
"alphaMountain.ai": "phishing",
"Google Safe Browsing": "phishing"
} |
| السمعة | 0 |
| العلامات | [
"hex",
"dga"
] |
| الفئات | {
"alphaMountain.ai": "Phishing (alphaMountain.ai)"
} |
| مسجّل النطاق | Name.com, Inc. |
| تم إنشاؤه | 2018-05-08T22:48:05Z |
| تاريخ انتهاء الصلاحية | 2025-05-08T22:48:05Z |
| تم التحديث | 2024-04-11T16:00:14Z |
| أول ظهور | 2026-03-16T08:20:06Z |
| سجلات DNS | [
{
"ttl": 311,
"type": "AAAA",
"value": "2600:1f18:16e:df01::258"
},
{
"ttl": 120,
"type": "A",
"value": "98.84.224.111"
},
{
"ttl": 311,
"type": "AAAA",
"value": "2600:1f18:16e:df01::259"
},
{
"ttl": 120,
"type": "A",
"value": "18.208.88.157"
}
] |
| Dns at | 2026-10-25T12:09:30Z |
| Jarm | 40d40d40d00000000043d43d00043d6aff5ab0f4fc31897186312c9e639319 |
| شهادة | {
"san": [
"*.netlify.app",
"netlify.app"
],
"issuer": "DigiCert Inc / DigiCert Global G2 TLS RSA SHA256 2020 CA1",
"serial": "cd5d0afb0611b5bd9d692535c0ca7c4",
"sha256": "bc3a8134c21a842e64ea34d488826dd2ba50f59a3bcbaed1e6b71a4242de1478",
"subject": "*.netlify.app",
"valid_to": "2027-03-19T23:59:59Z",
"valid_from": "2026-02-16T00:00:00Z"
} |
| سجل التسجيل | {
"registrar": "Name.com, Inc.",
"registrar_iana_id": "625",
"registrar_url": "http://www.name.com",
"created": "2018-05-08T22:48:05Z",
"updated": "2024-04-11T16:00:14Z",
"expires": "2025-05-08T22:48:05Z",
"status": [
"clientTransferProhibited"
],
"nameservers": [
"dns1.p01.nsone.net",
"dns2.p01.nsone.net",
"dns3.p01.nsone.net",
"dns4.p01.nsone.net"
],
"dnssec": "unsigned"
} |
| إعدادات البريد الإلكتروني | {
"spf_lookups": 0
} |
|---|---|
| سجلات CAA | {
"count": 2,
"domain": "netlify.app",
"issuers": [
"digicert.com;account=2d83e9ac9b6776c3f215150f6ebceea8cefe3bc2e1fb5efffb1d71e200575226"
]
} |
| نتائج DNS الوقائية | {
"resolvers": 12,
"blocked_by": [
"CloudFlare Family"
],
"blocked_count": 1
} |
| ملاحظات حول أرشيف الويب | {
"last": "2026-10-25T16:20:46Z",
"first": "2026-10-25T16:20:46Z",
"changes": 0,
"days_archived": 1,
"avg_page_bytes": 13595
} |
| أجهزة التتبع | {
"requests": 7,
"trackers": [
{
"name": "Google APIs",
"company": "Google",
"country": "US",
"category": "Hosting",
"requests": 1
}
]
} |
| النماذج والمحتوى المختلط | {
"third_party_scripts": 0
} |
| الحالة | {
"up": true,
"code": 200,
"timings": {
"dns": 19,
"tls": 13,
"wait": 13,
"connect": 12,
"download": 163
},
"response_ms": 220
} |
| اتصال TLS | {
"alpn": "h2",
"cipher": "TLS_AES_128_GCM_SHA256",
"protocol": "TLSv1.3",
"versions": [
"TLSv1.2",
"TLSv1.3"
],
"authorized": true,
"forward_secrecy": true
} |
| المنافذ | {
"open": [
80,
443
]
} |
| Carbon | {
"bytes": 190411,
"co2_grams": 0.007,
"cleaner_than": 8
} |
| خادم DNS | {
"ns": [
{
"ip": "198.51.44.1",
"host": "dns1.p01.nsone.net"
},
{
"ip": "198.51.45.1",
"host": "dns2.p01.nsone.net"
},
{
"ip": "198.51.44.65",
"host": "dns3.p01.nsone.net"
},
{
"ip": "198.51.45.65",
"host": "dns4.p01.nsone.net"
}
],
"zone": "netlify.app"
} |
| الموقع | {
"ip": "2a05:d014:58f:6200::259",
"asn": "16509",
"org": "Amazon.com, Inc.",
"city": "Frankfurt",
"country": "DE"
} |
| SSL | {
"issuer": "DigiCert Inc / DigiCert Global G2 TLS RSA SHA256 2020 CA1",
"subject": "*.netlify.app"
} |
| سجلات DNS | {
"A": [
"35.157.26.135",
"63.176.8.218"
],
"AAAA": [
"2a05:d014:58f:6200::259",
"2a05:d014:58f:6200::258"
]
} |
| Dnssec | {
"ds": false,
"rrsig": false,
"dnskey": false
} |
| Hsts | {
"header": "max-age=31536000; includeSubDomains; preload",
"message": "Site is compatible with the HSTS preload list!",
"compatible": true
} |
| سياسات أمان HTTP | {
"xFrameOptions": false,
"referrerPolicy": false,
"xXSSProtection": false,
"permissionsPolicy": false,
"xContentTypeOptions": false,
"contentSecurityPolicy": false,
"strictTransportPolicy": "max-age=31536000; includeSubDomains; preload",
"crossOriginOpenerPolicy": false,
"crossOriginEmbedderPolicy": false,
"crossOriginResourcePolicy": false
} |
| Get ip | {
"ip": "2a05:d014:58f:6200::258",
"family": 6
} |
| عمليات إعادة التوجيه | {
"chain": [
"https://5985n9mff-funfn994784ecd853-8478h84.netlify.app"
]
} |
| رؤوس HTTP | {
"headers": {
"server": "Netlify",
"content-type": "text/html; charset=UTF-8",
"strict-transport-security": "max-age=31536000; includeSubDomains; preload"
}
} |
لا. يصنّف PhishDestroy النطاق 5985n9mff-funfn994784ecd853-8478h84.netlify.app على أنه انتحال Dhl (الخطورة: حرجة، 80/100)، وقد رُصد أول مرة في 2026-10-25. يصنّفه Google Safe Browsing على أنه خطير. تعامل مع الموقع على أنه غير آمن.
لا. لا تربط محفظتك ولا توقّع رسائل ولا توافق على رموز في 5985n9mff-funfn994784ecd853-8478h84.netlify.app. تطلب مواقع التصيد أذونات (approve وsetApprovalForAll وPermit2) تتيح للمشغّل نقل أصولك، ولا يمكن التراجع عن معاملة مؤكدة.
غيّر كل كلمة مرور أدخلتها هناك وفعّل المصادقة الثنائية. إذا ربطت محفظة أو وقّعت شيئًا، فألغِ الأذونات وانقل ما تبقى من أموال إلى محفظة جديدة، ولا تشارك عبارة الاسترداد أبدًا. مساعدة خطوة بخطوة: دليل الطوارئ.
آخر فحص
193b0196e6d8cad92675544d6a334fb4a283b7d4c158e98e3d0d7c0fe218d859 · 633756 bytes f7bf8fa06d32d5cd0aafac90e784fa01fefbfc1d56e08c04e6a397440b6358f4 · 669347 bytes 8015089a07c2719aeff59b8c84aea934867f35dbd016e3466c6ed8790ebbe505 · 695840 bytes  (US)
لا تُنسب سمعة Edge-IP إلى هذا المجال.
يصف الموقع الجغرافي شبكة IP.
bc3a8134c21a842e64ea34d488826dd2ba50f59a3bcbaed1e6b71a4242de1478netlify.appبيانات وصفية محفوظة للشهادة. تُعرض تواريخ الشهادة التي لا تتضمن منطقة زمنية كما حُفظت. ولا يُثبت تشفير النقل أن الموقع جدير بالثقة.
كان الموقع يعرض صفحاته عند آخر فحص.
بيانات وصفية للاستجابة مختومة بالوقت احتفظ بها مسار الجمع المحلي. تعود كل قيمة أدناه إلى وقت الأرشفة المعروض.
http://5985n9mff-funfn994784ecd853-8478h84.netlify.app/https://5985n9mff-funfn994784ecd853-8478h84.netlify.app/Cache-Control: public,max-age=0,must-revalidateContent-Encoding: gzipContent-Type: text/html; charset=UTF-8الخادم: Netlifybytes22public,max-age=0,must-revalidate"Netlify Edge"; hit; ttl=31535978gzip12940text/html; charset=UTF-8Sun, 25 Oct 2026 16:20:27 GMT"199693f096f5ba88ab7ef17aeb0c045e-ssl-df"Netlifymax-age=31536000; includeSubDomains; preloadAccept-Encoding01M5SXT1N8CFMETQD27Z5KDTYKقيم احتفظت بها أداة الجمع؛ وقد تُختصر القيم الطويلة أثناء الجمع.
يصف الوقت التقديري نافذة رصد. ولا يُثبت إجراءً من المسجّل أو اللحظة الدقيقة التي أصبح فيها الموقع غير متاح.
تغييرات مؤرَّخة احتفظ بها المراقب وأدوات جمع المصادر. تظهر أحدث عمليات الرصد أولًا؛ وحالات المصادر ليست دليلًا على الإزالة.
غير معروف→live_content
content_served
لم يتم تسجيل أي علم→تم تسجيل العلم
يمكن الوصول إليه
المصدر: أداة مراقبة التوافر. تظل كل ملاحظة محفوظة منفصلة عن غيرها، بما في ذلك السجلات التي تحمل نفس التاريخ أو نفس التجزئة (hash) للأدلة، ولكنها تختلف في المصادر أو حالات DNS. ولا تعتبر الحالة «غير معروفة» دليلاً على أن الموقع غير متصل بالإنترنت.
تم تسجيل علامة التهديد
عرض المصدر5985n9mff-funfn994784ecd853-8478h84.netlify.app
عرض المصدرتم التقاط الصفحة
عرض المصدرالصفحة مؤرشفة
عرض المصدرWe scan suspicious URLs, inspect public results and send evidence through the appropriate abuse-reporting channels. The dated events above show what is recorded for this domain. The directory below explains the wider workflow.
Capture the rendered page, requests and visible infrastructure.
Compare the available engine results and retain the analysis timestamp.
Check whether Google currently lists the URL as unsafe.
Inspect a public scan and its recorded network and classification data.
Look for indicator references and related community intelligence.
Compare archived captures and preserve historical context.
Look for matching indicators and associated threat records.
Inspect certificate records and related hostnames.
Compare security resolver responses and record observed blocking.
Inspect the public DNS, TLS, HTTP and technology surface.
Security services used for scanning, reputation checks and reporting are listed below. A service being listed is not evidence that it received, accepted or acted on this particular domain. Recorded submissions appear in the notification history above.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalURL analysis↗
 CloudflareRadar / abuse reporting↗ YandexSafe Browsing↗
 URLScan.ioPublic scan↗
 ESETSample / URL submission↗
 بيتديفندرURL submission↗
 NortonSafe Web↗
 Symantecمراجعة الموقع↗
 AviraURL reporting↗
 Avast / AVGURL reporting↗
 كاسبرسكيOpenTIP↗
 Dr.WebOnline scanner↗
 نتكرافتAbuse reporting↗
 PhishTankCommunity reporting↗
 APWG eCXPhishing intelligence↗
 PhishStatsPublic feed↗
 Phish.ReportHosting abuse↗
 SpamhausDomain reputation↗
 PolySwarmMulti-engine analysis↗
 CheckPhishURL scan↗
 QutteraMalware scan↗
 URLqueryBrowser analysis↗
 Criminal IPAsset intelligence↗ CRDFThreat Center↗
 ScamadviserReputation check↗
 MyWOTCommunity reputation↗
نفس أيقونة الموقع رابط مباشر 4
عنوان IP طرفي لدى Netlify للعرض فقط 6
تصنيف العلامة التجارية: Dhl إشارة داعمة 8
المسجِّل: Netlify للعرض فقط 6
كل مسار يمثل سببًا واحدًا لربط نطاق ما بهذا المضيف. يشير حجم العقدة إلى عمليات الكشف التي أجرتها VirusTotal، أما العقد المتقطعة فهي غير متصلة بالإنترنت بالفعل. وترد القوائم الكاملة أدناه. القائمة الكاملة للتقارير ذات الصلة
نفس هاش أيقونة المفضلة أو نفس عنوان الصفحة الخاص بهذا المضيف.
يتم حل هذه التقارير إلى نفس عنوان IP للحافة المشتركة. إنها تساعد في اكتشاف التقارير ولكنها لا تتضمن ملكية مشتركة أو خادم أصل مشترك.
تقارير تحمل تصنيف أداة الجمع نفسه. ولا يُثبت التصنيف المشترك انتحال الهوية أو الملكية المشتركة. عرض التقارير المطابقة →
تم تسجيلها عبر نفس الجهة المسجلة. وتقدم الجهة المسجلة خدماتها لملايين العملاء الذين لا تربطهم أي صلة ببعضهم البعض، لذا فإن هذا الأمر يُشير إلى وجود تجميع للتقارير وليس دليلاً على وجود صلة بينهما.
التقارير المضافة مؤخرًا من قاعدة بيانات PhishDestroy. لا تتضمن روابط الاكتشاف هذه بنية تحتية أو ملكية مشتركة.
قارن ما يتلقاه المتصفح وما يتلقاه الزاحف، وتحقّق من وجود توجيه لحركة المرور عبر Keitaro.
5985n9mff-funfn994784ecd853-8478h84.netlify.app إذا أدخلت بيانات اعتماد الحساب أو المعلومات الشخصية أو معلومات الدفع أو قمت بتنزيل ملف من هذا النطاق، فاتخذ إجراءً فوريًا. فيما يلي موارد لمساعدتك في الإبلاغ عن الحادث وحماية نفسك.

IC3 does not accept attachments. Keep original evidence for investigators. IC3 guidance
خط الاتصال الفيدرالي لتلقي البلاغات1-800-CALL-FBI

Current service: الإبلاغ عن احتيال. England, Wales and Northern Ireland. Scotland: 101.
مركز الاتصال0300 123 2040حدد بلدك للحصول على الاتصالات الرسمية المتعلقة بالجرائم الإلكترونية أو إنشاء مسودة شكوى →.
المسودة بمساعدة الذكاء الاصطناعي - تتم معالجة تفاصيل الحادث بواسطة موفر الذكاء الاصطناعي
اختر الخطوات التي تناسب ما شاركته. واحتفظ بنسخة من هذا التقرير مع سجلاتك الخاصة.
توقّف عن استخدام الموقع المشبوه. وافتح الخدمة الحقيقية عبر تطبيقها الرسمي أو عنوان تثق به مسبقًا.
احتفظ برسائل البريد الإلكتروني والإيصالات والرسائل ولقطات الشاشة الأصلية في مكان آمن. يساعد التسلسل الزمني الواقعي الجهة المتلقية على فهم ما حدث. إرشادات IC3 بشأن الأدلة ↗
5985n9mff-funfn994784ecd853-8478h84.netlify.app)حتى لو لم تكن جميع التفاصيل متوفرة — تقديم بلاغ على أي حال. فحتى المعلومات الجزئية تساعد في التحقيقات.
لا يضمن البلاغ استرداد الأموال أو فتح تحقيق، لكن بيانات المعاملات الدقيقة المقدَّمة بسرعة يمكن أن تساعد السلطات ومقدمي الخدمات على تتبّع الحادثة.
مزيد من الإرشادات: المعهد الوطني للمعايير والتقنية (NIST) · الاستجابة لعمليات التصيد الاحتياليمركز IC3 التابع لمكتب التحقيقات الفيدرالي (FBI) · البلاغات والأدلةلجنة التجارة الفيدرالية (FTC) · عمليات الاحتيال المتعلقة باسترداد الأموال
تحليل التهديدات باستخدام قائمة الحظر المخزنة، وWHOIS، وDNS، وأدلة الفحص العامة
امسح الآنأرسل النطاقات المشبوهة إلى قاعدة بيانات التهديدات الخاصة بنا — ساهم في حماية المجتمع
إبلاغتقارير التصيد الاحتيالي الأخيرة وتغييرات التوفر الملحوظة
مراقبةراقب التهديدات في الوقت الفعلي أو اعترض على هذا الإدراج إذا كنت تعتقد أنه إنذار كاذب
يجمع هذا التقرير لقطات الصفحات المحفوظة وسجلات التسجيل والشبكة ونتائج الماسحات وسجل بلاغات PhishDestroy. ويحتفظ كل مصدر بتاريخ الرصد الخاص به. افتح تقرير المصدر لفحص النتيجة الأصلية.
توثّق اللقطة ما كان معروضًا. وتسجّل نتيجة الماسح تقييم مزوّد الخدمة وقت الفحص. ولا تُعد الشهادة الصالحة ولا نتيجة انعدام الاكتشافات ضمانًا للأمان.