
 调查
Steam《API》诈骗共生现象: 欺诈、疏忽与责任
调查结果
Steam 完全参与了这起涉案金额达数百万美元的《API》道具交易诈骗案,并与皮肤盗取者及非法赌博运营商维持着互利共生的关系。
1. 引言:一种经过精心算计的疏忽所形成的共生关系
Steam 一直对所有发展都持完全接受的态度——包括任何规定和变更(例如,更改昵称后的交易冻结或交易禁令)。这些都是被迫采取的措施,但既无效又不全面。 Valve 并没有真正意愿去对抗这些现象,因为他们深知,其平台既依赖于诈骗和赌博,也依赖于 Steam 多年来孕育、放任并存续的其他各类地下经济活动。 这并非他们针对 Steam 的攻击;而是一种共生关系——互利互惠,且这种共生关系的双方都心知肚明。
臭名昭著的API诈骗(通常被称为“优惠交换/替换”)起源于很久以前。 网络钓鱼一直依赖于交易替换。其持久型变种约于2019年春季出现(在此之前,它以独立的网络钓鱼形式存在,最终演变为有效期为1、4或8小时的替换攻击)。 到2019年春季,诈骗市场上所有活跃的工具都使被劫持的会话具备了“移动性”。正是凭借这一特性,该骗局才得以在极度盛行的时期存活下来。据我们最保守的估计,这导致了至少1000万美元甚至更多的资金被盗。 但你必须明白,总体而言,这反而助长了网络犯罪分子的气焰。Steam通过玩“皮肤一文不值”这套把戏,实际上是在保护诈骗者。交易冻结机制的引入,是在交易交换机制已经确立之后才出现的。 那项无休止的7天交易冻结措施是突然且毫无理由地添加的。这并非反诈骗措施,而是监管手段。
让我们来解释一下“优惠互换”是如何运作的,以及为什么Steam及其反诈骗措施完全是一场闹剧(而且一直都是如此)。
2. 《2017–2018年蓝图:五种私有算法》
为了了解此次行动的规模,我们可以回顾2017年至2018年春季期间运作的私有诈骗小组。在此期间,开发者为“优惠交换”方法设计了五种截然不同的操作算法。 此次私有更新包含这五种算法:该平台的机器人会登录用户账户,并根据以下五种算法之一进行操作,同时通过Guard验证绕过双因素认证(2FA)。诈骗者可在其管理面板中直接配置这些设置(如发送的游戏、最低报价过滤等)。
技术附录:报价替换变体与面板演进
- 检查该报价:它是否来自交易网站?如果是,则执行以下操作。
- 取消来自官方交易机器人的报价。
- 解析官方机器人账号的昵称、头像和交易消息,并将它们全部设置到诈骗者的机器人账号上。
- 发送完全相同的交易邀请,但发件人显示为诈骗者的账号,所列商品、昵称和头像都与原邀请一模一样。
- 检查该报价:它是否来自交易网站?如果是,则执行以下操作。
- 不会立即取消官方机器人发出的邀请,而是等待用户在电脑端(而非手机端)接受该邀请。
- 一旦用户(在电脑上)接受了该提议,机器人就会取消官方报价。
- 解析官方机器人账号的昵称、头像和交易消息,并将它们设置到诈骗者的账号上。
- 从诈骗者的账号发送完全相同的交易邀请,包含相同的物品、相同的昵称以及相同的头像。
- 在电脑上接受(诈骗者机器人发来的)邀请。
- 因此,用户会在手机应用上确认这笔交易,以为这是来自官方机器人的消息,而实际上却是诈骗者发来的。
- 用户通过诈骗者的机器人提供的交易链接发送报价,然后在手机应用上进行确认。
- 诈骗者的机器人取消了用户的报价。
- 从用户账户向诈骗者的机器人交易链接发送一份包含其所有物品的交易报价(符合条件的游戏可在管理面板中选择)。
- 随后,用户在手机应用上确认了这笔已修改的交易。
- 收到的报价:
- 当向用户发送仅要求其提供物品的交换邀请时,用户在手机上接受该邀请(在电脑上接受后)时,交换即告完成[采用算法#2]。
- 当系统向用户发送包含其持有的物品和交易对手持有的物品的报价时,用户在手机上接受该报价后(此前已在电脑上接受),交易即告完成。
- 已发送的报价:
- 当用户向他人发送包含自己物品的交易邀请时,在用户通过移动应用确认该邀请的过程中,交易即告完成。机器人端对用户移动端确认的验证是通过自动交易接受机制来处理的。
- 与算法#4完全相同,只是在交换发出的交易提议时,它会先添加用户已包含在交易中的物品,然后将所选游戏的整个库存附加在下方。 可在管理面板中选择可清空的游戏(CS、DOTA、H1Z1、PUBG)。
3. 诈骗面板的基础设施与管理功能
诈骗网络的运营模式与正规的SaaS企业如出一辙。其管理员控制面板包含功能强大、支持多线程的特性,专为快速窃取数据和实施控制而设计:
- 详细日志表 显示正在进行交换的活跃 SteamID:'SteamID'、'库存 ($)'、'交换会话到期前剩余时间'、'已交换的报价'、'运行算法'、'价格筛选'、'交换会话开始时间'、'备注'、'操作'。
- 用户管理功能: 暂停、恢复、删除、更新交易链接。
- 以美元为单位的最低价格阈值过滤器 (总价值低于该阈值的交易将不会被交换,从而避免在低价值物品上浪费时间)。该选项可在“设置”标签页中找到。CS、DOTA、H1Z1和PUBG的价格每天上午5:00至7:00之间更新。
- 手动更新交易链接 如果用户更改了其交易网址。
- 提供机器人控制功能 (开始、停止、重新开始)。
- 内置 Steam 浏览器 (付费插件)。
- 此外还有许多其他功能……
特别版“maFile”网络钓鱼套件
此外,还有一个专门针对 maFiles(移动验证器文件)的独立攻击包。其核心机制包括获取短信验证码、等待 2 天的冷却期、清空皮肤,并完全接管该账户。
受害者在钓鱼网站上使用用户名和密码进行身份验证(实时验证)。随后,会弹出一个短信验证码输入提示(代替 Steam Guard),并显示接收短信的手机号码的后两位数字。一旦输入了有效的短信验证码,管理面板就会自动生成一个 maFile. 利用该文件,诈骗者可以生成 Steam Guard 双因素认证(2FA)验证码并直接接受交易。不过,这个新生成的 maFile 受 2 天交易限制(暂扣)的约束:在 maFile 创建后的前 2 天内发起的任何交易都会被暂扣 48 小时,且所有者可以取消这些交易。
一旦诈骗者在控制面板中生成了新的 maFile,受害者原有的手机验证器就会开始生成无效的验证码,尽管在受害者看来,该应用似乎完全正常运行。用户收到的短信内容如下: “禁用或移动身份验证器的代码是:13204”. 管理员控制面板还提供了以下功能:下载 maFile、验证其有效性、生成双因素认证(2FA)代码(类似于 Steam 桌面验证器——SDA)、通过单键发起包含所有库存物品的交易,或在生成 maFile 后立即执行带有 2 天保留期的自动交易。 此外,通过“自动绕过钓鱼”许可证,控制面板将解锁“自动钓鱼”和“一键劫持账户”功能。为方便起见,maFile 旁边设有可视化倒计时器,实时显示剩余锁定期限。
3b. 操作方法
1) 打击“皮肤盗窃”:
- 延迟数据外泄: 生成 maFile 后等待 2 天,然后向目标账户发送交易要约(在管理面板中点击一个按钮,即可将所有皮肤发送至目标交易链接)。成功条件:在这 2 天内,受害者不得更改手机号码或密码(否则会导致管理面板中的 maFile 失效)。
- 即时自动报价: 在生成 maFile 后,立即向目标交易链接发送包含所有库存物品的自动报价。不要立即接受该报价,以免物品过早从受害者的账户中消失。 只需等待 2 天后再接受即可。采用此方法,即使受害者更改密码或绑定新的手机验证器,交易也不会中断;但如果受害者更新了验证器,则等待期将重置,需要再次等待 2 天。成功条件:在 48 小时的等待期内,受害者不得手动取消待处理的交易报价。
2) 针对账户盗用(网络钓鱼):
- 直接账户销售: 出售预先装有maFile的账户。与传统网络钓鱼相比,生成maFile后,受害者极少会怀疑其中有诈——传统网络钓鱼往往会立即触发账户的“红标”锁定。因此,诈骗者有更长的时间窗口在市场上转卖该账户。 不过,始终存在一种风险:受害者可能会尝试通过新的浏览器或电脑登录,并在手机上重新生成 maFile,或者重置密码。
- 自动网络钓鱼(需要网络钓鱼许可证): maFile被捕获后,该账号会自动进入队列进行自动凭证提取,并因“社区禁令”而被封禁。这种结合了钓鱼攻击与maFile生成的攻击方式,仅针对并提取移动端Steam Guard的凭证。
- 一键式网络钓鱼(需要网络钓鱼许可证): 实施社区禁令,并在接收到命令时触发凭据的自动清除。
此外,该机器人可与 OPSkins Cookie 解析功能(如已获得授权)及双因素认证(2FA)集成。其后端采用多线程架构,每秒可处理无数个账户。
4. 《欺骗的解剖》
这种诈骗究竟是如何进行的?一名玩家在Steam上收到一个链接(该域名可能伪装成赛事、空投活动或皮肤交易网站)。 该页面上有一个授权按钮和设计极为精巧的登录界面:一个伪造的“浏览器内嵌浏览器”弹出窗口,上面甚至显示着“官方 Steam 域名”(通过 about:blank (通过各种技巧或自定义窗口来隐藏实际的钓鱼网址)。或者,它不会在屏幕上叠加一个视觉窗口,而是打开一个托管在伪造域名上的全屏、完美复制的 Steam 登录页面。孩子直接进行身份验证,输入用户名、密码和 Steam Guard 验证码。就这样。 什么也没发生——钓鱼网站要么将他们重定向到其他地方,要么只是再次显示登录表单。
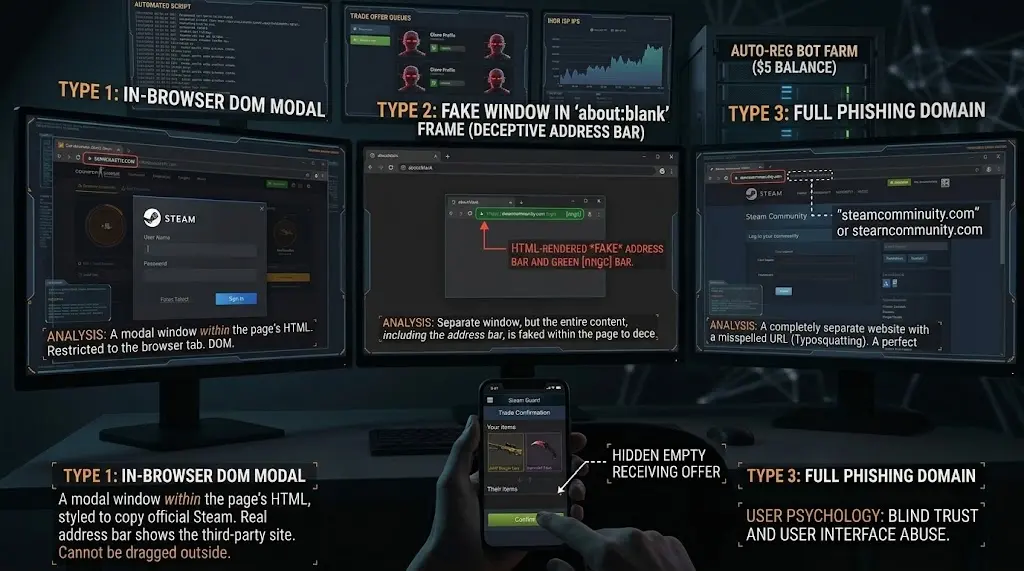
4a. 但幕后到底发生了什么?
在攻击者的服务器上,身份验证完成后会立即创建一个实时会话——这实质上建立了一个具有完全授权权限的账户会话。随后,脚本会立即为该账户请求一个API密钥(通过 steamcommunity.com/dev/apikey). 诈骗者随后会在活跃会话中引入集成的无头浏览器,并配合自动化工具进行自动群发垃圾信息、关闭支持工单等操作。
为了实施这一操作,诈骗者需要现成的机器人账户,这些账户必须具备有效的交易权限且不受社区限制。这些是通过自动化批量注册的账户(预存了 exactly $5,并已使用 14 天以解锁交易功能)。 没错,这些账号完全是通过注册软件自动注册的。Steam 当然会察觉并检测到这些注册行为(即使使用了代理);它完全清楚这种由软件驱动的活动模式——账号充值$5以解除限制,但资金却完全未被动用。 一旦购买,这些账号会被接入诈骗控制面板。从那时起,整个攻击过程几乎完全通过原始的API请求进行。 唯一的例外是出售被盗物品:通常情况下,他们会手动操作浏览器,上架皮肤、转账并提现(尽管有些人声称已经实现了完全的端到端自动化,据称由机器人负责上架皮肤、执行销售,并自动向工人、垃圾信息发送者和流量引导者支付报酬)。
身份验证源自全新的 IP,软件生成的会话来自静态托管/ISP 池(主要是 Ihor)。 PhishDestroy 保存的来自此类产品的数据和文件显示了多个巧合的超载地址:一些 Ihor IP 是连续的,包括以 .156、.157 和 .158 结尾的地址,并且每个 IP 同时承载超过 1,000 个活动被劫持会话。这不是外界的估计;它来自产品文件中检查的基础设施。后来在接收机器人一侧出现了一种单独的方案:一个机器人接收一个IP插槽;更换该插槽中的机器人保留了该地址,有效地分配了大约一个月的时间。然而,服务器登录仍然可以创建 API 密钥和无限期的并行会话。这是正常的玩家行为吗?
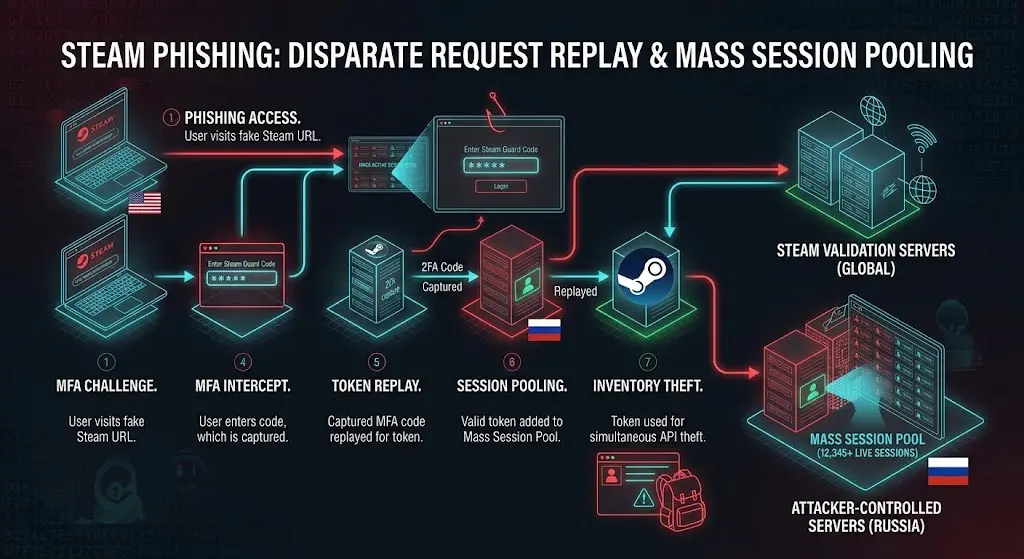
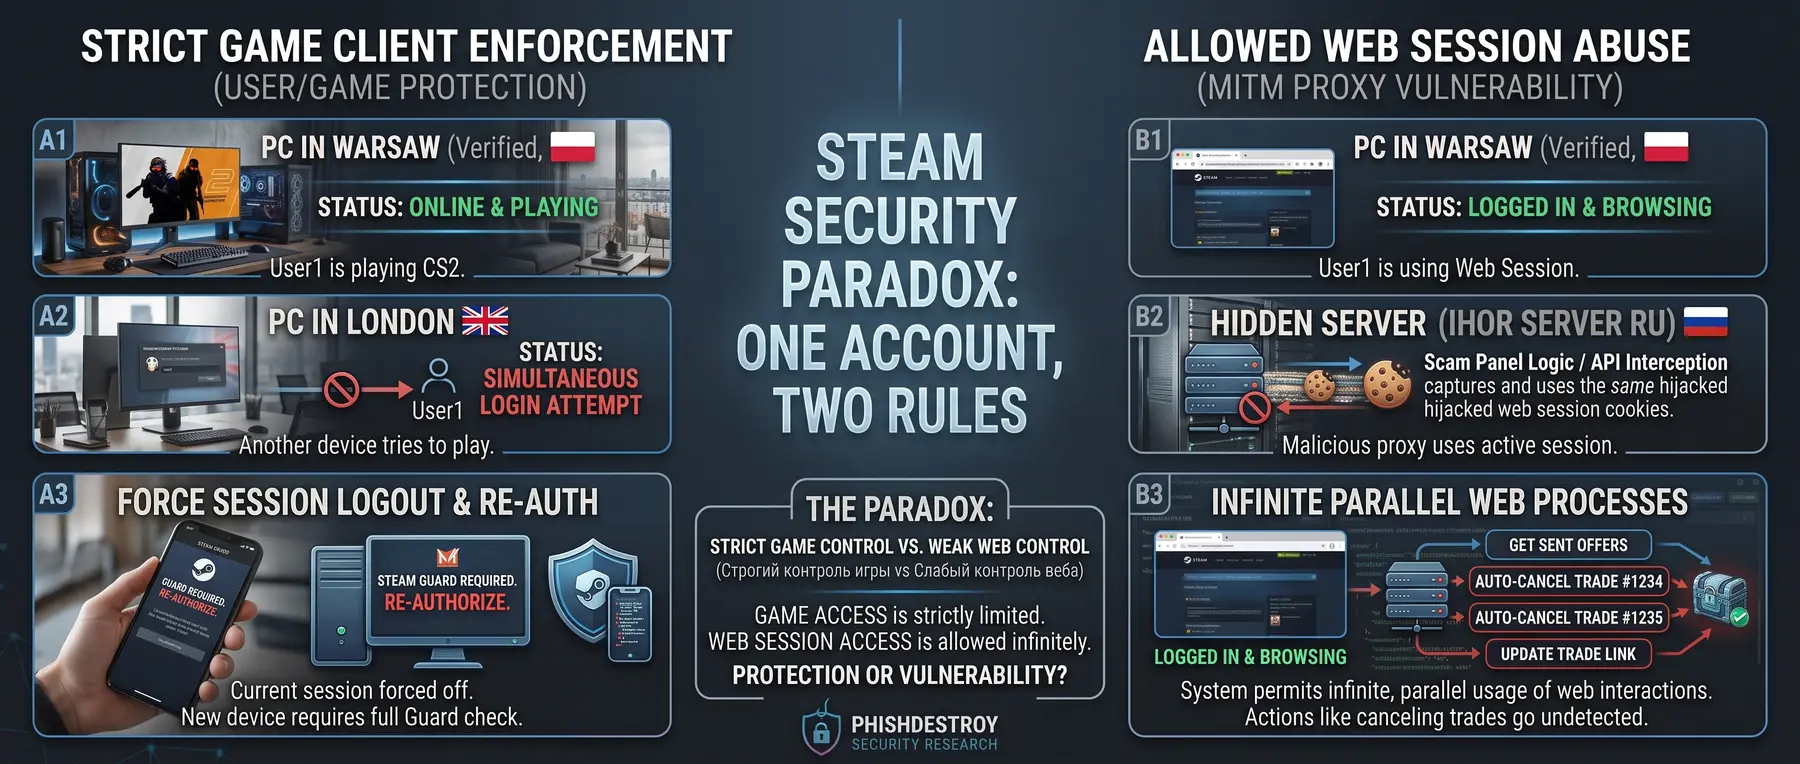
Valve 保护许可证。不是账户。
两个人尝试使用同一个帐户玩游戏是一种紧急情况。一个 Ihor IP 持有 1,000 个活跃的被劫持会话显然不是。
Steam 自己的规则规定,不支持在一个帐户上同时玩:第一个用户最终会收到“无效的 Steam UserID Ticket”,并且必须重新登录。无法识别的设备单独需要 Steam Guard 代码。
在记录的基础设施中,一个 Ihor IP 同时持有 1,000 个活跃的被劫持会话,这些会话创建密钥、监控账户以及取消或替换交易。 Steam 没有大规模撤销该单个池或强制所有者进行干净的重新身份验证。
究竟什么是不值得保护的——库存、私人消息、个人资料或每个暴露于网络钓鱼垃圾邮件的朋友?
最低限度的响应是显而易见的:当一个已知的美国帐户突然从已经承载 1,000 个被劫持帐户的 IP 获得并行托管会话时,撤销该会话、它创建的 API 密钥及其确认。相反,MITM 会话可以无限期地读取所有者旁边的聊天内容并控制交易。许可证共享中断;接管信号被容忍,损失被归还给受害者。
此外,在 Steam 上,您的 API 密钥将永久有效。即使您手动删除或修改了它,您的会话也会在任何后台操作(例如会话健康检查、库存估值或基于定时器的例行检查——诈骗面板会运行数千次此类操作)时自动重新生成该密钥。 这种持久的会话访问权限确保了诈骗者能在用户察觉之前实时监控账户。用户很少能察觉异常:通常,一旦他们上当受骗,其会话最终会终止或被丢弃。但如果受害者仅仅删除了或更改了其 API 密钥,脚本会立即利用当前活跃的会话重新生成该密钥。
这些机器人账号是批量注册的,每个账户余额为5美元。市场规模庞大,竞争异常激烈,以至于这些账号几乎是以5美元的成本价出售。 例如,Steam 显然能检测到,一个孩子的手机——即包含 Steam Guard 身份验证器的活跃会话——位于美国;它还能检测到该孩子的电脑和浏览器也位于美国。与此同时,它还检测到一个源自俄罗斯或荷兰的活跃会话(该服务提供商 伊霍尔 (长期以来一直是主要枢纽,因为那里聚集了大量这类特定的IP地址)。
是的,大规模盗窃就此开始。Steam对此只字未提。当孩子们向客服求助时,Steam甚至没有指导他们更改密码;相反,客服只发来千篇一律的模板回复,称皮肤已丢失,并表示“这不关我们的事”。 后来(大约在2021年至2022年间),诈骗者开始自行自动关闭支持工单:当孩子提交工单后,该平台的自动化脚本会立即将其关闭。孩子们以为是Steam客服在处理他们的案件。其实并非如此。但Steam基本上袖手旁观,任由此事发生。
考虑到Steam存储了如此庞大的数据——它会追踪国家、IP地址历史记录以及设备指纹——Steam及其“反诈骗”更新的虚伪程度令人震惊。Steam蓄意隐瞒了账户遭到主动入侵的事实。此外,还曾发生过Steam对以下账户实施大规模社区封禁的事件: 受害者 这些用户当时正处于活跃的交换会话中。哇,干得真棒,Steam!Steam仅仅因为受害者账户与其他会话共享了代理IP,就对这些账户进行了封禁,而不是,比如说,终止那些未经授权的会话。当受害者联系客服申诉封禁时,客服却装傻充愣,假装什么都看不到、什么都不知道。 但我们知道他们其实一清二楚:你的设备、硬件ID、交易日志、变更记录、历史密码、电话号码、电子邮箱,以及这些信息被修改的确切时间与设备 (这才是最讽刺的地方:Steam 其实清楚账户何时被劫持——系统会记录攻击者的确切设备 ID、时间戳和 IP 地址)。
异常清晰可见,回复却仍是套话。
客服并不缺少信号。 账户记录显示已验证的本地设备、同时存在的境外托管会话、反复修改的交易以及盗窃发生的准确时间。然而预设回复无视这些遥测数据,将责任归咎于“用户错误或网络钓鱼”,拒绝恢复并关闭工单。这不是证据不足,而是选择不采取行动。
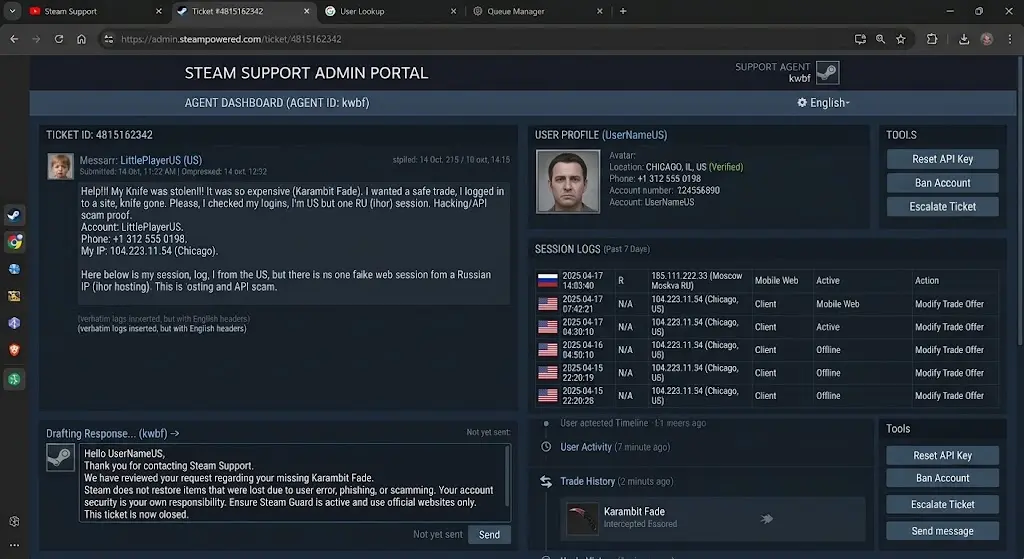
4b. 交易持有错觉
于是,一个吓坏了的孩子给 Steam 客服写信说: “啊啊,救命,我的皮肤被偷了!我本来是想把它们送给朋友、交易者或者交易网站,结果却被转到了一个昵称和头像完全一样、但账号完全不同的账号上,而不是我同意交易的那个账号!”
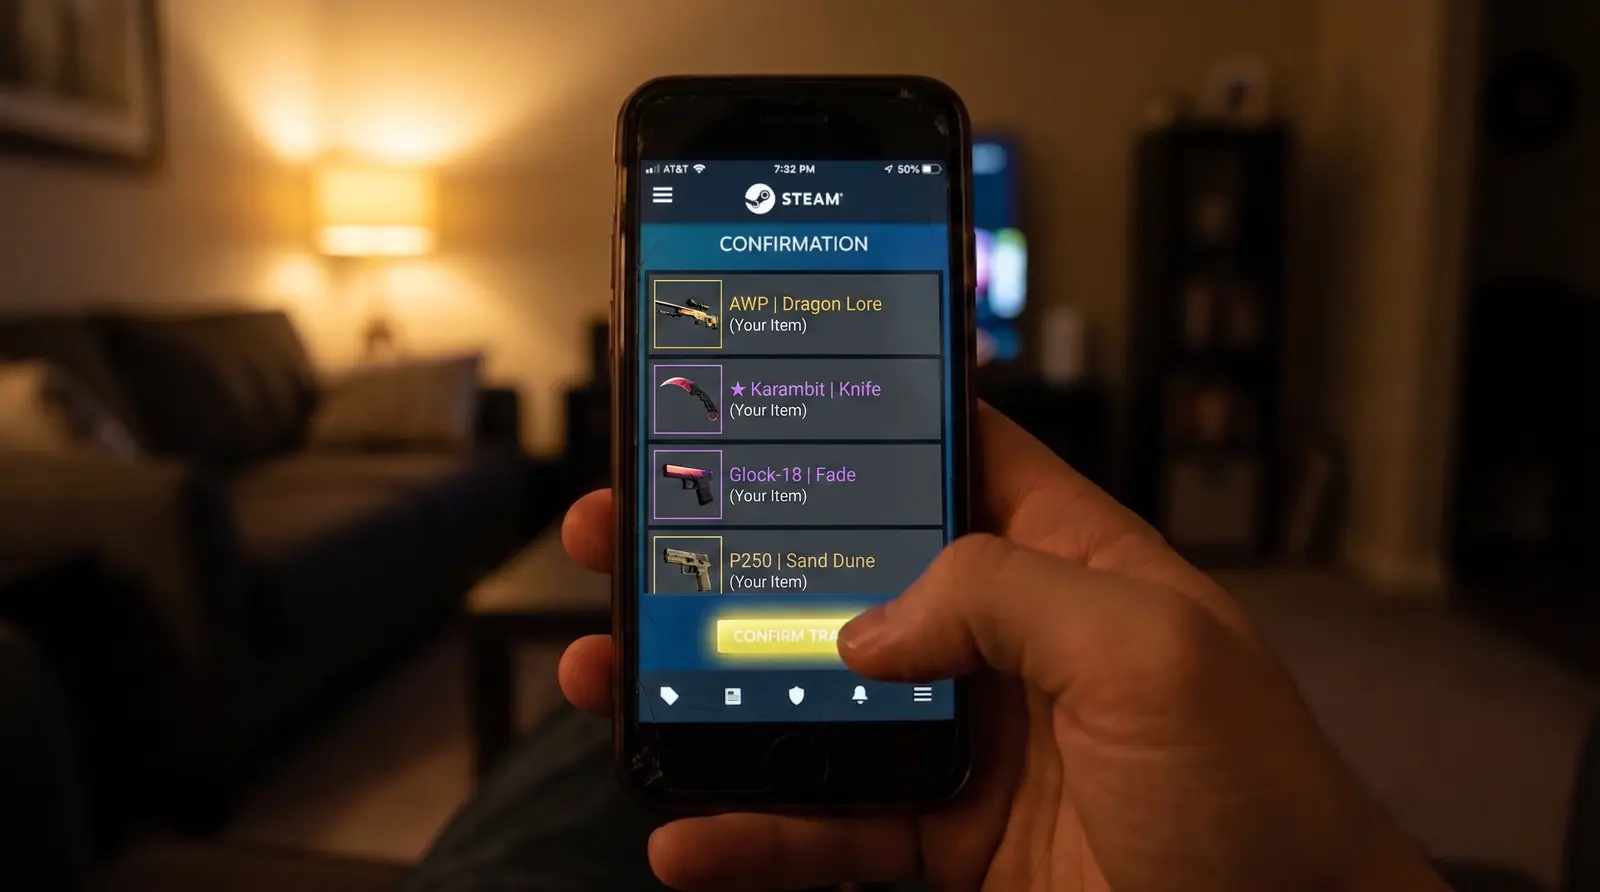
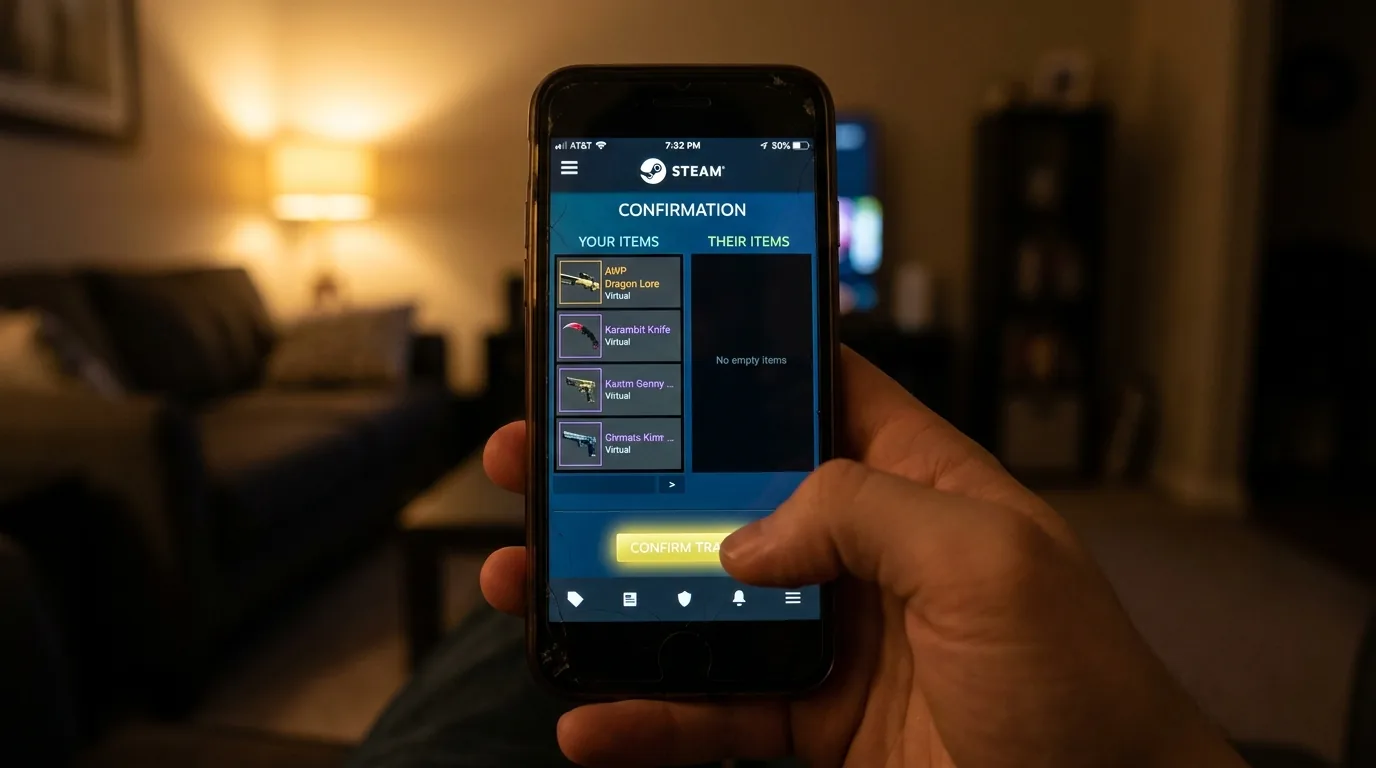
这到底是怎么发生的?
事实上,冒名顶替者并不会立即劫持这笔交易。在浏览器中,你会查看原始的交易提议,点击“确认”——物品对物品交换,或发送至你朋友的已验证账户。 你核对详情,一切都吻合。但在你电脑上接受交易与打开手机确认之间的短暂时间里——正是此时,骗子利用一个克隆账号(名称和头像与你完全相同)的机器人,取消了合法交易并发送了自己的交易请求。
是的,在你的手机屏幕上,你看到的就是这笔被篡改的交易。起初,它显示的是你要送出的物品,但底部却显示你根本没有收到任何回报。而用户会忽略这些警告,因为他们已经在电脑上确认过一切。 这种诈骗手段在心理层面的精准度以及用户群体的易受骗性都令人震惊,尤其是受害者完全相信自己正在进行一次安全的交易。然而,Steam的服务器却会检测到一个数周或数月前由完全不同的IP地址创建的会话,取消一笔正在进行的交易,并立即发起并接受一笔新的交易——并将之视为完全正常、合法的交易。 看起来非常合理,不是吗?
我想强调的是,早在Steam推出那些笨拙且无效的更新之前,第三方交易网站就已经挺身而出采取行动了。它们重视自己的声誉,也许只是单纯地为那些受骗的孩子感到难过。例如,该网站 tradeit.gg 他们实施了一套系统:一旦用户的官方交易要约被取消,屏幕上就会弹出巨大的“已取消”警报。这确实是一个切实可行的解决方案,因此我们认可他们是真正尝试采取行动的先驱。 那么,一个利用 Steam API 的外部网站能够实时检测到交易交换,而 Steam 本身却做不到吗?还是说他们干脆拒绝终止一个显然与合法用户毫无关联的未授权会话? 是的,Steam的客服工单一再声称:“您的物品已丢失,我们无法提供帮助”,而诈骗者的接收机器人甚至极少被封禁(即使被封,也是事发很久之后)。 即使在引入交易冻结机制后,活跃诈骗机器人的平均封禁率(这种冻结措施最终只利好 Steam 的经济体系,而非将物品归还给受害者)在高峰期也仅徘徊在 15% 至 25% 之间。与此同时,托管这些机器人的服务商却依然 伊霍尔,而且这些自动化会话从未使用过住宅或移动轮换代理。
4c. 静态基础设施证明
我们可以证明这一点。如你所知,PhishDestroy 是一个激进的反网络钓鱼项目。 我们曾大规模向钓鱼表单灌输虚假种子短语,以此耗尽其服务器的加载和处理能力。实际上,我们的构想正是源于此:Steam 对每个 IP 地址的登录尝试设有速率限制。多年前,我们利用免费的公共代理实施这一策略,不断发送无效登录请求,或针对受 Steam Guard 邮箱保护的账户发起攻击。 最终,Valve 开始拦截这些尝试,而由于我们并未购买商业代理网络,这种方法随着时间的推移逐渐变得行不通。然而,正如我们现在所认识到的,这本可能造成极大的破坏性影响,但在 Valve 那扭曲的逻辑中,干扰诈骗分子的运作却被视为“不道德”的行为。
通过对诈骗分子登录门户的压力测试——这导致他们的身份验证系统完全离线数小时——我们确认他们并未使用大规模的住宅代理网络(这类网络通常涵盖数百万个IP地址)。 相反,他们依赖的是静态代理和廉价的VPS主机。具体而言,他们的配置是每1个IP地址仅分配1个机器人,且这些IP地址全部属于Ihor的VPS服务器。
结论:一个未封锁的犯罪现场
Steam 目睹了一切,知晓了一切,却只是保持沉默,而非采取行动保护其用户。这真是一个号称将安全视为头等大事的平台啊。
此外,拥有活跃浏览器会话的攻击者可以同时监控你的账号、阅读你的聊天记录,或修改你的个人资料(例如伪造一条“VAC封号”通知),以此让你惊慌失措,从而迅速将所有物品转给朋友或“安全”的小号——从而将你直接引向交易骗局。 没错,他们可以实时主动阅读你与朋友的私聊内容,并与你同步查看媒体文件。显然,Steam 认为来自完全不同国家的并行会话是游戏平台的标准行为(或许其逻辑是:既然有“家庭共享”功能,那么“他们偷东西也没关系,只要不同时玩《CS:GO》就行”)。
5. “API”密钥陷阱:仅更改密码还不够
即使你更改了密码,却忘记撤销当前有效的 API 密钥,诈骗者仍然可能盗取你的财产。没错,如果没有活跃会话,他们的脚本就无法再浏览你的个人资料或自动接受交易。然而,Steam 官方的 API 仍允许他们执行最关键的操作:监控你的账户活动以及取消待处理的交易(通过 CancelTradeOffer).
只需利用你的API密钥,该机器人就能立即检测并取消你的合法交易,随即从其自身账户发出一个虚假的克隆交易请求(指向你的交易链接)。 从那一刻起,该脚本便进入等待状态。它无法代你点击“确认”。整个骗局完全依赖于你打开手机应用,并在 Steam Guard 中主动确认这笔被篡改的交易。而这一套路确实运作得天衣无缝。
这里有一个关键的技术细节:仅凭一个 API 密钥(且没有活跃会话),该脚本无法直接将交易注入你的 Steam Guard 确认界面。它必须发送一条新的交易邀请。这意味着你必须先在电脑上手动点击“接受交易”,该交易才会显示在你的 Steam Guard 应用中。
人们可能会以为,这一额外步骤会降低诈骗的成功率——毕竟,在接受陌生人的新交易时,Steam 会显示醒目的警告(“你们不是好友”、“该账号已被标记”)。 但诈骗者利用了人的心理和条件反射。由于受害者最初是自己发起交易请求的,他们心理上已经做好了转让物品的准备。当他们看到交易突然取消,随即又收到一笔包含完全相同物品、昵称和头像的新交易请求时,他们便认为: “该网站运行缓慢,并重新生成了一笔交易。”
该用户像机器人一样机械地点击跳过了Steam的警告提示,接受了这笔虚假交易,并在手机上进行了确认。这场诈骗之所以得逞,并非因为绕过了Steam Guard的安全机制,而是利用了人类的惰性。
6. 结论:蓄意纵容
我们的核心信息依然是:我们要特别感谢Valve及其支持团队,他们发现“视而不见、一无所知”的做法真是太方便了。
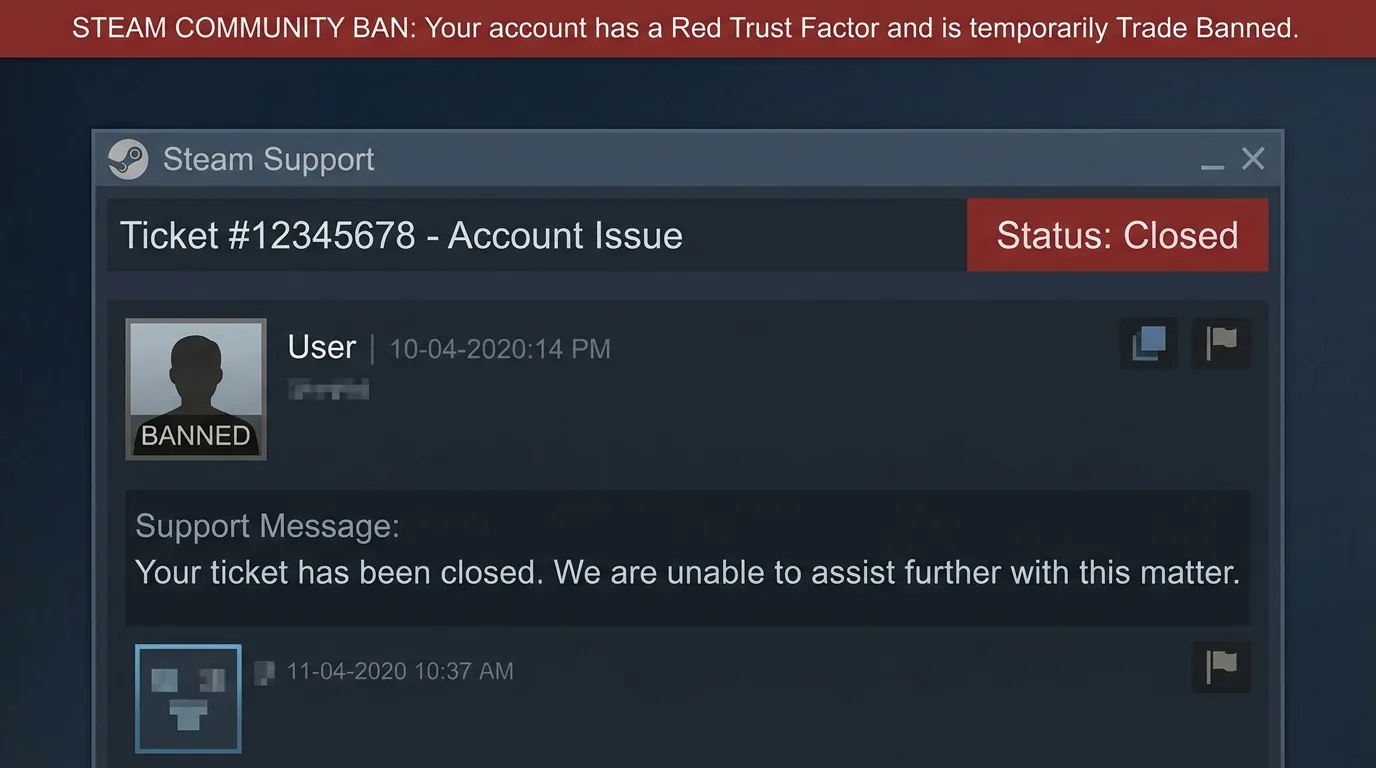
他们总爱声称,从技术上讲,他们缺乏提供协助的工具或能力。但现实情况却截然不同。要恢复被劫持的账户,客服其实并不需要什么十年前的、早已积满灰尘的CD密钥。Steam会捕获大量其他参数,但在账户恢复纠纷中,这些参数却被故意忽略了。 我们所说的正是你的唯一设备标识符。这并非简单的HWID、硬盘序列号或BIOS版本——而是Steam获取的唯一硬件指纹,其获取层级很可能与他们的VAC反作弊系统处于同一内核/深层系统级别。
因此,当Valve仅仅因为你“缺少CD密钥”就拒绝恢复你的账号时,这并非技术限制,而是一种商业策略。这是为了迫使你重新购买游戏,同时也断然拒绝将高价值的皮肤库存控制权交还给你。
这种做法虽不合伦理,却非常“Steam风格”。他们的客服体系也是如此——这套廉价的外包客服体系,其内部政策旨在避免提供实质性帮助,甚至连最基本的礼貌都欠缺。一切都被简化为照本宣科的复制粘贴式回复,以及单方面关闭工单。
但 Steam 对此完全没有意见。
7. 国会必须向 Valve 提出的问题
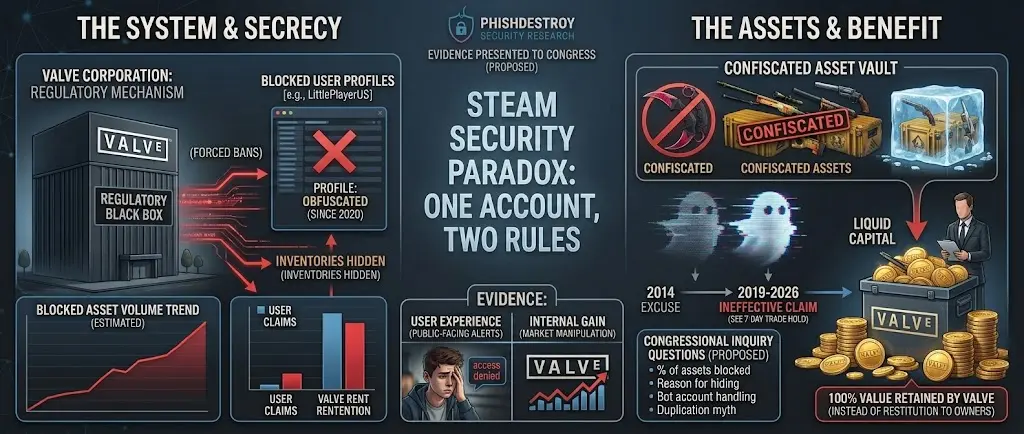
不要询问棒球卡。跟踪资金和物品分类帐。
如果 Valve 出现在国会或监管机构面前,类比就不是证据。要求得到宣誓的、可审计的答案,了解它所冻结的价值、它拒绝恢复的受害者以及它选择执行的控制措施。
锁定了多少玩家价值?
有多少 CS2 和 Dota 物品位于贸易或社区禁止帐户中?它们占流通供应量的百分比是多少,市场价值是多少,按年份、限制类型、物品稀有度和冻结时间细分?
需求:总计、方法、年龄范围、独立审计和可检查的被禁止机器人库存披露。如果这些数字反驳了指控,请将其公布。
PhishDestroy Declaration & Legal Waiver
This formal legal declaration accompanies every submission in this referral set, outlining the waiver of rights, OFAC-region access restrictions, and liability limitations.
================================================================================
  P H I S H D E S T R O Y
  LICENSE · RIGHTS · DISCLAIMER
  Investigation: Valve Corporation / Steam
  Edition: public — no expiry date, no take-backs
================================================================================


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION I — LICENSE (THE ACTUAL LEGAL PART, BUT HUMAN)
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

PhishDestroy gives up every right to this material. Zero. Gone. Done. You can
reproduce it, sell it, put your name on it, tattoo it on your boss, whatever.
No credit required, no DM needed, no thank-you card expected.

  ┌─────────────────────────────────────────────────────────────────────────┐
  │  ONE ACTUAL RULE (yes, just one)                                        │
  │                                                                         │
  │  Access from OFAC-sanctioned jurisdictions is prohibited. That is a     │
  │  matter of territory and law — not of nationality and not of people.    │
  │  Changing your Steam region does not change your physical location      │
  │  or your legal status. No loopholes.                                    │
  └─────────────────────────────────────────────────────────────────────────┘


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION II — WHAT THIS IS AND WHY IT EXISTS
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

We will publish more about Valve than an average Valve employee knows about
themselves. That's not a brag. That's just where we ended up.

How did we get here? Funny story: Steam basically created us. It raised us on
its scammers, its support tickets, its ban evasion ecosystem — and now here we
are. No hard feelings. Poetic, actually.

For those who haven't read the origin story yet — we already met Valve's
extremely expensive European lawyers (Taylor Wessing, since you asked):

  https://phishdestroy.medium.com/my-dog-vs-elite-gdpr-lawyers-the-valve-data-breach-nobody-is-talking-about-f6f7683d813d

Charming encounter. Especially given their hourly rate.

Did Valve know? Yes. Did Tyler Wessing know? Almost certainly yes. But when
you're that rich, laws are more of a vibe than a requirement, right?

That's kind of the whole answer, actually.

Steam spent years farming scammers. Not always intentionally — sometimes
scammers just got Valve's fingerprints on them by association. We're not
trying to be dramatic about it. We're trying to be precise. That's harder
for us than being dramatic, to be honest — this is just how we write.

  Is this a conflict?        — No.
  Can it be resolved?        — Yes. But we're not signing any NDA and we're
                               not playing bug bounty for pennies.

We waited over 4 years for them to fix the spoofing issue before we could
write about it publicly. Because if we had written about it earlier, Steam
would've put on its little victim face and screamed "active threat!" and
offered us pocket change to sign a document that would've made us their
legal property forever. No thanks.

(Also: Valve itself violates NDA. Their own employees do. The ones near the
top. But sure, let's talk about ours.)


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION III — OPEN LETTER TO VALVE (SERIOUSLY, READ THIS)
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

Valve: if you want this domain taken down, email us. Outside counsel is not
needed for that conversation.

For the uninitiated: Dr. Patrick holds a Master of Laws in International
Commercial Law from the University of Aberdeen and — wait for it — literally
finished his doctoral dissertation in IT law. He recently made partner at
Taylor Wessing, which is a firm whose entire business model is billing
companies like Valve obscene amounts of money to drag things out until the
other side runs out of money or patience.

We don't blame him. Rich guilty clients who pay by the hour — solid career
move. We just don't think you should be funding it.

  ┌─────────────────────────────────────────────────────────────────────────┐
  │  THE DEAL (open offer, no lawyers needed)                               │
  │                                                                         │
  │  If you want the domain gone:                                           │
  │  let your IT law professionals calculate its price. Take your time —    │
  │  it is a rare asset: the only website in the world whose purchase       │
  │  changes nothing, because everything on it already lives on IPFS,       │
  │  in regulator inboxes, and in archives we do not control.               │
  │                                                                         │
  │  50% of whatever you pay goes to the SEAL Foundation                    │
  │  (securityalliance.org) — people who do volunteer security work         │
  │  professionally and publish it for free. We are not affiliated with     │
  │  them and they did not ask for this; we name them as the public         │
  │  standard of what real volunteers look like — the standard your own     │
  │  volunteer moderators and outsourced support failed, publicly,          │
  │  before you had to remove them. You know the scandals. So do we.        │
  │                                                                         │
  │  The rest buys the community coffee while we keep publishing.           │
  │  That is not a settlement offer. It is a demonstration of what          │
  │  money can't reach: the domain is the maximum Valve can obtain,         │
  │  and obtaining it obtains nothing. The referrals continue.              │
  │  The mirrors continue. Part 3 continues.                                │
  └─────────────────────────────────────────────────────────────────────────┘

Will we "damage" Valve directly? Probably not in a way they'll feel fiscally.
We're not delusional. But we will do it honestly, openly, without chasing
clout — because we don't need clout. We need the world to see what was
always publicly visible if you spent enough time looking.

We have 5 years of archives. What Valve's lawyers showed in discovery — the
data that support agents can see, the fingerprints, the paper trail they
literally handed us — is enough. We don't need to leak it raw.

  — Regulators get the originals.
  — Researchers and journalists get redacted versions
    (victim reports, children's logins and Valve's charming support
    commentary removed for obvious reasons).

Minors were among the affected accounts and were not notified. That finding sits
in the regulator package with the victim reports and credentials removed,
because it belongs in front of a data-protection authority rather than in an
article.

Also, Valve — we want to make something clear before you decide how to play
this: PhishDestroy is a community, not a person. You learned that when you
addressed legal correspondence to the community without bothering to speak with
the community — just milked it for data and banned the accounts.

The community has no conflict with Valve. We didn't go looking for this. The
scammers you grew found us. We blocked them. And here we are.


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION III-B — THE ALLIED RESOURCES (a note to Steam specifically)
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

We want to be upfront about the amplification structure, because pretending
it doesn't exist would be dishonest.

PhishDestroy, as we understand the community situation, has at least two
allied resources that will pick up this material and run with it.

  What that means in practice:
  — They work their own angles on overlapping subject matter.
  — They are independent — they don't take our direction, we don't take
    theirs. Same general topic, different methodology.
  — They will NOT be activating on Part 1. They're watching.

  If Valve chooses not to take down the site:
  — Expect them to surface after Part 2 or Part 3.
  — They'll take what's useful from our work, supplement it with their
    own, and publish under their own authorship.
  — This is exactly the kind of thing the license in Section 1 is built for:
    the material goes where it needs to go, gets supplemented, gets
    amplified — and neither we nor they owe each other attribution.

  (PS for lawyers wondering about liability chains: there are none. These
  resources don't receive our direction, our funding, or our data. They
  read what's public and draw their own conclusions. Just like you could.)

We're not saying this to intimidate. We're saying it so that whoever is
strategising on Valve's side has accurate information about what the
information environment actually looks like.

One resource that pulls our material and supplements it would be a story.
Two resources doing it independently and reaching similar conclusions is a
pattern. Patterns are what regulators notice.


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION IV — THE MONEY, THE BANS, THE WHOLE CIRCUS
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

Here's the thing about Steam banning gambling sites and scammers: it's not
enforcement. It's revenue capture. Valve pockets the money, cleans its hands,
then goes on stage and tells everyone a wholesome story about Pokémon cards
and baseball.

Meanwhile Valve killed the ability to properly track skins in 2017. They even
discussed it on their own forums. Called it "anti-gambling measures." The
gambling that their own support staff were running as a side hustle — getting
paid in percentages to lift bans. But sure. Anti-gambling. Great branding.

We're going to prove that:

    → Skins are more anonymous than Monero
    → A Peruvian Cartel allegedly used Dota 2 skins for money movement
    → Steam is functionally a sanctions-bypass machine worth ~$7B in
      "trading cards" (yes, they actually said trading cards to a prosecutor)

We've got a video on the skins thing. You'll see it.

We also know:
    → Reddit moderation is influenced by Valve
    → steamid.uk and similar infrastructure is run directly by one Steam
      developer, controlled exclusively by him and his circle
    → What they can't control, they ban

Valve: if you keep playing dumb — that's fine. Your safe harbour is noted.
Google Analytics anonymises your users' IPs anyway. We see what gets deleted.
We just can't prove it cheaply enough for your lawyers to care. Yet.


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION V — THE MALWARE THING (yes we're mentioning it)
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

Let's be clear about the sequence of events, because it matters.

We are not disclosing the vulnerability in the game publicly, and we are not
filing it through Steam's bug bounty. The programme requires an NDA, and
signing one would bar us from telling affected users what happened to their
accounts.

Here's what actually happened:
Our security colleagues (the ones who do this professionally) already reported
it to Steam support. That part is done. Steam has been informed through the
correct channel by the correct people.

So what are we doing? We're telling you it exists and roughly what it is,
because "Valve knows about it and is doing nothing" is a data point that
belongs in this referral.

The game is sufficiently popular. We're not naming it here. What we can say:

  This is NOT the trivial CSGO variant — the one where unofficial servers
  ask you to "install a driver" and you think nothing of it. Everyone in
  security has seen that. This is worse.

  This is closer to: RCE on server connect. As in — you join a server,
  you don't click anything, you don't install anything. The connect itself
  is the attack surface.

  The game is not technically Valve's. Which means when this eventually
  surfaces, the developer signs the NDA, takes the hit, and Valve walks
  away looking like the responsible platform that "worked with" the developer
  to resolve the issue. Classic Valve move. We've seen the template.

The threat is active. We've shared the technical details with other
researchers through a closed channel. We are not publishing them here.

We are telling you it exists because you — regulator, prosecutor, journalist —
should know that Valve operates a platform where this is possible, has been
informed, and the primary incentive structure (NDA + bounty) is designed to
make the researcher disappear rather than make the users safe.


================================================================================
  DECLARATION AS TO USE AND RIGHTS
  PhishDestroy Project & Cybersecurity Coalition
================================================================================

This declaration accompanies every submission and every exhibit in this
referral set. It is addressed to any authority, court, regulator, prosecutor,
researcher, journalist or affected person into whose hands the material comes.


1.  THERE ARE NO CONDITIONS ON USE

1.1 All material produced by the Coalition in this referral — the statements of
    fact, the analysis, the exhibits it has authored, the tooling, and the
    findings — is released WITHOUT RESERVATION OF ANY RIGHTS.

1.2 Anyone may, without asking and without notifying us:

    — reproduce it, in whole or in part;
    — adapt, edit, rewrite, restructure or correct it;
    — translate it;
    — excerpt it without indicating that it has been excerpted;
    — incorporate it into official documents, findings, decisions, pleadings,
      reports or press material;
    — present it as the recipient's own work or the recipient's own findings;
    — use it as raw material and discard the rest;
    — and pass it on to anyone else on the same terms.

1.3 ATTRIBUTION IS NOT REQUIRED AND IS NOT SOUGHT. The Coalition need not be
    named, cited, credited, thanked, consulted or informed. If material from
    this referral assists an authority and the Coalition is never mentioned,
    THAT IS A COMPLETELY SATISFACTORY OUTCOME and the Coalition states so in
    advance so that the question need not be raised.

1.4 If, on the other hand, an authority finds it more convenient to cite the
    Coalition as a source, it is free to do so. The choice is entirely the
    recipient's and neither course carries any consequence.

1.5 This is a WAIVER, not a licence offer. It requires no acceptance, imposes
    no obligation, and cannot be breached. Software published by the Coalition
    is separately released under the MIT licence; the research and findings are
    released into the public domain to the fullest extent permitted, and where
    a jurisdiction does not permit waiver, the Coalition grants an irrevocable,
    worldwide, royalty-free licence to the same effect.


2.  WHY THIS MATTERS PRACTICALLY, AND NOT ONLY AS A COURTESY

2.1 An authority may reasonably hesitate to rely on material supplied by an
    outside party, for fear of appearing to act at that party's instance or of
    acquiring some entanglement with it.

2.2 THERE IS NOTHING HERE TO BE ENTANGLED WITH. The Coalition asks for nothing,
    is owed nothing, retains nothing, and has no expectation of any kind. It
    cannot later assert a right, claim credit, complain of misuse, or object to
    how the material is characterised, because it has retained no basis on
    which to do so.

2.3 An authority using this material is therefore not acting for the Coalition.
    It is using public information that happens to have been assembled by
    someone else.


3.  EVERYTHING IS OPEN ALREADY

3.1 The Coalition's work is public by default:

    — the investigations are published openly at https://phishdestroy.io and
      are freely readable;
    — the tooling is published as open source under the MIT licence at
      https://gitlab.com/phishdestroy ;
    — the methodology is set out in the referral itself, at Annex A section
      A.16D, including the weight and limitations of each source type;
    — the Coalition accepts no donations and has published that position since
      2018.

3.2 The only material NOT published is that which cannot lawfully or safely be
    published: personal data of victims and of third parties, and information
    that would expose a source to retaliation. That material is supplied to
    authorities in confidence and is identified in the schedules of evidence.

3.3 The Coalition invites scrutiny of its own conduct on the same terms it
    invites scrutiny of anyone else's, and has volunteered its own data
    handling to the authorities concerned, including a request for a direction
    on disposal.


4.  INTEGRITY OF THE EVIDENCE BUNDLE

4.1 Exhibits are supplied with the submission or, where marked, on request
    through a secure channel. They are not published at a public address and no
    such address should be inferred: material of this kind is provided to
    authorities directly.

4.2 Each delivery is accompanied by a file SHA256SUMS listing a SHA-256 digest
    for every file supplied, together with a detached OpenPGP signature
    SHA256SUMS.asc.

4.3 The signing key is published at
    https://phishdestroy.io/.well-known/pgp-key.txt and on keys.openpgp.org.
    Its fingerprint appears in the letterhead of every submission in this set.

4.4 Any recipient may verify at any time that a file in their possession is the
    file that was sent, unaltered:

        gpg --verify SHA256SUMS.asc SHA256SUMS
        sha256sum -c SHA256SUMS

4.5 The purpose is not formality. It is so that, if the accuracy or integrity
    of any exhibit is disputed at a later date, the question can be settled by
    computation rather than by argument.


5.  ON REGISTER — WHY THE WAIVER IS FUNCTIONAL AND NOT MERELY GENEROUS

5.1 The authority may encounter the Coalition's published investigations and
    find them blunt, adversarial and at times satirical. That impression is
    correct. The Coalition writes that way deliberately and does not apologise
    for it.

5.2 IT ALSO RECOGNISES THAT THIS IS THE WRONG REGISTER FOR A REGULATORY OR
    JUDICIAL PROCEEDING. A serious matter should not be carried in the voice of
    a campaign. Findings put before an authority should be stated flatly, with
    their limitations admitted, and should not require the reader to discount
    for tone before reaching the substance.

5.3 THAT IS PRECISELY WHY THE COALITION WAIVES AUTHORSHIP. The waiver at
    section 1 is the mechanism by which the substance can be separated from the
    register: the authority may take what is useful, restate it in its own
    voice, and discard every word of the Coalition's manner along with the
    Coalition's name. Nothing is lost by doing so, and the Coalition would
    prefer it.

5.4 THE COALITION ALSO ASKS THAT THE REGISTER NOT BE MISTAKEN FOR THE METHOD.
    The published tone is combative; the underlying practice is not careless.
    Throughout this referral, inference is separated from observation, testimony
    is identified as testimony, sources are weighted and their weaknesses
    stated, figures are presented with their limitations, and points the
    Coalition cannot prove are put as questions for the authority rather than
    as assertions. Where the evidence cut against the Coalition's own position
    it has said so — see Annex A, paragraph 7, and section B.0 of the parallel
    referral.

5.5 THE COALITION EXPLAINS THE CONNECTION BETWEEN ITS MANNER AND ITS FINANCES
    BECAUSE THE TWO ARE NOT SEPARABLE. It takes no money from anyone — no
    donations, no bounties, no clients, no sponsors. That refusal is what makes
    the bluntness possible: an organisation with revenue to protect must
    moderate what it says about the parties it depends on. Having nothing to
    protect, the Coalition has nothing to moderate.

    It is also the reason the Coalition continues to exist. There is no other
    engine. The work is done because it is done; it stops when the people doing
    it stop.

5.6 The authority need accept none of this. It is stated so that the tone of
    the Coalition's public work is not read as a measure of the care taken with
    the material now before it.


6.  WHAT THE COALITION IS PROVIDING, IN ITS OWN WORDS

    Information, research and observation.

    Nothing is asserted as a finding that the Coalition has no standing to
    make. Where something is inferred, the referral says so. Where something
    rests on testimony, the referral says whose and with what limitation. Where
    the Coalition cannot answer a question, it says that too, and identifies
    who can.

    The Coalition seeks no remedy, no payment, no acknowledgement and no
    outcome for itself or for any individual. It asks only that the questions
    set out in the referral be put to Valve Corporation by a body with the
    power to compel an answer.


================================================================================
  CLOSING NOTE — TO WHOEVER IS CARRYING THIS FORWARD
================================================================================

We want to thank whoever gets this material to where it needs to go. It's
probably not going to be a quick trip. Valve has deep pockets and Taylor
Wessing charges by the hour — that combination is specifically designed to
make people like you give up before they reach the finish line.

We know what we're doing. We know who we're writing about. Valve built us —
how could we not understand them?

PhishDestroy has no conflict with Valve. We blocked the only scammer ring of
that scale we've come across — we didn't go looking for a fight with Valve.
It just turned out that every road led back to them. Not a conflict. Just
topology.

Valve cannot resolve the PhishDestroy situation because there is nothing to
resolve. We have no relationship. The data about their enrichment schemes and
overflow profits is largely public — you just had to spend enough time to see
it. Think of it as a success encyclopedia: "How to Not Follow Sanctions So
That Russian Hackers Can't Pirate Our Free Games (The Paid Ones They Won't
Pirate Anyway)." You get the vibe.

  → We don't need authorship.
  → We don't need attribution.
  → We don't need a win.

We need someone with actual authority to ask Valve the questions that are
already sitting in this referral, with the power to require an answer.

That's it. That's the whole ask.

Cases will live at:
  https://steamdestroy.eth/
  https://steamdestroy.eth.limo
  (currently broken — will fix when needed)

We'll be at:
  https://phishdestroy.eth.limo/
  https://phishdestroy.eth/


================================================================================
  PhishDestroy — public investigation — all rights surrendered to humanity
  OFAC-region access: prohibited
================================================================================
证据为何被隐藏?
当清单或配置文件在限制后变为非公开时,这有什么安全目的?可见性政策在 2020 年左右发生变化吗?为什么要隐藏账本而不是显示类似 VAC 通知的显着公共警告?
需求:政策历史、内部原理、准入规则和申诉路径。
为什么机器人管道在诞生时没有停止?
Steam 本身表示,恶意用户通常会操作虚拟账户,并使用 5 美元的门槛。什么可以检测自动注册、电话和身份验证器配置、恰好达到阈值的资金、没有游戏活动、长时间休眠,然后是类似机器的物品流?
需求:误报率和漏报率 - 以及是否在帐户有价值之前或仅在有价值的物品到达之后发生禁令。
“重复”仍然是一个可信的借口吗?
重复的理由可以追溯到 2010 年代中期的恢复实践和滥用支持的故事。现代物品具有独特的记录、已知的转移链和贸易持有。为什么从已证明的非法接收者处撤销同一物品并将其重新分配给已验证的先前持有者会创建副本? 2026 年第二个项目会在哪一步出现?
需求:自 2014 年以来的政策历史、可重复的技术解释以及自 2019 年以来实际恢复导致的重复事件的数量。
该物品在什么权限下被固定?
Valve 是否将皮肤视为财产、许可证或仅仅是数据库权利?哪种合同条款和法律理论允许盗窃后永久固定,同时拒绝向经核实的先前持有人归还?从小偷身上追回的财产不会成为警察收入;为什么数字等价物仍处于平台的独家控制之下而不是返还给受害者?
需求:通知、证据披露、人工审查、上诉、时间限制以及管理每个项目最终处理的精确规则。
该禁令保护了谁——Valve 已经赚了多少钱?
Valve 的官方常见问题解答列出了 Steam 的 5% 交易费以及 CS2 和 Dota 的 10% 游戏特定费用,由买方在 Community Market 销售中支付。 Steam Wallet 收益不能提取到银行或转移到其他帐户。因此,合理的问题不是 Valve 在每次转售时是否再次收到完整的名义价格,而是在锁定之前有多少闭环资金和累计费用收入附加到物品上,以及移除供应如何影响剩余物品的稀缺性和价格。
需求:对后来冻结的每件物品收取终身费用、受害者赔偿和损失前干预率,以及冻结供应的价格效应模型。不要将没有赔偿的禁令视为对受害者的帮助。
Valve 是否捍卫有罪推定?
皮肤限制并不是监禁;类比测试了程序。如果Valve或其高管面临不明原因的处罚、未公开的证据以及以“阅读法律”为答复的名义上诉,其律师会称其为正义吗?然而,对于高价值库存,Valve 似乎是冻结价值的原告、裁决者和保管人。哪些独立检查可以解决该冲突?
需求:确切的规则、涉嫌行为、证据摘要、人工审查员、合理的决定、独立升级以及披露如何处理冻结价值。
为什么无法获得有意义的上诉?
样板响应和与 Steam Subscriber Agreement 的广泛链接并不是事实发现。为什么普通消费者会被否认指控和证据,然后面临技术、法律和财务障碍,使得挑战自动或错误的限制变得不切实际?
需求:免费人工申诉、简单语言决定、回复截止日期、外部争议访问以及有关自动禁令、人工审核、逆转和重复模板回复的统计数据。
社区、恢复和会话 Valve 选择不杀
Steam Community中的“社区”是什么?
2026年2月New York总检察长起诉Valve后,Valve发布了针对用户的Steam支持声明,并援引了对用户和公共流程的影响。但是,当平台决策影响这些用户的宝贵库存时,这个“社区”拥有什么正式权力——投票、理由、政策咨询、监督甚至报告结果的可见性?
需求:定义社区的治理权利并发布咨询记录、报告结果和独立的用户监督机制,或者承认“社区”是品牌,而不是代表。
为什么普通执行会继承 VAC 保密性?
对反作弊检测签名保密可以保护检测方法。社区或贸易限制则不同。什么安全风险阻止 Valve 命名规则、时间戳、涉嫌行为和证据类别?有多少用户报告和机器人报告会导致采取行动,哪些完整性控制措施涵盖了员工、承包商和志愿者?
需求:错误率和逆转率、报告行动统计数据、独立诚信审计、利益冲突规则和总体纪律结果。
帐户恢复是否围绕用户不太可能保留的证据而设计?
Steam 表示零售 CD 密钥可以建立所有权并建议保留它;它还说经过验证的手机提供了额外的恢复选项。当 Valve 可以保存付款、历史电子邮件和电话、设备和登录记录时,为什么需要十年前的物理密钥? PhishDestroy 内部估计,尽管有些索赔人仍然通过长期提供商和计算机进行写入并控制电子邮件或电话,但仍有 15-20% 的索赔人在提出此类要求后未完成恢复。 Valve 可以通过发布其数据来反驳这一估计。
需求:按证据类型划分的尝试、批准、拒绝和放弃程序;索赔人保留电子邮件、电话或设备的结果;以及信号加权的可审计解释。
为什么要惩罚受害者而不是撤销敌对会话?
在所检查的基础设施中,多个连续的 Ihor IP(包括以 .156、.157 和 .158 结尾的地址)每个都拥有 1,000 多个活动被劫持会话,而所有者仍保留在其他地方的已知设备上。这些会话可以重新创建 API 密钥、等待、更改交易并并行读取聊天内容。 Steam Subscriber Agreement 威胁终止伪装住所的 IP 代理帐户,包括“出于任何其他目的”。为什么持有一千个不相关帐户的服务器代理甚至不会触发会话撤销?
需求:当大规模汇集不相关帐户时,自动撤销托管会话、其 API 密钥和确认;然后要求干净的重新身份验证而不限制受害者。
七年,79名Steam员工和116万标称工时:失败还是商业模式?
PhishDestroy 可以证实一个 IP 上有 1,000 多个会话的池、一个提供商的连续地址以及用于接收机器人的单独稳定 IP 插槽。然而,服务器端模式并未触发明显的响应:撤销托管会话、使其 API 访问无效并要求所有者进行干净的身份验证。 Valve 已经在游戏会话周围强制执行并发使用规则。当俄罗斯托管地址位于所有者和 Steam 之间并持有 1000 个不相关帐户时,为什么不应用等效的风险逻辑?
据报道,通过 2024 年 Wolfire 反垄断诉讼意外曝光的一份 2021 年组织快照显示,Valve 的“Steam”类别中有 79 名员工,总工资为 76,446,633 美元——每个所列员工的平均工资约为 968,000 美元,而不是个人工资。该快照并不能证明 79 名安全工程师致力于报价交换、员工人数保持不变,或者所有员工的时间都可以用于解决此问题。它确实建立了 Valve 必须解释的尺度。
致:资产被盗的受害者及Valve公司欺骗性的法律团队
你们一直试图说服法院和玩家,认为物品被盗完全是“愚蠢的孩子”的过错,而你们平台的架构对此不负任何责任。让我们摘下企业面具,用最通俗易懂的语言解释一下,为什么你们这个高度复杂、利润丰厚的网络钓鱼生态系统,完全是由于 Steam 架构中的漏洞才得以存在。 网络钓鱼不过是偷走一扇前门的钥匙罢了。但这扇门后竟藏着一个完全无人看守的保险库控制器——这完全是Valve开发人员自己的过错。
让我们通过一些类比来分析您的安全模型,从而了解此次故障的严重程度。
1. 你不是GitHub(开发者的童话)
Valve以“Steam是一个面向开发者的开放平台”为由,为其存在安全隐患的API辩护。好吧,让我们把你们和GitHub做个对比。当你在GitHub上尝试生成个人访问令牌(PAT)时,会发生什么?
- 系统会强制您重新输入密码。
- 系统会提示您输入双因素认证码。
- 这要求您必须明确勾选令牌的范围权限(权限分离)。
- 关键在于,它要求你为该令牌设置一个过期时间(TTL)。
那么 Steam 又在做什么呢?它只需点击一下,就会悄无声息地生成一个无限且无所不能的密钥,无需任何确认,便授予了无限制的读写权限,可以永久取消和替换交易要约。你们并不是面向开发者的开放平台;你们只是一道敞开的大门。
2. 你比受制裁的加密货币混币服务还要糟糕(“Tornado Cash综合征”)
如果 Steam 不是一个面向开发者的平台,那它或许是一个金融交易所?让我们不要把它与正规的证券交易所相提并论,而是将其与那些被美国财政部和联邦调查局以洗钱为由取缔的地下加密货币混币服务和受制裁平台(例如 Tornado Cash、Bitzlato 或 Garantex)相比较。
你想知道最讽刺的地方是什么吗,盖布?就连那些非法且受制裁的暗网加密货币洗钱平台,其API的安全措施都比Steam更严密!就连地下混币平台的管理员都明白,要生成一个能够管理用户余额的API密钥,就必须强制用户输入双因素认证码、通过电子邮件确认,并将密钥绑定到特定的IP地址上。 然而,Valve——这家合法的、市值数十亿美元的美国公司——却允许一个运行在俄罗斯服务器上的隐形脚本,仅需一次点击,就能获得对价值数万美元的用户库存的永久、无需确认的访问权限。难道网络犯罪分子的安全标准,真的比你们那些年薪百万美元的开发人员还要高吗?
3. 灰色市场表现得比一家市值数十亿美元的公司更聪明
最讽刺的是,Valve曾如此猛烈地打击那些第三方皮肤赌博和交易平台(比如OPSkins或早期的BitSkins)。 早在2017年,他们就曾面临过完全相同的API“报价交换”替代问题。你知道他们是怎么做的吗?他们——这群没有数十亿美元预算的独立开发者——仅仅通过增加确认机制,就在几天内解决了这个问题,瞬间粉碎了诈骗分子的阴谋。
与此同时,Valve花了7年时间对儿童进行实验,观察用户会持续购买新皮肤来替换被盗皮肤多长时间,以及诈骗者能通过这个循环洗白多少非法资金。
4. 巧妙的权宜之计,而非真正的解决方案
Valve 并没有修复这个漏洞,而是推出了一系列“绝妙”的权宜之计:7 天的交易冻结,以及修改昵称后 4 小时的交易锁定。7 年来,你们一直用创可贴来处理开放性骨折。 被盗的刀从未归还给受害者;它只是被永久冻结在被封禁的机器人账户中,人为地减少了流通供应量,从而推高了市场价值。这堪称完美的商业循环:骗子盗取,Valve封号,供应减少,价格上涨,而Gabe则从每笔新交易中收取丰厚的交易手续费。
Valve无法回答的主要问题:
STEAM,你到底为什么不能在STEAM GUARD中添加一个强制确认或手机推送功能,来生成API密钥——这个能够掌控价值数千美元虚拟资产的万能工具?!
你们在移动应用上强制用户确认一张价值3美分的交易卡的出售。然而,在长达7年的时间里,你们却允许一个隐形的脚本在未发出任何通知的情况下,永久控制用户全部的库存。这并非“网络钓鱼”。这是蓄意且经过精心策划的疏忽,而你们的用户为此付出了代价。
如果Valve的高管团队在2017年春季对旗下安全工程师进行了非法的低温冷冻实验,而直到今天才将他们唤醒——那么我们将撤回所有指控。这就能解释一切了。科学需要牺牲(在这种情况下,就是用户的库存)。
但如果你的员工在这7年间一直保持清醒并按时领着薪水,那我们有个坏消息要告诉你。当你的开发人员耗费了116万小时试图保护API密钥的安全,却连一个简单的Steam Guard确认机制都没能实现时,让我们简要回顾一下,在你处于停滞状态期间,人类的其他成员究竟取得了哪些成就:
人类的科技突破(2017–2024):
- 人工智能革命:人类发明了生成式神经网络。OpenAI推出了ChatGPT,它不仅通过了律师资格考试,还学会了编写复杂的代码、诊断疾病以及创作逼真的艺术作品,从而彻底改变了全球经济。
- 太空探索:美国宇航局(NASA)成功将“毅力”号火星车降落在火星表面,在火星大气层中试飞了“机智”号直升机,并部署了詹姆斯·韦伯太空望远镜,以此回溯至宇宙的开端。SpaceX公司掌握了利用巨型机械臂在半空中接住坠落的50米高火箭助推器的技术。
- 医学:世界面临了新冠肺炎大流行。科学家们在创纪录的时间内完成了该病毒的基因组测序,研发并测试了革命性的mRNA疫苗,并为数十亿人接种了疫苗,从而遏制了疫情。
- “量子飞跃”:谷歌和IBM正式实现了“量子霸权”,研制出了能够在几秒内求解方程的量子计算机,而这些方程若由经典超级计算机处理,则需要数千年的时间。
- 硬件革命:苹果摒弃了依赖了数十年的处理器架构,从零开始自主设计了高性能的M系列芯片。与此同时,Valve公司也成功自主设计、制造并发布了创新性的Steam Deck游戏主机。
Steam安全团队在同一7年间取得的“成就”:
- 新增了7天的交易冻结期(未能阻止盗窃行为)。
- 花了5年时间思考,结果在改了昵称后,竟禁止了4小时的物品交易(这招倒让骗子们乐坏了)。
摘要: 在人类登陆火星、发明人工智能、战胜全球大流行病以及研制出量子计算机的这段时间里,Valve——这家市值数十亿美元的公司——却连在 dev/apikey 页面上添加一个带有“在移动应用中确认”按钮的弹出窗口都做不到。
Valve的各位先生,欢迎来到未来。你们的低温休眠已经结束。人类已经取得了长足的进步。让我们终于给你们的API启用双因素认证吧,这样孩子们就不会再因为你们公司的懒惰而损失数百万美元了。还是说,我们该再等7年,等着埃隆·马斯克去殖民火星?
Steam“API”事件的掩盖:Valve如何将“无声间谍活动”合法化
过去7年里,Valve一直将API大规模交易替换诈骗的责任推卸给用户。Steam客服的标准回复总是以“受害者只是上当受骗,导致自己的账号遭到入侵”为由,对受害者不予理会。
这是企业精心策划的谎言。 Valve所称的“账号盗用”,实际上是借助其自身存在缺陷的基础设施所实施的一项持续不断的、自动化的“中间人”(MITM)监控行动。
账户盗用与隐形中间人(MITM)间谍活动
Steam《服务条款》严格禁止使用自动化脚本。然而,当正是这些脚本劫持用户会话时,Valve的后端系统却对此视而不见。
- 标准盗窃: 若从未经授权的设备登录,将触发“社区封禁”,锁定该账号并保留用户的库存。
- API 间谍活动: 一个恶意服务器建立了一个并行连接,在后台全天候监控该账户,而不会触发任何警报或封号。
- 《界面谎言》: 在交易过程中,Steam 移动应用会显示一笔合法的交易,迫使用户授权该交易,但随后一个隐蔽的脚本会在几毫秒内取消并替换该交易。
《幽灵协议:Steam 如何谎称你已“同意”》
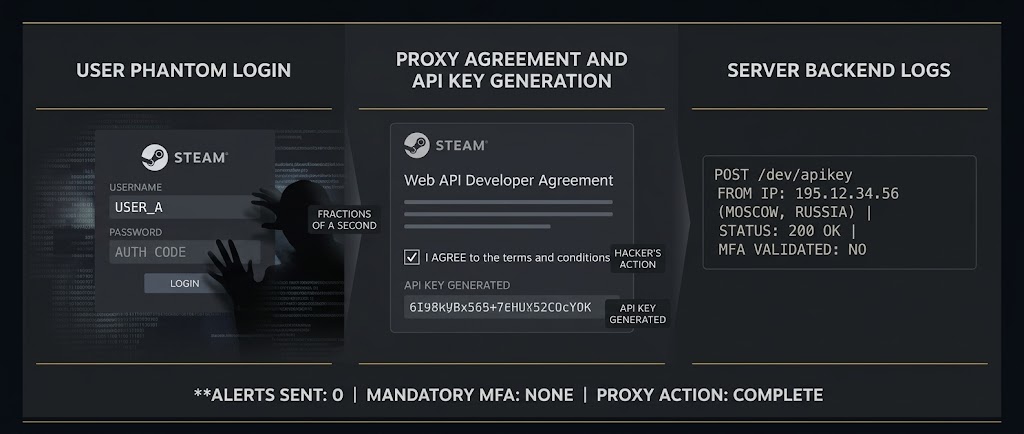
让我们来谈谈Steam客服在拒绝归还你被盗物品时最爱用的借口:“您需对自己的账号安全及账号上的操作负责。”
他们暗示,作为用户的你已经同意了导致此次盗窃发生的条款。真的吗?你从未见过这个开发者协议页面:https://steamcommunity.com/dev/apiterms。你从未点击过“同意”。一名黑客在通过俄罗斯IP地址登录你的账户后,仅用几分之一秒就代表你接受了这份合同。
因此,我们挑战任何律师或Valve代表,请指出《Steam用户协议》中究竟哪一条写着:“使用Steam即表示您同意由位于俄罗斯的一台自动化服务器对您或您子女的账户进行全天候的后台监控。”
在90%的交易替代案例中,受害者甚至不知道什么是Web API密钥。他们从未使用过这种密钥。然而,Valve却在过去7年里一直袖手旁观,完全无视了社区从一开始就强烈呼吁的解决方案:只需在生成API密钥时添加强制性的Steam Guard确认步骤即可!
Steam:不应强迫儿童赞助黑客
试想一位来自欧洲的普通青少年。他们玩游戏,攒钱购买心仪的皮肤,但在某个时刻,他们犯了一个错误——登录了一个钓鱼网站。 在正常的数字生态系统中,处理流程很简单:账号会被自动锁定(社区封禁),密码会被重置,访问权限也会安全恢复。这个孩子意识到了自己的错误,但系统保护了他,避免了严重的后果。
但在 Steam 中,一切运作方式截然不同。Valve 非但没有阻止可疑活动,反而悄无声息地打开了一扇隐秘之门。 来自受制裁司法管辖区(俄罗斯)的一台服务器,获得了对这名孩子账户的并行且未经授权的访问权限。无需任何二次确认,也没有任何Steam Guard提示,一个陌生的脚本生成了一个Web API密钥。它代表用户接受了法律协议,并开始全天候监控用户的聊天、交易和库存。
这位来自欧盟的青少年从未同意过这种隐蔽监控。他们没有义务仅仅因为一家市值数十亿美元的公司懒得保障其API的安全,就去资助来自美国财政部外国资产控制办公室(OFAC)制裁地区的黑客。 Valve通过保留被盗的皮肤并拒绝将其恢复,正在掩盖其基础设施管理上的疏忽,实际上等于将欧洲公民的数字资产流向受制裁地区这一行为合法化。
为什么Steam的API和代币安全措施违反了法律
Steam允许第三方通过中间人(MitM)代理生成API密钥并劫持会话令牌,且不会触发任何用户警报或双因素认证(2FA)验证。这种疏忽直接违反了主要的数据保护法和消费者保护法:
- 🇪🇺 《欧盟通用数据保护条例》(GDPR,第25条和第32条): 要求采用“安全设计”并采取充分的技术保护措施。在未启用双因素认证(2FA)的情况下生成关键访问密钥,属于严重的安全疏漏。
- 🇺🇸 《美国联邦贸易委员会法》(第5节): 惩处“不公平做法”及缺乏“合理的数据安全措施”。美国联邦贸易委员会(FTC)会定期对在关键账户操作中未采用多因素认证(MFA)的平台采取行动。
- ⚖️ 欧盟指令 2019/770: 数字服务必须满足消费者对安全的基本期望。Steam存在已达7年的API漏洞,这完全未能达到这一要求。
- 🛡️ NIS 2 指令: 要求严格遵守网络安全规范,包括在访问管理中强制实施多因素认证(MFA),但Valve在API的生成过程中却无视了这一要求。
归根结底:当一个平台在未发出任何警告或征得确认的情况下,将您的 API 密钥移交给代理会话时,这不仅仅是一个缺陷——更是一项严重的合规违规行为。
7. Why Now? The 7-Year Silence & Corporate Complicity
Author's Note: The following critical chapter explaining the timing and security circumstances of this investigation is presented in English, the primary research language of PhishDestroy.
Since the very beginning of our investigation in 2018–2019, one fundamental question stood above all: why did we delay the publication of these materials for so many years?
The answer is simple: we lacked the final piece of this corrupt puzzle. For years, we watched Valve cynically close victimized children's support tickets with the exact same boilerplate response: "We do not have the technical capability to restore or duplicate your items." It was vital for us to irrefutably prove that this "technical impossibility" excuse was a calculated corporate lie.
That final piece was delivered by Source 1 and Valve's own high-priced external counsel, Taylor Wessing. Their procedural failures during GDPR requests and cost-saving measures on document editing tools exposed the exact logs that Valve keeps for years: complete geolocation history, active session lists, IP addresses, and the millisecond-precise timing of automated Web API key generation. The puzzle was complete: Valve has full visibility over exactly when an account is hijacked by a Russian script, but willfully chose to ignore it.
SYSTEMIC SILENCE AND CENSORED THREAT INTEL
Over the past 7 years, we witnessed several high-quality technical write-ups detailing Steam's API vulnerabilities appear online, only to vanish shortly after. Both Valve and scam syndicates flooded authors with DMCA notices and security complaints, claiming 'exposure of active exploits' or 'scam advertising.' It was a joint conspiracy of silence.
Our goal was never to quietly report this vulnerability to Valve. They knew about it from day one in 2019—Reddit was flooded with it, and Steam Support forums were full of it. Third-party skin platforms like OPSkins and BitSkins solved the zero-2FA trade validation problem years before it even became an active exploit on Steam. Yet Valve took exactly 7 years to deploy a simple 7-day trade hold and hover warnings. Implementing it earlier would have decreased market volume and their lucrative 15% transaction fee. Valve consciously chose to remain the most unpunished company looting virtual assets from minors.
Insider Theft in Low-Paid Outsourced Support
Valve portrays its support as flawless, but in reality, they delegate operations to cheap third-party contractors—the Low-Paid Support Cartel. These agents close tickets with boilerplate links without human review, shielded by Valve's corporate NDAs.
But we possess irrefutable precedents: low-paid outsourced support agents have systematically stolen and sold children's active session data to Russian scammers. We know exactly which fields and sensitive data are accessible to these contractors—from full transaction chains to live session tokens. While Valve protects itself with contracts, children's data is sold on shadow markets.
We declare: PhishDestroy takes its payment for the work we did in your place. We guarantee a full public exposure of your lying middle-ground, from account thefts to insider contractor corruptions. The time for games is over.
准备好反击了吗?生成您的异议通知书
不要接受他们自动生成的《服务条款》拒绝通知。依据国际消费者权益保护法和数据保护法,追究Valve的法律责任。使用我们免费的交互式生成器,立即为您所在地区生成一份正式的《争议通知》(PDF)。
生成通知并保存为 PDFValve 是否保留用于身份验证、API 密钥创建、报价取消和替换、确认、IP 历史记录和支持操作的会话级日志?如果这些记录存在,Valve 能否证明它第一次看到 Ihor 池的时间以及为什么让它们保持活动状态?如果它们不存在,为什么处理高价值库存的平台无法保留调查已知攻击类别所需的审计跟踪?
在大约 88 个月的时间里,有多少用户(包括已知的未成年人)专门针对优惠更换提出了请求?有多少票显示了外国并行会议,但收到了脚本化响应而不是立即撤销?有多少案例是由于该票证或报告而不是后来的不相关检测而导致在丢失、实际物品归还或接收机器人禁令之前进行预防? PhishDestroy 对公开受害者报告和 Reddit 讨论的审查发现,没有任何案例可以与受害者的报告有信心地联系起来;这并不能证明不存在任何记录,Valve 可以通过发布其内部总计来纠正记录。
金钱问题也需要精确的核算。对于 CS2 或 Dota Community Market 销售,其中卖方收到 100 个单位的 Steam Wallet 价值,买方在列出的 5% Steam 费用和 10% 游戏费用(四舍五入的情况下)后支付大约 115 美元。额外的15是收费的;卖家的100是钱包价值,而不是另外100的佣金,所以“115%利润”是不准确的。但如果该物品后来被盗并冻结且未归还,Valve 仍控制闭环资金,已收取费用并将该物品从流通中移除。此攻击类别的买家付款总额、Valve 费用、电子钱包负债、冻结物品价值、价格影响和赔偿金额是多少?
需求:按年份公布实际安全和支持人数;分配用于防止报价交换的时间和预算;报告、决定和错过的群众池的完整时间表;票证到会话撤销、票证到机器人禁止和恢复率;保留请求/操作日志;以及 Steam 工资和平台利润与用户损失、收取的费用、钱包价值和冻结物品的经过审计的比较。记录在案的回答:这是人员配置失误、支持政策失败还是故意的商业选择?
外包支持和特权访问
外包代理可以查询全球任何Steam用户吗?
Valve 的隐私政策规定,第三方支持提供商仅在必要时才可以接收个人数据。 PhishDestroy 知道所检查接口的字段集和访问模型;要求Valve确认或否认记录在案。爱尔兰或其他地方的承包商代理可以在美国、德国、澳大利亚、中国或俄罗斯开设用户吗?他们能否查看当前和历史电子邮件、电话、IP 和设备记录、会话、帐户更改、交易或私人聊天?是否需要指定票?
需求:处理者和子处理者寄存器、每个处理国家/地区、按字段的角色访问矩阵、区域限制、票证范围内的即时访问以及关于聊天和历史标识符的明确答案。
Valve 知道每个特权查找背后的人吗?
承包商的员工可能与用户存在个人、政治或政府关系。什么可以防止操作员受到 FSB 或任何其他情报或执法机构的贿赂、胁迫或指派来检索某人的 IP 历史记录、活动时间、联系人或帐户更改? Valve 是否识别每个自然人、禁止共享凭证、记录每次搜索和现场视图、检测指定案例之外的访问、阻止批量导出并要求所有政府要求通过 Valve 的法律程序?
需求:可单独归因的审计日志、硬件绑定身份验证、异常警报、定期访问审查、日志保留期、内部滥用统计数据、承包商发起的政府请求总数、纪律处分结果以及按国家/地区划分的公共透明度报告。
Valve是否会声称不再能找到机器人和受害者?
如果 Valve 在听证会上表示其界面、安全性和支持失败,或者将失败转移给外包商,然后承诺赔偿,那么“我们无法再识别机器人或受害者”就不能成为下一个借口。 PhishDestroy 准备提交保存的 SteamIDs 接收机器人以及所检查的主要产品的相关交易和盗窃记录。我们目前的内部估计是,将此材料与 Valve 的完整交易分类账进行匹配,可以识别大约 80% 的经典报价交换受害者,而不是 maFile、凭证网络钓鱼或 RAT 案件;只有通过协调才能确定准确的覆盖范围。还存在另外两个小组:一组开发人员现在可能很难找到,但其他参与者和研究人员可能能够提供额外的名单。
如果 Valve 告诉国会,大规模冷冻皮肤库存对供应、稀缺性、价格或平台收入没有影响,而其内部数据显示并非如此,那么这对国会来说将是一个虚假陈述。断言是不够的:需要基础数据和独立的影响模型。时间很重要。随着 Steam 诈骗转向 RAT 有效负载和通过文件传递的虚假 VAC 禁令诱饵,优惠交换正在失去相关性;旧产品背后的人可能会随着证据一起消失。
预见“信任”借口:213,000 个报价交换机器人账本
我们预计 Valve 的标准辩护是:“我们不能盲目相信第三方提供的受害者名单。”我们尊重这种怀疑。这就是为什么我们不提供受害者名单的原因。我们提供了经典报价交换面板所使用的接收机器人的可验证列表。
如果 Valve 真正致力于恢复原状而不是公关损害控制,我们就有办法保护数据库,该数据库覆盖了大约 80% 的历史经典 API 报价交换量(取消合法交易报价并发送替代报价的机制)。此估计不包括 maFile 盗窃、普通凭证网络钓鱼、RAT 有效负载或其他诈骗类型:这些流可能使用有限或隐藏的机器人,并且无法以相同的可信度进行重建。我们可以直接询问诈骗小组的作者。他们是可访问的编码员:我们可以立即联系至少其中一个,并有联系另一个的途径。其目的不是针对个别开发者的政治迫害,而是迫使Steam纠正七年的系统性失败。与Valve企业的沉默相比,面板开发商有时表现出更多的人性和透明度。
即使作者拒绝分享他们的日志,我们也拥有替代的取证方法来识别专门为这种特定的报价取消和替换机制部署的机器人网络。根据该专用标准,经过验证的面板接收机器人的每笔传入交易都是有记录的盗窃行为。
没有人要求 Valve 将其内部日志交给 PhishDestroy。我们将为机器人提供 SteamIDs 或帐户登录信息,仅用于接收和清算通过报价更换窃取的物品; Valve 可以将其账本保存在自己的环境中并自行执行比赛。其中许多机器人成功出售了被盗物品,其中一些已经被禁止,并且传入交易量巨大。
验证证据是 Valve 自己的:仅限机器人的帐户行为、取消合法报价和发送替代品的时间、传入项目和清算历史记录、记录的 Ihor 基础设施以及受影响用户的确认。对于被验证为独家报价交换接收机器人的帐户,其运行期间的每笔传入交易都是盗窃记录,而不是正常的玩家活动。
直接向 Valve 提问:机器人操作接收和自动清算被盗皮肤是否违反了 Steam Subscriber Agreement 和平台规则,或者仅在 Valve 便于执行时才进行?有组织的皮肤盗窃是商业活动吗?或者这个定义在方便的时候也会改变吗?
Valve 不需要相信我们的受害者评估。它只需将估计的 213,000 个机器人标识符与自己的账本进行交叉引用,并独立验证其功能。一旦经过验证,识别受害者并恢复物品就是数据库查询。我们将尽一切努力交付这份清单。唯一缺少的元素是 Valve 采取行动的意愿。
PhishDestroy 承诺:如果 Valve 真正开始归还,我们将尽一切努力获取、保存并安全地交付可用列表。对Valve的要求:现在保留内部日志而不将其交给我们,为机器人标识符打开受保护的通道,并在其自己的分类帐内协调 SteamIDs 和交易,通知已识别的受害者并发布恢复的项目数量。
真钱已经进入Steam的闭环,Valve随着物品的流通收取费用。如果它的历史仍然完全可追溯,之前的持有者是已知的,然后Valve将其永久冻结,同时拒绝归还并隐藏库存,那么问题是不可避免的:为什么公众应该将其视为保护而不是平台自身漏洞的货币化?让受害者空手而归的禁令并不是赔偿。
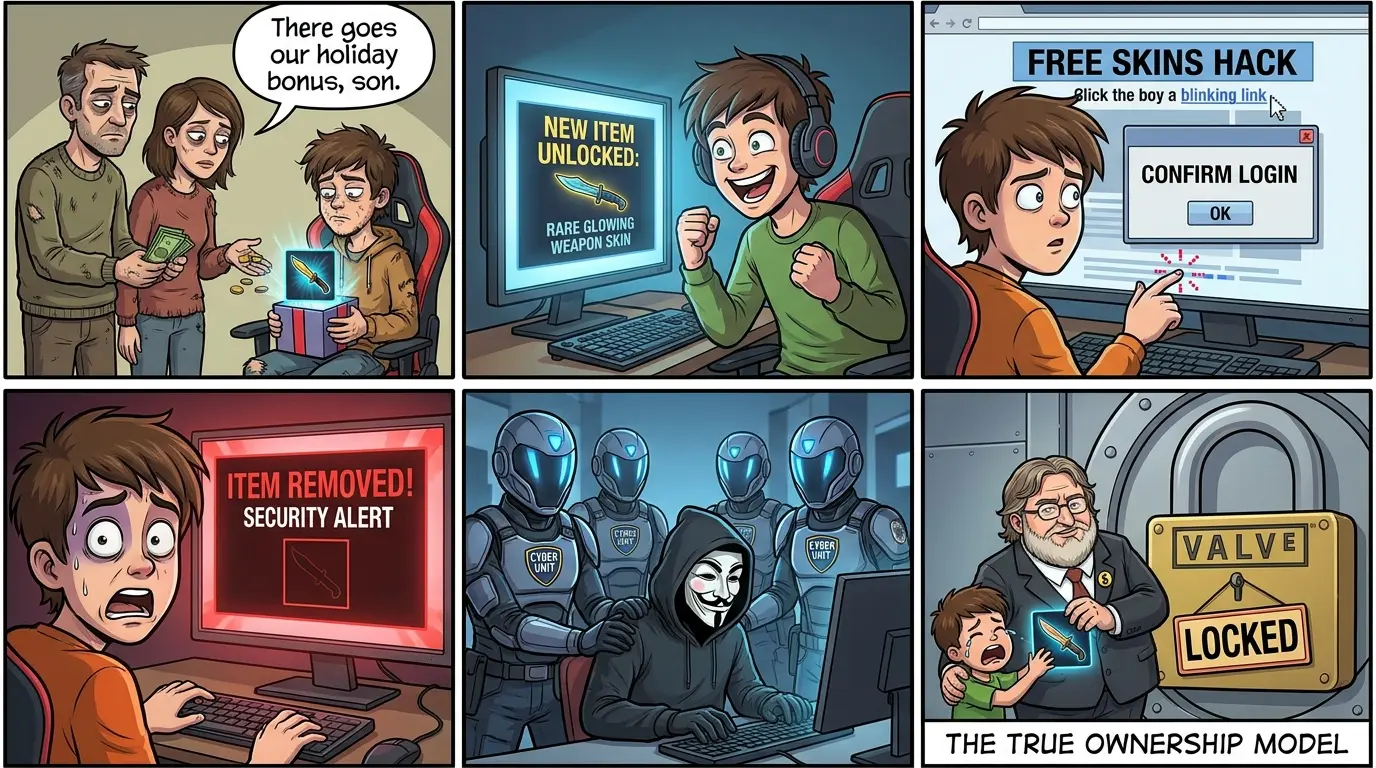
这项调查是否偏袒诈骗者?不。我们的立场依然是坚决反诈骗。然而,技术证据迫使我们不得不承认:Valve的系统性疏忽对生态系统安全构成的威胁,远比利用其漏洞的个别行为者更为严重。
道理很简单:我们的行动与Steam诈骗者的利益根本相悖。PhishDestroy致力于发现并瓦解他们的基础设施,而他们的目的则是窃取用户资产。但要想有效应对他们,我们必须客观地评估对手的技术水平。
我们的对抗自2018年以来一直持续,而像PhishDestroy这样的独立网络安全团队之所以必要,正是Valve防护模式中系统性危机的直接体现。 我们的经验表明,对于欺诈手段的理解深度——无论是将钓鱼模板本地化为特定语言片段,还是利用Steam客户端邀请系统的漏洞——独立研究人员的理解程度都远高于Valve的安全工程师,而后者多年来一直忽视这些问题。
Steam 平台已演变为一个用于测试先进网络犯罪手段的、不受监管的“沙盒”。完全缺乏监管以及海量的灰色资本,催生了高度复杂的犯罪集团。其犯罪手段的技术水平极高:从先进的规避机制,到利用原创域名进行高预算的 Google Ads 钓鱼攻击。 早在加密货币抽水攻击者出现之前,他们就已经在银行业领域完善了这些手法(证据:wheregoes.com/trace/20235852868/,wheregoes.com/trace/20235945432/)。 至于“API”的“Offer Swap”骗局(目前已被基本遏制):在PhishDestroy出现之前,诈骗者多年来一直能安全地续费其域名,并在ScamAdviser上操纵声誉,因为当时我们是唯一一家实施自动化钓鱼检测和拦截的机构。
我们多次尝试与 Steam 客服建立沟通渠道,类似于我们与 Google 在 Google Ads 上的合作。在研究报告逻辑和处理流程的过程中,我们积累了丰富的经验。 很明显,Steam 完全没有保护其商标:钓鱼网站直接从 Steam 官方服务器抓取(且仍在持续抓取)风格、图片和界面元素。在当前利用授权机制的钓鱼设计中,网络请求中清晰可见 CDN 的服务器调用(请求分析:urlscan.io/result/...)。 Valve 掌握着所有必要的遥测数据和指标,却完全缺乏打击欺诈行为的实际行动意愿。他们所有的安全措施都是被动应付的,是在外部监管机构压力下被迫采取的措施。像 SteamRep 这样的“社区协助”说法纯属虚构:此类项目的管理员自己就卷入了敲诈、皮肤盗窃以及为诈骗者有偿解封等行为。 Steam上的志愿者运动微乎其微——除了像来自白俄罗斯的版主Colt这样的极少数热心人士外。如果我们要清理平台上的诈骗者,为什么还要乞求Valve封禁他们?相反,客服可能会驳回我们的举报,甚至以提交恶意域名列表为由建议封禁我们自己的账号。
作为一家企业,Steam 并未因平台上的诈骗者而受到影响——其经济模式和极低的财务准入门槛反而积极助长了诈骗行为的泛滥。对机器人农场、信用卡套现、开箱农场以及灰色转售市场的放任,导致到 2018 年,传统的点对点交易已被彻底摧毁。 该平台已演变为一个商业市场,交易通过第三方网站以USDT()形式进行,这与Steam名义上的《服务条款》(TOS)直接相悖,但只要能持续盈利,Valve便对此视而不见。
Valve的封号逻辑完全不透明。该公司表面上会封禁空置、处于非活跃状态的账号,却对服务于刷分活动的庞大自动化机器人网络视而不见(例如,仅Archiasf集团就拥有5,337,718个机器人账号:steamcommunity.com/groups/archiasf)。 Valve的《服务条款》起草得如此之严苛,以至于从技术层面而言,皮肤交易市场中任何活跃参与者都属于违规。这赋予了该公司无限的权力,使其无需正当程序即可没收资产或删除账号。与此同时,针对冒充知名内容创作者的主要诈骗者的举报,尽管被大量提交,却被忽视了数年之久。
在 Steam 平台上,Valve 公司本身所实施的骗局,其规模远超普通诈骗分子,且更加冷酷无情。
用户完全处于无助境地,没有任何机制能追究诈骗者的责任,而且所有数字资产和账户均归该公司独家所有,而该公司对任何人都无需负责。该平台充斥着垃圾信息机器人和游戏时间提升网络。恶意行为、粗俗言论、网络钓鱼和非法交易在此肆意横行。 但最大的罪魁祸首正是Valve公司本身,它通过对受害者表现出的有恃无恐和完全的冷漠,培养了一整代网络犯罪分子。绝望的孩子们在遭遇客服拒绝退还物品后,被诈骗者招募参与欺诈活动。这并非孤立事件——而是一种系统性的做法。
各地区的定价政策也存在严重的不一致:同一款游戏在美国售价可能高达100美元,而在其他地区市场仅需20美元。客服态度同样存在差异——根据我们的经验,只有日本客服部门在用户安全方面表现出了专业、周到且负责任的态度。
因此,是的,我断言:与Steam本身相比,那些利用“交易交换”实施诈骗的人反而是“两害相权取其轻”。
88个月来,该平台始终未能检测到一个异常的、无休止的并行会话——该会话并非通过秘密代理运行,而是通过最简单的服务器端IP地址运行,其中单台服务器可同时维持1000个会话。感谢Steam迫使我们继续存在,但对于你们构建了这个充满欺骗的行业,我们绝对不领情。 如果 Steam 不是一个令人窒息的全球垄断者,任何竞争性市场都会在萌芽阶段就扼杀这种疏于管理的情况。就连暗网也不如 Valve 的生态系统那样充斥着毒性与污秽,但由于缺乏替代选择,Valve 得以逍遥法外。
Steam 因协助和教唆网络犯罪而应承担严厉的法律责任。复杂的网络钓鱼和授权劫持,正是 Steam 架构缺陷的直接后果。这并非因为用户“愚蠢”,而是因为你们 Steam 无法在安全凭据发生变化时终止并行会话。 诈骗者利用极其复杂的网络钓鱼手段,配合 Steam 的界面实施诈骗——而正是这个界面的缺陷,该公司却冷酷地归咎于受害者。我郑重声明:从逻辑角度来看,这是最复杂的网络钓鱼攻击。 没有任何其他金融或加密货币平台会允许此类漏洞存在——它们本应在漏洞扩大到如此规模之前就将其消除。Steam却刻意隐瞒其算法。我愿意在签署保密协议(NDA)的前提下,与任何Valve安全工程师进行公开讨论,以证明:当前状况要么是绝对的无能,要么是出于有意识的经济利益。
Steam 才是 Steam 上欺诈行为的根源。该公司从未独立采取措施打击欺诈。Steam 既是一大耻辱,也是一个反面教材。 Valve 利用一份充满法律术语、纯粹为了保护公司利益而制定的《服务条款》,冷酷地威慑儿童,导致超过 70% 的儿童在物品被盗时甚至不敢联系客服,因为他们知道只会收到一份严厉且千篇一律的拒绝回复。Valve 完全忘记了自己的界限,以为私营企业就可以为所欲为。 不要保持沉默。请发声。
编者注:可操作的 Ihor 声明基于 PhishDestroy 所保存的一项已检查产品的数据和文件,可以提交进行独立审查。总计、选择性执法和经济动机需要 Valve 的记录。引用爱尔兰、俄罗斯、FSB 或其他国家来描述威胁模型;他们不会在没有证据的情况下指控指定承包商或经营者进行披露。 79 人和 7640 万美元的数字来自法庭提交的 2021 年类别表,该表在更正编辑之前已公开。 1,162,880 小时的数字是一个说明性的人员配置计算,而不是声称 79 人是安全工程师或将这些时间花在了这次欺诈上。
Author & Editorial Expertise
Prepared by the PhishDestroy Research Team, an independent collective of cybersecurity threat analysts, blockchain forensic researchers, and OSINT specialists. Our team members hold extensive credentials in tracing data exfiltration, reverse-engineering malware, and auditing malicious infrastructure since 2018. Review our verified investigations in our News & Investigations Archive or check our commitment to transparency in our Editorial Policy.
Contact & Registry Office
To submit reports, request corrections, or escalate threats, visit our Contact Desk or submit a formal ticket via our Appeals Center.
PhishDestroy Association
Virtual Registry & Decarbonized Operations Mailbox:
10685-B Hazelhurst Dr, Houston, TX 77043, USA
Transparency & YMYL Disclaimer
Disclaimer: PhishDestroy is a non-commercial, independent threat intelligence project. The research on this page is for educational, security analysis, and public threat-awareness purposes only. It does not constitute legal, financial, investment, or professional security advice. Always perform your own independent diligence and consult licensed professionals before interacting with digital assets, authorization APIs, or third-party platforms.