Cloudflare Radar

网络钓鱼
打开报告Cloudflare Radar来源原始记录观测时间: 13 个字段
观测时间: · 检索到:
报告 ID
76a074b8-828a-4733-90c7-b98b4a8c65ba最终网址
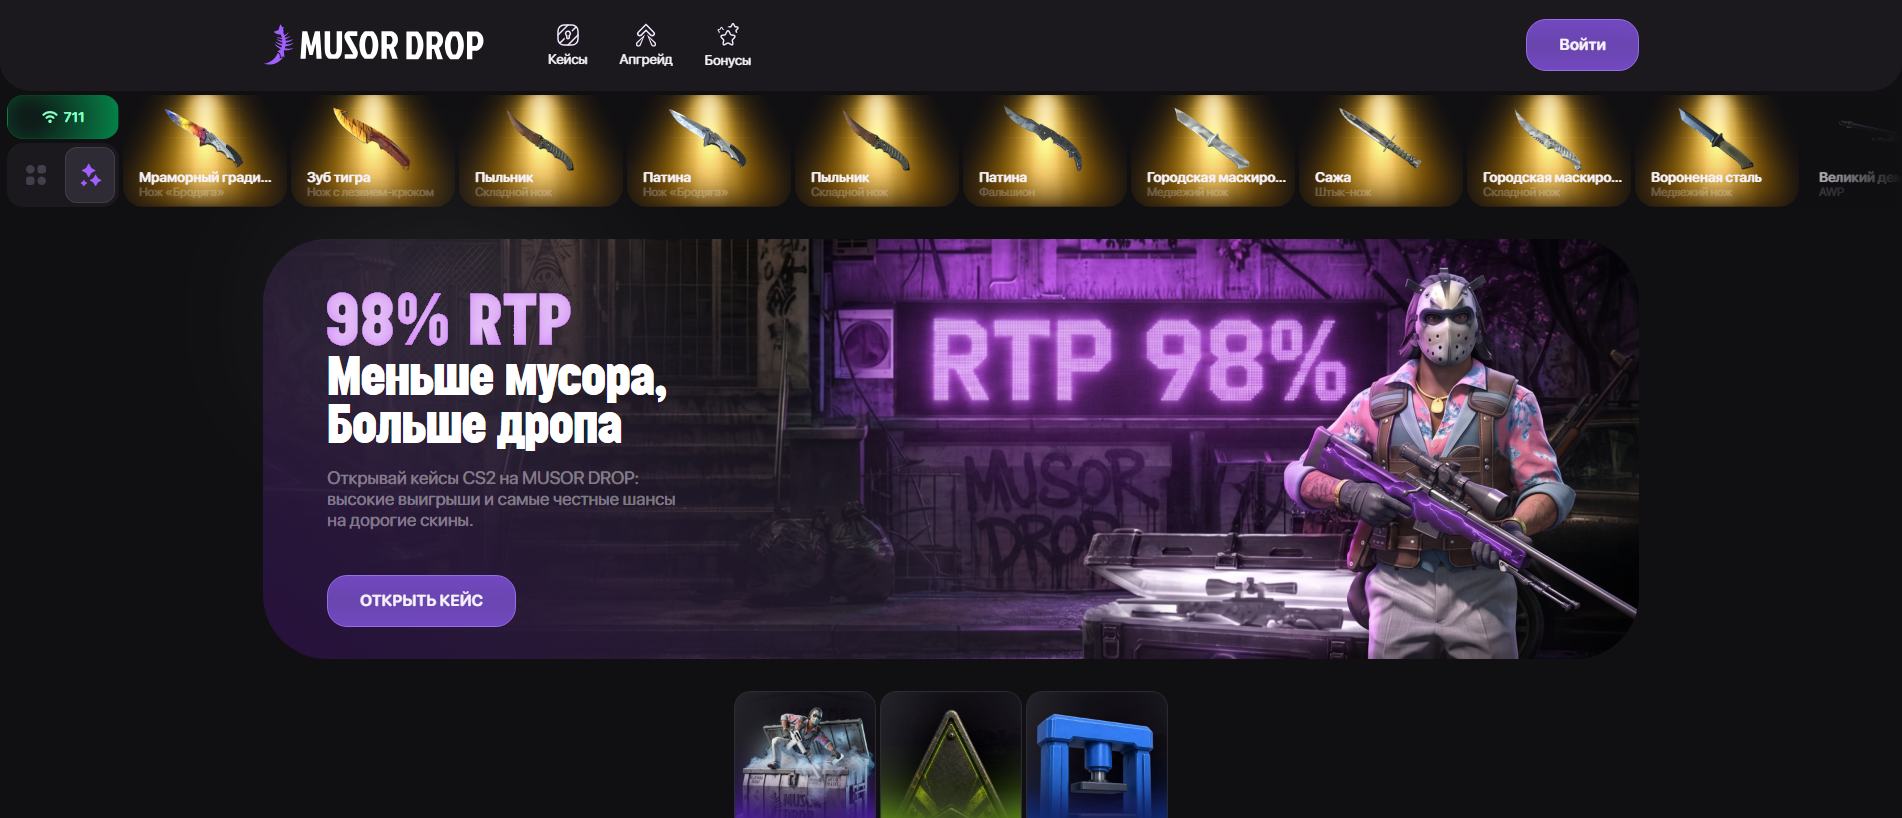
https://mosordrop.com/HTTP 响应
200跳转记录
- URL
- https://mosordrop.com/
- 状态
- 200
DOM 结构哈希
26cf1732a57423f8455e81f7289f883f5117d2b3913935aedd7942c87e926d70文档哈希值
8b8b71c5e3d9fe8c8ca88a9b497ed7dffcdf8c486b07de788a5ac25c1aec12db钓鱼分类器结果
- phishing
域名风险类别
- Newly Seen Domains
- Security Risks
- New Domains
Cloudflare Radar 排名
- 排名区间
- >200000
DNS 记录
- 名称
- mosordrop.com
- 类型
- A
- 值
- 172.67.151.211
- 名称
- mosordrop.com
- 类型
- A
- 值
- 104.21.57.238
- 名称
- mosordrop.com
- 类型
- AAAA
- 值
- 2606:4700:3035::ac43:97d3
- 名称
- mosordrop.com
- 类型
- AAAA
- 值
- 2606:4700:3035::6815:39ee
DNSSEC 有效
否IP 地址
172.67.151.211注册记录
- 注册商
- NICENIC INTERNATIONAL GROUP CO., LIMITED
- 注册时间
- 已更新
- 有效期至
- 域名服务器
- olga.ns.cloudflare.com
- sonny.ns.cloudflare.com
来源原始字段 · JSON
| Uuid | 76a074b8-828a-4733-90c7-b98b4a8c65ba |
|---|---|
| Final url | https://mosordrop.com/ |
| 状态 | 200 |
| 历史 | [
{
"url": "https://mosordrop.com/",
"status": 200
}
] |
| DOM 结构哈希 | 26cf1732a57423f8455e81f7289f883f5117d2b3913935aedd7942c87e926d70 |
| 文档哈希值 | 8b8b71c5e3d9fe8c8ca88a9b497ed7dffcdf8c486b07de788a5ac25c1aec12db |
| Phishing v2 | [
"phishing"
] |
| 域名风险 | [
"Newly Seen Domains",
"Security Risks",
"New Domains"
] |
| Radar rank | {
"bucket": ">200000"
} |
| DNS 记录 | [
{
"name": "mosordrop.com",
"type": "A",
"value": "172.67.151.211"
},
{
"name": "mosordrop.com",
"type": "A",
"value": "104.21.57.238"
},
{
"name": "mosordrop.com",
"type": "AAAA",
"value": "2606:4700:3035::ac43:97d3"
},
{
"name": "mosordrop.com",
"type": "AAAA",
"value": "2606:4700:3035::6815:39ee"
}
] |
| DNSSEC 有效 | false |
| Ip | 172.67.151.211 |
| 注册记录 | {
"registrar": "NICENIC INTERNATIONAL GROUP CO., LIMITED",
"created": "2026-10-20T00:20:40Z",
"updated": "2026-10-20T00:20:41Z",
"expires": "2027-10-20T00:20:40Z",
"nameservers": [
"olga.ns.cloudflare.com",
"sonny.ns.cloudflare.com"
]
} |
单独存储的摘要: suspicious · 未记录观测日期
本摘要与上方的带日期扫描件有所不同。为保留来源信息,本摘要予以保留,但不会覆盖所选的源观测数据。
- verdict
- suspicious
- categories
- ["New Domains","Security Risks"]
- observed_at
- null
- source_path
- phishdestroy.technologies.cf_radar
- scope
- 单独存储的摘要;缺少观测日期并不意味着扫描结果无异常。


 Microsoft
 Cloudflare
 ESET
 Bitdefender
 Norton
 Symantec
 Avira
 Avast / AVG
 卡巴斯基
 Dr.Web
 Netcraft
 PhishTank
 APWG eCX
 PhishStats
 Phish.Report
 PolySwarm
 CheckPhish
 Quttera
 URLquery
 Criminal IP
 Scamadviser
 MyWOT