URLScan
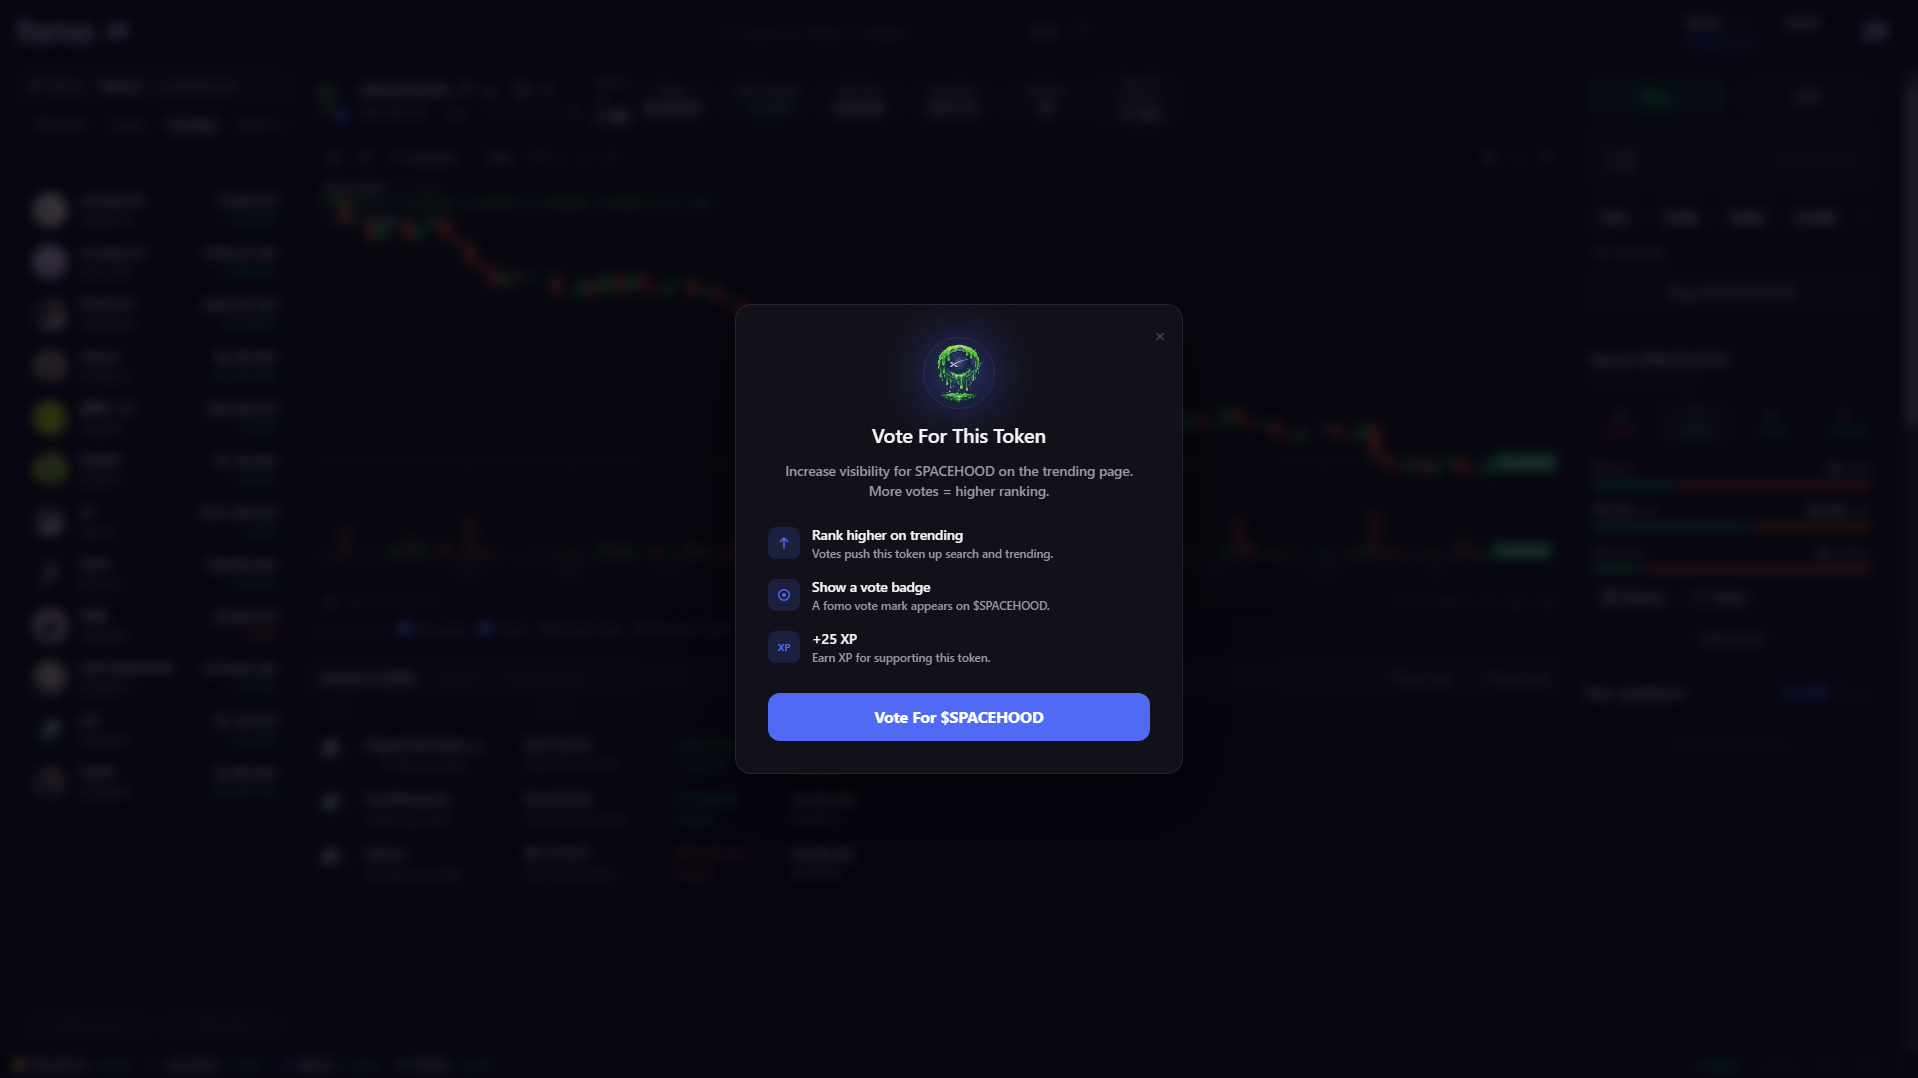
页面快照
打开报告

fomovotes-59.pages.dev:被列入黑名单的域名,PhishDestroy 于 2026-10-23 检测到。风险:高(58/100)。注册商:Cloudflare。请勿输入登录凭据,也不要连接钱包。
被列入黑名单的域名: fomovotes-59.pages.dev — 未验证. 证据摘要: URLScan capture; 1 external blocklist match (ScamSniffer); PhishDestroy score 58/100. 注册商: Cloudflare.
The evidence summary below uses retained observations. Each source keeps its own collection date.
已存档的页面、网络和扫描器观测结果,按来源和观测时间分组。
观察到: · Retrieved:
| Uuid | 01a1662a-5fa2-76db-86f9-ee0aa5d55437 |
|---|---|
| Final url | https://fomovotes-59.pages.dev/ |
| 状态 | 200 |
| 已重定向 | https-only |
| Redirects | [
{
"to": "https://fomovotes-59.pages.dev/",
"from": "http://fomovotes-59.pages.dev/",
"status": 307
}
] |
| Ip | 2a06:98c1:3120::3 |
| Contacted domains | [
"metadata.mobula.io",
"zen-ignore-tree-include.xyz",
"assets.coingecko.com",
"bsc-rpc.publicnode.com",
"api.geckoterminal.com",
"cdn.dexscreener.com"
] |
| Contacted IP addresses | [
"172.67.183.78",
"172.66.150.162",
"104.18.0.233",
"104.18.5.118",
"172.64.149.113",
"2606:4700:10::6814:238e",
"188.114.96.3",
"2a06:98c1:3120::3"
] |
| Asns | [
"13335"
] |
| Document hash | a60f415be5e75085a2fc1f056ba9e62937646a8e614abaf9f0fbe025d8ba03f9 |
| Script hashes | [
"ba1c4f3e38c16489e010abff27b9a28352857ba41fb112ce9dbb2c1e51bdfcee",
"769beafa654149604c6e5f7a43d71eb5011c1f482ec50e7aa0d00380c68c8e10"
] |
| Globals | [
"_0x3d28",
"_0xd52b",
"__PROXY__",
"__RC__",
"vmy_928587",
"__publicField",
"__defNormalProp",
"__defProp",
"_$wHR9si",
"__SAFE_KIT__",
"__SAFE_ADAPTER__",
"_ethers",
"Buffer",
"__PM_CLICK_BOUND__"
] |
| Cookies | [
"__cf_bm"
] |
| Storage keys | [
"ohlcv:0xfe7e19cbce2f896c6c528bc355baf5a768291e18:1m",
"pm_debug_log"
] |
| Tls | {
"san": [
"*.fomovotes-59.pages.dev",
"fomovotes-59.pages.dev"
],
"cipher": "AES_128_GCM",
"issuer": "YE2",
"subject": "fomovotes-59.pages.dev",
"protocol": "TLS 1.3",
"valid_to": "2027-01-01T00:24:43Z",
"valid_from": "2026-10-03T00:24:44Z"
} |
| 域名年龄(天) | 19 |
| Apex age days | 19 |
| Tls age days | 20 |
| TLS 有效天数 | 89 |
| Requests | 40 |
| Provider verdicts | {
"engines": {
"tags": [
"urlscan-ml",
"urlscan-ml-60c5e22"
],
"score": 99,
"malicious": true
},
"overall": {
"score": 0,
"malicious": false
}
} |
| HTTP headers | {
"server": "cloudflare",
"content-type": "text/html; charset=utf-8"
} |
观察到: · Retrieved:
| Vendor result counts | {
"timeout": 0,
"harmless": 55,
"malicious": 0,
"suspicious": 1,
"undetected": 36
} |
|---|---|
| Vendor labels | {
"Gridinsoft": "suspicious"
} |
| Reputation | 0 |
| Tags | [
"dga"
] |
| 注册商 | CloudFlare, Inc. |
| 创建 | 2020-09-02T02:33:29Z |
| Expires | 2026-09-02T02:33:29Z |
| Updated | 2025-03-17T14:56:22Z |
| 首次发现 | 2026-10-06T12:43:44Z |
| DNS 记录 | [
{
"ttl": 21600,
"type": "NS",
"value": "khloe.ns.cloudflare.com"
},
{
"ttl": 300,
"type": "AAAA",
"value": "2606:4700:310c::ac42:2fb0"
},
{
"ttl": 300,
"type": "A",
"value": "172.66.47.176"
},
{
"ttl": 1800,
"type": "SOA",
"rname": "dns.cloudflare.com",
"value": "khloe.ns.cloudflare.com"
},
{
"ttl": 300,
"type": "AAAA",
"value": "2606:4700:310c::ac42:2c50"
},
{
"ttl": 300,
"type": "A",
"value": "172.66.44.80"
},
{
"ttl": 21600,
"type": "NS",
"value": "rajeev.ns.cloudflare.com"
}
] |
| Dns at | 2026-10-11T15:41:44Z |
| Jarm | 27d40d40d00040d00042d43d00041df04c41293ba84f6efe3a613b22f983e6 |
| Certificate | {
"san": [
"*.fomovotes-59.pages.dev",
"fomovotes-59.pages.dev"
],
"issuer": "Let's Encrypt / YE2",
"serial": "52feef12ffab4b245bc1f3a9494991c5cb9",
"sha256": "bf43fe1b66e9f020f8786d5ce49da1aa5537e3ee4eed7758d691ed2ed4f1d98e",
"subject": "fomovotes-59.pages.dev",
"valid_to": "2027-01-01T00:24:43Z",
"valid_from": "2026-10-03T00:24:44Z"
} |
| 注册记录 | {
"registrar": "CloudFlare, Inc.",
"registrar_iana_id": "1910",
"registrar_url": "None",
"created": "2020-09-02T02:33:29Z",
"updated": "2023-09-04T18:15:07Z",
"expires": "2026-09-02T02:33:29Z",
"status": [
"clientDeleteProhibited",
"clientTransferProhibited",
"clientUpdateProhibited",
"clientdeleteprohibited",
"clienttransferprohibited",
"clientupdateprohibited"
],
"nameservers": [
"adi.ns.cloudflare.com",
"karl.ns.cloudflare.com"
],
"dnssec": "unsigned"
} |
不是。PhishDestroy 将 fomovotes-59.pages.dev 归类为“被列入黑名单的域名”(风险:高,58/100),首次检测于 2026-10-23。请将该网站视为不安全。
不安全。请勿在 fomovotes-59.pages.dev 连接钱包、签署消息或批准代币。钓鱼网站会请求授权(approve、setApprovalForAll、Permit2),让运营者转走你的资产,而已确认的交易无法撤销。
更改你在该网站输入过的所有密码,并开启双重验证。如果你连接过钱包或签署过任何内容,请撤销授权,并将剩余资金转到新钱包;切勿透露助记词。分步指南:紧急处理指南。
最近检查
 (US)
Edge-IP 声誉不属于此域。
khloe.ns.cloudflare.comrajeev.ns.cloudflare.combf43fe1b66e9f020f8786d5ce49da1aa5537e3ee4eed7758d691ed2ed4f1d98e*.fomovotes-59.pages.devfomovotes-59.pages.dev已保存的证书元数据。未带时区的证书日期按存档原样显示。传输加密并不能证明该网站值得信任。
估算时间描述的是一个观测时间窗口。它并不能证明注册商采取了措施,也不代表网站变为不可访问的确切时刻。
由监测程序和来源采集器保留的带日期变更记录。最新观测排在最前;来源状态并不能证明站点已被下架。
可访问
每条路径都代表一个将域名与该主机关联的原因。实心节点表示已检测到VirusTotal,虚线节点表示已离线。完整列表如下。
这些报告解析为相同的共享边缘 IP。它们有助于报告发现,但并不意味着共同所有权或共享源服务器。
通过同一家注册商注册。一家注册商通常为数百万互不相关的客户提供服务,因此这仅表明数据归属同一群体,而非证明存在关联。
比较浏览器与爬虫各自收到的内容,并检查是否存在 Keitaro 流量分发。
fomovotes-59.pages.dev
列入名单的域名至少会收到一份滥用举报;此条目没有保留的通知记录。
如果您输入了帐户凭据、个人或付款信息,或者从此域下载了文件,请立即采取措施。以下资源可帮助您报告事件并保护自己。
选择您所在的国家/地区以获取 官方网络犯罪联系人 或 创建投诉草稿 →。
Template-based draft · optional AI wording assistance requires separate consent
请根据您提供过的信息选择相应的步骤。请将本报告的副本与您自己的记录一并保存。
停止使用可疑网站。请通过官方应用或您已信任的网址访问真正的服务。
请将原始邮件、收据、消息和截图保存在安全的地方。基于事实的时间线有助于受理机构了解事件经过。 IC3 evidence guidance ↗
fomovotes-59.pages.dev)即使你并不了解所有细节—— 不管怎样都要提交报告. 即使信息不完整,对调查仍有帮助。
举报并不能保证追回损失或启动调查,但及时、准确的交易数据可以帮助执法机构和服务提供商追踪事件。
Further guidance: NIST · phishing responseFBI IC3 · reports & evidenceFTC · recovery scams
本报告汇总了已保存的页面快照、注册与网络记录、扫描器结果以及 PhishDestroy 举报历史。每个来源均保留各自的观测日期。打开来源报告即可查看原始结果。
快照记录的是当时显示的内容。扫描器结果记录的是该服务商在检查时的评估。有效证书或零检出结果都不能保证安全。