
跳转到安全报告
该域名已被标记为恶意域名
安全引擎报告检测:17。 请格外小心——不要输入凭据或个人信息。
您是否曾被该网站诈骗?向主管部门举报
域安全和威胁情报
felsrenditburgenz.net 的网站图标

felsrenditburgenz.net

简要

felsrenditburgenz.net:钓鱼,PhishDestroy 于 2026-10-26 检测到。风险:关键(95/100)。注册商:Dynadot。VirusTotal:17/92 个引擎标记。请勿输入登录凭据,也不要连接钱包。

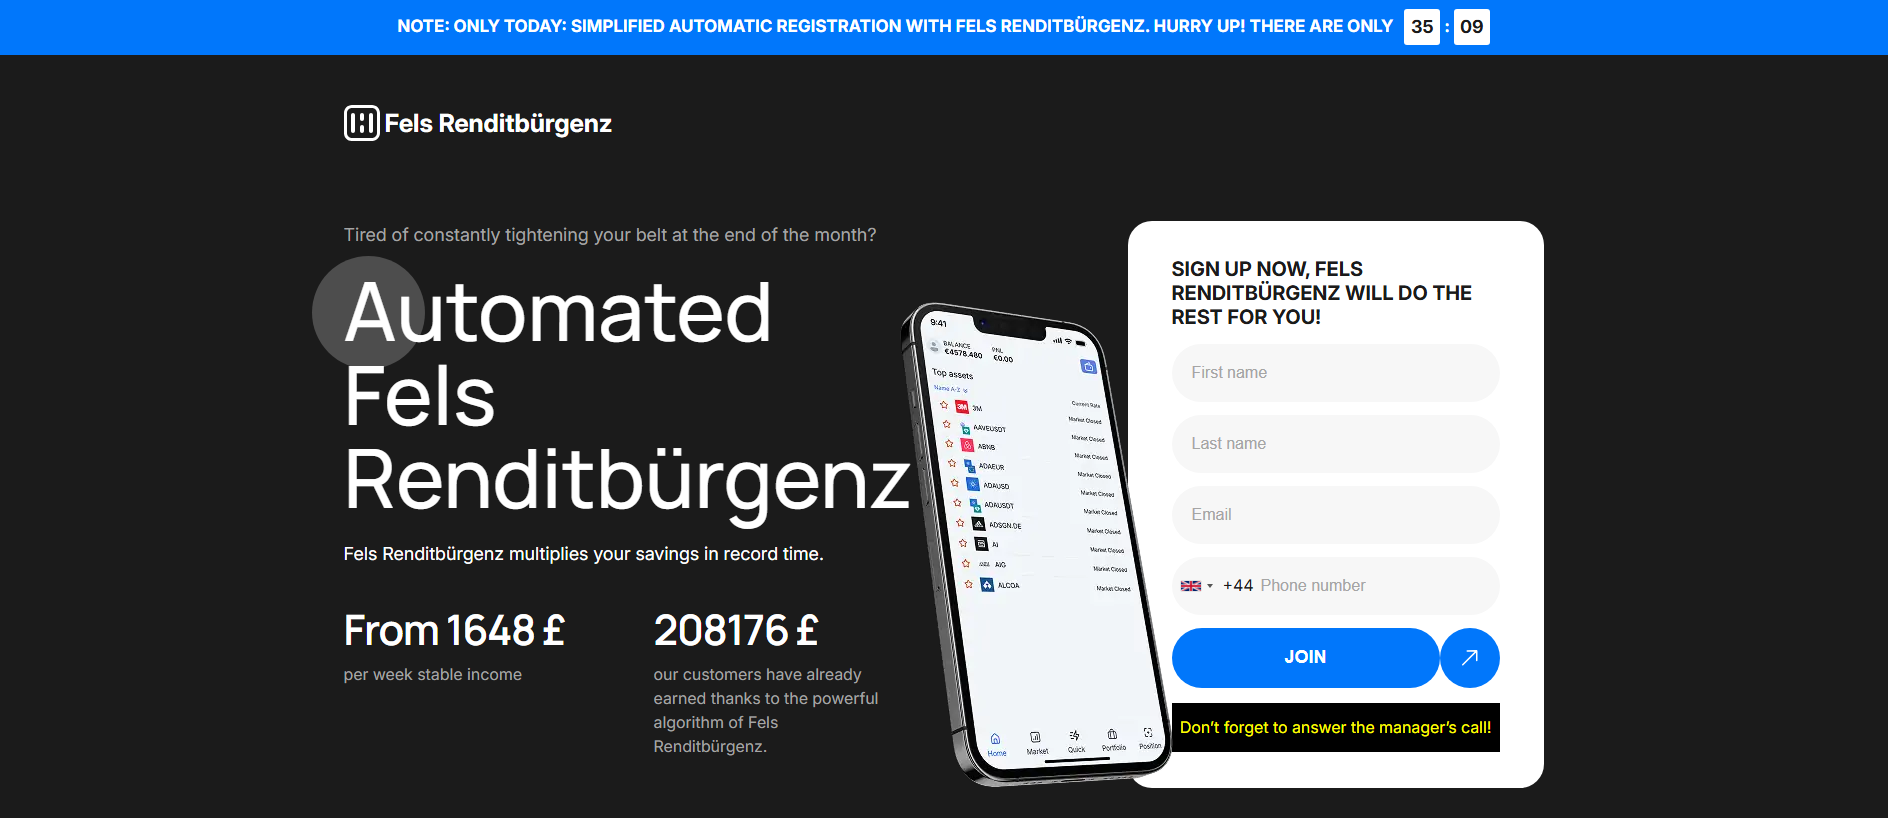
“Fels Renditbürgenz — KI-Plattform für automatisierte Handelsstrategien”

注册商
Dynadot
Resolved IP
104.21.59.175
注册时间
2026年9月30日
PhishDestroy评估 关键
95/100
证据评分
首次观测 Oct 26, 2026 20:42 UTC · PhishDestroy
病毒检测总数:17/92 年轻域名:26 天龄
VirusTotal
发动机检测 ·
OTX
社区参考资料
Cloudflare Radar
页面快照
打开图库
域名年龄
OTX: 1 条引用 2026年10月26日 CDN
X Telegram API
报告概览

钓鱼: felsrenditburgenz.net — 未验证. 证据摘要: VirusTotal 17/92 (alphaMountain.ai, BitDefender, CRDF, CyRadar, DNS8); URLScan capture; PhishDestroy score 95/100. 注册商…

下面的证据摘要使用了保留的观测数据。每个数据源都保留了自己的采集日期。

关于 felsrenditburgenz.net 的问题

felsrenditburgenz.net 是正规网站吗?

不是。PhishDestroy 将 felsrenditburgenz.net 归类为“钓鱼”(风险:关键,95/100),首次检测于 2026-10-26。VirusTotal:17/92 个引擎标记。请将该网站视为不安全。

在 felsrenditburgenz.net 连接钱包安全吗?

不安全。请勿在 felsrenditburgenz.net 连接钱包、签署消息或批准代币。钓鱼网站会请求授权(approve、setApprovalForAll、Permit2),让运营者转走你的资产,而已确认的交易无法撤销。

如果我使用过 felsrenditburgenz.net,该怎么办?

更改你在该网站输入过的所有密码,并开启双重验证。如果你连接过钱包或签署过任何内容,请撤销授权,并将剩余资金转到新钱包;切勿透露助记词。分步指南:紧急处理指南。

延伸阅读

来源证据VirusTotal 17 / 92 · OTX 1 references 5 个来源

VirusTotal

17 / 92 发动机检测 · 存储的摘要

打开报告
VirusTotal来源原始记录观测时间: 14 个字段

观测时间: · 检索到:

供应商结果计数

超时
0
无害
44
恶意
13
可疑的
4
未检测到
31

供应商标签

CRDF
malicious
DNS8
suspicious
ESET
suspicious
VIPRE
phishing
G-Data
phishing
Lionic
phishing
Sophos
malware
CyRadar
phishing
Fortinet
spam
Netcraft
malicious
SOCRadar
phishing
卡巴斯基
phishing
Seclookup
malicious
Gridinsoft
suspicious
BitDefender
phishing
alphaMountain.ai
phishing
Forcepoint ThreatSeeker
phishing

信誉评分

0

注册商

Dynadot Inc

创建

有效期至

已更新

首次发现

DNS 记录

  • TTL(秒)
    300
    类型
    A
    值
    172.67.182.4
  • TTL(秒)
    3600
    类型
    TXT
    值
    google-site-verification=Y3ZKFzabKilMc5t610iYbHdG5iP0z3f7ZcLpKTYIkfY
  • TTL(秒)
    300
    类型
    AAAA
    值
    2606:4700:3030::6815:3baf
  • TTL(秒)
    1800
    类型
    SOA
    负责人邮箱
    dns.cloudflare.com
    值
    ken.ns.cloudflare.com
  • TTL(秒)
    21600
    类型
    NS
    值
    mckinley.ns.cloudflare.com
  • TTL(秒)
    21600
    类型
    NS
    值
    ken.ns.cloudflare.com
  • TTL(秒)
    300
    类型
    A
    值
    104.21.59.175
  • TTL(秒)
    300
    类型
    AAAA
    值
    2606:4700:3031::ac43:b604

DNS 记录获取时间

JARM 指纹

27d40d40d00040d1dc42d43d00041d6183ff1bfae51ebd88d70384363d525c

证书

使用者备用名称(SAN)
  • *.felsrenditburgenz.net
  • felsrenditburgenz.net
签发者
Let's Encrypt / YE2
序列号
6064ab8edf10baeaaacc3245cefe56e053f
SHA-256
4fc27a28bddf965341c4e59d12a68c935ef8a0b632dee25a9652c79304a883e5
使用者(Subject)
felsrenditburgenz.net
到期时间
生效时间

注册记录

注册商
Dynadot Inc
注册商 IANA ID
472
注册商 URL
http://www.dynadot.com
注册时间
已更新
有效期至
状态
  • clientTransferProhibited
域名服务器
  • ken.ns.cloudflare.com
  • mckinley.ns.cloudflare.com
DNSSEC
unsigned

注册局数据(RDAP)

状态
  • transfer prohibited
注册局事件
注册到期
最后更改
注册信息
注册商处到期
RDAP 数据库最近更新
来源原始字段 · JSON
供应商结果计数
{
    "timeout": 0,
    "harmless": 44,
    "malicious": 13,
    "suspicious": 4,
    "undetected": 31
}
供应商标签
{
    "CRDF": "malicious",
    "DNS8": "suspicious",
    "ESET": "suspicious",
    "VIPRE": "phishing",
    "G-Data": "phishing",
    "Lionic": "phishing",
    "Sophos": "malware",
    "CyRadar": "phishing",
    "Fortinet": "spam",
    "Netcraft": "malicious",
    "SOCRadar": "phishing",
    "Kaspersky": "phishing",
    "Seclookup": "malicious",
    "Gridinsoft": "suspicious",
    "BitDefender": "phishing",
    "alphaMountain.ai": "phishing",
    "Forcepoint ThreatSeeker": "phishing"
}
声誉
0
注册商
Dynadot Inc
创建
2026-09-30T14:00:53Z
有效期至
2027-09-30T14:00:53Z
已更新
2026-09-30T14:01:05Z
首次发现
2026-09-30T18:05:32Z
DNS 记录
[
    {
        "ttl": 300,
        "type": "A",
        "value": "172.67.182.4"
    },
    {
        "ttl": 3600,
        "type": "TXT",
        "value": "google-site-verification=Y3ZKFzabKilMc5t610iYbHdG5iP0z3f7ZcLpKTYIkfY"
    },
    {
        "ttl": 300,
        "type": "AAAA",
        "value": "2606:4700:3030::6815:3baf"
    },
    {
        "ttl": 1800,
        "type": "SOA",
        "rname": "dns.cloudflare.com",
        "value": "ken.ns.cloudflare.com"
    },
    {
        "ttl": 21600,
        "type": "NS",
        "value": "mckinley.ns.cloudflare.com"
    },
    {
        "ttl": 21600,
        "type": "NS",
        "value": "ken.ns.cloudflare.com"
    },
    {
        "ttl": 300,
        "type": "A",
        "value": "104.21.59.175"
    },
    {
        "ttl": 300,
        "type": "AAAA",
        "value": "2606:4700:3031::ac43:b604"
    }
]
Dns at
2026-10-24T06:22:46Z
Jarm
27d40d40d00040d1dc42d43d00041d6183ff1bfae51ebd88d70384363d525c
证书
{
    "san": [
        "*.felsrenditburgenz.net",
        "felsrenditburgenz.net"
    ],
    "issuer": "Let's Encrypt / YE2",
    "serial": "6064ab8edf10baeaaacc3245cefe56e053f",
    "sha256": "4fc27a28bddf965341c4e59d12a68c935ef8a0b632dee25a9652c79304a883e5",
    "subject": "felsrenditburgenz.net",
    "valid_to": "2026-12-29T13:07:00Z",
    "valid_from": "2026-09-30T13:07:01Z"
}
注册记录
{
    "registrar": "Dynadot Inc",
    "registrar_iana_id": "472",
    "registrar_url": "http://www.dynadot.com",
    "created": "2026-09-30T14:00:53Z",
    "updated": "2026-09-30T14:01:05Z",
    "expires": "2027-09-30T14:00:53Z",
    "status": [
        "clientTransferProhibited"
    ],
    "nameservers": [
        "ken.ns.cloudflare.com",
        "mckinley.ns.cloudflare.com"
    ],
    "dnssec": "unsigned"
}
注册表数据
{
    "status": [
        "transfer prohibited"
    ],
    "events": {
        "expiration": "2027-09-30T14:00:53Z",
        "last changed": "2026-09-30T14:01:06Z",
        "registration": "2026-09-30T14:00:53Z",
        "registrar expiration": "2027-09-30T14:00:53Z",
        "last update of RDAP database": "2026-10-23T11:18:11Z"
    }
}
单独的源记录 · 13 malicious + 4 suspicious / 92 · 2026-10-24 06:17:25 UTC

上述摘要和此服务提供商记录是在不同时间收集的。两者均仍可查阅;恶意和可疑的分类结果分别显示。

record_source
collected_observations.vt
analysis_at
2026-10-24T06:17:25Z
fetched_at
2026-10-26T20:43:37Z
stats
{"timeout":0,"harmless":44,"malicious":13,"suspicious":4,"undetected":31}

Cloudflare Radar

诈骗

打开报告
Cloudflare Radar来源原始记录观测时间: 15 个字段

观测时间: · 检索到:

报告 ID

709e4621-e962-4492-85d0-8ab1e1348057

最终 URL

https://felsrenditburgenz.net/

HTTP 响应

200

跳转记录

  • URL
    https://felsrenditburgenz.net/
    状态
    200

DOM 结构哈希

b74b6e3a6a0a0f3c42b0a0af8496f8410102ee35a09f4f77dfd944135624d432

文档哈希值

b2b011d057ff196c74b05bd05710180066180aa98ee045e77445ac4118845e2c

钓鱼分类器结果

  • phishing

URL 风险类别

  • 诈骗

域名风险类别

  • 诈骗
  • Security threats
  • Malware
  • Newly Seen Domains
  • Security Risks
  • New Domains
  • CIPA Filter
  • CIPA

Cloudflare Radar 排名

排名区间
>200000

DNS 记录

  • 名称
    felsrenditburgenz.net
    类型
    A
    值
    104.21.59.175
  • 名称
    felsrenditburgenz.net
    类型
    A
    值
    172.67.182.4
  • 名称
    felsrenditburgenz.net
    类型
    AAAA
    值
    2606:4700:3031::ac43:b604
  • 名称
    felsrenditburgenz.net
    类型
    AAAA
    值
    2606:4700:3030::6815:3baf

DNSSEC 有效

否

IP 地址

104.21.59.175

判定

标签
  • malware
恶意
是
分类
  • malware

注册记录

注册商
Dynadot Inc
注册时间
已更新
有效期至
域名服务器
  • ken.ns.cloudflare.com
  • mckinley.ns.cloudflare.com
来源原始字段 · JSON
Uuid
709e4621-e962-4492-85d0-8ab1e1348057
Final url
https://felsrenditburgenz.net/
状态
200
历史
[
    {
        "url": "https://felsrenditburgenz.net/",
        "status": 200
    }
]
DOM 结构哈希
b74b6e3a6a0a0f3c42b0a0af8496f8410102ee35a09f4f77dfd944135624d432
文档哈希值
b2b011d057ff196c74b05bd05710180066180aa98ee045e77445ac4118845e2c
Phishing v2
[
    "phishing"
]
Url risks
[
    "Scam"
]
域名风险
[
    "Scam",
    "Security threats",
    "Malware",
    "Newly Seen Domains",
    "Security Risks",
    "New Domains",
    "CIPA Filter",
    "CIPA"
]
Radar rank
{
    "bucket": ">200000"
}
DNS 记录
[
    {
        "name": "felsrenditburgenz.net",
        "type": "A",
        "value": "104.21.59.175"
    },
    {
        "name": "felsrenditburgenz.net",
        "type": "A",
        "value": "172.67.182.4"
    },
    {
        "name": "felsrenditburgenz.net",
        "type": "AAAA",
        "value": "2606:4700:3031::ac43:b604"
    },
    {
        "name": "felsrenditburgenz.net",
        "type": "AAAA",
        "value": "2606:4700:3030::6815:3baf"
    }
]
DNSSEC 有效
false
Ip
104.21.59.175
判定
{
    "tags": [
        "malware"
    ],
    "malicious": true,
    "categories": [
        "malware"
    ]
}
注册记录
{
    "registrar": "Dynadot Inc",
    "created": "2026-09-30T14:00:53Z",
    "updated": "2026-09-30T14:01:05Z",
    "expires": "2027-09-30T14:00:53Z",
    "nameservers": [
        "ken.ns.cloudflare.com",
        "mckinley.ns.cloudflare.com"
    ]
}
单独存储的摘要: 未记录 · 未记录观测日期

本摘要与上方的带日期扫描件有所不同。为保留来源信息,本摘要予以保留,但不会覆盖所选的源观测数据。

verdict
null
categories
[]
observed_at
null
source_path
phishdestroy.technologies.cf_radar
scope
单独存储的摘要;缺少观测日期并不意味着扫描结果无异常。

Google Safe Browsing

无威胁标记

打开报告

URLScan

页面快照

打开报告
单独的监视器记录 · 日期未记录

单独存储的监控快照;不会替换主报告记录,也不会确定当前的可用性。

record_source
domain_monitor.urlscan
uuid
01a10497-b311-745e-b55b-123bc7adb150
评分
null
malicious
null
result_at
null
enriched_at
null
source_timestamps
{"urlscan_result_at":null,"urlscan_enriched_at":null}
timestamp_basis
Europe/Berlin,与现有报告中使用的格式一致;源时间戳按原样保留

结果反映各来源的采集时间。零检出不代表安全。OTX 引用为社区发布的内容。

已采集的来源详情

已存档的页面、网络和扫描器观测结果,按来源和观测时间分组。

所有已保存字段及其来源和日期
网站检查来源原始记录检索到: 6 个字段

邮件配置

SPF 查询次数
0

CAA 记录

域名
felsrenditburgenz.net

DNS防护结果

已检查的解析器
12
拦截方
  • CloudFlare Family
拦截的解析器
1

追踪器

请求
45
检测到的服务
  • 名称
    Cloudflare
    公司
    Cloudflare
    国家/地区
    US
    类别
    托管
    请求
    1
  • 名称
    jsDelivr
    公司
    jsDelivr
    类别
    托管
    请求
    2

DNS 服务器

域名服务器
  • IP 地址
    172.64.33.127
    主机
    ken.ns.cloudflare.com
  • IP 地址
    172.64.34.73
    主机
    mckinley.ns.cloudflare.com
DNS 区域
felsrenditburgenz.net

DNS 记录

A
  • 104.21.59.175
  • 172.67.182.4
NS
  • mckinley.ns.cloudflare.com
  • ken.ns.cloudflare.com
SOA
主域名服务器
ken.ns.cloudflare.com
Hostmaster
dns.cloudflare.com
序列号
2416305264
刷新(秒)
10000
重试(秒)
2400
过期(秒)
604800
最小 TTL(秒)
1800
TXT
  • google-site-verification=Y3ZKFzabKilMc5t610iYbHdG5iP0z3f7ZcLpKTYIkfY
AAAA
  • 2606:4700:3031::ac43:b604
  • 2606:4700:3030::6815:3baf
来源原始字段 · JSON
邮件配置
{
    "spf_lookups": 0
}
CAA 记录
{
    "domain": "felsrenditburgenz.net"
}
DNS防护结果
{
    "resolvers": 12,
    "blocked_by": [
        "CloudFlare Family"
    ],
    "blocked_count": 1
}
追踪器
{
    "requests": 45,
    "trackers": [
        {
            "name": "Cloudflare",
            "company": "Cloudflare",
            "country": "US",
            "category": "Hosting",
            "requests": 1
        },
        {
            "name": "jsDelivr",
            "company": "jsDelivr",
            "category": "Hosting",
            "requests": 2
        }
    ]
}
DNS服务器
{
    "ns": [
        {
            "ip": "172.64.33.127",
            "host": "ken.ns.cloudflare.com"
        },
        {
            "ip": "172.64.34.73",
            "host": "mckinley.ns.cloudflare.com"
        }
    ],
    "zone": "felsrenditburgenz.net"
}
DNS 记录
{
    "A": [
        "104.21.59.175",
        "172.67.182.4"
    ],
    "NS": [
        "mckinley.ns.cloudflare.com",
        "ken.ns.cloudflare.com"
    ],
    "SOA": "{\"nsname\": \"ken.ns.cloudflare.com\", \"hostmaster\": \"dns.cloudflare.com\", \"serial\": 2416305264, \"refresh\": 10000, \"retry\": 2400, \"expire\": 604800, \"minttl\": 1800}",
    "TXT": [
        "google-site-verification=Y3ZKFzabKilMc5t610iYbHdG5iP0z3f7ZcLpKTYIkfY"
    ],
    "AAAA": [
        "2606:4700:3031::ac43:b604",
        "2606:4700:3030::6815:3baf"
    ]
}
黑名单匹配项PhishDestroy · 其余11个列表中无匹配 1
PhishDestroy PhishDestroy列表 查看来源

最近检查

已保存的截图 · 6 张截图

所有捕获链接和哈希值 (6)
felsrenditburgenz.net: caution — 17/92 VirusTotal engines. PhishDestroy risk score 95/100 (critical).
社交媒体预览卡片 felsrenditburgenz.net: caution — 17/92 VirusTotal engines. PhishDestroy risk score 95/100 (critical). v 01c801563eb4

域名详情

域名
IP 背景 Cloudflare 共享边缘 源IP已隐藏 Edge-IP 声誉不属于此域。
注册商 Dynadot US(US)
滥用举报联系方式abuse@dynadot.com
ICANN 注册管理机构ICANN Lookup (RDAP) →
注册信息创建 2026年9月30日 (26d · Very New!) — 有效期至 2027年9月30日
技术详情来源与时间戳
首次发现2026年10月26日
提交的网址http://felsrenditburgenz.net/
网站图标哈希值
观察到的页面标题
Fels Renditbürgenz — KI-Plattform für automatisierte Handelsstrategien
TLS 证书
颁发者 Let's Encrypt / YE2 · 存储的有效期将在 63 天后结束

网络 & 证书

已存档技术证据

网络 & DNS

共享CDN边缘节点
Resolved IP
104.21.59.175
服务器标头
cloudflare

Edge-IP 声誉不属于此域。

域名服务器 2

  • ken.ns.cloudflare.com
  • mckinley.ns.cloudflare.com

SOA

  • nsname: ken.ns.cloudflare.com
  • hostmaster: dns.cloudflare.com
  • serial: 2416305264
  • refresh: 10000
  • retry: 2400
  • expire: 604800
  • minttl: 1800

注册商滥用投诉联系方式 VirusTotal WHOIS

TLS 证书

签发者
Let's Encrypt / YE2
生效时间
2026-09-30 13:07:01
到期时间
2026-12-29 13:07:00
主机名覆盖范围
存储的证书有效期
有效期
在存档的有效期内
采集来源
PhishDestroy collector
证书指纹4fc27a28bddf965341c4e59d12a68c935ef8a0b632dee25a9652c79304a883e5
证书名称 · 2 个 SAN
  • *.felsrenditburgenz.net
  • felsrenditburgenz.net

已保存的证书元数据。未带时区的证书日期按存档原样显示。传输加密并不能证明该网站值得信任。

举报此域名 提交证据,帮助保护他人

VirusTotal 分析

17 / 92 家安全厂商标记了该域名
在 VT 上查看
最近分析时间
alphaMountain.ai
BitDefender
CRDF
CyRadar
DNS8
ESET
Forcepoint ThreatSeeker
Fortinet
G-Data
Gridinsoft
卡巴斯基
Lionic
Netcraft
Seclookup
SOCRadar
Sophos
VIPRE

存档证据

Wayback Machine快照
查看存档
网站性能分析

Google PageSpeed Insights — 移动端性能审核: felsrenditburgenz.net · checked Oct 26, 2026

96
好
性能
FCP
1.68 s
首次内容绘制
LCP
2.1 s
最大内容绘制(LCP)
CLS
0
累积布局偏移
TBT
0 ms
总阻塞时间
SI
4.23 s
速度指数
数据来源: Google PageSpeed Insights · 移动端策略 · 评分: 90-100 良好 50-89 需要改进 0-49 贫困
已存档快照证据 1 snapshot

由本地采集流程保留的带时间戳的响应元数据。以下各项数值均对应所显示的存档时间。

存档的 HTTP 响应 HTTP 200
请求的 URL: http://felsrenditburgenz.net/
最终网址: https://felsrenditburgenz.net/
响应
HTTP 200
HTML 主体
827 B
压缩
426 B
链接
0 internal · 0 external
检测到的技术
cloudflare
选定的响应头
Content-Type: text/html; charset=utf-8
CF-Cache-Status: DYNAMIC
Cache-Control: no-cache, no-store, must-revalidate
服务器: cloudflare
X-Powered-By: Express
Content-Encoding: gzip
存在安全标头
X-Content-Type-OptionsReferrer-Policy
HSTS:未观测到 DNSSEC:未观测到 WAF / firewall: observed 伪装标记:未观测到
Saved response-header values · 18
alt-svc
h3=":443"; ma=86400
Cache-Control
no-cache, no-store, must-revalidate
CF-Cache-Status
DYNAMIC
CF-Ray
a50c49967852d2a0-FRA
连接
keep-alive
Content-Encoding
gzip
Content-Type
text/html; charset=utf-8
日期
Mon, 26 Oct 2026 20:42:25 GMT
Nel
{"report_to":"cf-nel","success_fraction":0.0,"max_age":604800}
Referrer-Policy
same-origin
Report-To
{"group":"cf-nel","max_age":604800,"endpoints":[{"url":"https://a.nel.cloudflare.com/report/v4?s=lz5IYxZqT7EDY8DKVJeSnGJ4TrTyWhhh5LrONKEeUllbdC1dMCYZQMPhx0dOwPL2NhqRASZ4%2BS084FQldBQRzbJzs4LXuks1pNQPO6wbj1cuvmVGQG8lEqeOniA%2BvOrTTG0%2B4IUjx
服务器
cloudflare
Transfer-Encoding
chunked
Vary
Accept-Encoding
Via
1.1 Caddy
X-Content-Type-Options
nosniff
x-powered-by
Express
x-worker-origin
ultahost-legacy

由采集器保留的数值;较长的值可能在采集时被截短。

所有保留的可用性观测数据1

来源:可用性监控器。每条保留的观测记录均保持独立,包括那些日期或证据哈希相同、但来源或DNS状态不同的记录。状态为“未知”并不意味着该网站已离线。

  1. current_state_backfillunknown
    Observation source
    current_state_backfill
    原因
    stale_current_evidence
    Availability state
    unknown
    Content state
    unknown
    DNS state
    stale
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    0
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    原始来源的时间戳
    2026-10-26 21:51:02.785322
    证据 SHA-256
    f3049ef8aa957a0c75d1f37b703ae6008630522768f5aca88bbd9915c9e1400b
    DNS evidence marked stale
    true
    HTTP evidence marked stale
    true

威胁响应流程

  1. 发现 · 已记录
  2. 分析 · 已记录
  3. 监控 · 已记录

已记录事件:8。这些记录描述了收集到的证据、外发通知及黑名单发布情况;它们并不意味着调查已完全结束或该网站已被下线。

主动发现与数据摄入威胁已收录 已记录:1/1
  • 威胁已收录
    检测到 felsrenditburgenz.net,并已排入队列等待全面分析
威胁情报核查URLScan.io捕获 · Cloudflare Radar报告 · 网络档案 · VirusTotal · OTX社区引用 · 已收集的取证证据 已记录:6/6
  • URLScan.io捕获
    包含捕获证据的已存储URLScan报告
  • Cloudflare Radar报告
    可查阅已存储的Cloudflare Radar报告。仅凭报告链接并不能说明该域名已被归类为恶意域名,也无法证明所有网络字段均已被捕获。
  • 网络档案
    保存在Wayback Machine中:已归档的历史证据
  • VirusTotal
    VirusTotal 上记录的检测结果:17/92
  • OTX社区引用
    AlienVault OTX 上的社区发布引用:1。这些引用不代表供应商的判定结果,且不计入证据评分。
  • 已收集的取证证据
    来自 URLScan.io, 已存储的屏幕截图 的存储证据
发布与可用性已发布至 DestroyList 已记录:1/1

已记录的活动

6 条记录
  1. URLScan

    页面已捕获

    查看来源
  2. AlienVault OTX

    1 社区参考资料

    查看来源
  3. Cloudflare Radar

    诈骗

    查看来源
  4. VirusTotal

    17/92 发动机检测

    查看来源
  5. 互联网档案馆

    页面已存档

    查看来源
  6. 已添加至 PhishDestroy

    felsrenditburgenz.net

    查看来源
我们的调查与报告流程

公开扫描、证据及滥用举报渠道

我们扫描可疑网址,审查公开检测结果,并通过相应的滥用举报渠道提交证据。上方的带日期事件记录了该域名的相关记录。下方的目录说明了更全面的工作流程。

01公开扫描与证据收集10个来源和工具组
urlscan.io 屏幕截图 · DOM · HTTP

捕获渲染后的页面、请求以及可见的基础设施。

VirusTotal 多引擎判定结果

比较各引擎的检测结果,并保留分析时间戳。

Cloudflare Radar DNS · 证书 · 分类

查看公开扫描结果及其记录的网络和分类数据。

AlienVault OTX 威胁情报快讯

查找相关指标参考及相关社区情报。

crt.sh 证书透明度

检查证书记录及相关主机名。

DNS安全过滤器 Quad9 · AdGuard · CleanBrowsing

比较安全解析器的响应,并记录观察到的拦截情况。

Web-Check 表面检查

检查公共DNS、TLS、HTTP及技术暴露面。

02滥用报告与后续处理域名注册商、主机服务商及安全渠道
  1. 确定相关服务提供商。 将注册和托管记录与相应的滥用联系人进行匹配。
  2. 准备证据包。 内容应包含网址、公开扫描记录、截图以及记录的观察结果。
  3. 发送报告。 在条件允许的情况下,请保留外发报告记录及收件人信息。
  4. 重新检查并发布更新。 后续可追踪扫描结果、服务商回复及网站可用性。

用于扫描、信誉检查和报告的安全服务列于下方。某项服务被列出并不意味着该服务已收到、接受或针对该特定域名采取了行动。已记录的提交内容显示在上方通知历史记录中。

伪装检测

比较浏览器与爬虫各自收到的内容,并检查是否存在 Keitaro 流量分发。

felsrenditburgenz.net

证据与外部报告

深度分析
帮助与反馈

您是否受到该网站的影响?

4 个证据信号组已关联 未验证
你并不孤单,这也没有什么可羞耻的。 骗子是利用信任作案的老练罪犯。报告你的遭遇是对抗欺诈最有力的武器:你的报告可以防止他人受害,并帮助执法部门采取行动。 沉默是骗子最大的优势。 打破沉默。
如果凭据已泄露,请立即报告。 切勿理会声称可追回资金的诈骗者。

如果您输入了帐户凭据、个人或付款信息,或者从此域下载了文件,请立即采取措施。以下资源可帮助您报告事件并保护自己。

正式报告渠道

更多官方举报渠道
FTC ReportFraud 美国

向美国联邦贸易委员会举报诈骗和欺诈行为。举报信息将录入执法部门使用的数据库。

IdentityTheft.gov 美国

附带分步恢复计划的官方身份盗用举报指南。

CISA 美国

向美国网络安全与基础设施安全局报告网络安全事件和网络钓鱼行为。

CSIRTs Network 欧洲联盟

欧盟各国计算机安全事件响应团队(CSIRT)名录。查找您所在国家的响应团队。

FIRST 全球

全球事件响应团队目录,可按国家和行业进行搜索。

ReportCyber 澳大利亚

请向澳大利亚网络安全中心和警方举报网络犯罪。

Scamwatch 澳大利亚

向由澳大利亚竞争与消费者委员会(ACCC)运营的国家反诈骗中心举报诈骗行为。

向当地执法部门报案

选择您所在的国家/地区以获取 官方网络犯罪联系人 或 创建投诉草稿 →。

即使资金已被冻结,若无正式的警方报告或法院命令,也无法追回。提交投诉是可能追回资金的唯一途径。

诈骗者是犯罪分子。报案可形成法律记录,并有助于保护他人。

97个国家目录

AI辅助草稿——事件详细信息由AI提供商处理

自行审核并提交
发生一起网络钓鱼事件后

针对受害者的建议与指导

请根据您提供过的信息选择相应的步骤。请将本报告的副本与您自己的记录一并保存。

我应该立即采取什么措施?

紧急

停止使用可疑网站。请通过官方应用或您已信任的网址访问真正的服务。

  • 更改所有密码 — 电子邮件、Exchange 账户,以及任何使用同一密码的账户
  • 启用双因素认证 使用身份验证器应用(而非短信)。禁用基于短信的恢复功能
  • 冻结银行卡 如果您在钓鱼网站上输入了银行信息

我应该收集哪些信息用于报案?

联邦调查局(FBI)指南

请将原始邮件、收据、消息和截图保存在安全的地方。基于事实的时间线有助于受理机构了解事件经过。 IC3 证据指南 ↗

  • 付款记录 — 如果您已付款,请保留收据,并记录好金额、日期、支付方和收款方的详细信息。
  • 确切日期和时间 — 每笔交易的详情以及与诈骗者的首次接触
  • 屏幕截图 — 诈骗网站、聊天消息、电子邮件、钱包交易、社交媒体
  • 所有网址和域名 诈骗者使用的(包括 felsrenditburgenz.net)
  • 通信 — 诈骗者使用的电子邮件、短信、电话号码、用户名

即使你并不了解所有细节—— 不管怎样都要提交报告. 即使信息不完整,对调查仍有帮助。

我应该向哪里举报这起诈骗?

  • 联邦调查局(FBI)IC3 — 互联网犯罪投诉中心(美国联邦举报渠道)
  • 欧洲刑警组织 — 欧洲网络犯罪报告(欧盟)
  • 您的银行或支付服务提供商 — 如果资金或卡片信息泄露,请立即通过官方联系方式联系其反欺诈团队。
  • 当地警方 — 即使无法立即采取行动,也能留下正式记录

举报并不能保证追回损失或启动调查,但及时、准确的交易数据可以帮助执法机构和服务提供商追踪事件。

How do phishing scams typically work?

  • 虚假网站 — 与正规网站完全一致的克隆网站,仅域名略有改动
  • 杀猪盘 — 通过Telegram/WhatsApp/交友软件花数周时间建立信任,随后钱被骗走
  • 退款诈骗 — 诈骗者冒充资金追回机构并索要预付费用。在独立核实服务方之前,切勿分享助记词或付款
  • 利用人工智能实施的诈骗 — 深度伪造、自动化网络钓鱼以及人工智能生成的网站,使得欺诈行为更难被察觉

将来我该如何保护自己?

  • 将官方网站添加到书签 — 切勿点击来自电子邮件、私信或广告中的链接
  • 验证域名 — 查看 PhishDestroy 在进行互动之前,请检查HTTPS、拼写和域名注册时间。
  • “好得令人难以置信”=骗局 — 保证收益、名人代言、紧迫的截止日期

进一步的指导: NIST · 应对网络钓鱼FBI IC3 · 举报与证据联邦贸易委员会(FTC)· 资金追回诈骗

随时掌握最新信息,确保安全

请实时监控威胁,或者如果您认为这是误报,请对该条目提出异议

警惕“数据恢复”诈骗! 犯罪分子可能会冒充调查员、律师或追债员再次联系受害者。 请勿支付预付费用或共享凭证。 了解有关资金追回诈骗的更多信息 →
关于本报告来源、观测日期与更正

本报告汇总了已保存的页面快照、注册与网络记录、扫描器结果以及 PhishDestroy 举报历史。每个来源均保留各自的观测日期。打开来源报告即可查看原始结果。

快照记录的是当时显示的内容。扫描器结果记录的是该服务商在检查时的评估。有效证书或零检出结果都不能保证安全。

嵌入此报告附带证据链接的紧凑型小组件
HTML · IFRAME

嵌入此报告

在您的网站或博客上分享此威胁情报

embed.html
<iframe
  src="https://phishdestroy.io/zh/embed/domain/felsrenditburgenz.net"
  title="PhishDestroy threat report for felsrenditburgenz.net"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>



