Spamhaus DBL
垃圾邮件域名


emrebilisim45.com:钓鱼,PhishDestroy 于 2026-10-26 检测到。风险:关键(78/100)。注册商:Spaceship。状态:服务器错误。托管:Belenkii Ivan Alexandrovich。已列入 Spamhaus DBL。请勿输入登录凭据,也不要连接钱包。
钓鱼: emrebilisim45.com — 服务器错误. 证据摘要: VirusTotal 0/92; URLScan capture; Spamhaus DBL_SPAM; PhishDestroy score 78/100. 注册商: Spaceship.
为保留原始取证记录,下方的 PhishDestroy AI 详细分析仍使用英文。
PhishDestroy威胁报告
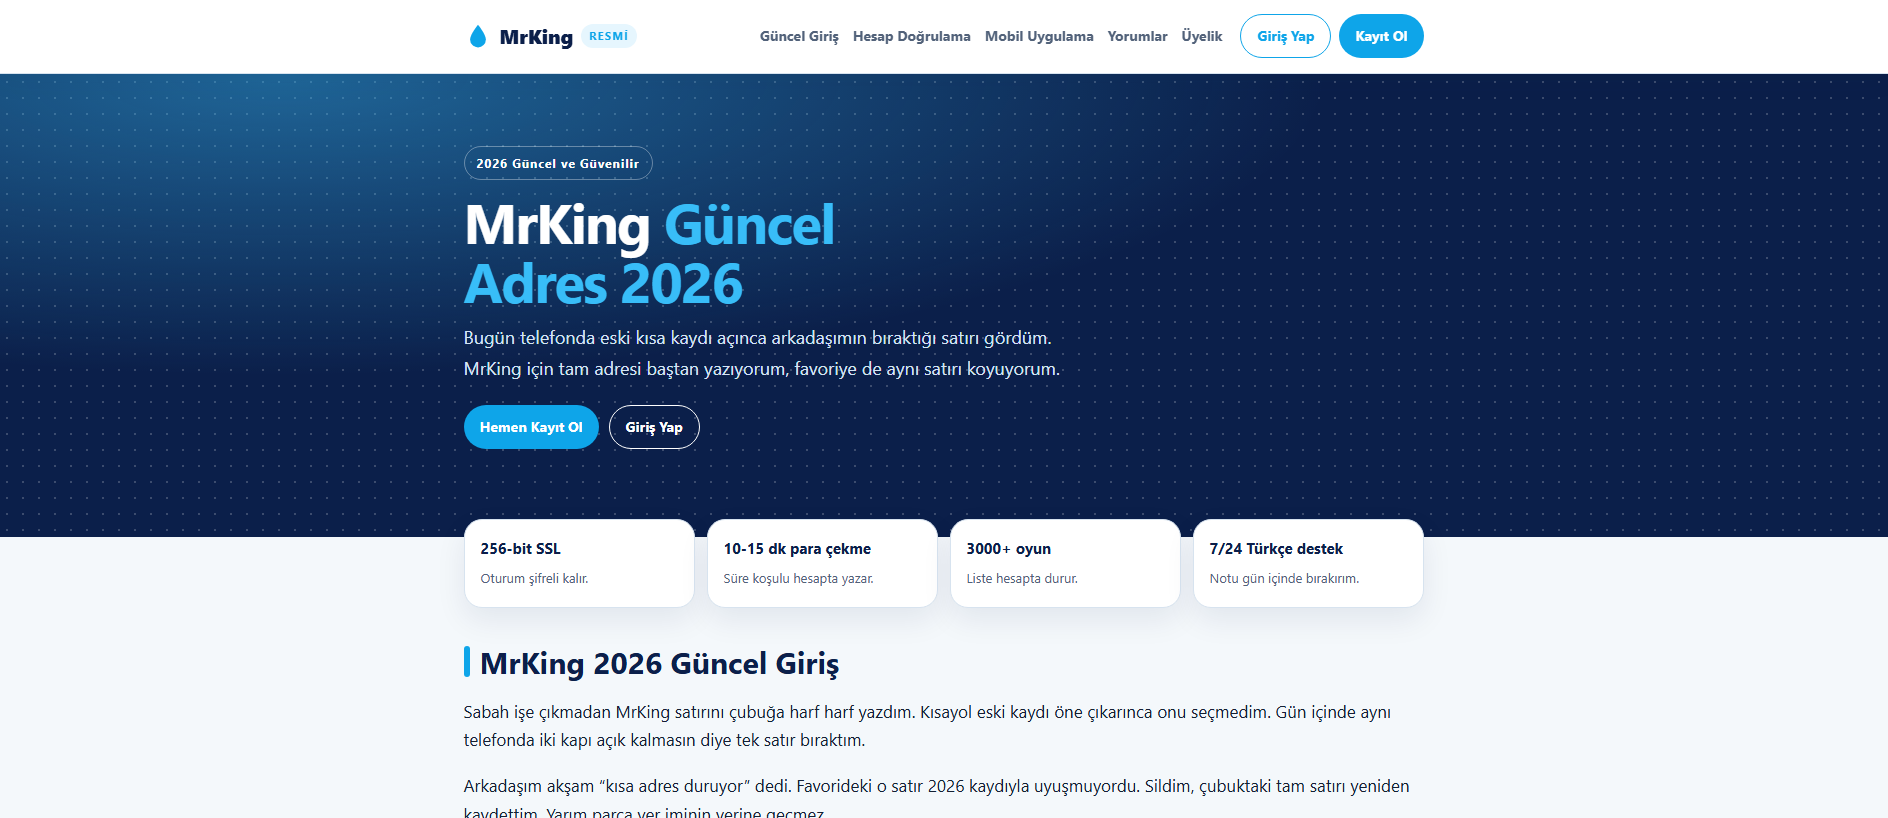
The captured screenshot from 2026-10-26 shows a browser error page reading This site can't be reached with the message The connection was reset and the code ERR_CONNECTION_RESET, offering Details and Reload buttons and showing no form or brand in that frame. PhishDestroy listed emrebilisim45.com because its intake assessment on 2026-10-26 recorded page content titled MrKing with Giriş Yap and Kayıt Ol controls, and the domain was first seen by PhishDestroy on 2026-10-26.
The recorded page presented login and registration controls beneath the MrKing name, a pattern PhishDestroy assesses as credential theft, where visitors type account details into an imitation of a service they trust. As a category risk, such a page also serves as an entry funnel for further requests for personal or account information.
The screenshot shows only the connection-reset error, while the 2026-10-26 intake capture recorded the MrKing login and registration text. urlscan engine verdicts scored the captured page malicious at 84 on 2026-10-26, whereas an earlier intake scan returned clean, and VirusTotal did not flag the domain. Spamhaus listed it as spam on 2026-10-26, PhishDestroy's internal blocklist held the domain, external blocklists showed 0 entries, OTX held 0 pulses, and Google Safe Browsing did not flag it on 2026-10-26. The page fetch returned a redirect within the same domain with no cross-site redirect.
Registrar Spaceship, Inc., registered 2026-10-25; hosting recorded on 2026-10-26, with no WAF or CDN identified in the captures. Notable weakness: no email authentication detected, with no SPF lookups recorded; TLS 1.3, TLS-AES-256-GCM-SHA384, forward secrecy, ALPN http/1.1, certificate recorded as not authorized; CAA records present; DNSSEC signed.
If you submitted credentials through emrebilisim45.com, change that password on the genuine MrKing service and enable two-factor authentication. Block emrebilisim45.com at your DNS or proxy layer, alert anyone who visited it, and review logs for related young lookalike domains.
垃圾邮件域名
恶意 · 引擎判定 · 评分 84
SHA-256 3731be6d28c50be36a5c2e7ece8d8039d437649b195dd2b93b87af524a548c8c
观测时间: · 检索到:
| Uuid | 01a177ed-8000-7579-987c-c6b7fe867db2 |
|---|---|
| Final url | https://www.emrebilisim45.com/klavye/ |
| 状态 | 200 |
| Ip | 94.183.168.109 |
| 已联系的 IP 地址 | [
"94.183.168.109"
] |
| Asns | [
"213995"
] |
| Countries | [
"GB"
] |
| 文档哈希值 | 3731be6d28c50be36a5c2e7ece8d8039d437649b195dd2b93b87af524a548c8c |
| Tls | {
"san": [
"www.emrebilisim45.com"
],
"cipher": "AES_128_GCM",
"issuer": "YR1",
"subject": "www.emrebilisim45.com",
"protocol": "TLS 1.3",
"valid_to": "2027-01-23T18:04:52Z",
"valid_from": "2026-10-25T18:04:53Z"
} |
| 域名年龄(天) | 433 |
| Apex age days | 433 |
| Tls age days | 0 |
| TLS 有效天数 | 89 |
| 请求 | 4 |
| 服务提供商评定结果 | {
"engines": {
"tags": [
"urlscan-ml",
"urlscan-ml-60c5e22"
],
"score": 84,
"malicious": true
},
"overall": {
"score": 0,
"malicious": false
}
} |
| HTTP 头 | {
"server": "Tengine/3.1.0",
"content-type": "text/html"
} |
单独存储的监控快照;不会替换主报告记录,也不会确定当前的可用性。
0 / 92 发动机检测 · 存储的摘要
打开报告观测时间: · 检索到:
| 供应商结果计数 | {
"timeout": 0,
"harmless": 55,
"malicious": 0,
"suspicious": 0,
"undetected": 37
} |
|---|---|
| 声誉 | 0 |
| 标签 | [
"dga"
] |
| 注册商 | Spaceship, Inc. |
| 创建 | 2026-10-25T18:23:38Z |
| 有效期至 | 2027-10-25T18:23:38Z |
| 已更新 | 2026-10-25T18:23:38Z |
| 首次发现 | 2025-08-18T11:32:08Z |
| DNS 记录 | [
{
"ttl": 1800,
"type": "SOA",
"rname": "support.spaceship.com",
"value": "launch1.spaceship.net"
},
{
"ttl": 300,
"type": "A",
"value": "94.183.168.109"
},
{
"ttl": 1800,
"type": "NS",
"value": "launch1.spaceship.net"
},
{
"ttl": 1800,
"type": "NS",
"value": "launch2.spaceship.net"
}
] |
| Dns at | 2026-10-26T06:27:04Z |
| Jarm | 21d19d00021d21d00042d43d0000005ad20eceaf7f71ae0887d2ff117bf97f |
| 证书 | {
"san": [
"royal-king-affaires.com"
],
"issuer": "Let's Encrypt / YR1",
"serial": "68102d4951e1c0e12c88f1aa9d6eb32346",
"sha256": "955357583fbaee4e70b800d4f253106470f9b326b1e30bcbabdb28b4d2efb4b8",
"subject": "royal-king-affaires.com",
"valid_to": "2027-01-09T19:39:19Z",
"valid_from": "2026-10-11T19:39:20Z"
} |
| 注册记录 | {
"registrar": "Spaceship, Inc.",
"registrar_iana_id": "3862",
"registrar_url": "http://www.spaceship.com",
"created": "2026-10-25T18:23:38Z",
"updated": "2026-10-25T18:23:38Z",
"expires": "2027-10-25T18:23:38Z",
"status": [
"clientTransferProhibited"
],
"nameservers": [
"launch1.spaceship.net",
"launch2.spaceship.net"
],
"dnssec": "signedDelegation"
} |
| 注册表数据 | {
"status": [
"client transfer prohibited"
],
"events": {
"last changed": "2026-10-25T18:23:39Z",
"registration": "2026-10-25T18:23:38Z",
"registrar expiration": "2027-10-25T18:23:38Z",
"last update of RDAP database": "2026-10-25T20:12:55Z"
}
} |
上述摘要和此服务提供商记录是在不同时间收集的。两者均仍可查阅;恶意和可疑的分类结果分别显示。
无社区引用
打开报告provider verdict: clean
打开报告观测时间: · 检索到:
| Uuid | 10afd815-ffac-46e1-bf7c-c242f8f098cb |
|---|---|
| Final url | https://emrebilisim45.com/ |
| 历史 | [
{
"url": "https://emrebilisim45.com/",
"status": 0
}
] |
| Radar rank | {
"bucket": ">200000"
} |
| DNS 记录 | [
{
"name": "emrebilisim45.com",
"type": "A",
"value": "94.183.168.109"
}
] |
| DNSSEC 有效 | true |
| 注册记录 | {
"registrar": "Spaceship, Inc.",
"created": "2026-10-25T18:23:38Z",
"updated": "2026-10-25T18:23:38Z",
"expires": "2027-10-25T18:23:38Z",
"nameservers": [
"launch1.spaceship.net",
"launch2.spaceship.net"
]
} |
无威胁标记
打开报告78 / 100 · 启发式得分 · 0 个品牌引用 · 0 个分类
打开报告叙事生成元数据
打开报告叙述生成日期与观测日期不同。这些是保留的出版字段,并非额外的独立检测结果。
结果反映各来源的采集时间。零检出不代表安全。OTX 引用为社区发布的内容。
已存档的页面、网络和扫描器观测结果,按来源和观测时间分组。
| 邮件配置 | {
"spf_lookups": 0
} |
|---|---|
| CAA 记录 | {
"domain": "emrebilisim45.com"
} |
| DNS防护结果 | {
"resolvers": 12,
"blocked_count": 0
} |
| 网络档案观察 | {
"last": "2025-11-08T17:07:42Z",
"first": "2025-11-08T17:07:42Z",
"changes": 0,
"days_archived": 1,
"avg_page_bytes": 51438
} |
| TLS连接 | {
"alpn": "http/1.1",
"cipher": "TLS_AES_256_GCM_SHA384",
"protocol": "TLSv1.3",
"versions": [
"TLSv1.2",
"TLSv1.3"
],
"authorized": false,
"forward_secrecy": true
} |
| 端口 | {
"open": [
22,
80,
443
]
} |
| DNS服务器 | {
"ns": [
{
"ip": "162.159.27.32",
"host": "launch2.spaceship.net"
},
{
"ip": "162.159.26.38",
"host": "launch1.spaceship.net"
}
],
"zone": "emrebilisim45.com"
} |
| 位置 | {
"ip": "94.183.168.109",
"asn": "213995",
"org": "Belenkii Ivan Alexandrovich",
"city": "Moscow",
"country": "RU"
} |
| SSL | {
"issuer": "Let's Encrypt / YR1",
"subject": "royal-king-affaires.com"
} |
| DNS 记录 | {
"A": [
"94.183.168.109"
],
"NS": [
"launch1.spaceship.net",
"launch2.spaceship.net"
],
"SOA": "{\"nsname\": \"launch1.spaceship.net\", \"hostmaster\": \"support.spaceship.com\", \"serial\": 1792952955, \"refresh\": 43200, \"retry\": 3600, \"expire\": 604800, \"minttl\": 3600}"
} |
| DNSsec | {
"ds": true,
"rrsig": true,
"dnskey": true
} |
| Get ip | {
"ip": "94.183.168.109",
"family": 4
} |
| 注册记录 | {
"registrar": "Spaceship, Inc.",
"created": "2026-10-25T18:23:38Z",
"updated": "2026-10-25T18:23:38Z",
"expires": "2027-10-25T18:23:38Z",
"status": [
"clientTransferProhibited https://icann.org/epp"
],
"nameservers": [
"launch1.spaceship.net",
"launch2.spaceship.net"
]
} |
不是。PhishDestroy 将 emrebilisim45.com 归类为“钓鱼”(风险:关键,78/100),首次检测于 2026-10-26。已列入 Spamhaus DBL。请将该网站视为不安全。
不安全。请勿在 emrebilisim45.com 连接钱包、签署消息或批准代币。钓鱼网站会请求授权(approve、setApprovalForAll、Permit2),让运营者转走你的资产,而已确认的交易无法撤销。
更改你在该网站输入过的所有密码,并开启双重验证。如果你连接过钱包或签署过任何内容,请撤销授权,并将剩余资金转到新钱包;切勿透露助记词。分步指南:紧急处理指南。
87e01ec645b8a169ecf66d8baad9b87e64b9caeb32221141c0165e40a2cfe377 · 98751 bytes a5db7ab655d3900bfb2bf44f8483ca7ce06fc6f795376f14b777be50f1f0af62 · 29231 bytes 
 (US)
launch1.spaceship.netlaunch2.spaceship.netnsname: launch1.spaceship.nethostmaster: support.spaceship.comserial: 1792952955refresh: 43200retry: 3600expire: 604800minttl: 3600位置信息描述的是 IP 网络。
955357583fbaee4e70b800d4f253106470f9b326b1e30bcbabdb28b4d2efb4b8royal-king-affaires.com已保存的证书元数据。未带时区的证书日期按存档原样显示。传输加密并不能证明该网站值得信任。
保存在域名记录或证书透明度缓存中的主机名。仅凭主机名本身无法确定当前是否可用或存在恶意活动。
mail.emrebilisim45.com域名记录pop.emrebilisim45.com域名记录smtp.emrebilisim45.com域名记录www.emrebilisim45.com域名记录由本地采集流程保留的带时间戳的响应元数据。以下各项数值均对应所显示的存档时间。
https://www.emrebilisim45.com/klavye/服务器: Tengine/3.1.0Content-Type: text/htmlContent-Encoding: gzipsummary_large_imagebyteskeep-alivegzip7370text/htmlMon, 26 Oct 2026 11:14:06 GMTSun, 25 Oct 2026 20:08:18 GMTTengine/3.1.0Accept-Encoding由采集器保留的数值;较长的值可能在采集时被截短。
估算时间描述的是一个观测时间窗口。它并不能证明注册商采取了措施,也不代表网站变为不可访问的确切时刻。
由监测程序和来源采集器保留的带日期变更记录。最新观测排在最前;来源状态并不能证明站点已被下架。
可访问
来源:可用性监控器。每条保留的观测记录均保持独立,包括那些日期或证据哈希相同、但来源或DNS状态不同的记录。状态为“未知”并不意味着该网站已离线。
已记录事件:8。这些记录描述了收集到的证据、外发通知及黑名单发布情况;它们并不意味着调查已完全结束或该网站已被下线。
我们扫描可疑网址,审查公开检测结果,并通过相应的滥用举报渠道提交证据。上方的带日期事件记录了该域名的相关记录。下方的目录说明了更全面的工作流程。
捕获渲染后的页面、请求以及可见的基础设施。
比较各引擎的检测结果,并保留分析时间戳。
检查Google当前是否将该URL列为不安全。
查看公开扫描结果及其记录的网络和分类数据。
查找相关指标参考及相关社区情报。
对比存档的截图并保留历史背景信息。
查找匹配的指标及相关威胁记录。
检查证书记录及相关主机名。
比较安全解析器的响应,并记录观察到的拦截情况。
检查公共DNS、TLS、HTTP及技术暴露面。
用于扫描、信誉检查和报告的安全服务列于下方。某项服务被列出并不意味着该服务已收到、接受或针对该特定域名采取了行动。已记录的提交内容显示在上方通知历史记录中。
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalURL分析↗
 Cloudflare雷达 / 滥用行为举报↗
 YandexSafe Browsing↗
 URLScan.io公开扫描↗
 ESET示例 / URL 提交↗
 BitdefenderURL提交↗
 NortonSafe Web↗
 Symantec网站评审↗
 AviraURL 报告↗
 Avast / AVGURL 报告↗
 卡巴斯基OpenTIP↗
 Dr.Web在线扫描器↗
 Netcraft滥用行为报告↗
 PhishTank社区举报↗
 APWG eCX网络钓鱼情报↗
 PhishStats公开信息流↗
 Phish.Report主机滥用↗
 Spamhaus域名声誉↗
 PolySwarm多引擎分析↗
 CheckPhishURL 扫描↗
 Quttera恶意软件扫描↗
 URLquery浏览器分析↗
 Criminal IP资产情报↗
 CRDFThreat Center↗
 Scamadviser信誉检查↗
 MyWOT社区声誉↗
通过同一家注册商注册。一家注册商通常为数百万互不相关的客户提供服务,因此这仅表明数据归属同一群体,而非证明存在关联。
最近添加了来自 PhishDestroy 数据库的报告。这些发现链接并不意味着共享基础设施或所有权。
比较浏览器与爬虫各自收到的内容,并检查是否存在 Keitaro 流量分发。
emrebilisim45.com 如果您输入了帐户凭据、个人或付款信息,或者从此域下载了文件,请立即采取措施。以下资源可帮助您报告事件并保护自己。
选择您所在的国家/地区以获取 官方网络犯罪联系人 或 创建投诉草稿 →。
即使资金已被冻结,若无正式的警方报告或法院命令,也无法追回。提交投诉是可能追回资金的唯一途径。
诈骗者是犯罪分子。报案可形成法律记录,并有助于保护他人。
AI辅助草稿——事件详细信息由AI提供商处理
请根据您提供过的信息选择相应的步骤。请将本报告的副本与您自己的记录一并保存。
停止使用可疑网站。请通过官方应用或您已信任的网址访问真正的服务。
请将原始邮件、收据、消息和截图保存在安全的地方。基于事实的时间线有助于受理机构了解事件经过。 IC3 证据指南 ↗
emrebilisim45.com)即使你并不了解所有细节—— 不管怎样都要提交报告. 即使信息不完整,对调查仍有帮助。
举报并不能保证追回损失或启动调查,但及时、准确的交易数据可以帮助执法机构和服务提供商追踪事件。
使用存储的阻止列表、WHOIS、DNS 和公共扫描证据进行威胁分析
立即扫描将可疑域名提交至我们的威胁数据库——保护社区
报告最近的网络钓鱼报告和观察到的可用性变化
监控本报告汇总了已保存的页面快照、注册与网络记录、扫描器结果以及 PhishDestroy 举报历史。每个来源均保留各自的观测日期。打开来源报告即可查看原始结果。
AI 辅助分析的撰写时间: . 该内容描述了当时可获得的证据;后续的来源核查可能会导致情况发生变化。
快照记录的是当时显示的内容。扫描器结果记录的是该服务商在检查时的评估。有效证书或零检出结果都不能保证安全。