跳转到安全报告
域安全和威胁情报
customer-iam-test-4a9cc.web.app 的网站图标

customer-iam-test-4a9cc.web.app

简要

customer-iam-test-4a9cc.web.app:凭据钓鱼,PhishDestroy 于 2026-10-25 检测到。风险:关键(80/100)。注册商:Google Domains。托管:FASTLY - Fastly, Inc., US。Google 安全浏览将其标记为危险。请勿输入登录凭据,也不要连接钱包。

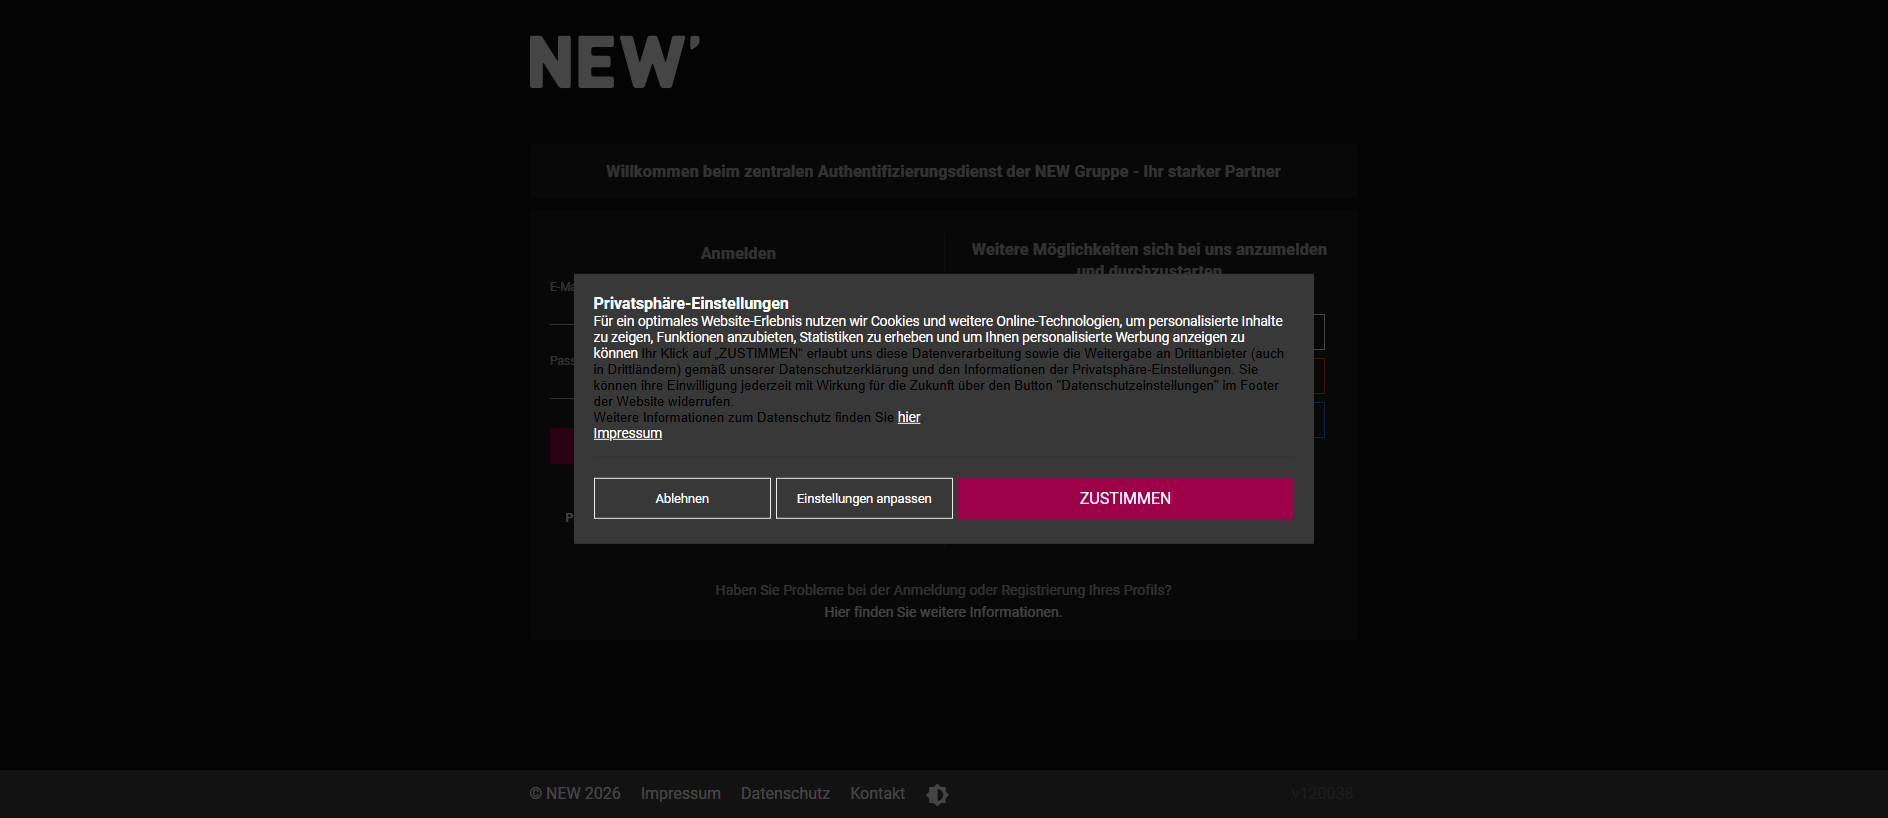
“Login NEW”

注册商
Google Domains
Resolved IP
199.36.158.100
PhishDestroy assessment 关键
首次观测 Oct 25, 2026 04:18 UTC · PhishDestroy
诈骗类型:Credential Phishing Google Safe Browsing: threat flag recorded
VirusTotal
未记录
OTX
community references
Cloudflare Radar
未记录
页面快照
打开图库
域名年龄
未记录
已发送举报
No sent record
2026年10月25日 CDN
API
该域名已被标记为恶意域名
PhishDestroy 取证分析标记了该域。 请格外小心——不要输入凭据或个人信息。
报告概览

凭据钓鱼: customer-iam-test-4a9cc.web.app — 未验证. 证据摘要: Google Safe Browsing flagged; PhishDestroy score 80/100. 注册商: Google Domains.

The evidence summary below uses retained observations. Each source keeps its own collection date.

来源证据Google Safe Browsing: flagged 3 sources

Google Safe Browsing

Threat flag recorded

打开报告

结果反映各来源的采集时间。零检出不代表安全。OTX 引用为社区发布的内容。

关于 customer-iam-test-4a9cc.web.app 的问题

customer-iam-test-4a9cc.web.app 是正规网站吗?

不是。PhishDestroy 将 customer-iam-test-4a9cc.web.app 归类为“凭据钓鱼”(风险:关键,80/100),首次检测于 2026-10-25。Google 安全浏览将其标记为危险。请将该网站视为不安全。

在 customer-iam-test-4a9cc.web.app 连接钱包安全吗?

不安全。请勿在 customer-iam-test-4a9cc.web.app 连接钱包、签署消息或批准代币。钓鱼网站会请求授权(approve、setApprovalForAll、Permit2),让运营者转走你的资产,而已确认的交易无法撤销。

如果我使用过 customer-iam-test-4a9cc.web.app,该怎么办?

更改你在该网站输入过的所有密码,并开启双重验证。如果你连接过钱包或签署过任何内容,请撤销授权,并将剩余资金转到新钱包;切勿透露助记词。分步指南:紧急处理指南。

延伸阅读

Blocklist matchesPhishDestroy 1
PhishDestroy PhishDestroy list 查看来源

已保存的截图 · 3 张截图

All capture links and hashes (3)

域名详情

域名
URLScan verdict 分析完成 score 0 report ↗
Google Safe Browsing 已标记 Social engineering checked 2026年10月25日
IP Context Fastly shared edge origin IP hidden Edge-IP 声誉不属于此域。
平台提供商 Google Domains US(US)
滥用举报联系方式cloud-abuse@google.com
技术详情Provenance & timestamps
首次发现2026年10月25日
DOM Analysisanalyzed 2026年10月25日score 10/1004 brand signals
Submitted URLhttp://customer-iam-test-4a9cc.web.app/
Favicon Hash
Observed page title
Login NEW
Automated brand references
Apple Facebook Google Microsoft
TLS 证书
颁发者 Google Trust Services / WR4 · 存储的有效期将在 58 天后结束

网络 & 证书

已存档技术证据

网络 & DNS

Shared CDN edge
Resolved IP
199.36.158.100
网络 ASN
AS54113
Organization
FASTLY - Fastly, Inc., US
Observed location
US
Server header
Google Tag Manager

Edge-IP 声誉不属于此域。

位置信息描述的是 IP 网络。

TLS 证书

Issuer
Google Trust Services / WR4
生效时间
2026-09-23 17:59:58
到期时间
2026-12-22 17:59:57
Hostname coverage
证书主机名不匹配
Validity
在存档的有效期内
Collection time
2026-10-25 05:02:12 UTC
采集来源
PhishDestroy collector
证书指纹7175912cef4e9b3d3f320d60e4e926f7cb6a2f624028de25218038a3f679e095
证书名称 · 1 个 SAN
  • web.app

已保存的证书元数据。未带时区的证书日期按存档原样显示。传输加密并不能证明该网站值得信任。

举报此域名 提交证据,帮助保护他人

存档证据

Wayback Machine Snapshot
查看存档
已存档快照证据 1 snapshot

由本地采集流程保留的带时间戳的响应元数据。以下各项数值均对应所显示的存档时间。

Archived HTTP response HTTP 200
Requested URL: http://customer-iam-test-4a9cc.web.app/
Final URL: https://customer-iam-test-4a9cc.web.app/
Login NEW
Zentraler Authentifizierungsdienst der NEW Gruppe - Ihr starker Partner
响应
HTTP 200
HTML body
7.0 KB
Compressed
1.9 KB
Links
0 internal · 0 external
Selected response headers
Cache-Control: max-age=3600
Content-Encoding: gzip
Content-Type: text/html; charset=utf-8
Security headers present
Strict-Transport-Security
HSTS: observed DNSSEC:未观测到 WAF / firewall: not observed 伪装标记:未观测到
Saved response-header values · 16
Accept-Ranges
bytes
alt-svc
h3=":443";ma=86400,h3-29=":443";ma=86400,h3-27=":443";ma=86400
Cache-Control
max-age=3600
Connection
keep-alive
Content-Encoding
gzip
Content-Length
1902
Content-Type
text/html; charset=utf-8
Date
Sun, 25 Oct 2026 04:01:45 GMT
Etag
"34c5472c75aac456338b63470d415d4e3feb7943ca8594cb4086a9a50ce2577c"
Last-Modified
Tue, 13 Oct 2026 11:50:15 GMT
Strict-Transport-Security
max-age=31556926; includeSubDomains; preload
Vary
x-fh-requested-host, accept-encoding
X-Cache
MISS
X-Cache-Hits
0
X-Served-By
cache-ber1080020-BER
X-Timer
S1792900905.285363,VS0,VE51

由采集器保留的数值;较长的值可能在采集时被截短。

Registration & observation details1

Availability observations

最近一次可访问观测

估算时间描述的是一个观测时间窗口。它并不能证明注册商采取了措施,也不代表网站变为不可访问的确切时刻。

已存档的观测历史2

由监测程序和来源采集器保留的带日期变更记录。最新观测排在最前;来源状态并不能证明站点已被下架。

  1. Google Safe Browsing · Threat flag

    No flag recorded→Flag recorded

  2. 可用性监测 · 首次采集记录

    可访问

All retained availability observations1

Source: availability monitor. This journal includes earlier observations and repeated states with distinct dates or evidence. Identical records appear once; an unknown state is not proof that the site is offline.

  1. unknown
    原因
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-25 05:18:15.000000
    证据 SHA-256
    f2bc2978ac54f63a89d9610438bde49669ce03cf8f03b7091b1b2e7626560229

已记录的活动

4 entries
  1. Google Safe Browsing

    Threat flag recorded

    查看来源
  2. 已添加至 PhishDestroy

    customer-iam-test-4a9cc.web.app

    查看来源
  3. URLScan

    Page captured

    查看来源
  4. 互联网档案馆

    Page archived

    查看来源

伪装检测

比较浏览器与爬虫各自收到的内容,并检查是否存在 Keitaro 流量分发。

customer-iam-test-4a9cc.web.app

证据与外部报告

深度分析
Help & reporting

您是否受到本网站的影响?

3 个证据信号组已关联 未验证
如果凭据已泄露,请立即报告。 切勿理会声称可追回资金的诈骗者。

如果您输入了帐户凭据、个人或付款信息,或者从此域下载了文件,请立即采取措施。以下资源可帮助您报告事件并保护自己。

向当地主管部门报告

选择您所在的国家/地区以获取 官方网络犯罪联系人 或 创建投诉草稿 →。

97个国家目录

Template-based draft · optional AI wording assistance requires separate consent

AI辅助草稿——事件详细信息由AI提供商处理 · 自行审核并提交
After a phishing incident

针对受害者的建议与指导

请根据您提供过的信息选择相应的步骤。请将本报告的副本与您自己的记录一并保存。

我应该立即采取什么措施?

紧急

停止使用可疑网站。请通过官方应用或您已信任的网址访问真正的服务。

  • 更改所有密码 — 电子邮件、Exchange 账户,以及任何使用同一密码的账户
  • 启用双因素认证 使用身份验证器应用(而非短信)。禁用基于短信的恢复功能
  • 冻结卡片 如果您在钓鱼网站上输入了银行信息

我应该为报告收集哪些信息?

联邦调查局(FBI)指南

请将原始邮件、收据、消息和截图保存在安全的地方。基于事实的时间线有助于受理机构了解事件经过。 IC3 evidence guidance ↗

  • 付款记录 — 如果已付款,请保存收据、金额、日期、支付服务商和收款方信息。
  • 确切日期和时间 — 每笔交易的详情以及与诈骗者的首次接触
  • 屏幕截图 — 诈骗网站、聊天消息、电子邮件、钱包交易、社交媒体
  • 所有网址和域名 诈骗者使用的(包括 customer-iam-test-4a9cc.web.app)
  • 通信 — 诈骗者使用的电子邮件、短信、电话号码、用户名

即使你并不了解所有细节—— 不管怎样都要提交报告. 即使信息不完整,对调查仍有帮助。

我应该向哪里举报这起诈骗?

  • 联邦调查局(FBI)IC3 — 互联网犯罪投诉中心(美国联邦举报渠道)
  • 欧洲刑警组织 — 欧洲网络犯罪报告(欧盟)
  • Your bank or payment provider — 如果资金或银行卡信息已泄露,请通过官方联系方式尽快联系其反欺诈团队。
  • 当地警方 — 即使无法立即采取行动,也能留下正式记录

举报并不能保证追回损失或启动调查,但及时、准确的交易数据可以帮助执法机构和服务提供商追踪事件。

How do phishing scams typically work?

  • 虚假网站 — 与正规网站完全一致的克隆网站,仅域名略有改动
  • 猪的屠宰 — 通过Telegram/WhatsApp/交友软件花数周时间建立信任,随后钱被骗走
  • 退款诈骗 — 诈骗者冒充资金追回机构并索要预付费用。在独立核实服务方之前,切勿分享助记词或付款
  • 利用人工智能实施的诈骗 — 深度伪造、自动化网络钓鱼以及人工智能生成的网站,使得欺诈行为更难被察觉

将来我该如何保护自己?

  • 将官方网站添加到书签 — 切勿点击来自电子邮件、私信或广告中的链接
  • 验证域名 — 查看 PhishDestroy 在进行互动之前,请检查HTTPS、拼写和域名注册时间。
  • “好得令人难以置信”=骗局 — 保证收益、名人代言、紧迫的截止日期

Further guidance: NIST · phishing responseFBI IC3 · reports & evidenceFTC · recovery scams

随时掌握最新信息,确保安全

请实时监控威胁,或者如果您认为这是误报,请对该条目提出异议

Official reporting routes

警惕“数据恢复”诈骗! 犯罪分子可能会冒充调查员、律师或追债员再次联系受害者。 请勿支付预付费用或共享凭证。 了解有关康复欺诈的更多信息 →
关于本报告来源、观测日期与更正

本报告汇总了已保存的页面快照、注册与网络记录、扫描器结果以及 PhishDestroy 举报历史。每个来源均保留各自的观测日期。打开来源报告即可查看原始结果。

快照记录的是当时显示的内容。扫描器结果记录的是该服务商在检查时的评估。有效证书或零检出结果都不能保证安全。

嵌入此报告附带证据链接的紧凑型小组件
HTML · IFRAME

嵌入此报告

在您的网站或博客上分享此威胁情报

embed.html
<iframe
  src="https://phishdestroy.io/zh/embed/domain/customer-iam-test-4a9cc.web.app"
  title="PhishDestroy threat report for customer-iam-test-4a9cc.web.app"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>