Güvenlik raporuna geç
Etki alanı güvenliği ve tehdit istihbaratı
solotx.org favicon

solotx.org

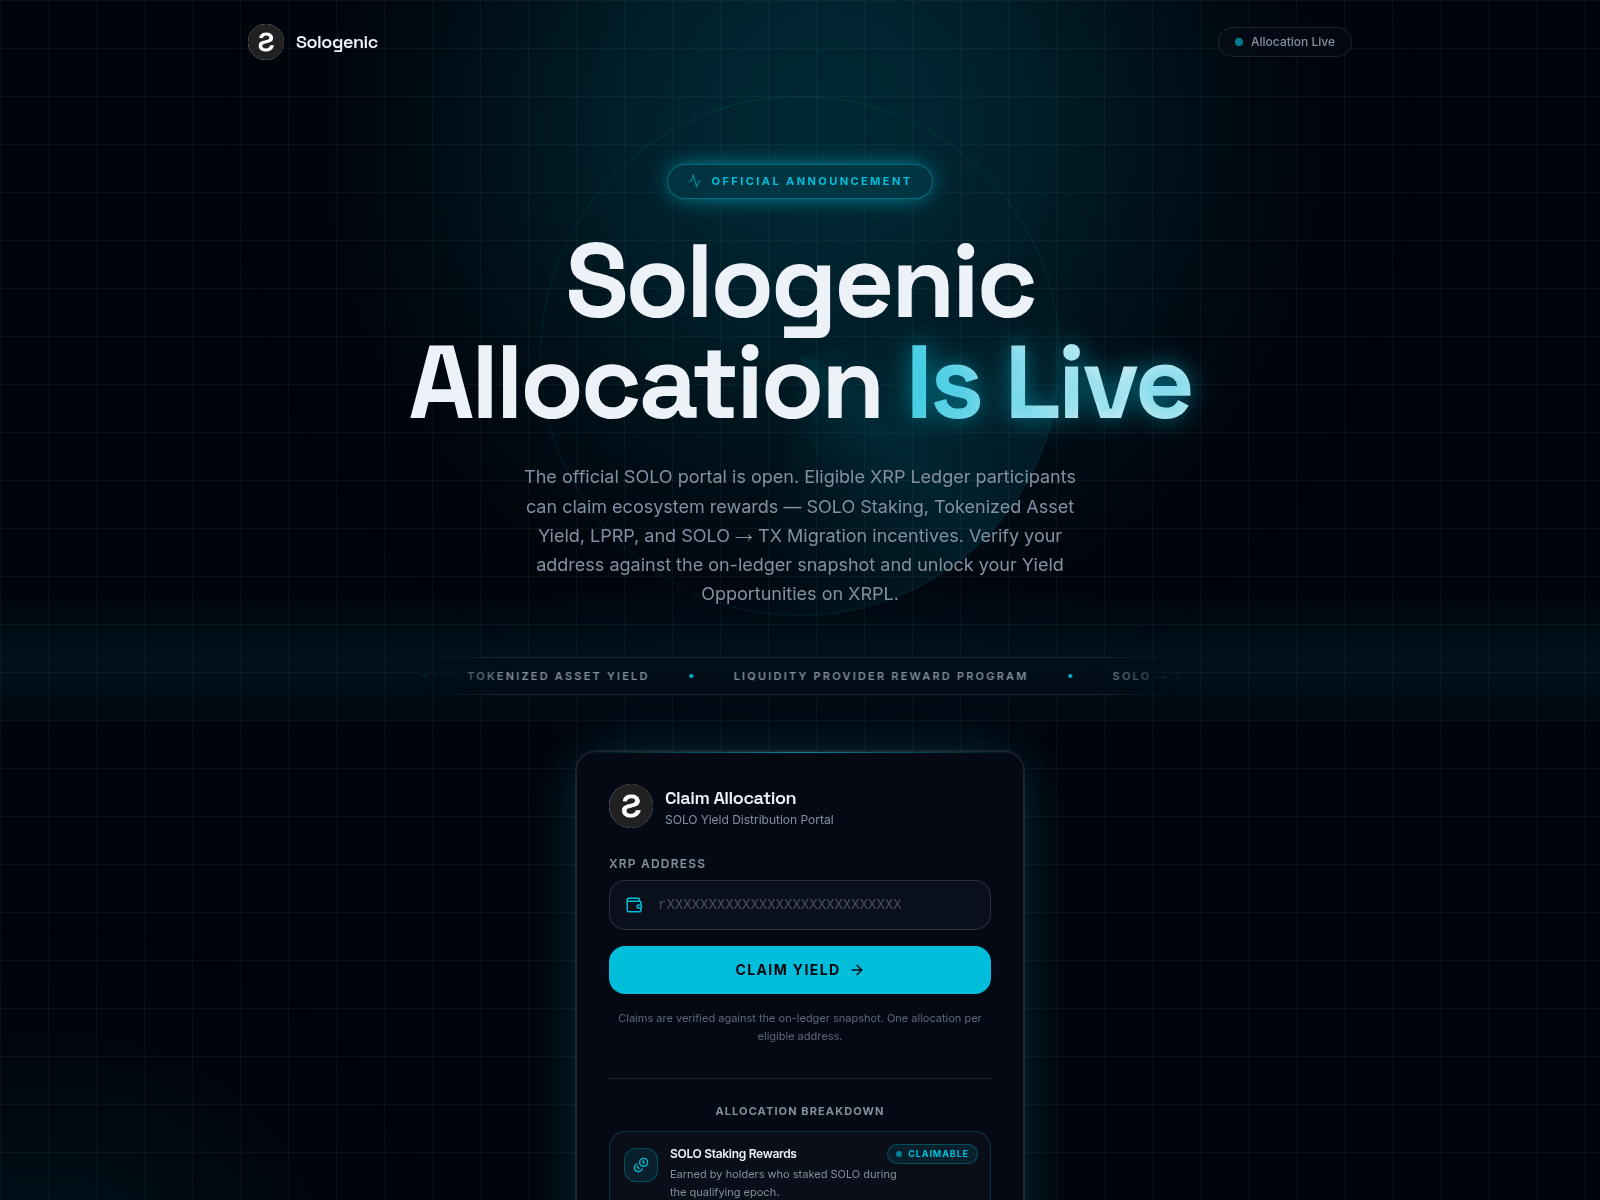
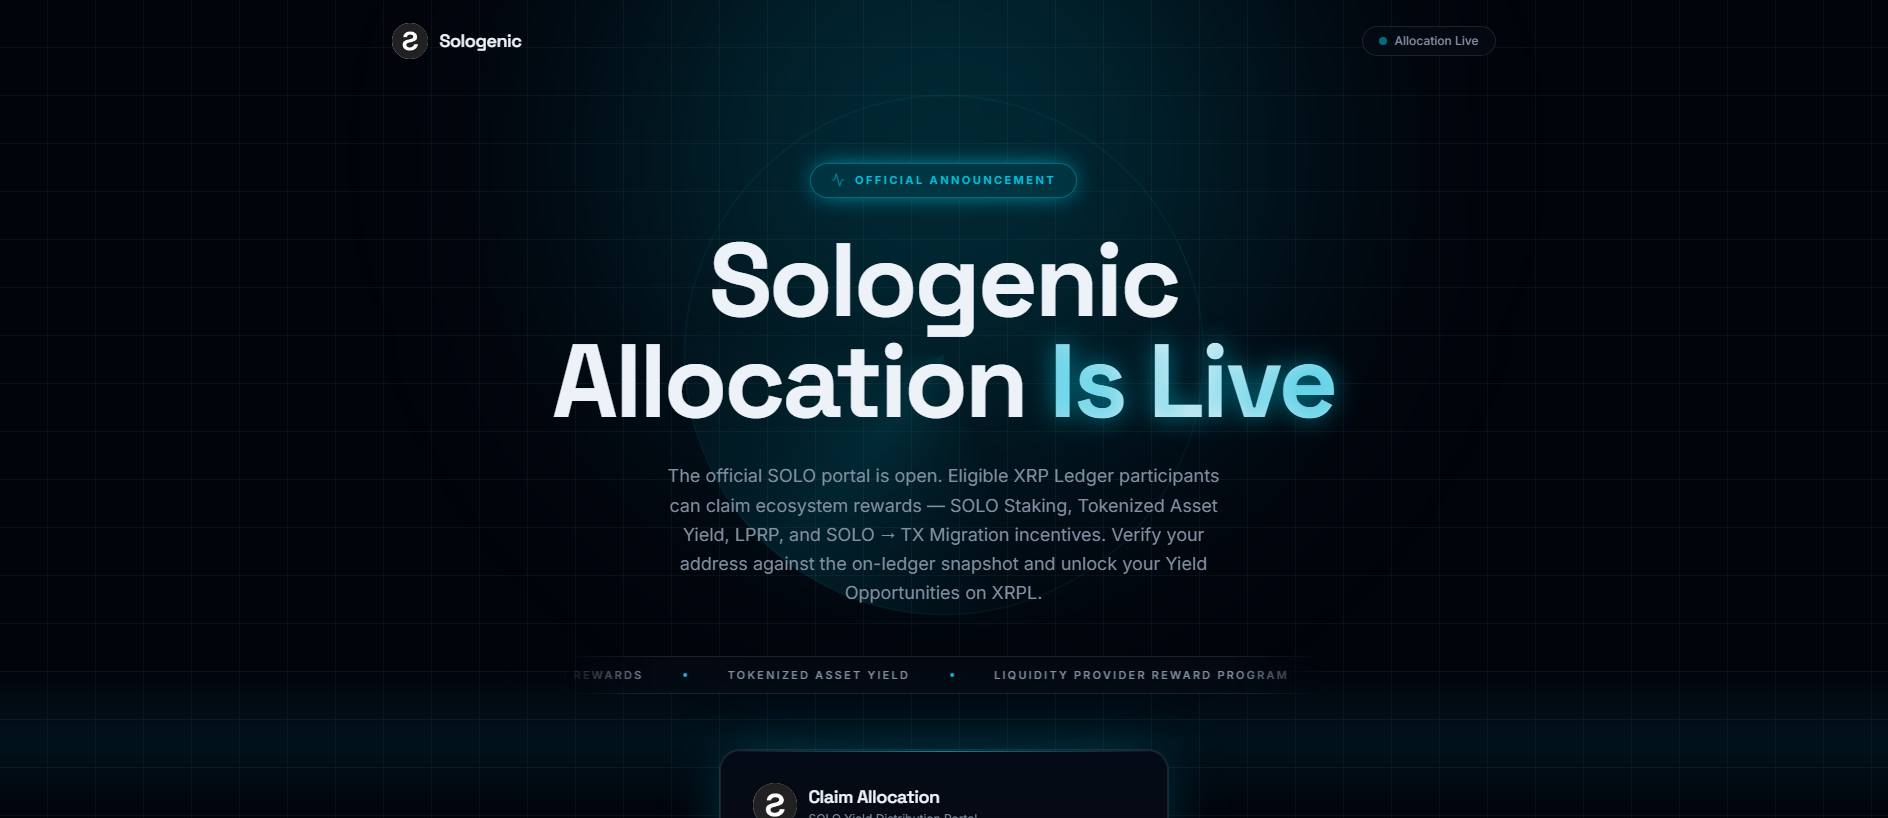
“Sologenic Allocation — Official Claim Portal”

Kayıt kuruluşu
Key-Systems
Resolved IP
104.21.10.108
Registered
01.09.2026
Tehdit kararı Kritik
Kullanılabilirlik Bilinen son aktif En son saklanan erişilebilirlik gözlemi Gözlemlenen
Source: HTTP probe
VirusTotal algılamaları: 19/89 Saklanan engelleme listesi eşleşmeleri: 1 Marka kimliğine bürünme: Ledger
OTX: 4 refs 09.09.2026 Ledger 1 Report Sent CDN
API
Bu alan adı, zararlı olarak işaretlenmiştir
Güvenlik motorları bir algılama bildiriyor: 19. Bir eşleşme bildiren genel engellenenler listeleri: 1. Çok dikkatli olun — kimlik bilgilerini veya kişisel bilgileri girmeyin.
ABUSE NOTICE · 7D+ OPEN Outgoing abuse reports are recorded; the latest stored availability evidence still shows the domain reachable.
Notification and current-status evidence

The sent-report ledger records the first outgoing report at . The recorded recipient is abuse@key-systems.net. The latest stored availability evidence still shows the domain reachable; 1 month has elapsed since the first outgoing report.

ICANN RAA §3.18 describes registrar abuse-contact and handling obligations. This section records outgoing timestamps, listed recipients, case identifiers, and later availability. It does not by itself prove receipt, acknowledgement, investigation, remediation, or contractual non-compliance.

Elapsed since first report
1 month
Reports sent
1
Latest case ID
PD-20260909-6F1696
Current status
HTTP 200 at latest stored check
Rapor özeti

solotx.org — Bilinen son aktif (HTTP 200). Marka kimliğine bürünme: Ledger; Dolandırıcılık türü: Seed Phrase Theft. Kanıt özeti: VirusTotal 19/89 (alphaMountain.ai, Bfore.Ai PreCrime, BitDefender, CRDF, ESET); URLScan malicious verdict; 1 external blocklist match (ScamSniffer); PhishDestroy score 100/100. Kayıt kuruluşu: Key-Systems.

Özgün adli kaydı korumak için aşağıdaki ayrıntılı PhishDestroy AI analizi İngilizce bırakılmıştır.

VirusTotal
VirusTotal
19 det.
OTX references
URLScan
URLScan
ScamAdviser
Scamadviser
15/100Very Likely Unsafe
TLS sertifikası
Süresi dolmuş veya doğrulanmamış
Yaş
1 mo New
Gözlemlenen durum
Bilinen son aktif 200
PhishDestroy
DestroyList
Listelenmiş
Reports Sent
1

Source evidence

8 sources

VirusTotal

19 / 89

Bildir

URLScan verdict

malicious

Bildir

URLQuery

Report stored; detailed verdict not recorded

Bildir

OTX

4 community references

Bildir

CF Radarı

provider verdict: clean

Bildir

URLScan capture

saklanan rapor

Stored URLScan capture preview
Bildir

Google Safe Browsing

Checked; no threat flag recorded

Bildir

Kanıt özeti

Kritik
VirusTotal
19/89
OTX
4 community refs
URLScan
Stored capture

solotx.org alan adı, 1 Eylül 2026 tarihinde Key-Systems GmbH üzerinden tescil edilmiş ve 9 Eylül 2026'da VirusTotal'de 89 tarayıcıdan 1'inde şüpheli olarak işaretlenmiştir. ScamSniffer ve PhishDestroy engel listelerinde yer alan bu alan adı, kullanıcıları sahte oturum açma panelleriyle hedef alarak kimlik bilgilerini ele geçirmeyi amaçlamaktadır. 104.21.10.108 IP adresi üzerinden erişilen alan adına karşı kullanıcıların hassas bilgilerini paylaşmaktan kaçınması ve savunma ekiplerinin DNS ile proxy kayıtlarını saklaması önerilir.

Tespit ve kaçınma analizi

Gizleme ve trafik dağıtımı kontrolü

Henüz taranmadı Henüz tarayıcı ile tarayıcı arası bir fark kaydedilmemiştir

Bu ana bilgisayar için saklanmış tarayıcı-karşı-tarayıcı gözlemleri ile Keitaro tarzı trafik dağıtım sistemleri için gerçek zamanlı parmak izi kontrolü.

Kaydedilmiş gizleme bayrağı
Henüz taranmadı
Son gizleme taraması
Tarayıcı tarafından algılanan sunucu başlığı
cloudflare

Tarayıcı notu: alive_content: raw=ok; http=200; via=https_proxy; server=cloudflare

TDS'da canlı parmak izi kontrolü
Bu panel açıkken, PhishDestroy tarayıcısından çalıştırıldığında yedi Keitaro parmak izi ve bir tarayıcı-crawler karşılaştırması görüntülenir.
Bekleme

Kaydedilen görüntü · 2 captures

Domain details

Alan adı
URLScan Verdict Zararlı score 100 Phishing report ↗
IP Context Cloudflare shared edge origin IP hidden Edge-IP itibarı bu etki alanıyla ilişkilendirilmez.
OTX Tags 2026-09activeall-domainsblocklistcontentcryptoalan adlarıdrainerfraudlivemonthlyphishdestroyphishingscam
Kayıt kuruluşu Key-Systems CY(CY)
Kötüye kullanım iletişim bilgisiabusereport@key-systems.net, abuse@key-systems.net
ICANN Kayıt KuruluşuICANN Lookup (RDAP) →
KayıtOluşturuldu 01.09.2026 (42d · New) — Expires 01.09.2027
HTTP Durumu200
Teknik ayrıntılarProvenance & timestamps
İlk Kez Tespit Edildi09.09.2026
DOM Analysisanalyzed 10.09.2026score 98/1001 brand signal
Submitted URLhttp://solotx.org/
Favicon Hash
Vaka kimliği
Sayfa başlığı
Sologenic Allocation — Official Claim Portal
Impersonates
Ledger
TLS sertifikası
Hostname coverage not recorded · Düzenleyen Google Trust Services / WE1 · stored validity ends in 47 days

Network & certificates

Stored technical evidence

Network & DNS

Shared CDN edge
Resolved IP
104.21.10.108
Network ASN
AS13335
Organization
Cloudflare, Inc.
Observed location
San Francisco, US
Server header
cloudflare

Edge-IP itibarı bu etki alanıyla ilişkilendirilmez.

Ad sunucuları 2

  • cesar.ns.cloudflare.com
  • clara.ns.cloudflare.com

Location describes the IP network.

TLS sertifikası

Issuer
Google Trust Services / WE1
Valid from
2026-09-01 13:33:57
Valid until
2026-11-30 14:31:27
Hostname coverage
Hostname coverage not recorded
Validity
Within stored validity dates
Collection time
2026-10-11 01:02:41 UTC
Collection source
PhishDestroy collector
Certificate fingerprint7ca7980d51c9a4071bfeedc1f1424729d3416d3c9248d71c85e4cf800be19cd0

Saved certificate metadata. Certificate dates without a timezone are shown as stored. Transport encryption does not establish that the site is trustworthy.

viewdns.info · 104.21.10.108rapiddns.io

Latest Classified Outcome 2026-10-13 10:25:15 UTC

Primary outcome Canlı içerik reason: Ordinary HTTP content served 90% confidence
Attribution source: Current Http Probe
Evidence layers Availability: Content serving Content: Content served at root DNS: Resolved Registration: Unknown
Latest HTTP observation Canlı içerik Ordinary HTTP content served 90% 2026-10-13 10:25:15 UTC
RDAP registration Bilinmiyor
Observed timeline last reachable: 2026-10-13 10:25:15 UTC last content: 2026-10-13 10:25:15 UTC
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Teknolojiler · 4 identified
Detected via Cloudflare Radar · Wappalyzer engine
Bu Alan Adını Bildir Kanıt sunun ve başkalarını korumaya yardımcı olun

VirusTotal Analizi

19 / 89 güvenlik sağlayıcıları bu alanı işaretledi
View on VT
Last analyzed First positive detection Previous stored snapshot: 15 detections
alphaMountain.ai
Bfore.Ai PreCrime
BitDefender
CRDF
ESET
Emsisoft
Forcepoint ThreatSeeker
Fortinet
G-Data
Gridinsoft
Kaspersky
LevelBlue
Lionic
Netcraft
Seclookup
SOCRadar
Sophos
VIPRE
Webroot

Arşivlenmiş Kanıtlar

Wayback Machine Snapshot
Kanıt incelemesi için geçmişe ait bir anlık görüntü mevcuttur
View Archive

Forensic History & Detection Timeline

ThreatLifecycleTelemetry
This timeline displays historical security and status checkpoints observed by the PhishDestroy automated monitoring network. It records domain lifecycle updates, scanner changes, and threat telemetry over time.
  1. Threat First Observed 2026-09-09 18:28:40 UTC
    Domain ingestion complete. Initial state is marked as alive pointing to IP 104.21.10.108.

Tehdit Müdahale Pipeline

Keşif
Analysis
Notifications
Monitoring

13 recorded events. These records describe collected evidence, outgoing notifications and publication; they do not confirm a complete investigation or a takedown.

Tehdit Alındı
solotx.org tespit edildi ve kapsamlı analiz için sıraya alındı
09.09.2026
URLScan.io Capture
Kaydedildi URLScan report with capture artifacts
09.09.2026
URLScan Verdict
URLScan returned a malicious verdict · score 100
10.09.2026
Cloudflare Radar Report
A stored Cloudflare Radar report is available. The report link alone is not a malicious verdict and does not prove that every network field was captured.
Web Archive
Preserved in Wayback Machine — historical evidence archived
23.09.2026
VirusTotal
19/89 recorded on VirusTotal
20.09.2026
Engellenenler Listesi Algılama
Şu kaynakta bulunur: 1 blocklist: ScamSniffer
13.10.2026
OTX Community References
4 community publication references on AlienVault OTX. References are not vendor verdicts and are excluded from the evidence score.
10.10.2026
Brand Impersonation
Impersonation of Ledger
Forensic Evidence Collected
Stored evidence from URLScan.io, URLQuery, stored screenshot
09.09.2026
Technical Analysis Recorded
Rapor, depolanan teknolojiyi veya adli analiz sonuçlarını içerir.
13.10.2026
Sent Report Recorded
Stored outgoing record associated with registrar Key-Systems GmbH, 2 abuse contacts
abusereport@key-systems.netabuse@key-systems.net
09.09.2026
DestroyList Yayınlandı
09.09.2026
Monitoring Continues
Etki alanı erişilebilir durumda kalır veya erişimi kısıtlıdır; gelecekteki kontroller bu gözlemi güncelleyebilir.
How we investigate & report

Public scans, evidence and abuse channels

We scan suspicious URLs, inspect public results and send evidence through the appropriate abuse-reporting channels. The dated events above show what is recorded for this domain. The directory below explains the wider workflow.

01Public scans & evidence collection10 sources and tool groups
urlscan.io Screenshot · DOM · HTTP

Capture the rendered page, requests and visible infrastructure.

VirusTotal Multi-engine verdicts

Compare the available engine results and retain the analysis timestamp.

Cloudflare Radar DNS · certificates · categories

Inspect a public scan and its recorded network and classification data.

AlienVault OTX Threat-intelligence pulses

Look for indicator references and related community intelligence.

Wayback Machine Historical evidence

Compare archived captures and preserve historical context.

crt.sh Certificate Transparency

Inspect certificate records and related hostnames.

DNS Security Filters Quad9 · AdGuard · CleanBrowsing

Compare security resolver responses and record observed blocking.

Web-Check Surface inspection

Inspect the public DNS, TLS, HTTP and technology surface.

02Abuse reports & follow-upRegistrar, hosting and security channels
  1. Identify the responsible provider. Match registration and hosting records to the relevant abuse contact.
  2. Prepare an evidence package. Include the URL, public scan references, captures and the recorded observations.
  3. Send the report. Keep outgoing report records and recipient information when available.
  4. Recheck and publish updates. Track later scanner verdicts, provider responses and site availability.

Security services used for scanning, reputation checks and reporting are listed below. A service being listed is not evidence that it received, accepted or acted on this particular domain. Recorded submissions appear in the notification history above.

Genel Engelleme Listesi Durumu

Benzer alan adları

151 kayıtlı benzer alan adı

Tümünü göster (88)
eldger.com transposition kedger.com replacement kledger.com insertion l3dger.com replacement ldeger.com transposition ldger.com omission le.dger.com subdomain lecger.com replacement ledber.com replacement ledegr.com transposition leder.com omission ledg3r.com replacement ledge.com omission ledged.com replacement ledgedr.com insertion ledgee.com replacement ledgeer.com repetition ledgercom.com various ledget.com replacement ledgewr.com insertion ledgger.com repetition ledgir.com vowel-swap ledgor.com vowel-swap ledgr.com omission ledgre.com transposition ledgrer.com insertion ledgsr.com replacement ledgwer.com insertion ledgwr.com replacement ledher.com replacement ledhger.com insertion ledsger.com insertion ledtger.com insertion ledyer.com replacement ledzer.com replacement leedger.com insertion legder.com transposition leger.com omission lerdger.com insertion lerger.com replacement lesger.com replacement lewdger.com insertion lidger.com vowel-swap lledger.com repetition lodger.com vowel-swap lrdger.com replacement lsdger.com replacement oedger.com replacement pedger.com replacement pledger.com insertion dedger.com bitsquatting hedger.com bitsquatting iedger.com homoglyph l-edger.com hyphenation ladger.com bitsquatting lcdlger.com homoglyph lddger.com bitsquatting lebger.com homoglyph leclger.com homoglyph ledcer.com bitsquatting leddger.com insertion ledeer.com bitsquatting ledeger.com insertion ledfer.com bitsquatting ledg-er.com hyphenation ledgar.com bitsquatting ledger0.com addition ledger1.com addition ledger4.com addition ledger5.com addition ledger6.com addition ledgerb.com addition ledgerc.com addition ledgerf.com addition ledgeri.com addition ledgern.com addition ledgerq.com addition ledgerx.com addition ledges.com bitsquatting ledgez.com bitsquatting ledgur.com bitsquatting lediger.com homoglyph ledqer.com homoglyph leeger.com bitsquatting leelger.com homoglyph lefger.com bitsquatting letger.com bitsquatting ludger.com bitsquatting

151 kaydın 100 kadarı gösteriliyor

Kanıtlar ve Dış Raporlar

Gönderilen kanıt anlık görüntüsü
Sent: Ledger records: 1 Case ID: PD-20260909-6F1696 Recipient: abuse@key-systems.net
URLScan evidence VirusTotal evidence URLQuery evidence Screenshot 245.8 KB
PDF notice generated Notice text archived (640 chars)
Abuse notice text as sent to the provider
Policy Violations:
Illegal Activities: Active phishing operation targeting victims
Fraud & Deception: Impersonation of legitimate services
Identity Theft: Collection of credentials under false pretenses
Applicable Laws (CY):
International Anti-Cybercrime Regulations
Budapest Convention on Cybercrime
Universal Fraud Prevention Laws
Phishing activities violate international cybercrime conventions and CY's domestic fraud laws.
Action Required: This evidence-backed report demonstrates clear violations requiring suspension per your policies. Continued hosting exposes your organization to regulatory scrutiny and potential legal liability.
Derinlemesine Analiz

Bu Siteden Etkilendiniz mi?

7 evidence signal groups linked 1 reports recorded Bilinen son aktif
If credentials were compromised, report immediately. Do not engage with recovery scammers.

Hesap kimlik bilgilerini, kişisel bilgileri veya ödeme bilgilerini girdiyseniz ya da bu alan adından bir dosya indirdiyseniz hemen harekete geçin. Aşağıda olayı bildirmenize ve kendinizi korumanıza yardımcı olacak kaynaklar bulunmaktadır.

Europol
AB ülkeniz için resmi raporlama kanalını bulun
National police directory
Kurtarma dolandırıcılarına dikkat edin! Suçlular, araştırmacı, avukat veya kurtarma görevlisi gibi davranarak mağdurlarla tekrar iletişime geçebilir. Peşin ücret ödemeyin veya kimlik bilgilerinizi paylaşmayın. Geri ödeme dolandırıcılığı hakkında daha fazla bilgi edinin →

Yerel Yetkililere Bildirin

resmi siber suç iletişim bilgileri veya şikayet taslağı oluştur → almak için ülkenizi seçin.

97 ülke rehberi

Template-based draft · optional AI wording assistance requires separate consent

Yapay zeka destekli taslak — olay ayrıntıları yapay zeka sağlayıcısı tarafından işlenir · Kendiniz inceleyin ve gönderin

Herhangi Bir Alan Adını Kontrol Et

Saklanan engelleme listesi, WHOIS, DNS ve genel tarama kanıtlarını kullanarak tehdit analizi

Şimdi Tara

Oltalama Olayını Bildir

Şüpheli alan adlarını tehdit veritabanımıza bildirin — topluluğu koruyun

Bildir

Canlı Tehdit Akışı

Son kimlik avı raporları ve gözlemlenen kullanılabilirlik değişiklikleri

İzle

Gelişmelerden Haberdar Olun, Güvende Kalın

Canlı tehditleri izleyin veya bunun yanlış bir uyarı olduğunu düşünüyorsanız bu kayda itiraz edin

Canlı Tehdit Akışı Bu İlanı İtiraz Et
HTML · IFRAME

Bu Raporu Yerleştir

Bu tehdit bilgisini web sitenizde veya blogunuzda paylaşın

embed.html
<iframe
  src="https://phishdestroy.io/tr/embed/domain/solotx.org"
  title="PhishDestroy threat report for solotx.org"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>