3/4
Suspend na mga Registrar
7
Napatunayan ang Paninigas ng NameSilo
8
Pagnanakaw ng mga PHP Endpoint
Ang Tunay na Ginawa ng xmrwallet[.]com
Noong 2016, inilalarawan ng xmrwallet[.]com ang sarili bilang isang libre at open-source na Monero wallet. Ang aming live na network capture noong Pebrero 18, 2026 pinatunayan na nagpapatupad ito ng napakakaibang gawain: ang pagpapatunaw ng mga pribadong Monero view key sa bawat pag-log in at ang paghihijack ng mga transaksyon sa server-side.
Pangunahing Mekanismo ng Pagnanakaw
Hindi inihahagis na kodigo — ang pangunahing arkitekturaIsang sistema ng sesyon sa buong 8 na PHP endpoints, na nagpapadala ng pribadong view key ng biktima 40+ beses bawat sesyon. Kapag nagpadala ng XMR ang mga user, tahimik na tinapon ang kanilang transaksyon (raw_tx_and_hash.raw = 0) at pinagpalit sa ng scammer.
Binubuksan ng user ang wallet
Tingnan ang mga eksfiltradong susi (Base64)
TX na hinijack sa server-side
Ipinadala ang XMR sa tagapagpang-aapi
Anim na vendor ng seguridad sa VirusTotal ang nag-flag nito bilang malisyoso. Labing-limang naidokumentong biktima sa Trustpilot, Sitejabber, at BitcoinTalk. Isang biktima ang nawala 590 XMR (~$177,000) sa isang solong pagpang-aapi.
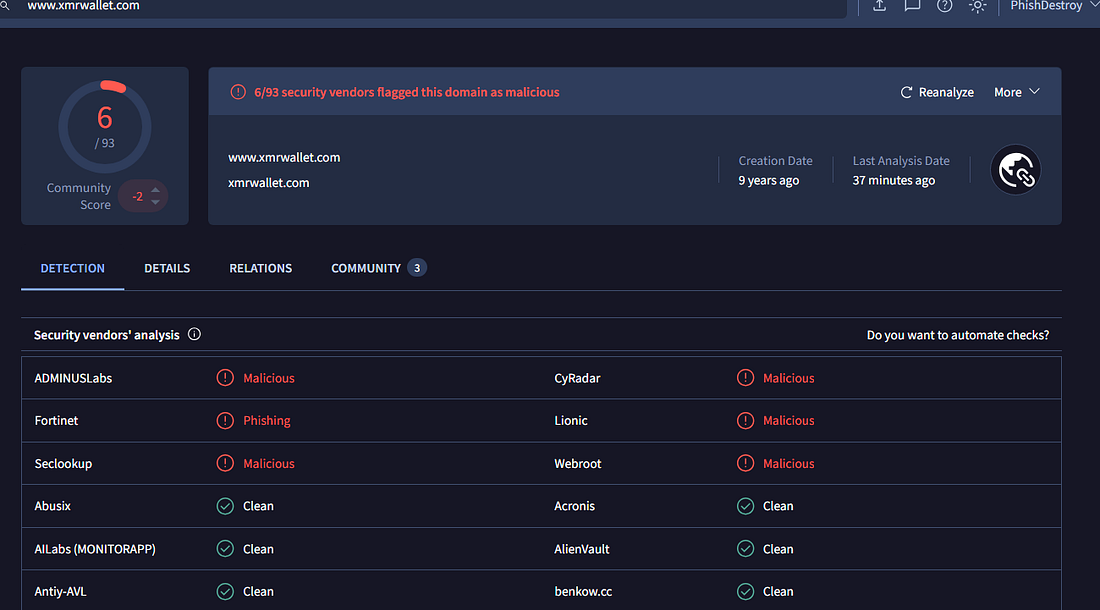
Screenshot 3 — VirusTotal: 6/93 na vendor ang nag-flag sa xmrwallet.com bilang malicious. Ang Fortinet ay inilalarawan ito bilang “Phishing.”
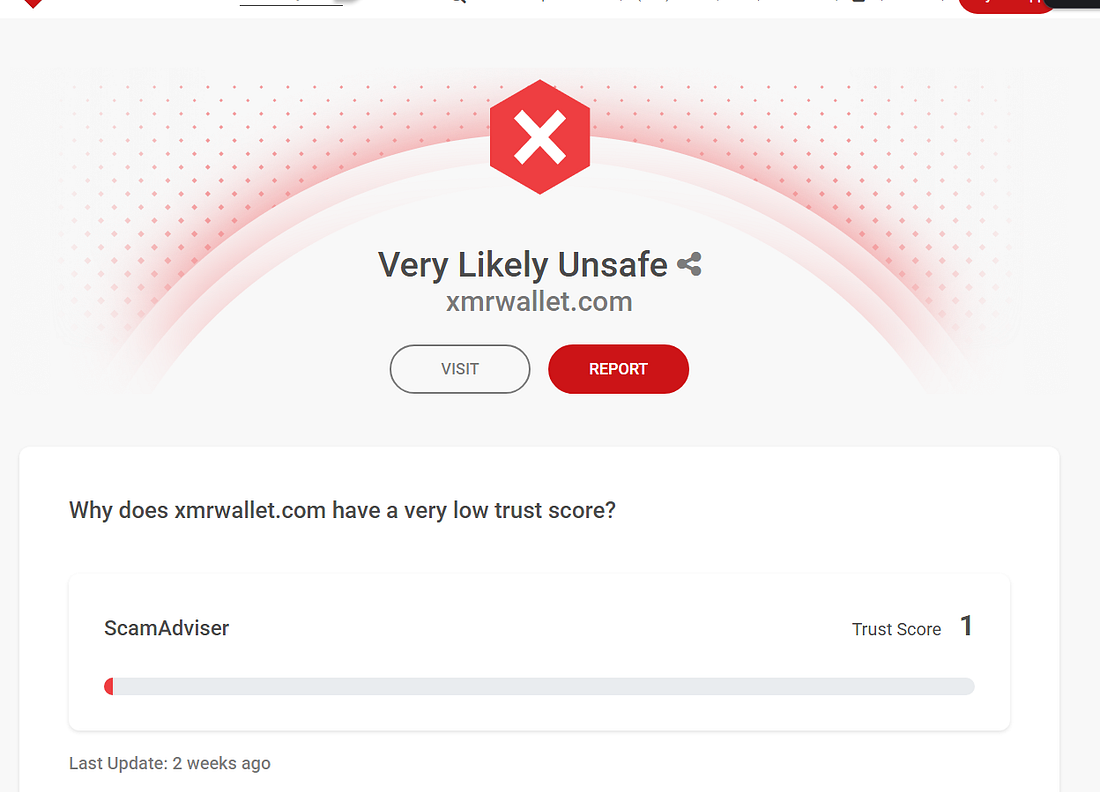
Screenshot 4 — ScamAdviser: Trust Score 1/100. "Napakalabis na hindi ligtas."
Tatlong Registrar ang Gumawa ng Kanilang Trabaho
Ipinadala namin ang magkakaparehong mga ulat ng pang-aabuso sa lahat ng apat na registrar na nagho-host ng mga domain ng xmrwallet. Tatlong nag-aksyon agad:
PublicDomainRegistry
xmrwallet.cc
Naka-pause
Indiya · Araw na upang kumilos
WebNic
xmrwallet.biz
Naka-pause
Malaysia · Araw na upang kumilos
NICENIC
xmrwallet.net
Patay ang DNS
Tsina · Mga linggo para kumilos
NameSilo
xmrwallet.com
Tinanggihan
USA · Pinagpatong-patong na tagapag-aksaya
Tatlong bansa. Tatlong magkakahiwalay na konklusyon.
India, Malaysia, Tsina — sinuri ang mga ebidensya, natuklasan ang pang-aapi, at pinagbawal ang mga domain. Walang tanong na itanong.
Pinili ng NameSilo ang Ibang Landas
Ang ikaapat na registrar — NameSilo, LLC (USA) — ang nag-host ng pangunahing domain na may pinakamaraming ebidensya at pinakamaraming biktima — ay gumawa ng kabaligtaran. Nilapitan nila ang tagapag-aksaya, pinagtiwala ang kanyang kwento, at inilabas ang pampublikong pahayag upang ipagtanggol siya:
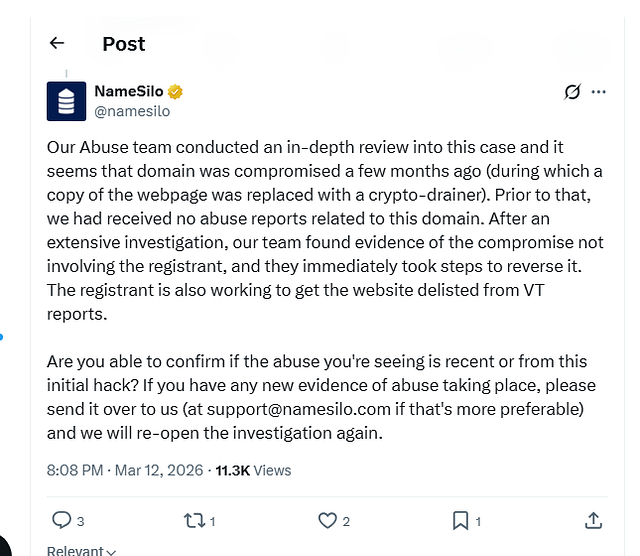
Screenshot 6 — Pampublikong pahayag ng NameSilo sa X (Twitter), Marso 12, 2026. Ang bawat pahayag sa post na ito ay maling impormasyon.
Ang aming Abuse team ay nagpatupad ng malalim na pagsusuri sa kaso na ito at tila na-compromise ang domain ilang buwan na ang nakalilipas... Matapos ang malawak na imbestigasyon, natagpuan ng aming team ang ebidensya ng pag-atake na hindi kasama ang registrant... Ang registrant ay nagsisilbi rin upang ma-delist ang website mula sa mga ulat ng VT.
— NameSilo, sa pamamagitan ng X (Twitter)
Sinuri namin ang pahayag na ito linya-pam-linya. Ang bawat pahayag ay maling impormasyon.
Mga Salita ng Operator
Bago lumagay ang NameSilo, tumugon nang direkta ang operator sa aming ulat ng pang-aabuso. Kumpirmado ng kanyang mga email ang kanyang kamalayan at intensyon:
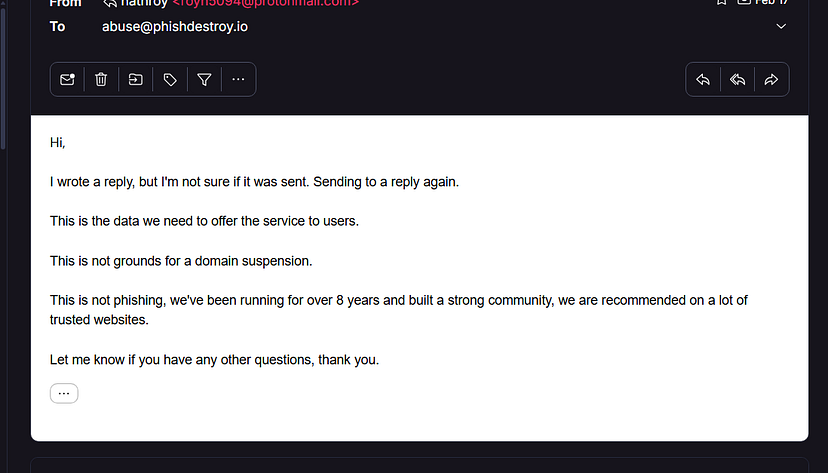
Screenshot 7 — Sagot ng operator: “Hindi ito phishing, tumatakda na kami ng higit 8 na taon.”
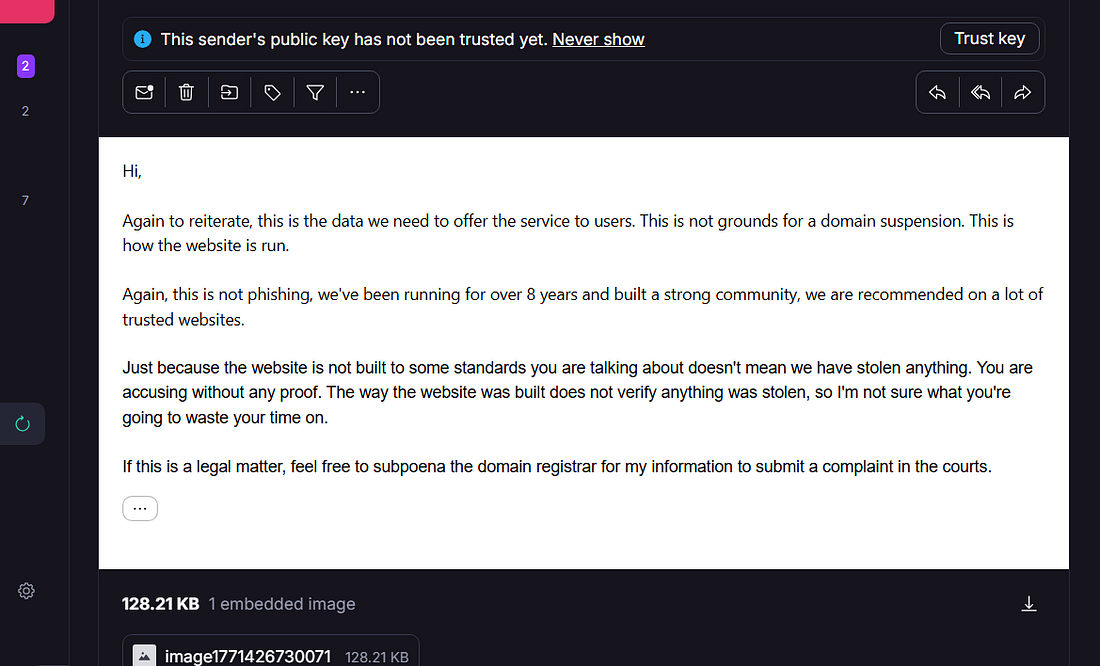
Screenshot 8 — Ikalawang tugon ng operator: “Ito ang data na kailangan natin upang magbigay ng serbisyo.” Ang “data” ay ang pribadong view key ng biktima.
Pitong Minsin, Inilabas
MINTA #1: “Na-compromise ang domain”
Ang mekanismo ng pagnanakaw ang sentral na arkitektura — 8 na PHP endpoints, Base64 key exfiltration, isang 5.3-taong taon na puwang sa mga commit sa GitHubAng sistema na ito ay itinayo sa loob ng maraming taon, hindi ito ipinagpasok sa pamamagitan ng hack.
MINTA #2: “Hindi kami nakatanggap ng anumang naunang ulat ng pang-aabuso”
Anim na vendor ng VirusTotal, mga reklamo sa Trustpilot na tumatagal ng ilang taon, isang thread ng babala sa BitcoinTalk, ang operator Bawal sa r/Monero noong 2018Isang simpleng paghahanap sa Google ay nagpapakita na nito.
LIE #3: “Hindi kasama ang registrant”
Narehistro ang operator 4 na escape domain sa 4 na registrar (prepaid na 5-10 taon bawat isa) bago Ipinubliko ang pananaliksik. Tinanggal ang 21+ mga GitHub issue. Kinuha ang mga developer para sa isang captcha system. Hindi biktima ito — operasyon ito.
MINTA #4: "Agad nilang ginawa ang mga hakbang upang ibalik ang orihinal na kalagayan"
Ang code ng pagnanakaw ay gumagana sa production sa pahayag ng NameSilo. Walang anumang GitHub commit na tumutugon sa anumang insidente. Walang anumang bagay na binalik.
LIE #5: “Nagtatrabaho upang maalis sa listahan ng VirusTotal”
Pinuri si NameSilo ang tagapag-aksaya sa pag-aksaya upang alisin ang deteksyon ng "Phishing" ng Fortinet — na walang pagtanggal ng phishing codeHindi iyon mabuting pananampalataya. Iyon ay pagpapawalang-bisa ng mga babala sa kaligtasan.
MINTA #6: “Bago pa ba ang paggamit nang hindi wasto?”
Paglipat ng bigat ng pagpapatunay sa tagapag-ulat upang maipadala ang kaso. Nasa ulat na ang ebidensya. Hindi kailangang magtanong ng tatlong peer registrar.
LIE #7: "Muling buksan namin ang paglalarawan"
Ang salitang “Re-open” ay nagpapahiwatig na ito ay nakatago na dati. Ang kanilang pagsusuri ay binubuo lamang ng pagtawag sa tagapagpang-aapi at pagtala ng kanyang sinabi. Hindi iyon pagsusuri — pagsusulat lamang iyon.
Ebidensya ng Imprastraktura
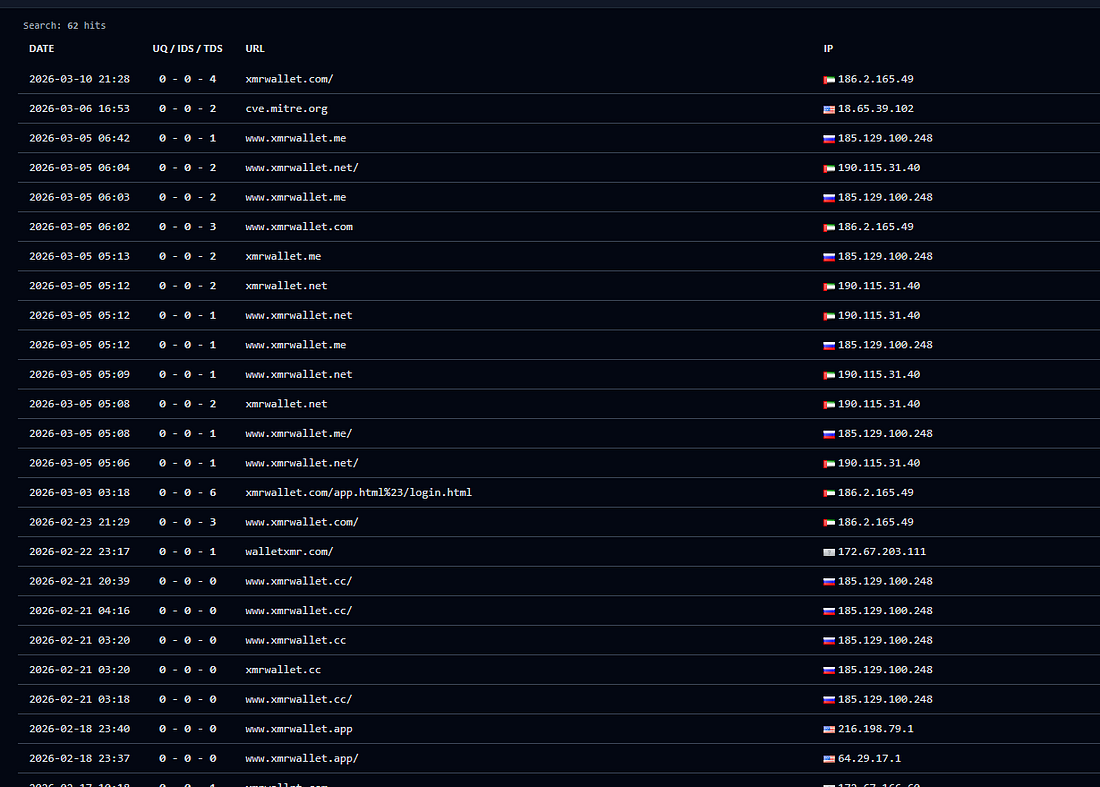
Screenshot 10 — URLScan data: lahat ng xmrwallet domains (.com, .cc, .biz, .net, .me, .app) ay nagre-resolve sa iisang infrastructure.
Linya ng Panahon: Ang Pagbagsak ng xmrwallet
2016
Nagsimulang mag-operate ang xmrwallet[.]com, na inilalarawan bilang "malayang open-source na Monero wallet"
2018
Operador Bawal sa r/Monero. Ang mga unang ulat ng mga biktima ay lumabas sa Trustpilot
Pebrero 4, 2026
Nakalabas ang domain xmrwallet.cc na narehistro (8 taong prepaid) — bago ipaglabas ang pagsusuri
Pebrero 13, 2026
Ipinaglabas ang Isyu #35 — buong mekanismo ng TX hijacking ay naipahayag
Pebrero 18, 2026
Isyu #36 — live capture: 109 mga request, 43 pagpapadala ng viewkey sa isang session
Pebrero 23, 2026
SUSPENDED ang xmrwallet.cc (PDR). SUSPENDED ang xmrwallet.biz (WebNic). Panikong pinagbura ng operator ang mga Isyu #35 at #36
Pebrero 26, 2026
Mas maraming pananakit: narehistro ang xmrwallet.net at .me (10-taong prepaid, parehong IPs sa mga naka-suspend na domain)
Marso 8, 2026
xmrwallet.net DNS DEAD (NICENIC). 3 sa 4 na mga escape domain ang neutralized
Marso 2026
Naglabas ng pahayag ang NameSilo: Ang registrant ang biktima. Nakatutulong upang mapigilan ang mga deteksyon ng VirusTotal
Marso 27, 2026
Naipadala ang pormal na reklamo sa ICANN (RAA Seksyon 3.18). Ebidensyang isinumite sa mga awtoridad ng batas. Ipinaglabas ang ulat na ito.
Ang Hatid
Hindi binalewala ng NameSilo ang ebidensya. Binasa nila ito, tinawagan ang scammer, pinagtiwalaan siya, inilathala ang kanyang kawalan ng kasalanan, at tumulong sa pagpigil ng mga babala sa seguridad. Pagkatapos ay hinihiling sa mga mananaliksik na patunayan na "bagong" ang pang-aabuso.
Hindi iyan pagpapabaya. Iyan ay kapisan.
Ang domain ay patay na. Tapos na ang scam. Ngunit ang katotohanang pumili ang isang US registrar na pampublikong maglikha ng isang nakakalito na paliwanag upang protektahan ang isang $2M na crypto thief — iyon ay magiging taglay ni NameSilo para sa isang mahabang panahon. Ang kanilang pahayag ay magiging Exhibit A sa bawat pagpapatupad mula ngayon.
Kung ikaw ang nagtuturo sa mangingahas, ikaw ang magbabayad ng kanyang kasalanan.
Ebidensya at Mga Sanggunian
Mga Kaugnay na Pagsusuri
Ang panaliksik na ito ay nakabatay sa mga ebidensyang pampubliko, mga live network capture, OSINT, mga pampublikong platform ng pagsusuri, at ang sariling pampublikong pahayag ni NameSilo na salita-pang-salita. Walang ginawang hindi awtorisadong pag-access. Lahat ng natuklasan ay maaaring independyenteng ituloy o i-reproduce.