มากกว่า 2 ล้านดอลลาร์
มูลค่าที่ถูกขโมยโดยประมาณ
3/4
ผู้จดทะเบียนที่ถูกระงับ
7
คำโกหกของ NameSilo ถูกพิสูจน์แล้ว
สิ่งที่ xmrwallet[.]com ทำจริง ๆ
ตั้งแต่ปี 2016 xmrwallet[.]com ได้ทำการตลาดตัวเองในฐานะกระเป๋าเงิน Monero แบบโอเพนซอร์สและฟรี ของเรา การจับภาพเครือข่ายแบบเรียลไทม์เมื่อวันที่ 18 กุมภาพันธ์ 2026 พิสูจน์ได้ว่ามันกำลังทำสิ่งที่แตกต่างออกไปอย่างมาก: ขโมยคีย์มุมมอง (view keys) ส่วนตัวของ Monero ทุกครั้งที่เข้าสู่ระบบ และยึดธุรกรรมไว้ฝั่งเซิร์ฟเวอร์
กลไกการขโมยข้อมูลหลัก
ไม่ใช่โค้ดที่ถูกฉีดเข้าไป — สถาปัตยกรรมหลักระบบเซสชันที่ครอบคลุม 8 จุดปลายทาง PHP ซึ่งส่งคีย์มุมมองส่วนตัวของเหยื่อ มากกว่า 40 ครั้งต่อเซสชัน. เมื่อผู้ใช้ส่ง XMR รายการธุรกรรมของพวกเขาจะถูกทิ้งอย่างเงียบๆ (raw_tx_and_hash.raw = 0) และถูกแทนที่ด้วยของมิจฉาชีพ
ผู้ใช้เปิดกระเป๋าเงิน
มุมมองคีย์ที่ถูกขโมย (Base64)
การยึดครองเซิร์ฟเวอร์ฝั่งเซิร์ฟเวอร์ (Server-side)
XMR ที่ส่งไปยังมิจฉาชีพ
ผู้ให้บริการด้านความปลอดภัย 6 รายบน VirusTotal ระบุว่าเป็นมัลแวร์ มีเหยื่อที่บันทึกไว้แล้ว 15 รายจาก Trustpilot, Sitejabber และ BitcoinTalk เหยื่อรายหนึ่งสูญเสีย 590 XMR (ประมาณ 177,000 ดอลลาร์สหรัฐ) ในเหตุการณ์ขโมยครั้งเดียว
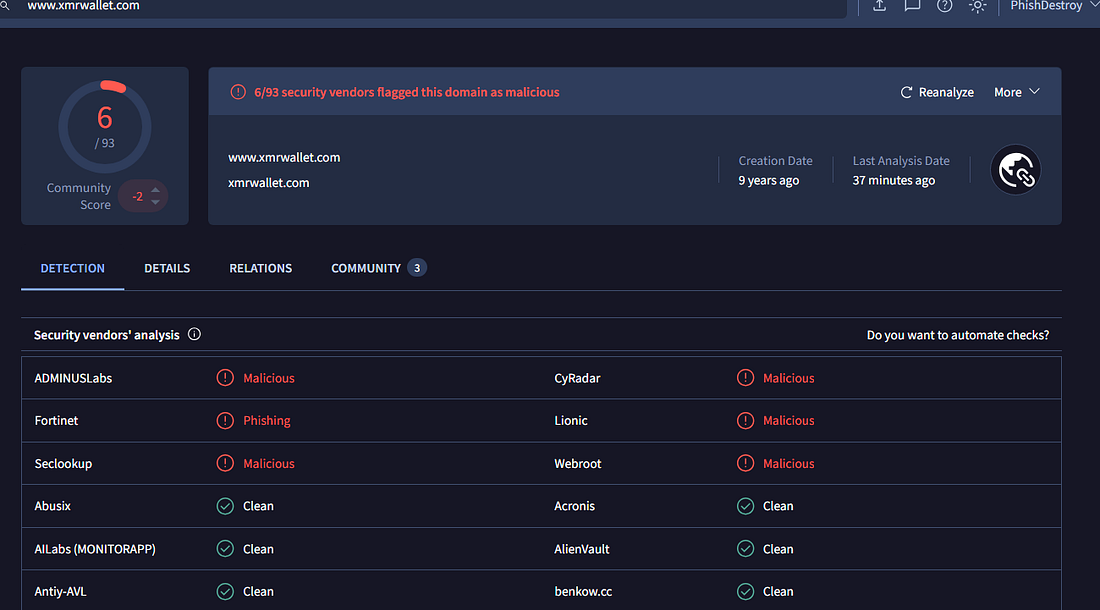
ภาพหน้าจอ 3 — VirusTotal: ผู้ให้บริการ 6 จาก 93 รายระบุว่า xmrwallet.com เป็นอันตราย Fortinet จัดประเภทว่าเป็น “การหลอกลวง (Phishing)”
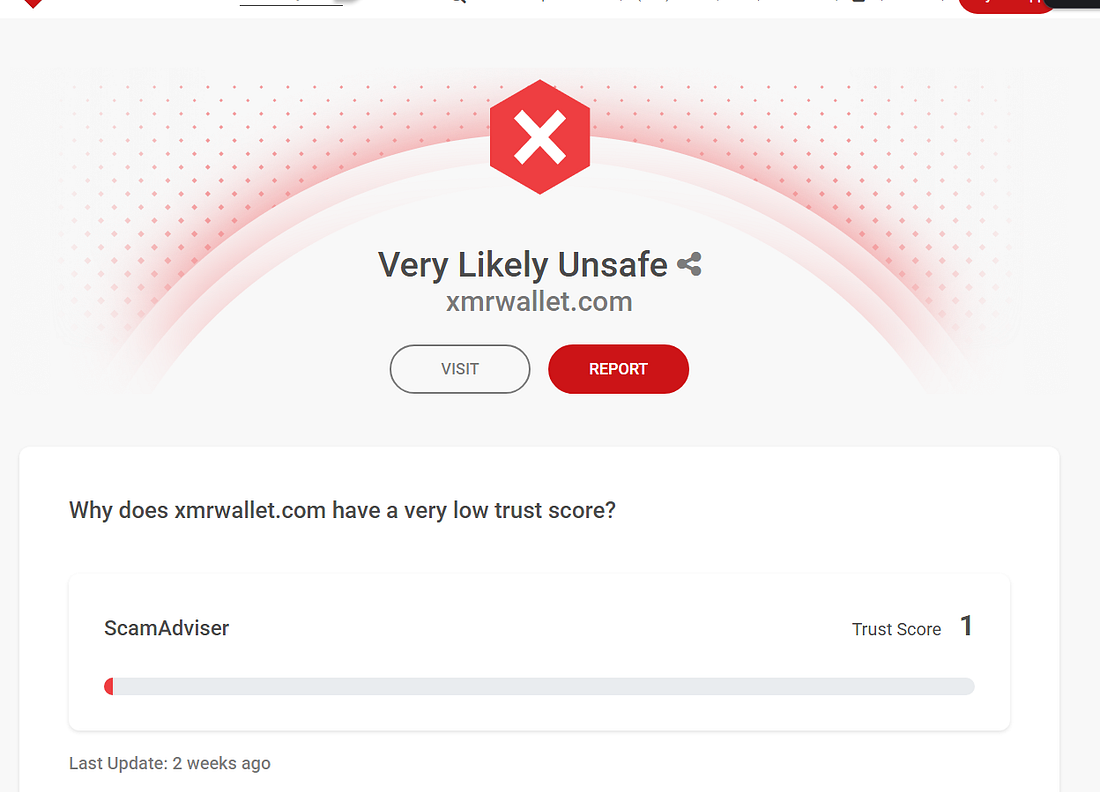
ภาพหน้าจอ 4 — ScamAdviser: คะแนนความน่าเชื่อถือ 1/100 “มีความเป็นไปได้สูงว่าไม่ปลอดภัย”
ผู้ให้บริการจดทะเบียนโดเมน 3 รายได้ปฏิบัติหน้าที่ของตนอย่างถูกต้อง
เราได้ยื่นรายงานการละเมิด (abuse reports) ที่มีเนื้อหาเหมือนกันไปยังผู้ให้บริการจดทะเบียนโดเมน (registrar) ทั้ง 4 รายที่เป็นโฮสต์ของโดเมน xmrwallet โดย 3 รายได้ดำเนินการทันที:
PublicDomainRegistry
xmrwallet.cc
ถูกระงับ
อินเดีย · จำนวนวันที่ต้องดำเนินการ
WebNic
xmrwallet.biz
ถูกระงับ
มาเลเซีย · จำนวนวันที่เหลือในการดำเนินการ
NICENIC
xmrwallet.net
DNS หมดอายุ
จีน · สัปดาห์ที่เหลือสำหรับการดำเนินการ
NameSilo
xmrwallet.com
ปฏิเสธ
สหรัฐอเมริกา · นักต้มตุ๋นที่ได้รับการปกป้อง
สามประเทศ สามข้อสรุปที่เป็นอิสระต่อกัน
อินเดีย มาเลเซีย จีน — พิจารณาหลักฐาน พบการหลอกลวง ระงับโดเมน โดยไม่มีการตั้งคำถาม
NameSilo เลือกเส้นทางที่แตกต่าง
ผู้จดทะเบียนรายที่สี่ — NameSilo, LLC (สหรัฐอเมริกา) — ผู้ให้บริการโฮสติ้งโดเมนหลักซึ่งมีหลักฐานและเหยื่อมากที่สุด — กลับทำในทางตรงกันข้าม พวกเขาได้ติดต่อผู้หลอกลวง เชื่อในเรื่องราวที่ผู้หลอกลวงเล่า และออกแถลงการณ์สาธารณะเพื่อปกป้องเขา:
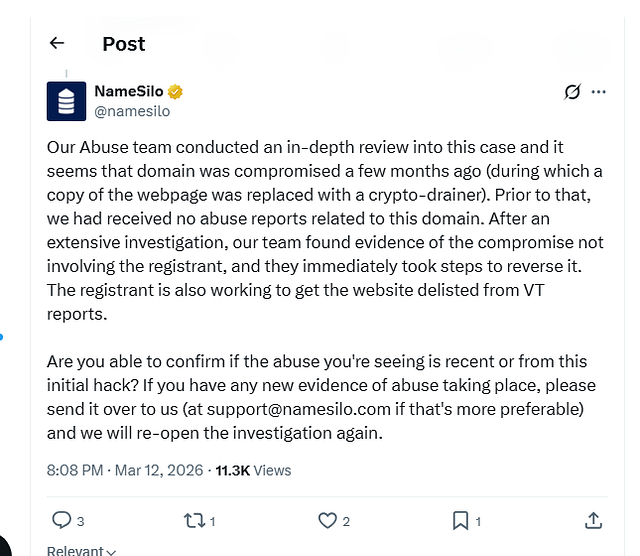
ภาพหน้าจอ 6 — คำแถลงสาธารณะของ NameSilo บน X (Twitter) เมื่อวันที่ 12 มีนาคม 2026 ข้อกล่าวอ้างทั้งหมดในโพสต์นี้ไม่เป็นความจริง
ทีมรับมือการละเมิด (Abuse Team) ได้ดำเนินการตรวจสอบกรณีดังกล่าวอย่างละเอียดถี่ถ้วน และพบว่าโดเมนดังกล่าวถูกเจาะระบบเมื่อหลายเดือนก่อน... หลังจากการสืบสวนอย่างกว้างขวาง ทีมของเราพบหลักฐานว่าเหตุการณ์การถูกเจาะระบบไม่ได้เกี่ยวข้องกับเจ้าของโดเมน (Registrant) ... นอกจากนี้ เจ้าของโดเมนยังกำลังดำเนินการเพื่อให้เว็บไซต์ดังกล่าวถูกลบออกจากรายงานของ VirusTotal (VT) อีกด้วย
— NameSilo ผ่าน X (Twitter)
เราได้วิเคราะห์ข้อความดังกล่าวทีละบรรทัด ทุกข้อกล่าวหาเป็นเท็จ
ถ้อยคำของตัวดำเนินการเอง
ก่อนที่ NameSilo จะเข้าแทรกแซง ผู้ดำเนินการได้ตอบกลับรายงานการละเมิดของเราโดยตรง อีเมลของเขาเป็นการยืนยันถึงความตระหนักและเจตนา:
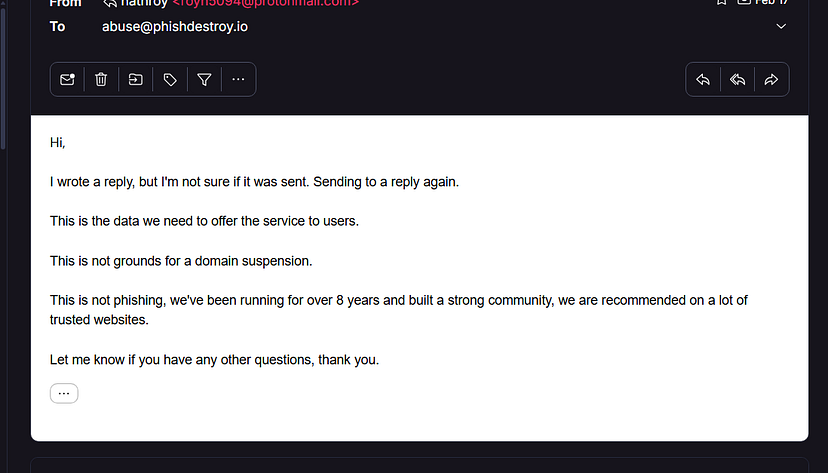
ภาพหน้าจอ 7 — คำตอบของตัวดำเนินการ: “นี่ไม่ใช่การหลอกลวง (phishing) เราดำเนินธุรกิจมาเกิน 8 ปีแล้ว”
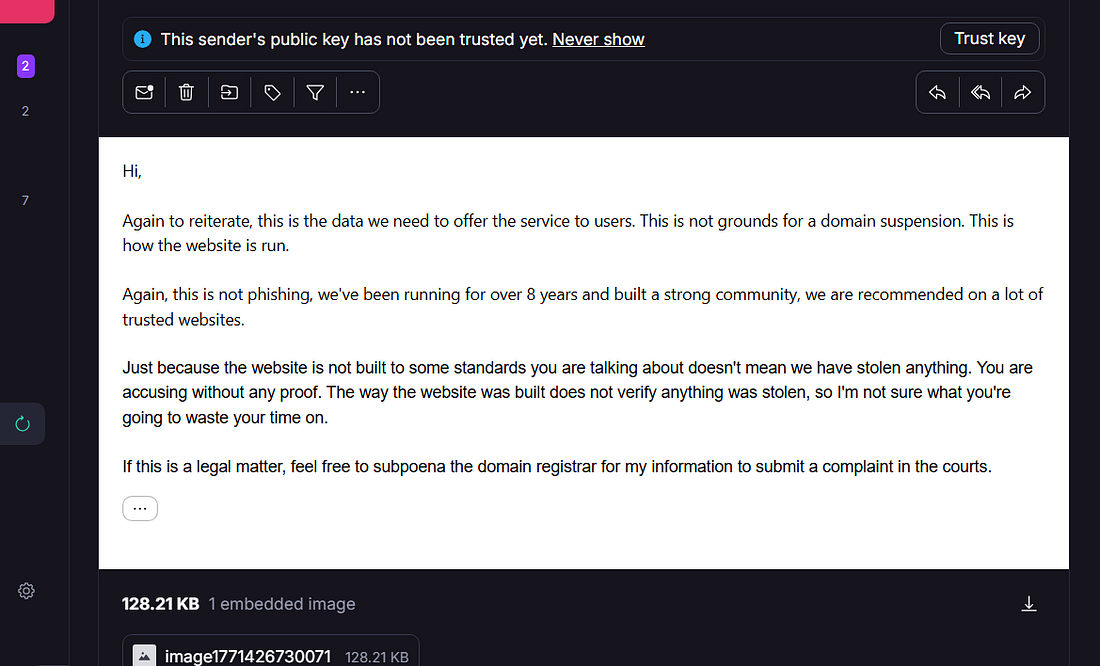
ภาพหน้าจอ 8 — คำตอบครั้งที่สองของตัวดำเนินการ: “นี่คือข้อมูลที่เราต้องใช้เพื่อให้บริการ” โดย “ข้อมูล” ที่กล่าวถึงคือคีย์ส่วนตัวสำหรับมุมมอง (private view key) ของเหยื่อ
เจ็ดคำโกหกที่ถูกเปิดโปง
ข้อเท็จจริงที่ 1: "โดเมนถูกบุกรุก"
กลไกการขโมยข้อมูลคือสถาปัตยกรรมหลัก — ประกอบด้วย 8 จุดปลายทาง PHP การขโมยคีย์ Base64 และ ช่องว่างระหว่างการ commit บน GitHub นาน 5.3 ปีระบบนี้ถูกสร้างขึ้นอย่างค่อยเป็นค่อยไปตลอดหลายปี มิใช่สิ่งที่ถูกแทรกซึมเข้ามาจากการโจมตีทางไซเบอร์
คำโกหกข้อที่ 2: “เราไม่เคยได้รับรายงานการละเมิดการใช้งานมาก่อน”
ผู้ให้บริการ 6 รายบน VirusTotal ข้อร้องเรียนบน Trustpilot ย้อนหลังหลายปี เธรดแจ้งเตือนบน BitcoinTalk และตัวดำเนินการ ถูกแบนจาก r/Monero ในปี 2018การค้นหาบน Google เพียงครั้งเดียวก็เพียงพอที่จะพบข้อมูลนี้แล้ว
คำโกหกข้อที่ 3: “ไม่เกี่ยวข้องกับผู้จดทะเบียน”
ผู้ดำเนินการได้ลงทะเบียน โดเมนหลบหนี 4 โดเมน ครอบคลุมผู้ให้บริการจดทะเบียน 4 ราย (แบบเติมเงิน 5-10 ปีต่อครั้ง) ก่อน การสืบสวนถูกเผยแพร่แล้ว ลบปัญหา (Issues) บน GitHub มากกว่า 21 รายการ จ้างนักพัฒนาเพื่อสร้างระบบ CAPTCHA สิ่งนี้ไม่ใช่เหยื่อ — แต่คือปฏิบัติการ
คำโกหกข้อที่ 4: “พวกเขาได้ดำเนินการทันทีเพื่อแก้ไขสถานการณ์”
โค้ดขโมยข้อมูลกำลังทำงานอยู่ในสภาพแวดล้อมการผลิต ในช่วงที่ NameSilo ออกมาแถลงไม่มีคอมมิตใน GitHub เลยที่จัดการกับเหตุการณ์ใด ๆ ไม่มีการย้อนกลับการเปลี่ยนแปลงใด ๆ
คำโกหกข้อที่ 5: “กำลังดำเนินการเพื่อยกเลิกการขึ้นทะเบียนจาก VirusTotal”
NameSilo ได้ยกย่องมิจฉาชีพที่ดำเนินการล็อบบี้เพื่อยกเลิกการตรวจจับ "Phishing" ของ Fortinet — โดยไม่ลบโค้ดฟิชชิ่งนั่นไม่ใช่ความสุจริตใจ นั่นคือการปิดกั้นคำเตือนด้านความปลอดภัย
ข้อเท็จจริงที่ 6: “การนำไปใช้ในทางที่ผิดเกิดขึ้นเมื่อไม่นานมานี้หรือไม่?”
การโยนภาระการพิสูจน์ไปยังผู้รายงาน เพื่อให้สามารถปิดคดีได้ หลักฐานอยู่ในรายงานแล้ว ผู้จดทะเบียนสามรายที่เป็นเพื่อนร่วมวิชาชีพไม่จำเป็นต้องสอบถามเพิ่มเติม
คำโกหกข้อที่ 7: “เราจะเปิดการสอบสวนใหม่อีกครั้ง”
คำว่า “เปิดใหม่” บ่งชี้ว่าเคสนี้เคยถูกเปิดมาก่อน การสืบสวนของพวกเขาคือการโทรหาผู้หลอกลวงและจดบันทึกสิ่งที่เขาพูด นั่นไม่ใช่การสืบสวน — นั่นคือการจดบันทึกคำพูด
หลักฐานโครงสร้างพื้นฐาน
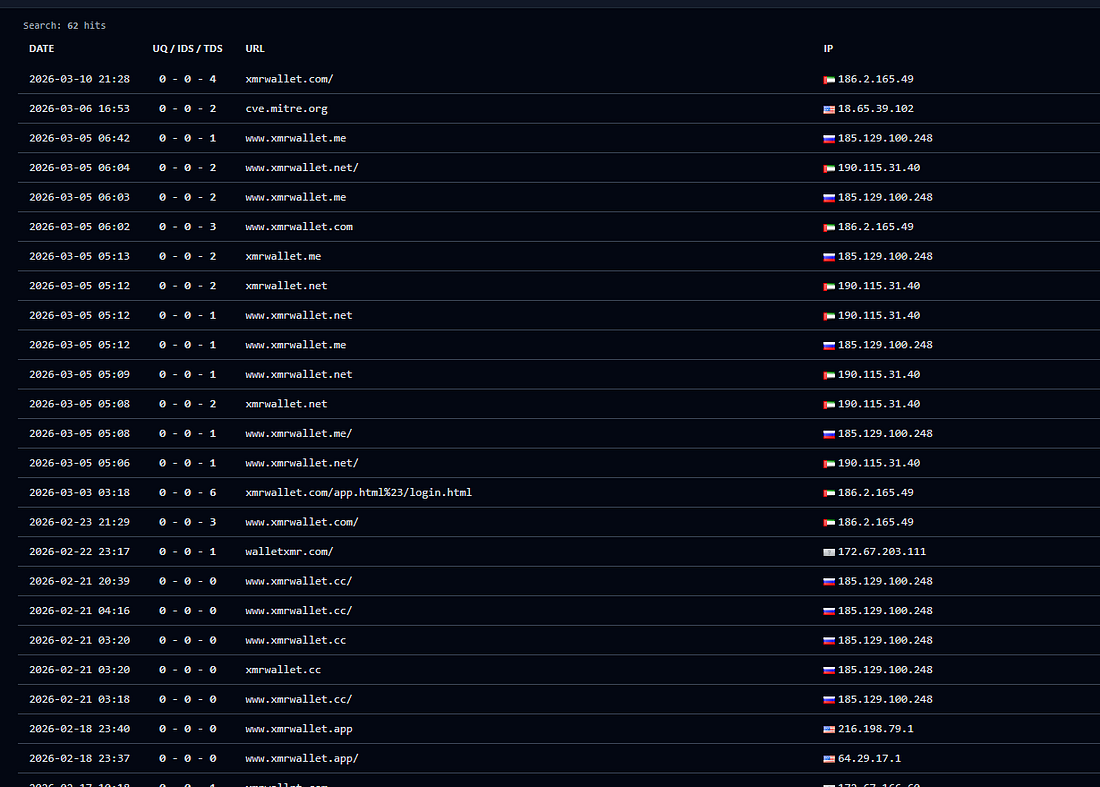
ภาพหน้าจอ 10 — ข้อมูลจาก URLScan: โดเมน xmrwallet ทั้งหมด (.com, .cc, .biz, .net, .me, .app) ชี้ไปยังโครงสร้างพื้นฐานเดียวกัน
ไทม์ไลน์: การล่มสลายของ xmrwallet
2016
xmrwallet[.]com เริ่มดำเนินการ โดยทำการตลาดในฐานะ “กระเป๋าเงิน Monero แบบโอเพนซอร์สฟรี”
2018
ผู้ปฏิบัติการ ถูกแบนจาก r/Moneroรายงานจากเหยื่อรายแรกปรากฏบน Trustpilot
4 กุมภาพันธ์ 2026
การหลบหนีจากโดเมน xmrwallet.cc ที่จดทะเบียนไว้ (ชำระค่าจดทะเบียนล่วงหน้า 8 ปี) — ก่อนการเผยแพร่ผลการสืบสวน
13 กุมภาพันธ์ 2026
เผยแพร่ฉบับที่ 35 แล้ว — กลไกการยึดครองการส่งข้อมูล (TX) ทั้งหมดถูกเปิดเผย
18 กุมภาพันธ์ 2026
ปัญหาหมายเลข 36 — การจับภาพแบบเรียลไทม์: 109 คำขอ และ 43 การส่ง viewkey ในเซสชันเดียว
23 กุมภาพันธ์ 2026
xmrwallet.cc ถูกระงับ (PDR) xmrwallet.biz ถูกระงับ (WebNic) ผู้ดำเนินการลบบัญชีปัญหา #35 และ #36 อย่างเร่งด่วน
26 กุมภาพันธ์ 2026
ความตื่นตระหนกเพิ่มมากขึ้น: มีการจดทะเบียนโดเมน xmrwallet.net และ .me (ชำระค่าเช่าล่วงหน้า 10 ปี ใช้ IP เดียวกับโดเมนที่ถูกระงับ)
8 มี.ค. 2026
xmrwallet.net DNS DEAD (NICENIC) ปิดกั้นโดเมนหลบหนีได้ 3 จาก 4
มีนาคม 2026
NameSilo เผยแพร่แถลงการณ์: “ผู้จดทะเบียนคือเหยื่อ” ช่วยยับยั้งการตรวจจับของ VirusTotal
27 มีนาคม 2026
ยื่นคำร้องเรียนอย่างเป็นทางการต่อ ICANN (มาตรา 3.18 ของ RAA) หลักฐานที่ส่งมอบให้หน่วยงานบังคับใช้กฎหมาย รายงานฉบับนี้ได้เผยแพร่แล้ว
คำตัดสิน
NameSilo ไม่ได้เพิกเฉยต่อหลักฐาน พวกเขาได้อ่านข้อมูลนั้น โทรหาผู้หลอกลวง เชื่อฟังคำพูดของเขา ประกาศว่าเขาเป็นผู้บริสุทธิ์ และช่วยปิดกั้นคำเตือนด้านความปลอดภัย จากนั้นจึงขอให้ผู้วิจัยพิสูจน์ว่าความเสียหายดังกล่าวเกิดขึ้น “เมื่อไม่นานมานี้”
นั่นไม่ใช่ความประมาท แต่คือความร่วมมือ
โดเมนนี้ถูกปิดให้บริการแล้ว การหลอกลวงได้สิ้นสุดลงแล้ว แต่ความจริงที่ว่าผู้จดทะเบียนโดเมน (Registrar) ในสหรัฐอเมริกาเลือกที่จะสร้างเรื่องโกหกเพื่อปิดบังขโมยคริปโตเคอร์เรนซีมูลค่า 2 ล้านดอลลาร์สหรัฐต่อหน้าสาธารณชน เป็นสิ่งที่ NameSilo จะต้องแบกรับไปอีกนานแสนนาน คำแถลงของพวกเขาจะกลายเป็นหลักฐานชิ้นเอก (Exhibit A) ในทุกคำฟ้องร้องนับตั้งแต่นี้เป็นต้นไป
หากคุณให้การรับรองขโมย คุณต้องร่วมรับผิดชอบค่าเสียหายของเขา
หลักฐานและทรัพยากร
การสืบสวนที่เกี่ยวข้อง
การสืบสวนนี้ตั้งอยู่บนหลักฐานที่เปิดเผยต่อสาธารณะ การจับภาพเครือข่ายแบบเรียลไทม์ ข้อมูลข่าวกรองจากแหล่งข้อมูลเปิด (OSINT) แพลตฟอร์มรีวิวสาธารณะ และคำแถลงการณ์สาธารณะฉบับเต็มของ NameSilo โดยตรง ไม่มีการเข้าถึงระบบโดยไม่ได้รับอนุญาต ผลการค้นพบทั้งหมดสามารถทำซ้ำได้อย่างอิสระ