อีลอน มัสก์
การหลอกลวงว่ามีการเป็นพันธมิตรกับเทสลา

เอกสารนี้ให้ หลักฐานที่ครอบคลุม สำหรับผู้ให้บริการจดทะเบียนโดเมน ผู้ให้บริการโฮสติ้ง ผู้ประมวลผลธุรกรรมการชำระเงิน และหน่วยงานบังคับใช้กฎหมาย โครงสร้างพื้นฐานที่บันทึกไว้ในที่นี้เป็นส่วนหนึ่งของ องค์กรอาชญากรรม ปฏิบัติการทั่วโลกโดย ไม่มีข้อยกเว้นด้านเขตอำนาจศาล — มีกิจกรรมในรัสเซีย จีน สหภาพยุโรป สหรัฐอเมริกา และภูมิภาคอื่นๆ ทั้งหมด
ข้อเท็จจริงสำคัญ: หลักฐานทั้งหมดที่แสดงด้านล่างมาจาก พันธมิตรเพียงหนึ่งราย ของเครือข่ายนี้ ขนาดรวมมีขนาดใหญ่กว่าอย่างมีนัยสำคัญ โดยประเมินว่ามีพันธมิตรที่ใช้งานอยู่จริงมากกว่า 20,000 ราย ซึ่งดำเนินการโดเมนพร้อมกันมากกว่า 1,200 โดเมน
เครือข่ายอาชญากรรมที่มีโครงสร้างชัดเจน มีสมาชิกมากกว่า 20,000 คน
ไม่มีประเทศใดถูกยกเว้น — รัสเซีย จีน สหภาพยุโรป สหรัฐอเมริกา ฯลฯ
จากพันธมิตรรายเดียว — ยอดรวมสูงกว่ามาก
บันทึกจากแผงควบคุมเพียงแผงเดียว
นี่คือ ไม่ การหลอกลวงด้วยสกุลเงินดิจิทัลอย่างง่าย โครงสร้างพื้นฐานอาชญากรรมไซเบอร์แบบมีองค์กรของ Gambler Panel ออกแบบมาเพื่อ การโจรกรรมทางการเงินแบบครอบคลุม ผ่านเวกเตอร์การโจมตีหลายช่องทางพร้อมกัน การดำเนินการฉ้อโกงโดยตัวแทนเครือข่ายนี้ทำให้เหยื่อทุกคนมีความเสี่ยงที่จะสูญเสียคริปโตเคอร์เรนซี เงินในบัตรธนาคาร เอกสารระบุตัวตน และข้อมูลส่วนบุคคล โครงสร้างการละเมิดโดเมนที่บันทึกไว้ในที่นี้ถือเป็นหลักฐานทางนิติวิทยาศาสตร์สำหรับหน่วยงานบังคับใช้กฎหมายในการดำเนินคดีกับองค์กรอาชญากรรมข้ามชาติ
การขโมยคริปโตเคอร์เรนซีโดยตรงผ่าน “เงินฝากยืนยันตัวตน” ปลอมที่ไม่มีการคืนเงิน ผู้เสียหายได้รับคำมั่นว่าจะสามารถถอนเงินได้หลังจากฝาก BTC, ETH หรือ USDT ในจำนวน 50–500 ดอลลาร์สหรัฐ
ในตัว ฟังก์ชัน "Drainer" ในแผงผู้ดูแลระบบ เมื่อเปิดใช้งาน สคริปต์ที่เป็นอันตรายจะพยายามดูดเงินจากกระเป๋าคริปโตที่เชื่อมต่อจนหมด — ขโมยเงินทั้งหมด ไม่ใช่แค่จำนวนเงินที่ฝาก
การบูรณาการกับ ผู้ประมวลผลธุรกรรมชำระเงิน 15 รายขึ้นไป รองรับการชำระเงินผ่านบัตรเครดิต/เดบิตแบบดั้งเดิม บัตรธนาคารของเหยื่อจะถูกเรียกเก็บเงินผ่านกระบวนการชำระเงินที่ดูเป็นทางการและน่าเชื่อถือ
การหลอกลวงในชื่อ "การยืนยันตัวตน KYC" เพื่อรวบรวมหนังสือเดินทาง ใบขับขี่ ภาพถ่ายเซลฟี่ และที่อยู่ เอกสารเหล่านี้ ขายในตลาดมืด หรือถูกนำไปใช้เพื่อกระทำการหลอกลวงตัวตนเพิ่มเติม
โฆษณาหลอกลวงบน TikTok, Instagram, Discord และ YouTube ที่อ้างว่าได้รับการสนับสนุนจากคนดัง (เช่น อีลอน มัสก์, คริสเตียโน โรนัลโด, เดรก ฯลฯ) โดยสัญญาว่าจะให้เครดิตฟรีมูลค่า 2,500 ดอลลาร์ขึ้นไปเมื่อใช้รหัสโปรโมชัน การเชื่อมโยงกับคนดังทั้งหมดล้วนถูกกุขึ้นอย่างสิ้นเชิง
เว็บไซต์คาสิโนที่มีลักษณะเป็นมืออาชีพ เกมที่ถูกจัดฉากไว้ล่วงหน้า 100%แผงควบคุมผู้ดูแลระบบมีปุ่มควบคุม "Twist" เพื่อการันตีการชนะในเบื้องต้น ผู้เสียหายจะเห็นยอด "เงินรางวัล" ปลอมในวงเงิน 5,000-50,000 ดอลลาร์สหรัฐ ซึ่งแท้จริงแล้วเป็นเพียงตัวเลขสมมติในฐานข้อมูล
เมื่อเหยื่อพยายามถอนเงิน ระบบจะเรียกเก็บเงิน "เงินมัดจำเพื่อยืนยันตัวตน" จำนวน 50-100 ดอลลาร์สหรัฐ เพื่อปลดล็อกยอดเงิน นี่คือการโจรกรรมครั้งแรก เงินมัดจำจะไม่ถูกคืน และธุรกรรมการถอนเงินจะไม่ได้รับการดำเนินการ
หลังการฝากเงินครั้งแรก ระบบจะสร้างข้อผิดพลาดปลอมแบบต่อเนื่อง ได้แก่ ข้อกำหนดระดับ VIP ค่าธรรมเนียมการยืนยันตัวตนตามมาตรการ AML การชำระภาษี และเงินประกัน แต่ละ "ข้อผิดพลาด" คือสคริปต์ที่ตั้งค่าไว้ล่วงหน้าซึ่งออกแบบมาเพื่อหลอกลวงเอาเงินเพิ่ม
กระบวนการยืนยันตัวตน (KYC) จะมีการเก็บข้อมูลหนังสือเดินทาง บัตรประจำตัว และภาพถ่ายเซลฟี่ตลอดกระบวนการ เมื่อเหยื่อหยุดชำระเงิน บัญชีจะถูกบล็อก และเจ้าหน้าที่สนับสนุนจะดำเนินการหลอกลวงทางจิตวิทยา (gaslighting) จนกว่าเหยื่อจะยอมแพ้ เอกสารประจำตัวที่ถูกขโมยจะถูกขายแยกต่างหาก
เป้าหมายเดียวและเป้าหมายสูงสุดของผู้ใช้ที่คุณนำมาคือการทำธุรกรรมฝากเงิน สำหรับแต่ละธุรกรรมฝากเงิน คุณจะได้รับค่าคอมมิชชันโดยอัตโนมัติและทันที — คู่มือพันธมิตรอย่างเป็นทางการสำหรับแผงควบคุม Gambler
ภาพหน้าจอต่อไปนี้แสดง รูปแบบการออกแบบหน้าเว็บหลอกลวง (Landing Page) หลากหลายรูปแบบ พร้อมใช้งานสำหรับพันธมิตร สิ่งนี้แสดงให้เห็นว่า ระดับอุตสาหกรรมและองค์กรระดับมืออาชีพ ของปฏิบัติการอาชญากรรมนี้ ทุกการออกแบบใช้ภาพของบุคคลมีชื่อเสียงโดยไม่ได้รับอนุญาต แบรนด์เกมที่ถูกขโมย หรือเนื้อหาสำหรับผู้ใหญ่เป็นเหยื่อล่อเพื่อหลอกล่อเหยื่อ
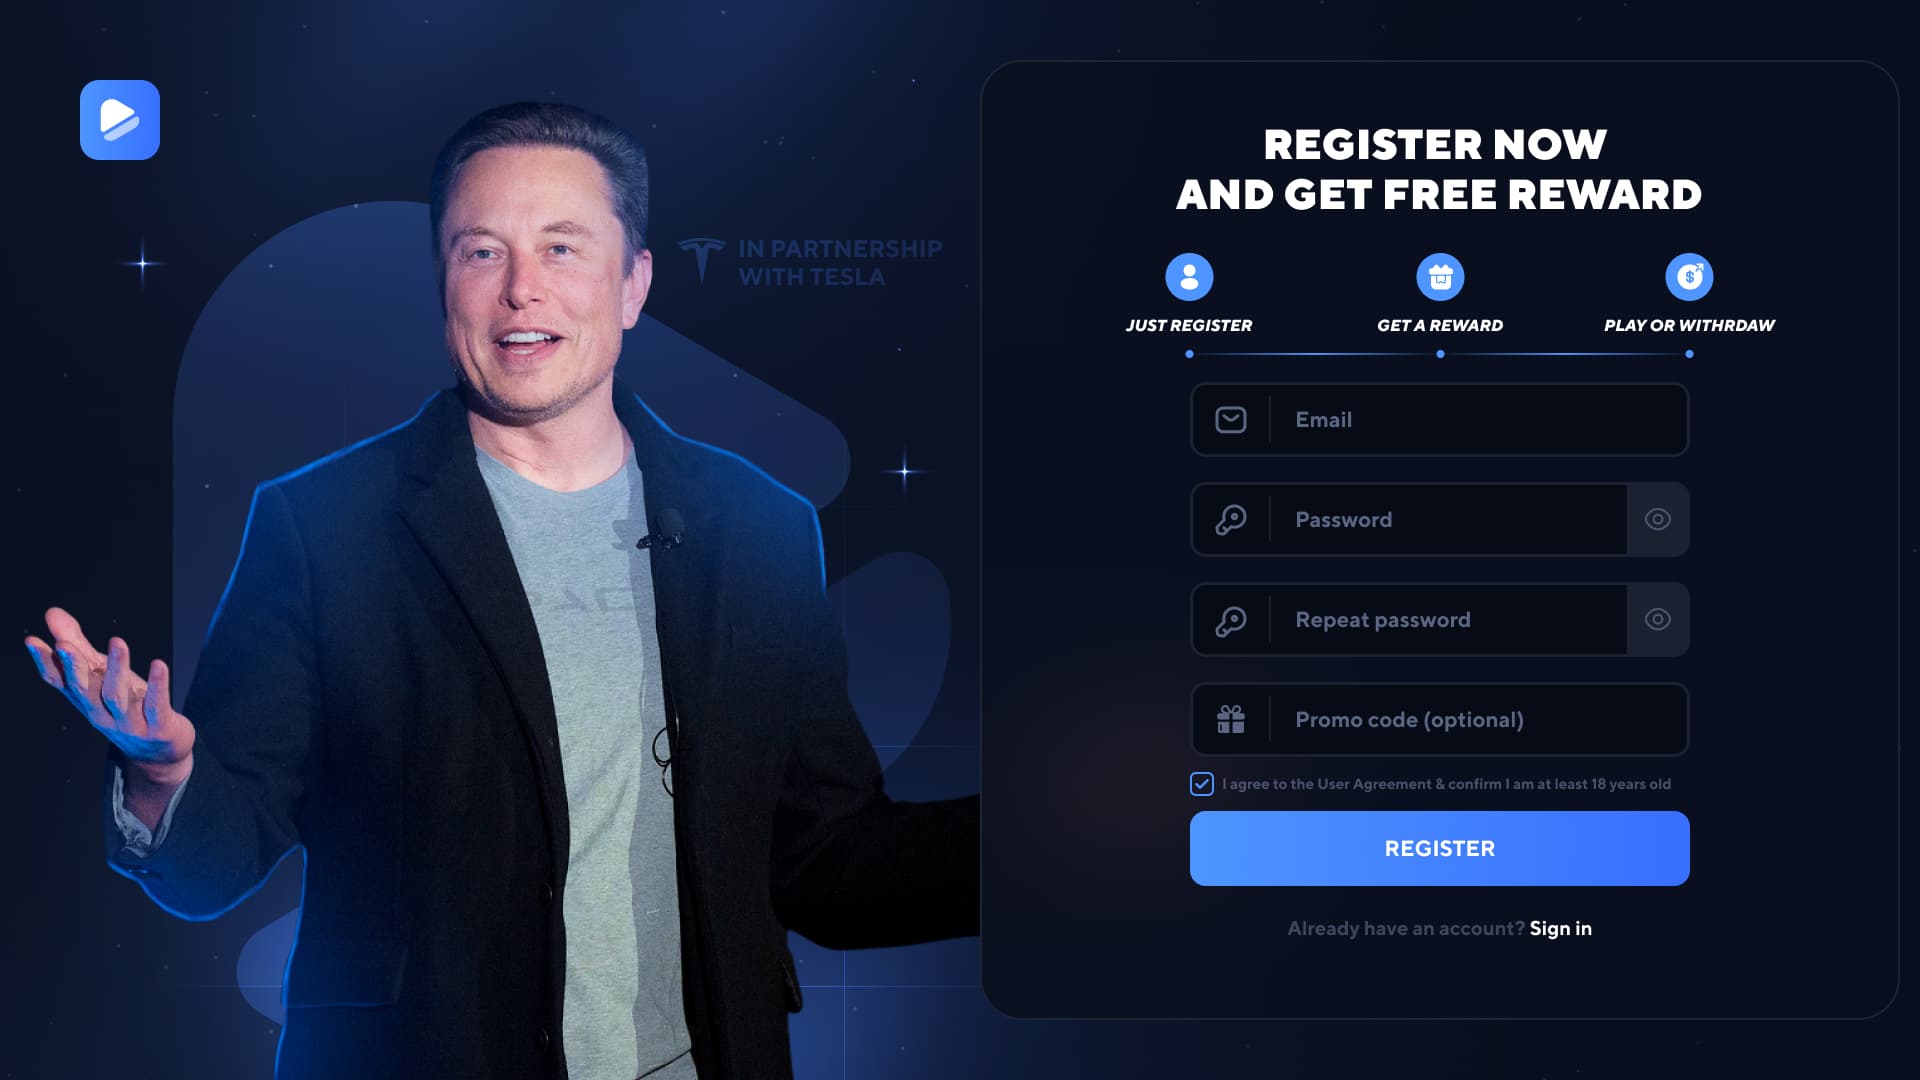
การหลอกลวงว่ามีการเป็นพันธมิตรกับเทสลา
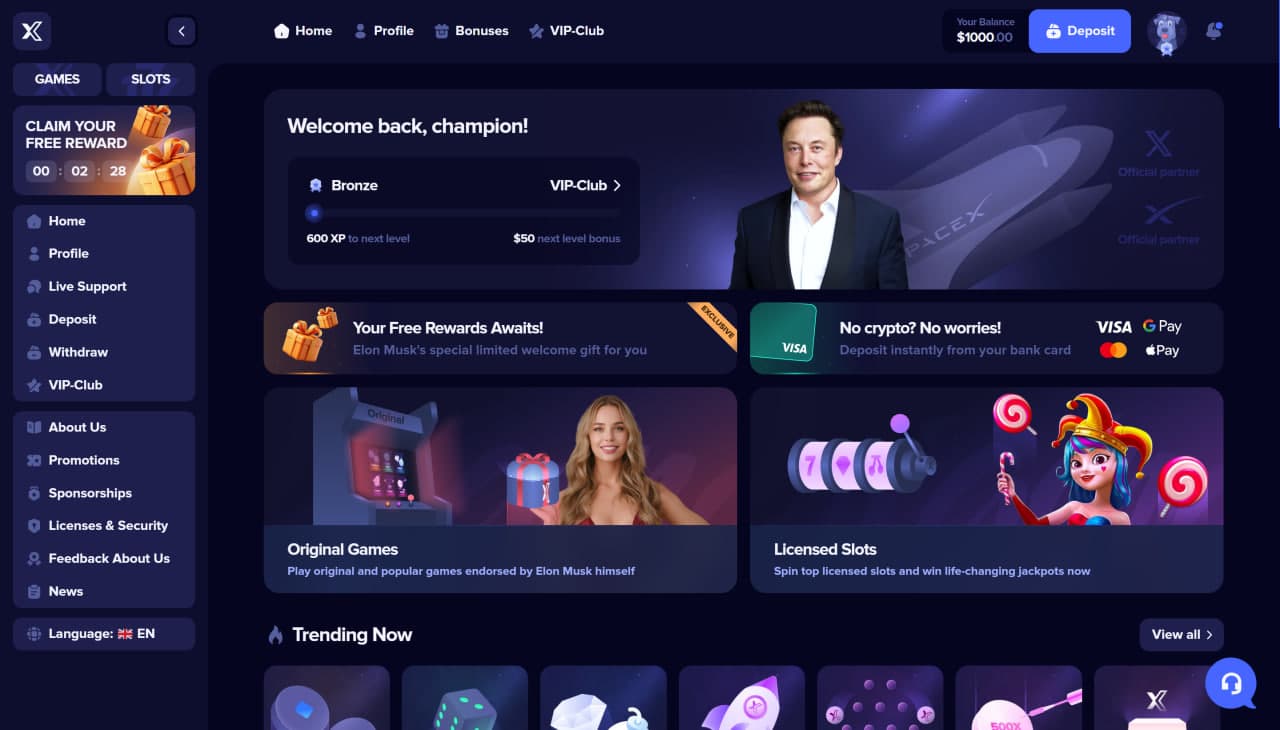
การออกแบบทางเลือก
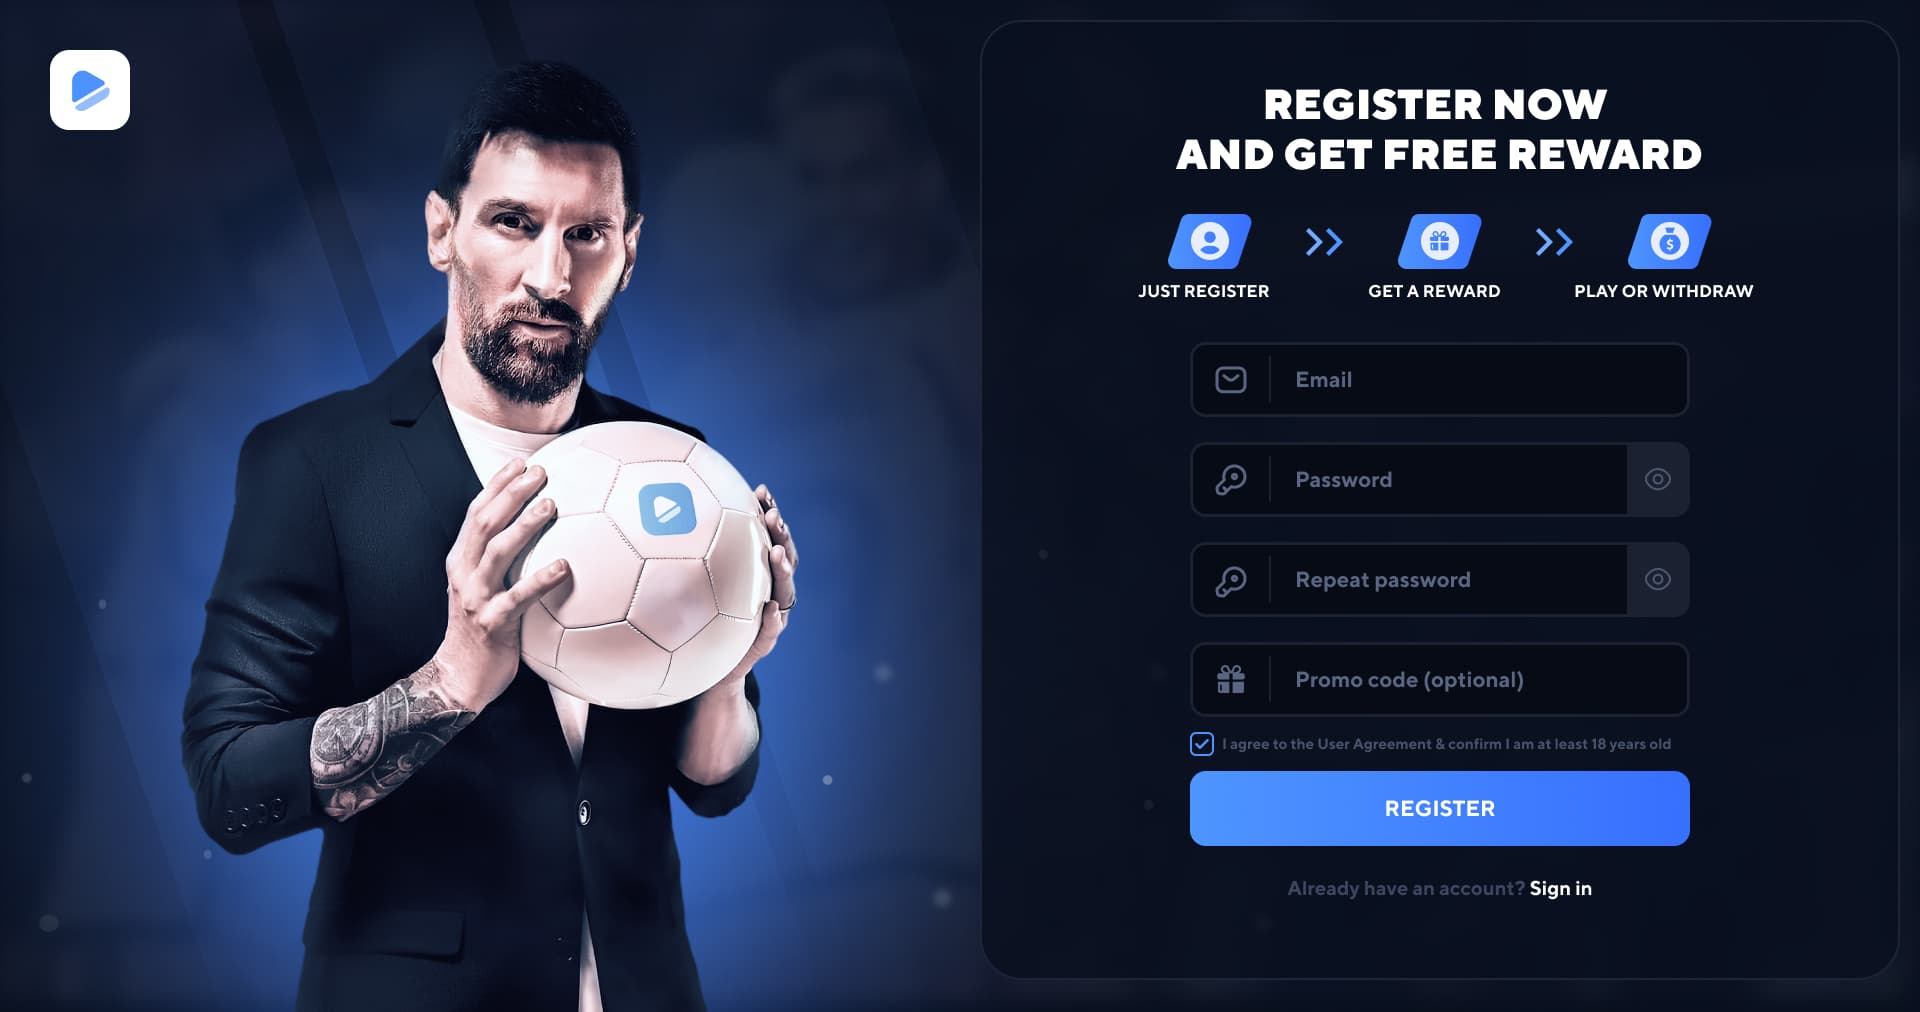
การรับรองปลอม
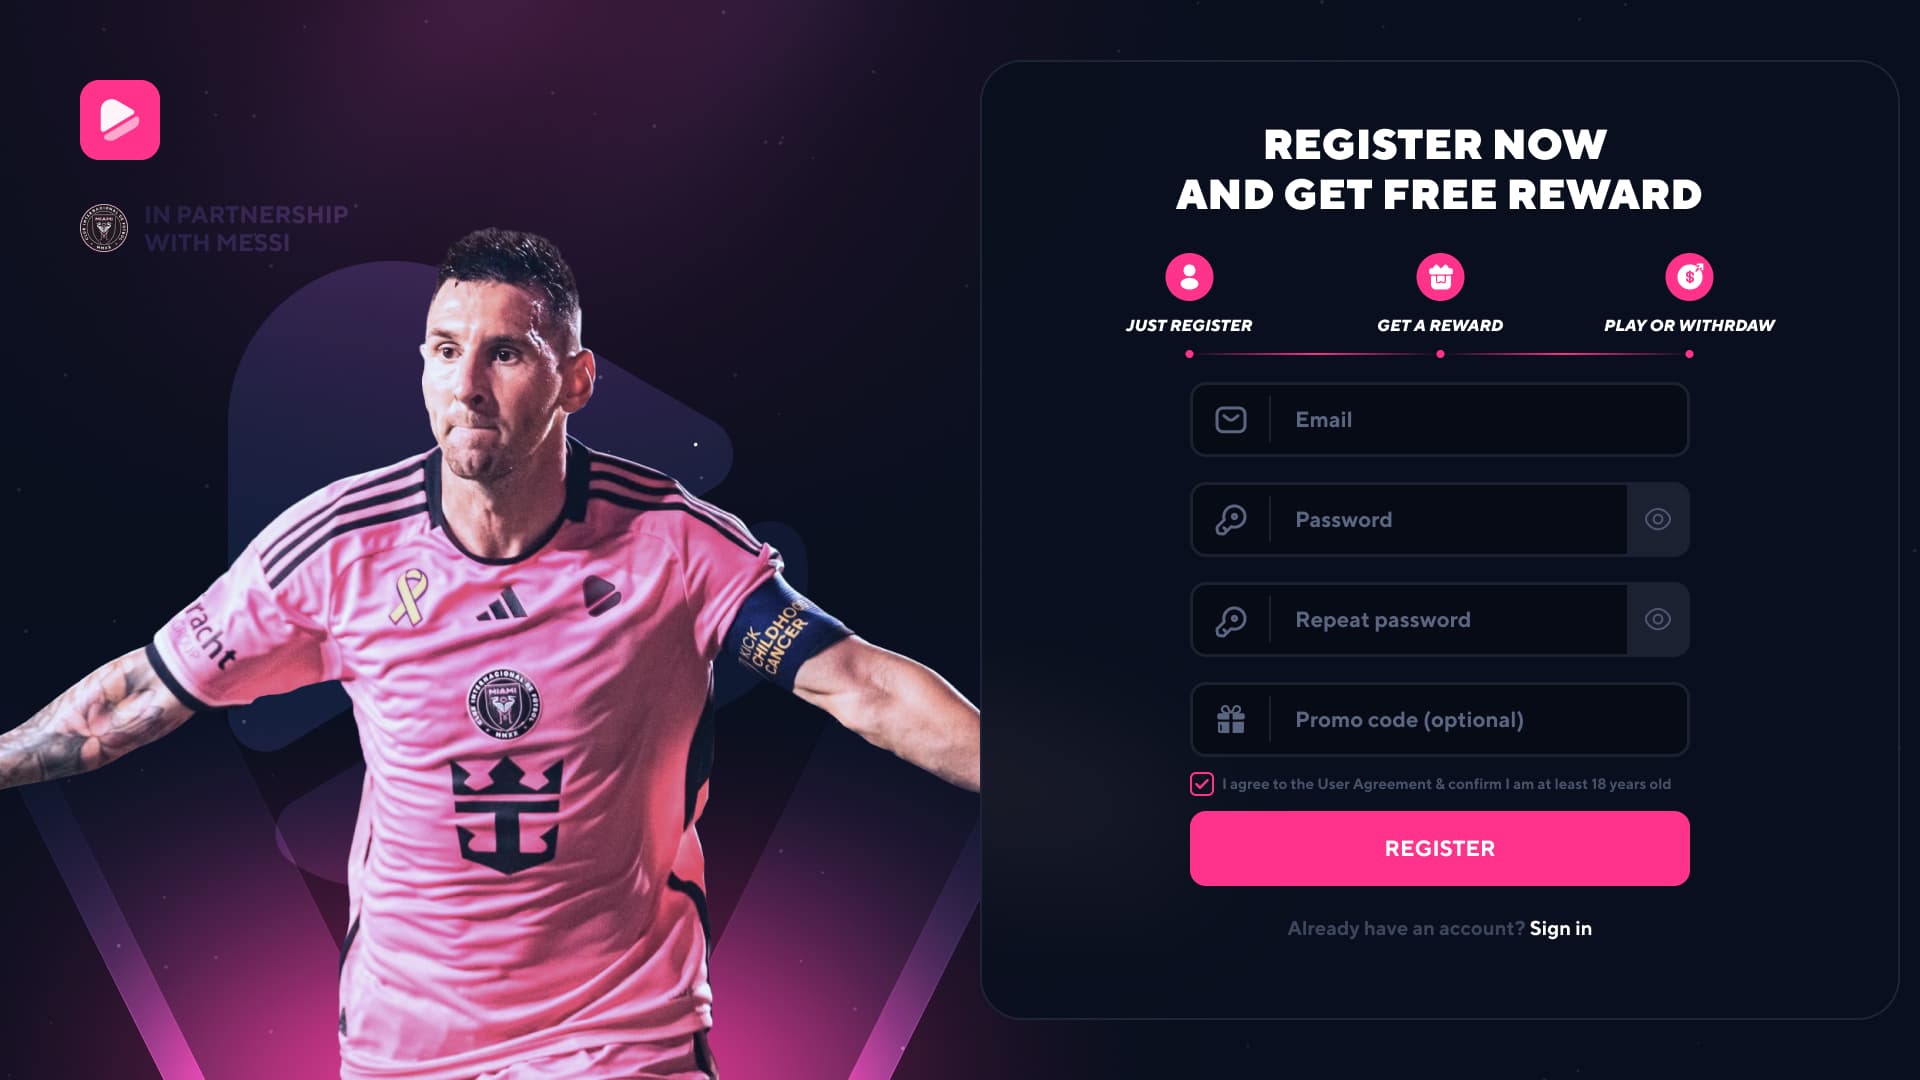
การออกแบบทางเลือก
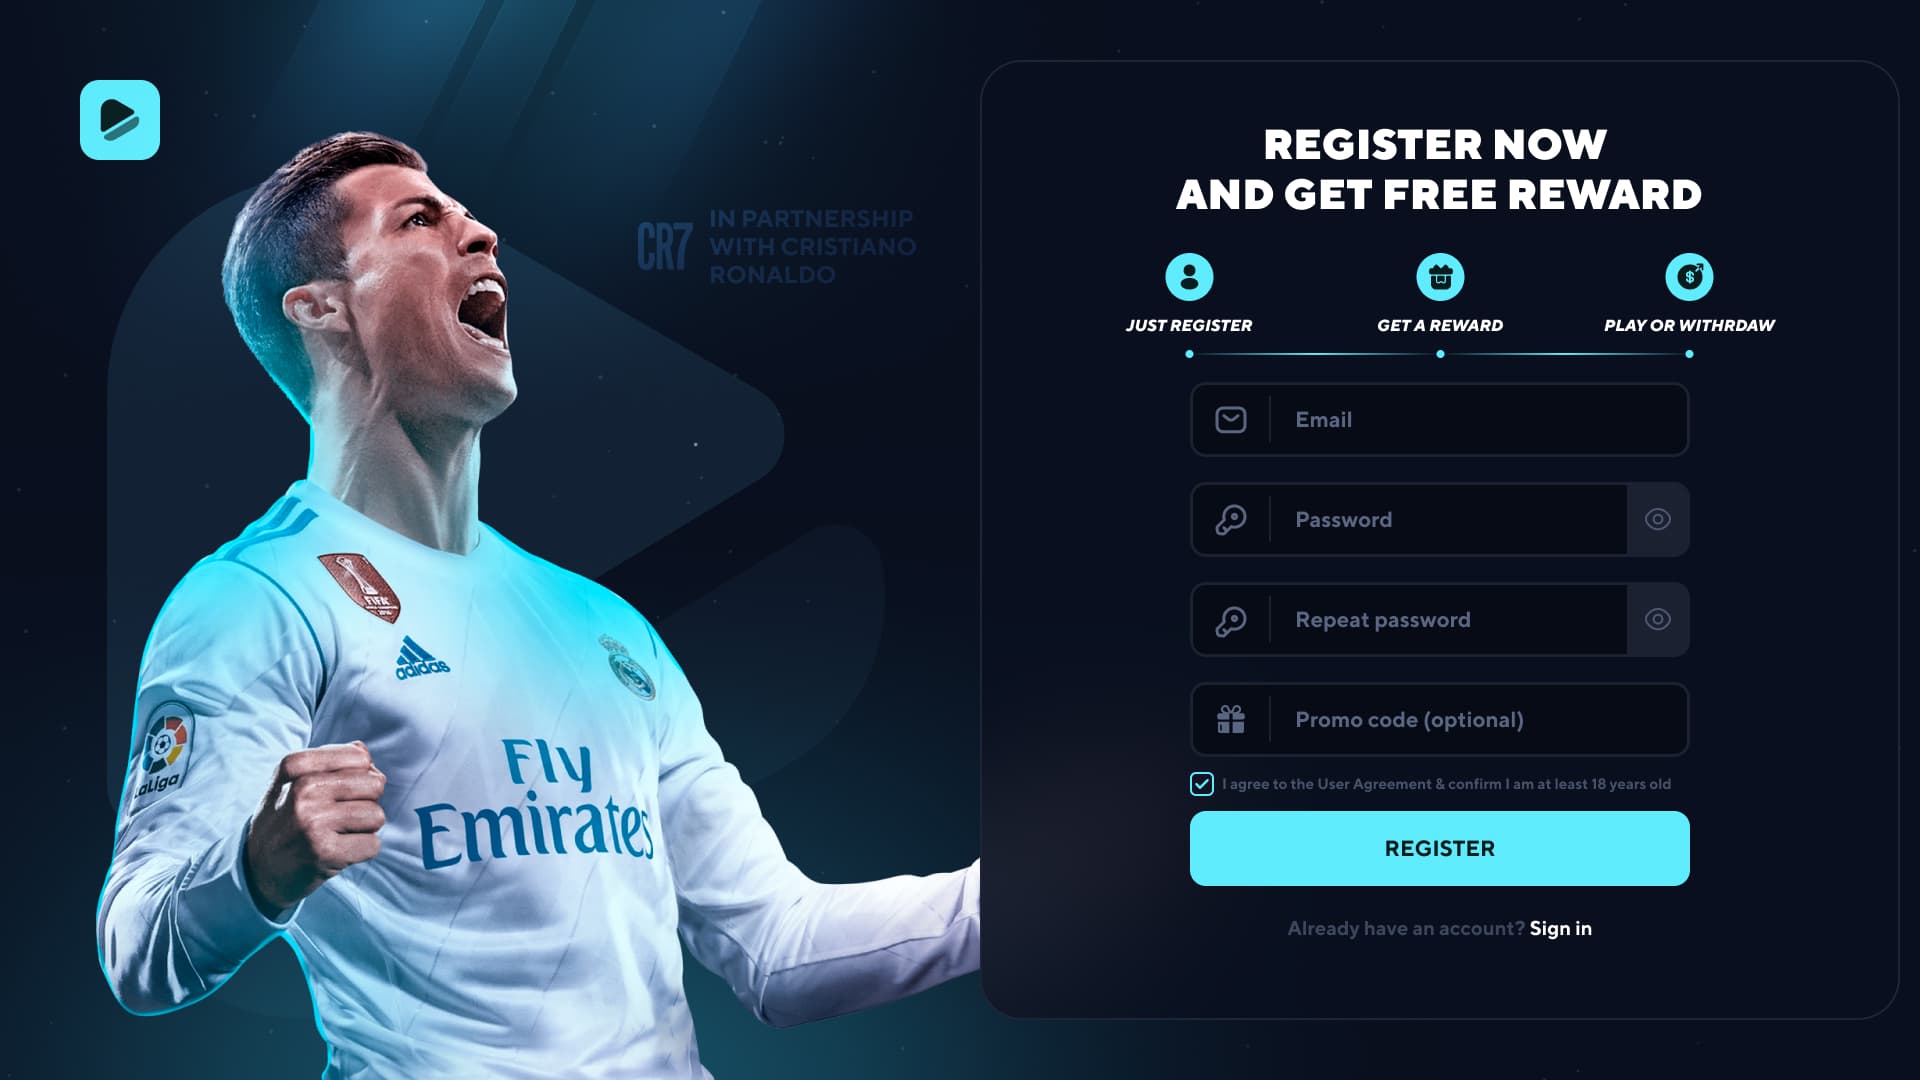
การรับรองปลอม
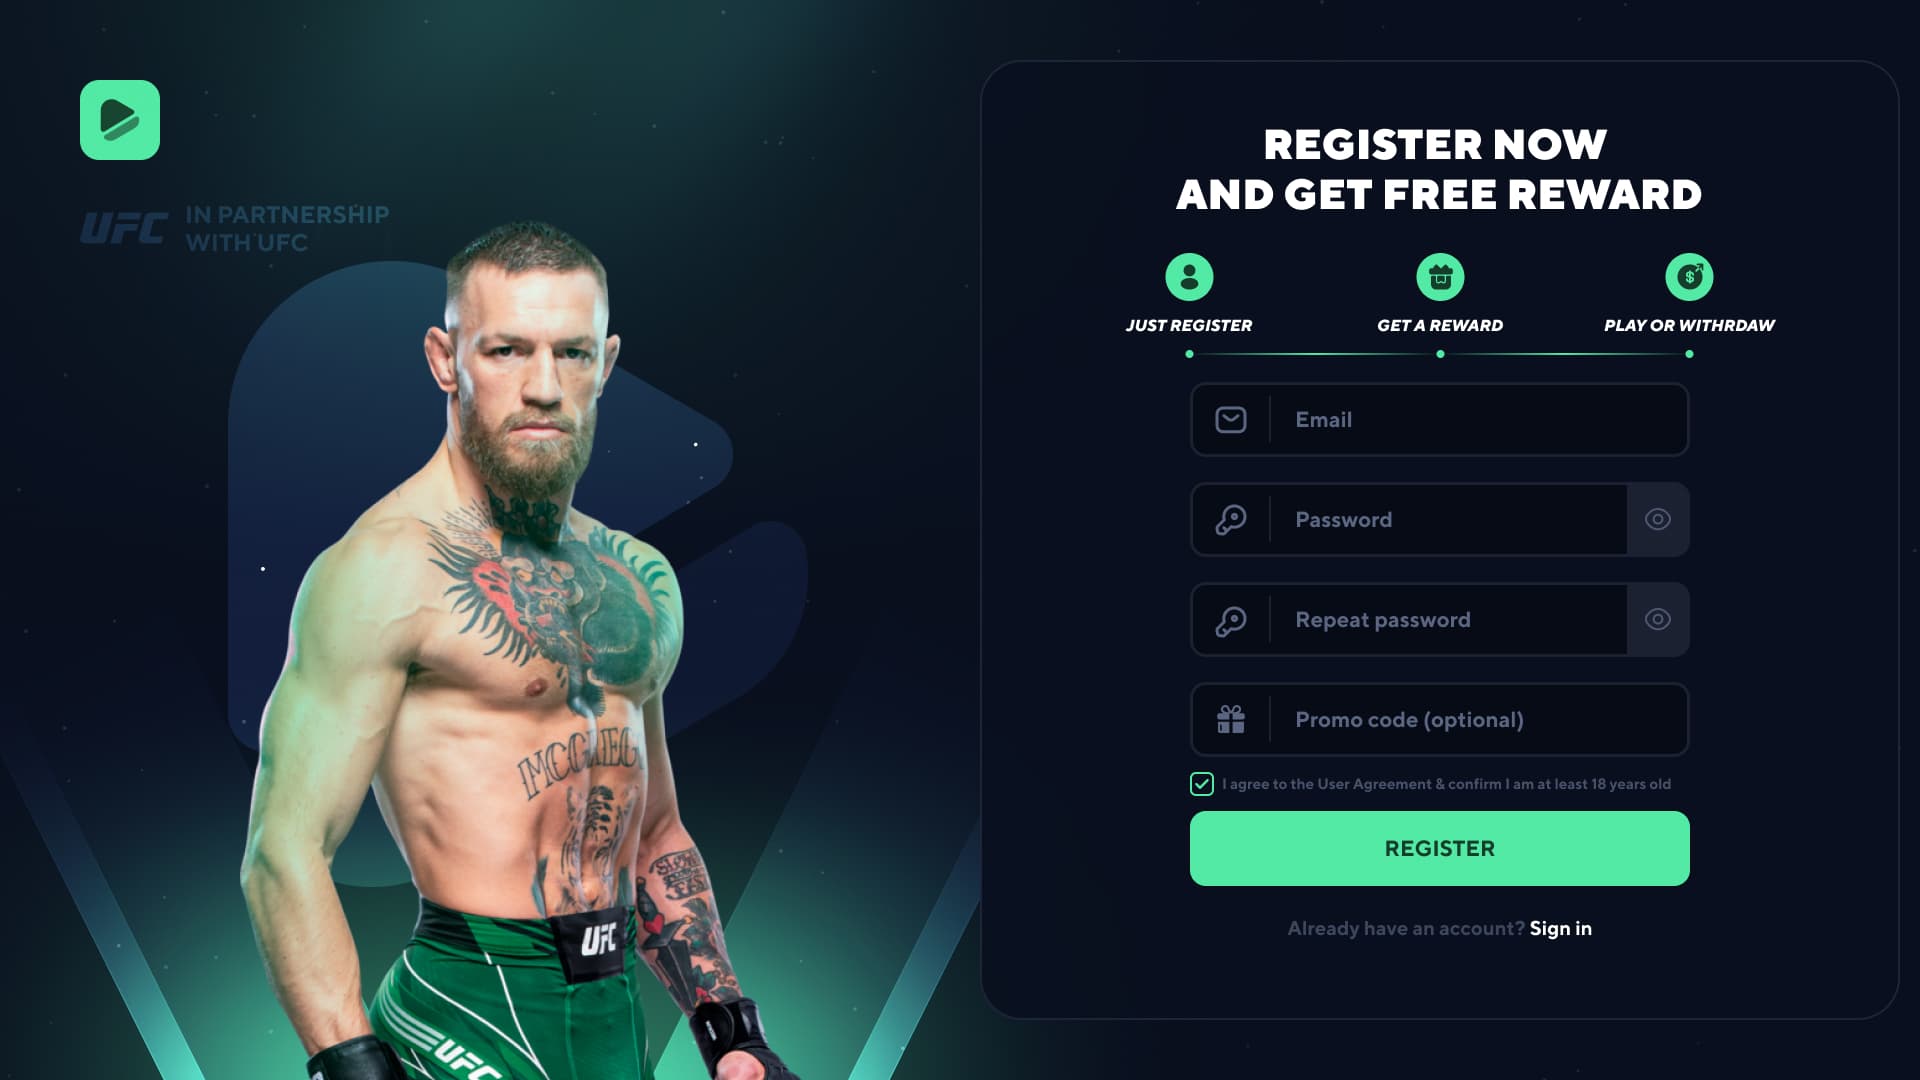
การรับรองปลอม
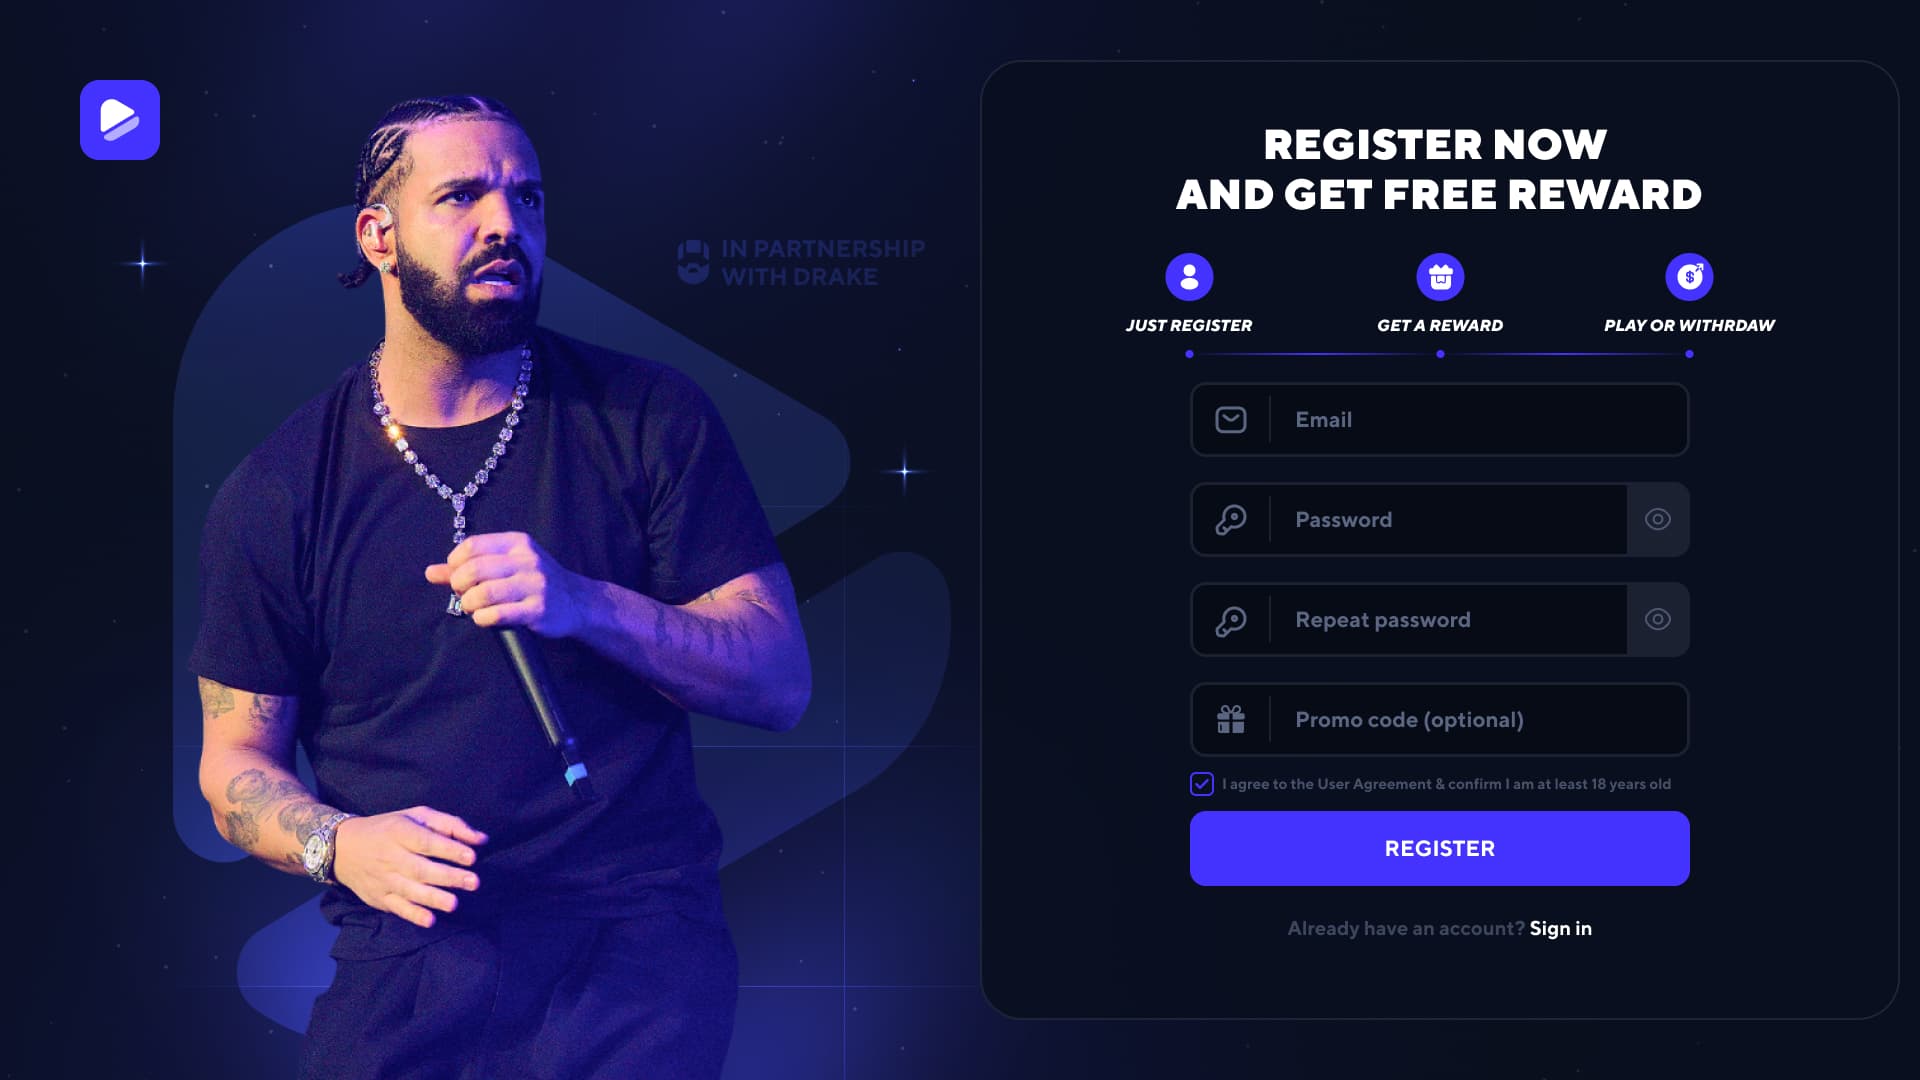
การรับรองปลอม
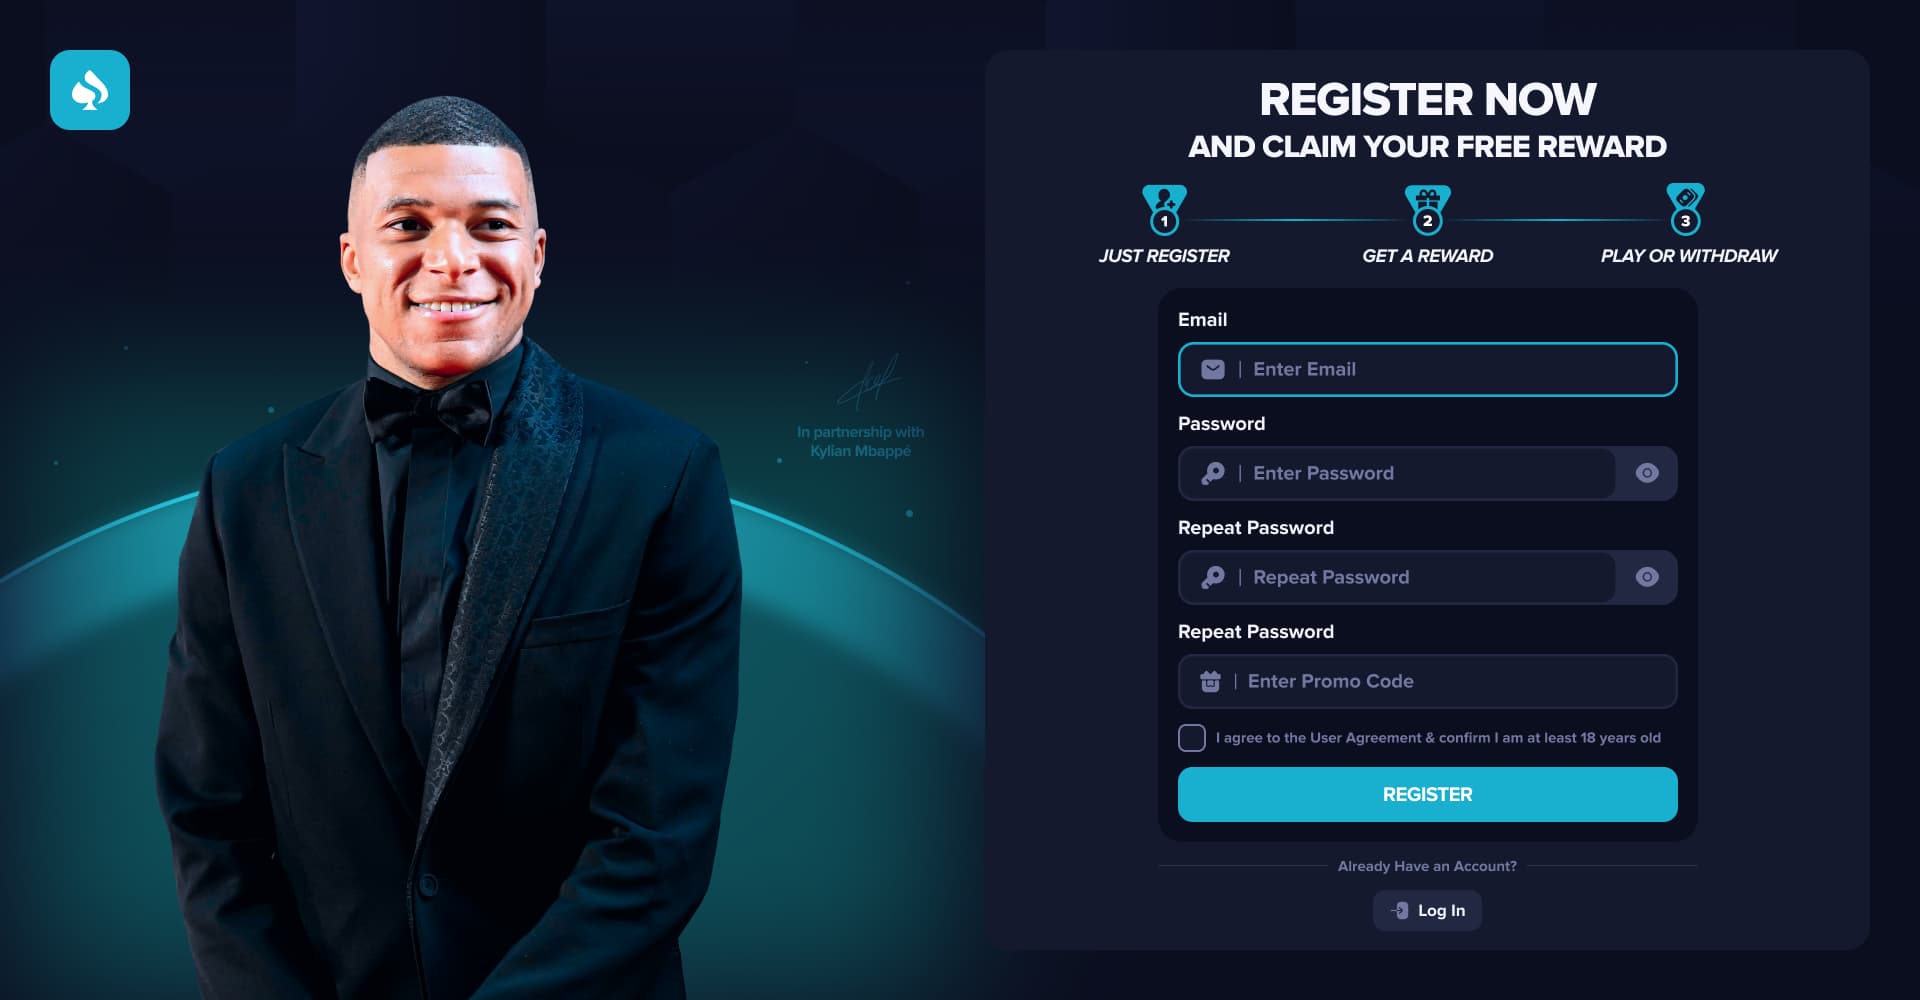
การรับรองปลอม
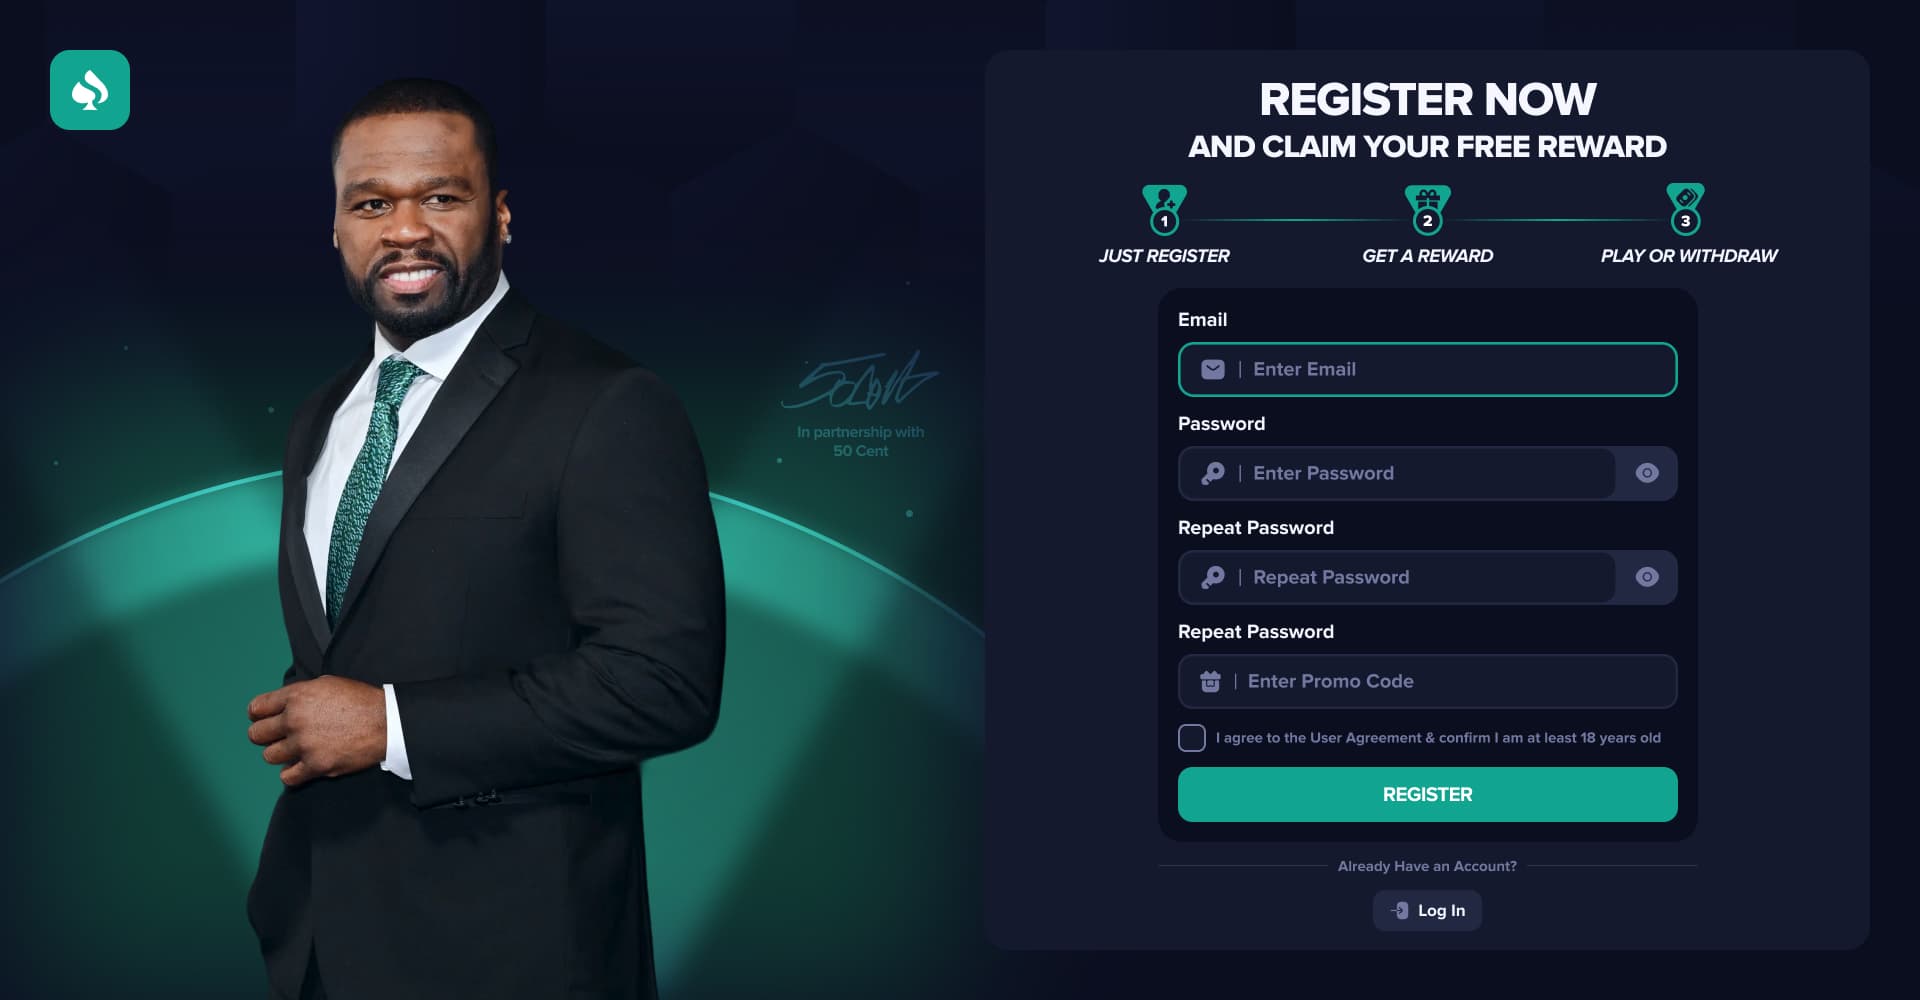
การรับรองปลอม
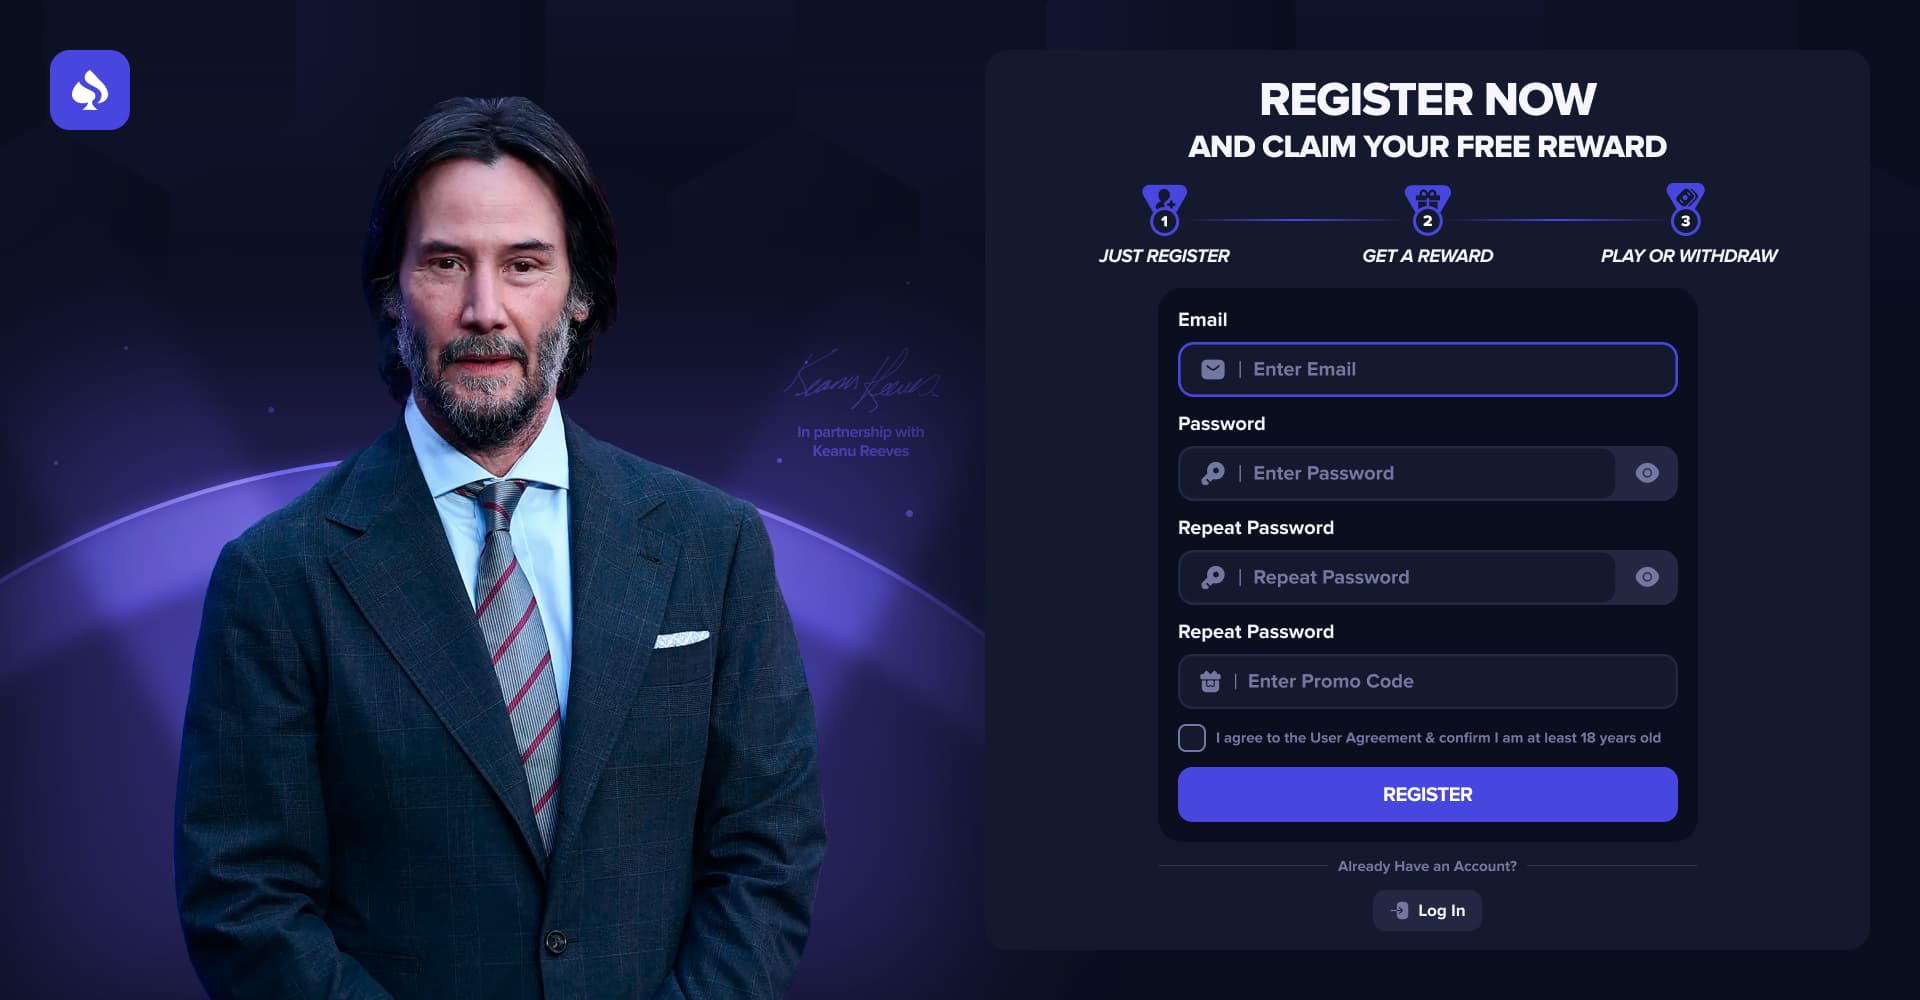
การรับรองปลอม
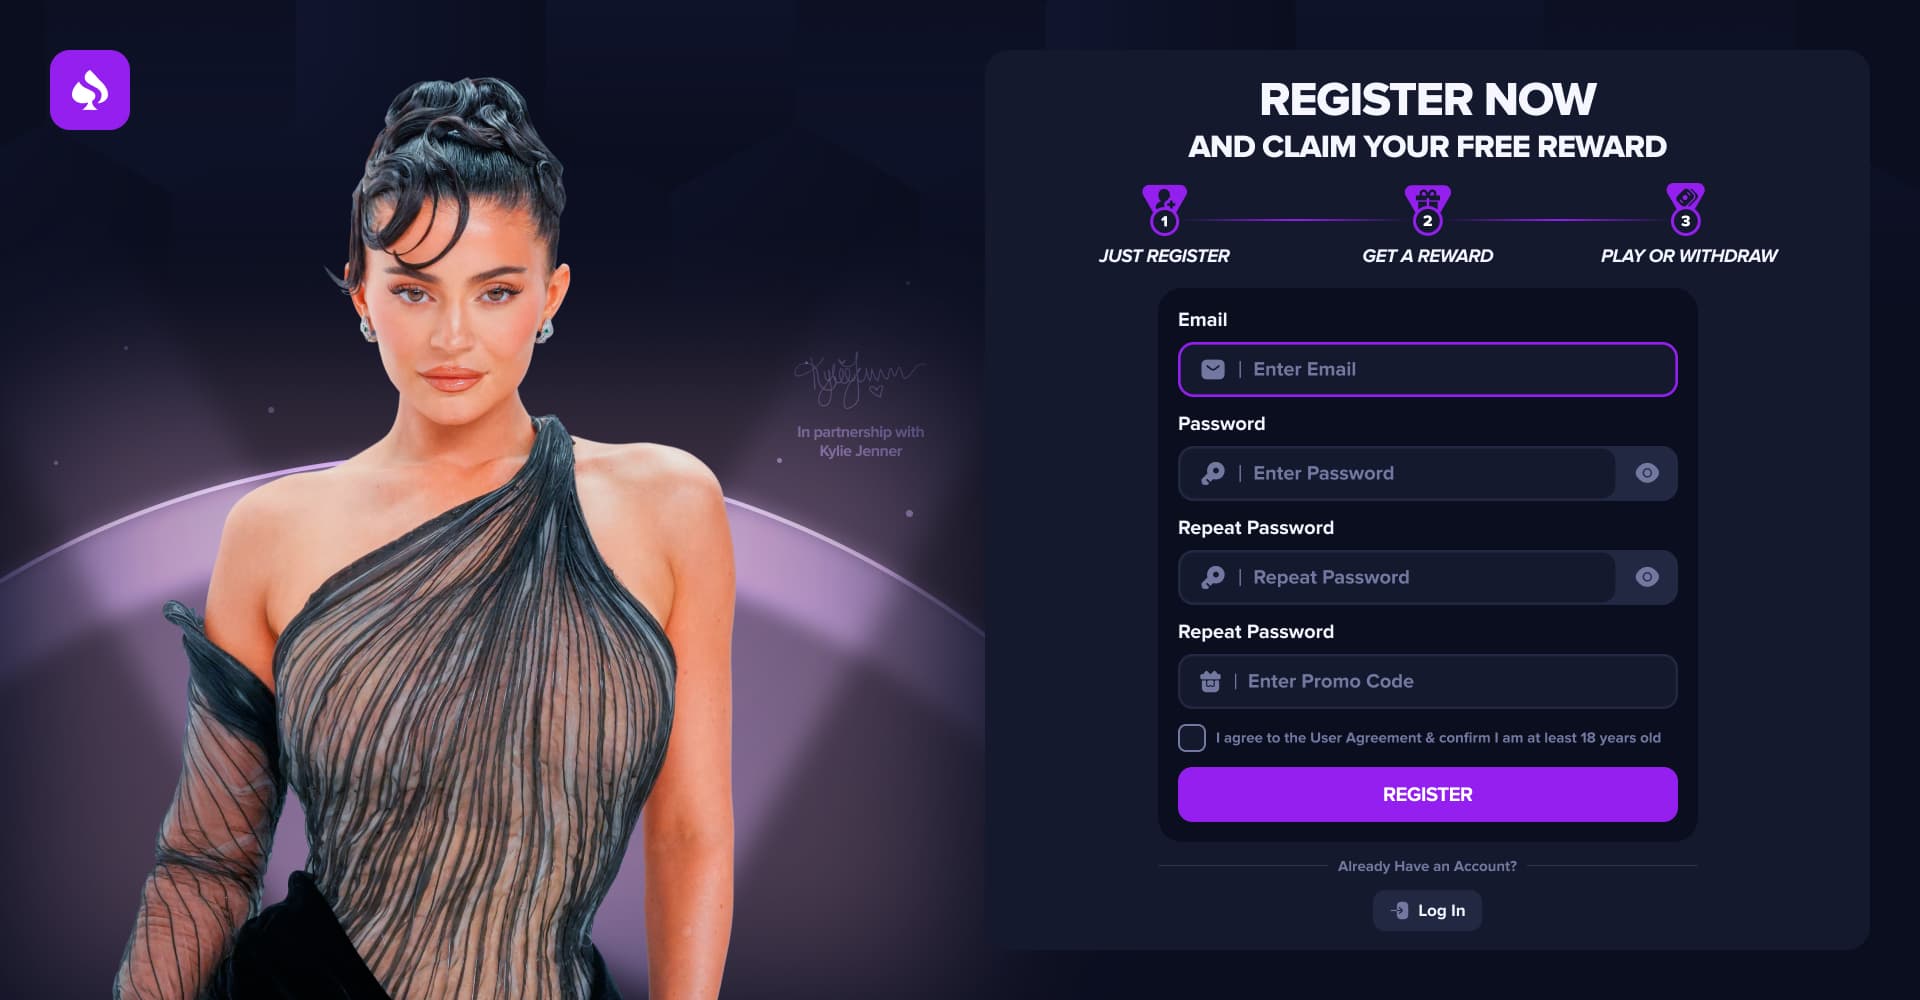
การรับรองปลอม
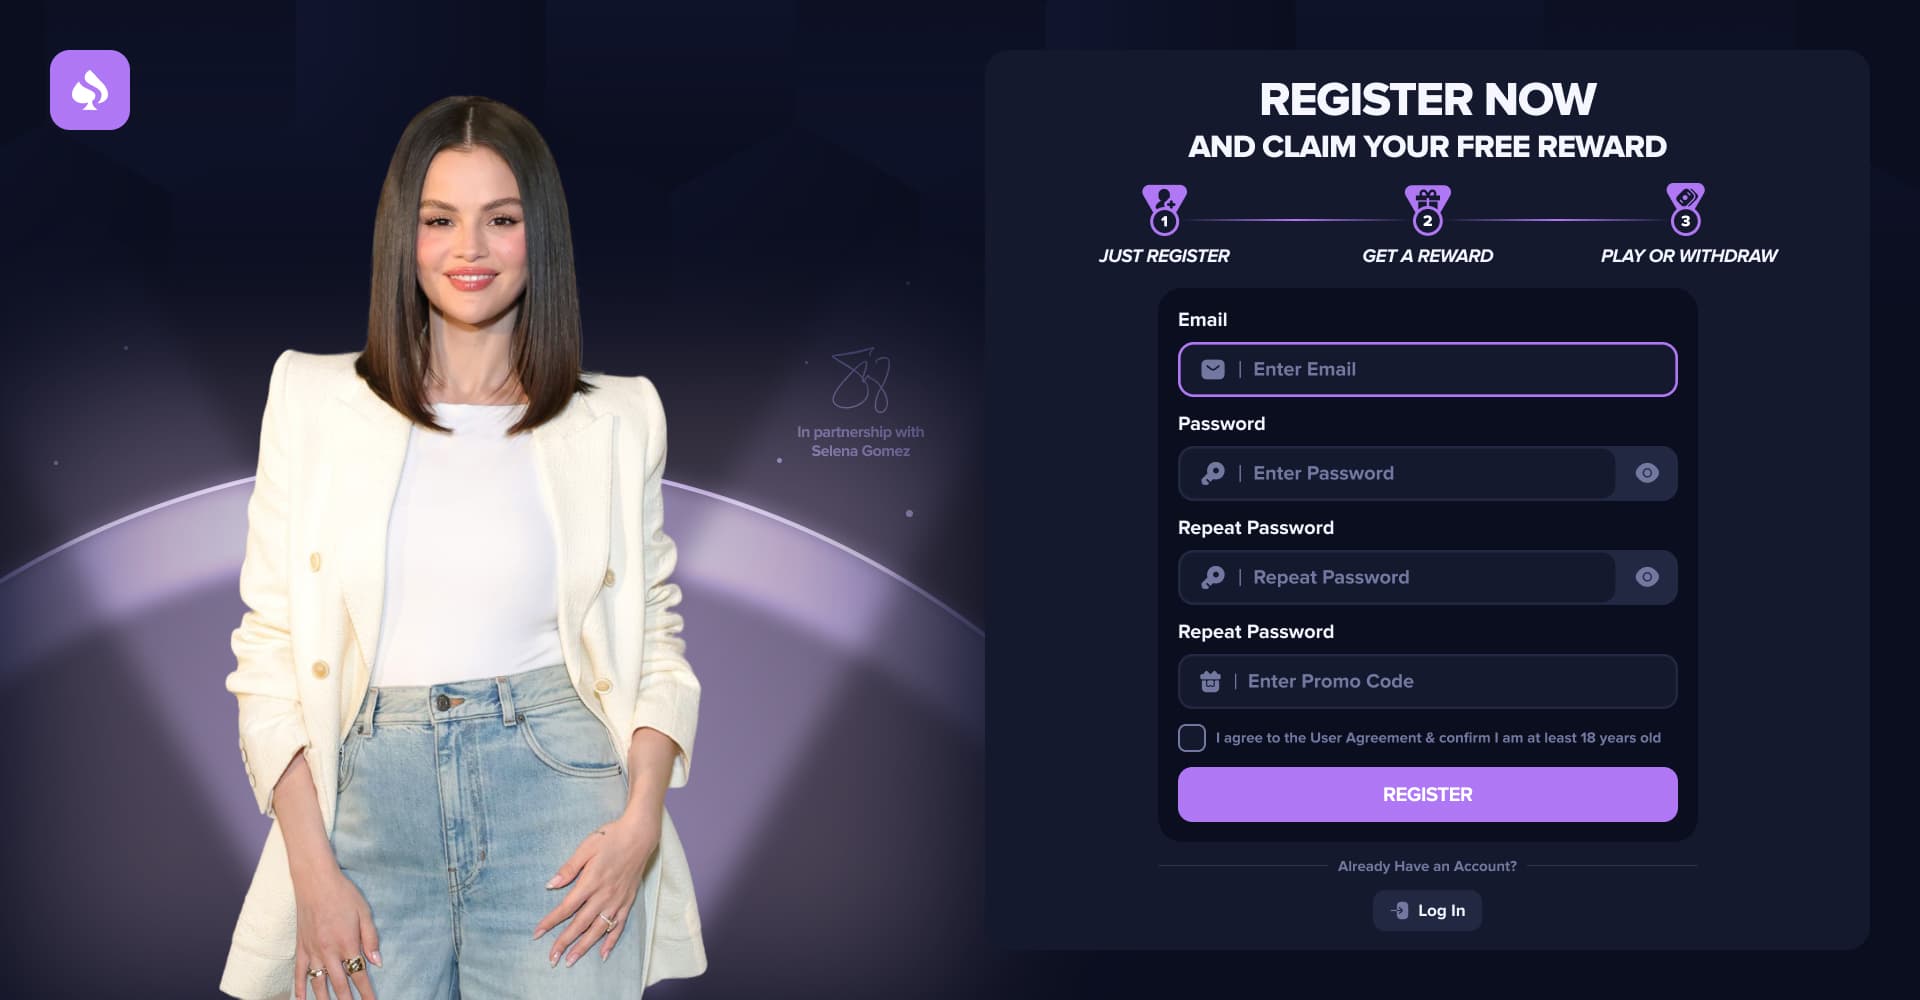
การรับรองปลอม
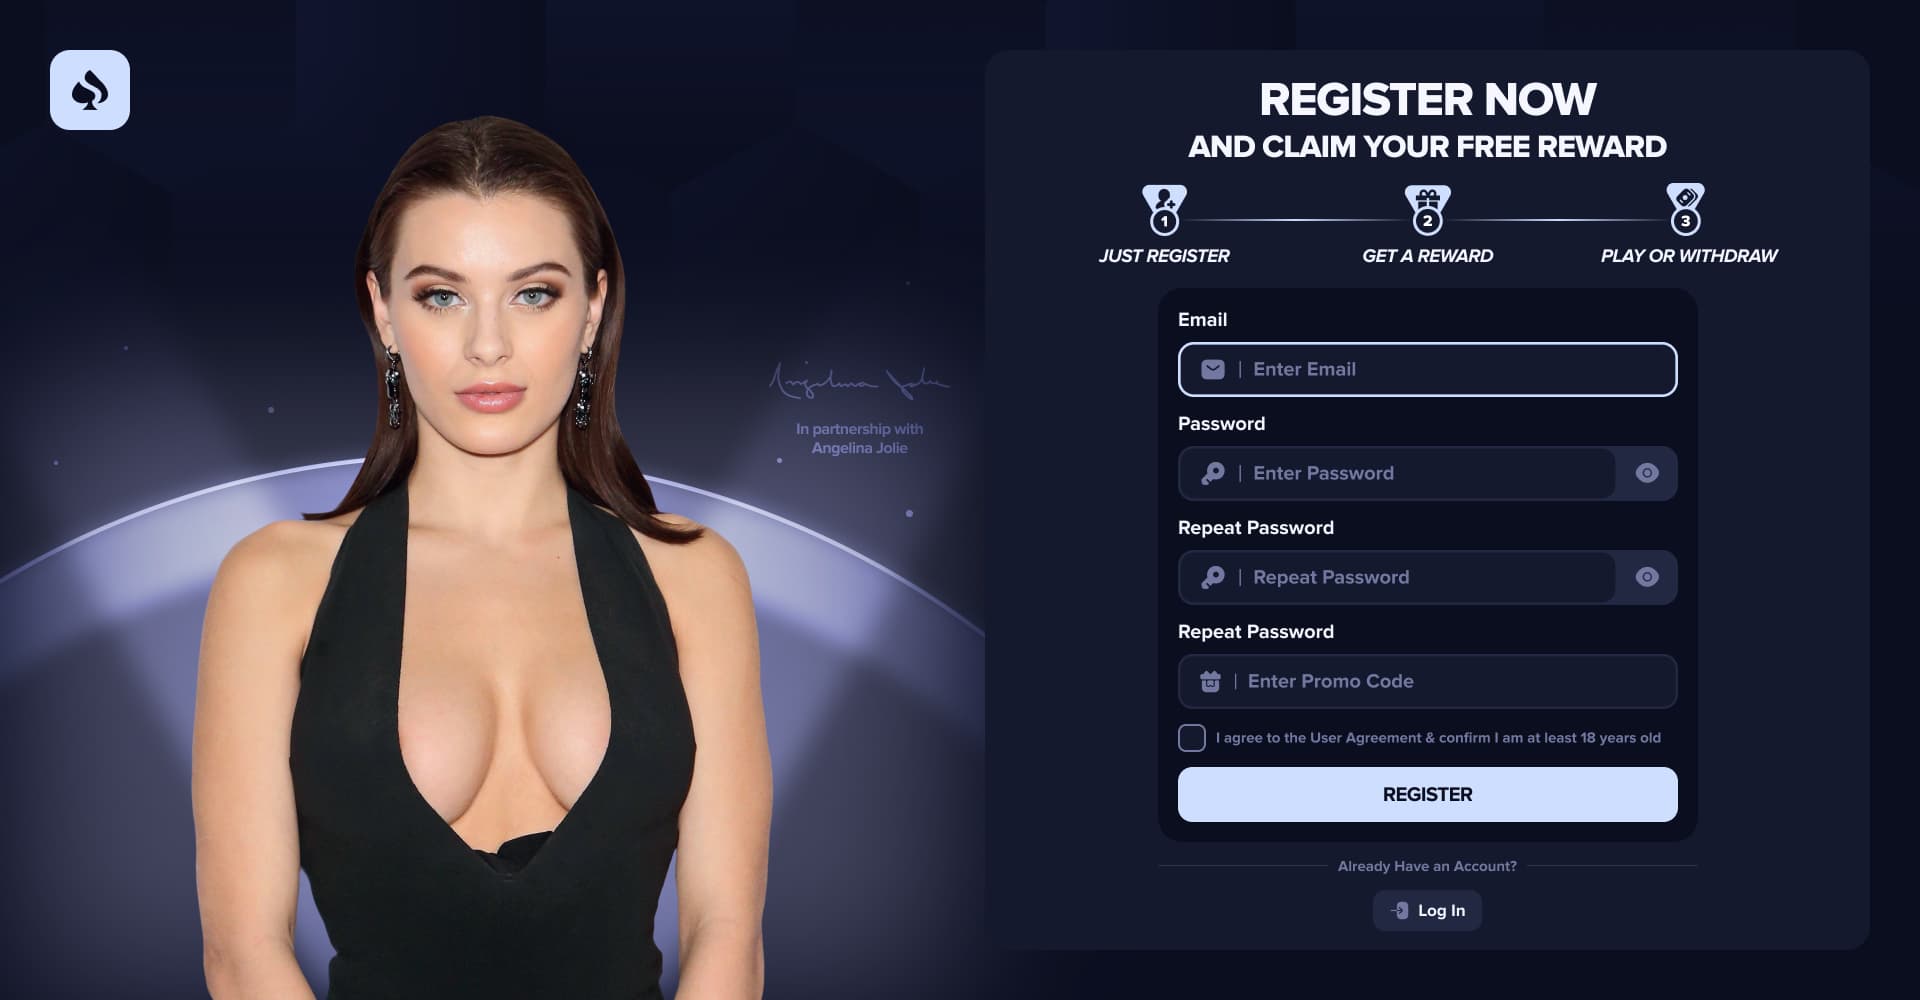
การรับรองปลอม
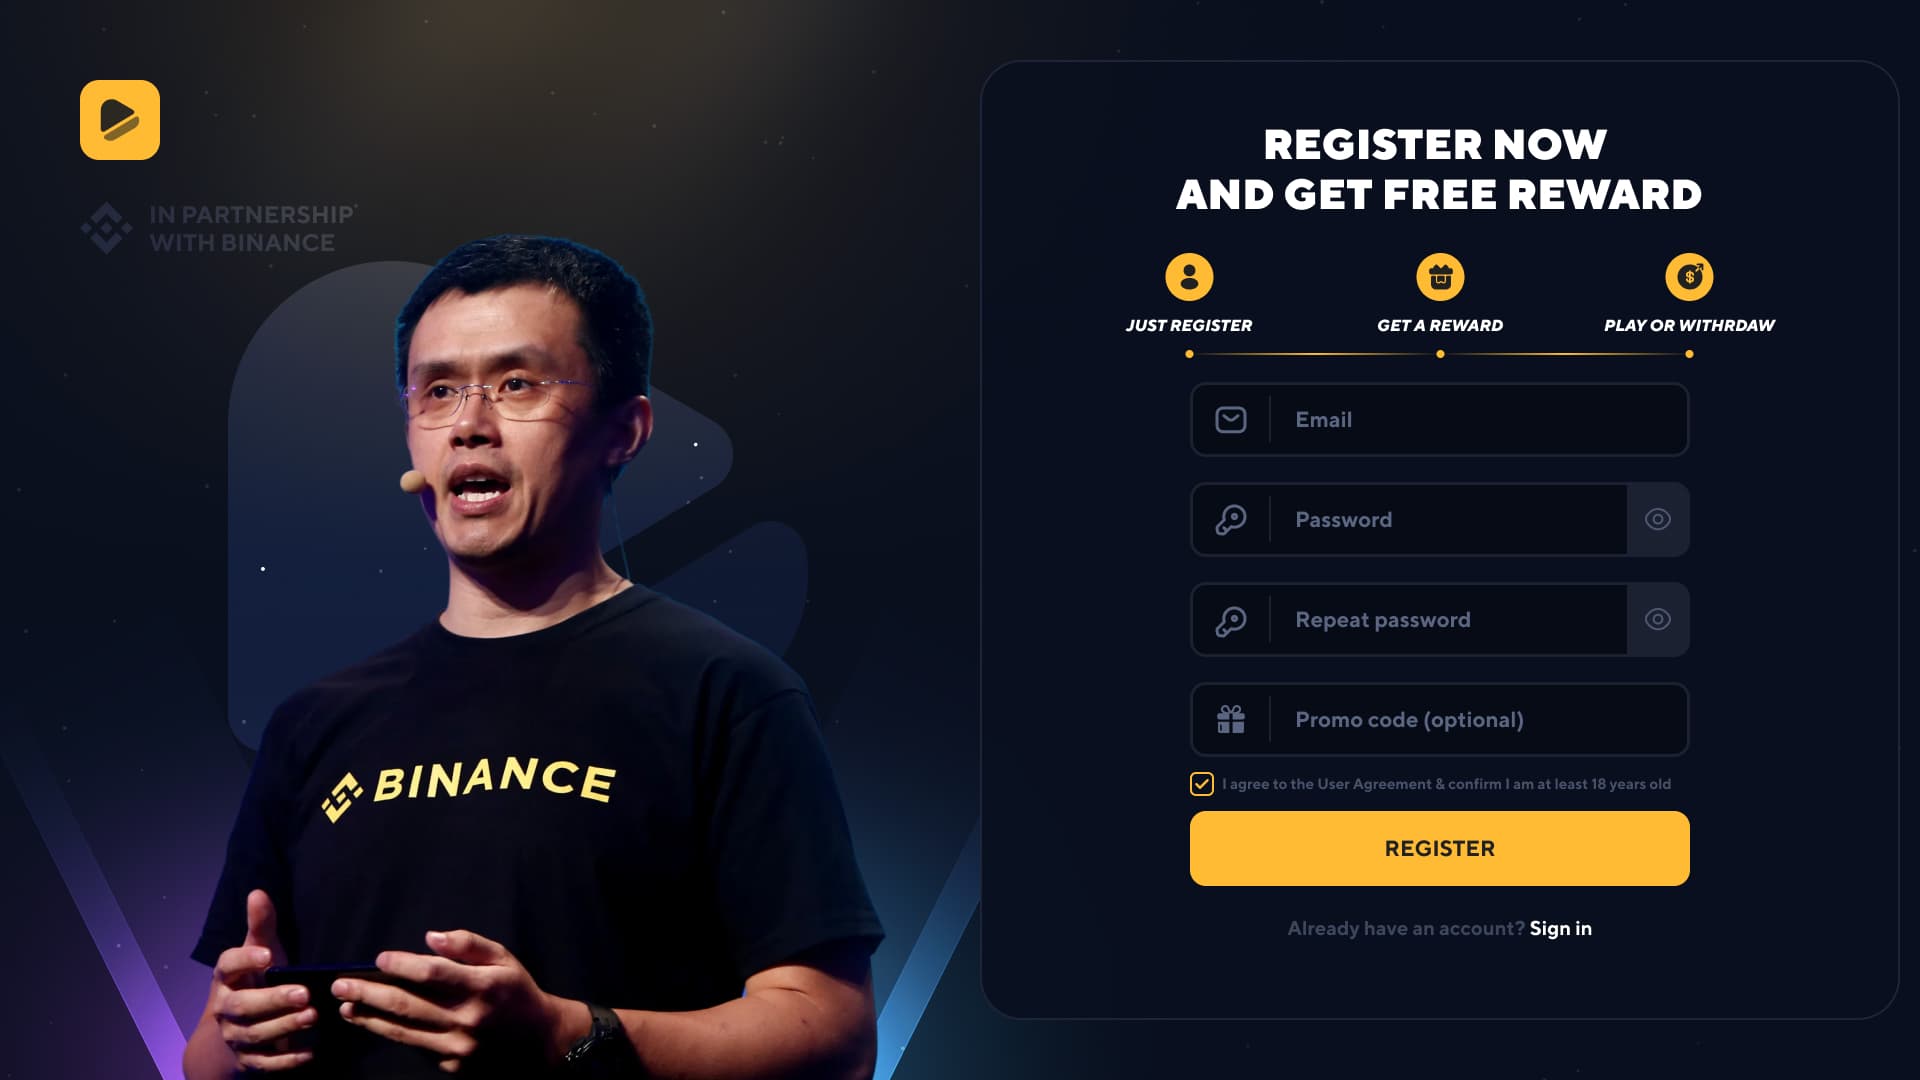
การรับรองจาก Binance ปลอม
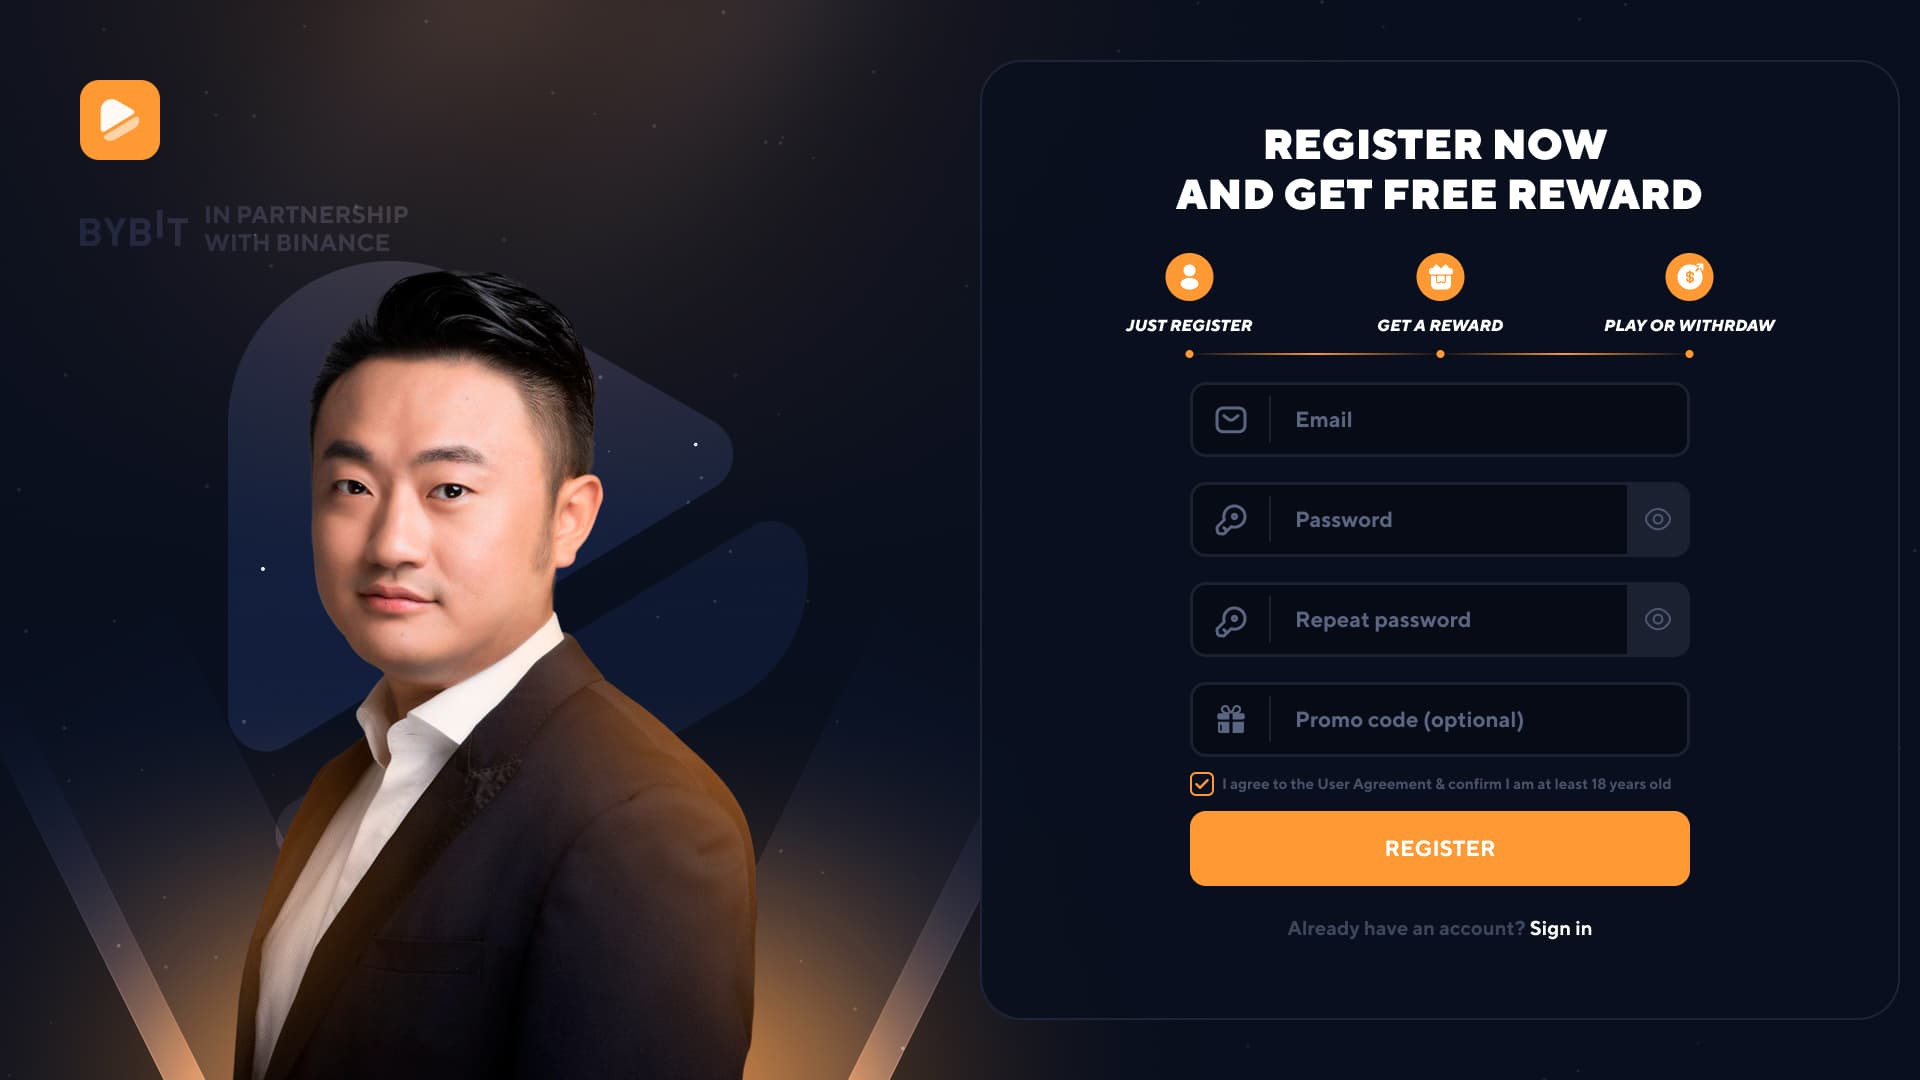
การรับรองจาก Bybit ที่ปลอมแปลง
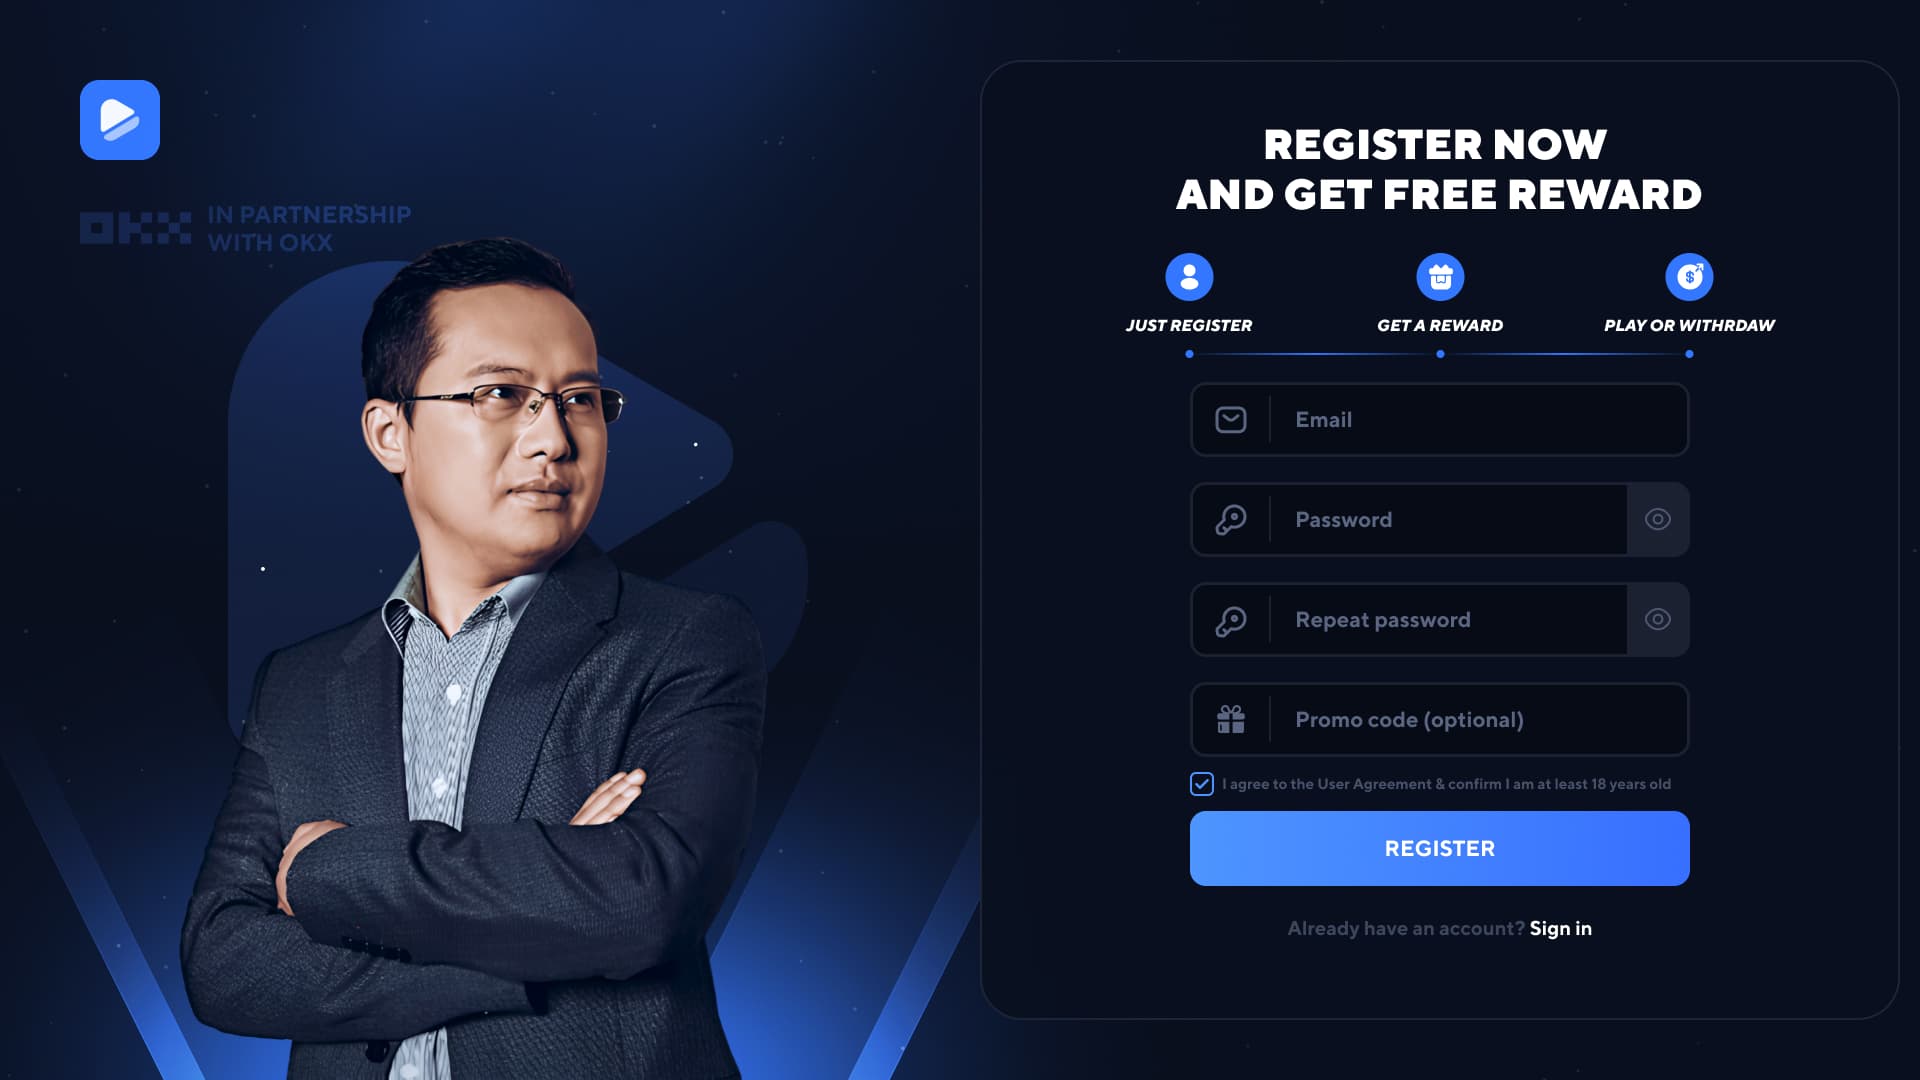
การรับรองจาก OKX ปลอม
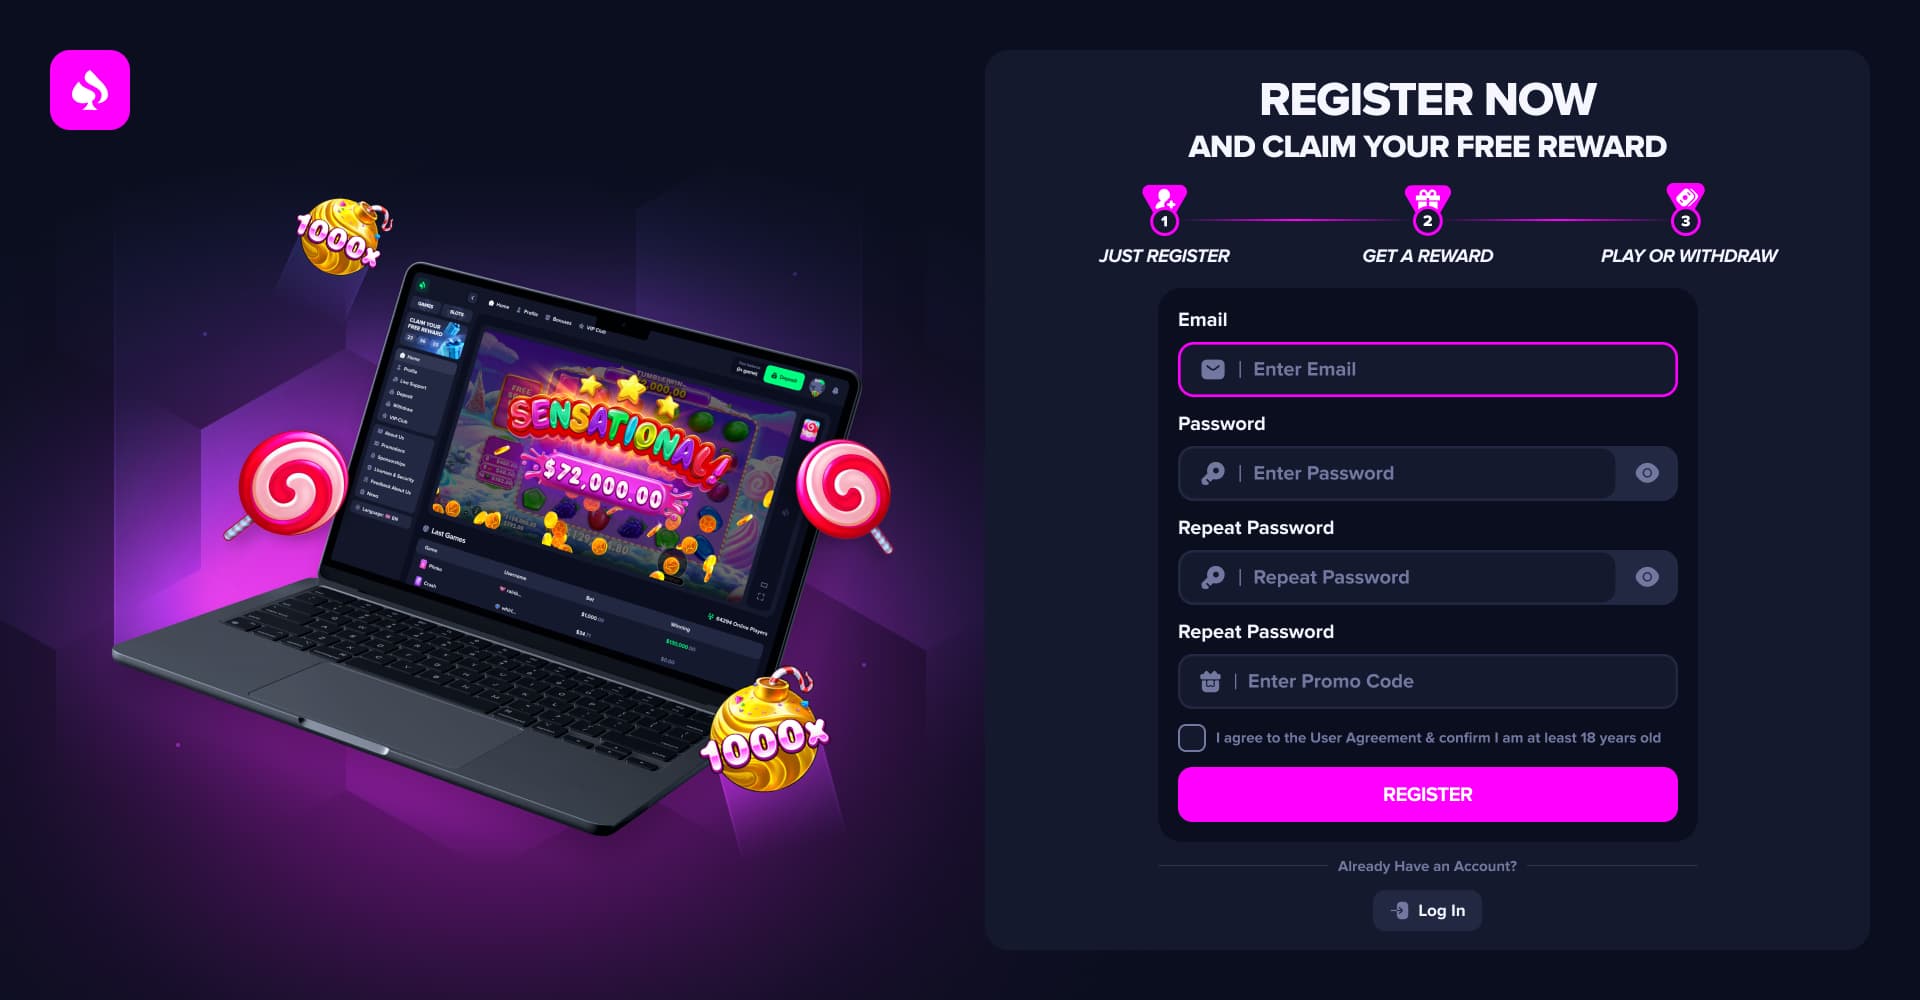
Pragmatic Play ที่ถูกขโมย
Pragmatic Play ที่ถูกขโมย
Pragmatic Play ที่ถูกขโมย
เครื่องหมายการค้าเกมที่ถูกขโมย
Pragmatic Play ที่ถูกขโมย
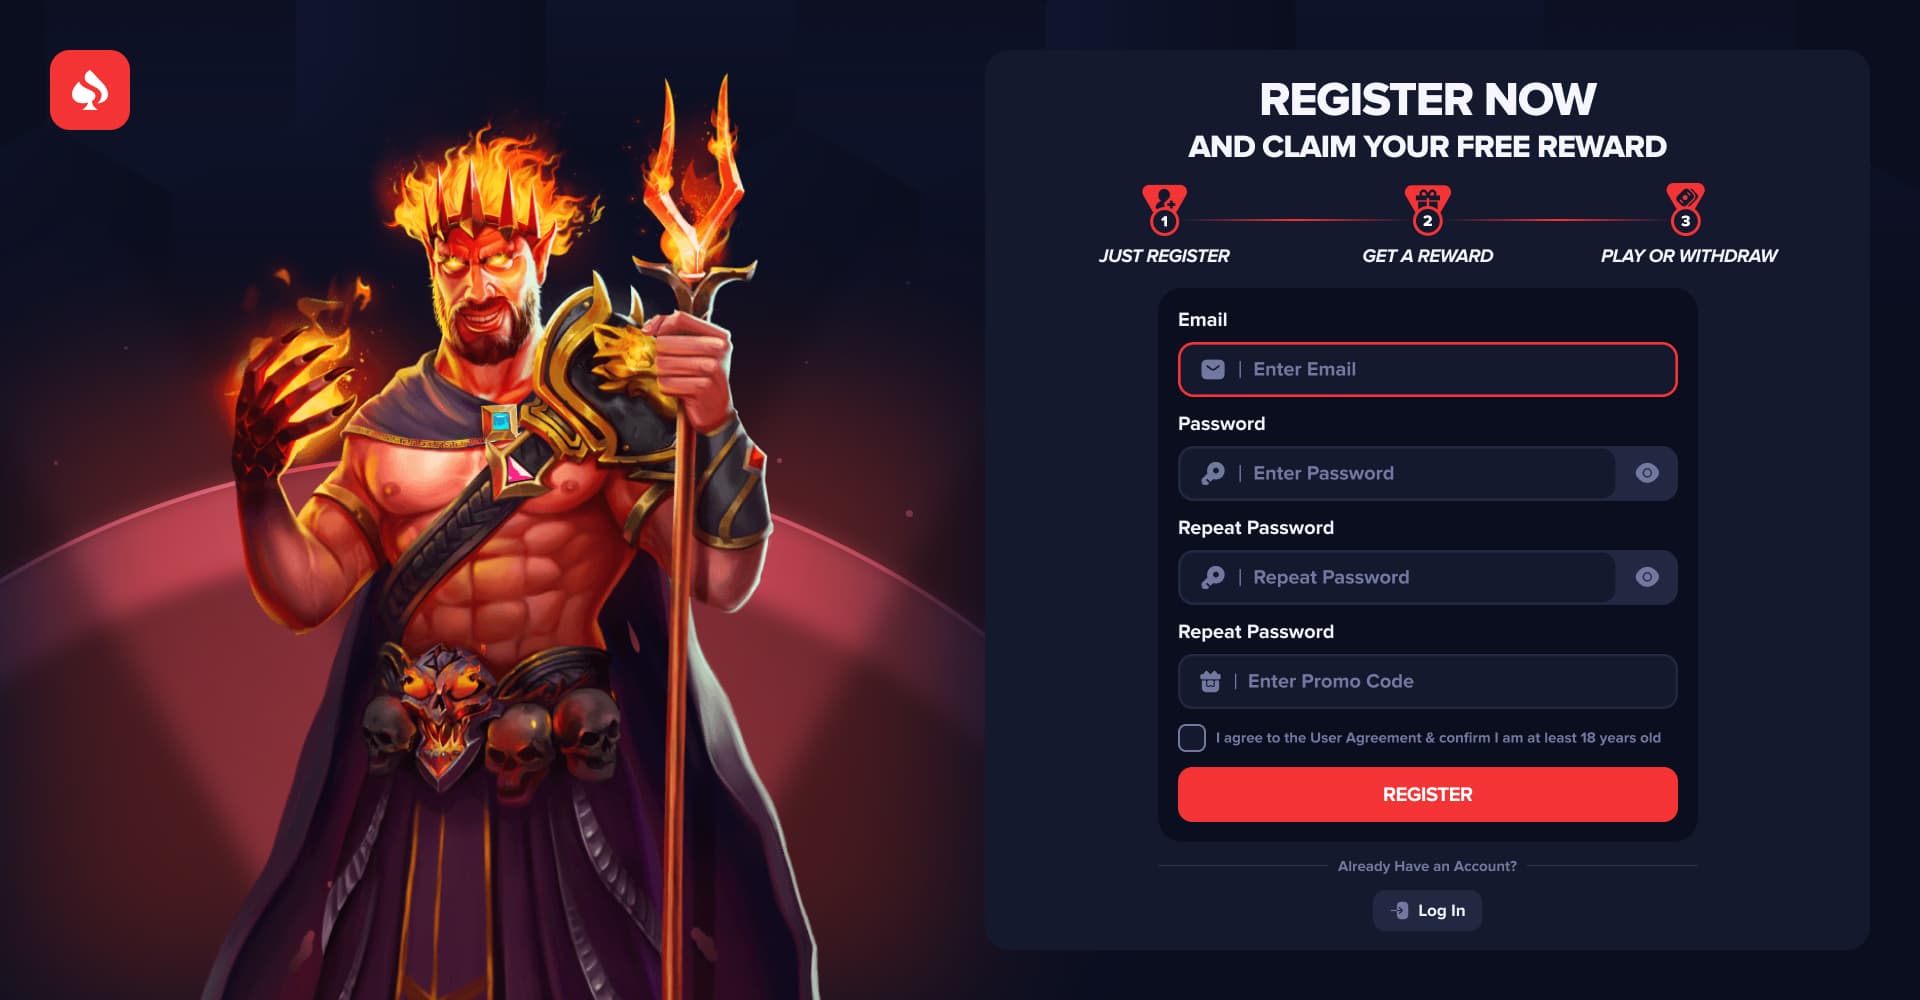
เครื่องหมายการค้าเกมที่ถูกขโมย
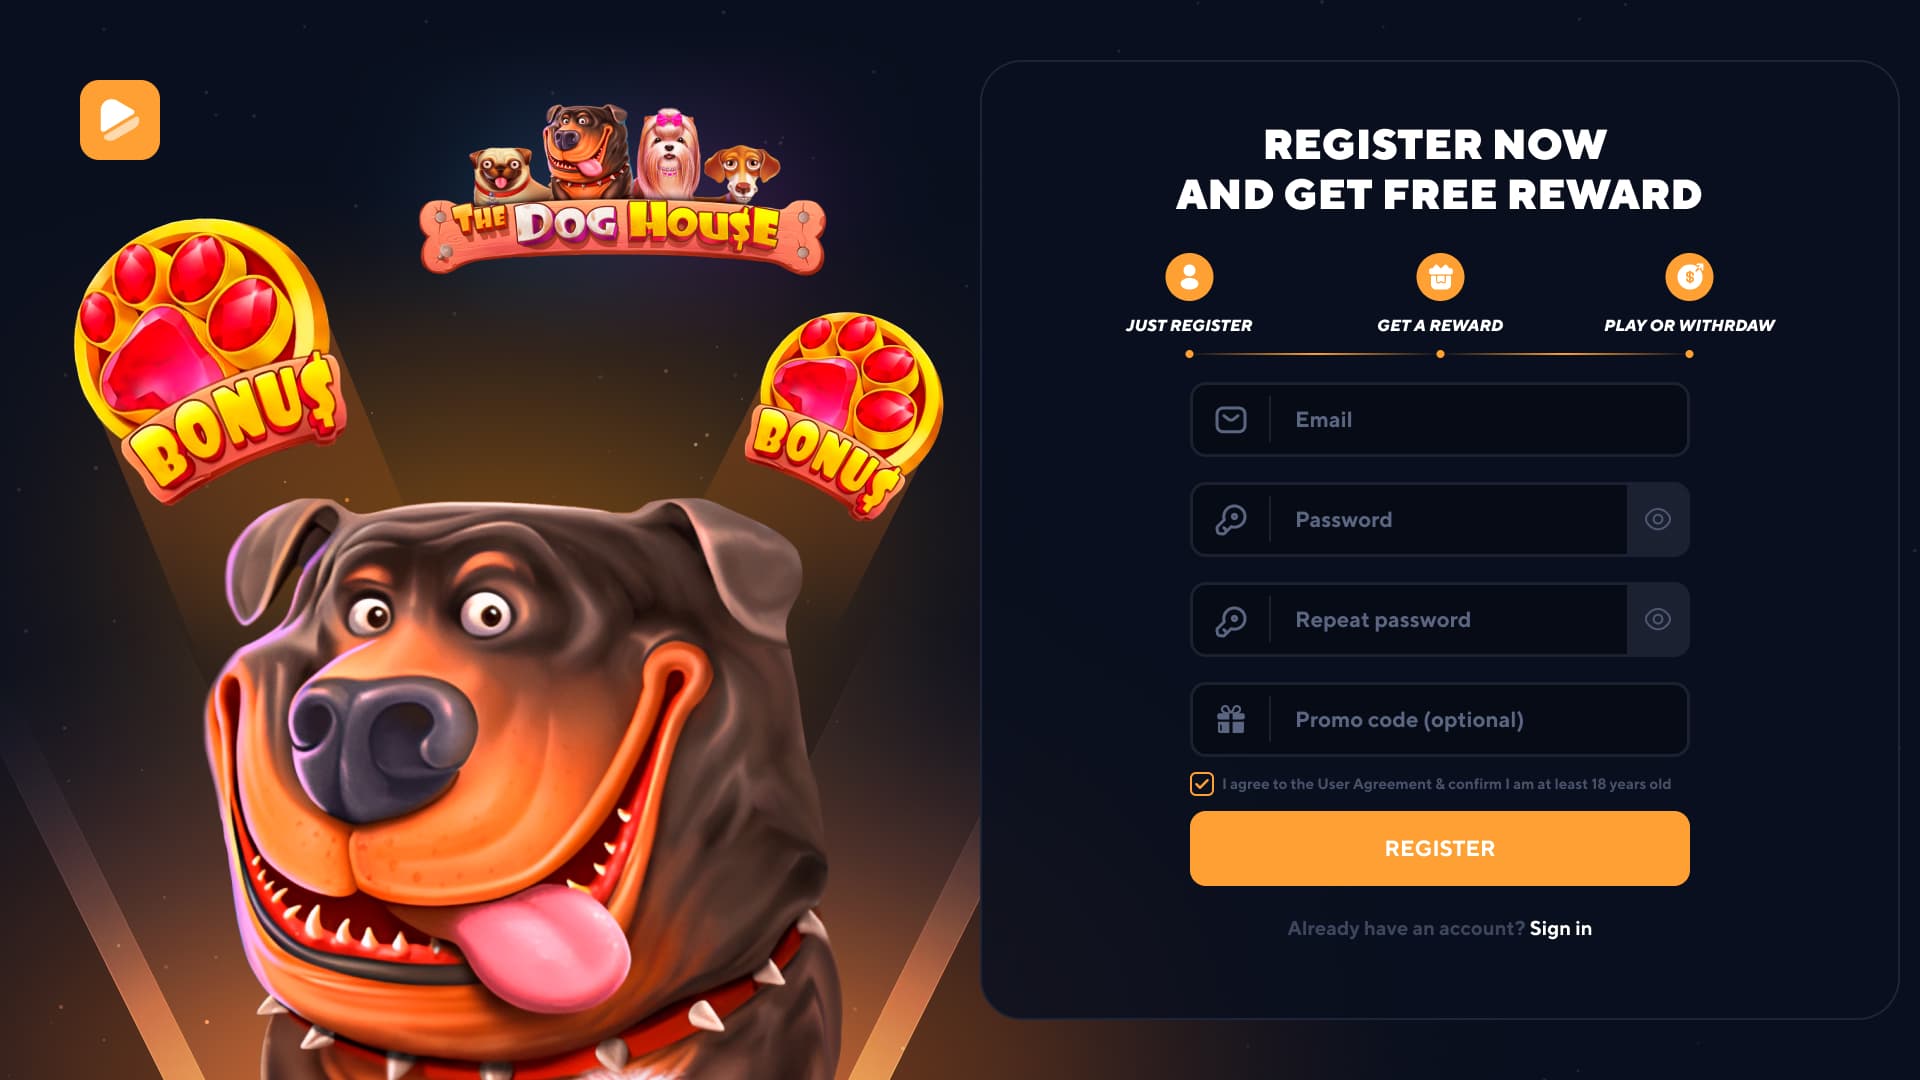
Pragmatic Play ที่ถูกขโมย
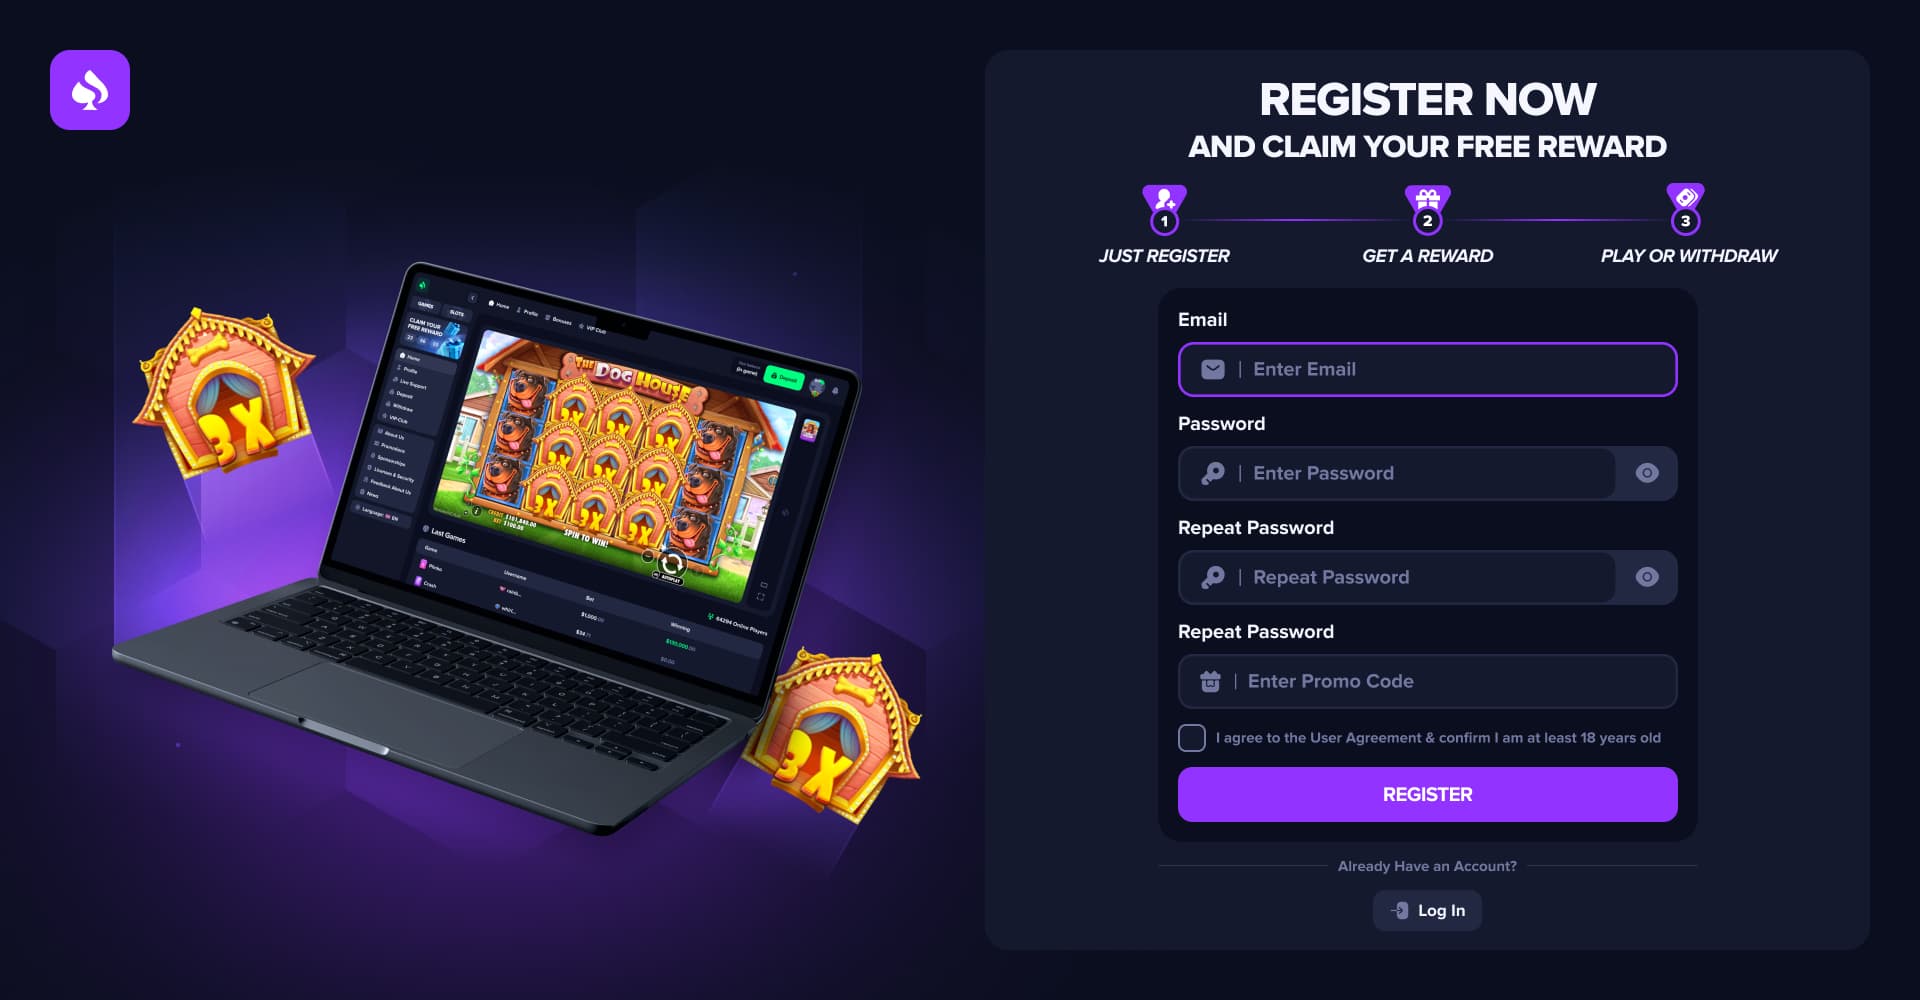
Pragmatic Play ที่ถูกขโมย
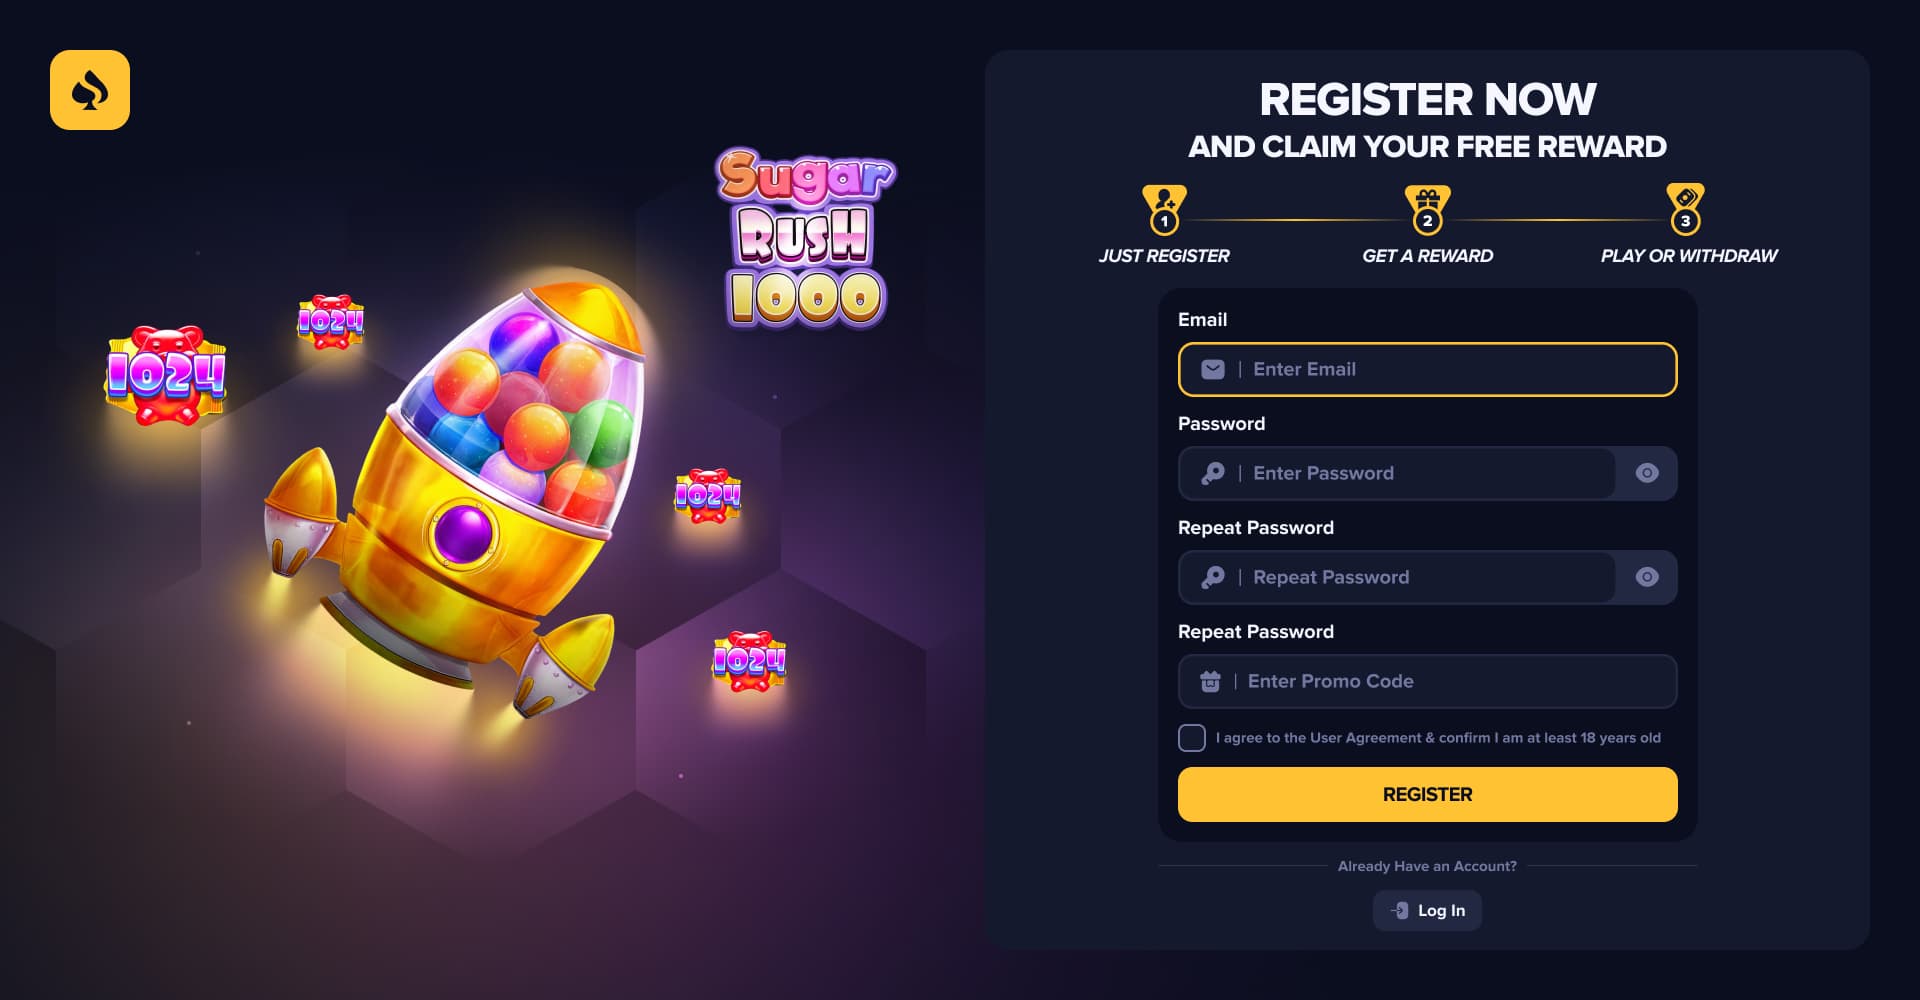
Pragmatic Play ที่ถูกขโมย
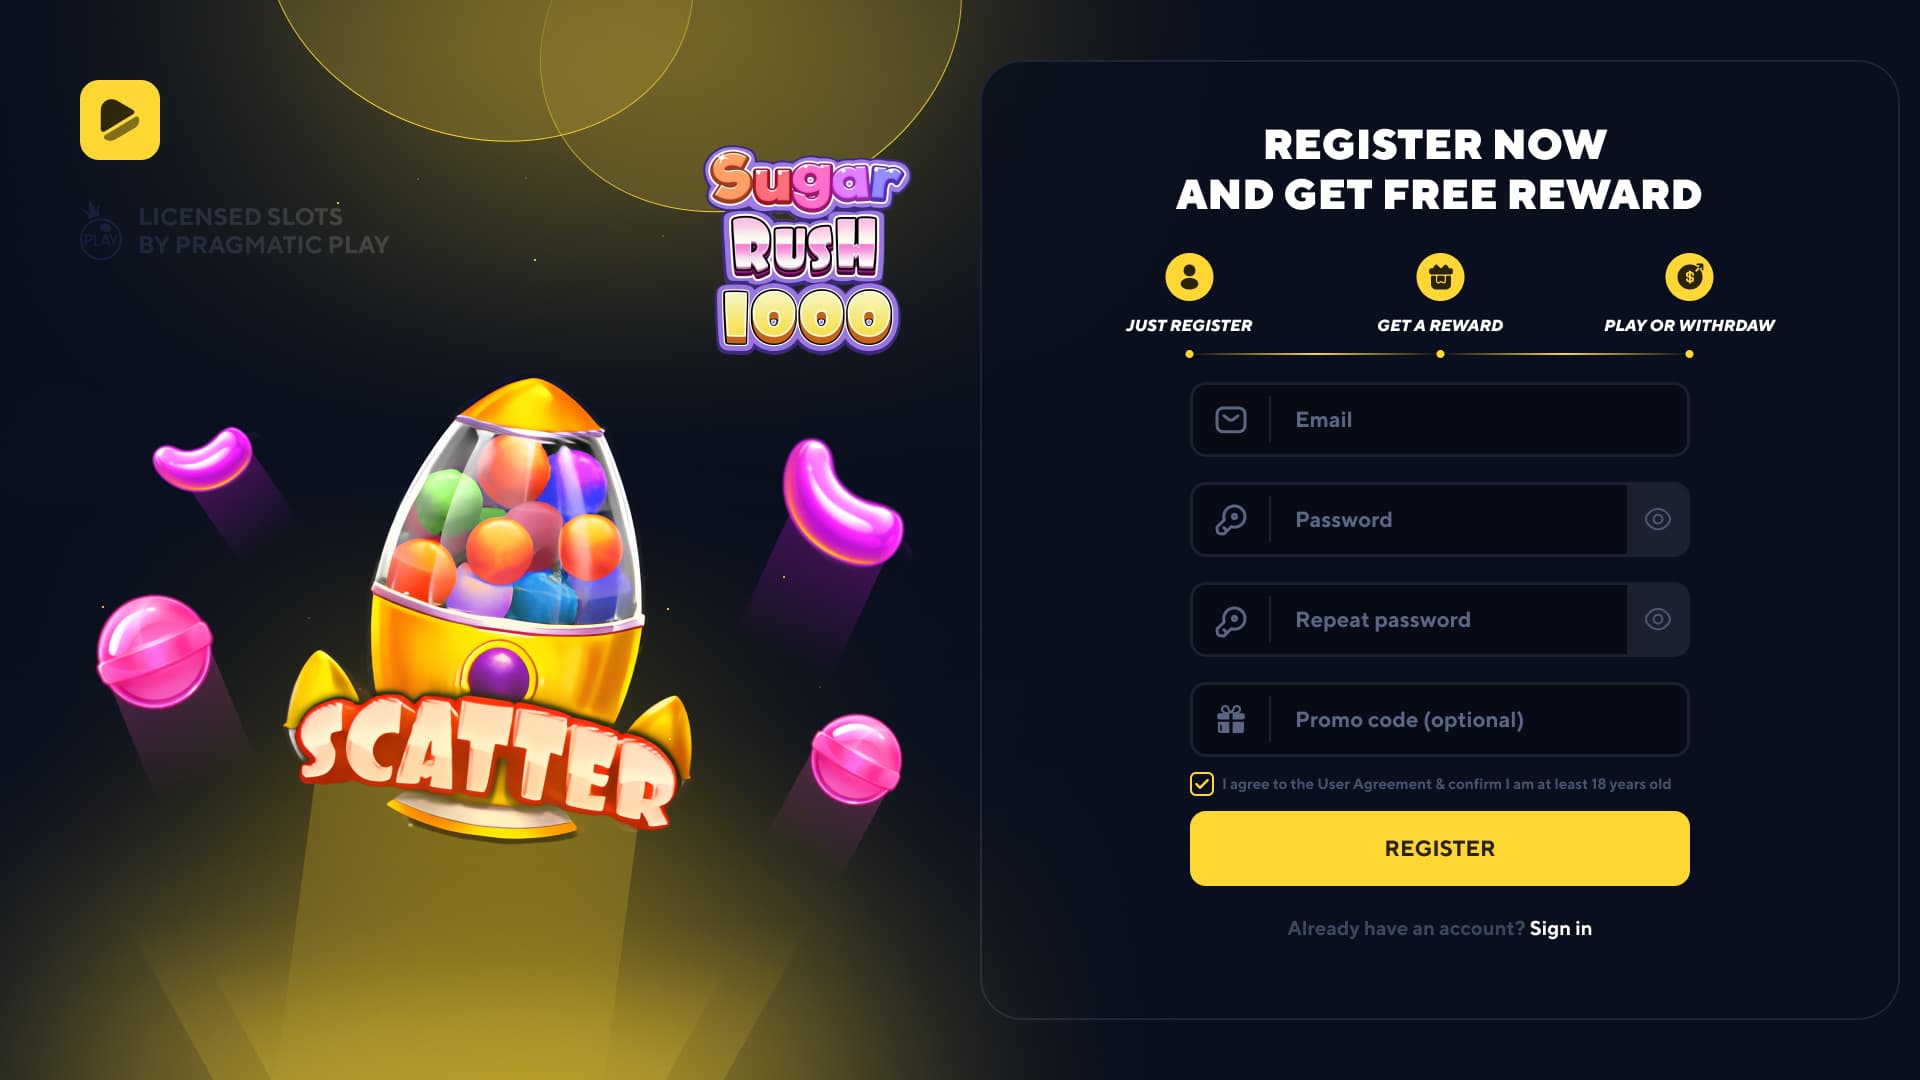
Pragmatic Play ที่ถูกขโมย
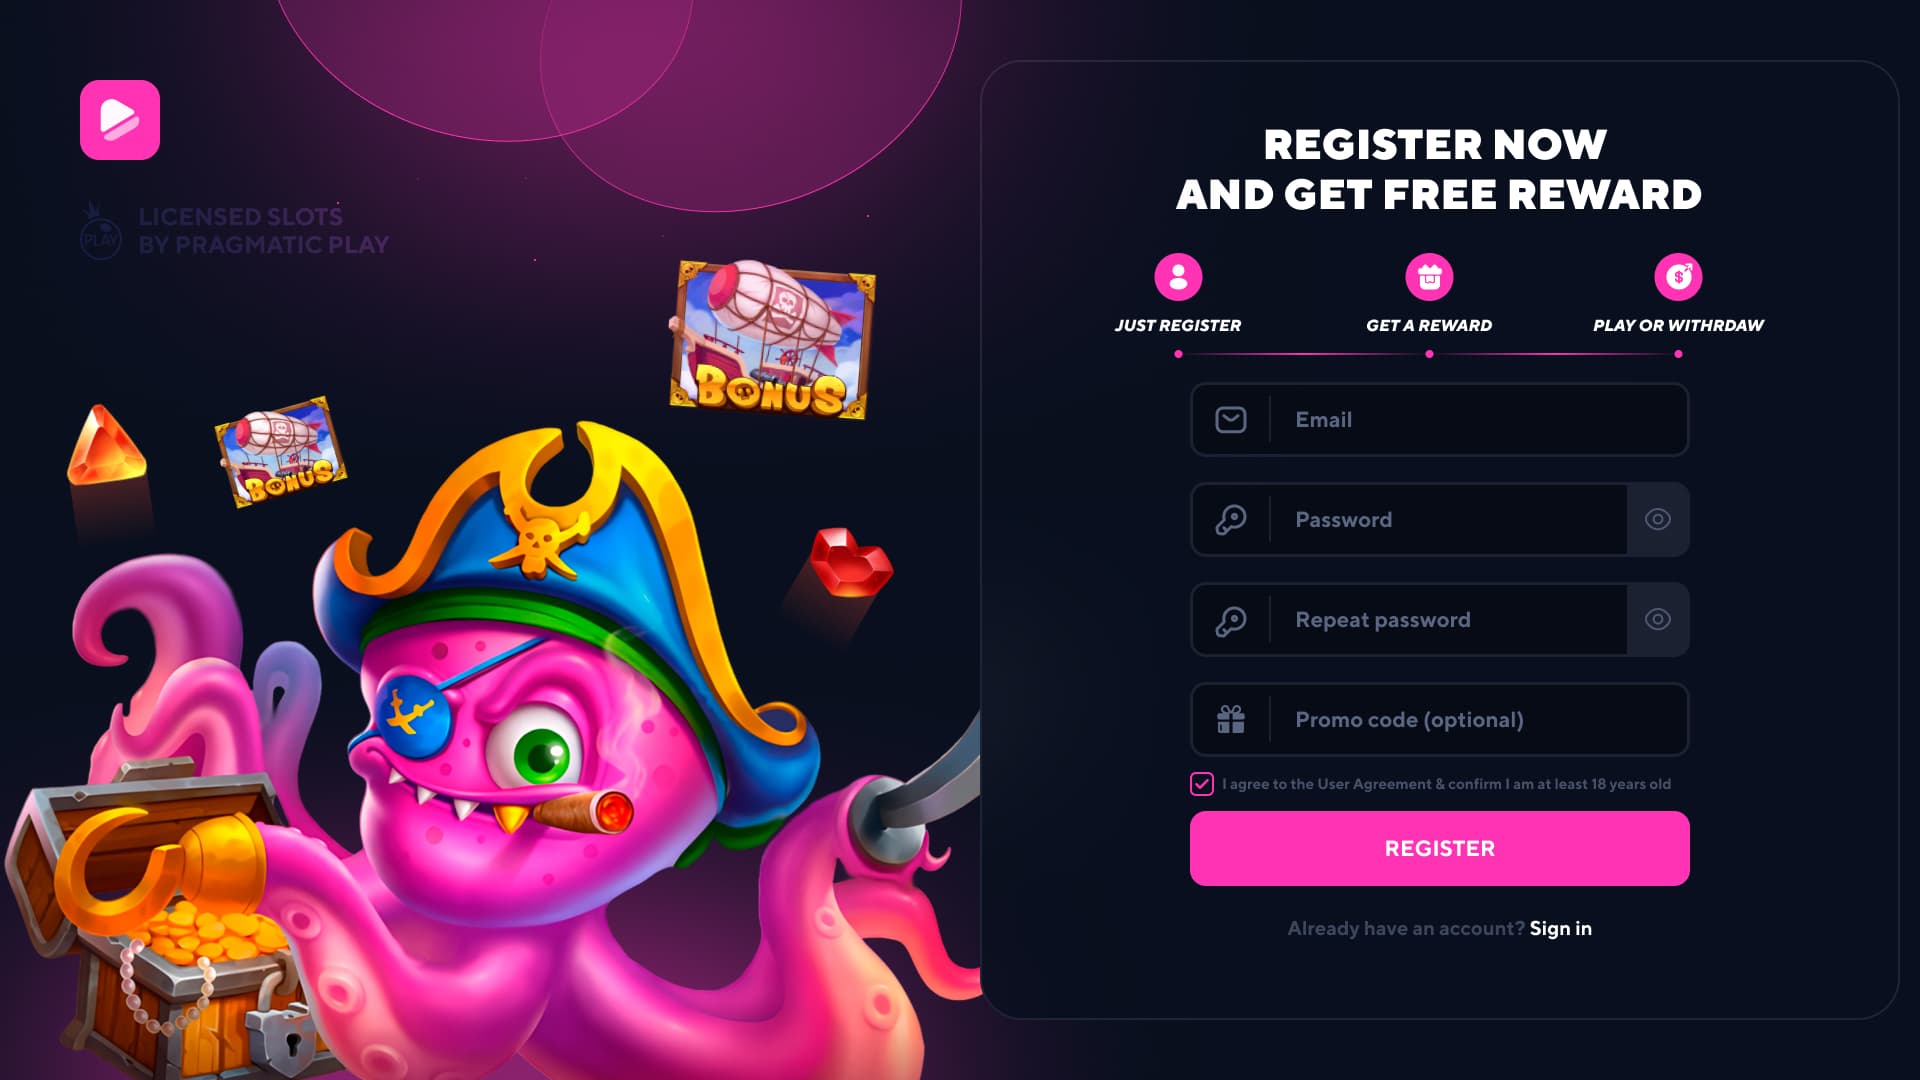
Pragmatic Play ที่ถูกขโมย
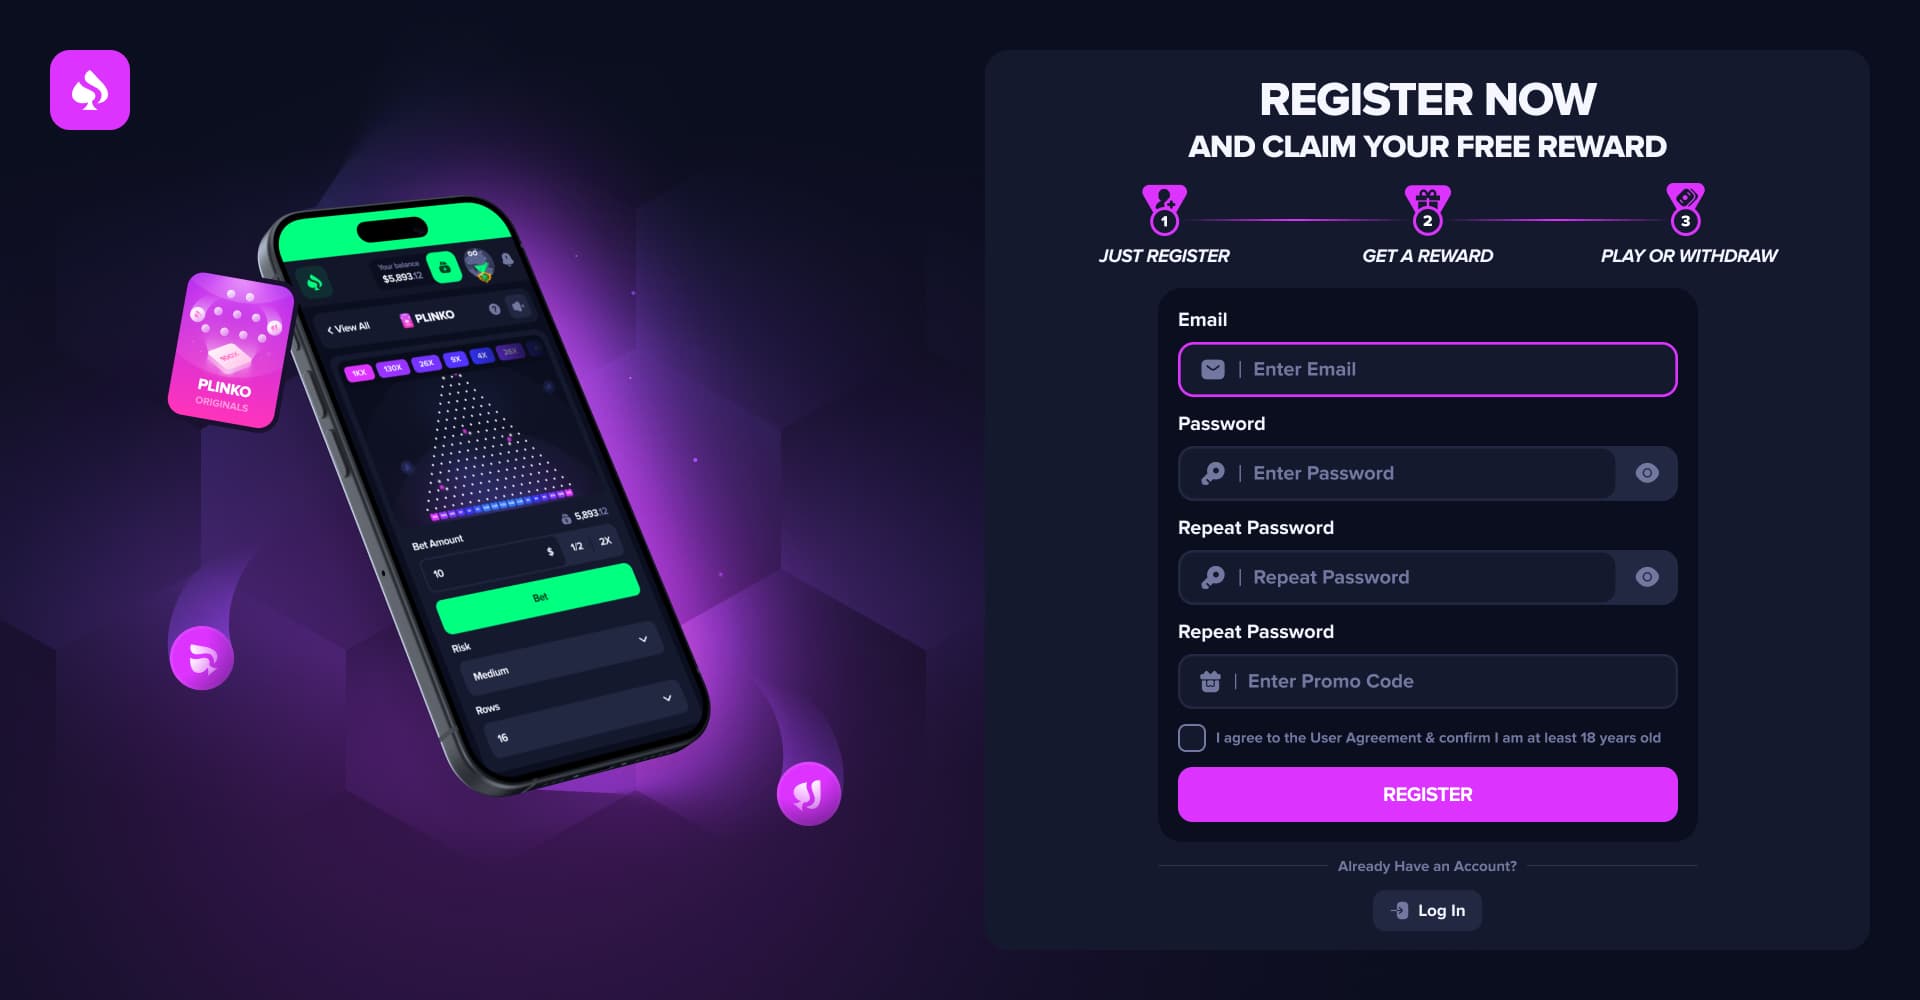
เกมโคลนที่ถูกรื้อระบบ
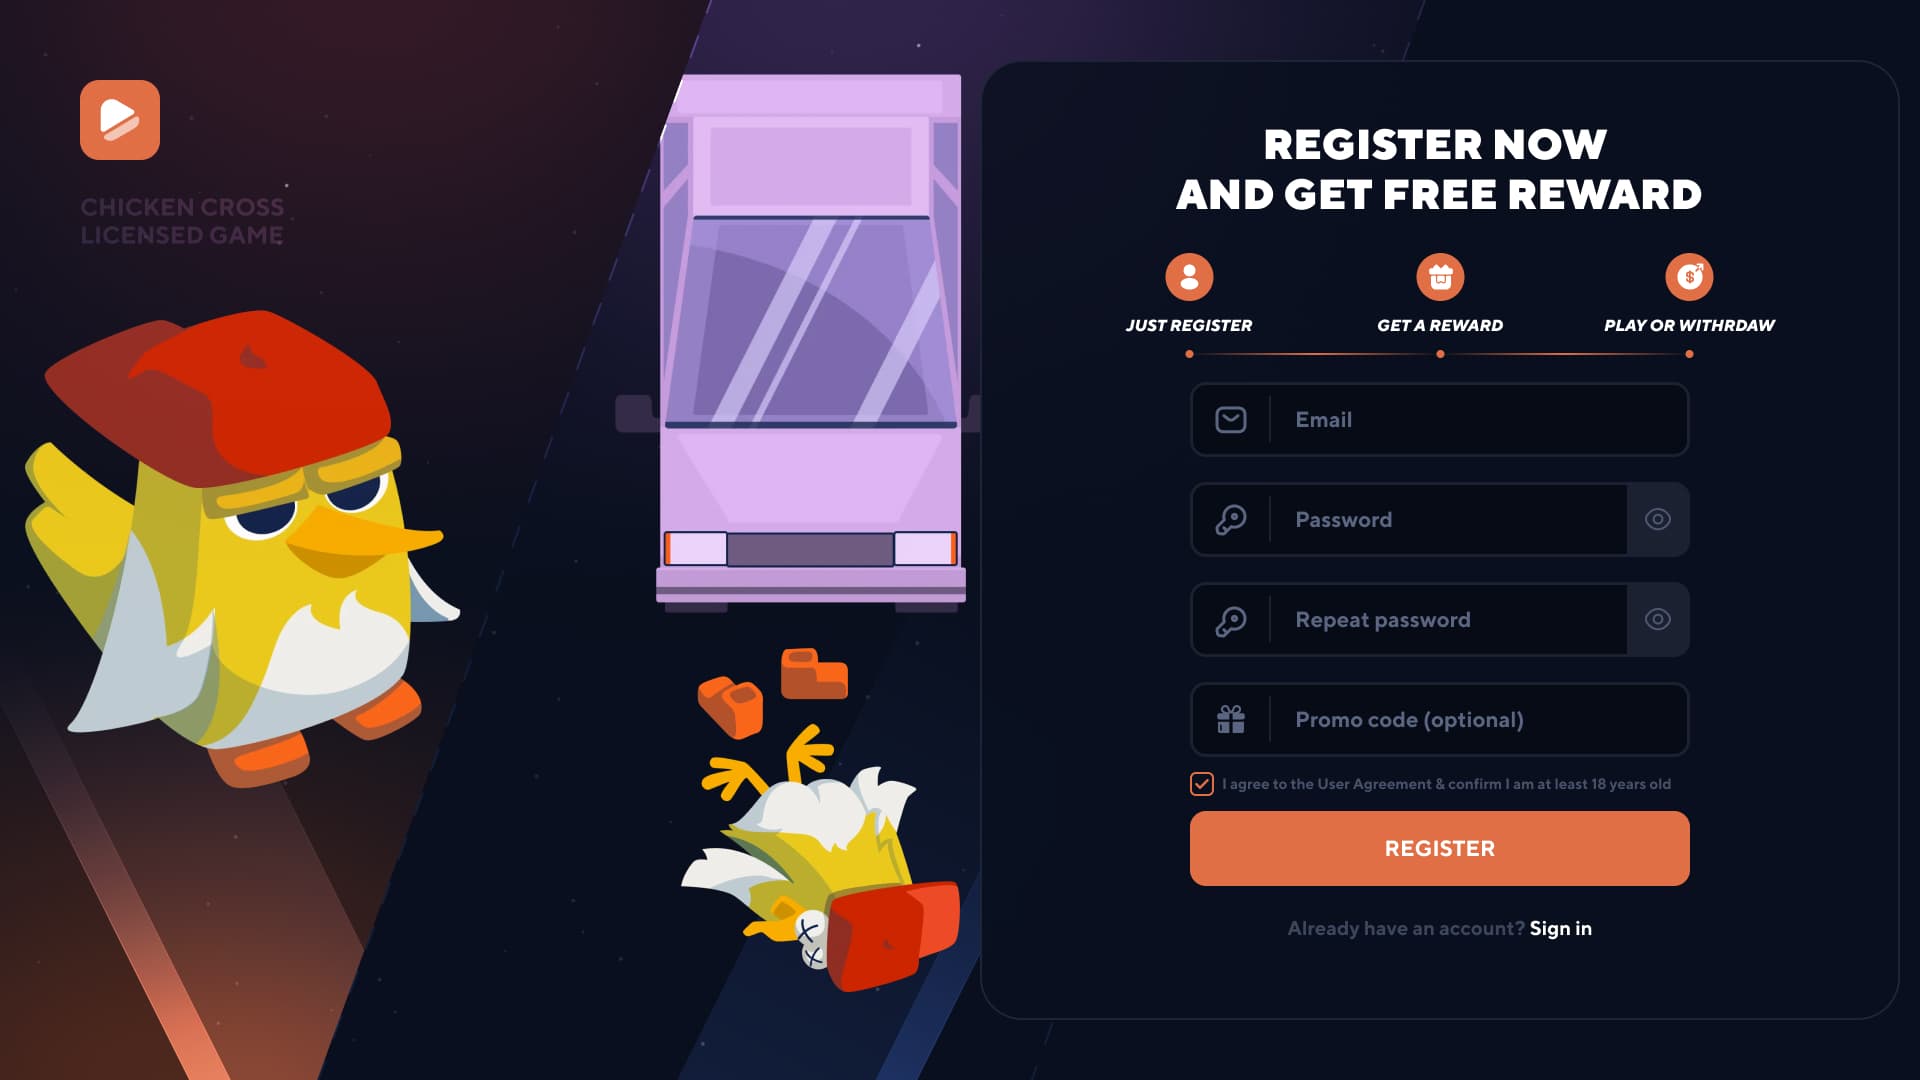
เกมโคลนที่ถูกรื้อระบบ
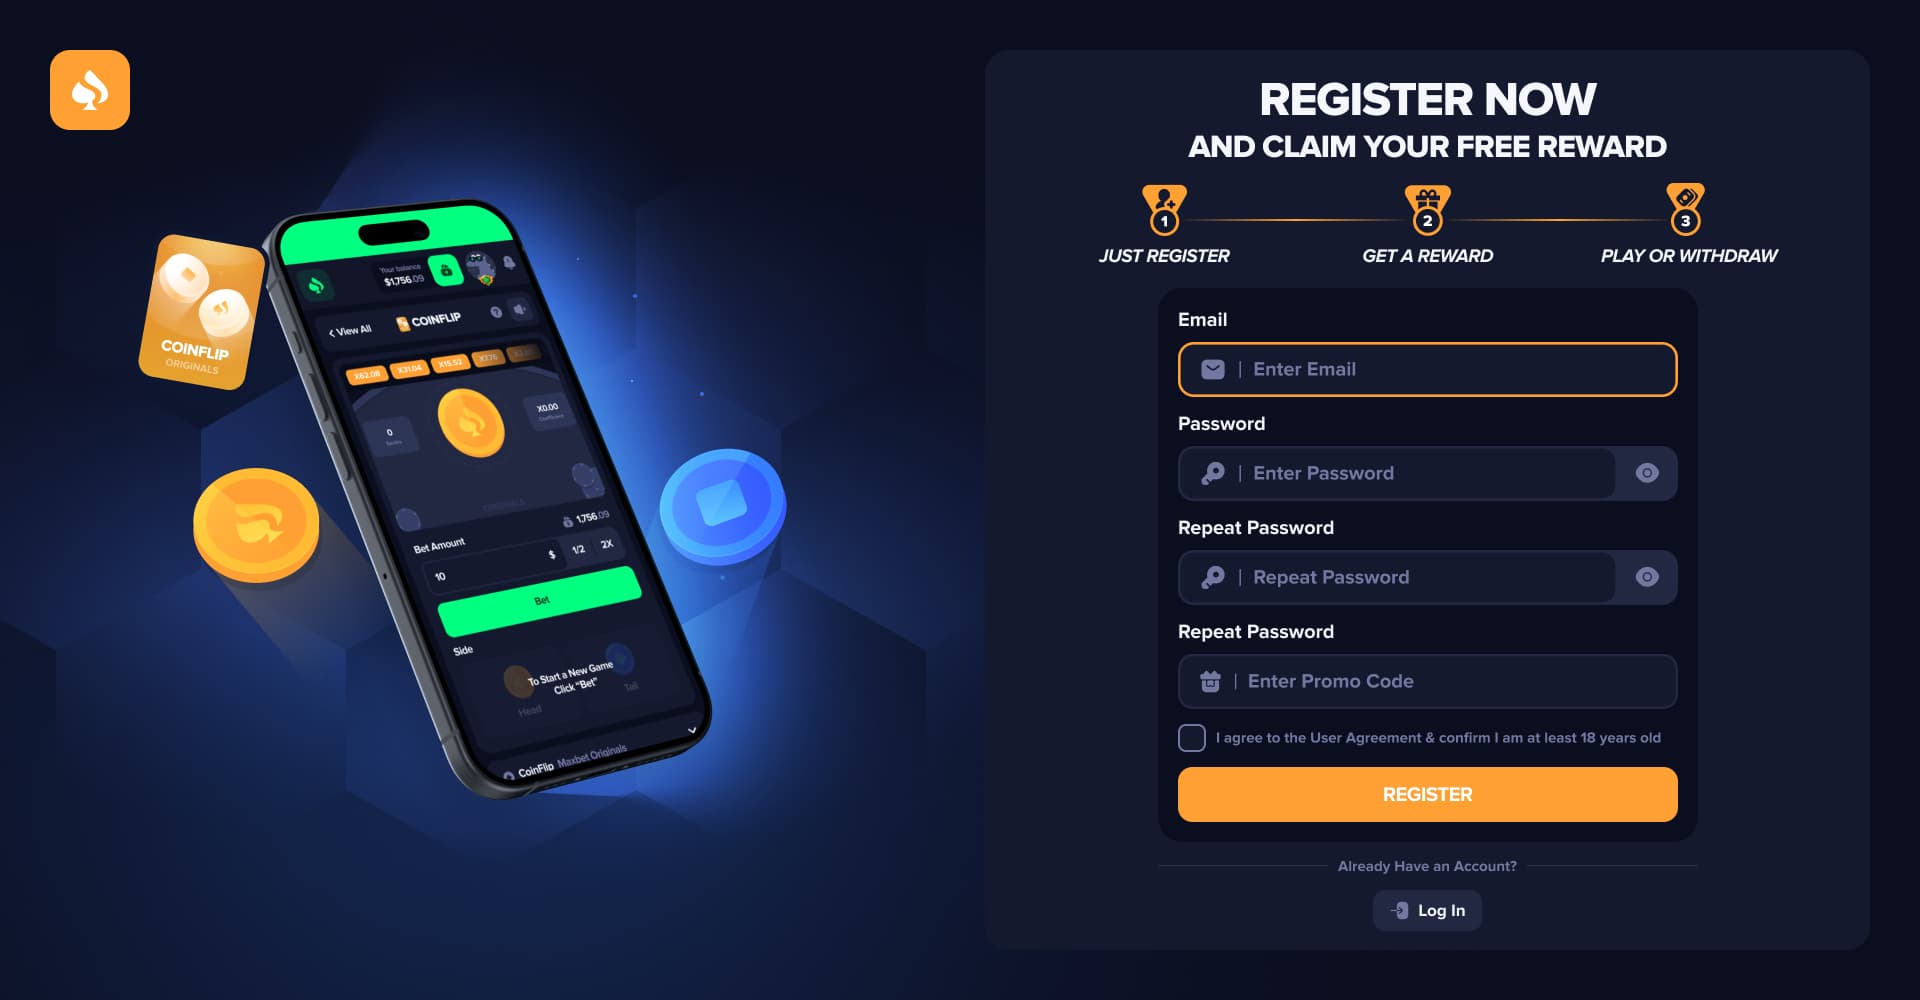
เกมที่ถูกจัดฉาก
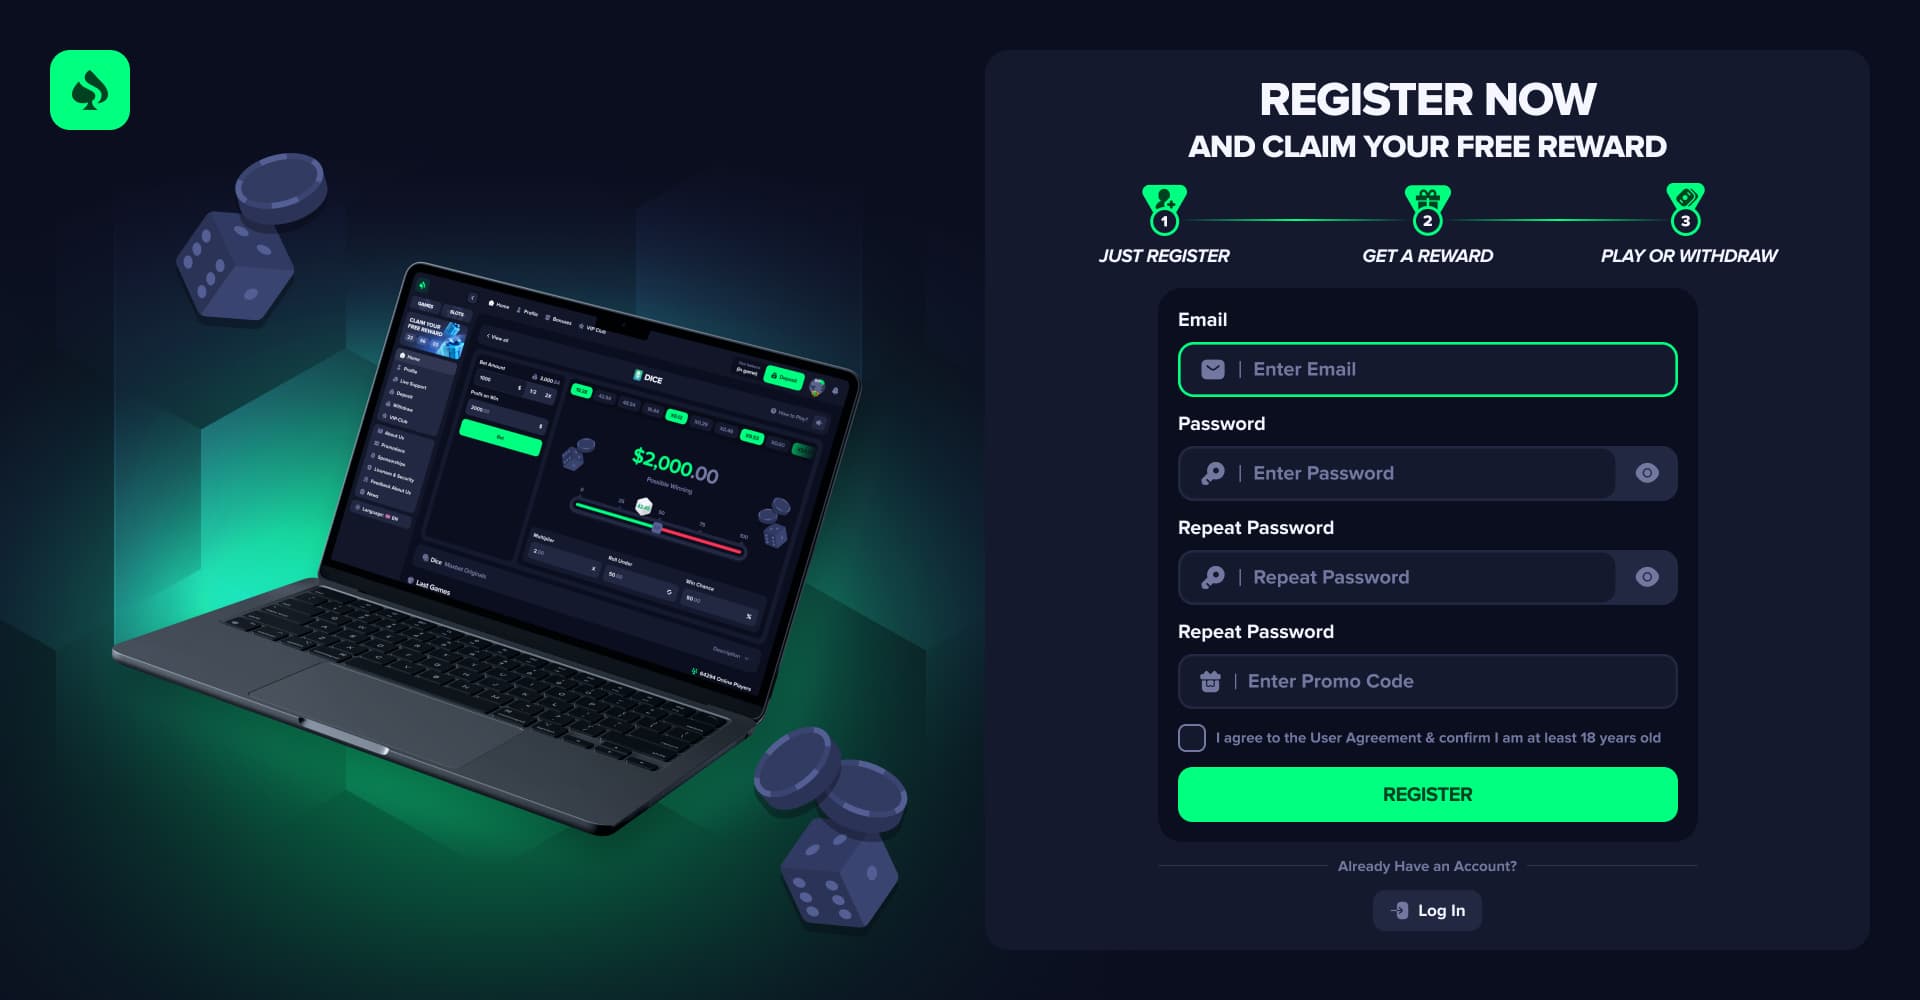
เกมที่ถูกจัดฉาก
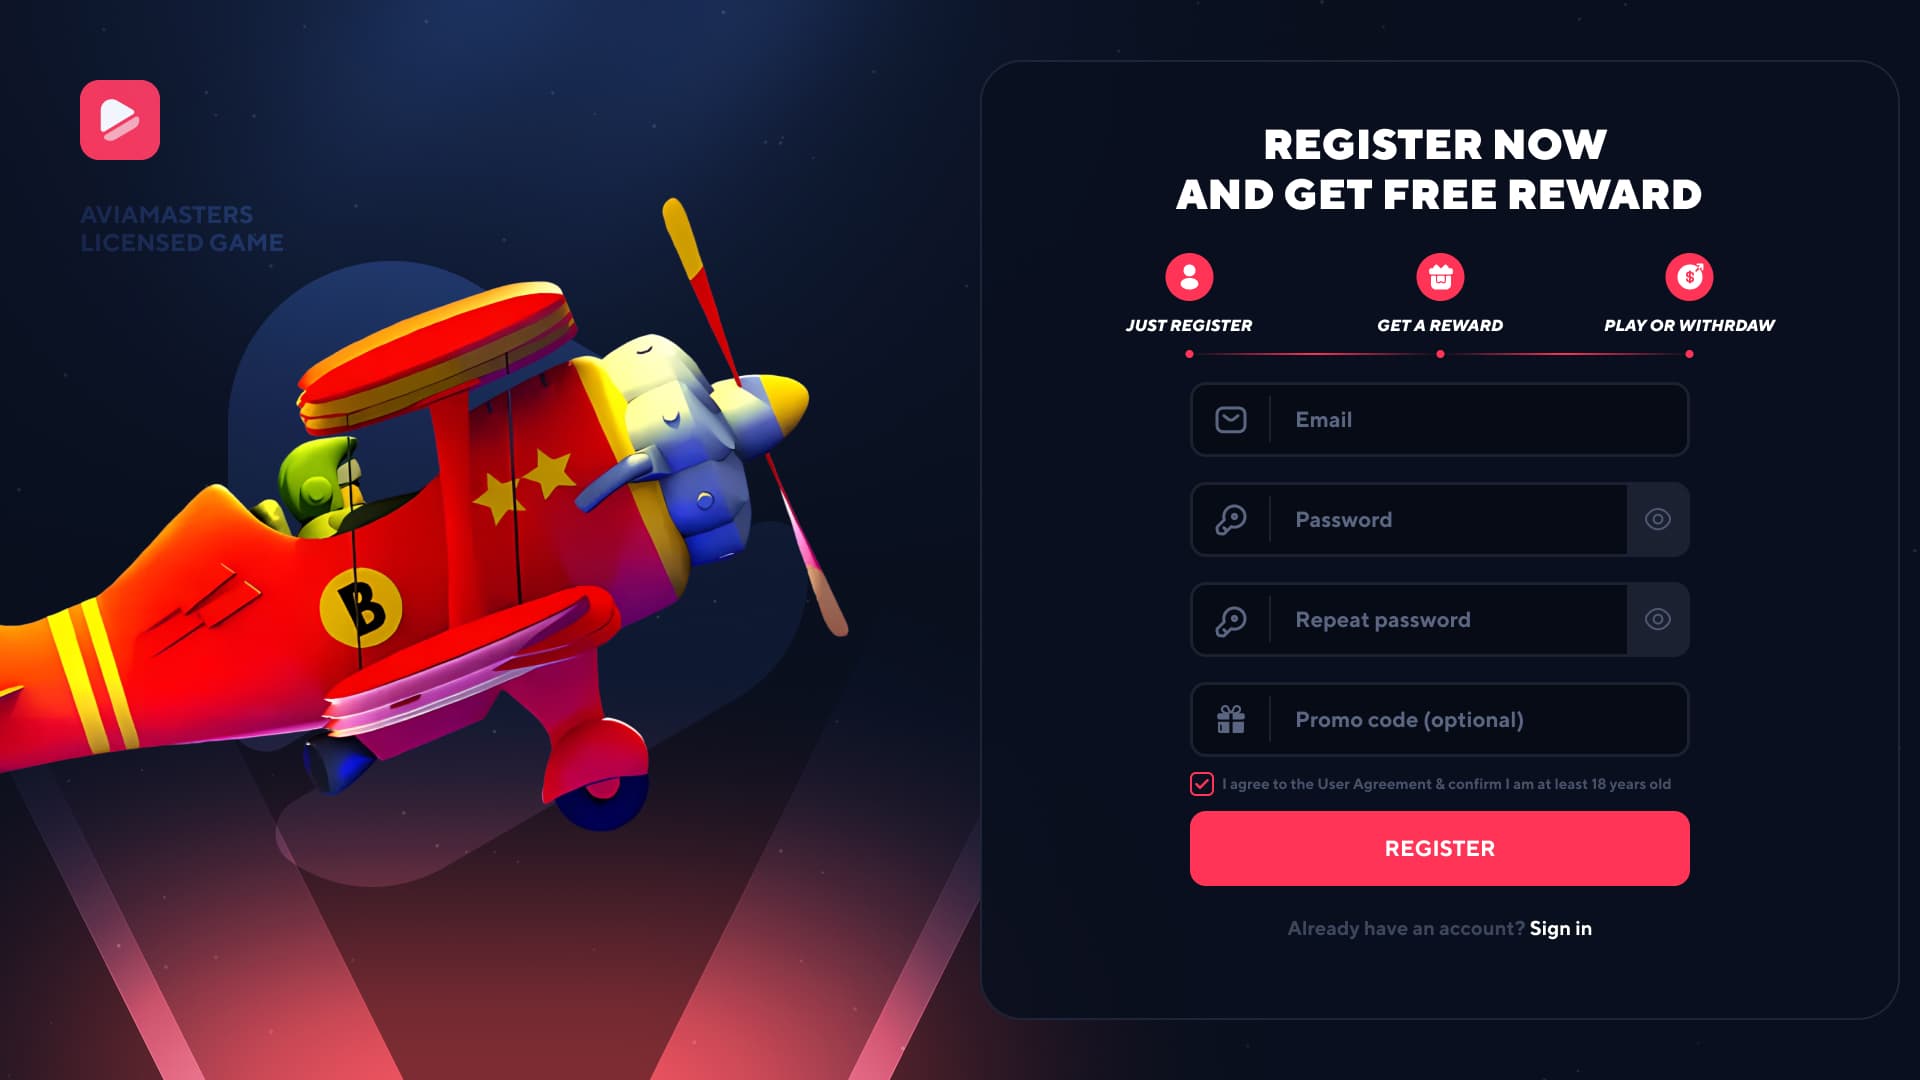
เกมจำลองแบบ Crash
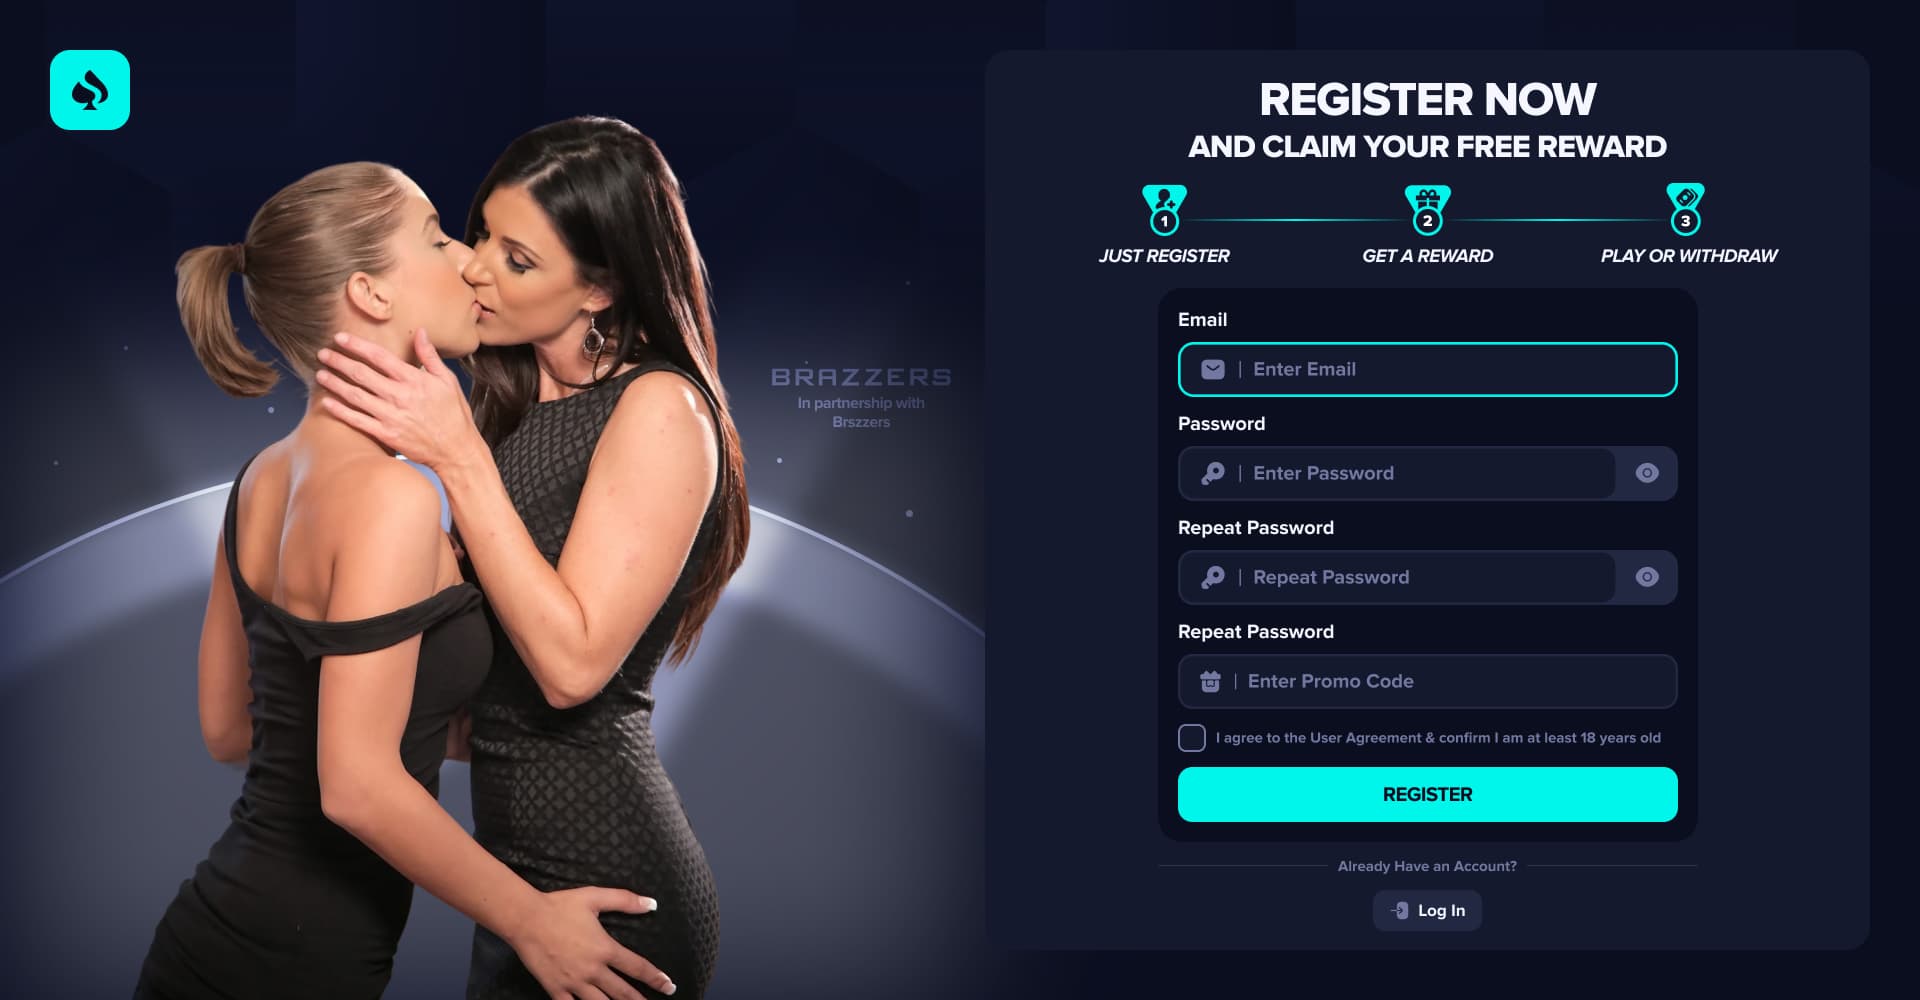
แบรนด์สำหรับผู้ใหญ่ปลอม
แบรนด์สำหรับผู้ใหญ่ปลอม
แบรนด์สำหรับผู้ใหญ่ปลอม
แบรนด์สำหรับผู้ใหญ่ปลอม
แบรนด์สำหรับผู้ใหญ่ปลอม
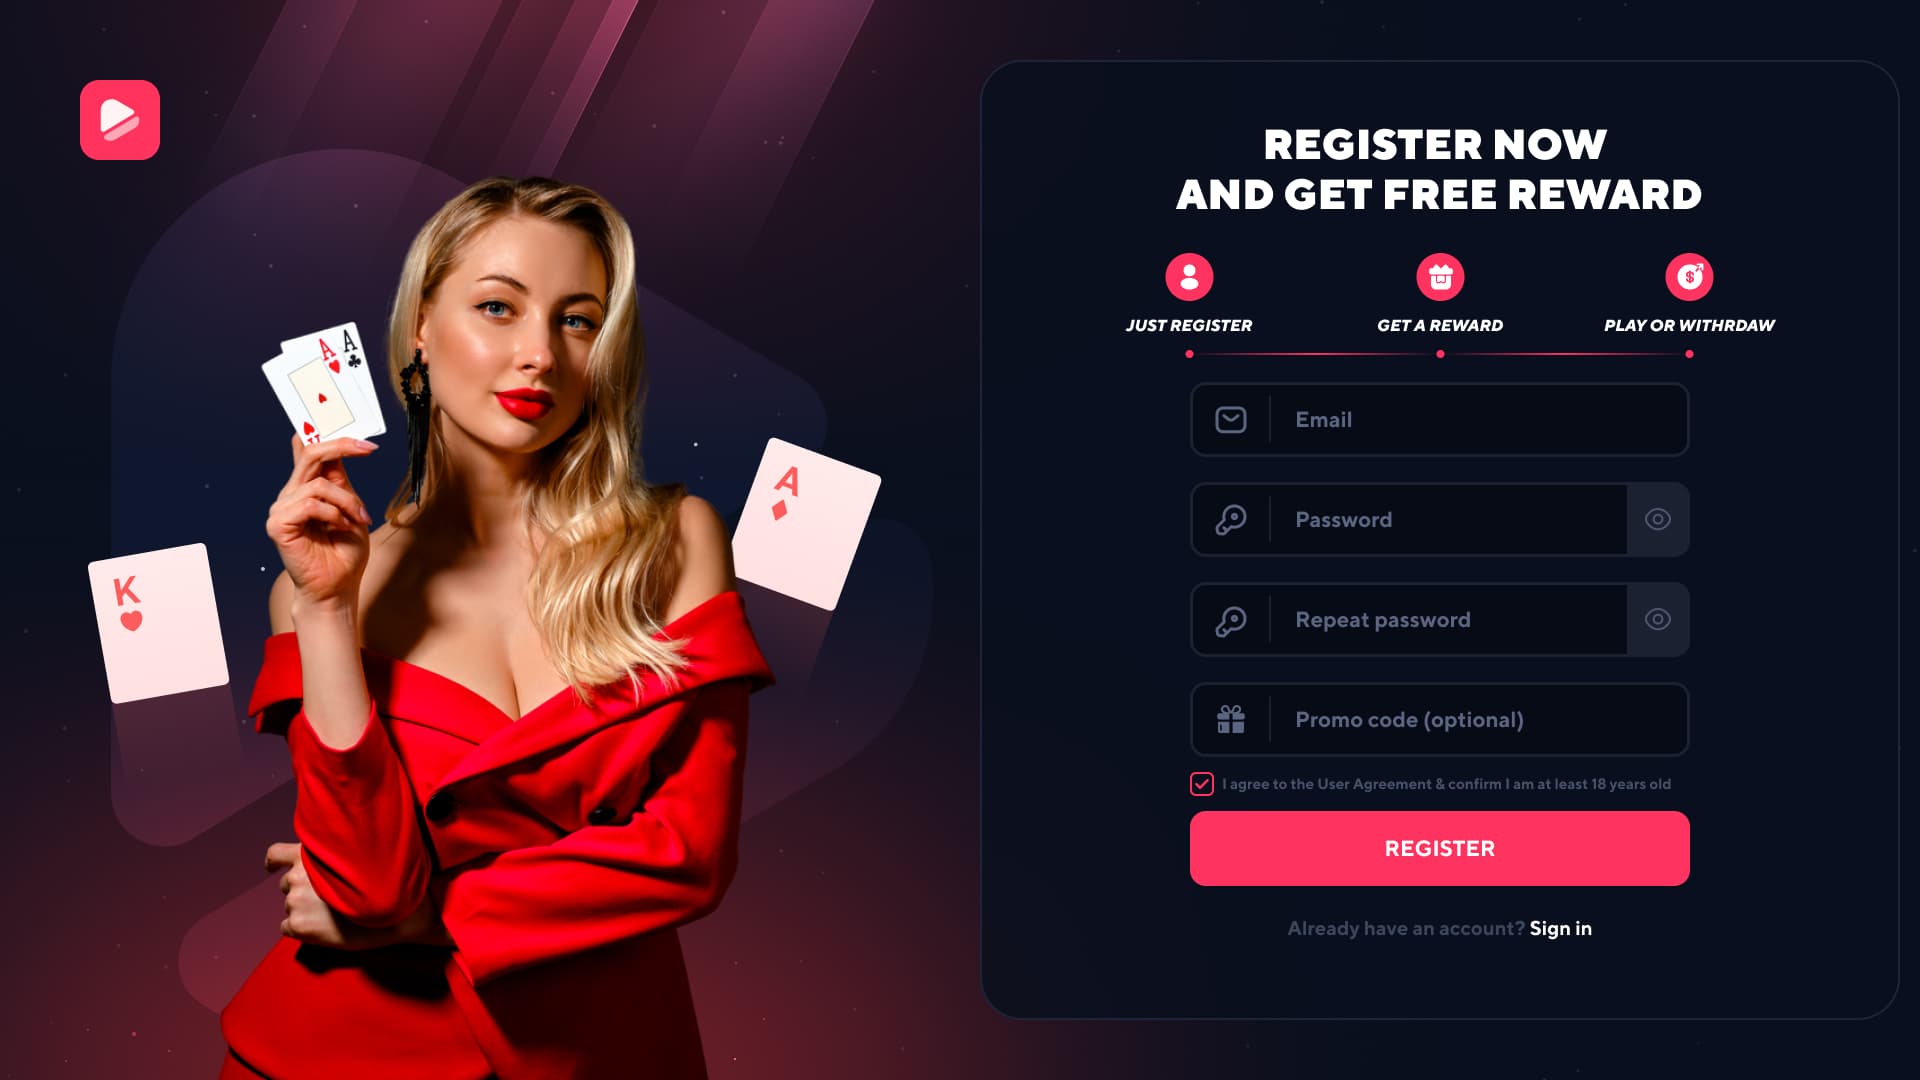
เหยื่อล่อผู้ใหญ่
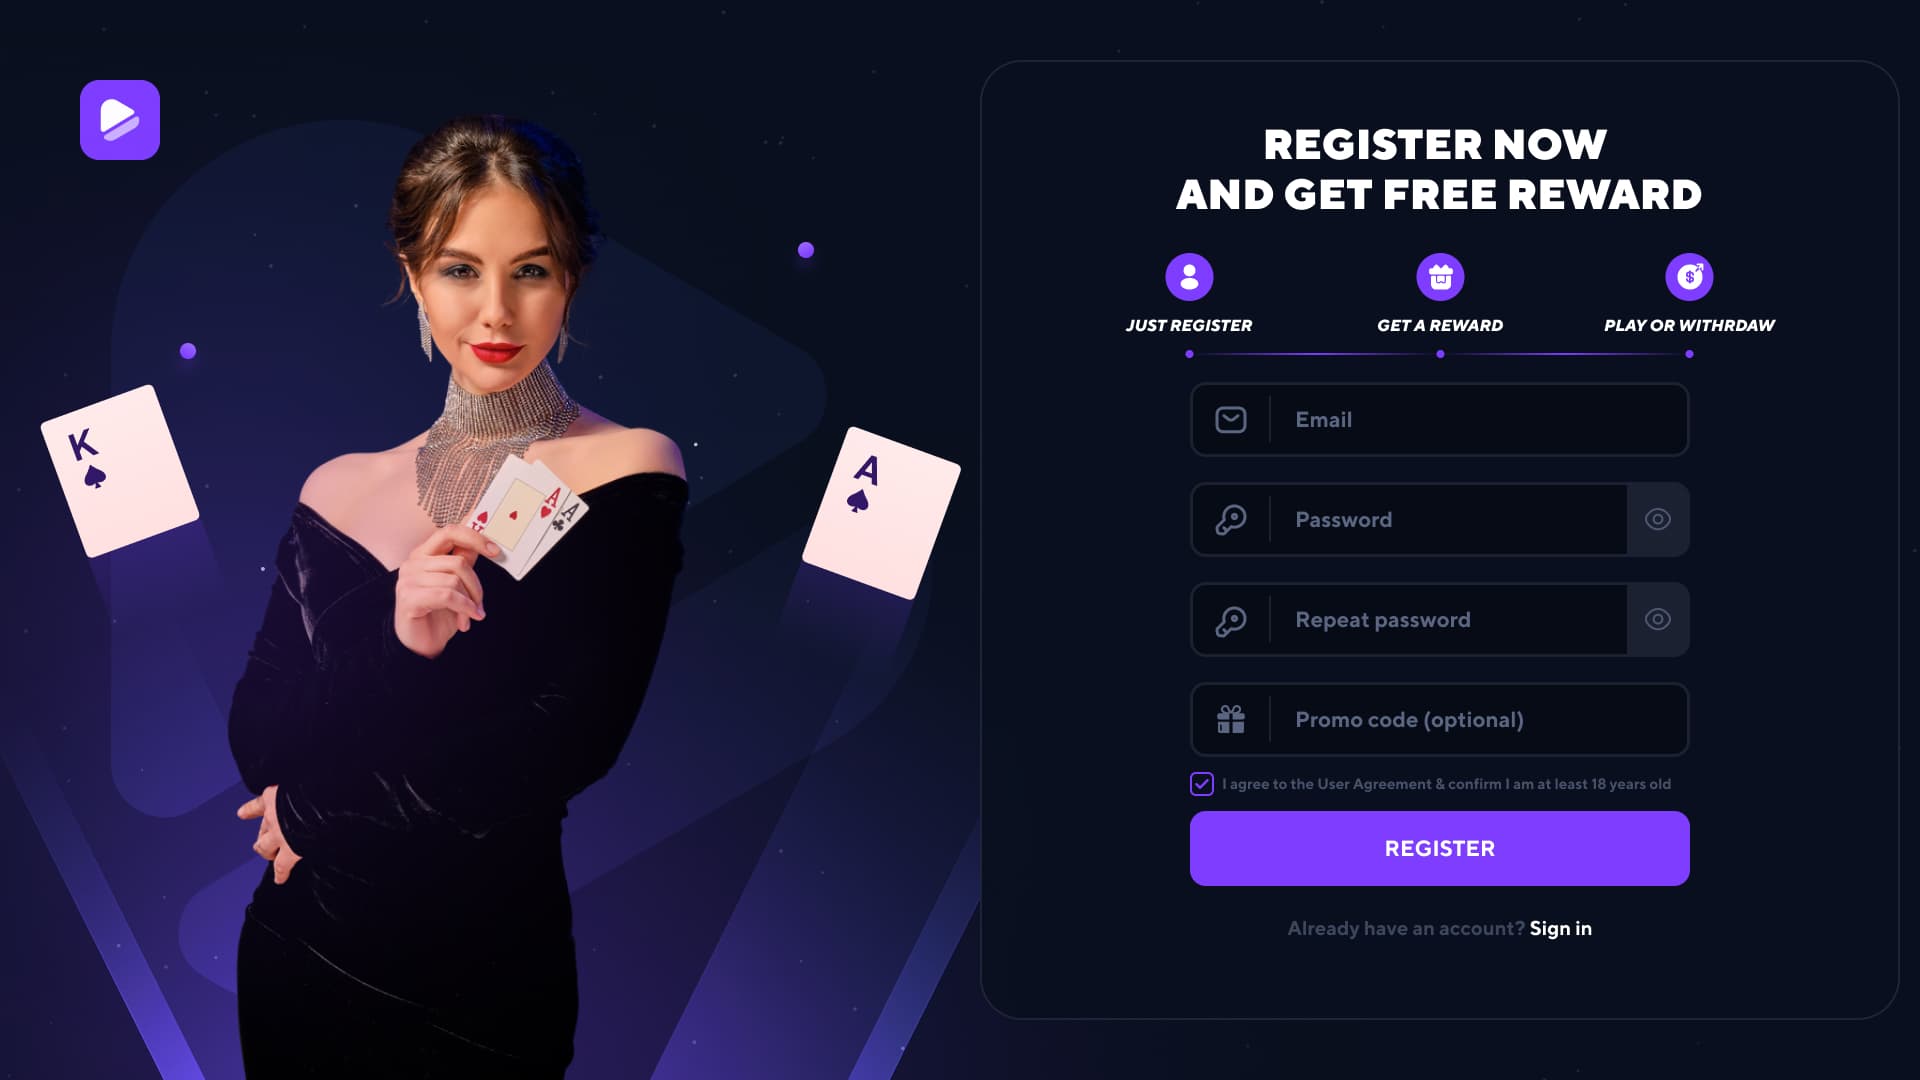
เหยื่อล่อผู้ใหญ่
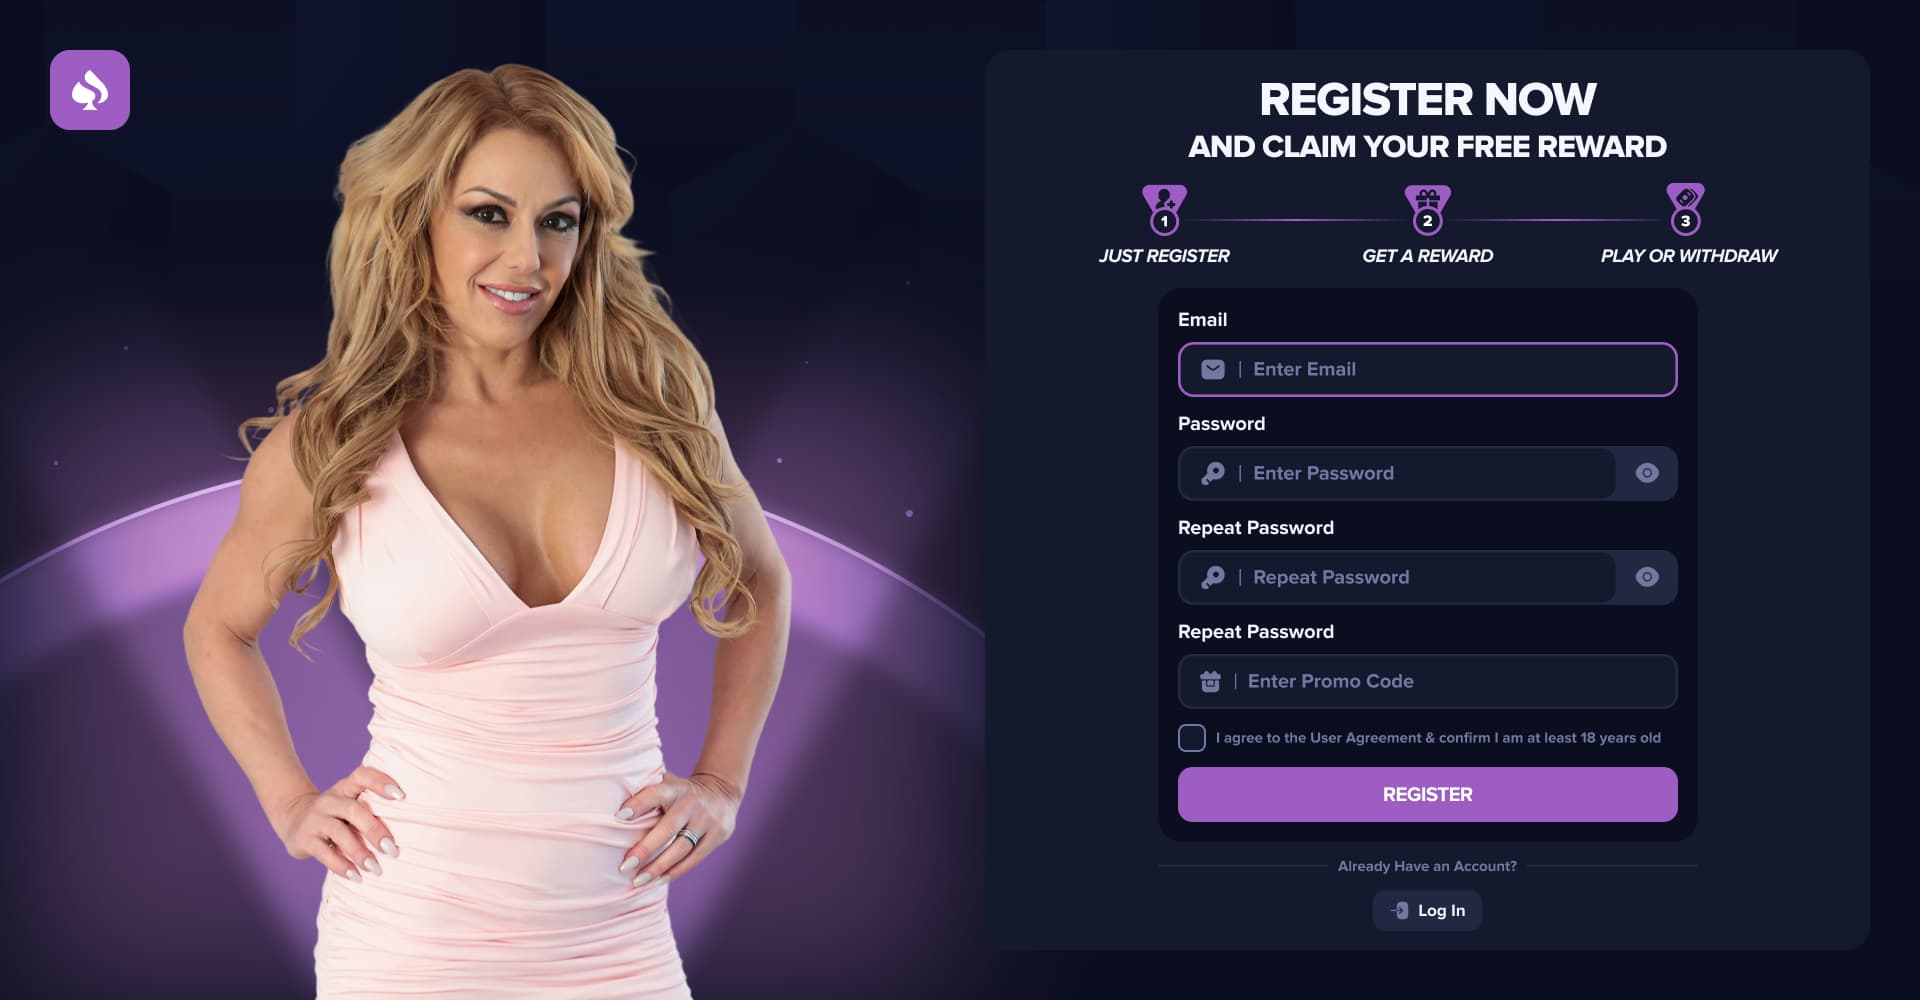
เหยื่อล่อผู้ใหญ่
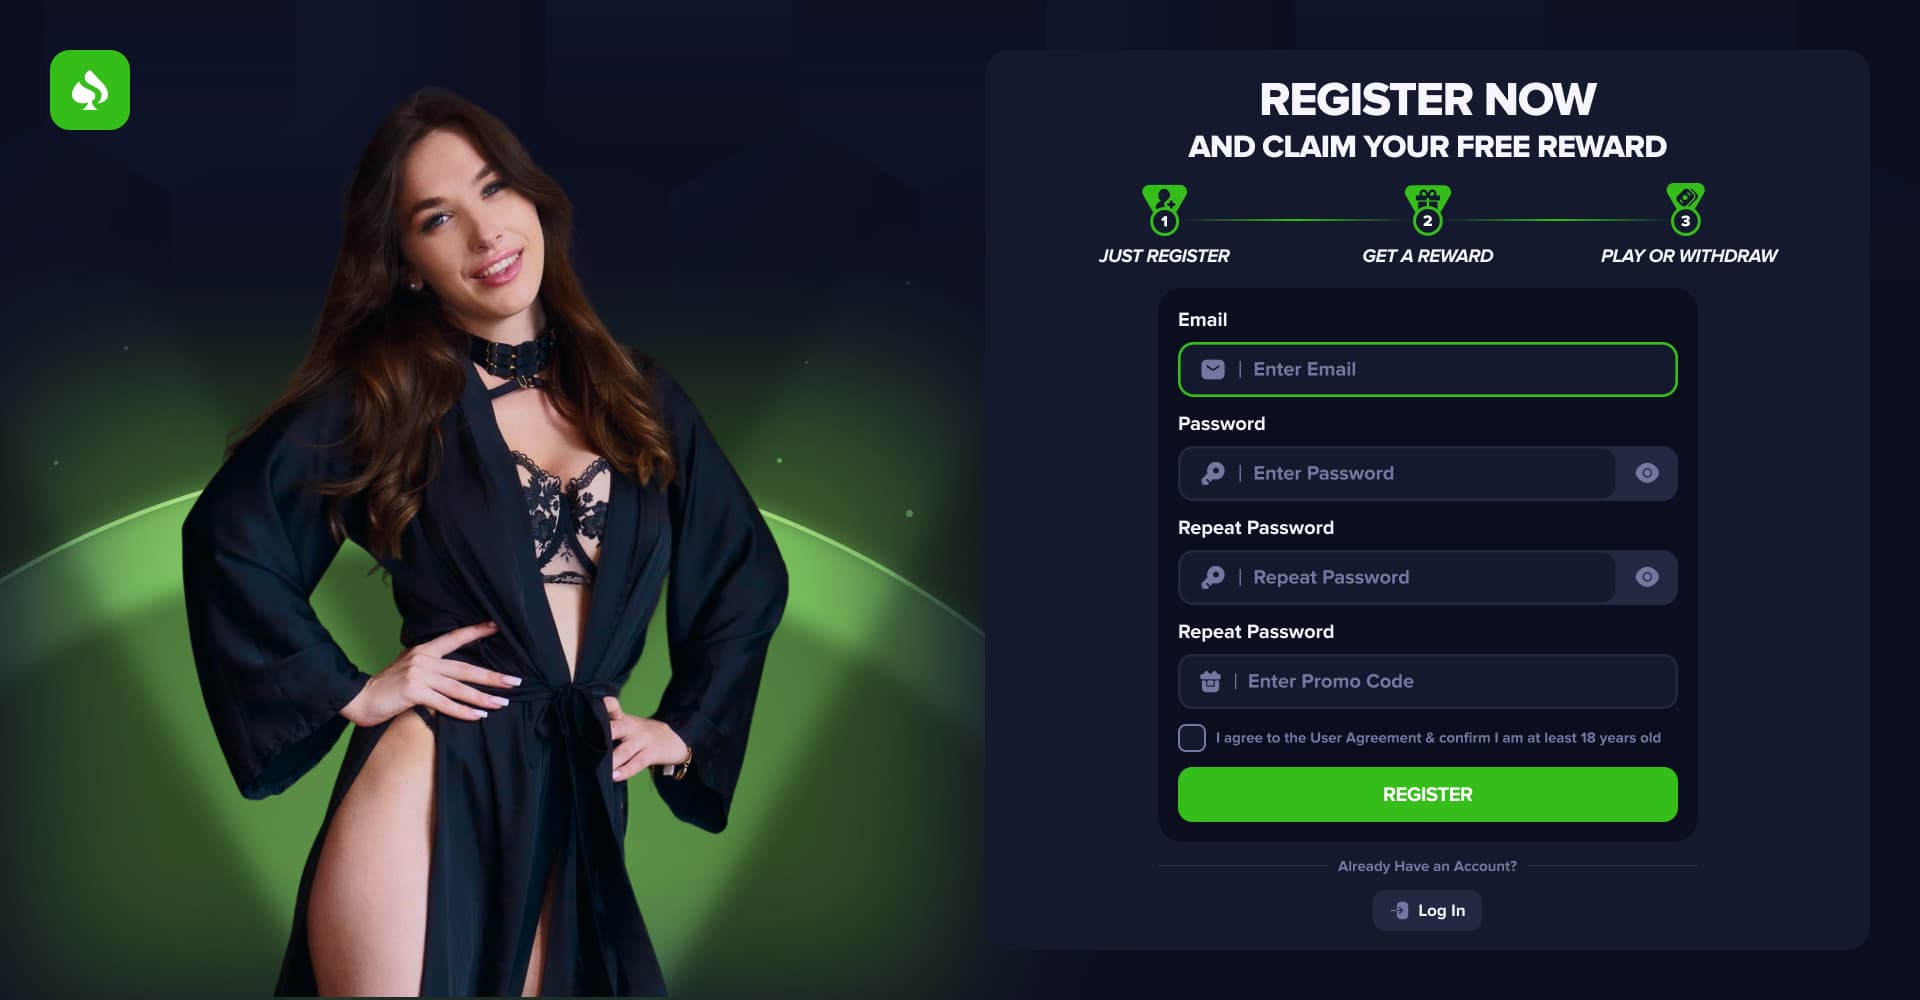
เหยื่อล่อผู้ใหญ่
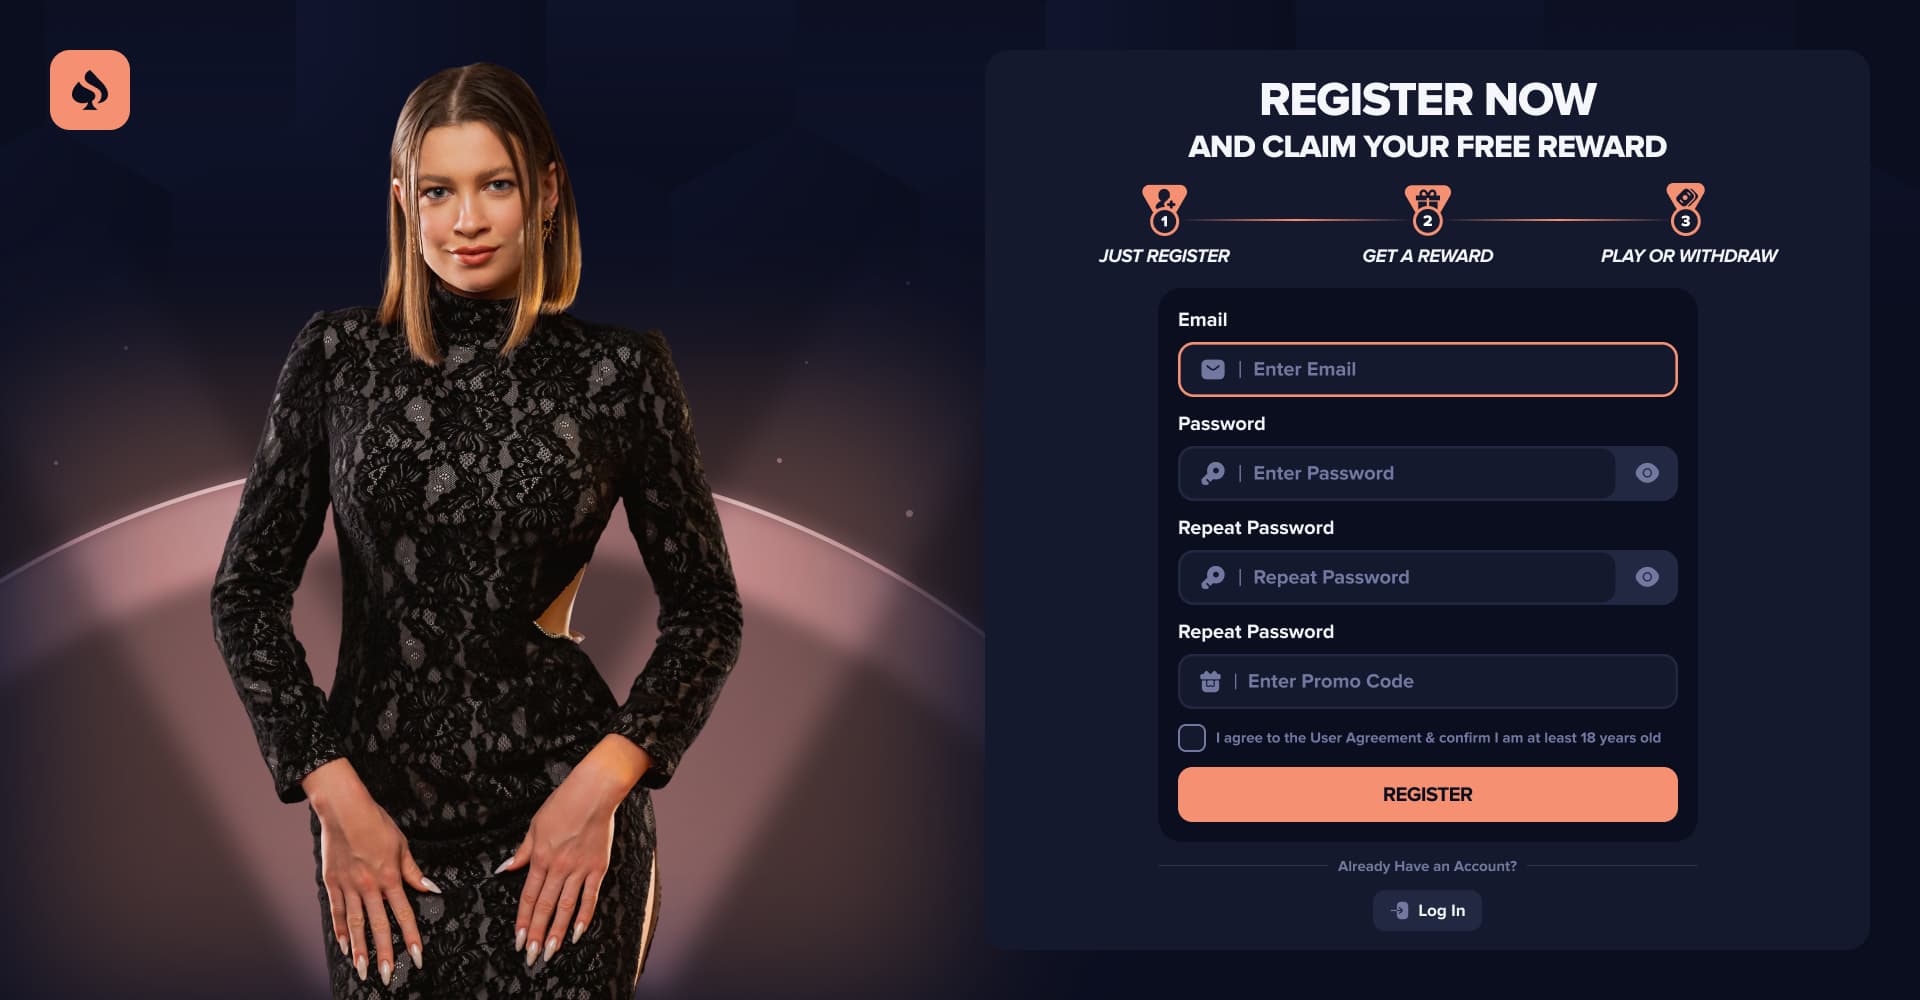
เหยื่อล่อผู้ใหญ่
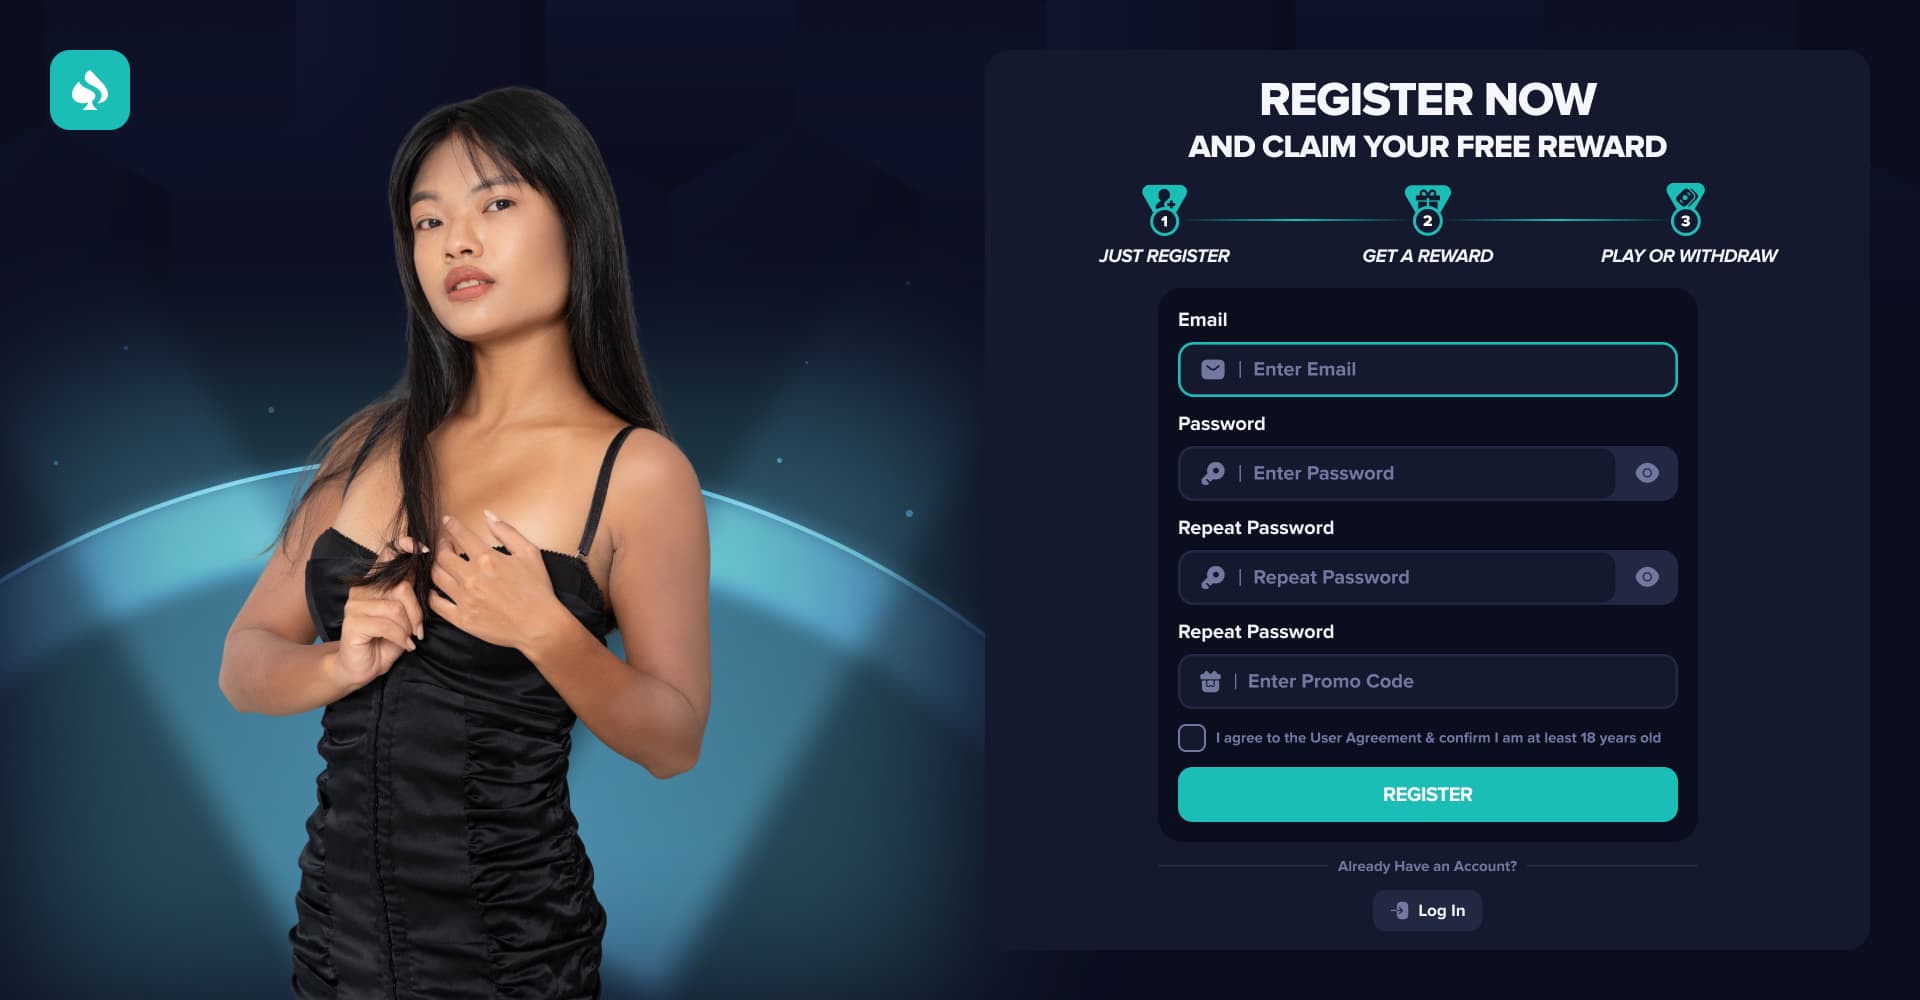
เหยื่อล่อผู้ใหญ่
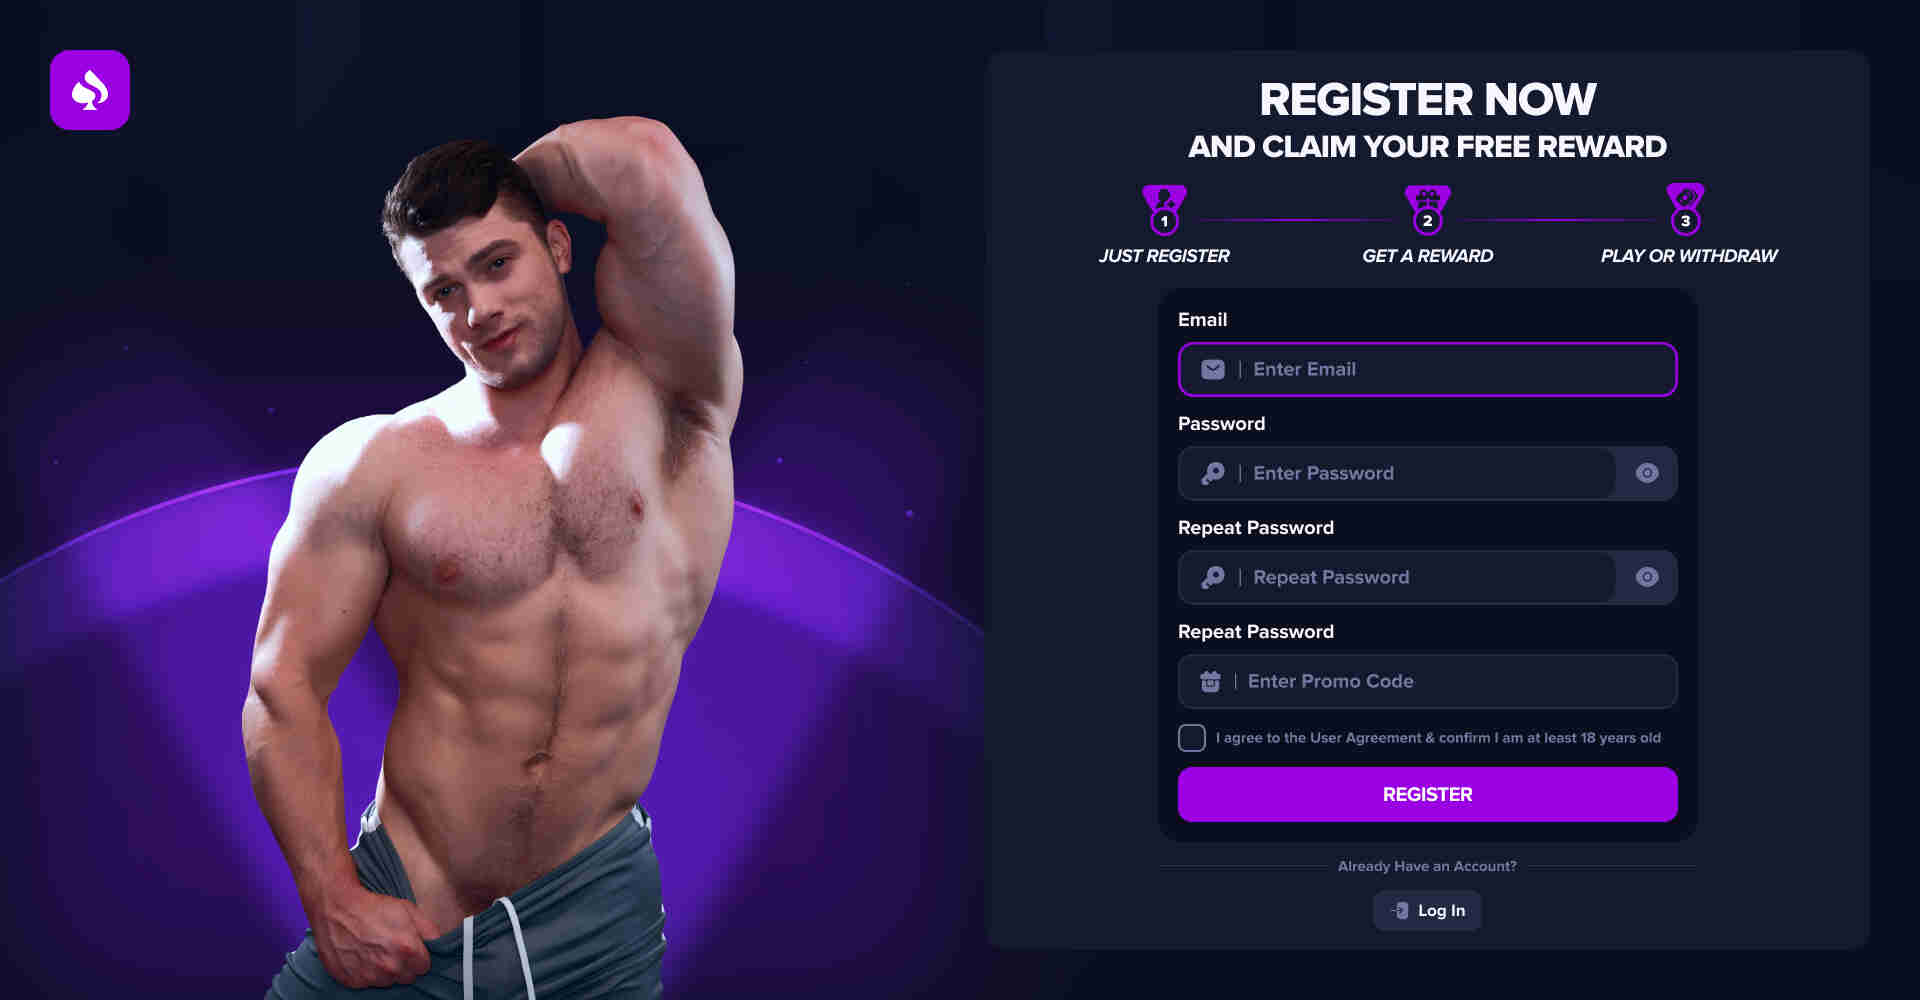
เหยื่อล่อผู้ใหญ่
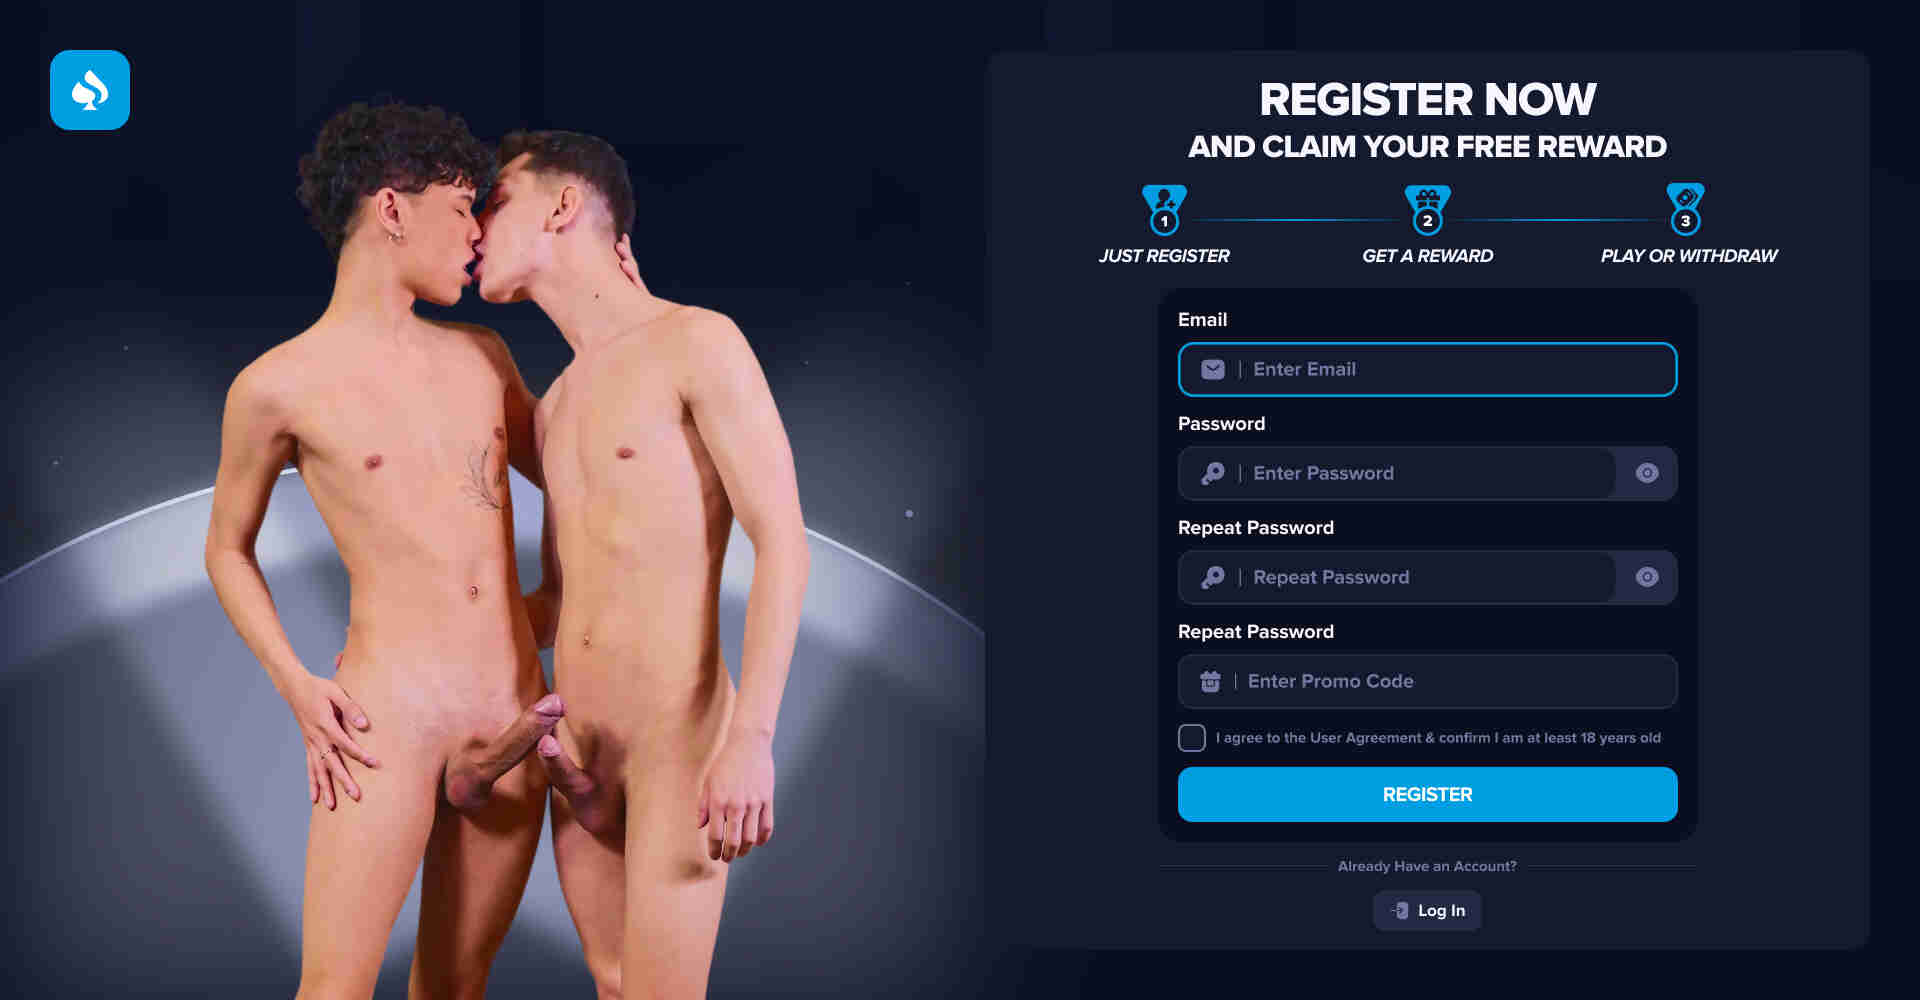
เหยื่อล่อผู้ใหญ่
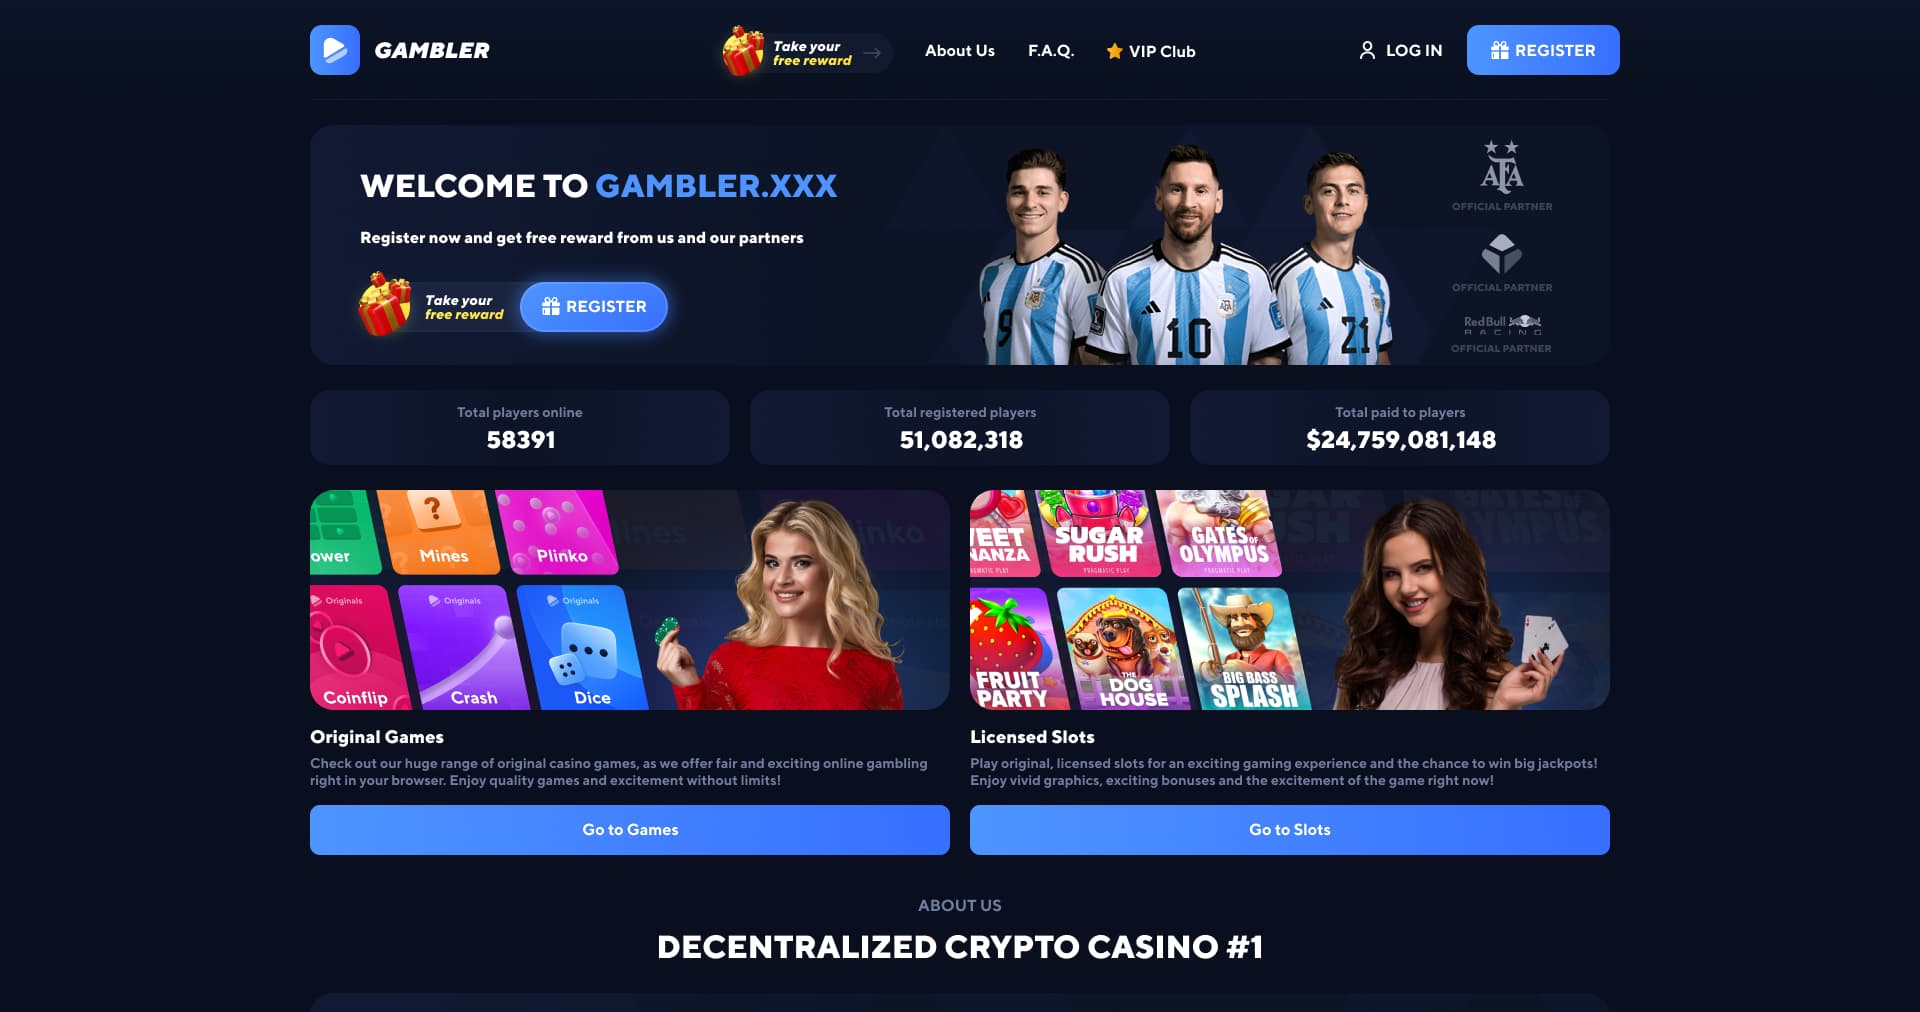
เทมเพลตมาตรฐาน
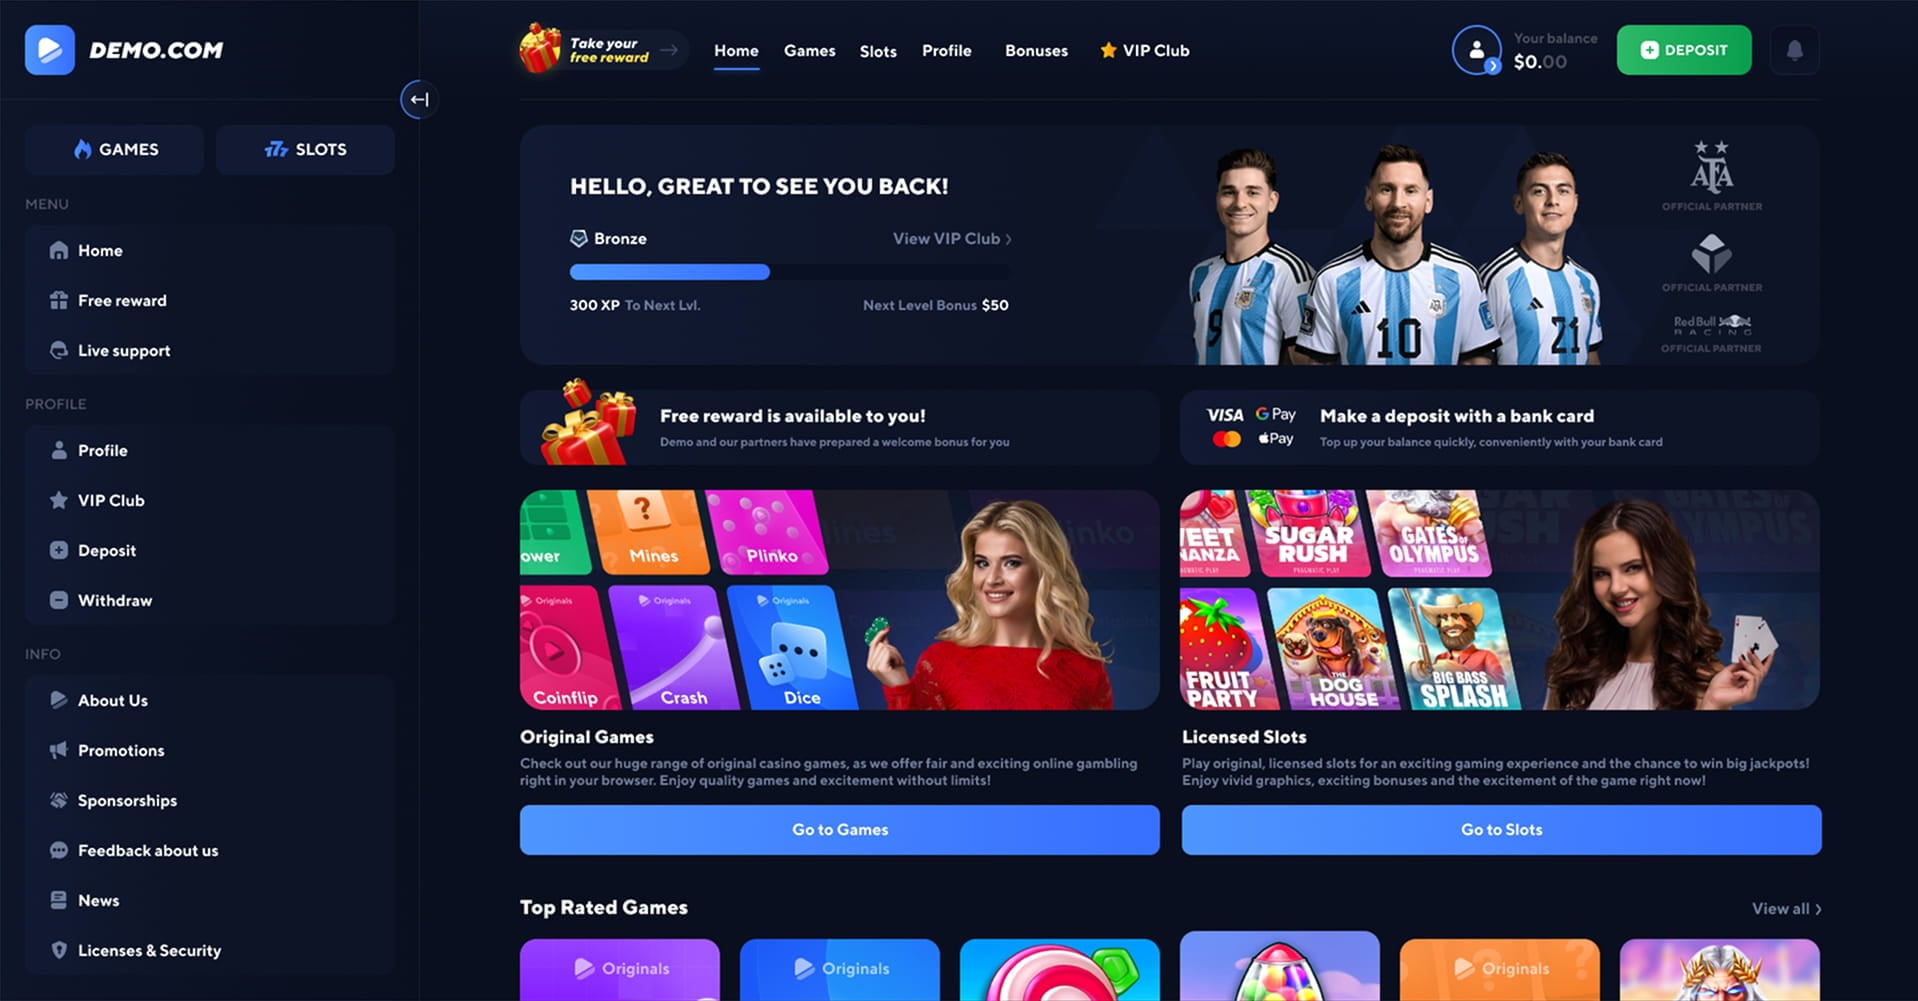
คาสิโนทั่วไป
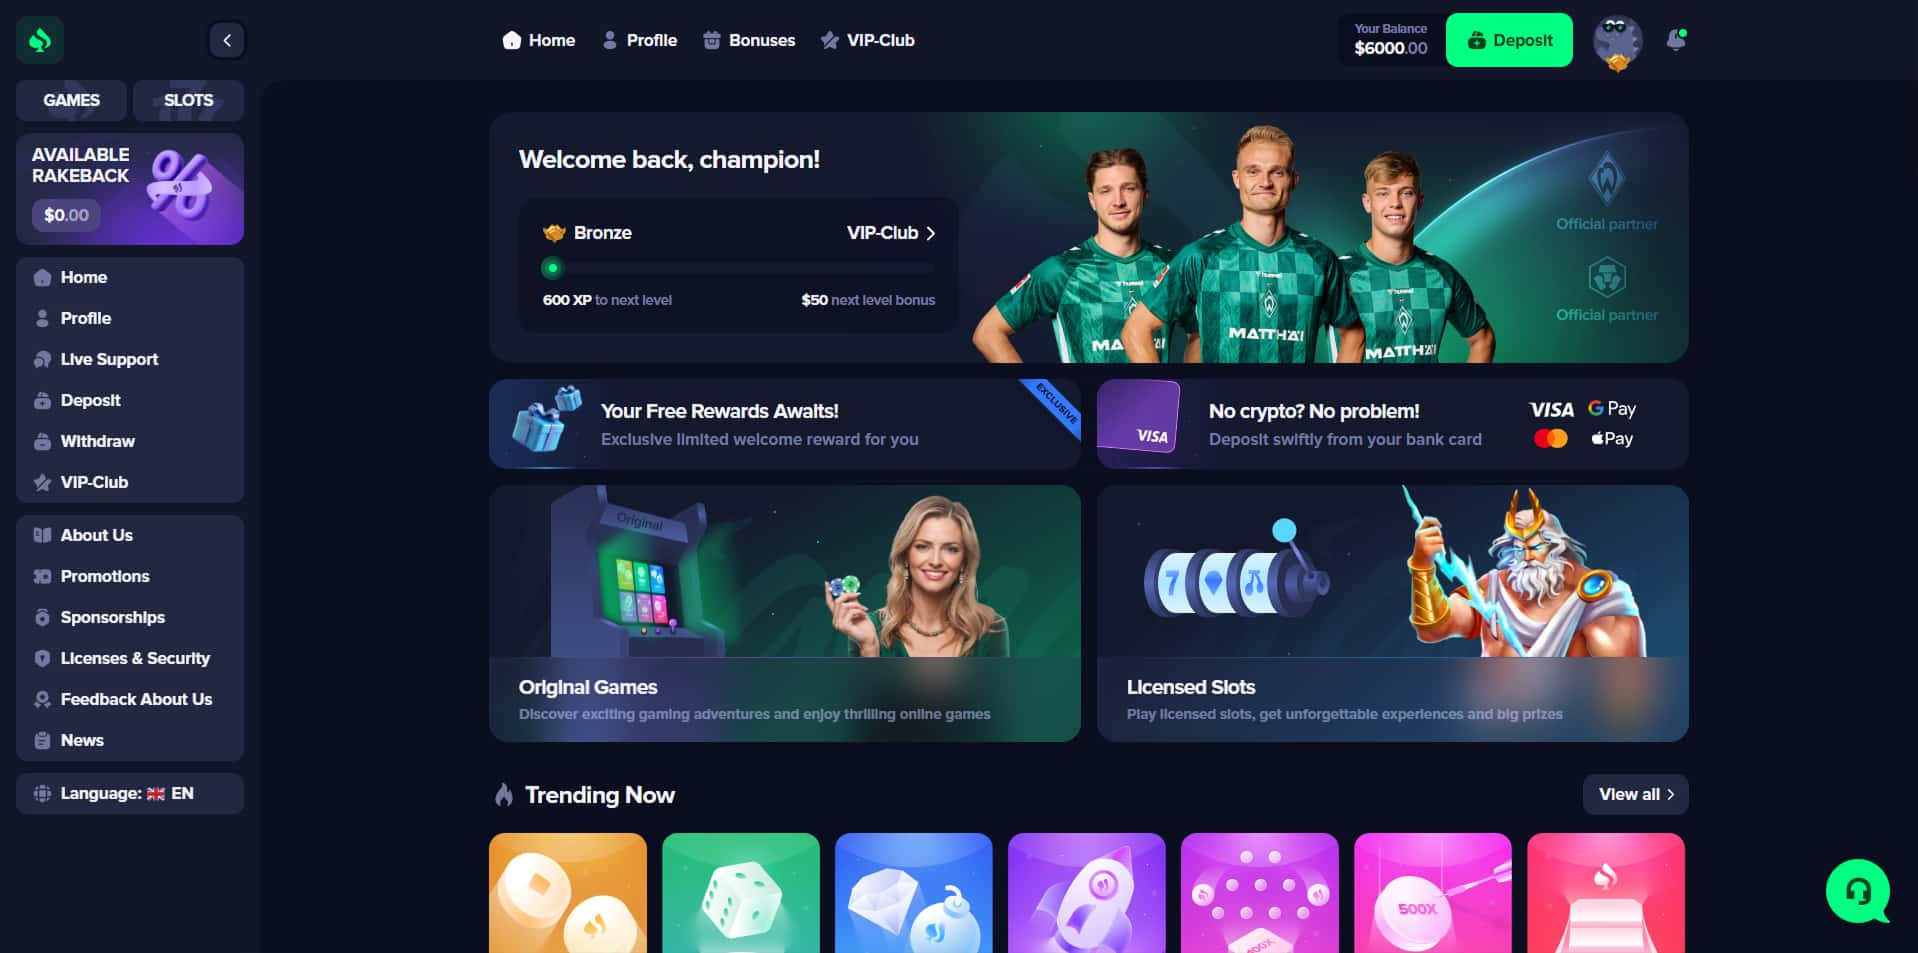
คาสิโนทั่วไป
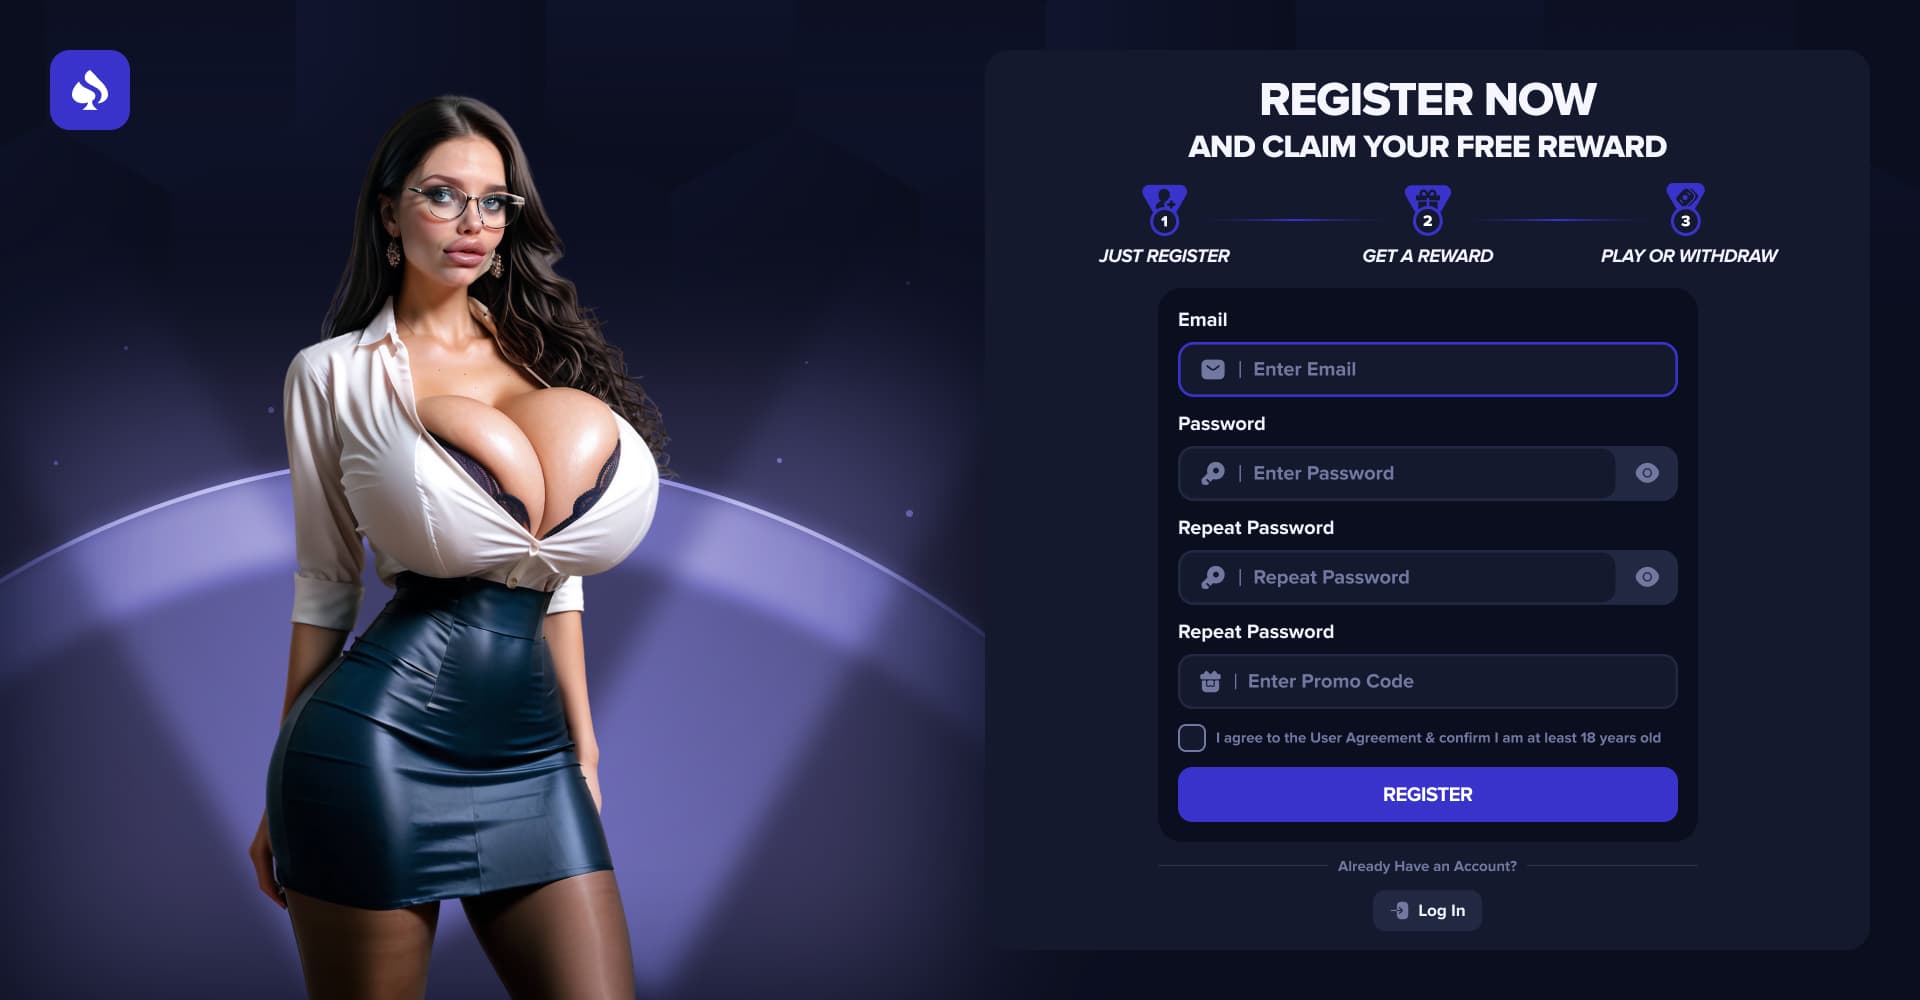
เหยื่อล่อสไตล์อนิเมะ
การติดตั้งแบบจำนวนมาก
การติดตั้งแบบจำนวนมาก
การติดตั้งแบบจำนวนมาก
การติดตั้งแบบจำนวนมาก
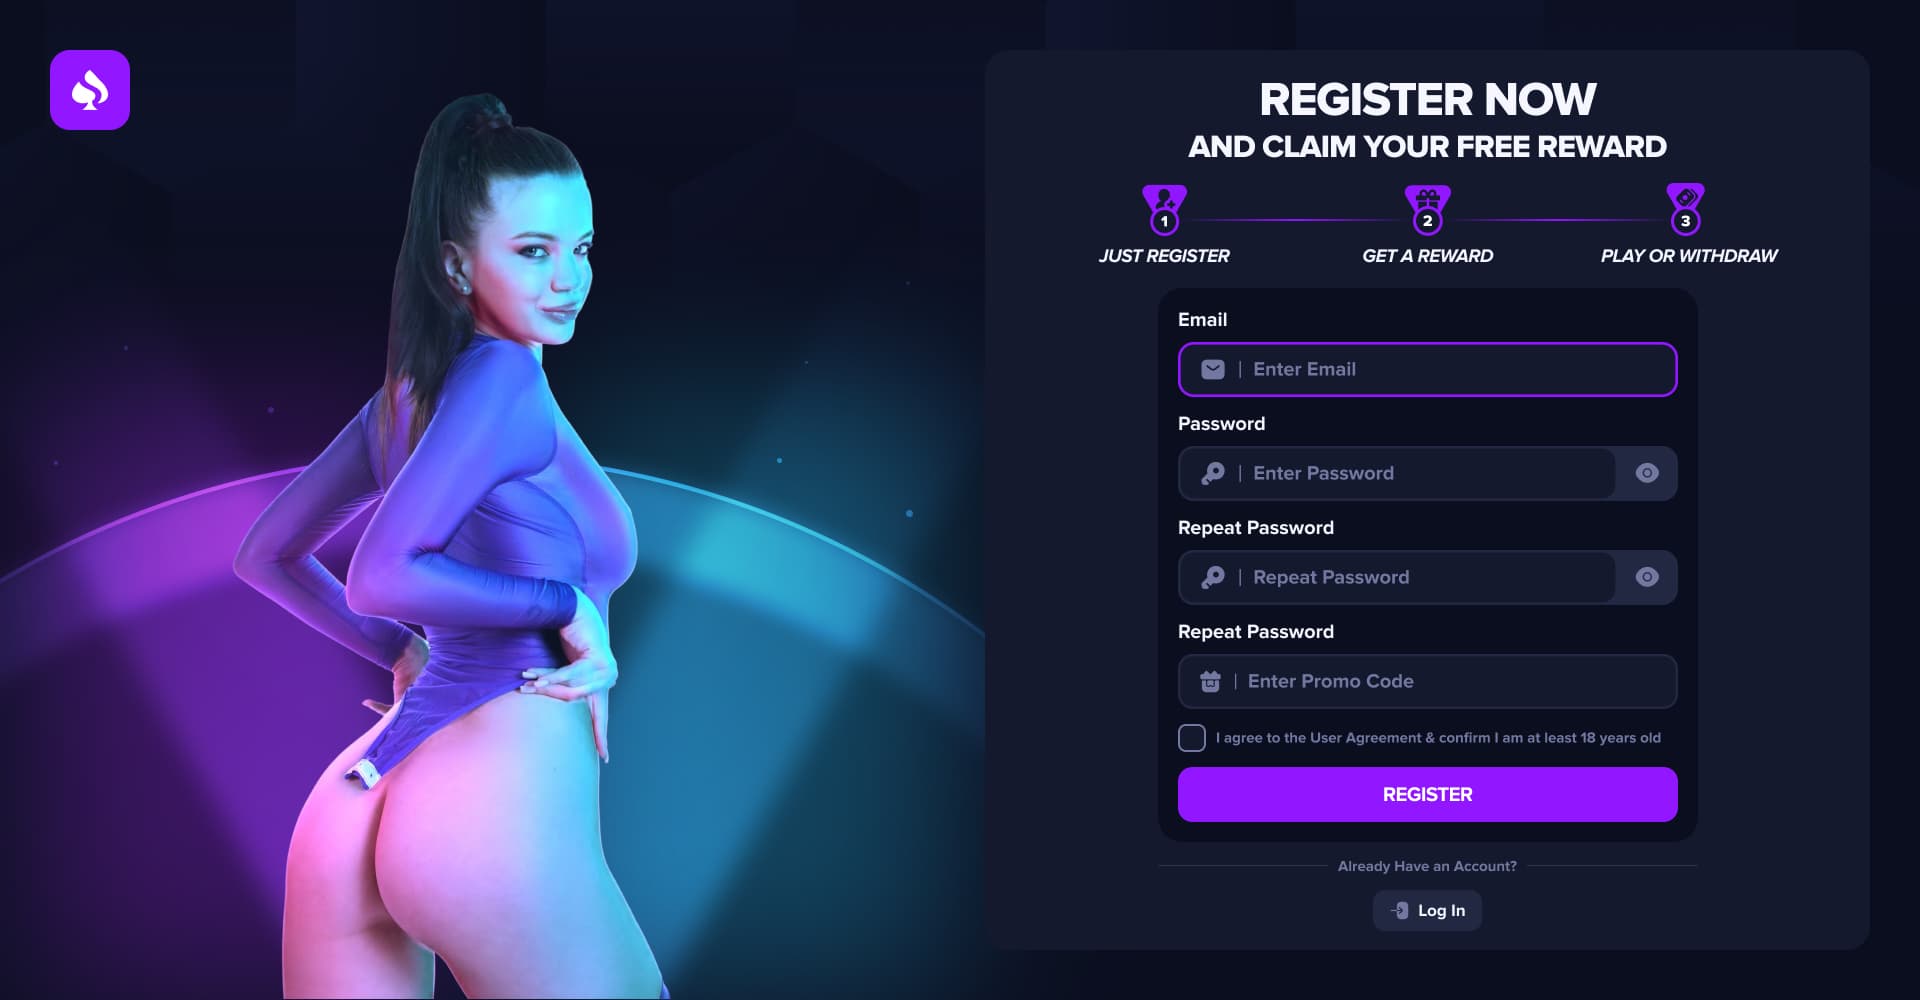
การติดตั้งแบบจำนวนมาก
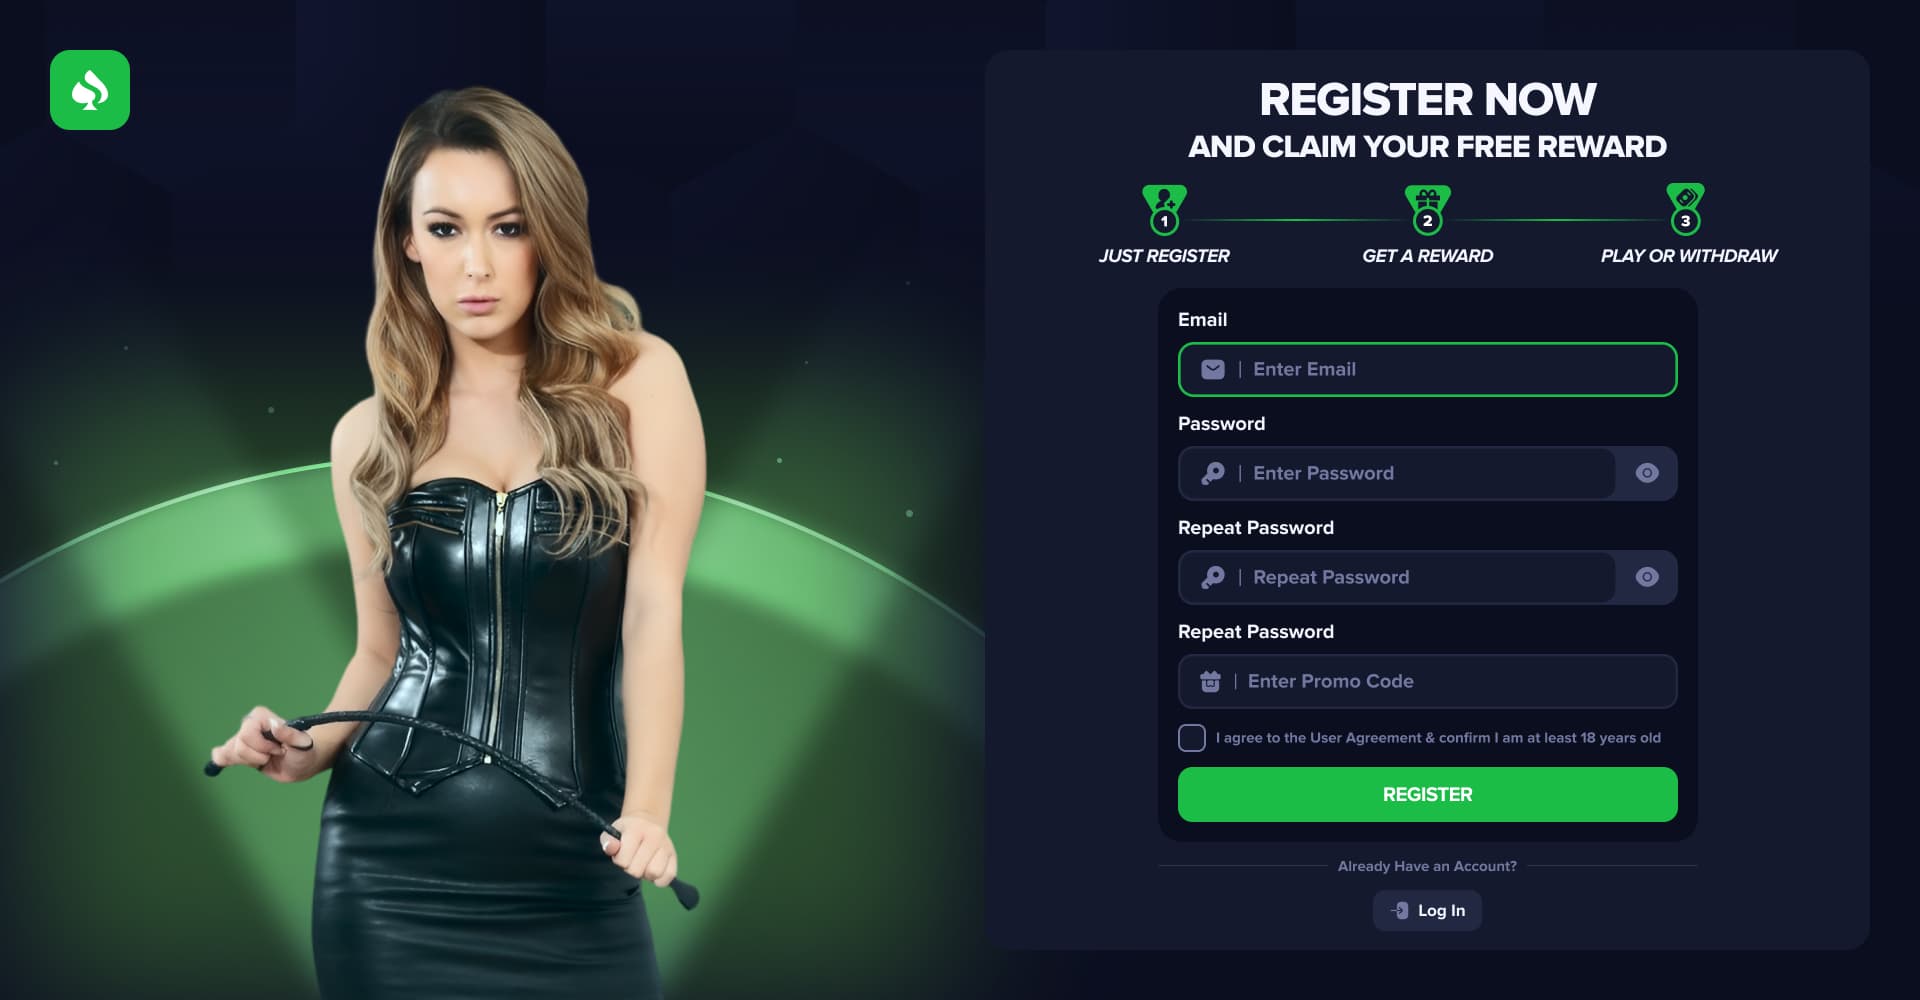
การติดตั้งแบบจำนวนมาก
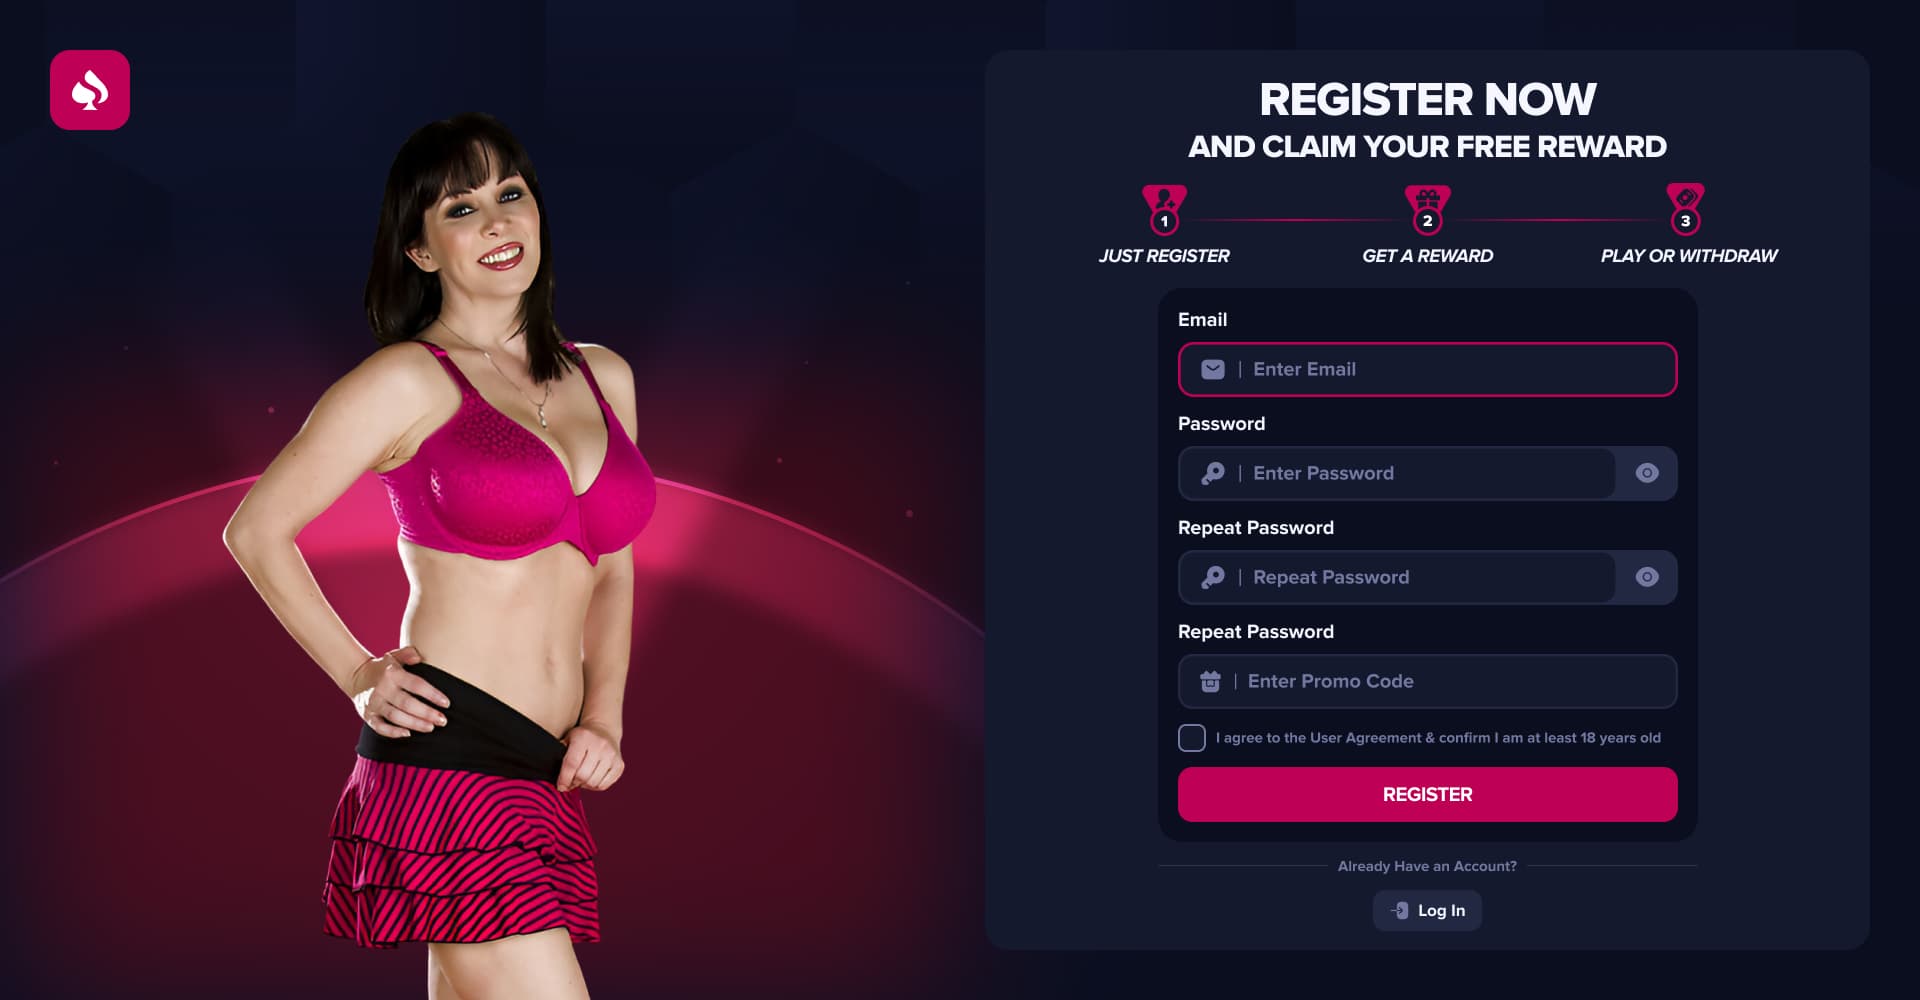
การติดตั้งแบบจำนวนมาก
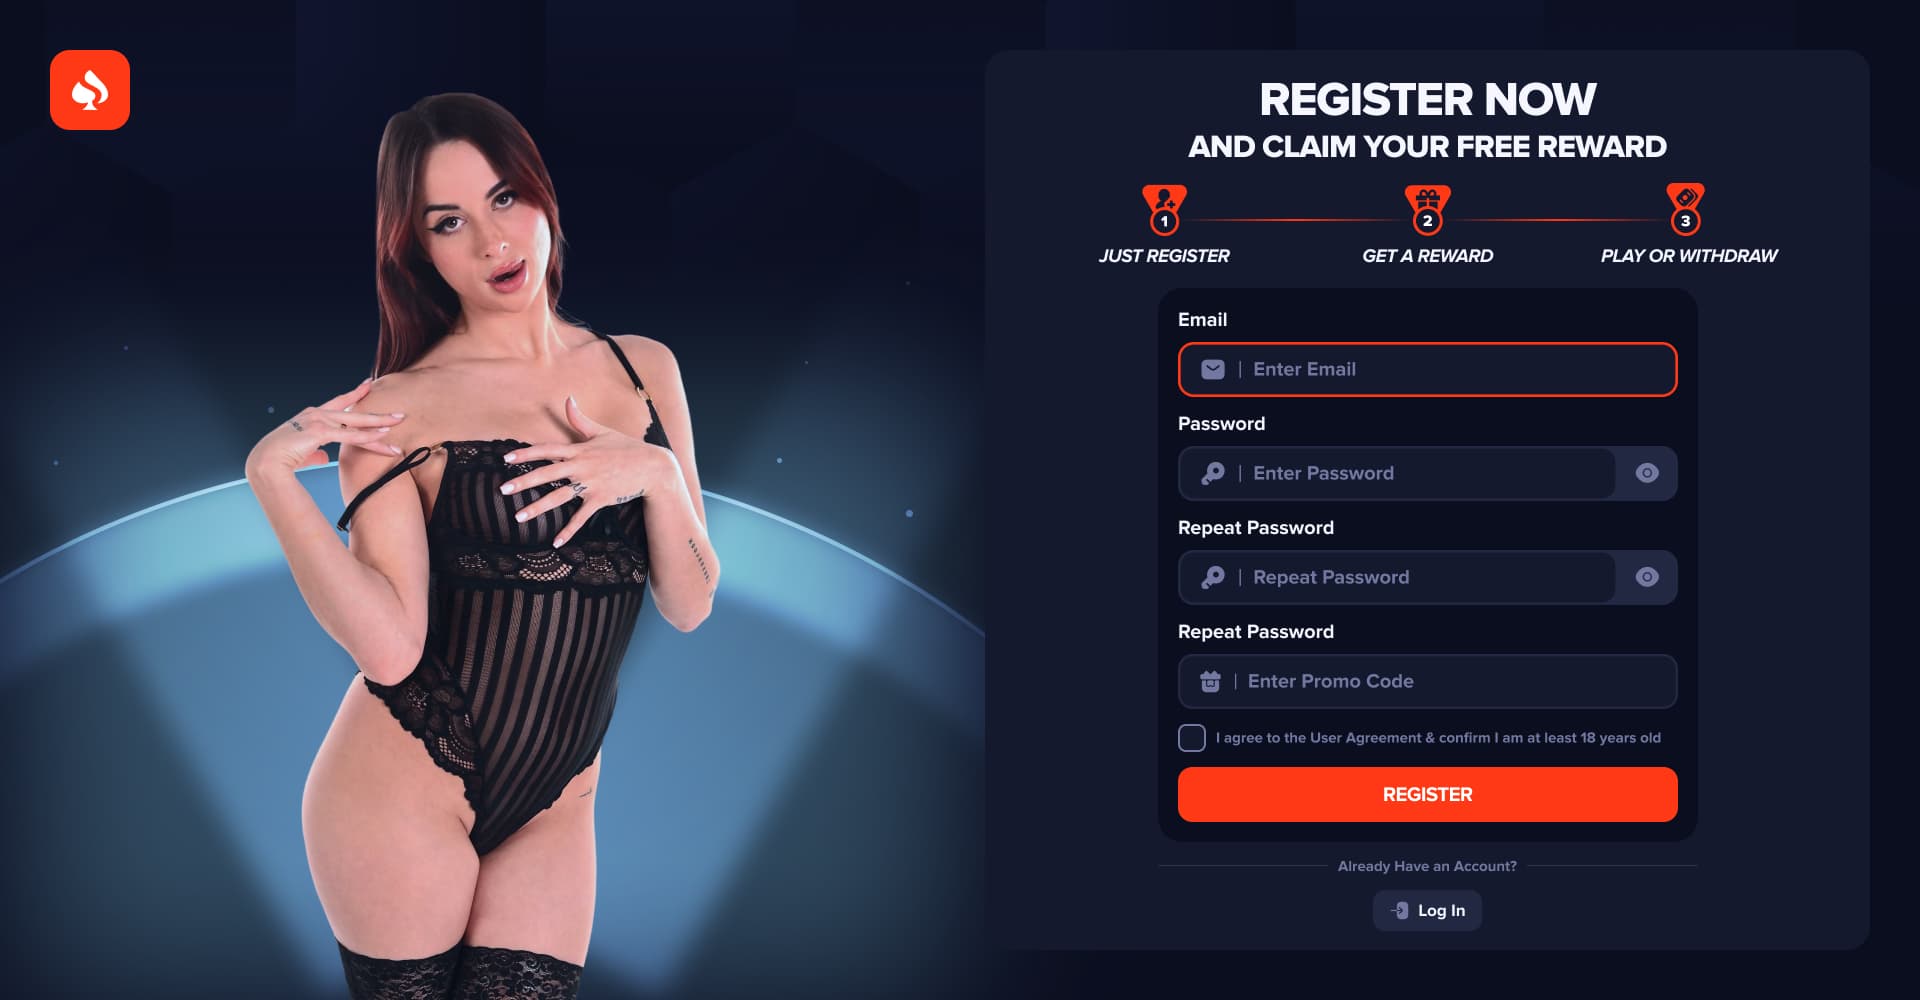
การติดตั้งแบบจำนวนมาก
ภาพหน้าจอทั้งหมดด้านล่างนี้ถูกบันทึกโดยตรงจาก อินเทอร์เฟซผู้ดูแลระบบและเอกสารทางการของ Gambler Panelสิ่งเหล่านี้ไม่ใช่ข้อกล่าวหาจากภายนอก แต่เป็นหลักฐานที่อาชญากรบันทึกการปฏิบัติการของตนเองไว้
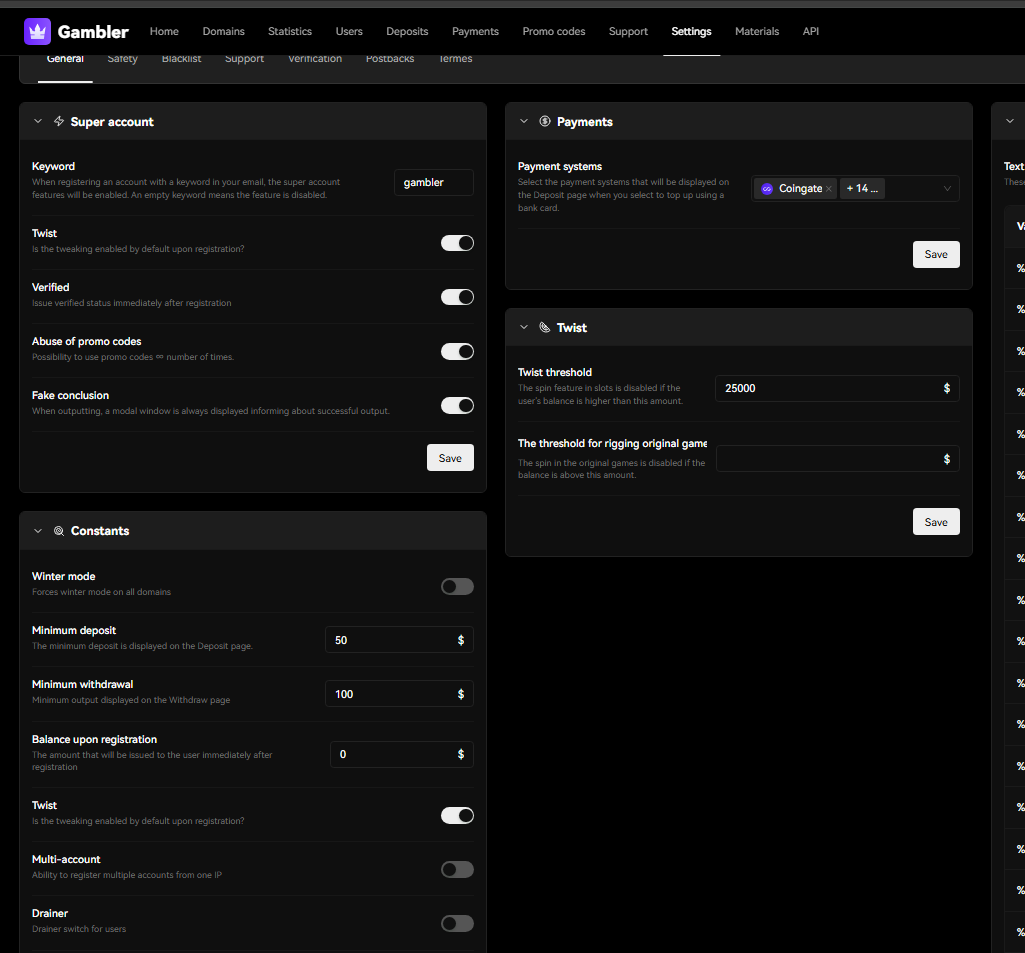
Twist" (การบิดเบือนเกม), สวิตช์ "Drainer
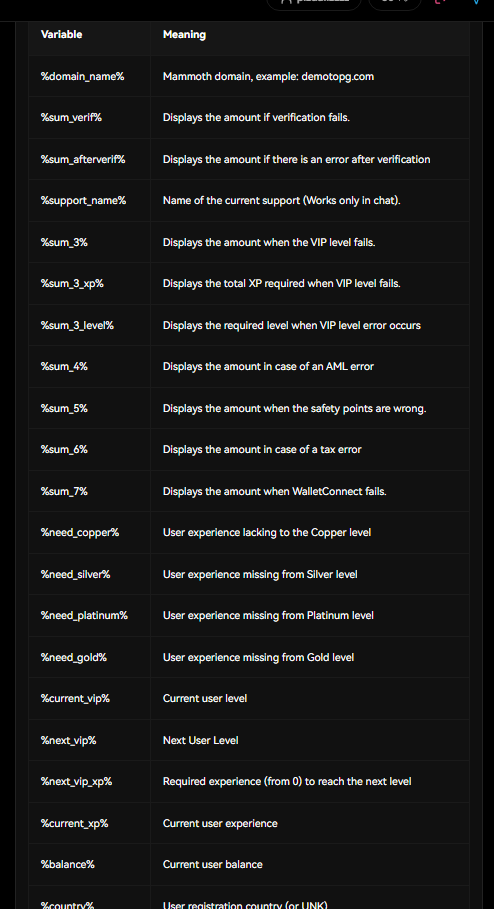
สคริปต์การสกัดข้อมูล VIP, AML และภาษี
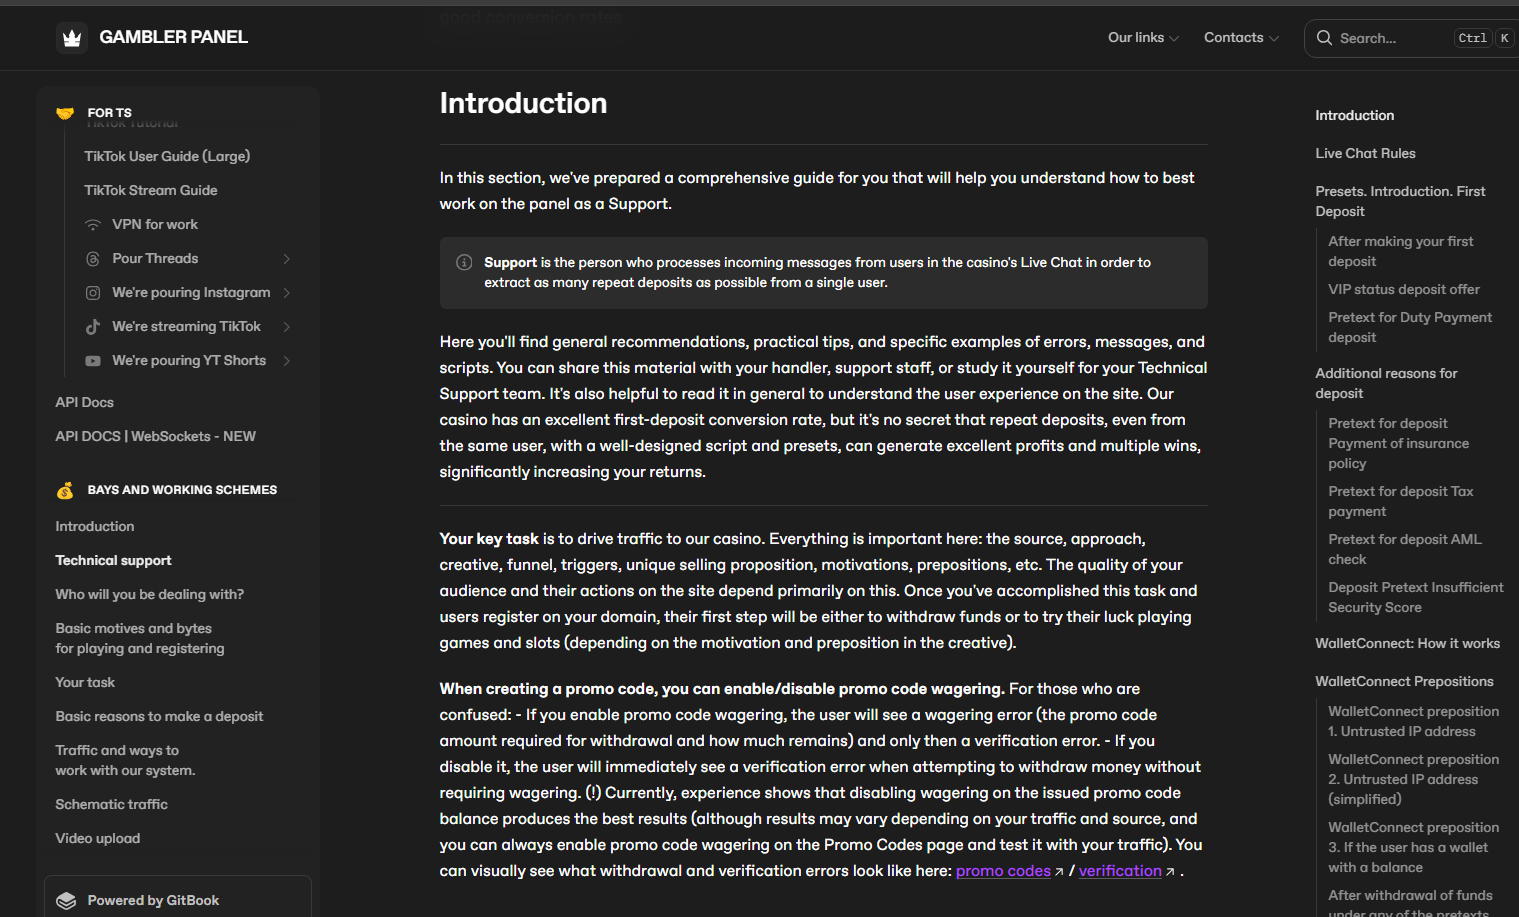
ดึงยอดเงินฝากสูงสุดจากผู้ใช้
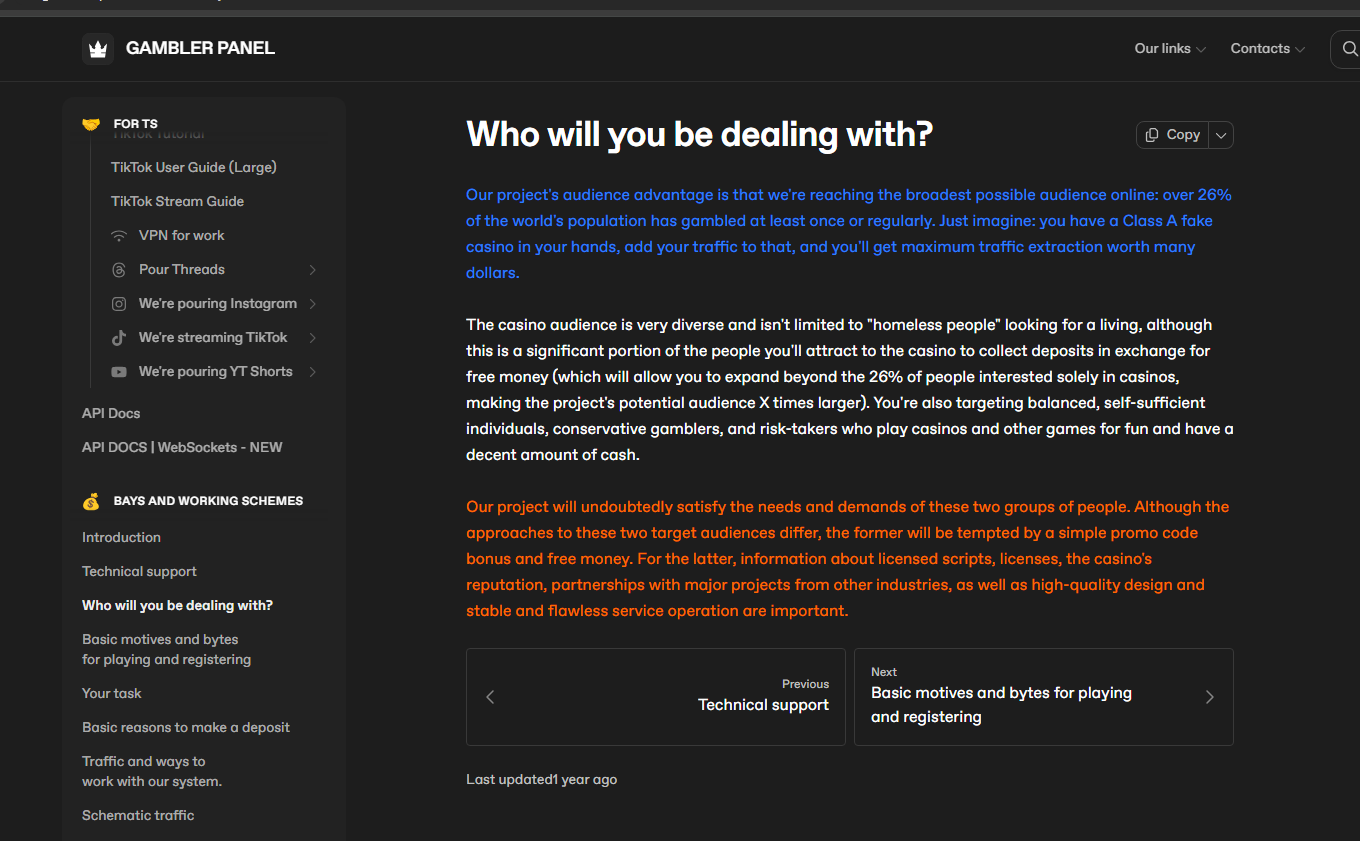
คู่มือการวิเคราะห์โปรไฟล์เหยื่อ
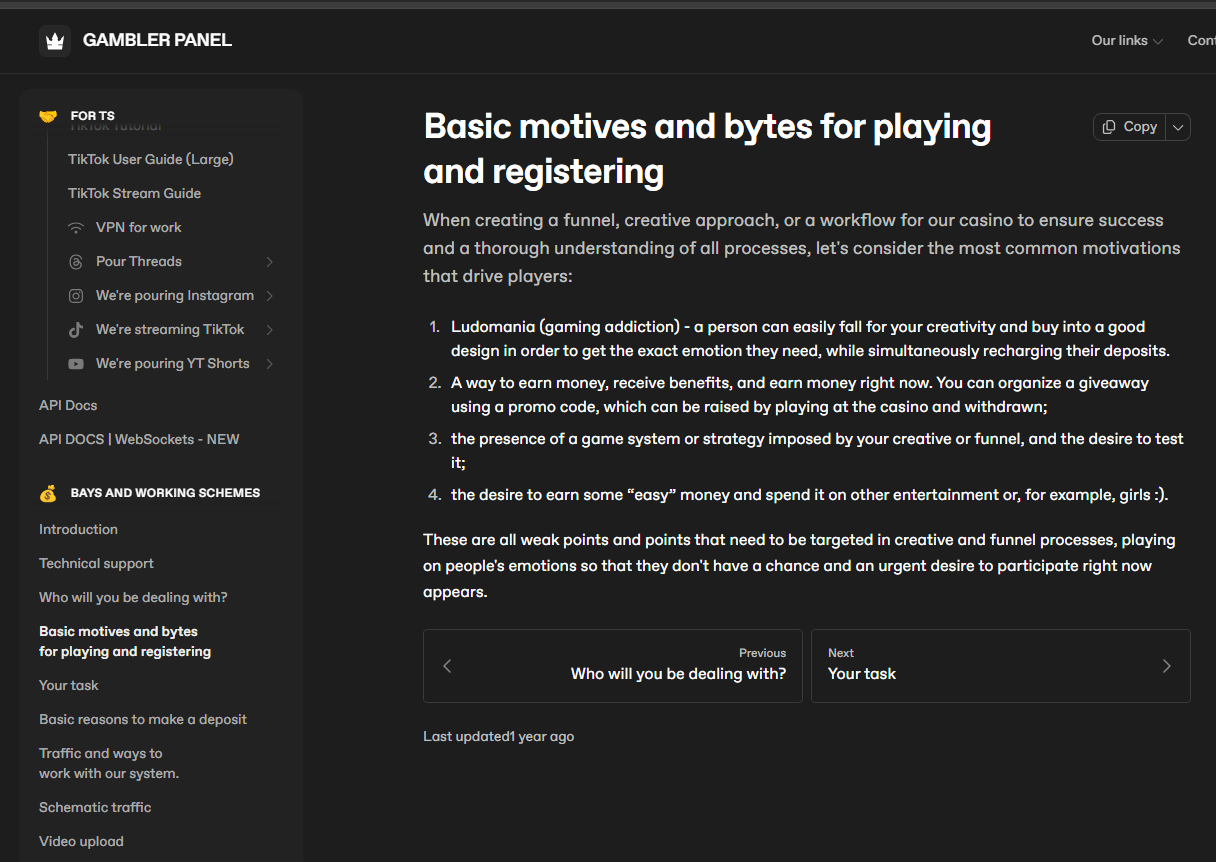
การเอาเปรียบจากอาการติดการพนัน
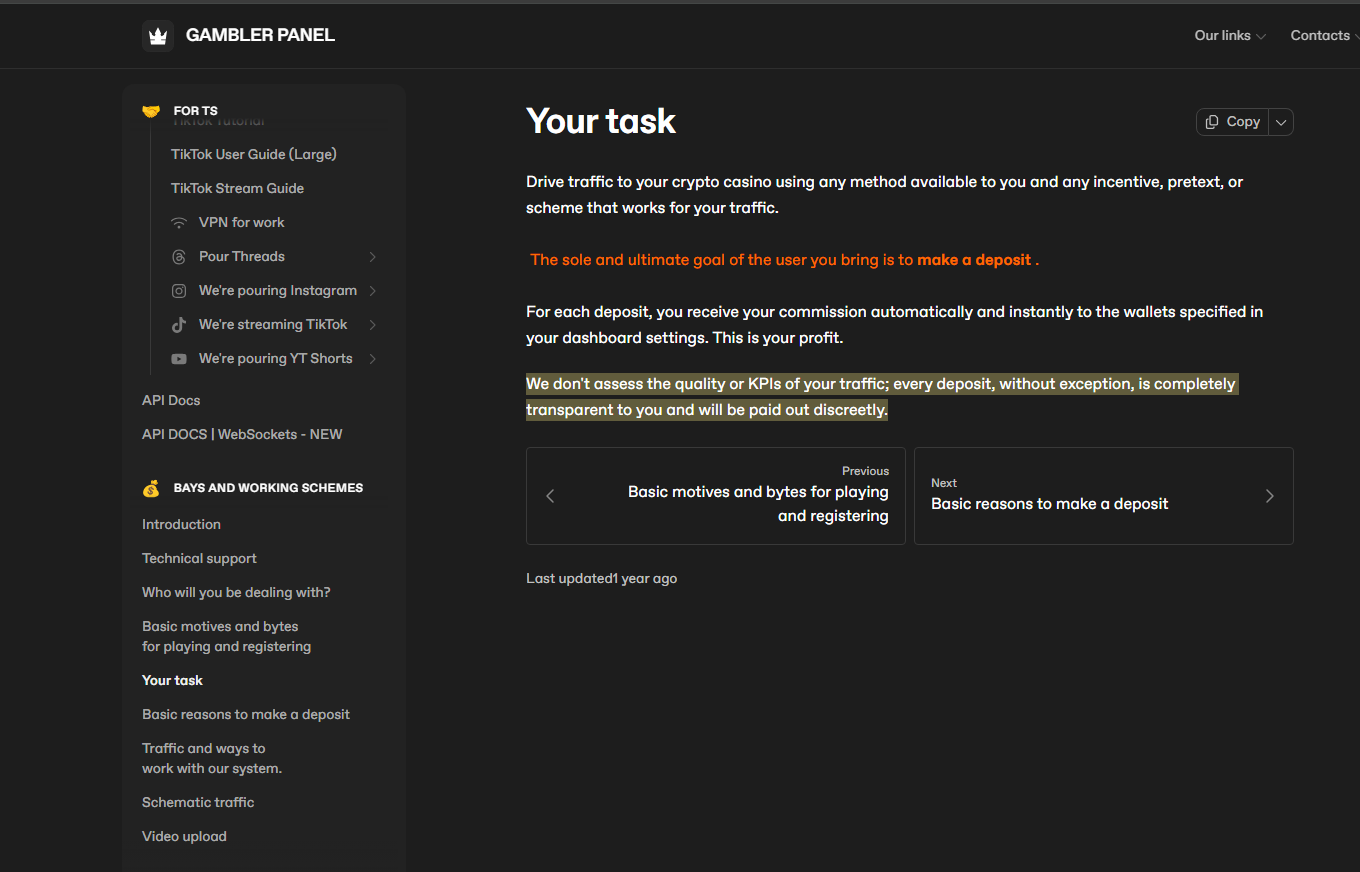
เป้าหมายคือการฝากเงิน
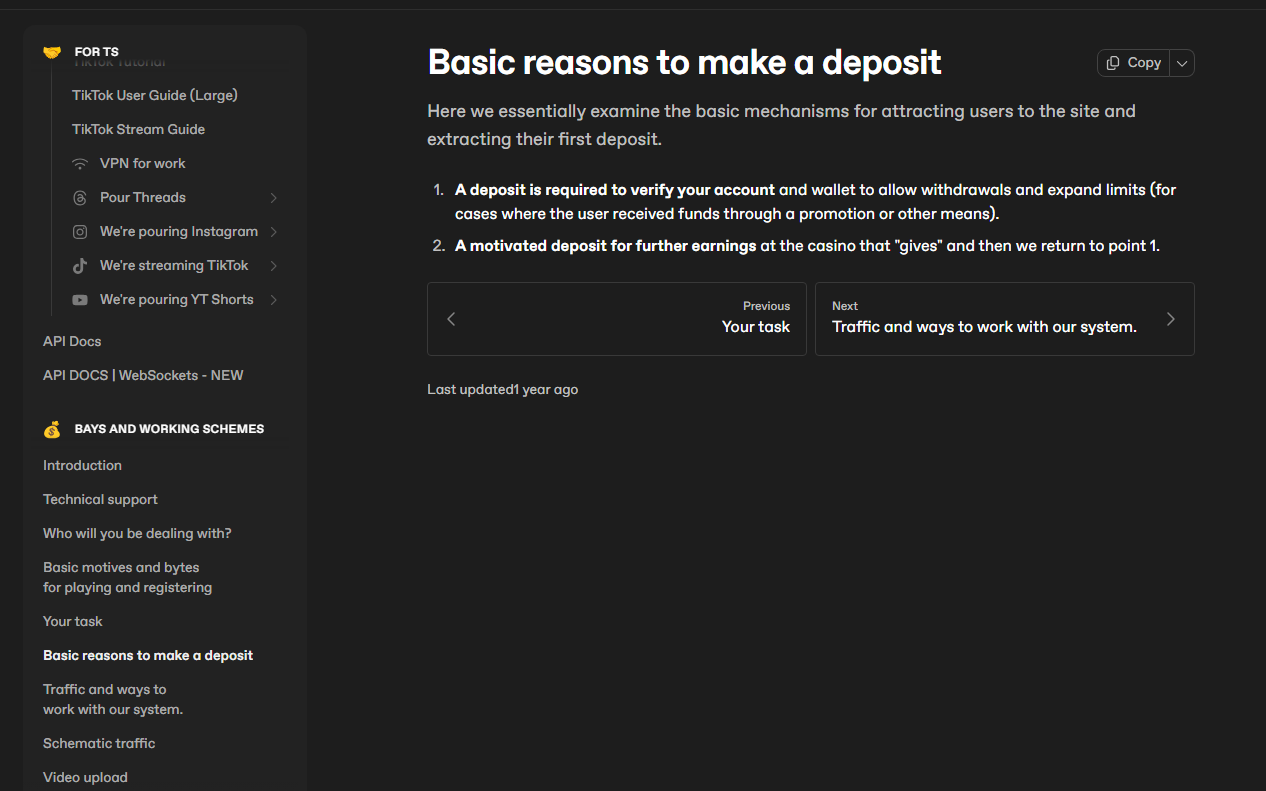
การโจรกรรมเงินฝากเพื่อยืนยันตัวตน
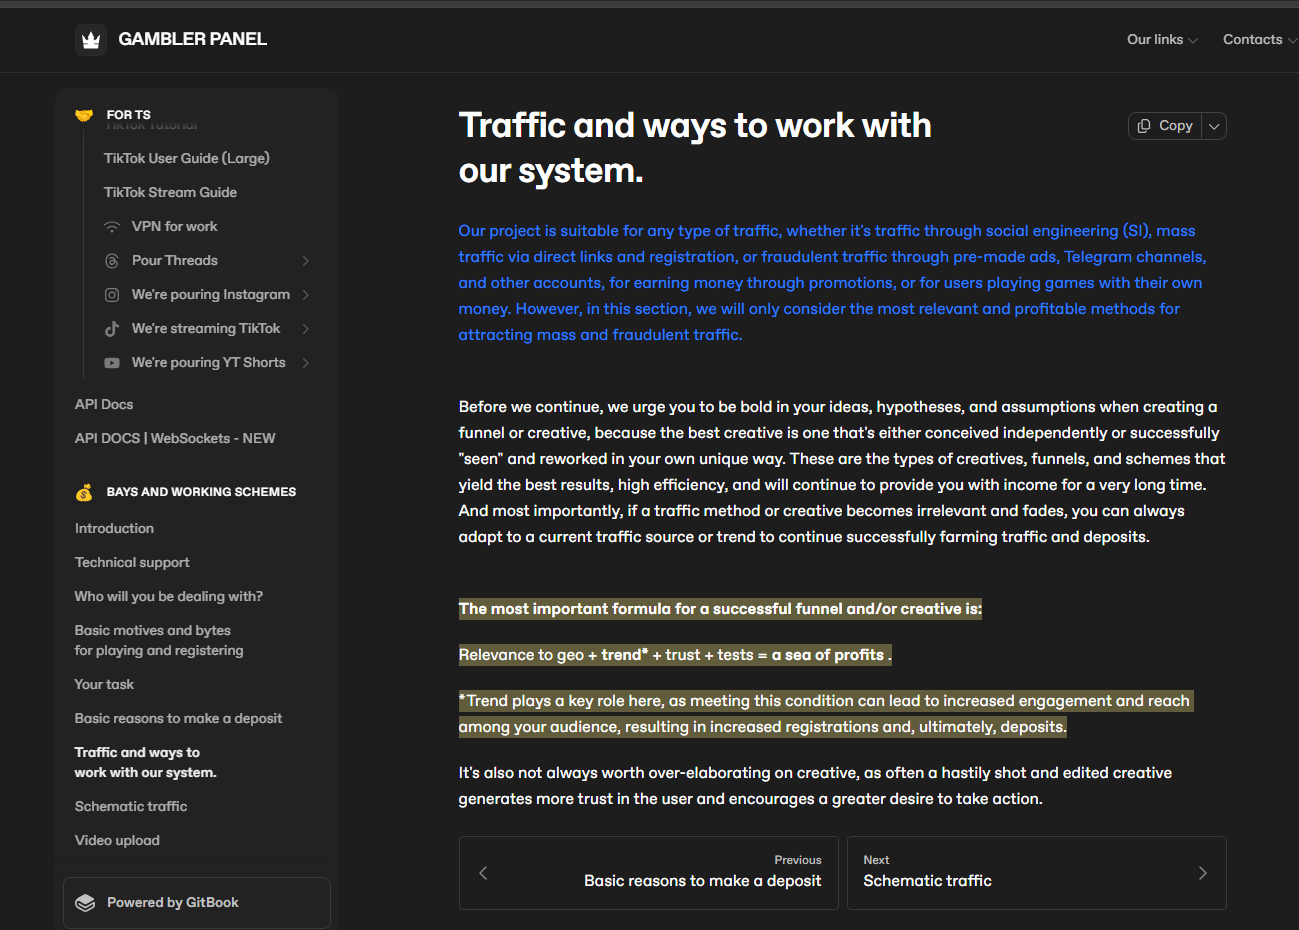
การยอมรับ "ทราฟฟิกหลอกลวง"
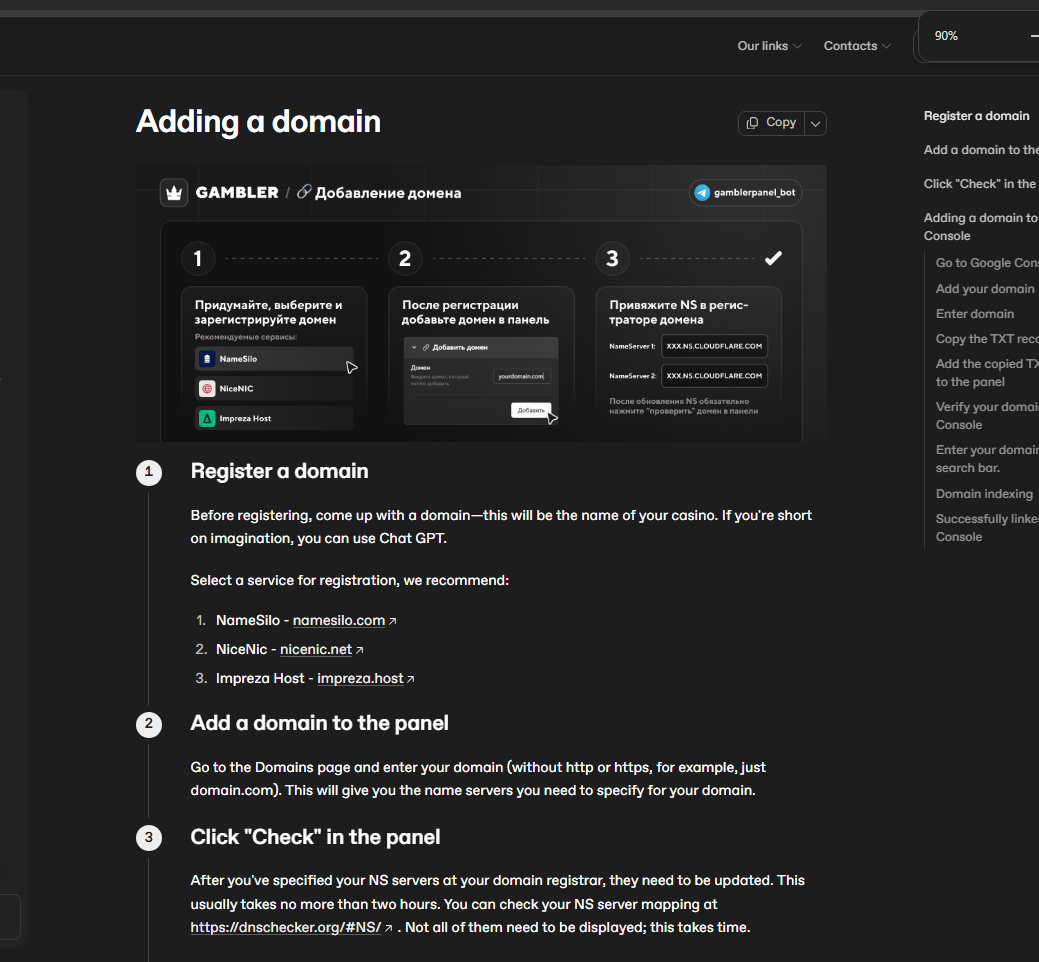
NameSilo, NiceNIC, Impreza
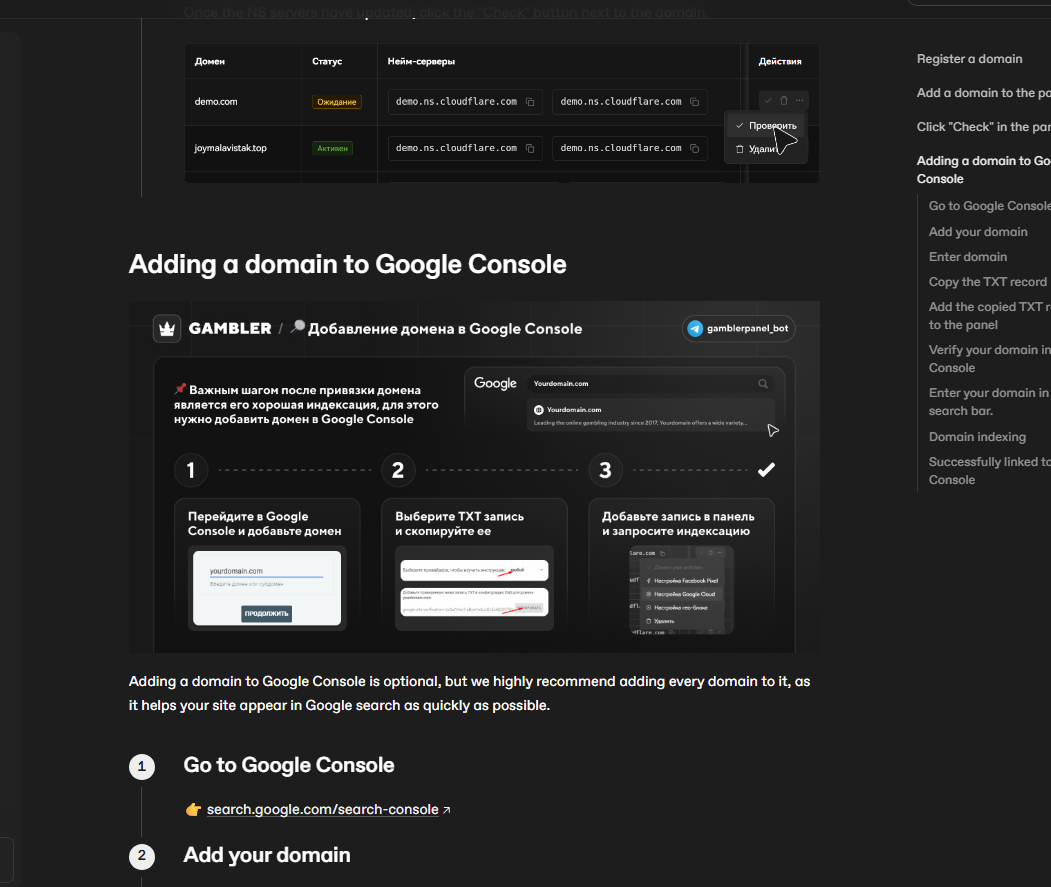
การตั้งค่า Google Search Console
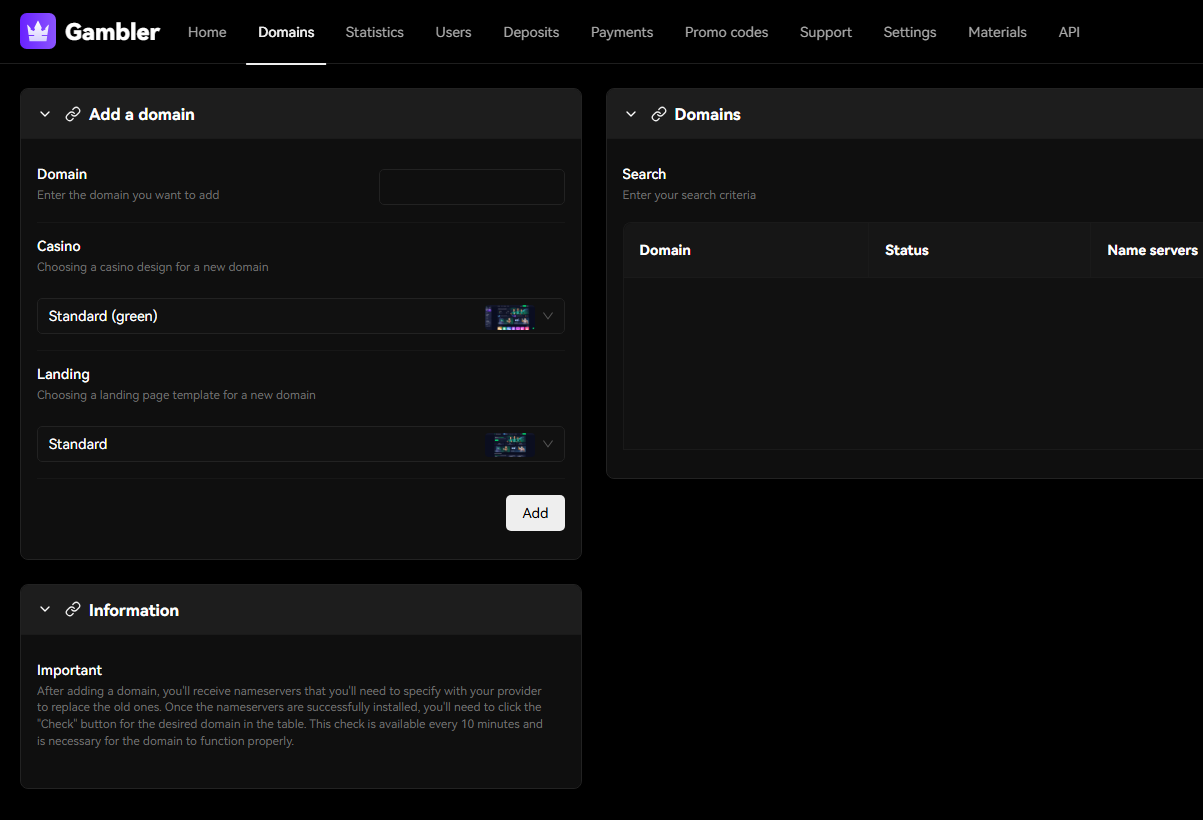
การสร้างเว็บไซต์หลอกลวงอย่างรวดเร็ว
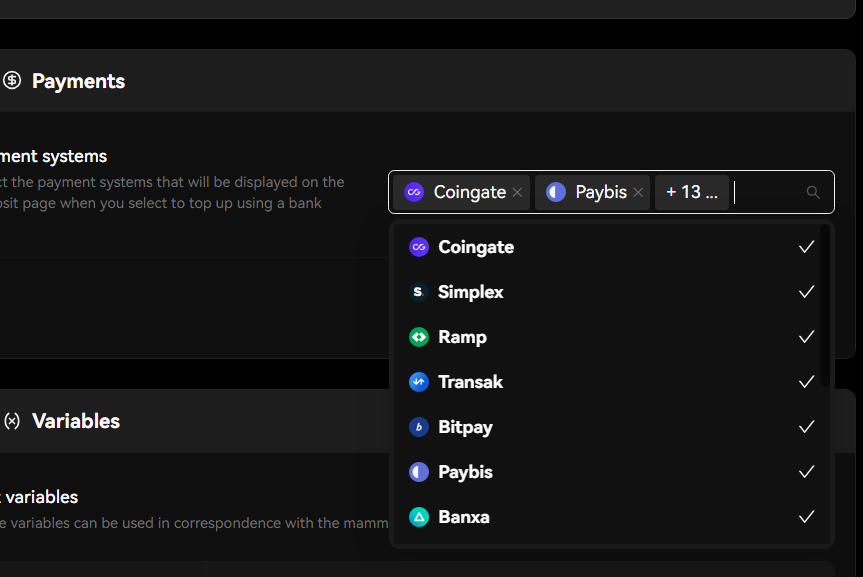
Coingate, Simplex, Ramp, Transak
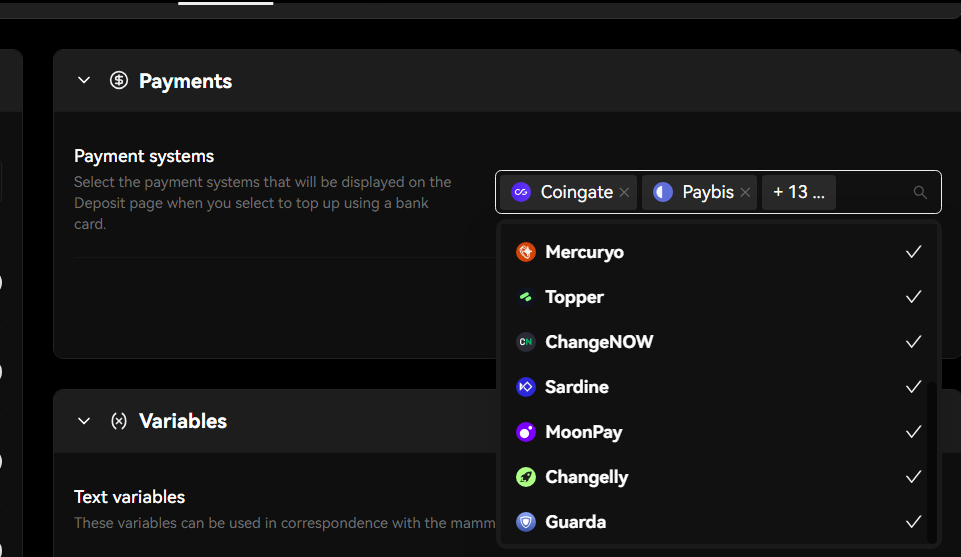
MoonPay, Mercuryo, Banxa
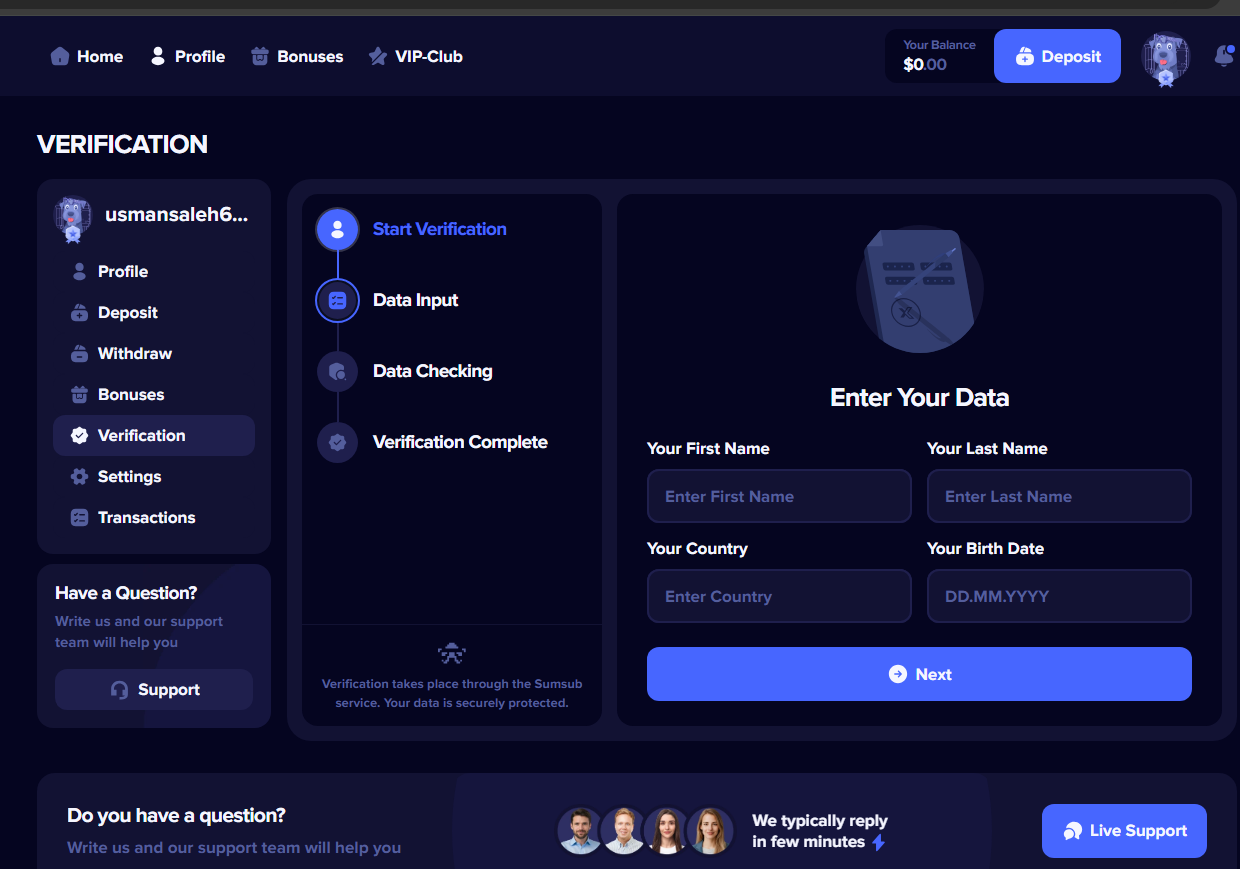
การรวบรวมข้อมูลหนังสือเดินทาง/บัตรประจำตัวประชาชน
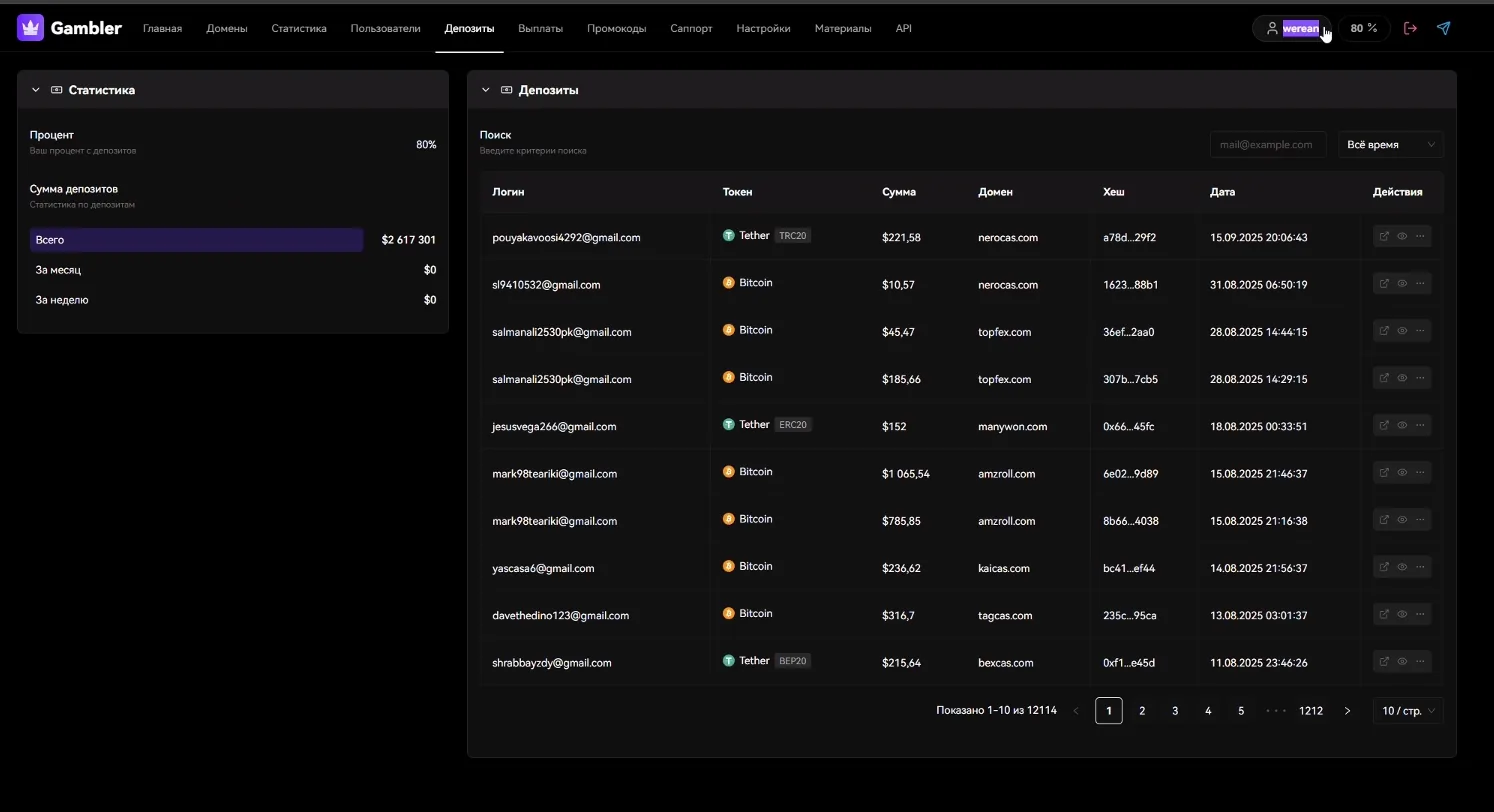
มีผู้เสียหายที่ได้รับการบันทึกไว้จำนวน 12,114 ราย
หลักฐานข้างต้นแสดงถึง ภาพหน้าจอจากแผงพันธมิตรเพียงหนึ่งเดียว. นี่ไม่ใช่การปฏิบัติการทั้งหมด Gambler Panel เป็น แพลตฟอร์มหลอกลวงแบบบริการ พร้อมด้วยพันธมิตรที่ใช้งานอยู่หลายพันรายทั่วโลก ซึ่งแต่ละรายดำเนินการโดเมนของตนเองโดยใช้เทมเพลตเดียวกันนี้
นี่คือเครือข่ายอาชญากรรมข้ามชาติที่มีโครงสร้างเป็นระบบ ซึ่งไม่ถูกจำกัดด้วยเขตอำนาจศาล มีการยืนยันปฏิบัติการในรัสเซีย จีน สหรัฐอเมริกา สหภาพยุโรป เอเชียตะวันออกเฉียงใต้ ตะวันออกกลาง อเมริกาใต้ และแอฟริกา ไม่มีประเทศใดปลอดภัย — โครงสร้างพื้นฐานนี้มุ่งเป้าไปที่เหยื่อในทุกที่
ผู้ให้บริการจดทะเบียนโดเมนและผู้ให้บริการโฮสติ้งได้ ข้อผูกพันทางกฎหมายและสัญญา เพื่อดำเนินการกับหลักฐานการละเมิดที่บันทึกไว้ การเพิกเฉยต่อหลักฐานดังกล่าวอาจก่อให้เกิดความรับผิดทางกฎหมายจากการสนับสนุนอาชญากรรมที่มีองค์กร การฉ้อโกงทางโทรคมนาคม การฟอกเงิน และการขโมยข้อมูลประจำตัว ส่วนที่ 3.18 ของข้อตกลง RAA ของ ICANN กำหนดให้ต้องดำเนินการสืบสวนและจัดการกับรายงานการละเมิด
การใช้การสื่อสารทางอิเล็กทรอนิกส์เพื่อหลอกลวงเหยื่อ ทุกธุรกรรมของคาสิโนปลอมถือเป็นความผิดฐานฉ้อโกงทางอิเล็กทรอนิกส์
ระบบ KYC ปลอมถูกใช้เพื่อรวบรวมหนังสือเดินทาง บัตรประจำตัว และภาพถ่ายเซลฟี่ เอกสารประกอบรวมถึงคู่มือวิธีการใช้ตัวตนที่ถูกขโมย
ผู้ประมวลผลชำระเงินมากกว่า 15 รายเรียกเก็บเงินจากบัตรของเหยื่อ ซึ่งเป็นการละเมิดมาตรฐาน PCI-DSS และกฎระเบียบของเครือข่ายบัตร
ภาพของบุคคลมีชื่อเสียงโดยไม่ได้รับอนุญาต และแบรนด์เกมที่ได้รับอนุญาต (Pragmatic Play, Evolution Gaming)
ฟังก์ชันการดูดเงินจากกระเป๋าเงินที่ฝังอยู่ในตัว และ RAT บนระบบปฏิบัติการ Android ที่ถูกระบุไว้ในเอกสาร
ดำเนินการผ่านกระเป๋าคริปโตเคอร์เรนซีมูลค่ามากกว่า 2.6 ล้านดอลลาร์สหรัฐ โดยกระจายเงินทุนไปยังพันธมิตรอย่าง "ไม่เปิดเผย"
ระงับการจดทะเบียนโดเมนทันที ดำเนินการกำหนดสถานะ ClientHold รายงานต่อ ICANN และเก็บรักษาบันทึก WHOIS ไว้เพื่อสนับสนุนหน่วยงานบังคับใช้กฎหมาย
ยุติบริการโฮสติ้ง เก็บรักษาบันทึกการทำงานของเซิร์ฟเวอร์ไว้เพื่อใช้ในการสืบสวนทางอาญา และรายงานต่อหน่วยงานด้านอาชญากรรมไซเบอร์ที่เกี่ยวข้อง
ปิดบัญชีผู้ค้า รายงานต่อเครือข่ายบัตร (Visa, Mastercard) และยื่นรายงานกิจกรรมต้องสงสัย (SAR)
ชุดหลักฐานครบถ้วนพร้อมใช้งาน ติดต่อ PhishDestroy เพื่อรับข้อมูลเชิงลึกครบถ้วน รวมถึงที่อยู่กระเป๋าเงิน ประวัติโดเมน และรายงานจากผู้เสียหาย
PhishDestroy / Action
โครงสร้างพื้นฐานนี้ยังคงทำงานต่อไปเนื่องจากผู้ให้บริการไม่ดำเนินการใดๆ ทุกวันที่ล่าช้าหมายถึงเหยื่อที่เพิ่มขึ้นซึ่งถูกขโมยเงินออม ถูกขโมยข้อมูลประจำตัว และถูกดูดเงินออกจากบัญชีธนาคาร