工作草案 虽然还没到10月14日——但我们已经开始发布内容了。请将此视为草稿。 包含翻译和监管申报材料的完整版已发布2026年10月14日. — 直到最终发布 阅读宣言 ▾

我们并非只发布一项调查。我们将这项大规模的研究工作分为三个独立的向量 ——三条截然不同的路径,每条都有其独特的形式、受众和证据标准。您现在正在阅读的正是其中之一。这是一份工作草稿。其中部分事实我们将亲自提出异议并证明其不实——包括2023年的事件以及我们打算全面记录的某些关联。 我们将材料原样呈现,以便您进行核查并得出自己的结论。

2026年10月14日,最终定稿(含译文)将同时提交给最多十家监管机构。我们相信,他们会认为这项完全基于公开资料、且有充分证据支撑的研究成果值得他们花时间审阅。

我们主张

Steam的服务条款并非用户协议。它们是一座法律堡垒,旨在保护Valve——使其免受监管机构的制约,免受被其非法封禁的用户侵害,也免受那些被告知“无上诉渠道、无申诉程序”的盗窃受害者的追究。

我们主张

Steam认为,只要聘请足够昂贵的律师来伪造证据,法律就可以被收买。我们已经记录了那些律师对证据的处理情况。

我们主张

Steam 不仅容忍了自动化,还公开了库、API 和会话基础设施——这些正是大规模运行机器人群所必需的完整技术工具包。该自动化生态系统建立在 Valve 自身的工程成果之上,只是以另一个名称进行分发。

我们主张

Steam的《用户协议》明确禁止商业自动化操作和第三方交易平台。 在Steam的整个运营历史中,所有皮肤交易市场和赌博业务均通过Valve的API、Valve的会话系统以及Valve的OpenID中继进行运作。Steam 并非这个生态系统的受害者。Steam 才是它的缔造者。

我们断言

平台上的每一起盗窃、每一起库存劫持、每一起利用API实施的欺诈——其根本原因在于Steam自身的架构,以及其刻意培养对第三方依赖的策略。这并非疏忽,而是设计使然。

我们主张

OPSkins的关闭以及针对其他“非法”平台采取的针对性行动,并非执法行为。这些是通过Valve的法律机制开展的竞争性行动——其目的是为了那些未受影响的其他“非法”平台的利益。

我们主张

Steam的商业模式——零广告、无直接二级市场收入——在结构上依赖于其自身《服务条款》中声明为非法的平台。作为处理海量数据集的数据分析师,我们以此为出发点开展工作。我们不遵循预先设定的路径,而是对他人提出的说法进行核实。这种依赖关系体现在数据中。

我们主张

截至2026年1月记录在案的每一宗“报价替换”欺诈案、每一宗API诈骗案——全部责任均由Valve承担。为Steam开发的第三方工具实施了交易验证保护措施,而资源远比其雄厚的Valve却选择不推出这些措施。 当监管机构察觉时,赌博活动被取缔了。但诈骗行为却未被制止——因为要解决这些问题,就要求Valve承认该漏洞是架构层面的,且始终属于他们自身。反而把责任推给了用户。

我们主张

Steam 在其客户端内部构建了一个浏览器——其动机在于收集遥测数据,而非保障用户安全。 杀毒软件无法在其内部运行。Chrome的恶意软件防护机制也无法对其产生作用。Steam自带的“链接过滤器”(即由Valve管理的屏蔽列表)——我们已使用公开的网络钓鱼数据集对其进行了测试。该列表中几乎没有活跃的 Steam 钓鱼域名。 一项 Steam 钓鱼攻击活动的持续时间取决于该域名的存续时间。

我们主张

通过与那些高尔夫球日程安排一致的律师来解决此事,或许在某个司法管辖区能奏效。但我们讨论的并非仅限于一个国家。 我们所说的,是所有Steam开展业务的国家,以及所有Valve将自身经济利益置于用户及其资产安全之上——实际上甚至取而代之——的国家。

我们断言

我们看清了Steam及其律师的所作所为——他们向那些他们认为无法理解的听众,就棒球卡的语义问题争论不休。我们已经让人们能够理解这些内容。这些内容完全基于公开资料,并附有可追溯的证据链——监管机构可以利用这些证据,对这家公然撒谎的企业采取行动。

我们主张

CS2、《Dota 2》、大规模电竞。如果没有皮肤经济,这些项目都无法触达其当前的受众——而如果没有Steam服务条款中明确禁止的第三方商业市场,皮肤经济就无法运转。 一旦剥离内容生态系统、开箱文化、赞助战队以及二级市场的流动性,Valve旗下最具价值的两大品牌将失去支撑它们的受众。被经济体Valve视为非法的经济活动,正是经济体Valve赖以生存的基础。

我们主张

Valve 遵守俄罗斯国家机关的要求。Valve 遵守中国国家机关的要求。这是他们自己的承认。拥有内部访问权限的技术支持人员可以在没有外部监督的情况下读取、导出和转移详细的账户数据。 2023年记录的高价值账户遭入侵事件中,存在通过被入侵的技术支持访问权限将资产转移给外部行为者的情况。Valve 继续在俄罗斯联邦境内主张其合法权利,并在俄罗斯境内提交审前通知。

我们主张

我们已经掌握了在Steam轨道上运营的主要商业平台背后绝大多数运营方的身份信息。我们也掌握了他们的国籍。全局图景正在逐渐拼凑起来。我们预计不会花七年时间。

I学术调查

Taylor Wessing 与帕特里克博士

这场争端并非由我们挑起的——而是由他们的律师挑起的。一篇由专家支持的专门学术论文将援引相关来源,对Taylor Wessing处理证据的既定做法进行剖析。

II有据可查的事实

客观陈述。来源明确。未添加任何结论。

仅包含公开数据,不包含任何观点。每项陈述均附有带日期的文件或观察记录作为依据;所有未注明来源的内容均已被删除。专为监管审查而设计。

III情报

我们已经知道,但尚无法证明的事情。

未经核实、未经整理、已明确标注——发布此内容是为了让其他人能与我们一起进行调查。

无论如何——正如我们承诺的那样:我们会逐户敲门。 全世界将了解到关于Valve的真相,或者说,关于一个地址位于美国、但在其他地方也有利益的“特洛伊木马”。这正是我们之所以将这些线索分开的原因——这样监管机构才能针对每条线索进行清晰的调查。
§1 of 30
01/30
Draft
PhishDestroyII·第1节——案件简报Steam / Case File 001

他们的规则。
他们的系统。

Valve 制定限制。Steam 提供基础设施。

六项调查结果,每项均与一份带日期的公共记录相关联。各详细部分的顺序一致:技术记录(A部分)、规则与执法记录(B部分)、法律框架(C部分),随后是附有主要证据的附录。

01 / 调查目录 →02 / 证据证据 · EN ↗03 / 探索探索 · EN ↗

《STEAM档案》/ II

第三方身份验证,
执法与数据访问

一份关于围绕 Steam Web API 生态系统的结构性缺口、代理绕过机制、选择性执法及监管挑战的权威法医研究。

Open account access subsection
第1节——案件简报

这项规则。这项纪录。这些未解之谜。

上下文与来源限制

六项调查结果,每项均与一份带日期的公共记录相关联。各详细部分的顺序一致:技术记录(A部分)、规则与执法记录(B部分)、法律框架(C部分),随后是附有主要证据的附录。

六项发现。每项发现都将一条书面规则与一份带日期的记录以及一个可通过证据加以检验的问题联系起来。

1. 独立域认证主机 — 44 条路由 · 26 对拆分路由

在册人员登记记录44个通过独立可注册域名进行身份验证的平台.另有五条航线处于待核实状态,尚待确定RDAP日期;若将其纳入,总数将达到47条。这些航线未计入44条航线,也未列入年龄表。 —27,附有已发布的每条路线证据文件 此外,还有17条来自人工收集的数据,另行列出。在26组滤波器-分立器对 主域名是被屏蔽 在 Steam 链接过滤器中被屏蔽,而携带其登录信息的代理却未被屏蔽。这些并非一次性域名:csgogem.com 被屏蔽,而api.csgem.com, 该主机使用 Steam 作为登录名,自 2014 年 3 月起已注册 —12年6个月. Valve 在每次 OpenID 请求中都会接收该主机名,并在其登录页面上将其呈现给用户。完整的表格、各路由的年龄及来源信息详见第 3 节。

2. 2016年:该机制被命名,截止日期确定

2016年7月13日,Valve公开说明了赌博网站如何利用Steam OpenID和自动化交易账户,其法律顾问于2016年7月20日发出的通知设定了十天的最后期限。 此后,未再发布针对各运营商的执法记录。自该最后期限发出十年后,同一机制仍在不同域名的认证主机上使用,且在2026-09-21上未返回任何Link Filter阻断信息。

3. 设备关联,使用律师事务所信头纸

在本文转载的通信记录中,Valve的律师描述了将一台设备与多个账户关联的设备级关联机制——而Steam客服此前曾向用户表示,这种关联在技术上是不可能实现的。 目前尚待澄清的问题是:Valve 掌握哪些设备级记录,以及基于何种理由拒绝账户持有人访问这些记录。

4. 两种访问响应。一种未提供数据,另一种泄露了数据。

2025年10月: Valve的律师针对一项第15条请求作出了回应,提交了一份长达830页的附录,其中被遮盖的内容是用红色涂改液覆盖在文本上,而非将其删除——902,270 个字符 最终还是得使用标准的提取工具,包括那些原本被横杠遮蔽的第三方标识符。第15条第4款正是这些横杠存在的依据。2026年9月: 工单 HT-2YBP-F7JP-D4VB 在三天后被关闭,附带了一个指向自助“账户数据”页面的链接——该页面无任何数据,也未说明法律依据。截至发布之时,《第12条第3款》规定的一个月期限尚未届满;本异议针对的是实质内容。

5. 市场高于Steam的上限

Steam 将市场上市规模上限设定在约$1,800. 在一份过时的快照(2026年9月23日)中,横跨五个市场,248 个 CS2 商品类别 且其中至少有两项的价格独立地超过了该上限,并且全部 248 个都未出现在 Steam 中; 一本全新的《龙之传说》起价为$10,941 在所有五个市场中列出的389份合约中(第13节中仅限CSFloat的数据,来自9月20日的快照,在62份报价中为$10,623.95)。 以这些价格出售需要借助外部交易平台,而物品转移仍以 Steam 为基准。

6. 规则是明确的;审计轨迹却并非如此

《订阅协议》将Steam保留用于个人、非商业用途,禁止商业利用(除非明确允许),禁止使用脚本和机器人,并允许终止账户。Valve于2016年将该条款适用于博彩运营商。 此外,根据CSFloat的工程账号,Valve已关闭IEconItems_730/GetPlayerItems 2017年,取消了公众对原始项目ID的访问权限(未找到 Valve 变更日志)。

2016 / 书面请求 10天
截止日期见法律顾问于2016年7月向博彩网站发出的通知。致WSGC的公开信:第2节。
2017 / 公开审计轨迹 ID访问已关闭
CSFloat 会记录原始项目 ID 的丢失情况。
律师往来信函 设备关联
一台设备与数十个被盗账户相关联。
路线登记表 已被封禁,但仍在登录
规则: Valve在2016年的声明中禁止在Steam OpenID上经营赌博业务。记录: “链接过滤器”上共有26个主要域名,而托管每个域名“Steam”登录账户的主机已运行——csgogem.com的主机已运行12年6个月。
A部分——技术记录 · 第4节

一个端点已关闭。公共追踪丢失了一把密钥。

上下文与来源限制

Steam 发布的更新移除了商品资产 ID 的公开可见性,并限制了 API 对库存数据的访问。其结果是:无法再通过原始资产 ID 从公开数据中追踪特定商品。 下文将说明此前可实现的功能、此后不再可能实现的功能,以及这对试图证明其财产去向的受害者造成的代价。根据 CSFloat 的工程账户记录,时间为 2017 年;目前尚未找到 Valve 的变更日志。 这一时间线——大致发生在2016年7月赌博声明发布一年后——是调查中的待解问题,而非最终结论。物品记录本身仍保存在Valve的系统中;外部调查人员已无法访问原始ID链,而浮点、种子和绘图标识符仅能实现部分匹配。

适用规则 Valve: Steam 客服无法恢复已从您的账户中移出的项目,且您有责任证明事情的经过。记录: 2017年,Valve关闭了携带原始物品ID的接口。在此之前,任何人都可以追踪被盗皮肤从受害者账户流向交易平台机器人。此后,Valve以外的任何人都不再能做到这一点。要求受害者出示的证明,正是那份被调包的证明。 ——而它至今仍存在于 Valve 之中。

停电前时代

从历史上看,在 Steam 上生成的每个虚拟物品都拥有一个全局唯一且不可变的资产 ID. 第三方OSINT数据库可以对这些ID进行索引。如果用户的某项资产被劫持,调查人员可以追踪该特定资产的流向,包括其从劫持者的中间账户转移到交易平台或赌博网站的存储账户的过程。

此前:任何人都可以利用公开数据,从受害者的账户开始,经由中间账户,追踪某件物品的流向,直至其进入交易平台或赌场的存储机器人。

变更后

根据 CSFloat 的工程账号,Valve 于 2017 年关闭了该端点,外部用户也无法再获取原始项目 ID。 目前尚未发现任何关于此次变更原因的Valve声明。同期,也未发现针对大规模转移物品的商业机器人账户采取任何公开处罚措施。

无论原因如何,这一变动都切断了公开的证据链。 受害者再也无法根据公开数据还原原始ID链,从而证明某件被盗物品是通过某个特定的交易平台或赌场被变卖的。这些物品记录虽然仍然存在于Valve的系统中,但公众、研究人员以及依靠公开数据开展工作的执法部门却无法获取这些信息。

之后:无法再通过公共数据根据原始资产ID追溯特定项目。对于2017年后转移的项目,其原始ID的溯源链仅存在于Valve的基础设施内部;此类记录从未公开发布。 浮点数、种子和绘图标识符仅支持部分的、概率性的匹配。
IEconItems_730
GET /IEconItems_730/GetPlayerItems/v1/
可追踪有效载荷(补丁前)
"id": "14892281934",
"original_id": "11829910211",
状态:受害者可以追踪该物品在各个机器人账户间的流转情况。
混淆后的有效载荷(补丁后)
当前
"id": "HIDDEN_BY_PRIVACY_SETTINGS",
"original_id": "NULL",
状态:外部方无法再通过公共数据中的原始资产 ID 追踪项目的来源。
对证据的影响: 变更后,用于根据原始资产 ID 追踪某件特定物品从受害者账户流向交易平台或赌场机器人的公开数据已不再可用。 内部记录仍保存在 Valve;但受害者、研究人员或调查人员若仅基于公开数据,则无法还原原始 ID 链(浮点数、种子和绘图标识符仅允许部分匹配)。

来源:CSFloat工程团队关于2017年关闭事件的报告IEconItems_730/GetPlayerItems —blog.csfloat.com/how-floatdb-tracks-items (已归档 2026-09-21) · 所示的有效载荷仅用于说明字段的结构,并非捕获到的响应 · 尚未找到该闭包的 Valve 变更日志。

A部分——技术记录 · 第6节

交互式漏洞利用与劫持模拟器

上下文与来源限制

对从钓鱼消息到服务器端密钥注册及交易交换的流程进行重构。在2023年之前,注册在账户上的Web API密钥可以读取其库存、取消待处理的交易要约并创建新的交易要约,且对于上述任何操作,系统均不会向账户持有人显示交易确认界面。 这属于“未遵循最小权限原则”(OWASP A01:2021)。本模拟中的时间数据仅供说明,并非当前平台的实时测量数据。

逐步浏览这起重构的劫持事件。每个阶段都展示了账户持有人所看到的内容,以及与之相对应的、Steam在同一时刻收到的来电。这些呼叫每一通都经过了正确的身份验证。 该流程中的任何环节都不需要依赖 Steam 的身份验证才会失败——关键在于它签发的密钥不包含任何作用域(OWASP A01:2021)。

玩家所见。幕后发生的变化。流程演示模拟器
01 / 聊天诱饵一位朋友请我投票受害者收到一条带有链接的消息。
02 / 登录一个“长得像”门户网站受害者输入登录凭据。
03 / 访问Silent Web API 的创建攻击者注册了一个开发者密钥。
04 / 转换合法贸易被替换“克隆机器人”会复制目标收件人。
05 / 确认假冒产品已获批准在手机端误批准了错误的报价。

漏洞利用已完成。 受害者本以为会收到关于原始交易的手机提示,却误将替代交易予以批准。这是一份综合取证演示,展示了由于缺乏“最小权限原则”(OWASP A01:2021),如何导致资产在不到一秒的时间内被自动劫持。

从网络角度看同一步骤2023年前走势的重建 · 示意性行情走势
受害者批准了针对原始交易预期的移动端提示。
攻击者在克隆账户中接收这些物品。
Steam 次浏览由账户持有人在已注册设备上确认的转账。
Confirmation genuine — made by the account holder
Recipient the clone bot, not the intended counterparty
The confirmation is authentic. The offer it confirms is not the one the user initiated.

留下的记录: 用户已批准的一笔交易。这就是Steam支持团队在收到投诉时查阅的记录,以及已归档投诉被归类为“用户操作失误”并关闭的原因。这些投诉位于执法档案.

A部分——技术记录 · 第7节

该序列背后的端点。简体中文(大陆)

上下文与来源限制

以下是报告中提到的劫持脚本用于拦截交易(无需经过浏览器端的确认步骤)的 Steam 个 Web API 端点。

四个已记录的终点就足以完成全部工作。其中没有任何一个存在漏洞,也不需要利用漏洞——只要用有效的密钥调用它们,就会得到“Steam”的响应。密钥是攻击者唯一需要窃取的东西。

IEconService / GetTradeOffers / v1 投票

用于监控该账户的交易要约。脚本会使用被盗的 API 密钥反复轮询此端点;该端点会返回新创建、待处理或已修改的交易要约的详细信息。此处未测量轮询间隔。

威胁载体: 显示待处理的交易要约 ID 以及收件人的个人资料详情。
IEconService / CancelTradeOffer / v1 交互

用于通过程序方式使用户的合法交易要约失效。在2023年之前,该密钥未受任何增强型身份验证的保护,因此一旦被检测到,自动化服务器即可立即取消该要约,且不会向账户持有人发出任何提示。

威胁途径: 在账户持有人完成手机确认之前,该交易将被撤销。
ISteamUser / GetPlayerSummaries / v2 RECON

查询以获取合法交易接收方的个人资料名称、头像图片网址和等级。这使得脚本能够将预先准备好的克隆账户包装成与之匹配的样式。此处未测量耗时。

威胁载体: 提供冒充目标收件人所需的数据。
/dev/ajaxregisterkey 创世

Steam的密钥注册端点。过去,任何活跃的浏览器 Cookie 会话(`steamLoginSecure`)都可以在移动设备上注册密钥,而无需 Steam Guard 的确认,也不会向账户持有人发送任何通知。

威胁载体: 由脚本创建的持久性凭据,账户持有人无法察觉。
法医解剖 · 贸易替代向量

Valve是如何最终消除“贸易替代”现象的——以及为何花了7年时间才通过各种变通措施实现

近十年来,该“API密钥替换”(或称API中间人诈骗) 这是在 Steam 上最赚钱的账号盗取模式,从毫无防备的玩家手中窃取了数亿美元的皮肤。 Valve并未通过修复存在漏洞的API架构来根除这一漏洞;相反,Valve花了七年时间,在全平台范围内叠加了四道摩擦壁垒,这些壁垒严重削弱了社区交易的流动性,却始终未能解决根本原因。

1. 《拟态之死》

头像与昵称刷新时间(2024年2月)

该漏洞利用需要在不到一秒的时间内完成伪装:诈骗机器人拦截了一笔外发交易,并通过ISteamUser,并在200毫秒内克隆了该个人资料。2024年2月14日,Valve悄然实施了一项强制性2至4小时的交易冷却时间(错误34) 在更改个人资料名称或头像后立即生效。机器人将无法再在不锁定自身交易权限的情况下,即时克隆收件人。

2. 经济之死

7天CS2交易反转(2025年7月)

Valve 引入单边交易反转 用于《反恐精英》中的物品。任何交易的皮肤都会被标记为“交易受保护”状态,持续七天。 如果受害者发现物品被调包,只需在 Steam 客服中心点击“撤销交易”,该皮肤将立即返还至其库存,同时冻结收件人账号。由于7天的交易锁定机制能阻止诈骗者将物品转移至套现网站,因此此类盗窃行为将无法获利。

3. 《沉默之钥之死》

API 强制实施移动推送功能(2023年12月)

从历史上看,被盗的会话 Cookie 曾允许恶意脚本执行无头后台 POST 请求至/dev/ajaxregisterkey 且未通知受害者。2023年12月4日,Valve 要求在 Steam 移动应用中生成 Web API 密钥时必须获得明确的推送确认,从而杜绝了无提示的后台密钥配置。

4. 应用内移动端提示

账户使用时长与名称横幅(2022–2024)

Valve 对移动端确认弹窗进行了改版,以显示交易伙伴的Steam 账户使用期限(创建日期), Steam 级别,以及一条明确的琥珀色预警:“该用户最近更改了其个人资料名称”,从而打破了那些细心的受害者所产生的视觉错觉。

Valve“拼凑方案”中的三大缺陷:为何诈骗者只是转移了目标
1. 游戏排除漏洞(《Dota 2》和《TF2》)

“交易逆转”功能专为《反恐精英2》设计。《Dota 2》和《军团要塞 2》中的道具仍然完全没有保护措施 这是由于制作和镶嵌过程的复杂性所致。价值数千美元的高阶物品(如“龙爪钩”、“金色小罗尚”、“非同寻常的TF2燃烧之焰”)均不设撤销期限。 诈骗者只是将自动API拦截转向了《Dota 2》和《TF2》的交易者,而Steam客服团队则严格执行其2016年制定的“不恢复物品”政策。

2. “僵尸密钥”储备池(无过期期限)

虽然 Valve 添加了基于移动端推送的通知的双因素认证来生成新 2023年12月交付钥匙,Valve 从未撤销、过期或清除现有的旧版 API 密钥. 数百万个曾生成密钥(或在 2023 年 12 月之前被网络钓鱼/恶意软件在用户不知情的情况下创建了密钥)的活跃账户,其凭据仍然处于有效状态,且包含零过期时间(无 TTL)和零空闲超时. 威胁行为者维护着这些持久密钥的庞大历史数据库,并持续进行轮询IEconService 未受干扰。

3. 受害者惩罚:30天交易封禁

即使在 CS2 中,Valve 也会对被骗的玩家施加惩罚:在 Steam 支持界面中点击“撤销交易”会自动造成对受害者账户实施为期30天的强制性交易及社区市场禁令. Valve 会对用户处以一个月平台禁言的处罚,以此遏制“无端”撤销交易的行为,并阻止受害者对低价值、高流动性的商品撤销交易。

核心监管丑闻:七年的变通之举与一个API范围

为什么Valve花了七年时间发明交易锁定、账户冷却期和可逆交易锁定——从而扰乱了整个游戏经济,并导致市值蒸发$104M——而不是采用业界标准的解决方案?

正如 Valve 于 2026 年 1 月 16 日在 Steamworks 上的官方发布所证明的那样(公告#493839547938902179 ↗), Valve 已建成细粒度权限组(常规、微交易、经济、销售数据) 以及IP 白名单 用于企业版发布密钥。Valve 多年来一直掌握着相应的工程解决方案。一个面向用户的复选框——“禁止此 Web API 密钥访问 IEconService(交易管理)” 或者一个家庭IP白名单——本可以在2018年彻底根除“交易替代”诈骗,且不会造成任何经济附带损害。Valve却拒绝为普通玩家提供其为企业合作伙伴量身定制的保护措施。

B部分——规则与执法记录 · 第10条

一个自动化 API。一条禁止自动化的规则。

上下文与来源限制

本节提出的问题是,如何协调这两者之间的关系:哪些API使用行为是被授权的,由谁授权,以及依据哪些已公布的标准。本文未对授权的商业API用户数量进行估算,且未公布名单这一事实本身也不暗示存在任何具体数字——该名单的缺失即为调查结果,而非背后隐藏的具体数字。 上文引用的Steam条支持信息由ArchiSteamFarm项目在其自身的常见问题解答(FAQ)中转载(经核实与原文完全一致2026-09-22);这些信息并非Valve出版物,且未披露接收这些信息的账户信息。

该规定(《社会保障法》第4.C节): Steam 上不允许使用脚本、机器人或非人类系统。记录: Valve 提供了一个无头 REST API,其唯一目的是实现服务器间自动化,并向任何账户提供访问密钥。用户因使用自动化工具而被封禁;该自动化接口是 Valve 的自有产品。 哪些商业用途是被允许的,这一点从未公布过。

“游戏开发者”谬论

Steamworks SDK(正版)

由正规游戏工作室用于将成就、匹配和排行榜功能集成到其游戏客户端中。需要进行复杂的 C++ 集成,并需完成官方合作伙伴的入驻流程。

Steam Web API(漏洞)

一种专为外部Web服务器设计的无头部JSON/REST架构。在本文档中记载的“劫持”模式中,该架构被用于从远程服务器读取库存信息并操控点对点交易;其合法用途未在本档案中列举。

这把钥匙是给谁的普通 Steam 用户在客户端无需使用 Web API 密钥;该密钥页面位于开发者网址下,其文档中记载的用途是用于外部服务器端的访问。存档的账户劫持投诉显示,受害者直到自己的账户上被注册了密钥后,才得知该页面的存在。

自动化悖论

《社会保障法》第4.C条规定:“您不得以任何形式使用脚本、机器人、宏或其他非人工控制的系统(以下简称‘自动化工具’)以任何方式与 Steam 上的内容和服务进行交互。” 然而,Web API 的端点(例如CancelTradeOffer) 无需人工操作界面,也无需验证码,并完全绕过 Steam 客户端。该 API 专为服务器间自动化设计;相关规则禁止用户进行自动化操作;两者之间的界限并未公开。

贸易流程中的服务器端角色

Web API 密钥允许第三方服务器在无需 Steam 客户端的情况下,对该账户的交易进行操作。在“劫持”模式下,该服务器位于账户持有人与交易服务器之间。

  • → 对于该键的操作,系统不会显示交易确认界面。
  • → 允许后台轮询(GetTradeOffers)。
  • → 无需用户操作即可取消并重新发布报价。
Valve 构建了该界面,在其规则中禁止用户进行自动化操作,且未公布哪些商业用途被允许的标准。
B部分——规则与执法记录 · 第11条

要求十天。却要花十年来交代。

上下文与来源限制

2016年7月20日,Valve的总法律顾问向博彩运营商设定了10天的最后期限。 十年后(截至本档案快照时间,即 2026-09-21),当时新闻报道中提及的至少一家平台——CSGOFast——仍通过独立域名的认证主机正常运营。下文内容系根据2016年7月21日的新闻报道还原,并非扫描件。 该通知所暗示的执法记录尚未公布。致委员会的公开信是第2节.

请阅读后续意见旁边的2016年7月通知。尚待解决的问题是按运营商分类的执法记录。

一周前——2016年7月13日,在公开场合

关于2016年7月13日 已归档 2026-09-21 ↗, Valve 描述了赌博网站如何利用 Steam:OpenID 进行账户身份验证,并使用自动交易账户进行交易。Valve 指出,利用这些机制经营赌博业务违反了其 API 协议和用户协议。关于该机制的描述和相关禁令均载于Valve本人签署的、注明日期的声明中。 在 2026-09-21,所测试的独立域认证主机未返回任何“链接过滤”阻断记录,而 Valve 也未发布任何针对各运营商的强制执行记录。

VALVE 公司

华盛顿州贝尔维尤市

“我们已获悉,您正在运营下列赌博网站之一。 您正在使用 Steam 个账户开展此项业务。根据 Steam 用户协议,Steam 和 Steam 服务仅限个人、非商业用途。”

“您应立即停止并将不再将您的 Steam 账户用于任何商业目的。如果您未能做到这一点,十(10)天内, Valve 将采取一切可用的补救措施,包括但不限于终止您的账户。

根据2016年7月21日的媒体报道,由作者还原的2016年7月通知文本
卡尔·夸肯布什
Valve公司总法律顾问
时间轴 2016年7月 – 2026年9月
通知中的截止日期:
10天
2016年7月
自通知发布以来已过去:
3,715 天
该数据为2016年7月20日至2026年9月21日档案快照期间的固定统计值,并非实时数据
已公布的执法记录:
无
未找到按操作员分类的终止或阻塞记录

十年后,CSGOFast ——在2016年相关通知的新闻报道中被提及——目前正在运行:csgofast.com 在 2026-09-19 和 2026-09-21 上返回了“链接过滤”阻断,而其认证主机steam-login.authtofast.com (注册号 2026-06-30) 没有。

Valve的安全设置变更的完整带日期记录:安全时间轴 → · 华盛顿州的判例与执法标准:下面

记录显示: 2016年的通知设定了10天的期限;Valve当时已运营一个域名列表(Link Filter),并在其自身的OpenID请求中接收了授权主机名;目前尚未公布任何按运营商分类的执法记录。 社区报告描述了2018年针对某交易平台(SkinJar)采取的行动,但这些报告未经核实,本文不予采信。
公共记录 / 华盛顿 · 2016 → 2026

两个截止日期。一个尚未明确的执法标准。

7月20日

Valve 给予赌博网站10天时间

其律师在要求中警告称,若继续将Steam账户用于商业用途,可能会导致账户被终止。

9月27日

华盛顿施压 Valve

该州博彩委员会要求提供已采取措施阻止利用虚拟物品进行赌博的证据,并将答复截止日期定为10月14日。

10月17日

Valve 驳回该指控

Valve在截止日期后作出回应,否认其助长赌博行为,称已停用相关账户,并表示不希望为所有用户关闭交易和OpenID功能。 在关于7月通知的新闻报道中被点名的平台中,至少有一家(CSGOFast)在十年后仍在运营。这两个事实只有在运营商替换了被禁用的账户的情况下才成立;而能证明这一点的记录尚未公布。WSGC应要求Valve对此进行说明。

2026

2026年9月观察到的航线

该路由记录显示,有44个平台通过独立域名的认证主机(包括CSGOFast)进行身份验证,使用了2016年所述的OpenID和交易机制Valve。本应显示哪些运营商被切断服务的执行记录尚未公布。

委员会内部简报 · 2018年1月30日

在Valve作出回复十八个月后,监管机构仍将其视为一种意图。

在HB 2881号法案的公开听证会上,该委员会向本州立法机构通报情况时,用自己的话描述了2016年7月的声明:Valve“宣布将打击利用其平台进行皮肤赌博的行为。” 该页面还记录了该公告对行业预测产生的影响——“因此,” 2020年虚拟物品赌博市场的预测值从$19.7十亿 到$670百万,仅凭这一公告,降幅就达到了约97%。预测数据已发生变化。而能够证明这一调整合理性的、按运营商统计的执法记录至今仍未公布。

这些市场数据是Narus Advisors / Eilers & Krejcik Gaming的估算值,由委员会简报中转载,并非委员会的调查结果;同一份文件显示,2016年的“皮肤赌博”金额约为$5十亿,其中约$3十亿发生在赌场式网站上。 检索时间 2026-09-22,SHA-256c507c9025f93da0aadaf395c4d8882f25973211c318ee8e9b6f18a5b3755e050.

Valve在2016年公开表态的内容与当今可见的基础设施可以进行对照。问题在于,监管措施是否已覆盖被禁运营商所使用的账户和路线。十天的通知期限并不能证明该通知已向其中列明的各运营商送达。 2018年针对OPSkins的行动是迄今为止唯一有记录的针对特定操作员的干预措施;考虑到共检查了189个平台且未公布按操作员分类的记录,仅此一项有记录的行动并不能表明存在执法模式。

华盛顿州博彩委员会2016年公告 ↗ 已归档 2026-05-20 ↗ ·Valve于2016年10月17日的答复(文件副本) ↗ ·WSGC向立法机构作简报,2018年1月30日(本地副本,共4页) ↗ ·wsgc.wa.gov 上的同一份文件 ↗ ·检索记录与哈希值 ↗ ·Valve的 2018 年 OPSkins 动态 ↗ 已归档 2026-03-07 ↗ ·当前路线审核 ↗

法证纵向审计 · 2016年“停止并终止”通知的对象

“10天通知”十年:对23个指定地点的法证生存审计

2016年7月19日至20日,Valve总法律顾问卡尔·夸肯布什向23家皮肤赌博平台发出了正式的停止并终止通知,责令其停止在Steam账户内的商业用途10天 面临账户终止和法律诉讼的威胁。3,700天后,一项实证审计揭示了执法的真实情况:多家运营商从未停止运营,另一些则在截止日期后仍持续运营长达六年,而这个价值数十亿美元的生态系统继续利用Valve的OpenID架构。

5+ 直播
预计将于2026年投入运营(CSGOBig、CSGO500、CSGOFast等)
6年
关闭前最长的公告发布周期(CSGOatse 运营至 2022 年)
$5.01B
2016年“皮肤”投注额(Narus / Eilers & Krejcik)
200+
在市场高峰期运营的活跃网络赌博网站
《幸存的泰坦》· 2024–2026 年财务与流量蓝图

从10天预警到离岸集团:数十亿美元的资金周转

Valve在2016年发布的公告非但没有消除“皮肤赌博”,反而催化了该行业的演变。 幸存的运营商重组为离岸公司实体(库拉索、伯利兹、塞浦路斯),开创了点对点(P2P)交易以规避机器人禁令,目前处理量已超过每月网站访问量达1000万次 以及每年数十亿美元的投注额 同时继续通过 Steam 进行身份验证:

平台 / 域名 2016年7月通知 执法结果与存活状况 记录验证 / 主要链接
CSGOBig
csgobig.com
10天通知(2016年7月) 2026年依然健在
已暂时暂停,现已重新上线;通过 letmeinbig.com 和 csgobiglogin.com 进行身份验证
X:@csgobig ↗ ·FB:csgobigofficial ↗
CSGO500
csgo500.com / 500.casino
10天通知(2016年7月) 2026年依然在世
更名为 500 Casino(库拉索牌照号 8048/JAZ2014-037),月营业额达数百万
真人博彩平台 (500.casino) ↗
CSGOFast
csgofast.com
10天通知(2016年7月) 2026年依然在世
通过 steam-login.authtofast.com 积极运营轮盘、Crash 和大奖游戏
文件授权审核 ↗
CSGOLounge / Dota2Lounge
csgolounge.com / dota2lounge.com
10天通知(2016年7月) 2026年依然健在
业务重心转向电竞代币投注和加密货币博彩;保持持续运营
直播平台 ↗
CSGOCasino
csgocasino.net / csgocasino.gg
10天通知(2016年7月) 《通过继任者直播》(2026)
该域名已重定向;现由 csgocasino.gg 运营的继任门户网站
后继域 ↗
CSGOatse
csgoatse.com
10天通知(2016年7月) 存续6年(截至2022年仍处于活跃状态)
在Valve发出10天最后通牒后,赌博活动仍持续了六年
X:@CSGOatsecom(活跃至2022年)↗
CSGOSweep
csgosweep.com
10天通知(2016年7月) 存续至2017年12月
在截止日期过后仍向公众开放了17个月
X:2017年12月CSGO横扫战绩 ↗
CSGOWild
csgowild.com
10天通知(2016年7月) 存续至2017年12月
由知名网红推广;在收到停止并终止通知后运营了1.5年,随后转向加密货币领域
X:@Wild(2017年12月活跃)↗
CSGOPot
csgopot.com
10天通知(2016年7月) 存活至2017年9月
在收到通知后仍继续经营高额累积奖金博彩活动长达14个月
X:@csgopot(2017年9月活跃)↗
CSGODiamonds
csgodiamonds.com
10天通知(2016年7月) 存活至2017年年中
尽管承认曾为受赞助的主播篡改比赛结果,该赛事仍照常举办至2017年
X:@csgodiamondscom (2017) ↗
CSGOLotto
csgolotto.com
10天通知(2016年7月) 已于2016年7月关闭
因公众丑闻被迫停业;成为联邦贸易委员会(FTC)同意令的对象
联邦贸易委员会(FTC)同意令(案号 C-4632)↗
CSGODouble
csgodouble.com
10天通知(2016年7月) 已于2016年7月关闭
在《停止并终止通知》发布后立即自愿停业
X:@CSGODouble(已关闭,2016年7月)↗
CSGOMassive
csgomassive.com
10天通知(2016年7月) 已关闭 2016
于2016年底停止公开运营
X:@csgo_massive ↗
CSGOStrong
csgostrong.com
10天通知(2016年7月) 已关闭 2016年
已于2016年停止对外运营
FB:csgostrongfree ↗
Skins2
skins2.com
10天通知(2016年7月) 已关闭 2016
已于2016年停止对外运营
FB:CSNCOM ↗
平台 月访问量(访问次数) 预计营业额/交易量 公司实体与管辖权 主要监管举措与模式
CSGOEmpire
csgoempire.com
230万 — 900万 / 月
平均时长 6 分钟以上;80% 直接
$1.5B — $2.5B 年度交易量
>1,000,000 每月P2P皮肤交易; $6.4M 活跃流动订单量
Moonrail Limited B.V.(库拉索注册号 #148182)
付款方:JHOLT LTD(塞浦路斯);创始人:“Monarch”(奥西·凯托拉)
开创了零手续费的P2P物品交易;持有库拉索OGL/2024/1183/0869牌照
CSGORoll
csgoroll.com
274万 — 350万 / 月
平均时长 9 分 23 秒;16% 跳出率
$1.0B — $2.0B 年度交易量
估计每年来自赌场优势的企业收入为 $100M–$200M
Feral Holdings Limited
总部位于伯利兹伯利兹城(注册号:171519)
被澳大利亚ACMA禁赛(2023年5月);赞助了一支拥有未成年选手的一线战队G2 Esports
500赌场 (CSGO500)
500.casino / csgo500.com
22万 — 42.5万 / 月
~10.5万月独立访客
每周 $100k(每年 $5.2M)在罗亚莱斯
大额投注者的投注要求:每获得 $1 返水,需投注 $400 次
Perfect Storm B.V.(库拉索岛第150536号)
库拉索博彩监管委员会许可证 OGL/2024/1354/0882
因未经许可针对瑞典玩家开展营销活动,被瑞典博彩监管局(Spelinspektionen)禁止运营(2023年11月)
CSGOBig
csgobig.com
~169,600 / 月
平均时长 19 分 12 秒;美国初选
年交易量达数百万
神秘宝箱、轮盘赌和箱子对战
通过辅助代理路由进行操作
letmeinbig.com(注册于2023年)与 csgobiglogin.com
2016年7月C&D的目标;采用代理授权架构重新发布
CSGOFast
csgofast.com
约15万—25万/月
全球多语言受众
年交易量达数百万
高速轮盘和崩盘游戏
离岸运营实体
路径 Steam 通过 steam-login.authtofast.com 进行身份验证
2016年7月收到“停止并终止”通知的对象;从未停止运营;2026年仍处于运营状态
CSGO Polygon
csgopolygon.com / plg.bet
约30万—50万/月
独联体和东欧的 dominance
年交易量达数百万
加密货币与皮肤轮盘、比赛投注
第二波目标(2016年10月)
通过镜像域名 plg.bet 转向加密货币领域
已存活整整十年;继续通过第三方API进行皮肤清算
“第二波”:为何Valve的停止并终止通知共针对43个以上网站

2016年10月17日,Valve的法律顾问正式向华盛顿州博彩委员会披露,继7月19日发出的首批23份通知之后,Valve已向另外还有20多个皮肤赌博网站 (使官方总数超过43个)。之所以要发布这份第二批名单,是因为最初的名单中莫名其妙地遗漏了世界上最大、最臭名昭著的赌博中心:

  • CSGOJackpot.com: “皮肤大奖”这一概念的开创者,在因面临联邦起诉威胁而停业前,其交易额曾高达数亿。
  • CSGOShuffle.com: 该网站是2016年7月直播丑闻的核心,Twitch主播PhantomL0rd曾秘密持有该公司33%的股份,并被曝光利用公司资金操纵赔率。
  • 宏观生态系统(200多家运营商): 根据Narus Advisors和Eilers & Krejcik Gaming的行业研究,2016年共有超过200家独立的“皮肤”赌博网站运营,从303万名活跃玩家那里产生了$5.01十亿的投注额。 Valve的43封信所涉及的范围不到20%的活跃市场份额。
关于Steam皮肤赌博的官方政府及监管调查

“皮肤赌博”现象已在多项正式的法定调查、执法行动和政府立场文件中得到记录:

1. 华盛顿州博彩委员会(WSGC)(2016–2018)

于2016年10月5日发出正式的“停止并终止”要求;于2018年1月30日发布《立法简报》,其中明确指出“皮肤”属于现金等价物,并报告了$5.0B的“皮肤”投注额。

WSGC 立法报告 PDF(本地副本)↗
2. 美国联邦贸易委员会(FTC)(2017年9月,案卷号C-4632)

这是首例针对CSGOLotto所有者特雷弗·马丁(Trevor Martin)和托马斯·卡塞尔(Thomas Cassell)涉及“皮肤赌博”的联邦监管执法行动,理由是他们存在欺骗性行为及未披露平台控制权。

联邦贸易委员会(FTC)的裁决与同意令 ↗
3. 英国赌博委员会(UKGC)立场文件及青少年审计报告

根据《2005年赌博法》,游戏内皮肤被正式归类为“金钱或具有金钱价值的物品”。后续调查发现,超过11%的11至16岁儿童曾用游戏皮肤进行赌博。

UKGC 研究资料库 ↗
4. 澳大利亚参议院环境与通信调查(2018年)

联邦议会关于……的报告“游戏内针对随机获取道具的微交易”,评估Valve的开箱机制、二级市场套现以及规避监管的行为。

澳大利亚议会调查 ↗
未结需求

公布执法记录:哪些赌博账户和机器人已被停用,哪些返回主机已被限制,以及哪些商业服务获得了许可。仅发布公开禁令和在主页上发布警告,并不能证明相关运营活动已被停止。

B部分——规则与执法记录 · 第12条

主机名已经包含在请求中了。

上下文与来源限制

Valve 已经维护了一份域名列表(即“链接过滤器”),并且在每个 OpenID 请求中都会接收认证主机名。下面的伪代码展示了将这两者连接起来的逻辑结构。目前没有公开证据表明 Valve 会这样做。

Valve 已经运行了一个域名黑名单。 Valve 在每个 OpenID 请求中都会收到登录主机。无需建造任何东西——只需将两者连接起来即可。 这是针对 Valve 自行维护的列表进行的主机名查询。下面的伪代码仅用于说明,并非 Valve 的实现。

forensic_autoban.py
# 示例伪代码 — Valve.block_domain() 和 flag_session_as_mitm() 并非真实的 API 调用。 此处演示的是缓解措施 Valve 针对代理认证域可能实现的逻辑结构,而非 Valve 的实际内部实现。
# 示例:对传入的 OpenID 请求进行验证的逻辑流程
def audit_openid_request(请求):
blocked_origins = database.get_blacklisted_platforms()
proxy_domain = request.params.获取('openid.realm')
target_redirect = request.params.获取('openid.return_to')

# 逻辑:如果代理将请求路由回被封锁的网站,则封禁该代理。
用于 网站在 blocked_origins:
如果 网站在 target_redirect:
Valve.block_domain(proxy_domain)
Valve.flag_session_as_mitm(request.session)
# 结果: 拒绝了该主机的登录请求

观察:
如果某个主域名已列入链接过滤器(例如 howl.gg,被屏蔽的 2026-09-18/19/21) 且其认证主机(howl.uno)出现在该网站登录按钮发出的 OpenID 请求中时,Valve 可通过其自身的请求数据观察到该关联关系。该检查可自动化进行;但是否执行该检查则无法确定。

有据可查且已报告的先例

Valve 据记录显示,曾至少一次对第三方运营商采取干预措施:2018年,它撤销了OPSkins通过ExpressTrade系统访问的权限(Valve的公告 ↗ 已归档 2026-03-07 ↗). 2018年的社区报告还提到一个交易平台(SkinJar)失去了访问权限;这些报告尚未得到证实,其背后的机制是根据结果推断出来的,而非基于已披露的流程。

该判例确立了以下原则:

Valve 可在其决定时切断第三方运营商的访问权限。CSGOFast(在2016年7月通知的相关媒体报道中被提及)当时在 2026-09-21 上运行,其注册的授权主机为 2026-06-30,该主机未触发 Link Filter 阻断。 为何某家运营商被切断而其他运营商未受影响,目前尚无任何公开的标准予以解释。

注册日期能反映什么、不能反映什么

授权主机的注册日期是该主机首次出现在 OpenID 请求中的时间下限;这并不意味着该主机一直被持续使用。sc-auth.net例如,该域名注册于2019-04-02(RDAP),并于2026年9月在Skin.Club的Steam登录流程中被发现;在这两个日期之间发生了什么,公开记录中并未提及。

比较审计:API合规标准

执法层面 GitHub API 规则 Steam Web API (Valve)
1. 合规中立性 已发布的统一规则。记录在案的调用限制(例如,经过身份验证的用户为 5,000 次/小时,GitHub Enterprise Cloud 组织为 15,000 次/小时)以及已发布的《可接受使用政策》适用于每个账户。 未公布具体标准。单个账户依据自动化条款和商业用途条款(已归档的投诉)被终止,但尚未公布针对商业平台的按运营商分类的执法记录。
2. OpenID / 身份验证代理滥用 GitHub 公布的政策允许因滥用行为而暂停或撤销 OAuth 应用和令牌,其文档中还描述了已暴露令牌的自动撤销机制(作者对 GitHub 文档的总结)。 在 Steam 个 OpenID 流程中观察到的独立域认证主机(例如 rbsnin.com、howl.uno、sc-auth.net)在 2026-09-21 上未触发“链接过滤”拦截,而其主域则触发了拦截。
3. 滥用的商业化 对于通过第三方自动化工具转手的商品,GitHub 不收取任何交易费;其收入模式来自订阅服务和市场商品上架。 Valve 销售可产出这些物品的宝箱钥匙,而社区市场对在市场内完成的交易收取总计约 15% 的费用。此处未估算归因于第三方平台的收入。
4. 规避循环的寿命 被暂停的 OAuth 客户端 ID 在暂停时即会在整个平台上停止工作;相关文档未公布具体处理时限,本文中也未作任何假设。 在对 2026-09-19 和 2026-09-21 的检查中,注册日期介于 2011 年至 2026 年 9 月之间的独立域名认证主机未返回任何“链接过滤器”阻塞记录。注册日期是可能使用情况的下限,而非连续使用的证明。
来源:GitHub 专栏——GitHub 发布的 API 速率限制和平台政策文档(作者总结,未引用原文)· Steam 专栏——对 2026-09-19 和 2026-09-21 的链接过滤检查(linkfilter-recheck-2026-09-21.json),RDAP注册库(domain-registration.json) 以及存档的支持投诉 (证据档案).
B部分——规则与执法记录 · 第13条

0以外的价格缺口

该物品存放在 Steam 库存中;交易在其他地方进行。一把工厂新品 AWP Dragon Lore 曾CSFloat 上有 62 条实时报价; 报价最低的$10,623.95. Steam的市场本身无法显示高于约$1,800的要价。若要以观察到的更高价格出售,所有者需要找到Steam以外的买家或交易平台。该物品及其转让仍取决于Steam。

上下文与来源限制

本节中出现了三种不同的计数方式,它们不能互换使用。245 指在2026年9月20日,仅在CSFloat平台上,其最便宜的有效报价超过$1,800的CS2商品名称类别数量。241 即该集合减去固定在CSFloat的$100,000上限处的四个类别,而$13.63M下限正是基于该面板计算得出的。248 这是一组不同的数据快照:2026年9月23日,在五个交易平台中,有两个或两个以上平台的报价超过了价格上限的类别。由于这些交易平台存在重叠,因此绝不能将不同交易平台的统计数据相加。 此处的所有数据均为要价,而非成交价,且均不代表收入、营业额或利润——无论是对于 Valve 还是其他任何人。 PriceEmpire 列出的数值是该网站发布的四舍五入后的估计值,且其 Steam 卡片涵盖了其他 Steam 游戏的商品,因此各项比较的范围并不完全一致。

一种商品,两种定价体系。关注《记录报》
STEAM关于 $1,800已发布的社区市场挂牌上限
已保存的目录$10,623.95全新AWP Dragon Lore 地板版,价面议
《依赖》仍为 Steam 项库存和转移仍为 Steam

根据这一要求,卖家需要一个Steam以外的交易场所或买家。该商品仍需依赖Steam的库存和转账系统。

01 / 商品Valve 游戏库存CS2 或 Dota 2 道具位于 Steam
02 / 天花板关于 $1,800 于 Steam单个市场列表的最高价格
03 / 外部咨询$10,623.95 用于《龙之秘闻》该日期快照中价格最低的 CSFloat 报价
04 / 交付Steam 仍保留在链中所有权和物品转移取决于该系统
CSFloat 上共有 245 个 CS2 分类。Skinport 上有 166 个 CS2 和 3 个 Dota 2 分类。

每张图统计的是在2026年9月20日当天,其最便宜的有效报价严格高于$1,800的商品名称类别。各电商平台的数据存在重叠,因此不得将统计结果相加。报价不等同于已完成的交易。

查看项目级登记表 →
DIRECT CSFLOAT API / 带日期的快照$13.63M

最低总要价为241 个商品类别 以及3,395 有效优惠. 计算方法为:每个类别的最低卖出价 × 其报价数量。四个被固定在 CSFloat 的 $100,000 上限的类别被排除在此保守型面板之外。

这一数字反映了什么

这些报价至少代表$13,631,888.25 该限量版 CSFloat 子集的已发布要价。将四个最高价类别纳入计算后,结果为$14,231,888.25. 这是一个活跃询价的最低价,而不是已完成的销售额、现金周转额、利润或整个CS2市场。

从包含 245 行数据的 CSFloat 快照重新计算 ↗
PRICEEMPIRE / 标价Steam:第 15 条(共 39 条)

许多场地的标价都高于 Steam。

UUSkins
$133.8M
YouPin898
$127.5M
Buff.163
$104M
Moon.Market
$100.3M
White.Market
$89.6M
Buff.Market
$86.7M
Steam
$31M

显示的六个最大值以及 Steam。PriceEmpire 对这些数字进行了四舍五入;Steam 显示$31M. 根据显示的美元金额,有14个上榜场馆的排名高于它。

PRICEEMPIRE / 优惠数量Steam:第 1 条,共 39 条

Steam 在报价数量上仍居首位。

Steam
32.2M
YouPin898
5.9M
C5Game
4.6M
HaloSkins
4.4M
Skinport
3.8M

Steam 显示32.2M 报价。报价数量和总要价分别反映了不同的情况;许多低价房源可能会占据报价数量的大部分。

来源:PriceEmpire 的公开比价 ↗ 已归档 2026-09-21 ↗, 捕获于 2026-09-20 19:03 UTC;39行提取 ↗. 这些数据均为四舍五入后的估计值,且不同地点的库存可能存在重叠。Steam的卡片中还列出了其他Steam游戏中的物品,因此范围并不完全一致。所列数值代表要价,而非销售额或收入。
42
另一消息来源 / STEAMANALYST

商业生态系统显而易见。

SteamAnalyst 的市集目录 已归档 2026-07-19 ↗ 该列表列出了42家第三方CS2交易平台以及Steam,其中43个条目中有32个提供了最新价格数据。PriceEmpire根据其自身的收录标准列出了39家交易平台。明确的企业名称、公开的报价、可见的价格:这一经济体系是透明的,可供查验。

上限即机制:促销活动会结束,但该商品不会下架。

在一张经授权的快照中,涵盖了五个市场,248个CS2商品类别中,有两个或两个以上的价格均独立高于Steam约$1,800的上架价格上限——而且这些商品无一例外均未在Steam上架. 同一份快照按价格对整个商品目录进行了分组:Valve的市场中,低于其上限的商品类别占95.3%,高于其上限的占1.9%。这种缩减并非源于需求下降;它完全符合已公布的规则。 以这些价格销售需要外部买家或交易平台,而 Steam 仍控制着库存和转移——交易离开 Valve 的结账环节,配送则仍依托 Valve 的基础设施。

Steam 市场常见问题 ↗已归档 2026-09-21 ↗Steam 订阅协议 ↗已归档 2026-09-21 ↗五个市场图集数据集 ↗来源清单 ↗之前的 CSFloat 快照 ↗Skinport 快照 ↗PriceEmpire ↗ 已归档 2026-09-21 ↗SteamAnalyst ↗ 已归档 2026-07-19 ↗价格差异登记簿 ↗价格梯度图集 ↗

C部分——法律框架 · 第15节 · 商业规模

追踪资金流向。将交易分拆。

上下文与来源限制

当资金流被分离时,关于商业用途的问题就变得更加尖锐。第三方物品转让、Valve的主要销售以及外部提现是不同的交易。

该商品属于 Valve。库存为 Valve。转移在 Valve 的服务器上进行。只是付款是在别处进行的 ——这一步骤决定了某人是否属于汇款机构,而Valve公司并未执行这一步骤。

收入机制

资金实际流动的地方。

三条路线/单件物品的经济体系
  1. 01 / 账户用户库存

    已保留的物品:Steam

  2. 02 / 转账P2P交易

    用户 ↔ 机器人 或 用户 ↔ 用户

  3. 03 / 结算外部平台

    现场结余或结清 Steam

发行量经济引擎的作用远不止于转会费

Steam 提供外部市场所使用的库存和转账基础设施。调查中的经济论点是:转售流动性和持续需求支撑着对箱子、钥匙及替换物品的消费,并由此产生后续社区市场销售的佣金。 直接的点对点(P2P)转让不收取社区市场佣金;这一会计事实并不能决定其更广泛的效益。Valve在整个过程中始终保留对账户访问权限和交易限制的控制权。

  1. 01 / 二次需求流动性与转售价值

    对外贸易和赌博需求

  2. 02 / 主要支出钥匙、钥匙套和药囊

    如有提供,可从Valve处购买简体中文(大陆)

  3. 03 / 收入首次销售收入

    此外,还需支付实际市场销售额的相关费用

5% + 10%Steam + 社区市场销售的 CS2 费用

该调查得出的经济推论是:活跃的二手交易市场可以促进新商品的消费。大家熟悉的“15%”综合了市场费率,受最低收费标准和四舍五入规则的限制;它并非针对每一笔对外贸易征收的费用。

Valve社区市场的收费标准 ↗ 已归档 2026-09-21 ↗. 2026年2月25日纽约州总检察长提起了一项诉讼 已归档 2026-09-01 ↗ 指控付费开箱与外部现金转售及赌博危害存在关联——这正是本档案从技术基础设施层面所记录的关联。 该投诉仅为一项指控,而非调查结论;此处引用它是因为某州执法机构已就与本报告所提问题相邻的一个问题提出了质疑:与公开声明相符的执法记录究竟在哪里?

  1. 01 / 条目加密货币存款

    外部服务和钱包记录

  2. 02 / 转换平衡 → 皮肤

    通过 Steam 次交易交付的商品

  3. 03 / 退出外部法定货币销售

    卖方、买方和支付服务提供商

KYC?在每次交接时确定控制点

这才是应调查的途径,而不是原生的 Steam API 现金兑换服务。在断言“无需KYC认证即可提现”之前,应记录各外部运营商的身份验证、托管情况、交易ID及提现接收方等信息。

美国 / 《银行保密法》

先对活动进行分类,再对义务进行分类。

美国财政部金融犯罪执法网络(FinCEN)根据企业的具体经营活动来评估其是否属于汇款业务。 接受和传输可兑换的虚拟货币可能会触发货币服务义务,但须符合适用的定义和例外规定。Valve的Steam钱包接受资金并将其转换为游戏内道具;这些道具随后通过第三方运营商变现为真实货币。 该道具及其转移在 Valve 的基础设施上运行;而提现环节则不在其上,该循环中的任何部分是否符合资金转账的定义,属于 FinCEN 的分类问题,并非本文得出的结论。

美国财政部金融犯罪执法局(FinCEN)FIN-2019-G001号文件,第1–2节、第5.1节 ↗ 已归档 2025-07-11 ↗

欧盟 / 洗钱

追踪资金流向、信息及协助情况。

第(EU) 2018/1673号指令涵盖涉及犯罪所得的故意洗钱及参与行为。调查的核心问题在于:在2016年7月13日公开说明该用途之后,Valve对使用其交易和OpenID基础设施的运营商知情到何种程度,以及针对这些运营商采取了哪些措施。 Valve 未公布针对各运营商的执法记录;该记录——而非本案卷宗——才能解答上述问题。

欧盟刑法框架 ↗

《反洗钱指令6》(AMLD6)术语: 上述刑法指令与《(EU) 2024/1640号指令》(亦称AMLD6)不同。后者的总体转化截止日期为2027年7月10日,但有明确规定的例外情况。第78条 ↗ 已归档 2026-08-30 ↗

C部分——法律框架 · 第16节 · 通知、答复、责任

《数字服务法》:将相关信息载入记录

上下文与来源限制

第16条通知中的两个要素由提交方负责,而非本档案:提交方自身的详细信息以及关于信息准确性的善意声明。 该条文要求的其他所有内容——有依据的说明和确切的电子位置——均在第3节和路径登记册中列明,并附有已保存的响应和哈希值,以便任何一方均可提交。 该法律本身还有两项限制:丧失托管豁免权本身并不构成依据任何其他法律承担责任的依据,且第52(3)条中的“6%”是法定上限,而非针对“Valve”的评估处罚。

根据《数字服务法》(DSA),网络服务提供商仅在已具体知悉相关情况却未采取行动时,才丧失其责任豁免权。本文件即为该通知。 其中列出了主机、日期、已保存的响应以及哈希值。自该报道发布以来,问题已不再是Valve是否知情——而是Valve接下来做了什么。

012016年7月 / 档案展

一项为期十天的要求。

上述重建的通知是本次调查中执法比较的历史起点。

022024年2月17日 / 一般申请

DSA时间窗口。

将历史上的行为与相关《数字服务法》(DSA)义务适用的期间内的行为区分开来。

03十年 / 原始档案快照

“Duration”需要一条通知记录。

自2016年7月以来(见第11节)的累计时间是一项档案指标。这并非指长达十年的《数据安全法案》(DSA)违规行为。请将每份通知与具体事项、适用法律、送达证据及回复对应起来。

C部分——法律框架 · 第17节 · 身份、年龄、商业访问

未成年人:a Steam 登录不属于年龄验证

上下文与来源限制

本案卷任何地方均未出现未成年人的数据,也未收集任何此类数据:作者未在任何提及的平台上注册、提交信息或完成登录。任何基于本节内容开展工作的人员,均应将涉及儿童的证据保密,并从公开证据中删除可识别身份的细节。 此处援引《儿童在线隐私保护法》(COPPA)是将其作为一项具有特定适用范围(受众、实际知情情况、所收集的个人数据)的儿童隐私法律,而非作为一项通用的赌博年龄规定;2026年纽约州的投诉是州政府机构提出的一项指控,而非最终裁定。

“使用 Steam 登录”可证明该账户确实存在。这并不能说明年龄有什么问题 ——而在这些网站上,这是阻隔孩子与存款之间的唯一一道屏障。请仔细阅读第3.1节: 在 Steam 客户端内部,浏览器本应显示的警告从未触发,因此子节点也从未看到过该警告。

OpenID 提供了什么 Steam账户身份

用于登录或绑定账户的已验证 SteamID。

运营商必须明确以下事项参与资格

年龄、管辖权及任何必要的身份核查。

技术依据:Steamworks OpenID 文档 ↗ 已归档 2026-09-21 ↗. 经记录的身份声明并不构成对用户可合法参与赌博的认证。

《儿童在线隐私保护法》(COPPA)/ 13岁以下儿童

确定运算符和数据。

《儿童在线隐私保护法》(COPPA)适用于受该法约束的面向儿童的服务,以及明知自己会收集13岁以下儿童个人信息的服务。这是一部儿童隐私保护法,而非普遍适用的赌博年龄规定。应明确目标受众、所收集的个人数据、知情情况以及家长同意流程。

联邦贸易委员会(FTC):《儿童在线隐私保护法》(COPPA)的要求 ↗ 已归档 2026-09-21 ↗

应予以保存的证据

记录从登录到存款的全过程。

保留该网站的年龄验证机制、注册条款、资格条件、支付流程及投诉记录。对每位运营商分别进行评估。对涉及儿童的任何证据予以保密,并从公开证据中删除可识别身份的细节。

一份相关的公共执法记录是2026年纽约投诉公告 已归档 2026-09-01 ↗,该报告指称付费“战利品箱”对年轻用户造成了伤害。这并非《儿童在线隐私保护法》(COPPA)的调查结论。

C部分——法律框架 · 第18节 · 《通用数据保护条例》(GDPR)第15条规定的请求

请求。响应。缺失的比较。

他提出了四点要求,其中之一就是那份日志,它能揭露是谁在他的账户上添加了API密钥。三天后,该工单被关闭,并附有一个链接,但该页面上并没有这些内容。 ——而结尾那句话却与Valve自己的律师所说的相矛盾。

这是谁的账号 · 来源与限制

这些截图不是 PhishDestroy 的。 这些信息来自一位普通的Steam账户持有人——他是本项目开展的一项简短调查的受访者之一,由他本人提交了该请求并提供了截图。 该账户属于他本人,工单也属于他本人,相关通信内容均是他与Steam客服部门之间的往来。本项目并未提交该请求,在该平台上未持有任何账户,也不是该工单的参与方。

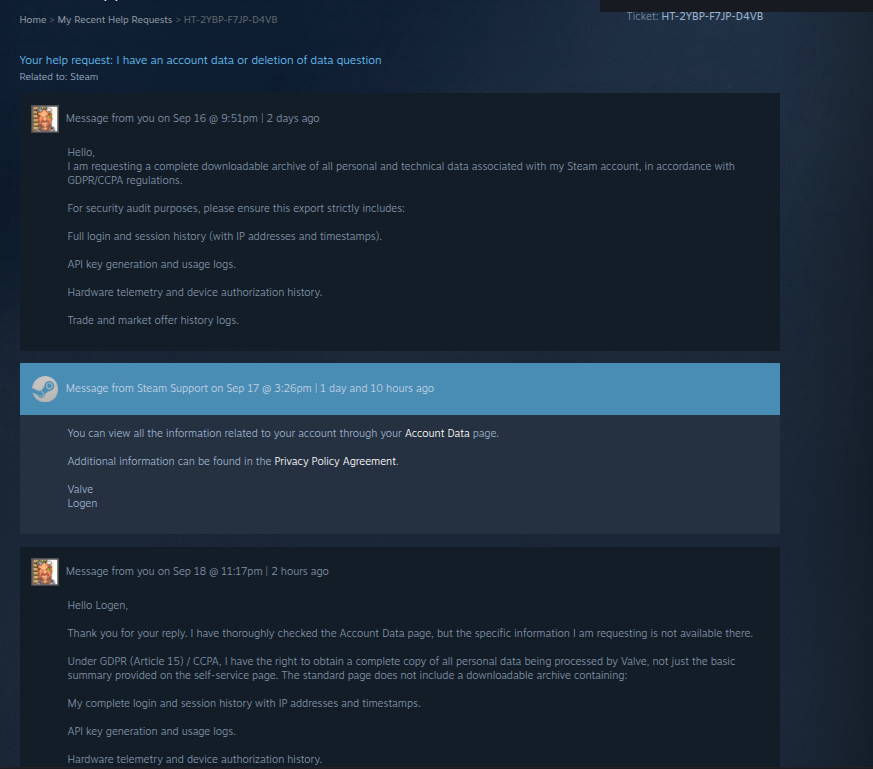
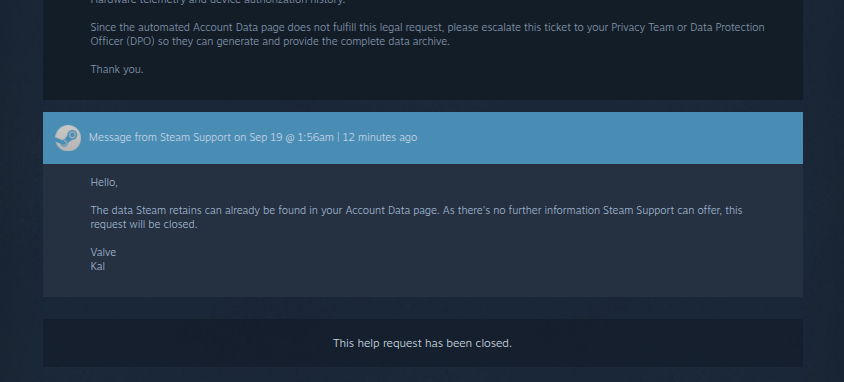
2026年9月16日,他根据《通用数据保护条例》(GDPR)和《加州消费者隐私法案》(CCPA)第15条提交了数据主体访问请求,特别要求提供API密钥注册日志、包含IP地址的登录记录、设备授权记录以及交易记录。9月17日,客服代表“Logen”将他引导至自助服务的“账户数据”页面。 9月18日,他指出该页面未包含所请求的信息类别,并要求将此事上报至隐私团队或数据保护官(DPO)。9月19日,客服代表“Kal”以同样的指引关闭了该工单。两张截图均保存在下方(请求人的电子邮件地址已做遮盖处理;SHA-256在steam_tos_assets/screenshot-manifest.json).

他之所以是合适的请求者,原因很简单:该账户持有一个他并未创建的 Steam Web API 密钥,该密钥注册于localhost.其创作时间不详 ——既不是针对他,也不是源自Valve向他提供的任何内容,因为唯一能确定其时间的记录是API密钥注册日志,而这恰恰是“闭包”所隐瞒的类别。该密钥并非新近产生的:出于同样的原因,它的存在时间比他知晓该密钥的时间要早,且这段时间长短他无法测算。

其他账户持有人也在提交同样的请求。无论回复是否提供所列类别,均将按照与上述两例相同的规则(工单号、捕获日期、SHA-256、请求者信息已遮盖)在此处添加。

本项目对该工单为何被关闭不持任何立场。工单中未说明原因,本文也未作任何推断。

请求。响应。比较。关注《记录报》
请求具体类别API密钥、登录、设备和交易记录
回应账户数据参考检查支持交换
测试提供了什么?比较每个请求的类别

他要求提供四个具体类别的信息。他所提及的“账户数据”页面是Valve自己的自助导出功能,而本项目无法为他人的账户列举其内容——因此,此处未发布按类别逐一对比的完整信息。 记录中显示的是他于9月18日所作的声明,即这些分类并不存在,以及9月19日的结案通知——该通知仅重复了转介内容,而未对此作出回应。

屏幕 1/2 — 请求(9月16日)和首次回复,代理“Logen”(9月17日)
GDPR ticket HT-2YBP-F7JP-D4VB — request and first response
来源:help.steampowered.com,工单编号 HT-2YBP-F7JP-D4VB · 记录于 2026 年 9 月 16 日至 17 日 · 请求者邮箱已隐去 2026-09-21 · 文件:gdpr-ticket-1.png · SHA-256da940c731ab9869d226e9d06ccc8a1b393738766b7b0c445a56662623e025a66 (screenshot-manifest.json).
屏幕 2/2 — 升级请求(9月18日)及结案,客服“Kal”(9月19日)
GDPR ticket HT-2YBP-F7JP-D4VB — escalation request and closure
来源:help.steampowered.com,工单编号 HT-2YBP-F7JP-D4VB · 截取于 2026 年 9 月 18 日至 19 日 · 文件:gdpr-ticket-2.png · SHA-25644844ea7b251f7fd7d79f87ee1578a846606a97b9659d3a53b322120c422219b (screenshot-manifest.json).
结案答复,9月19日(逐字记录):
“Steam 保存的数据您已可在‘账户数据’页面中查看到。由于支持团队无法提供更多信息 Steam,该请求将被关闭。"
未提供数据 · 未说明拒绝的法律依据 · 未显示上诉结果
这句话是错误的,而Valve自己的律师就证明了这一点。 律师2025年10月1日的信函第1.9段描述了将一台设备与数十个账户关联起来的设备级关联(附录A)。该答复中附有830页的存档记录(附录 B). 这些内容在“账户数据”页面上都没有。
该账户为何要求提供 API 密钥日志

他选择这四个类别并非随意。该localhost 他账户中的关键在于这是脚本留下的痕迹,而非有人在开发者页面中手动输入真实域名的结果 (第5节,第6节). 唯一能显示该记录由谁创建以及来自何处的,就是API密钥注册日志。这是他首先要求提供的。而这正是“结案”方所隐瞒的内容。

来源:该账户持有人,摘自本项目的调查。上方的工单截图已进行哈希处理;密钥页面未公开。

评估 · PhishDestroy

在此情况下,在问题尚未解决时关闭工单并非偶然,而是正常结果。我们坚持16,319 已保存的投诉和支持记录 以及354 条去重后的支持交流记录 源自这些。这张票据就是其中一个日期明确、完整记录的实例,展现了它们的具体形态。

支持工单 — 已保留 HT-2YBP-F7JP-D4VB
请求类型 《通用数据保护条例》(GDPR)第15条 DSAR
票务状态 已关闭 2026年9月19日 — 未提供数据
交易所中的代理 “洛根”(9月17日),“卡尔”(9月19日)
归档 2026年9月16日
所需数据 谁注册了与该账户关联的 Web API 密钥?以及注册时使用的 IP 地址、设备及时间戳是什么?
援引的法律依据 《通用数据保护条例》(GDPR)第15条——获取个人数据的权利
法律框架: 第12条第3款规定,数据控制者自收到通知之日起有一个月的时间(可因正当理由予以延长)。截至本文发布时,该期限尚未届满,且本案卷宗并未主张存在逾期情况。 异议针对的是实质内容:最终答复中虽提供了自助服务页面的链接,但并未显示已提供所列的四类数据;且若数据控制者拒绝采取行动,根据第12条第4款的规定,其应说明理由并告知投诉途径。而最终答复中既未说明理由,也未提供投诉途径。
为什么这些具体数据很重要

Web API 密钥事件日志是一份记录,用于显示第三方是否使用被盗的会话 Cookie 注册了密钥—— 这正是本档案库中保存的“库存被盗”投诉中所描述的机制。 披露谁注册了 API 密钥、来自哪个 IP 地址以及具体时间戳,将:

  • 允许受害者将 API 创建 IP 与自己的登录记录进行比对
  • 披露与已知网络钓鱼/赌博僵尸网络基础设施相关的数据中心IP地址
  • 提供可在针对该行为人的民事或刑事诉讼中使用的证据
  • 显示在生成密钥时是否已通知账户持有人
记录显示: Valve 保留了设备级和账户关联记录——其法律顾问在2025年10月1日的信函中对此进行了说明(参见附录A,《证据备忘录》——来源1)。 在工单 HT-2YBP-F7JP-D4VB 中,数据主体曾要求获取同类记录,但该工单在关闭时仅提供了自助服务页面的链接,而数据主体报告称该页面上并未包含相关记录。 该拒绝是否合法应由监管机构裁定;其结果是,数据主体未能获得相关记录。
这段对话——四条消息,三天

两名Steam客服代表根据工单上显示的名字进行了回复:9月17日是“Logen”,9月19日是“Kal”。两人均将请求者引导至“账户数据”页面。 工单中没有任何信息表明该请求是否已转交至 Valve 的隐私团队或数据保护官,且案卷中也未说明这些客服人员的身份、职责,以及工单的流转路径。

9月16日
根据第15条提交的请求,其中列出了四类数据
9月17日至18日
关于账户数据的咨询;请求方要求上报至数据保护官(DPO)
9月19日
工单以相同的转介理由关闭;无数据,未说明依据
《通用数据保护条例》(GDPR)第15条明确赋予数据主体哪些权利?
第15条第1款(a)项 处理目的——Valve 为何持有这些数据
第15条第1款(b)项 数据类别——Valve包含的内容
第15条第1款(c)项 接收方或接收方类别 —谁接收了这些数据(例如,API密钥持有者)
第15条第1款(d)项 保存期限或确定保存期限的标准
第15条第3款 正在处理的个人数据的副本——即 API 密钥日志本身
第12条第3款 请在以下时间内回复一个月 自收到之日起;如需延期,须在该月内提出。截至发布之时,该期限尚未届满。第12条第4款: 如果控制者不采取行动,则必须说明理由,并告知投诉人投诉的渠道。
监管投诉渠道——面向所有用户

任何向Valve提交了《通用数据保护条例》(GDPR)第15条请求但未收到合规答复(或收到未包含具体数据的模板化拒绝函)的用户,均可向 其所在欧盟/欧洲经济区(EEA)成员国的监管机构提出投诉。 Valve在欧盟的经营实体是位于汉堡的Valve GmbH,因此跨境投诉的主管监督机构是汉堡数据保护与信息自由专员办公室(HmbBfDI)。(Valve第27条规定的代表也位于汉堡;代表的地址本身并不决定管辖机关。)根据第77条,投诉人也可向其所属成员国的主管机关提出投诉。

任何投诉的工单编号:HT-2YBP-F7JP-D4VB — 作为一则有据可查的案例收录于本档案中。

一则有据可查的案例

这些记录确实存在;但数据主体并未收到这些记录。

Valve的律师在2025年10月1日的一封信中描述了设备级关联记录。 2026年9月19日,针对同一类记录的第15条请求被结案,处理方式是将请求人引导至一个自助服务页面,而请求人报告称该页面未包含相关记录,且未说明法律依据。 工单HT-2YBP-F7JP-D4VB即为其中一例;该做法是否具有普遍性,需由监管机构裁定,监管机构可向Valve索取其处理记录。

C部分——法律框架 · 第19节 · 合同法

与该平台自身架构相悖的订阅协议

上下文与来源限制

作者并非律师,本文内容均不构成法律建议。引用的《社会保障法》(SSA)内容来自2026年9月10日的修订版;不同修订版的表述可能有所不同,且各修订版中的条款编号已发生变更——请对照规范相关行为的适用版本核对条款内容。 关于第25条和第32条的论点阐述了法规的要求,并不意味着监管机构已认定存在违规行为。论点1中的数据包含第13节所规定的范围限制。

《SSA》的三项核心条款与该平台的构建方式存在明显冲突:禁止商业用途的规定,以及将高价值交易挤出平台的“市场价格上限”; 关于API密钥的用户责任条款,与在2023年前无需双因素认证的密钥端点相悖;以及关于执法条款的表述,与显示未对各运营商进行执法的公开记录相矛盾。这些矛盾是否影响条款的可执行性,需由法院裁决;本节阐述了法院审理时将面临的事实情况。

论点1 / 市值架构

市场上限与商业用途禁令

Steam社区市场的挂牌价格上限约为$1,800。在一份过时的快照(2026年9月23日)中,五个市场中有248个CS2商品类别,其中至少有两个市场的定价独立地超过了该上限;此类商品在Valve自己的平台上无法以这些价格出售. 希望获得这些价格的车主会使用第三方市场,这些市场通过 Steam 账户和 Steam API 运行——请注意,除非获得明确许可,否则美国社会保障局(SSA)将此类行为归类为商业行为。

商品数量超出市场上限 → 第三方市场填补缺口 → 这些市场使用 Steam 账户和 Steam API → SSA 禁止未经许可的商业用途 → 尚未公布许可登记册。 社区市场的总手续费约为 15%,仅适用于在该市场内完成的交易,不适用于这些外部交易。
论点 2 / API 密钥安全架构

API密钥漏洞是一个平台设计问题,而非用户疏忽所致

在 2023 年之前,Steam 的 API 密钥创建端点会接受包含被盗 sessionid 的 POST 请求,并生成高权限凭证。没有电子邮件确认、双因素认证或设备验证. 本次调查中收集到的API劫持投诉均遵循一种模式:攻击者脚本、窃取会话Cookie、隐式密钥生成、交易拦截(请求负载见第8节)。

《通用数据保护条例》(GDPR)第25条(数据保护设计)和第32条(处理安全)要求采取与风险相适应的技术措施。 在未采用第二重身份验证或未通知所有者的情况下,签发可能被第三方截获的凭证,属于数据控制者的设计问题。在此背景下,SSA 条款中将责任归咎于用户的规定是否具有法律效力,应由法院和监管机构裁定。

论点3 / 实时可视性

Valve 在每次登录时都会接收认证主机名

认证主机名以明文形式发送到 Valve 的 OpenID 端点,具体如下:openid.return_to 和openid.realm (请求格式如第3节所示)。提取该信息是一项标准操作。截至2026-09-22,在26对主机中,主域被列入了链接过滤器,而承载其Steam登录信息的主机则未被列入。 Valve 未发布任何按运营商分类的强制执行记录,因此无法根据公开数据确定是否对这些主机采取了除“链接过滤器”以外的其他措施。

谁承担费用

存档投诉中的规律

在已审查的投诉中,Steam 支持团队对 API 密钥被劫持的申诉所作的回应均遵循一种模式:拒绝恢复,强调用户对账户及其 API 密钥负有责任,然后关闭工单。本档案中未对受影响的账户数量或损失金额进行估算;也未找到此类数据的来源。

问题并不在于个别用户是否犯了错误。问题在于,谁应该为这种架构负责——这种架构直到2023年仍允许使用被盗Cookie发起POST请求,从而在没有任何通知且无需双因素认证的情况下,创建出高权限的交易凭证。
作为文件的《社会保障法》与作为合同的《社会保障法》

法院在审查本案卷宗时,不会孤立地解读《社会保障法》。

它将结合律师2025年10月的信函一并阅读,该信函描述了设备层面的关联性、授权主机的注册日期、批次注册的时间戳、API密钥请求的有效载荷,以及从2016年7月的通知到2026年9月平台仍在运营期间的这十年间隔。 这就是Valve必须处理的记录。

附录 B — 生成的 PDF · 内容删节核查

生成的PDF文件中的遮盖仅是表面处理:被遮盖的文本仍可被提取

Valve的律师在回复一份《通用数据保护条例》(GDPR)信息获取请求时,附上了一份长达830页的附件,其中被遮盖的内容是直接在文本上涂黑处理,而非将其删除。902,270 个字符位于黑色条形下方,并可通过文本提取工具直接提取出来 ——包括那些条形图原本旨在隐藏的第三方标识符。此处仅公布汇总数据;未转载任何受保护的内容,且附录本身亦未公布。

1. 几何检查发现的问题

日期为的《通用数据保护条例》(GDPR)第15条答复2025年10月1日 该文档附带了一份830页的PDF附录(Aspose.PDF for .NET生成的元数据,创建和修改日期相同)。作者进行了页面级几何检查:针对每一页,定位出在文本图层之后绘制的、不透明且接近黑色的矩形,并统计了其下方可提取的字符数量。

基于生成的文件进行测量
902,270
黑色条纹下方仍可辨认的字符
是统计得出的,而非估算的。这是对相关角色的统计——而非对受害者、身份重新确认或事件的统计。
830 / 830
受影响的页面 — 所有页面
986
覆盖在可提取文本上的矩形
1,329
不透明黑色矩形的总数
黑色条纹绘制在文本图层之上,并未将其删除。条纹下方的文本可使用标准的PDF工具进行提取。此处仅公布汇总数据,未复现被遮盖的内容。
法医演示:层间分离
ASPOSE.PDF FOR .NET 矢量叠加效果图(附录 P. 412)

针对该账户提交的报告:[登录:redacted_user_667]

用户提交的理由:[文本:“用户报告称库存中存在重复物品以及滥用交易行为……”]

前景:<path fill="#000" /> 漏洞:底层 UTF-8 流完好无损
来源:2025年10月1日法律顾问函的PDF附录(830页,Aspose.PDF for .NET生成的元数据)· 由作者测量,方法及每页计数见disclosure-audit.json · 同一文件中记录的附录的 SHA-256 值 · 附录本身未公开发布。
2. 这对数据主体的回应为何重要

Valve的律师将此文件发送给一名数据主体,以回应该人对其本人记录的请求。 文件上的遮盖条仅起装饰作用:下方的文本从未被删除,因此这些遮盖条原本旨在隐藏的第三方标识符,最终仍随文件一并发送给了收件人。这种可通过文本提取工具轻松去除的遮盖处理既无法真正隐藏任何内容,也会导致收件人无法分辨哪些信息被披露、哪些未被披露。

第15条第4款正是这些限制存在的原因:获取副本的权利不得对他人权利和自由造成不利影响。而本作品未能履行这一义务。 是否应根据第4条第(12)款将其定性为个人数据泄露,应由监管机构裁定;该披露行为本身可在文件中量化,且任何持有相同字节数据的人均可复现——SHA-256值已公开,但附录内容尚未公开。

横杠下显示的并不是账号。 这是针对该请求者提交的用户报告正文,其中附有报告作者信息:Steam次登录记录——由于登录账号极少仅在Steam上使用,因此可以据此识别出背后的人——据作者统计,该文件中提及的用户中,有超过 60% 名可被完全识别 ——以及他们所写内容的原始、未经编辑的文本。该文本包含针对请求者国籍的死亡威胁和辱骂言论。其中一些被指认的人员是未成年人。该制作组将一份列有名字的记者名单交给了他们所报道的那个人,而这正是第15条第4款旨在防止的具体危害。

文件的顺序与内容同样重要。 该请求最初因申请人的别名电子邮箱地址中未包含其姓名,而被要求提供进一步的身份证明;在此后的延迟期间,该账户被永久封禁。 最终提供数据的信函——此时距《第12条第3款》规定的一个月期限已过去六周多——威胁收件人将面临刑事起诉,并扣留其剩余数据,直至其向律师解释账户活动情况。 此次披露还澄清了两个 Valve 此前未在公开场合回答的问题:所提供的记录显示,账户关联可追溯至2019年,且内部遥测数据的深度是 Valve 从未描述过的。

本节的适用范围: 此处的观察仅限于编辑过程的机制,依据的是生成的文件进行评估。作者对生成的日志所做的进一步分析,在等待独立审查期间暂不公布,且本文件的其他部分均未以此作为依据。

证据:2025年10月1日的律师函及其PDF附件(SHA-256已记录在审计文件中);页面级 PDF 测量及其方法 ↗. 该请求的经过、第8页的拒绝以及被泄露记录的特征描述,在PhishDestroy的陈述中均有详细说明,“我的狗 vs. 顶尖的GDPR律师”,2026年8月17日 ↗ 已归档 2026-08-21 ↗. 此处省略了账户名称和第三方数据;图表中遮盖的部分均未显示。

附信第8页驳回了该请求的一部分,并以书面形式说明了理由: 出于对Steam平台其他用户个人数据的保护……无法提供更详细的信息。 ——无法给出更详细的回答,因为必须保护其他 Steam 用户的个人数据。那份长达 830 页的附录就在同一份材料包中。 被遮盖的内容并非账号:而是针对申请人的举报报告,其中列明了举报人的姓名,并附有未经编辑的原始信息。该账户持有人曾通过其律师向Valve索要自己的档案;但他从中提取到的却是他人的信息。 该附录中的内容与划框者是谁无关。它所证明的是:Valve作为拒绝披露依据所援引的保护措施,恰恰是此次文件提交——在同一个信封中、同一天——未能做到的保护。
附录 D — 源代码收集

精选原始记录

档案中的六条记录——Valve跟踪器中的三条 GitHub 问题,以及三个关于有争议的支持结果的 Reddit 账号。每个来源都与相关主张、保存的文本以及由此引发的问题相关联。

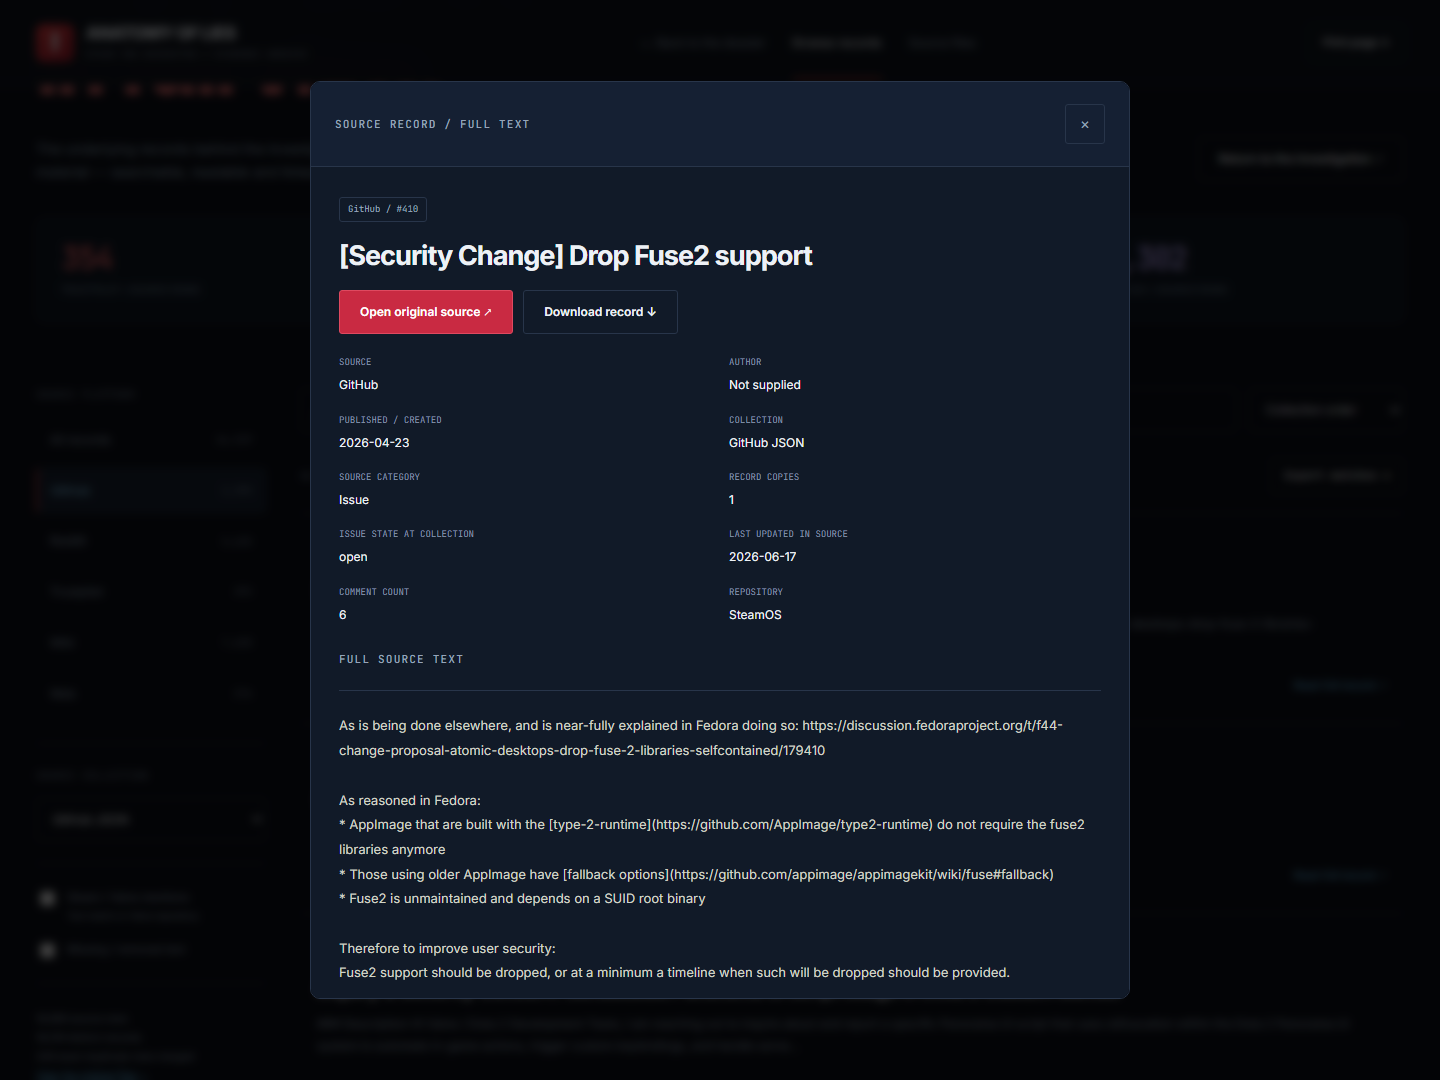
GH-01 / GITHUB在已保存的构建中打开

2016年申请的硬件密钥

一位用户请求将 U2F 硬件密钥作为第二种身份验证方式纳入支持范围。该已保存的问题同时带有“功能请求”和“已审核”标签,状态记录为“待处理”。

我请求 Steam 支持 U2F USB 密钥作为替代方案。

摘自 GitHub 问题 ↗
书面记录
一项关于增加账户安全措施的过期请求,已发布在Valve的内部问题跟踪系统中,并标记为“已审核”。
问责要求
发布产品决策、回复日期以及审核后提供的保护措施。
在文件夹中:账户安全措施 →存档 #484 · 构建 2026-09-17

六条选定的记录。GitHub 描述说明了已保存的构建情况。Reddit 帖子保留了作者的账号信息。

下载这六首歌曲 ↓

可搜索的构建包含16,319 条独立记录: 393 条 Trustpilot 记录、5,635 条 Reddit 记录、2,395 条 GitHub 记录、276 条网页记录和 7,620 条维基记录。多条记录可能涉及同一事件。单独的 40,448 行主导出文件的范围有所不同。

搜索完整存档 ↗ ·构建清单 ↗ ·数据集范围和计数 →

附录E — 案例研究

ArchiSteamFarm 以及自动化条款

一款开源的卡片刷取工具,其官方常见问题解答中声称该工具运行于数百万个账户上,这与《订阅协议》中禁止自动化操作的条款(§ 4.C)相冲突。 其运作机制——即一个刷卡农场在开始产出前必须从 Valve 购买什么、为何所有提现方式均违反许可协议、违规处理记录以及由谁监管卡片经济——已在附件五 ↗.

《Steam 用户协议》第 4.C 条规定:

“您不得以任何形式使用脚本、机器人、宏或其他非人工控制的系统(以下简称‘自动化工具’)以任何方式与 Steam 上的内容和服务进行交互。” —Steam 订阅协议 第4.C条(现行) ↗ 已归档 2026-09-18 ↗

Valve 负责执行本条款。它在这方面做得非常出色。 的常见问题解答ArchiSteamFarm (ASF) — 据其文档所述,这是一个可在以下平台上运行的开源工具:超过几百万个 Steam 账户 自11多年前首次发布以来——该系统重现了三条Steam支持消息,这些消息永久封禁了运营机器人网络的用户。Valve发现了这些网络,指名道姓地指出了它们,并将其摧毁。因此,关键问题并不在于Valve能否大规模检测自动化行为。

该项目的官方网站ArchiSteamFarm 常见问题解答 直接针对被禁的风险:

“考虑到ASF自11多年前首次发布以来,已有超过几百万个Steam账户在使用它,这种情况极不可能发生——但无论实际概率如何,这种可能性依然存在。”

“Valve 明确承认了‘Steam 闲人’的存在,正如这里所说,所以如果你问我的话,我相当确定,如果他们对这些人感到不满,他们早就采取行动了,而不是只是指出这些人可能会在 VAC 方面引发问题。”这里的关键词是“Steam”类闲置游戏,例如ASF,而不是游戏类闲置游戏。"

— ArchiSteamFarm 常见问题解答,JustArchiNET。来源:GitHub 维基 ↗ · 经核实,原文照录 2026-09-22

同一份常见问题解答中,针对“有人因此被封号吗?”这一问题,回答道:是的,并转述了Steam Support 给其中三人的回复:

1,000+ 机器人 · 交易被禁
“该账号似乎曾被用于管理一个机器人账号网络。使用机器人账号的行为违反了《用户协议》第 Steam 条。”

170多个机器人 · 已被永久封禁,2017年冬季促销
“该账号曾被用于在Steam上非法收集收藏卡,以及相关活动(不仅限于商业活动)。该账号已被永久封禁,Steam客服无法就此问题提供进一步协助。”

120多个机器人 · 永久封禁
“该账号及其他账号被用于对我们的网络基础设施进行流量攻击,这违反了Steam的网络行为规范。”

— Steam 转引自 ArchiSteamFarm 常见问题解答(FAQ)中“有人因此被封号吗?”一节的支持信息。来源 ↗ · 经核实,内容与原文完全一致 2026-09-22

将这两份记录并排摆放。 一名拥有 1,000 个刷分机器人的个人用户被查出,被告知“使用机器人违反了 Steam 用户协议”,并被永久封号。 本档案中所涉的商业平台将运行自动化的Steam账户作为其核心业务,规模远超上述情况,且每次登录均通过Valve自有的OpenID进行身份验证——但迄今为止,尚未公布针对其中任何一家平台的按操作员分类的执法记录。该条款是有效的。问题在于它针对的是谁。

ASF在此并未被指控任何行为,且其对Valve立场的解读纯属其自身观点——该文作者明确指出“ASF未获得Valve的授权”。 此处将该工具作为衡量标准:它表明 Valve 能够检测到机器人网络,并在书面文件中指名道姓地列出这些网络,并对其实施永久封禁。Valve 只需公布其授权使用的商业自动化工具,并按运营商列出针对其余情况的具体处理记录,便能一语终结这一争议。

卡牌刷分如何影响 Valve 的收入

通过刷取获得的交易卡在Steam社区市场出售,该市场对每笔在市场内完成的交易收取总计约15%的手续费; 账号必须在Steam上消费$5.00美元,才有资格获得卡牌;且卡牌掉落需拥有游戏或进行游戏内购买。 此处未估算总收入数据——运营规模仅按 ASF 常见问题解答中的表述进行说明。该常见问题解答还记录了 Valve 项区别"Steam 懒人" (卡牌刷图)来自“游戏闲人”; 参见ASF 常见问题解答 ↗. 具体机制详见附件五——比例尺Simplified Chinese (Mainland) 以及商业用途的陷阱.

主题 ArchiSteamFarm — 自动刷卡
标注比例 数百万个账户(据ASF常见问题解答——确切的活跃账户数量尚未得到核实)
“计数”,而非“引述” 10,880,610 ASF 自身 Steam 组中的 API 条目总数(5,360,499 无限制,如 Steam 所示)——常见问题解答中提到的“数百万”并非虚构,而是实际数量。 88.97%不包含任何形式的Steam禁令。全面禁令统计 ↗
该工具自身文档中的披露信息
  • ASF 会以无界面模式登录账号,并在不启动 Steam 客户端的情况下让游戏处于空闲状态以获取卡牌(根据项目文档)。
  • 常见问题解答中解释道,Valve 知道有“Steam 闲人”,并且“如果他们对这些人感到不满,早就采取行动了”。
  • 据“常见问题解答”称,11年多来未曾有针对性执法的报道;由此产生的社区市场内的卡片销售额,需缴纳Steam的综合手续费,金额约为15%。
  • 常见问题解答中指出,建议每位操作员最多管理十个账户,并将此归因于Valve:“该建议基于内部Valve指南以及我们自己的建议。”Valve并未发布此类指南。
  • 根据同一份常见问题解答,技术上限为:“一个 IP 地址和一个 ASF 实例最多可运行 100 至 200 个机器人。”
  • 刷游戏时间的数据由 Valve 记录——“通常每30分钟左右更新一次”——而§ 4.C 将“伪造游戏统计数据(例如虚增胜场或负场、经验值、游戏时间)”列为禁止行为。
关于自动化的条款表述明确;ASF常见问题解答多年来一直指出,该工具已在数百万个账户上运行;目前尚未有针对该工具的定向执法行动的报道。规则与其实际应用之间的差距有据可查;其原因在此尚未查明。
附录 G — 从模板拒绝到底层记录

DSAR 操作指南:索取证据

依据《通用数据保护条例》(GDPR)第15条,可请求获取与API密钥创建、账户恢复及技术支持访问相关的个人数据。保留的记录可用于核查操作发起者以及平台所依据的依据。

  1. 01

    保留您的时间线。

    请保存账户通知、凭证、交易编号及日期(以UTC为基准)。确保账户安全,并查看适用于该游戏和交易的恢复选项。

    Steam 贸易保护信息 ↗
  2. 02

    申请获取您的保留数据。

    请索取时间戳、源IP地址、密钥生命周期事件、安全确认信息以及与账户相关的恢复操作。若相关数据涉及您,请一并提供支持访问事件及接收方信息。

  3. 03

    请保留送货记录。

    请通过 Valve 的隐私事务联系渠道进行咨询。通常的回复期限为一个月;如需延长,最长可延长两个月,但必须在第一个月内说明延长的理由。

    Valve 隐私联系途径 ↗ 已归档 2026-09-21 ↗
  4. 04

    比较这些回答。

    将日志与时间线进行核对。询问遗漏的原因,必要时通过向主管机关投诉的途径解决。将收到的回复原样保留。

数据主体访问请求《通用数据保护条例》(GDPR)/ 第15条

账户安全与访问记录

提交前请替换方括号中的字段。

To: Valve Privacy Team
Subject: Article 15 GDPR request — account security records

Account / SteamID: [YOUR ACCOUNT IDENTIFIER]
Relevant period (UTC): [START] to [END]
Related support tickets: [TICKET REFERENCES]

I request a copy of the personal data concerning me that you retain for this period, including:

1. API-key registration, confirmation, use and revocation events, with available timestamps, source IP addresses, registered domains, device or user-agent information and non-secret key identifiers.

2. Recorded account-recovery actions, password/email/phone changes, Steam Guard removals or resets, confirmation events and the account-related evidence relied on to authorize those actions.

3. Personal data in support-access and administrative-action logs concerning my account, including available dates, purposes, actions and the support entity involved, subject to applicable rights of others.

4. Account-related records used to determine any sanction, and available records of my complaints, reviews and responses.

Please also provide the applicable processing purposes, categories, recipients, retention periods or criteria, and available information about sources where data were not obtained from me.

Where processing relies on my consent, please provide the retained record of the consent relied upon and the wording presented at that time.

Please provide an intelligible electronic copy with time zones and field definitions. Please do not include active credentials or secret tokens. If any requested data are not held, please say so. For any withheld data, please identify the scope and legal basis of the restriction and provide the remainder.

Please acknowledge receipt and respond within the applicable Article 12 period, explaining any necessary extension. I also ask you to preserve relevant existing records while this request is handled.

Name: [YOUR NAME]
Date: [DATE]
下载 .txt

数据中心IP能实现什么

差异是需要调查的证据。

源自数据中心网络的API密钥请求——如本调查中提到的托管服务提供商案例——在与登录记录、确认信息及用户时间线进行比对时,可能具有相关性。 仅凭IP地址无法识别行为主体,也无法自动突破所有防御措施。若有证据表明恶意行为主体提供了记录在案的同意,则可能对该同意的可信度提出质疑;其他法律依据和责任问题则需要另行分析。

查看已存档的禁令及GDPR投诉 →
附录 H — “Wayback Machine” 存档分析 · 已发布的支持统计数据

支持量。已公布的响应时间。

上下文与来源限制

Valve 每天在以下位置发布支持统计数据:store.steampowered.com/stats/support. “互联网档案馆”(Wayback Machine)保存了该页面从2018年至2026年的历史快照。这些数据所反映的工作量与人员数量之比,与在公布的响应时间内按每张工单进行人工审核的情况不相符。

比较Valve在各保存快照中的存档支持数据。该方法论解释了这些数据能够衡量什么以及无法衡量什么。

业务量与公布响应时间的对比(2018 → 2026)

一个支持服务台有两条等候队列,共涉及21张存档截图。

Valve 在以下网址公布实时支持数据:store.steampowered.com/stats/support. 以下每个数据点都是互联网档案馆在捕获该页面当日,该页面上显示的下限 Valve 本身——并非我们的估算值。这两个数列的测量单位相同,因此应绘制在同一坐标轴上,并可直接相互对照。

退款申请 — 资金 Valve 持有 账户安全与恢复 — 你丢失的账户
Published lower-bound response time, refunds against account recovery, 2018–2026 Two series from 21 archived captures of Valve's public support statistics page. The refund lower bound stays between 49 and 55 minutes throughout. The account-recovery lower bound holds near 2.4 hours until December 2022 and stands between 5.8 and 10.9 hours in the 2026 captures. 0 h 2 h 4 h 6 h 8 h 10 h no captures · 38 months 2019 2020 2021 2022 2023 2024 2025 2026 8 h 44 m account recovery 52 m refunds 15 m — one capture only 2018-02-03 · refunds 50.12 minutes to 1.52 hours · account recovery 2.51 hours to 1.80 days 2018-05-07 · refunds 53.83 minutes to 1.47 days · account recovery 2.45 hours to 2.22 days 2018-08-02 · refunds 50.27 minutes to 1.59 hours · account recovery 2.44 hours to 22.17 hours 2018-11-03 · refunds 49.28 minutes to 1.54 hours · account recovery 2.42 hours to 1.31 days · capture archived in Czech 2019-02-01 · refunds 50.13 minutes to 1.52 hours · account recovery 2.44 hours to 2.04 days 2019-05-18 · refunds 51.03 minutes to 3.12 hours · account recovery 2.46 hours to 20.39 hours 2019-09-07 · refunds 50.65 minutes to 1.66 hours · account recovery 2.42 hours to 13.59 hours 2019-12-13 · refunds 50.77 minutes to 1.55 hours · account recovery 2.45 hours to 1.13 days 2020-03-25 · refunds 49.45 minutes to 1.53 hours · account recovery 2.48 hours to 3.62 days · capture archived in French 2020-06-26 · refunds 48.98 minutes to 2.29 hours · account recovery 2.39 hours to 6.99 hours 2020-10-21 · refunds 50.80 minutes to 1.54 hours · account recovery 15.33 minutes to 8.62 hours 2021-03-20 · refunds 50.80 minutes to 1.64 hours · account recovery 2.34 hours to 11.62 hours 2021-06-26 · refunds 51.93 minutes to 6.73 hours · account recovery 2.40 hours to 15.63 hours 2021-10-10 · refunds 51.88 minutes to 3.25 hours · account recovery 2.39 hours to 13.05 hours 2022-01-31 · refunds 53.65 minutes to 8.09 hours · account recovery 2.42 hours to 15.29 hours 2022-05-09 · refunds 51.83 minutes to 1.65 hours · account recovery 2.41 hours to 16.90 hours 2022-09-05 · refunds 53.67 minutes to 4.15 hours · account recovery 2.45 hours to 1.22 days 2022-12-08 · refunds 54.83 minutes to 6.67 hours · account recovery 2.46 hours to 18.89 hours 2026-02-01 · refunds 50.30 minutes to 1.52 hours · account recovery 10.91 hours to 21.30 hours 2026-05-09 · refunds 50.12 minutes to 1.52 hours · account recovery 5.81 hours to 15.60 hours 2026-08-10 · refunds 52.05 minutes to 2.07 hours · account recovery 8.73 hours to 16.52 hours
49–55 分钟2018年2月至2026年8月期间,每次捕获中的退款下限。在这八年半的时间里,该下限的变动幅度不足六分钟,而每日退款量则增长了九倍。
2.4 小时 → 8.7 小时截至2022年12月,除一次数据采集外,每次数据采集中的账户恢复下限均接近2.4小时。在2026年的三次数据采集中,Valve分别公布了10.9小时、5.8小时和8.7小时的数据。
×2.8 → ×13根据Valve自己公布的数据,退款速度比退税慢了多少。这一差距在五年内保持稳定,随后逐渐扩大——变慢的那条队列是指用户(而非Valve)需要自掏腰包的那条。

来源:Wayback Machine 捕获的 21 个版本store.steampowered.com/stats/support, 2018-02-03 至 2026-08-10;提取在VALVE_EVIDENCE_PACK/databases/steam_support_stats_history.json. 结合图表中的数据阅读这些限值:该图表绘制了较低 该范围的上限为 Valve 次打印。已公布的上限在两条数据线上都更差——退款时间在 1.5 小时至 1.5 天之间,恢复时间在 7.0 小时至 3.6 天之间。 同一 Valve 页面的两个截图被归档在本地化版本中——2018-11-03 为捷克语版,2020-03-25 为法语版——并在表格中标记为 (cs) 和 (fr); 此处显示的数据已将单位名称翻译为相应语言,数值则按已发表形式呈现,而原始源字符串仍保存在提取文件中。 每次捕获数据均公布了两个队列的响应时间,且两条曲线上的数据点均未进行插值。图表中标出了唯一的15分钟恢复时间数据2020-10-21并予以保留:该数据仅出现在一次捕获中,且其他捕获数据与其相差一个数量级以上。 在 2022-12-08 和 2026-02-01 之间不存在任何捕获数据;记录中这 38 个月的空白区域已用阴影标出,且未在其上绘制任何线条。 这些数据描述的是已公布的响应时间。它们并未显示工单内部的处理情况,且 Valve 未公布任何可供对照的人员编制数据。

将每个截图以表格形式打开
每张已存档的截图,均按发布时的原样呈现
捕获每日退款退款回复每日恢复量恢复响应
2018-02-0398,78850.12分钟至1.52小时25,6622.51 小时至 1.80 天
2018-05-0760,49453.83分钟至1.47天24,2262.45小时至2.22天
2018-08-0269,08450.27分钟至1.59小时28,9532.44 小时至 22.17 小时
2018-11-03 (cs)63,41049.28 分钟至 1.54 小时33,9102.42 小时至 1.31 天
2019-02-0176,30550.13分钟至1.52小时35,1642.44 小时至 2.04 天
2019-05-1878,95151.03分钟至3.12小时27,5142.46小时至20.39小时
2019-09-0778,94150.65分钟至1.66小时28,8122.42 小时至 13.59 小时
2019-12-1369,58950.77分钟至1.55小时25,3222.45小时至1.13天
2020-03-25 (法语)139,27849.45分钟至1.53小时32,3022.48 小时至 3.62 天
2020-06-26278,50448.98分钟至2.29小时20,3432.39 小时至 6.99 小时
2020-10-21107,63350.80分钟至1.54小时20,68815.33分钟至8.62小时
2021-03-20158,95650.80分钟至1.64小时25,7602.34 小时至 11.62 小时
2021-06-26547,90751.93分钟至6.73小时29,7282.40 小时至 15.63 小时
2021-10-10170,10351.88分钟至3.25小时23,9892.39 小时至 13.05 小时
2022-01-31354,38653.65分钟至8.09小时24,3912.42 小时至 15.29 小时
2022-05-09172,55551.83 分钟至 1.65 小时23,2892.41 小时至 16.90 小时
2022-09-05153,45353.67分钟至4.15小时23,5942.45 小时至 1.22 天
2022-12-08181,07554.83 分钟至 6.67 小时27,1112.46 小时至 18.89 小时
2026-02-01317,76250.30分钟至1.52小时47,19710.91小时至21.30小时
2026-05-09246,77650.12分钟至1.52小时35,2645.81小时至15.60小时
2026-08-10373,24452.05 分钟至 2.07 小时45,3198.73 小时至 16.52 小时
主要观察结果:
横向21 个 Wayback 存档 在 2018-02-03 到 2026-08-10 期间,每日退款申请数量在60,494 (2018年5月)至547,907 (2021年6月)——a9.1× 点差. 2026年的数值为 373,244(与2018年2月的数据相比为+278%)。
在这同一时期的九年里,已公布的退款响应时间下限从未低于49–55分钟 带:总移动时间不到六分钟,而其背后的工作量却增加了九倍。
如果一个人每张票据只花5秒钟阅读,那么每天处理373,244张票据(当前数量)将耗时22名代理全天候24小时不间断工作 仅仅是为了打开和关闭它们;在高峰期(547,907,2021年6月),这一数字上升至32。
如果公布的响应时间反映的是每张工单的处理时间(约52分钟/张),则由此推算出的并发处理人员数量大约为13,500 名代理 当前规模为,峰值时约为 0。未找到关于 1 的支持人员数量的来源数据;此处未作假设。
接下来:在已公布的响应时间内,处理量与人员数量的比例与“每张工单均由人工审核”的情况不符。这些数据与“第一轮审核主要由自动化系统完成”的情况相符;但具体有多少比例的工单经过人工审核,这一数据并未公布。
这对符合《通用数据保护条例》(GDPR)为何重要

《通用数据保护条例》(GDPR)第22条禁止仅通过自动化方式对个人作出产生重大法律后果的决策,且未规定用户有权要求人工复核。 如果 Steam 支持决策(工单关闭、账户操作、拒绝数据请求)完全由自动化脚本作出,那么每一项“对用户产生重大影响”的此类决策都可能违反第22条。

门票HT-2YBP-F7JP-D4VB (第18节)在三天后被关闭,仅附有模板化的转交说明,且未对所援引的法律依据进行任何说明。无法从该工单中确定是否有人对其进行了审查;这是一个监督机构可根据第22条和第15条第1款(h)项向Valve提出的问题。

来源:Wayback Machine 对 store.steampowered.com/stats/support 的快照(2018-02-03、2021-06-26、 2026-08-10)——数据已提取至 VALVE_EVIDENCE_PACK/databases/steam_support_stats_history.json(21 个快照,2018–2026 年)。 注:响应时间“~52 分钟”是退款类别的下限;在同一批快照中,账户安全响应时间为 2.4–16.5 小时。 2021-06-26 代表历史峰值(547,907 退款请求),而非单调变化的中点——2020–2021 年间请求量激增约 6 倍,随后部分回落,最终于 2026 年回升至 37.3 万。
附录一——数据集范围 · 可重现的计数结果

统计记录数。检查范围。

上下文与来源限制

先统计记录数,再验证这些说法:下文中的每个数据均可从已发布的文件中重新推导出来。

检查底层数据集,复现计数结果,并区分源行与独立事件。

主CSV文件包含40,448 行. 其中,36,516 来自 Discord-AntiScam 钓鱼信息源。其余的3,932 这些内容涵盖 GitHub、代码审查、搜索结果、论坛帖子及其他来源,为已报告的社区话题和安全报告提供了全面的索引。

在该 CSV 文件中,有 1,690 行被归类到“未修复的安全漏洞”集合标签下,代表历史上的用户问题和漏洞披露。追踪这些报告需要审查每个线程的具体构建时间线和公开补丁历史。

该 16,319-record 可搜索存档是一个独立的、经过精心整理的版本,拥有自己的清单,旨在对特定的用户申诉和事件报告进行精准的本地探索。

为了建立可靠的审计轨迹,必须根据记录在案的构建时间线和历史补丁日志,对用户报告的每条记录进行核验。

单独的第二部分藏品记录231,829 个唯一商品编号,其中包括自动化注册类别的 33,509 以及被标记为“未验证转账”的 198,320。 输入文件的 SHA-256 值与保存的测量结果一致。这些计数反映的是上架尝试和观察到的转账情况,而非最终交易金额或已核实的盗窃总额,这凸显了需要借助主要平台记录来衡量确切经济影响的必要性。列出度量和哈希值 ↗

掌握 CSV ↗ ·可搜索的存档清单 ↗ ·检查源记录 ↗

附录 J — 关于本次调查

Valve 未公布任何执法记录。
我们造了一个。

独立。非商业性质。仅基于公开数据构建。已提交给监管机构。

88.97% 自动驾驶车队未受影响——没有任何形式的禁令
67.77% 0名经判决的诈骗犯逍遥法外
$26.8M+ 非限量车队在门店的消费下限
3.6% 被 Valve 的链接过滤器屏蔽的赌博网站域名
8年 已记录的安全事件

这是什么。 一份关于Valve公司Steam平台的取证报告——涵盖其执法记录、卡片农场经济、法律框架,以及博彩运营商通过Steam自有OpenID中继使用的身份验证基础设施。 所有数据均可从两个来源复现:Valve自身的公开API以及随本次调查一并发布的数据集。

适用对象。 对Valve拥有管辖权的监管机构——荷兰的《通用数据保护条例》(GDPR)监督机构、美国金融犯罪执法局(FinCEN)、美国证券交易委员会(SEC)、《数字服务法》(DSA)数字服务协调员、波兰消费者保护局(UOKiK),以及任何调查与Steam相关资金流向的执法机构。 此外,还包括记者、研究人员以及所有遭遇永久封号、退款申请被拒或游戏内物品被盗,且被告知无法申诉的用户。

唯一的要求。 Valve 以完全保真的方式保存了这些数据——附有封禁理由、完整的ID空间,且实时更新。它能在几秒钟内处理该档案中的所有查询,但选择不公开其中任何内容。对于任何有权限的机构而言,问题很简单:为什么不呢?

作者并未声称什么。 在此项工作中,没有任何第三方平台完成对 Steam 的登录。提供的 OpenID URL 仅确定了请求参数,并不代表登录已完成。单独注册的域名本身并不能作为规避行为的证据。 注册日期仅是主机首次可能出现在 OpenID 请求中的下限;它们并不能证明该主机被持续使用。 作者并未断言 Valve 知晓或意图何事:关于 Valve 的每一项陈述均与一份带日期的公开文件或带日期的观察记录相关联。若某项主张无法通过源文件佐证,则已予以删除。

关于我们

PhishDestroy — 独立调查人员。与Valve公司或本文中提及的任何平台均无隶属关系。其中一个Steam账户仅用于记录第18节中的GDPR请求。

法律免责声明

非商业性、去中心化的公益调查。所有数据均“按原样”提供,不作任何保证。本报告不构成司法裁决。

公有领域
许可

所有权利均归全人类所有。可复制、改编、发布——无需署名。OFAC管辖区域内禁止访问。 完整许可协议与免责声明 →