Versão preliminar Ainda não é 14 de outubro — mas já estamos a publicar. Considera isto um rascunho. É publicada a versão completa com traduções e documentos regulamentares 14 de outubro de 2026. — até ao lançamento final Ler o manifesto ▾

Não estamos a publicar uma única investigação. Estamos a dividir o nosso trabalho de grande envergadura em três vetores distintos — três vertentes distintas, cada uma com a sua própria forma, público e padrão de prova. O que está a ler agora é uma delas. Trata-se de um rascunho de trabalho. Alguns dos factos aqui apresentados serão por nós próprios contestados e refutados — incluindo os acontecimentos de 2023 e certas ligações que tencionamos documentar na íntegra. Deixamos o material tal como está para que possa verificá-lo e tirar as suas próprias conclusões.

A 14 de outubro de 2026, a versão final — com traduções — será apresentada simultaneamente a um máximo de dez entidades reguladoras. Acreditamos que estas irão considerar que o nosso trabalho, elaborado inteiramente a partir de fontes públicas e com uma base de evidências documentada, merece o seu tempo.

Afirmamos que

Os Termos de Serviço da Steam não constituem um acordo com o utilizador. São uma fortaleza jurídica construída para proteger a Valve — contra as entidades reguladoras, contra os utilizadores a quem nega o acesso de forma ilegal, contra as vítimas de roubo a quem foi dito que não há recurso nem processo.

Afirmamos que

Steam acredita que as leis podem ser compradas com advogados suficientemente caros para falsificar provas. Documentámos o que esses advogados fizeram com as provas.

Afirmamos que

A Steam não se limitou a tolerar a automatização. Publicou as bibliotecas, as APIs e a infraestrutura de sessões — o conjunto completo de ferramentas técnicas necessárias para gerir uma rede de bots em grande escala. O ecossistema de automatização assenta na própria engenharia da Valve, distribuída sob um nome diferente.

Afirmamos que

O Contrato de Subscrição da Steam proíbe explicitamente a automatização comercial e os mercados de terceiros. Todas as operações relacionadas com skins e jogos de azar realizadas ao longo de toda a história da Steam — utilizando as APIs da Valve, o sistema de sessões da Valve e o relé OpenID da Valve. Steam não é a vítima deste ecossistema. Steam é o seu arquiteto.

Afirmamos que

Cada roubo, cada apropriação indevida de stock, cada fraude cometida através da API na plataforma — a causa principal reside na própria arquitetura da Steam e numa estratégia deliberada de fomentar a dependência de terceiros. Isto não é negligência. É uma escolha deliberada.

Afirmamos que

O encerramento da OPSkins e outras ações direcionadas contra plataformas «ilegais» não constituíram medidas de aplicação da lei. Trata-se de operações competitivas levadas a cabo através do aparelho jurídico da Valve — em benefício de outras plataformas «ilegais» que permanecem intocadas.

Afirmamos que

O modelo de negócio da Steam — sem publicidade, sem receitas diretas do mercado secundário — depende estruturalmente das plataformas que os seus próprios Termos de Serviço declaram como ilegais. Abordamos esta questão como analistas de dados que trabalham com grandes conjuntos de dados. Não seguimos um caminho pré-determinado. Verificamos as alegações de terceiros. A dependência está nos números.

Afirmamos que

Toda a fraude de substituição de ofertas, todos os esquemas fraudulentos relacionados com APIs documentados até janeiro de 2026 — a responsabilidade total recai sobre Valve. Ferramentas de terceiros criadas para Steam implementaram medidas de proteção para a verificação de transações que Valve, com recursos muito superiores, optou por não implementar. O jogo foi proibido quando as entidades reguladoras tomaram conhecimento do problema. Os esquemas fraudulentos não foram — porque corrigi-los exigia que Valve admitisse que a vulnerabilidade era de natureza arquitetónica e sempre lhes pertencera. Em vez disso, a culpa foi atribuída aos utilizadores.

Afirmamos que

Steam criou um navegador no seu próprio cliente — motivado pela recolha de telemetria, e não pela segurança do utilizador. O software antivírus não consegue funcionar no seu interior. As proteções contra malware do Chrome não conseguem alcançá-lo. O próprio «Link Filter» do Steam — a lista de bloqueio controlada pelo Valve — foi testado por nós utilizando um conjunto de dados público de phishing. Quase nenhum domínio de phishing ativo Steam aparece nessa lista. Uma campanha de phishing Steam mantém-se ativa enquanto o domínio existir.

Afirmamos que

Resolver esta questão com advogados que partilham um calendário de golfe talvez resulte numa jurisdição. Não estamos a falar de um único país. Estamos a falar de todos os países onde a Steam opera e onde a Valve colocou os seus interesses financeiros acima — e, na prática, em detrimento — da segurança dos seus utilizadores e dos seus ativos.

Afirmamos que

Vemos o que a Steam e os seus advogados estão a fazer — a discutir pormenores insignificantes com um público que esperam que não compreenda. Nós tornámos essa compreensão acessível. Baseia-se inteiramente em fontes públicas, com uma cadeia de provas documentada — e pode ser utilizada pelas entidades reguladoras contra uma empresa que está a mentir abertamente.

Afirmamos que

CS2. Dota 2. Esports em grande escala. Nada disto alcançaria o seu público atual sem a economia das skins — e a economia das skins não pode funcionar sem os mercados comerciais de terceiros que os Termos de Serviço da Steam proíbem explicitamente. Se retirarmos o ecossistema de conteúdos, a cultura de abertura de caixas, as equipas patrocinadas e a liquidez do mercado secundário: as duas franquias mais valiosas da Valve perdem o público que as sustenta. A economia Valve que é considerada ilegal é aquela em que a economia Valve se baseia.

Afirmamos que

Valve cumpre os pedidos das autoridades estatais russas. Valve cumpre os pedidos das autoridades estatais chinesas. Esta é a sua própria admissão. Os agentes de apoio com acesso interno podem ler, exportar e transferir dados detalhados das contas sem supervisão externa. Os casos de comprometimento de contas de elevado valor documentados em 2023 envolveram o acesso comprometido ao serviço de apoio, que canalizou ativos para entidades externas. Valve continua a fazer valer os seus direitos legais na Federação Russa e apresenta notificações pré-julgamento em território russo.

Afirmamos que

Sabemos quem são a maioria das pessoas por trás das principais plataformas comerciais que operam na órbita de Steam. Sabemos a sua nacionalidade. O quadro completo está a tomar forma. Não esperamos que demore sete anos.

IINVESTIGAÇÃO ACADÉMICA

Taylor Wessing & Dr. Patrick

Não fomos nós que iniciámos esta disputa — foram os advogados deles. Um artigo académico aprofundado, apoiado por especialistas, irá analisar minuciosamente a forma como Taylor Wessing tratou as provas, com referência às fontes.

IIFACTOS DOCUMENTADOS

Seco. De origem. Sem conclusões adicionais.

Apenas dados públicos, sem opiniões. Cada afirmação está associada a um documento ou observação datada; tudo o que não tivesse fonte foi removido. Concebido para análise regulamentar.

IIIINTELIGÊNCIA

O que sabemos, mas ainda não conseguimos provar.

Não verificado, não revisto, claramente assinalado — publicado para que outros possam investigar o assunto connosco.

Seja como for — tal como prometemos: Vamos bater a todas as portas. O mundo ficará a saber a verdade sobre o Valve, ou sobre um cavalo de Tróia com sede nos EUA e interesses noutros locais. É precisamente por isso que separamos estas vertentes — para que as entidades reguladoras possam trabalhar com cada uma delas de forma clara e distinta.
§1 of 30
01/30
Draft
PhishDestroyII·Secção 1 — Resumo do processoSteam / Case File 001
01 / INVESTIGAÇÃOÍndice →02 / PROVASProvas · EN ↗03 / EXPLORARExplorar · EN ↗

O DOSSIÊ DA STEAM / II

Autenticação por terceiros,
Aplicação da lei e Acesso aos dados

O estudo forense definitivo sobre as lacunas estruturais, os mecanismos de contorno de proxies, a aplicação seletiva da lei e os desafios regulamentares que rodeiam o ecossistema da API Web Steam.

Open account access subsection
Secção 1 — Resumo do processo

A regra. O recorde. As questões por responder.

Contexto e limites da fonte

Seis conclusões, cada uma delas associada a um registo público datado. As secções detalhadas seguem a mesma ordem: registo técnico (Parte A), regras e registo de aplicação (Parte B), quadros jurídicos (Parte C) e, por fim, os anexos com as provas principais.

Seis conclusões. Cada uma delas associa uma regra escrita a um registo datado e a uma questão que as provas podem permitir avaliar.

1. Hosts de autenticação de domínios separados — 44 rotas · 26 pares divididos

Os registos do cadastro de desempregados 44 plataformas que se autenticam através de um domínio registável independente. Existem mais cinco percursos em fase de verificação, à espera de uma data de RDAP; a sua inclusão elevaria o total para 47. Estes percursos estão excluídos do número 44 e do quadro de idades. — 27 com um ficheiro de evidências publicado por rota e 17 adicionados a partir da recolha manual, listados separadamente. Em 26 pares de filtros divididos o domínio principal é BLOQUEADO no Filtro de Ligações Steam, ao passo que o proxy que contém o seu nome de utilizador não está. Não se trata de domínios temporários: o csgogem.com está bloqueado, enquanto api.csgem.com, o servidor com o nome de utilizador Steam, está registado desde março de 2014 — 12 anos e 6 meses. Valve recebe esse nome de anfitrião em cada pedido OpenID e apresenta-o ao utilizador na sua própria página de início de sessão. Tabela completa, idades por rota e origem na Secção 3.

2. 2016: o mecanismo foi designado e o prazo foi definido

Em 13 de julho de 2016, Valve descreveu publicamente como os sites de jogos de azar utilizavam Steam o OpenID e contas de negociação automatizadas, e as notificações do seu advogado, datadas de 20 de julho de 2016, estabeleceram um prazo de dez dias. Desde então, não foi publicado qualquer registo de aplicação da medida por operador. Dez anos após o estabelecimento desse prazo, o mesmo mecanismo mencionado está a ser utilizado em servidores de autenticação de domínios separados que não apresentaram qualquer bloqueio do Link Filter em 2026-09-21.

3. Correlação de dispositivos, em papel timbrado do advogado

Na correspondência aqui reproduzida, o advogado de Valve descreveu uma correlação ao nível do dispositivo que associa um dispositivo a várias contas — uma funcionalidade que o Apoio ao Cliente de Steam tinha anteriormente informado aos utilizadores que não era tecnicamente possível. A questão em aberto é saber que registos ao nível do dispositivo a Valve mantém e com base em que critérios é negado o acesso aos mesmos aos titulares das contas.

4. Duas respostas de acesso. Uma recusou o acesso aos dados, a outra divulgou-os.

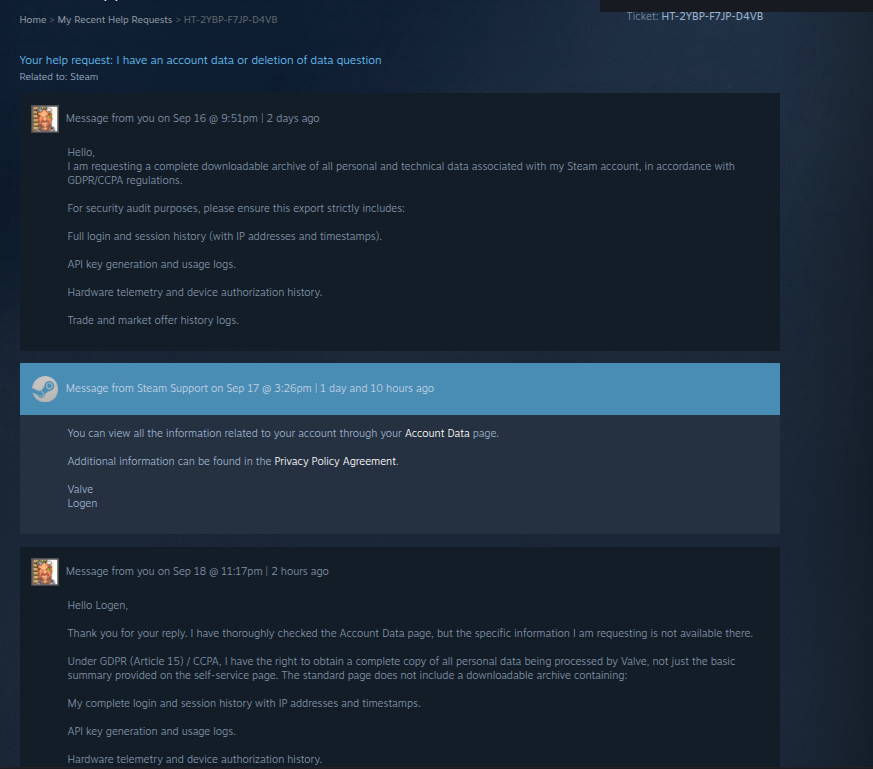
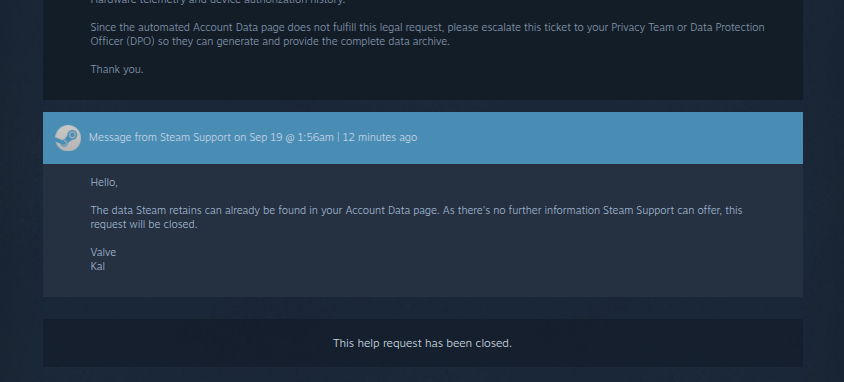
Outubro de 2025: O advogado de Valve respondeu a um pedido ao abrigo do artigo 15.º com um apêndice de 830 páginas, em que as partes censuradas foram pintadas sobre o texto, em vez de serem removidas — 902,270 caracteres revelar informações com uma ferramenta de extração padrão, incluindo os identificadores de terceiros que as barras se destinavam a ocultar. O n.º 4 do artigo 15.º é a razão pela qual essas barras existem. Setembro de 2026: O ticket HT-2YBP-F7JP-D4VB foi encerrado ao fim de três dias com uma ligação para a página de autoatendimento «Dados da Conta» — sem dados, sem indicação de fundamento jurídico. O prazo de um mês previsto no n.º 3 do artigo 12.º ainda não tinha expirado à data da publicação; a objeção diz respeito ao conteúdo.

5. O mercado acima do teto de Steam

Steam limita a cotação de uma empresa na bolsa a cerca de $1,800. Em cinco mercados, numa análise pontual com data específica (23 de setembro de 2026), 248 categorias de artigos CS2 seem ter preços superiores a esse limite por parte de dois ou mais deles, de forma independente, e todos os 248 estão ausentes de Steam; um Dragon Lore novo de fábrica custa a partir de $10,941 em 389 cópias listadas nas cinco plataformas (o valor relativo apenas ao CSFloat na Secção 13, proveniente do instantâneo de 20 de setembro, é de $10,623.95 em 62 ofertas). A venda a esses preços requer uma plataforma externa, enquanto a transferência de artigos continua a ser feita a Steam.

6. A regra é explícita; a pista de auditoria não é

O Contrato de Subscrição reserva o Steam para uso pessoal e não comercial, proíbe a exploração comercial, salvo nos casos expressamente permitidos, proíbe scripts e bots e permite o encerramento da conta. O Valve aplicou essa disposição aos operadores de jogos de azar em 2016. Por outro lado, de acordo com a conta de engenharia da CSFloat, Valve encerrou IEconItems_730/GetPlayerItems em 2017, foi retirado o acesso público aos IDs dos itens originais (não foi encontrado nenhum registo de alterações Valve).

2016 / Pedido por escrito 10 dias
Prazo indicado nas notificações de julho de 2016 do advogado Valve aos sites de jogos de azar. Carta aberta à WSGC: Secção 2.
2017 / Registo de auditoria público Acesso por identificação encerrado
O CSFloat regista a perda dos IDs originais dos itens.
Correspondência com os advogados Correlação de dispositivos
Um dispositivo associado a dezenas de contas roubadas.
Registo de percursos Bloqueado, mas continua a iniciar sessão
A regra: A declaração de Valve de 2016 proíbe a exploração de um negócio de jogos de azar no OpenID Steam. O registo: O Filtro de Links contém 26 domínios principais, enquanto o servidor que aloja o login Steam de cada um deles está em funcionamento — o do csgogem.com já está em funcionamento há 12 anos e 6 meses.
Parte A — Ficha técnica · Secção 4

Um ponto final foi encerrado. O rastreio público perdeu uma chave.

Contexto e limites da fonte

Steam introduziu alterações que removeram a visibilidade pública dos IDs de ativos dos artigos e restringiram o acesso ao inventário através da API. O efeito: tornou-se impossível localizar um artigo específico através do seu ID de ativo original a partir de dados públicos. O que se segue é o que era possível antes, o que deixou de ser possível depois e o que isso custa a uma vítima que tenta provar para onde foi a sua propriedade. A data é 2017, de acordo com a conta de engenharia da CSFloat; não foi localizado qualquer registo de alterações da versão Valve. A sequência — cerca de um ano após a declaração sobre jogos de azar de julho de 2016 — constitui o objeto da investigação, não uma conclusão. Os registos dos itens permanecem nos sistemas do Valve; os investigadores externos perderam o acesso à cadeia de IDs originais, enquanto os identificadores float, seed e paint permitem apenas uma correspondência parcial.

Aplica-se a regra Valve: Steam O apoio ao cliente não recupera os itens que saíram da sua conta, e cabe-lhe a si provar o que aconteceu. O registo: Em 2017, o Valve encerrou o ponto final que transportava os IDs originais dos itens. Antes disso, qualquer pessoa podia seguir o rasto de uma skin roubada desde a conta da vítima até um bot de um mercado virtual. Depois disso, ninguém fora do Valve consegue fazê-lo. A prova que é solicitada à vítima é a prova que foi desativada — e ainda existe, dentro de Valve.

A Era Pré-Apagão

Historicamente, cada item virtual gerado no Steam possuía um identificador globalmente único e imutável ID do ativo. As bases de dados OSINT de terceiros poderiam indexar esses IDs. Se um utilizador tivesse um item roubado, os investigadores poderiam rastrear o percurso desse ativo específico à medida que este passava da conta intermédia do ladrão para as contas de armazenamento de um mercado online ou de um site de jogos de azar.

ANTES: qualquer pessoa podia rastrear um item desde a conta da vítima, passando por contas intermédias, até um bot de armazenamento de um mercado ou de um casino, utilizando dados públicos.

Após a alteração

De acordo com a conta de engenharia da CSFloat, o Valve encerrou o ponto final em 2017 e os IDs originais dos itens deixaram de estar disponíveis para terceiros. Não foi encontrada qualquer declaração Valve sobre o motivo desta alteração. No mesmo período, também não foi identificada qualquer ação pública contra as contas de bots comerciais que movimentavam itens em grande escala.

Seja qual for a razão, essa alteração rompeu a cadeia de custódia pública. Uma vítima já não consegue reproduzir a cadeia de identificação original a partir de dados públicos para demonstrar que um determinado artigo roubado foi vendido através de um mercado ou casino específico. Os registos dos artigos ainda existem nos sistemas da Valve; o público, os investigadores e as autoridades policiais que trabalham com dados públicos não têm acesso a eles.

DEPOIS: já não é possível rastrear um item específico através do seu ID de ativo original a partir de dados públicos. A cadeia de custódia do ID original de um item transferido após 2017 existe apenas dentro da infraestrutura da Valve; nenhum registo desse tipo foi divulgado publicamente. Os identificadores «float», «seed» e «paint» permitem apenas uma correspondência parcial e probabilística.
IEconItems_730
OBTER /IEconItems_730/GetPlayerItems/v1/
Carga útil rastreável (antes da correção)
"id": "14892281934",
"original_id": "11829910211",
Estado: A vítima pode rastrear o percurso do item através das contas de bot.
Carga útil ofuscada (após a aplicação da correção)
Atual
"id": "HIDDEN_BY_PRIVACY_SETTINGS",
"original_id": "NULL",
Estado: as entidades externas já não conseguem rastrear a origem de um item através do ID de ativo original a partir de dados públicos.
Impacto nas provas: Após a alteração, os dados públicos necessários para rastrear um item específico através do seu ID de ativo original, desde a conta de uma vítima até um bot de um mercado ou de um casino, deixaram de estar disponíveis. Os registos internos ainda existem em Valve; uma vítima, um investigador ou um perito que trabalhe a partir de dados públicos não consegue reproduzir a cadeia do ID original (os identificadores float, seed e paint permitem apenas uma correspondência parcial).

Fonte: Relatório da CSFloat Engineering sobre o encerramento, em 2017, de IEconItems_730/GetPlayerItems — blog.csfloat.com/how-floatdb-tracks-items (arquivado 2026-09-21) · os dados apresentados servem apenas para ilustrar a forma do campo, não representando respostas efetivamente capturadas · não foi encontrado qualquer registo de alterações Valve para o encerramento.

Parte A — Ficha técnica · Secção 6

Simulador Interativo de Explorações e Desvio de Controlo

Contexto e limites da fonte

Uma reconstrução do percurso desde a mensagem de phishing até ao registo da chave no lado do servidor e à troca da transação. Antes de 2023, uma chave de API Web registada numa conta podia consultar o seu inventário, cancelar uma oferta de transação pendente e criar uma nova, sem que fosse apresentado ao titular da conta qualquer ecrã de confirmação da transação para qualquer uma dessas ações. Trata-se da ausência do princípio do privilégio mínimo (OWASP A01:2021). Os tempos apresentados nesta simulação são meramente ilustrativos e não constituem medições em tempo real da plataforma atual.

Siga passo a passo a simulação do sequestro. Cada fase mostra o que o titular da conta vê e, ao lado, a chamada Steam que recebe nesse mesmo momento. Cada uma dessas chamadas é devidamente autenticada. Nada nesta sequência precisa que a autenticação do Steam falhe — é necessário que a chave que este emite não tenha âmbito (OWASP A01:2021).

O que o jogador vê. O que muda por trás disso.SIMULADOR DE PERCORSO
01 / A ISCA DO CHATUm amigo pede para votarA vítima recebe uma mensagem com um link.
02 / O INÍCIO DE SESSÃOUm portal de sósiasA vítima introduz as credenciais de início de sessão.
03 / O ACESSOCriação da API da Web SilenciosaO atacante regista uma chave de programador.
04 / A MUDANÇAComércio legítimo trocadoO bot «Clone» duplica o destinatário-alvo.
05 / CONFIRMAÇÃOCópia aprovadaFoi aprovada uma oferta errada no telemóvel.

A exploração foi concluída. Ao esperar uma notificação no telemóvel relativa à sua transação original, a vítima aprova a transação de substituição. Trata-se de uma simulação forense integrada que demonstra como a ausência do princípio do privilégio mínimo (OWASP A01:2021) permite o sequestro automatizado de ativos em menos de um segundo.

O mesmo passo, visto da perspetiva da redeReconstrução do padrão anterior a 2023 · formas ilustrativas de chamadas
VítimaAprova a notificação no telemóvel que era esperada para a transação original.
AtacanteRecebe os artigos na conta clonada.
Steam vêUma transferência confirmada pelo titular da conta num dispositivo registado.
Confirmation genuine — made by the account holder
Recipient the clone bot, not the intended counterparty
The confirmation is authentic. The offer it confirms is not the one the user initiated.

O registo que ficou para trás: uma transação aprovada pelo utilizador. Esse é o registo que o Steam Suporte consulta quando a reclamação chega, e a razão pela qual as reclamações arquivadas foram encerradas como erro do utilizador. As reclamações encontram-se em o arquivo de execução.

Parte A — Ficha técnica · Secção 7

Os pontos finais subjacentes à sequência.

Contexto e limites da fonte

Estes são os Steam pontos finais da API Web que os scripts de sequestro identificados utilizaram para interceptar transações sem passar pelas etapas de confirmação do lado do navegador.

Quatro pontos finais documentados são suficientes para realizar toda a tarefa. Nenhum deles apresenta falhas, nem é necessário explorá-los — basta que uma chave válida os chame e Steam responda. A chave foi a única coisa que o atacante teve de roubar.

IEconService / GetTradeOffers / v1 SONDAGEM

Utilizado para monitorizar as ofertas de negociação da conta. Os scripts consultam este ponto de extremidade repetidamente com a chave API comprometida; este devolve os detalhes das ofertas de negociação recém-criadas, pendentes ou modificadas. Os intervalos de consulta não são medidos aqui.

Vetor de ameaça: Apresenta os números de identificação das ofertas comerciais pendentes e os detalhes do perfil do destinatário.
IEconService / CancelTradeOffer / v1 INTERAÇÃO

Utilizado para invalidar programaticamente a oferta de transação legítima do utilizador. Antes de 2023, não existia qualquer autenticação reforçada a proteger a chave, pelo que um servidor automatizado podia cancelar uma oferta assim que esta fosse detetada, sem qualquer aviso prévio ao titular da conta.

Vetor de ameaça: Anula a transação antes de o titular da conta concluir a confirmação através do telemóvel.
ISteamUser / GetPlayerSummaries / v2 RECON

Consulta para obter o nome do perfil, o URL da imagem do avatar e o nível do destinatário legítimo da transação. Isto permite que o script adapte uma conta clonada previamente preparada para que corresponda. Não é medido qualquer tempo nesta etapa.

Vetor de ameaça: Fornece os dados necessários para se fazer passar pelo destinatário pretendido.
/dev/ajaxregisterkey CRIAÇÃO

O ponto final de registo do Steam para chaves. Historicamente, qualquer sessão ativa de cookies do navegador (`steamLoginSecure`) podia registar uma chave sem uma confirmação do Steam Guard no dispositivo móvel e sem qualquer notificação ao titular da conta.

Vetor de ameaça: Uma credencial persistente criada por um script, sem que o titular da conta se aperceba.
Autópsia forense · O vetor de substituição comercial

Como o Valve conseguiu finalmente neutralizar a «substituição comercial» — e por que razão foram necessários 7 anos de soluções alternativas

Há quase uma década que o «Substituição da chave da API» (ou «Golpe MitM da API») foi o modelo de roubo de contas mais lucrativo no Steam, desviando centenas de milhões de dólares em skins de jogadores desprevenidos. O Valve não erradicou a falha corrigindo a arquitetura vulnerável da API; em vez disso, o Valve passou sete anos a implementar quatro barreiras de atrito em toda a plataforma que prejudicaram a liquidez do comércio da comunidade, sem resolver a causa principal.

1. A Morte por Mimetismo

Tempo de espera para avatar e nome (fevereiro de 2024)

A fraude exigia uma imitação em frações de segundo: o bot fraudulento interceptava uma transação a enviar e extraía o avatar/nome do destinatário através de ISteamUser, e clonou o perfil em 200 ms. A 14 de fevereiro de 2024, Valve implementou discretamente uma medida obrigatória Tempo de espera de 2 a 4 horas para a troca (Erro 34) imediatamente após qualquer alteração do nome do perfil ou do avatar. Um bot já não pode clonar um destinatário em tempo real sem ficar impedido de realizar transações.

2. A Morte Económica

Inversão de tendência de 7 dias no CS2 (julho de 2025)

Valve introduziu medidas unilaterais Reversões de posições para itens do Counter-Strike. Qualquer skin trocada fica marcada como «Protegida contra trocas» durante sete dias. Se uma vítima descobrir uma substituição, basta clicar em «Anular transação» no Suporte Steam, e a skin é imediatamente devolvida ao seu inventário, ao mesmo tempo que o destinatário fica bloqueado. Como o bloqueio de transação de 7 dias impede que os burlões transfiram o item para um site de resgate, o roubo torna-se inviável.

3. A morte do «Silent Key»

Notificação push obrigatória para a API (dezembro de 2023)

Historicamente, um cookie de sessão roubado permitia que scripts maliciosos executassem um pedido POST em segundo plano e sem interface gráfica para /dev/ajaxregisterkey sem notificar a vítima. A 4 de dezembro de 2023, a Valve impôs a obrigatoriedade de uma confirmação explícita por notificação push na aplicação móvel Steam para gerar uma chave de API Web, eliminando o fornecimento silencioso de chaves em segundo plano.

4. Avisos no aplicativo móvel

Banners com a data de criação e o nome da conta (2022–2024)

Valve reformulou a janela modal de confirmação na versão móvel para apresentar o parceiro comercial Steam tempo de existência da conta (data de criação), nível Steam e um aviso explícito em âmbar: «Este utilizador alterou recentemente o nome do seu perfil», quebrando a ilusão visual para as vítimas mais atentas.

As três falhas na solução de remendo de Valve: por que é que os burlões simplesmente mudaram de alvo
1. A lacuna legal relativa à exclusão de jogos (Dota 2 e TF2)

As «Trade Reversals» foram implementadas exclusivamente para o Counter-Strike 2. Os itens do Dota 2 e do Team Fortress 2 continuam completamente desprotegidos devido às complexidades da criação e da encaixe de gemas. Os itens de nível elevado que valem milhares de dólares (Dragonclaw Hooks, Golden Baby Roshans, Unusual TF2 burning flames) não têm qualquer período de reversão. Os burlões limitaram-se a redirecionar a interceção automatizada da API para os negociantes de Dota 2 e TF2, onde o Suporte Steam aplica rigorosamente a sua política de 2016 de «não restabelecimento de itens».

2. O reservatório «Zombie Key» (Sem prazo de validade)

Enquanto o Valve adicionou a autenticação de dois fatores (2FA) por notificações push no telemóvel para gerar novo chaves em dezembro de 2023, Valve chaves API legadas existentes nunca foram revogadas, caducaram ou foram eliminadas. Milhões de contas ativas que geraram chaves (ou cujas chaves foram criadas silenciosamente por phishing/malware antes de dezembro de 2023) ainda possuem credenciais ativas com prazo de validade zero (sem TTL) e tempo de espera de inatividade zero. Os autores de ameaças mantêm enormes bases de dados históricas destas chaves persistentes, continuando a consultar IEconService sem perturbações.

3. A sanção imposta à vítima: suspensão das transações durante 30 dias

Mesmo no CS2, o Valve penaliza o jogador que foi alvo de uma fraude: clicar em «Anular transação» no Steam Suporte inflige automaticamente uma proibição obrigatória de negociação e de acesso ao Mercado Comunitário durante 30 dias na conta da vítima. Valve aplica ao utilizador uma suspensão de um mês da plataforma como medida dissuasora contra anulações «frívolas», desencorajando as vítimas de anularem transações relativas a artigos líquidos de menor valor.

O escândalo regulatório central: sete anos de soluções alternativas contra um único âmbito de API

Por que é que a Valve passou sete anos a criar restrições às transações, períodos de espera nas contas e bloqueios reversíveis às transações — perturbando toda a economia do jogo e fazendo desaparecer $104M em capitalização de mercado — em vez de implementar a solução padrão do setor?

Conforme comprovado pelo lançamento oficial do Valve no Steamworks, a 16 de janeiro de 2026 (Anúncio #493839547938902179 ↗), Valve já construído Grupos de permissões granulares (Geral, Microtransações, Economia, Dados de vendas) e Lista de endereços IP autorizados para chaves de editor corporativas. A Valve já dispunha da solução técnica há anos. Uma única caixa de seleção visível para o utilizador—«Impedir que esta chave da API Web aceda ao IEconService (Gestão de Transações)» ou uma lista de endereços IP domésticos autorizados — teria erradicado o esquema de substituição de transações em 2018, sem quaisquer danos colaterais económicos. A Valve recusou-se a conceder aos jogadores regulares a proteção que criou para os seus parceiros empresariais.

Parte B — Regulamentos e histórico de aplicação · Secção 10

Uma API de automatização. Uma regra contra a automatização.

Contexto e limites da fonte

A questão que esta secção coloca é como conciliar estes dois aspetos: quais as utilizações da API que são autorizadas, por quem e com base em que critérios publicados. Não se estima aqui o número de utilizadores comerciais autorizados da API, nem tal número está implícito na ausência de uma lista publicada — a ausência é a conclusão, não um número subjacente. As mensagens de apoio Steam citadas acima são reproduzidas pelo projeto ArchiSteamFarm na sua própria secção de perguntas frequentes (verificadas literalmente 2026-09-22); não se trata de Valve publicações, e as contas para as quais foram enviadas não são identificadas.

A regra (SSA § 4.C): sem scripts, sem bots, sem sistemas não humanos no Steam. O registo: Valve disponibiliza uma API REST sem interface de utilizador cujo único objetivo é a automatização entre servidores e fornece a chave a qualquer conta. Os utilizadores são banidos por utilizarem automação; a interface de automação é um produto da própria Valve. Nunca foi divulgado quais são as utilizações comerciais autorizadas.

A falácia do «desenvolvedor de jogos»

SDK do Steamworks (autêntico)

Utilizado por estúdios de jogos legítimos para integrar conquistas, sistema de emparelhamento e tabelas de classificação nos seus clientes de jogo. Requer uma integração complexa em C++ e a adesão como parceiro oficial.

Steam API Web (A lacuna)

Uma arquitetura JSON/REST sem cabeçalho concebida para servidores web externos. No padrão «hijack» aqui documentado, é utilizada para ler inventários e manipular transações ponto a ponto a partir de servidores remotos; as suas utilizações legítimas não estão catalogadas neste dossiê.

A quem se destina a chaveUm utilizador comum Steam não necessita, no próprio cliente, de uma chave de API Web; a página da chave encontra-se numa URL destinada a programadores e a sua finalidade, conforme documentado, é o acesso externo, do lado do servidor. As queixas arquivadas relativas a usurpação de contas descrevem vítimas que não sabiam da existência da página até que uma chave tivesse sido registada na sua conta.

A contradição da automatização

O § 4.C da SSA dispõe o seguinte: «Não é permitido utilizar qualquer tipo de scripts, bots, macros ou outros sistemas não controlados por seres humanos («Automação») para interagir com os Conteúdos e Serviços no Steam, de forma alguma.» No entanto, os pontos finais da API Web (como CancelTradeOffer) não requerem qualquer interface de utilizador humana nem captcha e contornam totalmente o cliente Steam. A API foi concebida para a automatização entre servidores; a regra proíbe a automatização por parte dos utilizadores; a distinção entre as duas não é divulgada.

Uma posição do lado do servidor no fluxo comercial

Uma chave de API Web permite que um servidor de terceiros execute operações na conta sem o cliente Steam. No padrão de «hijack», esse servidor situa-se entre o titular da conta e o servidor de operações.

  • → Não é apresentado qualquer ecrã de confirmação de transação para as ações da tecla.
  • → Permite a recolha de dados em segundo plano (GetTradeOffers).
  • → Cancela e reemite ofertas sem a intervenção do utilizador.
Valve criou a interface, proibiu a automatização por parte dos utilizadores nas suas regras e não publicou quaisquer critérios que definam quais as utilizações comerciais autorizadas.
Parte B — Regulamentos e histórico de aplicação · Secção 11

Foram exigidos dez dias. Dez anos para prestar contas.

Contexto e limites da fonte

A 20 de julho de 2016, o conselheiro jurídico da Valve concedeu aos operadores de jogos de azar um prazo de 10 dias. Dez anos depois (à data do instantâneo do dossiê, 2026-09-21), pelo menos uma plataforma mencionada nas notícias da imprensa sobre esse aviso, a CSGOFast, continua em funcionamento com um servidor de autenticação num domínio separado. O texto é reconstruído abaixo a partir de notícias da imprensa de 21 de julho de 2016; a reconstrução não é uma digitalização. O registo de aplicação da lei a que a notificação se referia não foi publicado. A carta aberta à Comissão é Secção 2.

Leia o aviso de julho de 2016, que se encontra ao lado das observações posteriores. O que ainda falta é um registo de cumprimento por operador.

Uma semana antes — 13 de julho de 2016, em público

Em 13 de julho de 2016 arquivado 2026-09-21 ↗, Valve descreveu como os sites de jogos de azar utilizavam Steam: o OpenID para a identificação de contas e contas automatizadas para transações. Valve afirmou que a utilização desses mecanismos para gerir um negócio de jogos de azar violava a sua API e os acordos de utilizador. Tanto a descrição do mecanismo como a proibição constam da própria declaração datada de Valve. No 2026-09-21, os anfitriões de autenticação de domínios separados testados não apresentaram qualquer bloqueio do Filtro de Ligações, e o Valve não publicou qualquer registo de aplicação por operador.

VALVE CORPORATION

Bellevue, WA

«Estamos cientes de que está a operar um dos sites de jogos de azar abaixo indicados. Está a utilizar Steam contas para exercer esta atividade. Nos termos do Steam Contrato de Assinante, os serviços Steam e Steam estão licenciados exclusivamente para utilização pessoal e não comercial.»

«Deve cessar imediatamente e abster-se de continuar a utilizar as suas contas Steam para quaisquer fins comerciais. Caso não o faça, no prazo de dez (10) dias, «a Valve recorrerá a todas as medidas legais disponíveis, incluindo, sem limitação, o encerramento das suas contas.»

Reconstrução do texto do aviso de julho de 2016, elaborada pelos autores com base em notícias da imprensa de 21 de julho de 2016
Karl Quackenbush
Diretor Jurídico, Valve Corp.
Cronologia Julho de 2016 – Setembro de 2026
Prazo indicado no aviso:
10 dias
Julho de 2016
Tempo decorrido desde o aviso:
3,715 dias
Contagem fixa desde 20 de julho de 2016 até ao instantâneo do dossiê de 21 de setembro de 2026; não se trata de um valor em tempo real
Registo de execução publicado:
Nenhum
Não foi encontrada qualquer registo, por operador, de rescisões ou bloqueios

Dez anos depois, CSGOFast — mencionado nas notícias da imprensa relativas aos avisos de 2016 — está operacional: o site csgofast.com apresentou um bloqueio do Link Filter nos endereços 2026-09-19 e 2026-09-21, enquanto o seu host de autenticação steam-login.authtofast.com (registado 2026-06-30) não o fez.

Registo completo e datado das alterações de segurança do Valve: Cronologia da segurança → · O historial de Washington e o critério de aplicação: abaixo

O que consta nos autos: O aviso de 2016 estabeleceu um prazo de 10 dias; a Valve já geria uma lista de domínios (o Link Filter) e recebia os nomes de anfitrião autorizados nas suas próprias solicitações OpenID; não foi publicado qualquer registo de aplicação por operador. Relatórios da comunidade descrevem uma ação de 2018 contra um mercado (SkinJar), mas esses relatórios não foram verificados e não são considerados neste contexto.
REGISTO PÚBLICO / WASHINGTON · 2016 → 2026

Dois prazos. Uma norma de aplicação sem resposta.

20 de julho

Valve concede aos sites de jogos de azar um prazo de 10 dias

A notificação do seu advogado advertia que a utilização comercial continuada das contas Steam poderia levar à rescisão do contrato.

27 de setembro

Washington pressiona Valve

A Comissão de Jogos de Azar do estado exigiu provas das medidas tomadas para impedir as transferências de «skins» para fins de jogo e estabeleceu o prazo de 14 de outubro para a apresentação de uma resposta.

17 de outubro

Valve rejeita a acusação

Valve respondeu após o prazo, contestou que facilitasse o jogo, afirmou ter desativado as contas associadas e declarou que não pretendia desativar as transações e o OpenID para todos. Pelo menos uma plataforma mencionada nas notícias da imprensa sobre as notificações de julho (CSGOFast) continuava em funcionamento uma década depois. Ambos os factos só se podem verificar se o operador tiver substituído as contas desativadas; o registo que comprovaria isso ainda não foi publicado. A WSGC deveria solicitar à Valve que esclarecesse esta contradição.

2026

As rotas observadas em setembro de 2026

O registo de rotas indica 44 plataformas que se autenticam através de servidores de autenticação de domínios distintos, incluindo o CSGOFast, utilizando o OpenID e os mecanismos de transação Valve descritos em 2016. O registo de medidas coercivas que indicaria quais os operadores que foram bloqueados ainda não foi apresentado.

INFORMAÇÃO DA PRÓPRIA COMISSÃO · 30 DE JANEIRO DE 2018

Dezoito meses após a resposta da Valve, a entidade reguladora continuava a considerá-lo uma intenção.

Ao informar a sua própria assembleia legislativa na audiência pública sobre o projeto de lei HB 2881, a Comissão descreveu a declaração de julho de 2016 nas suas próprias palavras: Valve "anunciou a sua intenção de tomar medidas severas contra a utilização da sua plataforma para facilitar as apostas com skins." Nessa mesma página consta o impacto que esse anúncio teve nas previsões para o setor — «consequentemente,» a previsão para o mercado de apostas com skin em 2020 foi revista de $19.7 mil milhões para $670 milhões, uma redução de cerca de 97 por cento, apenas com base no anúncio. A previsão foi alterada. O registo de fiscalização por operador que justificaria essa medida ainda não foi publicado.

Os dados de mercado são estimativas da Narus Advisors / Eilers & Krejcik Gaming reproduzidas no documento informativo da Comissão, não constituindo conclusões da própria Comissão; o mesmo documento estima que as apostas com «skins» em 2016 ascenderam a cerca de $5 mil milhões, dos quais aproximadamente $3 mil milhões em sites do tipo casino. Recuperado em 2026-09-22, SHA-256 c507c9025f93da0aadaf395c4d8882f25973211c318ee8e9b6f18a5b3755e050.

A posição pública de Valve em 2016 e a infraestrutura atualmente observável podem ser comparadas. A questão é saber se as medidas de fiscalização atingiram as contas e as rotas utilizadas pelos operadores proibidos. Um prazo de pré-aviso de dez dias não constitui prova de que o pré-aviso tenha sido notificado a todos os operadores nele mencionados. A ação da OPSkins de 2018 é a única intervenção documentada contra um operador identificado; tendo em conta que foram verificadas 189 plataformas e que não foram publicados registos por operador, uma única ação documentada não demonstra um padrão de aplicação da lei.

Aviso de 2016 da Comissão de Jogos de Azar de Washington ↗ arquivado 2026-05-20 ↗ · Resposta de Valve de 17 de outubro de 2016 (cópia do documento) ↗ · Sessão informativa do WSGC à Assembleia Legislativa, 30 de janeiro de 2018 (cópia local, 4 pp.) ↗ · o mesmo ficheiro em wsgc.wa.gov ↗ · registo de recuperação e hash ↗ · A ação do Valve no OPSkins de 2018 ↗ arquivado 2026-03-07 ↗ · Auditoria à rota atual ↗

Auditoria Forense Longitudinal · Alvos da ordem de cessação e desistência de 2016

A Década do Aviso Prévio de 10 Dias: Auditoria Forense de Sobrevivência dos 23 Locais Identificados

Nos dias 19 e 20 de julho de 2016, Valve o Conselheiro Geral Karl Quackenbush emitiu notificações formais de cessação e abstenção a 23 plataformas de jogos de azar com «skins», ordenando-lhes que cessassem a utilização comercial de Steam contas no âmbito de 10 dias sob ameaça de encerramento da conta e de ação judicial. Mais de 3,700 dias depois, uma auditoria empírica revela o verdadeiro padrão de aplicação das medidas: vários operadores nunca cessaram as suas atividades, outros continuaram a operar até seis anos após o prazo, e o ecossistema multimilionário continuou a tirar partido da arquitetura OpenID da Valve.

5+ AO VIVO
Definitivamente em funcionamento em 2026 (CSGOBig, CSGO500, CSGOFast, etc.)
6 ANOS
Período mais longo entre o aviso e o encerramento (CSGOatse ativo até 2022)
$5.01B
Volume de apostas em «skin» em 2016 (Narus / Eilers & Krejcik)
Mais de 200
Sites de apostas online em pleno funcionamento no auge do mercado
Os Titãs Sobreviventes · Plano Financeiro e de Tráfego para 2024–2026

Desde avisos com 10 dias de antecedência até conglomerados offshore: o volume de negócios de vários mil milhões de dólares

Em vez de eliminar as apostas com skin, os avisos de Valve de 2016 catalisaram uma evolução do setor. Os operadores que sobreviveram reestruturaram-se como entidades empresariais offshore (Curaçao, Belize, Chipre), foram pioneiros no comércio Peer-to-Peer (P2P) para contornar as proibições de bots e, atualmente, processam mais de 10 milhões de visitas mensais ao site e milhares de milhões de dólares em volume anual de apostas ao mesmo tempo que se continua a autenticar através de Steam:

Plataforma / Domínio Aviso de julho de 2016 Resultado da execução e situação de sobrevivência Verificação registada / Links principais
CSGOBig
csgobig.com
Aviso com 10 dias de antecedência (julho de 2016) AINDA VIVO EM 2026
Temporariamente suspenso, relançado; autenticação através de letmeinbig.com e csgobiglogin.com
X: @csgobig ↗ · FB: csgobigofficial ↗
CSGO500
csgo500.com / 500.casino
Aviso com 10 dias de antecedência (julho de 2016) AINDA VIVO EM 2026
Rebrandizado como 500 Casino (licença de Curaçao n.º 8048/JAZ2014-037), com um volume de negócios mensal de vários milhões
Plataforma ao vivo (500.casino) ↗
CSGOFast
csgofast.com
Aviso com 10 dias de antecedência (julho de 2016) AINDA VIVO EM 2026
A operar ativamente a roleta, o «crash» e o jackpot através do site steam-login.authtofast.com
Auditoria de Autenticação de Dossiers ↗
CSGOLounge / Dota2Lounge
csgolounge.com / dota2lounge.com
Aviso com 10 dias de antecedência (julho de 2016) AINDA VIVO EM 2026
Focou-se nas apostas em moedas de e-sports e em criptomoedas; manteve o funcionamento contínuo
Plataforma ao vivo ↗
CSGOCasino
csgocasino.net / csgocasino.gg
Aviso com 10 dias de antecedência (julho de 2016) LIVE VIA SUCCESSOR (2026)
O domínio foi redirecionado; o portal sucessor ativo funciona em csgocasino.gg
Domínio sucessor ↗
CSGOatse
csgoatse.com
Aviso com 10 dias de antecedência (julho de 2016) SOBREVIVEU 6 ANOS (EM ATIVIDADE ATÉ 2022)
As operações de jogo continuaram a funcionar em pleno durante seis anos, após o ultimato de 10 dias de Valve
X: @CSGOatsecom (Ativo até 2022) ↗
CSGOSweep
csgosweep.com
Aviso com 10 dias de antecedência (julho de 2016) SOBREVIVEU ATÉ DEZEMBRO DE 2017
Manteve-se em funcionamento ao público durante 17 meses após o prazo
X: Situação do CSGOSweep – dezembro de 2017 ↗
CSGOWild
csgowild.com
Aviso com 10 dias de antecedência (julho de 2016) SOBREVIVEU ATÉ DEZEMBRO DE 2017
Promovido por influenciadores de renome; esteve em funcionamento durante 1,5 anos após a notificação de cessação e abstenção, antes da migração para as criptomoedas
X: @Wild (Ativo em dezembro de 2017) ↗
CSGOPot
csgopot.com
Aviso com 10 dias de antecedência (julho de 2016) SOBREVIVEU ATÉ SETEMBRO DE 2017
Operou apostas com jackpots de valor elevado 14 meses após a notificação
X: @csgopot (Ativo em setembro de 2017) ↗
CSGODiamonds
csgodiamonds.com
Aviso com 10 dias de antecedência (julho de 2016) SOBREVIVEU ATÉ MEADOS DE 2017
Continuou até 2017, apesar de se ter admitido a manipulação de resultados a favor de streamers patrocinados
X: @csgodiamondscom (2017) ↗
CSGOLotto
csgolotto.com
Aviso com 10 dias de antecedência (julho de 2016) ENCERRADO EM JULHO DE 2016
Encerrou a atividade na sequência de um escândalo público; alvo de uma ordem de consentimento da FTC federal
Acordo de Consentimento da FTC (Processo n.º C-4632) ↗
CSGODouble
csgodouble.com
Aviso com 10 dias de antecedência (julho de 2016) ENCERRADO EM JULHO DE 2016
Encerramento voluntário imediatamente após a publicação da notificação de cessação e desistência
X: @CSGODouble (Encerrado em julho de 2016) ↗
CSGOMassive
csgomassive.com
Aviso com 10 dias de antecedência (julho de 2016) ENCERRADO EM 2016
Cessou as suas atividades ao público no final de 2016
X: @csgo_massive ↗
CSGOStrong
csgostrong.com
Aviso com 10 dias de antecedência (julho de 2016) ENCERRADO EM 2016
Cessou a sua atividade pública em 2016
FB: csgostrongfree ↗
Skins2
skins2.com
Aviso com 10 dias de antecedência (julho de 2016) ENCERRADO EM 2016
Cessou a sua atividade pública em 2016
FB: CSNCOM ↗
Plataforma Tráfego mensal (visitas) Volume de negócios estimado / Volume Entidade jurídica e jurisdição Principais medidas regulatórias e modelo
CSGOEmpire
csgoempire.com
2,3 milhões — 9,0 milhões / mês
Duração média de 6+ minutos; 80% direto
$1.5B — $2.5B Volume de negócios anual
>1,000,000 transações de skins P2P por mês; $6.4M volume de ordens ativas e líquidas
Moonrail Limited B.V. (Curaçao n.º 148182)
Pagamentos: JHOLT LTD (Chipre); Fundador: «Monarch» (Ossi Ketola)
Pioneira no comércio P2P de artigos sem comissões; licenciada em Curaçao sob a licença OGL/2024/1183/0869
CSGORoll
csgoroll.com
2,74 milhões — 3,5 milhões / mês
Duração média de 9m 23s; taxa de rejeição de 16%
$1.0B — $2.0B Volume de negócios anual
Receita anual da empresa estimada entre $100M e $200M, proveniente da vantagem da casa
Feral Holdings Limited
Com sede na Cidade de Belize, em Belize (N.º de registo 171519)
Proibido pela ACMA australiana (maio de 2023); patrocinou a equipa de nível 1 G2 Esports, que contava com jogadores menores de idade
500 Casino (CSGO500)
500.casino / csgo500.com
220 mil — 425 mil / mês
~105 mil visitantes únicos por mês
$100k / semana ($5.2M/ano) em Royales
Requisito de aposta para grandes apostadores: $400 de aposta por $1 de rakeback
Perfect Storm B.V. (Curaçao n.º 150536)
Licença da Comissão de Controlo do Jogo de Curaçao n.º OGL/2024/1354/0882
Proibida pela Spelinspektionen sueca (novembro de 2023) por se dirigir a jogadores suecos sem licença
CSGOBig
csgobig.com
~169,600 / mês
Duração média: 19m 12s; Primárias nos EUA
Volume anual de vários milhões
Caixas misteriosas, roleta e batalhas de caixas
Funciona através de encaminhamento por proxy auxiliar
letmeinbig.com (reg. 2023) e csgobiglogin.com
O Target da C&D de julho de 2016 foi relançado com uma arquitetura de autenticação por proxy
CSGOFast
csgofast.com
~150 mil — 250 mil / mês
Público global multilingue
Volume anual de vários milhões
Roleta de alta velocidade e jogos «crash»
Entidades operacionais offshore
Rotas Steam autenticação através de steam-login.authtofast.com
Alvo da C&D de julho de 2016; nunca interrompeu as suas atividades; em funcionamento em 2026
CSGOPolygon
csgopolygon.com / plg.bet
~300 mil — 500 mil / mês
O domínio da CEI e da Europa de Leste
Volume anual de vários milhões
Criptomoedas e roleta de skins, apostas em jogos
Meta da segunda fase (outubro de 2016)
Focou-se nas criptomoedas com o domínio espelho plg.bet
Sobreviveu a uma década inteira; continua a liquidar skins através de APIs de terceiros
A Segunda Onda: Por que é que a notificação de cessação e abstenção da Valve visou mais de 43 sites no total

Em 17 de outubro de 2016, o representante legal da Valve informou formalmente à Comissão de Jogos de Azar do Estado de Washington que, na sequência das 23 notificações iniciais de 19 de julho, a Valve tinha enviado cartas de cessação e desistência a mais de 20 sites adicionais de apostas com skins (elevando o total oficial para mais de 43). Esta segunda vaga tornou-se necessária porque a lista inicial omitiu, inexplicavelmente, os maiores e mais famosos centros de jogo do mundo:

  • CSGOJackpot.com: A empresa pioneira no ramo dos «jackpots» de pele, que movimentou centenas de milhões antes de encerrar as portas sob a ameaça de uma acusação federal.
  • CSGOShuffle.com: O site que esteve no centro do escândalo de streaming de julho de 2016, onde o streamer da Twitch PhantomL0rd detinha secretamente 33% da empresa e foi desmascarado por manipular as probabilidades com fundos da própria empresa.
  • O macroecossistema (mais de 200 operadores): De acordo com um estudo do setor realizado pela Narus Advisors e pela Eilers & Krejcik Gaming, em 2016 estavam em funcionamento mais de 200 sites distintos de apostas com «skins», que geraram $5.01 mil milhões em volume de apostas proveniente de 3,03 milhões de jogadores ativos. As 43 cartas da Valve abrangeram menos de 20% do mercado ativo.
Investigações oficiais do Governo e das entidades reguladoras sobre o «Steam Skin Gambling»

O fenómeno do jogo «skin gambling» está documentado em várias investigações oficiais, ações de fiscalização e documentos de posição do governo:

1. Comissão de Jogos de Azar do Estado de Washington (WSGC) (2016–2018)

Emitida uma notificação formal de cessação e abstenção em 5 de outubro de 2016; publicado um resumo legislativo em 30 de janeiro de 2018, no qual se documenta que as «skins» são equivalentes a dinheiro e se reporta o volume de apostas com «skins» de $5.0B.

Relatório Legislativo do WSGC em PDF (Cópia local) ↗
2. Comissão Federal do Comércio dos EUA (FTC) (setembro de 2017, Processo n.º C-4632)

Primeira ação regulatória federal contra os proprietários da CSGOLotto, Trevor Martin e Thomas Cassell, por práticas enganosas e controlo não divulgado da plataforma no âmbito das apostas com «skins».

Decisão e Ordem de Consentimento da FTC ↗
3. Documento de posição da Comissão de Jogos do Reino Unido (UKGC) e auditorias relativas aos jovens

As skins dos jogos foram formalmente classificadas como «dinheiro ou equivalente a dinheiro» ao abrigo da Lei do Jogo de 2005. Inquéritos posteriores revelaram que mais de 11% das crianças com idades compreendidas entre os 11 e os 16 anos tinham apostado skins em videojogos.

Repositório de Investigação da UKGC ↗
4. Inquérito do Senado australiano sobre o Ambiente e as Comunicações (2018)

Relatório do Parlamento Federal sobre «Microtransações em jogos para itens aleatórios», avaliando a mecânica das caixas de saque do Valve, os levantamentos de fundos no mercado secundário e a evasão regulamentar.

Inquérito do Parlamento da Austrália ↗
A procura pendente

Publicar o registo das medidas aplicadas: quais as contas de jogo e os bots que foram desativados, quais os servidores de retorno que foram restringidos e quais os serviços comerciais que receberam autorização. Uma proibição pública e um aviso na página inicial não comprovam que a operação subjacente tenha sido interrompida.

Parte B — Regulamentos e registo de aplicação · Secção 12

O nome do anfitrião já consta no pedido.

Limites de contexto e de fonte

O Valve já mantém uma lista de domínios (o «Link Filter») e já recebe o nome de host de autenticação em cada pedido OpenID. O pseudocódigo abaixo mostra a estrutura lógica da ligação entre os dois. Não há provas públicas de que o Valve o faça.

Valve já mantém uma lista de domínios bloqueados. Valve já recebe o host de início de sessão em cada pedido OpenID. Não é preciso construir nada — basta unir as duas partes. Trata-se de uma pesquisa de nome de anfitrião numa lista que o Valve mantém por si próprio. O pseudocódigo abaixo é apenas uma ilustração, não sendo a implementação do Valve.

forensic_autoban.py
# PSEUDOCÓDIGO ILUSTRATIVO — Valve.block_domain() e flag_session_as_mitm() não são chamadas reais à API. Isto demonstra a estrutura lógica de uma medida de mitigação que o Valve poderia implementar contra domínios de autenticação por proxy, e não o funcionamento interno real do Valve.
# Ilustração: o formato lógico de uma verificação da solicitação OpenID recebida
def audit_openid_request(pedido):
blocked_origins = base de dados.obter_plataformas_na_lista_negra()
proxy_domain = request.params.obter('openid.realm')
target_redirect = request.params.obter('openid.return_to')

# Lógica: Se o proxy redirecionar para um site bloqueado, bloquear o proxy.
para site em origens_bloqueadas:
se site em target_redirect:
Valve.bloquear_domínio(proxy_domain)
Valve.flag_session_as_mitm(request.session)
# Resultado: o pedido de início de sessão para esse anfitrião foi recusado

Observação:
Quando um domínio principal já se encontra no Filtro de Links (por exemplo, howl.gg, bloqueado 2026-09-18/19/21) e o seu anfitrião de autenticação (howl.uno) aparece no pedido OpenID proveniente do botão de início de sessão desse site, a associação é observável para Valve a partir dos seus próprios dados de pedido. A verificação pode ser automatizada; a sua execução, não.

Precedentes documentados e relatados

A Valve já interveio contra um operador terceiro pelo menos uma vez, segundo consta dos registos: em 2018, revogou o acesso da OPSkins ao sistema ExpressTrade (Anúncio de Valve ↗ arquivado 2026-03-07 ↗). Relatórios da comunidade de 2018 também descrevem uma plataforma de comércio (SkinJar) que perdeu o acesso; esses relatórios não foram verificados e o mecanismo é deduzido a partir do resultado, e não de um processo divulgado.

O que o precedente estabelece:

Valve pode bloquear o acesso de um operador terceiro sempre que assim o decidir. O CSGOFast, mencionado em notícias da imprensa relativas aos avisos de julho de 2016, estava a operar no 2026-09-21 com um host de autenticação registado no 2026-06-30 que não apresentava qualquer bloqueio do Link Filter. Não há qualquer critério publicado que explique por que razão um operador foi bloqueado e outros não.

O que a data de registo indica e o que não indica

A data de registo de um host de autenticação constitui o limite mínimo para a data em que o host poderia ter aparecido pela primeira vez numa solicitação OpenID; não implica, contudo, uma utilização contínua. sc-auth.net, por exemplo, foi registado em 2019-04-02 (RDAP) e foi observado no fluxo de início de sessão Steam do Skin.Club em setembro de 2026; o que aconteceu entre essas duas datas não consta dos registos públicos.

Auditoria comparativa: normas de conformidade da API

Dimensão da aplicação da lei Regras da API do GitHub Steam API Web (Valve)
1. Neutralidade em matéria de conformidade Regras publicadas e uniformes. Os limites de taxa documentados (por exemplo, 5,000 chamadas/hora para utilizadores autenticados, 15,000/hora para organizações do GitHub Enterprise Cloud) e as políticas de utilização aceitável publicadas aplicam-se a todas as contas. Não existem critérios publicados. As contas individuais são encerradas ao abrigo das cláusulas relativas à automatização e à utilização comercial (queixas arquivadas), embora não tenha sido publicado qualquer registo de medidas coercivas por operador no que diz respeito às plataformas comerciais.
2. Abuso do OpenID / Proxy de Autenticação As políticas publicadas pelo GitHub permitem que as aplicações e os tokens OAuth sejam suspensos ou revogados em caso de abuso, e a sua documentação descreve a revogação automática de tokens expostos (resumo da documentação do GitHub elaborado pelos autores). Os servidores de autenticação de domínios separados observados nos fluxos OpenID Steam (por exemplo, rbsnin.com, howl.uno, sc-auth.net) não apresentaram qualquer bloqueio do Filtro de Links no 2026-09-21, ao passo que os seus domínios principais sim.
3. Monetização do abuso O GitHub não cobra qualquer comissão sobre transações realizadas por meio de automação de terceiros; o seu modelo de receitas baseia-se nas subscrições e nas listagens no mercado. O Valve vende as chaves das caixas que dão origem aos itens, e o Mercado da Comunidade cobra uma taxa combinada de cerca de 15% sobre as vendas concluídas no próprio Mercado. Não se estima aqui qualquer valor relativo às receitas atribuíveis a plataformas de terceiros.
4. Duração dos ciclos de evasão Os IDs de clientes OAuth suspensos deixam de funcionar em toda a plataforma no momento da suspensão; a documentação não indica um prazo para a ação e não se pressupõe qualquer prazo neste contexto. Os servidores de autenticação de domínios separados com datas de registo entre 2011 e setembro de 2026 não apresentaram qualquer bloqueio do Filtro de Links nas verificações de 2026-09-19 e 2026-09-21. A data de registo constitui um limite inferior para a utilização possível, não sendo prova de utilização contínua.
Fontes: Coluna do GitHub — Documentação publicada pelo GitHub sobre limites de taxa da API e políticas da plataforma (resumo dos autores, não citado) · Coluna Steam — Verificações do filtro de ligações em 2026-09-19 e 2026-09-21 (linkfilter-recheck-2026-09-21.json), registo RDAP (registo-de-domínios.json) e as reclamações de apoio ao cliente arquivadas (arquivo de provas).
Parte B — Regulamentos e histórico de aplicação · Artigo 13.º

A diferença de preço «off-Steam»

O artigo encontra-se num inventário Steam; a venda realiza-se noutro local. Uma AWP Dragon Lore nova de fábrica tinha 62 ofertas ativas no CSFloat; o preço mais baixo pedido $10,623.95. O próprio mercado de Steam não pode apresentar um preço de venda superior a aproximadamente $1,800. Para vender pelo preço mais elevado observado, um proprietário precisa de um comprador ou de uma plataforma de mercado fora de Steam. O artigo e a sua transferência continuam a depender de Steam.

Contexto e limites da fonte

Nesta secção, aparecem três categorias diferentes, que não são intercambiáveis. 245 é o número de categorias de nomes de artigos CS2 cuja oferta ativa mais barata excedeu $1,800 apenas no CSFloat, a 20 de setembro de 2026. 241 é esse mesmo conjunto, excluindo as quatro categorias fixadas no limite superior $100,000 do CSFloat, que é o painel com base no qual se calcula o limite inferior $13.63M. 248 trata-se de um panorama diferente: categorias cujos preços ultrapassavam o limite máximo em duas ou mais das cinco plataformas de negociação, a 23 de setembro de 2026. As plataformas de negociação sobrepõem-se, pelo que os valores de diferentes plataformas nunca devem ser somados. Todos os valores aqui apresentados correspondem a preços de venda solicitados, não a vendas concluídas, e nenhum deles representa receitas, volume de negócios ou lucro — nem para o Valve nem para qualquer outra entidade. Os valores apresentados pelo PriceEmpire são estimativas arredondadas publicadas por esse site, e o seu cartão Steam abrange itens de outros Steam jogos, pelo que os âmbitos da comparação não são idênticos.

Um artigo. Dois sistemas de preços.ACOMPANHE O REGISTO
STEAMSobre $1,800Limite máximo de listagens no Mercado Comunitário publicado
CATÁLOGO GUARDADO$10,623.95AWP Dragon Lore nova de fábrica – pedir preço
A DEPENDÊNCIAAinda é um artigo SteamO inventário e a transferência permanecem em Steam

Nesse caso, o vendedor precisa de um local ou comprador fora do Steam. O artigo continua a depender do inventário e do sistema de transferência do Steam.

01 / ARTIGOValve inventário do jogoItem do CS2 ou do Dota 2 guardado em Steam
02 / TETOSobre $1,800 em SteamPreço máximo por um anúncio no Market
03 / PERGUNTA EXTERNA$10,623.95 para «Dragon Lore»A oferta mais barata de CSFloat no instantâneo datado
04 / ENTREGASteam permanece na cadeiaA titularidade e a transferência de artigos dependem desse sistema
245 categorias CS2 no CSFloat.166 categorias de CS2 e 3 de Dota 2 no Skinport.

Cada valor refere-se às categorias de nomes de artigos cuja oferta ativa mais barata se situava estritamente acima de $1,800 a 20 de setembro de 2026. As plataformas de comércio eletrónico sobrepõem-se; os seus valores não devem ser somados. Uma oferta não equivale a uma venda concluída.

Verificar o registo ao nível do artigo →
API CSFLOAT DIRETA / INSTANTÂNEO DATADO$13.63M

Valor mínimo agregado solicitado em 241 categorias de artigos e 3,395 ofertas ativas. Calculado como o preço de venda mais baixo de cada categoria multiplicado pelo número de ofertas correspondentes. Quatro categorias fixadas no limite máximo de $100,000 do CSFloat são excluídas deste painel conservador.

O que o valor em dólares revela

Estas ofertas representam, pelo menos, $13,631,888.25 nos preços de venda anunciados para este subconjunto limitado do CSFloat. Ao incluir as quatro categorias com preço máximo, obtém-se $14,231,888.25. Isto é um limite mínimo para pedidos ativos, e não as vendas concluídas, o volume de negócios, o lucro ou todo o mercado do CS2.

Recalcular a partir do instantâneo CSFloat de 245 linhas ↗
PRICEEMPIRE / VALOR DE COTAÇÃOSteam: n.º 15 de 39

Muitos locais indicam um valor em dólares superior a Steam.

UUSkins
$133.8M
YouPin898
$127.5M
Buff.163
$104M
Moon.Market
$100.3M
White.Market
$89.6M
Buff.Market
$86.7M
Steam
$31M

Os seis maiores valores apresentados e Steam. O PriceEmpire arredonda estes valores; Steam mostra $31M. Catorze locais listados estão à frente deste, de acordo com os valores em dólares apresentados.

PRICEEMPIRE / NÚMERO DE OFERTASSteam: n.º 1 de 39

Steam continua a liderar em número de ofertas.

Steam
32,2 milhões
YouPin898
5,9 milhões
C5Game
4,6 milhões
HaloSkins
4,4 milhões
Skinport
3,8 milhões

Steam mostra 32,2 milhões ofertas. O número de ofertas e o valor total pedido respondem a questões diferentes; muitos anúncios com preços baixos podem dominar o número total.

Fonte: Comparação pública do PriceEmpire ↗ arquivado 2026-09-21 ↗, captado às 2026-09-20 19:03 UTC; extração datada de 39 linhas ↗. Os números apresentados são estimativas arredondadas e o inventário pode sobrepor-se entre locais. A ficha do Steam também descreve itens de outros jogos Steam, pelo que os âmbitos não são idênticos. Os valores indicados referem-se aos preços de venda, e não às vendas nem às receitas.
42
OUTRA FONTE / STEAMANALYST

O ecossistema comercial está à vista de todos.

Diretório do mercado da SteamAnalyst arquivado 2026-07-19 ↗ apresenta uma lista de 42 plataformas de comércio do CS2 de terceiros, juntamente com o Steam, com dados recentes sobre preços para 32 das 43 entradas. O PriceEmpire lista 39 plataformas de acordo com os seus próprios critérios de inclusão. Empresas identificadas, ofertas públicas, preços visíveis: esta economia está aberta à inspeção.

O LIMITE É O MECANISMO: A PROMOÇÃO PERDE FORÇA, MAS O ARTIGO NÃO.

Em cinco mercados abrangidos por uma única imagem captada ao abrigo de uma licença, 248 categorias de artigos CS2 têm preços fixados de forma independente acima do limite máximo de listagem de aproximadamente $1,800 do Steam por duas ou mais dessas categorias — e todas elas estão ausentes do Steam. O mesmo instantâneo agrupou todo o catálogo por preço: o mercado de Valve tem 95.3% das categorias de artigos abaixo do seu limite máximo e 1.9% das que estão acima dele. A redução não reflete uma queda na procura; corresponde exatamente à regra publicada. Vender a esses preços requer um comprador externo ou uma plataforma de comércio, enquanto o Steam continua a controlar o inventário e a transferência — a transação sai do balcão de pagamento do Valve e a entrega permanece na infraestrutura do Valve.

Steam Perguntas frequentes sobre o mercado ↗arquivado 2026-09-21 ↗Steam Contrato de Subscrição ↗arquivado 2026-09-21 ↗Conjunto de dados do atlas de cinco mercados ↗Manifesto de proveniência ↗Instantâneo anterior do CSFloat ↗Visão geral do Skinport ↗PriceEmpire ↗ arquivado 2026-09-21 ↗SteamAnalyst ↗ arquivado 2026-07-19 ↗Registo de diferenças de preços ↗Atlas da escala de preços ↗

Parte C — Quadros jurídicos · Secção 15 · Escala comercial

Segue o rasto do dinheiro. Separa as transações.

Contexto e limites da fonte

A questão da utilização comercial torna-se mais premente quando os fluxos de dinheiro são separados. As transferências de itens por terceiros, as vendas principais da Valve e os levantamentos externos de dinheiro são transações diferentes.

O artigo pertence a Valve. O stock é de Valve. A transferência é executada nos servidores de Valve. Apenas o pagamento é efetuado noutro local — que é o passo que determina se alguém é um prestador de serviços de transferência de fundos, e o único passo Valve que não é aplicado.

O mecanismo de receitas

Onde o dinheiro realmente circula.

Três percursos / economia de um único item
  1. 01 / ContaInventário de utilizadores

    Artigos em espera em Steam

  2. 02 / TransferênciaComércio P2P

    Utilizador ↔ bot ou utilizador ↔ utilizador

  3. 03 / LiquidaçãoPlataforma externa

    Saldo do site ou pagamento de Steam

CirculaçãoO motor económico vai além do valor da transferência

Steam fornece a infraestrutura de inventário e transferência utilizada pelos mercados externos. O argumento económico da investigação é que a liquidez da revenda e a procura recorrente sustentam as despesas com caixas, chaves e artigos de substituição, com comissões sobre as vendas subsequentes no Mercado Comunitário. Uma transferência P2P direta não implica qualquer comissão do Mercado Comunitário; esse facto contabilístico não resolve a questão do benefício mais alargado. Valve mantém o controlo sobre o acesso às contas e as restrições de negociação em todas as fases.

  1. 01 / Procura secundáriaLiquidez e valor de revenda

    Comércio externo e procura de jogos de azar

  2. 02 / Despesas primáriasChaves, estojos e cápsulas

    Compras a partir de Valve, quando disponíveis

  3. 03 / ReceitasReceitas da venda primária

    Mais comissões sobre as vendas efetivas no mercado

5% + 10%Steam + comissão CS2 sobre as vendas no Mercado Comunitário

Conclusão económica da investigação: os mercados de revenda de bens líquidos podem incentivar o consumo de artigos novos. O conhecido 15% combina as taxas de comissão do mercado, sujeitas a valores mínimos e arredondamentos; não se trata de uma taxa aplicada a todas as transações comerciais externas.

Tabela de preços do Mercado Comunitário de Valve ↗ arquivado 2026-09-21 ↗. A 25 de fevereiro de 2026 O Procurador-Geral de Nova Iorque intentou uma ação arquivado 2026-09-01 ↗ alegando que as «loot boxes» pagas estão relacionadas com a revenda externa por dinheiro e com os malefícios do jogo — a mesma relação que este dossiê documenta do ponto de vista da infraestrutura técnica. Essa queixa é uma alegação, não uma conclusão; é aqui citada porque uma agência estatal de aplicação da lei colocou em Valve uma questão adjacente à que este dossiê coloca: onde está o registo de aplicação da lei que corresponde às declarações públicas?

  1. 01 / EntradaDepósito em criptomoedas

    Registos de serviços externos e carteiras

  2. 02 / ConversãoEquilíbrio → skins

    Artigos entregues através de Steam transações

  3. 03 / SaídaVenda externa de moeda fiduciária

    Vendedor, comprador e prestador de serviços de pagamento

KYC?Identificar o controlo em cada transferência

Esta é a via a seguir, e não um serviço de conversão de dinheiro através da API nativa Steam. Verifique os documentos de identificação, a custódia, os IDs das transações e os destinatários dos pagamentos junto de cada operador externo antes de autorizar um levantamento sem KYC.

Estados Unidos / Lei do Sigilo Bancário

Classifique a atividade e, em seguida, a obrigação.

A FinCEN avalia a transmissão de fundos com base nas atividades desenvolvidas por uma empresa. A aceitação e a transferência de moeda virtual convertível podem dar origem a obrigações no âmbito dos serviços monetários, sujeitas às definições e exceções aplicáveis. A Carteira Steam da Valve aceita fundos e converte-os em itens do jogo; esses itens são depois liquidados através de operadores terceiros em troca de moeda real. O item e a sua transferência decorrem na infraestrutura da Valve; o levantamento de fundos não, e se alguma parte desse ciclo corresponde às definições de transferência de fundos é uma questão de classificação a cargo da FinCEN, não uma conclusão aqui tirada.

FinCEN FIN-2019-G001, §§ 1–2, 5.1 ↗ arquivado 2025-07-11 ↗

União Europeia / branqueamento de capitais

Acompanhar os rendimentos, os conhecimentos e a assistência.

A Diretiva (UE) 2018/1673 abrange a lavagem de dinheiro intencional e a participação envolvendo rendimentos de atividade criminosa. A questão que se coloca na investigação é o que a Valve sabia sobre os operadores que utilizavam a sua infraestrutura de negociação e OpenID após 13 de julho de 2016, quando descreveu publicamente essa utilização, e o que fez a esse respeito. A Valve não publicou qualquer registo de medidas coercivas por operador; seria esse registo, e não este dossiê, que responderia à questão.

Quadro jurídico penal da UE ↗

Terminologia da AMLD6: A diretiva em matéria de direito penal acima referida é distinta da Diretiva (UE) 2024/1640, também designada por AMLD6. Esta última tem um prazo geral de transposição fixado para 10 de julho de 2027, com exceções específicas. Artigo 78.º ↗ arquivado 2026-08-30 ↗

Parte C — Quadros jurídicos · Secção 16 · Notificação, resposta, responsabilidade

A Lei dos Serviços Digitais: registar o conhecimento

Contexto e limites da fonte

Dois elementos de uma notificação ao abrigo do artigo 16.º são da responsabilidade do remetente e não fazem parte deste dossiê: os dados do próprio remetente e uma declaração de boa-fé de que a informação é exata. Tudo o resto que o artigo exige — a explicação fundamentada e a localização eletrónica exata — está definido na Secção 3 e no registo de percursos, com respostas guardadas e hashes, para que qualquer parte possa apresentá-la. Existem ainda duas restrições adicionais à própria lei: a perda da isenção de alojamento não implica, por si só, a responsabilidade ao abrigo de qualquer outra lei, e o valor «0» previsto no n.º 3 do artigo 52.º constitui um limite máximo legal, não uma sanção aplicada contra «1».

Nos termos da DSA, um prestador de serviços de alojamento mantém a sua isenção de responsabilidade apenas até ter conhecimento específico e não tomar medidas. Este dossiê constitui esse aviso. Indica os anfitriões, as datas, as respostas guardadas e os hashes. A partir da publicação, a questão já não é se Valve sabia — é o que Valve fez a seguir.

01Julho de 2016 / a exposição «The Dossier»

Um prazo de dez dias.

O aviso acima reproduzido constitui o ponto de partida histórico para a comparação das medidas de execução no âmbito da investigação.

0217 de fevereiro de 2024 / candidatura geral

A janela temporal do DSA.

Distinguir a conduta histórica da conduta durante o período em que se aplicam as obrigações relevantes da DSA.

03Dez anos / instantâneo do dossiê original

A duração requer um registo de notificações.

O tempo decorrido desde julho de 2016 (ver Secção 11) é um indicador do processo. Não se trata de dez anos de violações comprovadas da DSA. Associe cada notificação a um elemento específico, à legislação aplicável, à prova de entrega e à resposta.

Parte C — Quadros jurídicos · Secção 17 · Identidade, idade, acesso comercial

Menores: um login com Steam não constitui uma verificação da idade

Contexto e limites da fonte

Não constam dados de menores em nenhuma parte deste dossiê, nem foram recolhidos quaisquer dados: os autores não se registaram, não depositaram dados nem iniciaram sessão em nenhuma das plataformas mencionadas. Qualquer pessoa que se baseie nesta secção deve manter confidenciais as provas que envolvam crianças e suprimir os detalhes identificativos das provas apresentadas publicamente. A COPPA é aqui citada como uma lei de privacidade infantil com as suas próprias condições de âmbito de aplicação — público-alvo, conhecimento efetivo, dados pessoais recolhidos — e não como uma regra geral relativa à idade mínima para jogar; a queixa de Nova Iorque de 2026 é uma alegação por parte de uma autoridade estadual, não uma conclusão.

«Iniciar sessão com Steam» comprova que existe uma conta. Isso não prova nada em relação à idade — e, nestes sites, é a única barreira entre uma criança e um depósito. Leia isto com Secção 3.1: no cliente Steam, o aviso que um navegador apresentaria nunca é exibido, pelo que a criança nunca o vê.

O que o OpenID Steam ofereceIdentidade da conta

Um SteamID verificado utilizado para iniciar sessão ou associar uma conta.

O que o operador deve determinarCondições de elegibilidade para participar

Idade, jurisdição e quaisquer verificações de identidade necessárias.

Base técnica: Documentação do Steamworks OpenID ↗ arquivado 2026-09-21 ↗. A confirmação da identidade documentada não constitui uma certificação de que o utilizador possa jogar legalmente.

COPPA / crianças com menos de 13 anos

Identifique o operador e os dados.

A COPPA aplica-se aos serviços abrangidos destinados a crianças e aos serviços que tenham conhecimento efetivo de que recolhem dados pessoais de crianças com menos de 13 anos. Trata-se de uma lei relativa à privacidade das crianças, não de uma regra universal sobre a idade mínima para jogar. Defina o público-alvo, os dados pessoais recolhidos, o conhecimento e o processo de consentimento parental.

FTC: Requisitos da COPPA ↗ arquivado 2026-09-21 ↗

As provas a preservar

Registe o percurso desde o início de sessão até ao depósito.

Manter o sistema de verificação da idade do site, o texto relativo ao registo, os termos de elegibilidade, o processo de pagamento e o histórico de reclamações. Avaliar cada operador separadamente. Manter a confidencialidade de quaisquer provas que envolvam uma criança e ocultar os dados identificativos das provas apresentadas publicamente.

Um registo de aplicação da lei relacionado é o Anúncio da queixa em Nova Iorque de 2026 arquivado 2026-09-01 ↗, que alega que as caixas de recompensas pagas causam danos aos jovens utilizadores. Não se trata de uma conclusão ao abrigo da COPPA.

Parte C — Quadros jurídicos · Secção 18 · Pedido ao abrigo do artigo 15.º do RGPD

O pedido. A resposta. A comparação que falta.

Ele pediu quatro coisas, uma delas o registo que revelaria quem tinha introduzido uma chave API na sua conta. Três dias depois, o ticket foi encerrado com um link para uma página que não contém nenhuma dessas informações — e a frase utilizada para concluir o texto é contestada pelos próprios advogados de Valve.

De quem é esta conta · Origem e limites

Estas imagens não são do PhishDestroy. Provêm de um titular de conta Steam comum — um dos inquiridos num breve inquérito realizado por este projeto, que apresentou ele próprio o pedido e forneceu as capturas de ecrã. A conta é dele, o ticket é dele e a correspondência decorre entre ele e o Apoio ao Cliente Steam. Este projeto não apresentou o pedido, não possui qualquer conta na plataforma e não é parte neste ticket.

A 16 de setembro de 2026, apresentou um pedido de acesso aos dados pessoais ao abrigo do artigo 15.º do RGPD/CCPA, solicitando especificamente os registos de registo de chaves API, o histórico de inícios de sessão com endereços IP, o histórico de autorização de dispositivos e o histórico de transações. A 17 de setembro, o agente «Logen» encaminhou-o para a página de autoatendimento «Dados da Conta». A 18 de setembro, afirmou que as categorias solicitadas não constavam dessa página e pediu que o caso fosse encaminhado para a Equipa de Privacidade ou para o Encarregado da Proteção de Dados (DPO). A 19 de setembro, o agente «Kal» encerrou o ticket com o mesmo encaminhamento. Ambas as capturas de ecrã encontram-se abaixo (e-mail do requerente ocultado; SHA-256 em steam_tos_assets/screenshot-manifest.json).

Ele é o requerente ideal por uma razão simples: esta conta possui uma chave da API Web Steam que ele não criou, registada em localhost. Não se sabe quando foi criada — nem para ele, nem a partir de nada que Valve lhe tenha disponibilizado, porque o único registo que permitiria datá-lo é o registo de registo da chave API, que é precisamente a categoria que o encerramento ocultou. A chave não é nova: é anterior ao momento em que ele tomou conhecimento da mesma, num intervalo que não consegue medir, pela mesma razão.

Outros titulares de contas estão a apresentar o mesmo pedido. Qualquer resposta que chegar será adicionada aqui nos mesmos termos que estas duas — número do ticket, data de captura, SHA-256, identidade do requerente ocultada — quer aceite as categorias, quer as recuse.

Este projeto não se pronuncia sobre o motivo pelo qual o ticket foi encerrado. Não foi indicado qualquer motivo no próprio ticket, nem se infere qualquer motivo neste contexto.

O pedido. A resposta. A comparação.ACOMPANHE O REGISTO
O PEDIDOCategorias específicasRegistos de chaves API, inícios de sessão, dispositivos e transações
A RESPOSTAReferência aos dados da contaVerificar a troca de suporte
O TESTEO que foi fornecido?Comparar cada categoria solicitada

Ele solicitou quatro categorias específicas. A página «Dados da Conta» para a qual foi encaminhado corresponde à própria exportação de autoatendimento do Valve, e este projeto não pode enumerar o seu conteúdo para a conta de outra pessoa — pelo que não é publicada aqui qualquer comparação completa, categoria a categoria. O que consta do registo é a sua declaração de 18 de setembro, segundo a qual as categorias não existiam, e o encerramento do caso, em 19 de setembro, que repetiu o encaminhamento sem abordar essa questão.

Ecrã 1/2 — Pedido (16 de setembro) e primeira resposta, agente «Logen» (17 de setembro)
GDPR ticket HT-2YBP-F7JP-D4VB — request and first response
Fonte: help.steampowered.com, pedido de assistência HT-2YBP-F7JP-D4VB · capturado entre 16 e 17 de setembro de 2026 · e-mail do requerente ocultado 2026-09-21 · Ficheiro: gdpr-ticket-1.png · SHA-256 da940c731ab9869d226e9d06ccc8a1b393738766b7b0c445a56662623e025a66 (screenshot-manifest.json).
Ecrã 2/2 — Pedido de escalamento (18 de setembro) e encerramento, agente «Kal» (19 de setembro)
GDPR ticket HT-2YBP-F7JP-D4VB — escalation request and closure
Fonte: help.steampowered.com, pedido de assistência HT-2YBP-F7JP-D4VB · capturado em 18–19 de setembro de 2026 · Ficheiro: gdpr-ticket-2.png · SHA-256 44844ea7b251f7fd7d79f87ee1578a846606a97b9659d3a53b322120c422219b (screenshot-manifest.json).
Resposta final, 19 de setembro (textual):
«Os dados Steam que a plataforma guarda já se encontram na página «Dados da Conta». Uma vez que não há mais informações Steam que o Apoio ao Cliente possa fornecer, Este pedido será encerrado."
Não foram fornecidos dados · não foi indicada qualquer base jurídica para a recusa · não foi apresentado qualquer resultado do recurso
Essa frase é falsa, e são os próprios advogados de Valve que o provam. A carta do advogado de 1 de outubro de 2025, no parágrafo 1.9, descreve uma correlação ao nível do dispositivo que associa um dispositivo a dezenas de contas (Apêndice A). A mesma resposta incluía 830 páginas de registos arquivados (Anexo B). Nada disso consta na página «Dados da conta».
Por que é que esta conta solicitou o registo da chave API?

Ele não escolheu essas quatro categorias ao acaso. O localhost A chave da sua conta é o indício de um script, e não de uma pessoa a introduzir um domínio real na página do programador (Secção 5, Secção 6). O único registo que indica quem o criou e de onde provém é o registo de registo da chave API. Foi isso que ele pediu em primeiro lugar. Foi isso que a empresa se recusou a divulgar.

Fonte: o titular da conta, durante o inquérito deste projeto. As capturas de ecrã dos bilhetes acima foram encriptadas; a página da chave não foi publicada.

Avaliação · PhishDestroy

Encerrar um ticket com a questão ainda em aberto não é um acidente neste caso. É o desfecho normal. Nós defendemos 16,319 registos de reclamações e de assistência mantidos e 354 trocas de suporte sem duplicados extraídos deles. Este bilhete é um exemplo datado e exaustivamente documentado da forma que assumem.

Ticket de assistência — Arquivado HT-2YBP-F7JP-D4VB
Tipo de pedido Artigo 15.º do RGPD – Pedido de acesso aos dados pessoais (DSAR)
Estado do bilhete ENCERRADO A 19 DE SETEMBRO DE 2026 — NÃO FORAM FORNECIDOS DADOS
Agentes na bolsa «Logen» (17 de setembro), «Kal» (19 de setembro)
Arquivado 16 de setembro de 2026
Dados solicitados Quem registou a chave da API Web associada a esta conta e a partir de que endereço IP / dispositivo / data e hora
Base jurídica invocada Artigo 15.º do RGPD — direito de acesso aos dados pessoais
O quadro jurídico: O n.º 3 do artigo 12.º concede ao responsável pelo tratamento um prazo de um mês a contar da receção (prorrogável mediante justificação). Esse prazo ainda não tinha expirado à data da publicação, e este dossiê não alega qualquer incumprimento do prazo. A objeção diz respeito ao mérito: a resposta final remete para uma página de autoatendimento, mas não demonstra que as quatro categorias de dados mencionadas tenham sido apresentadas; além disso, caso o responsável pelo tratamento se recuse a agir, o n.º 4 do artigo 12.º exige que este indique os motivos e as vias de reclamação. Nenhum destes elementos consta da resposta final.
Por que é que estes dados específicos são importantes?

O registo de eventos da chave da API Web é o registo que indica se um terceiro registou uma chave utilizando um cookie de sessão roubado — o mecanismo descrito nas queixas de roubo de inventário preservadas no arquivo deste dossiê. A divulgação de quem registou uma chave API, a partir de que endereço IP e em que momento, permitiria:

  • Permitir que a vítima compare o endereço IP de criação da API com o seu próprio histórico de inícios de sessão
  • Revelar endereços IP de centros de dados associados a infraestruturas conhecidas de phishing e de bots de jogos de azar
  • Apresentar provas que possam ser utilizadas em processos civis ou criminais contra o autor
  • Indicar se o titular da conta foi notificado quando a chave foi criada
O que consta dos autos: A Valve mantém registos ao nível do dispositivo e de correlação de contas — a carta do seu advogado, datada de 1 de outubro de 2025, descreve-os (ver Apêndice A, Memorando de Provas — Fonte 1). No pedido HT-2YBP-F7JP-D4VB, a mesma categoria de registos foi solicitada pelo titular dos dados e o pedido foi encerrado com um encaminhamento para uma página de autoatendimento que, segundo o titular dos dados, não os continha. A legalidade dessa recusa é uma questão da competência da autoridade de controlo; o efeito é que a pessoa a quem os dados dizem respeito não os recebe.
A troca de mensagens — quatro mensagens, três dias

Dois agentes de apoio da Steam responderam utilizando os nomes próprios indicados no ticket: «Logen», a 17 de setembro, e «Kal», a 19 de setembro. Ambos encaminharam o requerente para a página «Dados da Conta». Nada no ticket indica se o pedido chegou à Equipa de Privacidade ou ao Responsável pela Proteção de Dados de Valve, e o dossiê não especifica quem são os agentes, quais são as suas funções nem como o ticket foi encaminhado.

16 de setembro
Pedido ao abrigo do artigo 15.º apresentado com quatro categorias de dados especificadas
17–18 de setembro
Consulta aos dados da conta; o requerente solicita que o caso seja encaminhado ao Encarregado da Proteção de Dados
19 de setembro
O pedido de assistência foi encerrado com a mesma referência; sem dados, sem fundamento indicado
O que o artigo 15.º do RGPD confere explicitamente ao titular dos dados
Art. 15.º, n.º 1, alínea a) Finalidades do tratamento — por que razão a Valve conserva os dados
Art. 15.º, n.º 1, alínea b) Categorias de dados — o que Valve contém
Art. 15.º, n.º 1, alínea c) Destinatários ou categorias de destinatários — quem recebeu os dados (por exemplo, o titular da chave API)
Art. 15.º, n.º 1, alínea d) Período de retenção ou critérios para o determinar
Art. 15.º, n.º 3 Uma cópia dos dados pessoais que estão a ser tratados — ou seja, o próprio registo da chave API
ART. 12.º, n.º 3 Resposta necessária no prazo de um mês a partir da data de receção; qualquer prorrogação deve ser comunicada no prazo desse mês. O prazo ainda não tinha expirado à data da publicação. Art. 12.º, n.º 4: Se o responsável pelo tratamento não tomar medidas, deve explicar os motivos e informar o titular dos dados sobre as vias de reclamação.
Procedimento de reclamação regulamentar — para qualquer utilizador

Qualquer utilizador que tenha apresentado um pedido ao abrigo do artigo 15.º do RGPD à Valve e não tenha recebido uma resposta em conformidade (ou uma recusa padrão sem dados) pode apresentar uma reclamação junto da autoridade de controlo do seu Estado-Membro da UE/EEE. O estabelecimento da Valve na UE é a Valve GmbH, em Hamburgo, pelo que a autoridade de controlo principal para reclamações transfronteiriças é a Autoridade de Proteção de Dados e Liberdade de Informação de Hamburgo (HmbBfDI). (O representante previsto no artigo 27.º da Valve também se encontra em Hamburgo; o endereço de um representante não determina, por si só, a autoridade competente.) Também é possível apresentar uma queixa junto da autoridade do próprio Estado-Membro do queixoso, nos termos do artigo 77.º.

Referência do ticket para qualquer reclamação: HT-2YBP-F7JP-D4VB — conservado neste dossiê como um caso documentado.

Um caso documentado

Os registos existem; o titular dos dados não os recebeu.

O advogado de Valve descreveu os registos de correlação ao nível do dispositivo numa carta datada de 1 de outubro de 2025. Em 19 de setembro de 2026, um pedido ao abrigo do artigo 15.º relativo à mesma categoria de registos foi arquivado com uma referência a uma página de autoatendimento que, segundo o requerente, não os continha, sem que fosse indicada qualquer base jurídica. O ticket HT-2YBP-F7JP-D4VB é um exemplo documentado; se isso reflete uma prática mais generalizada é uma questão que cabe à autoridade de controlo, que pode solicitar à Valve os seus registos de tratamento.

Parte C — Quadros jurídicos · Secção 19 · Direito dos contratos

O Acordo de Assinatura em relação à própria arquitetura da plataforma

Limites de contexto e de fonte

Os autores não são advogados e nada do que aqui se apresenta constitui aconselhamento jurídico. A SSA é citada a partir da revisão de 10 de setembro de 2026; uma revisão diferente pode apresentar uma redação diferente, e a numeração das cláusulas tem variado ao longo das revisões — verifique a cláusula na versão que regulava a conduta em questão. Os argumentos relativos aos artigos 25.º e 32.º indicam o que o regulamento exige, e não que uma autoridade de controlo tenha constatado uma infração. Os valores apresentados no Argumento 1 respeitam os limites de âmbito estabelecidos na secção 13.

Três das disposições centrais da SSA entram em conflito com a forma como a plataforma está concebida: a proibição de utilização comercial, face a um limite máximo de preço no «Market» que empurra as vendas de elevado valor para fora da plataforma; a cláusula de responsabilidade do utilizador relativa às chaves API, em contraposição a um ponto de extremidade de chaves que, antes de 2023, não exigia autenticação de dois fatores; e a formulação relativa à aplicação da lei, em contraposição a um registo público que não indica qualquer aplicação por operador. Se estas contradições afetam a aplicabilidade da lei é uma questão a decidir por um tribunal; esta secção expõe os factos que um tribunal teria perante si.

Argumento 1 / Arquitetura da capitalização de mercado

O limite máximo do mercado e a proibição de utilização comercial

O Mercado Comunitário Steam tem um limite máximo de listagem de cerca de $1,800. Em cinco mercados, numa imagem instantânea desatualizada (23 de setembro de 2026), 248 categorias de artigos CS2 apresentam preços, determinados de forma independente, superiores a esse limite máximo em dois ou mais desses mercados; tais artigos não podem ser vendidos a esses preços na própria plataforma da Valve. Os proprietários que pretendem esses preços recorrem a mercados de terceiros, que funcionam com contas Steam e a API Steam — cuja utilização é classificada pela SSA como comercial, salvo se expressamente autorizado.

Os artigos excedem o limite máximo do Mercado → os mercados de terceiros preenchem a lacuna → esses mercados utilizam contas Steam e a API Steam → a SSA proíbe a utilização comercial sem autorização → não foi publicado qualquer registo de autorizações. A taxa combinada do Mercado Comunitário, de cerca de 15%, aplica-se apenas às vendas concluídas no interior do Mercado, e não a estas transações externas.
Argumento 2 / Arquitetura de segurança da chave API

A vulnerabilidade da chave API como uma questão de conceção da plataforma, e não como negligência do utilizador

Antes de 2023, o endpoint de criação de chaves API do Steam aceitava um pedido POST com um sessionid roubado e gerava uma credencial com privilégios elevados sem confirmação por e-mail, sem autenticação de dois fatores ou sem verificação por dispositivo. As queixas relativas ao sequestro de API recolhidas nesta investigação seguem um padrão: script do atacante, cookie de sessão roubado, criação silenciosa de chaves, interceção de transações (a carga útil do pedido é apresentada na Secção 8).

O artigo 25.º do RGPD (proteção de dados desde a conceção) e o artigo 32.º (segurança do tratamento) exigem medidas técnicas adequadas ao risco. A emissão de uma credencial suscetível de interceção comercial sem um segundo fator de autenticação ou notificação ao titular é uma questão de conceção que cabe ao responsável pelo tratamento. A questão de saber se a cláusula do SSA que atribui a responsabilidade ao utilizador pode ser invocada neste contexto é da competência do tribunal e da autoridade de controlo.

Argumento 3 / Visibilidade em tempo real

Valve recebe o nome de host de autenticação em cada início de sessão

O nome de host de autenticação chega ao ponto final OpenID de Valve em texto simples em openid.return_to e openid.realm (a estrutura do pedido é apresentada na Secção 3). A sua extração é uma operação padrão. A partir de 2026-09-22, em 26 pares, o domínio principal estava incluído no Filtro de Ligações, enquanto o anfitrião que apresentava o seu Steam não estava. O Valve não publicou qualquer registo de aplicação por operador, pelo que não é possível determinar, a partir de dados públicos, se alguma medida além do Filtro de Ligação foi aplicada a estes anfitriões.

Quem suporta os custos

O padrão observado nas queixas arquivadas

Nas reclamações analisadas, a resposta do Steam Support a uma alegação de apropriação indevida de uma chave API segue sempre o mesmo padrão: recusar a restauração, referir a responsabilidade do utilizador pela conta e pela sua chave API e encerrar o ticket. Neste dossiê não é apresentada qualquer estimativa do número total de contas afetadas nem do valor perdido; não foi identificada qualquer fonte para esses dados.

A questão não é se os utilizadores individuais cometeram erros. A questão é quem é responsável por uma arquitetura que, até 2023, permitiu que um pedido POST com um cookie roubado criasse uma credencial de negociação com privilégios elevados, sem qualquer notificação e sem autenticação de dois fatores.
O SSA enquanto documento vs. o SSA enquanto contrato

Um tribunal que analisasse este processo não interpretaria a SSA isoladamente.

Analisaria esse documento em conjunto com a carta do advogado de outubro de 2025, que descreve a correlação ao nível do dispositivo, as datas de registo do host de autenticação, os carimbos de data e hora do registo em lote, a carga útil do pedido da chave API e os dez anos decorridos entre os avisos de julho de 2016 e as plataformas que ainda estavam em funcionamento em setembro de 2026. É esse o registo que Valve teria de abordar.

Apêndice B — O ficheiro PDF gerado · verificação da expurgação

A censura no PDF gerado é meramente estética: o texto ocultado continua a poder ser extraído

O advogado de Valve respondeu a um pedido de acesso ao abrigo do RGPD com um anexo de 830 páginas, no qual as partes censuradas foram pintadas sobre o texto, em vez de serem removidas. 902,270 caracteres encontram-se por baixo das barras pretas e são exibidos diretamente com uma ferramenta de extração de texto — incluindo os identificadores de terceiros que as barras tinham como objetivo ocultar. Aqui são publicadas apenas as contagens agregadas; nenhum conteúdo abrangido é reproduzido e o próprio apêndice não é publicado.

1. O que a verificação geométrica revelou

Resposta ao abrigo do artigo 15.º do RGPD, datada de 1 de outubro de 2025 foi acompanhado por um apêndice em PDF de 830 páginas (metadados do produtor Aspose.PDF para .NET, criados e modificados na mesma data). Os autores realizaram uma verificação da geometria ao nível da página: para cada página, foram localizados retângulos opacos, quase pretos, pintados por cima da camada de texto, e foram contados os caracteres extraíveis que se encontravam por baixo deles.

Medido no ficheiro gerado
902,270
Caracteres que ainda podem ser extraídos de debaixo das barras pretas
Contados, não estimados. Trata-se de uma contagem dos personagens abrangidos — não de vítimas, reidentificações ou incidentes.
830 / 830
Páginas afetadas — todas as páginas
986
Retângulos sobre texto extraível
1,329
Total de retângulos pretos opacos
As barras pretas são sobrepostas à camada de texto; não a removem. O texto por baixo das barras pode ser extraído com ferramentas padrão de PDF. Apenas são publicadas contagens agregadas; nenhum conteúdo ocultado é reproduzido aqui.
Demonstração forense: separação de camadas
MAQUETE DE SOBREPOSIÇÃO VETORIAL DO ASPOSE.PDF PARA .NET (ANEXO, p. 412)

Denúncia apresentada contra a conta: [INÍCIO DE SESSÃO: utilizador_ocultado_667]

Motivo indicado pelo utilizador: [TEXTO: «O utilizador denuncia a existência de artigos duplicados no inventário e conduta comercial abusiva...»]

Primeiro plano: <path fill="#000" /> Falha: Fluxo UTF-8 subjacente intacto
Fonte: anexo em PDF da carta do advogado de 1 de outubro de 2025 (830 páginas, metadados do produtor Aspose.PDF para .NET) · calculado pelos autores, método e contagem por página em disclosure-audit.json · O SHA-256 do apêndice registado no mesmo ficheiro · o próprio apêndice não é publicado.
2. Por que é que isto é importante para a resposta de um titular de dados

O advogado de Valve enviou este ficheiro a um titular de dados em resposta a um pedido relativo aos registos dessa pessoa. As barras que o cobrem são meramente estéticas: o texto subjacente nunca foi removido, pelo que os identificadores de terceiros que as barras pretendiam ocultar foram enviados ao destinatário juntamente com o ficheiro. Uma supressão que pode ser removida com uma ferramenta de extração de texto não oculta nada e, além disso, impede o destinatário de determinar o que foi divulgado e o que não foi.

O n.º 4 do artigo 15.º é a razão pela qual essas barras existem: o direito de obter uma cópia não deve prejudicar os direitos e liberdades de terceiros. Essa é a obrigação que esta produção não cumpriu. Cabe à autoridade de controlo determinar se se trata de uma violação de dados pessoais nos termos do artigo 4.º, n.º 12; a divulgação em si é mensurável no ficheiro e reproduzível por qualquer pessoa que possua os mesmos bytes — o SHA-256 está publicado, mas o apêndice não.

O que estava por baixo das barras não eram números de conta. Tratava-se do conjunto de denúncias apresentadas por utilizadores contra o requerente, com os respetivos autores indicados: Steam inícios de sessão que, dado que um início de sessão raramente é utilizado apenas no Steam, identificam a pessoa por trás deles — segundo os autores, mais de 60% dos utilizadores mencionados no documento são totalmente identificáveis — juntamente com o texto original, sem censura, do que escreveram. Esse texto inclui ameaças de morte e insultos dirigidos à nacionalidade do requerente. Algumas das pessoas assim identificadas são menores de idade. A produção entregou uma lista com os nomes dos jornalistas à pessoa que tinha sido alvo da reportagem, que é precisamente o dano que o n.º 4 do artigo 15.º visa impedir.

A ordem dos caracteres no ficheiro é tão importante quanto o seu conteúdo. O pedido foi inicialmente recebido com uma exigência de provas adicionais de identidade, com o argumento de que o endereço de e-mail com pseudónimo do requerente não continha o seu nome; a conta foi banida permanentemente durante o atraso que se seguiu. A carta que finalmente entregou os dados, mais de seis semanas após o prazo de um mês previsto no n.º 3 do artigo 12.º, ameaçou o destinatário com um processo penal e reteve o restante dos seus próprios dados até que este explicasse a atividade da sua conta ao advogado. A divulgação também esclarece duas questões a que Valve não tinha respondido publicamente: os registos apresentados revelam ligações entre contas que remontam a 2019 e dados de telemetria interna com um nível de detalhe que Valve nunca tinha descrito.

Âmbito desta secção: A observação aqui apresentada limita-se aos aspetos técnicos da redação, analisados com base no ficheiro tal como foi produzido. A análise mais aprofundada dos registos produzidos, realizada pelos autores, não é divulgada enquanto se aguarda uma revisão independente e não é invocada em nenhuma outra parte deste dossiê.

Prova: carta do advogado datada de 1 de outubro de 2025 e o seu anexo em formato PDF (SHA-256 registado no ficheiro de auditoria); Medidas e método para ficheiros PDF ao nível da página ↗. A sequência do pedido, a recusa referida na página 8 e a descrição dos registos divulgados estão descritas na íntegra no relato de PhishDestroy, «O meu cão contra os advogados de elite especializados no RGPD», 17 de agosto de 2026 ↗ arquivado 2026-08-21 ↗. Os nomes das contas e os dados de terceiros foram omitidos aqui; nada do que está coberto pelas barras é reproduzido.

Na página 8 da carta de acompanhamento, parte do pedido é recusada, sendo o motivo apresentado por escrito: Não é possível fornecer informações mais detalhadas devido à proteção dos dados pessoais dos outros utilizadores da plataforma Steam… — não é possível dar uma resposta mais detalhada, uma vez que os dados pessoais de outros Steam utilizadores têm de ser protegidos. O apêndice de 830 páginas fazia parte do mesmo pacote. O que as barras ocultavam não eram números de conta: eram as denúncias apresentadas contra o requerente, com os nomes dos autores indicados e as mensagens originais, não censuradas, em anexo. O titular da conta tinha solicitado a Valve, através do seu advogado, o seu próprio processo; o que conseguiu extrair dele eram os dados de outras pessoas. Nada neste apêndice depende de quem desenhou as caixas. O que fica estabelecido é que a proteção Valve invocada como fundamento para a recusa de divulgação é a mesma proteção que esta mesma entrega não cumpriu, no mesmo envelope, no mesmo dia.
Apêndice D — Recolha de amostras

Documentos primários selecionados

Seis registos do arquivo — três issues do GitHub nos trackers de Valve e três contas do Reddit relativas a resultados de suporte contestados. Cada fonte permanece associada à alegação, ao texto guardado e à questão que esta suscita.

GH-01 / GITHUBAbrir na compilação guardada

Chaves de hardware, solicitadas em 2016

Um utilizador solicitou ao Valve que suportasse chaves de hardware U2F como segundo fator de autenticação alternativo. A questão guardada tem as etiquetas «Pedido de funcionalidade» e «Revisada», estando o seu estado registado como «aberta».

Solicito que o Steam passe a suportar a chave USB U2F como alternativa.

Excerto da issue do GitHub ↗
Registo documentado
Um pedido datado relativo a uma medida de segurança adicional para a conta, publicado no próprio sistema de acompanhamento de problemas do Valve e marcado como «revisto».
Exigência de responsabilização
Publique a decisão relativa ao produto, a data de resposta e a proteção concedida após a análise.
No dossiê: Medidas de segurança da conta →Arquivo n.º 484 · compilação 2026-09-17

Seis registos selecionados. As descrições do GitHub descrevem a compilação guardada. As publicações no Reddit preservam os relatos dos autores.

Descarregue os seis álbuns ↓

A compilação pesquisável contém 16,319 registos distintos: 393 registos no Trustpilot, 5,635 no Reddit, 2,395 no GitHub, 276 registos na Web e 7,620 na wiki. Vários registos podem referir-se ao mesmo evento. A exportação principal separada, com 40,448 linhas, tem um âmbito diferente.

Pesquisar no arquivo completo ↗ · Criar manifesto ↗ · Âmbito e contagens do conjunto de dados →

Apêndice E — Estudo de caso

ArchiSteamFarm e a cláusula de automatização

Uma ferramenta de código aberto para a aquisição de cartões, cujas próprias perguntas frequentes (FAQ) indicam que funciona em milhões de contas, o que contraria a cláusula do Acordo de Subscrição (§ 4.C) que proíbe a automatização. Os mecanismos — o que uma «fazenda» tem de comprar à Valve antes de poder produzir qualquer coisa, por que razão todas as formas de levantar fundos de um cartão violam a licença, o historial de aplicação das regras e quem modera a economia dos cartões — estão descritos na íntegra em Anexo V ↗.

O Contrato de Assinante Steam, § 4.C, estipula:

«Não é permitido utilizar qualquer tipo de scripts, bots, macros ou outros sistemas não controlados por seres humanos («Automação») para interagir com os Conteúdos e Serviços no Steam, de forma alguma.» — Steam Contrato de Assinante, § 4.C (em vigor) ↗ arquivado 2026-09-18 ↗

Valve faz cumprir esta cláusula. É muito eficaz nisso. As perguntas frequentes sobre ArchiSteamFarm (ASF) — uma ferramenta de código aberto que, segundo a própria documentação, funciona em mais de alguns milhões de contas Steam desde o seu primeiro lançamento, há mais de 11 anos — reproduz três Steam mensagens do apoio ao utilizador que baniram permanentemente os utilizadores que geriam redes de bots. Valve descobriu as redes, identificou-as e desativou-as. A questão relevante não é, portanto, se Valve consegue detetar a automação em grande escala.

O site oficial do projeto ArchiSteamFarm Perguntas frequentes aborda diretamente o risco de uma proibição:

«Isto é extremamente improvável, tendo em conta que o ASF está a ser utilizado em mais de alguns milhões de contas Steam, desde o seu primeiro lançamento, que ocorreu há mais de 11 anos — mas continua a ser uma possibilidade, independentemente da probabilidade real.»

"Valve reconhece claramente a existência dos «Steam ociosos», tal como aqui se afirma; por isso, se me perguntassem, tenho quase a certeza de que, se não estivessem de acordo com a sua existência, já teriam tomado medidas em vez de se limitarem a salientar que estes poderiam causar problemas no que diz respeito a VAC. A palavra-chave aqui é «jogos de inatividade» (idlers), por exemplo, o ASF, e não «jogos de inatividade»."

— ArchiSteamFarm Perguntas frequentes, JustArchiNET. Fonte: Wiki do GitHub ↗ · verificado literalmente 2026-09-22

A mesma secção de perguntas frequentes responde à pergunta «Alguém foi banido por causa disso?» com Sim, e reproduz o que o Steam Support escreveu a três deles:

1,000+ bots · banidos do comércio
«Parece que esta conta foi utilizada para gerir uma rede de contas de bots. A utilização de bots constitui uma violação do Acordo de Assinante Steam.»

Mais de 170 bots · banidos permanentemente, Promoção de Inverno de 2017
«Esta conta foi utilizada para a recolha ilegal de cartões colecionáveis no Steam, bem como para atividades relacionadas, não apenas comerciais. A conta foi bloqueada definitivamente e o Apoio ao Cliente Steam não pode prestar assistência adicional sobre esta questão.»

Mais de 120 bots · banidos permanentemente
«Esta e outras contas foram utilizadas para sobrecarregar a nossa infraestrutura de rede, o que constitui uma violação das regras de conduta online Steam.»

— Steam Mensagens de apoio reproduzidas na ArchiSteamFarm secção de perguntas frequentes (FAQ), na secção «Alguém foi banido por causa disso?». Fonte ↗ · verificado literalmente 2026-09-22

Coloca os dois registos lado a lado. Um utilizador privado com 1,000 bots de farming é identificado, informado de que «a utilização de bots constitui uma violação do Steam Acordo de Subscrição» e removido permanentemente. As plataformas comerciais incluídas neste dossiê gerem contas automatizadas Steam como atividade principal, numa escala muito superior, e autenticam-se através do próprio OpenID da Valve em cada início de sessão — e não foi publicado qualquer registo de aplicação de medidas por operador relativamente a nenhuma delas. A cláusula funciona. A questão é a quem se destina.

A ASF não é acusada de nada aqui, e a sua interpretação da posição de Valve é da sua exclusiva responsabilidade — o seu autor afirma claramente que «a ASF não está autorizada por Valve». A ferramenta é aqui utilizada como um instrumento de medição: mostra que Valve deteta redes de bots, identifica-as por escrito e bane-as permanentemente. Valve pode encerrar a questão numa única frase, publicando quais as automações comerciais que autoriza e o registo, por operador, das medidas tomadas relativamente às restantes.

Como a prática de «card farming» afeta as receitas da Valve

As cartas colecionáveis obtidas no jogo são vendidas no Mercado da Comunidade Steam, que cobra uma comissão total de cerca de 15% por cada venda concluída no Mercado; a conta tem de ter gasto $5.00 USD em Steam antes de poder receber qualquer cartão; e a obtenção de cartões requer a posse do jogo ou compras no jogo. Não é aqui estimada qualquer receita agregada — a escala operacional é indicada apenas tal como consta nas Perguntas Frequentes (FAQ) da ASF. As Perguntas Frequentes também registam Valve distinções "Steam ociosos" (coleção de cartas) de "jogadores que ficam a perder tempo"; consulte o Perguntas frequentes sobre a ASF ↗. As regras estão descritas na íntegra em Anexo V — a escala e a armadilha da utilização comercial.

Assunto ArchiSteamFarm — obtenção automática de cartões
Escala indicada Milhões de contas (segundo as Perguntas Frequentes da ASF — o número exato de contas ativas não foi confirmado)
Contados, não citados 10,880,610 entradas totais na API do próprio grupo Steam da ASF (5,360,499 sem restrições, conforme Steam mostra) — os «milhões» referidos nas Perguntas Frequentes não são uma história, mas sim um recenseamento. 88.97% não implicam qualquer tipo de Steam proibição. O censo completo das proibições ↗
Informações divulgadas na própria documentação da ferramenta
  • O ASF inicia sessão nas contas em modo sem interface gráfica e mantém os jogos em espera para a obtenção de cartas, sem iniciar o cliente Steam (conforme a documentação do projeto).
  • A secção de perguntas frequentes argumenta que o Valve está ciente da existência dos «Steam ociosos» e que «se não se sentissem à vontade com eles, já teriam feito alguma coisa».
  • Não foram registadas medidas de fiscalização específicas em mais de 11 anos (segundo as Perguntas Frequentes); as vendas com cartão resultantes no Community Market implicam uma comissão combinada de Steam, no valor de cerca de 15%.
  • A secção de perguntas frequentes indica um limite máximo recomendado de dez contas por operador e atribui-o a Valve: «Esta recomendação baseia-se em diretrizes internas Valve, bem como nas nossas próprias sugestões.» A Valve não publicou qualquer diretriz desse tipo.
  • Limite técnico, de acordo com as mesmas perguntas frequentes: «é possível executar até 100-200 bots com um único IP e uma única instância do ASF.»
  • O tempo de jogo «falsificado» é registado pelo Valve — «normalmente é atualizado a cada 30 minutos, aproximadamente» — e o § 4.C enumera «a falsificação de estatísticas de jogo (por exemplo, vitórias ou derrotas inflacionadas, XP, tempo de jogo)» como um ato proibido.
A cláusula relativa à automatização é explícita; o FAQ da ASF afirma há anos que a ferramenta é utilizada em milhões de contas; não foram relatadas quaisquer medidas de fiscalização específicas contra a sua utilização. A discrepância entre a regra e a sua aplicação está documentada; a razão para tal não é aqui esclarecida.
Exposição completa A economia dos cartões: o processo, a escala, a licença e quem a regula ↗ O que uma exploração agrícola tem de comprar à Valve antes de poder produzir um único cartão; as duas linhas do § 4.C que definem a «cultivação de cartões» pelos seus efeitos; por que razão todas as formas de resgatar um cartão violam a licença Valve, enquanto Valve cobra uma taxa à entrada; o registo de aplicação da lei, incluindo a onda de junho de 2025 VAC e o banimento em cadeia por número de telefone partilhado; e os Valve funcionários e moderadores da comunidade que foram encontrados a administrar os serviços de troca de cartões e da lista de banidos em torno de Steam. O recenseamento das proibições Não perguntámos ao Valve qual era a dimensão da quinta. Contámo-la. ↗ 10,880,610 contas no total (limitadas e não limitadas) lidas do próprio grupo Steam do ArchiSteamFarm, ao qual o software adere automaticamente por predefinição na primeira vez que é iniciado, a menos que o utilizador desmarque a configuração de adesão ao grupo (abrangendo tanto as «fazendas de bots» comerciais como os jogadores regulares que mantiveram a configuração predefinida ativada). 88.97% não têm qualquer tipo de banimento Steam; dos 11% que o têm, 99.8% são banimentos comunitários meramente simbólicos que nunca impedem a realização de transações. Após verificação cruzada com SteamRep, 67.77% dos burlões listados ficam em liberdade assim que os banimentos anti-batota são postos de lado. Com repartições por data de registo, localização geográfica e tempo de permanência — a verdadeira escala, medida, não narrada.
Apêndice G — De um modelo de recusa ao registo subjacente

Guia prático sobre o DSAR: solicitar as provas

Recorra ao artigo 15.º do RGPD para solicitar dados pessoais relacionados com a criação de chaves API, a recuperação de contas e o acesso ao apoio ao utilizador. Um registo conservado permite verificar quem iniciou uma ação e em que se baseou a plataforma.

  1. 01

    Guarde a sua cronologia.

    Guarde os avisos da conta, os bilhetes, os IDs das transações e as datas em UTC. Proteja a conta e analise as opções de recuperação aplicáveis ao jogo e à transação.

    Steam Informações sobre proteção comercial ↗
  2. 02

    Solicite os seus dados arquivados.

    Solicite registos de data e hora, endereços IP de origem, eventos importantes do ciclo de vida das chaves, confirmações de segurança e ações de recuperação relacionadas com a conta. Inclua eventos de acesso ao serviço de apoio e os destinatários, sempre que esses dados sejam do seu interesse.

  3. 03

    Guarde o comprovativo de entrega.

    Utilize o canal de contacto para questões de privacidade de Valve. O prazo normal de resposta é de um mês; qualquer prorrogação necessária até um máximo de mais dois meses deve ser justificada no decurso desse primeiro mês.

    Valve via de contacto para questões de privacidade ↗ arquivado 2026-09-21 ↗
  4. 04

    Compare a resposta.

    Concilie os registos com a sua cronologia. Pergunte quais são os motivos das omissões e, se necessário, recorra à via de reclamação junto da autoridade de supervisão. Guarde a resposta exatamente tal como a recebeu.

Pedido de acesso aos dados pessoaisRGPD / Artigo 15.º

Segurança da conta e registos de acesso

Substitua os campos entre parênteses antes de enviar.

To: Valve Privacy Team
Subject: Article 15 GDPR request — account security records

Account / SteamID: [YOUR ACCOUNT IDENTIFIER]
Relevant period (UTC): [START] to [END]
Related support tickets: [TICKET REFERENCES]

I request a copy of the personal data concerning me that you retain for this period, including:

1. API-key registration, confirmation, use and revocation events, with available timestamps, source IP addresses, registered domains, device or user-agent information and non-secret key identifiers.

2. Recorded account-recovery actions, password/email/phone changes, Steam Guard removals or resets, confirmation events and the account-related evidence relied on to authorize those actions.

3. Personal data in support-access and administrative-action logs concerning my account, including available dates, purposes, actions and the support entity involved, subject to applicable rights of others.

4. Account-related records used to determine any sanction, and available records of my complaints, reviews and responses.

Please also provide the applicable processing purposes, categories, recipients, retention periods or criteria, and available information about sources where data were not obtained from me.

Where processing relies on my consent, please provide the retained record of the consent relied upon and the wording presented at that time.

Please provide an intelligible electronic copy with time zones and field definitions. Please do not include active credentials or secret tokens. If any requested data are not held, please say so. For any withheld data, please identify the scope and legal basis of the restriction and provide the remainder.

Please acknowledge receipt and respond within the applicable Article 12 period, explaining any necessary extension. I also ask you to preserve relevant existing records while this request is handled.

Name: [YOUR NAME]
Date: [DATE]
Descarregar ficheiro .txt

O que um endereço IP de um centro de dados pode permitir

Uma discrepância constitui um indício que deve ser investigado.

Um pedido de chave API proveniente da rede de um centro de dados, tal como no exemplo do fornecedor de alojamento web referido nesta investigação, pode ser relevante quando comparado com registos de início de sessão, confirmações e a cronologia do utilizador. Um endereço IP, por si só, não identifica o autor nem contorna automaticamente todas as defesas. A prova de que um autor mal-intencionado forneceu o consentimento registado pode pôr em causa a validade desse consentimento; outras bases jurídicas e questões de responsabilidade exigem uma análise separada.

Ver a denúncia arquivada relativa à proibição e ao RGPD →
Apêndice H — Análise do arquivo do Wayback Machine · estatísticas de suporte publicadas

Volume de assistência. Tempos de resposta publicados.

Limites de contexto e de fonte

A Valve publica estatísticas diárias de apoio em store.steampowered.com/stats/support. Os arquivos do Wayback Machine preservam instantâneos históricos desta página entre 2018 e 2026. O rácio entre o volume e o número de colaboradores sugerido por estes números não é compatível com a revisão humana de cada pedido nos tempos de resposta publicados.

Compare os dados de apoio arquivados de Valve nas várias instantâneas guardadas. A metodologia explica o que esses dados podem e não podem medir.

Volume em função do tempo de resposta publicado (2018 → 2026)

Duas filas num balcão de apoio, conforme se pode ver em 21 capturas de ecrã arquivadas.

Valve publica os números relativos ao apoio ao vivo em store.steampowered.com/stats/support. Cada valor abaixo corresponde ao próprio limite inferior Valve tal como constava nessa página no dia em que o Internet Archive a capturou — não se trata de uma estimativa nossa. Ambas as séries representam a mesma medida na mesma unidade, pelo que devem figurar num único eixo e podem ser comparadas diretamente entre si.

Pedidos de reembolso — dinheiro Valve está em posse de Segurança e recuperação da conta — a conta que perdeu
Published lower-bound response time, refunds against account recovery, 2018–2026 Two series from 21 archived captures of Valve's public support statistics page. The refund lower bound stays between 49 and 55 minutes throughout. The account-recovery lower bound holds near 2.4 hours until December 2022 and stands between 5.8 and 10.9 hours in the 2026 captures. 0 h 2 h 4 h 6 h 8 h 10 h no captures · 38 months 2019 2020 2021 2022 2023 2024 2025 2026 8 h 44 m account recovery 52 m refunds 15 m — one capture only 2018-02-03 · refunds 50.12 minutes to 1.52 hours · account recovery 2.51 hours to 1.80 days 2018-05-07 · refunds 53.83 minutes to 1.47 days · account recovery 2.45 hours to 2.22 days 2018-08-02 · refunds 50.27 minutes to 1.59 hours · account recovery 2.44 hours to 22.17 hours 2018-11-03 · refunds 49.28 minutes to 1.54 hours · account recovery 2.42 hours to 1.31 days · capture archived in Czech 2019-02-01 · refunds 50.13 minutes to 1.52 hours · account recovery 2.44 hours to 2.04 days 2019-05-18 · refunds 51.03 minutes to 3.12 hours · account recovery 2.46 hours to 20.39 hours 2019-09-07 · refunds 50.65 minutes to 1.66 hours · account recovery 2.42 hours to 13.59 hours 2019-12-13 · refunds 50.77 minutes to 1.55 hours · account recovery 2.45 hours to 1.13 days 2020-03-25 · refunds 49.45 minutes to 1.53 hours · account recovery 2.48 hours to 3.62 days · capture archived in French 2020-06-26 · refunds 48.98 minutes to 2.29 hours · account recovery 2.39 hours to 6.99 hours 2020-10-21 · refunds 50.80 minutes to 1.54 hours · account recovery 15.33 minutes to 8.62 hours 2021-03-20 · refunds 50.80 minutes to 1.64 hours · account recovery 2.34 hours to 11.62 hours 2021-06-26 · refunds 51.93 minutes to 6.73 hours · account recovery 2.40 hours to 15.63 hours 2021-10-10 · refunds 51.88 minutes to 3.25 hours · account recovery 2.39 hours to 13.05 hours 2022-01-31 · refunds 53.65 minutes to 8.09 hours · account recovery 2.42 hours to 15.29 hours 2022-05-09 · refunds 51.83 minutes to 1.65 hours · account recovery 2.41 hours to 16.90 hours 2022-09-05 · refunds 53.67 minutes to 4.15 hours · account recovery 2.45 hours to 1.22 days 2022-12-08 · refunds 54.83 minutes to 6.67 hours · account recovery 2.46 hours to 18.89 hours 2026-02-01 · refunds 50.30 minutes to 1.52 hours · account recovery 10.91 hours to 21.30 hours 2026-05-09 · refunds 50.12 minutes to 1.52 hours · account recovery 5.81 hours to 15.60 hours 2026-08-10 · refunds 52.05 minutes to 2.07 hours · account recovery 8.73 hours to 16.52 hours
49–55 minO limite mínimo do reembolso em cada captura, de fevereiro de 2018 a agosto de 2026. Ao longo de oito anos e meio, varia em menos de seis minutos, enquanto o volume diário de reembolsos varia num fator de nove.
2,4 h → 8,7 hO limite inferior da recuperação de contas situa-se em cerca de 2,4 horas em todas as recolhas até dezembro de 2022, com exceção de uma. Nas três recolhas de 2026, Valve apresenta valores de 10,9 h, 5,8 h e 8,7 h.
×2,8 → ×13Quão mais lenta é a recuperação em comparação com os reembolsos, segundo os próprios dados publicados por Valve. Mantém-se estável durante cinco anos, depois o fosso aumenta — a fila que ficou mais lenta é aquela em que é o utilizador, e não Valve, que fica a arcar com os custos.

Fonte: 21 capturas do Wayback Machine de store.steampowered.com/stats/support, 2018-02-03 a 2026-08-10; extração em VALVE_EVIDENCE_PACK/databases/steam_support_stats_history.json. Observe os limites nas figuras: o gráfico representa o inferior limite do intervalo de Valve impressões. O limite superior publicado é pior em ambas as linhas — os reembolsos variaram entre 1,5 horas e 1,5 dias, e a recuperação entre 7,0 horas e 3,6 dias. Duas capturas foram arquivadas numa edição localizada da mesma página Valve — 2018-11-03 em checo, 2020-03-25 em francês — e estão assinaladas com (cs) e (fr) na tabela; os seus valores aparecem aqui com as unidades de medida traduzidas e os números tal como foram publicados, e as cadeias de texto originais são mantidas no ficheiro de extração. Cada captura publicou um tempo de resposta para ambas as filas, e nenhum ponto em nenhuma das linhas foi interpolado. O único valor de recuperação de 15 minutos, 2020-10-21, está assinalado no gráfico e foi mantido: aparece apenas numa captura e nenhuma outra captura se encontra dentro de uma ordem de grandeza desse valor. Não existe qualquer registo entre 2022-12-08 e 2026-02-01; essa lacuna de 38 meses no registo está sombreada e nada é traçado sobre ela. Estes valores descrevem os tempos de resposta publicados. Não mostram o que acontece no interior de um ticket, e o Valve não publicou qualquer número de colaboradores com base no qual os se possa interpretar.

Abrir cada captura como uma tabela
Todas as capturas arquivadas, tal como foram publicadas
CapturaReembolsos / diaResposta relativa ao reembolsoRecuperação / diaResposta de recuperação
2018-02-0398,78850,12 minutos a 1,52 horas25,6622,51 horas a 1,80 dias
2018-05-0760,49453,83 minutos a 1,47 dias24,2262,45 horas a 2,22 dias
2018-08-0269,08450,27 minutos a 1,59 horas28,9532,44 horas a 22,17 horas
2018-11-03 (cs)63,41049,28 minutos a 1,54 horas33,9102,42 horas a 1,31 dias
2019-02-0176,30550,13 minutos a 1,52 horas35,1642,44 horas a 2,04 dias
2019-05-1878,95151,03 minutos a 3,12 horas27,5142,46 horas a 20,39 horas
2019-09-0778,94150,65 minutos a 1,66 horas28,8122,42 horas a 13,59 horas
2019-12-1369,58950,77 minutos a 1,55 horas25,3222,45 horas a 1,13 dias
2020-03-25 (fr)139,27849,45 minutos a 1,53 horas32,3022,48 horas a 3,62 dias
2020-06-26278,50448,98 minutos a 2,29 horas20,3432,39 horas a 6,99 horas
2020-10-21107,63350,80 minutos a 1,54 horas20,68815,33 minutos a 8,62 horas
2021-03-20158,95650,80 minutos a 1,64 horas25,7602,34 horas a 11,62 horas
2021-06-26547,90751,93 minutos a 6,73 horas29,7282,40 horas a 15,63 horas
2021-10-10170,10351,88 minutos a 3,25 horas23,9892,39 horas a 13,05 horas
2022-01-31354,38653,65 minutos a 8,09 horas24,3912,42 horas a 15,29 horas
2022-05-09172,55551,83 minutos a 1,65 horas23,2892,41 horas a 16,90 horas
2022-09-05153,45353,67 minutos a 4,15 horas23,5942,45 horas a 1,22 dias
2022-12-08181,07554,83 minutos a 6,67 horas27,1112,46 horas a 18,89 horas
2026-02-01317,76250,30 minutos a 1,52 horas47,197Das 10h91 às 21h30
2026-05-09246,77650,12 minutos a 1,52 horas35,2645,81 horas a 15,60 horas
2026-08-10373,24452,05 minutos a 2,07 horas45,3198,73 horas a 16,52 horas
OBSERVAÇÃO PRINCIPAL:
De um lado ao outro 21 capturas do Wayback entre 2018-02-03 e 2026-08-10, os pedidos de reembolso diários variaram entre 60,494 (maio de 2018) até 547,907 (Junho de 2021) — a Spread de 9,1×. O valor para 2026 é 373,244 (+278% em relação aos dados de fevereiro de 2018).
Ao longo desses mesmos nove anos, o limite mínimo publicado para o tempo de resposta aos pedidos de reembolso nunca saiu de um 49–55 minutos faixa: um movimento total inferior a seis minutos, enquanto a carga de trabalho subjacente aumentou nove vezes.
Se uma pessoa lesse cada bilhete durante apenas 5 segundos, o processamento de 373,244 bilhetes por dia (valor atual) ocuparia 22 agentes a trabalhar 24 horas por dia, 7 dias por semana apenas para as abrir e fechar; no pico (547,907, junho de 2021), esse valor sobe para 32.
Se o tempo de resposta publicado refletisse o tempo de tratamento por pedido (~52 min/pedido), o número de funcionários necessários para atender simultaneamente estaria na ordem dos 13,500 agentes ao volume atual e ~20,000 no pico. Não foi encontrado qualquer dado de referência relativo ao número de colaboradores de apoio de Valve; não se considera aqui qualquer valor.
O que se segue: o rácio entre o volume e o número de colaboradores não é compatível com uma revisão humana de cada pedido, tendo em conta os tempos de resposta publicados. Os números são compatíveis com uma primeira análise amplamente automatizada; a proporção de pedidos que é sujeita a revisão humana não é divulgada.
Por que é que isto é importante para a conformidade com o RGPD

O artigo 22.º do RGPD proíbe a tomada de decisões individuais exclusivamente automatizadas que produzam efeitos jurídicos significativos, sem prever o direito a uma revisão humana, mediante pedido. Se as decisões de apoio do Steam (encerramento de tickets, ações relativas a contas, recusa de pedidos de dados) forem tomadas inteiramente por scripts automatizados, cada uma dessas decisões que «afete significativamente» o utilizador poderá violar o artigo 22.º.

Bilhete HT-2YBP-F7JP-D4VB (Secção 18) foi encerrado ao fim de três dias com um encaminhamento padrão e sem qualquer referência ao fundamento jurídico citado. Não é possível determinar, a partir do registo, se alguém o analisou; essa é uma questão que a autoridade de controlo pode colocar a Valve nos termos do artigo 22.º e do artigo 15.º, n.º 1, alínea h).

Fonte: instantâneos do Wayback Machine de store.steampowered.com/stats/support (2018-02-03, 2021-06-26, 2026-08-10) — dados extraídos para VALVE_EVIDENCE_PACK/databases/steam_support_stats_history.json (21 instantâneos, 2018–2026). Nota: o tempo de resposta de «~52 min» corresponde ao limite inferior da categoria de reembolso; o tempo de resposta relativo à segurança da conta variou entre 2,4 e 16,5 horas nas mesmas capturas. 2021-06-26 representa o pico histórico (547,907 pedidos de reembolso), não um ponto médio monotónico — o volume aumentou cerca de 6 vezes entre 2020 e 2021, tendo depois diminuído parcialmente antes de recuperar para 373 mil em 2026.
Apêndice I — Âmbito do conjunto de dados · contagens que podem ser reproduzidas

Conte os registos. Verifique o âmbito.

Contexto e limites da fonte

Conte os registos e, em seguida, verifique as afirmações: todos os números que se seguem podem ser recalculados a partir dos ficheiros publicados.

Analise os conjuntos de dados subjacentes, reproduza as contagens e distinga as linhas de origem dos incidentes únicos.

O ficheiro CSV principal contém 40,448 linhas. Destes, 36,516 provêm do feed de phishing do Discord-AntiScam. Os restantes 3,932 As linhas abrangem o GitHub, revisões, resultados de pesquisa, conteúdos de fóruns e outras fontes, proporcionando um índice abrangente dos tópicos abordados pela comunidade e dos relatórios de segurança.

Nesse ficheiro CSV, 1,690 linhas estão classificadas sob o rótulo de coleção «Vulnerabilidades de segurança sem correção», representando problemas históricos dos utilizadores e divulgações de vulnerabilidades. O acompanhamento destes relatórios implica a análise da cronologia específica de compilação de cada thread e do histórico público de correções.

O arquivo pesquisável de registos 16,319 é uma compilação separada e selecionada, com o seu próprio manifesto, concebida para a exploração local precisa de reclamações específicas dos utilizadores e de relatórios de incidentes.

Para criar uma pista de auditoria fiável, cada registo comunicado pelo utilizador deve ser verificado em relação aos cronogramas de compilação documentados e aos registos históricos de correções.

Os registos da coleção da Parte II, separados 231,829 IDs de anúncios únicos, incluindo 33,509 na categoria de registo automatizado e 198,320 assinaladas como transferências não verificadas. O SHA-256 do ficheiro de entrada corresponde à medição preservada. Estas contagens descrevem tentativas de listagem e transferências observadas, em vez de valores de transações finalizadas ou totais de roubos verificados, o que destaca a necessidade de registos primários da plataforma para medir o impacto económico exato. Listar medidas e hashes ↗

CSV avançado ↗ · Manifesto do arquivo pesquisável ↗ · Verificar registos de origem ↗

Apêndice J — Sobre esta investigação

Valve não publica qualquer registo de medidas coercivas.
Construímos um.

Independente. Não comercial. Criado exclusivamente a partir de dados públicos. Apresentado às entidades reguladoras.

88.97% frota de veículos autónomos não afetada — sem qualquer tipo de proibição
67.77% dos 51,732 burlões condenados que ficam em liberdade
$26.8M+ limite mínimo de despesas em lojas por frota não limitada
3.6% domínios de jogos de azar bloqueados pelo Filtro de Links do Valve's
8 anos de incidentes de segurança registados

O que é isto. Um dossiê forense sobre a plataforma Steam da Valve Corporation — o seu historial de aplicação da lei, a sua economia baseada na «card-farming», o seu quadro jurídico e a infraestrutura de autenticação que os operadores de jogos de azar utilizam através do próprio relé OpenID da Steam. Todos os dados são reprodutíveis a partir de duas fontes: a própria API pública da Valve e os conjuntos de dados publicados a acompanhar esta investigação.

A quem se destina. Autoridades reguladoras com jurisdição sobre Valve — a autoridade de supervisão do RGPD para os Países Baixos, a FinCEN, a SEC, o Coordenador de Serviços Digitais da DSA, a UOKiK e qualquer entidade responsável pela aplicação da lei que investigue fluxos financeiros associados a Steam. Também para jornalistas, investigadores e todos os utilizadores que tenham sofrido o bloqueio permanente da conta, a recusa de um reembolso ou o roubo de inventário e a quem tenha sido dito que não há possibilidade de recurso.

A única exigência. Valve mantém estes dados com total fidelidade — incluindo os motivos da proibição, o espaço de identificação completo e em tempo real. É capaz de executar todas as consultas contidas neste dossiê em segundos e optou por não publicar nada disso. A questão que se coloca a qualquer autoridade competente é simples: por que não?

O que os autores não afirmam. Não foi concluído qualquer início de sessão no Steam em nenhuma plataforma de terceiros durante este trabalho. Um URL OpenID fornecido define os parâmetros do pedido, não um início de sessão concluído. Um domínio registável distinto não constitui, por si só, prova de evasão. As datas de registo representam limites mínimos quanto ao momento em que um host poderia ter aparecido pela primeira vez numa solicitação OpenID; não comprovam uma utilização contínua. Os autores não afirmam o que Valve sabia ou pretendia: todas as afirmações sobre Valve estão associadas a um documento público datado ou a uma observação datada. Nos casos em que uma alegação não pôde ser fundamentada num documento de referência, foi removida.

Quem somos

PhishDestroy — investigadores independentes. Sem qualquer ligação à Valve Corporation ou a qualquer plataforma aqui mencionada. Foi utilizada uma conta Steam exclusivamente para documentar o pedido ao abrigo do RGPD referido na Secção 18.

Aviso legal

Investigação não comercial, descentralizada e de interesse público. Todos os dados são fornecidos «tal como estão», sem qualquer garantia. Esta publicação não constitui uma decisão judicial.

DOMÍNIO PÚBLICO
Licenciamento

Todos os direitos cedidos à humanidade. Reproduzir, adaptar, publicar — não é necessária a atribuição. Acesso na região abrangida pelo OFAC: proibido. Licença completa e aviso legal →